



Equipo Shieldworkz
Cada empresa de servicios públicos que interactúa con el sistema eléctrico principal eventualmente llega a la misma conclusión: aprobar una auditoría NERC CIP y estar realmente seguro no son automáticamente lo mismo. Un control puede estar documentado, respaldado por evidencia y ser técnicamente conforme en papel, y aun así no lograr detener una intrusión decidida en una red de control.
Antes de comenzar, no olvide consultar nuestra publicación anterior sobre "Manchester Airport data breach: Attack path, impact, and cybersecurity lessons" aquí.
Las organizaciones que obtienen el mayor valor de NERC CIP son aquellas que dejan de tratarlo como una lista de requisitos individuales que cumplir y comienzan a tratarlo como un programa de cumplimiento: un sistema coordinado y vivo de personas, procesos y tecnología que protege los Sistemas Cibernéticos del Sistema Eléctrico Principal (BES) al tiempo que genera la evidencia que los auditores esperan.
Este blog analiza cómo se ve ese programa en la práctica en 2026, incluidas las nuevas obligaciones de monitoreo interno CIP-015, los riesgos que hacen tropezar a los equipos experimentados de seguridad de TO (tecnología de operación), una hoja de ruta de implementación paso a paso y los hábitos operativos que separan a los programas maduros de aquellos que se apresuran en cada ciclo de auditoría.
Por qué la implementación de NERC CIP es más que una lista de verificación
Las normas de Protección de Infraestructura Crítica de la Corporación de Confiabilidad Eléctrica de América del Norte existen porque el sistema eléctrico principal es una de las pocas piezas de infraestructura nacional donde un incidente de seguridad física o cibernética puede escalar hasta convertirse en un evento regional o incluso continental. A diferencia de muchos marcos de seguridad de TI que son voluntarios, NERC CIP es obligatorio para las Entidades Registradas en los Estados Unidos y Canadá, y conlleva sanciones financieras aplicables a través de la supervisión de la FERC.
Ese peso de la aplicación de la ley es exactamente la razón por la que muchas organizaciones caen en una mentalidad de "cumplimiento primero": satisfacer la letra de cada requisito, recopilar la evidencia mínima aceptable y pasar al siguiente ciclo de auditoría. El problema es que este enfoque tiende a producir programas fragmentados. Un equipo es dueño de la gestión de acceso, otro de la aplicación de parches, un tercero de la seguridad física y nadie es dueño de la postura de seguridad general del entorno que se supone que esos controles deben proteger. Las brechas aparecen en las costuras, que es exactamente donde los atacantes del mundo real y, a veces, los intrusos físicos miran primero.
El costo real de hacerlo mal
Las sanciones de NERC CIP se calculan por violación y por día, y el límite se ajusta con el tiempo según la inflación. Lo que comenzó como un máximo de $1 millón por día ha aumentado a aproximadamente $1.54 millones por violación por día a partir de 2025. En la práctica, la mayor exposición rara vez proviene de una sola violación aislada. Proviene de brechas sistémicas y sostenidas que se acumulan a lo largo de los años y salen a la luz de golpe durante una auditoría formal.
La acción de cumplimiento de CIP más grande reportada públicamente hasta la fecha ilustra bien esto. En enero de 2019, NERC emitió una sanción récord de $10 millones contra una empresa de servicios públicos de EE. UU. por 127 violaciones de CIP separadas que se habían acumulado durante varios años. La propia presentación de NERC mantuvo la identidad de la empresa redactada por razones de seguridad, pero el Wall Street Journal, E&E News y Utility Dive informaron de forma independiente que la entidad era Duke Energy. Los hallazgos de NERC señalaron una falta de compromiso de la dirección, la desasociación entre las funciones de cumplimiento y seguridad, y silos organizacionales entre las unidades de negocio, los mismos problemas estructurales que aparecen repetidamente en casos menos graves en toda la industria.
La sanción financiera es solo una parte del costo. El costo mayor suele ser operativo: proyectos de remediación de emergencia bajo la presión de la auditoría, relaciones tensas entre los equipos de TO y de cumplimiento y, en el peor de los casos, un evento de seguridad real en un entorno que se asumía protegido porque estaba etiquetado como conforme.
Área de Impacto | Enfoque Solo de Cumplimiento | Enfoque de Programa Coordinado |
Resultado de la auditoría | Recopilación reactiva de evidencia, carreras de último minuto | Recopilación continua de evidencia integrada en las operaciones diarias |
Postura de seguridad | Los controles existen pero operan de forma aislada | Los controles están integrados y se monitorean como un sistema |
Costo a lo largo del tiempo | Gasto recurrente en remediación después de cada ciclo de auditoría | Inversión planificada y predecible con menos sorpresas |
Impacto en el personal | El cumplimiento es visto como una carga por los ingenieros de TO | El trabajo de cumplimiento y el de seguridad se refuerzan mutuamente |
Preparación para incidentes | Existe documentación, pero la respuesta no ha sido probada | Los programas incluyen flujos de trabajo de detección y respuesta probados |
Tabla 1: Ejecución solo de cumplimiento frente a un programa NERC CIP coordinado
Comprendiendo el panorama de las normas NERC CIP en 2026
Un programa NERC CIP eficaz comienza con una comprensión clara de lo que realmente exigen las normas, no de forma aislada, sino como un conjunto interconectado de obligaciones que se construyen unas sobre otras. A partir de 2026, el marco CIP activo abarca desde CIP-002 hasta CIP-014, además de la norma más reciente CIP-015 que cubre el Monitoreo de Seguridad de la Red Interna (INSM). Varios cambios han remodelado el marco en los últimos dos años, y las organizaciones que no han revisado su programa desde 2024 muy probablemente estén trabajando con un panorama desactualizado.
Familias de normas principales de un vistazo
Norma | Enfoque Principal | Por Qué Importa Operativamente |
CIP-002 | Identificación y categorización de Sistemas Cibernéticos BES | Establece el alcance para todas las demás normas; los errores aquí repercuten en todo el programa |
CIP-003 | Controles de gestión de seguridad | Gobernanza, políticas y, desde CIP-003-9, reglas ampliadas de acceso remoto de proveedores para activos de bajo impacto |
CIP-004 | Personal y capacitación | Verificaciones de antecedentes, capacitación de concientización y revocación oportuna de accesos |
CIP-005 | Perímetros de Seguridad Electrónica | Define y protege el límite entre TO y las redes no confiables |
CIP-006 | Seguridad física de los Sistemas Cibernéticos BES | Controla el acceso físico a los centros de control y subestaciones |
CIP-007 | Gestión de la seguridad de los sistemas | Puertos, servicios, gestión de parches, prevención de código malicioso, registro de eventos |
CIP-008 | Reporte de incidentes y planificación de respuesta | Requiere un plan probado y plazos de reporte definidos |
CIP-009 | Planes de recuperación para Sistemas Cibernéticos BES | Respaldo, restauración y prueba de los procedimientos de recuperación |
CIP-010 | Gestión de cambios de configuración y evaluaciones de vulnerabilidad | Configuraciones de línea base y procesos de cambio controlados |
CIP-011 | Protección de la información | Manejo y eliminación de Información de Sistemas Cibernéticos BES |
CIP-012 | Comunicaciones entre Centros de Control | CIP-012-2 (efectiva el 1 de julio de 2026) protege los datos operativos en tiempo real en tránsito |
CIP-013 | Gestión de riesgos en la cadena de suministro | Evaluación de riesgos de proveedores para la adquisición de Sistemas Cibernéticos BES |
CIP-014 | Seguridad física de subestaciones críticas | Evaluación de riesgos y protección de las instalaciones más críticas |
CIP-015 | Monitoreo de Seguridad de la Red Interna | Nuevo requisito de INSM dentro del perímetro de seguridad electrónica para sistemas de alto y medio impacto |
Tabla 2: Familias de normas principales de NERC CIP y su relevancia operativa
Qué cambió recientemente y qué se avecina
Tres desarrollos son los que más importan para los equipos que construyen o actualizan un programa en 2026:
CIP-015-1 (Monitoreo de Seguridad de la Red Interna): Aprobada por la FERC en la Orden N.° 907 el 26 de junio de 2025 y efectiva a partir del 2 de septiembre de 2025. Requiere monitoreo dentro del perímetro de seguridad electrónica para sistemas de alto impacto y sistemas de medio impacto con conectividad externa direccionable. El cumplimiento es gradual: los Centros de Control y los Centros de Control de respaldo deben cumplir para el 2 de septiembre de 2028, y todos los demás sistemas de medio impacto aplicables deben hacerlo para el 2 de septiembre de 2030. La FERC también ha ordenado a la NERC extender el INSM para cubrir el control de acceso electrónico y los sistemas de control de acceso físico ubicados fuera del perímetro, por lo que se espera una revisión adicional (CIP-015-2).
CIP-003-9: Comenzó a ser aplicable el 1 de abril de 2026, ampliando los requisitos de gobernanza y acceso remoto de proveedores para activos con Sistemas Cibernéticos BES de bajo impacto, una categoría que históricamente recibía una supervisión más leve.
CIP-012-2: Efectiva el 1 de julio de 2026, fortaleciendo la protección de los datos operativos en tiempo real intercambiados entre Centros de Control contra la divulgación no autorizada, la modificación y la pérdida de disponibilidad.
Nota: La FERC también ha aprobado un paquete de revisiones de CIP relacionadas con la virtualización (que abarca desde CIP-002 hasta CIP-013) con una fecha de cumplimiento obligatorio posterior. Debido a que los plazos de implementación cambian a medida que la NERC presenta actualizaciones ante la FERC, confirme las fechas actuales de vigencia y aplicación directamente con su Entidad Regional antes de finalizar el cronograma de un proyecto.
Riesgos, desafíos e información de la industria
Los entornos de TO se diseñaron en gran medida para la confiabilidad y la seguridad, no para la ciberseguridad. Adaptar los controles de cumplimiento y seguridad en sistemas que pueden tener quince o veinte años, que ejecutan protocolos heredados y que están vinculados a procesos críticos para la seguridad física, genera un conjunto particular de desafíos que los marcos de cumplimiento centrados en TI rara vez anticipan.
Desafíos comunes de implementación
Brechas de visibilidad de activos: muchas empresas de servicios públicos aún dependen de hojas de cálculo o inventarios desactualizados, lo que dificulta una categorización precisa de CIP-002 desde el primer día.
Limitaciones de la tecnología heredada: los relés, RTU y HMI más antiguos a menudo no admiten la autenticación moderna, las frecuencias de actualización de parches ni los agentes de endpoint sin una validación de ingeniería.
Silos organizacionales: el cumplimiento, la ingeniería de TO y la seguridad de TI frecuentemente operan con diferentes prioridades, vocabularios y líneas de reporte; el mismo patrón que los reguladores citaron en la acción de cumplimiento de CIP más grande registrada.
Fatiga de evidencia: recopilar manualmente capturas de pantalla, registros de eventos y registros de cambios para cada ciclo de auditoría consume una enorme cantidad de tiempo del personal y es propenso a generar lagunas de información.
Fricción en la gestión de cambios: cualquier modificación a un Sistema Cibernético BES, incluso un parche de rutina, debe evaluarse simultáneamente en función de su impacto en la seguridad física, la confiabilidad y el cumplimiento.
Nuevo alcance de monitoreo: CIP-015 requiere una visibilidad de red interna que muchos entornos de TO nunca han tenido, dado que las defensas enfocadas en el perímetro históricamente se consideraban suficientes.
Complejidad de proveedores y cadena de suministro: CIP-013 y las disposiciones ampliadas de proveedores de CIP-003-9 requieren visibilidad sobre el riesgo de terceros que muchos procesos de adquisición nunca se estructuraron para capturar.
Escasez de talento: los profesionales que entienden tanto las operaciones eléctricas como la ciberseguridad siguen siendo difíciles de contratar y retener.
Lo que nos enseñan los incidentes del mundo real
Los riesgos que NERC CIP está diseñado para abordar no son teóricos. Incidentes bien documentados durante la última década muestran cómo las vulnerabilidades en los entornos industriales se traducen en consecuencias operativas y físicas reales, abarcando vectores de ataque tanto cibernéticos como físicos.
El ataque con disparos de diciembre de 2022 contra dos subestaciones de distribución de Duke Energy en el condado de Moore, Carolina del Norte, es un ejemplo útil en el aspecto de la seguridad física. Los atacantes utilizaron armas de fuego para inutilizar equipos en las subestaciones de Carthage y West End, cortando el suministro eléctrico a aproximadamente entre 40,000 y 45,000 clientes durante varios días y contribuyendo a un fallecimiento. El caso sigue sin resolverse y motivó una nueva legislación en Carolina del Norte que aumenta las sanciones por ataques a la infraestructura energética. Para cualquier organización que opere subestaciones críticas, es una ilustración directa y del mundo real de por qué las evaluaciones de riesgo de CIP-014 y el endurecimiento físico no son una mera formalidad.
En el aspecto cibernético, los ataques de 2015 y 2016 contra la red eléctrica de Ucrania, que involucraron software malicioso documentado públicamente como Industroyer (también llamado CrashOverride), demostraron que una intrusión coordinada que combinara el robo de credenciales y la manipulación del software de control de la red podía disparar interruptores a distancia y causar apagones reales que afectaron a cientos de miles de clientes.
El incidente de ransomware de mayo de 2021 que obligó a un importante operador de oleoductos de EE. UU. a suspender el suministro de combustible en la costa este ilustró una lección diferente pero igual de importante: un ataque que solo afectó a los sistemas de TI provocó de todos modos un cierre preventivo de las operaciones de TO, mostrando qué tan estrechamente interconectado, y qué tan frágil, puede ser el límite entre las redes comerciales y operativas.
Cada uno de estos eventos refuerza la misma conclusión: la documentación por sí sola no detiene una intrusión o un ataque físico. Solo un programa operativo (uno que monitoree, detecte y responda activamente) cierra la brecha entre el cumplimiento en papel y la protección real.
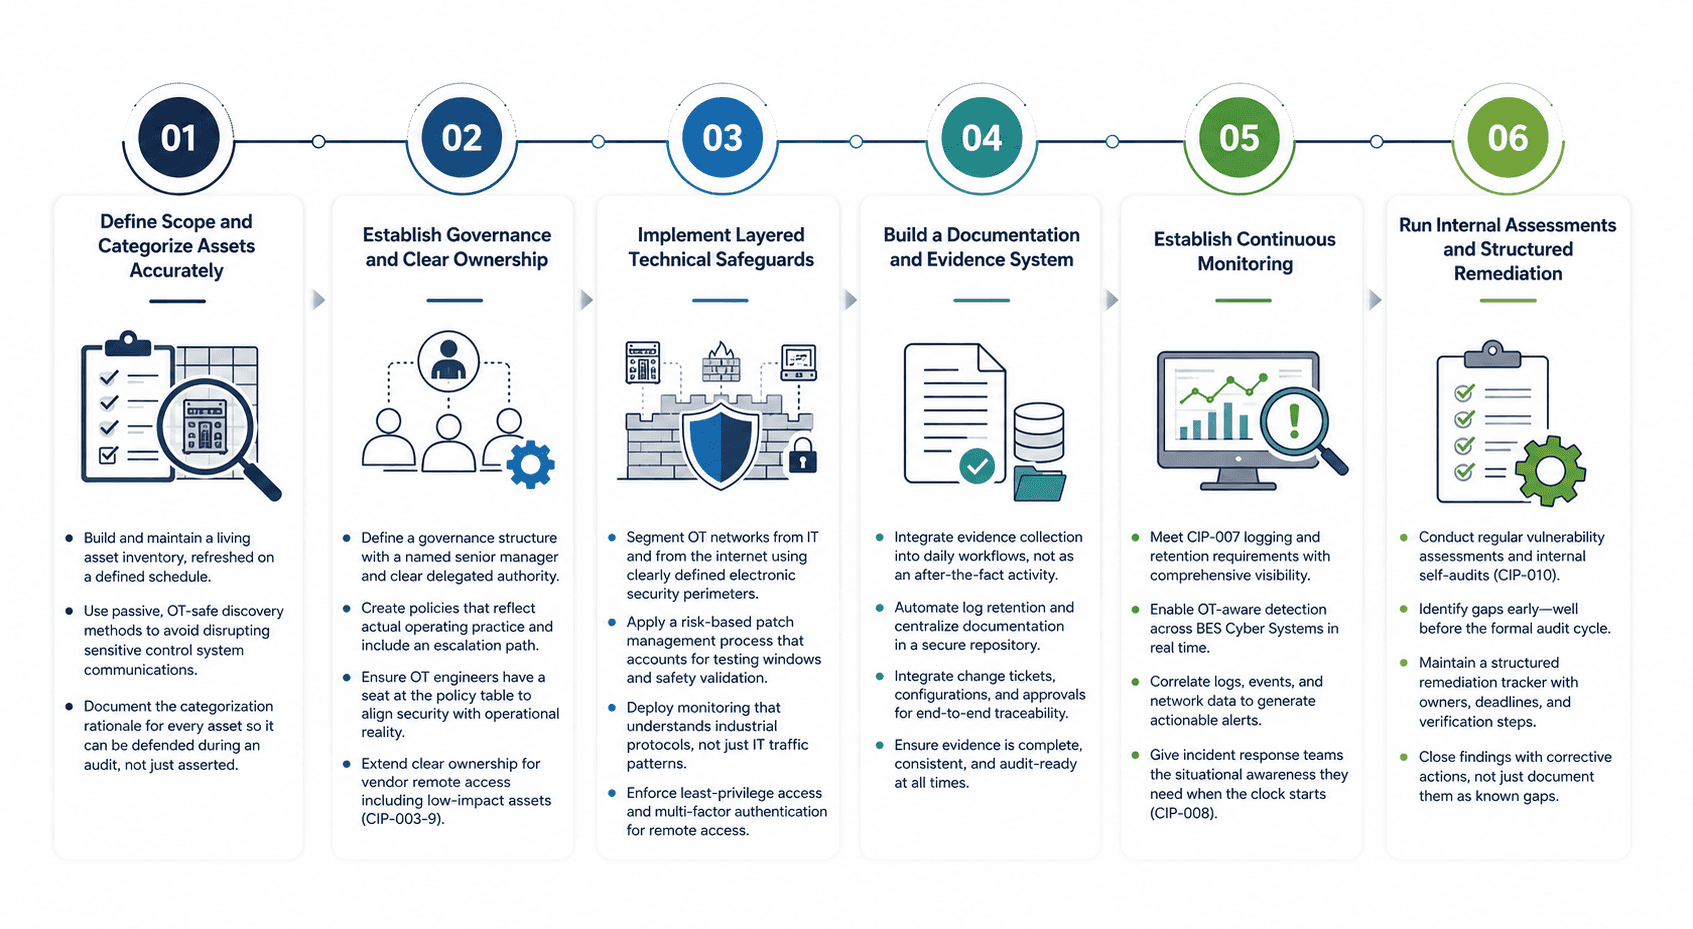
Cómo construir un programa de cumplimiento NERC CIP: una hoja de ruta práctica
El paso de controles dispersos a un programa genuino ocurre por etapas. Omitir etapas o intentar ejecutarlas todas en paralelo sin una secuencia es una de las razones más comunes por las que los proyectos de implementación se estancan o producen evidencia inconsistente. La siguiente hoja de ruta refleja el orden en el que los programas de seguridad de TO maduros suelen desarrollar sus capacidades.
Paso 1: Definir el alcance y categorizar los activos con precisión
Todo comienza con un inventario preciso y actualizado de los Sistemas Cibernéticos BES, sus Activos Cibernéticos asociados y su categorización como de impacto Alto, Medio o Bajo según CIP-002. Este no es un ejercicio de una sola vez. Las subestaciones se actualizan, se ponen en servicio nuevos dispositivos de campo y los segmentos de red cambian, por lo que los inventarios de activos necesitan una frecuencia de actualización definida, idealmente respaldada por herramientas de descubrimiento de red pasivo que no interrumpan los procesos de control sensibles.
Construya y mantenga un inventario de activos vivo, actualizado de acuerdo con un cronograma definido en lugar de hacerlo únicamente antes de las auditorías.
Utilice métodos de descubrimiento pasivos y seguros para TO para evitar interrumpir las comunicaciones sensibles de los sistemas de control.
Documente el fundamento de la categorización para cada activo, de modo que pueda defenderse durante una auditoría en lugar de solo afirmarse.
Paso 2: Establecer gobernanza y una propiedad clara
Una estructura de gobernanza CIP-003 necesita un gerente sénior asignado con autoridad claramente delegada, políticas documentadas que reflejen la práctica operativa real y una ruta de escalamiento definida para cuando los intereses de cumplimiento y las prioridades operativas entren en conflicto. Con CIP-003-9 ahora en vigor, los activos de bajo impacto necesitan el mismo tipo de propiedad clara para el acceso remoto de proveedores que los sistemas de alto y medio impacto han requerido durante mucho tiempo. Los programas que tienen éxito dan a los ingenieros de TO un asiento en la mesa de diseño de políticas, porque una política que ignora la realidad operativa se evade, no se sigue.
Paso 3: Implementar medidas de seguridad técnicas en capas
Los controles técnicos bajo CIP-005 y CIP-007 forman la columna vertebral de la protección diaria: perímetros de seguridad electrónica, controles de acceso remoto interactivos, endurecimiento de puertos y servicios, gestión de parches y prevención de código malicioso. CIP-015 ahora añade una capa por encima de esto: visibilidad dentro del perímetro, de modo que el movimiento lateral de un atacante que logra superar el límite externo no pase desapercibido. En entornos de TO, estos controles deben implementarse entendiendo la seguridad física del proceso y los requisitos de tiempo de actividad, ya que un cambio en una regla de firewall o un reinicio no planificado conlleva consecuencias muy diferentes en una red de subestación que en un servidor de correo electrónico corporativo.
Segmente las redes de TO de las de TI y de Internet utilizando perímetros de seguridad electrónica claramente definidos.
Aplique un proceso de gestión de parches basado en riesgos que tenga en cuenta los periodos de prueba y la validación de seguridad física.
Implemente un monitoreo que entienda los protocolos industriales, no solo los patrones de tráfico de TI, como preparación para los plazos de CIP-015.
Exija el acceso con el menor privilegio posible y la autenticación multifactor para el acceso remoto interactivo siempre que sea técnicamente viable.
Paso 4: Crear un sistema de documentación y evidencia
La recopilación de evidencia es el punto donde muchos programas fallan silenciosamente, no porque falten controles, sino porque falta la prueba de que el control operó de manera consistente a lo largo del tiempo. Los programas más sólidos integran la recopilación de evidencia en los flujos de trabajo diarios en lugar de tratarla como un ejercicio separado y posterior al hecho. La retención automatizada de registros de eventos, la integración de tickets de cambio y los repositorios de documentación centralizados reducen drásticamente la carga de trabajo en comparación con el seguimiento manual basado en hojas de cálculo.
Paso 5: Establecer un monitoreo continuo
Los requisitos de registro de eventos de CIP-007, las obligaciones de respuesta a incidentes de CIP-008 y la nueva norma de monitoreo interno CIP-015 dependen de una visibilidad genuina de lo que ocurre en los Sistemas Cibernéticos BES en tiempo real, no de una revisión trimestral de registros que nadie ha mirado desde la última auditoría. Una función de operaciones de seguridad con capacidad de detección adaptada a TO convierte los datos brutos de registro y de red en alertas útiles, y brinda a los equipos de respuesta a incidentes la conciencia situacional que necesitan cuando el reloj de reporte de CIP-008 comienza a correr.
Paso 6: Realizar evaluaciones internas y remediación estructurada
Las evaluaciones de vulnerabilidad de CIP-010 y las autoauditorías internas deben realizarse mucho antes del ciclo de auditoría oficial, con suficiente margen de tiempo para remediar los hallazgos en lugar de simplemente documentarlos como brechas conocidas. Un sistema estructurado de seguimiento de remediación, con responsables, plazos y pasos de verificación, convierte los hallazgos de las evaluaciones en problemas resueltos en lugar de una lista de pendientes en crecimiento que resurge cada año.
Fase del Programa | Enfoque Típico | Resultado Clave |
Fundación (Meses 1 a 3) | Inventario de activos, definición del alcance, estructura de gobernanza | Categorización precisa de CIP-002 y propiedad definida |
Construcción (Meses 3 a 8) | Medidas de seguridad técnicas, diseño de ESP, controles de acceso | Protección en capas alineada con CIP-005 / CIP-007 |
Operacionalización (Meses 6 a 12) | Monitoreo, registro de eventos, automatización de evidencia, planificación de INSM | Evidencia de cumplimiento continua y una hoja de ruta para CIP-015 |
Maduración (Continuo) | Evaluaciones internas, seguimiento de remediación, simulacros | Preparación para auditorías mantenida durante todo el año, no solo por temporadas |
Tabla 3: Una perspectiva por fases de la madurez de un programa NERC CIP
Recomendaciones prácticas y mejores prácticas
Más allá de la hoja de ruta paso a paso, un puñado de hábitos operativos separa de manera constante a los programas que se sostienen bajo una auditoría y bajo un ataque de aquellos que no lo hacen.
Trate el inventario de activos como un sistema vivo con un responsable, no como un proyecto de una sola vez; programe revisiones de conciliación recurrentes.
Involucre a los ingenieros de TO desde el principio en cada decisión de diseño de controles; los controles que ignoran las restricciones del proceso terminan siendo eludidos.
Automatice la captura de evidencia siempre que sea posible para que la preparación de la auditoría se convierta en la generación de un reporte, no en un proyecto de emergencia.
Realice simulacros de mesa para la respuesta a incidentes de CIP-008 al menos una vez al año, utilizando escenarios basados en incidentes reales de la industria.
Comience la planificación de CIP-015 ahora, aunque las fechas de cumplimiento total se extiendan hasta 2028 y 2030; la adquisición de sensores y el diseño de la red suelen tomar de doce a dieciocho meses.
Incorpore preguntas sobre riesgos de la cadena de suministro en los contratos de adquisición desde el inicio, en lugar de adaptar los requisitos de CIP-013 y CIP-003-9 después de que se firma una compra.
Realice el seguimiento de los elementos de remediación con la misma disciplina utilizada para los hallazgos de seguridad física: responsable asignado, fecha de vencimiento y verificación.
Alinee las evaluaciones de riesgo internas con marcos de seguridad de TO reconocidos para que los hallazgos se traduzcan claramente tanto al lenguaje de seguridad como al de cumplimiento.
Pasando de controles individuales a un programa coordinado
Las organizaciones que tienen un desempeño excelente y constante en las auditorías de NERC CIP comparten un rasgo común: dejaron de preguntarse si un control satisface un requisito de forma aislada y comenzaron a preguntarse si el programa, en su conjunto, reduce el riesgo y produce evidencia sólida. Ese cambio modifica la forma en que se estructuran los equipos, cómo se justifican los presupuestos y cómo se mide el éxito, pasando de un resultado de auditoría de aprobado/reprobado a una capacidad operativa continua.
Aquí es también donde más se estrecha la diferencia entre el cumplimiento y la seguridad. Un programa coordinado trata la categorización de CIP-002, el diseño del perímetro de CIP-005, el endurecimiento de CIP-007, la planificación de respuesta de CIP-008, el control de cambios de CIP-010, la revisión de la cadena de suministro de CIP-013/CIP-003-9 y el monitoreo interno de CIP-015 como partes entrelazadas de un mismo sistema de protección, porque eso es exactamente lo que son. Cuando una parte cambia, las demás deben reflejarlo. Esa interdependencia es precisamente la razón por la que un enfoque fragmentado y en silos eventualmente falla, por lo general en el peor momento posible: durante una auditoría o un incidente real.
Cómo apoya Shieldworkz a las organizaciones
Shieldworkz trabaja junto con empresas de servicios públicos, operadores de generación y organizaciones industriales para convertir las obligaciones de NERC CIP en un programa de seguridad funcional y defendible, no solo en un montón de carpetas de auditoría.
Servicios de descubrimiento e inventario de activos seguros para TO que respaldan con precisión la categorización de CIP-002 sin interrumpir los procesos de control activos.
Diseño de perímetros de seguridad electrónica y orientación para la segmentación de redes estructurada en torno a protocolos industriales reales y restricciones de procesos.
Evaluaciones de preparación para CIP-015 que cubren la ubicación de sensores, fuentes de datos y arquitectura de monitoreo de red interna antes de las fechas de cumplimiento de 2028 y 2030.
Monitoreo continuo y adaptado a TO que brinda a los equipos de seguridad y cumplimiento una visibilidad compartida de la actividad de los Sistemas Cibernéticos BES.
Marcos de evidencia y documentación que se integran con las operaciones diarias, reduciendo la preparación manual de auditorías.
Planificación de respuesta a incidentes y simulacros de mesa adaptados a las obligaciones de reporte de CIP-008 y a escenarios de ataques a TO del mundo real.
Apoyo en la evaluación de riesgos de la cadena de suministro alineado con los requisitos de proveedores de CIP-013 y CIP-003-9.
Evaluación interna y planificación de remediación que identifica brechas de manera temprana y realiza un seguimiento hasta su resolución mucho antes de las auditorías formales.
El objetivo no es simplemente ayudar a una organización a aprobar su próxima auditoría. Es construir un programa de cumplimiento que se sostenga por sí mismo como una capacidad de seguridad genuina, una que proteja la infraestructura crítica independientemente de si un auditor la está revisando o no en ese trimestre.
Preguntas frecuentes
1. ¿Qué es la implementación de NERC CIP, en términos sencillos?
Es el proceso de desarrollar el personal, los procesos y la tecnología necesarios para cumplir con las normas de Protección de Infraestructura Crítica de NERC para los Sistemas Cibernéticos del Sistema Eléctrico Principal, y luego operar ese programa de forma continua en lugar de tratarlo como un proyecto de una sola vez.
2. ¿Cuántas normas NERC CIP están activas actualmente?
A partir de 2026, el marco activo abarca desde CIP-002 hasta CIP-014, además de CIP-015 para el Monitoreo de Seguridad de la Red Interna. Varias normas, incluyendo CIP-003, CIP-012 y CIP-015, se han actualizado o agregado recientemente, por lo que vale la pena confirmar los números de versión vigentes con su Entidad Regional antes de una auditoría.
3. ¿Qué es CIP-015 y cuándo deben cumplir las organizaciones?
CIP-015-1 es la norma de Monitoreo de Seguridad de la Red Interna, aprobada por la FERC el 26 de junio de 2025 y efectiva a partir del 2 de septiembre de 2025. Requiere monitoreo dentro del perímetro de seguridad electrónica para sistemas de alto impacto y sistemas de medio impacto con conectividad externa direccionable. Los Centros de Control deben cumplir para el 2 de septiembre de 2028, y los demás sistemas de medio impacto aplicables deben hacerlo para el 2 de septiembre de 2030.
4. ¿Cuánto pueden costar las violaciones de NERC CIP?
Las sanciones se evalúan por violación y por día, con un máximo que ha aumentado a aproximadamente $1.54 millones por día a partir de 2025. El caso de conocimiento público más grande, una multa de $10 millones por 127 violaciones emitida en 2019, demuestra la rapidez con la que las brechas acumuladas y no atendidas pueden sumar a lo largo de varios años.
5. ¿Cuál es la diferencia entre NERC CIP y marcos como IEC 62443?
NERC CIP es un requisito regulatorio obligatorio aplicado por la FERC para las entidades que poseen u operan partes del sistema eléctrico principal de América del Norte, recayendo la carga del cumplimiento sobre el propietario del activo. IEC 62443 es un marco internacional voluntario aplicable en todos los sectores industriales, con responsabilidad distribuida entre propietarios de activos, integradores y proveedores. Muchas organizaciones energéticas utilizan ambos en conjunto: NERC CIP para el cumplimiento regulatorio e IEC 62443 para una orientación técnica más amplia.
6. ¿Cuánto tiempo se necesita para construir un programa de cumplimiento NERC CIP desde cero?
La mayoría de las organizaciones avanzan a través del trabajo fundacional de inventario de activos y gobernanza en los primeros uno a tres meses, desarrollan medidas de seguridad técnicas principales durante los siguientes meses y logran un programa verdaderamente operativo, con monitoreo y recopilación automatizada de evidencia, en aproximadamente un año. La arquitectura de monitoreo de CIP-015 normalmente requiere un plazo más largo debido a los tiempos de entrega de adquisición de equipos.
7. ¿La clasificación de bajo impacto significa que un activo puede ignorarse?
No. CIP-003-9, aplicable desde el 1 de abril de 2026, introdujo requisitos específicos de gobernanza y acceso remoto de proveedores para activos que contienen Sistemas Cibernéticos BES de bajo impacto. Bajo impacto ya no significa supervisión mínima.
Conclusión
La implementación de NERC CIP no es un proyecto con una fecha de finalización. Es una disciplina operativa que debe mantener el ritmo de los activos cambiantes, las amenazas en evolución y las expectativas regulatorias dinámicas, incluidos los requisitos más nuevos de monitoreo interno, acceso de proveedores y protección de datos de centros de control que entrarán en vigor a lo largo de 2026. Las organizaciones que lo tratan como un programa coordinado (con visibilidad precisa de los activos, medidas de seguridad técnicas en capas, recopilación de evidencia integrada, monitoreo continuo y remediación disciplinada) comprueban de manera constante que las auditorías se vuelven más sencillas precisamente porque la seguridad mejoró. Ambos objetivos nunca estuvieron realmente en conflicto; simplemente requieren un programa diseñado para cumplir con ambos a la vez.
Si su organización está trabajando en la definición del alcance de NERC CIP, la preparación para CIP-015 o alistándose para un próximo ciclo de auditoría, una conversación enfocada con personas que trabajan en este ámbito todos los días puede ahorrarle meses de prueba y error.
Reserve una consulta gratuita con nuestros expertos
Hable con el equipo de seguridad de TO de Shieldworkz sobre la situación actual de su programa NERC CIP, incluida la preparación para CIP-015, y cómo se vería un programa de cumplimiento coordinado y listo para auditorías en su entorno. Sin presiones, solo una conversación práctica sobre sus próximos pasos.
Recursos adicionales:
Comprehensive Guide to Network Detection and Response NDR in 2026 aquí
NERC CIP-015 Internal Network Security Monitoring Readiness Checklist for Electric Utilities aquí
OT SOC Foundational Guide aquí
Managed SOC Service aquí
OT Cyber Threat Intelligence Advisory - Middle East aquí
NIS2 Directive Achieving NIS2 Compliance Through IEC 62443 aquí
What Is Removable Media? Risks, Policies, and Industrial OT Security Solutions aquí
Free Removable Media Policy Template for OT and IT Teams aquí
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz

50°C by cyberattack? Inside France’s supermarket refrigeration crisis
Prayukth K V

Automating IEC 62443 Compliance Assessments Without Losing Expert Control
Team Shieldworkz

Investigative cyber threat intelligence report: Daiichi Kosho supply-chain data exposure
Prayukth K V

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz







