


Equipo Shieldworkz
La mayoría de los programas de seguridad industrial se construyen en torno a un trío conocido: firewalls en el perímetro, protección de endpoints en las máquinas que pueden admitir un agente y un SIEM que recopila los logs al final del pipeline. Es una base lógica y, durante años, se ha considerado "suficientemente buena". Sin embargo, un incidente tras otro en plantas de fabricación, empresas de servicios públicos e instalaciones de procesos ha mostrado el mismo patrón: el atacante ya estaba dentro de la red durante días, a veces semanas, antes de que alguien notara algo inusual. Las alertas que importaban nunca se generaron, porque nada en la pila de seguridad estaba vigilando realmente las conversaciones que ocurrían entre los dispositivos.
Este es el punto ciego que la Detección y Respuesta de Red (NDR, por sus siglas en inglés) fue diseñada para cerrar. En lugar de depender de un agente instalado en cada activo o de una regla escrita para una firma conocida, la NDR vigila el tráfico de red bruto que se mueve por la red y aprende cómo es la comunicación normal para cada dispositivo, protocolo y conexión. Cuando algo se desvía (un servidor historiador que de repente habla con una dirección IP externa, un PLC que recibe comandos de una estación de trabajo con la que nunca se había comunicado antes), la NDR lo ve en tiempo real, incluso si ese dispositivo nunca pudiera ejecutar un agente de seguridad en primer lugar.
Para los líderes de seguridad de OT, ingenieros de ICS y CISOs responsables de la infraestructura crítica, comprender exactamente qué detecta la NDR y por qué las herramientas tradicionales no lo ven constantemente ya no es un ejercicio académico. Es la diferencia entre detectar una intrusión durante la fase de reconocimiento y descubrirla después de que la producción ya se haya visto interrumpida.
¿Qué es la Detección y Respuesta de Red (NDR) y por qué es importante en OT?
La Detección y Respuesta de Red es un enfoque de seguridad que monitorea continuamente el tráfico de red (tanto dentro de una instalación como entre zonas) para identificar actividades maliciosas, no autorizadas o simplemente anormales. Por lo general, funciona capturando el tráfico de forma pasiva a través del mirroring de puertos de switch o taps de red, por lo que nunca toca ni interfiere con los sistemas de control que está protegiendo. Esa única elección de diseño es lo que la hace viable en entornos donde el tiempo de inactividad no es una opción y donde muchos dispositivos tienen décadas de antigüedad, no tienen parches instalados y son incapaces de soportar cualquier tipo de agente de software.
En un contexto de OT, esto es sumamente importante. Un controlador lógico programable (PLC) que ejecuta un firmware propietario de principios de la década de 2000 no puede albergar software antivirus. Un sistema instrumentado de seguridad en una unidad petroquímica no puede interrumpirse para un escaneo de seguridad. Sin embargo, estos son exactamente los activos a los que un atacante quiere llegar, porque controlan procesos físicos (presión, temperatura, flujo, distribución de energía) que se traducen directamente en riesgos de seguridad y producción. La NDR proporciona a los equipos de seguridad visibilidad sobre cómo se comunican estos activos sin requerir ningún cambio en los dispositivos mismos.
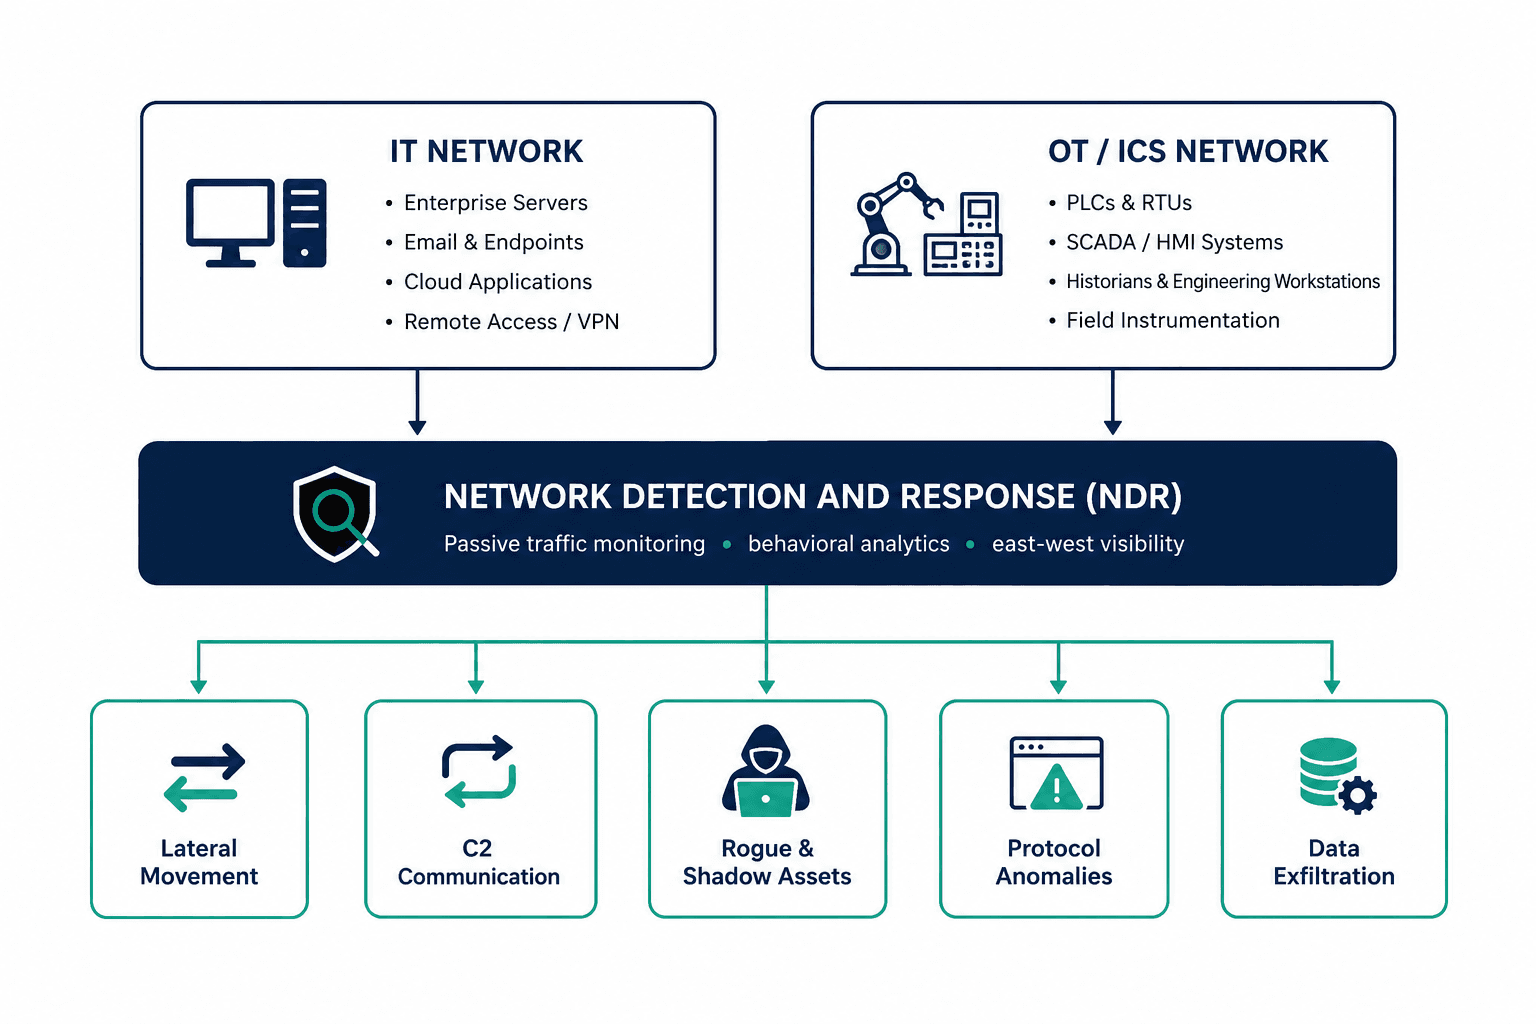
La NDR se ubica tanto en los segmentos de red de IT como de OT, sacando a la luz actividades a las que las herramientas perimetrales y basadas en agentes no pueden llegar.
Por qué las herramientas de seguridad tradicionales se quedan cortas en entornos industriales
Los firewalls, la protección de endpoints y las plataformas SIEM desempeñan un papel esencial, pero cada uno fue diseñado con un tipo específico de visibilidad en mente, y ninguno de ellos fue construido para responder a la pregunta que más importa en OT: ¿qué está sucediendo entre los dispositivos que ya están dentro de la red?
Los firewalls solo ven lo que cruza un límite
Un firewall inspecciona el tráfico que pasa a través de un punto de control definido, como el límite entre la red de IT y la DMZ de OT. Una vez que un atacante está dentro de ese límite (a través de la laptop comprometida de un proveedor, un correo electrónico de phishing que llegó a una estación de trabajo de ingeniería o una herramienta de acceso remoto mal configurada), el firewall ya no tiene nada que inspeccionar. El movimiento entre dos dispositivos ubicados en el mismo segmento de OT simplemente nunca llega a él.
Las herramientas de endpoint no pueden proteger lo que no puede ejecutar un agente
Las soluciones de detección y respuesta de endpoints son altamente efectivas en activos de IT como laptops, servidores y estaciones de trabajo que pueden soportar un agente ligero. El problema es que la mayoría de los activos de OT (PLCs, RTUs, sensores, actuadores, HMIs heredados) nunca fueron diseñados para ejecutar uno. Las evaluaciones de la industria sobre entornos de tecnología operativa han encontrado repetidamente que una gran parte de los dispositivos a nivel de campo caen en esta categoría no gestionada, lo que significa que las herramientas de endpoint no tienen presencia alguna allí.
El SIEM es tan bueno como los logs que recibe
Una plataforma SIEM correlaciona y analiza logs, pero depende enteramente de que esos logs se generen y se reenvíen en primer lugar. Muchos dispositivos de OT generan un registro mínimo e, incluso cuando existen logs, transportarlos fuera de equipos heredados puede introducir riesgos por sí mismo o simplemente no es técnicamente posible. Si la actividad nunca se registró, el SIEM no tiene nada que correlacionar; el incidente permanece invisible hasta que sus consecuencias aparecen en otro lugar.
Qué detecta realmente la NDR que otras herramientas pasan por alto
Este es el valor fundamental del monitoreo a nivel de red: no depende de un agente, una firma o un log reenviado. Observa el tráfico mismo, lo que significa que puede sacar a la superficie categorías de actividad que permanecen invisibles para el resto de la pila de seguridad.
Detección basada en comportamiento y anomalías
En lugar de contrastar el tráfico con una lista de firmas dañinas conocidas, la NDR construye una línea base de comportamiento para cada activo en la red: con qué dispositivos habla normalmente, qué protocolos utiliza, a qué horas del día ocurre la actividad y cuántos datos se mueven típicamente. Cuando un dispositivo rompe ese patrón, incluso de una manera que nunca antes se había visto y que no coincide con ninguna firma de malware conocida, se marca la anomalía. Así es precisamente como la NDR detecta amenazas novedosas o personalizadas que fueron diseñadas específicamente para evitar la detección basada en firmas.
Movimiento lateral entre activos
Una vez dentro de una red, los atacantes rara vez se quedan en el sistema que comprometieron primero. Se mueven lateralmente, sondeando otros dispositivos, recopilando credenciales y avanzando hacia objetivos de mayor valor, como estaciones de trabajo de ingeniería o sistemas de seguridad. Este movimiento lateral ocurre completamente dentro de la red interna, invisible para un firewall perimetral e indetectable para una herramienta de endpoint que no tiene un agente en los sistemas que se están sondeando. La NDR vigila directamente estas comunicaciones este-oeste, lo que suele ser la forma más rápida de detectar una intrusión antes de que alcance algo crítico.
Comunicación de comando y control (C2)
La mayoría de las intrusiones sofisticadas dependen de que un dispositivo comprometido "llame a casa" periódicamente a un servidor externo para recibir instrucciones adicionales. Este tráfico de señalización (beaconing) a menudo se disfraza deliberadamente para que parezca actividad web normal, se cifra o se espacia para evitar activar alertas simples basadas en volumen. La NDR analiza los patrones de comunicación (sincronización, reputación del destino, frecuencia de conexión y estructura del tráfico) para identificar este comportamiento incluso cuando el contenido en sí está oculto.
Visibilidad de activos y dispositivos de OT en la sombra (Shadow OT)
Es común que las instalaciones descubran, una vez que se enciende el monitoreo de red real, que tienen muchos más dispositivos conectados de los que muestra su inventario de activos. Equipos instalados por contratistas, laptops de diagnóstico temporales y puntos de acceso remoto olvidados con frecuencia existen por completo fuera de los registros documentados. La NDR identifica de forma pasiva cada dispositivo que genera tráfico en la red, lo que brinda a los equipos de seguridad y operaciones un inventario de activos preciso y continuamente actualizado, algo que es muy difícil de mantener solo mediante auditorías manuales.
Anomalías a nivel de protocolo en el tráfico de ICS y SCADA
Los protocolos industriales como Modbus, DNP3, OPC-UA y EtherNet/IP se diseñaron hace décadas priorizando la funcionalidad, no la seguridad. Muchos carecen por completo de autenticación, lo que significa que cualquier persona que pueda acceder a la red puede emitir un comando que parezca válido. Las plataformas NDR creadas para OT pueden analizar estos protocolos a un nivel profundo, reconociendo cuándo un comando es estructuralmente válido pero contextualmente incorrecto (por ejemplo, un comando de escritura enviado a un controlador desde un dispositivo que nunca antes había emitido comandos de escritura, o un código de función que no tiene ninguna razón legítima para aparecer en ese segmento).
Comportamiento del tráfico cifrado y de baja velocidad (Low-and-Slow)
No todas las amenazas se pueden leer directamente, especialmente a medida que más proveedores de OT adoptan canales de comunicación cifrados. La NDR no necesita descifrar el tráfico para ser útil: aún puede analizar los metadatos de conexión, los patrones de sincronización, la distribución del tamaño de los paquetes y la duración de las sesiones para marcar comportamientos consistentes con la exfiltración de datos o la actividad de comando y control, incluso cuando el contenido en sí permanece opaco.
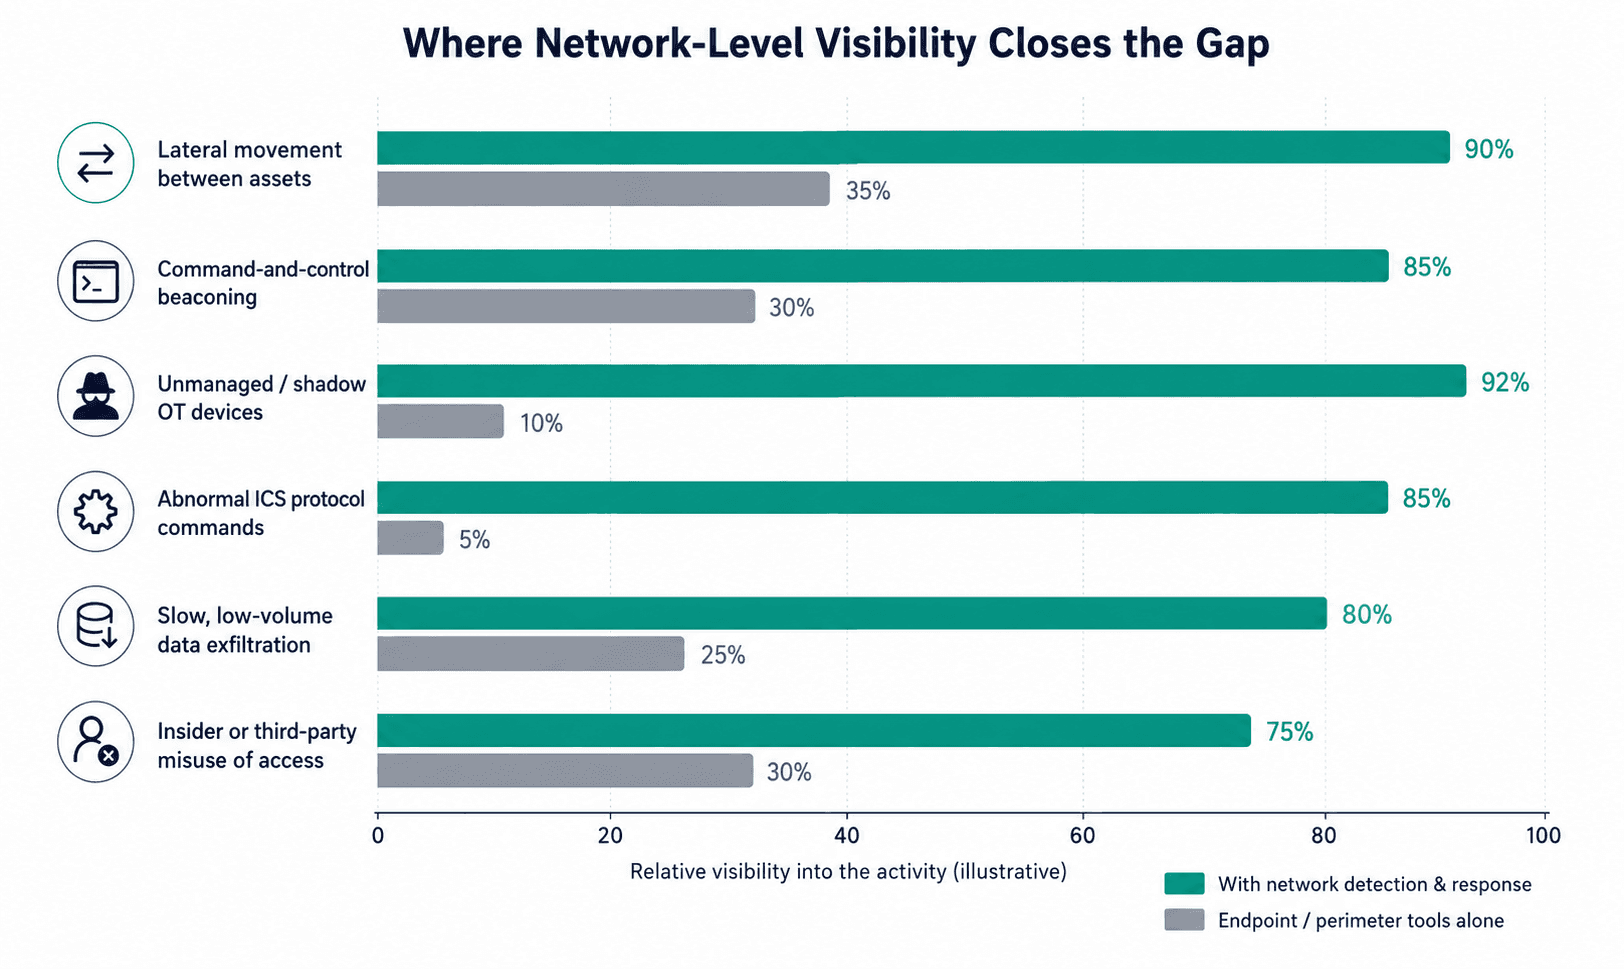
Comparación ilustrativa de la cobertura de detección: el monitoreo a nivel de red cierra de manera constante las brechas que las herramientas basadas en agentes y exclusivamente perimetrales dejan abiertas.
Ejemplos de la industria en el mundo real: cuando el punto ciego se convirtió en brecha
Varios de los incidentes cibernéticos industriales más trascendentales de la última década comparten un elemento común: el movimiento del atacante dentro de la red pasó desapercibido durante un período prolongado porque nada monitoreaba activamente el tráfico interno.
Red eléctrica de Ucrania, 2015 y 2016
Los atacantes obtuvieron acceso a las redes de las empresas de servicios públicos meses antes de la interrupción real, utilizando ese tiempo para estudiar el entorno, mapear los sistemas de control e identificar cómo se podían manipular los interruptores automáticos. Esa fase de reconocimiento involucró una actividad sostenida en la red interna: exactamente el tipo de movimiento lateral y comunicación inusual que el monitoreo a nivel de red está diseñado para sacar a la luz. El eventual apagón que dejó a cientos de miles de clientes sin electricidad fue la etapa final de una intrusión que se había estado desarrollando silenciosamente durante mucho tiempo.
Ataque a un sistema de seguridad en una instalación petroquímica, 2017
Un ataque dirigido a un sistema instrumentado de seguridad en una planta petroquímica demostró hasta dónde llegarán los intrusos una vez dentro de una red de OT; en este caso, intentando reprogramar controladores de seguridad que existen específicamente para prevenir fallas catastróficas. La ruta de intrusión requirió un acceso prolongado a la red de OT y múltiples etapas de reconocimiento interno antes de que se tocaran los controladores de seguridad, otro ejemplo de una campaña interna de evolución lenta que las defensas perimetrales tradicionales no estaban posicionadas para detectar.
Un importante operador de oleoductos, 2021
Un evento de ransomware que interrumpió la distribución de combustible en una gran región de los Estados Unidos se originó a partir de una única credencial de acceso remoto comprometida. Una vez dentro, los atacantes pudieron moverse a través de la red hacia los sistemas comerciales, lo que finalmente obligó a un cierre operativo completo como medida de precaución. La ausencia de un monitoreo interno por capas significó que la intrusión se identificó solo una vez que la actividad del ransomware se hizo evidente, mucho más tarde del momento en que los patrones inusuales de tráfico interno habrían sido detectables.
Estos ejemplos no son casos aislados. Reflejan un patrón constante en los incidentes de ciberseguridad industrial: el punto de apoyo técnico se obtiene rápidamente, pero el resultado perjudicial solo ocurre después de un período mucho más largo de movimiento interno no detectado. Esa ventana de tiempo (que a menudo se mide en semanas) es precisamente donde la detección a nivel de red brinda la primera oportunidad real para intervenir.
Riesgos y desafíos de operar sin visibilidad a nivel de red
Tiempo de permanencia (dwell time) prolongado: Sin el monitoreo del tráfico, los intrusos pueden operar dentro de las redes de OT durante semanas o meses antes de ser detectados, lo que les da tiempo para mapear sistemas, escalar accesos y prepararse para la interrupción.
Activos en la sombra no detectados: Los dispositivos conectados fuera de los procesos formales de control de cambios crean puntos de entrada que nunca aparecen en las revisiones de seguridad porque nadie los está vigilando.
Falsa sensación de seguridad proveniente de herramientas enfocadas en IT: La dirección puede asumir que existe cobertura porque se han implementado firewalls y herramientas de endpoint, sin darse cuenta de que estas herramientas tienen poca o ninguna visibilidad sobre el tráfico específico de OT.
Respuesta tardía ante incidentes: Cuando finalmente se descubre una brecha a través de sus consecuencias (un cierre, un evento de seguridad, una nota de rescate), los encargados de responder carecen de los datos históricos de tráfico necesarios para reconstruir cómo se movió el atacante, lo que ralentiza la contención y la recuperación.
Exposición regulatoria y de seguros: A medida que maduran marcos de trabajo como NERC CIP, IEC 62443 y diversas directivas nacionales de infraestructura crítica, la ausencia de un monitoreo de red demostrable se ve cada vez más como una brecha de cumplimiento y de asegurabilidad, no solo técnica.
Recomendaciones prácticas para implementar NDR en entornos de OT
La introducción del monitoreo a nivel de red en un entorno operativo requiere un enfoque diferente al de una implementación típica de seguridad de IT. La siguiente secuencia refleja cómo los programas de seguridad de OT bien administrados lo han abordado con éxito.
Etapa | Área de enfoque | Por qué es importante |
1. Descubrimiento pasivo | Desplegar sensores en puertos SPAN/TAP, no en línea (inline) | Cero interrupciones en las operaciones activas de OT/ICS |
2. Línea base de activos | Construir un inventario completo de los dispositivos que se comunican | No se puede proteger lo que no se puede ver |
3. Línea base de comportamiento | Aprender los patrones normales de tráfico durante 2 a 4 semanas | Reduce los falsos positivos antes de que comiencen las alertas |
4. Ajuste con reconocimiento de protocolos | Habilitar la inspección profunda para Modbus, DNP3, OPC, EtherNet/IP | Las reglas genéricas de IT no detectan el uso indebido específico de ICS |
5. Integración | Conectar las alertas de NDR en los flujos de trabajo de SIEM/SOC | Crea una línea de tiempo de investigación única |
6. Revisión continua | Reevaluar las líneas base después de cambios, paradas de mantenimiento o actualizaciones | Mantiene la precisión de la detección a medida que evoluciona el entorno |
Comenzar con monitoreo pasivo, no con escaneo activo
Las herramientas de escaneo activo que sondean dispositivos pueden provocar la caída de equipos sensibles de OT que nunca fueron diseñados para manejar tráfico de red inesperado. El monitoreo pasivo a través de TAPs o puertos SPAN observa el tráfico sin enviar un solo paquete a los dispositivos vigilados, razón por la cual se ha convertido en el estándar aceptado para una visibilidad segura en OT.
Priorizar el reconocimiento de protocolos sobre la detección genérica
Una herramienta de monitoreo diseñada principalmente para el tráfico de IT tendrá dificultades para dar sentido a Modbus, DNP3 o protocolos propietarios de proveedores. Busque una capacidad de detección que haya sido diseñada específicamente para analizar estos protocolos y comprender cómo se ve realmente una secuencia de comandos legítima en un tipo específico de controlador.
Tratar el ajuste de alertas como un proceso continuo
Las primeras semanas después de la implementación sacarán a la superficie un alto volumen de comportamiento "nuevo" simplemente porque la línea base aún se está formando. Las instalaciones que ven el retorno más rápido de la NDR tratan este período de ajuste como una inversión, trabajando con su equipo o proveedor de seguridad para distinguir la variación operativa genuina del riesgo real.
Cómo Shieldworkz apoya a las organizaciones
Shieldworkz trabaja con operadores industriales, empresas de servicios públicos y fabricantes para diseñar e implementar una visibilidad a nivel de red que se adapte a las realidades de los entornos de producción activos, no una plantilla genérica de seguridad de IT aplicada a OT. Nuestro enfoque se construye en torno a los desafíos específicos que conllevan los activos heredados, los procesos críticos para la seguridad y los requisitos de cero tiempo de inactividad.
Descubrimiento profundo de activos en redes de IT y OT, incluidos dispositivos heredados y no gestionados que los inventarios tradicionales pasan por alto
Métodos de implementación pasivos y no intrusivos diseñados para proteger la continuidad de la producción y las operaciones de seguridad
Análisis de comportamiento con reconocimiento de protocolos, ajustado específicamente para patrones de comunicación de ICS y SCADA
Soporte de integración que conecta las alertas a nivel de red con los flujos de trabajo existentes de SOC, SIEM y respuesta a incidentes
Ajuste continuo de la línea base y validación de amenazas por parte de analistas que comprenden las operaciones industriales, no solo el tráfico genérico de IT
Orientación alineada con marcos reconocidos, incluido IEC 62443, para respaldar tanto la madurez de la seguridad como la preparación regulatoria
El objetivo es sencillo: brindar a los líderes de operaciones y seguridad una imagen clara y continuamente actualizada de lo que realmente sucede en su entorno, de modo que las decisiones se basen en una visibilidad real y no en suposiciones.
Conclusión
Los firewalls, las herramientas de endpoint y las plataformas SIEM siguen siendo partes necesarias de un programa de seguridad por capas, pero ninguno de ellos fue diseñado para responder a la pregunta que más importa dentro de un entorno de OT: ¿qué está sucediendo realmente entre los dispositivos que ya están en la red? Esa es la brecha que cierra la NDR. Al observar el tráfico directamente, sin requerir un agente, una firma o un log reenviado, saca a la luz el movimiento lateral, la actividad de comando y control, los activos en la sombra y el uso indebido a nivel de protocolo mucho antes de que esas actividades se conviertan en un cierre, un incidente de seguridad o un titular de prensa.
Para los líderes de seguridad de OT y los tomadores de decisiones industriales, la lección práctica es simple: la visibilidad diseñada para IT no es lo mismo que la visibilidad diseñada para OT, y el costo de esa brecha tiende a salir a la luz en el peor momento posible. Cerrarla no requiere reemplazar las herramientas existentes; requiere agregar la única capa que ha estado faltando.
Reserve una consulta gratuita con nuestros expertos
Si su equipo está analizando cómo encaja la detección y respuesta de red en su pila de seguridad actual, nuestros especialistas en seguridad de OT en Shieldworkz estarán encantados de analizar su entorno con usted: sin compromiso, solo una mirada objetiva a la situación actual de su visibilidad y a lo que implicaría cerrar la brecha. Programe una consulta gratuita y obtenga recomendaciones prácticas y personalizadas para su instalación.
Recursos adicionales:
Guía completa de Detección y Respuesta de Red NDR en 2026 aquí
Lista de verificación de preparación para el monitoreo de seguridad de la red interna NERC CIP-015 para empresas de servicios eléctricos aquí
Guía fundamental de OT SOC aquí
Servicio de SOC administrado aquí
Asesoramiento de inteligencia sobre ciberamenazas de OT - Medio Oriente aquí
Directiva NIS2: Lograr el cumplimiento de NIS2 a través de IEC 62443 aquí
¿Qué son los medios extraíbles? Riesgos, políticas y soluciones de seguridad para OT industrial aquí
Plantilla gratuita de política de medios extraíbles para equipos de OT e IT aquí
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






