



Prayukth K V
Una investigación centrada en la evidencia sobre el incidente cibernético de agosto de 2026 de McKesson, que examina las afirmaciones reportadas de ShinyHunters, los presuntos vectores de ataque de ingeniería social e identidad, y la exposición de SaaS. También analizamos las tácticas de extorsión de datos, las implicaciones de recuperación y los controles defensivos para grandes empresas.
Resumen
El 25 de agosto de 2026, el gigante de la distribución farmacéutica y del cuidado de la salud, McKesson Corporation, detectó actividad no autorizada dentro de su entorno de TI que involucraba aplicaciones de software de terceros. El incidente se reveló formalmente en una presentación del Formulario 8-K ante la Comisión de Bolsa y Valores de EE. UU. (SEC) el 28 de agosto de 2026, seguida de actualizaciones en el sitio web de la empresa durante el fin de semana del 29 y 30 de agosto de 2026.
La brecha de seguridad implicó el acceso no autorizado a aplicaciones de terceros y la exfiltración de datos asociados con un subconjunto de clientes dentro de las unidades de negocios de Oncología y Especialidades Médicas, y de Suministros Médicos y Quirúrgicos de McKesson. Paralelamente, el grupo de cibercrimen ShinyHunters incluyó a McKesson en su sitio de extorsión basado en Tor, afirmando haber exfiltrado 1 Terabyte (TB) de datos que contienen aproximadamente 284 millones de registros de bases de datos y exigiendo un pago de rescate de $55.2 millones de dólares con fecha límite del 1 de septiembre de 2026.
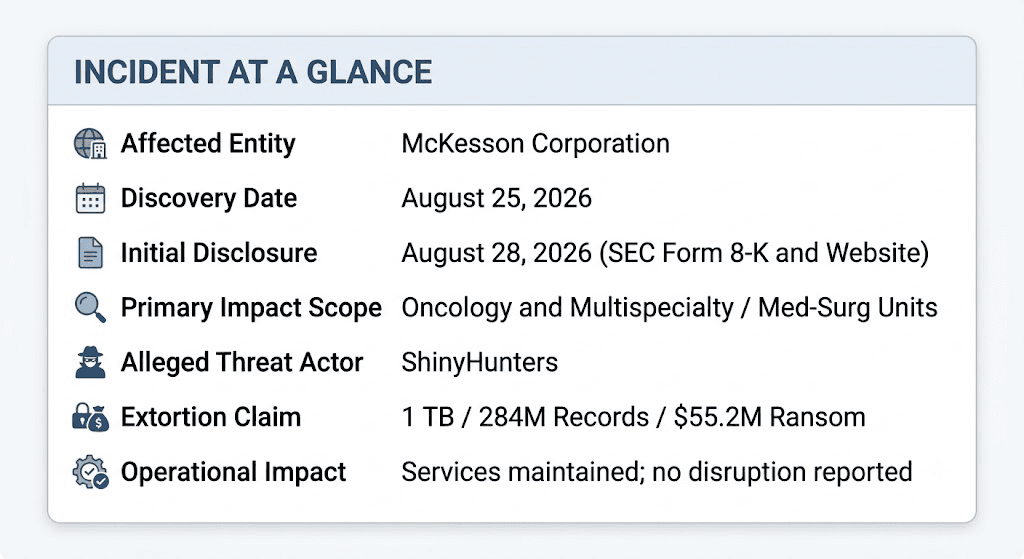
McKesson confirmó que el acceso no autorizado fue interrumpido y declaró que los servicios principales, las redes de suministro farmacéutico y las capacidades de los clientes permanecieron operativos. Si bien la compañía confirmó la exfiltración de datos de aplicaciones de terceros, no ha verificado oficialmente las afirmaciones específicas del actor de la amenaza con respecto al volumen de datos, el recuento de registros robados o los mecanismos de acceso inicial.
Preguntas clave sin responder:
¿Qué vector específico de acceso inicial se utilizó (por ejemplo, vishing/ingeniería social frente a relleno de credenciales)?
¿Se interceptaron mediante phishing o se secuestraron tokens de autenticación multifactor (MFA) o cookies de sesión?
¿Qué conjuntos de datos exactos de pacientes (PHI) o clientes se exfiltraron y cuántas personas únicas se vieron afectadas?
¿Qué sucedió?
El vector de ataque se desarrolló a finales de agosto de 2026. Según las declaraciones del actor de la amenaza proporcionadas a medios de seguridad independientes, el acceso no autorizado comenzó tan temprano como el 21 de agosto de 2026 y continuó hasta el 25 de agosto de 2026, cuando los equipos de seguridad de McKesson detectaron la intrusión.
Visual: Cronología de Respuesta al Incidente
Propósito: Reconstruir la secuencia cronológica de eventos desde el acceso inicial hasta la divulgación pública y las fechas límite de extorsión.
Ubicación: Directamente debajo de la narrativa del incidente reconstruida cronológicamente.
Cronología del incidente
Fecha / Hora (UTC) | Evento | Evidencia / Fuente | Nivel de confianza |
21 de agosto de 2026 | Comienza el presunto acceso inicial y la preparación de datos. | Declaraciones del actor de la amenaza (ShinyHunters a través de BleepingComputer) | No verificado (Afirmación del actor de la amenaza) |
21 a 25 de agosto de 2026 | Presunta exfiltración de ~1 TB de datos de entornos SaaS/Nube de terceros. | Afirmaciones del actor de la amenaza | No verificado (Afirmación del actor de la amenaza) |
25 de agosto de 2026 | McKesson detecta un incidente de ciberseguridad no autorizado que involucra aplicaciones de terceros; inicia la contención. | Formulario SEC 8-K de McKesson / Declaración oficial de la compañía | Confirmado (Fuente primaria) |
25 de agosto de 2026 | El actor de la amenaza supuestamente se pone en contacto con McKesson exigiendo $55.2 millones de dólares con un ultimátum de 72 horas. | Declaraciones del actor de la amenaza | No verificado (Afirmación del actor de la amenaza) |
28 de agosto de 2026 | McKesson presenta el Formulario SEC 8-K y publica el aviso inicial de brecha en el portal corporativo de ciberseguridad. | Presentaciones del Formulario SEC 8-K / BleepingComputer | Confirmado (Fuente primaria) |
29 de agosto de 2026 | McKesson confirma la exfiltración de datos que afecta a subconjuntos de las divisiones de Oncología y Especialidades Médicas, y de Suministros Médicos y Quirúrgicos. | Declaración de seguridad pública de McKesson | Confirmado (Fuente primaria) |
29 a 30 de agosto de 2026 | ShinyHunters incluye a McKesson en el sitio de filtraciones de Tor; establece la fecha límite de pago/contacto para el 1 de septiembre de 2026. | SecurityWeek / Monitoreo del sitio de filtraciones | Confirmado (Registro público observado) |
1 de septiembre de 2026 | Expira la fecha límite de pago del rescate impuesta por el atacante. | SecurityWeek / Seguimiento de la Dark Web | Confirmado |
¿Cómo ocurrió el ataque?
Las declaraciones públicas de McKesson confirman explícitamente que el incidente involucró aplicaciones de terceros y la exfiltración no autorizada de datos. Sin embargo, McKesson no ha detallado públicamente la causa raíz técnica precisa o la ruta del ataque.
Para comprender cómo ocurrió el compromiso, los analistas de seguridad deben evaluar las afirmaciones realizadas directamente por el presunto actor de la amenaza (ShinyHunters) junto con las TTP observadas en campañas concurrentes centradas en SaaS.
Visual: Visualización de la Presunta Ruta de Ataque
Propósito: Mapear las afirmaciones no verificadas del actor de la amenaza con respecto al vishing, el compromiso de SSO y la exfiltración de SaaS junto con los puntos de contención verificados.
Ubicación: Directamente después de la sección de Mapeo de MITRE ATT&CK.
Texto alternativo: Diagrama de la cadena de ataque que mapea el phishing de voz con el robo de credenciales de Okta, lo que lleva a la exfiltración de datos de Salesforce y Snowflake.
Presunta secuencia del ataque (Narrativa del actor de la amenaza)
Según las afirmaciones hechas por ShinyHunters a publicaciones de seguridad:
Phishing de voz (Vishing): Los atacantes utilizaron ingeniería social con el personal de soporte o de la mesa de ayuda corporativa para obtener credenciales de usuario o tokens de sesión.
Abuso de SSO / Identidad: Se aprovecharon las credenciales de inicio de sesión único (SSO) comprometidas dentro de Okta para autenticarse en aplicaciones en la nube de la empresa.
Acceso a aplicaciones SaaS: Los atacantes accedieron a ecosistemas en la nube, incluidos Salesforce (casos de soporte e interacciones con clientes) y entornos de almacenamiento de datos de Snowflake.
Exfiltración de datos: Se extrajo aproximadamente 1 TB de registros estructurados durante un período de 4 días.
Mapeo de MITRE ATT&CK compatible
Nota: El siguiente mapeo combina declaraciones corporativas Confirmadas con afirmaciones técnicas Inferidas / Reportadas. Los elementos no verificados se indican explícitamente.
Fase de ataque | Técnica / Subtécnica | Actividad observada / presunta | Evidencia y estado |
Acceso Inicial | Phishing: Phishing de voz (T1566.004) | Llamadas de vishing a empleados para recolectar credenciales de SSO. | Inferido / No verificado (Afirmado por ShinyHunters) |
Acceso a Credenciales | Robar o adquirir cuentas (T1586) | Compromiso de credenciales/sesiones de inicio de sesión único de Okta. | Inferido / No verificado (Afirmado por ShinyHunters) |
Evasión de Defensas | Cuentas válidas: Cuentas en la nube (T1078.004) | Autenticación a través de flujos de SSO legítimos para eludir los controles de acceso básicos. | Inferido / Probable basado en patrones de incidentes de SaaS |
Recolección | Datos de almacenamiento en la nube (T1530) | Consulta de registros de bases de datos en sistemas SaaS/Nube de terceros. | Confirmado (McKesson confirmó el acceso a aplicaciones de terceros) |
Exfiltración | Exfiltración a través de servicio web (T1567) | Extracción de subconjuntos de datos de plataformas de aplicaciones de terceros. | Confirmado (McKesson confirmó la exfiltración de datos) |
¿Qué sistemas y datos resultaron afectados?
Sistemas comerciales afectados
McKesson confirmó que el acceso no autorizado se aisló a divisiones comerciales específicas y entornos de software de terceros:
Divisiones afectadas: Unidades de negocio de Oncología y Especialidades Médicas y de Suministros Médicos y Quirúrgicos.
Aplicaciones de terceros: El acceso no autorizado ocurrió dentro de aplicaciones de terceros que alojan datos de clientes.
Infraestructura principal no afectada: La distribución farmacéutica principal, las redes operativas y los sistemas de prestación de atención al paciente no se vieron afectados y permanecieron operativos. No hay evidencia pública al momento de escribir este artículo de que se haya implementado cifrado de ransomware o malware destructivo contra el entorno corporativo principal de McKesson.
Desglose del compromiso de datos
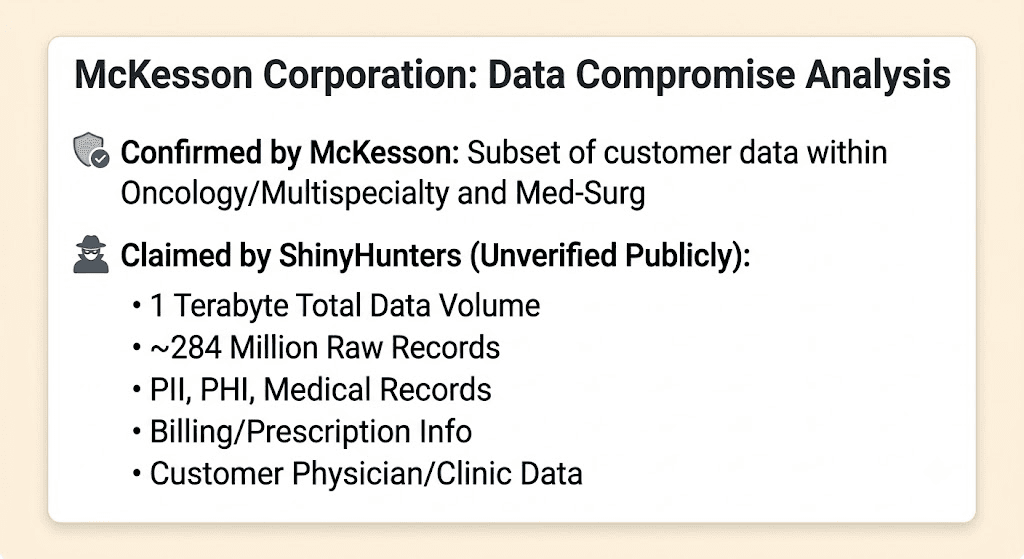
Entendiendo los "284 millones de registros":
ShinyHunters declaró públicamente que la cifra de "284 millones" representa filas/líneas de bases de datos sin procesar, no 284 millones de personas físicas únicas. In las bases de datos médicas o de ventas estructuradas, un solo paciente o clínica podría representar cientos de entradas de bases de datos relacionales (transacciones, partidas individuales, códigos de facturación).
Impacto operativo y de recuperación
A diferencia de los ataques tradicionales de ransomware de doble extorsión que paralizan las operaciones utilizando software de borrado o cifradores de archivos (por ejemplo, Change Healthcare), la brecha de McKesson fue principalmente una brecha de datos de extorsión pura.
Continuidad operativa
Integridad de la cadena de suministro: McKesson no experimentó tiempo de inactividad operativa en su red principal de suministro farmacéutico.
Servicios al cliente: Los sistemas permanecieron en línea; se recomendó a los clientes que podían seguir utilizando el software de pedidos y clínico de forma segura.
Degradación intermitente: McKesson notó una posible degradación menor y transitoria del servicio durante la contención inicial y el triaje, que se resolvió rápidamente.
Obligaciones regulatorias y de remediación
Divulgación ante la SEC: McKesson presentó un Formulario SEC 8-K bajo el Elemento 1.05 para informar a los inversores. A finales de agosto de 2026, McKesson declaró que no se había determinado que el incidente tuviera un impacto material en su situación financiera u operaciones.
Monitoreo de crédito: McKesson organizó de manera proactiva servicios gratuitos de protección de identidad y monitoreo de crédito para las personas afectadas.
¿Quién estuvo detrás del ataque?
Perfil del actor de la amenaza: ShinyHunters
Análisis de atribución
Indicador / Métrica | Evidencia / Actividad observada | Evaluación |
Inclusión en sitio de filtraciones | McKesson agregado al portal oficial de ShinyHunters en la dark-web con una demanda de rescate específica de $55.2 millones de dólares. | Registro público verificado |
Tácticas, Técnicas y Procedimientos (TTP) | Uso de vishing, focalización en proveedores de identidad (Okta) y exfiltración de grandes bases de datos de SaaS (Salesforce, Snowflake). | Altamente consistente con las campañas de ShinyHunters de 2024-2026. |
Comunicación directa | Los actores de la amenaza proporcionaron desgloses detallados de los registros a periodistas. | Afirmación no verificada, pero coincide con el modus operandi del grupo. |
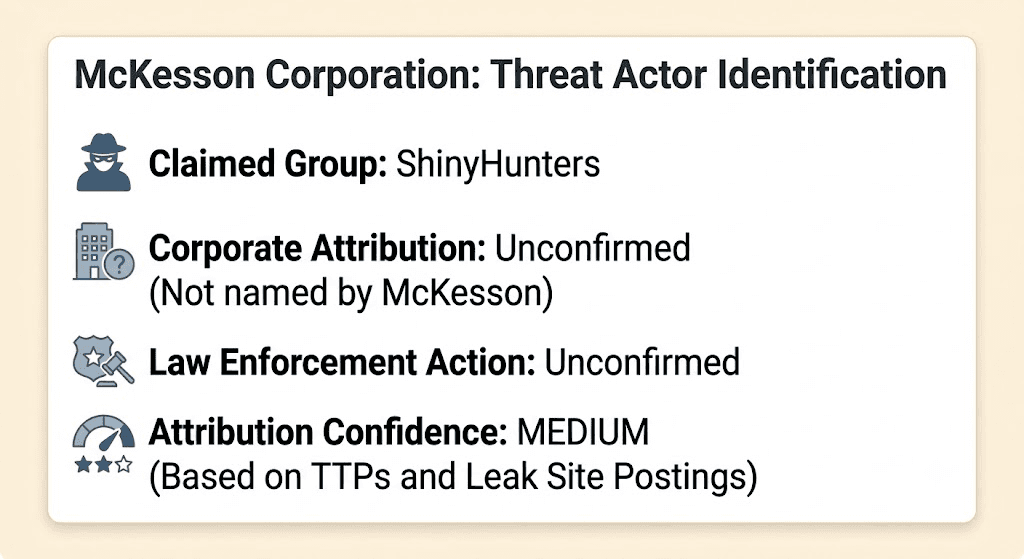
Veredicto de atribución: CONFIANZA MEDIA (NO CONFIRMADO POR LA ENTIDAD PRIMARIA)
Si bien ShinyHunters se ha atribuido públicamente el ataque y las tácticas se alinean con su manual establecido de extorsión de datos en la nube, McKesson no ha atribuido oficialmente la brecha a ShinyHunters. Las afirmaciones del actor de la amenaza siempre deben tratarse como no verificadas hasta que las firmas de respuesta a incidentes o las fuerzas del orden publiquen pruebas forenses que las corroboren.
¿Es esto parte de un patrón más amplio?
El incidente de McKesson no es un evento aislado. Refleja una campaña persistente de cibercrimen dirigida a Proveedores de Identidad (IdP) corporativos y bases de datos en la nube de Software como Servicio (SaaS).
Patrones de campaña más amplios
Focalización en almacenes de datos en la nube: Entre 2024 y 2026, grupos como ShinyHunters y UNC5537 atacaron sistemáticamente entornos empresariales (como Snowflake y Salesforce) adquiriendo credenciales legítimas de usuarios o administradores.
Explotación centrada en la identidad: En lugar de explotar fallas de software de día cero, los atacantes explotan sistemáticamente a los operadores humanos utilizando sofisticado phishing de voz (vishing) o intercambio de SIM para eludir la MFA estándar.
Cambio a la extorsión pura: Los atacantes omiten cada vez más el despliegue ruidoso de malware (cifrado de ransomware) a favor de la exfiltración silenciosa, aprovechando las amenazas de incumplimiento regulatorio y la divulgación pública para forzar las demandas de rescate.
Contexto del panorama de amenazas
La brecha de seguridad de un importante distribuidor farmacéutico destaca riesgos sistémicos críticos en los ecosistemas empresariales modernos:
Brechas de visibilidad en SaaS y la nube: Los centros de operaciones de seguridad (SOC) con frecuencia poseen una visibilidad profunda de los sistemas de endpoint (a través de EDR) pero carecen de telemetría en tiempo real sobre las aplicaciones en la nube de terceros y las interacciones de API entre soluciones SaaS.
La "trampa de identidad de MFA": La autenticación multifactor tradicional basada en SMS o notificaciones push es vulnerable al vishing y a la ingeniería social. Los atacantes que comprometen el nivel de SSO obtienen un movimiento lateral sin obstáculos a través de todas las plataformas empresariales conectadas.
Sensibilidad de la cadena de suministro: Incluso cuando las cadenas de suministro operativas no se ven interrumpidas físicamente, la exfiltración de registros médicos, listas de médicos y datos de distribución de farmacias genera riesgos significativos de fraude y phishing para las redes de socios.
Lecciones defensivas y controles recomendados
A continuación se organizan controles de seguridad accionables diseñados para mitigar las rutas de ataque específicas observadas en este incidente:
Controles de identidad y acceso
Implementación de FIDO2 / Llaves de paso (Passkeys): Reemplace la MFA basada en push y SMS con llaves de hardware FIDO2 resistentes al phishing o autenticación web (WebAuthn) para neutralizar los ataques de vishing.
Políticas estrictas de acceso condicional: Implemente reglas de acceso condicional basadas en el riesgo, la ubicación y el cumplimiento del dispositivo en todos los proveedores de identidad (por ejemplo, Okta, Entra ID) antes de otorgar acceso a aplicaciones SaaS críticas.
Seguridad de datos y monitoreo de exfiltración
Gestión de la postura de seguridad de SaaS (SSPM): Implemente un monitoreo continuo en las plataformas en la nube (Salesforce, Snowflake) para detectar volúmenes inusuales de descarga de datos, exportaciones masivas de API o consultas SQL anómalas.
Detección de anomalías en consultas de bases de datos: Establezca líneas de base de comportamiento para el acceso a las bases de datos. Identifique y finalice automáticamente las sesiones que intenten descargas masivas de tablas que excedan los límites operativos normales.
Controles contra la ingeniería social y para la mesa de ayuda
Protocolos de autenticación de la mesa de ayuda: Exija la verificación fuera de banda (por ejemplo, aprobación del gerente o verificación push dentro de la aplicación) antes de restablecer las credenciales del empleado, registrar nuevos dispositivos MFA o transferir tokens de sesión.
Qué deberían hacer las organizaciones de manera diferente
Utilice esta lista de verificación ejecutiva priorizada para abordar los riesgos de identidad en la nube dentro de su organización:
Prioridad | Medida de seguridad | Amenaza abordada | Acción recomendada |
Inmediata (0–30 días) | Imponer MFA resistente al phishing | Phishing de voz / Vishing (T1566.004) | Exigir llaves FIDO2/WebAuthn para todos los administradores y empleados que accedan a plataformas SaaS sensibles. |
A corto plazo (30–90 días) | Auditar el acceso e integración de SaaS | Cuentas válidas en la nube (T1078.004) | Auditar todas las sesiones activas, concesiones de OAuth e integraciones de API de terceros en Salesforce, Snowflake y Okta. |
A mediano plazo (3–6 meses) | Implementar SSPM y DLP en la nube | Exfiltración de datos (T1530) | Implementar la prevención de pérdida de datos (DLP) en la nube en tiempo real para alertar sobre exportaciones masivas inusuales. |
Estratégica (6–12 meses) | Implementar arquitectura Zero Trust | Movimiento lateral a través de SaaS | Aplicar microsegmentación entre proveedores de identidad y aplicaciones en la nube en función del cumplimiento del dispositivo y las puntuaciones de riesgo del usuario. |
Preguntas sin responder
Para mantener la integridad de la investigación, los siguientes aspectos críticos del incidente de McKesson permanecen sin resolver según la evidencia primaria disponible públicamente:
Prueba de acceso inicial: ¿Se logró el acceso inicial estrictamente a través del phishing de voz de los empleados, o estuvieron involucrados vectores de acceso secundarios?
Alcance real del compromiso: ¿Cuál es el número preciso de pacientes únicos o entidades de clientes afectados dentro de los 284 millones de registros de la base de datos?
Atribución corporativa oficial: ¿Atribuirán formalmente McKesson o las fuerzas del orden la intrusión a ShinyHunters?
Nombres de aplicaciones de terceros: ¿Qué aplicaciones específicas de terceros se vieron directamente comprometidas o mal configuradas?
Evaluación de analistas
EXENCIÓN DE RESPONSABILIDAD: La siguiente sección representa la síntesis analítica independiente de los investigadores de ciberseguridad basada en la evidencia disponible, las TTP y la inteligencia de amenazas de la industria.
Escenario de ataque más probable: Un escenario plausible, basado en las afirmaciones del actor de la amenaza, es que se utilizó ingeniería social para comprometer una cuenta de identidad o una sesión de autenticación. Utilizando sesiones autenticadas válidas, el actor eludió los controles perimetrales para acceder a entornos en la nube interconectados (Salesforce y Snowflake) y exfiltró bases de datos estructuradas sin desplegar ransomware destructivo.
Nivel de confianza: Medio-Alto con respecto a los mecanismos de exfiltración en la nube; Medio con respecto a la identidad exacta del actor de la amenaza en espera de la confirmación oficial de las fuerzas del orden.
Principal debilidad de seguridad expuesta: Dependencia de métodos de MFA susceptibles al phishing a través de portales de identidad que conectan las bases de datos corporativas principales.
Patrón más amplio: Este incidente confirma que los actores de amenazas de cibercrimen continúan alejándose del ransomware de cifrado de sistemas a favor de la extorsión de datos en la nube de bajo ruido y alto impacto.
Reserve una reunión con el experto en ciberseguridad farmacéutica de Shieldworkz
Lecturas recomendadas de Shieldworkz
Manual de Seguridad de Identidad y MFA Resistente al Phishing
Manual de Respuesta a Incidentes: Exfiltración de Datos en la Nube
Referencias
SecurityWeek: McKesson confirma brecha de datos mientras se acerca la fecha límite del atacante (Publicado el 31 de agosto de 2026; Actualizado el 1 de septiembre de 2026).
Comisión de Bolsa y Valores de EE. UU. (SEC): Presentación del Formulario 8-K de McKesson Corporation (Presentado el 28 de agosto de 2026).
Portal oficial de ciberseguridad de McKesson Corporation: Aviso de incidente de ciberseguridad (Publicado del 28 al 30 de agosto de 2026).
BleepingComputer: McKesson revela brecha de seguridad después de que ShinyHunters afirma robo de datos de pacientes (Publicado el 28 de agosto de 2026).
Infosecurity Magazine: El gigante de la salud McKesson investiga incidente de brecha de datos (Publicado el 1 de septiembre de 2026).
Descargo de responsabilidad: La imagen se utiliza únicamente con fines representativos. Este artículo ha sido escrito únicamente con fines educativos.
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






