



Equipo Shieldworkz
Un ingeniero de control de una planta de tratamiento de agua de tamaño mediano describió una vez su red de la forma en que la mayoría de los operadores industriales todavía lo hacen: "plana, rápida y tolerante". Cada PLC podía comunicarse con cada historiador. Cada estación de trabajo de ingeniería podía llegar a cada unidad terminal remota. Funcionó, hasta el día en que la computadora portátil de un contratista, infectada durante una visita de rutina de un proveedor, pudo llegar al sistema instrumentado de seguridad sin nada que se interpusiera en su camino. Nada lo detectó lo suficientemente temprano como para importar, porque nada estaba vigilando las conversaciones internas entre activos que nunca debieron haberlas tenido en primer lugar.
Este escenario se repite cada año en plantas de fabricación, empresas de servicios públicos, sistemas de agua y operadores de energía. Rara vez se trata de la falla de una sola herramienta. Es una falla de arquitectura. La detección y respuesta de red, o NDR (Network Detection and Response), se ha convertido en la columna vertebral de la visibilidad de TO, pero incluso la plataforma NDR más capaz es solo tan efectiva como la red que está vigilando. Cuando esa red es plana, no segmentada y construida sobre una confianza implícita, la detección se vuelve ruidosa, la respuesta se ralentiza y el radio de impacto de cualquier compromiso individual crece mucho más de lo necesario.
Esta guía detalla cómo los principios de Zero Trust y una segmentación de red disciplinada transforman la NDR de una herramienta de alerta pasiva en una capa de defensa genuinamente estratégica para entornos industriales. Cubre qué hace que la detección en TO sea fundamentalmente diferente de la seguridad de TI, cómo la segmentación y Zero Trust se refuerzan mutuamente, los riesgos operativos reales de hacer esto de manera incorrecta y un camino práctico y probado en el campo para los líderes de seguridad de TO que necesitan fortalecer la detección sin interrumpir la producción.
Para los líderes de seguridad de TO, gerentes de planta y CISOs que supervisan las operaciones industriales, este tema merece atención ahora y no más tarde. Los organismos reguladores, las aseguradoras y las juntas directivas están haciendo preguntas más agudas sobre qué tan bien puede una organización detectar y contener un compromiso antes de que llegue a los procesos físicos. La inversión en NDR continúa creciendo en los sectores de fabricación, energía, agua e infraestructura crítica; sin embargo, muchas organizaciones descubren, a menudo durante un incidente o una auditoría, que sus herramientas de detección funcionan exactamente como fueron diseñadas pero simplemente no pueden ver con claridad a través de una red sin estructura interna. Comprender por qué la segmentación y Zero Trust importan para los resultados de detección, y no solo para las listas de verificación de cumplimiento, es la diferencia entre un programa de seguridad que reacciona a los titulares y uno que reduce genuinamente el riesgo para la producción y la seguridad.
Las secciones que siguen están organizadas para avanzar desde los conceptos fundamentales hasta un plan de acción concreto, de modo que ya sea que el objetivo sea evaluar una nueva plataforma NDR, fortalecer un despliegue existente o construir el caso de negocio para un proyecto de segmentación, exista un marco de trabajo claro y utilizable desde el cual operar.
Comprendiendo los fundamentos de NDR en entornos de TO/ICS
La detección y respuesta de red es la práctica de monitorear continuamente el tráfico de red para identificar comportamientos maliciosos, anómalos o que violen las políticas, y luego respaldar una respuesta coordinada. En los entornos de TI, la NDR ha madurado en torno a agentes de endpoints, telemetría en la nube y análisis de comportamiento adaptados a los patrones de tráfico de oficinas y empresas. Los entornos industriales exigen una disciplina completamente diferente.
Qué hace que la detección de redes de TO sea diferente de la NDR de TI
Las redes de tecnología operativa transportan protocolos que las herramientas de seguridad de TI nunca fueron diseñadas para analizar correctamente, incluidos Modbus, DNP3, OPC UA, EtherNet/IP y protocolos propietarios de proveedores que se ejecutan en PLCs, RTUs, HMIs y sistemas de seguridad. Estas redes no pueden tolerar escaneos activos, agentes agresivos o cualquier cosa que ponga en riesgo la interrupción de un lazo de control. Un solo paquete perdido en un sistema instrumentado de seguridad es un problema muy diferente al de un paquete perdido en un servidor de correo electrónico.
La NDR de TO debe operar de forma pasiva, utilizando duplicación de tráfico (traffic mirroring) o taps de red en lugar de escaneos intrusivos que podrían desestabilizar los procesos de control en vivo.
Debe comprender los protocolos industriales a nivel de comando, distinguiendo un cambio de ingeniería legítimo de un comando de escritura malicioso en un registro de PLC.
Debe tener en cuenta ciclos de vida de activos extremadamente largos, ya que muchos dispositivos de campo funcionan durante quince a veinticinco años sin un parche de seguridad.
Debe correlacionar el contexto del proceso físico con el comportamiento de la red, porque una anomalía de red que también corresponde a un comando inusual de válvula o turbina tiene un peso muy diferente.
Debe respetar el calendario operativo, ya que una ventana de mantenimiento, una actualización de firmware o un cambio de producción estacional pueden parecer anomalías para un modelo que carece de contexto, y alertar sobre cada una de ellas erosiona rápidamente la confianza en el sistema.
Estas diferencias no son académicas. Una herramienta de detección centrada en TI colocada en una red de TO sin reconocimiento de protocolos pasará por alto comandos maliciosos ocultos dentro de tráfico industrial de apariencia legítima, o generará tantos falsos positivos a partir de la actividad normal de ingeniería que los operadores eventualmente dejarán de confiar en las alertas por completo. Ambos resultados dejan expuesta a la organización, razón por la cual las plataformas NDR diseñadas específicamente para entornos industriales y la arquitectura que las respalda importan mucho más que las afirmaciones de precisión de detección de los titulares.
Por qué la seguridad perimetral tradicional ya no funciona
Durante décadas, la estrategia de seguridad industrial se apoyó fuertemente en la idea de un entrehierro (air gap), una separación física o lógica entre la red de TO y el mundo exterior. Esa suposición se ha erosionado silenciosamente. El acceso remoto para proveedores, los historiadores conectados a la nube, los proyectos de convergencia TI/TO e incluso las simples actualizaciones de firmware basadas en USB han creado docenas de puentes informales hacia entornos que fueron diseñados con la expectativa de aislamiento.
Una vez que un atacante cruza ese perímetro, ya sea a través de un correo electrónico de phishing que llega al entorno de TI o de una sesión de acceso remoto comprometida, una red plana ofrece casi ninguna resistencia interna. Aquí es precisamente donde la segmentación y Zero Trust se vuelven esenciales, no como casillas de verificación de cumplimiento, sino como la arquitectura que determina si la NDR puede realmente ver y detener lo que sucede a continuación.
Vale la pena ser directo sobre lo que está en juego para el negocio. Una parada en la línea de producción causada por un incidente de seguridad se mide en pérdida de producción, penalizaciones contractuales y, en sectores regulados, obligaciones de informes obligatorios. El compromiso de un sistema de seguridad conlleva consecuencias que van completamente más allá de las pérdidas financieras. Presentar la segmentación y Zero Trust puramente como proyectos técnicos subestima su papel: son inversiones de reducción de riesgos que protegen directamente el tiempo de actividad, la seguridad y la capacidad de operar de la organización.
El caso de Zero Trust en sistemas de control industrial
Zero Trust a menudo se malinterpreta como una categoría de producto. Se entiende mejor como un principio operativo: nunca asumir la confianza basándose únicamente en la ubicación de la red, y verificar continuamente a cada usuario, dispositivo y comunicación que intente acceder a un recurso, independientemente de si esa solicitud se origina dentro o fuera del perímetro tradicional.
Principios básicos de Zero Trust para TO
Verificar explícitamente. Cada solicitud de acceso se autentica y autoriza según la identidad, el estado del dispositivo y el contexto, no simplemente porque la solicitud provino del interior de la red de la planta.
Aplicar el acceso con privilegios mínimos. Una estación de trabajo de ingeniería solo debe llegar a los controladores específicos que gestiona, no a toda la flota de dispositivos de una línea de producción.
Asumir la brecha. Diseñar el entorno como si un atacante ya estuviera dentro, y construir un monitoreo y segmentación que limiten a qué puede llegar ese atacante y qué tan lejos puede moverse.
Inspeccionar y registrar continuamente. Cada sesión, especialmente el acceso remoto y de terceros proveedores, debe ser visible, registrarse y estar disponible para análisis retrospectivos.
Es importante abordar directamente un malentendido común: Zero Trust no significa quitar la confianza a los operadores, ingenieros o a las personas que mantienen la producción en marcha. Significa eliminar la confianza ciega de la propia red. Un ingeniero de control con razones legítimas para acceder a un conjunto específico de controladores debería poder hacerlo de forma rápida y confiable. Lo que elimina Zero Trust es la suposición de que debido a que un dispositivo se encuentra en la red interna, merece automáticamente acceso a todo lo demás en esa red. Esa distinción importa enormemente al comunicar este cambio al personal de la planta, que puede asociar el término con una mayor fricción en lugar de con una mayor protección.
Aplicado con prudencia, Zero Trust en un contexto de TO tiende a reducir la fricción operativa con el tiempo en lugar de aumentarla, porque el acceso se vuelve predecible, auditable y vinculado a la función laboral real en lugar de a lo que la red permita en ese momento. Las investigaciones de incidentes también se vuelven drásticamente más rápidas, ya que el registro con conocimiento de identidad muestra con precisión quién o qué accedió a un sistema determinado y cuándo, en lugar de requerir que los equipos reconstruyan la actividad únicamente a partir de capturas de paquetes sin procesar.
Zero Trust frente a modelos de confianza heredados en redes industriales
Dimensión | Modelo perimetral heredado | Modelo Zero Trust |
Base de confianza | Ubicación de red (adentro = confiable) | Verificación continua de identidad y dispositivo |
Movimiento lateral | En gran medida sin restricciones una vez dentro | Limitado por políticas en cada frontera |
Acceso remoto y de proveedores | Acceso amplio por VPN a toda la red | Acceso delimitado y de tiempo limitado a activos específicos |
Visibilidad | Concentrada en el perímetro | Distribuida en cada zona interna |
Contención de brechas | Reactiva, después de un compromiso amplio | Proactiva, radio de impacto limitado por diseño |
Tabla 1: Cómo Zero Trust reforma los supuestos de confianza en comparación con la seguridad de TO heredada basada en el perímetro.
Nada de esto requiere desechar el equipamiento heredado. Zero Trust en entornos industriales se aplica principalmente en la capa de red y acceso, a través de segmentación, puertas de enlace con conocimiento de identidad y acceso remoto delimitado, precisamente porque muchos dispositivos de campo no pueden admitir la autenticación moderna por sí mismos. La estrategia trabaja en torno a las limitaciones heredadas en lugar de contra ellas, lo que la hace alcanzable para las organizaciones que ejecutan equipos que seguirán en servicio durante otra década o más.
La segmentación de red como base de la defensa
Si Zero Trust es la filosofía, la segmentación es el mecanismo que la hace real dentro de una red industrial. La segmentación divide una red en zonas distintas según la función, la criticidad y el riesgo, y luego gobierna con precisión qué tráfico se permite pasar entre ellas, lo que comúnmente se denomina conducto.
El Modelo Purdue y las estrategias modernas de segmentación
La Arquitectura de Referencia de Empresa Purdue sigue siendo un modelo mental útil para las redes industriales, separando el entorno en niveles que van desde los dispositivos de campo y controladores en la parte inferior hasta los sistemas de negocios empresariales en la superior. Una segmentación eficaz impone límites estrictos entre estos niveles, particularmente entre los sistemas de operaciones de Nivel 3 y la TI empresarial de Nivel 4, de donde proviene la gran mayoría de los compromisos reales de TO.
Los entornos industriales modernos rara vez se ajustan perfectamente a los niveles clásicos de Purdue, gracias a los historiadores en la nube, las plataformas de monitoreo remoto y los sensores IIoT. Esto ha llevado a muchas organizaciones hacia un modelo híbrido que mantiene la lógica de zonas y conductos de Purdue mientras añade controles con conocimiento de identidad para las conexiones que inevitablemente cruzan esos límites.
Microsegmentación en entornos de producción en vivo
Más allá de la separación de zonas amplia, la microsegmentación reduce el control a activos individuales o pequeños grupos funcionales, como aislar los controladores de cada línea de producción de todas las demás líneas, o separar por completo un sistema instrumentado de seguridad de la red de control de procesos básica que protege.
Agrupar los activos por función y criticidad en lugar de hacerlo únicamente por ubicación física.
Aislar los sistemas instrumentados de seguridad como su propia zona con las reglas de conducto más estrictas posibles.
Tratar las estaciones de trabajo de ingeniería como objetivos de alto valor y segmentarlas lejos del acceso general de los operadores.
Aplicar la segmentación de forma incremental, validando cada cambio frente al comportamiento del proceso en vivo antes de restringir el siguiente límite.
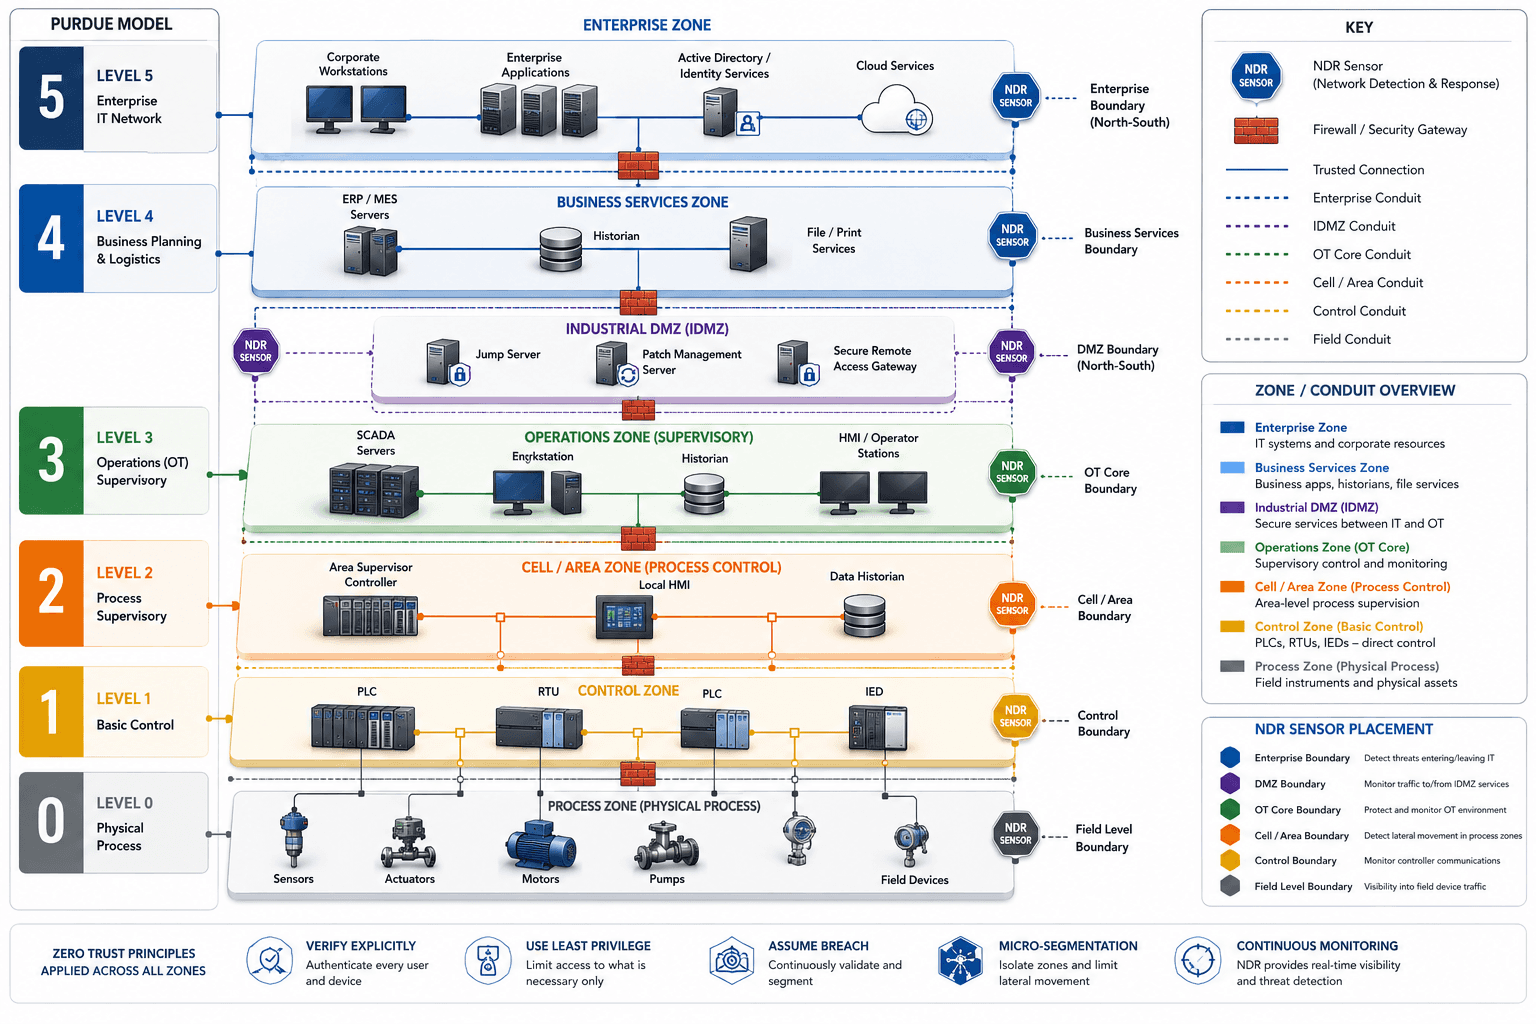
La microsegmentación es a menudo donde las organizaciones dudan, preocupadas de que endurecer los límites internos introduzca sus propios riesgos operativos. En la práctica, el camino más seguro es incremental y basado en evidencia: observar el tráfico real durante un período definido, confirmar qué conexiones son genuinamente necesarias para que el proceso se ejecute, escribir políticas en torno a esa línea base confirmada y solo entonces pasar del monitoreo a la aplicación de medidas. Omitir la fase de observación es la causa más común de que los proyectos de segmentación causen tiempos de inactividad no planificados y, como resultado, pierdan la confianza de los equipos de operaciones de la planta durante años.
Cómo Zero Trust y la segmentación fortalecen juntos la NDR
Las plataformas NDR son fundamentalmente sistemas de reconocimiento de patrones. Aprenden cómo se ve lo normal y marcan lo que se desvía de ello. La calidad de esa línea base y la velocidad a la que una amenaza real sale a la superficie por encima del ruido dependen en gran medida de la arquitectura de red que le suministra datos. Aquí es donde la segmentación y Zero Trust convierten un buen despliegue de NDR en uno genuinamente potente.
Reducción de la superficie de ataque y mejora de la calidad de la señal
In una red plana, un sensor NDR que vigila un switch central ve una mezcla abrumadora de tráfico de docenas de tipos de activos y funciones comerciales, todo mezclado. Distinguir una inyección de comandos sutil y maliciosa del diálogo rutinario en ese entorno es extraordinariamente difícil, incluso para modelos de comportamiento bien ajustados.
La reducción de la superficie de ataque a menudo se analiza como una métrica de seguridad abstracta, pero para los equipos de TO tiene un significado muy concreto: menos dispositivos alcanzables desde cualquier punto único de compromiso, menos protocolos expuestos a través de los límites de las zonas y menos credenciales permanentes que otorgarían a un atacante un amplio alcance si fueran robadas. Cada una de esas reducciones también simplifica lo que una plataforma NDR tiene que analizar, razón por la cual las organizaciones que buscan la segmentación y la detección de manera conjunta informan de manera constante un tiempo de obtención de valor más rápido de su inversión en monitoreo que aquellas que despliegan la detección en una red plana sin cambios.
La calidad de la señal también se acumula con el tiempo. Una línea base de comportamiento construida dentro de una zona bien definida se mantiene precisa durante más tiempo, porque la población de dispositivos y los patrones de comunicación dentro de esa zona cambian con mucha menos frecuencia que en una red plana completa. Esa estabilidad se traduce directamente en menos ciclos de reentrenamiento de la línea base, menos tormentas de alertas tras las ventanas de mantenimiento rutinarias y un equipo de operaciones de seguridad que confía en las alertas que recibe en lugar de ignorarlas.
La segmentación refuerza todo esto al proporcionar a los sensores NDR una línea base mucho más limpia y predecible dentro de cada zona. Un sensor que vigila únicamente la red de control de una línea de embotellado, por ejemplo, verá un conjunto estrecho y repetitivo de patrones de comunicación. Las desviaciones se vuelven mucho más fáciles de identificar con confianza y las tasas de falsos positivos disminuyen significativamente, lo que importa enormemente para los equipos de seguridad de TO reducidos que no pueden perseguir el ruido todo el día.
Detener el movimiento lateral antes de que se convierta en una brecha
Los incidentes cibernéticos industriales más dañinos rara vez involucran a un solo dispositivo comprometido. Involucran a un atacante que se mueve silenciosamente desde un punto de apoyo inicial hacia un objetivo de alto valor, ya sea un historiador con credenciales de sobra, una estación de trabajo de ingeniería con acceso de programación o un controlador de sistema de seguridad. La segmentación convierte cada límite de zona en un punto de control (chokepoint), y Zero Trust garantiza que cruzar ese punto de control requiera una autorización explícita y verificada, en lugar de una simple conectividad de red.
Para la NDR, esto es transformador. En lugar de intentar encontrar una aguja en un pajar enorme, la plataforma puede enfocar un escrutinio intenso en el número mucho menor de conductos legítimos entre zonas. Un intento de conexión inesperado a través de un límite de segmentación, particularmente hacia una zona de seguridad o de control de procesos, se convierte en una de las alertas de mayor fidelidad que puede recibir un equipo de seguridad.
También hay una dimensión de velocidad de respuesta que a menudo se pasa por alto. En una red plana, contener una amenaza confirmada frecuentemente implica una elección incómoda entre dejar un dispositivo comprometido conectado mientras continúa la investigación, o desconectar una parte de la red más amplia de lo necesario y arriesgarse a un impacto en la producción por sí mismo. Un entorno segmentado permite a un equipo de seguridad aislar con precisión la zona afectada, cortando el camino de avance del atacante mientras deja que las líneas de producción y los sistemas no relacionados funcionen normalmente. Esa precisión es a menudo la diferencia entre un incidente contenido que cuesta unas pocas horas de investigación y un cierre operativo a gran escala que se convierte en noticia de primera plana.
Capacidad de NDR | Red plana, no segmentada | Red segmentada, Zero Trust |
Precisión de la línea base | Tipos de tráfico amplios, ruidosos y mezclados | Líneas base estrechas, predecibles y específicas de la zona |
Fidelidad de la alerta | Alto volumen de falsos positivos | Menos alertas y de mayor confianza |
Tiempo para detectar movimiento lateral | A menudo se retrasa hasta que el daño es visible | Marcado casi inmediato en el límite de la zona |
Velocidad de contención | Investigación manual en toda la red | Aislar una sola zona sin detener las operaciones |
Alcance de la investigación | Se debe revisar toda la red | Limitado a la zona y el conducto específicos |
Tabla 2: El impacto práctico de la segmentación y Zero Trust en la calidad de detección y respuesta de la NDR.
Riesgos, desafíos y perspectivas del sector
Incidentes del mundo real que revelan el costo de las redes planas
Varios incidentes industriales ampliamente documentados ilustran exactamente lo que sucede cuando la segmentación y el monitoreo están ausentes o incompletos.
En los ataques de 2015 y 2016 contra empresas de distribución de energía ucranianas, los atacantes que inicialmente obtuvieron acceso a través de phishing pudieron moverse desde los sistemas de TI corporativos hacia las redes operativas con una resistencia mínima, manipulando finalmente los controles de los interruptores y cortando la energía a cientos de miles de clientes.
El incidente de 2017 que involucró al sistema instrumentado de seguridad de una instalación petroquímica en el Medio Oriente mostró que los atacantes llegaron hasta la lógica del controlador de seguridad, un nivel de acceso que el aislamiento estricto de zonas alrededor de los sistemas de seguridad está diseñado específicamente para prevenir.
El evento de ransomware de 2019 en un productor global de aluminio obligó a un cambio a operaciones manuales en múltiples plantas después de que el malware se propagara ampliamente a través de redes de TI y operativas que carecían de límites internos fuertes.
El compromiso en 2021 del sistema de acceso remoto de una instalación de tratamiento de agua en Florida demostró cómo una sola conexión remota no segmentada y con un monitoreo deficiente puede ofrecer una ruta directa a los controles de dosificación química críticos para la seguridad.
La interrupción por ransomware en 2021 de un importante operador de oleoductos de EE. UU., aunque centrada en los sistemas de TI, provocó un cierre preventivo de las operaciones de TO, lo que subraya cómo la interdependencia entre TI y TO sin una segmentación clara puede convertir un incidente de TI en uno operativo.
Ninguno de estos incidentes ocurrió porque una sola herramienta fallara. En cada caso, la falta de límites aplicados permitió que un compromiso inicial viajara más lejos y causara más daño de lo que habría permitido un entorno adecuadamente segmentado y continuamente monitoreado.
Un patrón que vale la pena señalar en casi todos estos eventos es que el punto de entrada inicial rara vez fue la propia red operativa. Los correos electrónicos de phishing, las herramientas de acceso remoto expuestas y las conexiones de terceros proveedores son sistemáticamente el movimiento inicial, y el daño real ocurre solo después de que el atacante pudo viajar sin impedimentos desde ese punto de apoyo inicial hacia sistemas que tocan directamente los procesos físicos. Este es exactamente el recorrido que la segmentación está diseñada para detener, y exactamente el recorrido que un sensor NDR bien posicionado en el límite de una zona está diseñado para ver en el momento en que sucede.
El caso de negocio y cumplimiento para hacer esto bien
Más allá del costo directo del tiempo de inactividad o de un evento de seguridad, la segmentación y Zero Trust se cruzan cada vez más con las expectativas regulatorias y de seguros ante las cuales los líderes de seguridad de TO ahora tienen que responder directamente. Los marcos de referencia en la industria, incluidos IEC 62443 para la seguridad de sistemas de control y automatización industrial y el Marco de Ciberseguridad de NIST, colocan la segmentación de red y el control de acceso en el centro de un programa de seguridad defendible. Los suscriptores de seguros cibernéticos también se han vuelto notablemente más específicos en sus cuestionarios, preguntando con frecuencia de manera directa si las redes de TI y TO están segmentadas y si el acceso remoto está delimitado y monitoreado.
Impulsor de negocio | Cómo ayudan la segmentación y Zero Trust |
Alineación regulatoria | Respalda los requisitos de zonas y conductos comunes en los estándares de seguridad industrial |
Postura ante seguros cibernéticos | Responde directamente a las preguntas de suscripción sobre segmentación y acceso remoto |
Contención de costos de incidentes | Limita el radio de impacto, reduciendo el tiempo de inactividad y el alcance de la recuperación |
Informes a la junta directiva y ejecutivos | Proporciona evidencia clara y medible de una superficie de ataque reducida |
Debida diligencia en fusiones y adquisiciones | Demuestra una arquitectura de seguridad madura y auditable |
Tabla 4: Cómo la segmentación y Zero Trust respaldan prioridades comerciales, regulatorias y de seguros más amplias.
Desafíos comunes de implementación para los equipos de TO
A pesar del amplio consenso de que la segmentación y Zero Trust mejoran los resultados de seguridad, los equipos de TO se topan constantemente con el mismo conjunto de obstáculos prácticos.
Dispositivos heredados que no pueden admitir la autenticación o el cifrado modernos, lo que requiere controles compensatorios en lugar de una aplicación directa en el endpoint.
Presión de producción que limita las ventanas de cambio, lo que dificulta probar y lanzar nuevas políticas de segmentación sin riesgo de tiempo de inactividad.
Inventarios de activos incompletos, ya que es imposible segmentar eficazmente en torno a dispositivos que la organización no sabe que existen.
Fricción cultural entre los equipos de TI, que por defecto aplican controles de acceso agresivos, y los equipos de TO, que priorizan el tiempo de actividad y la continuidad del proceso por encima de todo.
Acuerdos de acceso remoto de proveedores y terceros que se construyeron hace años en torno a un acceso de red amplio y permanente, en lugar de sesiones temporales y delimitadas.
Ninguno de estos desafíos es motivo para retrasarse. Son razones para secuenciar el trabajo con cuidado, comenzando con la visibilidad, abordando primero los límites de mayor riesgo y tratando la segmentación como una disciplina continua en lugar de un proyecto único con una fecha de finalización fija. Las organizaciones que intentan segmentarlo todo a la vez, en todas partes, en una sola iniciativa son las que tienen más probabilidades de estancarse o revertir los cambios después de una interrupción de la producción. Las organizaciones que dividen el trabajo por fases en función del riesgo y la preparación operativa son las que conservan intacta, y en mejora, su política de segmentación dos años después.
Recomendaciones prácticas y mejores prácticas
Fortalecer la NDR a través de la segmentación y Zero Trust no requiere una reforma integral única. Los programas de seguridad industrial más exitosos tratan esto como un viaje por fases y priorizado por riesgos.
Construir y mantener un inventario de activos completo y activo en todos los niveles del entorno, incluidos los dispositivos de campo, controladores, estaciones de trabajo e infraestructura de red.
Mapear los flujos de comunicación reales antes de escribir una sola regla de segmentación, utilizando el monitoreo pasivo para comprender qué habla realmente con qué hoy en día.
Definir zonas y conductos en torno a la función y criticidad del proceso, comenzando por el límite de mayor riesgo: la conexión entre TI y TO.
Aislar los sistemas instrumentados de seguridad en su propia zona estrechamente controlada con el conjunto de conductos permitidos más limitado posible.
Desplegar sensores NDR pasivos y con conocimiento de protocolos en cada límite de zona crítico, no solo en el perímetro de la red.
Reemplazar el acceso VPN permanente de los proveedores con sesiones de acceso remoto delimitadas, de tiempo limitado y monitoreadas, vinculadas a identidades individuales.
Establecer una línea base de comportamiento para cada zona antes de aplicar un bloqueo estricto, de modo que el tráfico operativo legítimo nunca se confunda con una amenaza.
Realizar ejercicios de simulacro periódicos que simulen intentos de movimiento lateral, probando si los límites de segmentación y las alertas de NDR realmente capturan el escenario según lo diseñado.
Revisar y ajustar la política de segmentación de forma periódica, ya que las redes industriales cambian constantemente a medida que se añaden nuevos equipos e integraciones.
Una disciplina útil para los líderes de seguridad de TO consiste en tratar cada uno de estos pasos como un hito con sus propios criterios de éxito, en lugar de como un único proyecto largo medido solo al final. La integridad del inventario de activos, el porcentaje de flujos de tráfico mapeados y explicados, el número de zonas con una política de conducto aplicada y el tiempo promedio para detectar un intento de movimiento lateral simulado durante un ejercicio de simulación son indicadores medibles que pueden reportarse a la dirección, proporcionando al programa de seguridad marcadores de progreso claros y defendibles en lugar de una iniciativa abierta sin un impulso visible.
Criterios de evaluación de plataformas NDR para entornos de TO
Al evaluar o fortalecer una plataforma NDR para un entorno industrial, los líderes de seguridad deben sopesar cuidadosamente los siguientes criterios.
Criterio de evaluación | Por qué importa |
Modelo de despliegue pasivo | Evita cualquier riesgo de interrumpir los procesos de control en vivo o los sistemas de seguridad |
Soporte profundo de protocolos de TO | Permite la comprensión a nivel de comando de Modbus, DNP3, OPC UA y protocolos similares |
Descubrimiento e inventario de activos | Proporciona la base de visibilidad de la que dependen tanto la segmentación como la detección |
Líneas base de comportamiento con conocimiento de zona | Mejora la precisión de las alertas al aprender patrones normales por segmento, no en toda la red |
Integración con la política de segmentación | Permite que la lógica de detección priorice y contextualice el tráfico entre zonas |
Soporte para activos heredados y modernos | Garantiza la visibilidad tanto en controladores de hace veinte años como en nuevos dispositivos IIoT |
Alertas priorizadas y accionables | Reduce la fatiga del analista y acelera la respuesta a incidentes reales |
Escalabilidad en múltiples sitios | Respalda una visibilidad constante para organizaciones con plantas o instalaciones distribuidas |
Tabla 3: Criterios básicos que los líderes de seguridad de TO deben utilizar al evaluar o fortalecer una plataforma NDR.
Preguntas frecuentes de líderes de seguridad de TO
¿La segmentación requiere reemplazar los equipos de TO existentes?
No. La gran mayoría del trabajo de segmentación ocurre en la capa de red, utilizando switches, firewalls e infraestructura de monitoreo, en lugar de modificar o reemplazar los dispositivos de campo, controladores o sistemas de seguridad en sí. El equipamiento heredado permanece en su lugar; la red que lo rodea se vuelve más estructurada.
¿Zero Trust ralentizará a los operadores e ingenieros durante un turno?
Cuando se implementa bien, no debería. Las políticas de acceso se construyen en torno a la función laboral real, de modo que un operador o ingeniero conserva un acceso rápido y confiable a los sistemas que su función requiere. Lo que cambia es que el acceso a todo lo demás ya no está disponible por defecto, lo que reduce el riesgo sin añadir una fricción significativa al trabajo diario.
¿Cuánto tiempo suele tardar un despliegue de segmentación y Zero Trust?
Los plazos varían según el tamaño y la complejidad de la instalación, pero la mayoría de las organizaciones ven las victorias tempranas más claras dentro de los primeros tres a seis meses al enfocarse primero en el límite de mayor riesgo, típicamente la conexión entre TI y TO, seguido del aislamiento de los sistemas de seguridad, con una microsegmentación más amplia introducida por fases a lo largo de doce a veinticuatro meses junto con las ventanas de mantenimiento normales.
¿Se puede desplegar NDR antes de completar la segmentación?
Sí, y en la mayoría de los casos debería hacerse así. Desplegar una NDR pasiva de forma temprana proporciona la visibilidad necesaria para diseñar políticas de segmentación en torno a patrones de tráfico reales en lugar de suposiciones, y continúa añadiendo valor a medida que la segmentación madura, ya que la calidad de la detección mejora de forma incremental a medida que se establece cada nuevo límite.
Cómo apoya Shieldworkz a las organizaciones
Shieldworkz trabaja junto a operadores industriales, fabricantes y organizaciones de infraestructura crítica para cerrar la brecha entre la arquitectura y la detección, convirtiendo la segmentación y Zero Trust de un marco teórico a una realidad práctica y operativa. Cada colaboración parte de la misma premisa: la continuidad de la producción y la seguridad son lo primero, y la arquitectura de seguridad debe diseñarse en torno a esa realidad en lugar de ir en su contra.
Descubrimiento exhaustivo de activos de TO y evaluación de riesgos para construir el inventario preciso que tanto la segmentación como la detección requieren.
Diseño de zonas y conductos adaptados a los flujos de trabajo de producción reales, desarrollados junto a los equipos de planta e ingeniería en lugar de imponerlos sobre ellos.
Despliegue de monitoreo de red pasivo y con conocimiento de protocolos en los límites que más importan, incluidas las interfaces de TI/TO y las zonas de sistemas de seguridad.
Estrategias de acceso remoto Zero Trust que reemplazan el acceso amplio y permanente de los proveedores con conexiones delimitadas, monitoreadas y de tiempo limitado.
Monitoreo continuo de amenazas y soporte de respuesta a incidentes creados en torno al contexto del proceso industrial, no alertas de TI genéricas.
Soporte de asesoría para la planificación de despliegues por fases y con bajas interrupciones, de modo que las mejoras de segmentación ocurran sin interrumpir los programas de producción.
Revisiones continuas de la postura de seguridad y ejercicios de simulacro para validar que las defensas resistan escenarios de ataque realistas.
El objetivo en cada colaboración es el mismo: dar a los gerentes de planta, ingenieros y equipos de seguridad una red en la que puedan confiar, y herramientas de detección que finalmente puedan ver con la suficiente claridad como para recuperar esa confianza.
Conclusión
La detección y respuesta de red siempre será fundamental para la ciberseguridad industrial, pero su efectividad nunca viene determinada únicamente por la herramienta. Viene determinada por la arquitectura que la rodea. Los principios de Zero Trust y una segmentación de red disciplinada proporcionan a la NDR la señal limpia, la superficie de ataque estrecha y los puntos de control significativos que necesita para detectar amenazas reales rápidamente y respaldar una respuesta que proteja tanto las operaciones como la seguridad.
Para los líderes de seguridad de TO, el camino a seguir no consiste en deshacerse de la infraestructura existente ni en forzar controles de estilo TI en entornos que no pueden soportarlos. Consiste en mapear metódicamente lo que existe, definir límites sensatos en torno a lo que más importa y dar a la tecnología de detección el entorno estructurado que necesita para hacer bien su trabajo. Las organizaciones que realizan esta inversión comprueban de forma constante que sus herramientas de seguridad existentes, incluida la NDR, se vuelven drásticamente más eficaces casi de inmediato.
Las organizaciones a las que mejor les va cuando ocurre un incidente rara vez son aquellas con la herramienta individual más costosa de su arsenal. Son aquellas que dedicaron tiempo previamente a mapear sus activos, comprender sus patrones de tráfico reales y construir una estructura de red donde un compromiso en una esquina de la planta no pueda convertirse silenciosamente en un compromiso de toda la operación. La segmentación y Zero Trust son la forma en que se construye esa estructura, y una detección más sólida, rápida y confiable es uno de los beneficios más inmediatos y medibles que se obtienen.
¿Listo para fortalecer la visibilidad de su red de TO?
Cada entorno industrial conlleva su propia mezcla de activos heredados, presiones de producción y requisitos de seguridad. Nuestro equipo trabaja con líderes de seguridad de TO para mapear el riesgo real, diseñar una segmentación que se adapte a las operaciones reales y obtener más valor de las herramientas de detección que ya están instaladas.
Reserve una consulta gratuita con nuestros expertos →
Recursos adicionales:
Guía completa de detección y respuesta de red NDR en 2026 aquí
Lista de verificación de preparación para el monitoreo de seguridad de la red interna NERC CIP-015 para empresas de servicios eléctricos aquí
Guía fundacional de SOC de TO aquí
Servicio de SOC administrado aquí
Asesoría de inteligencia de ciberamenazas de TO - Medio Oriente aquí
Directiva NIS2 Lograr el cumplimiento de NIS2 a través de IEC 62443 aquí
¿Qué son los medios extraíbles? Riesgos, políticas y soluciones de seguridad de TO industrial aquí
Plantilla gratuita de política de medios extraíbles para equipos de TO y TI aquí
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

Fresenius medical care cyber incident: Investigating trusted access, third-party exposure and enterprise blast radius
Team Shieldworkz

OT Removable Media Security: Close the USB Risk Gap Before It Reaches Production
Team Shieldworkz
The Canva breach and the hidden risk of third-party trust
Prayukth K V

NERC CIP Compliance Assessment: Find Gaps Before Auditors Do
Team Shieldworkz

Beyond substitution: Strategic takeaways from India’s SCADA indigenisation
Team Shieldworkz

Investigative cyber threat research report: Colorado water utilities OT attacks
Prayukth K V






