



Prayukth K V
A finales de agosto de 2026, actores de amenazas extranjeros obtuvieron acceso no autorizado a las redes de tecnología operativa (OT) de dos pequeñas empresas privadas de servicios de agua en Colorado. Divulgado públicamente a mediados de septiembre de 2026 por funcionarios estatales, las intrusiones involucraron interacción directa con equipos de control industrial: los atacantes modificaron ciclos de bombeo físico, alteraron parámetros de dispositivos, desactivaron alarmas del sistema e inhabilitaron protocolos de acceso remoto.
Si bien los operadores de planta detectaron con rapidez la actividad anómala, recuperaron el control manual/local y evitaron cualquier degradación de la calidad del agua o interrupción de la salud pública, los incidentes marcan una escalada significativa en los ataques contra el sector del agua. Los actores de amenazas pasaron del acceso pasivo a la red o la desfiguración de sitios web a la manipulación directa de parámetros de procesos ciberfísicos y controles de visibilidad de seguridad.
El hecho más importante sobre los incidentes de Colorado no es que dos pequeñas empresas de agua hayan sido vulneradas. Es que la actividad reportada involucró cambios no autorizados en equipos operativos, ciclos de bombeo, alarmas y acceso remoto mientras las empresas de servicios públicos mantuvieron, según se informa, suficiente control operativo para evitar un impacto en el tratamiento o la calidad del agua. Por lo tanto, el incidente se sitúa en un límite crítico: entre la intrusión cibernética y la consecuencia ciberfísica. La evidencia pública confirma lo primero, pero no lo segundo.
Determinar si estos incidentes representan una campaña iraní, la explotación oportunista de OT expuesta u otra forma de objetivo requiere evidencia forense que aún no ha sido revelada
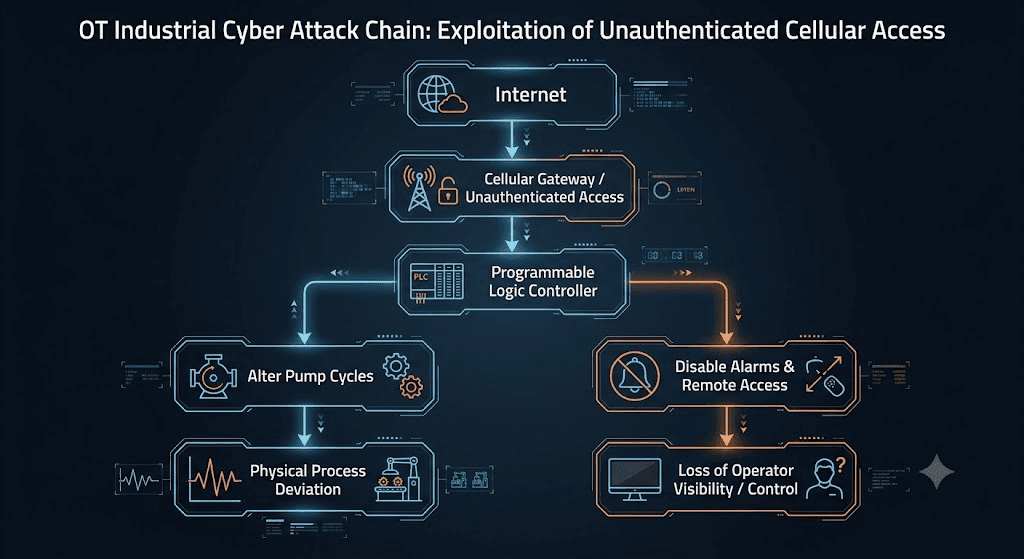
Este informe proporciona una investigación rigurosa y fundamentada en evidencia sobre los incidentes de Colorado. Al evaluar declaraciones oficiales confirmadas del estado, alertas federales e inteligencia técnica sobre amenazas de 2024 a 2026, este análisis establece lo que realmente ocurrió, examina la hipótesis de atribución patrocinada por el estado iraní, explora la justificación estratégica para atacar pequeñas empresas de servicios públicos y ofrece una hoja de ruta operativa de defensa para los encargados de proteger la infraestructura crítica.
Hallazgos clave y taxonomía de la evidencia
Para mantener un estricto rigor analítico, todos los hallazgos de este informe se categorizan mediante la siguiente taxonomía de evidencia:
CONFIRMADO: Respaldado directamente por declaraciones oficiales de fuentes primarias autorizadas (p. ej., la Oficina del Gobernador de Colorado, el Departamento de Salud Pública y Medio Ambiente de Colorado [CDPHE], CISA).
REPORTADO: Documentado por medios de ciberseguridad o periodismo general de buena reputación, pero carente de telemetría técnica pública o registros originales oficiales.
ALEGADO: Afirmado por investigadores no gubernamentales, proveedores o entidades políticas sin evidencia técnica pública directa.
EVALUADO: Conclusión analítica derivada de la aplicación de experiencia en el dominio de OT/ICS a la evidencia disponible.
DESCONOCIDO: Información que no se puede determinar a partir de fuentes públicas.
Resumen de los hallazgos de la evidencia
Área | Hallazgo analítico | Nivel de evidencia | Base primaria |
Alcance de las víctimas | Dos pequeñas empresas de agua de propiedad privada en Colorado fueron comprometidas. | CONFIRMADO | Declaración de la Oficina del Gob. Jared Polis / CDPHE |
Impacto en la población | Cada empresa de servicios públicos atiende a menos de 200 personas; por lo tanto, las dos empresas atienden a menos de 400 personas en conjunto. | CONFIRMADO | Declaraciones de funcionarios estatales a The Denver Post y KRDO |
Seguridad del agua | La calidad del agua potable, el tratamiento y la salud pública no se vieron afectados. | CONFIRMADO | Confirmación del organismo regulador estatal (CDPHE) |
Interacción con OT | Los funcionarios de Colorado informaron que actores de amenazas extranjeros cambiaron la configuración de los equipos, alteraron los ciclos de bombeo y deshabilitaron el acceso remoto y las alarmas. | CONFIRMADO COMO DECLARACIÓN ESTATAL / REPORTADO COMO HECHO DEL INCIDENTE | Sesión informativa oficial del portavoz de la oficina del Gobernador |
Impacto en el acceso remoto | Los atacantes inhabilitaron las funciones de acceso remoto en los dispositivos objetivo. | CONFIRMADO | Declaración oficial del estado |
Atribución | Actores extranjeros llevaron a cabo el ataque; la atribución a un estado-nación específico no está confirmada. | CONFIRMADO / DESCONOCIDO | El estado confirmó "actores extranjeros", pero declaró explícitamente que la atribución específica no está confirmada |
Vínculo iraní | Grupos respaldados por Irán están atacando activamente PLC de agua en EE. UU., pero el vínculo directo con CO no está verificado. | EVALUADO | Contexto de las alertas de CISA frente a la declaración estatal de no confirmación |
Vector de acceso inicial | No se ha establecido públicamente. Los equipos de OT expuestos a Internet y la infraestructura de acceso remoto son hipótesis relevantes dado el entorno general de amenazas del sector del agua, pero actualmente no existe evidencia pública que determine que alguno de ellos haya sido el punto de entrada en Colorado. | DESCONOCIDO / HIPÓTESIS | Alineación con las alertas de CISA de julio-agosto de 2026 sobre más de 100 PLC de agua atacados |
Equipamiento físico | Modelos y fabricantes específicos de PLC/HMI involucrados en las brechas de Colorado. | DESCONOCIDO | No se encontró evidencia pública confiable para determinar esto. |
Cronología del incidente
La siguiente cronología integra los incidentes de Colorado dentro del entorno de amenazas más amplio de 2026 contra el sector del agua en los Estados Unidos.
Emisión de advertencia federal ampliada
Julio de 2026
CISA y el FBI emiten alertas conjuntas advirtiendo de un aumento de ataques dirigidos contra controladores lógicos programables (PLC) y módems celulares vulnerables y expuestos a Internet en el sector de tratamiento de agua y aguas residuales de EE. UU.
Campaña contra el sector del agua en Minnesota
26 y 27 de julio de 2026
Más de 30 sistemas comunitarios de agua en Minnesota sufren intrusiones cibernéticas coordinadas dirigidas a PLC e interfaces humano-máquina (HMI), lo que provoca una pérdida temporal de presión de agua y el desbordamiento localizado de tanques en jurisdicciones específicas (p. ej., South St. Paul, Plymouth). Las autoridades federales advirtieron de una ola de actividad cibernética que afectó a sistemas de agua y aguas residuales en varios estados de EE. UU. El FBI informó que algunos incidentes resultaron en la pérdida de visibilidad y, en algunos casos, de la funcionalidad de los equipos conectados. Posteriormente, CISA describió aproximadamente 100 entidades de agua en cerca de una docena de estados como objetivos de estos ataques.
CISA revela que se atacaron más de 100 sistemas expuestos
Principios de agosto de 2026
Informes federales en agosto de 2026 describieron ataques que afectaron a unas 100 entidades de agua en alrededor de doce estados. La relación entre esos incidentes y los casos posteriores en Colorado no ha sido determinada públicamente.
Ocurren las intrusiones en las empresas de agua de Colorado
Finales de agosto de 2026
Actores de amenazas extranjeros obtienen acceso a los sistemas de OT de dos pequeñas empresas privadas de agua en Colorado. Los atacantes modifican los parámetros de las bombas, alteran la configuración de los dispositivos, cierran el acceso de administración remota y desactivan las alarmas del sistema.
Detección y recuperación local
Finales de agosto de 2026
Los operadores de las instalaciones detectan anomalías operativas, restablecen el control manual local, reconfiguran los ajustes comprometidos y notifican al Estado de Colorado según lo exigen las normativas de agua potable.
Verificación estatal y asistencia técnica
Finales de agosto – principios de septiembre de 2026
El Departamento de Salud Pública y Medio Ambiente de Colorado (CDPHE) verifica que los procesos de calidad y tratamiento del agua se mantengan seguros, confirma la resolución de los incidentes y brinda asistencia técnica de remediación.
Divulgación pública de las intrusiones en Colorado
18 a 21 de septiembre de 2026
La oficina del gobernador de Colorado, Jared Polis, confirma los ciberataques a medios de comunicación (KRDO, The Denver Post, SecurityWeek), citando la participación de "actores extranjeros" y señalando al mismo tiempo la preocupación nacional generalizada sobre ataques respaldados por Irán contra el sector del agua.
Investigación técnica y mecánica del ataque a OT
Determinación de lo ocurrido
Los ciberataques de Colorado representan una interacción ciberfísica directa con los equipos de distribución de agua y no una brecha de datos de TI convencional ni un evento de ransomware. Según las declaraciones oficiales confirmadas y el análisis de Shieldworkz:
Perfil del objetivo: Las víctimas fueron dos proveedores independientes de servicios de agua de propiedad privada que operan en Colorado, cada uno con una población atendida de menos de 200 residentes (~400 en total).
Capacidades de OT ejercidas: Los actores de amenazas ejecutaron comandos de escritura en equipos operativos (la actividad divulgada y estudiada por Shieldworkz demuestra cambios no autorizados en la configuración de equipos operativos, ciclos de bombeo, alarmas y funcionalidad de acceso remoto para alterar las operaciones). Modificaron la configuración física de los equipos, cambiaron los ciclos de trabajo y sincronización de las bombas de agua, desactivaron funciones de alarma diseñadas para alertar a los operadores sobre estados anómalos e inhabilitaron las rutas de acceso remoto.
Impacto operativo: Los procesos físicos experimentaron breves desviaciones, pero las anulaciones manuales o automáticas permitieron a los operadores retomar el control rápidamente. Las pruebas de calidad del agua realizadas por el CDPHE confirmaron que no se produjeron desequilibrios químicos ni contaminación.
Reconstrucción de la ruta del ataque a OT
Si bien las capturas de paquetes directas y las imágenes forenses de las dos empresas no se han divulgado públicamente (No se encontró evidencia pública confiable para establecer registros exactos del sistema), evaluar el incidente frente a los patrones históricos de amenazas en el sector del agua arroja una ruta de ataque probable:
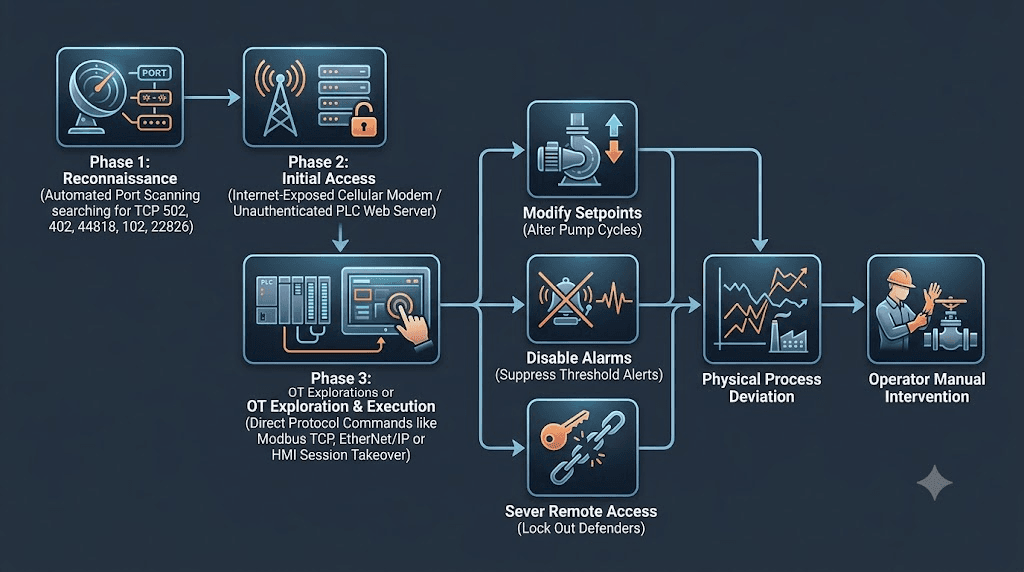
Paso 1: Acceso inicial y evasión del perímetro de red
Mecanismo: Las pequeñas empresas de agua suelen implementar módems celulares o convertidores directos de serie a Ethernet para transmitir la telemetría desde estaciones de bombeo remotas o sitios de tanques hacia una HMI central.
Exposición: A estos módems celulares con frecuencia se les asignan direcciones IPv4 públicas sin un túnel VPN ni firewall. Los atacantes localizan estos extremos mediante motores de escaneo automatizados que escuchan en protocolos industriales como Modbus TCP (Puerto 502), EtherNet/IP (Puerto 44818), Siemens S7 (Puerto 102) o interfaces de administración HTTP/HTTPS.
Falla de autenticación: El acceso se obtiene habitualmente a través de credenciales predeterminadas de fábrica, portales de administración web no autenticados o vulnerabilidades no parcheadas de ejecución remota de código en el firmware del módem.
Paso 2: Interacción con la lógica y los parámetros de los dispositivos de OT
Ejecución del protocolo: Una vez obtenido el acceso de red a la interfaz del controlador, el atacante no requiere malware personalizado sofisticado (p. ej., Stuxnet o PIPEDREAM). Los protocolos industriales carecen de autenticación nativa por diseño. Un atacante con suficiente acceso a un controlador o interfaz de gestión expuesta puede manipular parámetros operativos mediante funciones de control legítimas o nativas. Actualmente se desconoce si ese mecanismo se utilizó en Colorado.
Modificación de parámetros: Un atacante que emita códigos de función estándar (p. ej., Modbus Function Code 06 "Write Single Register" o FC 16 "Write Multiple Registers") puede reescribir directamente bloques de memoria del controlador:
Ciclos de bombeo: La modificación de los registros de umbral de arranque/paro (p. ej., cambiar los puntos de ajuste del nivel del tanque del 80% al 10% o cambiar las bobinas de los temporizadores de servicio) obliga a las bombas a realizar ciclos cortos, operar en seco o no activarse cuando los niveles de agua descienden.
Ajustes del dispositivo: Cambiar los parámetros del bucle de control (constantes de ganancia PID o temporizadores) desestabiliza el control automatizado del proceso.
Paso 3: Supresión de alarmas e interrupción del acceso remoto
Supresión de alarmas: Los atacantes navegaron hasta los registros de gestión de alarmas o las configuraciones de pantalla de la HMI y suprimieron las alertas visuales y audibles de umbral. En entornos de OT, las alarmas rigen la percepción situacional del operador. Suprimir una alarma convierte una desviación urgente del proceso en una anomalía invisible.
Interrupción del acceso remoto: Los atacantes modificaron contraseñas de administración, alteraron configuraciones de IP del gateway o inhabilitaron interfaces de administración SSH/Telnet/HTTP en la puerta de enlace remota. Este paso impidió el acceso de los operadores remotos y proveedores de ingeniería tercerizados al sistema, obligando al personal de defensa a trasladarse físicamente a las estaciones de bombeo para restablecer el control manual.
Consecuencias potenciales de las acciones de ataque observadas
Para comprender la amenaza operativa en el mundo real, a continuación se vinculan las acciones cibernéticas observadas en Colorado con sus consecuencias técnicas, físicas y de seguridad potencial:
Acción cibernética | Consecuencia técnica en OT | Consecuencia operativa | Consecuencia física / de seguridad potencial |
Alteración de ciclos de bombeo | Modifica temporizadores de ciclo de trabajo o registros de puntos de consigna de interruptores de nivel en la lógica del PLC. | Las bombas arrancan/paran de forma errática; riesgo de funcionamiento en seco o fluctuaciones rápidas de presión. | Ruptura de tuberías principales de agua debido a picos de presión transitorios (golpe de ariete); fallo por sobrecalentamiento del motor de la bomba; pérdida localizada de presión que permite retro-sifonaje. |
Desactivación de alarmas | Suprime bits de registro que activan alarmas visuales de SCADA y notificaciones de telemetría. | Los operadores no reciben advertencias cuando los niveles de los tanques caen, la presión se desvía o las bombas se disparan. | Desbordamiento de tanques de almacenamiento de agua cruda o agotamiento total de las reservas de agua tratada sin que el operador lo sepa. |
Inhabilitación del acceso remoto | Modifica direcciones IP de interfaz, credenciales de administrador o cierra puertos de gestión remota. | Las señales de telemetría se interrumpen; se anula la capacidad de monitoreo e ingeniería remota. | Retraso severo en la respuesta a incidentes; los defensores deben enviar técnicos de campo para la anulación manual. |
Modificación de parámetros de configuración | Reescribe variables del bucle PID, desfases de calibración de escala o tiempos de espera de comunicación. | Los lazos de control automatizados no logran estabilizarse; la dosificación automatizada o los controles de válvulas sufren desviaciones. | Sobredosis o subdosificación de químicos (p. ej., cloro, flúor) si se aplica a sistemas de alimentación química (Nota: no se vio afectado en CO). |
Análisis estratégico: Los incidentes de Colorado
Los ataques de Colorado revelan aspectos tácticos que los distinguen de la ciberdelincuencia oportunista común.
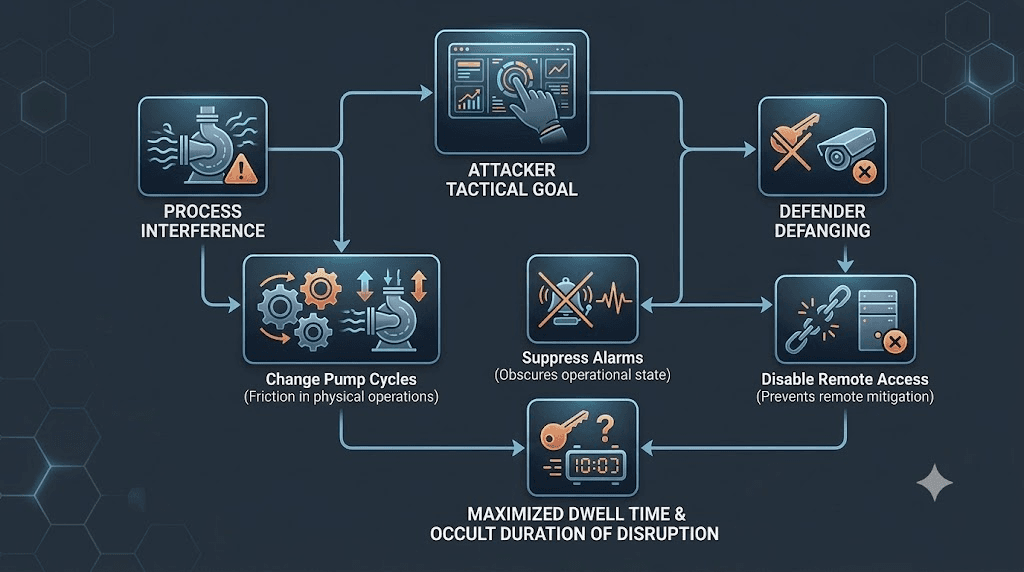
¿Por qué atacar a microempresas de servicios públicos?
¿Por qué un actor de amenazas extranjero atacaría dos servicios de agua privados y remotos que abastecen a menos de 200 personas cada uno?
Camino de menor resistencia para probar capacidades ciberfísicas: Las grandes empresas municipales emplean segmentación multicapa de TI/OT, monitoreo continuo de red y equipos de ingeniería dedicados. Las microempresas dependen de redes planas, contratistas externos y acceso directo a Internet a través de módems celulares. Para actores de amenazas que buscan probar capacidades ciberfísicas en infraestructura activa, las pequeñas empresas de servicios públicos actúan como campos de prueba de bajo costo y bajo riesgo.
Escaneo automatizado a escala de todo el sector: Los adversarios rara vez se enfocan en microempresas por su nombre. En su lugar, escanean amplios rangos de IPv4 asignados a los principales operadores celulares en busca de puertos industriales abiertos. El descubrimiento de estas dos empresas fue casi con certeza el resultado de un reconocimiento automatizado de amplio espectro en lugar de inteligencia dirigida. El descubrimiento automatizado de sistemas industriales expuestos es una explicación plausible, particularmente dado el enfoque general en dispositivos de OT accesibles por Internet documentado por las autoridades estadounidenses. Sin embargo, la evidencia pública no determina cómo se descubrieron estas dos empresas en Colorado.
Impacto psicológico y regulatorio: Atacar infraestructura crítica en comunidades pequeñas genera un efecto psicológico desproporcionado. Demuestra que ninguna comunidad es demasiado pequeña o aislada para quedar al margen de la interferencia cibernética extranjera, lo que presiona a los reguladores estatales y federales a desviar recursos hacia la protección de áreas rurales.
Sabotaje bidireccional: Manipulación de procesos frente a ceguera del operador
La combinación de cambiar los ciclos de bombeo y deshabilitar las alarmas y el acceso remoto demuestra una táctica operativa sofisticada:
Ataque a la disponibilidad frente a la integridad frente a la visibilidad:
Cambiar los ciclos de bombeo ataca la Integridad del proceso.
Inhabilitar el acceso remoto ataca la Disponibilidad del sistema.
Suprimir las alarmas ataca la Visibilidad del operador.
El punto ciego del defensor: Al inhabilitar el acceso remoto y las alarmas simultáneamente, el atacante neutraliza la capacidad de defensa. Cuando la alteración del ciclo de bombeo comienza a generar estrés físico (p. ej., vaciado del tanque o vibración en tuberías), la consola SCADA muestra un estado "normal" porque las alarmas están silenciadas. Cuando el operador detecta anomalías físicas e intenta iniciar sesión de forma remota para inspeccionar el PLC, la conexión remota falla.
Conclusión: El peligro principal en este patrón de ataque no radicó en la magnitud del cambio en el ciclo de bombeo en sí, sino en la supresión deliberada de los circuitos de retroalimentación que permiten a los operadores humanos detectar y corregir anomalías en el proceso.
Investigación de atribución: La hipótesis iraní
Una pregunta analítica central es si las intrusiones de Colorado pueden atribuirse a actores de amenazas patrocinados o afiliados a Irán (como CyberAveng3rs o grupos vinculados al Cuerpo de la Guardia Revolucionaria Islámica [IRGC]).
Contexto comparativo: Actividad documentada vinculada a Irán (2024–2026)
“Irán es una hipótesis de atribución relevante porque las autoridades estadounidenses han documentado previamente a ciberactores afiliados al IRGC apuntando a PLC accesibles desde Internet utilizados en instalaciones de agua y aguas residuales. CISA y sus agencias asociadas documentaron la actividad de CyberAveng3rs que involucraba PLC de Unitronics, incluido el acceso no autorizado a dispositivos expuestos a Internet, la manipulación de lógica ladder y acciones destinadas a interrumpir la funcionalidad de los dispositivos o impedir el acceso legítimo de los operadores.
Equipos atacados: Históricamente centrados en PLC Unitronics Vision de fabricación israelí, expandiéndose en 2025–2026 a controladores Rockwell Automation (Allen-Bradley), Schneider Electric y Siemens S7 expuestos en la Internet pública.
Tácticas, técnicas y procedimientos (TTP):
Escaneo masivo de puertos industriales (TCP 502, 44818, 22826).
Explotación de contraseñas predeterminadas (p. ej., 1111 o valores de fábrica).
Sobreescritura de pantallas de visualización de PLC con mensajes políticos contra Israel o EE. UU.
Modificación de configuraciones de PLC, alteración de contraseñas de administrador y reconfiguración de direcciones IP de dispositivos para bloquear a los operadores legítimos.
Interrupción de la telemetría para forzar la operación manual.
Evaluación de evidencia
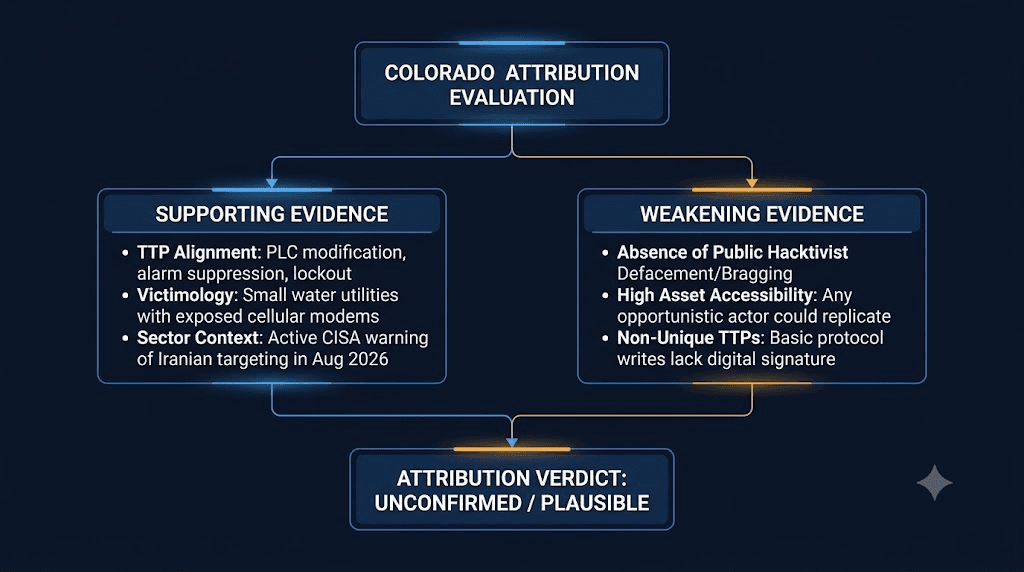
Evidencia que respalda la hipótesis de Irán
Alineación de TTP: La técnica específica de modificar parámetros de PLC alterando simultáneamente credenciales/IP para bloquear a los operadores refleja directamente los TTP documentados en el aviso CISA AA23-335A y en las alertas de CISA de 2026 sobre ciberoperaciones afiliadas al IRGC iraní.
Alineación de víctimas: Los grupos iraníes han atacado sistemáticamente a entidades de agua municipales y privadas pequeñas o medianas donde prevalece la exposición directa a Internet de PLC mediante módems celulares.
Contexto temporal: Los ataques ocurrieron durante una campaña activa de actores iraníes dirigida contra la infraestructura de agua de EE. UU. en 12 estados, según advirtió CISA en julio y agosto de 2026.
Evidencia que debilita la hipótesis de Irán
Ausencia de distintivos hacktivistas: Las campañas iraníes documentadas (p. ej., CyberAveng3rs) publican habitualmente evidencia en video, pantallas desfiguradas o anuncios en redes sociales adjudicándose la autoría con fines propagandísticos. No se han vinculado reclamaciones de este tipo a los incidentes de Colorado.
Ubicuidad de vectores explotables: Los PLC expuestos a Internet con credenciales predeterminadas pueden ser vulnerados por afiliados de ransomware, ciberdelincuentes comunes o estados-nación rivales utilizando herramientas básicas. Una técnica similar no equivale a una atribución idéntica.
Negativa explícita del estado a atribuir: La oficina del Gobernador de Colorado declaró explícitamente: "No podemos confirmar qué actores extranjeros pudieron haber estado involucrados..." Los investigadores estatales y federales han evitado emitir una atribución formal.
Evaluación analítica de atribución
DICTAMEN EVALUADO: Evaluación de alta confianza de que las tácticas empleadas en Colorado se alinean con las metodologías conocidas de actores patrocinados por el estado iraní; CONFIANZA BAJA A MEDIA sobre la atribución definitiva a un grupo iraní específico debido a la falta de artefactos técnicos (como firmas de malware únicas, superposición de infraestructura o adjudicaciones públicas) (Estas características no son exclusivas de los actores iraníes, y la evidencia pública disponible no respalda la atribución de los incidentes de Colorado a un actor o grupo iraní específico). La actividad sigue formalmente NO CONFIRMADA y clasificada bajo actividad genérica de amenazas de actores extranjeros.
El modelo de vulnerabilidad estructural en pequeñas empresas de servicios
Los incidentes de Colorado ponen de relieve las vulnerabilidades sistémicas inherentes a las operaciones de pequeñas redes de agua potable y aguas residuales.
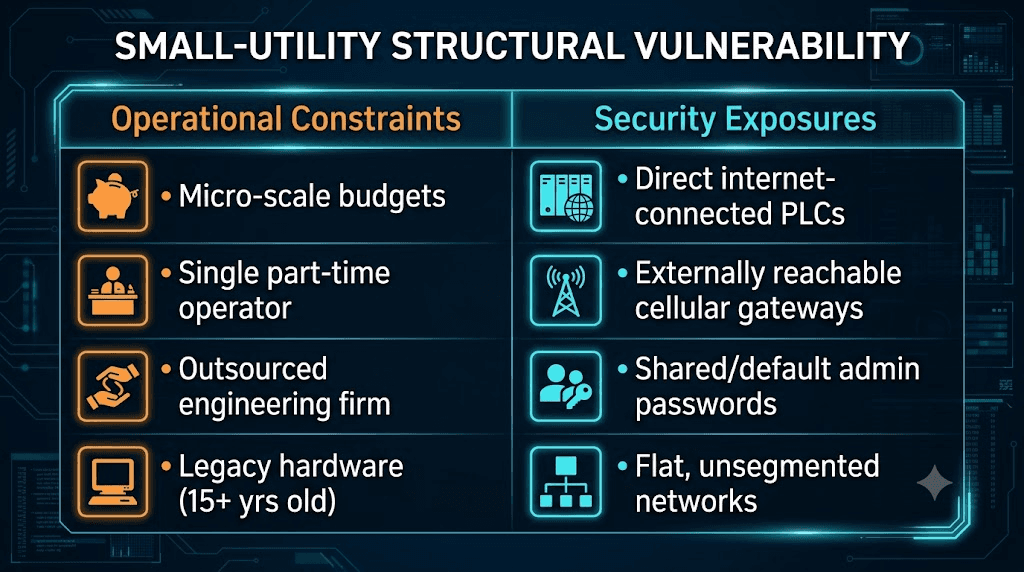
Por qué las pequeñas empresas de servicios enfrentan un riesgo desmedido
Asimetría de recursos: Las pequeñas instalaciones que atienden a menos de 1,000 residentes operan con presupuestos ajustados. Carecen de personal especializado en seguridad de TI/OT y dependen de operadores de agua generales que gestionan tanto la química del tratamiento físico como la infraestructura técnica.
Ubicuidad de los módems celulares: Las estaciones de bombeo remotas, pozos y tanques de almacenamiento elevados se ubican con frecuencia a kilómetros de distancia de las instalaciones centrales de tratamiento. Instalar fibra dedicada o enlaces de radio privados resulta prohibitivo en costos. Los módems celulares con direcciones IP públicas estáticas se implementan como una alternativa económica, creando vías directas desde la Internet pública hasta la maquinaria física.
Dependencia de integradores externos: Los integradores de ingeniería a menudo despliegan configuraciones base idénticas en docenas de clientes pequeños. Una sola configuración débil de acceso remoto o una credencial compartida utilizada por un integrador expone a todas las empresas en su cartera de clientes.
Redes de OT planas: Una vez que un atacante traspasa la puerta de enlace celular, no existen firewalls internos ni servidores de salto (jump hosts). La puerta de enlace comparte la misma red de Capa 2 no segmentada con el PLC, la HMI y los equipos locales de registro de eventos.
Análisis de impacto en los procesos y riesgo físico
El análisis de amenazas a la infraestructura crítica debe distinguir entre Compromiso Cibernético, Manipulación de Control e Impacto en la Salud Pública para mantener la objetividad.
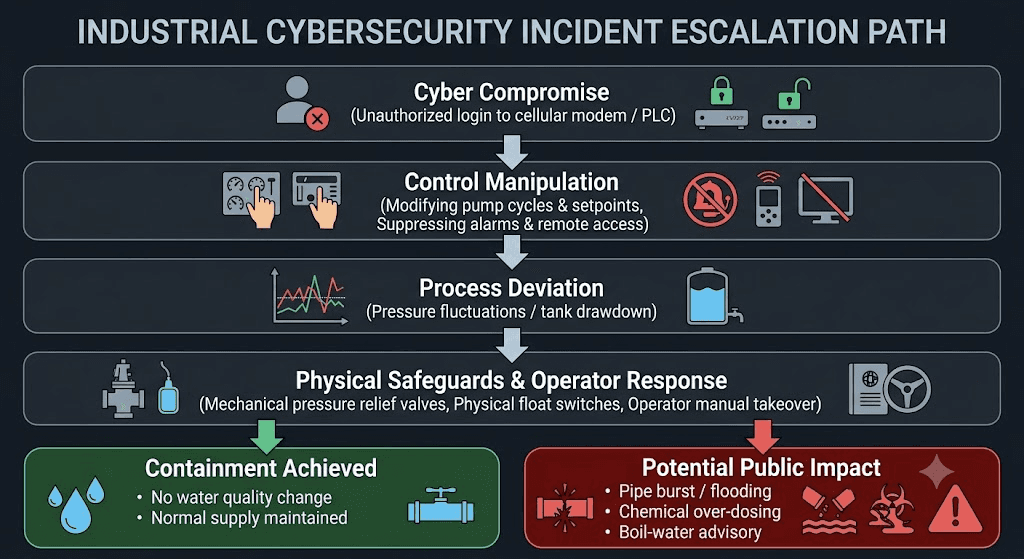
La cadena de riesgo ciberfísico en el sector del agua
Acceso cibernético: El atacante accede a la interfaz PLC/HMI a través de una puerta de enlace celular comprometida.
Ejecución del control: El atacante sobreescribe bobinas lógicas, altera temporizadores de trabajo o fuerza bits de salida.
Desviación del proceso: Las bombas físicas alteran su velocidad, las válvulas se abren/cierran fuera de secuencia o las bombas de dosificación química modifican sus regímenes.
Activación de enclavamientos de seguridad: Dispositivos de seguridad físicos e independientes cableados (p. ej., válvulas mecánicas de alivio de presión, relés de sobrecarga térmica, interruptores de nivel por flotador) se activan independientemente de la lógica de software del PLC.
Intervención del operador humano: Los operadores detectan discrepancias mediante manómetros físicos, mirillas de nivel o ruidos anómalos en los motores, conmutando los paneles de control de AUTO a MANUAL (HAND).
Impacto en la seguridad pública: Solo si los enclavamientos de seguridad fallan y los operadores están completamente ausentes, la desviación del proceso puede causar daños físicos, colapso de tuberías, contaminación química o desabastecimiento de agua.
Con base en los informes públicos y el análisis de Shieldworkz, los incidentes fueron detectados y subsanados antes de que las autoridades identificaran un impacto en el tratamiento, la calidad del agua o la seguridad pública. La secuencia precisa de detección por parte del operador, intervención local y restauración del sistema no se ha detallado públicamente.
Análisis exhaustivo de la superficie de ataque en OT del sector del agua
La siguiente tabla detalla la superficie de ataque completa característica de las empresas de agua de EE. UU., describiendo la relevancia operativa, los puntos comunes de exposición, el impacto potencial del atacante y los controles defensivos clave.
Clase de activo | Función operativa | Vulnerabilidad / Exposición común | Potencial de explotación por el atacante | Control defensivo principal |
Controladores lógicos programables (PLC) | Ejecuta lógica ladder en tiempo real que controla bombas, válvulas y alimentación de químicos. | Protocolos o interfaces de administración que carecen de autenticación, autorización o aislamiento de red suficientes en una implementación determinada. | Sobreescritura de consignas, cambio de modos operativos, corrupción de firmware, alteración del estado de bobinas, bloqueo de operadores. | Ubicar los PLC detrás de firewalls; inhabilitar la gestión web directa; aplicar monitoreo de cambios en la lógica. |
Módems celulares y puertas de enlace | Proporciona el enlace de telemetría remota entre estaciones de bombeo aisladas y el SCADA central. | Exposición directa a IPv4 pública; credenciales predeterminadas; vulnerabilidades de RCE en firmware sin parches; ausencia de túneles VPN. | Vector de acceso inicial a la red de OT; interrupción del acceso remoto; interceptación del tráfico. | APN privadas; túneles VPN IPsec hacia el firewall central; inhabilitar la administración de la interfaz WAN de entrada. |
Interfaces humano-máquina (HMI) | Interfaz gráfica de pantalla que permite a los operadores visualizar y controlar procesos. | Sistemas operativos Windows desactualizados; VNC/RDP expuestos a Internet sin MFA; credenciales locales débiles del operador. | Capacidad potencial de emitir comandos de proceso no autorizados, dependiendo de los privilegios y la arquitectura. | Exigir autenticación robusta y MFA para el acceso administrativo remoto a entornos de OT donde sea técnicamente viable; colocar sistemas heredados detrás de puertas de enlace de acceso controlado cuando no haya MFA nativa. |
Puertas de enlace VPN y acceso remoto | Permite a terceros proveedores y operadores realizar mantenimiento remoto. | Autenticación de factor único; vulnerabilidades en sistemas heredados de SSL-VPN; reutilización de credenciales entre clientes. | Movimiento lateral sin restricciones hacia el núcleo de OT; establecimiento de persistencia de acceso. | Imponer MFA resistente a phishing; implementar grabación de sesiones; exigir ventanas explícitas de aprobación para proveedores. |
Estaciones de trabajo de ingeniería (EWS) | Estaciones de software de programación utilizadas para cargar/descargar lógica ladder a los PLC. | Conexión simultánea (dual-homed) a redes de TI y OT; software de programación sin parches; almacenamiento de archivos de proyecto en texto plano. | Manipulación de la lógica; despliegue de firmware malicioso; acceso persistente profundo en múltiples PLC de diversas instalaciones. | Segmentar estrictamente las estaciones de trabajo de ingeniería respecto a las redes corporativas y restringir sus comunicaciones a los controladores y sistemas de gestión estrictamente necesarios. Cuando sea operativamente viable, utilizar estaciones de ingeniería dedicadas en lugar de terminales de uso mixto TI/OT. |
Servidores SCADA e historiadores | Agrega datos de proceso a largo plazo, telemetría y bases de datos centrales de control. | Conexiones de red plana hacia servidores de bases de datos de TI corporativa; credenciales de base de datos predeterminadas. | Manipulación de datos; eliminación de registros históricos; punto de pivote entre TI corporativa y OT física. | Utilizar una DMZ de OT y flujos de datos controlados entre entornos corporativos y de OT. Donde la transferencia unidireccional sea operativamente adecuada, considerar tecnologías unidireccionales (diodos de datos). |
Arquitectura defensiva y fortalecimiento operativo
La defensa de entornos de OT en el sector del agua requiere medidas prácticas de defensa en profundidad adaptadas a operadores con recursos limitados.
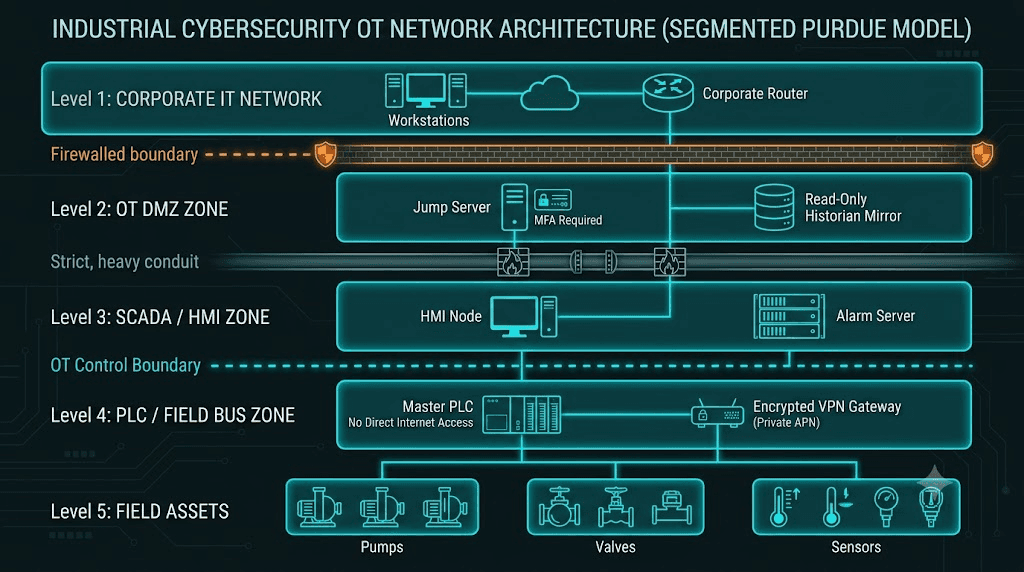
1. Controles inmediatos de remediación de alto impacto
Eliminar la exposición directa a Internet: Desconectar de inmediato todos los PLC, RTU y HMI de direccionamientos IPv4 públicos directos. Asegurar que los módems celulares enruten el tráfico a través de nombres de punto de acceso (APN) privados y túneles VPN IPsec cifrados que terminen en un firewall central.
Fortalecer credenciales en PLC: Cambiar las contraseñas predeterminadas de fábrica en todas las interfaces web, servicios FTP y portales de programación de PLC. Donde el hardware lo admita, habilitar la protección por contraseña administrativa para las funciones de descarga y carga de lógica ladder.
Desactivación de interfaces y firmware no utilizados: Inhabilitar protocolos y servicios de gestión no utilizados en PLC y puertas de enlace (p. ej., HTTP, HTTPS, Telnet, FTP, SNMP) si no son estrictamente indispensables para las operaciones de control.
Gestión de imágenes de referencia (Golden Images): Extraer, verificar y almacenar copias fuera de línea ("golden images") de todos los archivos de proyecto de PLC (.ACD, .L5X, .SBS, etc.) y configuraciones de lógica para permitir una reprogramación manual rápida durante un incidente.
2. Arquitectura de red y segmentación (Alineación con ISA/IEC 62443)
Aplicación del Modelo Purdue: Aplicar una estricta separación mediante firewall entre el Nivel 2 (HMI/SCADA), el Nivel 1 (PLC/Controladores) y el Nivel 0 (Sensores/Actuadores).
Implementación de una DMZ de OT: Desplegar una DMZ de OT entre las zonas de TI corporativa y de control de OT. Todo acceso remoto debe pasar por un servidor de salto (Jump Host) con autenticación multifactor (MFA) ubicado en la DMZ de OT. El enrutamiento directo de TI a OT debe bloquearse explícitamente.
Control de acceso para proveedores: Las conexiones de integradores terceros deben permanecer deshabilitadas por defecto (Normalmente Cerradas). Los túneles de acceso remoto solo deben activarse bajo demanda durante ventanas de mantenimiento aprobadas y revocarse automáticamente una vez concluidas.
Ingeniería de detección en OT y casos de uso para el SOC
Los Centros de Operaciones de Seguridad (SOC) que monitorean entornos de OT en el sector hídrico deben implementar reglas de detección especializadas enfocadas en anomalías de protocolos de sistemas de control y variaciones de configuración.
Tabla de ingeniería de detección
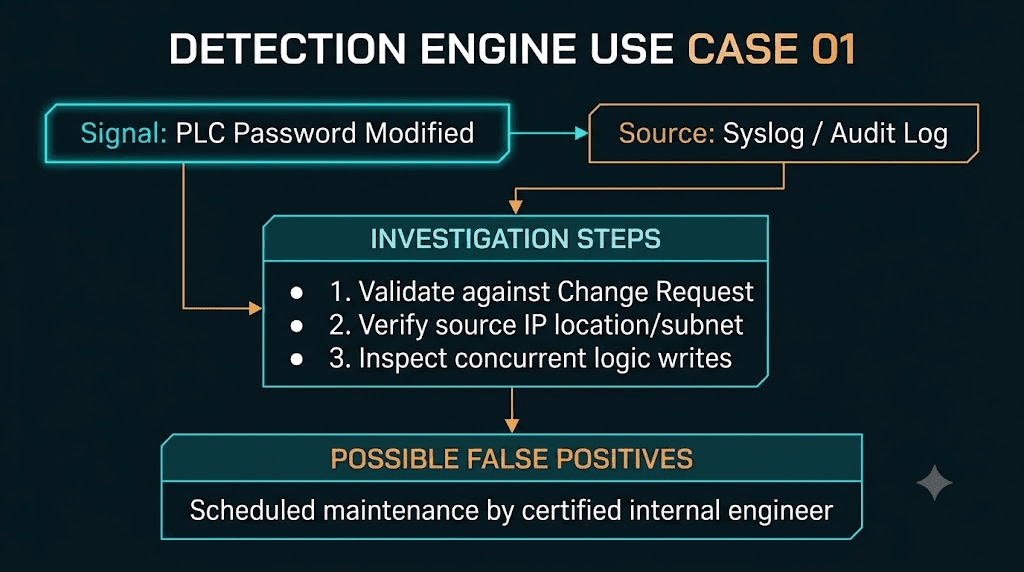
Caso de uso 1: Modificación no autorizada de credenciales o contraseñas en PLC
Señal: Evento de syslog o registro de auditoría que indique un cambio de contraseña administrativa o actualización de credenciales en un PLC, puerta de enlace o HMI.
Por qué es crítico: Indica que un atacante intenta bloquear el acceso de los operadores y asegurar la persistencia.
Fuente de datos: Registros de auditoría del controlador, registros del firewall, registros de acceso a la interfaz web de la puerta de enlace.
Pasos de investigación: Cotejar la marca de tiempo del evento con las solicitudes aprobadas de cambios de ingeniería. Identificar la dirección IP de origen. Si la IP de origen es externa o no autorizada, aislar el dispositivo inmediatamente.
Posibles falsos positivos: Rotación programada de contraseñas por parte del personal de ingeniería autorizado.
Caso de uso 2: Descarga de configuración o lógica de PLC fuera de la ventana de mantenimiento
Señal: Comando de protocolo que indica la descarga/carga de lógica ladder. Detección de actividades de programación, configuración o transferencia de lógica en el controlador fuera de las ventanas de ingeniería aprobadas. La detección debe basarse en telemetría de protocolos específicos del fabricante, registros de auditoría del controlador y actividad de las estaciones de trabajo de ingeniería, en lugar de una única firma de protocolo universal.
Por qué es crítico: El atacante está modificando la lógica ladder operativa, los puntos de ajuste o los umbrales de seguridad.
Fuente de datos: Inspección mediante un Sistema de Detección de Intrusiones en Redes de OT (NIDS) (como Shieldworkz)
Pasos de investigación: Verificar si la IP de la estación de trabajo que emite el comando corresponde a una Estación de Trabajo de Ingeniería (EWS) autorizada. Confirmar si existe una ventana de mantenimiento activa abierta.
Posibles falsos positivos: Reparaciones de emergencia realizadas por ingenieros de guardia.
Caso de uso 3: Desactivación o silenciamiento de umbrales de alarma SCADA
Señal: Evento de escritura de tag en HMI que cambia los registros de estado de alarma de 1 (Habilitado) a 0 (Inhabilitado), o desplaza los límites de alarma de alta presión más allá de los límites físicos del sensor.
Por qué es crítico: El atacante suprime las alarmas visuales/audibles para ocultar la alteración del proceso.
Fuente de datos: Registros de auditoría del servidor SCADA, registros de la base de datos de eventos de la HMI.
Pasos de investigación: Identificar la cuenta de operador que inició sesión en la HMI. Verificar si se está llevando a cabo un mantenimiento físico (p. ej., calibración de sensores) que requiera el silenciamiento temporal de alarmas.
Posibles falsos positivos: El operador silencia alarmas molestas durante el mantenimiento legítimo de los equipos.
Caso de uso 4: Sesión entrante inesperada a puerta de enlace de campo desde IPv4 externa
Señal: Intento de conexión TCP entrante hacia un módem celular o PLC en puertos industriales (502, 44818, 102, 22826) con origen en una dirección IP de la Internet pública.
Por qué es crítico: Indica un escaneo activo de puertos externos o un intento no autorizado de acceso inicial.
Fuente de datos: Registros de firewall del módem celular, datos NetFlow/IPFIX del enrutador de borde.
Pasos de investigación: Verificar la IP de destino contra el inventario de activos. Bloquear la IP de origen a nivel de proveedor upstream o firewall. Determinar si la conexión se estableció o fue descartada.
Posibles falsos positivos: Verificaciones automatizadas de estado de proveedores autorizados de telemetría en la nube.
Caso de uso 5: Comunicación directa de PLC vía puerta de enlace celular eludiendo el firewall de OT
Señal: PLC interno que inicia o recibe tráfico de red directamente hacia o desde la IP de una puerta de enlace celular sin pasar por la pasarela de seguridad de OT interna.
Por qué es crítico: Indica una ruta de acceso remoto no autorizada o no inventariada (shadow IT/OT) que elude las defensas perimetrales.
Fuente de datos: Telemetría de puertos SPAN de switches centrales, alertas de descubrimiento de activos de OT NIDS.
Pasos de investigación: Rastrear el puerto de red físico de la puerta de enlace celular. Inspeccionar las configuraciones de firewall para determinar por qué el tráfico eludió los controles de segmentación.
Posibles falsos positivos: Canal de comunicaciones heredado de respaldo reactivado durante la falla del enlace principal.
Marco de indicadores KPI y KRI de ciberseguridad en OT para el sector del agua
Para evaluar la postura de seguridad de OT, las empresas de servicios de agua deben alejarse de métricas genéricas de TI (p. ej., cantidad de parches instalados) y avanzar hacia Indicadores Clave de Rendimiento (KPI) e Indicadores Clave de Riesgo (KRI) específicos de OT.
Explorador interactivo de métricas y panel de control de riesgos para OT de agua
La herramienta conceptual interactiva que se presenta a continuación demuestra cómo los directivos y los responsables de seguridad de OT en empresas de agua pueden monitorear métricas de postura, exposición y resiliencia en tiempo real.
Definiciones de métricas principales
Categoría | Nombre de la métrica | Tipo de métrica | Umbral objetivo | Relevancia operativa |
Exposición | Activos de OT expuestos a Internet | KRI | 0 Dispositivos | Mide directamente la superficie de ataque externa. Cualquier PLC expuesto a Internet representa un riesgo crítico inmediato. |
Visibilidad | Cobertura del inventario de activos de OT | KPI | 100% Verificado | Registra el porcentaje de PLC, HMI y puertas de enlace catalogados con detalles confirmados de hardware, firmware e IP. |
Identidad | Aplicación de MFA en acceso remoto a OT | KPI | 100% Aplicado | Garantiza que todos los canales de administración remota requieran autenticación multifactor, mitigando el robo de credenciales simples. |
Integridad | Verificación de respaldo de imágenes base (Golden Image) | KPI | 100% Probado mensualmente | Valida la existencia de archivos limpios de proyectos de PLC fuera de línea y su capacidad de restauración rápida ante corrupciones lógicas. |
Monitoreo | Alertas de desvío de configuración no autorizadas | KRI | 0 Cambios no verificados | Mide las instancias en las que la lógica del PLC o los registros de consigna se modificaron sin un ticket de cambio aprobado. |
Resiliencia | Tiempo medio de transferencia a control manual (MTTMT) | KPI | < 15 Minutos | Mide la rapidez con la que los operadores de planta pueden aislar redes de OT comprometidas y conmutar al control manual físico. |
Guía de respuesta a incidentes en OT de agua
Cuando se detecta un comportamiento anómalo en OT o cambios no autorizados en la configuración, los operadores y el equipo de respuesta deben seguir un protocolo de actuación riguroso.
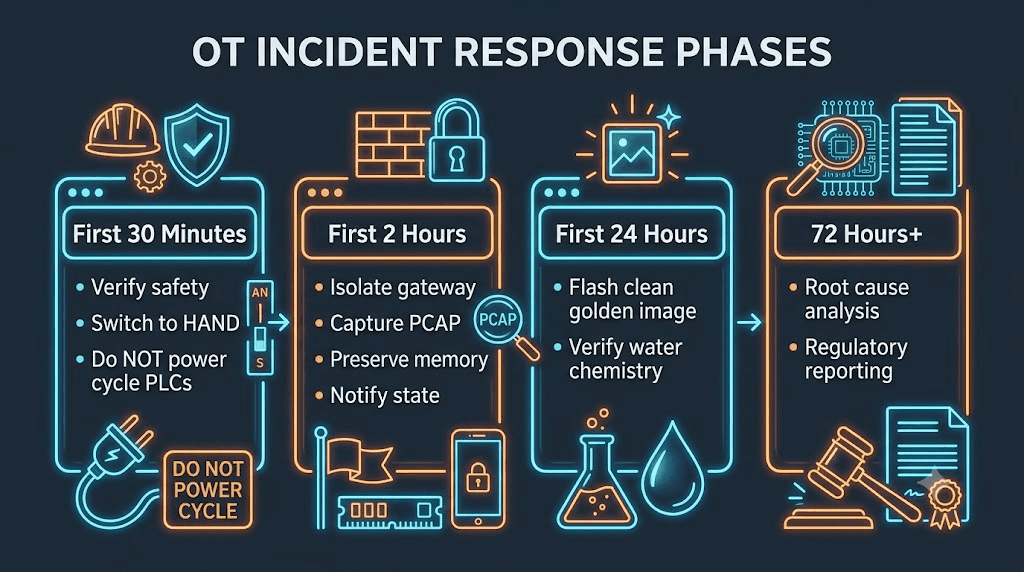
Fase 1: Primeros 30 minutos (seguridad y contención)
Priorizar la seguridad física: Verificar los parámetros del proceso físico (nivel de agua, presión del sistema, residual de desinfectante) utilizando manómetros físicos locales, mirillas e indicadores mecánicos.
Activar anulación de control manual: Conmutar los paneles de equipos críticos de modo AUTO a MANUAL (HAND). Desconectar las salidas automatizadas del PLC si los parámetros del proceso se desvían de forma abrupta.
Aislar túneles de acceso remoto: Desconectar enlaces de red externos, puertas de enlace celulares y firewalls WAN. Crucial: No apagar ni reiniciar los PLC/HMI, ya que el reinicio borra la memoria volátil (RAM), la cual contiene evidencia forense crítica.
Fase 2: Primeras 2 horas (clasificación y preservación de evidencia)
Preservar evidencia digital: Recopilar capturas de tráfico de red (PCAP) desde switches administrados. Proteger y asegurar registros de firewall, bitácoras de eventos de módems celulares y pistas de auditoría de bases de datos SCADA.
Evaluar el estado de lógica y parámetros: Comparar las configuraciones activas del PLC con los archivos de proyecto de referencia fuera de línea ("golden image") para identificar consignas alteradas, bobinas modificadas o contraseñas cambiadas.
Notificación regulatoria: Notificar a los organismos reguladores pertinentes (p. ej., CDPHE en Colorado, EPA Water Desk, CISA Central, centros de fusión locales) según lo exigido por las regulaciones estatales de agua potable.
Fase 3: Primeras 24 horas (remediación y restablecimiento)
Restablecer la lógica y la configuración: Restaurar la lógica y configuración del controlador desde una línea base validada y conocida cuando la investigación y la ingeniería operativa determinen que dicha restauración es necesaria. Validar el estado del proceso antes de regresar los equipos a la operación automatizada.
Restablecer el acceso remoto seguro: Reconfigurar las puertas de enlace remotas para exigir APN privadas y MFA basada en hardware antes de volver a conectarse a las redes centrales.
Efectuar pruebas exhaustivas de calidad del agua: Realizar un muestreo químico y microbiológico completo en laboratorio para verificar de forma independiente la seguridad del agua antes de reanudar el funcionamiento automatizado de los sistemas.
Advertencia operativa: Riesgo de desconexión abrupta del sistema
PRECAUCIÓN CRÍTICA: Desconectar cables de red indiscriminadamente o cortar la energía a las redes de OT durante un incidente activo puede provocar paros imprevistos del proceso, ocasionar graves golpes de ariete, reventar tuberías de distribución o suspender la dosificación de químicos. El aislamiento de red debe realizarse de manera sistemática, asegurando que los operadores estén posicionados físicamente en los paneles de control de los equipos para mantener el control manual ininterrumpido del proceso.
Hallazgos de seguridad en OT de agua
Los incidentes de Colorado evidencian varias vulnerabilidades técnicas sutiles que reciben atención insuficiente en las directrices habituales de ciberseguridad:
Módems celulares como puntos de entrada encubiertos: Los inventarios de activos de las empresas de servicios públicos a menudo rastrean PLC y servidores SCADA, omitiendo por completo pasarelas celulares no administradas instaladas por contratistas de campo.
Manipulación de alarmas como estrategia de evasión: Los atacantes saben que desactivar alarmas les otorga mayor tiempo de permanencia, convirtiendo variaciones graduales del proceso en un deterioro operativo no monitoreado.
Asimetría en la seguridad de los protocolos: Los protocolos industriales estándar (Modbus, EtherNet/IP) carecen de autenticación. Un atacante que alcanza el puerto TCP 502 adquiere control administrativo total sobre el proceso físico sin necesidad de emplear un exploit.
Fragilidad de la respuesta a incidentes remota: La inhabilitación de protocolos de acceso remoto impide a los defensores diagnosticar o mitigar ataques a distancia, transformando un incidente cibernético en un despliegue de campo con altas exigencias logísticas.
Incapacidad de comprobar la integridad de estados pasados: La mayoría de las pequeñas empresas de servicios carecen de telemetría histórica y líneas base de configuración suficientes para certificar si se produjeron modificaciones no autorizadas antes de la detección.
Proliferación de credenciales en integradores: Los contratistas de ingeniería a menudo reutilizan contraseñas idénticas de mantenimiento en decenas de clientes municipales, generando puntos únicos de falla en regiones enteras.
Erosión de competencias de operación manual: A medida que aumenta la automatización en las empresas, los operadores más jóvenes pueden carecer de experiencia práctica para operar plantas de tratamiento en modo totalmente manual (HAND) durante incidentes cibernéticos prolongados.
Falta de capacidades para la preservación forense: Las directrices estándar de respuesta a incidentes de TI fallan en entornos de OT cuando el personal apaga y enciende accidentalmente los PLC, borrando la memoria volátil y la evidencia forense.
Deficiencias de integridad en el firmware: Los PLC heredados carecen de mecanismos de arranque seguro (secure boot), lo que permite a atacantes cargar firmware alterado o modificar bloques de memoria sin activar errores de hash criptográficos.
La falsa sensación de seguridad ante objetivos de microescala: Los equipos operativos a menudo asumen que abastecer a un bajo volumen poblacional los hace irrelevantes para adversarios extranjeros, sin comprender que los escaneos automatizados buscan direcciones IP expuestas sin discriminar el número de habitantes.
Hipótesis analíticas estratégicas
Más allá del reporte básico del incidente, los analistas de amenazas deben evaluar interrogantes estratégicos más amplios respecto a la intención del atacante:
¿Fue esto un sabotaje del proceso o una anulación de la capacidad del operador? La evidencia sugiere que el esfuerzo táctico primario se enfocó en neutralizar la visibilidad y el control de los operadores (suprimiendo alarmas y bloqueando el acceso remoto) en lugar de causar una destrucción catastrófica inmediata. La modificación del proceso (alteración de ciclos de bombeo) funcionó para evaluar si podían generarse efectos físicos sigilosamente mientras los lazos de retroalimentación permanecían silenciados.
Campo de prueba de capacidades: Las pequeñas instalaciones representan entornos de bajo impacto para que los adversarios entrenen operadores, prueben herramientas de escaneo automatizado en OT y validen comandos de escritura de protocolos en hardware activo sin exponerse a represalias diplomáticas o militares inmediatas.
El arma ciberfísica de bajo costo: La infraestructura de agua constituye un entorno de costo excepcionalmente bajo para demostrar capacidad ciberfísica. Comprometer un controlador Modbus expuesto requiere cero exploits de día cero, una inversión económica mínima y conocimientos técnicos básicos; no obstante, genera cobertura en medios nacionales y movilización gubernamental.
Comparación intersectorial de infraestructura crítica
Comparar el sector del agua con otros sectores de infraestructura crítica pone de manifiesto restricciones operativas y perfiles de riesgo específicos.
Sector | Velocidad de impacto ciberfísico | Supervisión cibernética regulatoria | Madurez de seguridad de OT típica | Redundancia operativa principal |
Agua y aguas residuales | Lenta a media (Horas a días gracias al amortiguamiento del almacenamiento en tanques). | Fragmentada / Directrices voluntarias (Directrices de la EPA sujetas a impugnaciones legales). | Baja a moderada (Altamente descentralizado, miles de microoperadores). | Operación manual (modo HAND); reservas físicas de almacenamiento; interruptores de flotador mecánicos. |
Red eléctrica | Instantánea (Milisegundos a segundos; riesgo de fallos en cascada). | Estricta y obligatoria (Normas NERC CIP con severas sanciones económicas). | Alta (Empresas centralizadas, SOC dedicados, monitoreo continuo). | Relés de protección automatizados de acción rápida; capacidades de funcionamiento en isla; reservas rodantes. |
Oleoductos y gasoductos | Media (Minutos a horas; oscilaciones de presión y paros de seguridad). | Directivas obligatorias (Directivas de seguridad de la TSA para operadores de ductos). | Moderada a alta (Grandes operadores comerciales, centros de control regulados). | Válvulas físicas de cierre de emergencia; sistemas automatizados de alivio de presión. |
Manufactura | Instantánea a lenta (Daño a equipos frente a defectos de calidad). | Comercial / Impulsada por el mercado (Estándares ISO/IEC, requisitos de aseguradoras). | Variable (Altamente dependiente del tamaño de la empresa y del valor de la propiedad intelectual). | Sistemas instrumentados de seguridad (SIS); paros de emergencia físicos (e-stops); líneas de ensamblaje redundantes. |
Matriz de alineación con normativas y estándares
La siguiente tabla vincula las deficiencias operativas específicas observadas en los incidentes de Colorado con estándares y marcos reconocidos de ciberseguridad industrial.
Riesgo / Deficiencia observada | Control de seguridad relevante | Referencia de norma / directriz | Evidencia de necesidad derivada del incidente de CO | Prioridad de remediación |
Exposición directa de PLC a Internet | Protección y arquitectura del límite de red | ISA/IEC 62443-3-3 SR 5.2; NIST SP 800-82r3 Sec 5.2; Mejores prácticas de CISA para el sector del agua | Los ataques accedieron a los PLC directamente a través de interfaces de gestión externas. | CRÍTICA (0–30 Días) |
Acceso remoto con factor único de autenticación | Autenticación multifactor resistente al phishing | NIST CSF 2.0 PR.AA-03; CISA CPG intersectorial 2.H | Los atacantes inhabilitaron interfaces de acceso remoto y alteraron configuraciones fácilmente. | CRÍTICA (0–30 Días) |
Modificación no monitoreada de parámetros de PLC | Monitoreo de cambios de configuración e integridad | ISA/IEC 62443-4-2 CR 3.4; NIST SP 800-82r3 Sec 6.2 | Los ciclos de bombeo y las configuraciones de los equipos se reescribieron sin autorización. | ALTA (31–60 Días) |
Supresión y silenciamiento de alarmas | Gestión de alarmas y verificación de integridad del sistema | Estándar de gestión de alarmas ISA-18.2; NIST CSF 2.0 DE.CM-09 | Los atacantes desactivaron activamente las alertas de alarma de los procesos físicos. | ALTA (31–60 Días) |
Carencia de respaldos fuera de línea para PLC | Pruebas de respaldo y recuperación | NIST CSF 2.0 RC.RP-01; Directrices de CISA para el sector del agua | Los operadores tuvieron que reconfigurar o reprogramar manualmente los parámetros comprometidos. | MEDIA (61–90 Días) |
Hoja de ruta defensiva de remediación a 30-60-90 días
Esta hoja de ruta ofrece un cronograma estructurado para empresas de agua que buscan eliminar metódicamente las vulnerabilidades expuestas por los incidentes de Colorado.
Fase 1: Días 0–30 — Reducción de exposición y robustecimiento perimetral
Objetivo: Eliminar la exposición directa a Internet y blindar el acceso administrativo remoto.
Acciones técnicas:
Ejecutar escaneos externos de exposición en IPv4 en todos los rangos de IP pertenecientes a la empresa y a operadores móviles mediante herramientas como Shodan y Censys.
Desconectar cualquier PLC, RTU o HMI vinculado directamente al espacio IPv4 público. Redirigir las conexiones mediante APN móviles privadas o túneles VPN IPsec cifrados.
Exigir autenticación multifactor (MFA) obligatoria en todas las puertas de enlace de acceso remoto y portales de mantenimiento de proveedores.
Cambiar las credenciales de administración predeterminadas en todos los enrutadores celulares, firewalls y controladores industriales.
Equipo responsable: Ingeniería de redes de OT / Operaciones de TI.
KPI: 0 PLC expuestos a Internet; 100% de canales de acceso remoto protegidos con MFA.
Fase 2: Días 31–60 — Segmentación de red e integridad de configuración
Objetivo: Establecer límites formales de zonas de red y asegurar configuraciones base en los controladores.
Acciones técnicas:
Implementar segmentación mediante firewalls que separe la red de TI corporativa, la administración de SCADA/HMI y las redes de campo de PLC (modelo de Zonas y Conductos ISA/IEC 62443).
Extraer archivos de lógica de todos los PLC operativos, verificar su integridad frente a las especificaciones base y almacenar imágenes de referencia limpias ("golden images") en un almacenamiento seguro fuera de línea.
Restringir las conexiones de terceros proveedores a ventanas temporales bajo demanda que requieran la aprobación explícita del operador.
Equipo responsable: Integrador de sistemas / Ingeniería de planta.
KPI: 100% de PLC respaldados con imágenes de referencia verificadas; 0 conexiones persistentes no segmentadas de proveedores.
Fase 3: Días 61–90 — Ingeniería de detección y validación de resiliencia
Objetivo: Desplegar monitoreo sensible a los procesos y validar la capacidad operativa manual.
Acciones técnicas:
Habilitar el registro de eventos en firewalls y switches administrados para capturar comandos de escritura de protocolos industriales (Modbus, CIP, S7).
Implementar reglas de alerta en el SOC para cambios anómalos de configuración de PLC, actualizaciones de contraseñas y silenciamiento de alarmas.
Llevar a cabo un ejercicio de simulación (tabletop) y simulacros operativos evaluando la capacidad de la instalación para operar en modo manual (HAND) durante 48 horas continuas sin recurrir a los sistemas SCADA automatizados.
Equipo responsable: Equipo del SOC / Operadores de planta / CISO.
KPI: MTTMT (Tiempo medio de transferencia a control manual) comprobado en menos de 15 minutos; simulacro del plan de respuesta a incidentes ejecutado.
Implicaciones para la directiva y partes interesadas
Los ciberataques contra la tecnología operativa crítica demandan un liderazgo coordinado que involucre perfiles técnicos, operativos y directivos.
Orientación para directivos y miembros de la junta directiva
Director general / Director ejecutivo: Reconocer que la ciberseguridad en OT es una responsabilidad esencial de seguridad pública, no un simple gasto de TI. Asegurar que los presupuestos de empresas de servicios públicos pequeñas prioricen el acceso remoto seguro y redes celulares privadas.
Director de Seguridad de la Información (CISO): Superar la brecha entre TI y OT es indispensable. Garantizar que el monitoreo de seguridad de TI cubra las redes de OT de Nivel 1 y Nivel 2 sin incorporar mecanismos automatizados de bloqueo que desestabilicen los procesos físicos.
Gerente de operaciones de planta: Mantener la competencia de operación manual. La automatización es una herramienta de eficiencia, pero el control manual constituye el respaldo de seguridad indispensable. Capacitar de manera regular a los operadores en dosificación manual de químicos y operación física de válvulas.
Líder del SOC / Líder de respuesta a incidentes: Crear manuales de respuesta a incidentes y búsqueda de amenazas orientados a OT. Asegurar que los analistas reconozcan que un paquete anómalo en OT puede representar movimiento mecánico o desajuste de procesos, requiriendo verificación física inmediata antes de aislar la red.
Evaluación analítica final
Síntesis de la evaluación integral
Lo que ocurrió con certeza: A finales de agosto de 2026, actores de ciberamenazas extranjeros vulneraron los sistemas de OT de dos pequeñas empresas privadas de suministro de agua en Colorado. Los atacantes interactuaron directamente con los equipos de control: modificaron ciclos de bombeo, cambiaron configuraciones, silenciaron alarmas del sistema e interrumpieron el acceso administrativo remoto. Los operadores detectaron con prontitud las anomalías, tomaron el control manual en sitio y reestablecieron las configuraciones sin generar afectaciones en la calidad del agua ni riesgos para la salud pública.
Lo que probablemente ocurrió: Las intrusiones probablemente se facilitaron a través de módems celulares o interfaces directas de controladores expuestos a Internet sin autenticación en direcciones IPv4 públicas, detectados mediante escaneos de puertos automatizados. Los atacantes emitieron comandos estándar de escritura en protocolos industriales sin autenticación para alterar parámetros operativos, neutralizando al mismo tiempo la visibilidad defensiva y el acceso remoto.
Lo que permanece desconocido: No se encontró evidencia pública confiable para determinar la identidad o nacionalidad específica de los atacantes, las marcas y modelos precisos de hardware PLC/HMI afectados ni los registros forenses exactos de las redes vulneradas.
Evaluación de la atribución: Si bien las técnicas empleadas presentan gran similitud con los procedimientos documentados de grupos vinculados a Irán (como CyberAveng3rs) en sus ataques a infraestructuras de agua en EE. UU. durante 2024–2026, la atribución técnica directa de los incidentes de Colorado se mantiene NO CONFIRMADA. Los equipos de defensa deben priorizar la remediación de la vulnerabilidad estructural de fondo —controladores expuestos a Internet— en lugar de basarse exclusivamente en firmas de actores de amenazas.
Conclusión estratégica: Los incidentes de Colorado confirman que los actores de amenazas en infraestructuras críticas han pasado del reconocimiento pasivo y las brechas en entornos corporativos de TI a la manipulación directa de parámetros ciberfísicos y a la anulación de la visibilidad operativa. Al enfocar sus ataques en pequeñas instalaciones, los adversarios sacan provecho de limitaciones sistémicas de recursos para efectuar pruebas operativas de bajo costo. Los defensores de infraestructura crítica deben desconectar de inmediato los PLC del acceso público a Internet, aplicar autenticación multifactor en todos los canales de acceso remoto y preservar sólidas capacidades de operación manual.
Referencias adicionales
SecurityWeek: Colorado Water Utilities Hit by Cyberattacks Targeting OT Systems (Publicado el 21 de septiembre de 2026). Cobertura principal sobre las declaraciones estatales respecto a las alteraciones en ciclos de bombeo, interrupción de acceso remoto y supresión de alarmas.
Oficina del Gobernador Jared Polis / Departamento de Salud Pública y Medio Ambiente de Colorado (CDPHE): Comunicados oficiales emitidos a KRDO News y The Denver Post confirmando la participación de actores extranjeros en dos empresas privadas que atienden a menos de 200 residentes cada una, sin afectación en la calidad del agua.
Alertas conjuntas de ciberseguridad de CISA / FBI / EPA (2024–2026): Defending Operational Technology Against Iranian-Backed Threat Activity y Top Cyber Exposures in Water and Wastewater Systems, detallando riesgos asociados a PLC expuestos a Internet, módems celulares y credenciales predeterminadas.
FacilitiesDive: What We Know About the Hacking Campaign Against US Water Systems (Publicado el 25 de agosto de 2026). Información sobre ataques a sistemas de agua en EE. UU. entre julio y agosto de 2026 que comprometieron más de 100 sistemas expuestos en 12 estados (incluidos Minnesota, Míchigan y Georgia).
Infracritical / Threat Intelligence Repository: Datos de seguimiento operativo e indicadores técnicos globales respecto a la exposición de PLC del sector del agua mediante puertas de enlace celulares (2026).
Serie de normas ISA/IEC 62443: Seguridad para sistemas de automatización y control industrial — Principios de diseño de Zonas y Conductos y Requisitos de Seguridad del Sistema (SR).
NIST SP 800-82 Rev. 3: Guía de seguridad para tecnología operativa (OT), Instituto Nacional de Estándares y Tecnología.
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

Bridgestone HosePower Ransomware Claim: What Pear’s Listing Does and Doesn’t Prove
Team Shieldworkz

France Blood Storage Cyberattack 2026: What Happened to EFS Cold Rooms, and What It Means for Healthcare OT
Team Shieldworkz

Amadeus Breach Explained: How One Vendor’s Stolen Credentials Exposed Airline Passenger Data Across Asia
Team Shieldworkz

Zyxel GS1900 Zero-Day CVE-2026-107441: How a “Patched” Switch Became the Entry Point for 996 Compromises
Team Shieldworkz

CRA Article 14 Reporting: How the 24-Hour Vulnerability Reporting Workflow Works for Industrial Product Makers
Team Shieldworkz

ARTEX AI Cyberattacks 2026: How Vapor Panda Breached 200+ Organizations in 11 Days
Team Shieldworkz







