


Prayukth K V
Los programas contemporáneos de riesgo de terceros suelen evaluar la postura de seguridad de un proveedor sin medir adecuadamente las rutas técnicas de confianza que dicho proveedor genera hacia la empresa.
Un proveedor que presenta un nivel modesto de riesgo inherente puede convertirse rápidamente en un incidente cibernético de graves consecuencias cuando se hace un uso indebido de su integración, la cual posee acceso privilegiado a sistemas de identidad, aplicaciones SaaS, conjuntos de datos confidenciales, consolas administrativas o proveedores de servicios downstream.
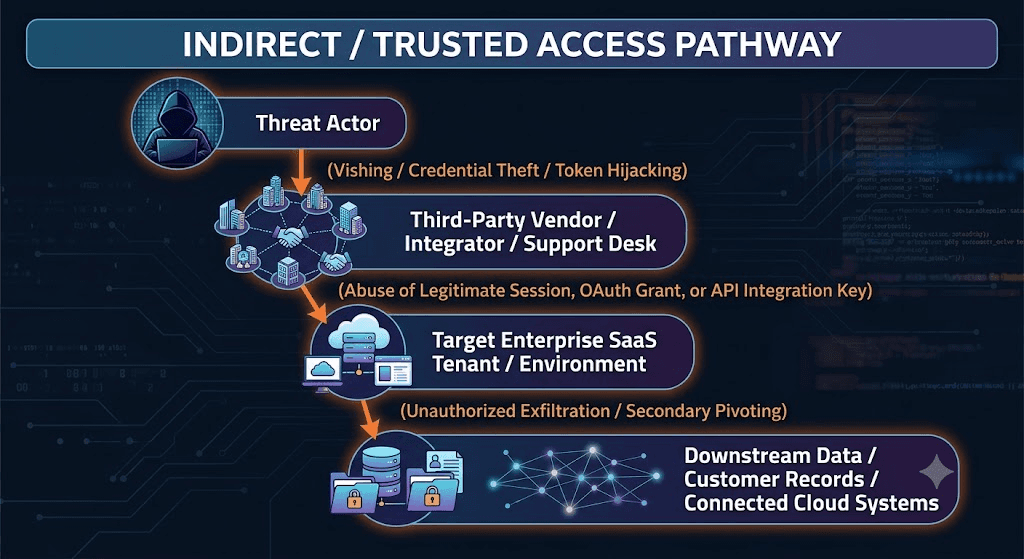
Incidentes recientes en el ecosistema SaaS ilustran esta distinción. En varios casos, la interrogante crítica de seguridad no radicaba en si la organización víctima tenía una vulnerabilidad explotable, sino en si un atacante que comprometió a un intermediario de confianza podía heredar acceso legítimo a los sistemas y datos downstream.
A la luz de lo anterior, este informe propone una transición del Riesgo del Proveedor al Riesgo de la Ruta de Acceso: evaluando no solo quién es el proveedor, sino qué relaciones técnicas de confianza establece, qué privilegios confieren dichas relaciones y con qué rapidez pueden revocarse.
Conclusiones estratégicas
Disolución del perímetro: El perímetro de seguridad empresarial ya no termina en el firewall o en el proveedor de identidades (IdP). Se extiende a cada plataforma SaaS, conector de nube a nube y proveedor de servicios gestionados (MSP) que posea permisos administrativos o de lectura/escritura delegados.
Fracaso de la TPRM tradicional: Las certificaciones, los informes de aseguramiento y los cuestionarios periódicos siguen siendo componentes útiles de la debida diligencia de proveedores, pero por sí solos no proporcionan un inventario continuamente actualizado de rutas de acceso a producción, alcances de privilegios, tokens, cuentas de servicio y dependencias downstream.
La necesidad de un "Kill Switch" para terceros: Las organizaciones requieren capacidades técnicas y automatizadas para revocar de forma instantánea tokens OAuth, claves de API, cuentas de servicio y relaciones de confianza federadas con un proveedor comprometido sin interrumpir los servicios empresariales que no se hayan visto afectados.
Evaluación de evidencia y nivel de confianza
Para cumplir con estrictos estándares de inteligencia, los hallazgos analíticos de este informe se categorizan utilizando el modelo estándar de confianza CTI (Alto, Moderado, Bajo) junto con calificaciones de confiabilidad de las fuentes.
Hallazgo | Estado de la evidencia | Confianza |
El personal del proveedor/soporte fue blanco de ingeniería social en incidentes documentados | Confirmado | Alta |
Las credenciales/tokens comprometidos se utilizaron posteriormente para acceder a recursos downstream | Confirmado donde lo respalda la evidencia del incidente | Alta |
Arquitecturas similares generan riesgo de acceso transitivo | Evaluación analítica | Alta |
Todas las integraciones SaaS generan inherentemente un riesgo equivalente | Hipótesis / generalización sin sustento | Baja |
Nota: Las acusaciones detalladas sobre el número exacto de registros expuestos o montos específicos de extorsión publicados exclusivamente en portales de filtración de actores de amenazas deben tratarse como afirmaciones del atacante hasta que sean verificadas por auditores forenses independientes, divulgaciones regulatorias o autoridades policiales.
Anatomía del incidente: Cronología de un compromiso de acceso de confianza
La siguiente cronología compuesta ilustra el ciclo de vida típico de una brecha de acceso de confianza de terceros dentro de ecosistemas SaaS interconectados.
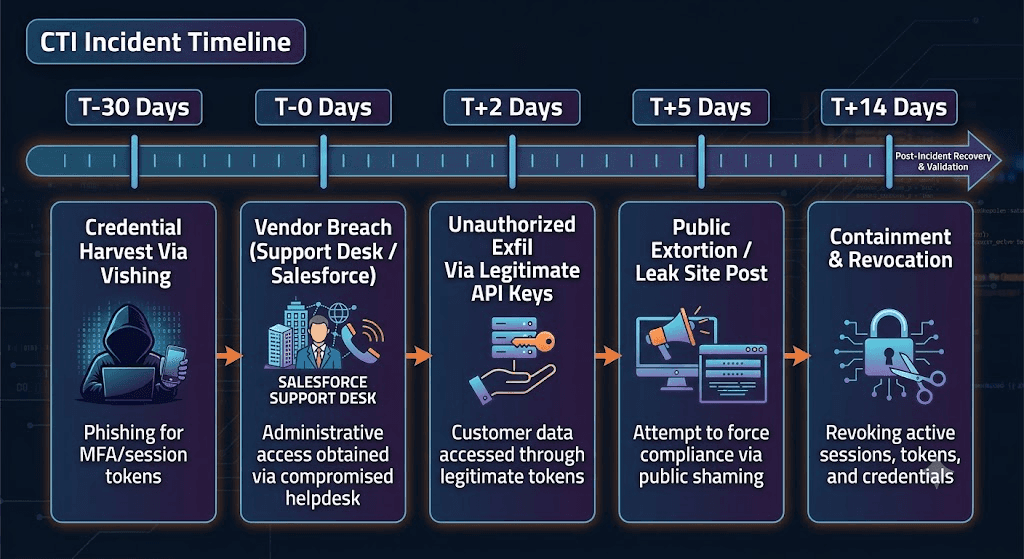
Fase de compromiso inicial: Ingeniería social y robo de credenciales
T-30 días a T-7 días
Los actores de amenazas llevan a cabo campañas dirigidas de phishing de voz (vishing) o ingeniería social contra el soporte técnico del personal de TI/soporte del proveedor. Los atacantes obtienen tokens de sesión válidos de autenticación multifactor (MFA) o credenciales administrativas.
Compromiso de la instancia del proveedor y extracción de claves de API
T-0 días
El atacante accede al tenant de gestión interna del proveedor (por ejemplo, plataforma de gestión de clientes, CRM o instancia de soporte). En lugar de desplegar malware, el atacante extrae claves de API cross-tenant activas, tokens de acceso OAuth y secretos de integración almacenados dentro del entorno del proveedor.
Exfiltración indirecta de datos de clientes
T+2 días
Utilizando credenciales de API legítimas robadas, el actor de amenazas se conecta directamente a los entornos SaaS o bases de datos conectadas del cliente. Las solicitudes se originan desde endpoints legítimos o proxies en la nube, evadiendo la detección tradicional de anomalías perimetrales.
Extorsión y divulgación pública
T+5 días
El actor de amenazas contacta al proveedor o a los clientes empresariales afectados con demandas de extorsión, publicando datos de muestra en foros de la dark web o repositorios de filtraciones para forzar el cumplimiento.
Detección del incidente, aislamiento del alcance y remediación
T+14 días
Los equipos de respuesta a incidentes (IR) rastrean volúmenes anómalos de llamadas a la API vinculados a claves de integración del proveedor. Las organizaciones inician la rotación de credenciales de emergencia, invalidan las concesiones activas de OAuth y cortan las rutas de confianza federadas.
La superficie de ataque empresarial: Vulnerabilidad de los ecosistemas SaaS interconectados
La red de interconexión SaaS
La infraestructura en la nube moderna ya no se compone de silos aislados. Es una red intrincada y altamente interconectada donde las aplicaciones SaaS se comunican continuamente mediante API REST en segundo plano, webhooks y vías de autenticación federada SSO.
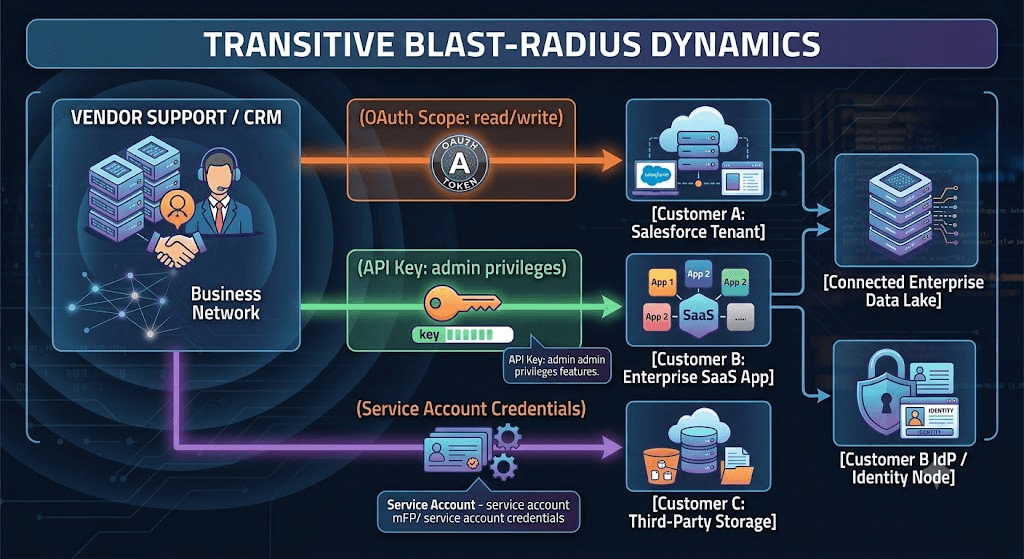
Cuando una empresa integra a un proveedor externo —como conectar un motor de automatización de marketing, una plataforma de diseño, una herramienta de analítica o una plataforma de éxito del cliente a un CRM central— se crean rutas de confianza transitivas.
Vectores clave de acceso indirecto
Autorizaciones de aplicaciones OAuth: Los usuarios o administradores de TI otorgan a aplicaciones OAuth de terceros tokens de acceso de larga duración (refresh_tokens) con amplios alcances de permisos (data:read, user:write).
Secretos de API embebidos (hardcoded): El software de proveedores integrado en entornos de clientes suele depender de claves de API estáticas almacenadas en archivos de configuración del cliente o en bóvedas de claves compartidas.
Cuentas de servicio cross-tenant: Los proveedores de servicios gestionados (MSP) y los proveedores de SaaS utilizan cuentas de servicio únicas o claves maestras de gestión capaces de realizar consultas a través de miles de tenants de clientes distintos.
Federación de identidades y delegaciones SSO: Las relaciones de confianza creadas entre proveedores de identidades (IdP) a través de SAML/OIDC permiten que las cuentas comprometidas del proveedor se autentiquen sin problemas en los entornos de los clientes.
Acceso legítimo frente a explotación de vulnerabilidades
Históricamente, las operaciones de seguridad se centran en la gestión de parches y la mitigación de vulnerabilidades (por ejemplo, la explotación de CVE). Sin embargo, el abuso del acceso legítimo elude prácticamente todos los controles de detección tradicionales.
Dimensión del vector | Explotación de vulnerabilidades de software (ej., RCE, SQLi) | Abuso del acceso legítimo de terceros |
Mecanismo | Explota lógica de código defectuosa para ejecutar comandos no autorizados. | Utiliza claves válidas, tokens OAuth o credenciales de inicio de sesión. |
Perfil de detección | Activa firmas de IDS/IPS, alertas de Web Application Firewall (WAF), fallos de protección de memoria. | Aparece en los registros como tráfico normal y autorizado de usuarios/API. |
Estado de autenticación | No autenticado o requiere escalada de privilegios. | Autenticado con privilegios previamente otorgados. |
Vía de mitigación | Implementar parche de software, parcheo virtual, deshabilitar servicio vulnerable. | Revocación de tokens, terminación de sesiones, rotación de claves de API, endurecimiento del control de acceso. |
Criticidad de la ruta de acceso
En Shieldworkz, hemos desarrollado un método integral para comprender y articular las implicaciones del acceso y los privilegios. Esto ayudará a las empresas a ir mucho más allá de simplemente hablar del Riesgo Inherente del Proveedor en términos vagos, permitiéndoles medir de manera efectiva el Riesgo de la Ruta de Acceso. El Riesgo de la Ruta de Acceso se puede expresar como:
Criticidad de la Ruta de Acceso = Privilegio × Sensibilidad de los Datos × Alcance × Persistencia × Detectabilidad × Revocabilidad
Y estas son las dimensiones:
· Privilegio
o ¿Qué puede hacer la integración?
· Alcance
o ¿A cuántos sistemas/tenants puede acceder?
· Sensibilidad de los datos
o ¿A qué información puede llegar?
· Persistencia
o ¿Cuánto tiempo puede sobrevivir el acceso a la rotación de credenciales o cambios de cuenta?
· Detectabilidad
o ¿Se puede identificar con fiabilidad la actividad anormal?
· Revocabilidad
o ¿Con qué rapidez se puede cancelar todo el acceso?
Determinación del radio de impacto (blast radius)
Estas preguntas ayudarán a determinar el radio de impacto con mayor precisión:
· ¿Cuántos tenants?
· ¿Cuántos sistemas?
· ¿Qué privilegio?
· ¿Qué datos?
· ¿Qué jurisdicciones geográficas?
· ¿Qué dependencias downstream?
· ¿Cuánto tiempo podrían seguir siendo válidas las credenciales?
· ¿Con qué rapidez se puede revocar el acceso?
Mapeo de MITRE ATT&CK: Tácticas de acceso de confianza
Los actores de amenazas que aprovechan las rutas de confianza de terceros operan principalmente dentro de los siguientes vectores del marco MITRE ATT&CK:
Técnica | Relevancia |
T1199 – Relación de confianza (Trusted Relationship) | Explotación de relaciones de confianza entre organizaciones/sistemas |
T1078 – Cuentas válidas (Valid Accounts) | Uso de cuentas/credenciales legítimas comprometidas |
T1567 – Exfiltración a través de servicio web (Exfiltration Over Web Service) | Exfiltración a través de servicios web/en la nube legítimos, según corresponda |
T1556.007 – Identidad híbrida (Hybrid Identity) | Relevante cuando los adversarios manipulan mecanismos de identidad híbrida |
T1556.009 – Políticas de acceso condicional (Conditional Access Policies) | Relevante cuando los atacantes modifican políticas de acceso condicional para mantener o expandir el acceso |
El mapeo de ATT&CK depende de la técnica y debe establecerse a partir del comportamiento observado del atacante, en lugar de inferirse por la mera presencia de una integración OAuth o SaaS.
Deficiencias en la gestión tradicional de riesgos de terceros (TPRM)
Los programas convencionales de TPRM pueden dejar una importante brecha de visibilidad cuando las evaluaciones de proveedores no están conectadas con las relaciones técnicas de acceso establecidas en producción.
Lo que pregunta la TPRM tradicional frente a lo que exige el ciberriesgo
Cuestionarios tradicionales de TPRM (Estáticos)
├── "¿Cuenta con un certificado ISO 27001?"
├── "¿Cifra los datos en reposo utilizando AES-256?"
└── "¿Realiza pruebas de penetración anuales?"
Ciberriesgo y análisis de rutas de acceso (Dinámico y técnico)
├── "¿Qué alcances exactos de API se han otorgado a la integración de este proveedor?"
├── "¿Está la cuenta de servicio de la integración limitada por listas blancas de IP o acceso condicional?"
├── "¿Puede la clave de API de este proveedor realizar exfiltración masiva de datos sin activar límites de tasa?"
└── "¿Con qué rapidez pueden las operaciones de seguridad revocar programáticamente todas las claves vinculadas a este proveedor?"
El concepto de "Riesgo de la Ruta de Acceso"
Las organizaciones deben pasar de evaluar el Riesgo Inherente del Proveedor a analizar el Riesgo de la Ruta de Acceso. Un proveedor menor que procesa datos no confidenciales se convierte en un Riesgo Estratégico Crítico si su integración posee acceso de escritura a un Proveedor de Identidad empresarial o a una base de datos central de clientes.
Respuesta táctica: Las primeras 24 horas tras el compromiso de un tercero
Cuando un proveedor crítico o socio de SaaS sufre un compromiso de seguridad, los equipos de seguridad deben ejecutar una secuencia rápida de contención.
1.1. Detección de integraciones y mapeo de inventario:
Identifique de inmediato todos los puntos de contacto técnicos activos asociados con el proveedor comprometido. Consulte el Proveedor de Identidades (IdP), el Cloud Access Security Broker (CASB), la Plataforma de Gestión SaaS (SMP) y los API Gateways de la empresa para compilar una lista exhaustiva de client IDs, claves de API y cuentas de servicio asociadas.
2.2. Invalidación de tokens y revocación de OAuth:
Revoque programáticamente todos los tokens de acceso y de actualización (refresh tokens) de OAuth activos asignados a las integraciones de aplicaciones del proveedor. Invalide todas las sesiones activas de usuarios y servicios vinculadas a las cuentas administrativas del proveedor en todos los tenants de la empresa.
3.3. Rotación de credenciales y secretos:
Rote todos los secretos de API, claves de firma de webhooks, certificados de cliente y conexiones de bases de datos compartidas con el proveedor o accesibles por este. Asegúrese de que los nuevos secretos emitidos estén restringidos con permisos funcionales mínimos.
4.4. Caza de amenazas y análisis forense de registros de API:
Examine los registros de API (por ejemplo, Salesforce Event Monitoring, AWS CloudTrail, Microsoft Entra Audit Logs) en busca de comportamientos anómalos originados desde credenciales vinculadas al proveedor durante los 30 a 90 días anteriores. Busque específicamente exportaciones masivas atípicas, escaladas de privilegios o eventos de creación de nuevos usuarios.
5.5. Aplicación de acceso condicional y aislamiento de IP:
Si la integración no se puede interrumpir por completo debido a requisitos de continuidad críticos para el negocio, restrinja el acceso del proveedor mediante políticas estrictas de acceso condicional: aplicando listas blancas de IP rigurosas, MFA obligatoria resistente al phishing (FIDO2) y alcances de permisos reducidos.
Gobernanza estratégica: La arquitectura del "Kill Switch" para terceros
Para lograr una verdadera resiliencia frente a compromisos indirectos de SaaS, las empresas deben construir un Kill Switch para terceros tanto técnico como operativo.
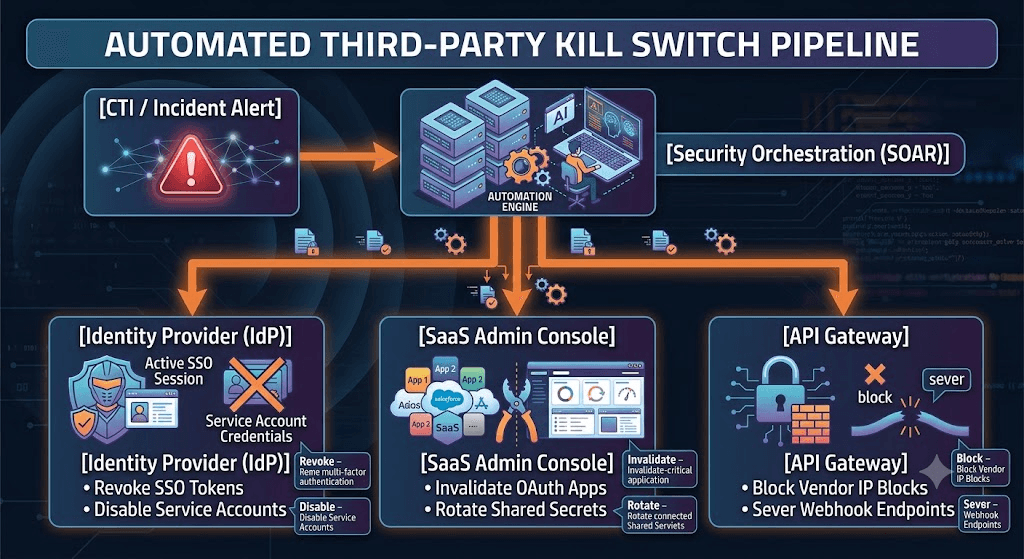
Diseño arquitectónico para un Kill Switch automatizado de terceros
Un Kill Switch es un playbook de ejecución automatizado respaldado por una gobernanza de identidad centralizada que puede interrumpir todas las rutas de acceso pertenecientes a un proveedor comprometido en cuestión de minutos.
Capacidades técnicas esenciales requeridas
Inventario centralizado de integraciones: Un registro único y continuamente actualizado que mapee cada proveedor externo con sus identificadores técnicos (OAuth App IDs, GUIDs de cuentas de servicio, hashes de claves de API, IDs de entidad SAML).
Playbooks de revocación automatizados: Playbooks de orquestación, automatización y respuesta de seguridad (SOAR) capaces de activar llamadas a la API hacia IdPs y plataformas SaaS para deshabilitar aplicaciones conectadas de forma masiva.
Controles de acceso Just-In-Time (JIT) y de duración limitada: Eliminación del acceso permanente para cuentas de soporte e integración de terceros, forzando aprobaciones de acceso explícitas y acotadas en el tiempo para las sesiones del proveedor.
Centralización de telemetría: Reenvío de registros de API de terceros a un sistema central de gestión de eventos e información de seguridad (SIEM) o Security Data Lake para establecer líneas base de comportamiento en tiempo real.
El "kill switch" no es necesariamente un control técnico único. Es una capacidad orquestada que puede identificar y revocar las relaciones de confianza pertinentes en los planos de control de identidad, SaaS, API, nube y red.
Marco de contención de brechas de terceros
Este marco proporciona un plan operativo para los equipos de Respuesta a Incidentes (IR), SOC y Riesgo de Terceros al responder a incidentes de seguridad en la cadena de suministro de terceros y en ecosistemas SaaS.
Fase | Objetivo operativo | Preguntas analíticas clave | Equipo principal responsable |
1. DESCUBRIR | Identificar el incidente del proveedor y determinar el impacto potencial en los entornos empresariales. | ¿Está el proveedor conectado directamente a nuestras instancias de nube o IdP? ¿Qué integraciones existen? | CTI / Inteligencia de Amenazas |
2. MAPEAR | Construir un inventario de todos los tokens activos, cuentas de servicio y rutas de API asignadas al proveedor. | ¿A qué sistemas, bases de datos y alcances de OAuth accede el proveedor? | Seguridad en la Nube / Equipo de Identidad |
3. CONTENER | Cortar o restringir severamente todas las rutas de acceso para evitar el movimiento lateral o la exfiltración de datos. | ¿Se han revocado todos los refresh tokens de OAuth, claves de API y sesiones de servicio? | SOC / SecOps / IR |
4. CAZAR | Consultar la telemetría histórica en busca de indicadores de acceso no autorizado a datos o abuso de credenciales. | ¿Hubo exportaciones masivas inusuales de datos o modificaciones de permisos en los últimos 90 días? | Threat Hunting / DFIR |
5. EVALUAR | Cuantificar el radio de impacto y determinar el impacto regulatorio o contractual de la brecha de datos. | ¿Se expusieron o exfiltraron datos confidenciales de clientes, PII o propiedad intelectual interna? | Riesgo y Legal / Oficina de Privacidad |
6. NOTIFICAR | Ejecutar las divulgaciones regulatorias, a la junta directiva y a los clientes requeridas en cumplimiento de las obligaciones legales. | ¿Cuáles son nuestros plazos de notificación según las regulaciones locales (por ejemplo, RGPD, normas de la SEC)? | Legal / Comunicaciones / CISO |
7. RECUPERAR | Restablecer las conexiones del proveedor bajo estrictos parámetros de mínimo privilegio y zero-trust. | ¿Ha proporcionado el proveedor evidencia verificada de contención y remediación forense? | Arquitectura Empresarial / SecOps |
8. VALIDAR | Auditar las conexiones restablecidas y monitorear continuamente para detectar explotación secundaria. | ¿Están funcionando correctamente los nuevos controles de seguridad, las restricciones de IP y los tiempos de vida reducidos de los tokens? | Auditoría Interna / Red Team |
El problema del ataque secundario: Amenazas derivadas
Una brecha en un SaaS de terceros rara vez es un evento aislado único. Una vez que un actor de amenazas extrae datos o metadatos de un proveedor, con frecuencia lanza campañas secundarias dirigidas directamente a los clientes empresariales downstream.
[ Exfiltración inicial de datos del proveedor ]
│
├──► Compromiso de correo electrónico empresarial (BEC) dirigido y fraude de facturas
├──► Spear Phishing hiperdirigido (aprovechando terminología interna)
├──► Fatiga de MFA y campañas de vishing al soporte técnico
└──► Credential Stuffing y explotación de restablecimiento de contraseñas
Spear Phishing hiperdirigido: Los atacantes utilizan tickets de soporte internos, archivos de proyectos o listas organizacionales robadas para diseñar señuelos de phishing convincentes dirigidos al personal interno.
Compromiso de correo electrónico empresarial (BEC) y suplantación de proveedores: Con el conocimiento de los contratos activos y los formatos de facturas, los actores de amenazas se hacen pasar por los equipos de finanzas del proveedor para desviar pagos.
Fatiga de MFA y reactivación de vishing: Los atacantes utilizan listas de contactos de empleados robadas para iniciar ataques de phishing de voz o bombardeo de notificaciones push de MFA, intentando obtener acceso directo a la red corporativa interna.
Juicios analíticos clave
· JA-01 — Confianza alta
El compromiso de un tercero puede generar exposición downstream incluso cuando el entorno del cliente no haya sido explotado directamente.
· JA-02 — Confianza alta
La relevancia para la seguridad de la relación con un proveedor depende sustancialmente de los privilegios y las vías técnicas otorgadas a dicho proveedor.
· JA-03 — Confianza moderada
Muchos procesos convencionales de TPRM no son adecuados para medir de forma continua el estado técnico de las integraciones SaaS y el acceso delegado.
· JA-04 — Confianza moderada
Las organizaciones que no pueden identificar y revocar rápidamente las credenciales asociadas a un proveedor pueden experimentar ventanas de contención materialmente más prolongadas tras el compromiso de un tercero.
· JA-05 — Evaluación analítica
El inventario de rutas de acceso debe convertirse en una capa de control independiente junto con la debida diligencia convencional de proveedores.
Lista de verificación ejecutiva: 15 preguntas que los CISO deben hacer a sus proveedores
Tras el informe de compromiso de un proveedor o socio de SaaS conectado, los CISO y el liderazgo de seguridad deben exigir respuestas a las siguientes 15 preguntas técnicas:
¿Qué endpoints de API específicos, integraciones OAuth o cuentas de servicio conectan su infraestructura con nuestro tenant?
¿Qué alcances exactos de permisos (lectura, escritura, administración) están asignados a esas integraciones?
¿Había credenciales, claves de API o tokens de acceso asociados con nuestra cuenta almacenados dentro del entorno comprometido?
¿Se han invalidado y rotado todos los secretos compartidos, claves de API y tokens? ¿Cuál es la marca de tiempo exacta de la revocación?
¿Qué evidencia respalda su determinación de que se accedió o no a los datos específicos de nuestro tenant?
¿Estuvieron expuestas sesiones administrativas o cuentas del portal de soporte a actores no autorizados?
¿Su arquitectura utiliza entornos de bases de datos compartidos cross-tenant o bases de datos aisladas de tenant único?
¿Se requiere que el personal de ingeniería y soporte del proveedor se autentique utilizando MFA por hardware resistente al phishing (por ejemplo, FIDO2 / WebAuthn)?
¿Desplegaron los actores de amenazas algún mecanismo de persistencia (por ejemplo, cuentas de servicio recién creadas, aplicaciones OAuth no autorizadas, webhooks modificados) dentro de su entorno?
¿Ha llevado a cabo una caza proactiva de amenazas en todos los registros del sistema y de API durante los 90 días anteriores?
¿Qué subprocesadores externos o componentes de software estuvieron involucrados en la ruta de la brecha?
¿Puede proporcionar registros de auditoría forense completos y sin editar que cubran todas las llamadas a la API y la actividad de la sesión dirigidas hacia nuestro tenant durante la ventana del incidente?
¿Su acceso remoto de soporte y mantenimiento está regido por controles de acceso condicional Just-In-Time (JIT)?
¿Qué controles técnicos impiden que un atacante dentro de su red pivotee hacia los entornos de los clientes a través de su consola de administración?
¿Proporcionará una validación forense independiente de terceros que confirme la remediación total antes de la reactivación de la integración?
El registro de rutas de acceso
Al mantener un registro de rutas de acceso actualizado semanalmente, los equipos operativos y de seguridad pueden supervisar el acceso y los privilegios disponibles para cada rol dentro y fuera de la organización.
Proveedor | Sistema | Integración | Identidad | Privilegio | Datos | Vencimiento | Revocación | Propietario |
Proveedor A | CRM | OAuth | App ID | Lectura/Escritura | Cliente | 90d | Automatizada | TI |
Proveedor B | IdP | SAML | Cuenta de servicio | Admin | Identidad | Permanente | Manual | IAM |
Proveedor C | Data lake | API | Clave de API | Lectura | Analítica | Permanente | Manual | Datos |
La distinción tradicional entre el riesgo empresarial interno y el riesgo de proveedores externos ha quedado prácticamente obsoleta.
Las organizaciones modernas operan dentro de un ecosistema interdependiente y nativo de la nube donde los proveedores de SaaS, los socios tecnológicos y las integraciones residen dentro del límite de seguridad lógico. Cuando un proveedor externo recibe permisos delegados de lectura/escritura en comunicaciones internas, CRM o plataformas de almacenamiento en la nube, ese proveedor se convierte en una extensión de la red interna de la empresa.
Conclusión clave para el liderazgo ejecutivo:
La gestión del riesgo de terceros ya no puede tratarse como un ejercicio de cuestionarios impulsado por el cumplimiento o los aspectos legales. La ciberresiliencia exige controlar las relaciones de confianza y las rutas de acceso. El liderazgo de seguridad debe construir arquitecturas zero-trust que autentiquen, monitoreen y limiten continuamente la tasa de acceso de terceros, respaldadas por capacidades automatizadas para cortar conexiones de confianza al instante cuando se vulnera el límite de seguridad de un proveedor.
Fuentes y lecturas complementarias
DataBreaches.net: Canva Hacked Via Vendor's Salesforce Instance, Other Customers Affected As Well. (23 de septiembre de 2026).
Análisis de incidentes de Cloudskope: Canvas Breach 2026: Threat Actor Exploitation of EdTech and SaaS Infrastructure.
Asesoría legal y regulatoria de Reed Smith LLP: Canvas/Instructure Cyberattack – Key Developments and Action Items for Enterprise Institutions.
Guía conjunta de CISA y NCSC: Securing the Software Supply Chain: Recommended Practices for Managing Third-Party SaaS and API Risks.
Publicación Especial de NIST 800-161 Rev. 1: Cybersecurity Supply Chain Risk Management Practices for Systems and Organizations.
Shieldworkz investiga los ciberataques contra las empresas de servicios de agua de Colorado
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

IE & E Industries Ransomware Claim: What Orova’s Listing Does and Doesn’t Prove
Team Shieldworkz

Calmont Wire & Cable Ransomware Claim 2026: What Akira's Listing Means for Industrial Suppliers
Team Shieldworkz

NIST SP 800-82 Rev 4 Draft: What Changes for OT Security Teams (Comments Due Nov 30)
Team Shieldworkz

Bridgestone HosePower Ransomware Claim: What Pear’s Listing Does and Doesn’t Prove
Team Shieldworkz

France Blood Storage Cyberattack 2026: What Happened to EFS Cold Rooms, and What It Means for Healthcare OT
Team Shieldworkz

Amadeus Breach Explained: How One Vendor’s Stolen Credentials Exposed Airline Passenger Data Across Asia
Team Shieldworkz







