

Untersuchung der McKesson-Datenpanne: ShinyHunters, SaaS-Identitätsrisiken und Datenerpressung


Prayukth K V
Eine evidenzbasierte Untersuchung des Cyber-Sicherheitsvorfalls bei McKesson im August 2026, bei der die gemeldeten Behauptungen von ShinyHunters, mutmaßliche Social-Engineering- und Identitätsangriffsvektoren sowie SaaS-Expositionen analysiert werden. Zudem beleuchten wir die Taktiken der Daten-Erpressung, die Auswirkungen auf die Wiederherstellung sowie defensive Sicherheitskontrollen für Großunternehmen.
Zusammenfassung
Am 25. August 2026 stellte der Healthcare- und Pharmadistributionsriese McKesson Corporation unbefugte Aktivitäten innerhalb seiner IT-Umgebung fest, die Drittanbieter-Softwareanwendungen betrafen. Der Vorfall wurde am 28. August 2026 in einer Form 8-K-Meldung an die US-Securities and Exchange Commission (SEC) formell offengelegt, gefolgt von Aktualisierungen auf der Website des Unternehmens am Wochenende des 29. bis 30. August 2026.
Der Vorfall umfasste den unbefugten Zugriff auf Drittanbieter-Anwendungen und den Abfluss (Exfiltration) von Daten eines Teils der Kunden der Geschäftsbereiche Oncology and Multispecialty sowie Medical-Surgical von McKesson. Parallel dazu listete die Cyberkriminalitätsgruppe ShinyHunters McKesson auf ihrer Tor-basierten Erpressungsseite auf. Sie behauptete, 1 Terabyte (TB) an Daten mit rund 284 Millionen Datenbankeinträgen exfiltriert zu haben, und forderte eine Lösegeldzahlung in Höhe von 55,2 Millionen US-Dollar mit einer Frist bis zum 1. September 2026.
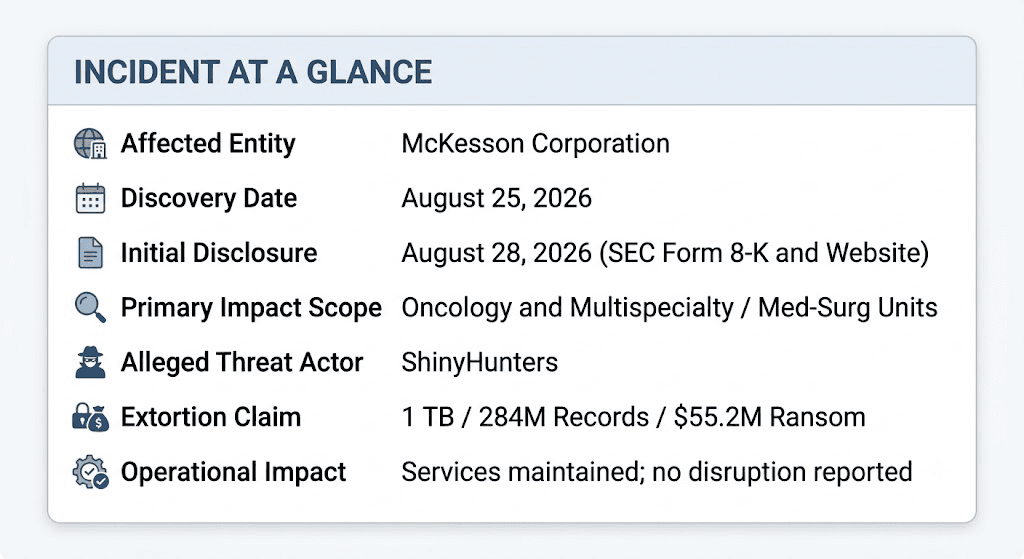
McKesson bestätigte, dass der unbefugte Zugriff unterbunden wurde und dass die Kerndienste, die pharmazeutischen Liefernetzwerke sowie die Kundenfunktionen betriebsbereit blieben. Während das Unternehmen den Datenabfluss aus Drittanbieter-Anwendungen bestätigte, hat es die spezifischen Behauptungen des Bedrohungsakteurs bezüglich des Datenvolumens, der Anzahl gestohlener Datensätze oder der Mechanismen des Erstzugriffs nicht offiziell verifiziert.
Zentrale offene Fragen:
Welcher spezifische Vektor für den Erstzugriff wurde genutzt (z. B. Vishing/Social Engineering vs. Credential Stuffing)?
Wurden Multi-Faktor-Authentifizierungs-Token (MFA) oder Session-Cookies mittels Phishing entwendet oder übernommen?
Welche genauen Patientendaten (PHI) oder Kundendaten wurden exfiltriert und wie viele einzelne Personen sind betroffenen?
Was ist geschehen?
Der Angriffsvektor entfaltete sich Ende August 2026. Nach Angaben des Bedrohungsakteurs gegenüber unabhängigen Sicherheitsmedien begann der unbefugte Zugriff bereits am 21. August 2026 und dauerte bis zum 25. August 2026 an, als die Sicherheitsteams von McKesson das Eindringen erkannten.
Visualisierung: Zeitleiste der Vorfallsreaktion (Incident Response)
Zweck: Rekonstruktion der chronologischen Abfolge der Ereignisse vom Erstzugriff über die öffentliche Offenlegung bis hin zu den Erpressungsfristen.
Platzierung: Direkt unter der chronologisch rekonstruierten Schilderung des Vorfalls.
Zeitleiste des Vorfalls
Datum / Uhrzeit (UTC) | Ereignis | Beweise / Quelle | Konfidenzniveau |
21. Aug. 2026 | Mutmaßlicher Erstzugriff und Beginn der Datenbereitstellung (Data Staging). | Aussagen des Bedrohungsakteurs (ShinyHunters via BleepingComputer) | Nicht verifiziert (Behauptung des Bedrohungsakteurs) |
21.–25. Aug. 2026 | Mutmaßliche Exfiltration von ca. 1 TB an Daten aus SaaS-/Cloud-Umgebungen von Drittanbietern. | Behauptungen des Bedrohungsakteurs | Nicht verifiziert (Behauptung des Bedrohungsakteurs) |
25. Aug. 2026 | McKesson erkennt unbefugten Cybersicherheitsvorfall bei Drittanbieter-Anwendungen und leitet Schadenseindämmung (Containment) ein. | McKesson SEC Form 8-K / Offizielle Stellungnahme des Unternehmens | Bestätigt (Primärquelle) |
25. Aug. 2026 | Der Bedrohungsakteur kontaktiert mutmaßlich McKesson und fordert 55,2 Mio. USD mit einem 72-Stunden-Ultimatum. | Aussagen des Bedrohungsakteurs | Nicht verifiziert (Behauptung des Bedrohungsakteurs) |
28. Aug. 2026 | McKesson reicht SEC-Formular 8-K ein und veröffentlicht die erste Meldung zum Vorfall auf dem unternehmenseigenen Cybersicherheitsportal. | Meldungen gemäß SEC Form 8-K / BleepingComputer | Bestätigt (Primärquelle) |
29. Aug. 2026 | McKesson bestätigt Datenexfiltration, die Teile der Geschäftsbereiche Oncology and Multispecialty sowie Med-Surg betrifft. | Öffentliche Sicherheitserklärung von McKesson | Bestätigt (Primärquelle) |
29.–30. Aug. 2026 | ShinyHunters listet McKesson auf Tor-Leak-Seite auf und setzt Zahlungs-/Kontaktfrist bis zum 1. September 2026. | SecurityWeek / Überwachung von Leak-Seiten | Bestätigt (Öffentliche Listung beobachtet) |
1. Sept. 2026 | Vom Angreifer gesetzte Frist zur Lösegeldzahlung läuft ab. | SecurityWeek / Darknet-Tracking | Bestätigt |
Wie lief der Angriff ab?
Die öffentlichen Erklärungen von McKesson bestätigen explizit, dass der Vorfall Drittanbieter-Anwendungen und einen unbefugten Datenabfluss betraf. McKesson hat jedoch die genaue technische Ursache oder den Angriffspfad nicht öffentlich im Detail dargelegt.
Um den Hergang der Kompromittierung nachzuvollziehen, müssen Sicherheitsanalysten sowohl die Behauptungen des mutmaßlichen Bedrohungsakteurs (ShinyHunters) als auch beobachtete TTPs aus zeitgleichen SaaS-fokussierten Kampagnen auswerten.
Visualisierung: Darstellung des vermuteten Angriffspfads
Zweck: Zuordnung der nicht verifizierten Behauptungen des Bedrohungsakteurs bezüglich Vishing, SSO-Kompromittierung und SaaS-Exfiltration neben den verifizierten Eindämmungspunkten.
Platzierung: Direkt nach dem Abschnitt zur MITRE ATT&CK-Zuordnung.
Alt-Text: Diagramm der Angriffskette, das Voice Phishing dem Diebstahl von Okta-Zugangsdaten zuordnet, was zur Datenexfiltration bei Salesforce und Snowflake führte.
Vermutete Angriffssequenz (Darstellung des Bedrohungsakteurs)
Gemäß den Behauptungen, die ShinyHunters gegenüber Sicherheitsmedien geäußert hat:
Voice Phishing (Vishing): Angreifer wendeten Social Engineering gegen Mitarbeiter des IT-Helpdesks oder des Supports an, um Benutzer-Credentials oder Session-Token zu erlangen.
SSO- / Identitätsmissbrauch: Kompromittierte Single-Sign-On-Anmeldedaten (SSO) innerhalb von Okta wurden genutzt, um sich an Cloud-Anwendungen des Unternehmens zu authentifizieren.
Zugriff auf SaaS-Anwendungen: Die Angreifer griffen auf Cloud-Systeme wie Salesforce (Support-Tickets und Kundeninteraktionen) sowie Snowflake-Datenspeicherumgebungen zu.
Datenexfiltration: Abzug von rund 1 TB an strukturierten Datensätzen über einen Zeitraum von vier Tagen.
Unterstützte MITRE ATT&CK-Zuordnung
Hinweis: Die folgende Zuordnung kombiniert bestätigte Angaben des Unternehmens mit abgeleiteten / gemeldeten technischen Behauptungen. Nicht verifizierte Elemente sind explizit gekennzeichnet.
Angriffsphase | Technik / Sub-Technik | Beobachtete / Behauptete Aktivität | Beweise und Status |
Initial Access | Phishing: Voice Phishing (T1566.004) | Vishing-Anrufe bei Mitarbeitern zur Erlangung von SSO-Zugangsdaten. | Abgeleitet / Nicht verifiziert (Behauptet von ShinyHunters) |
Credential Access | Steal or Acquire Accounts (T1586) | Kompromittierung von Okta Single-Sign-On-Zugangsdaten/Sessions. | Abgeleitet / Nicht verifiziert (Behauptet von ShinyHunters) |
Defense Evasion | Valid Accounts: Cloud Accounts (T1078.004) | Authentifizierung über legitime SSO-Abläufe zur Umgehung grundlegender Zugriffskontrollen. | Abgeleitet / Wahrscheinlich basierend auf SaaS-Vorfallsmustern |
Collection | Data from Cloud Storage (T1530) | Abfrage von Datenbankeinträgen in SaaS-/Cloud-Systemen von Drittanbietern. | Bestätigt (McKesson bestätigte Zugriff auf Drittanbieter-Anwendungen) |
Exfiltration | Exfiltration Over Web Service (T1567) | Abzug von Teilmengen von Daten aus Systemplattformen von Drittanbietern. | Bestätigt (McKesson bestätigte Datenexfiltration) |
Welche Systeme und Daten waren betroffen?
Betroffene Geschäftssysteme
McKesson bestätigte, dass der unbefugte Zugriff auf bestimmte Geschäftsbereiche und Softwareumgebungen von Drittanbietern beschränkt war:
Betroffene Sparten: Die Geschäftsbereiche Oncology and Multispecialty sowie Medical-Surgical.
Drittanbieter-Anwendungen: Der unbefugte Zugriff erfolgte innerhalb von Drittanbieter-Anwendungen, auf denen Kundendaten gehostet werden.
Nicht betroffene Kerninfrastruktur: Die Kernsysteme für die Pharmadistribution, die operativen Netzwerke und die Systeme zur Patientenversorgung blieben unbeeinträchtigt und betriebsbereit. Zum Zeitpunkt der Erstellung dieses Berichts gibt es keine öffentlichen Belege dafür, dass Ransomware-Verschlüsselungen oder destruktive Malware in der Kern-IT-Umgebung von McKesson eingesetzt wurden.
Aufschlüsselung des Datenabflusses
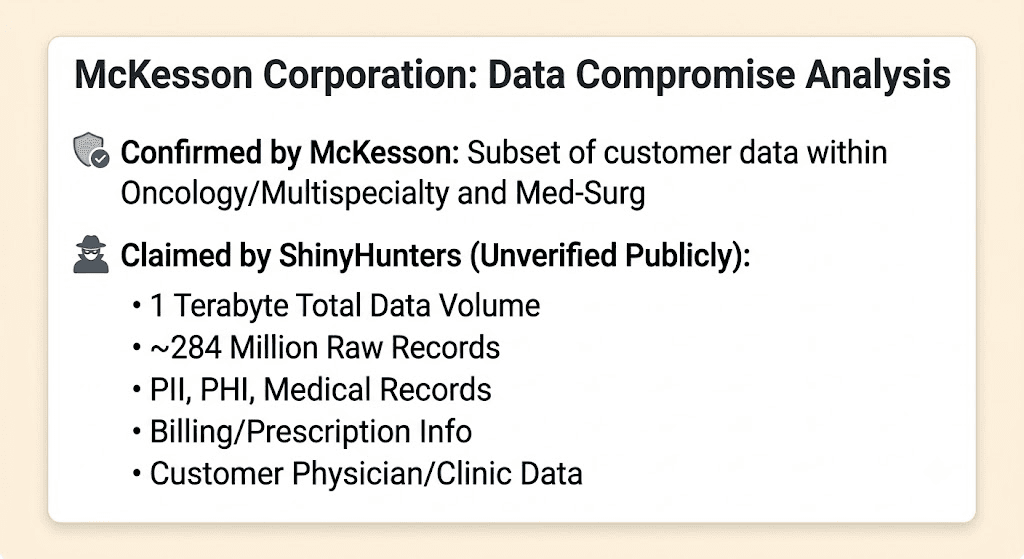
Einordnung der „284 Millionen Datensätze“:
ShinyHunters erklärte öffentlich, dass sich die Zahl von „284 Millionen“ auf Rohzeilen in einer Datenbank bezieht und nicht auf 284 Millionen eindeutige Personen. In strukturierten Medizin- oder Vertriebsdatenbanken kann ein einziger Patient oder eine Klinik Hunderte von relationalen Datenbankeinträgen (Transaktionen, Einzelposten, Abrechnungscodes) erzeugen.
Operative Auswirkungen und Wiederherstellung
Im Gegensatz zu klassischen Ransomware-Angriffen mit doppelter Erpressung, die den Betrieb durch Wiper-Software oder Dateiverschlüsselung lahmlegen (wie z. B. bei Change Healthcare), handelte es sich beim McKesson-Vorfall primär um einen reinen Datenabfluss mit anschließender Erpressung (Extortion-Only Data Breach).
Aufrechterhaltung des Betriebs (Business Continuity)
Integrität der Lieferkette: McKesson verzeichnete keinerlei betriebliche Ausfallzeiten im gesamten pharmazeutischen Kernliefernetzwerk.
Kundendienste: Die Systeme blieben online; Kunden wurden informiert, dass sie Bestell- und Kliniksoftware weiterhin sicher nutzen können.
Temporäre Einschränkungen: McKesson wies darauf hin, dass es während der ersten Eindämmungs- und Triage-Maßnahmen zu geringfügigen, vorübergehenden Serviceeinschränkungen kommen konnte, die jedoch rasch behoben wurden.
Regulatorische Pflichten und Schadensbegrenzung
SEC-Offenlegung: McKesson reichte ein SEC Form 8-K unter Item 1.05 ein, um Investoren zu informieren. Ende August 2026 erklärte McKesson, dass der Vorfall nach derzeitigem Stand keine wesentlichen Auswirkungen auf die Finanzlage oder den Betrieb des Unternehmens habe.
Kreditüberwachung: McKesson hat für betroffene Personen proaktiv kostenlose Identitätsschutz- und Kreditüberwachungsdienste eingerichtet.
Wer steckte hinter dem Angriff?
Profil des Bedrohungsakteurs: ShinyHunters
Attributionsanalyse
Indikator / Metrik | Beweise / Beobachtete Aktivität | Bewertung |
Eintrag auf Leak-Seite | McKesson wurde auf dem offiziellen Darknet-Portal von ShinyHunters mit einer konkreten Lösegeldforderung von 55,2 Mio. USD hinzugefügt. | Verifizierte öffentliche Listung |
Taktiken, Techniken und Prozeduren (TTPs) | Einsatz von Vishing, Targeting von Identitätsanbietern (Okta) und Exfiltration großer SaaS-Datenbanken (Salesforce, Snowflake). | Stark konsistent mit den ShinyHunters-Kampagnen der Jahre 2024–2026. |
Direkte Kommunikation | Die Bedrohungsakteure stellten Journalisten detaillierte Aufschlüsselungen der Datensätze zur Verfügung. | Nicht verifizierte Behauptung, entspricht jedoch dem Modus Operandi der Gruppe. |
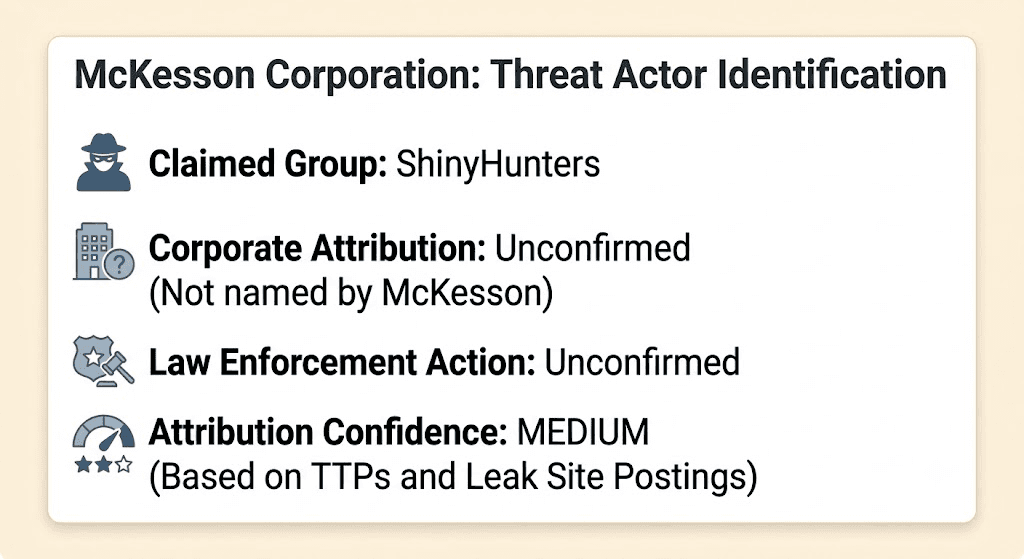
Attributionsurteil: MITTLERE KONFIDENZ (VON DER BETROFFENEN ENTITÄT NICHT BESTÄTIGT)
Obwohl ShinyHunters den Angriff öffentlich für sich reklamiert hat und die Taktiken mit ihrem bekannten Verhaltensmuster der Cloud-Datenerpressung übereinstimmen, hat McKesson den Vorfall nicht offiziell den ShinyHunters zugeschrieben. Behauptungen von Bedrohungsakteuren müssen stets als unbestätigt behandelt werden, bis korrespondierende forensische Beweise durch Incident-Response-Unternehmen oder Strafverfolgungsbehörden veröffentlicht werden.
Ist dies Teil eines größeren Musters?
Der McKesson-Vorfall ist kein Einzelfall. Er spiegelt eine andauernde Cyberkriminalitätskampagne wider, die gezielt gegen Enterprise-Identity-Provider (IdPs) und Cloud-Datenbanken von Software-as-a-Service-Anbietern (SaaS) gerichtet ist.
Übergeordnete Kampagnenmuster
Gezielte Angriffe auf Cloud Data Warehouses: Im Zeitraum von 2024 bis 2026 haben Gruppen wie ShinyHunters und UNC5537 systematisch Unternehmensumgebungen (wie Snowflake und Salesforce) ins Visier genommen, indem sie sich legitime administrative oder Benutzer-Anmeldedaten verschafften.
Identitätsfokussierte Kompromittierung: Anstatt Zero-Day-Schwachstellen in Software auszunutzen, manipulieren Angreifer gezielt menschliche Akteure mittels hochentwickeltem Voice Phishing (Vishing) oder SIM-Swapping, um Standard-MFA-Verfahren zu umgehen.
Fokus auf reine Erpressung: Angreifer verzichten zunehmend auf das auffällige Ausrollen von Schadsoftware (Ransomware-Verschlüsselung) und bevorzugen die geräuschlose Exfiltration. Zur Durchsetzung ihrer Lösegeldzahlungen drohen sie mit dem Verstoß gegen regulatorische Vorgaben sowie mit öffentlicher Bloßstellung.
Kontext der Bedrohungslage
Die Kompromittierung eines führenden Pharmadistributors verdeutlicht kritische systemische Risiken in modernen Unternehmens-Ökosystemen:
Sichtbarkeitslücken bei SaaS und Cloud: Security Operations Centers (SOCs) verfügen häufig über eine tiefe Transparenz auf Endgeräten (mittels EDR), vermissen jedoch Echtzeit-Telemetrie innerhalb von Drittanbieter-Cloud-Anwendungen und bei API-Interaktionen zwischen verschiedenen SaaS-Plattformen.
Die „MFA-Identitätsfalle“: Klassische SMS- oder Push-basierte Multi-Faktor-Authentisierung ist anfällig für Vishing und Social Engineering. Angreifern, denen die Kompromittierung der SSO-Ebene gelingt, steht der ungehinderte laterale Zugriff auf alle angebundenen Unternehmensplattformen offen.
Sensibilität der Lieferkette: Selbst wenn die operative Lieferkette physisch nicht unterbrochen wird, birgt der Abfluss von Gesundheitsdaten, Ärztelisten und Apotheken-Distributionsdaten erhebliche Folge-Risiken für Betrug und Phishing-Angriffe innerhalb der Partnernetzwerke.
Präventive Erkenntnisse und empfohlene Sicherheitskontrollen
Nachfolgend sind konkrete, umsetzbare Sicherheitskontrollen aufgeführt, um die bei diesem Vorfall beobachteten Angriffspfade effektiv zu minimieren:
Identitäts- und Zugriffskontrollen
Erzwingung von FIDO2 / Passkeys: Ersetzen Sie Push- und SMS-MFA durch phishing-resistente FIDO2-Hardware-Sicherheitschlüssel oder Web-Authentisierung (WebAuthn), um Vishing-Angriffe wirkungslos zu machen.
Strikte Richtlinien für bedingten Zugriff (Conditional Access): Erzwingen Sie standort-, geräte- und risikobasierte Conditional-Access-Regeln bei allen Identity Providern (z. B. Okta, Entra ID), bevor der Zugriff auf geschäftskritische SaaS-Anwendungen gestattet wird.
Datensicherheit und Überwachung der Exfiltration
SaaS Security Posture Management (SSPM): Implementieren Sie eine kontinuierliche Überwachung auf Cloud-Plattformen (Salesforce, Snowflake), um ungewöhnliche Downloadvolumina, Massen-API-Exporte oder anomale SQL-Abfragen frühzeitig zu erkennen.
Anomalieerkennung bei Datenbankabfragen: Etablieren Sie Verhaltens-Baselines für den Datenbankzugriff. Kennzeichnen und trennen Sie automatisch Sitzungen, die versuchen, Tabellen-Dumps in einem Umfang durchzuführen, der den normalen operativen Rahmen überschreitet.
Helpdesk- und Social-Engineering-Sicherheitskontrollen
Authentisierungsprotokolle im Helpdesk: Nutzen Sie obligatorische Out-of-Band-Verifizierungen (z. B. Genehmigung durch Vorgesetzte oder In-App-Push-Bestätigung), bevor Zugangsdaten von Mitarbeitern zurückgesetzt, neue MFA-Geräte registriert oder Session-Token übertragen werden.
Was Organisationen anders machen sollten
Nutzen Sie diese priorisierte Checkliste für Führungskräfte, um Cloud-Identitätsrisiken in Ihrer Organisation zu adressieren:
Priorität | Sicherheitsmaßnahme | Adressierte Bedrohung | Empfohlene Maßnahme |
Sofort (0–30 Tage) | Phishing-resistente MFA erzwingen | Voice Phishing / Vishing (T1566.004) | Schreiben Sie FIDO2/WebAuthn-Schlüssel für alle Administratoren und Mitarbeiter vor, die auf sensible SaaS-Plattformen zugreifen. |
Kurzfristig (30–90 Tage) | SaaS-Zugriffe und -Integrationen prüfen | Gültige Cloud-Konten (T1078.004) | Auditieren Sie alle aktiven Sessions, OAuth-Berechtigungen und API-Integrationen von Drittanbietern in Salesforce, Snowflake und Okta. |
Mittelfristig (3–6 Monate) | SSPM und Cloud DLP implementieren | Datenexfiltration (T1530) | Führen Sie ein Echtzeit-Cloud-DLP (Data Loss Prevention) ein, um bei ungewöhnlichen Massenexporten Alarm zu schlagen. |
Strategisch (6–12 Monate) | Zero-Trust-Architektur umsetzen | Laterale Bewegung (Lateral Movement) über SaaS-Systeme hinweg | Setzen Sie eine Mikrosegmentierung zwischen Identity Providern und Cloud-Anwendungen auf Basis von Gerätekonformität und Benutzer-Risikobewertungen durch. |
Offene Fragen
Um die Integrität unserer Untersuchung zu wahren, bleiben die folgenden kritischen Aspekte des McKesson-Vorfalls auf Basis öffentlich verfügbarer Primärquellen ungeklärt:
Nachweis des Erstzugriffs: Wurde der Erstzugriff ausschließlich über Voice Phishing bei Mitarbeitern erlangt oder waren sekundäre Angriffsvektoren im Spiel?
Tatsächlicher Umfang der Kompromittierung: Wie hoch ist die genaue Anzahl der betroffenen Patienten oder Kunden innerhalb der 284 Millionen Datenbankeinträge?
Offizielle Zuweisung durch das Unternehmen: Werden McKesson oder Strafverfolgungsbehörden den Vorfall formell den ShinyHunters zuschreiben?
Namen der Drittanbieter-Anwendungen: Welche spezifischen Drittanbieter-Anwendungen waren direkt kompromittiert oder fehlkonfiguriert?
Analytische Einschätzung
HAFTUNGSAUSSCHLUSS: Der folgende Abschnitt stellt die unabhängige analytische Synthese von Cybersicherheitsanalysten dar, basierend auf verfügbaren Beweisen, TTPs und Bedrohungsanalysen der Branche.
Wahrscheinlichstes Angriffsszenario: Ein plausibles Szenario auf Basis der Behauptungen des Bedrohungsakteurs ist, dass Social Engineering genutzt wurde, um ein Identitätskonto oder eine Authentifizierungssitzung zu kompromittieren. Unter Verwendung valider authentifizierter Sitzungen umging der Akteur die Perimeter-Sicherheitskontrollen, um auf vernetzte Cloud-Umgebungen (Salesforce und Snowflake) zuzugreifen und strukturierte Datenbanken zu exfiltrieren, ohne destruktive Ransomware einzusetzen.
Konfidenzniveau: Mittel-Hoch hinsichtlich der Mechanismen der Cloud-Exfiltration; Mittel bezüglich der exakten Identität des Bedrohungsakteurs, solange keine offizielle Bestätigung durch Strafverfolgungsbehörden vorliegt.
Aufgedeckte primäre Sicherheitslücke: Vertrauen auf Phishing-anfällige MFA-Verfahren an den Identitäts-Gateways, die die Kern-Unternehmensdatenbanken anbinden.
Übergeordnetes Muster: Dieser Vorfall bestätigt, dass Akteure der Cyberkriminalität sich zunehmend von systemverschlüsselnder Ransomware abwenden und stattdessen eine geräuscharme, hocheffektive Datenerpressung in Cloud-Umgebungen bevorzugen.
Vereinbaren Sie einen Termin mit dem Shieldworkz-Experten für Pharma-Cybersicherheit
Empfohlene Lektüre von Shieldworkz
Referenz
SecurityWeek: McKesson Confirms Data Breach as Attacker Deadline Looms (Veröffentlicht am 31. August 2026; Aktualisiert am 1. September 2026).
U.S. Securities and Exchange Commission (SEC): McKesson Corporation Form 8-K Filing (Eingereicht am 28. August 2026).
Offizielles Cybersicherheitsportal der McKesson Corporation: Cybersecurity Incident Notice (Veröffentlicht vom 29. bis 30. August 2026).
BleepingComputer: McKesson discloses breach after ShinyHunters claims patient data theft (Veröffentlicht am 28. August 2026).
Infosecurity Magazine: Healthcare Giant McKesson Investigates Data Breach Incident (Veröffentlicht am 1. September 2026).
Haftungsausschluss: Die Abbildung dient ausschließlich Darstellungszwecken. Dieser Artikel wurde rein zu Informations- und Bildungszwecken verfasst.
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






