


Equipo Shieldworkz
Sus sistemas de control fueron construidos para ser confiables, no seguros. En 2026, esa distinción dejó de ser académica; se convirtió en estatutaria.
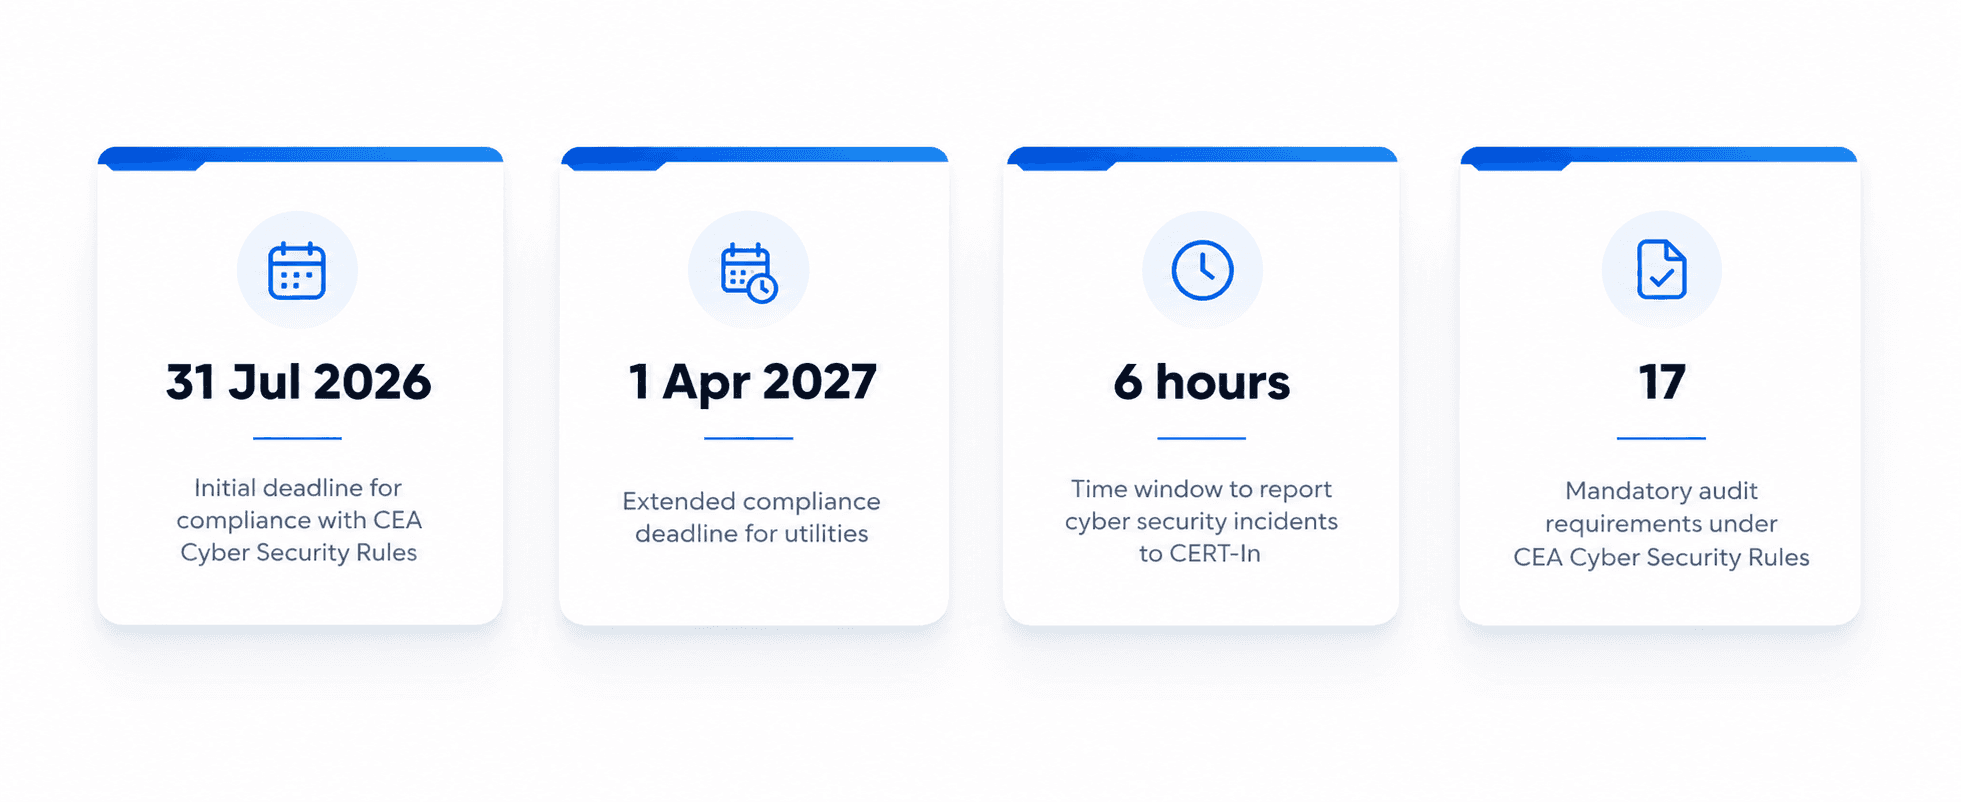
El 31 de julio de 2026, la Autoridad Central de Electricidad (CEA) notificó el Reglamento de Ciberseguridad en el Sector Eléctrico de 2026 en la Gaceta de la India. Esto no es una directriz. Es un mandato legalmente vinculante con roles designados, plazos fijos, una obligación de reportar incidentes en un plazo de 6 horas y una ruta de escalación que llega hasta el Ministerio de Energía.
Dos décadas en unidades térmicas supercríticas, sistemas de automatización de subestaciones de 765 kV y redes SLDC EMS/SCADA revelan las mismas brechas, una y otra vez, en las estaciones de NTPC, Gencos estatales, Transcos, Discoms e IPP privadas. Los patrones son predecibles. Las soluciones son conocidas. Lo que suele faltar es la voluntad ejecutiva y un plan secuenciado.
A continuación se presentan las veinte brechas que aparecen con más frecuencia, organizadas en cinco líneas de falla, cada una con su causa raíz, impacto de negocio, alineación con la CEA 2026 y un plan de acción concreto. Tómelo como una lista de verificación de preparación. No como una lista de sugerencias.
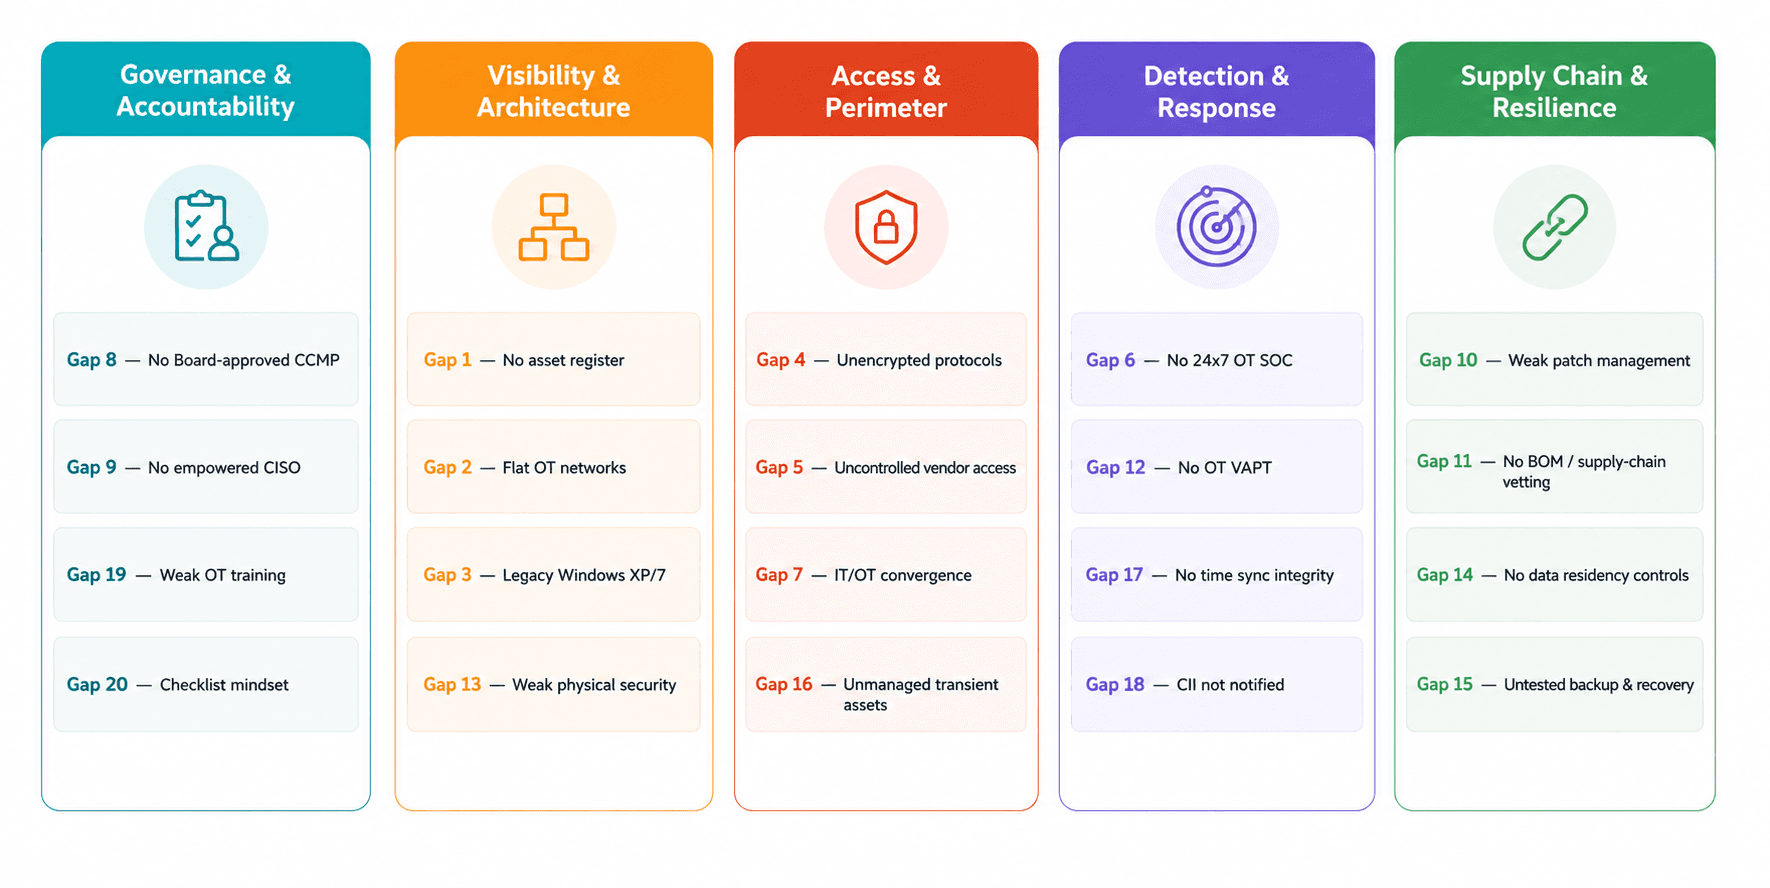
Las cinco líneas de falla
Veinte brechas, cinco categorías. Las fallas de gobernanza permiten que las otras dieciocho persistan sin atender; las brechas de arquitectura y acceso son la forma en que entran los atacantes; las brechas de detección determinan cuánto tiempo permanecen; las brechas de cadena de suministro y resiliencia determinan qué tan grave es la situación cuando actúan.
LISTA DE VERIFICACIÓN DE PREPARACIÓN
Las 20 brechas, en orden
Presentadas secuencialmente, de la Brecha 1 a la Brecha 20, cada una etiquetada con la línea de falla a la que pertenece, para que el patrón permanezca visible incluso en una lectura directa.
BRECHA | TÍTULO | LÍNEA DE FALLA |
01 | El entorno de TO invisible, sin registro de activos de ciberseguridad | Visibilidad y Arquitectura |
02 | Redes de TO planas con cero segmentación | Visibilidad y Arquitectura |
03 | Estaciones de trabajo de ingeniería heredadas con Windows XP/7 | Visibilidad y Arquitectura |
04 | Protocolos industriales no cifrados, Modbus, DNP3, IEC 60870-5-104 | Acceso y Perímetro |
05 | Acceso remoto no controlado de fabricantes de equipos originales (OEM) | Acceso y Perímetro |
06 | Sin operaciones de seguridad de TO 24×7 | Detección y Respuesta |
07 | Convergencia TI/TO sin controles de frontera | Acceso y Perímetro |
08 | Sin Plan de Manejo de Crisis Cibernéticas aprobado por la junta directiva | Gobernanza y Responsabilidad |
09 | Sin CISO formal con autoridad estatutaria | Gobernanza y Responsabilidad |
10 | Gestión de parches de TO débil o inexistente | Cadena de Suministro y Resiliencia |
11 | Cadena de suministro no verificada y sin lista de materiales (BOM) | Cadena de Suministro y Resiliencia |
12 | Sin VAPT o pruebas de penetración específicas para TO | Detección y Respuesta |
13 | Seguridad física inadecuada de los sistemas de control | Visibilidad y Arquitectura |
14 | Sin controles de residencia o soberanía de datos | Cadena de Suministro y Resiliencia |
15 | Respaldo y recuperación de TO ausentes o inadecuados | Cadena de Suministro y Resiliencia |
16 | Activos de ciberseguridad transitorios no gestionados | Acceso y Perímetro |
17 | Sin integridad en la sincronización de tiempo | Detección y Respuesta |
18 | Falla al identificar y notificar Infraestructuras de Información Crítica (CII) / Sistemas Protegidos | Detección y Respuesta |
19 | Capacitación y concientización inadecuadas del personal de TO | Gobernanza y Responsabilidad |
20 | Mentalidad de cumplimiento reactiva, tratando la CEA 2026 como una lista de verificación | Gobernanza y Responsabilidad |
Desglose brecha por brecha
Cada brecha a continuación presenta la misma estructura de cinco partes: la realidad sobre el terreno, la causa raíz, el impacto de negocio, cómo la aborda la CEA 2026 por cláusula y un plan de acción secuenciado.
BRECHA 01
VISIBILIDAD Y ARQUITECTURA
El entorno de TO invisible, sin registro de activos de ciberseguridad
La realidad: Pregunte en la mayoría de las centrales eléctricas o subestaciones de la India por un inventario completo de cada PLC, RTU, IED, HMI, estación de trabajo de ingeniería, switch gestionado, regla de firewall y versión de firmware, y lo que aparecerá será una hoja de cálculo editada por última vez en 2019, si tiene suerte. La mayoría de las empresas de servicios públicos no pueden dar cuenta del 30–40% de su entorno de TO conectado.
Causa raíz: La gestión de activos se desarrolló como una disciplina de TI. Los activos de TO fueron comisionados por contratistas de EPC, entregados con cero documentación de ciberseguridad y nunca ingresaron a un registro formal. Los ingenieros de planta conocen estos sistemas por apodos, no por identificadores de activos.
Impacto de negocio: No se puede proteger lo que no se puede ver. Los activos no registrados quedan fuera del alcance de la gestión de parches, el monitoreo, los respaldos y las auditorías, convirtiéndose en el primer objetivo en el momento en que un intruso ingresa.
ALINEACIÓN CON CEA 2026 La Regulación 5(25) exige un Registro de Activos de Ciberseguridad que cubra cada componente de hardware, software, firmware, versión de parches, propietario, configuración y flujo de datos, actualizado anualmente o con cada comisionamiento y reemplazo. |
PLAN DE ACCIÓN
→ Semanas 1–2: Implemente herramientas de descubrimiento pasivo de activos de TO (Claroty, Nozomi o Shieldworkz OThello Assess) en cada VLAN de TO; nunca realice escaneos activos en una red de procesos en producción.
→ Semanas 3–4: Clasifique cada activo descubierto como Crítico o No Crítico según la Regulación 5(16).
→ Mes 2: Convierta el paquete de entrega de ciberseguridad (BOM, versiones de firmware, cambios de credenciales predeterminadas, diagramas de red) en un requisito obligatorio para cada nuevo comisionamiento.
→ Continuo: Integre el registro de activos en su evaluación de riesgos, alcance de VAPT, alcance de respaldos y repositorio de evidencias de auditoría.
BRECHA 02
VISIBILIDAD Y ARQUITECTURA
Redes de TO planas con cero segmentación
La realidad: Las unidades térmicas de 660 MW donde el DCS, SCADA, historiador, las estaciones de trabajo de ingeniería e incluso el CCTV de la planta comparten un mismo dominio de difusión de Capa 2 no son raras, son comunes. Un grabador de CCTV comprometido se convierte en un punto de pivote hacia el sistema de protección de la turbina.
Causa raíz: Las redes fueron diseñadas para la conveniencia operativa, no para la seguridad. El Modelo de Purdue y la arquitectura de zonas y conductos de la norma IEC 62443 se trataron como conceptos académicos deseables, no como mandatos de ingeniería.
Impacto de negocio: El movimiento lateral se vuelve trivial. El ransomware (o un actor estatal) que aterrice en cualquier endpoint de TO puede llegar a los sistemas críticos para la seguridad en cuestión de minutos.
ALINEACIÓN CON CEA 2026 La Regulación 6(1) establece el aislamiento físico de la TO respecto a Internet y a la TI como la postura predeterminada. Cualquier interconexión exige una evaluación de riesgos documentada, aprobación de la Junta Directiva y una separación lógica robusta. |
PLAN DE ACCIÓN
→ Inmediato: Mapee cada switch, VLAN, firewall y regla de enrutamiento inter-VLAN en una revisión completa de la arquitectura de la red de TO.
→ 30 días: Elimine todas las rutas directas de Capa 2/3 entre TI y TO; establezca una DMZ industrial (iDMZ) con arquitectura de doble firewall.
→ 60 días: Segmente la TO en zonas alineadas con el Modelo de Purdue: Nivel 0/1 (campo/controladores), Nivel 2 (control/SCADA), Nivel 3 (operaciones/historiador), y proteja cada conducto con firewalls con inspección profunda de protocolos.
→ 90 días: Documente cada límite de zona, regla de firewall y flujo de datos como evidencia de auditoría según la Regulación 8(33).
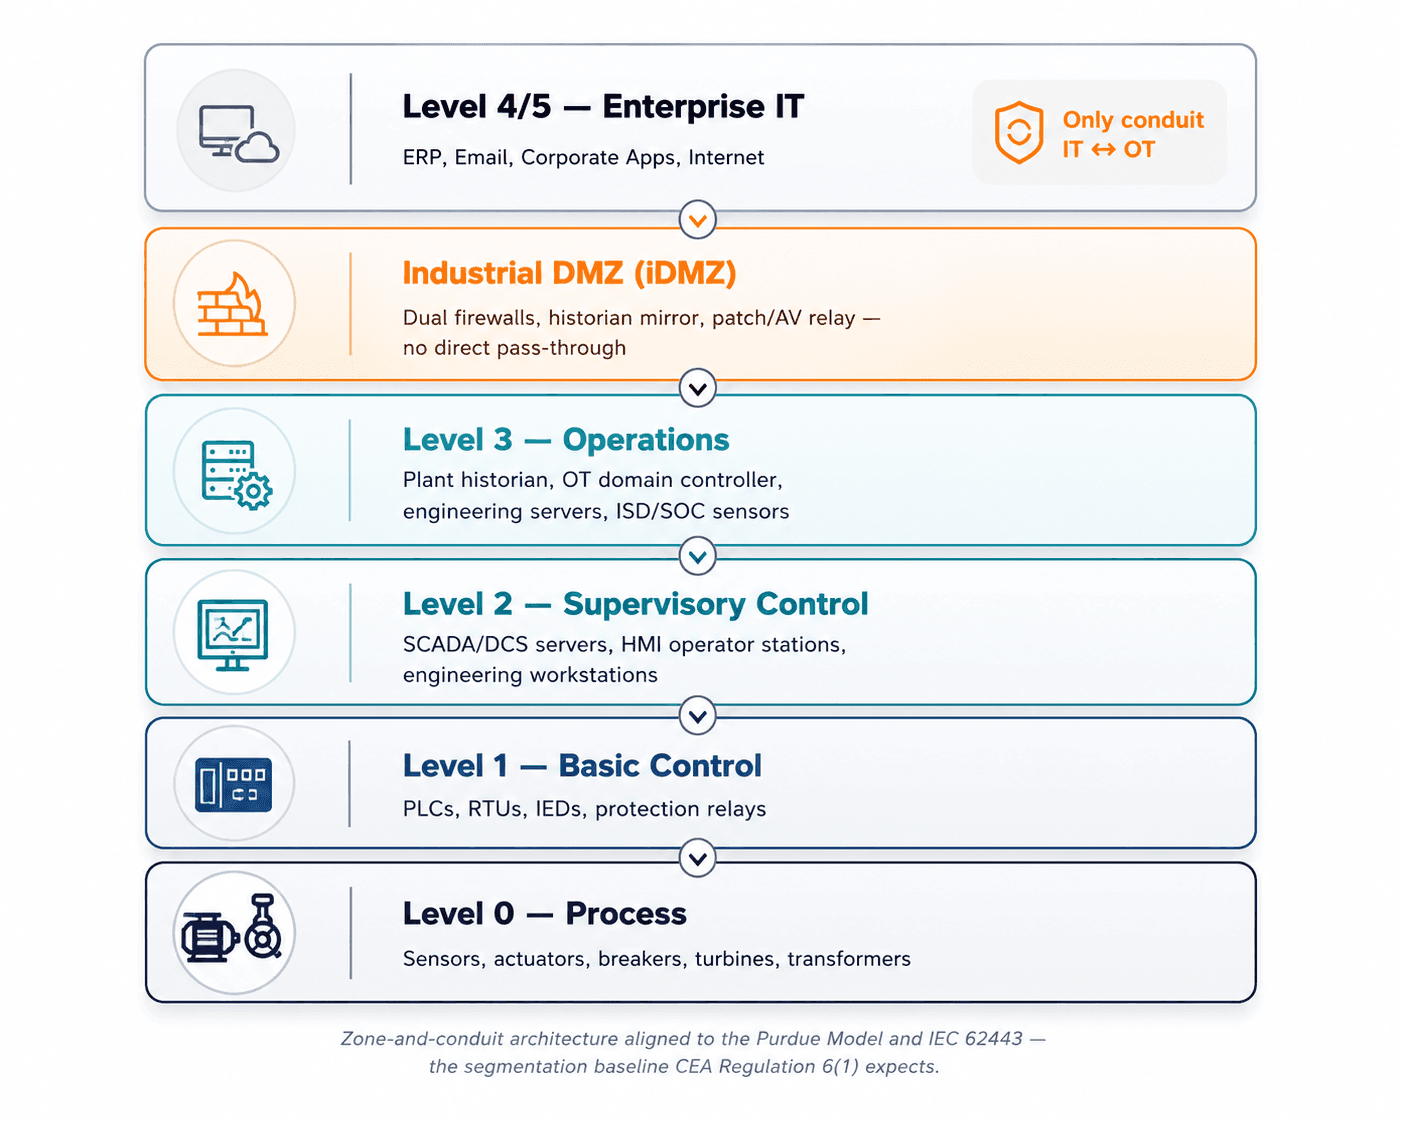
Visual: la línea base de segmentación
Una arquitectura de zonas y conductos, alineada con el Modelo de Purdue y la norma IEC 62443, es lo que la Regulación 6(1) espera ver al evaluar cómo se aísla la TO de la TI e Internet.
BRECHA 03
VISIBILIDAD Y ARQUITECTURA
Estaciones de trabajo de ingeniería heredadas con Windows XP/7
La realidad: Un número alarmante de plantas de energía en la India todavía ejecutan Windows XP o Windows 7 en las estaciones de trabajo de ingeniería de DCS/SCADA y en las estaciones de operador HMI; sistemas que han superado por años el fin de su vida útil, que no reciben parches y que a menudo son las únicas máquinas capaces de programar un PLC heredado.
Causa raíz: Dependencia del proveedor (vendor lock-in). Los OEM certificaron su software para versiones específicas de sistemas operativos y desaconsejaron activamente la aplicación de parches, mientras que los presupuestos de capital para los ciclos de renovación de TO se despriorizaron durante décadas.
Impacto de negocio: Estas son vulnerabilidades perpetuas (forever-day). Los grupos de ransomware y los actores estatales escanean activamente en busca de sistemas Windows heredados explotables dentro de los entornos de TO.
ALINEACIÓN CON CEA 2026 Las Regulaciones 3(1)(z) y 8(22) definen los Activos Obsoletos como sistemas en fin de vida útil que carecen de soporte oficial y representan un riesgo operativo o de seguridad, exigiendo controles compensatorios y un plan de salida para cada uno de ellos. |
PLAN DE ACCIÓN
→ Semana 1: Inventarie cada estación de trabajo de TO por versión de sistema operativo, nivel de parches y estado de fin de vida útil; marque cada instancia de XP/7/Server 2008.
→ Mes 1: Microsegmente las estaciones de trabajo heredadas detrás de reglas de denegación por defecto; bloquee todo el tráfico con destino a Internet y a la red de TI.
→ Mes 2: Implemente controles compensatorios: listas blancas de aplicaciones, IDS basado en host, deshabilitación de USB física o por políticas, y registro de logs mejorado.
→ Trimestre 2: Elabore un plan de reemplazo de capital a tres años listo para presentar a la Junta Directiva. Preséntelo como un proyecto de cumplimiento de la CEA, no como un gasto de TI discrecional.
GAP 04
ACCESO Y PERÍMETRO
Protocolos industriales no cifrados, Modbus, DNP3, IEC 60870-5-104
La realidad: La mayor parte del tráfico de SCADA y automatización de subestaciones en la India todavía se ejecuta en texto plano sobre Modbus TCP, DNP3 o IEC 60870-5-104; sin autenticación, sin comprobaciones de integridad y sin cifrado. Cualquier dispositivo que alcance la red puede emitir un comando de escritura de bobina o de disparo.
Causa raíz: Estos protocolos fueron diseñados hace más de treinta años para redes seriales, no para TCP/IP. Cuando las empresas de servicios públicos migraron a Ethernet, los protocolos inseguros se trasladaron sin que se añadiera ninguna capa de seguridad.
Impacto de negocio: Un atacante con acceso a la red puede inyectar comandos falsos, reproducir tráfico legítimo o manipular valores de consigna sin activar una alarma convencional, un patrón que ya ha sido explotado contra infraestructuras energéticas a nivel global.
ALINEACIÓN CON CEA 2026 La Regulación 6(2) exige firewalls con inspección profunda de paquetes orientados a TO para los protocolos industriales; la Regulación 8(28) impone el uso de pasarelas unidireccionales (data diodes) o canales dedicados para cada transferencia de datos entre TI y TO. |
PLAN DE ACCIÓN
→Inmediato: Despliegue firewalls con soporte para protocolos de TO en cada límite de controlador; aplique políticas de solo lectura para fuentes ajenas a la ingeniería.
→ 30 días: Aplique listas blancas de IP y filtrado de códigos de función para todo acceso a PLC/RTU/IED.
→ 60 días: Donde sea factible, migre a DNP3 Secure Authentication o IEC 62351-4 para el transporte cifrado.
→ 90 días: Implemente sistemas de detección y respuesta de red (NDR) para TO con el fin de establecer una línea base del comportamiento normal de los protocolos y alertar sobre códigos de función anómalos o maestros no autorizados.
GAP 05
ACCESO Y PERÍMETRO
Acceso remoto no controlado de fabricantes de equipos originales (OEM)
La realidad: Su proveedor de turbinas en Alemania, su OEM de DCS en Japón, su proveedor de relevadores en los EE. UU.; todos exigen acceso VPN para el 'mantenimiento de rutina'. Con demasiada frecuencia, esos túneles permanecen siempre activos, utilizan credenciales compartidas, omiten el factor de autenticación múltiple (MFA) y van directo desde el internet público hasta la red de control.
Causa raíz: Los equipos de compras negociaron los SLA y los contratos de mantenimiento sin incluir cláusulas de ciberseguridad. El acceso de los proveedores era una necesidad operativa que nadie gestionaba como un riesgo controlado.
Impacto de negocio: Así es exactamente como tuvo éxito el ataque a la red eléctrica de Ucrania en 2015: credenciales de proveedor comprometidas y una ruta de acceso remoto abierta. En la India, las tensiones geopolíticas ya han colocado a los actores de amenazas directamente sobre la infraestructura crítica.
ALINEACIÓN CON CEA 2026 Las Regulaciones 5(17) y 8(15) restringen el acceso remoto exclusivamente a emergencias reales, con requisitos de MFA, georrestricción, aprobación del CISO y registro completo de logs; la operación remota de TO requiere la aprobación de la Junta Directiva y un canal nacional que no sea Internet. |
PLAN DE ACCIÓN
→ Inmediato: Audite cada sesión activa de acceso remoto; elimine cualquier túnel VPN no autorizado o permanentemente abierto hacia la TO.
→ Semana 2: Establezca una pasarela de acceso remoto industrial dedicada con MFA obligatorio, registro de sesiones, ventanas de tiempo delimitadas y control de acceso basado en roles (RBAC) granular.
→ Mes 1: Renegocie cada SLA con proveedores para alinearlo con el estándar de la Regulación 11: divulgación de la lista de materiales (BOM), parches firmados digitalmente, verificación de antecedentes del personal y responsabilidad ante brechas.
→ Trimestre 1: Para cualquier necesidad real de operación remota de TO, redacte una resolución de la Junta Directiva respaldada por una evaluación de riesgos formal y canalizada a través de una línea arrendada o MPLS nacional dedicada.
GAP 06
DETECCIÓN Y RESPUESTA
Sin operaciones de seguridad de TO 24×7
La realidad: La mayoría de las empresas de servicios públicos de la India operan un SOC de TI en horario de 8×5, a menudo subcontratado a un MSSP en Bengaluru con nula visibilidad de los protocolos industriales. Cuando se produce una anomalía de TO a las 2 a. m. de un domingo, nadie está observando, y el tiempo promedio de permanencia del atacante en entornos de TO ya supera los 200 días.
Causa raíz: Las operaciones de seguridad se construyeron sobre herramientas SIEM de TI que no pueden procesar Modbus, DNP3 o IEC 61850. La seguridad de TO se trató como una extensión de TI y no como la disciplina especializada que representa.
Impacto de negocio: Para cuando una intrusión de TO sale a la luz, el atacante ya ha mapeado sus lazos de control, identificado sus enclavamientos de seguridad y se ha posicionado para causar un impacto operativo.
ALINEACIÓN CON CEA 2026 La Regulación 5(9) exige una División de Seguridad de la Información (ISD) interna y dedicada 24×7 con sede en la India, con personal certificado y un mínimo de cinco días-hombre de capacitación anual en ciberseguridad para el sector eléctrico. |
PLAN DE ACCIÓN
→ Mes 1: Establezca una ISD interna 24×7; la CEA exige una capacidad interna real, no una subcontratación total.
→ Mes 2: Despliegue sensores pasivos de NDR/SIEM específicos para TO en cada zona de TO, alimentando un tablero de SOC unificado.
→ Mes 3: Capacite a los analistas de la ISD en protocolos industriales, operaciones de sistemas de energía y flujos de reporte de la CEA; conéctese con la inteligencia de amenazas de CSIRT-Power.
→ Continuo: Realice ejercicios trimestrales de Red Team simulando cadenas de ataque específicas de TO: manipulación de SIS al estilo TRITON o abuso de IEC 60870-5-104 al estilo Industroyer.
GAP 07
ACCESO Y PERÍMETRO
Convergencia TI/TO sin controles de frontera
La realidad: Estaciones de trabajo con doble tarjeta de red (dual-homed), reglas de firewall con permisos generales (
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

What the French supermarket cyberattack reveals about OT security
Prayukth K V

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz

50°C by cyberattack? Inside France’s supermarket refrigeration crisis
Prayukth K V

Automating IEC 62443 Compliance Assessments Without Losing Expert Control
Team Shieldworkz

Investigative cyber threat intelligence report: Daiichi Kosho supply-chain data exposure
Prayukth K V

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz







