



Equipo Shieldworkz
Durante décadas, la ciberseguridad en el sector eléctrico de la India funcionó a base de buena voluntad. Las empresas de servicios públicos seguían las recomendaciones, las compañías generadoras realizaban comprobaciones periódicas y notificar una vulneración era algo que se hacía si se disponía del tiempo y los recursos necesarios, no porque la ley lo exigiera. Esa era ha terminado. Bajo el Reglamento de la Autoridad Central de Electricidad (Ciberseguridad en el Sector Eléctrico), 2026, notificado en la Gazette de la India y que entrará plenamente en vigor a partir del 1 de abril de 2027, toda empresa de generación elegible, planta de energía cautiva, sistema de almacenamiento de energía, empresa de transmisión, licenciatario de distribución, operador de red y bolsa de energía debe reportar un incidente de ciberseguridad a dos autoridades centrales dentro de un mismo turno de trabajo.
Seis horas. Ese es el margen que tiene ahora el equipo de seguridad de una planta para detectar, verificar, clasificar y reportar formalmente un incidente a CSIRT-Power y a CERT-In una vez que ha sido detectado. Para un entorno de TI moderno con un registro de actividad (logging) maduro y un centro de operaciones de seguridad (SOC) las 24 horas del día, los 7 días de la semana, seis horas es un plazo viable. Para un entorno típico de tecnología operativa (OT), donde la visibilidad es limitada, la fatiga por alertas es una realidad y los ingenieros de sistemas de control están capacitados para mantener la planta en funcionamiento en lugar de investigar capturas de paquetes, seis horas pueden parecer una carrera imposible.
Este blog desglosa exactamente qué exige la normativa, por qué el reloj de notificación es más difícil de cumplir de lo que parece sobre el papel, qué revelan sobre el riesgo los incidentes del mundo real en el sector eléctrico y de infraestructuras críticas de la India, y cómo es un programa de respuesta a incidentes realmente preparado. Si usted es jefe de planta, CISO, ingeniero de OT o líder de operaciones de seguridad responsable de un activo de generación, transmisión o distribución, esta es la lectura que definirá su plan de cumplimiento para 2026-2027.
Lo que hace que este cambio sea especialmente significativo es el momento. El sector eléctrico de la India se encuentra en medio de su transformación tecnológica más rápida en décadas, con la generación renovable, el almacenamiento de energía en baterías, la medición inteligente y las plataformas de monitoreo remoto expandiendo simultáneamente la huella digital de la red. Cada una de estas incorporaciones es también un nuevo punto de entrada potencial para un atacante. El hecho de que los reguladores pasen ahora a un régimen de notificación legal y con plazos definidos, en lugar de esperar a que un incidente mayor obligue a tomar medidas, refleja el reconocimiento de que el margen de tiempo para anticiparse a este riesgo se está cerrando.
Comprendiendo el Reglamento de la CEA (Ciberseguridad en el Sector Eléctrico), 2026
El reglamento marca un cambio decisivo para el ecosistema eléctrico de la India: la ciberseguridad pasa de ser una práctica voluntaria y basada en recomendaciones a una obligación estatutaria con responsabilidad legal. El marco se construyó específicamente en torno a las realidades operativas de la generación, transmisión y distribución de energía, en lugar de adaptar reglas genéricas de seguridad de TI a la planta de producción.
Quiénes están sujetos a la regulación
La regulación se aplica ampliamente en toda la cadena de valor de la energía, aunque los criterios de aplicabilidad difieren ligeramente según el segmento:
Tipo de entidad | Umbral de aplicabilidad | Cobertura |
Compañías generadoras y plantas de energía cautivas | Capacidad instalada de 50 MW o superior | Cubiertas directamente |
Sistemas de almacenamiento de energía (ESS) | 50 MW o superior | Cubiertos directamente |
Empresas de transmisión y operadores de red | Sin umbral de capacidad | Cubiertos sin excepción |
Licenciatarios de distribución | Sin umbral de capacidad | Cubiertos sin excepción |
Bolsas de energía y plataformas de comercio de electricidad OTC | Sin umbral de capacidad | Cubiertos sin excepción |
Cada entidad cubierta debe designar un Director de Seguridad de la Información (CISO) dedicado y un CISO alterno que formen parte de la alta dirección. Este no es un título que pueda superponerse a un rol existente de TI u operaciones. El reglamento especifica que el CISO debe ser ciudadano y residente de la India, poseer un título de ingeniería o equivalente, contar con al menos quince años de experiencia relevante, reportar directamente al director de la organización, cumplir con un mandato mínimo de tres años y trabajar exclusivamente en ciberseguridad, sin permitir la duplicidad de funciones. Las organizaciones también deben divulgar públicamente los datos de contacto del CISO, una medida diseñada para eliminar cualquier ambigüedad sobre quién asume la responsabilidad cibernética dentro de la empresa.
El reloj de reporte de dos niveles: qué debe reportar y con qué rapidez
El núcleo del reglamento, y la parte que genera mayor ansiedad operativa, es el plazo de reporte. El CISO es responsable de garantizar que cada incidente de ciberseguridad se reporte a CSIRT-Power y a CERT-In dentro de un plazo definido, el cual depende enteramente de la clasificación del incidente.
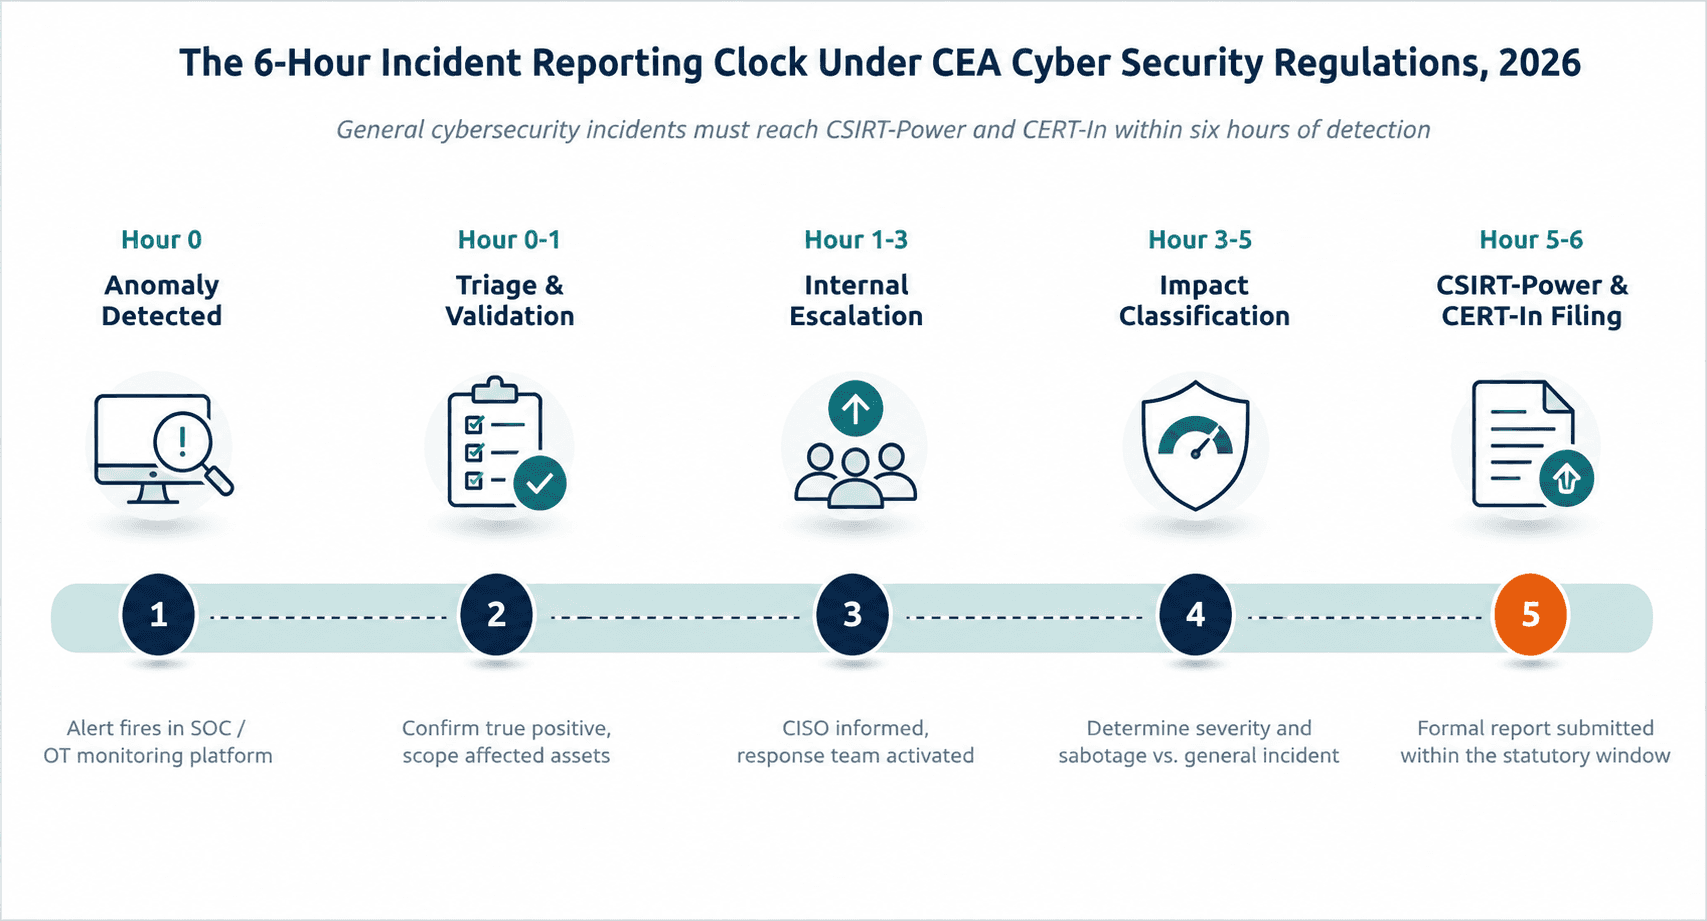
Figura 1: La secuencia desde la detección hasta el reporte que una empresa de servicios públicos en cumplimiento debe poder ejecutar en un plazo de seis horas.
Incidentes de ciberseguridad generales: 6 horas. Cualquier incidente de ciberseguridad confirmado, desde la detección de malware hasta intentos de acceso no autorizado o comportamiento anómalo de la red dentro del entorno de OT, debe reportarse formalmente dentro de las seis horas posteriores a su detección.
Cibersabotaje de sistemas críticos: 24 horas. Los incidentes clasificados como sabotaje deliberado que afecten a sistemas críticos, como la manipulación confirmada de la lógica de control o la interrupción operativa, cuentan con un plazo ligeramente más amplio de veinticuatro horas, lo que refleja el trabajo forense adicional que a menudo se requiere para confirmar el sabotaje con certeza.
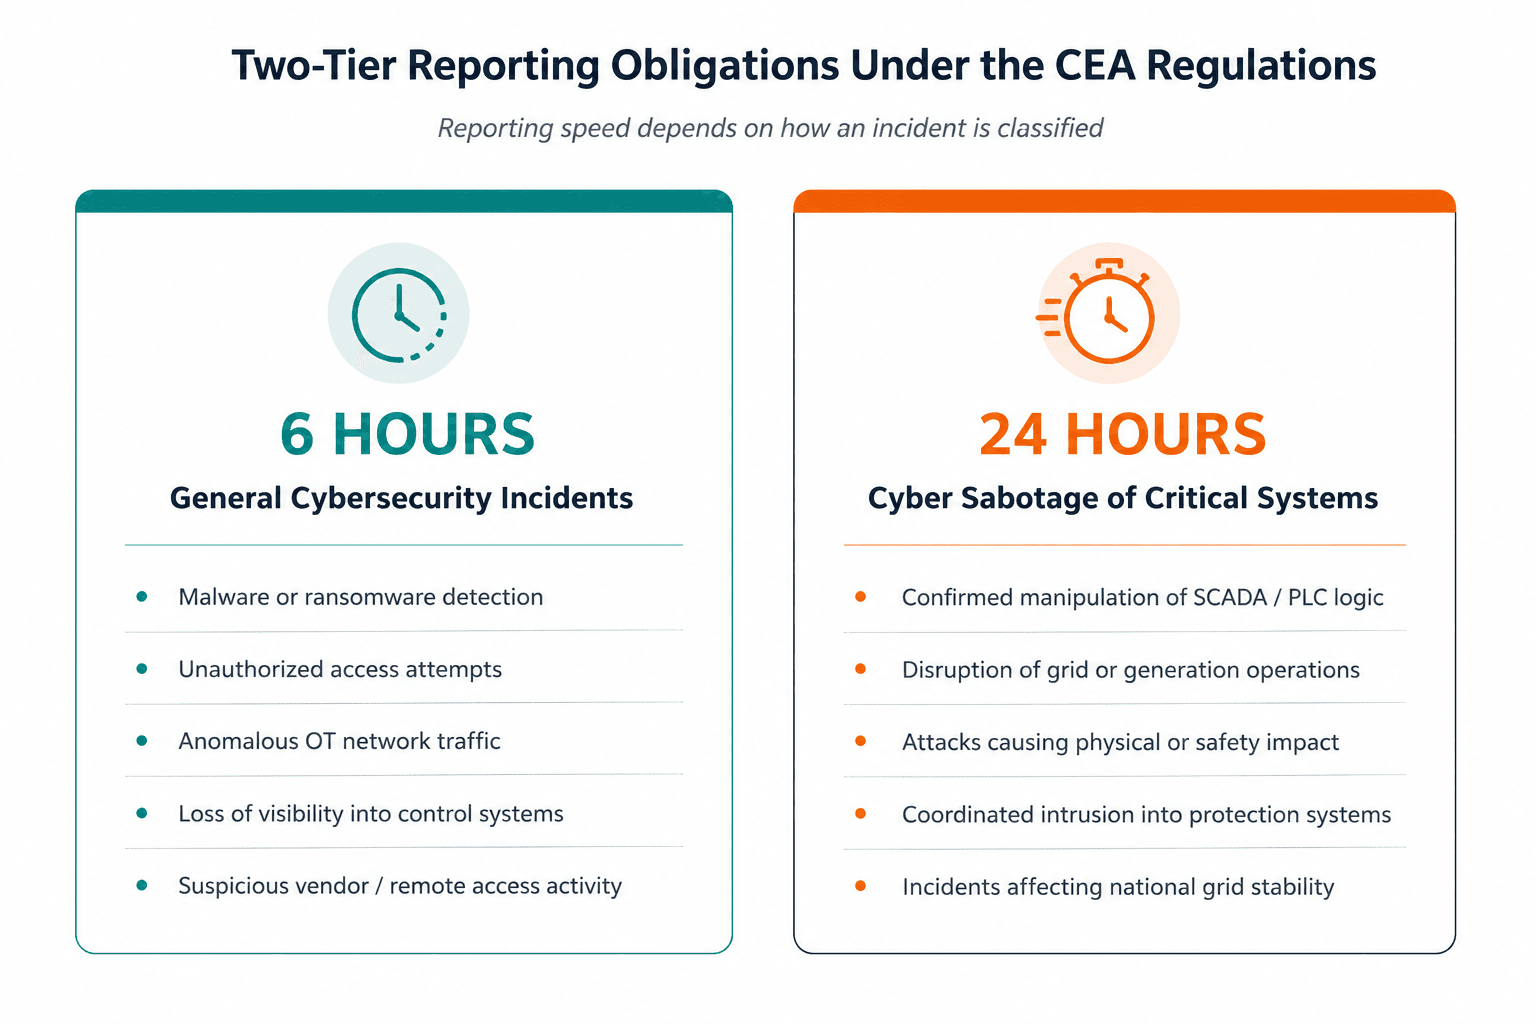
Figura 2: La forma en que se clasifica un incidente determina si su equipo dispone de seis o veinticuatro horas.
Sobre el papel, esto parece un compromiso razonable entre velocidad y diligencia. En la práctica, el reloj de seis horas comienza en el momento en que se detecta un incidente, no en el momento en que se confirma. Esa única elección de diseño es lo que hace que la regulación sea realmente exigente para las organizaciones que aún no han modernizado sus flujos de trabajo de detección y escalación.
Por qué esta regulación era inevitable: incidentes reales que expusieron la brecha
El sector eléctrico y de infraestructuras críticas de la India ya ha vivido varios incidentes que justifican la necesidad de un reporte obligatorio y con plazos definidos mejor de lo que podría hacerlo cualquier documento de política pública.
El incidente de malware en la Central Nuclear de Kudankulam
En 2019, se descubrió una infección por malware en una red administrativa conectada a Internet asociada con la Central Nuclear de Kudankulam. El sistema infectado se encontraba fuera de la red de control operativo de la planta, y los funcionarios sostuvieron que las operaciones del reactor nunca estuvieron en riesgo. Sin embargo, lo que expuso el incidente fue un problema institucional más profundo: la respuesta pública inicial consistió en la negación, y la confirmación de la vulneración solo llegó tras una presión externa sostenida y análisis independientes. Para una instalación de esa sensibilidad estratégica, la ausencia de un requisito de divulgación obligatorio y con plazos definidos significó que el público e incluso partes del sector se enteraron del incidente mucho más tarde de lo que habría permitido la detección real.
La exposición de datos de contratistas en 2026 vinculada a Kudankulam
Más recientemente, a mediados de 2026, datos pertenecientes a un contratista asociado con la instalación de Kudankulam aparecieron en foros de la dark web. La organización involucrada confirmó posteriormente una filtración parcial originada en un servidor alojado por un proveedor de nube externo. Este incidente ilustra un patrón de riesgo que se repite constantemente en las infraestructuras críticas: el eslabón más débil rara vez es la propia red de control de la planta. Con mucha mayor frecuencia se trata de un proveedor, un contratista o un entorno de alojamiento externo que queda fuera de la línea de visión directa del equipo de seguridad de la empresa de servicios públicos, pero que aun así contiene datos operativos o de personal confidenciales.
Interrupciones de la red y el costo de la visibilidad retrasada
El sector eléctrico de la India también ha experimentado importantes apagones no planificados que afectaron a importantes redes metropolitanas, incidentes que, independientemente de su causa raíz final, desencadenaron el escrutinio público sobre la rapidez con la que los operadores de la red podían explicar lo sucedido y confirmar si existía un elemento cibernético implicado. A nivel mundial, el riesgo está aún mejor documentado: las intrusiones coordinadas en los sistemas de control de distribución en la red eléctrica de Ucrania a mediados de la década de 2010 dejaron a cientos de miles de consumidores sin electricidad durante horas, un escenario que los investigadores de seguridad han citado repetidamente como la demostración más clara de que los atacantes ya poseen la capacidad de manipular la tecnología operativa y causar consecuencias físicas reales, no solo pérdida de datos.
En conjunto, estos incidentes comparten un hilo conductor: detección tardía, escalación interna tardía y divulgación pública o regulatoria tardía. La regla de las seis horas de la CEA es una respuesta directa y estructural a ese patrón. Obliga a que el reloj de divulgación empiece a correr en el momento en que se detecta un incidente, cerrando el margen de tiempo en el que una organización podría investigar discretamente, contener el problema y decidir más tarde si la divulgación era siquiera necesaria.
Por qué seis horas es más difícil de lo que parece para entornos OT
Cumplir con un plazo de entrega de reportes de seis horas parece sencillo hasta que se compara con la forma en que se construyen, se dota de personal y se monitorean la mayoría de los entornos de tecnología operativa en la actualidad.
La brecha de detección
Muchas redes OT todavía dependen de estaciones de trabajo de ingeniería, PLCs y RTUs que nunca fueron diseñados pensando en el registro de seguridad. Mientras que los entornos de TI generan abundante telemetría de forma predeterminada, los entornos de OT a menudo no generan ninguna, a menos que se haya implementado una solución de monitoreo diseñada específicamente para ello. Si una anomalía no es visible desde un inicio, el reloj de seis horas ni siquiera puede comenzar a tiempo; simplemente comienza tarde, y cada paso posterior hereda ese retraso.
El problema de la atribución y clasificación
La regulación solicita a las organizaciones que clasifiquen un incidente (general o sabotaje) mucho antes de que sea posible realizar una investigación forense completa. Los equipos de ingeniería son comprensiblemente cautelosos a la hora de etiquetar una anomalía como sabotaje sin pruebas sólidas, ya que la clasificación conlleva un peso legal y reputacional. Esa cautela es razonable, pero consume horas por las cuales el reloj de reporte no se detiene.
La cadena de respuesta fragmentada
En muchas empresas de servicios públicos, las personas que detectan primero una anomalía (operadores de la sala de control o ingenieros de campo) no son las mismas que están facultadas para declarar un incidente de ciberseguridad, y el CISO no siempre está informado en tiempo real. Cada transferencia de información entre operaciones, TI y seguridad añade latencia. Un plazo límite de seis horas casi no deja margen para una cadena de respuesta que dependa de correos electrónicos, árboles de llamadas telefónicas o de esperar a que la persona adecuada esté disponible.
Puntos ciegos de proveedores y de acceso remoto
Una parte significativa de los incidentes de OT se origina a través del acceso remoto de terceros, ya sea un proveedor que realiza tareas de mantenimiento, un integrador de sistemas con credenciales permanentes o la laptop de un contratista conectada temporalmente a la red de la planta. Si la actividad de los proveedores no se registra y monitorea con el mismo rigor que el acceso interno, los primeros indicios de una vulneración suelen ser invisibles hasta que el impacto ya es evidente en la planta de producción.
Sistemas heredados y el dilema entre parches y tiempo de actividad
Una gran parte de los activos de generación y distribución de la India operan con sistemas de control que fueron puestos en servicio hace diez, veinte o incluso treinta años, mucho antes de que la ciberseguridad formara parte de las conversaciones de adquisición. A menudo, estos sistemas no se pueden actualizar con parches sin un corte planificado, y los cortes en infraestructuras críticas para la red nunca son una decisión sencilla. Con frecuencia, los equipos de seguridad se ven obligados a elegir entre dejar abierta una vulnerabilidad conocida un poco más de tiempo o programar un tiempo de inactividad que repercute en los objetivos de generación y en los ingresos. El reloj de reporte de seis horas tampoco se detiene ante ese dilema; simplemente exige que, una vez detectado algo, el reloj avance independientemente de lo que haya causado la exposición en primer lugar.
Un patrón familiar en infraestructuras críticas globales
La India no es la única que ha reducido los plazos de divulgación de incidentes para los sectores críticos. Los reguladores de Norteamérica, Europa y partes de Asia-Pacífico han avanzado en la misma dirección durante los últimos años, reduciendo los plazos de reporte obligatorio para los operadores de energía, agua y telecomunicaciones de días a horas. El motor constante de cada uno de estos cambios es la misma lección aprendida por las malas: los atacantes que se dirigen a infraestructuras físicas se mueven con rapidez, y un régimen de divulgación lento les proporciona eficazmente un camino más largo para causar daños antes de que alguien fuera de la organización vulnerada sepa siquiera que hay un incidente en curso. La regla de las seis horas de la CEA sitúa al sector eléctrico de la India en sintonía con el rumbo que está tomando la regulación global de infraestructuras críticas, ni por delante ni por detrás de ella.
El verdadero reto no es el plazo de seis horas en sí Sino todo lo que debe ocurrir correctamente antes de que el reloj empiece a correr: visibilidad de los activos de OT, detección fiable, una ruta de escalación definida y un CISO facultado para actuar sin esperar consensos. |
El caso de negocio: cuánto cuesta realmente el incumplimiento
Es tentador tratar esta regulación como una lista de verificación técnica que pertenece al equipo de seguridad. Esa perspectiva subestima la exposición al riesgo. Una vez que llegue la fecha de entrada en vigor, las consecuencias de incumplir el plazo de seis horas o de no reportar un incidente irán mucho más allá de una advertencia de cumplimiento: afectarán la responsabilidad legal, el estatus ante las aseguradoras, la confianza de los inversionistas y la continuidad operativa de la propia planta.
Área de riesgo | Impacto del incumplimiento |
Exposición legal y regulatoria | El Ministerio de Energía puede ordenar reauditorías independientes a cargo de la entidad y recomendar procedimientos en virtud de la Ley de Electricidad de 2003 o la Ley de TI de 2000. |
Responsabilidad ejecutiva | El rol del CISO conlleva una responsabilidad legal y estatutaria personal. Un plazo de reporte incumplido ya no es una falla organizacional anónima. |
Continuidad operativa | Los incidentes no detectados y no reportados tienen un mayor tiempo de permanencia dentro de las redes OT, lo que aumenta la probabilidad de interrupciones en cadena en la generación o en las operaciones de la red. |
Seguros y financiamiento | Los prestamistas y las aseguradoras vinculan cada vez más las condiciones de las coberturas y las primas a una gobernanza de ciberseguridad demostrable, especialmente para activos de infraestructura crítica. |
Confianza pública y valor de marca | Las entidades de energía operan bajo el constante escrutinio público; una divulgación mal manejada o retrasada agrava el daño reputacional mucho más allá del incidente técnico en sí. |
Resultados de auditoría y costo de reinspección | Las entidades que no puedan demostrar un flujo de trabajo de seis horas operativo durante una auditoría se enfrentarán a inspecciones repetidas, lo que incrementará tanto los costos como la atención regulatoria. |
Nada de esto está diseñado para ser punitivo por el simple hecho de serlo. La intención de la regulación es cerrar la brecha entre el momento en que un atacante logra acceso y el momento en que las organizaciones responsables de la red se enteran de ello. Cada hora de retraso en esa cadena es una hora en la que un adversario puede moverse lateralmente, escalar privilegios o alcanzar sistemas con consecuencias físicas reales. Visto de ese modo, el reporte en un plazo de seis horas es menos una carga burocrática y más un mecanismo de control de la disciplina operativa que todo operador de infraestructura crítica ya debería desear.
Más allá del reloj: qué más exige la regulación
La regla de las seis horas es el titular principal, pero se encuentra dentro de un marco de cumplimiento mucho más amplio. Las organizaciones que se preparan para la fecha límite de abril de 2027 deben abordar varias obligaciones paralelas.
Requisito | Qué significa en la práctica |
Segregación de TI/OT | Aislamiento lógico o físico estricto de la tecnología operativa respecto de las redes de TI e Internet. Cualquier interconexión debe justificarse y evaluarse mediante un proceso de análisis de riesgos aprobado. |
Registro de Activos Cibernéticos | Un inventario actualizado en tiempo real de cada activo de OT y TI conectado al entorno, que constituye la base tanto para la detección como para la preparación ante auditorías. |
Auditorías Previas a la Puesta en Servicio y Anuales | Auditorías VAPT obligatorias antes de que los nuevos sistemas críticos entren en funcionamiento, además de auditorías anuales recurrentes realizadas con una diferencia de 9 a 15 meses por auditores acreditados por CERT-In. |
Plazos para la resolución de vulnerabilidades | Las vulnerabilidades críticas y de alto riesgo deben remediarse en un plazo de 1 mes; los problemas de riesgo medio y bajo, en un plazo de 3 meses. |
Localización de datos | Los datos operativos e históricos sensibles, incluidos los datos del historiador SCADA, deben almacenarse en entornos cifrados ubicados íntegramente en la India. |
Responsabilidad de proveedores y cadena de suministro | Anexos de seguridad formales, requisitos de verificación de antecedentes y seguimiento de listas de materiales (bill of materials) para cada proveedor de OT y TI que tenga contacto con los activos de la red. |
Ninguna de estas obligaciones existe de forma aislada. Un registro de activos cibernéticos es lo que hace posible la clasificación en seis horas en primer lugar, ya que un equipo de respuesta no puede evaluar rápidamente el radio de impacto de un incidente en un sistema si desconoce su existencia. La segregación de TI/OT reduce la cantidad de rutas que un incidente puede recorrer en la empresa antes de que sea detectado. Y el ciclo de auditoría existe para verificar de forma periódica que todo esto se sigue cumpliendo después de haber añadido nuevos equipos, nuevos proveedores y nuevas conexiones al entorno. En conjunto, el marco solo exige una cosa: una organización que siempre sepa qué tiene, que siempre sepa qué está ocurriendo en sus sistemas y que pueda demostrar ambas cosas a un regulador cuando se le solicite.
La supervisión recae en el Ministerio de Energía, que ostenta la autoridad estatutaria para solicitar reportes de auditoría, ordenar reauditorías independientes a cargo de la entidad y recomendar procedimientos legales en virtud del Artículo 142 de la Ley de Electricidad de 2003 o la Ley de TI de 2000. Esto supone un cambio significativo respecto de la aplicación basada en recomendaciones del pasado. El incumplimiento ya no es solo un riesgo reputacional; ahora conlleva una exposición legal y regulatoria directa para la organización y, en el caso del rol del CISO, una responsabilidad personal a nivel ejecutivo.
Construyendo un programa de respuesta a incidentes listo para el plazo de 6 horas
Cumplir con el plazo de reporte de manera constante requiere cambios estructurales, no un ejercicio de lista de verificación de último minuto antes de la auditoría. Las siguientes prácticas constituyen la base de un programa realmente capaz de operar dentro del plazo legal.
Implementar monitoreo nativo de OT. El monitoreo pasivo de red diseñado específicamente para protocolos SCADA, PLC e industriales cierra la brecha de detección que las herramientas de seguridad de TI genéricas dejan abierta en la planta de producción.
Predefinir criterios de clasificación de incidentes. Acordar de forma anticipada, con la aprobación de las áreas legal y de operaciones, qué califica como un incidente general frente a un sospechoso de sabotaje, de modo que las decisiones de clasificación no se detengan en debates durante un evento real.
Establecer una ruta de escalación única y con facultades claras. El CISO y el equipo de respuesta necesitan autoridad permanente para declarar un incidente e iniciar el reporte sin esperar aprobaciones internas de múltiples niveles.
Realizar ejercicios teóricos (tabletop) realistas. Ensayar la secuencia completa de seis horas (detección, clasificación inicial, clasificación definitiva y reporte formal) bajo presión de tiempo al menos dos veces al año, incluyendo escenarios originados por compromisos de proveedores o de accesos remotos.
Segmentar y monitorear el acceso de proveedores. Cada conexión de terceros al entorno de OT debe registrarse, tener un tiempo límite y ser revisada, cerrando uno de los puntos ciegos más comunes detrás de los incidentes del mundo real.
Mantener un registro de activos cibernéticos dinámico. No se puede detectar, clasificar ni reportar un incidente en un activo que no se ha inventariado. Mantenga el registro actualizado a medida que los sistemas se agreguen, reemplacen o retiren de servicio.
Localizar y cifrar datos sensibles desde el diseño. Incorpore los requisitos de residencia y cifrado de datos en los nuevos despliegues y acuerdos de nube desde ahora, en lugar de adaptarlos a medida que se acerque la fecha límite de cumplimiento.
Precalificar a un socio de auditoría acreditado. Contrate a un auditor acreditado por CERT-In de manera anticipada. Los ciclos de auditoría anuales y previos a la puesta en servicio avanzan con mayor rapidez cuando la relación y el repositorio de pruebas ya existen.
Cómo apoya Shieldworkz a las organizaciones
Shieldworkz trabaja exclusivamente en la intersección de la tecnología operativa y la ciberseguridad industrial, ayudando a las organizaciones de energía, electricidad, manufactura e infraestructura crítica a traducir las obligaciones regulatorias, como el marco de la CEA de 2026, en operaciones de seguridad prácticas y sostenibles. Nuestro enfoque se construye en torno a las realidades de entornos de plantas activas, sin adaptaciones de manuales de estrategias de seguridad de TI genéricos.
Visibilidad y monitoreo de activos de OT: Implementación y ajuste de monitoreo pasivo en entornos SCADA, DCS y PLC para cerrar puntos ciegos de detección sin interrumpir las operaciones activas.
Preparación para la respuesta a incidentes: Diseño de flujos de trabajo de escalación, criterios de clasificación y manuales de reporte estructurados para operar de manera confiable dentro del plazo estatutario de seis horas.
Evaluaciones de brechas regulatorias: Mapeo de la postura actual de seguridad de OT e TI frente a los requisitos específicos de la regulación de la CEA, incluyendo segregación de TI/OT, registros de activos y preparación para auditorías.
Gestión de riesgos y vulnerabilidades: Identificación, priorización y seguimiento de la remediación de vulnerabilidades críticas y de alto riesgo frente a los plazos de cierre obligatorios.
Revisiones de riesgos de proveedores y cadena de suministro: Evaluación de la exposición de accesos remotos y de terceros en todo el ecosistema de proveedores que interactúan con activos de generación y de la red.
Ejercicios teóricos (tabletop) y simulaciones: Realización de simulaciones de incidentes realistas y con plazos de tiempo definidos para poner a prueba los flujos de trabajo de detección, escalación y reporte antes de que lo hagan los reguladores o los atacantes.
Soporte de auditoría y cumplimiento: Preparación de documentación, repositorios de pruebas y controles técnicos antes de los ciclos de auditoría anuales y previos a la puesta en servicio.
Preguntas frecuentes
1. ¿El reloj de seis horas comienza en la detección o en la confirmación?
Comienza cuando el incidente es detectado, lo que en la práctica significa el momento en que una alerta o anomalía llama por primera vez la atención de cualquier persona en la organización, no una vez que una investigación completa ha confirmado la causa raíz. Es precisamente por ello que contar con criterios de clasificación predefinidos y una ruta de escalación clara importa más que un proceso forense perfecto en las primeras seis horas.
2. ¿Qué ocurre si un incidente se reporta inicialmente como general y más tarde resulta ser un sabotaje?
Se espera que la clasificación evolucione a medida que surjan los hechos. La prioridad en las primeras seis horas es enviar un reporte a CSIRT-Power y CERT-In con la mejor información disponible, para luego actualizar esa clasificación conforme madure la investigación y se disponga de detalles adicionales.
3. ¿Las plantas de generación más pequeñas, por debajo de 50 MW, están completamente exentas?
El umbral de capacidad se aplica específicamente a las empresas generadoras, las plantas cautivas y los sistemas de almacenamiento de energía. Las empresas de transmisión, los licenciatarios de distribución, los operadores de red y las bolsas de energía están cubiertos independientemente de su capacidad, por lo que nunca debe asumirse la exención sin una revisión de aplicabilidad adecuada.
4. ¿Puede un director de TI o CIO actual asumir el rol de CISO para ahorrar tiempo?
No. La regulación descarta explícitamente la duplicidad de funciones. El CISO debe trabajar exclusivamente en ciberseguridad, cumplir con los criterios de cualificación y experiencia especificados, y reportar directamente al director de la organización, una elección de diseño deliberada para evitar que la responsabilidad de la ciberseguridad sea absorbida por un mandato de TI más amplio.
5. ¿Cómo deben utilizar las organizaciones el periodo anterior a abril de 2027?
El periodo de transición se aprovecha mejor realizando una evaluación de brechas estructurada, la remediación técnica de los hallazgos más importantes y, al menos, un ejercicio de simulación a gran escala que ponga a prueba toda la secuencia desde la detección hasta el reporte de extremo a extremo, y no solo los controles individuales de forma aislada.
Conclusión: Convertir un plazo de cumplimiento en resiliencia operativa
El requisito de reporte en seis horas bajo el Reglamento de la CEA (Ciberseguridad en el Sector Eléctrico) de 2026 es, en la superficie, una fecha límite de cumplimiento. En el fondo, es un elemento catalizador para algo que el sector ha necesitado durante años: visibilidad real de la tecnología operativa, una cadena de respuesta definida y con autoridad, y la disciplina para tratar cada anomalía como algo que vale la pena investigar con rapidez en lugar de dejarlo para después.
Las organizaciones que comiencen a trabajar en esto ahora, mucho antes de la fecha de entrada en vigor de abril de 2027, no solo evitarán la exposición regulatoria. Estarán sustancialmente mejor posicionadas para detectar y contener los incidentes críticos, aquellos que ponen en riesgo la capacidad de generación, la estabilidad de la red y la seguridad pública, mucho antes de que las seis horas sean siquiera un motivo de preocupación.
Las empresas de servicios públicos que traten esto como una verdadera transformación de la seguridad, en lugar de un mero trámite administrativo, serán las que sigan operando sin contratiempos cuando el próximo incidente real ponga a prueba al sector, y serán las que puedan afirmar con confianza: sí, estábamos preparadas.
Hable con los especialistas en seguridad de OT de Shieldworkz sobre la situación actual de sus flujos de trabajo de detección y reporte, y sobre lo que se necesitará para cumplir con confianza con los requisitos de la CEA antes de la fecha límite de 2027.
RESERVE UNA CONSULTA GRATUITA CON NUESTROS EXPERTOS
DESCARGAR
La Lista de verificación de cumplimiento de seguridad OT de la CEA 2026 aquí
El Reglamento de Ciberseguridad en el Sector Eléctrico de la CEA 2026 aquí
La Hoja de ruta para la implementación de la seguridad OT en cumplimiento con la CEA aquí
Reglamento de Ciberseguridad de la CEA 2026: Qué deben hacer las empresas eléctricas de la India aquí
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz

50°C by cyberattack? Inside France’s supermarket refrigeration crisis
Prayukth K V

Automating IEC 62443 Compliance Assessments Without Losing Expert Control
Team Shieldworkz

Investigative cyber threat intelligence report: Daiichi Kosho supply-chain data exposure
Prayukth K V

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz







