



Equipo Shieldworkz
Comprensión del Manual de Seguridad del Ministerio de Defensa, sus obligaciones para los fabricantes de defensa y una ruta práctica para el cumplimiento
Resumen
El 3 de julio de 2025, el Departamento de Producción de Defensa (DDP) del Ministerio de Defensa publicó la versión revisada del Manual de Seguridad para Industrias de Defensa Licenciadas (SMLDI, por sus siglas en inglés), actualizado en junio de 2025. Posteriormente, el DPIIT emitió la Nota de Prensa No. 03 (serie 2025) el 23 de julio de 2025, dirigiendo formalmente a las empresas que poseen Licencias Industriales emitidas por el DPIIT a cumplir con el SMLDI 2025 antes de iniciar la producción de los artículos autorizados.
El SMLDI 2025 moderniza los protocolos de seguridad para los titulares de licencias industriales, reflejando la rápida digitalización de la manufactura de defensa, el aumento del espionaje geopolítico y las sofisticadas amenazas ciberfísicas a las cadenas de suministro de defensa.
SMLDI 2025 es un marco de seguridad obligatorio incorporado en las condiciones de licenciamiento aplicables a la manufactura de defensa autorizada, con el DDP/MoD y las autoridades de licenciamiento pertinentes facultados para inspeccionar y tomar medidas ante cualquier incumplimiento. El marco impone una arquitectura proporcional al riesgo en dos clasificaciones principales de productos: Categoría A (artículos altamente clasificados/sensibles) y Categoría B (productos semielaborados, subsistemas o artículos de menor sensibilidad).
Las Compañías de Defensa Licenciadas de la India (ILDCs) deben cumplir con el Manual de Seguridad para Industrias de Defensa Licenciadas, 2025 (SMLDI) emitido por el Ministerio de Defensa antes de comenzar la producción. Este marco moderno reemplaza las directrices anteriores emitidas en 2014.
De manera crucial, el SMLDI no es un mero listado de verificación de ciberseguridad. Es un régimen integrado de seguridad industrial que abarca ocho dominios fundamentales:
Gobernanza y Evaluación de Personal (exigiendo la supervisión de la alta dirección y los nombramientos del Oficial Principal de Seguridad de la Compañía (CCSO) y del Oficial de Seguridad de la Información Cibernética [CISO] con investigación de antecedentes gubernamentales).
Seguridad Física y de Perímetro (requiriendo control de acceso multinivel, verificación biométrica obligatoria en instalaciones vitales y un estricto monitoreo del perímetro).
Seguridad de Planta y Materiales (exigiendo Sistemas Computarizados de Gestión de Materiales [CMMS] y protocolos controlados de acceso de materiales).
Gestión de Activos y Documentos Clasificados (imponiendo una cadena de custodia de extremo a extremo, marcado y destrucción segura).
Ciberseguridad y Seguridad de la Información (alineándose con ISO/IEC 27001, integración con el CSOC de Defensa, separación de zonas de red de confianza cero y DLP).
Controles de Subcontratación y Cadena de Suministro (imponiendo cláusulas de transmisión de seguridad, verificaciones de antecedentes obligatorias de proveedores y derechos de auditoría).
Visitantes Extranjeros y Transferencias Internacionales (prohibiendo la entrada con visa de turista a instalaciones vitales y exigiendo una autorización avanzada del Ministerio/Inteligencia).
Auditoría, Respuesta a Incidentes y Preparación ante Desastres (exigiendo auditorías internas/externas periódicas, protocolos de emergencia y un estricto reporte de brechas).
El incumplimiento genera riesgos de graves sanciones administrativas y legales, incluyendo la suspensión o cancelación de la licencia, la inhabilitación para licitaciones del Ministerio de Defensa, la rescisión contractual y el procesamiento bajo la legislación de seguridad nacional aplicable. La alta dirección, los CSO y los CISO deben realizar de inmediato un análisis de brechas con respecto al SMLDI 2025 y poner en marcha un programa de cumplimiento listo para auditoría.
¿Qué es el SMLDI 2025?
Origen, Propósito y Autoridad Estatutaria
El Manual de Seguridad para Industrias de Defensa Licenciadas es el principal marco regulatorio de seguridad promulgado por el Departamento de Producción de Defensa (DDP) bajo el Ministerio de Defensa (MoD). Su propósito es asegurar que los fabricantes de defensa públicos y privados mantengan salvaguardas robustas y estandarizadas de seguridad física, de personal, de materiales y cibernética para prevenir el espionaje, el acceso no autorizado, el sabotaje, el robo y la fuga de datos.
La jerarquía regulatoria que rige la manufactura de defensa en la India sigue una estructura estricta de arriba hacia abajo:
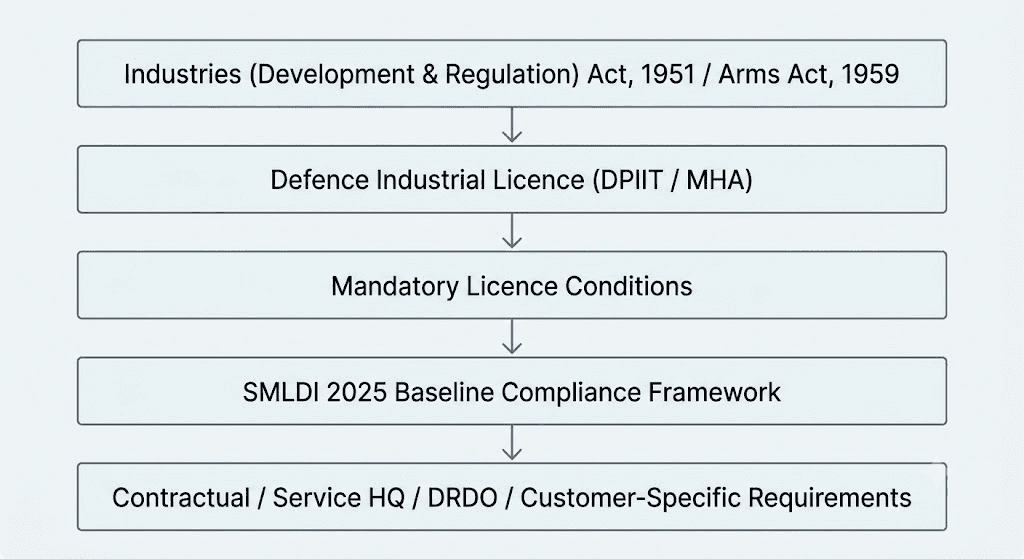
Bajo el marco de licenciamiento administrado por el Departamento para la Promoción de la Industria y el Comercio Interno (DPIIT) y el Ministerio del Interior (MHA), el cumplimiento de las directrices de seguridad emitidas por el MoD es una condición estatutaria de la Licencia Industrial.
Relación con el SMLDI 2014
El SMLDI 2025 reemplaza y sustituye explícitamente a la edición anterior SMLDI 2014. Los cambios legales y operativos clave entre las dos versiones incluyen:
Simplificación de la Categorización de Productos: SMLDI 2014 utilizaba una estructura de tres niveles (Categoría A, B y C). SMLDI 2025 elimina la Categoría C (artículos genéricos/comerciales listos para usar) y establece un sistema enfocado en dos niveles (Categoría A y Categoría B).
Cambio hacia la Integridad Digital: Exige el seguimiento digital de materiales (CMMS) y eleva el control de acceso de tarjetas inteligentes opcionales a una verificación biométrica de doble factor obligatoria en ubicaciones vitales.
Evaluación de Personal: Introduce una reevaluación gubernamental periódica obligatoria (cada 3 años) para los ejecutivos de seguridad clave (CCSO/CISO) y una estricta verificación previa al empleo.
Alineación Cibernética: Amplía la ciberseguridad desde la higiene básica de TI hasta controles avanzados, alineación con ISO/IEC 27001 e integración opcional/contractual con los Centros de Operaciones de Ciberseguridad de Defensa (CSOC).
Consecuencias Regulatorias del Incumplimiento
La infracción de las directrices del SMLDI 2025 constituye una violación directa de las condiciones de la Licencia Industrial. Las consecuencias impuestas por el DDP, DPIIT o MHA incluyen:
Notificaciones formales de justificación y suspensión obligatoria de la producción.
Revocación o no renovación de la Licencia Industrial de Defensa.
Inhabilitación, sanciones financieras o inclusión en listas negras para licitaciones de adquisición del MoD bajo las disposiciones del Procedimiento de Adquisición de Defensa (DAP).
Procesamiento penal bajo la Ley de Secretos Oficiales (OSA) de 1923 y la Ley de Tecnología de la Información de 2000, en casos que involucren la divulgación no autorizada de datos clasificados de defensa.
¿A quiénes se aplica el SMLDI 2025?
El SMLDI 2025 se aplica directamente a todas las entidades que fabrican artículos de defensa en la India bajo una licencia emitida por el gobierno, así como a los participantes intermedios en el ecosistema de manufactura de defensa.
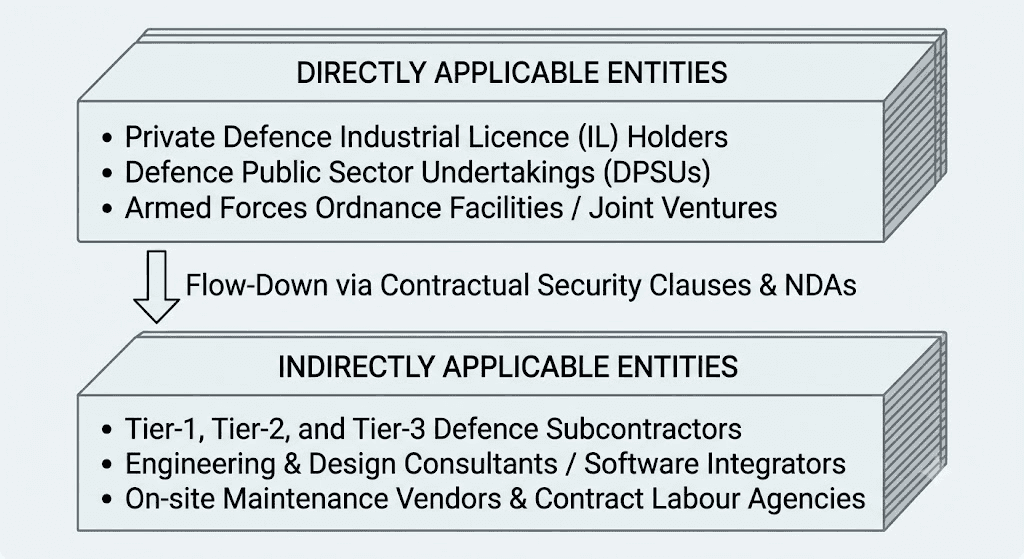
Aplicabilidad Directa vs. de Transmisión
Aplicabilidad Directa
Cualquier empresa que posea una Licencia Industrial (emitida bajo IDRA 1951) o una Licencia de Manufactura (emitida bajo la Ley de Armas de 1959) para artículos que figuran en la Lista de Producción de Defensa está sujeta directamente al SMLDI 2025. Las auditorías de cumplimiento regulatorio se realizan directamente en las instalaciones de manufactura autorizadas de la entidad.
Obligaciones de Transmisión para Proveedores sin Licencia
Los subcontratistas, proveedores de componentes, proveedores de software y consultores de ingeniería que no poseen una Licencia Industrial por sí mismos no son auditados directamente por el DDP bajo el SMLDI. Sin embargo, el Capítulo 8 del SMLDI 2025 exige explícitamente a los contratistas principales con licencia (ILDC) transmitir los mandatos de seguridad del SMLDI a su cadena de suministro mediante contratos legalmente vinculantes, acuerdos de confidencialidad (NDA) y auditorías de seguridad obligatorias a los proveedores.
Si un proveedor sin licencia maneja planos de ingeniería clasificados, subcomponentes o código de software para un proyecto de Categoría A, el titular de la licencia principal es legalmente responsable de asegurar que el proveedor cumpla con los controles alineados con el SMLDI.
Comprensión de la Categorización de SMLDI: Categoría A vs. Categoría B
El SMLDI 2025 adopta un enfoque basado en el riesgo para la aplicación de la seguridad. Las entidades con licencia deben categorizar sus operaciones en función de la sensibilidad de los materiales de defensa producidos.
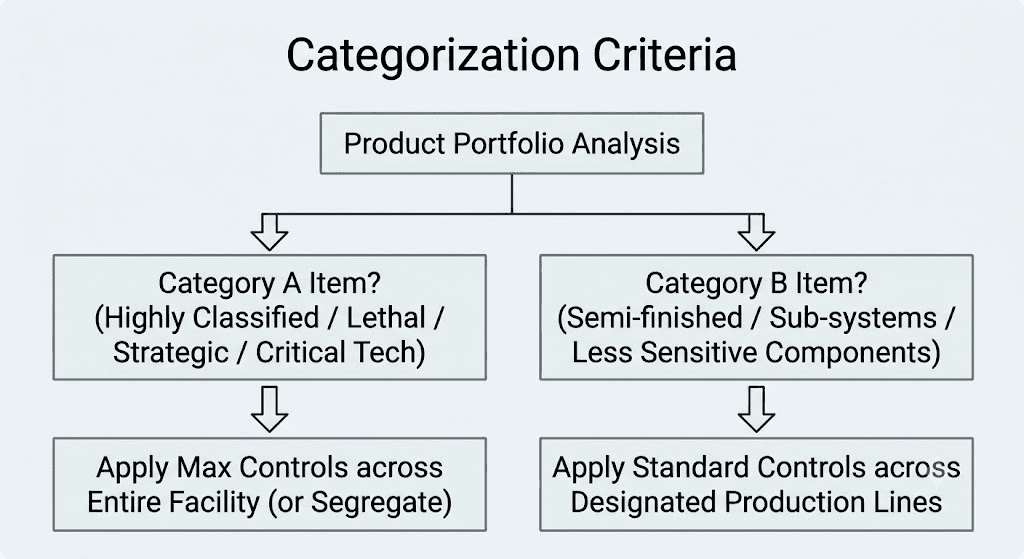
Categoría A (Alta Sensibilidad / Seguridad Máxima): Abarca artículos de alto valor estratégico, sistemas letales o tecnologías altamente clasificadas. Los ejemplos incluyen: armas pequeñas, armas pesadas, municiones, explosivos, propulsores, ojivas, misiles, aeronaves militares, buques de guerra, tanques de combate, radares militares, sistemas criptográficos y software de defensa clasificado.
Categoría B (Sensibilidad Media / Seguridad Estándar): Abarca productos semielaborados, subensambles de doble uso, subsistemas no letales, componentes auxiliares y ensambles estructurales especializados para plataformas de defensa.
Regla de Co-ubicación y Segregación
Si una instalación fabrica tanto artículos de Categoría A como de Categoría B, los estrictos requisitos de la Categoría A se aplican a toda la instalación por defecto.
Para aplicar controles de Categoría B más bajos a líneas de producción específicas, la empresa debe establecer una estricta segregación física y lógica:
Segregación Física: Estructuras físicas separadas, perímetros de control de acceso biométrico, áreas dedicadas al manejo de materiales y zonas de seguridad aisladas.
Segregación Lógica: Redes con separación física (air-gapped), bases de datos CAD/CAM segmentadas y módulos ERP aislados.
Principales Mandatos del SMLDI 2025 en Dominios Clave
El marco de cumplimiento del SMLDI 2025 abarca 23 dominios operativos distintos. La siguiente tabla desglosa las obligaciones principales, los requisitos de implementación y la evidencia requerida en estos dominios.
La siguiente matriz es un mapeo orientado a la implementación desarrollado a partir de los requisitos del SMLDI 2025. No es una clasificación oficial de SMLDI de 23 dominios de cumplimiento.
Matriz Práctica de Control de Cumplimiento del SMLDI
Dominio | Mandato Central del SMLDI 2025 | Oficial Responsable | Controles Técnicos / Operativos Requeridos | Evidencia de Auditoría Primaria |
A. Gobernanza de Seguridad | Establecer la responsabilidad organizacional para la seguridad de defensa. | Junta Directiva / CEO | Política de Seguridad aprobada, nombramiento oficial de los jefes de seguridad, revisión anual de seguridad. | Resoluciones de la Junta, Política de Seguridad firmada, organigramas. |
B. Organización de Seguridad | Designar líderes ejecutivos de seguridad verificados. | CCSO / CISO | Designación oficial del Oficial Principal de Seguridad de la Compañía (CCSO) y CISO; preevaluación gubernamental. | Cartas de Autorización de Evaluación del DDP / IB, órdenes de nombramiento formales. |
C. Seguridad del Personal | Garantizar la confiabilidad de todos los empleados y personal contratado. | Director de RR. HH. y CCSO | Verificación policial de Carácter y Antecedentes (CandA) antes de la contratación; reevaluación cada 3 años para roles clave. | Certificados de Antecedentes Penales (PCC), registros de evaluación, archivos de verificación de antecedentes. |
D. Seguridad Física | Asegurar el perímetro de la planta física y los puntos de acceso. | Jefe de Seguridad de la Planta | Cercado perimetral de varios niveles, zonas despejadas, retención de CCTV las 24 horas, los 7 días de la semana, puertas de entrada de vehículos. | Registros de inspección perimetral, mapas de cobertura de CCTV, archivos de video de 90 días. |
E. Control de Acceso a Planta | Controlar la entrada a zonas de instalaciones vitales y sensibles. | Líder de Operaciones de Seguridad | Control de acceso biométrico obligatorio en puntos vitales con autorización de doble factor. | Registros de acceso biométrico, registros de visitantes, registros de emisión de credenciales. |
F. Seguridad de Materiales | Rastrear el movimiento de todas las entradas y salidas de manufactura. | Jefe de Materiales / Logística | Despliegue del Sistema Computarizado de Gestión de Materiales (CMMS) para pases de acceso digitales. | Registros del sistema CMMS, registros de pases de entrada y salida. |
G. Documentos Clasificados | Proteger archivos físicos clasificados, planos y especificaciones. | Oficial de Control de Documentos | Registros clasificados, marcado estandarizado (ALTAMENTE SECRETO/SECRETO/CONFIDENCIAL), almacenamiento con llave. | Registros de recepción de documentos, registros de cajas fuertes con doble custodia, certificados de destrucción. |
H. Seguridad de Comunicaciones | Prevenir la interceptación de comunicaciones de defensa. | CISO / Líder de Comunicaciones | VoIP/telefonía segura, canales de radio encriptados, restricción de teléfonos móviles en zonas seguras. | Especificaciones de encriptación de comunicaciones, registros de casilleros de depósito de teléfonos móviles. |
I. TI y Ciberseguridad | Proteger la infraestructura digital que alberga datos de defensa. | CISO | Línea base ISO 27001, firewalls perimetrales, EDR/XDR, DLP, SIEM central, segmentación de red. | Certificado ISO 27001, registros de revisión de reglas de firewall, informes VAPT. |
J. Sistemas de Negocio (ERP) | Asegurar las aplicaciones de negocio principales que manejan PI de defensa. | Jefe de TI / CISO | Control de acceso basado en roles (RBAC), encriptación de bases de datos, registro de auditoría inmutable dentro de CMMS/ERP. | Matriz de acceso ERP, registros de auditoría de base de datos, registros de gestión de parches. |
K. Internet y Zonas Clasificadas | Prevenir la exfiltración de datos de espacios de ingeniería clasificados. | CISO | Separación física de redes clasificadas; prohibición absoluta de conexión directa a Internet en zonas SECRETAS. | Diagramas de topología de red, certificados de verificación de separación física (air-gap). |
L. Seguridad del Subcontratista | Extender los controles de seguridad a lo largo de la cadena de suministro. | Líder de Compras / Legal | Ejecución obligatoria de NDA, cláusulas de seguridad de transmisión, preauditoría de proveedores, prohibición de proveedores no verificados. | NDAs de proveedores ejecutados, cláusulas contractuales, informes de auditoría de proveedores. |
M. Seguridad Internacional | Regular la exportación/importación de datos técnicos y hardware. | Legal / Cumplimiento Comercial | Cumplimiento de las directrices SCOMET, protocolos de transferencia segura de datos, aprobación gubernamental para exportaciones. | Licencias de exportación, certificados de usuario final, registros de transferencia. |
N. Visitantes Extranjeros | Prevenir el espionaje durante visitas y reuniones extranjeras. | CCSO | Autorización avanzada de DDP/MHA, protocolos de escolta, prohibición de visa de turista para puntos vitales. | Formularios de autorización de visitantes extranjeros, registros de escolta, registros de NDA. |
O. Capacitación de Seguridad | Garantizar la concientización sobre seguridad del personal. | RR. HH. y Equipo de Seguridad | Capacitación de inducción obligatoria, actualizaciones anuales de seguridad, módulos especializados de higiene cibernética. | Listas de asistencia, materiales de capacitación, puntajes de evaluación de empleados. |
P. Respuesta a Incidentes | Contener y reportar rápidamente brechas físicas o cibernéticas. | CCSO y CISO | Plan de Respuesta a Incidentes (IRP) documentado, escalación rápida a MoD/DDP y CERT-In dentro de los plazos establecidos. | Libro de registro de incidentes, informes de análisis de causa raíz (RCA), notificaciones regulatorias. |
Q. Auditoría de Seguridad Interna | Autoevaluar la postura de seguridad e identificar brechas. | Líder de Auditoría Interna | Auditorías internas de seguridad semestrales o anuales en los dominios físico, de personal y cibernético. | Informes de auditoría interna, Informes de Acción Correctiva (CAR). |
R. Auditoría de Seguridad Externa | Validación independiente del cumplimiento del SMLDI. | Auditor Externo / CCSO | Auditorías de seguridad autorizadas por el gobierno (por ejemplo, equipos de inspección del DDP, auditores designados por CERT-In). | Certificados de auditoría externa, presentaciones de cumplimiento regulatorio. |
S. Preparación ante Desastres | Mantener la resiliencia operativa frente a contingencias. | Líder de Higiene y Seguridad | Plan de Gestión de Desastres (DMP), continuidad del negocio, seguridad contra incendios, simulacros de emergencia periódicos. | Manual de DMP, certificados de auditoría de incendios, registros de simulacros de evacuación. |
T. Residuos y Eliminación | Destrucción segura de residuos clasificados y hardware. | Líder de Administración y Seguridad | Trituración de corte cruzado para papel, desmagnetización/destrucción física para discos duros, protocolo de residuos peligrosos. | Certificados de destrucción, registros de eliminación de residuos, firmas de testigos. |
U. Reportes de Cumplimiento | Reporte periódico de la postura de seguridad al gobierno. | CCSO / CEO | Presentación anual de la Declaración de Cumplimiento del SMLDI al DDP/MoD. | Cartas de acuse de recibo del DDP, declaraciones de cumplimiento presentadas. |
V. Aplicación ante Incumplimiento | Gestionar los riesgos legales y operativos de incumplimiento. | Jefe de Legal y CCSO | Marcos disciplinarios internos, cláusulas de penalización a proveedores, seguimiento de remediación correctiva. | Registros de acciones disciplinarias, notificaciones de penalización a proveedores. |
Requisitos de Ciberseguridad de SMLDI
El SMLDI 2025 pone un fuerte énfasis en la ciberseguridad, reconociendo que el hardware de defensa moderno se diseña, fabrica y controla a través de sistemas digitales.
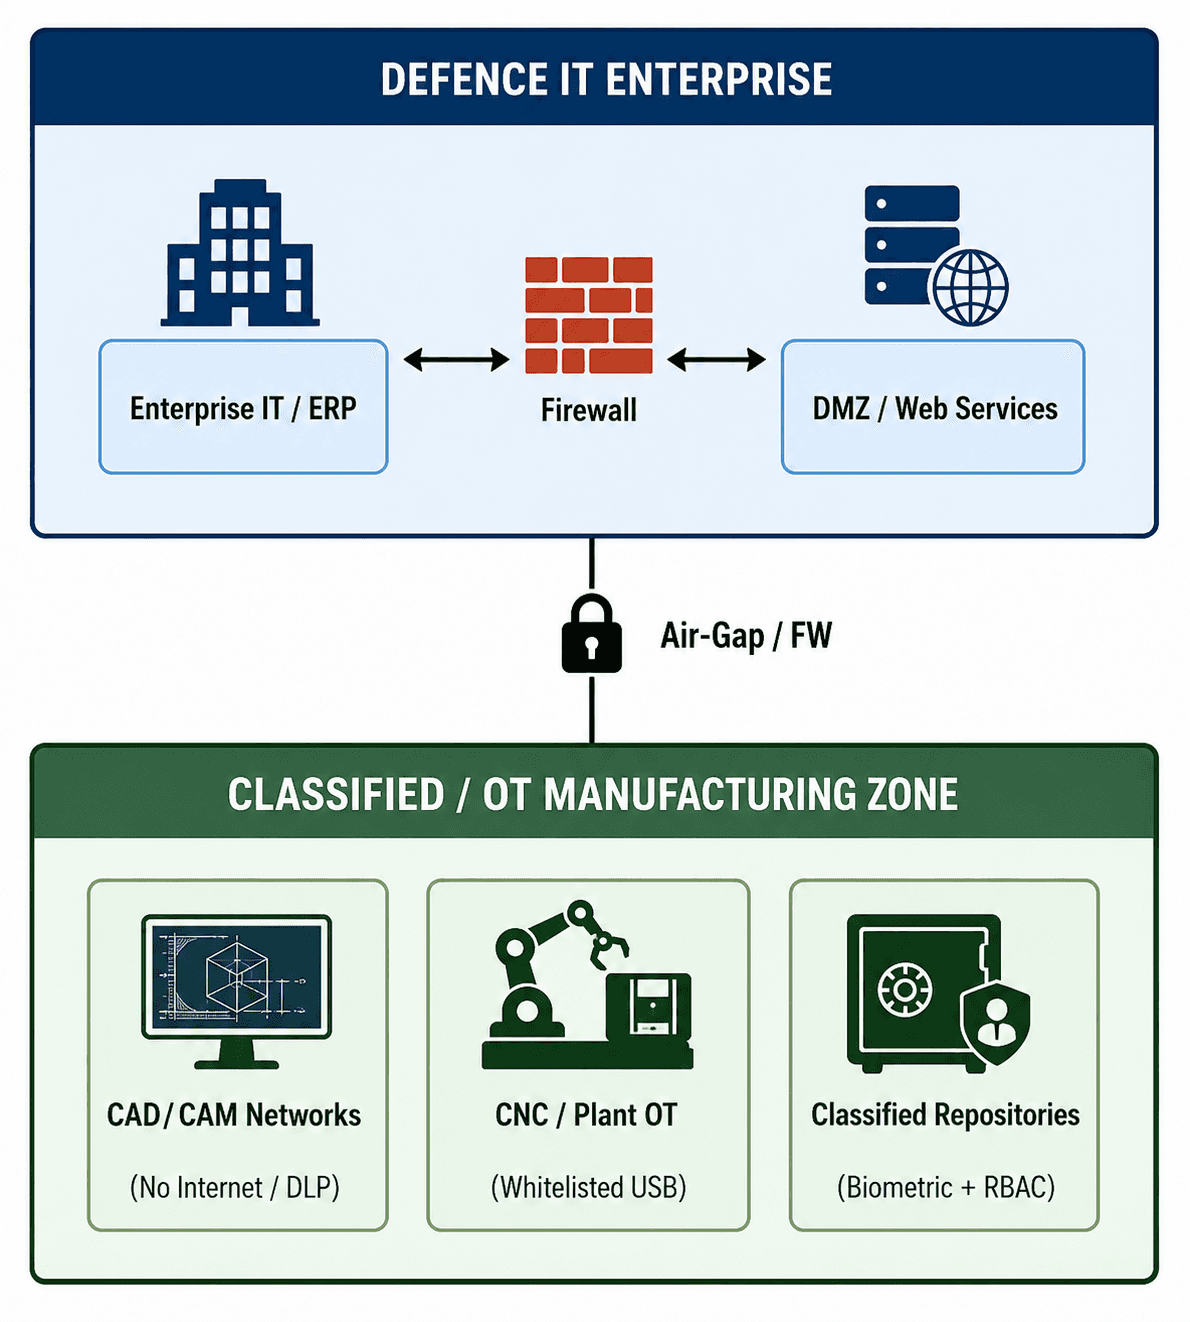
Mandatos Centrales de Ciberseguridad
Gobernanza del CISO
El SMLDI 2025 exige que cada ILDC nombre o designe a un Oficial de Seguridad de la Información Cibernética (CISO). Esta función puede ser desempeñada por un oficial superior con los conocimientos adecuados en organizaciones más pequeñas; sin embargo, un CISO dedicado es obligatorio cuando la facturación de la empresa supera los ₹250 millones de rupias. El CISO está sujeto a una evaluación gubernamental antes de su nombramiento y a una reevaluación cada tres años.
Estándar del Sistema de Gestión
La alineación con ISO/IEC 27001 (Sistema de Gestión de Seguridad de la Información) se establece como un punto de referencia estándar para las entidades de Categoría A y B.
Segmentación de Red y Separación Física (Air-Gapping)
Las redes que manejan archivos de diseño clasificados (CAD/CAM), algoritmos de puntería o PI de defensa patentada deben estar física y lógicamente separadas de la red general de TI corporativa y del Internet público.
Prevención de Fuga de Datos (DLP) y Protección de Endpoints
Despliegue obligatorio de software DLP en todos los endpoints que manejan documentación de defensa. Instalación de agentes de Detección y Respuesta de Endpoints (EDR), gestión centralizada de parches y bloqueo estricto de USB/medios extraíbles mediante políticas administrativas.
Seguridad de ERP y CMMS
La Planificación de Recursos Empresariales (ERP) y los Sistemas Computarizados de Gestión de Materiales (CMMS) que procesan órdenes de compra de defensa, listas de materiales (BOM) e inventario deben contar con control de acceso basado en roles (RBAC), autenticación multifactor (MFA) y almacenamiento de bases de datos encriptado.
Integración con el CSOC de Defensa
Cuando se estipule en los contratos de proyectos del MoD, la entidad debe admitir la integración o el intercambio de telemetría de seguridad con el Centro de Operaciones de Ciberseguridad de Defensa (CSOC) o las celdas cibernéticas correspondientes de la Sede de Servicio.
Gestión de Vulnerabilidades y VAPT
Auditoría de ciberseguridad periódica/anual por parte de terceros: el SMLDI requiere que la política de ciberseguridad de la organización se someta a una auditoría por parte de terceros utilizando un auditor seleccionado de la lista de CERT-In. La evaluación de vulnerabilidades y las pruebas de penetración se pueden incorporar al programa de aseguramiento técnico cuando corresponda.
Requisitos de Seguridad Física
El SMLDI 2025 detalla estrictos controles de defensa física necesarios para salvaguardar las plantas de manufactura.
Perímetro del Sitio y Control de Acceso
Muro Perimetral: Muro límite de mampostería reforzada (un muro de 8 pies con cerca de alambre de púas / bobina de concertina) rematado con alambre de navaja concertina.
Zonas Despejadas: El SMLDI 2025 también requiere una separación mínima de 5 metros entre el muro del recinto y las construcciones cercanas, recomendando una zona de no construcción de 50 pies siempre que sea posible.
Puertas de Acceso: Controles de implementación recomendados: se pueden implementar barreras de brazo automatizadas, control de vehículos, torniquetes peatonales y otras medidas apropiadas contra el acceso no autorizado de acompañantes según la evaluación de riesgos del sitio.
Estándar Biométrico: El SMLDI 2025 exige el control de acceso biométrico (huella dactilar/reconocimiento facial) como el estándar base para todas las instalaciones vitales, bóvedas de almacenamiento clasificado y salas de servidores. El acceso exclusivo con tarjeta inteligente ya no cumple con las normas para los puntos vitales de Categoría A.
Acceso de Doble Factor: La entrada a zonas "Altamente Secretas" o "Secretas" requiere una segunda capa de autorización (por ejemplo, biométrica + PIN, o biométrica + escolta de seguridad física).
Controles de CCTV y Vigilancia
Cobertura continua de CCTV las 24 horas, los 7 días de la semana, en muros perimetrales, puertas de materiales, pisos de producción, salas de servidores y cajas fuertes de documentos clasificados.
Período de retención de archivo de video obligatorio de un mínimo de 90 días (o más si lo exige el contrato).
Gobernanza de Seguridad de la Planta
Sala de Control de Seguridad (SCR): SCR centralizada las 24 horas, los 7 días de la semana, que monitorea las transmisiones de CCTV, los sistemas de detección de intrusos perimetrales (PIDS) y las alarmas contra incendios.
Consejo de Seguridad de la Planta: Establecimiento de un comité interno presidido por el CCSO que se reúne trimestralmente para revisar las brechas de seguridad física, el desempeño de los guardias y las actualizaciones de la infraestructura física.
Seguridad de la Información y Documentos Clasificados
La seguridad de la información dentro del SMLDI 2025 rige el ciclo de vida completo de la documentación y los activos clasificados de defensa.
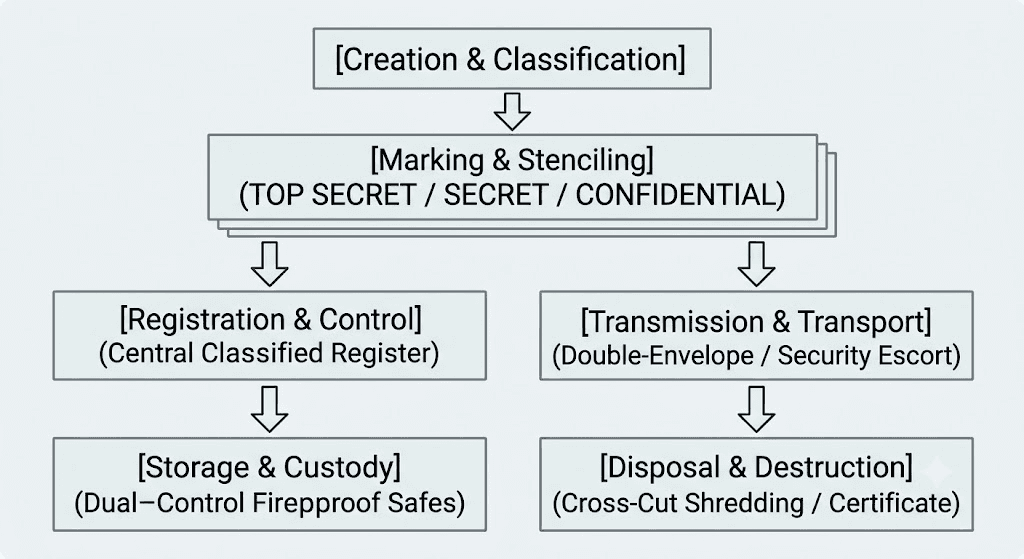
Ciclo de Vida de Clasificación y Manejo
Niveles de Clasificación: La información se categoriza en ALTAMENTE SECRETO, SECRETO, CONFIDENCIAL y RESTRINGIDO según la sensibilidad para la seguridad nacional.
Marcado: Los documentos físicos deben sellarse/marcarse explícitamente en el centro superior e inferior de cada página con tinta roja. Los archivos digitales deben contener banners de clasificación de encabezado/pie de página inmutables y etiquetas de metadatos.
Registro y Custodia: Cada documento clasificado recibido o generado debe registrarse en un Registro Central de Documentos Clasificados. Los documentos clasificados como SECRETOS o ALTAMENTE SECRETOS deben almacenarse en cajas fuertes de acero ignífugas de doble custodia ubicadas dentro de un área con restricción biométrica.
Transmisión: El transporte físico fuera de la planta requiere un empaque sellado de doble sobre, enviado a través de mensajeros de seguridad autorizados o canales aprobados por el gobierno. La transmisión electrónica de material clasificado a través de redes públicas está estrictamente prohibida a menos que se encripte utilizando algoritmos criptográficos aprobados por el gobierno.
Destrucción: Los residuos clasificados y los documentos obsoletos deben destruirse mediante trituración de corte cruzado de alta resistencia o incineración bajo la supervisión directa de dos oficiales de seguridad verificados, quienes deben firmar un Certificado de Destrucción formal.
Seguridad de Materiales y Seguridad de la Cadena de Suministro
El seguimiento físico de materiales evita el retiro no autorizado de componentes de defensa y protege contra piezas falsificadas.
Protocolos de Puertas de Materiales
Sistema Computarizado de Gestión de Materiales (CMMS): El SMLDI 2025 hace obligatorio el uso de un CMMS digital para generar pases de acceso de materiales, registrar envíos de entrada/salida y mantener la conciliación de inventarios.
Clasificación de Pases de Acceso: Flujos de trabajo distintos para Pases de Acceso Retornables (RGP) y Pases de Acceso No Retornables (NRGP). Todos los RGP (por ejemplo, herramientas enviadas para calibración o reparación) deben incluir fechas de retorno automatizadas en el CMMS.
Inspección Física: Las áreas de inspección de vehículos en las puertas de materiales deben utilizar sistemas de vigilancia bajo el vehículo (UVSS) y protocolos de búsqueda manual antes de permitir la entrada o salida.
Transmisión de Seguridad de la Cadena de Suministro
Los titulares de licencias principales deben imponer controles de seguridad en la cadena de suministro:
Debida Diligencia de Proveedores: Auditorías de seguridad de precalificación a todos los subcontratistas que manejan componentes sensibles de defensa.
Cláusulas de Transmisión Contractual: Inclusión de cláusulas de seguridad estandarizadas del SMLDI en las órdenes de compra, reservando el derecho del comprador y del MoD de realizar auditorías de seguridad física/cibernética sin previo aviso en las instalaciones de los subcontratistas.
Transporte Seguro: Los envíos sensibles (Categoría A) deben transportarse en contenedores sellados con seguimiento GPS, acompañados de escoltas armados o personal de seguridad logística dedicado.
Seguridad del Personal
La gestión del riesgo humano es un pilar central del marco SMLDI 2025.
Protocolos de Verificación de Antecedentes
Carácter y Antecedentes (CandA): Verificación Policial Obligatoria (PCC) para todos los empleados permanentes, trabajadores temporales bajo contrato y trabajadores eventuales antes de otorgarles acceso a la planta.
Evaluación Altamente Secreta: El personal asignado a la Categoría A o a áreas de proyectos ALTAMENTE SECRETOS debe someterse a una evaluación integral de seguridad coordinada a través de canales de inteligencia gubernamentales.
Reverificación Periódica: El SMLDI 2025 exige que los puestos ejecutivos clave (CCSO, CISO) y el personal que maneja trabajo clasificado se sometan a una reverificación cada 3 años.
Gestión de Accesos y Desincorporación
Acceso Basado en Roles (RBAC): El acceso a áreas seguras y repositorios digitales debe adherirse estrictamente al principio de "necesidad de saber".
Controles de Salida: Lista de verificación formal de desincorporación que requiere la revocación inmediata de credenciales físicas, credenciales digitales y acceso VPN, acompañada de una entrevista de salida obligatoria sobre las obligaciones de confidencialidad de por vida.
Ciudadanos Extranjeros, Seguridad Internacional y Transferencias al Extranjero
Las interacciones con entidades e individuos extranjeros conllevan obligaciones de perfiles de riesgo elevados bajo el SMLDI 2025.
Regulaciones para Visitantes Extranjeros
Aprobación Previa: Alojar a ciudadanos extranjeros en una instalación de defensa autorizada requiere una notificación previa por escrito y la autorización del Departamento de Producción de Defensa (DDP) y del Ministerio del Interior (MHA).
Prohibición de Visa de Turista: El SMLDI 2025 prohíbe explícitamente a los ciudadanos extranjeros con visas de Turista o e-Tourist ingresar a instalaciones vitales de manufactura de defensa. Los visitantes deben poseer Visas de Negocios válidas con autorización explícita.
Protocolos de Escorta: Los visitantes extranjeros deben estar acompañados continuamente por un escolta de seguridad designado y verificado desde la entrada hasta la salida.
Restricciones de Fotografía y Dispositivos: Prohibición absoluta de computadoras portátiles personales, teléfonos móviles, cámaras o equipos de grabación llevados por visitantes extranjeros dentro de las áreas de manufactura.
Transferencias Internacionales de Datos y Tecnología
Cualquier intercambio de datos técnicos de defensa, modelos CAD o software propietario con OEM extranjeros o socios en el extranjero debe cumplir con las regulaciones de control de exportaciones SCOMET (Sustancias Químicas Especiales, Organismos, Materiales, Equipos y Tecnologías) de la India y las aprobaciones aplicables del MoD.
Auditorías, Paquete de Evidencia de Cumplimiento y Evaluación de Preparación
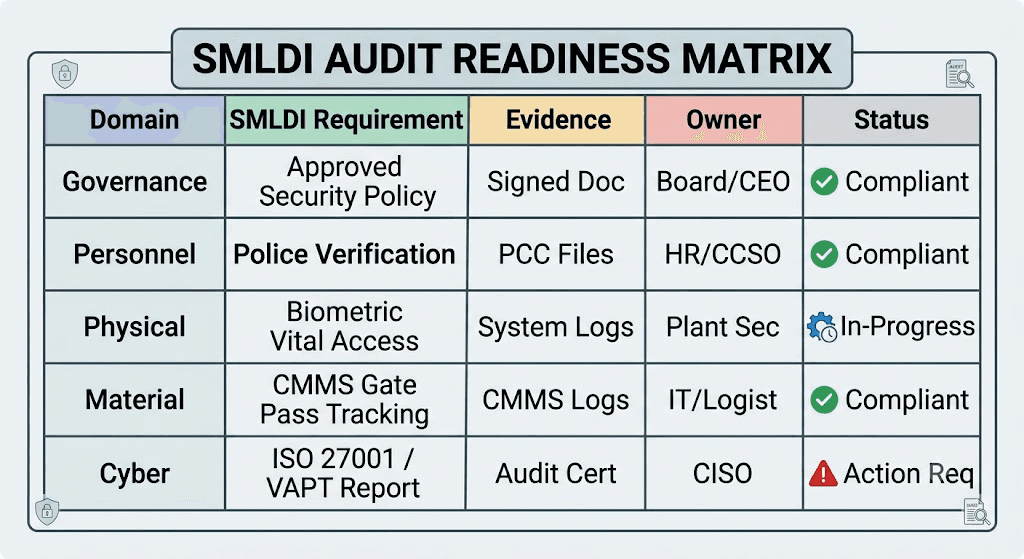
Matriz de Preparación para Auditoría del SMLDI
Para prepararse para las inspecciones regulatorias por parte de los equipos del DDP o de la Sede de Servicio, las entidades deben mantener la matriz de auditoría estructurada a continuación.
Paquete Esencial de Evidencia de Cumplimiento del SMLDI
Una entidad totalmente en regla debe mantener un repositorio de documentos centralizado y listo para auditorías que contenga:
Documentos de Licencia y Gobernanza: Copia de la Licencia Industrial de Defensa, aprobaciones del DDP, Política de Seguridad Corporativa firmada.
Órdenes Ejecutivas de Evaluación: Letras de designación formal y autorizaciones de evaluación de seguridad gubernamental para CCSO y CISO.
Registros de Personal: Registro de seguimiento de Verificación Policial de empleados, calendario de reverificación de 3 años, registros de visitantes.
Diseños de Seguridad Física: Plan de seguridad del sitio, mapa de distribución de CCTV, lista de usuarios del control de acceso biométrico.
Registros de Materiales: Guía de administración del sistema CMMS, muestras de pases de acceso digitales, registros de entrada/salida.
Registros de Activos Clasificados: Registro Central de Documentos Clasificados, certificados de destrucción, registro de gestión de llaves de cajas fuertes.
Garantía de Ciberseguridad: Certificado ISO 27001, informes VAPT recientes, diagramas de topología de separación física de red, archivos de configuración de la política de DLP.
Controles de la Cadena de Suministro: Registro de NDA de proveedores, plantilla de contrato estándar para transmisión de seguridad, informes de auditoría de proveedores.
Planes de Emergencia: Plan de Continuidad del Negocio (BCP), Plan de Gestión de Desastres (DMP), registros de respuesta a incidentes.
Archivo de Cumplimiento de Auditoría: Informes de auditoría de seguridad interna, Informes de Acción Correctiva (CAR) y la Declaración Anual de Cumplimiento del SMLDI presentada ante el DDP.
Modelo de Madurez y Preparación de SMLDI Propuesto por Shieldworkz
Nivel 0: Inexistente: No hay controles de seguridad formales implementados
Nivel 1: Inicial: Medidas de seguridad ad-hoc; falta de documentación
Nivel 2: Definido: Políticas SMLDI redactadas; controles físicos básicos activos
Nivel 3: Implementado: Biometría, CMMS y DLP operativos; CCSO/CISO verificados
Nivel 4: Administrado/Auditado: ISO 27001 activo; auditorías anuales; transmisión a la cadena de suministro
Nivel 5: Optimizado: Monitoreo continuo de CSOC; inteligencia de amenazas automatizada
Las entidades deben apuntar al Nivel 3 como la línea base operativa para el cumplimiento de licencias y al Nivel 4 para la preparación de auditorías.
Hoja de Ruta Práctica para la Implementación de SMLDI (0 a 12 meses)
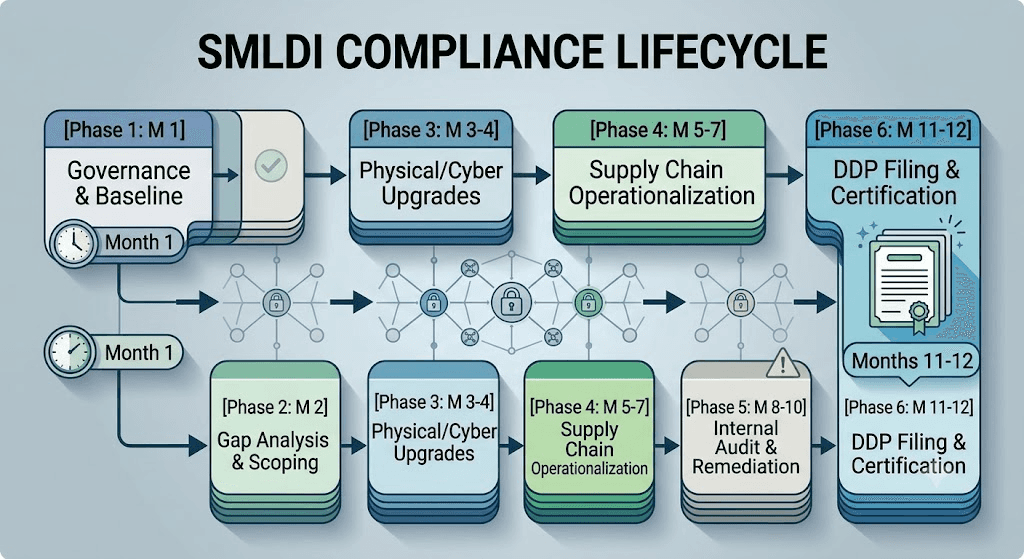
Desglose de Fases
Fase 1: Gobernanza y Línea Base (Mes 1)
La Junta adopta formalmente el mandato de cumplimiento del SMLDI 2025.
Designación formal del CCSO y CISO; inicio de los trámites de evaluación de seguridad gubernamental.
Determinación de la categorización del producto (Categoría A vs. Categoría B) y definición de los perímetros físicos/lógicos de la instalación.
Fase 2: Análisis de Brechas y Definición del Alcance (Mes 2)
Realización de la evaluación de brechas de seguridad física y cibernética con respecto a las cláusulas del SMLDI 2025.
Auditoría de los archivos existentes de verificación policial de empleados y NDAs de proveedores.
Definición del alcance para las actualizaciones requeridas de CMMS y control de acceso biométrico.
Fase 3: Despliegue de Controles Físicos y Cibernéticos (Meses 3–4)
Actualización de los puntos de acceso de ubicaciones vitales a sistemas biométricos de doble factor.
Despliegue de software CMMS para la generación de pases digitales de entrada de materiales.
Aplicación de DLP, separación física de redes CAD/CAM y seguridad de endpoints.
Fase 4: Cadena de Suministro y Operacionalización (Meses 5–7)
Implementación de enmiendas de transmisión de seguridad en todos los contratos activos con subcontratistas.
Impartición de capacitaciones sobre concientización de seguridad y manejo de documentos clasificados para el personal.
Puesta en marcha de protocolos de autorización avanzada para visitantes extranjeros.
Fase 5: Auditoría Interna y Remediación (Meses 8–10)
Realización de una Auditoría de Seguridad Interna integral en los dominios físico, de personal y cibernético.
Ejecución de Informes de Acción Correctiva (CAR) para las brechas identificadas.
Contratación de un auditor acreditado por CERT-In para pruebas VAPT.
Fase 6: Preparación para Auditoría Externa y Presentación ante el DDP (Meses 11–12)
Recopilación del Paquete de Evidencia de Cumplimiento de SMLDI.
Firma ejecutiva final y presentación de la Declaración de Cumplimiento anual ante el DDP.
Recepción del equipo de inspección conjunta del DDP/MoD para la verificación del cumplimiento de la licencia.
Brechas de Cumplimiento Comunes y Estrategias de Remediación
Dominio Funcional | Brecha de Cumplimiento Encontrada Comúnmente | Causa Raíz | Acción de Remediación Recomendada |
Seguridad del Personal | Personal contratado sin verificar operando en áreas de ensamble de Categoría A. | Contratación rápida a través de agencias de personal externas omitiendo la verificación de RR. HH. | Imponer la carga obligatoria del certificado de antecedentes penales (PCC) antes de la emisión del pase de acceso. |
Acceso Físico | Tarjetas inteligentes de un solo factor utilizadas para la entrada a instalaciones vitales. | Dependencia de infraestructura heredada de control de acceso instalada bajo el SMLDI 2014. | Equipar las puertas de entrada de puntos vitales con controladores biométricos de doble factor. |
Seguridad de Materiales | Pases manuales de papel para puertas de acceso utilizados durante el tiempo de inactividad del servidor CMMS. | Falta de infraestructura de alta disponibilidad para el registro de materiales. | Desplegar instancias locales redundantes del CMMS; prohibir pases de acceso manuales. |
Datos Clasificados | Modelos CAD de ingeniería compartidos mediante correo electrónico/nube comercial estándar. | Ausencia de sistemas seguros para compartir archivos para los equipos de I+D. | Implementar soluciones internas de FTP seguro/DLP con separación física; bloquear subidas web y USB externos. |
Cadena de Suministro | Subcontratistas que manejan planos sensibles sin acuerdos de confidencialidad (NDA) o transmisión de seguridad. | Equipos de compras que utilizan plantillas estándar de órdenes de compra comerciales. | Exigir la firma legal de las cláusulas de transmisión de SMLDI antes de la liberación de la orden de compra. |
Visitantes Extranjeros | Consultores extranjeros admitidos con visas de Turista o e-Tourist. | Falta de coordinación entre el desarrollo de negocios y la seguridad de la planta. | Imponer un filtro estricto de autorización previa de seguridad; rechazar la entrada a titulares de visas que no sean de negocios. |
SMLDI 2025 vs. Otros Marcos Globales de Cumplimiento
Comprender cómo interactúa el SMLDI 2025 con los marcos estándar de TI/OT clarifica el alcance de la implementación.
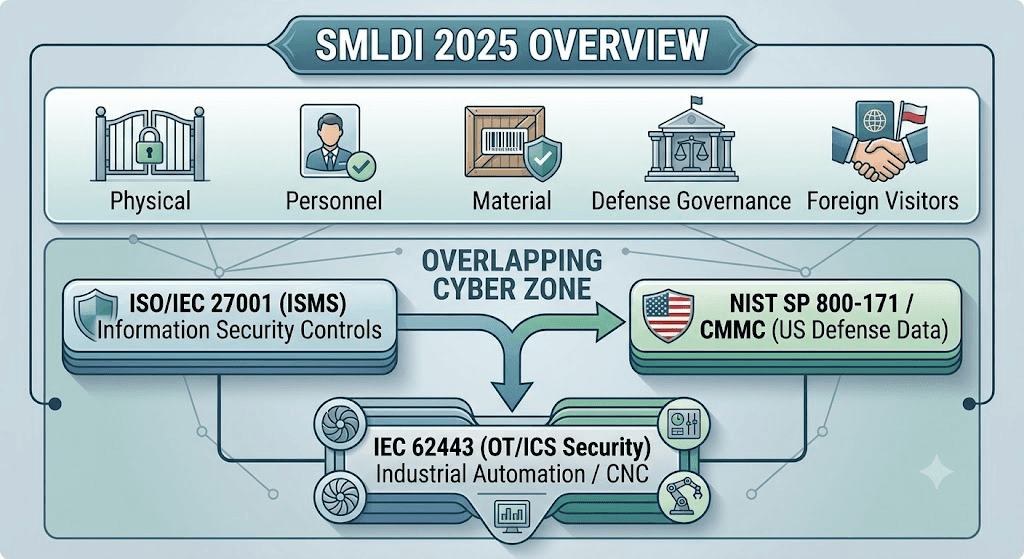
Comparación de Marcos
Dimensión | SMLDI 2025 (MoD de India) | ISO/IEC 27001 | NIST SP 800-171 / CMMC (EE. UU.) |
Alcance Principal | Seguridad de Defensa Industrial Integral (Física, Cibernética, Materiales, Personal). | Sistema de Gestión de Seguridad de la Información (enfoque en TI/Datos). | Protección de Información No Clasificada en la Cadena de Suministro de Defensa. |
Mandato Legal | Condición de Licencia Estatutaria para Fabricantes de Defensa de la India. | Estándar de Certificación Comercial / Voluntario. | Mandato Contractual para Proveedores del DoD de EE. UU. |
Seguridad Física | Altamente específica (Cercado, Biometría, Zonas Despejadas, Pases de Acceso CMMS). | Controles de línea base de alto nivel (Dominio A.7). | Controles específicos de protección de acceso físico. |
Evaluación de Personal | Evaluación Gubernamental / Policial (PCC, reevaluación de IB cada 3 años). | Verificación de antecedentes definida por la organización. | Autorización de personal de EE. UU. / Reglas de restricción de ITAR. |
Visitantes Extranjeros | Aprobación previa del DDP; prohibición absoluta de visa de turista. | Protocolos generales de registro de visitantes. | Restricciones de acceso a ciudadanos extranjeros según ITAR / EAR. |
Estrategia Práctica de Integración
ISO/IEC 27001 proporciona una base sólida para los requisitos de seguridad de la información del SMLDI, pero la certificación por sí sola no demuestra el cumplimiento del SMLDI. La organización debe abordar los requisitos adicionales de personal, físicos, de materiales, de información clasificada, de subcontratación, de seguridad internacional y de ciberseguridad específica de la defensa que prescribe el Manual.
Consideraciones Especiales para Instalaciones de Manufactura de Defensa (Entorno OT/ICS)
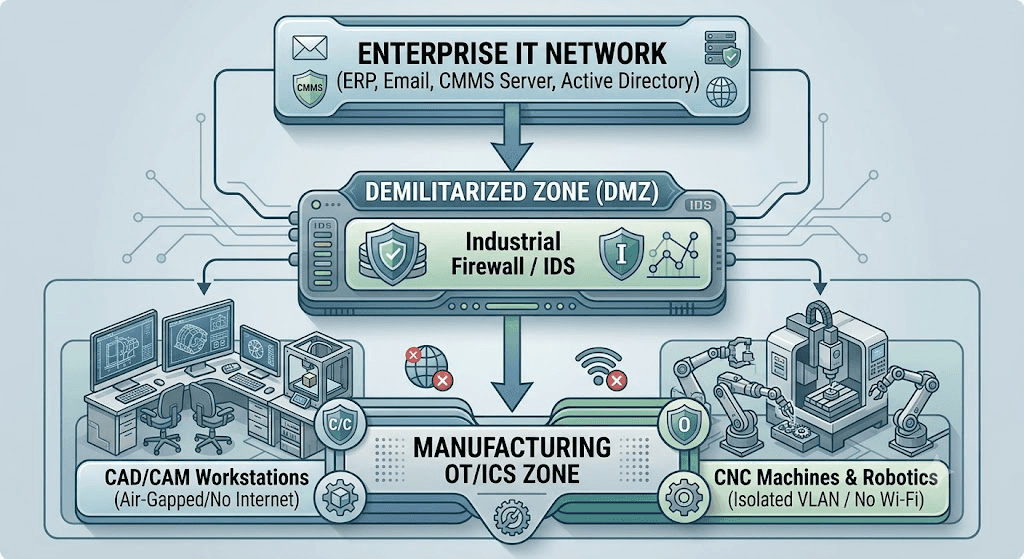
La manufactura de defensa implica la convergencia entre las redes de TI tradicionales y la Tecnología Operativa (OT), como máquinas CNC, robótica industrial, controladores PLC y bancos de pruebas automatizados.
Cumplimiento de SMLDI en Operaciones del Piso de la Planta
Protección de Estaciones de Trabajo de Ingeniería y CAD
Las estaciones de trabajo que ejecutan software CAD/CAM utilizado para diseñar componentes de defensa contienen propiedad intelectual primaria. El SMLDI requiere que estas estaciones de trabajo funcionen en una VLAN segregada y físicamente separada (air-gapped), con puertos USB bloqueados administrativamente y discos duros encriptados.
Seguridad en el Piso de Producción y CNC
Las máquinas CNC industriales y los controladores del piso de producción deben estar aislados del Wi-Fi corporativo y de la conectividad directa a Internet. La transferencia de código a las unidades CNC debe ocurrir a través de buses locales dedicados y encriptados o dispositivos USB administrados e incluidos en listas de permitidos.
Proveedores de Mantenimiento y Acceso Remoto
A los proveedores de mantenimiento de los OEM que prestan servicios a equipos industriales no se les debe otorgar acceso remoto directo no monitoreado a los sistemas OT de la planta. Cualquier sesión de diagnóstico remoto debe estar limitada en el tiempo, realizarse a través de una VPN encriptada con autenticación multifactor, monitorearse en vivo por el equipo interno de seguridad de TI/OT y registrarse por completo.
Lista de Verificación de Acciones para la Dirección Ejecutiva
Esta lista de verificación proporciona a la alta dirección, a los CSO y a los CISO una herramienta de referencia rápida para evaluar la preparación ante el SMLDI 2025.
Gobernanza y Personal de Seguridad
[ ] Política de seguridad actualizada para alinearse explícitamente con los mandatos de SMLDI 2025.
[ ] CCSO y CISO nombrados formalmente y trámites de evaluación de seguridad del gobierno presentados.
[ ] Certificados de Verificación Policial (PCC) completados para el 100% de los empleados y el personal contratado.
[ ] Se aplica la reverificación de tres años en las circunstancias especificadas por el Manual, mientras que el personal empleado en labores ALTAMENTE SECRETAS está sujeto a una evaluación positiva previa y a una reevaluación cada dos años.
Seguridad Física y de la Planta
[ ] El muro perimetral cumple con las especificaciones de altura (2.4 m) y alambre de navaja.
[ ] Control de acceso biométrico multifactor operativo en todas las ubicaciones vitales y sensibles.
[ ] El sistema de CCTV cubre todas las zonas perimetrales, de acceso y de almacenamiento con retención de archivo de 90 días.
[ ] Sala de Control de Seguridad (SCR) operativa las 24 horas, los 7 días de la semana.
Seguridad de Materiales y Documentos
[ ] Sistema Computarizado de Gestión de Materiales (CMMS) implementado para la generación de pases de acceso.
[ ] Registro Central de Documentos Clasificados activo; archivos SECRETOS almacenados en cajas fuertes ignífugas de doble custodia.
[ ] Protocolos aprobados de trituración de corte cruzado / destrucción operativos.
Ciberseguridad y Cadena de Suministro
[ ] Marco ISO/IEC 27001 implementado en las redes corporativas y de producción.
[ ] Redes de diseño clasificado (CAD/CAM) separadas físicamente (air-gapped) de Internet.
[ ] Software de Detección de Endpoints (EDR) y DLP activo en todos los endpoints.
[ ] Contratos de subcontratistas actualizados con cláusulas obligatorias de transmisión de seguridad del SMLDI.
[ ] Proceso de autorización previa para visitantes extranjeros activo; prohibición de entrada con visa de turista estrictamente aplicada.
[ ] Declaración anual de cumplimiento de SMLDI preparada para su presentación ante el DDP.
La publicación del Manual de Seguridad para Industrias de Defensa Licenciadas (SMLDI 2025) marca una evolución significativa en la política industrial de defensa de la India. A medida que la India acelera su iniciativa Aatmanirbhar Bharat (India Autosuficiente) en la manufactura de defensa, los proveedores privados, las DPSU y los OEM globales que operan en la India manejan tecnologías de defensa cada vez más sensibles. El SMLDI 2025 establece el marco operativo obligatorio para asegurar que estos activos de defensa permanezcan protegidos contra las amenazas físicas y cibernéticas modernas.
El cumplimiento del SMLDI 2025 no es un ejercicio documental único, ni se puede delegar únicamente a un departamento de TI. Requiere una arquitectura de seguridad industrial integrada que abarque la gobernanza, la ingeniería física del perímetro, la integridad de los antecedentes del personal, la trazabilidad de los materiales, la ciberresiliencia y la vigilancia de la cadena de suministro.
Los proveedores de defensa y los titulares de licencias deben evaluar inmediatamente su postura de seguridad con respecto al SMLDI 2025, abordar las brechas operativas, armar un paquete de evidencias verificable y establecer un monitoreo continuo de seguridad. Al integrar el cumplimiento del SMLDI en las operaciones corporativas y de manufactura diarias, los proveedores de defensa protegen su estado de licencia, aseguran su elegibilidad para licitaciones y contribuyen directamente a la arquitectura de seguridad nacional de la India.
Nota regulatoria: Este artículo es una interpretación orientada a la implementación de SMLDI 2025 y tiene como finalidad ayudar a los fabricantes de defensa a comprender y poner en práctica sus requisitos. No debe considerarse un sustituto del Manual de Seguridad oficial, de las condiciones de licencia aplicables, de las directrices gubernamentales, de los requisitos de seguridad específicos del proyecto o de asesoramiento legal. En los casos en que este artículo recomiende controles técnicos u organizativos más allá del texto expreso del SMLDI 2025, dichas recomendaciones se identifican como orientación para la implementación.
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






