



Equipo Shieldworkz
Por qué la detección y respuesta de red profunda se está volviendo innegociable para la seguridad de OT y de infraestructuras críticas
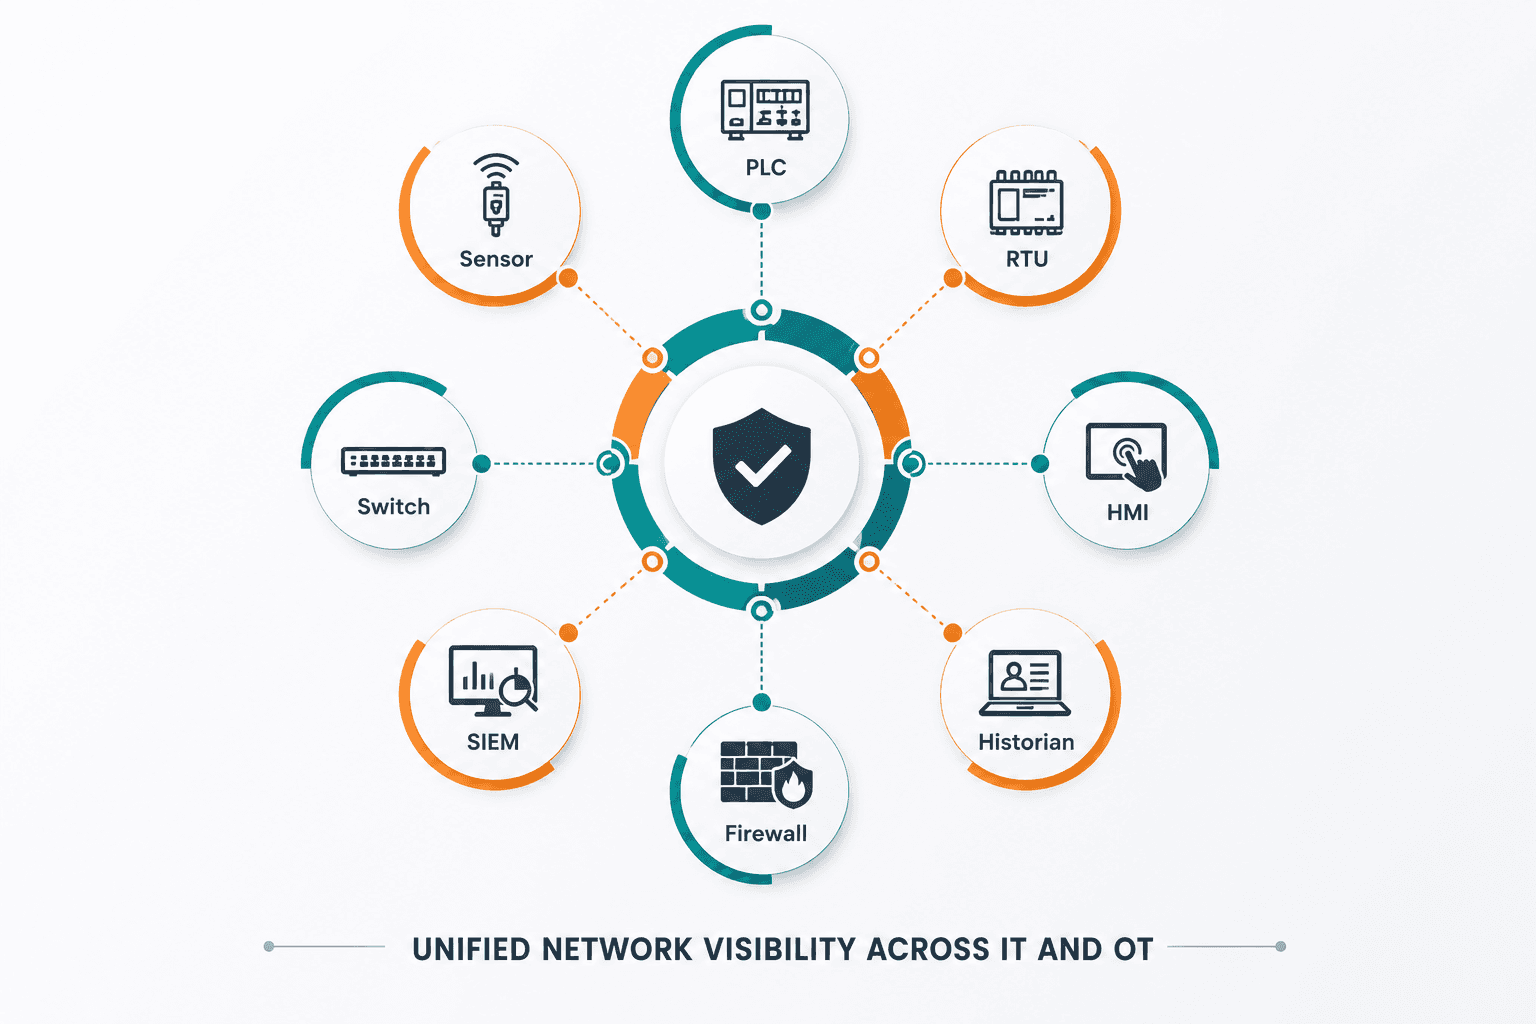
Visibilidad de red unificada y basada en comportamiento que abarca tanto dispositivos de TI como de OT, desde PLC y RTU hasta firewalls y SIEM.
La mayoría de las organizaciones industriales ya cuentan con algún tipo de visibilidad de red. Un registro de firewall por aquí, un informe de switch por allá, tal vez un panel que muestra cuánto ancho de banda está consumiendo el historiador SCADA esta semana. Eso es visibilidad de tráfico, y durante mucho tiempo se consideró suficiente.
Ya no lo es.
La visibilidad de tráfico le dice qué se está moviendo a través del cable. No le dice si ese movimiento tiene sentido. No le dice si un PLC se está comunicando repentinamente con una estación de trabajo de ingeniería con la que nunca antes había hablado, o si un servidor historiador está enviando discretamente datos a una dirección externa a las 2 a.m. de un domingo. Esa brecha, entre ver el tráfico y comprender el comportamiento, es exactamente donde operan los atacantes modernos, y es exactamente lo que la Detección y Respuesta de Red (NDR) está diseñada para cerrar.
Este blog analiza lo que realmente significa el monitoreo de red NDR para entornos de OT e ICS, cómo se diseña e implementa la arquitectura NDR en las redes de plantas sin interrumpir las operaciones, y por qué el contexto del comportamiento, y no el volumen bruto de tráfico, es la verdadera moneda de cambio de la detección de amenazas industriales.
Qué significa realmente el monitoreo de red NDR en entornos industriales
La detección y respuesta de red a menudo se describe como “visibilidad de red con analítica”. Esa descripción es técnicamente correcta, pero subestima lo que hace una plataforma NDR madura dentro de un entorno de OT.
Una herramienta de monitoreo básica responde preguntas como: ¿Cuánto tráfico pasó por este switch? ¿Qué puertos están abiertos? ¿Cuál es la utilización del ancho de banda en este segmento? Estas son métricas operativas útiles, pero son descriptivas, no diagnósticas. Cuentan una historia sobre el volumen, no sobre la intención.
Una plataforma NDR diseñada para redes industriales responde a un conjunto de preguntas muy diferente:
¿Es este patrón de comunicación consistente con el comportamiento histórico de este dispositivo?
¿Ha iniciado repentinamente una sesión con una dirección IP externa un dispositivo que normalmente solo habla con el historiador?
¿Existe un patrón de escaneo de red o sondeo de puertos que se asemeje a un reconocimiento en lugar de a un sondeo normal?
¿Existen indicios de movimiento lateral entre la capa de la estación de trabajo de ingeniería y la capa de control de procesos?
¿Coincide este tráfico con patrones de comunicación conocidos de comando y control, incluso si el payload en sí está cifrado u ofuscado?
Esta es la diferencia entre observar la cámara de una autopista para contar automóviles y contar con un analista de tráfico que sabe exactamente qué automóviles pertenecen a esa carretera, a qué hora suelen pasar y que nota de inmediato cuando un vehículo desconocido toma una salida que nunca antes había tomado.
Visibilidad básica del tráfico frente a un verdadero monitoreo de red NDR
Capacidad | Visibilidad básica del tráfico | Monitoreo de red NDR |
Resultado principal | Ancho de banda, recuento de paquetes, registros de conexión | Puntuación de riesgo de comportamiento y alertas contextuales |
Conocimiento de la línea base | Ninguno, trata todo el tráfico por igual | Aprende el comportamiento normal del dispositivo y del proceso con el tiempo |
Profundidad de detección | Solo basada en firmas o reglas | Combinación basada en comportamiento, estadística y firmas |
Detección de movimiento lateral | Limitada o ausente | Capacidad principal, rastrea el tráfico este-oeste |
Manejo de tráfico cifrado | A menudo ciego a la intención | Analiza metadatos y patrones de comportamiento, no solo el payload |
Conocimiento de protocolos OT | Análisis genérico centrado en TI | Comprensión nativa de Modbus, DNP3, OPC-UA, EtherNet/IP y protocolos similares |
Soporte de respuesta | Requiere investigación manual | Alertas priorizadas con contexto de investigación para una respuesta más rápida |
Arquitectura e implementación de NDR: Construir visibilidad sin interrumpir las operaciones
La mayor preocupación que plantean los equipos de OT cuando se propone NDR es la interrupción. Los gerentes de planta y los ingenieros de control han escuchado historias de terror sobre herramientas de seguridad de TI que generan disparos en falso, saturan enlaces seriales o requieren agentes que ningún PLC heredado puede soportar. Una arquitectura NDR bien diseñada se construye en torno a esta realidad desde el primer día.
1. Implementación pasiva y fuera de banda
Los sensores NDR para entornos de OT se implementan de forma pasiva, normalmente a través del espejado de puertos de switches (puertos SPAN) o taps de red. Esto significa que el sensor recibe una copia del tráfico de red sin interponerse en la línea y sin la capacidad de introducir latencia, pérdida de paquetes o interferencia en las comunicaciones de control en tiempo real. Para entornos donde incluso unos pocos milisegundos de retraso importan, este enfoque pasivo es innegociable.
2. Colocación de sensores en capas a lo largo del Modelo Purdue
En lugar de implementar un único sensor en el perímetro de la red, una arquitectura NDR eficaz coloca sensores en puntos estratégicos a lo largo de las capas del Modelo Purdue: la red corporativa, la DMZ, la capa de control de supervisión y la propia capa de control de procesos. Esta colocación en capas significa que una amenaza que supera las defensas perimetrales e intenta moverse del Nivel 3 al Nivel 1 no obtiene un pase libre simplemente porque ningún sensor estaba vigilando ese segmento.
3. Análisis profundo de protocolos para tráfico específico de OT
Las herramientas de monitoreo genéricas centradas en TI a menudo tratan los protocolos industriales como tráfico no reconocido y los ignoran o los marcan de manera indiscriminada. Las plataformas NDR de OT diseñadas a medida analizan protocolos como Modbus, DNP3, OPC-UA, PROFINET y EtherNet/IP a un nivel granular, comprendiendo no solo que se envió un comando, sino qué le ordena ese comando hacer a un dispositivo, una distinción crítica al detectar cosas como cambios de firmware no autorizados o modificaciones inseguras de puntos de consigna (setpoints).
4. Establecimiento de líneas base de comportamiento a lo largo del tiempo
Inmediatamente después de la implementación, una plataforma NDR entra en un período de aprendizaje durante el cual mapea los patrones de comunicación normales: qué dispositivos hablan con cuáles, con qué frecuencia, a qué horas y utilizando qué protocolos. Esta línea base se convierte en el punto de referencia para todo lo que sigue. Una vez establecida, cualquier desviación (una nueva conexión, un volumen de datos inusual, una sesión fuera de horario) se puede evaluar frente a ese contexto en lugar de tratarse como un evento aislado y sin sentido.
5. Integración con el ecosistema de seguridad existente
La NDR no opera de forma aislada. La arquitectura de implementación suele incluir puntos de integración con plataformas SIEM para el registro centralizado, con firewalls para acciones de contención automatizadas y con flujos de trabajo del SOC para que las alertas lleguen con el contexto suficiente para que los analistas actúen rápidamente en lugar de comenzar una investigación desde cero.
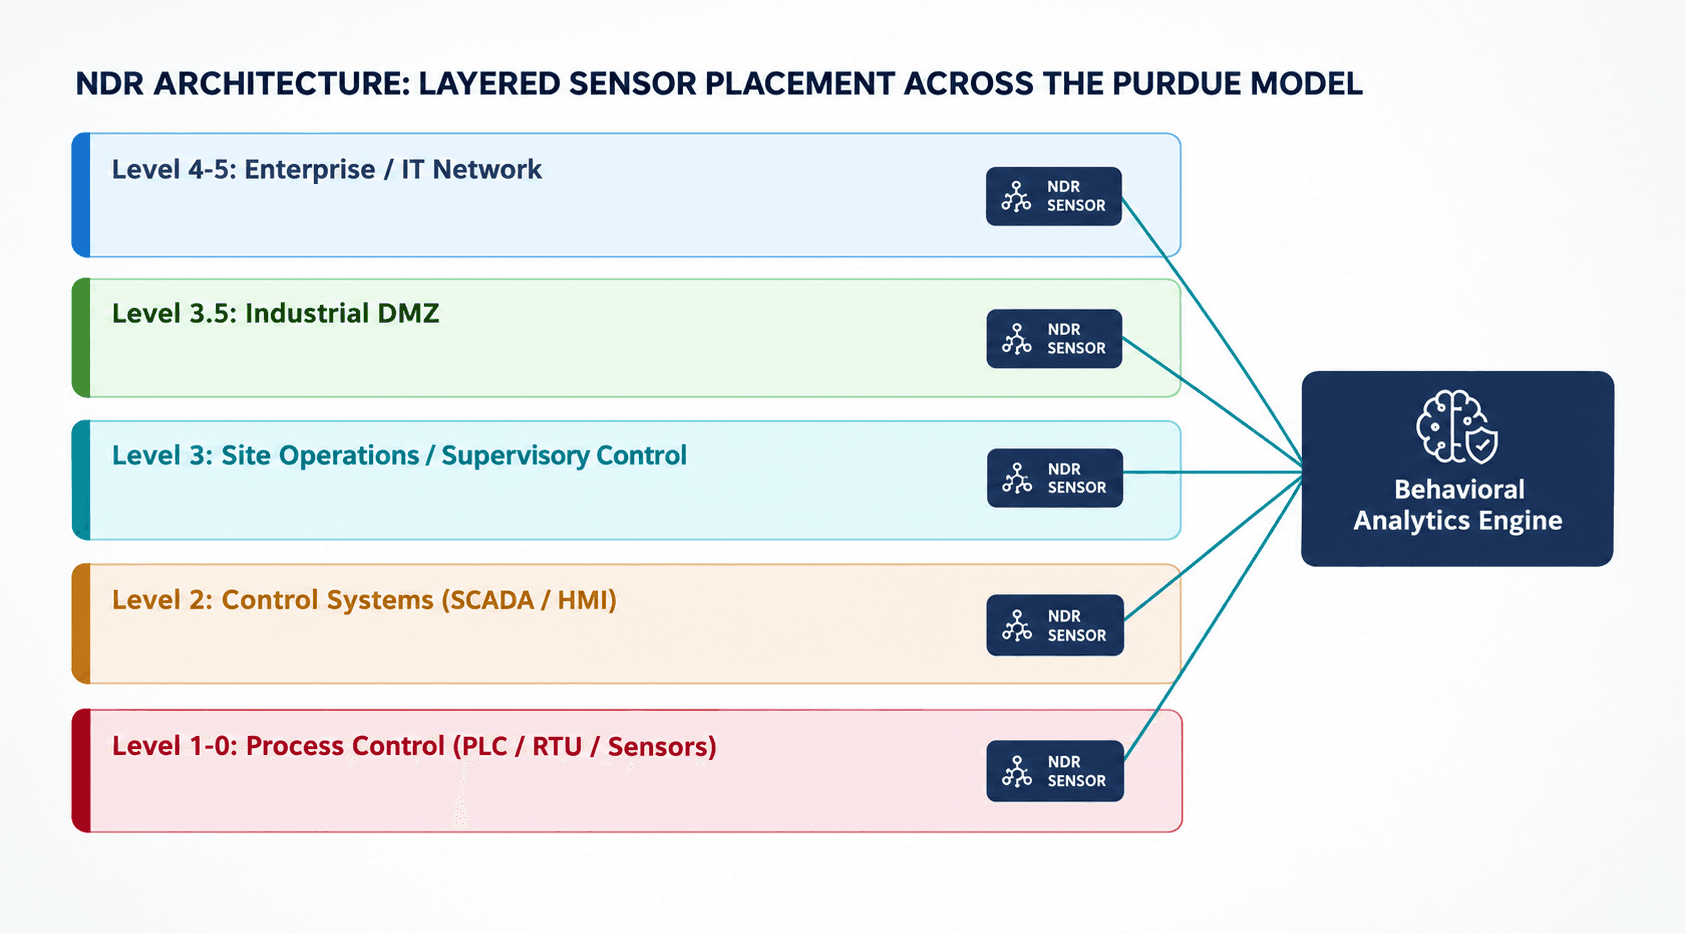
Colocación de sensores en capas a través de las zonas de red corporativa, DMZ, supervisión y control de procesos, alimentando un motor central de analítica de comportamiento.
Riesgos, desafíos e información del sector
Las consecuencias de depender únicamente de la visibilidad del tráfico, sin contexto de comportamiento, no son teóricas. Las organizaciones industriales y de infraestructura crítica han experimentado esta brecha de primera mano, y el patrón en los incidentes principales es notablemente consistente: la actividad de red del atacante era técnicamente visible, pero nada la marcó como anormal hasta que el impacto ya estaba en curso.
El patrón de reconocimiento a interrupción
In the attack on Ukraine's power grid, attackers spent months inside utility networks before the eventual disruption, using legitimate remote access tools and credentials to move between IT and OT systems. Traffic volumes during that reconnaissance phase looked unremarkable on the surface , the activity blended into normal administrative traffic. A behavioral baseline that understood which accounts and workstations typically interacted with breaker control systems would have flagged that movement as anomalous long before the lights went out.
Un patrón similar se repitió en el incidente posterior de la red eléctrica en 2016, donde los atacantes volvieron a confiar en protocolos nativos y sesiones de apariencia legítima para emitir comandos no autorizados, un recordatorio de que los ataques industriales recurren cada vez más a técnicas de "living off the land" (vivir de la tierra) en lugar de implementar malware obvio que una herramienta basada en firmas detectaría.
El patrón de reconocimiento a interrupción
En el ataque de 2015 a la red eléctrica de Ucrania, los atacantes pasaron meses dentro de las redes de la empresa de servicios públicos antes de la eventual interrupción, utilizando herramientas y credenciales de acceso remoto legítimas para moverse entre los sistemas de TI y OT. Los volúmenes de tráfico durante esa fase de reconocimiento parecían normales a simple vista; la actividad se mezclaba con el tráfico administrativo habitual. Una línea base de comportamiento que comprendiera qué cuentas y estaciones de trabajo interactuaban normalmente con los sistemas de control de interruptores habría marcado ese movimiento como anómalo mucho antes de que se apagaran las luces.
Un patrón similar se repitió en el incidente posterior de la red eléctrica en 2016, donde los atacantes volvieron a confiar en protocolos nativos y sesiones de apariencia legítima para emitir comandos no autorizados, un recordatorio de que los ataques industriales recurren cada vez más a técnicas de "living off the land" (vivir de la tierra) en lugar de implementar malware obvio que una herramienta basada en firmas detectaría.
Malware que comprende el proceso, no solo la red
El incidente de 2017 que afectó a una instalación petroquímica de Arabia Saudita, donde el framework de malware TRITON/TRISIS se dirigió específicamente a los sistemas instrumentados de seguridad, demostró algo con lo que los equipos de seguridad de OT todavía lidian: al malware no le interesaba robar datos ni cifrar archivos. Estaba diseñado para manipular los controladores de seguridad que existen específicamente para prevenir eventos físicos catastróficos. Detectar este tipo de amenaza requiere un monitoreo que comprenda las comunicaciones de la capa de proceso, no solo los indicadores de compromiso de estilo TI.
La convergencia TI-OT como ruta de ataque
El evento de ransomware de 2019 en un importante productor de aluminio ilustró la rapidez con la que un compromiso originado en TI puede derivar en paradas operativas de OT cuando los dos entornos no están claramente segmentados y monitoreados como un sistema conectado. Las líneas de producción en múltiples instalaciones se vieron obligadas a operar de forma manual, lo que subraya que, en un entorno convergente, los incidentes de seguridad de TI y los incidentes de seguridad de OT ya no son categorías de riesgo separadas.
Exposición de accesos remotos y de terceros
La interrupción en 2021 de un importante operador de oleoductos y gasoductos, provocada por una credencial de acceso remoto comprometida, reforzó cómo un solo punto de entrada expuesto, a menudo ni siquiera dentro de la propia red de OT, puede forzar un cierre operativo completo por precaución cuando la visibilidad de lo que sucedió a continuación es insuficiente. Sin un monitoreo del comportamiento a nivel de red, las organizaciones a menudo se ven obligadas a tomar decisiones operativas en el peor de los escenarios simplemente porque no pueden confirmar el alcance real de una intrusión con la suficiente rapidez.
En todos estos ejemplos surge un tema común: los atacantes estuvieron en la red, generando tráfico, durante períodos prolongados antes de que ocurrieran daños reales. Las organizaciones afectadas tenían firewalls. Muchas contaban con algún tipo de monitoreo. Lo que les faltaba constantemente era el contexto de comportamiento, un sistema capaz de reconocer que el tráfico que estaba viendo, aunque técnicamente válido, no coincidía con el patrón de las operaciones normales.
Por qué este desafío se está intensificando
La convergencia TI-OT está expandiendo la superficie de ataque más rápido de lo que se actualizan la mayoría de los programas de seguridad para adaptarse.
Los PLC y RTU heredados, algunos con décadas de antigüedad, no pueden soportar agentes de endpoint, lo que convierte a la visibilidad basada en red en la única capa de detección realista para gran parte del entorno.
Los atacantes utilizan cada vez más credenciales legítimas y protocolos nativos, los cuales no están diseñados para ser marcados por herramientas basadas en firmas.
Las conexiones de acceso remoto y de proveedores externos se han multiplicado desde el cambio hacia el soporte remoto de plantas, expandiendo el número de puntos de entrada de apariencia legítima.
Los marcos regulatorios en los sectores de energía, manufactura y servicios públicos exigen cada vez más una capacidad demostrable de monitoreo de red y respuesta a incidentes, no solo defensa perimetral.
Recomendaciones prácticas y mejores prácticas para la implementación de NDR
Las organizaciones que obtienen el mayor valor del monitoreo de red NDR tienden a seguir una filosofía de implementación similar, una que trata la visibilidad como un programa por fases y con conciencia operativa, en lugar de una compra de tecnología de una sola vez.
Comenzar con el descubrimiento de activos y comunicaciones
Antes de que la analítica de comportamiento pueda significar algo, una organización necesita una imagen precisa de lo que realmente hay en la red. El descubrimiento pasivo, ejecutado durante varias semanas, suele revelar dispositivos y rutas de comunicación que nunca se documentaron, un hallazgo común y a menudo sorprendente incluso en instalaciones bien gestionadas.
Priorizar la implementación pasiva para entornos activos
Para cualquier segmento donde el tiempo de actividad y la seguridad sean primordiales, el monitoreo pasivo y fuera de banda debería ser la opción predeterminada. Los métodos de escaneo en línea o activos conllevan un riesgo real de interrumpir las comunicaciones de control sensibles y deben reservarse para segmentos donde ese riesgo haya sido evaluado y aceptado explícitamente.
Construir la línea base antes de ajustar las alertas
Resista la tentación de habilitar alertas agresivas desde el primer día. Un período de línea base de varias semanas a unos pocos meses, adaptado a la estacionalidad y a los patrones de turnos de la instalación, produce una detección mucho más confiable que un motor de analítica ajustado con datos incompletos.
Segmentar las prioridades de monitoreo por riesgo, no solo por topología de red
No todos los segmentos conllevan las mismas consecuencias. Los sistemas instrumentados de seguridad, los relés de protección y los controladores de procesos vinculados a resultados de seguridad física justifican umbrales de monitoreo más estrictos que, por ejemplo, un segmento de automatización de edificios con menor riesgo operativo.
Establecer flujos de trabajo claros de escalación y respuesta antes de la puesta en marcha
Una alerta sobre la que nadie sabe cómo actuar es solo ruido. Antes de la implementación completa, defina quién recibe cada categoría de alerta, cuál es el tiempo de respuesta esperado y cómo se coordinan el personal de operaciones de OT y los analistas de ciberseguridad cuando se sospecha de un incidente real.
Lista de verificación recomendada para la implementación de NDR
Fase | Actividades clave | Duración típica |
Descubrimiento | Inventario pasivo de activos, mapeo de protocolos, revisión de segmentación de red | 2 a 4 semanas |
Aprendizaje de línea base | Perfilado de comportamiento de los patrones de comunicación de dispositivos y procesos | 4 a 12 semanas |
Ajuste y priorización | Umbrales de alerta basados en riesgos, diseño de rutas de escalación | 2 a 4 semanas |
Integración | Conexiones de flujo de trabajo con SIEM, firewall y SOC | 2 a 3 semanas |
Operación continua | Monitoreo continuo, búsqueda de amenazas y revisión trimestral de la línea base | Continuo |
Cómo NDR complementa a los firewalls, IDS, EDR y SIEM, en lugar de reemplazarlos
Un error frecuente es pensar que NDR está destinado a reemplazar los controles de seguridad existentes. No es así. Cada capa de la pila de seguridad responde a una pregunta diferente, y NDR llena un vacío que las otras estructuralmente no pueden.
Los firewalls controlan lo que se permite cruzar un límite, pero no pueden evaluar si el tráfico permitido se comporta de manera anormal una vez dentro.
Los Sistemas de Detección de Intrusos (IDS) son fuertes para hacer coincidir firmas de ataque conocidas, pero tienen dificultades contra técnicas novedosas o de "living off the land" que utilizan protocolos legítimos.
La detección y respuesta de endpoints (EDR) depende de un agente que se ejecute en el dispositivo, lo cual es imposible para la mayoría de los PLC, RTU y controladores embebidos heredados comunes en las plantas industriales.
Las plataformas SIEM centralizan y correlacionan registros, pero solo son tan perspicaces como los datos que las alimentan; NDR proporciona los datos profundos de comportamiento de red que otorgan a la correlación de SIEM un valor analítico real.
El monitoreo de red NDR se sitúa en medio de esta pila, proporcionando lo único que ninguna de las otras puede: visibilidad continua, sin agentes y basada en comportamiento para cada dispositivo que se comunica en la red, independientemente de si puede ejecutar un agente o si su tráfico coincide con una firma de ataque conocida.
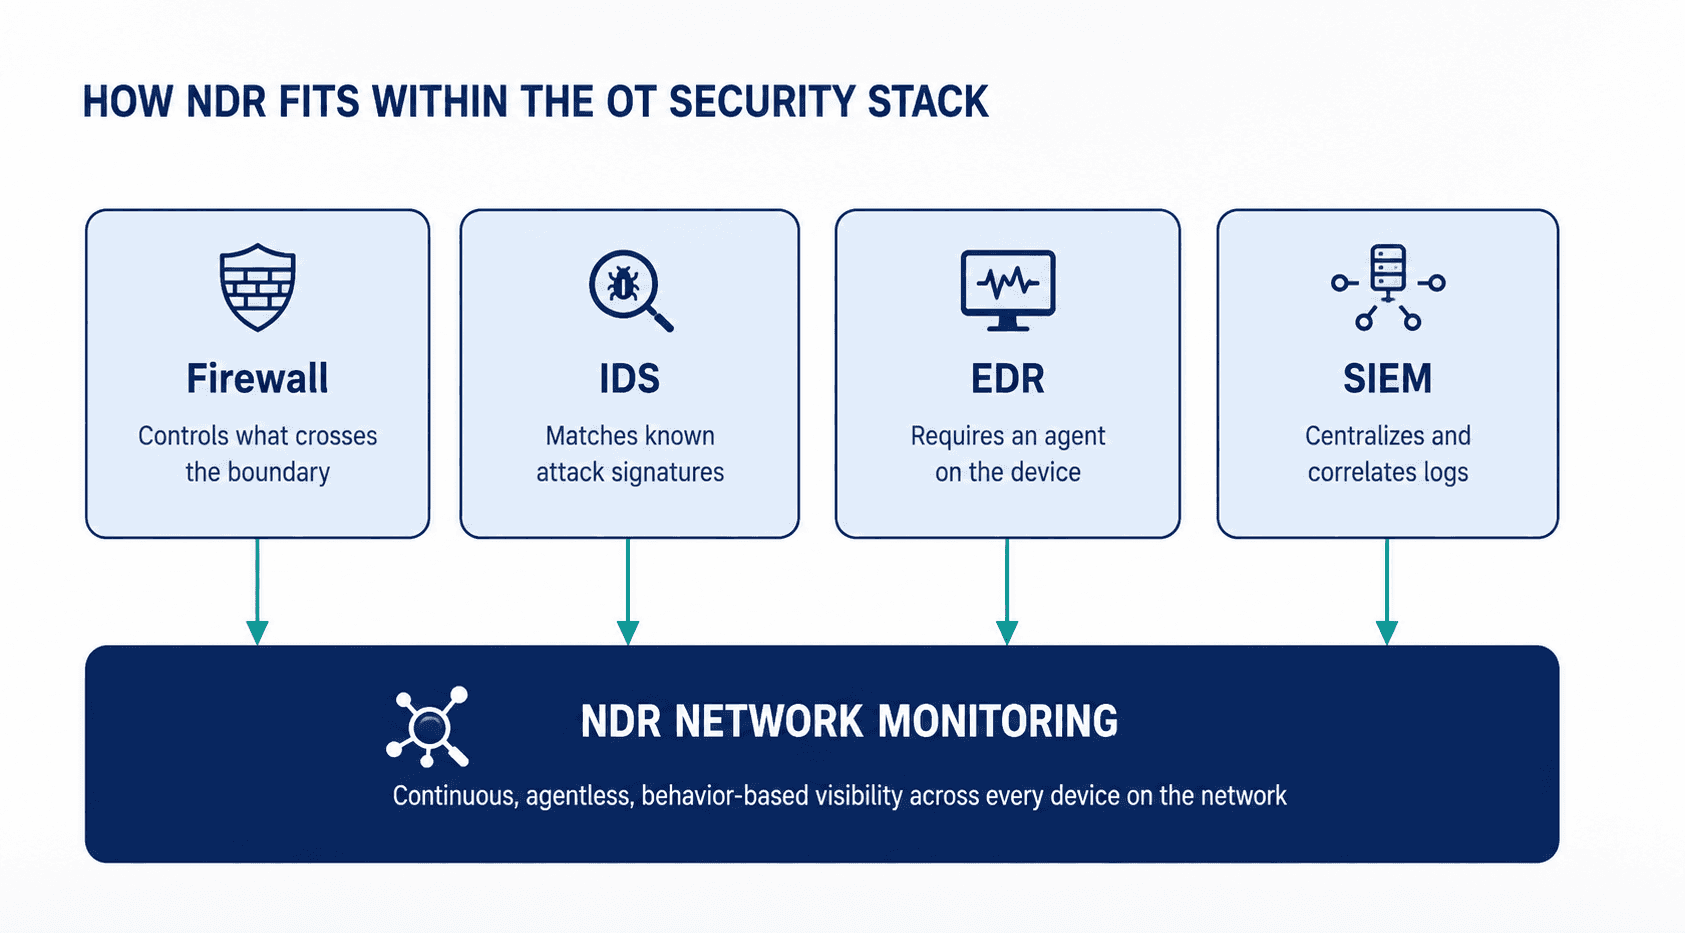
NDR posicionado junto a firewalls, IDS, EDR y SIEM dentro de una arquitectura unificada de seguridad de OT.
Cómo apoya Shieldworkz a las organizaciones
Shieldworkz trabaja con operadores industriales, empresas de servicios públicos y organizaciones de manufactura para diseñar y poner en marcha programas de monitoreo de red NDR que respeten las realidades de los entornos de producción en tiempo real. Nuestro enfoque se construye en torno a la seguridad operativa primero, y a los resultados de seguridad en segundo lugar, porque un programa de monitoreo que interrumpe la producción nunca se permitirá mantener el tiempo suficiente para ser eficaz.
Implementación de sensores NDR pasivos y no intrusivos diseñados específicamente para segmentos de red de OT e ICS, con cero tolerancia a la interrupción operativa.
Visibilidad profunda a nivel de protocolo en Modbus, DNP3, OPC-UA, PROFINET, EtherNet/IP y otros estándares de comunicación industrial.
Estrategia de colocación de sensores alineada con el Modelo Purdue para garantizar la cobertura en las capas corporativa, DMZ, de supervisión y de control de procesos.
Establecimiento de líneas base de comportamiento adaptadas a los patrones operativos reales, horarios de turnos y variaciones estacionales de cada instalación, no a umbrales genéricos de talla única.
Soporte de integración con herramientas SIEM, firewall y SOC existentes, de modo que NDR fortalezca la inversión de seguridad actual en lugar de duplicarla.
Búsqueda continua de amenazas, triaje de alertas y guía de respuesta a incidentes por parte de analistas que comprenden los procesos industriales, no solo el tráfico de red de TI.
Informes listos para auditorías de cumplimiento alineados con marcos de ciberseguridad industrial reconocidos y expectativas regulatorias en los sectores de energía, manufactura y servicios públicos.
El resultado es un programa de monitoreo en el que confían los gerentes de planta, con el que los ingenieros de control no luchan y que los líderes de seguridad pueden defender ante su junta directiva, porque está construido en torno a cómo funcionan realmente las operaciones industriales, no a cómo un producto de seguridad de TI genérico asume que funcionan.
Conclusión
La visibilidad del tráfico nunca se diseñó para responder a la pregunta que más importa en la seguridad industrial: ¿es realmente normal lo que veo en mi red? Los gráficos de ancho de banda y el recuento de conexiones pueden confirmar que los datos se están moviendo, pero no pueden decirle a un gerente de planta o a un CISO si ese movimiento representa operaciones rutinarias o las primeras etapas de un incidente grave.
El monitoreo de red NDR cierra esa brecha al brindar a los entornos de OT e ICS el contexto de comportamiento para el cual las herramientas básicas de visibilidad nunca fueron diseñadas, transformando la actividad bruta de la red en un sistema de alerta temprana para reconocimiento, movimiento lateral, actividad de comando y control e intentos de exfiltración de datos, mucho antes de que escalen a una interrupción operativa.
Para las organizaciones que operan infraestructuras críticas, líneas de manufactura o entornos de control de procesos donde el tiempo de inactividad conlleva consecuencias financieras y de seguridad reales, este cambio de la visibilidad a la comprensión ya no es algo opcional. Se está convirtiendo en una expectativa básica por parte de reguladores, aseguradoras y juntas directivas por igual.
¿Está listo para ver más allá de la visibilidad básica del tráfico? Hable con un experto en seguridad de OT de Shieldworkz sobre cómo se puede implementar el monitoreo de red NDR de manera segura en su planta, sin interrumpir las operaciones que está trabajando para proteger. Reserve una consulta gratuita con nuestros expertos |
Recursos adicionales
Un informe descargable sobre el ciberincidente de Stryker aquí
Lista de verificación para la evaluación y selección de proveedores de soluciones de escaneo de medios extraíbles aquí
Lista de verificación para la evaluación de riesgos de OT/ICS basada en IEC 62443 para el sector de manufactura de alimentos y bebidas aquí
Guías de remediación basadas en IEC 62443 aquí
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

What the French supermarket cyberattack reveals about OT security
Prayukth K V

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz

50°C by cyberattack? Inside France’s supermarket refrigeration crisis
Prayukth K V

Automating IEC 62443 Compliance Assessments Without Losing Expert Control
Team Shieldworkz

Investigative cyber threat intelligence report: Daiichi Kosho supply-chain data exposure
Prayukth K V

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz







