



Equipo Shieldworkz
Las empresas de agua y aguas residuales operan infraestructuras críticas donde los ciberataques pueden afectar directamente a la salud pública, la seguridad ambiental y la continuidad de la comunidad. Los modelos tradicionales de ciberseguridad de TI empresarial, que priorizan la confidencialidad y dependen en gran medida de una seguridad perimetral blanda y centralizada, fallan en los entornos de Tecnología Operativa (OT). Los sistemas de agua presentan activos altamente distribuidos geográficamente y remotos (estaciones de bombeo, estaciones de elevación, plataformas de dosificación) conectados a través de enlaces de telemetría limitados, protocolos seriales/IP heredados sin autenticación y bucles físicos-ciberfísicos estrechos.
La serie ISA/IEC 62443 proporciona un marco de referencia de grado de ingeniería e informado por el riesgo, diseñado específicamente para Sistemas de Automatización y Control Industrial (IACS). Este artículo proporciona un plan integral para que los CISO de las empresas de agua, los arquitectos de OT y los ingenieros de SCADA modelen, diseñen, implementen y operen una arquitectura de defensa en profundidad compartimentada utilizando IEC 62443. Al establecer un Sistema Bajo Consideración (SuC) riguroso, particionar el entorno en Zonas y Conductos lógicos, aplicar Niveles de Seguridad (SL) basados en evaluaciones de riesgo detalladas y alinear los controles con los siete Requisitos Fundacionales (FR), las empresas de agua pueden limitar las superficies de ataque y prevenir el movimiento lateral a través de sus sistemas.
Por qué las empresas de agua requieren un modelo de defensa diferente
Los entornos de tecnología operativa de agua poseen características físicas, operativas y arquitectónicas distintas que los diferencian de la TI corporativa y de otros sectores industriales.
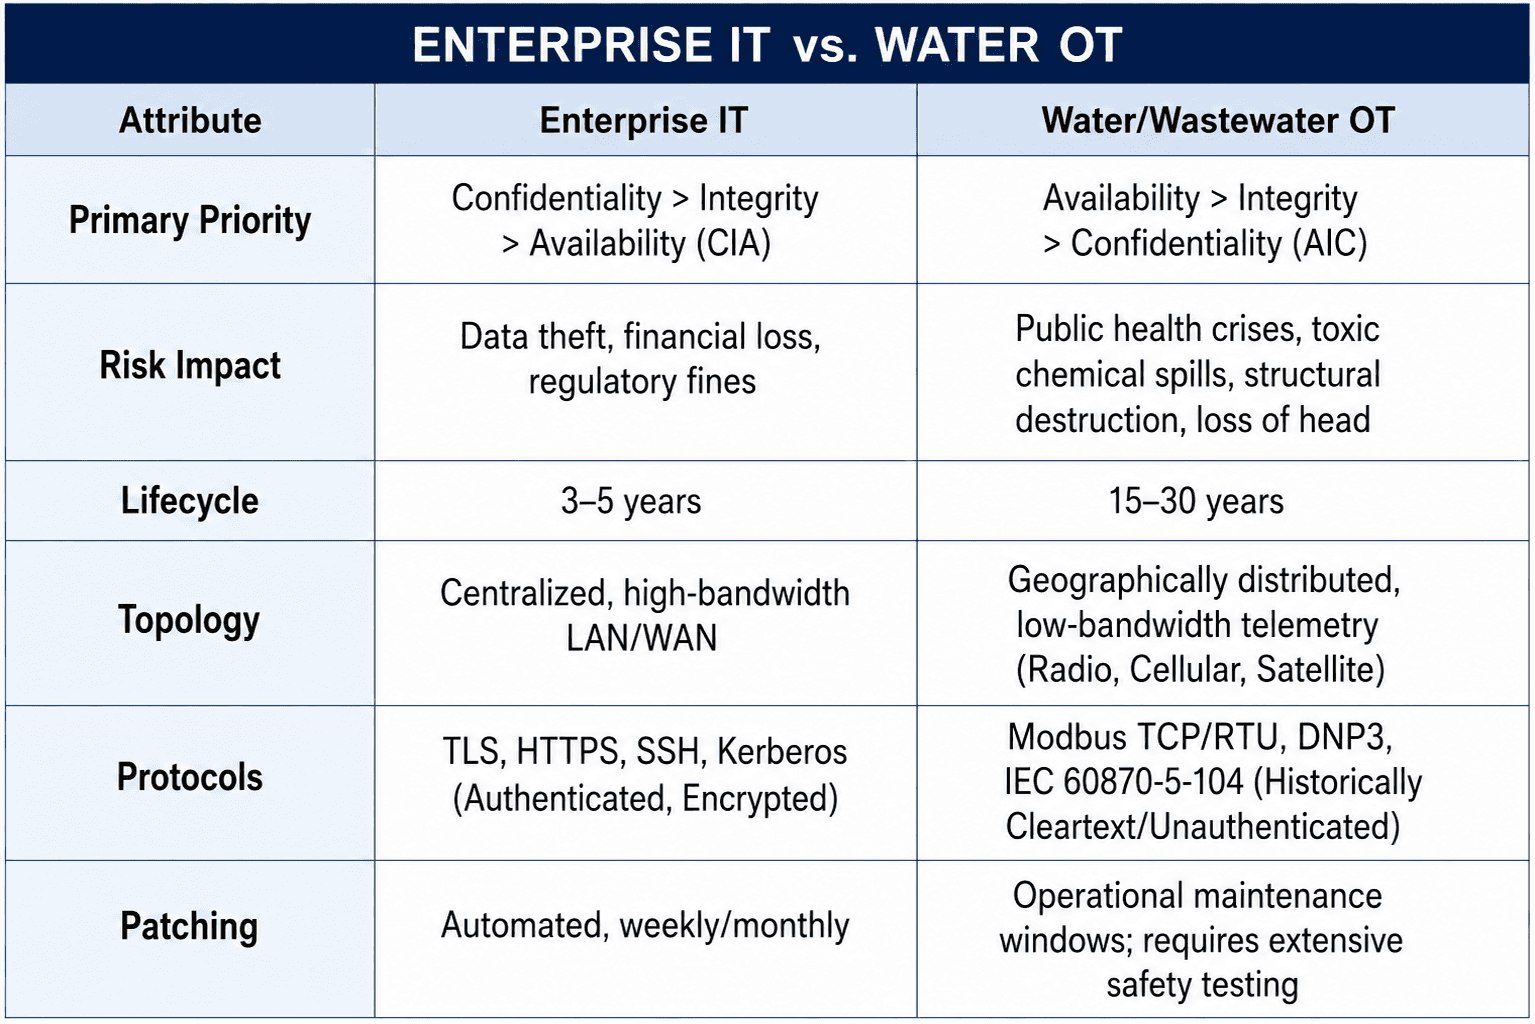
Características del proceso e impacto físico
Las empresas de agua comprenden dos dominios operativos principales:
Tratamiento y Distribución de Agua: Abarca tomas de agua cruda, coagulación/floculación, sedimentación, filtración (membrana/arena), desinfección (gas cloro, hipoclorito de sodio, UV, ozono), pozos de agua clara, estaciones de bombeo de alto servicio, tanques de almacenamiento elevados y tuberías de distribución.
Recolección y Tratamiento de Aguas Residuales: Abarca estaciones de elevación, cribado de influentes, eliminación de arena, clarificación primaria, tratamiento biológico secundario (lodos activos, filtros de goteo), tratamiento terciario, digestión anaeróbica y descarga de efluentes.
Una falla o manipulación maliciosa dentro de estos procesos causa daños físicos en lugar de solo pérdida de datos:
Manipulación de la Dosificación Química: Alterar los valores de consigna en los sistemas automatizados de alimentación química (como el hidróxido de sodio para el ajuste del pH, cloro/hipoclorito de sodio para la desinfección, ácido fluorosilícico) puede provocar la distribución de sustancias químicas tóxicas en las redes municipales de agua potable o la muerte biológica secundaria en las operaciones de aguas residuales.
Manipulación de Bombas y Válvulas: El ciclado rápido de variadores de frecuencia (VFD) o el cierre abrupto de válvulas de aislamiento remoto provoca un golpe de ariete destructivo (ondas de choque hidráulico), lo que rompe las tuberías de transmisión, daña los sellos de las bombas o causa cavitación en las bombas.
Pérdida de Visibilidad y Control: Cegar a los operadores en la Interfaz Hombre-Máquina (HMI) central mientras se altera silenciosamente la lógica del Controlador Lógico Programable (PLC) puede hacer que los pozos de agua clara se bombeen en seco o que los tanques de almacenamiento se desborden, inundando la infraestructura municipal circundante.
Contaminación Ambiental: Deshabilitar las estaciones de elevación de influentes o los sopladores de aireación en las plantas de tratamiento de aguas residuales provoca desvíos de aguas residuales crudas directamente a las vías fluviales locales, lo que genera daños ambientales masivos y sanciones regulatorias.
IEC 62443 como base
La norma ISA/IEC 62443 proporciona un enfoque de ciclo de vida estructurado para asegurar los Sistemas de Automatización y Control Industrial (IACS). Para modelar la defensa de manera efectiva, una empresa de agua debe comprender cómo encajan las partes específicas de la norma.
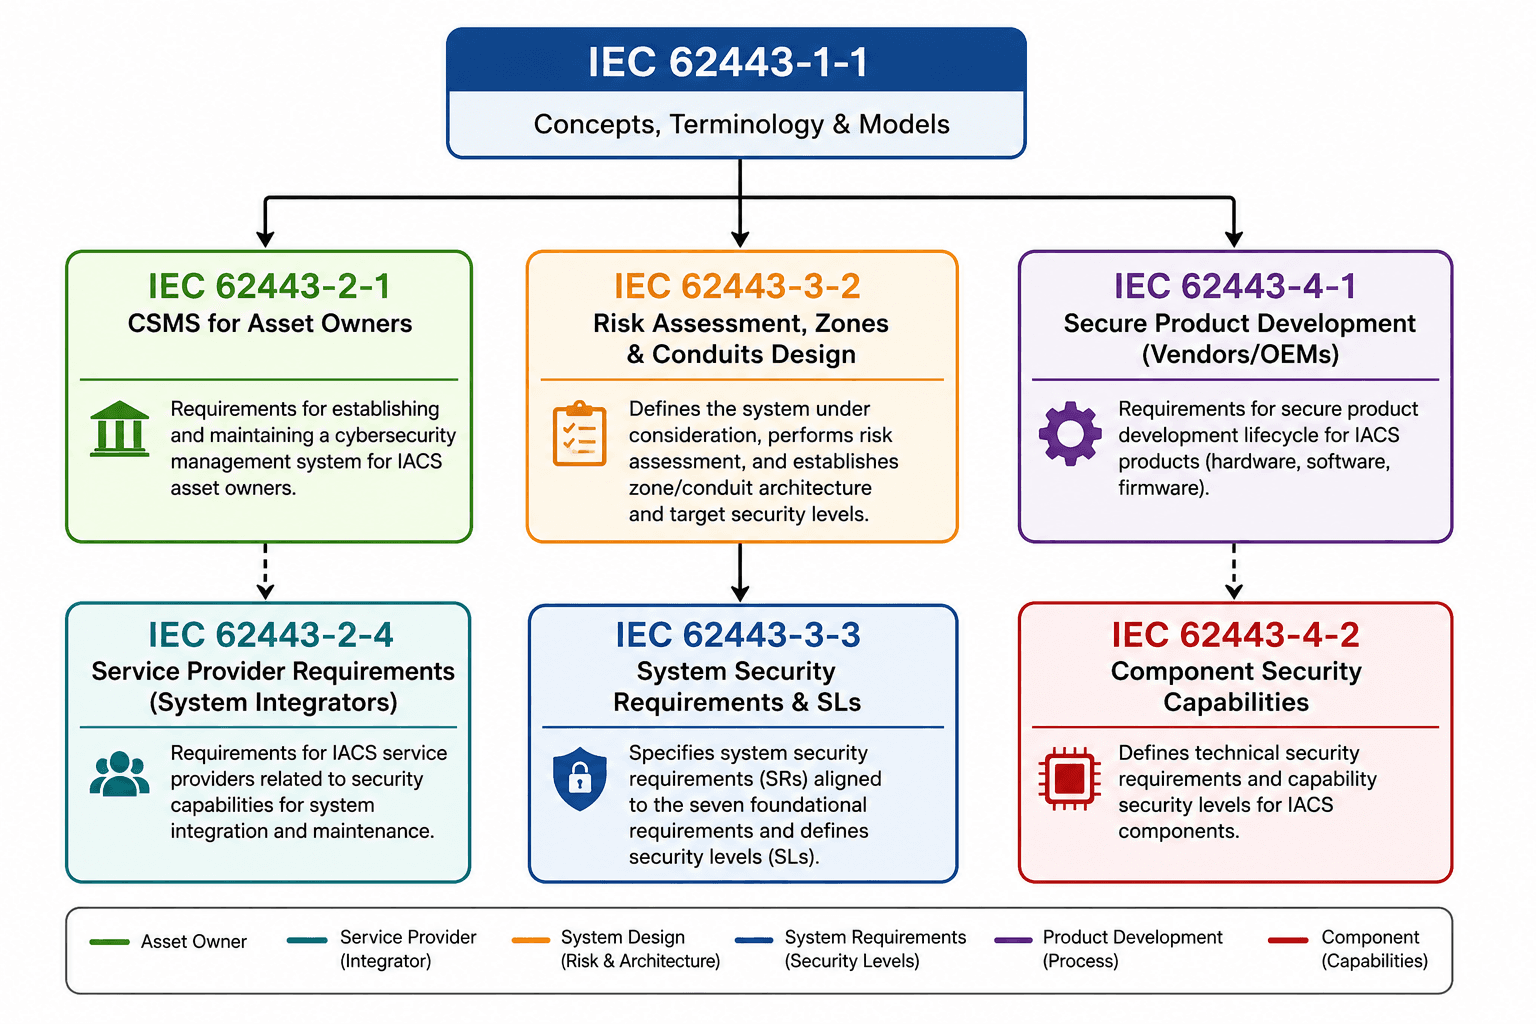
Desglose de las normas principales
IEC 62443-1-1 (Conceptos y Modelos): Define la terminología principal, incluyendo el Sistema Bajo Consideración (SuC), Zonas, Conductos y Niveles de Seguridad.
IEC 62443-2-1 (Requisitos del Programa de Seguridad para Propietarios de Activos de IACS): Describe los requisitos para establecer un Sistema de Gestión de Ciberseguridad (CSMS) de OT que cubra políticas, gestión de riesgos, personal y seguridad operativa.
IEC 62443-2-4 (Requisitos del Programa de Seguridad para Proveedores de Servicios de IACS): Especifica los requisitos para los integradores de sistemas y proveedores de mantenimiento que prestan servicios de integración y soporte a las empresas de agua.
IEC 62443-3-2 (Niveles de Seguridad Objetivo y Diseño de Zonas/Conductos): Obliga a aplicar la metodología para particionar un IACS en zonas y conductos, realizar evaluaciones de riesgo y asignar Niveles de Seguridad Objetivo ($\text{SL-T}$).
IEC 62443-3-3 (Requisitos de Seguridad del Sistema y Niveles de Seguridad): Especifica los requisitos técnicos de seguridad del sistema (SR) asociados con los siete Requisitos Fundacionales (FR) para alcanzar los Niveles de Seguridad definidos.
IEC 62443-4-1 (Requisitos del Ciclo de Vida de Desarrollo Seguro de Productos): Define las capacidades de los desarrolladores para los procesos del ciclo de vida de desarrollo seguro de hardware, software y firmware de PLC.
IEC 62443-4-2 (Requisitos Técnicos de Seguridad para Componentes de IACS): Detalla las capacidades de seguridad a nivel de componente (SL-C) requeridas para PLC, RTU, HMI, switches de red y firewalls.
La matriz de responsabilidad del ecosistema
La ciberseguridad en una empresa de agua no se puede delegar por completo a los proveedores de tecnología o integradores de sistemas. La norma IEC 62443 divide la responsabilidad entre tres partes interesadas principales:
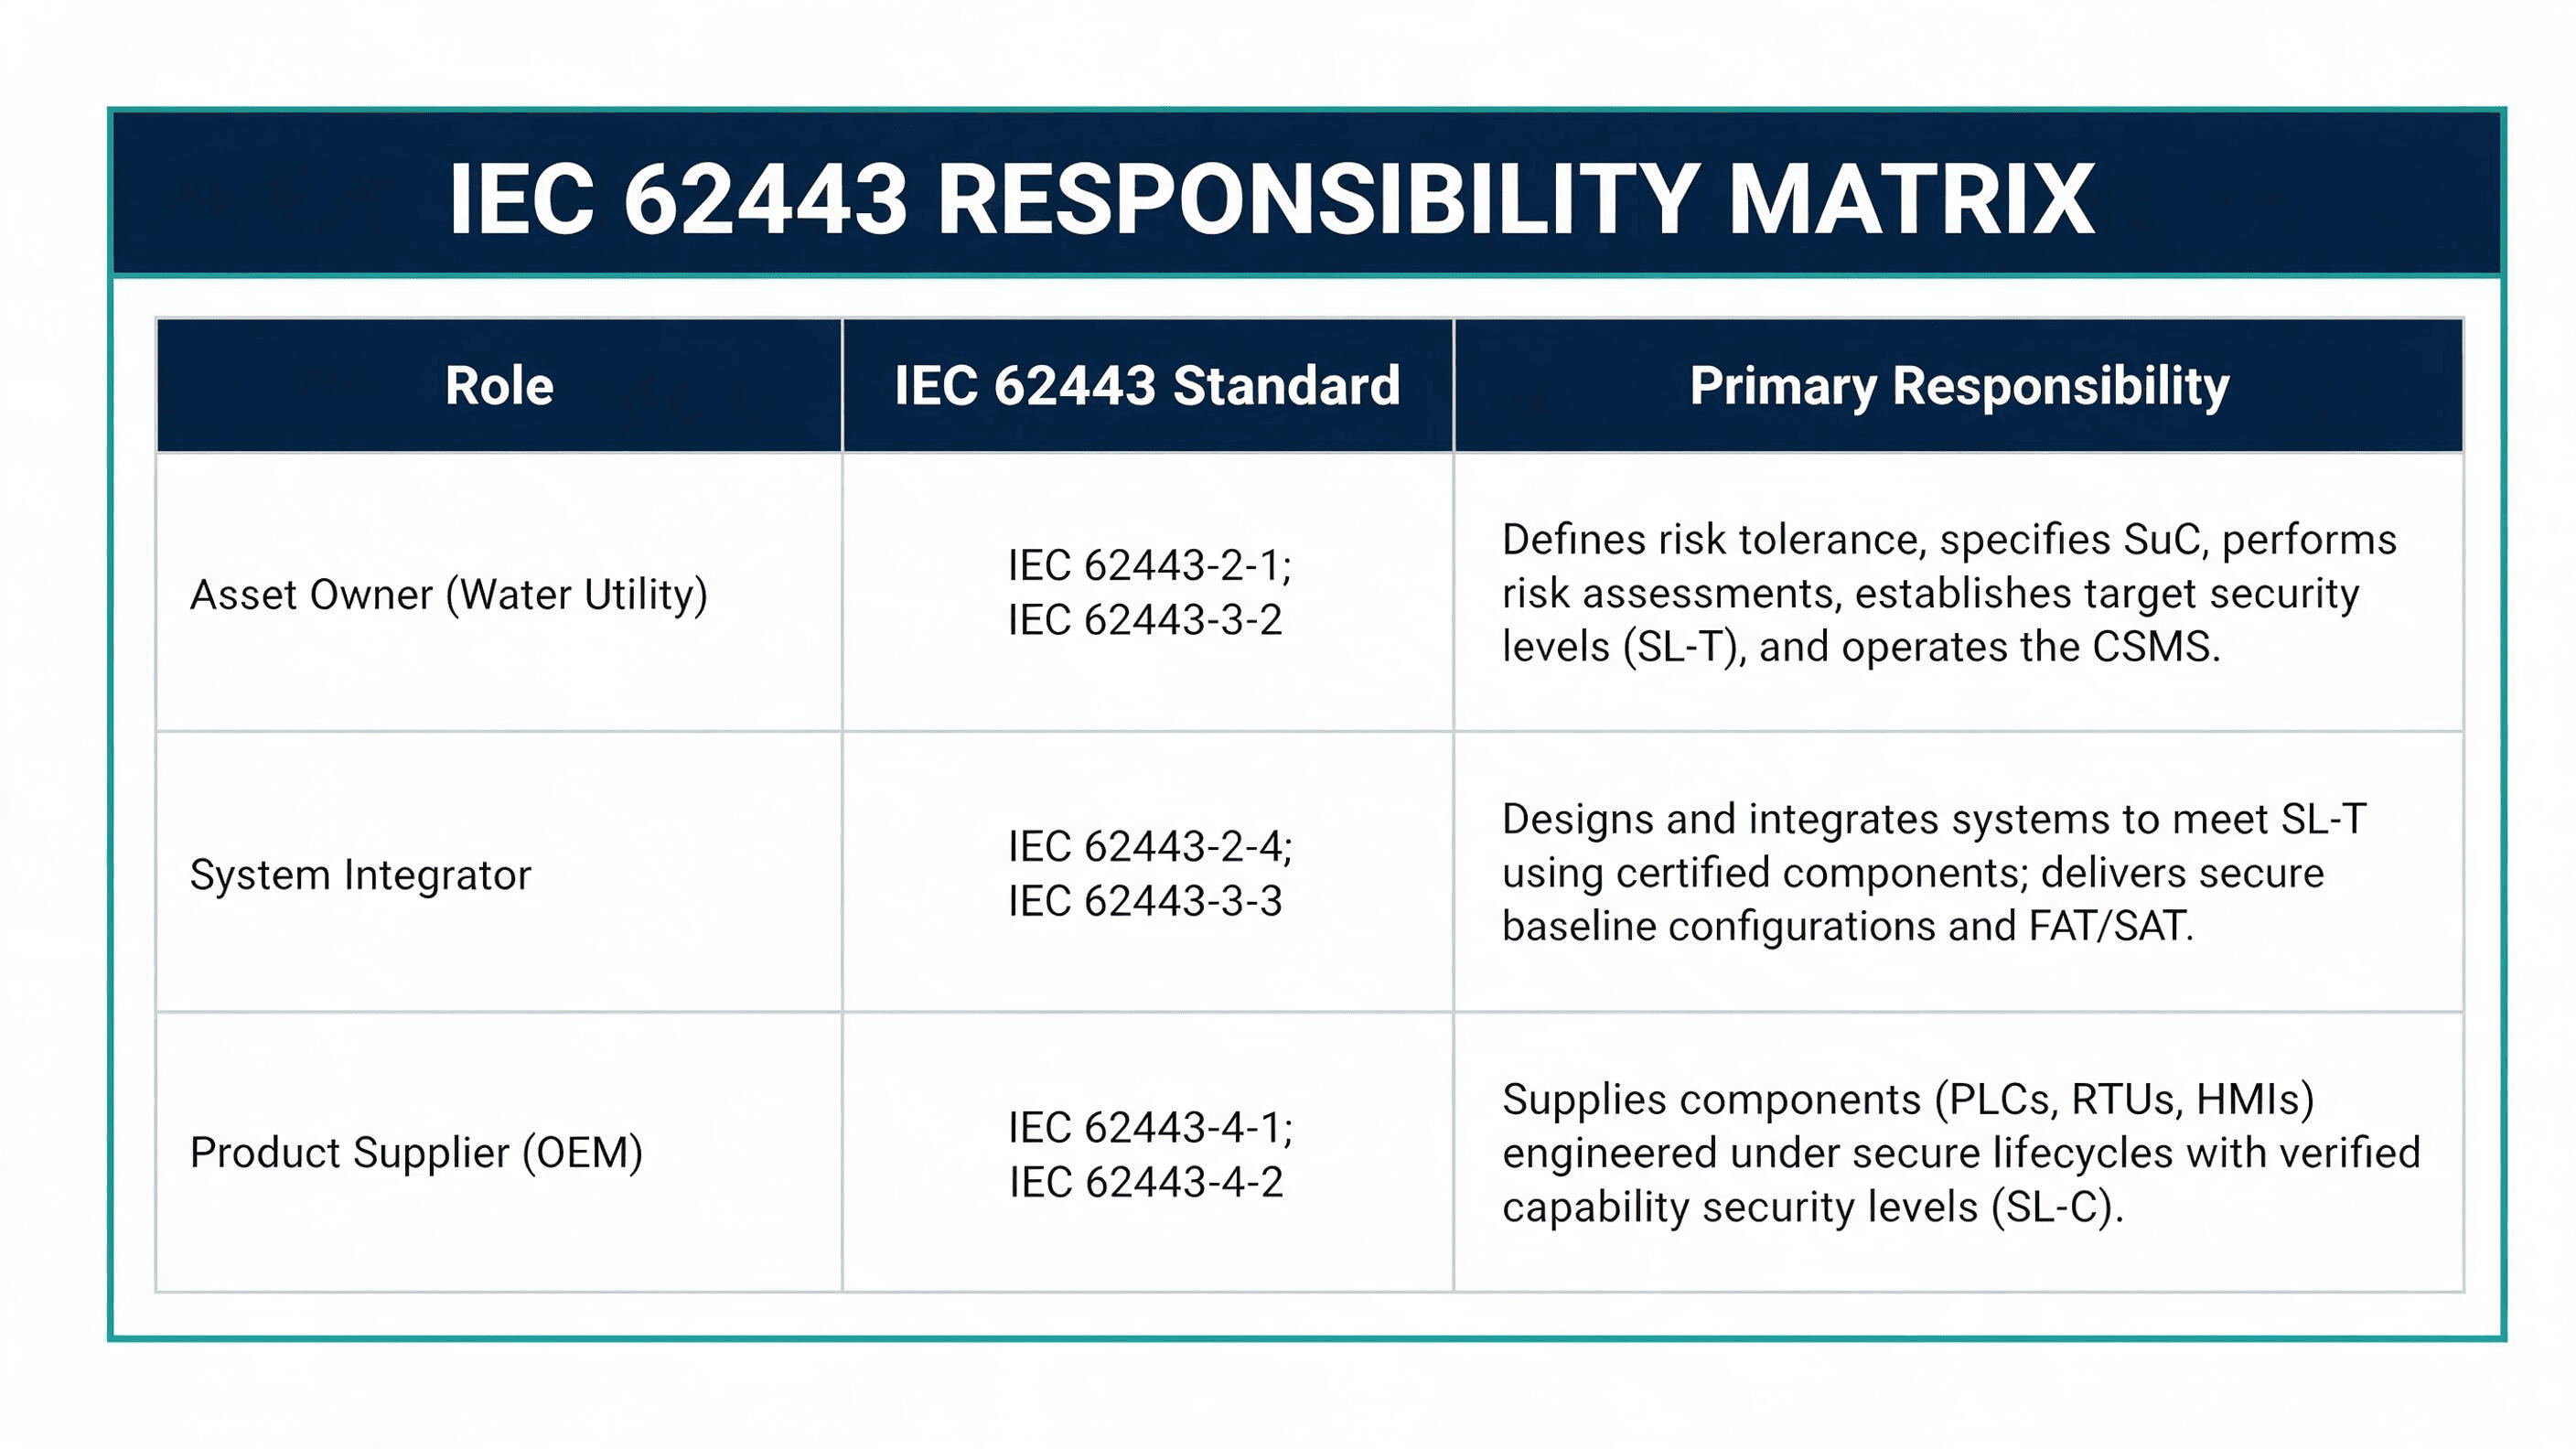
Construcción del Sistema Bajo Consideración (SuC)
Antes de establecer zonas de seguridad, una empresa de agua debe definir su Sistema Bajo Consideración (SuC) según lo estipulado por la norma IEC 62443-3-2. El SuC establece el límite explícito del entorno de IACS que se está evaluando y asegurando.
Metodología Práctica para la Definición del SuC
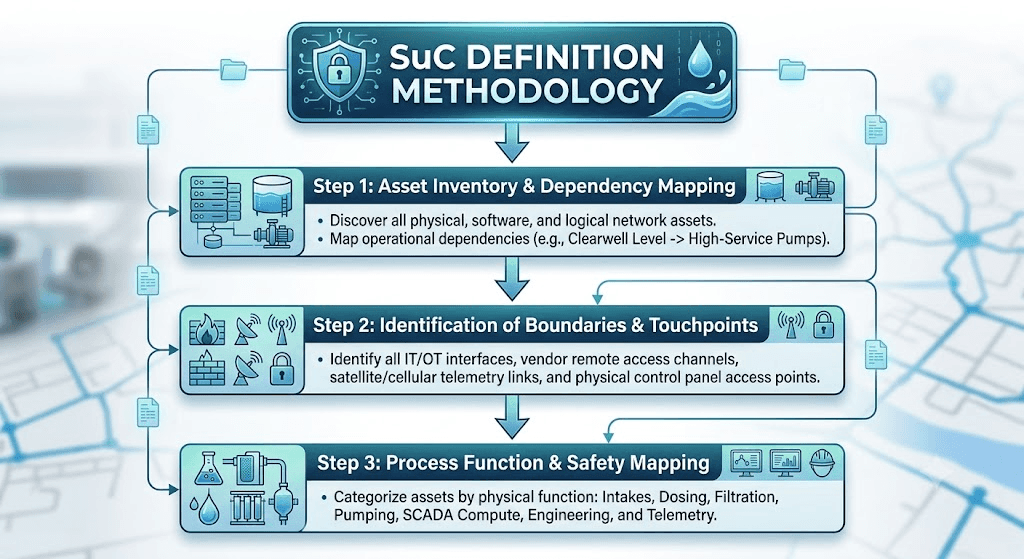
Por qué el descubrimiento automatizado de activos por sí solo no es suficiente
Las herramientas de monitoreo pasivo de red y los escáneres activos identifican direcciones IP, direcciones MAC, versiones de firmware y puertos abiertos. Sin embargo, no logran revelar el contexto del proceso, los interbloqueos de seguridad ni la criticidad operativa.
Por ejemplo, un escáner activo puede identificar dos PLC habilitados para Modbus que son idénticos. El mapeo contextual del proceso revela que el PLC-A controla los sopladores de retrolavado (bajo impacto crítico), mientras que el PLC-B controla las tasas de inyección de hipoclorito de sodio directamente aguas arriba del pozo de agua clara (impacto crítico catastrófico). La definición del SuC debe emparejar los inventarios técnicos de activos con los diagramas de tuberías e instrumentación (P&ID) y las narrativas de control operativo.
Modelado de la empresa de agua utilizando Zonas y Conductos
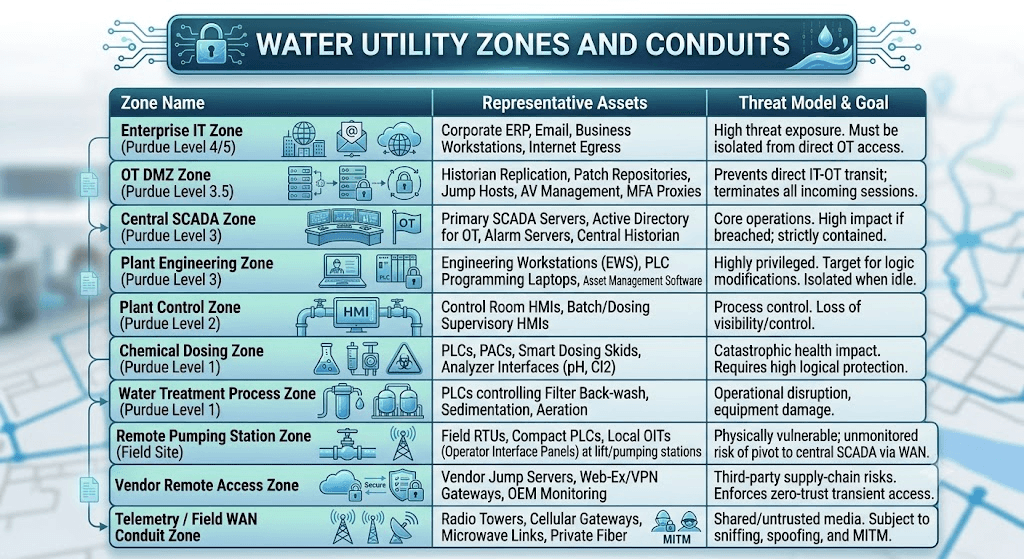
La norma IEC 62443-3-2 requiere particionar el SuC en agrupaciones lógicas llamadas Zonas, que se comunican entre sí exclusivamente a través de rutas de comunicación definidas explícitamente llamadas Conductos.
Zona: Una agrupación lógica o física de ciberactivos que comparten requisitos de seguridad comunes, criticidad operativa y perfiles de riesgo. Una zona tiene límites físicos y lógicos definidos.
Conducto: Una zona especializada que conecta dos o más zonas, encapsulando todos los canales de comunicación que pasan entre ellas. Los conductos aplican políticas de seguridad, controles de acceso y restricciones de flujo de datos.
A continuación se muestra una arquitectura ilustrativa de zonas y conductos específica para empresas de agua, diseñada para contemplar plantas de tratamiento centralizadas y activos de telemetría remotos distribuidos geográficamente.
Modelado de los Conductos
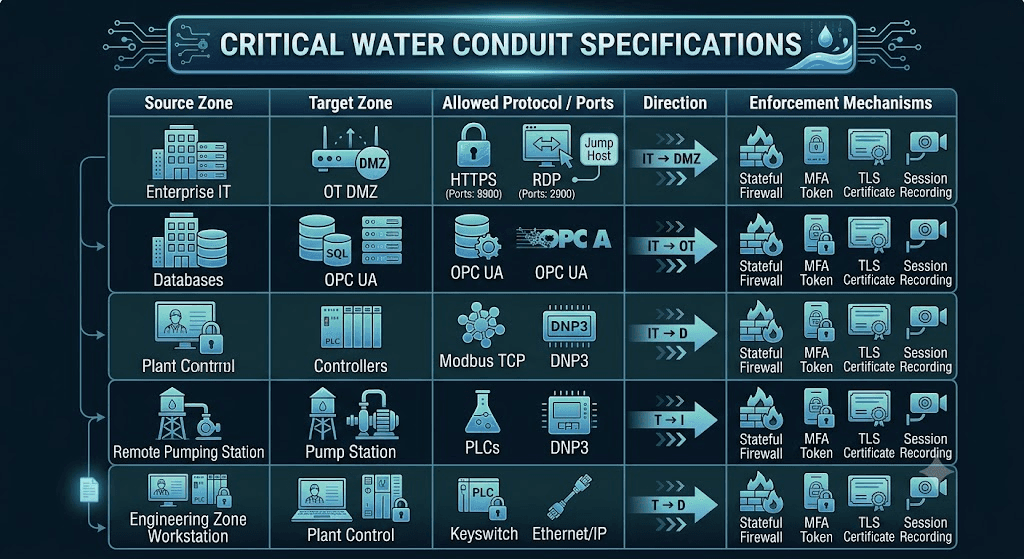
Un conducto debe tratarse como un límite de acceso estricto. Cada conducto que cruza el límite de una zona requiere la aplicación de políticas técnicas (normalmente firewalls de inspección de estado, dispositivos de seguridad industrial o pasarelas de seguridad unidireccionales).
Análisis profundo de protocolos y restricciones de microsegmentación
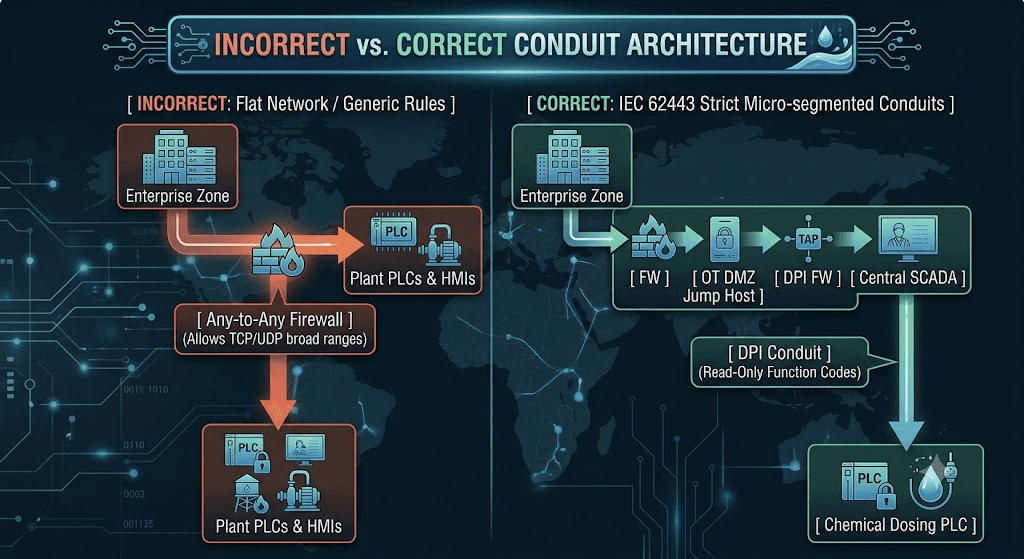
Los firewalls genéricos configurados con `ALLOW TCP 502` (Modbus TCP) dejan a los controladores expuestos a la explotación. Los conductos industriales deben aplicar la Inspección Profunda de Paquetes (DPI) para inspeccionar las cargas útiles de los protocolos hasta los códigos de función y las direcciones de registro de memoria.
Modbus TCP (Puerto 502): Sin autenticación, sin cifrado. Los conductos deben restringir el tráfico Modbus de SCADA a PLC a Códigos de Función de Lectura (por ejemplo, `0x01` Read Coils, `0x03` Read Holding Registers). Los Códigos de Función de Escritura (`0x05` Write Single Coil, `0x10` Write Multiple Registers) deben restringirse estrictamente a direcciones IP de control supervisorio autorizadas y generar alertas si se originan en otro lugar.
DNP3 (Puerto 20000) / IEC 60870-5-104 (Puerto 2404): Ampliamente utilizados para telemetría en estaciones de bombeo de agua remotas. Las implementaciones heredadas transmiten en texto claro. Los conductos que atraviesan enlaces WAN de campo deben exigir la Autenticación Segura DNP3 (SA v5) o encapsular el tráfico dentro de túneles IPSec/TLS con autenticación de certificados respaldada por hardware.
OPC UA (Puerto 4840): Preferido para la comunicación de supervisorio a historiador e interzona. Los conductos deben exigir perfiles de seguridad OPC UA que utilicen cifrado `Basic256Sha256` o `Aes128_Sha256_RsaOaep` con validación mutua de certificados X.509. El modo `None` debe prohibirse globalmente.
Evaluación de riesgos y Niveles de Seguridad
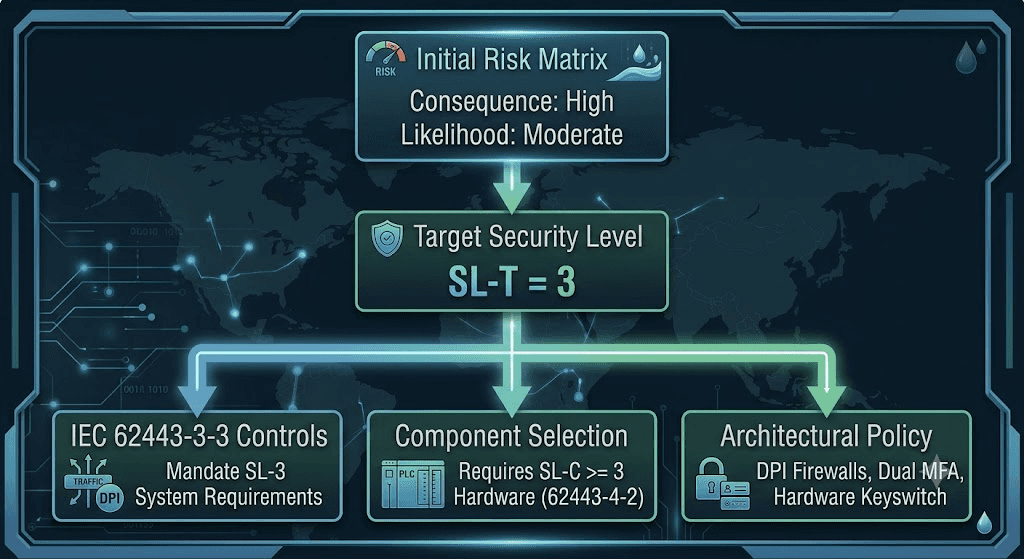
La norma IEC 62443-3-2 exige un enfoque basado en el riesgo para asignar Niveles de Seguridad (SL) a las zonas y conductos. La norma define tres tipos distintos de Niveles de Seguridad:
1. Nivel de Seguridad Objetivo (SL-T): El nivel deseado de seguridad asignado a una zona o conducto específico según la evaluación de riesgos.
2. Nivel de Seguridad Alcanzado (SL-A): El nivel real de seguridad proporcionado por los controles arquitectónicos y las contramedidas implementadas.
3. Nivel de Seguridad de Capacidad (SL-C): Las capacidades de seguridad inherentes integradas en un componente o sistema de IACS de forma predeterminada (según IEC 62443-3-3 / 4-2).
Definiciones de Niveles de Seguridad (IEC 62443-1-1 / 3-3)
SL 1: Protección contra violaciones casuales o coincidentes.
SL 2: Protección contra violaciones intencionales utilizando medios simples con pocos recursos, habilidades genéricas y baja motivación.
SL 3: Protección contra violaciones intencionales utilizando medios sofisticados con recursos moderados, habilidades específicas de IACS y motivación moderada.
SL 4: Protección contra violaciones intencionales utilizando medios sofisticados con recursos amplios, habilidades específicas de IACS y alta motivación (por ejemplo, actores de amenazas estatales).
Ejemplo: Evaluación de riesgos y determinación de SL-T del sistema de dosificación química
Para asignar un SL-T a la Zona de Dosificación Química de una planta de tratamiento de agua de 50 MGD (millones de galones por día):
Paso 1: Evaluación de consecuencias
Escenario: Un adversario manipula los registros de salida analógica del PLC que controlan las bombas dosificadoras de hipoclorito de sodio (desinfección) e hidróxido de sodio (ajuste de pH).
Impacto: La sobredosis provoca la contaminación con sustancias químicas tóxicas en el sistema de distribución; la dosis insuficiente provoca la exposición a patógenos biológicos (como Cryptosporidium, Giardia, E. coli).
Severidad: Catastrófica (Seguridad y Salud Pública); amenaza inmediata para la vida humana y pérdida de confianza pública a largo plazo.
Paso 2: Evaluación de la capacidad de amenaza
Vector de Ataque: Los atacantes explotan un enlace de acceso remoto vulnerable de un proveedor, se desplazan al servidor SCADA y envían comandos de protocolos industriales sin autenticar al PLC de dosificación.
Probabilidad: Alta exposición debido a las conexiones de mantenimiento remoto heredadas.
Paso 3: Asignación de SL-T
Debido a que la consecuencia implica impactos catastróficos directos en la salud pública y el vector de amenaza requiere una experiencia de moderada a alta en IACS.
Transformando la norma IEC 62443 en una verdadera defensa en profundidad
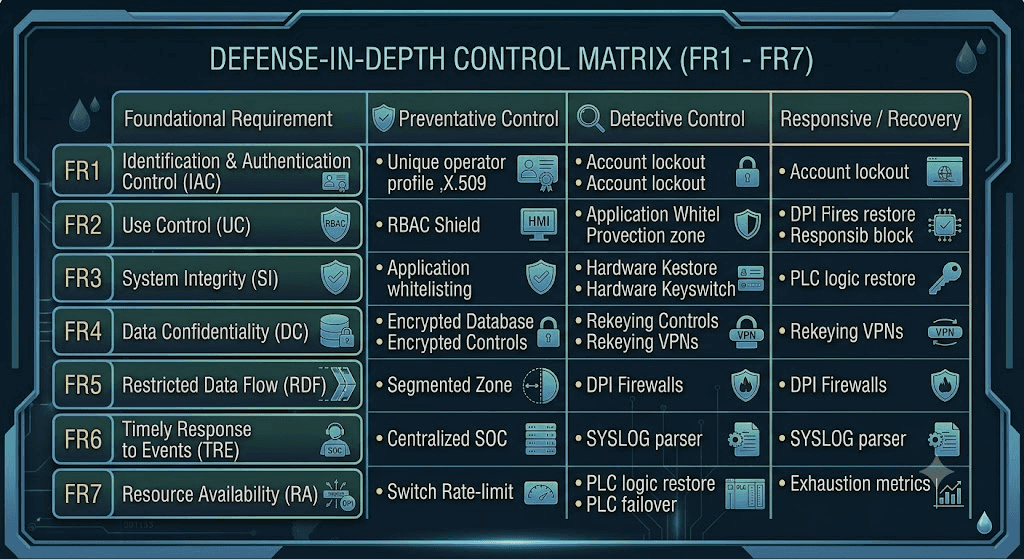
La norma IEC 62443-3-3 define Siete Requisitos Fundacionales (FR) que constituyen la columna vertebral de la seguridad técnica de IACS. A continuación se presenta una matriz de control integral que traduce estos FR en controles ejecutables para una empresa de agua.
Modelar la superficie de ataque
Para validar el modelo arquitectónico, una empresa de agua debe evaluar los vectores de amenaza potenciales contra sus zonas y conductos. A continuación se presentan tres vectores de amenaza clásicos en las empresas de agua y el mecanismo mediante el cual una arquitectura IEC 62443 interrumpe la ruta de ataque.
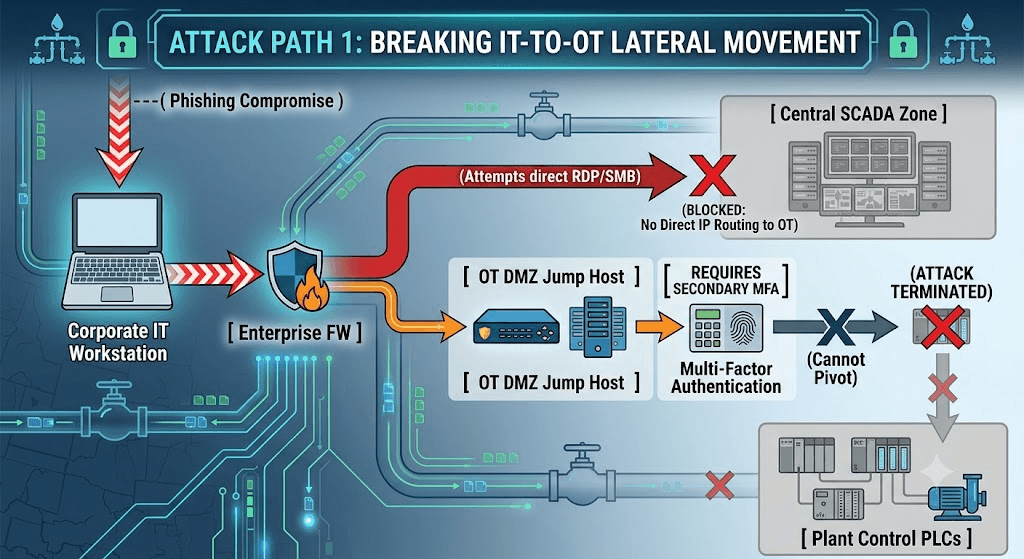
Ruta de Ataque 1: Filtración en TI que se desplaza al SCADA Central
· Acceso Inicial: Un correo electrónico de phishing dirigido compromete la estación de trabajo de un empleado de contabilidad en la Zona de TI Empresarial.
· Movimiento Lateral (No segmentado): El atacante escanea la subred corporativa, identifica puertos SMB/RDP abiertos directamente en el servidor SCADA y se desplaza directamente.
· Contención bajo IEC 62443: La Zona Empresarial se separa de la Zona SCADA Central mediante una DMZ de OT. El enrutamiento IP directo entre TI y SCADA está bloqueado. El atacante llega al host de salto de la DMZ de OT, que requiere MFA por hardware (FR1). El atacante no puede proporcionar el segundo factor, lo que termina el movimiento lateral en el límite de la DMZ.
Ruta de Ataque 2: Computadora portátil comprometida de un proveedor que modifica la lógica del PLC
· Acceso Inicial: El técnico de un proveedor químico externo conecta una computadora portátil de mantenimiento infectada con malware directamente a un puerto Ethernet dentro de un edificio de tratamiento de la planta de agua.
· Movimiento Lateral: El software malicioso escanea la subred local en busca de PLC expuestos y envía solicitudes de escritura sin autenticar para alterar la lógica de contactos (ladder logic) del PLC.
· Contención bajo IEC 62443: Los puertos físicos del switch requieren un Control de Acceso a la Red 802.1X vinculado a certificados gestionados por la empresa de agua (FR1). Los dispositivos no reconocidos se asignan a una VLAN de remediación sin enrutamiento. Además, los PLC de dosificación requieren que un interruptor de llave física se gire al modo `REMOTE PROGRAMMING` antes de que se acepten descargas de lógica (FR3), lo que neutraliza las sobreescrituras de lógica automatizadas.
Ruta de Ataque 3: Desplazamiento celular desde una estación de bombeo remota
· Movimiento Lateral: El atacante intenta enrutarse hacia atrás a través de la conexión WAN de campo celular para obtener acceso al núcleo del SCADA central.
· Contención bajo IEC 62443: La Zona de la Estación de Bombeo Remota está vinculada al sitio central a través de un Conducto de Telemetría dedicado. El concentrador VPN central aplica reglas estrictas de firewall que solo permiten el tráfico del protocolo DNP3 (TCP 20000) destinado al Procesador Frontal (FEP) de telemetría dedicado. El acceso IP directo a las estaciones de trabajo de ingeniería centrales, las HMI o las redes corporativas se descarta explícitamente en la pasarela (FR5).
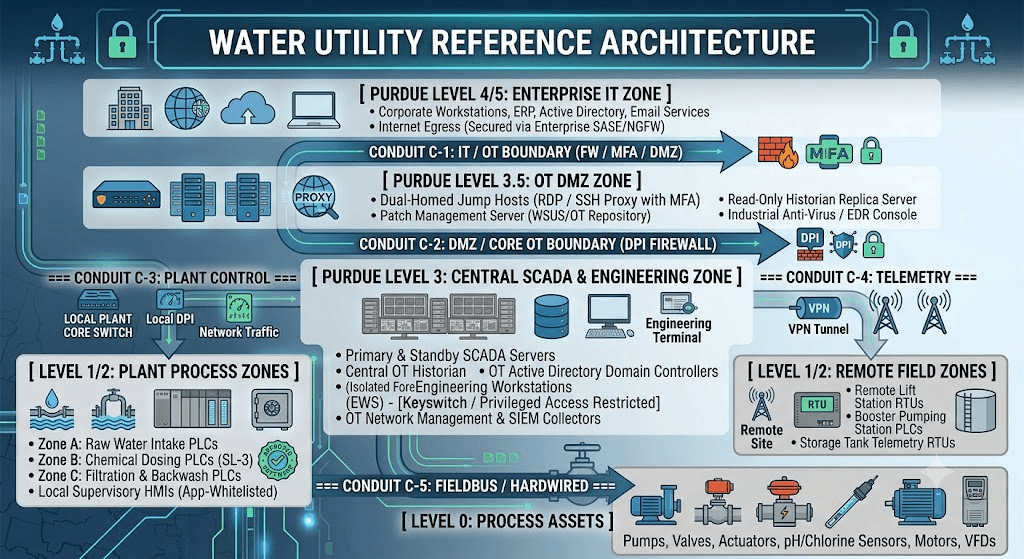
Diseñar la arquitectura de referencia
A continuación se presenta una arquitectura de referencia práctica que mapea un modelo de defensa IEC 62443 para una empresa de agua mediana o grande.
Reglas Arquitectónicas de "Nunca Conectar"
Para preservar la integridad estructural, la arquitectura de referencia exige prohibiciones explícitas de conexión:
· NUNCA conecte PLC/RTU de Nivel 1/0 directamente a las redes de TI corporativas o a Internet.
· NUNCA permita máquinas con doble tarjeta de red (dual-homed) que abarquen directamente la Zona de TI Empresarial y el SCADA de Nivel 3 sin terminar a través de una DMZ de OT.
· NUNCA enrute protocolos industriales sin cifrar y en texto claro (Modbus TCP, DNP3 en texto plano) a través de redes celulares públicas o inalámbricas no cifradas.
· NUNCA comparta almacenes de identidad de usuario (por ejemplo, Active Directory) entre los entornos de TI corporativa y OT. OT debe mantener un bosque de identidades dedicado y no confiable.
Defensa en profundidad multicapa
La defensa en profundidad requiere superponer ocho capas de seguridad funcional distintas en todas las zonas y conductos definidos.
· Capa 1 — Física: Perímetros con cercas de alta seguridad, sensores de detección de intrusiones físicas en las escotillas de las estaciones de elevación remotas, cerraduras con evidencia de manipulación en los gabinetes de PLC y cobertura de CCTV en las instalaciones críticas de toma de agua.
· Capa 2 — Red: Microsegmentación de zonas, firewalls DPI que aplican conductos con el principio de mínimo privilegio, desactivación de puertos de switch no asignados y aislamiento de VLAN.
· Capa 3 — Sistema: Robustecimiento del sistema operativo (desactivación de servicios/protocolos no utilizados), gestión de parches validada por los proveedores de OT y listas blancas de aplicaciones (ejecución predeterminada denegada) en HMI y EWS.
· Capa 4 — Identidad: Active Directory de OT centralizado, MFA basado en hardware para acceso remoto, control de acceso basado en roles (RBAC) y gestión de accesos privilegiados (PAM) con grabación de sesiones.
· Capa 5 — Aplicación / Control: Robustecimiento del software SCADA, límites en las HMI que aplican rangos numéricos válidos de valores de consigna (por ejemplo, rechazar una entrada de tasa de alimentación química por encima de los umbrales definidos) e interruptores de llave físicos en los PLC.
· Capa 6 — Detección: Sensores de monitoreo pasivo de red de OT implementados en puertos TAP/SPAN, establecimiento de líneas base de comportamiento continuo y agregación centralizada de registros en un SIEM consciente de OT.
· Capa 7 — Respuesta: Libros de jugadas de respuesta a incidentes de OT probados, activadores de contención de firewall automatizados, rutas de escalada operativa definidas y procedimientos de conmutación por error manual.
· Capa 8 — Recuperación: Respaldos fuera de línea, inmutables y con aislamiento físico (air-gapped) de las bases de datos SCADA, proyectos HMI y archivos de lógica originales (golden-master) de los PLC; planes de restauración desde cero (bare-metal) validados.
Acceso remoto y gestión de riesgos de terceros
El acceso remoto de los proveedores representa uno de los principales vectores de ataque para la infraestructura crítica. La norma IEC 62443 exige tratar el acceso remoto no meramente como un problema de conectividad de red, sino como una arquitectura dedicada y altamente controlada de Zonas y Conductos.
Reglas Operativas para el Acceso Seguro de Terceros
1. Sin Conexiones Persistentes: Las conexiones VPN de los proveedores deben estar deshabilitadas de forma predeterminada ("Siempre Desactivadas") y habilitarse solo bajo demanda para ventanas de mantenimiento específicas.
2. Aprobación Explícita del Operador de la Planta: Incluso con credenciales válidas, una sesión de un proveedor no puede conectarse hasta que un operador de la planta apruebe manualmente la solicitud activa dentro de la interfaz SCADA.
3. Acceso Efímero con Límite de Tiempo: Los permisos de acceso vencen automáticamente después de una ventana de tiempo establecida (por ejemplo, 2 horas). Las extensiones requieren una nueva autorización.
4. Grabación Completa de Sesiones: Todas las sesiones RDP y SSH de los proveedores deben grabarse en resolución de video y almacenarse para auditorías y revisiones forenses.
Monitoreo y Detección de OT
Los sistemas de detección de intrusiones (IDS) de TI tradicionales dependen de archivos de firmas y esperan cambios frecuentes en el estado de las conexiones. Las herramientas de monitoreo pasivo de red de OT operan de manera no intrusiva a través de TAPs de red o puertos SPAN de switches para construir líneas base de comportamiento de los protocolos industriales.
Respuesta a Incidentes: Contención de TI frente a Contención de OT
Las estrategias de contención en los entornos de TI con frecuencia dependen de aislar rápidamente las máquinas, apagar las subnets o terminar procesos. En una empresa de agua, aplicar la lógica de contención de TI puede provocar fallas operativas catastróficas.
Ejemplo de Libro de Jugadas de Respuesta: Estación de Trabajo de Ingeniería (EWS) Comprometida
1. Verificación de Seguridad: Los operadores de la planta verifican de inmediato los parámetros del proceso físico (niveles de los pozos de agua clara, presiones de distribución, tasas de dosificación) utilizando medidores de panel locales e indicadores cableados independientes.
2. Aislar el Conducto Lógico: Descartar el Conducto C-2 (EWS a PLCs de Nivel 1) en el firewall DPI. No apague la EWS de inmediato para preservar la evidencia en la memoria RAM volátil.
3. Girar los Interruptores de Llave de los Controladores: Cambiar manualmente todos los PLC de campo a `RUN` (deshabilitar la capacidad de programación remota) en todas las plataformas de tratamiento.
4. Activar el Respaldo Cableado: Si se detecta manipulación en la HMI, cambie las plataformas de proceso al modo de Control Manual Local utilizando los interruptores físicos manual-apagado-automático (HOA) del panel de control.
5. Investigación Forense y Recuperación Maestra: Capturar una imagen forense de la EWS. Volver a instalar la imagen de la estación de trabajo desde medios confiables fuera de línea, reinstalar el software verificado y ejecutar una comparación de la lógica del PLC firmada criptográficamente con los respaldos de la lógica maestra original.
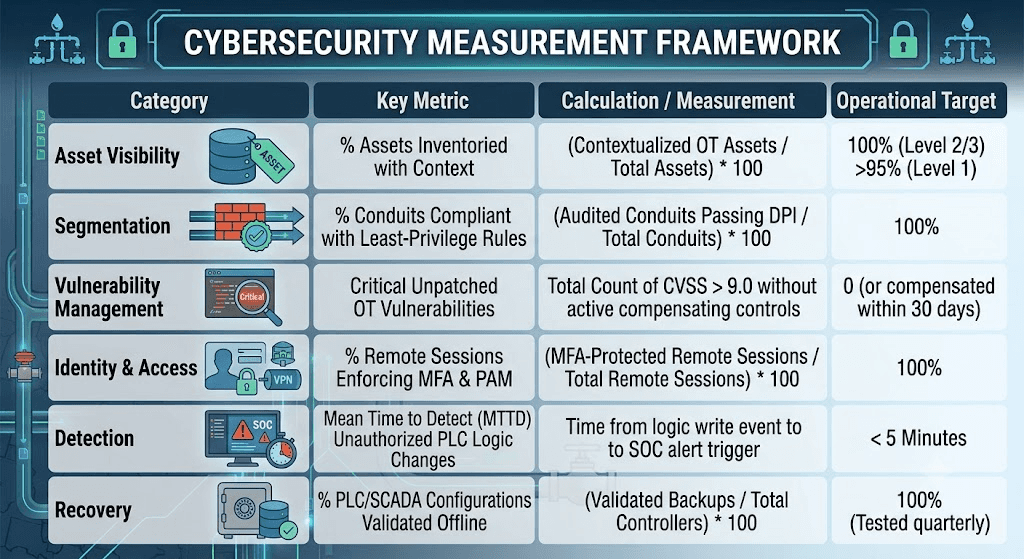
Marco de Métricas: KPI y KRI
Un sistema de gestión de ciberseguridad para empresas de agua debe medir el rendimiento frente a objetivos explícitos.
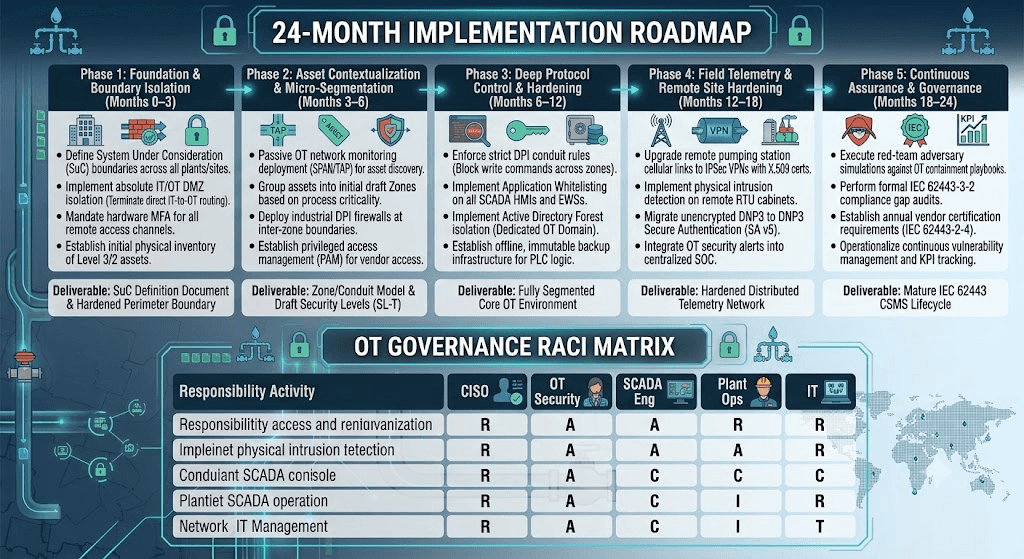
Hoja de Ruta de Implementación (0 a 24 Meses) y Matriz RACI de Gobernanza
La implementación de una arquitectura IEC 62443 en una empresa de agua requiere un enfoque por fases que priorice la reducción de riesgos antes que la adquisición de tecnología.
10 Errores comunes que cometen las empresas de agua al implementar la norma IEC 62443
· Tratar la norma IEC 62443 como una lista de verificación de cumplimiento de una sola vez: Ver la norma como una auditoría estática en lugar de un proceso continuo de ciclo de vida de ingeniería y operaciones.
· Estructurar las Zonas Puramente por Topología de Red: Diseñar zonas basándose únicamente en las subredes IP existentes en lugar de agrupar los activos por la criticidad del proceso operativo y el impacto en la seguridad.
· Asignar Niveles de Seguridad Objetivo ($\text{SL-T}$) de manera arbitraria: Establecer un $\text{SL-T} = 3$ generalizado para toda la empresa sin realizar las evaluaciones de riesgo detalladas que exige la norma IEC 62443-3-2, lo que genera una carga operativa insostenible.
· Depender de Firewalls de TI sin Inspección Profunda de Paquetes (DPI) Industrial: Permitir Modbus TCP o DNP3 sin procesar a través de firewalls sin inspeccionar los códigos de función de los protocolos ni los límites de la carga útil.
· Ignorar los Activos Remotos Distribuidos: Asegurar la planta de tratamiento de agua central mientras se dejan las RTU de las estaciones de elevación sin monitoreo y conectadas a través de enlaces celulares sin cifrar.
· Compartir Dominios de Active Directory entre TI y OT: Utilizar credenciales corporativas para el inicio de sesión en el SCADA de OT, lo que permite que los compromisos por phishing corporativo hereden inmediatamente derechos de administrador en OT.
· Confiar excesivamente en el Monitoreo Pasivo como Control Compensatorio: Desplegar la detección pasiva de anomalías en la red mientras se mantienen redes planas y no segmentadas con puertos USB y switches físicos abiertos e intactos.
· Otorgar Acceso VPN Persistente a los Proveedores: Proporcionar canales de acceso permanentes y no monitoreados a los OEM de terceros en lugar de implementar arquitecturas de host de salto temporales y aprobadas por el operador.
· Descuidar la Seguridad Física en Sitios de Campo Remotos: Implementar controles de seguridad de software de alto nivel mientras se dejan los gabinetes de los paneles de control de campo sin llave y accesibles mediante llaves maestras físicas estándar.
· Aplicar Procedimientos de Contención de Incidentes de TI a Entornos de Proceso: Apagar las HMI o cortar conexiones de red completas durante un incidente sin evaluar la seguridad física, los impactos hidráulicos o la disponibilidad del control manual local.
Lista de verificación práctica para la implementación y ciclo de vida final de la defensa
Un programa de ciberseguridad resiliente para empresas de agua opera en un bucle de retroalimentación continua:
Lista de verificación de verificación
[ ] PASO 1: DEFINICIÓN DE LÍMITES
[ ] Sistema Bajo Consideración (SuC) documentado explícitamente.
[ ] Todos los puntos de contacto IT/OT, pasarelas de acceso remoto y enlaces de campo mapeados.
[ ] PASO 2: ZONIFICACIÓN Y CONDUCTOS
[ ] DMZ de OT desplegada; cero enrutamiento IP directo entre la TI corporativa y la OT de Nivel 3.
[ ] Áreas críticas del proceso (dosificación química, tomas de agua) aisladas en zonas discretas.
[ ] Los firewalls que aplican conductos utilizan Inspección Profunda de Paquetes (DPI) para protocolos de OT.
[ ] PASO 3: CONTROL DE IDENTIDAD Y ACCESO
[ ] Dominio de Active Directory dedicado y aislado establecido para OT.
[ ] Autenticación de Múltiples Factores (MFA) aplicada en todos los canales de acceso remoto.
[ ] Acceso de terceros enrutado a través de un host de salto de gestión de accesos privilegiados (PAM).
[ ] PASO 4: ROBUSTECIMIENTO DE SISTEMAS Y APLICACIONES
[ ] Lista blanca de aplicaciones habilitada en todas las HMI y Estaciones de Trabajo de Ingeniería.
[ ] Interruptores de llave físicos en los PLC configurados en modo RUN durante las operaciones normales.
[ ] Puertos físicos de switches no utilizados desactivados; 802.1X aplicado donde sea operativo.
[ ] PASO 5: DETECCIÓN Y RECUPERACIÓN
[ ] Sensores de monitoreo pasivo de seguridad de OT desplegados en los puertos TAP/SPAN principales.
[ ] Respaldos de la lógica de SCADA, HMI y PLC almacenados en un almacenamiento inmutable, fuera de línea y con aislamiento físico (air-gapped).
[ ] Libros de jugadas de respuesta a incidentes específicos de OT probados anualmente mediante ejercicios de mesa.
Referencias y lista de fuentes
1. ISA/IEC 62443-1-1:2018 — *Seguridad para sistemas de automatización y control industrial — Parte 1-1: Terminología, conceptos y modelos.*
2. ISA/IEC 62443-2-1:2009 — *Seguridad para sistemas de automatización y control industrial — Parte 2-1: Establecimiento de un programa de seguridad para sistemas de automatización y control industrial.*
3. ISA/IEC 62443-3-2:2020 — *Seguridad para sistemas de automatización y control industrial — Parte 3-2: Evaluación de riesgos de seguridad para el diseño de sistemas.*
4. ISA/IEC 62443-3-3:2013 — *Seguridad para sistemas de automatización y control industrial — Parte 3-3: Requisitos de seguridad del sistema y niveles de seguridad.*
5. ISA/IEC 62443-4-2:2019 — *Seguridad para sistemas de automatización y control industrial — Parte 4-2: Requisitos técnicos de seguridad para componentes de IACS.*
6. CISA Water and Wastewater Sector Cybersecurity Services — *Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA), Guía para el Sector del Agua.*
7. Publicación Especial de NIST 800-82 Revisión 3 — *Guía para la Seguridad de la Tecnología Operativa (OT)*, Instituto Nacional de Estándares y Tecnología.
8. AWWA G430-13 — *Prácticas de Seguridad para la Operación y Gestión*, Asociación Americana de Obras de Agua.
9. AWWA J100-10 — *Gestión de Riesgos y Resiliencia de Sistemas de Agua y Aguas Residuales*, Asociación Americana de Obras de Agua.
10. Shieldworkz – Guías de remediación basadas en IEC 62443
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

What the French supermarket cyberattack reveals about OT security
Prayukth K V

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz

50°C by cyberattack? Inside France’s supermarket refrigeration crisis
Prayukth K V

Automating IEC 62443 Compliance Assessments Without Losing Expert Control
Team Shieldworkz

Investigative cyber threat intelligence report: Daiichi Kosho supply-chain data exposure
Prayukth K V

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz







