



Equipo Shieldworkz
Todos los gerentes de planta han escuchado esta frase tranquilizadora antes: "Nuestra red de control está aislada (air-gapped), así que estamos seguros". Es uno de los mitos más persistentes y peligrosos en la ciberseguridad industrial. El aislamiento físico de la red no impide que las amenazas entren por la puerta principal, y en entornos de TO (Tecnología de Operación), la puerta principal suele ser una unidad USB, un disco duro externo o la laptop de un contratista conectada para una actualización de firmware de rutina.
Antes de comenzar, no olvides consultar nuestra publicación anterior sobre "Regulaciones de ciberseguridad de la CEA de 2026: lo que las empresas eléctricas de la India deben hacer" aquí.
Los medios extraíbles se han convertido silenciosamente en una de las formas más constantes en que el malware se introduce en los sistemas de control industrial, las redes SCADA y las plantas de fabricación. A diferencia de los correos electrónicos de phishing o los puertos de acceso remoto expuestos, las amenazas transmitidas por medios físicos no necesitan una conexión a Internet para propagarse; solo necesitan a un ser humano con un dispositivo y una tarea por realizar. Para los líderes de seguridad de TO, los CISO y los operadores de plantas, entender cómo prevenir el malware mediante el escaneo estructurado de medios no es un detalle técnico refinado. Es gestión de riesgos operativos.
Este blog analiza en detalle por qué los medios extraíbles siguen siendo uno de los principales vectores de infección en TO, qué espera la norma IEC 62443 que hagan las organizaciones al respecto, cómo funciona realmente el escaneo de medios moderno y los pasos prácticos que los equipos industriales pueden tomar para cerrar esta brecha sin ralentizar las operaciones.
Por qué los medios extraíbles siguen amenazando a los entornos de TO
El mito del aislamiento de la red (Air-Gap)
El aislamiento de red es un control valioso, pero nunca fue diseñado para detener el movimiento de dispositivos físicos. Una red de control sin conexión a Internet aún puede verse comprometida en el momento en que alguien inserta una unidad USB para transferir un archivo de configuración, instalar un parche o extraer registros de diagnóstico. De hecho, cuanto más aislada esté una red del monitoreo rutinario, más atractivos se vuelven los medios extraíbles como punto de entrada, ya que evitan por completo las defensas basadas en la red.
Esto se ve agravado por la forma en que los entornos de TO operan en el día a día. Los ingenieros se desplazan entre sitios web llevando laptops y unidades de almacenamiento. Los proveedores llegan para el mantenimiento programado con sus propios medios físicos. Los datos del historiador se exportan y se trasladan entre sistemas que nunca fueron diseñados para estar conectados en red. Cada una de estas actividades cotidianas y necesarias es también una oportunidad para que el malware viaje desde un dispositivo comprometido hacia un entorno de producción.
Lecciones del mundo real: cuando los medios portátiles se convirtieron en el punto de entrada
La historia de la ciberseguridad industrial ofrece varios recordatorios aleccionadores de lo que sucede cuando los controles de medios extraíbles están ausentes o son inconsistentes. Estos incidentes, ahora ampliamente documentados en el registro público, siguen influyendo en cómo las organizaciones serias evalúan el riesgo de los medios físicos.
Año | Incidente | Sector | Vector de entrada | Impacto comercial |
2008 | Intrusión de Agent.btz en las redes militares de EE. UU. | Defensa | Unidad flash USB infectada | Desencadenó un esfuerzo de remediación de varios años y de múltiples agencias, así como una prohibición permanente de medios extraíbles en redes clasificadas |
2009 | El gusano Conficker se propagó por redes de fabricación y salud | Fabricación, Salud | Unidades extraíbles y carpetas de red compartidas | Tiempo de inactividad generalizado, ya que las estaciones de trabajo de ingeniería infectadas tuvieron que ser aisladas y reconstruidas |
2010 | Stuxnet dirigido a centrifugadoras de enriquecimiento de uranio | Energía / Nuclear | Unidad USB introducida en una instalación aislada de la red | Daño físico al equipo de centrifugación y un cambio permanente en la forma en que se protegen los sitios aislados de la red |
2017 | El ransomware WannaCry interrumpe las líneas de producción | Fabricación, Logística | Propagación por red, acelerada por endpoints no administrados | Detuvo los turnos de producción y evidenció la rapidez con la que las infecciones de TI cruzan a TO cuando la segmentación es débil |
Tabla 1: Breve historia de cómo los medios extraíbles y portátiles contribuyeron a incidentes de seguridad importantes en la industria y la infraestructura.
Lo que estos incidentes tienen en común no es la sofisticación, sino la oportunidad. En varios casos, el malware en sí no era especialmente avanzado. Lo que lo hizo efectivo fue la ausencia de un punto de control donde se pudiera haber verificado el medio de almacenamiento antes de que llegara a un sistema sensible. Ese único paso faltante, un escaneo antes de la conexión, es la brecha que toda esta estrategia está diseñada para cerrar.
Por qué el riesgo está aumentando, no disminuyendo
A medida que las redes de TI y TO convergen, y a medida que los diagnósticos remotos, los historiadores conectados a la nube y los contratos de mantenimiento de terceros se convierten en la norma, la cantidad de personas y dispositivos que tocan los sistemas industriales no para de crecer. Cada laptop de contratista adicional, cada USB de proveedor adicional, es otra ruta no monitoreada hacia el entorno. Al mismo tiempo, muchos sitios industriales todavía ejecutan sistemas operativos heredados que no pueden recibir actualizaciones de seguridad en tiempo real, lo que los hace desproporcionadamente vulnerables a malware que un endpoint de TI moderno detectaría de inmediato.
Comprendiendo los fundamentos de seguridad de medios de la norma IEC 62443
Lo que la norma espera de las organizaciones
La norma IEC 62443, el marco reconocido internacionalmente para la seguridad de los sistemas de control y automatización industrial, trata a los medios portátiles como una categoría de riesgo distinta y no como algo secundario. Los requisitos del sistema de la norma exigen controles que restrinjan el uso de dispositivos portátiles y móviles, verifiquen que los medios extraíbles se analicen en busca de contenido malicioso antes de su uso y mantengan registros de cuándo y cómo se introducen los medios en un entorno de control.
A nivel organizacional, la norma IEC 62443-2-1 espera una política documentada que regule cómo se manejan los medios extraíbles: quién está autorizado a traer dispositivos al sitio, qué escaneo debe realizarse antes de la conexión y cómo se aprueban y registran las excepciones. A nivel de sistema, la norma IEC 62443-3-3 espera una aplicación técnica: la capacidad de detectar y bloquear el código no autorizado de los medios extraíbles para que no llegue a una zona o conducto dentro de la arquitectura.
Por qué el cumplimiento normativo por sí solo no es protección
Cumplir con la letra de una norma y reducir realmente el riesgo son dos logros diferentes. Una política escrita que dice "todos los medios deben ser escaneados" significa poco si el escaneo se realiza de manera inconsistente, si la propia herramienta de escaneo está desactualizada o si no hay forma de verificar que realmente se realizó un escaneo antes de conectar un dispositivo. La verdadera seguridad de los medios requiere que la política, la tecnología y el hábito operativo diario estén alineados, y esa alineación es donde la mayoría de las organizaciones todavía tienen dificultades.
Fundamentos del escaneo de medios en TO: cómo funciona realmente el escaneo moderno
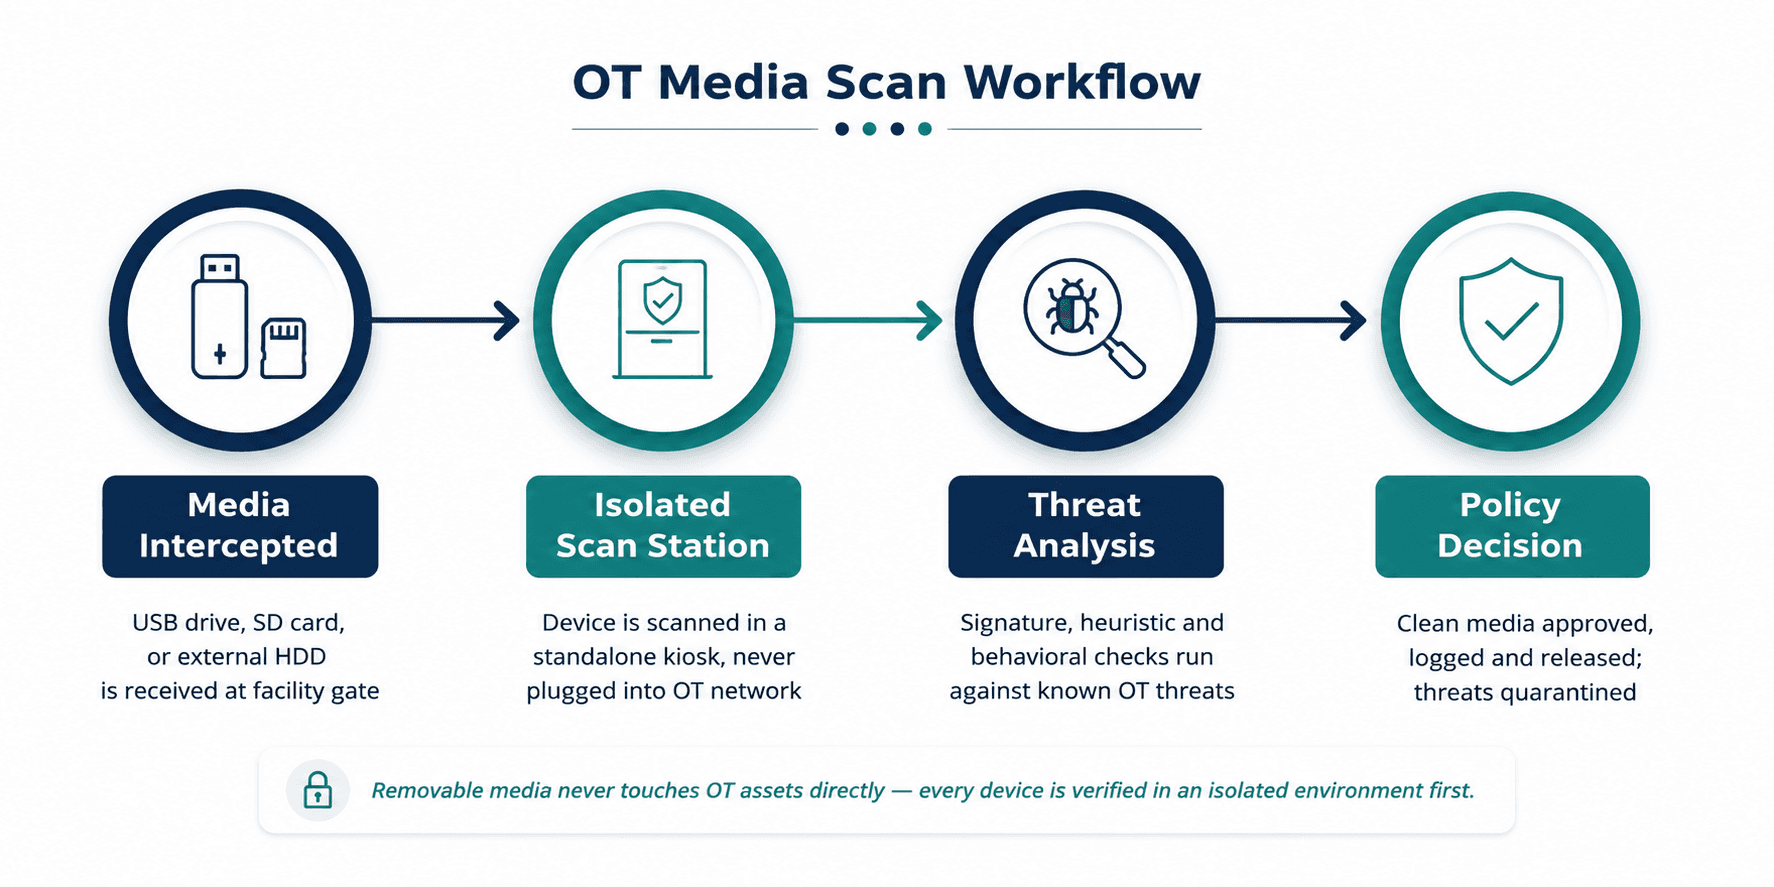
Figura 1: Un flujo de trabajo típico de escaneo de medios de TO: los medios se verifican en una estación aislada antes de llegar a cualquier activo de la red de control.
Kioscos de escaneo aislados
La base de un programa de escaneo de medios de TO eficaz es la separación física y lógica. En lugar de escanear una unidad USB en la misma estación de trabajo que controla un proceso, las organizaciones despliegan kioscos de escaneo dedicados ubicados en los puntos de entrada física a una instalación: la caseta de vigilancia, la oficina de mantenimiento o el límite de la sala de control. Estos kioscos nunca están conectados a la red de producción. Su único trabajo es inspeccionar los medios y emitir un veredicto antes de que se permita que se acerquen a un activo de TO.
Detección por firmas, heurística y de comportamiento
Una estación de escaneo capaz no depende de un único método de detección. El escaneo basado en firmas detecta el malware conocido de forma rápida y confiable. El análisis heurístico busca patrones de código sospechosos que se asemejen a comportamientos maliciosos, incluso sin una coincidencia exacta de firma. El análisis de comportamiento y en entornos de pruebas (sandboxing) va un paso más allá, observando lo que un archivo intenta hacer realmente en un entorno contenido; esto es particularmente importante para detectar amenazas nuevas o dirigidas diseñadas específicamente para evadir las bases de datos de firmas, el tipo de amenaza con más probabilidades de estar dirigido a objetivos industriales.
Registro, cadena de custodia y auditabilidad
Cada escaneo debe generar un registro: qué dispositivo se escaneó, quién lo presentó, cuál fue el resultado y qué sucedió después. Esto no es burocracia porque sí. Cuando ocurre un incidente, este registro suele ser la forma más rápida de rastrear cómo entró una amenaza al entorno y quién más pudo haber utilizado el mismo dispositivo infectado en otra parte del sitio. Para las organizaciones que operan bajo supervisión regulatoria, este registro de auditoría también suele ser la evidencia que demuestra la debida diligencia.
Por qué los medios extraíbles siguen siendo un vector principal de infección en TO
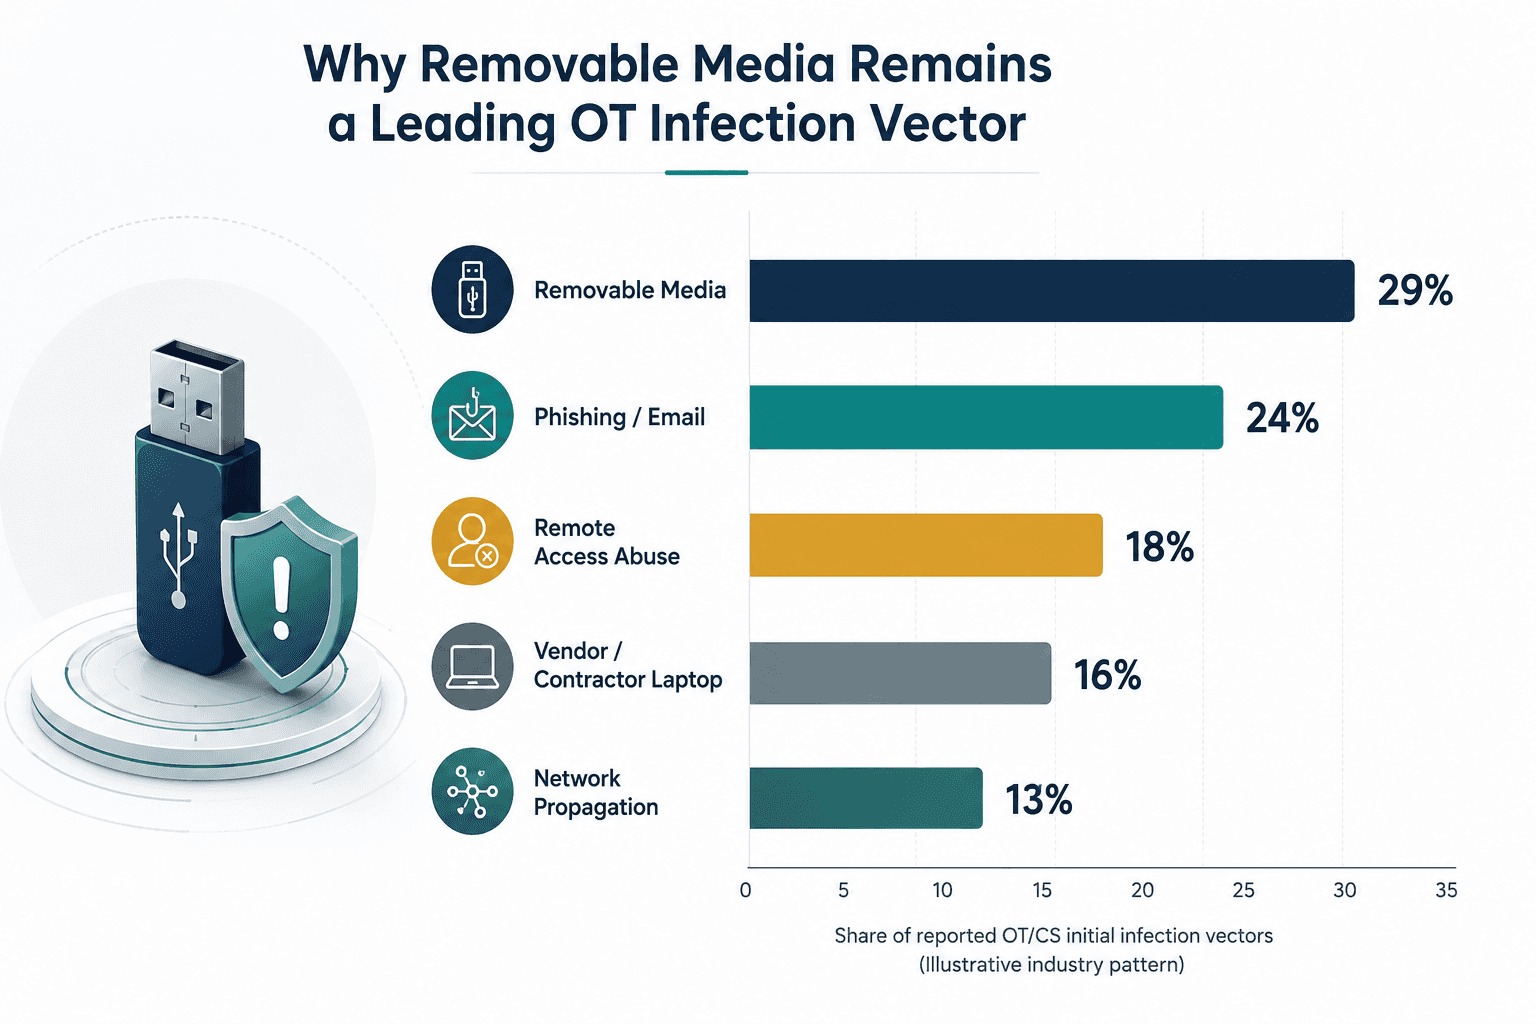
Figura 2: Los medios extraíbles se clasifican constantemente entre los principales vectores de infección inicial informados en los entornos industriales, un patrón que se ha mantenido estable durante más de una década.
Este patrón persiste por una razón muy sencilla: los medios extraíbles son el único vector que cruza de forma confiable el aislamiento físico de la red (air gap). Los firewalls, el monitoreo de red y la detección de intrusiones asumen alguna forma de conectividad para poder observar. Una unidad USB que entra por una puerta supera cada uno de esos controles simplemente al no utilizar la red en absoluto. Es por eso que un punto de control de escaneo físico, en lugar de una defensa basada puramente en la red, es esencial para cerrar esta brecha específica.
Recomendaciones prácticas y mejores prácticas para el escaneo de medios en TO
Crear un programa de escaneo de medios eficaz no requiere reemplazar la infraestructura existente. Requiere cerrar la brecha específica donde los dispositivos no verificados se encuentran con los sistemas sensibles. La siguiente comparación ilustra por qué los enfoques de escaneo de TO diseñados específicamente superan constantemente a las herramientas de TI reutilizadas en este entorno.
Capacidad | Antivirus tradicional de TI | Escaneo de medios de TO diseñado específicamente |
Ubicación de despliegue | Instalado directamente en los endpoints conectados a la red | Se ejecuta en un kiosco independiente, aislado físicamente de los activos de TO |
Actualizaciones de firmas | Asume una conectividad a Internet constante | Actualizado a través de un proceso controlado y con capacidad fuera de línea, adecuado para redes aisladas |
Soporte para sistemas heredados | A menudo no es compatible con versiones anteriores de Windows que todavía son comunes en TO | Diseñado para escanear medios destinados a estaciones de trabajo de ingeniería e interfaces HMI heredadas |
Impacto en la producción | El escaneo en tiempo real puede consumir recursos necesarios para el control del proceso | El escaneo ocurre antes de que el medio llegue a la red de control, con cero carga en los sistemas de producción |
Registro de auditoría | Centrado en registros a nivel de endpoint | Registra la identidad del dispositivo, el operador, la marca de tiempo y el resultado del escaneo para cada medio que ingresa al sitio |
Tabla 2: Diferencias entre el escaneo de medios de TO diseñado específicamente y el antivirus de TI tradicional desplegado en un entorno industrial.
Controles recomendados para el escaneo de medios de TO
Desplegar kioscos de escaneo dedicados e independientes en cada punto físico por donde los medios puedan ingresar a la instalación, no solo en la puerta principal.
Aplicar una política de USB de "denegación por defecto" en las estaciones de trabajo de ingeniería y HMIs para que los medios no escaneados simplemente no se puedan leer, incluso si se evade un kiosco.
Vincular cada escaneo a una persona identificada mediante una credencial o enlace de credenciales, creando responsabilidad junto con la verificación técnica.
Mantener actualizadas las bases de datos de firmas de escaneo mediante un mecanismo de actualización controlado y seguro fuera de línea, adecuado para redes aisladas.
Implementar análisis de comportamiento o sandboxing para detectar amenazas dirigidas que las herramientas basadas únicamente en firmas pasarían por alto.
Enviar los resultados de los escaneos y las anomalías al centro de operaciones de seguridad (SOC) para que los eventos relacionados con medios sean visibles junto con la telemetría de red, no aislados de ella.
Formalizar una política de medios para proveedores y contratistas como parte de la inducción al sitio, incluyendo qué sucede cuando un dispositivo no supera el escaneo.
Realizar auditorías periódicas y simulacros específicamente diseñados para simular una infección por medios físicos para probar con qué rapidez el equipo puede rastrearla y contenerla.
Ampliar la capacitación de concientización más allá del personal de TI a cada operador, técnico y contratista que razonablemente pueda llevar un dispositivo al sitio.
Desafíos comunes que enfrentan las organizaciones
Incluso los programas con las mejores intenciones se topan con fricciones. Las estaciones de trabajo de ingeniería heredadas que ejecutan sistemas operativos sin soporte a menudo no pueden alojar agentes de endpoint modernos, razón por la cual un enfoque de escaneo externo e independiente es más importante en TO que en TI. Las instalaciones distribuidas en múltiples sitios frecuentemente terminan con una aplicación inconsistente de las reglas: una planta escanea diligentemente mientras otra lo trata como algo opcional. Los contratistas acostumbrados a trabajar en entornos menos regulados pueden resistirse a un proceso que añade unos minutos a su llegada. Y muchos sitios industriales simplemente no cuentan con un recurso de seguridad de TO dedicado cuyo trabajo sea gestionar y mantener este programa en el día a día.
Ninguno de estos desafíos es motivo para abandonar el escaneo de medios; son razones para diseñar el programa pensando en la adopción desde el principio, con el respaldo del liderazgo y un socio que comprenda las realidades tanto técnicas como operativas de las plantas industriales.
Cómo ayuda Shieldworkz a las organizaciones
Shieldworkz colabora de cerca con los equipos de infraestructura crítica e industriales para diseñar y poner en marcha programas de seguridad de medios que funcionen en el terreno de juego real, no solo en papel. Nuestro enfoque incluye:
Realizar una evaluación a nivel de sitio de cada punto físico por donde los medios extraíbles ingresan actualmente a su entorno, incluyendo brechas que la mayoría de los equipos no saben que existen.
Diseñar y desplegar flujos de trabajo de escaneo de medios alineados con los requisitos de la norma IEC 62443, adaptados a la distribución de su instalación y a su ritmo operativo.
Ayudar a seleccionar y configurar la tecnología de escaneo adecuada para las realidades de los sistemas de TO heredados, no herramientas de TI reutilizadas.
Elaborar políticas y procedimientos de inducción para empleados, proveedores y contratistas que sean lo suficientemente prácticos como para cumplirse realmente.
Integrar los resultados del escaneo de medios y los registros de auditoría en una visibilidad de amenazas de TO más amplia, de modo que el riesgo de los medios extraíbles se monitoree junto con el riesgo de la red y de los endpoints.
Ofrecer asesoría continua, simulacros y revisiones del programa para mantener la estrategia eficaz a medida que evoluciona su entorno.
Conclusión
El malware no necesita una conexión de red para llegar a un sistema de control, solo necesita un dispositivo no verificado y un momento de acceso rutinario. Eso es lo que convierte a los medios extraíbles en uno de los riesgos más persistentes y, a la vez, más fáciles de solucionar en la ciberseguridad industrial. Un programa de escaneo de medios estructurado, alineado con la norma IEC 62443 y estructurado en torno al escaneo aislado, la detección por capas y una responsabilidad clara, cierra una brecha que los firewalls y el monitoreo de red nunca fueron diseñados para cubrir.
Para los líderes de seguridad de TO, la pregunta no es si los medios extraíbles representan un riesgo para su entorno. Es si existe un punto de control verificado y auditable antes de que ese riesgo llegue a un activo de producción. Las organizaciones que respondan a esa pregunta hoy son las que evitarán convertirse en el caso de estudio del mañana.
¿No está seguro de dónde están las brechas de seguridad de sus medios físicos?
El perfil de riesgo de cada instalación es diferente. Nuestros especialistas en seguridad de TO pueden analizar sus prácticas actuales de manejo de medios, identificar dónde podrían llegar los dispositivos no verificados a los sistemas críticos y diseñar una ruta práctica hacia una protección alineada con la norma IEC 62443, sin ningún compromiso.
Reserve una consulta gratuita con nuestros expertos
Recursos adicionales:
Asesoría de inteligencia sobre ciberamenazas de TO - Medio Oriente aquí
Directiva NIS2: Lograr el cumplimiento de NIS2 a través de IEC 62443 aquí
¿Qué son los medios extraíbles? Riesgos, políticas y soluciones de seguridad de TO industrial aquí
Plantilla gratuita de política de medios extraíbles para equipos de TO y TI aquí
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

IEC 62443 Series Explained: Every Standard You Need to Know
Team Shieldworkz

Investigative cyber threat research report: Le Tampon municipal cyberattack
Prayukth K V

Fecha de entrada en vigor y cronograma de cumplimiento de las regulaciones de ciberseguridad de la CEA
Equipo Shieldworkz

Creación de un programa de seguridad en torno a los niveles del NIST CSF
Equipo Shieldworkz

Ciberataque a Stadtwerke Landsberg: Qué pasó, qué se interrumpió y por qué los servicios críticos se mantuvieron en línea
Prayukth K V

Hallazgos de auditorías de NERC CIP: 15 brechas comunes y cómo solucionarlas
Equipo Shieldworkz






