



Equipo Shieldworkz
Hoy en día, las empresas de energía eléctrica se encuentran en una intersección incómoda. Por un lado, las operaciones de generación, transmisión y distribución dependen de sistemas de control industrial que nunca fueron diseñados con la ciberseguridad en mente. Por el otro, los reguladores, las aseguradoras y el público general ahora esperan que estos mismos sistemas resistan el tipo de amenazas que antes estaban reservadas para bancos y contratistas de defensa. Las regulaciones de ciberseguridad de la Autoridad Central de Electricidad (CEA) se redactaron precisamente porque esa brecha se había vuelto demasiado amplia para ignorarla.
Para los líderes de seguridad de OT, los CISO, los gerentes de planta y los ingenieros responsables de mantener la energía fluyendo, la segmentación IT/OT ha pasado de ser una conveniencia técnica a una obligación de cumplimiento y, lo que es más importante, a una necesidad operativa. Esta guía analiza lo que realmente exige el cumplimiento de la CEA, por qué la segmentación es el eje central de ese requisito y cómo las empresas eléctricas pueden construir un programa de segmentación que sobreviva al contacto con las condiciones reales de la planta.
Por qué la CEA introdujo regulaciones de ciberseguridad para el sector eléctrico
La red eléctrica de la India es uno de los sistemas interconectados más grandes del mundo, y abarca miles de subestaciones, unidades de generación y centros de control. Una interrupción en cualquier nodo individual puede propagarse en cascada por distintas regiones en cuestión de minutos. Reconociendo esto, la Autoridad Central de Electricidad introdujo regulaciones de ciberseguridad dedicadas para el sector eléctrico, exigiendo que las empresas de generación, transmisión y distribución construyan programas formales de ciberseguridad, designen un liderazgo responsable y reporten incidentes dentro de plazos definidos.
Estas regulaciones no surgieron de forma aislada. Siguieron a un patrón de ciberincidentes relacionados con redes eléctricas en todo el mundo que demostraron cuán vulnerable puede ser la infraestructura energética cuando se permite que los entornos de tecnología de la información (IT) y tecnología operativa (OT) se mezclen sin controles.
Lo que las regulaciones esperan en términos generales
Creación de un Plan de Gestión de Crisis de Ciberseguridad alineado con los marcos nacionales
Designación de un Director de Seguridad de la Información (CISO) responsable de la supervisión de la seguridad de OT e IT
Notificación obligatoria de ciberincidentes a la autoridad de respuesta a emergencias informáticas designada dentro de un plazo fijo
Evaluación periódica de vulnerabilidades y pruebas de penetración en sistemas críticos; uso de equipos confiables y probados para implementaciones de infraestructura crítica
Arquitectura de red que separe de manera demostrable los sistemas de IT corporativos de los sistemas de control y automatización
Este último punto es donde la mayoría de las empresas de servicios públicos se encuentran menos preparadas. Muchas redes del sector eléctrico crecieron de forma orgánica durante dos o tres décadas, con sistemas SCADA, unidades terminales remotas (RTU), estaciones de trabajo de ingeniería y la IT corporativa compartiendo la misma red física o lógica con mucha más frecuencia de la que a cualquiera le gustaría admitir. El cumplimiento de la CEA obliga a reexaminar y, en la mayoría de los casos, a reconstruir esa arquitectura heredada.
Por qué la segmentación IT/OT se encuentra en el corazón del cumplimiento
La segmentación es la práctica de dividir deliberadamente una red en zonas separadas, cada una con sus propios controles de seguridad, de modo que una vulneración en una zona no pueda propagarse libremente a otra. Para las empresas eléctricas, esto significa típicamente separar la IT corporativa (correo electrónico, ERP, aplicaciones de negocio) de la OT (SCADA, sistemas de control distribuido, relés de protección, RTU y estaciones de trabajo de ingeniería).
Sin segmentación, un solo correo electrónico de phishing abierto en una computadora portátil corporativa puede, en cuestión de horas, proporcionar a un atacante una ruta directa a los relés de protección de una subestación. Este no es un escenario hipotético. Es casi la secuencia exacta que se desarrolló en algunos de los ciberataques a redes eléctricas más trascendentales de los que se tiene registro.
Incidentes del mundo real que moldearon el pensamiento regulatorio actual
Incidente | Año | Qué sucedió | Lección de segmentación |
Ataque a la red eléctrica de Ucrania (BlackEnergy) | 2015 | Los atacantes se movieron desde la IT corporativa hacia los sistemas SCADA, abriendo interruptores de manera remota y cortando la energía a aproximadamente 230,000 clientes durante varias horas. | Las redes planas permitieron el movimiento lateral desde la IT hacia los sistemas de control de interruptores con una resistencia mínima. |
Ataque a la red eléctrica de Ucrania (Industroyer) | 2016 | Un marco de malware diseñado a medida manipuló directamente los protocolos de las subestaciones, automatizando lo que antes requería acceso remoto manual. | El malware diseñado específicamente para OT explota la ausencia de un monitoreo con reconocimiento de protocolos en el límite IT/OT. |
Ataque al sistema de seguridad petroquímica (Triton/Trisis) | 2017 | Los atacantes se dirigieron a los sistemas instrumentados de seguridad en una instalación industrial, intentando deshabilitar los mecanismos de parada de protección. | Los sistemas de seguridad requieren la zona de aislamiento más estricta en cualquier diseño de segmentación, separada incluso de la OT general. |
Interrupción de oleoducto por ransomware | 2021 | Un ataque de ransomware en los sistemas de IT obligó a un importante operador de oleoductos y gasoductos a detener proactivamente las operaciones de OT como medida de precaución. | Incluso cuando la OT en sí no se ve vulnerada, una segmentación deficiente y límites poco claros obligan a realizar costosos paros preventivos. |
Investigación de perturbación reportada en la red, región de Bombay | 2020 | Un apagón a gran escala provocó investigaciones sobre la posible presencia de malware dentro de las redes del sector eléctrico, destacando la exposición en la interfaz IT/OT. | Las empresas de servicios públicos que no tienen una zonificación de red clara tienen dificultades para descartar o confirmar rápidamente una causa cibernética, lo que prolonga la recuperación y el escrutinio regulatorio. |
El hilo conductor de cada uno de estos incidentes no es la sofisticación del atacante. Es la ausencia, o debilidad, de un límite entre sistemas que nunca deberían haber podido comunicarse directamente. Los requisitos de segmentación de la CEA existen para cerrar exactamente esa brecha antes de que se convierta en una noticia de primera plana.
Requisitos de ciberseguridad de la CEA de un vistazo
La regulación abarca un amplio conjunto de obligaciones. La siguiente tabla resume los requisitos vinculados más directamente con la arquitectura de red y la segmentación, que es donde normalmente las empresas de servicios públicos necesitan el apoyo de planificación más estructurado.
Área de requisito | Qué significa en la práctica | Relevancia de la segmentación |
Revisión de la arquitectura de red | Las empresas de servicios públicos deben documentar y revisar periódicamente cómo se conectan las redes de IT y OT, incluyendo todas las rutas de acceso remoto. | Directa, constituye la base para definir zonas y conductos. |
Designación del CISO | Un ejecutivo designado y responsable debe asumir el gobierno de la ciberseguridad tanto en IT como en OT. | Indirecta, las decisiones de segmentación necesitan la aprobación ejecutiva y la asignación de presupuesto. |
Reporte de incidentes | Los incidentes cibernéticos que afecten las operaciones de la red eléctrica deben reportarse dentro de un plazo definido a la autoridad competente. | Alta, los entornos segmentados facilitan enormemente delimitar y reportar un incidente de manera precisa y rápida. |
Evaluación de vulnerabilidades y pruebas de penetración | Pruebas periódicas de los sistemas críticos, incluyendo los controles de límites entre zonas. | Directa, los límites de segmentación son objetivos de prueba principales. |
Adquisición de equipos confiables | Los componentes de infraestructura crítica deben provenir de fuentes verificadas y confiables. | De apoyo, reduce el riesgo de la cadena de suministro dentro de cada zona definida. |
Plan de gestión de crisis | Un plan de respuesta documentado y ensayado para incidentes cibernéticos que afecten las operaciones de energía. | De apoyo, la segmentación determina qué tan rápido se puede aislar una zona durante un incidente activo. |
Construcción de un marco práctico de segmentación IT/OT
La segmentación a menudo se analiza como si fuera un proyecto único con una fecha de finalización definida. En la práctica, se parece más a una disciplina que una empresa de servicios públicos adopta y perfecciona continuamente. El marco a continuación refleja cómo las organizaciones del sector eléctrico bien gestionadas la abordan por fases, en lugar de como un único ejercicio de rediseño de red.
Paso 1: Construir un inventario completo de activos
No se puede segmentar lo que no se puede ver. Antes de cualquier regla de firewall o cambio de VLAN, las empresas de servicios públicos necesitan un inventario preciso y activo de cada dispositivo en la red de OT, incluyendo relés de protección, RTU, HMI, computadoras portátiles de ingeniería, historiadores y cada conexión de terceros. Normalmente se utilizan herramientas de monitoreo pasivo de red diseñadas para protocolos de OT, ya que el escaneo activo puede desestabilizar los equipos de control heredados.
Paso 2: Definir zonas utilizando un modelo de referencia por capas
La mayoría de las empresas de energía eléctrica adaptan un modelo de zonas por capas, comúnmente derivado de la Arquitectura de Referencia de Empresa de Purdue, para organizar los sistemas por función y criticidad en lugar de hacerlo solo por ubicación física.
Zona | Sistemas típicos | Controles recomendados |
Empresarial / IT corporativa | Correo electrónico, ERP, aplicaciones de negocio, dispositivos generales de empleados | Pila de seguridad de IT estándar, protección de endpoints, gestión de identidades |
DMZ (Zona desmilitarizada) | Servidores de replicación de historiadores, relés de gestión de parches, diodos de datos | Flujo de datos estrictamente unidireccional o altamente intermediado; no se permite tráfico directo de IT a OT |
Supervisión / Zona SCADA | Servidores SCADA, estaciones de trabajo de ingeniería, HMI | Control de acceso a la red, listas de aplicaciones permitidas, monitoreo con reconocimiento de protocolos |
Zona de control | PLC, RTU, relés de protección, sistemas de control distribuido | Reglas de firewall de denegación por defecto, controles de acceso físico, gestión de cambios para firmware |
Sistemas instrumentados de seguridad | Relés de seguridad, sistemas de parada de emergencia | Aislamiento completo de todas las demás zonas, excepto para ventanas de mantenimiento controladas |
Paso 3: Establecer una DMZ controlada entre IT y OT
La DMZ es el elemento arquitectónico más importante en cualquier programa de segmentación. Asegura que ningún sistema en el entorno de IT corporativo inicie jamás una conexión directa hacia la red de OT. En su lugar, los datos, como los informes de producción o las fuentes de datos de historiadores, fluyen a través de servidores intermediarios ubicados en la DMZ, a menudo respaldados por tecnología de diodos de datos unidireccionales para los enlaces más sensibles.
Paso 4: Aplicar un control de acceso granular dentro de OT
La segmentación no se detiene en el límite IT/OT. Dentro de la propia OT, una microsegmentación adicional, que separe las subestaciones entre sí o las unidades de generación de las redes de ingeniería compartidas, limita el alcance de una intrusión incluso después de que cruce el límite exterior. Esto es particularmente relevante para las empresas de transmisión que gestionan decenas o cientos de subestaciones dispersas geográficamente a través de una red de área amplia (WAN) compartida.
Paso 5: Monitorear los límites continuamente
Una arquitectura de segmentación es tan fuerte como la visibilidad que se mantenga en sus límites. El monitoreo continuo y con reconocimiento de protocolos en los límites de la DMZ y de las zonas permite a los equipos de seguridad detectar intentos de acceso no autorizados, comportamientos inusuales de protocolos o nuevos dispositivos inesperados, mucho antes de que se conviertan en el tipo de incidente que active una obligación de reporte ante la CEA.
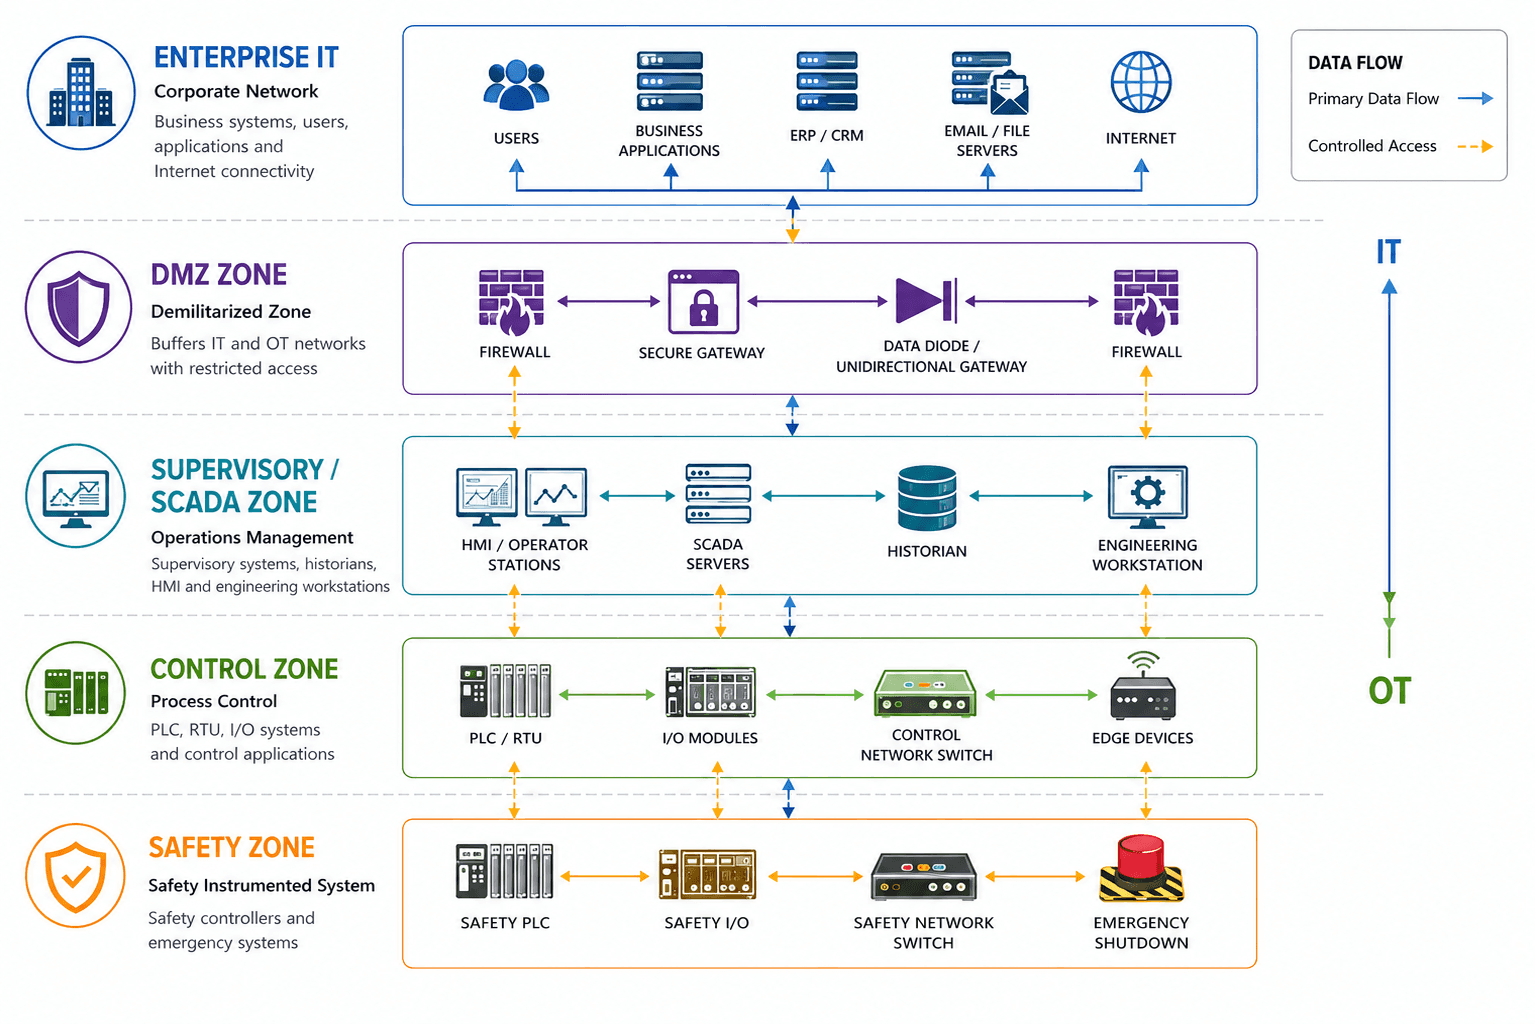
Un modelo de referencia de zona y conducto adaptado para entornos de generación, transmisión y distribución de energía.
Desafíos comunes que enfrentan las empresas de energía eléctrica durante la segmentación
Los proyectos de segmentación rara vez fallan porque la arquitectura en el papel sea incorrecta. Se estancan debido a realidades operativas que son específicas de la infraestructura eléctrica.
Equipos heredados: Muchos relés y RTU en servicio hoy en día se instalaron hace 15 o 25 años, sin soporte nativo para autenticación o cifrado modernos, lo que dificulta su colocación detrás de los controles de seguridad convencionales sin medidas de compensación adicionales.
Requisitos de tiempo de actividad continuo: Los activos de generación y transmisión a menudo no pueden desconectarse para ventanas de mantenimiento de más de unas pocas horas al año, lo que limita cuándo se pueden implementar y probar de manera segura los cambios de segmentación.
Acceso remoto de proveedores: Los fabricantes de equipos originales (OEM) con frecuencia requieren acceso remoto para soporte de mantenimiento y garantía, lo que crea conductos persistentes que deben gobernarse estrictamente en lugar de eliminarse por completo.
Geografía distribuida: Las empresas de transmisión y distribución pueden operar cientos de subestaciones en un amplio territorio de servicio, y cada una requiere una política de segmentación consistente a pesar de los diferentes niveles de soporte de IT local.
Fricción cultural entre los equipos de IT y OT: Los equipos de IT están capacitados para priorizar la confidencialidad y aplicar parches rápidamente; los equipos de OT están capacitados para priorizar la disponibilidad y el control de cambios. Los programas de segmentación tienen éxito solo cuando ambos equipos diseñan la arquitectura juntos.
Ciclos de presupuesto y recursos: Los ciclos de planificación de capital de las empresas de servicios públicos pueden durar de uno a tres años, lo que significa que la inversión en segmentación a menudo debe realizarse por fases y justificarse frente a los plazos de cumplimiento específicos establecidos por la regulación.
Recomendaciones prácticas para una segmentación alineada con la CEA
Las empresas de servicios públicos que avanzan en el cumplimiento de la CEA de la manera más fluida tienden a seguir una hoja de ruta por fases y priorizada por riesgos, en lugar de intentar una reestructuración de red a gran escala de una sola vez. Una secuencia realista se ve así:
Fase | Duración típica | Actividades clave | Resultado |
1. Evaluar | 6–10 semanas | Descubrimiento pasivo de activos, revisión de la arquitectura de red, análisis de brechas con respecto a los requisitos de la CEA | Mapa documentado del estado actual y registro de riesgos priorizado |
2. Diseñar | 4–8 semanas | Diseño de zonas y conductos, arquitectura de la DMZ, definición de políticas de control de acceso | Arquitectura del estado objetivo aprobada y plan de implementación |
3. Implementar (Fase 1) | 3–6 meses | Despliegue de la DMZ, segmentación de subestaciones o plantas críticas, despliegue de herramientas de monitoreo | Límite IT/OT aplicado en los sitios de mayor riesgo |
4. Implementar (Fase 2) | 6–12 meses | Extender la segmentación a los sitios restantes, microsegmentación dentro de OT, robustecimiento del acceso de proveedores | Postura de segmentación consistente en toda la flota de activos |
5. Mantener | Continuo | Monitoreo continuo, evaluaciones de vulnerabilidades y pruebas de penetración (VAPT) periódicas, simulacros de respuesta a incidentes, revisión de políticas | Postura de cumplimiento demostrable y auditable |
Mejores prácticas adicionales que vale la pena priorizar
Documentar cada conducto: Cada conexión legítima entre zonas debe documentarse con su justificación comercial, propietario y fecha de revisión; los conductos no documentados son el hallazgo de auditoría más común.
Tratar el acceso remoto de los proveedores como un servicio gestionado, no como una excepción: Utilice servidores de salto, registro de sesiones y acceso limitado en el tiempo en lugar de conexiones VPN permanentes.
Alinear la segmentación con la respuesta a incidentes: Las zonas deben asignarse directamente a la rapidez con la que un equipo puede aislar un segmento comprometido durante un incidente activo, ya que los plazos de reporte de la CEA asumen que las empresas de servicios públicos pueden definir el alcance de un incidente rápidamente.
Probar los límites, no solo los perímetros: Las evaluaciones de vulnerabilidades deben validar específicamente que las reglas de los límites de la DMZ y de las zonas se comporten según lo diseñado, no solo que los sistemas orientados al exterior tengan aplicados sus parches.
Desarrollar fluidez interna, no solo documentación: Los ingenieros de planta y los operadores de la sala de control deben comprender por qué existen las reglas de segmentación, ya que a menudo son los primeros en notar cuando algo se comporta de manera inesperada.
Cómo apoya Shieldworkz a las organizaciones
Shieldworkz colabora con empresas de generación, transmisión y distribución de energía para traducir los requisitos de ciberseguridad de la CEA en una arquitectura de segmentación que se adapte a las condiciones operativas reales, no a una plantilla genérica. Nuestro enfoque está diseñado específicamente en torno a las limitaciones con las que conviven a diario los equipos de infraestructura eléctrica: equipos heredados, demandas de tiempo de actividad continuo y activos distribuidos.
Descubrimiento integral de activos de OT mediante monitoreo pasivo y no disruptivo, adecuado para relés heredados, RTU y equipos de control
Diseño de arquitectura de zonas y conductos alineado con las expectativas regulatorias de la CEA y los modelos de referencia por capas
Diseño de DMZ y diodos de datos para eliminar la conectividad directa de IT a OT, preservando al mismo tiempo los flujos necesarios de informes comerciales
Gobierno del acceso remoto de proveedores y terceros, incluyendo la implementación segura de servidores de salto y monitoreo de sesiones
Monitoreo continuo de amenazas con reconocimiento de protocolos en los límites de las zonas para detectar intentos de intrusión antes de que escalen
Programas de evaluación de vulnerabilidades y pruebas de penetración diseñados específicamente para los límites de segmentación y los activos de control críticos
Soporte en la elaboración de la documentación, planes de gestión de crisis y evidencia de auditoría que las empresas de servicios públicos necesitan para demostrar el cumplimiento de la CEA
Capacitación práctica para equipos de planta, sala de control e IT a fin de construir una responsabilidad compartida sobre la arquitectura segmentada
Conclusión
Las regulaciones de ciberseguridad de la CEA no son simplemente una casilla de verificación de cumplimiento para las empresas eléctricas de la India; reflejan una lección aprendida con esfuerzo a partir de ataques a redes eléctricas en todo el mundo: el límite entre IT y OT es donde comienzan los incidentes más dañinos, y también es donde se pueden detener. Una segmentación IT/OT bien diseñada otorga a las empresas de servicios públicos la capacidad de contener lo que no siempre pueden prevenir, y brinda a reguladores, clientes y juntas directivas la confianza de que la infraestructura eléctrica crítica se está protegiendo con la seriedad que merece.
Las empresas de servicios públicos que tratan la segmentación como una disciplina operativa continua, en lugar de como un proyecto de una sola vez, son las que cumplirán cómodamente con los requisitos de la CEA y se mantendrán firmes ante condiciones de ataque del mundo real cuando más importe.
¿Está listo para evaluar su nivel de preparación para el cumplimiento de la CEA? La red de cada empresa de servicios públicos es diferente, al igual que el camino hacia una segmentación resiliente y en cumplimiento. Nuestro equipo puede analizar su arquitectura actual, identificar las brechas de mayor prioridad y esbozar una hoja de ruta práctica adaptada a sus operaciones. Reserve una consulta gratuita con nuestros expertos |
DESCARGAR
La Lista de Verificación de Cumplimiento de Seguridad de OT CEA 2026 aquí
La Regulación de Ciberseguridad de la CEA en el Sector Eléctrico 2026 aquí
La Hoja de Ruta de Implementación de Seguridad de OT para el Cumplimiento de la CEA aquí
Regulaciones de Ciberseguridad de la CEA 2026: Qué deben hacer las empresas eléctricas de la India aquí
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

What the French supermarket cyberattack reveals about OT security
Prayukth K V

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz

50°C by cyberattack? Inside France’s supermarket refrigeration crisis
Prayukth K V

Automating IEC 62443 Compliance Assessments Without Losing Expert Control
Team Shieldworkz

Investigative cyber threat intelligence report: Daiichi Kosho supply-chain data exposure
Prayukth K V

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz







