


Equipo Shieldworkz
Los sistemas ciberfísicos ahora se encuentran en el centro de casi cualquier operación industrial, desde la generación de energía y el tratamiento de aguas hasta la fabricación de productos farmacéuticos y las líneas de ensamblaje automotriz. Estos sistemas fusionan maquinaria física con control digital, lo que significa que una falla de seguridad ya no se limita a una sala de servidores. Puede detener una línea de producción, comprometer la calidad del producto o poner en riesgo a las personas y al medio ambiente. Esa realidad ha impulsado la arquitectura de seguridad de CPS de ser una ocurrencia técnica tardía a convertirse en una prioridad de la junta directiva.
Este blog analiza en detalle cómo es una arquitectura resiliente de defensa en profundidad para entornos industriales conectados, por qué la protección en capas importa más que cualquier control individual y cómo los líderes de seguridad pueden aplicar estos principios sin interrumpir las operaciones que nunca se diseñaron pensando en la ciberseguridad.
Por qué la arquitectura de seguridad de CPS es crucial en este momento
Durante décadas, los entornos industriales dependieron del aislamiento como su principal defensa. Las redes de control se encontraban físicamente separadas de la TI corporativa, y esa separación, a menudo llamada brecha de aire (air gap), se consideraba una protección suficiente por sí misma. Esa suposición ya no es válida. Las operaciones modernas dependen de sensores conectados, diagnósticos remotos, análisis basados en la nube y acceso de proveedores para el mantenimiento, todo lo cual crea vías de comunicación entre la red empresarial y la planta de producción.
A medida que esa conectividad ha crecido, también lo ha hecho la superficie de ataque. Cada herramienta de acceso remoto, cada historiador que extrae datos de un controlador y cada integración de terceros añade un punto de entrada potencial. Una sola vulnerabilidad bien aprovechada ahora puede viajar desde una bandeja de entrada de correo electrónico hasta un controlador lógico programable en cuestión de horas, a veces de minutos.
La creciente superficie de ataque de los entornos industriales conectados
La convergencia de TI y OT ha brindado un valor operativo real: mantenimiento predictivo, mayor visibilidad de la cadena de suministro y una toma de decisiones más rápida. Pero la convergencia también significa que las vulnerabilidades que antes se limitaban a la red de negocios ahora pueden llegar a la capa de control. Los atacantes ya no necesitan una profunda experiencia en ICS para causar interrupciones; a menudo solo necesitan un punto de apoyo en TI y la paciencia para moverse lateralmente hacia los activos operativos.
Los grupos de ransomware han mostrado un patrón claro de dirigirse específicamente a las organizaciones industriales porque el costo del tiempo de inactividad genera una enorme presión para pagar rápidamente. Una línea de producción detenida, una refinería pausada o un proceso de tratamiento de agua fuera de línea conllevan consecuencias que van mucho más allá de una filtración de datos típica, razón por la cual los entornos de CPS se han convertido en un objetivo preferido.
Lecciones del mundo real de incidentes cibernéticos industriales
La historia de la ciberseguridad industrial ofrece varios momentos instructivos que continúan dando forma a cómo los arquitectos diseñan las estrategias de defensa en profundidad en la actualidad. Estos incidentes están ampliamente documentados en toda la industria y ofrecen lecciones que se aplican mucho más allá de los sectores donde se originaron.
Patrón del incidente | Qué sucedió | Lección arquitectónica |
Compromiso de la estación de trabajo de ingeniería que provocó daños físicos | El malware diseñado específicamente para manipular controladores industriales alteró el comportamiento del proceso mientras reportaba lecturas normales a los operadores, causando daños físicos al equipo. | El monitoreo de la integridad del proceso y la validación a nivel de controlador son esenciales; las pantallas de los operadores por sí solas no pueden considerarse como la única capa de verificación. |
Ataque dirigido al sistema instrumentado de seguridad | Los atacantes obtuvieron acceso a los controladores de seguridad de una instalación petroquímica, los sistemas diseñados específicamente para evitar fallas catastróficas, e intentaron reprogramar su lógica. | Los sistemas de seguridad necesitan su propia zona de seguridad aislada, separada de las redes de control estándar, con un estricto control de cambios y sin acceso remoto rutinario. |
Interrupción coordinada de la red eléctrica | Un ataque de múltiples etapas a los sistemas de distribución de energía combinó el abuso del acceso remoto, el robo de credenciales y comandos de firmware maliciosos para causar un apagón regional. | La segmentación entre el acceso remoto, las capas de supervisión SCADA y los dispositivos de campo limita la distancia que puede recorrer una intrusión una vez que se obtiene el acceso inicial. |
Compromiso de TI que obligó al cierre de OT | Un ataque de ransomware a los sistemas de TI corporativos de un operador de oleoductos llevó a la empresa a cerrar de manera proactiva los sistemas operativos como medida de precaución, interrumpiendo el suministro de combustible en una amplia región. | Incluso cuando OT no se ve directamente comprometida, una segmentación deficiente de TI/OT obliga a realizar paradas defensivas; los controles de límites sólidos protegen tanto la seguridad como la continuidad del negocio. |
Incidentes cibernéticos industriales documentados y los principios arquitectónicos que refuerzan.
El elemento común en todos estos eventos no es la sofisticación por sí misma. Es la ausencia de controles en capas que habrían ralentizado al atacante, generado una alerta o contenido el daño a una zona más pequeña. La defensa en profundidad existe precisamente para cerrar esas brechas.
Los riesgos y desafíos principales en entornos industriales
Diseñar una arquitectura de seguridad para sistemas ciberfísicos es fundamentalmente diferente de diseñarla para un entorno de TI corporativo. Varias realidades operativas dan forma, y a menudo limitan, las opciones disponibles para los arquitectos de seguridad.
Sistemas heredados y ciclos de vida prolongados de los equipos
El equipo industrial está diseñado para funcionar durante veinte o treinta años, mucho más que los ciclos típicos de actualización de hardware de TI. Muchos controladores, interfaces humano-máquina e historiadores que se utilizan activamente hoy en día nunca se diseñaron pensando en la autenticación, el cifrado o la aplicación de parches. Reemplazarlos por completo rara vez es realista, por lo que la arquitectura debe compensar mediante controles periféricos en lugar de depender del dispositivo mismo para defenderse de las amenazas modernas.
Convergencia de TI/OT y acceso remoto
El acceso remoto se ha vuelto esencial para el soporte del proveedor, los cambios de ingeniería y el monitoreo en sitios distribuidos, particularmente para las organizaciones que gestionan múltiples instalaciones o ubicaciones no tripuladas. Sin embargo, cada sesión remota también es una vía de ataque potencial si no se gobierna estrictamente, se limita en el tiempo y se monitorea.
Requisitos de seguridad y restricciones de disponibilidad
Los controles de seguridad en un entorno de oficina normalmente pueden bloquear una acción sospechosa sin mayores consecuencias. En una planta, bloquear o retrasar un comando legítimo en el momento equivocado puede desencadenar un evento de seguridad o una parada no planificada. Las decisiones de arquitectura siempre deben evaluarse frente a la seguridad del proceso y los requisitos de tiempo de actividad, no solo frente a un beneficio de seguridad teórico.
Conexiones de terceros y de la cadena de suministro
Los proveedores de equipos, integradores de sistemas y proveedores de servicios gestionados con frecuencia requieren acceso a los sistemas industriales para soporte y actualizaciones. Cada una de estas relaciones extiende la superficie de ataque efectiva de la organización más allá de sus propios muros, y los compromisos de la cadena de suministro han demostrado repetidamente que la confianza otorgada a un proveedor puede ser explotada por atacantes que se dirigen a los propios sistemas de ese proveedor.
Lo que la defensa en profundidad realmente significa para CPS
La defensa en profundidad no es un solo producto o un elemento de una lista de verificación. Es una filosofía arquitectónica construida sobre la suposición de que cualquier control individual puede fallar o ser evadido, por lo que la protección debe aplicarse en capas para que ningún punto único de falla exponga a todo el entorno. Para los sistemas ciberfísicos, eso significa combinar el diseño de red, la gobernanza de acceso, la protección de terminales, el monitoreo y la planificación de respuestas en una estructura coordinada en lugar de una colección de herramientas desconectadas.
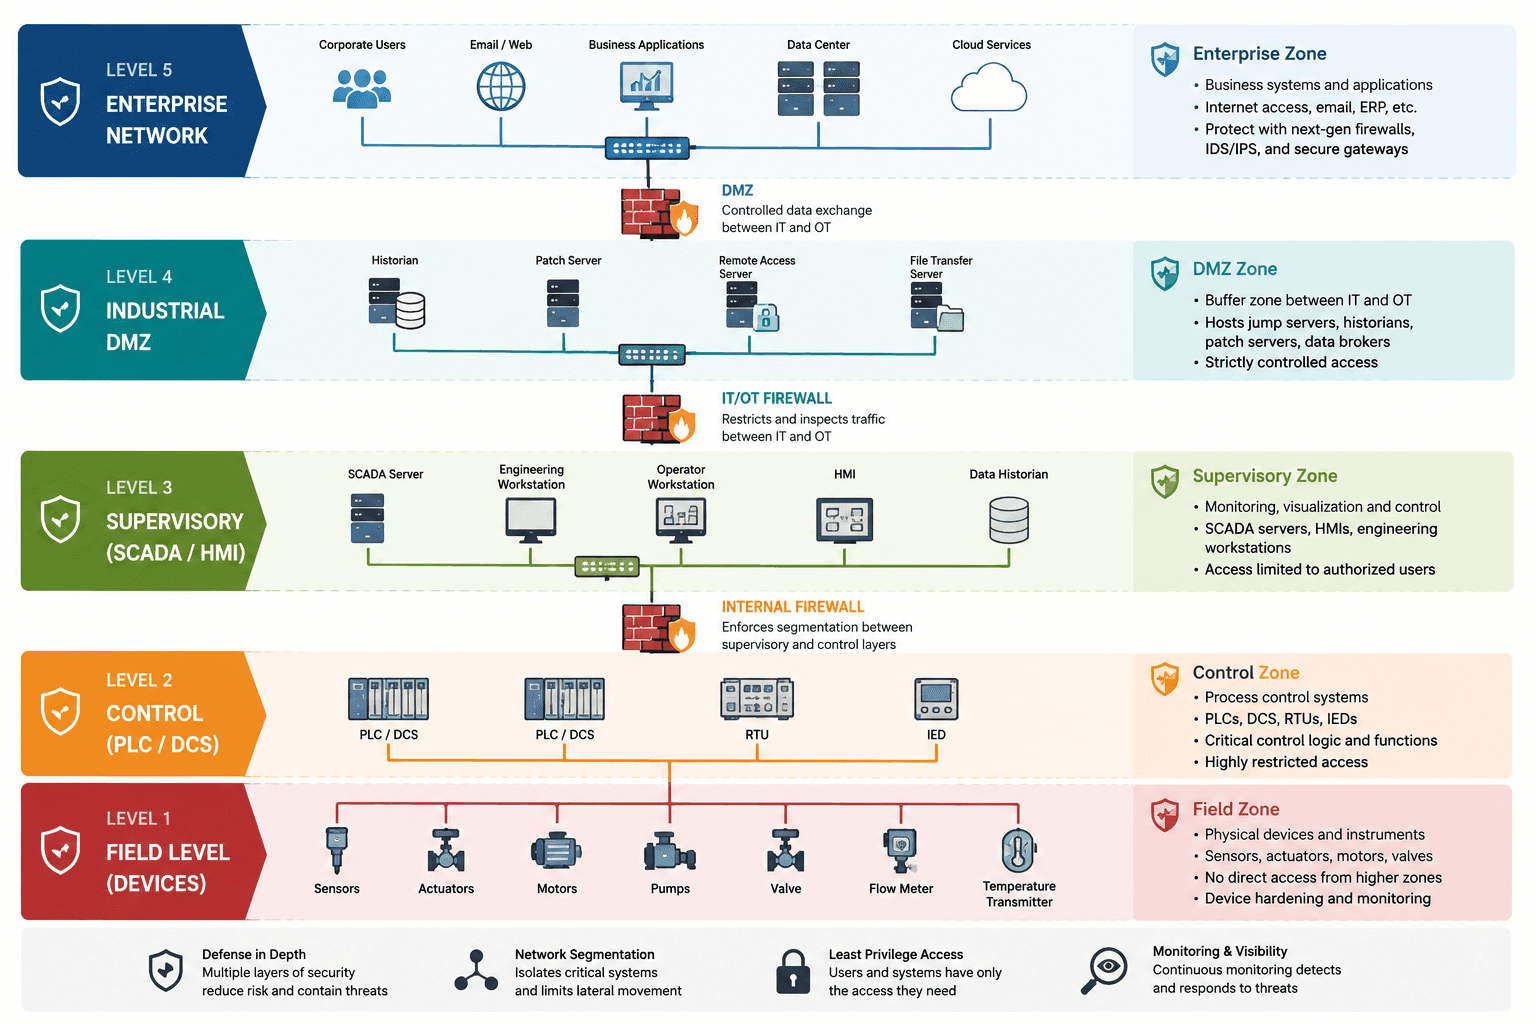
El modelo de protección en capas
Capa | Propósito | Controles típicos |
Perímetro y red | Separar la TI empresarial de las redes industriales y controlar el movimiento no autorizado entre ellas. | Firewalls, zonas desmilitarizadas, segmentación de red, puertas de enlace unidireccionales |
Zonas y conductos | Agrupar los activos por función y criticidad, y controlar estrictamente las vías de comunicación entre los grupos. | Zonificación basada en el modelo Purdue, separación por VLAN, reglas de acceso a nivel de conducto |
Identidad y acceso | Garantizar que solo las personas y los sistemas autorizados puedan llegar a los activos sensibles, con el menor privilegio necesario. | Acceso basado en roles, autenticación multifactor, gestión de acceso privilegiado |
Terminales y dispositivos | Proteger los controladores individuales, las estaciones de trabajo y los dispositivos de campo contra compromisos o alteraciones. | Listas de permitidos de aplicaciones, robustecimiento de dispositivos, líneas base de configuración segura |
Monitoreo y detección | Identificar el comportamiento anormal de manera temprana, antes de que se convierta en una interrupción. | Detección de anomalías con reconocimiento de OT, plataformas de visibilidad de activos, registro centralizado |
Respuesta y recuperación | Contener los incidentes rápidamente y restaurar las operaciones seguras con el mínimo tiempo de inactividad. | Manuales de respuesta a incidentes, procedimientos de respaldo y recuperación, ejercicios de simulación |
Recomendaciones prácticas y mejores prácticas
Construir este tipo de arquitectura es un proceso gradual, no un proyecto único con una fecha de finalización definida. Las siguientes prácticas brindan a los líderes de seguridad un punto de partida práctico, organizado por las áreas que tienden a ofrecer la mayor reducción de riesgo primero.
Segmentación de red y zonificación
La segmentación sigue siendo el control arquitectónico individual más eficaz disponible para los sistemas ciberfísicos. Dividir el entorno en zonas según la función y la criticidad, y controlar estrictamente los conductos entre ellas, limita el alcance de los movimientos de un intruso incluso después de obtener el acceso inicial.
Separe la TI empresarial, los sistemas de supervisión de OT y los sistemas de seguridad en zonas de red distintas.
Aplique el principio de que el tráfico entre zonas debe permitirse explícitamente, no simplemente no denegarse.
Trate los sistemas instrumentados de seguridad como su propia zona protegida sin conectividad remota rutinaria.
Vuelva a evaluar la zonificación cada vez que se introduzcan nuevos equipos, proveedores o conexiones remotas.
Control de identidad y acceso
La gobernanza del acceso suele ser más débil en los entornos industriales que en los de TI, en gran parte porque las cuentas compartidas y las credenciales predeterminadas eran históricamente comunes en la planta de producción. Reforzar esta capa cierra una de las brechas explotadas con mayor frecuencia en incidentes reales.
Elimine las credenciales compartidas y predeterminadas en los dispositivos e interfaces de los sistemas de control.
Aplique el acceso con privilegios mínimos para que los operadores, ingenieros y proveedores solo accedan a lo que su rol requiere.
Exija la autenticación multifactor para cualquier acceso remoto o privilegiado a los entornos de OT.
Limite el tiempo y registre todas las sesiones remotas de proveedores y terceros, con grabación de sesiones donde sea factible.
Protección de terminales y dispositivos
Las herramientas antivirus tradicionales a menudo no se adaptan bien a los dispositivos industriales heredados, ya sea por limitaciones de recursos o por restricciones de soporte del proveedor. Las listas de permitidos de aplicaciones y el robustecimiento de la configuración suelen ser más prácticos y efectivos para estos entornos.
Utilice listas de permitidos de aplicaciones en estaciones de trabajo de ingeniería e interfaces humano-máquina donde el antivirus no sea práctico.
Robusteza las configuraciones de los dispositivos deshabilitando los puertos, servicios y protocolos que no se utilicen.
Mantenga un inventario preciso y continuamente actualizado de cada activo conectado.
Asegure físicamente los puertos USB y las vías de medios extraíbles en los sistemas críticos.
Monitoreo, detección y análisis de anomalías
La visibilidad es la base de la que dependen todas las demás capas. Una organización no puede detectar lo que no puede ver, y muchos entornos industriales aún carecen de visibilidad total del tráfico este-oeste entre los dispositivos de control. El monitoreo con reconocimiento de OT, ajustado para comprender los protocolos industriales y el comportamiento normal del proceso, detecta desviaciones sutiles mucho antes de que se conviertan en incidentes graves.
Implemente un monitoreo pasivo que comprenda los protocolos industriales sin interrumpir las operaciones en tiempo real.
Establezca líneas base de comportamiento para la actividad normal del proceso con el fin de señalar desviaciones significativas.
Centralice los registros de TI y OT en una vista compartida para una correlación e investigación más rápidas.
Revise las alertas según el contexto operativo, ya que un falso positivo en OT puede tener implicaciones de seguridad reales.
Acceso remoto seguro
El acceso remoto suele ser la ruta más rápida que un atacante puede tomar hacia un entorno de control, y también es una de las capas más fáciles de proteger adecuadamente con la arquitectura y la disciplina correctas.
Canalice todas las sesiones remotas a través de una puerta de enlace de acceso dedicada y monitoreada, en lugar de conexiones directas.
Otorgue acceso por sesión y por propósito, en lugar de mantener una conectividad permanente y siempre activa.
Exija flujos de trabajo de aprobación para las solicitudes de acceso de los proveedores, con caducidad automática.
Registre y revise cada sesión remota en busca de comandos o tiempos inusuales.
Gestión de vulnerabilidades y parches
La aplicación de parches en entornos de OT conlleva un riesgo operativo al que los equipos de TI rara vez se enfrentan, ya que una actualización aplicada en el momento equivocado puede detener un proceso. Un enfoque estructurado y basado en el riesgo permite a las organizaciones gestionar la exposición sin introducir tiempos de inactividad innecesarios.
Priorice las vulnerabilidades en función de la explotabilidad y la criticidad del activo afectado, no solo por las puntuaciones de gravedad.
Utilice controles compensatorios, como la segmentación o la restricción de acceso, cuando la aplicación de parches deba esperar a una ventana de inactividad planificada.
Pruebe los parches en un entorno representativo antes de aplicarlos a los sistemas de control de producción.
Mantenga una cadencia de parches documentada y alineada con las ventanas de mantenimiento y los ciclos de revisión de seguridad.
Preparación para la respuesta a incidentes
Incluso un entorno bien diseñado puede experimentar un incidente, y la rapidez con la que una organización lo detecte y contenga a menudo determina si el resultado es una interrupción menor o un evento operativo importante.
Desarrolle manuales de respuesta a incidentes específicos para escenarios de OT, no manuales de TI adaptados.
Realice ejercicios de simulación regulares que involucren tanto a los equipos de seguridad como a los de operaciones.
Defina roles claros sobre quién puede tomar decisiones de parada o aislamiento durante un incidente activo.
Mantenga respaldos probados y fuera de línea de las configuraciones críticas y la lógica de control.
Cómo apoya Shieldworkz a las organizaciones
Shieldworkz trabaja junto a las organizaciones industriales para diseñar, implementar y madurar la arquitectura de seguridad de CPS sin interrumpir las operaciones que esa arquitectura debe proteger. Nuestro enfoque se basa primero en la realidad operativa y en segundo lugar en la teoría de la seguridad, porque un control que no puede sobrevivir al contacto con un entorno de producción real no es un control en absoluto.
Visibilidad integral de activos de OT e ICS y evaluación de riesgos en cada entorno conectado.
Diseño práctico de segmentación de red basado en el riesgo, adaptado a la infraestructura y restricciones existentes.
Arquitectura de acceso remoto seguro que equilibra las necesidades de los proveedores y de la fuerza laboral con una gobernanza estricta.
Monitoreo con reconocimiento de OT y detección de anomalías creadas en torno a procesos y protocolos industriales reales.
Programas de gestión de vulnerabilidades alineados con las ventanas de mantenimiento y los requisitos de seguridad.
Planificación de respuesta a incidentes y ejercicios de simulación diseñados específicamente para entornos industriales.
Soporte de asesoría continuo para ayudar a los equipos de seguridad y operaciones a madurar su arquitectura con el tiempo.
Conclusión
Los sistemas ciberfísicos solo se volverán más conectados, no menos, a medida que las organizaciones industriales continúen invirtiendo en automatización, operaciones remotas y toma de decisiones basada en datos. Esa trayectoria hace que la arquitectura de defensa en profundidad sea menos una actualización opcional y más una necesidad operativa. Las organizaciones que tratan la arquitectura de seguridad como una decisión de diseño fundamental, en lugar de un añadido de última hora, son las mejor posicionadas para mantener sus operaciones funcionando de manera segura, confiable y resiliente frente a amenazas que continúan evolucionando.
Una arquitectura de seguridad de CPS sólida no se trata de eliminar todos los riesgos. Se trata de construir suficiente resistencia en capas para que el camino de un atacante hacia sus activos más críticos se vuelva largo, difícil y lo suficientemente ruidoso como para detectarlo y detenerlo antes de que ocurra un daño real.
Reserve una consulta gratuita con nuestros expertos
Cada entorno industrial tiene su propia historia de equipos heredados, restricciones operativas y necesidades de conectividad, lo que significa que cada arquitectura de seguridad debe construirse en torno a esas particularidades en lugar de una plantilla genérica. Si desea una perspectiva experimentada sobre dónde se encuentra su arquitectura actual y dónde se ubican las mejoras de mayor impacto, nuestro equipo en Shieldworkz está listo para analizarlo sin ningún compromiso.
Programe su consulta gratuita y dé el siguiente paso hacia una arquitectura de seguridad de CPS resiliente.
Recursos adicionales
Guía completa para la detección y respuesta de red (NDR) en 2026 aquí
Libro de trabajo de la calculadora de exposición al riesgo de seguridad de OT aquí
Un informe descargable sobre el incidente cibernético de Stryker aquí
Guías de remediación aquí
Prácticas recomendadas de seguridad de OT y guía de evaluación de riesgos aquí
Lista de verificación de evaluación de riesgos de OT/ICS basada en IEC 62443 para el sector de fabricación de alimentos y bebidas aquí
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

NERC CIP Asset Inventory Management: Closing Visibility Gaps Across OT Networks
Team Shieldworkz

SBI data exposure: Evidence, attack scenarios and downstream fraud risk
Prayukth K V

Automate OT Security Assessments Without Losing Expert Control
Team Shieldworkz

Investigating pro-Russian cyber campaigns against France’s maritime and critical infrastructure
Prayukth K V

What the French supermarket cyberattack reveals about OT security
Prayukth K V

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz







