



Equipo Shieldworkz
Cómo el nuevo marco de ciberseguridad estatutario de la India cambia la conversación sobre riesgos para el almacenamiento de baterías a gran escala de la red, y qué deben hacer los líderes de seguridad de TO al respecto antes de abril de 2027.
El almacenamiento de energía ya no es un actor de reparto en la historia del sector eléctrico; se está convirtiendo rápidamente en la columna vertebral que mantiene estables, despachables y resilientes a las redes con alta penetración de energía renovable. A medida que los sistemas de almacenamiento de energía en baterías (BESS) escalan de instalaciones piloto a flotas de gigavatios-hora, también están absorbiendo un nivel de conectividad digital que la mayoría de los activos de generación convencionales nunca tuvieron que gestionar. Las plataformas de gestión de energía basadas en la nube, el acceso remoto de los OEM para actualizaciones de firmware y los sistemas de gestión de baterías estrechamente acoplados significan que un sitio de almacenamiento hoy en día se parece menos a un activo eléctrico pasivo y más a un entorno de control industrial conectado en red.
Ese cambio en la arquitectura es exactamente la razón por la que la Autoridad Central de Electricidad introdujo el Reglamento de la Autoridad Central de Electricidad (Ciberseguridad en el Sector Eléctrico) de 2026, un marco estatutario, no una directriz voluntaria, que impone obligaciones vinculantes de ciberseguridad a las entidades que operan infraestructura de Tecnología de Operación (TO) conectada al sistema eléctrico interconectado de la India. Por primera vez, los sistemas de almacenamiento de energía por encima de un umbral de capacidad definido se nombran explícitamente junto con las estaciones generadoras y las plantas de autoconsumo como entidades que deben construir, documentar y demostrar madurez en ciberseguridad.
Esta guía analiza lo que realmente exige la regulación, por qué los entornos de almacenamiento conllevan un perfil de riesgo distinto en comparación con la generación tradicional y cómo se ve un enfoque práctico de cumplimiento basado en el ciclo de vida, desde el momento en que se adquiere un sistema de almacenamiento hasta las operaciones diarias. Se basa en incidentes reales del sector global de almacenamiento y redes para ilustrar por qué existen estos requisitos, no solo lo que dicen.
Lo que realmente cubre el Reglamento de Ciberseguridad de la CEA de 2026
El reglamento fue formulado por la Autoridad Central de Electricidad en virtud de la Sección 177, leída en conjunto con la Sección 73(c) de la Ley de Electricidad de 2003, con la aprobación del Ministerio de Electrónica y Tecnología de la Información. Se publicó en la Gaceta de la India el 31 de julio de 2026 y establece estándares vinculantes de ciberdefensa para cualquier entidad que posea, opere o gestione infraestructura de TO conectada al sistema eléctrico interconectado, junto con los sistemas de TI que estén física o lógicamente vinculados a ese entorno de TO.
La mayoría de las disposiciones se vuelven obligatorias a partir del 1 de abril de 2027, lo que brinda a las entidades cubiertas un plazo definido para desarrollar capacidades en lugar de enfrentarse a un abismo de cumplimiento de la noche a la mañana. Un pequeño número de subreglamentos se introducirá gradualmente en las fechas que la CEA especifique por separado, lo que vale la pena seguir de cerca si su organización pertenece a una de esas categorías.
Quiénes están directamente cubiertos
La aplicabilidad es amplia por diseño, pero los umbrales de capacidad crean una línea divisoria práctica para los activos vinculados a la generación, incluido el almacenamiento:
Tipo de entidad | Umbral de aplicabilidad |
Compañías generadoras | 50 MW de capacidad instalada o superior |
Plantas de autoconsumo | 50 MW de capacidad instalada o superior |
Sistemas de Almacenamiento de Energía (ESS) | 50 MW de capacidad instalada o superior |
Empresas de transmisión y distribución | Cubiertas sin un calificador de capacidad |
Operadores de red/sistema | Cubiertos sin un calificador de capacidad |
Bolsas de energía y plataformas de comercio OTC | Cubiertas sin un calificador de capacidad |
Proveedores de tecnología y equipos | Sujetos a las disposiciones pertinentes de seguridad del proveedor |
Tabla 1: Aplicabilidad del Reglamento de Ciberseguridad de la CEA, 2026 por tipo de entidad
Los sistemas de almacenamiento por debajo del umbral de 50 MW no están exentos de responsabilidad; el reglamento alienta a estas entidades más pequeñas a adoptar controles de línea base recomendados por CERT-In para micro, pequeñas y medianas empresas. En la práctica, muchos desarrolladores que construyen proyectos de almacenamiento multifásicos cruzarán el umbral a medida que se agregue capacidad, por lo que vale la pena diseñar la arquitectura de seguridad para el nivel regulado incluso antes de que el número en papel lo requiera.
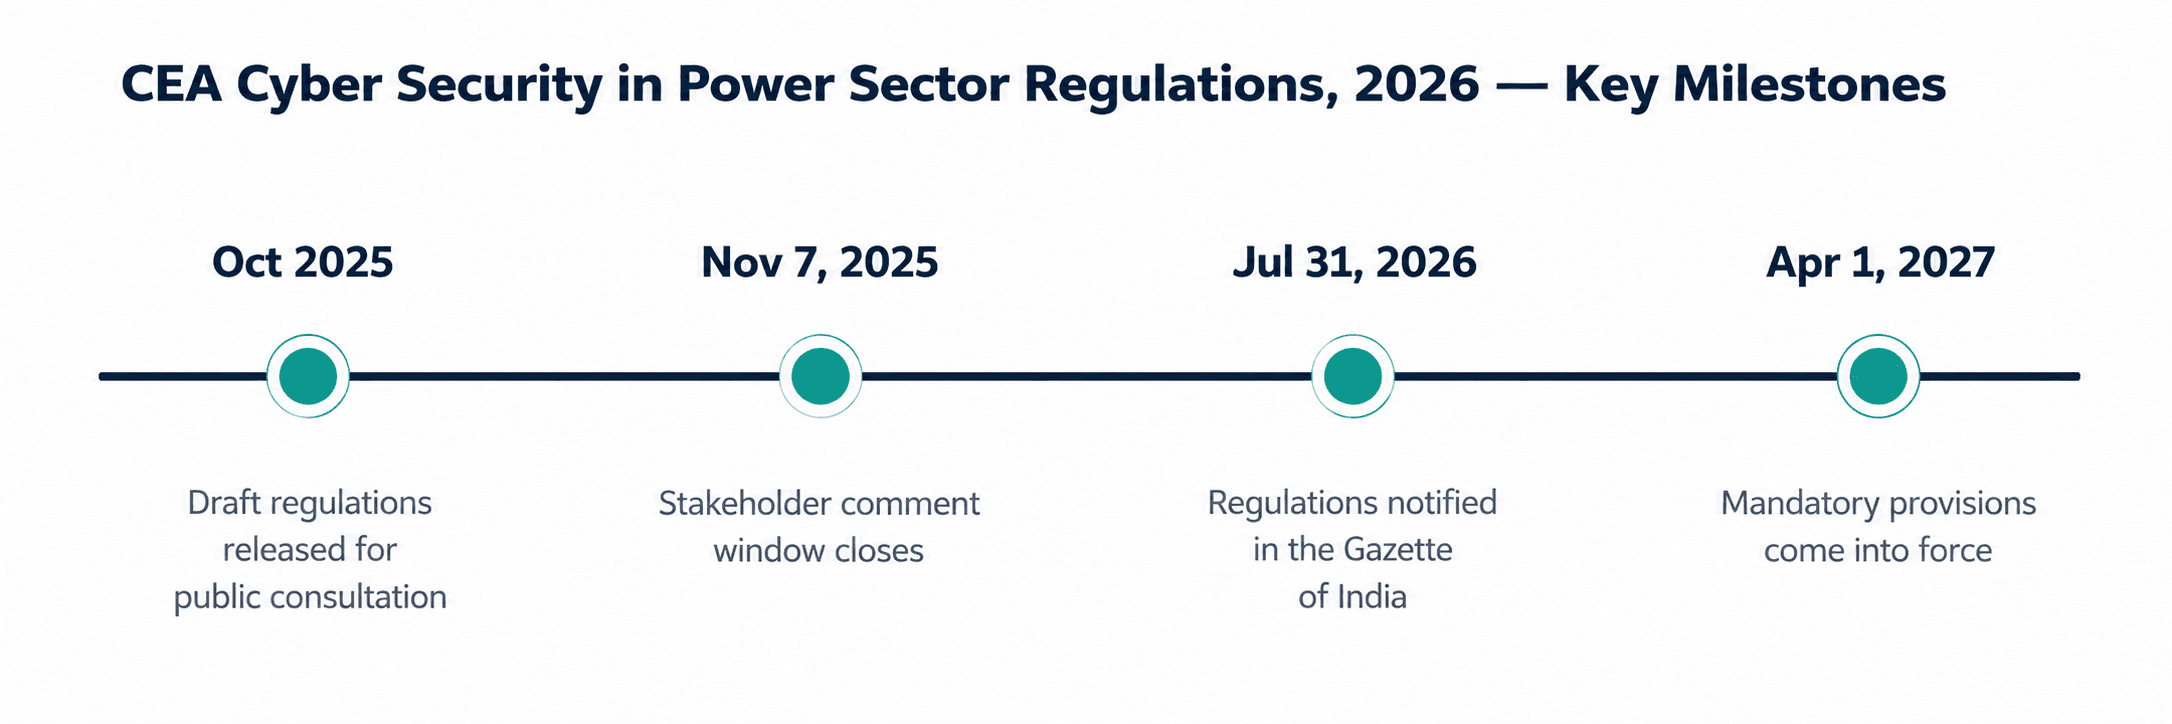
Figura 1: Hitos regulatorios clave desde la consulta del borrador hasta la aplicación obligatoria
Por qué los sistemas de almacenamiento de energía conllevan un perfil de riesgo distinto
Es tentador tratar un sitio de almacenamiento de baterías como un primo más simple de una planta térmica o hidroeléctrica: menos piezas mecánicas móviles, una huella física más pequeña, a veces un equipo en sitio más reducido. Desde el punto de vista de la ciberseguridad, esa comparación subestima la exposición. Un activo de almacenamiento a gran escala de la red concentra varias de las características de mayor riesgo de los entornos de control industrial en un solo sitio compacto.
Una capa de control convergente. El sistema de gestión de baterías y el sistema de gestión de energía no son solo tableros de monitoreo; gobiernan la tasa de carga, el estado de carga y la temperatura de las celdas en tiempo real. Un atacante que llegue a esa capa de control está tocando la misma lógica que mantiene la batería dentro de los límites operativos seguros, no solo un flujo de reportes.
Operaciones remotas por diseño. Los activos de almacenamiento se monitorean y controlan con frecuencia a través de plataformas basadas en la nube y portales de acceso remoto de los OEM, a menudo en múltiples sitios desde un solo tablero de control. Esa conveniencia es también una superficie de ataque concentrada si el acceso remoto no está estrictamente restringido.
Densas dependencias de proveedores y firmware. Los inversores, los racks de baterías y los controladores suelen provenir de múltiples fabricantes de equipos originales, cada uno con su propia cadencia de actualización de firmware y acuerdo de soporte remoto, lo que multiplica el número de partes externas con presencia técnica dentro del entorno de TO.
Protocolos de comunicación heredados. Muchos sistemas de control de almacenamiento e inversores aún dependen de protocolos que fueron diseñados para brindar confiabilidad en redes aisladas, no para autenticación o cifrado contra un actor hostil en una red conectada.
Señales del mundo real que la industria ya está viendo
Estas no son preocupaciones hipotéticas. En los últimos años, el sector de almacenamiento y redes ha experimentado una serie de incidentes que ilustran exactamente por qué los reguladores están pasando de la orientación voluntaria a la obligación estatutaria.
Polonia, diciembre de 2025: un incidente de ciberseguridad afectó la infraestructura de comunicaciones y los sistemas de control en aproximadamente 30 sitios eólicos y solares, interrumpiendo la visibilidad entre los activos de generación y el operador del sistema de distribución. La generación continuó en los sitios afectados, pero el episodio brindó a las aseguradoras y propietarios de activos un ejemplo real y evidenciado de una ruta de ataque contra la infraestructura de energía distribuida en lugar de un modelo teórico; los analistas señalaron que, específicamente para el almacenamiento en baterías, la misma capa de control expuesta en un ataque de este tipo es también la capa que gobierna la seguridad de las celdas, lo que reduce aún más el margen de error.
Ucrania, 2015: un ataque coordinado contra la red eléctrica demostró que los actores estatales podían manipular de forma remota los sistemas de control industrial para causar apagones generalizados y sostenidos, un estudio de caso fundamental de por qué la segregación y el monitoreo específicos de TO importan más que la seguridad de TI genérica.
Australia, 2021: una empresa de energía fue blanco de un ataque de ransomware destinado a afianzarse en las redes corporativas. El ataque fue contenido antes de que llegara a las operaciones de la red, pero subrayó con qué rapidez un compromiso en el lado de TI puede amenazar con cruzarse a los sistemas operativos si la segregación es débil.
Dinamarca, 2023: unos atacantes explotaron una vulnerabilidad de firewall y comprometieron los sistemas de 22 organizaciones del sector energético en pocos días, lo que obligó a las empresas afectadas a aislarse de la red para proteger la estabilidad general de la misma, una clara ilustración de la rapidez con la que una sola clase de vulnerabilidad puede propagarse en cascada por un sector interconectado.
Ninguno de estos incidentes ocurrió porque los operadores fueran descuidados. Sucedieron porque la superficie de ataque de la infraestructura energética moderna y conectada ha crecido más rápido que los marcos de gobernanza creados para protegerla. Esa brecha es precisamente la que el reglamento de la CEA está diseñado a cerrar para el sector eléctrico de la India, y los activos de almacenamiento se encuentran directamente dentro de ese alcance.
Requisitos clave bajo el Reglamento de la CEA para entornos de almacenamiento
Leídas en conjunto, las disposiciones del reglamento se traducen en un puñado de obligaciones operativas concretas. La siguiente tabla resume las categorías de requisitos más relevantes para los operadores de almacenamiento de energía; las organizaciones deben consultar el texto notificado en la Gaceta para conocer la redacción oficial y la aplicabilidad de cada cláusula.
Área de requisito | Qué implica |
Gobernanza y designación de CISO | Un Oficial de Seguridad de la Información (CISO) de nivel senior y un CISO alterno, cada uno con una permanencia mínima, respaldados por una función dedicada de seguridad de la información. |
Segregación de redes TI/TO | Aislamiento físico y lógico de la TO y de la Infraestructura de Información Crítica de la internet pública y de las redes de TI generales. |
Reporte de incidentes | Incidentes de ciberseguridad reportados a CSIRT-Power y CERT-In generalmente dentro de las seis horas; incidentes clasificados como cibersabotaje de sistemas críticos reportados dentro de las veinticuatro horas. |
Auditorías y cierre de vulnerabilidades | Auditorías previas a la puesta en servicio, que incluyen evaluación de vulnerabilidades y pruebas de penetración para nuevos sistemas críticos, además de ciclos de auditoría recurrentes. |
Gestión de crisis y políticas | Políticas de ciberseguridad documentadas y un plan de gestión de crisis, probados y actualizados en un ciclo definido. |
Protección de datos y localización | Controles que gobiernan cómo se almacenan, procesan y, cuando corresponda, se localizan los datos operativos y relevantes para la seguridad. |
Responsabilidad de proveedores | Expectativas de seguridad extendidas a los proveedores de tecnología y OEMs cuyo equipo o acceso remoto toque los sistemas de TO. |
Tabla 2: Resumen de las categorías de requisitos clave de la CEA 2026 relevantes para los operadores de almacenamiento
Para entornos específicos de almacenamiento, tres de estas áreas de requisitos merecen especial atención: la segregación de redes, los plazos de reporte de incidentes y la responsabilidad de los proveedores, ya que se cruzan directamente con la forma en que se diseñan y soportan los sistemas de almacenamiento hoy en día.
La segregación de redes es más difícil de lo que parece para el almacenamiento
Los sistemas de almacenamiento se diseñan con frecuencia en torno a una conectividad continua en la nube para el monitoreo del rendimiento, el análisis de degradación y la gestión remota del firmware. Cumplir con un requisito estricto de segregación no significa desconectar esa visibilidad; significa enrutarla a través de una zona desmilitarizada controlada con flujos de datos unidireccionales fuera del entorno de TO y un acceso estrechamente gobernado, registrado y limitado en el tiempo en los raros casos en que un proveedor realmente necesite acceder a la capa de control.
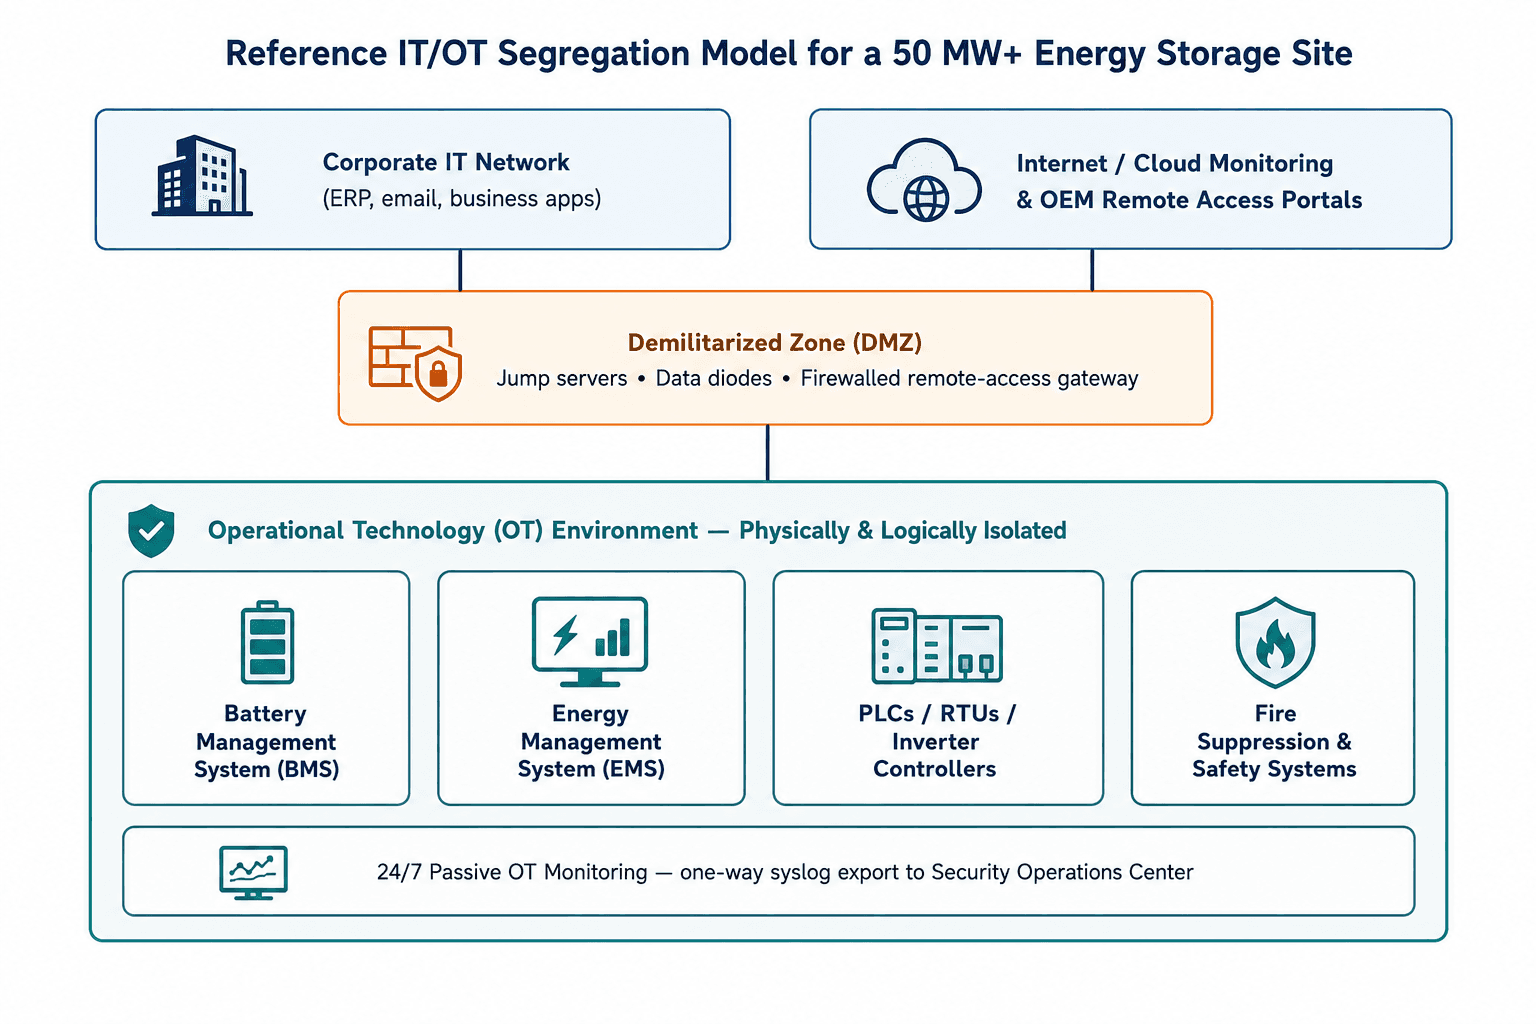
Figura 2: Un modelo de referencia de segregación TI/TO adecuado para un sitio de almacenamiento de energía de más de 50 MW
Los plazos para el reporte de incidentes exigen velocidad de detección, no solo un documento de política
Un plazo de reporte de seis horas para incidentes generales, y de veinticuatro horas para cibersabotaje de sistemas críticos, es una obligación de cumplimiento significativa solo si una organización puede detectar una anomalía con esa rapidez. Muchos sitios de almacenamiento hoy en día dependen de la revisión periódica de registros o de alertas proporcionadas por los proveedores que fueron diseñadas para el monitoreo del rendimiento, no para la detección de seguridad. Cumplir con este requisito en la práctica significa un monitoreo continuo y consciente de la TO que pueda distinguir un evento de seguridad real del ruido operativo rutinario, y una ruta de escalación que no dependa de que alguien note manualmente una anomalía en un tablero de control.
La responsabilidad de los proveedores refleja una preocupación real de la cadena de suministro
Los sistemas de almacenamiento suelen incluir racks de baterías, inversores y software de control de varios proveedores diferentes, cada uno de los cuales mantiene su propio canal de soporte remoto. Extender la responsabilidad a los proveedores es una respuesta directa a una preocupación documentada de la industria: los mecanismos de acceso remoto y actualización integrados en los equipos de los OEM han planteado dudas, en más de un caso público, sobre rutas de comunicación no reveladas en equipos de almacenamiento y red adquiridos de ciertos fabricantes; preocupaciones lo suficientemente importantes como para impulsar propuestas legislativas que restringen la adquisición de baterías de orígenes específicos en algunas jurisdicciones. Independientemente de las decisiones de abastecimiento que tome una organización, la lección práctica es la misma: cada ruta de acceso remoto al entorno de TO, incluidas las integradas por el proveedor del equipo, debe inventariarse, autenticarse y monitorearse.
Riesgos y desafíos que los líderes de la industria enfrentan en este momento
Más allá del cumplimiento, los líderes de seguridad de TO que evalúan su flota de almacenamiento frente a esta regulación se enfrentan a algunos desafíos estructurales que vale la pena mencionar claramente.
Visibilidad limitada de activos. Muchas organizaciones no pueden generar un inventario completo y actualizado de cada controlador, puerta de enlace de comunicación y versión de firmware en sus sitios de almacenamiento; y es difícil asegurar lo que no se ha mapeado por completo.
Propiedad fragmentada. Los proyectos de almacenamiento a menudo involucran a un contratista EPC, un OEM, un administrador de activos y un equipo de operaciones, cada uno con una visibilidad parcial de la postura de ciberseguridad de todo el sistema. Sin embargo, la responsabilidad regulatoria no se distribuye tan limpiamente como los contratos.
Monitoreo diseñado para el rendimiento, no para la seguridad. Los tableros de control diseñados para rastrear el estado de carga y la eficiencia de ida y vuelta no son lo mismo que una pila de monitoreo diseñada para capturar inyecciones de comandos no autorizadas o patrones de autenticación anómalos.
Limitaciones de talento y capacidad. La experiencia en ciberseguridad específica de TO sigue siendo escasa en relación con la demanda, y el requisito de una división de seguridad 24/7 representa un esfuerzo operativo real para organizaciones que históricamente han operado con equipos de seguridad reducidos.
Complejidad de las adaptaciones (Retrofit). Los sitios de almacenamiento que ya están en funcionamiento se diseñaron con frecuencia antes de que la segregación de redes fuera un requisito formal, lo que significa que el cumplimiento a menudo implica adaptar la arquitectura alrededor de activos activos que generan ingresos, en lugar de diseñarla desde el primer día.
Recomendaciones prácticas: Integrar la seguridad en el ciclo de vida de los activos de almacenamiento
Las organizaciones que encontrarán esta transición menos disruptiva son aquellas que tratan la ciberseguridad como una disciplina del ciclo de vida en lugar de una carrera de última hora previa a la auditoría. La siguiente tabla mapea acciones prácticas para cada etapa de la vida de un activo de almacenamiento, desde la decisión de adquisición hasta las operaciones en estado estable.
Etapa del ciclo de vida | Acciones prácticas de seguridad |
Adquisición | Integrar los requisitos de ciberseguridad en las solicitudes de propuestas (RFPs) de los proveedores; exigir un proceso documentado de actualización de firmware y divulgación de vulnerabilidades; evaluar la arquitectura de acceso remoto antes de firmar, no después. |
Diseño e ingeniería | Diseñar la segregación de TI/TO y los límites de la DMZ en el diseño de la red desde el principio; definir qué sistemas requieren conectividad a internet y por qué. |
Pre-puesta en servicio | Realizar evaluaciones de vulnerabilidad y pruebas de penetración en los sistemas de control antes de la puesta en marcha; validar que se hayan cerrado las credenciales predeterminadas, los puertos abiertos y los servicios innecesarios. |
Puesta en servicio | Establecer inventarios de activos y líneas base de configuración; registrar el flujo de monitoreo del sitio con la función de operaciones de seguridad antes de que entre en operación comercial. |
Operaciones en estado estable | Mantener un monitoreo continuo consciente de la TO; imponer un acceso remoto limitado en el tiempo y registrado para los proveedores; realizar auditorías recurrentes y ejercicios teóricos de respuesta a incidentes. |
Desmantelamiento / repotenciación | Garantizar la eliminación o el restablecimiento seguro de las credenciales del sistema de control y los datos de configuración antes de que el equipo cambie de manos o sea retirado. |
Tabla 3: Acciones de seguridad basadas en el ciclo de vida para sistemas de almacenamiento de energía
Mejores prácticas adicionales que vale la pena priorizar
Tratar las memorias USB y las laptops de mantenimiento como un vector de infección primario. Cualquier dispositivo portátil que se conecte a equipos de TO, incluidas las laptops de proveedores y de ingeniería, debe pasar por un proceso de escaneo controlado, con un control físico o aplicado por software sobre los puertos USB en las estaciones de ingeniería.
Crear una hoja de ruta de madurez, no solo un objetivo de auditoría único. Mapear la postura actual frente a una escala de madurez simple, desde prácticas ad hoc hasta procesos documentados y repetibles, y controles completamente medidos y monitoreados continuamente con pistas de evidencia completas, para que el liderazgo pueda rastrear el progreso en lugar de tratar el cumplimiento como un evento de aprobado/reprobado.
Ensayar el flujo de trabajo de reporte de incidentes. Un reloj de reporte de seis horas es implacable si la ruta de escalación, la lista de contactos y el proceso de recopilación de pruebas no se ensayan antes de que ocurra un incidente real.
Extender la gobernanza al SOC, no solo a la sala de juntas. Los analistas del centro de operaciones de seguridad necesitan manuales de estrategia específicos de TO que reflejen cómo se ve una anomalía real en un sistema de gestión de baterías o de gestión de energía, a diferencia de las alertas de TI convencionales.
Cómo apoya Shieldworkz a las organizaciones
Shieldworkz trabaja junto a líderes de seguridad de TO, gerentes de planta y CISOs en los sectores de energía, manufactura e infraestructura crítica para traducir las obligaciones regulatorias como el Reglamento de Ciberseguridad de la CEA de 2026 en un programa de seguridad viable y priorizado, no en un ejercicio de marcar casillas de cumplimiento. Para las organizaciones que operan o desarrollan activos de almacenamiento de energía, ese apoyo suele incluir:
Descubrimiento e inventario exhaustivo de activos de TO en sistemas de gestión de baterías, gestión de energía y control, para que nada crítico quede sin mapear.
Diseño y validación de la arquitectura de segregación de redes TI/TO, incluido el diseño de DMZ, puertas de enlace de acceso remoto y rutas de monitoreo unidireccionales adecuadas para las operaciones del sitio de almacenamiento.
Monitoreo continuo de amenazas consciente de la TO, diseñado para distinguir anomalías de seguridad reales del comportamiento operativo rutinario, respaldando plazos de reporte realistas de seis y veinticuatro horas.
Evaluación de vulnerabilidades y pruebas de penetración previas a la puesta en servicio y recurrentes, alineadas con las expectativas de auditoría regulatoria.
Evaluación de riesgos de proveedores y de la cadena de suministro que cubre las rutas de acceso remoto de los OEM, los procesos de actualización de firmware y la responsabilidad de terceros.
Planificación de respuesta a incidentes y ejercicios teóricos adaptados a entornos de TO de almacenamiento y conectados a la red.
Una evaluación de madurez estructurada que compara la postura actual con los requisitos de la CEA y genera una hoja de ruta por fases y realista para el negocio hacia la fecha de cumplimiento de abril de 2027.
El objetivo en todo momento es la preparación práctica: una arquitectura de seguridad y procesos operativos que se sostengan bajo una auditoría real y un incidente real, no solo una revisión de documentos.
Conclusión
El Reglamento de Ciberseguridad de la CEA de 2026 marca un punto de inflexión en la forma en que el sector eléctrico de la India aborda la ciberseguridad, pasando de ser una mejor práctica voluntaria a una obligación estatutaria con plazos de reporte reales, expectativas de gobernanza y requisitos de auditoría. Específicamente para los sistemas de almacenamiento de energía, este cambio llega exactamente en el momento adecuado. Estos activos se están volviendo más conectados, más importantes para la estabilidad de la red y más expuestos al tipo de riesgo en la capa de control que los incidentes globales recientes han hecho concretos en lugar de teóricos.
Las organizaciones que comiencen a construir una arquitectura de segregación, capacidad de monitoreo y gobernanza de proveedores ahora, mucho antes de la fecha de aplicación de abril de 2027, encontrarán que el cumplimiento es una extensión natural de una buena práctica de ingeniería en lugar de una carrera de última hora. Aquellas que esperen estarán compitiendo contra el reloj en cambios de infraestructura que requieren un tiempo real para diseñarse, probarse y ponerse en servicio correctamente.
El almacenamiento de energía es demasiado importante para la red, y está demasiado expuesto como superficie de ataque, como para tratar la ciberseguridad como una idea de último momento. Las organizaciones que lo hagan bien serán aquellas que comenzaron temprano, lo trataron como una disciplina del ciclo de vida y aportaron la experiencia adecuada para cerrar las brechas que los equipos internos por sí solos a menudo no pueden ver.
Reserve una consulta gratuita con nuestros expertos
Si su organización opera o está desarrollando un activo de almacenamiento de energía de más de 50 MW, ahora es el momento de comprender exactamente dónde se encuentran su arquitectura y procesos actuales frente al Reglamento de Ciberseguridad de la CEA de 2026. Nuestro equipo puede analizar su entorno específico, identificar las brechas de mayor prioridad y diseñar un camino realista hacia la preparación antes de la fecha límite de abril de 2027.
Programe una consulta gratuita y sin compromiso con un experto en seguridad de TO de Shieldworkz para hablar sobre su entorno de almacenamiento y los siguientes pasos.
DESCARGAR
La lista de verificación de cumplimiento de seguridad de TO de la CEA 2026 aquí
El Reglamento de Ciberseguridad en el Sector Eléctrico de la CEA 2026 aquí
La hoja de ruta para la implementación de la seguridad de TO de conformidad con la CEA aquí
Reglamento de Ciberseguridad de la CEA 2026: Qué deben hacer las empresas eléctricas de la India aquí
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

What the French supermarket cyberattack reveals about OT security
Prayukth K V

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz

50°C by cyberattack? Inside France’s supermarket refrigeration crisis
Prayukth K V

Automating IEC 62443 Compliance Assessments Without Losing Expert Control
Team Shieldworkz

Investigative cyber threat intelligence report: Daiichi Kosho supply-chain data exposure
Prayukth K V

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz







