


Equipo Shieldworkz
Por qué esta regulación merece una lectura seria, no una rápida
Las compañías de energía han pasado décadas haciendo ingeniería para la confiabilidad, la redundancia y la seguridad física. Ahora, la ciberseguridad se rige bajo la misma norma. La regulación de ciberseguridad de la Autoridad Central de Electricidad (CEA) formaliza lo que muchas empresas de servicios públicos sabían en silencio desde hace años: un compromiso en el sistema de control ya no es un riesgo hipotético que se queda en un informe de auditoría. Es un riesgo operativo con el mismo peso que una falla en un transformador o una avería en una línea de transmisión.
Lo que diferencia a esta regulación de los documentos de orientación anteriores es su especificidad. No les pide a las empresas de servicios públicos que simplemente "tengan una política de ciberseguridad". Define quién es el responsable, qué debe inventariarse, cómo deben estructurarse las redes, cómo deben reportarse los incidentes y cómo deben presentarse las pruebas durante una auditoría. Para los líderes de seguridad de OT, gerentes de planta y CISOs, ese cambio transforma la naturaleza del trabajo. El cumplimiento ya no es un ejercicio de papeleo que se realiza una vez al año, se convierte en una disciplina operativa que debe ser visible en la sala de control, en la arquitectura de red y en los contratos de proveedores que se encuentran en el área de compras.
Esta guía divide la regulación en quince dominios de control prácticos, explica el riesgo que aborda cada uno y muestra cómo se ve en realidad la preparación basada en evidencias. A lo largo del camino, hacemos referencia a incidentes reales de la industria que ilustran por qué existe cada control en primer lugar, ya que los requisitos se leen de manera muy diferente una vez que se comprenden las fallas que fueron diseñados para prevenir.
Comprendiendo la intención detrás del marco regulatorio de la CEA
Antes de sumergirse en los controles individuales, ayuda comprender la filosofía subyacente. La regulación se construye en torno a tres ideas que se repiten en cada cláusula: responsabilidad, visibilidad y preparación demostrable.
Responsabilidad: alguien dentro de la organización debe ser dueño de los resultados de ciberseguridad, no solo el equipo de operaciones de TI.
Visibilidad: la organización debe saber qué activos existen, cómo se comunican y qué podría salir mal.
Preparación demostrable: los controles deben poder probarse mediante registros, bitácoras, resultados de pruebas y procedimientos documentados, no con garantías verbales.
Este enfoque es importante porque muchas organizaciones abordan el cumplimiento mediante la producción de documentos que describen el comportamiento previsto en lugar de controles que realmente estén operando. Se espera que los auditores bajo esta regulación soliciten evidencias (exportaciones de configuración, registros de acceso, reportes de pruebas y cronogramas de incidentes), no solo PDFs de políticas. Ese es el mayor cambio de mentalidad que deben realizar las empresas de servicios públicos.
Los 15 controles que las compañías de energía no pueden ignorar
La siguiente tabla resume los quince dominios de control que forman la columna vertebral de la regulación. Cada uno de ellos se analiza con mayor profundidad más adelante.
# | Dominio de control | Lo que requiere en la práctica |
1 | Gobernanza y propiedad de la ciberseguridad | Asigna una responsabilidad clara a una autoridad de ciberseguridad designada dentro de la empresa de servicios públicos |
2 | Identificación de activos cibernéticos críticos | Requiere la clasificación formal de los sistemas cuyo compromiso afectaría la confiabilidad de la red |
3 | Registro y documentación de activos cibernéticos | Mantiene un inventario activo de los activos de OT, versiones de firmware y rutas de red |
4 | Arquitectura de red y segmentación | Impone la separación lógica y física entre la TI corporativa y las redes de control |
5 | Aislamiento de OT-IT y protección de fronteras | Exige conductos monitoreados, firewalls y flujo de datos unidireccional donde sea aplicable |
6 | Gestión de identidad y acceso | Controla quién puede llegar a los sistemas de control, con accesos basados en roles y limitados en el tiempo |
7 | Identificación y remediación de vulnerabilidades | Establece un ciclo para descubrir, priorizar y parchar o compensar las debilidades |
8 | Pruebas y evaluación de seguridad | Requiere una validación técnica periódica de los controles antes y después de la puesta en servicio |
9 | Monitoreo continuo y detección | Exige visibilidad de comportamientos anómalos a lo largo del tráfico de la red de control |
10 | Obligaciones de reporte de incidentes | Establece plazos y formatos definidos para notificar a los reguladores después de un evento cibernético |
11 | Auditoría y evaluación de cumplimiento | Requiere una revisión periódica interna y externa del programa de ciberseguridad |
12 | Gestión de crisis y planificación de respuesta | Exige un plan probado para restaurar las operaciones durante una interrupción provocada por un ciberataque |
13 | Seguridad en la cadena de suministro y proveedores | Extiende los requisitos de garantía a los OEMs, integradores y proveedores de soporte remoto |
14 | Protección de datos y manejo de la información | Protege los datos operativos, archivos de configuración y diagramas de sistemas contra la exposición |
15 | Preparación y capacitación de la fuerza laboral | Fomenta hábitos conscientes de la seguridad cibernética entre ingenieros, operadores y personal de la sala de control |
1. Gobernanza y propiedad de la ciberseguridad
Cada requisito en la regulación eventualmente regresa a una sola pregunta: ¿quién es el responsable? Se espera que las empresas de servicios públicos designen a una autoridad de ciberseguridad con el mandato de hacer cumplir los controles tanto en entornos de TI como de OT, no solo de brindar asesoría sobre ellos. En la práctica, esto significa que el rol necesita autoridad presupuestaria, la capacidad de detener cambios inseguros y una línea de reporte directo al liderazgo, no un título sin poder real.
2. Identificación de activos cibernéticos críticos
No todos los sistemas conllevan el mismo riesgo. Una estación de trabajo de ingeniería utilizada para cambios de configuración periódicos no equivale a un relevador de protección que controla un interruptor de transmisión. Este control requiere que las empresas de servicios públicos clasifiquen formalmente qué sistemas, si se vieran comprometidos, podrían afectar la estabilidad, seguridad o confiabilidad de la red, y que apliquen las protecciones más sólidas a ese subconjunto en primer lugar.
3. Registro y documentación de activos cibernéticos
No se puede proteger lo que no se ha inventariado. Un registro de activos cibernéticos es un inventario actualizado de cada dispositivo de OT, su versión de firmware, su ubicación en la red y sus rutas de comunicación. Muchas empresas de servicios públicos descubren durante su primera evaluación seria que entre el diez y el veinte por ciento de los dispositivos conectados eran completamente desconocidos para el equipo de seguridad; a menudo, se trata de equipos heredados instalados años antes de que existiera cualquier programa de ciberseguridad.
4. Arquitectura de red y segmentación
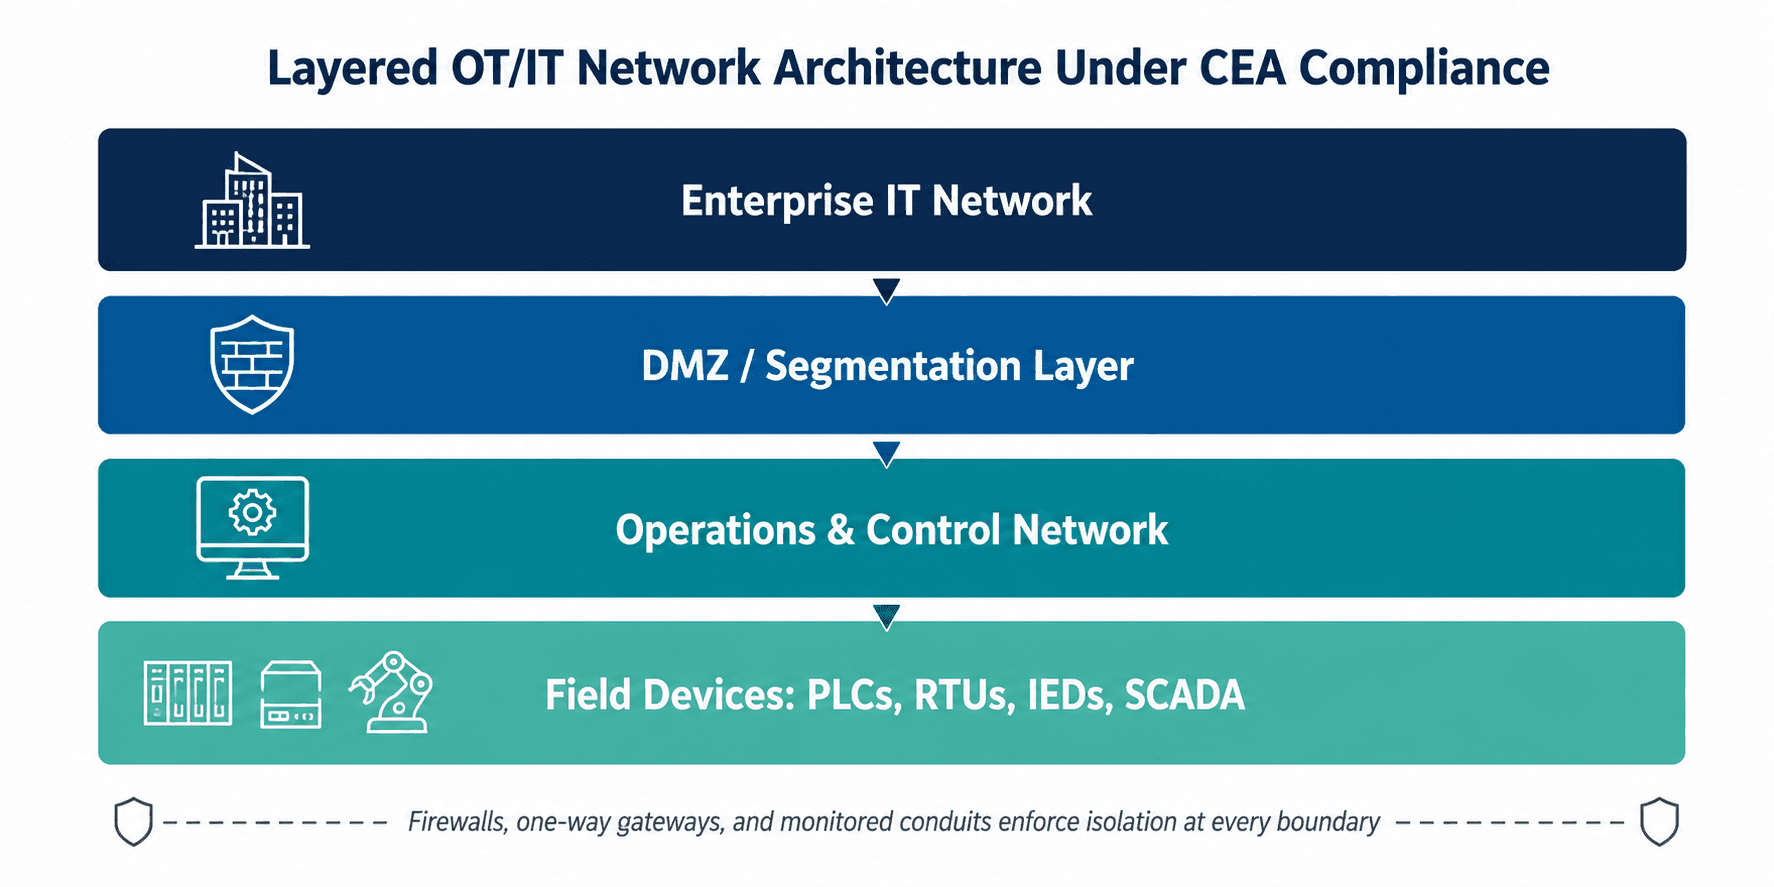
Las redes planas son la principal razón por la cual una infección de TI de rutina se convierte en un paro operativo. La regulación espera una arquitectura en capas donde la TI empresarial, una zona desmilitarizada, la red de operaciones y los dispositivos a nivel de campo estén separados lógica y físicamente, con conductos controlados entre cada capa.
5. Aislamiento de OT-IT y protección de fronteras
La segmentación en un diagrama de red significa poco si no se hace cumplir el límite en sí mismo. Este control requiere firewalls, diodos de datos unidireccionales donde sea apropiado, y una validación continua de que no existan rutas no autorizadas entre los sistemas corporativos y los sistemas de control. El aislamiento debe probarse, no asumirse.
6. Gestión de identidad y acceso
Las contraseñas compartidas, el acceso permanente de proveedores y los inicios de sesión de operadores genéricos siguen siendo algunos de los hallazgos más comunes en las evaluaciones de seguridad de OT. La regulación exige un acceso basado en roles, privilegios de tiempo limitado para terceros y autenticación multifactor siempre que sea técnicamente viable, reconociendo que los entornos de OT a menudo necesitan controles compensatorios cuando los sistemas heredados no pueden soportar la autenticación moderna.
7. Identificación y remediación de vulnerabilidades
Parchar un sistema de control de subestación en vivo rara vez es tan simple como instalar una actualización. Este control reconoce esa realidad al requerir un proceso estructurado: identificar vulnerabilidades, evaluar su riesgo operativo y aplicar remediaciones o controles compensatorios, como el aislamiento de red o un monitoreo mejorado, cuando el parcheo no sea posible de inmediato.
8. Pruebas y evaluación de seguridad
Los controles que nunca se han probado son suposiciones, no protecciones. Se espera que las empresas de servicios públicos realicen evaluaciones técnicas periódicas, que incluyan pruebas de penetración y revisiones de configuración, tanto antes de la puesta en servicio de nuevos sistemas como en intervalos definidos a lo largo de su vida operativa.
9. Monitoreo continuo y detección
Muchos compromisos de OT pasan desapercibidos durante meses porque las redes de control tradicionalmente carecían de herramientas de visibilidad. Este control requiere una capacidad de monitoreo adaptada a los protocolos industriales, capaz de marcar comandos inusuales, comportamientos inesperados de dispositivos o conexiones no autorizadas casi en tiempo real.
10. Obligaciones de reporte de incidentes
Cuando algo sale mal, el reloj empieza a correr de inmediato. La regulación establece expectativas claras sobre la rapidez con la que se deben reportar los incidentes y qué información debe contener dicho reporte. Las empresas de servicios públicos que no han ensayado este proceso suelen perder un tiempo crítico simplemente decidiendo quién está autorizado para notificar a los reguladores.
11. Auditoría y evaluación de cumplimiento
Las revisiones internas y las auditorías externas periódicas se integran en la regulación como un requisito permanente, no como una certificación de una sola vez. Esto mantiene la presión sobre las organizaciones para que mantengan los controles de manera continua, en lugar de prepararse intensamente antes de una única fecha de auditoría y relajarse después.
12. Gestión de crisis y planificación de respuesta
Un incidente cibernético que afecta las operaciones de la red es fundamentalmente diferente de una brecha típica de TI; la restauración puede implicar una operación manual, el envío físico de personal y una estrecha coordinación con los operadores de la red de transmisión y distribución. La regulación espera un plan de crisis probado y específico para estos escenarios, no una plantilla genérica de respuesta a incidentes tomada de TI.
13. Seguridad en la cadena de suministro y proveedores
Los fabricantes de equipos originales, integradores de sistemas y proveedores de soporte remoto a menudo cuentan con un acceso que rivaliza con el del personal interno. Este control extiende los requisitos de garantía a lo largo de la cadena de suministro, exigiendo a las empresas de servicios públicos que evalúen las prácticas de seguridad de los proveedores y controlen el acceso que se les otorga, especialmente para las conexiones de diagnóstico y mantenimiento remoto.
14. Protección de datos y manejo de la información
Los diagramas de red, los respaldos de configuración y las exportaciones de lógica de control son de naturaleza sensible; son, de hecho, un plano de cómo interrumpir el sistema. Este control requiere que las empresas de servicios públicos clasifiquen y protejan esta información con la misma disciplina que se aplica a los datos financieros o personales.
15. Preparación y capacitación de la fuerza laboral
Los controles tecnológicos fallan silenciosamente cuando las personas que los operan no comprenden el riesgo. La capacitación continua y específica para cada rol para los operadores de la sala de control, los ingenieros y el personal de TI se trata como un requisito permanente, reconociendo que la concientización humana suele ser la última línea de defensa contra la ingeniería social y las prácticas de cambio inseguras.
Riesgos, desafíos y perspectivas de la industria
Las regulaciones como esta rara vez se escriben en el vacío. Suelen ser el resultado de interrupciones operativas reales que expusieron lo vulnerables que se habían vuelto los sistemas de control industrial. Algunos incidentes ampliamente documentados ilustran con exactitud por qué son importantes estos quince controles.
Cuando las operaciones de la red han sido interrumpidas por intrusiones cibernéticas
In un caso ampliamente estudiado de mediados de la década de 2010, los atacantes obtuvieron acceso a las redes de control de varias compañías regionales de distribución de energía mediante una combinación de spear-phishing y credenciales robadas. Una vez dentro, pudieron abrir interruptores de circuito de forma remota, cortando el suministro eléctrico a cientos de miles de clientes durante varias horas. Los atacantes habían estudiado la red durante meses, mapeando los flujos de trabajo de los operadores antes de actuar. Ese incidente sigue siendo una de las justificaciones más claras del mundo real para la segmentación de red, los controles de identidad y el monitoreo continuo, que son los controles exactos que esta regulación ahora exige.
Más recientemente, investigadores de seguridad han documentado intentos de intrusión sostenidos contra la infraestructura de la red eléctrica en múltiples regiones, incluyendo malware de tipo reconocimiento colocado dentro de redes adyacentes a la red eléctrica sin activar de inmediato un apagón. Estas campañas son notables precisamente porque la intención parecía ser establecer un acceso a largo plazo en lugar de causar daños inmediatos, un patrón que hace que la visibilidad de los activos y la gestión de vulnerabilidades sean especialmente críticas, ya que los accesos latentes pueden permanecer sin detectar durante períodos prolongados si no se cuenta con un monitoreo adecuado.
Por qué el ransomware amenaza cada vez más a los entornos de OT
El ransomware alguna vez se consideró principalmente un problema de TI. Esa suposición ya no es válida. Varios operadores industriales y de energía a nivel global han tenido que detener operaciones físicas después de que el ransomware se propagara desde los sistemas de TI corporativos hacia entornos que compartían rutas de red con los sistemas de control, incluso cuando los sistemas de control en sí nunca fueron el objetivo directo. El paro operativo, no el cifrado de datos, fue el impacto comercial real en estos casos, una ilustración directa de por qué el aislamiento de OT-IT se trata como un control independiente y no como una responsabilidad de TI.
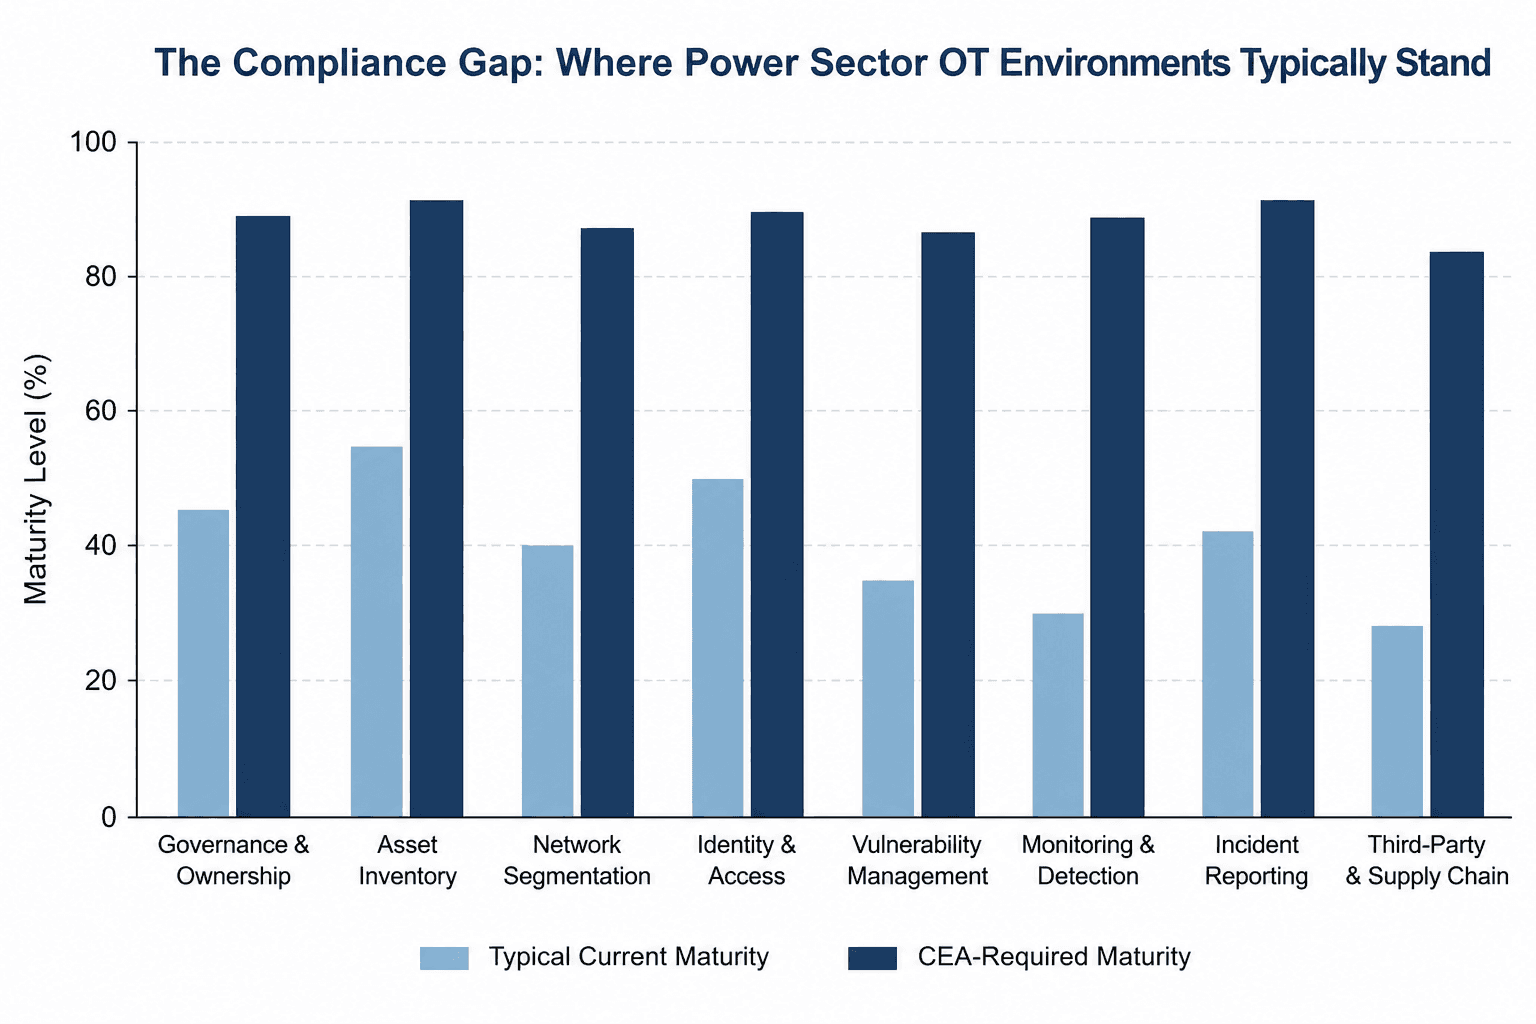
En la mayoría de los entornos del sector eléctrico, la madurez actual en controles de detección, monitoreo y cadena de suministro está muy por detrás de lo que la regulación espera ahora.
El impacto comercial del incumplimiento
Más allá del costo directo de un incidente de seguridad, el incumplimiento conlleva su propio conjunto de consecuencias. La siguiente tabla describe cómo se manifiesta la exposición en diferentes partes de la organización.
Área de exposición | Qué sucede sin el cumplimiento |
Impacto operativo | Apagones no planificados, pérdida de conciencia situacional, restauración retrasada durante una perturbación provocada por un ciberataque |
Impacto regulatorio | Directrices, sanciones y acciones correctivas obligatorias por parte de la autoridad reguladora |
Impacto financiero | Costo de remediación de emergencia, reemplazo de equipos comprometidos y pérdida de ingresos por generación o transmisión |
Impacto reputacional | Pérdida de confianza de las partes interesadas entre reguladores, prestamistas, aseguradoras y el público |
Impacto en la seguridad | Mayor riesgo para el personal y las comunidades cuando se manipula la lógica de protección y control |
Brechas comunes que los auditores encuentran primero
Registros de activos que se recopilaron una vez y nunca se actualizaron tras la instalación de nuevos equipos
Acceso remoto de proveedores que se deja permanentemente abierto en lugar de otorgarse por sesión
Diagramas de red que describen una arquitectura prevista en lugar de lo que realmente está implementado
Planes de respuesta a incidentes que nunca se han ensayado bajo condiciones realistas
Herramientas de monitoreo implementadas en redes de TI pero ciegas a los protocolos y el tráfico específicos de OT
Recomendaciones prácticas y mejores prácticas para el cumplimiento
Cumplir con estos requisitos es mucho más viable cuando se trata como un programa estructurado en lugar de una carrera de último minuto antes de una fecha límite de auditoría. El siguiente enfoque refleja cómo las empresas de servicios públicos bien preparadas están secuenciando su trabajo.
Comience con la visibilidad, no con las herramientas
Antes de invertir en cualquier plataforma de monitoreo o sistema de control de acceso, construya una imagen precisa y actualizada de lo que existe en la red. Todos los demás controles dependen de esta base. Las organizaciones que se saltan este paso a menudo terminan protegiendo dispositivos que fueron dados de baja hace años, mientras pasan por alto los que realmente importan.
Segmente por etapas, no todo a la vez
Intentar una reestructuración completa de la arquitectura de red en un solo proyecto es donde muchas iniciativas de segmentación se estancan. Un enfoque gradual (aislando primero los activos de mayor riesgo y luego expandiendo los límites hacia afuera) reduce la interrupción operativa al tiempo que demuestra un progreso medible ante los auditores.
Trate el acceso de proveedores como un servicio administrado, no como un privilegio permanente
El acceso remoto para OEMs e integradores debe ser solicitado, aprobado, limitado en tiempo y registrado para cada sesión. Este único cambio cierra una de las brechas más explotadas en entornos industriales sin requerir una inversión de capital significativa.
Desarrolle el hábito del reporte de incidentes antes de que lo necesite
Realice un ejercicio de simulación que represente un evento real reportable, incluyendo quién redacta la notificación, quién la aprueba y con qué rapidez se puede enviar. Las organizaciones que hacen esto descubren brechas en sus procesos en un entorno de bajo riesgo en lugar de hacerlo durante una interrupción real.
Haga de la recopilación de evidencias parte de las operaciones diarias
Los registros, las exportaciones de configuración y las bitácoras de acceso solo son útiles como evidencia de cumplimiento si se conservan y organizan de manera continua. Adaptar la recopilación de evidencias justo antes de una auditoría es mucho más costoso y mucho menos convincente que tenerla integrada en la rutina operativa diaria.
Alinee la capacitación con los roles reales
La capacitación genérica sobre concientización en ciberseguridad rara vez resuena en el personal de la sala de control. Una capacitación que aborde cómo el phishing, el uso indebido de credenciales o los dispositivos USB no autorizados podrían afectar específicamente a los sistemas con los que un operador trabaja todos los días impulsa un cambio de comportamiento mucho más sólido.
Preguntas frecuentes
Algunas preguntas que los líderes de seguridad de OT y los gerentes de planta suelen plantear cuando comienzan a trabajar con esta regulación.
P. ¿Qué es la regulación de ciberseguridad de la CEA, en términos sencillos?
R. Es un marco de trabajo formal emitido por la Autoridad Central de Electricidad que exige a las organizaciones del sector eléctrico construir, documentar y demostrar un conjunto de controles de ciberseguridad tanto en entornos de TI como de OT. En lugar de directrices generales, define obligaciones específicas en torno a la gobernanza, el inventario de activos, la arquitectura de red, el control de acceso, el monitoreo, el reporte de incidentes y las auditorías.
P. ¿Esta regulación se aplica únicamente a las grandes empresas de generación?
R. No. La intención cubre a las organizaciones de generación, transmisión y distribución dondequiera que los sistemas de control puedan afectar la confiabilidad o la seguridad de la red. Se espera que las empresas de servicios públicos y de distribución más pequeñas apliquen los mismos quince dominios de control, adaptados al tamaño y la complejidad de sus operaciones.
P. ¿Cuál es la diferencia entre la seguridad de TI y la seguridad de OT en la que se enfoca esta regulación?
R. La seguridad de TI típicamente protege la confidencialidad de los datos en las redes de oficina. La seguridad de OT protege la disponibilidad e integridad de los procesos físicos (unidades de generación, subestaciones y sistemas de control) donde un compromiso puede afectar la seguridad y la confiabilidad, no solo la información. Esta regulación está diseñada específicamente en torno a las realidades de OT, incluyendo los equipos heredados y las restricciones de operación continua.
P. ¿Cuánto tiempo se necesita típicamente para estar listo para el cumplimiento?
R. Los plazos varían según la madurez existente, pero la mayoría de las organizaciones necesitan un programa por etapas que abarque varios meses para alcanzar un estado defendible, comenzando con la visibilidad de activos y la gobernanza, para luego avanzar a través de la segmentación, el control de acceso, el monitoreo y la respuesta probada a incidentes. Intentar comprimir esto en unas pocas semanas antes de una auditoría rara vez produce controles que resistan el escrutinio.
P. ¿Qué evidencias buscan realmente los auditores?
R. Espere solicitudes del registro de activos actualizado, diagramas de arquitectura de red cotejados con las configuraciones reales, registros de acceso, registros de evaluación y remediación de vulnerabilidades, alertas de monitoreo y acciones de respuesta, cronogramas de reporte de incidentes y registros de la capacitación realizada por la fuerza laboral. Las políticas por sí solas rara vez son suficientes sin evidencia operativa que las respalde.
P. ¿Se pueden adaptar los sistemas de control heredados existentes para cumplir con la regulación sin un reemplazo total?
R. En la mayoría de los casos, sí. Muchos PLCs, RTUs y componentes SCADA heredados no pueden soportar directamente la autenticación moderna o el parcheo, pero los controles compensatorios (segmentación de red, conductos monitoreados, acceso restringido y monitoreo mejorado) permiten que estos sistemas cumplan con la intención de la regulación sin una costosa actualización integral.
P. ¿Cuál es la principal razón por la que se estancan los programas de cumplimiento?
R. Tratar el cumplimiento como un proyecto de documentación en lugar de uno operativo. Los programas que se estancan típicamente producen políticas y diagramas que describen un estado previsto en lugar de construir la gobernanza, la visibilidad y la capacidad de monitoreo necesarias para operar y probar realmente esos controles día a día.
P. ¿Por dónde debería empezar una empresa de servicios públicos si aún no ha comenzado este trabajo?
R. Comience con un inventario de activos preciso y un propietario de gobernanza claro. Estos dos pasos exponen el alcance real de la brecha y le dan a cada uno de los demás controles (segmentación, gestión de accesos, monitoreo y planificación de incidentes) una base sólida sobre la cual construirse.
Cómo apoya Shieldworkz a las organizaciones
Shieldworkz trabaja junto a las organizaciones del sector eléctrico para traducir esta regulación en un programa de seguridad operativo y respaldado por evidencias, en lugar de un documento estático. Nuestro enfoque está diseñado específicamente en torno a los entornos industriales, donde el tiempo de actividad, la seguridad y la continuidad operativa son lo primero.
Descubrimiento integral de activos de OT y desarrollo de registros de activos cibernéticos adaptados a subestaciones, centros de control y plantas de generación
Evaluación de la arquitectura de red y diseño de segmentación por fases que respeta las restricciones operativas existentes
Programas de gestión de identidad y acceso diseñados para las realidades de OT, incluyendo sistemas heredados que no pueden soportar autenticación moderna de forma nativa
Evaluación de vulnerabilidades y planes de remediación priorizados que consideran el riesgo operativo, no solo la severidad técnica
Implementación de monitoreo continuo consciente de OT, adaptado a protocolos industriales y al comportamiento de los sistemas de control
Planificación de respuesta a incidentes y gestión de crisis, incluyendo simulacros específicos para operaciones de red
Evaluaciones de seguridad de proveedores y de la cadena de suministro que abarcan OEMs, integradores y esquemas de soporte remoto
Soporte para la preparación de auditorías, incluyendo la organización de evidencias, evaluaciones de brechas y revisiones previas a la auditoría
Capacitación de la fuerza laboral específica según el rol, diseñada para operadores de sala de control, ingenieros y personal de planta
En lugar de entregar una lista de verificación genérica, nuestros equipos trabajan directamente con sus ingenieros y personal de operaciones para construir controles que resistan tanto el escrutinio regulatorio como la presión operativa real.
Conclusión: El cumplimiento como base para la resiliencia operativa
La regulación de ciberseguridad de la CEA es fácil de interpretar como una obligación de cumplimiento más que compite por la atención junto con las auditorías de seguridad, los reportes ambientales y las revisiones financieras. Sin embargo, los quince controles en su núcleo reflejan algo más fundamental: el reconocimiento de que los sistemas que operan la red eléctrica merecen el mismo rigor que tradicionalmente se reserva para la ingeniería física.
Las organizaciones que tratan esto como una oportunidad para fortalecer la resiliencia operativa, en lugar de simplemente satisfacer a un auditor, suelen ver beneficios que van más allá del cumplimiento. Una mejor visibilidad de los activos mejora la planificación del mantenimiento. Una segmentación más fuerte reduce el radio de impacto de los incidentes comunes de TI. Una respuesta a incidentes ensayada reduce el tiempo real de restauración cuando algo sale mal. La regulación, en ese sentido, es menos una carga y más una invitación estructurada a cerrar las brechas que muchas organizaciones ya sabían que existían.
Las organizaciones que estarán mejor posicionadas cuando se intensifique la aplicación de la ley son aquellas que construyen programas basados en evidencias hoy, no las que esperan un aviso de auditoría para comenzar a hacer preguntas.
¿No está seguro de cómo se encuentra su entorno de OT frente a estos 15 controles?
Nuestro equipo puede analizar su arquitectura actual, identificar las brechas de mayor prioridad y ayudarle a construir un plan de cumplimiento práctico y listo para presentar evidencias, sin interrumpir sus operaciones.
Reserve una asesoría gratuita con nuestros expertos
DESCARGAS
La lista de verificación de cumplimiento de seguridad de OT de la CEA 2026 aquí
La regulación de ciberseguridad de la CEA en el sector eléctrico 2026 aquí
La ruta de implementación de seguridad de OT para el cumplimiento de la CEA aquí
Regulaciones de ciberseguridad de la CEA 2026: Qué deben hacer las compañías eléctricas de la India aquí
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

What the French supermarket cyberattack reveals about OT security
Prayukth K V

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz

50°C by cyberattack? Inside France’s supermarket refrigeration crisis
Prayukth K V

Automating IEC 62443 Compliance Assessments Without Losing Expert Control
Team Shieldworkz

Investigative cyber threat intelligence report: Daiichi Kosho supply-chain data exposure
Prayukth K V

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz







