

NERC-CIP-Implementierung: So bauen Sie ein wirksames Compliance-Programm auf


Team Shieldworkz
Jedes Versorgungsunternehmen, das mit dem Bulk Electric System in Berührung kommt, gelangt irgendwann zur selben Erkenntnis: Ein bestandenes NERC-CIP-Audit und tatsächliche Sicherheit sind nicht automatisch dasselbe. Eine Sicherheitsmaßnahme kann auf dem Papier dokumentiert, nachgewiesen und technisch konform sein, und dennoch daran scheitern, ein gezieltes Eindringen in ein Steuerungsnetzwerk zu verhindern.
Bevor wir beginnen, vergessen Sie nicht, unseren vorherigen Beitrag über „Manchester Airport data breach: Attack path, impact, and cybersecurity lessons“ hier zu lesen.
Die Organisationen, die den größten Nutzen aus NERC CIP ziehen, sind diejenigen, die es nicht mehr als eine Liste einzelner zu erfüllender Anforderungen betrachten, sondern als ein Compliance-Programm: ein koordiniertes, lebendiges System aus Menschen, Prozessen und Technologie, das Bulk Electric System (BES) Cyber Systems schützt und gleichzeitig die Nachweise erbringt, die Auditoren erwarten.
Dieser Blog befasst sich damit, wie dieses Programm in der Praxis im Jahr 2026 aussieht, einschließlich der neuesten CIP-015-Verpflichtungen zur internen Überwachung, der Risiken, über die erfahrene OT-Sicherheitsteams stolpern, einer schrittweisen Roadmap für die Implementierung und der Betriebsgewohnheiten, die ausgereifte Programme von solchen unterscheiden, die vor jedem Audit-Zyklus in Hektik verfallen.
Warum die NERC-CIP-Implementierung mehr als eine Checkliste ist
Die Critical-Infrastructure-Protection-Standards der North American Electric Reliability Corporation existieren, weil das Verbundstromnetz eine der wenigen nationalen Infrastrukturen ist, bei der ein Cyber- oder physischer Sicherheitsvorfall zu einem regionalen oder gar kontinentalen Ereignis eskalieren kann. Im Gegensatz zu vielen freiwilligen IT-Sicherheits-Frameworks ist NERC CIP für registrierte Unternehmen in den USA und Kanada obligatorisch und zieht durch die Aufsicht der FERC durchsetzbare finanzielle Sanktionen nach sich.
Dieses Durchsetzungsgewicht ist genau der Grund, warum viele Organisationen in eine rein compliance-orientierte Denkweise verfallen: den Wortlaut jeder Anforderung erfüllen, die minimal akzeptablen Nachweise sammeln und zum nächsten Audit-Zyklus übergehen. Das Problem ist, dass dieser Ansatz tendenziell zu fragmentierten Programmen führt. Ein Team ist für das Zugangsmanagement zuständig, ein anderes für das Patching, ein drittes für die physische Sicherheit, und niemand trägt die Verantwortung für den gesamten Sicherheitsstatus der Umgebung, die durch diese Maßnahmen eigentlich geschützt werden soll. An den Nahtstellen entstehen Lücken – und genau dort setzen reale Angreifer und mitunter auch physische Eindringlinge zuerst an.
Die tatsächlichen Kosten von Fehlern
NERC-CIP-Sanktionen werden pro Verstoß und Tag berechnet, wobei die Obergrenze im Laufe der Zeit an die Inflation angepasst wird. Was als Höchstgrenze von 1 Million US-Dollar pro Tag begann, ist bis 2025 auf rund 1,54 Millionen US-Dollar pro Verstoß und Tag gestiegen. In der Praxis resultiert das größte Risiko selten aus einem einzelnen, schwerwiegenden Verstoß. Es resultiert aus anhaltenden, systemischen Lücken, die sich über Jahre hinweg ansammeln und bei einem formalen Audit auf einmal zu Tage treten.
Die bis heute größte öffentlich bekannte CIP-Durchsetzungsmaßnahme verdeutlicht dies gut. Im Januar 2019 verhängte die NERC eine Rekordstrafe in Höhe von 10 Millionen US-Dollar gegen einen US-Energieversorger für 127 separate CIP-Verstöße, die sich über mehrere Jahre hinweg angesammelt hatten. Im eigenen Antrag der NERC wurde die Identität des Unternehmens aus Sicherheitsgründen unkenntlich gemacht, aber das Wall Street Journal, E&E News und Utility Dive meldeten unabhängig voneinander, dass es sich um Duke Energy handelte. Die Feststellungen der NERC wiesen auf mangelndes Engagement des Managements, eine Entkopplung zwischen Compliance- und Sicherheitsfunktionen sowie organisatorische Silos zwischen den Geschäftsbereichen hin – dieselben strukturellen Probleme, die in der gesamten Branche bei weniger schwerwiegenden Fällen immer wieder auftreten.
Die finanzielle Strafe ist nur ein Teil der Kosten. Die weitaus höheren Kosten sind in der Regel betrieblicher Natur: Notfall-Behebungsprojekte unter Audit-Druck, angespannte Beziehungen zwischen OT- und Compliance-Teams und im schlimmsten Fall ein tatsächlicher Sicherheitsvorfall in einer Umgebung, von der man annahm, sie sei geschützt, nur weil sie als konform deklariert war.
Auswirkungsbereich | Reiner Compliance-Ansatz | Koordinierter Programm-Ansatz |
Audit-Ergebnis | Reaktive Nachweiserbringung, Hektik in letzter Minute | Kontinuierliche, in den täglichen Betrieb integrierte Erfassung von Nachweisen |
Sicherheitsstatus | Maßnahmen sind vorhanden, wirken aber isoliert | Sicherheitsmaßnahmen sind integriert und werden als System überwacht |
Kosten im Zeitverlauf | Wiederkehrende Ausgaben für Behebungsmaßnahmen nach jedem Audit-Zyklus | Vorhersehbare, geplante Investitionen mit weniger Überraschungen |
Auswirkungen auf das Personal | Compliance wird von OT-Ingenieuren als Belastung empfunden | Compliance- und Sicherheitsarbeit verstärken sich gegenseitig |
Incident-Bereitschaft | Dokumentation existiert, aber die Reaktion ist ungetestet | Programme umfassen getestete Workflows zur Erkennung und Reaktion |
Tabelle 1: Reine Compliance-Umsetzung im Vergleich zu einem koordinierten NERC-CIP-Programm
Die NERC-CIP-Standard-Landschaft im Jahr 2026 verstehen
Ein funktionierendes NERC-CIP-Programm beginnt mit einem klaren Verständnis dessen, was die Standards tatsächlich erfordern – nicht isoliert, sondern als ein miteinander verknüpftes Set von Verpflichtungen, die aufeinander aufbauen. Ab dem Jahr 2026 reicht das aktive CIP-Framework von CIP-002 bis CIP-014, ergänzt durch den neueren Standard CIP-015 zur internen Netzwerksicherheitsüberwachung (INSM). Mehrere Änderungen haben das Framework in den letzten zwei Jahren neu gestaltet, und Organisationen, die ihr Programm seit 2024 nicht mehr überarbeitet haben, arbeiten sehr wahrscheinlich mit einem veralteten Bild.
Die wichtigsten Standard-Familien im Überblick
Standard | Hauptfokus | Betriebliche Relevanz |
CIP-002 | Identifizierung und Kategorisierung von BES Cyber Systems | Legt den Geltungsbereich für alle anderen Standards fest; Fehler hier wirken sich auf das gesamte Programm aus |
CIP-003 | Sicherheitsmanagement-Maßnahmen | Governance, Richtlinien und – seit CIP-003-9 – erweiterte Regeln für den Remote-Zugriff von Drittanbietern auf Assets mit geringer Auswirkung |
CIP-004 | Personal und Schulung | Hintergrundüberprüfungen, Sensibilisierungsschulungen und rechtzeitiger Entzug von Zugriffsrechten |
CIP-005 | Elektronische Sicherheitsperimeter | Definiert und schützt die Grenze zwischen OT und nicht vertrauenswürdigen Netzwerken |
CIP-006 | Physische Sicherheit von BES Cyber Systems | Regelt den physischen Zugang zu Leitstellen und Umspannwerken |
CIP-007 | Systemsicherheitsmanagement | Ports, Dienste, Patch-Management, Schutz vor Schadcode, Protokollierung |
CIP-008 | Meldung von Vorfällen und Reaktionsplanung | Erfordert einen getesteten Plan und definierte Meldefristen |
CIP-009 | Wiederherstellungspläne für BES Cyber Systems | Backup, Wiederherstellung und Testen von Wiederherstellungsverfahren |
CIP-010 | Konfigurationsänderungsmanagement und Schwachstellenbewertungen | Soll-Konfigurationen (Baselines) und kontrollierte Änderungsprozesse |
CIP-011 | Informationsschutz | Handhabung und Entsorgung von BES-Cyber-System-Informationen |
CIP-012 | Kommunikation zwischen Leitstellen | CIP-012-2 (wirksam ab 1. Juli 2026) schützt operative Echtzeitdaten bei der Übertragung |
CIP-013 | Lieferketten-Risikomanagement | Lieferanten-Risikobewertung für die Beschaffung von BES Cyber Systems |
CIP-014 | Physische Sicherheit kritischer Umspannwerke | Risikobewertung und Schutz der kritischsten Anlagen |
CIP-015 | Interne Netzwerksicherheitsüberwachung | Neue INSM-Anforderung innerhalb des elektronischen Sicherheitsperimeters für Systeme mit hoher und mittlerer Auswirkung |
Tabelle 2: NERC-CIP-Kernstandards und ihre betriebliche Relevanz
Was sich kürzlich geändert hat – und was bevorsteht
Drei Entwicklungen sind für Teams, die im Jahr 2026 ein Programm aufbauen oder aktualisieren, am wichtigsten:
CIP-015-1 (Internal Network Security Monitoring): Von der FERC in der Verordnung Nr. 907 am 26. Juni 2025 genehmigt und am 2. September 2025 in Kraft getreten. Es erfordert eine Überwachung innerhalb des elektronischen Sicherheitsperimeters für Systeme mit hoher Auswirkung sowie Systeme mit mittlerer Auswirkung und externer routingfähiger Konnektivität. Die Einhaltung erfolgt schrittweise: Leitstellen und Backup-Leitstellen müssen die Anforderungen bis zum 2. September 2028 erfüllen, alle anderen betroffenen Systeme mit mittlerer Auswirkung folgen bis zum 2. September 2030. Die FERC hat die NERC zudem angewiesen, INSM auf elektronische und physische Zugangskontrollsysteme außerhalb des Perimeters auszuweiten, weshalb eine weitere Revision (CIP-015-2) erwartet wird.
CIP-003-9: Wurde am 1. April 2026 verbindlich und erweitert die Governance- und Remote-Zugriffsanforderungen für Drittanbieter bei Assets mit geringer Auswirkung auf BES Cyber Systems – eine Kategorie, die historisch weniger stark beaufsichtigt wurde.
CIP-012-2: Wirksam ab 1. Juli 2026, stärkt den Schutz von zwischen Leitstellen ausgetauschten operativen Echtzeitdaten vor unbefugter Offenlegung, Modifikation und Verfügbarkeitsverlust.
Hinweis: Die FERC hat zudem ein Paket von virtualisierungsbezogenen CIP-Revisionen (für CIP-002 bis CIP-013) mit einem späteren verbindlichen Compliance-Datum genehmigt. Da sich Implementierungszeitpläne verschieben, wenn die NERC Aktualisierungen bei der FERC einreicht, sollten Sie die aktuellen Wirksamkeits- und Durchsetzungsdaten direkt mit Ihrer regionalen Stelle abstimmen, bevor Sie einen Projektzeitplan festlegen.
Risiken, Herausforderungen und Branchenerkenntnisse
OT-Umgebungen wurden primär für Zuverlässigkeit und Sicherheit ausgelegt, nicht für Cybersicherheit. Die nachträgliche Implementierung von Compliance- und Sicherheitsmaßnahmen in Systemen, die oft fünfzehn oder zwanzig Jahre alt sind, mit Legacy-Protokollen laufen und an sicherheitskritische Prozesse gekoppelt sind, schafft ganz eigene Herausforderungen, die IT-zentrierte Compliance-Frameworks selten berücksichtigen.
Häufige Herausforderungen bei der Implementierung
Mangelnde Asset-Sichtbarkeit: Viele Versorgungsunternehmen verlassen sich immer noch auf Excel-Tabellen oder veraltete Inventare, was eine genaue CIP-002-Kategorisierung von Anfang an erschwert.
Einschränkungen durch Altsysteme: Ältere Schutzgeräte, RTUs und HMIs unterstützen moderne Authentifizierung, Patch-Zyklen oder Endpoint-Agents oft nicht ohne vorherige ingenieurtechnische Validierung.
Organisatorische Silos: Compliance, OT-Engineering und IT-Sicherheit agieren häufig mit unterschiedlichen Prioritäten, Begriffen und Berichtslinien – genau jenes Muster, das Regulierungsbehörden beim größten jemals verzeichneten CIP-Durchsetzungsverfahren bemängelten.
Ermüdung durch Nachweise: Das manuelle Sammeln von Screenshots, Protokollen und Änderungsbelegen für jeden Audit-Zyklus bindet enorme personelle Ressourcen und ist fehleranfällig.
Reibungen im Änderungsmanagement: Jede Änderung an einem BES Cyber System, selbst ein routinemäßiges Patch, muss gleichzeitig auf ihre Auswirkungen auf Sicherheit, Zuverlässigkeit und Compliance bewertet werden.
Neuer Überwachungsumfang: CIP-015 erfordert eine interne Netzwerksichtbarkeit, die in vielen OT-Umgebungen bisher nicht existierte, da perimeterfokussierte Abwehrmechanismen historisch als ausreichend angesehen wurden.
Komplexität bei Lieferanten und Lieferketten: CIP-013 und die erweiterten CIP-003-9-Bestimmungen für Drittanbieter erfordern Einblicke in Risiken durch Dritte, für die viele Beschaffungsprozesse nie ausgelegt waren.
Fachkräftemangel: Experten, die sowohl den elektrischen Betrieb als auch Cybersicherheit verstehen, sind nach wie vor schwer zu finden und zu binden.
Was uns reale Vorfälle lehren
Die Risiken, die mit NERC CIP adressiert werden sollen, sind nicht theoretischer Natur. Gut dokumentierte Vorfälle des letzten Jahrzehnts zeigen, wie sich Schwachstellen in industriellen Umgebungen in reale betriebliche und physische Konsequenzen übersetzen – sowohl über Cyber- als auch über physische Angriffsvektoren.
Der Schusswaffenangriff im Dezember 2022 auf zwei Umspannwerke von Duke Energy im Moore County, North Carolina, ist ein deutliches Beispiel für physische Sicherheitsrisiken. Angreifer nutzten Schusswaffen, um Anlagen in den Umspannwerken Carthage und West End zu beschädigen, wodurch die Stromversorgung für etwa 40.000 bis 45,000 Kunden über mehrere Tage ausfiel und ein Todesfall mitverursacht wurde. Der Fall ist nach wie vor ungeklärt und führte zu einer neuen Gesetzgebung in North Carolina, die die Strafen für Angriffe auf Energieinfrastrukturen verschärft. Für jedes Unternehmen, das kritische Umspannwerke betreibt, ist dies eine direkte, reale Veranschaulichung dafür, dass CIP-014-Risikobewertungen und physische Härtung keine Formsache sind.
Auf der Cyber-Seite zeigten die Angriffe auf das ukrainische Stromnetz in den Jahren 2015 und 2016, bei denen die öffentlich als Industroyer (auch CrashOverride genannt) dokumentierte Malware zum Einsatz kam, dass ein koordinierter Einbruch, der den Diebstahl von Zugangsdaten mit der Manipulation von Netzsteuerungssoftware kombiniert, Leistungsschalter aus der Ferne auslösen und reale Blackouts verursachen kann, die Hunderttausende von Kunden betreffen.
Der Ransomware-Vorfall im Mai 2021, der einen großen US-Pipelinebetreiber zwang, die Kraftstofflieferung an der Ostküste einzustellen, verdeutlichte eine andere, aber ebenso wichtige Lektion: Ein Angriff, der lediglich IT-Systeme erreichte, löste dennoch eine vorsorgliche Abschaltung des OT-Betriebs aus. Dies zeigt, wie eng verflochten und wie fragil die Grenze zwischen Unternehmens- und Betriebsnetzwerken sein kann.
Jedes dieser Ereignisse untermauert dieselbe Schlussfolgerung: Reine Dokumentation verhindert weder ein Eindringen noch einen physischen Angriff. Nur ein aktives Betriebsprogramm – eines, das kontinuierlich überwacht, erkennt und reagiert – schließt die Lücke zwischen theoretischer Compliance und realem Schutz.
Aufbau eines NERC-CIP-Compliance-Programms: Eine praktische Roadmap
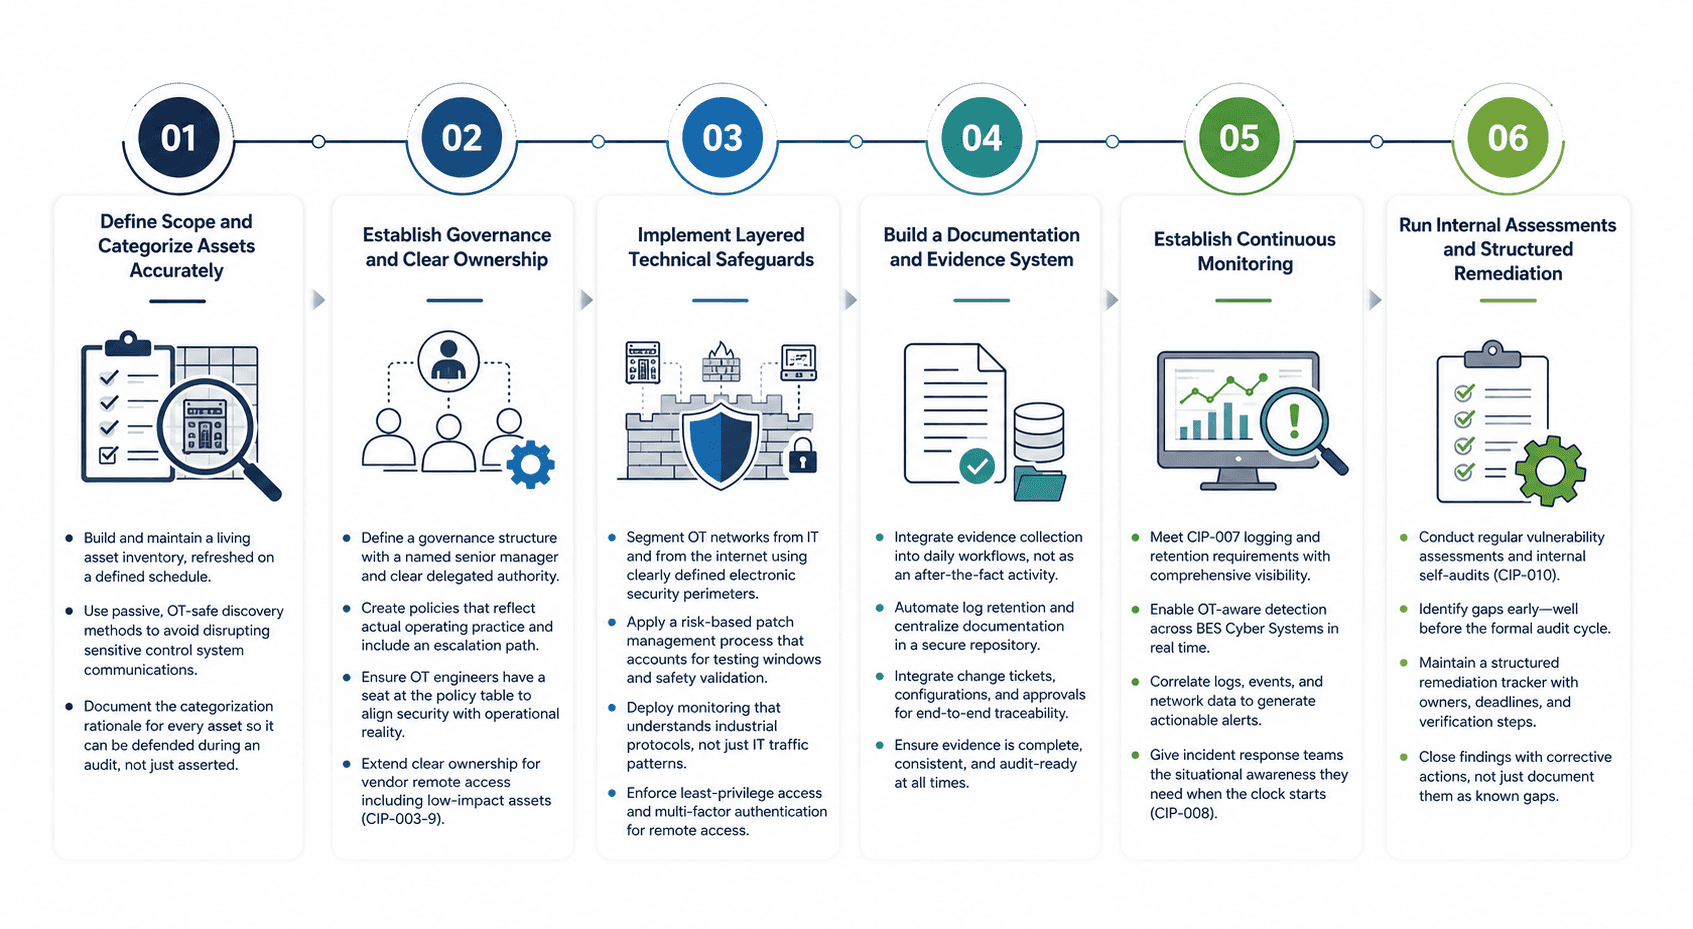
Der Übergang von isolierten Maßnahmen zu einem echten Programm erfolgt in Phasen. Das Überspringen von Schritten oder der Versuch, alle Schritte ohne logische Abfolge parallel durchzuführen, ist einer der häufigsten Gründe, warum Implementierungsprojekte ins Stocken geraten oder lückenhafte Nachweise liefern. Die folgende Roadmap spiegelt die Reihenfolge wider, in der ausgereifte OT-Sicherheitsprogramme typischerweise Fähigkeiten aufbauen.
Schritt 1: Geltungsbereich definieren und Assets präzise kategorisieren
Alles beginnt mit einer genauen, aktuellen Erfassung der BES Cyber Systems, der zugehörigen Cyber-Assets und ihrer Kategorisierung in hohe, mittlere oder geringe Auswirkungen gemäß CIP-002. Dies ist keine einmalige Aufgabe. Umspannwerke werden modernisiert, neue Feldgeräte in Betrieb genommen und Netzwerksegmente geändert. Daher benötigen Asset-Inventare einen definierten Aktualisierungszyklus, der idealerweise durch passive Netzwerkerkennungstools unterstützt wird, die sensible Steuerungsprozesse nicht stören.
Erstellen und pflegen Sie ein dynamisches Asset-Inventar, das in einem festen Turnus und nicht erst kurz vor Audits aktualisiert wird.
Nutzen Sie passive, OT-sichere Erkennungsmethoden, um Störungen der sensiblen Steuerungskommunikation zu vermeiden.
Dokumentieren Sie die Begründung für die Kategorisierung jedes Assets, damit diese im Audit belastbar verteidigt werden kann.
Schritt 2: Governance und klare Verantwortlichkeiten etablieren
Eine CIP-003-Governance-Struktur erfordert einen benannten Senior-Manager mit klar delegierten Befugnissen, dokumentierte Richtlinien, die der tatsächlichen Betriebspraxis entsprechen, und einen definierten Eskalationspfad für den Fall, dass Compliance- und Betriebsprioritäten kollidieren. Da CIP-003-9 nun in Kraft ist, benötigen auch Assets mit geringer Auswirkung dieselbe klare Verantwortlichkeit für den Remote-Zugriff von Drittanbietern, wie sie für Systeme mit hoher und mittlerer Auswirkung seit langem gefordert ist. Erfolgreiche Programme binden OT-Ingenieure direkt in die Richtliniengestaltung ein, da Richtlinien, die die betriebliche Realität ignorieren, umgangen und nicht befolgt werden.
Schritt 3: Mehrschichtige technische Sicherheitsmaßnahmen implementieren
Technische Maßnahmen unter CIP-005 und CIP-007 bilden das Rückgrat des täglichen Schutzes: elektronische Sicherheitsperimeter, interaktive Remote-Zugriffskontrollen, Port- und Diensthärtung, Patch-Management und Schutz vor Schadcode. CIP-015 fügt dem nun eine weitere Ebene hinzu: Sichtbarkeit innerhalb des Perimeters, damit Seitwärtsbewegungen (Lateral Movement) eines Angreifers, der die Außengrenze überwunden hat, nicht unentdeckt bleiben. In OT-Umgebungen müssen diese Maßnahmen unter Berücksichtigung von Prozesssicherheit und Verfügbarkeitsanforderungen implementiert werden, da eine Änderung von Firewall-Regeln oder ein ungeplanter Neustart in einem Umspannwerk völlig andere Konsequenzen hat als auf einem Unternehmens-E-Mail-Server.
Segmentieren Sie OT-Netzwerke von der IT und dem Internet durch klar definierte elektronische Sicherheitsperimeter.
Wenden Sie einen risikobasierten Patch-Management-Prozess an, der Testfenster und Sicherheitsvalidierungen berücksichtigt.
Implementieren Sie eine Überwachung, die industrielle Protokolle und nicht nur IT-Verkehrsmuster versteht, um auf die CIP-015-Fristen vorbereitet zu sein.
Setzen Sie das Prinzip der geringsten Rechte (Least Privilege) und Multi-Faktor-Authentifizierung für den interaktiven Remote-Zugriff durch, wo immer dies technisch machbar ist.
Schritt 4: Ein Dokumentations- und Nachweissystem aufbauen
Die Erfassung von Nachweisen ist der Punkt, an dem viele Programme im Stillen scheitern – nicht weil Schutzmaßnahmen fehlen, sondern weil der Nachweis fehlt, dass die Maßnahme über die Zeit hinweg konsistent aktiv war. Die robustesten Programme integrieren die Nachweiserfassung in die täglichen Arbeitsabläufe, anstatt sie als separate Aufgabe im Nachhinein zu behandeln. Automatische Protokollaufbewahrung, Integration von Change-Tickets und zentralisierte Dokumentenablagen reduzieren den Aufwand im Vergleich zur manuellen, tabellenbasierten Nachverfolgung drastisch.
Schritt 5: Kontinuierliche Überwachung etablieren
Die Protokollierungsanforderungen von CIP-007, die Vorfallreaktionspflichten von CIP-008 und der neue Überwachungsstandard CIP-015 hängen alle von einer echten Echtzeit-Sichtbarkeit dessen ab, was in den BES Cyber Systems geschieht – und nicht von einer vierteljährlichen Überprüfung von Protokollen, die seit dem letzten Audit niemand mehr angesehen hat. Eine Security-Operations-Funktion mit OT-spezifischen Erkennungsfähigkeiten wandelt Rohprotokolle und Netzwerkdaten in verwertbare Alarme um und verschafft Incident-Response-Teams das nötige Lagebewusstsein, wenn die Meldefristen von CIP-008 anlaufen.
Schritt 6: Interne Bewertungen und strukturierte Behebung durchführen
Schwachstellenbewertungen nach CIP-010 und interne Self-Audits sollten lange vor dem formellen Audit-Zyklus stattfinden, mit ausreichend Vorlaufzeit, um Ergebnisse zu beheben, anstatt sie nur als bekannte Lücken zu dokumentieren. Ein strukturierter Tracker für Behebungsmaßnahmen mit Verantwortlichen, Fristen und Verifizierungsschritten macht aus Bewertungsergebnissen gelöste Probleme statt eines wachsenden Rückstands, der jedes Jahr wieder auftaucht.
Programmphase | Typischer Fokus | Schlüsselergebnis |
Fundament (Monat 1–3) | Asset-Inventar, Scoping, Governance-Struktur | Präzise CIP-002-Kategorisierung und definierte Zuständigkeiten |
Aufbau (Monat 3–8) | Technische Sicherheitsmaßnahmen, ESP-Design, Zugriffskontrollen | Mehrschichtiger Schutz, abgestimmt auf CIP-005 / CIP-007 |
Operationalisierung (Monat 6–12) | Überwachung, Protokollierung, Nachweisautomatisierung, INSM-Planung | Kontinuierliche Compliance-Nachweise und eine CIP-015-Roadmap |
Reifephase (Fortlaufend) | Interne Bewertungen, Tracking von Behebungsmaßnahmen, Übungen | Ganzjährige Audit-Bereitschaft statt saisonaler Hektik |
Tabelle 3: Phasenbasierte Darstellung der NERC-CIP-Programmdichte
Praktische Empfehlungen und Best Practices
Über die schrittweise Roadmap hinaus gibt es einige Betriebsgewohnheiten, die Programme, die Audits und Angriffen standhalten, konsistent von solchen unterscheiden, bei denen dies nicht der Fall ist.
Behandeln Sie das Asset-Inventar als dynamisches System mit einem festen Verantwortlichen und nicht als einmaliges Projekt; planen Sie regelmäßige Abgleichprozesse ein.
Binden Sie OT-Ingenieure frühzeitig in jede Entscheidung zur Gestaltung von Sicherheitsmaßnahmen ein; Maßnahmen, die Prozessbedingungen ignorieren, werden umgangen.
Automatisieren Sie die Nachweiserfassung, wo immer es möglich ist, damit die Audit-Vorbereitung auf Knopfdruck erfolgt und nicht zum Großprojekt wird.
Führen Sie mindestens einmal jährlich Tabletop-Übungen für die CIP-008-Vorfallreaktion durch, basierend auf realen Branchenszenarien.
Beginnen Sie jetzt mit der CIP-015-Planung, auch wenn die Fristen für die vollständige Umsetzung bis 2028 und 2030 laufen; Sensorbeschaffung und Netzwerkdesign dauern in der Regel zwölf bis achtzehn Monate.
Integrieren Sie Fragen zum Lieferketten-Risikomanagement von vornherein in Beschaffungsverträge, anstatt CIP-013- und CIP-003-9-Anforderungen erst nach Vertragsunterzeichnung nachzurüsten.
Verfolgen Sie Behebungsmaßnahmen mit derselben Disziplin wie Sicherheitsmängel: zugewiesene Verantwortliche, Fälligkeitsdatum und Verifizierung.
Richten Sie interne Risikobewertungen an anerkannten OT-Sicherheits-Frameworks aus, damit Ergebnisse präzise in die Sprache von Sicherheit und Compliance übersetzt werden können.
Der Übergang von Einzelmaßnahmen zu einem koordinierten Programm
Unternehmen, die bei NERC-CIP-Audits konstant gut abschneiden, haben eines gemeinsam: Sie haben aufgehört zu fragen, ob eine Maßnahme eine Anforderung isoliert erfüllt. Stattdessen fragen sie, ob das Programm als Ganzes Risiken minimiert und belastbare Nachweise liefert. Dieser Perspektivwechsel verändert die Strukturierung von Teams, die Budgetbegründung und die Erfolgsmessung – weg von einem reinen Bestehen/Nichtbestehen des Audits hin zu einer fortlaufenden betrieblichen Fähigkeit.
Hier nähert sich auch die Differenz zwischen Compliance und Sicherheit am stärksten an. Ein koordiniertes Programm behandelt die CIP-002-Kategorisierung, das CIP-005-Perimeterdesign, die CIP-007-Härtung, die CIP-008-Reaktionsplanung, die CIP-010-Änderungskontrolle, die CIP-013/CIP-003-9-Lieferkettenprüfung und die CIP-015-Interne Überwachung als ineinandergreifende Teile desselben Schutzsystems – weil sie genau das sind. Wenn sich ein Teil ändert, müssen die anderen dies widerspiegeln. Diese Interdependenz ist genau der Grund, warum ein fragmentierter Silo-Ansatz irgendwann scheitert – meist im ungünstigsten Moment: während eines Audits oder eines realen Vorfalls.
Wie Shieldworkz Organisationen unterstützt
Shieldworkz arbeitet an der Seite von Versorgungsunternehmen, Kraftwerksbetreibern und Industrieunternehmen, um NERC-CIP-Verpflichtungen in ein funktionierendes, belastbares Sicherheitsprogramm zu überführen – und nicht bloß in einen Stapel von Audit-Ordnern.
OT-sichere Asset-Erkennungs- und Inventarisierungsdienste, die eine präzise CIP-002-Kategorisierung unterstützen, ohne den laufenden Steuerungsbetrieb zu stören.
Konzeption elektronischer Sicherheitsperimeter und Unterstützung bei der Netzwerksegmentierung, abgestimmt auf reale Industrieprotokolle und Prozessrandbedingungen.
CIP-015-Bereitschaftsbewertungen zu Sensorplatzierung, Datenquellen und interner Netzwerksicherheitsüberwachungsarchitektur im Vorfeld der Compliance-Termine 2028 und 2030.
Kontinuierliche, OT-spezifische Überwachung, die Sicherheits- und Compliance-Teams eine gemeinsame Sicht auf Aktivitäten der BES Cyber Systems bietet.
Nachweis- und Dokumentations-Frameworks, die sich in den täglichen Betrieb integrieren lassen und die manuelle Audit-Vorbereitung reduzieren.
Vorfallreaktionsplanung und Tabletop-Übungen, zugeschnitten auf CIP-008-Meldepflichten und reale OT-Angriffsszenarien.
Unterstützung bei der Risikobewertung der Lieferkette gemäß den Anforderungen von CIP-013 und CIP-003-9 für Drittanbieter.
Interne Bewertungen und Behebungsplanung, um Lücken frühzeitig zu erkennen und lange vor formalen Audits zu schließen.
Das Ziel ist nicht einfach, einer Organisation durch das nächste Audit zu helfen. Es geht darum, ein Compliance-Programm aufzubauen, das als echte Sicherheitsfunktion für sich steht und kritische Infrastrukturen schützt – unabhängig davon, ob in diesem Quartal ein Auditor vor Ort ist oder nicht.
Häufig gestellte Fragen (FAQ)
1. Was bedeutet NERC-CIP-Implementierung im Klartext?
Es ist der Aufbau der personellen, prozessualen und technologischen Voraussetzungen, die erforderlich sind, um die NERC-Critical-Infrastructure-Protection-Standards für Bulk Electric System Cyber Systems zu erfüllen, und der anschließende kontinuierliche Betrieb dieses Programms, anstatt es als einmaliges Projekt zu behandeln.
2. Wie viele NERC-CIP-Standards sind derzeit aktiv?
Im Jahr 2026 reicht das aktive Framework von CIP-002 bis CIP-014, ergänzt durch CIP-015 für die interne Netzwerksicherheitsüberwachung. Mehrere Standards, darunter CIP-003, CIP-012 und CIP-015, wurden kürzlich aktualisiert oder neu hinzugefügt, weshalb es ratsam ist, die aktuellen Versionsnummern vor einem Audit mit der zuständigen regionalen Stelle abzustimmen.
3. Was ist CIP-015 und wann müssen Organisationen konform sein?
CIP-015-1 ist der Standard für interne Netzwerksicherheitsüberwachung, der von der FERC am 26. Juni 2025 genehmigt wurde und am 2. September 2025 in Kraft getreten ist. Er erfordert eine Überwachung innerhalb des elektronischen Sicherheitsperimeters für Systeme mit hoher Auswirkung sowie Systeme mit mittlerer Auswirkung und externer routingfähiger Konnektivität. Leitstellen müssen die Anforderungen bis zum 2. September 2028 erfüllen, andere betroffene Systeme mit mittlerer Auswirkung folgen bis zum 2. September 2030.
4. Wie hoch können die Strafen bei NERC-CIP-Verstößen sein?
Sanktionen werden pro Verstoß und Tag verhängt, wobei der Höchstbetrag bis 2025 auf rund 1,54 Millionen US-Dollar pro Tag gestiegen ist. Der größte öffentlich bekannte Fall – eine Strafe von 10 Millionen US-Dollar für 127 Verstöße im Jahr 2019 – zeigt, wie schnell sich ungelöste Lücken über mehrere Jahre hinweg summieren können.
5. Was ist der Unterschied zwischen NERC CIP und Frameworks wie IEC 62443?
NERC CIP ist eine gesetzlich vorgeschriebene regulatorische Anforderung, die von der FERC für Eigentümer oder Betreiber von Teilen des nordamerikanischen Verbundstromnetzes durchgesetzt wird, wobei die Compliance-Verantwortung beim Asset-Eigentümer liegt. Die IEC 62443 ist ein freiwilliges internationales Framework, das branchenübergreifend im Industriesektor anwendbar ist und die Verantwortung auf Asset-Eigentümer, Systemintegratoren und Hersteller verteilt. Viele Energieunternehmen nutzen beide parallel: NERC CIP für die regulatorische Compliance und IEC 62443 für die umfassendere technische Umsetzung.
6. Wie lange dauert es, ein NERC-CIP-Compliance-Programm von Grund auf aufzubauen?
Die meisten Organisationen bewältigen die grundlegende Erfassung von Assets und die Governance-Arbeit in den ersten ein bis drei Monaten, bauen in den folgenden Monaten die wichtigsten technischen Schutzmaßnahmen auf und erreichen innerhalb von etwa einem Jahr ein echtes, betriebsbereites Programm mit Überwachung und automatisierter Nachweiserfassung. Die CIP-015-Überwachungsarchitektur erfordert aufgrund der Beschaffungszeiten für Hardware in der Regel einen längeren Vorlauf.
7. Bedeutet eine Einstufung als „Low-Impact“, dass ein Asset ignoriert werden kann?
Nein. Der seit dem 1. April 2026 verbindliche Standard CIP-003-9 führt spezifische Anforderungen an den Remote-Zugriff von Drittanbietern und die Governance für Assets ein, die als Low-Impact BES Cyber Systems klassifiziert sind. Eine geringe Auswirkung bedeutet nicht länger minimale Aufsicht.
Fazit
Die NERC-CIP-Implementierung ist kein Projekt mit einem Enddatum. Sie ist eine betriebliche Disziplin, die mit sich verändernden Assets, neuen Bedrohungen und sich wandelnden regulatorischen Anforderungen Schritt halten muss – einschließlich der neuesten Anforderungen zur internen Überwachung, zum Zugriff von Drittanbietern und zum Schutz von Leitstellendaten, die bis 2026 in Kraft treten. Organisationen, die dies als koordiniertes Programm behandeln – mit präziser Asset-Sichtbarkeit, mehrschichtigen technischen Schutzmaßnahmen, integrierter Nachweiserfassung, kontinuierlicher Überwachung und disziplinierter Behebung –, stellen regelmäßig fest, dass Audits genau deshalb einfacher werden, weil die Sicherheit gestiegen ist. Diese beiden Ziele standen nie im Widerspruch; sie erfordern lediglich ein Programm, das so konzipiert ist, dass es beiden gleichzeitig dient.
Wenn Ihre Organisation an der NERC-CIP-Abgrenzung arbeitet, die CIP-015-Bereitschaft prüft oder sich auf ein bevorstehendes Audit vorbereitet, kann ein gezieltes Gespräch mit Experten, die täglich in diesem Bereich tätig sind, monatelanges Ausprobieren ersparen.
Buchen Sie eine kostenlose Beratung mit unseren Experten
Sprechen Sie mit dem OT-Sicherheitsteam von Shieldworkz darüber, wo Ihr NERC-CIP-Programm heute steht – einschließlich der CIP-015-Bereitschaft – und wie ein koordiniertes, auditbereites Compliance-Programm für Ihre Umgebung aussehen kann. Unverbindlich, einfach ein praktisches Gespräch über Ihre nächsten Schritte.
Zusätzliche Ressourcen:
Umfassender Leitfaden zu Network Detection and Response NDR im Jahr 2026 hier
NERC CIP-015 Interne Netzwerksicherheitsüberwachung – Checkliste zur Vorbereitung für Elektrizitätsversorgungsunternehmen hier
OT SOC Grundlagen-Leitfaden hier
Managed SOC Service hier
OT Cyber Threat Intelligence Bericht - Naher Osten hier
NIS2-Richtlinie: Erreichen der NIS2-Konformität durch IEC 62443 hier
Was sind Wechselmedien? Risiken, Richtlinien und OT-Sicherheitslösungen für die Industrie hier
Kostenlose Richtlinien-Vorlage für Wechselmedien für OT- und IT-Teams hier
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz

50°C by cyberattack? Inside France’s supermarket refrigeration crisis
Prayukth K V

Automating IEC 62443 Compliance Assessments Without Losing Expert Control
Team Shieldworkz

Investigative cyber threat intelligence report: Daiichi Kosho supply-chain data exposure
Prayukth K V

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz







