

NDR-Security: Was diese Technologie erkennt, das herkömmliche Tools oft übersehen

Team Shieldworkz
Die meisten industriellen Sicherheitsprogramme basieren auf einem vertrauten Trio: Firewalls an den Netzwerkgrenzen, Endpoint Protection auf den Systemen, die einen Agenten unterstützen können, und einem SIEM, das am Ende der Pipeline Protokolle (Logs) zusammenführt. Dies ist eine sinnvolle Grundlage, die jahrelang als „gut genug“ angesehen wurde. Doch ein Vorfall nach dem anderen in Fertigungsanlagen, Versorgungsbetrieben und Prozessanlagen zeigt dasselbe Muster: Der Angreifer befand sich bereits Tage, manchmal Wochen im Netzwerk, bevor jemand etwas Ungewöhnliches bemerkte. Die entscheidenden Alarme wurden nie generiert, da keine Komponente im bestehenden Stack die Kommunikation zwischen den Geräten tatsächlich überwachte.
Dies ist der blinde Fleck, für dessen Schließung Network Detection and Response (NDR) entwickelt wurde. Anstatt von einem auf jedem Asset installierten Agenten oder einer für eine bekannte Signatur geschriebenen Regel abzuhängen, überwacht NDR den Rohdatenverkehr im gesamten Netzwerk und lernt, wie die normale Kommunikation für jedes Gerät, jedes Protokoll und jede Verbindung aussieht. Wenn etwas von diesem Muster abweicht – etwa wenn ein Datenarchiv (Historian) plötzlich mit einer externen IP-Adresse kommuniziert oder eine PLC Befehle von einer Workstation erhält, mit der sie noch nie zuvor kommuniziert hat –, erkennt NDR dies in Echtzeit, selbst wenn auf dem betreffenden Gerät überhaupt kein Sicherheitsagent ausgeführt werden kann.
Für OT-Sicherheitsverantwortliche, ICS-Ingenieure und CISOs, die für kritische Infrastrukturen (KRITIS) verantwortlich sind, ist das präzise Verständnis darüber, was NDR erkennt – und warum traditionelle Tools dies konsequent übersehen –, keine rein akademische Übung mehr. Es ist der entscheidende Unterschied zwischen dem Erkennen eines Eindringlings während der Ausspähungsphase (Reconnaissance) und der Entdeckung, nachdem die Produktion bereits gestört wurde.
Was ist Network Detection and Response (NDR) und warum ist es in der OT von Bedeutung?
Network Detection and Response ist ein Sicherheitsansatz, der den Netzwerkverkehr kontinuierlich überwacht – sowohl innerhalb einer Betriebsstätte als auch zwischen den Zonen –, um bösartige, unberechtigte oder schlicht anomale Aktivitäten zu identifizieren. In der Regel erfolgt dies durch die passive Erfassung des Datenverkehrs über Switch-Port-Spiegelung (SPAN) oder Netzwerk-Taps, sodass die geschützten Steuerungssysteme niemals beeinträchtigt oder gestört werden. Genau diese Designentscheidung macht NDR in Umgebungen einsatzfähig, in denen Ausfallzeiten keine Option sind und in denen viele Geräte Jahrzehnte alt sind, keine Patches erhalten haben und keinerlei Software-Agenten unterstützen können.
Im OT-Kontext ist dies von enormer Bedeutung. Eine speicherprogrammierbare Steuerung (PLC), auf der eine proprietäre Firmware aus den frühen 2000er Jahren läuft, kann keine Antivirensoftware hosten. Ein sicherheitsgerichtetes System (SIS) in einer petrochemischen Anlage darf nicht für einen Sicherheitsscan unterbrochen werden. Dennoch sind genau dies die Assets, die ein Angreifer erreichen will, da sie physische Prozesse steuern – Druck, Temperatur, Durchfluss, Stromverteilung –, was sich direkt in Sicherheits- und Produktionsrisiken übersetzt. NDR bietet Sicherheitsteams Transparenz darüber, wie diese Assets kommunizieren, ohne dass Änderungen an den Geräten selbst erforderlich sind.
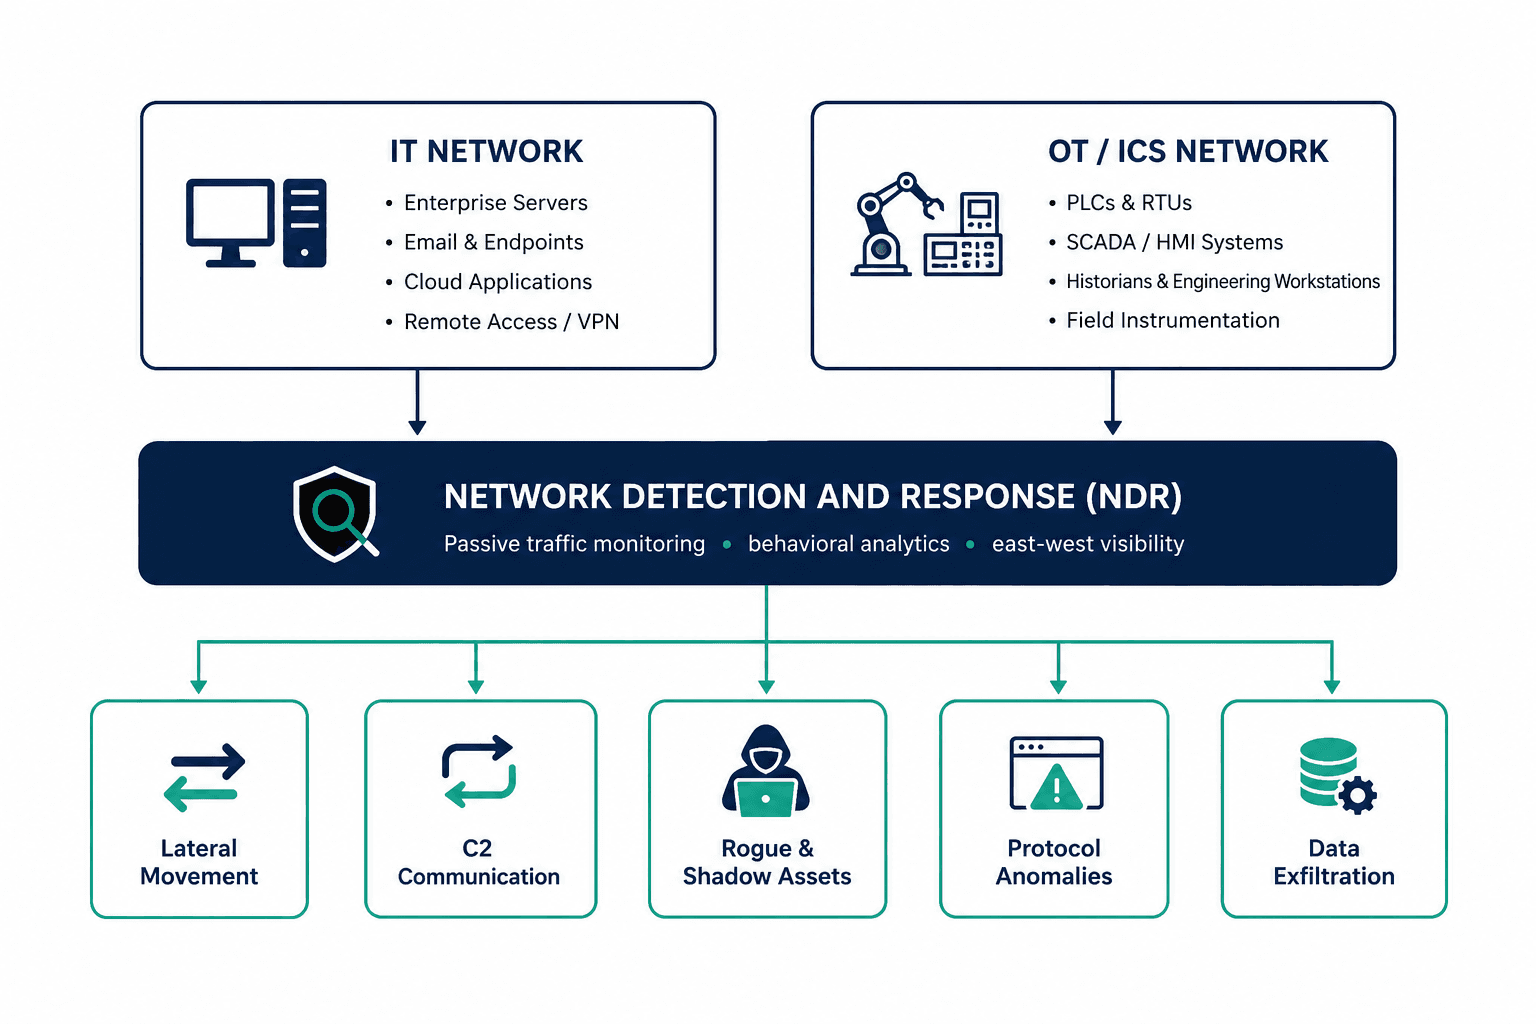
NDR deckt sowohl IT- als auch OT-Netzwerksegmente ab und macht Aktivitäten sichtbar, die agentenbasierte Tools und Perimeter-Systeme nicht erreichen können.
Warum traditionelle Sicherheitswerkzeuge in industriellen Umgebungen versagen
Firewalls, Endpoint Protection und SIEM-Plattformen spielen alle eine wesentliche Rolle, aber jede dieser Lösungen wurde für eine spezifische Art von Sichtbarkeit entwickelt – und keine von ihnen wurde gebaut, um die Frage zu beantworten, die in der OT am wichtigsten ist: Was passiert zwischen den Geräten, die sich bereits im Netzwerk befinden?
Firewalls sehen nur, was eine Grenze überschreitet
Eine Firewall prüft den Datenverkehr, der einen definierten Kontrollpunkt passiert, beispielsweise die Grenze zwischen dem IT-Netzwerk und der OT-DMZ. Sobald sich ein Angreifer innerhalb dieser Grenze befindet – sei es über den kompromittierten Laptop eines Dienstleisters, eine Phishing-E-Mail auf einer Engineering-Workstation oder ein fehlerhaft konfiguriertes Fernwartungstool –, kann die Firewall nichts mehr überprüfen. Datenbewegungen zwischen zwei Geräten, die sich im selben OT-Segment befinden, erreichen sie schlichtweg nie.
Endpoint-Tools können nicht schützen, was keinen Agenten unterstützt
Endpoint Detection and Response-Lösungen sind auf IT-Assets wie Laptops, Servern und Workstations, die einen schlanken Agenten unterstützen können, äußerst effektiv. Das Problem ist, dass die Mehrheit der OT-Assets – (SCADA/PLC), RTUs, Sensoren, Aktoren, ältere HMIs – nie für den Betrieb eines solchen Agenten ausgelegt war. Branchenanalysen von Operational-Technology-Umgebungen haben wiederholt gezeigt, dass ein Großteil der Feldgeräte in diese Kategorie der nicht verwalteten Systeme fällt, sodass Endpoint-Tools dort überhaupt nicht präsent sind.
Ein SIEM ist nur so gut wie die Logs, die es empfängt
Eine SIEM-Plattform korreliert und analysiert Protokolle, ist jedoch vollständig darauf angewiesen, dass diese Logs überhaupt generiert und weitergeleitet werden. Viele OT-Geräte erzeugen nur minimale Protokolle, und selbst wenn Logs existieren, kann deren Übertragung von Altsystemen Risiken bergen oder technisch schlicht unmöglich sein. Wenn die Aktivität nie protokolliert wurde, hat das SIEM nichts zu korrelieren – der Vorfall bleibt unsichtbar, bis seine Auswirkungen an anderer Stelle auftreten.
Was NDR tatsächlich erkennt, das andere Tools übersehen
Dies ist der Kernwert der Überwachung auf Netzwerkebene: Sie ist nicht von einem Agenten, einer Signatur oder einem weitergeleiteten Log abhängig. Sie beobachtet den Datenverkehr selbst, was bedeutet, dass sie Aktivitätskategorien aufdecken kann, die für den Rest des Sicherheits-Stacks unsichtbar bleiben.
Verhaltensbasierte und anomaliebasierte Erkennung
Anstatt den Datenverkehr mit einer Liste bekannter Schadsoftware-Signaturen abzugleichen, erstellt NDR eine Verhaltens-Baseline für jedes Asset im Netzwerk: mit welchen Geräten es normalerweise kommuniziert, welche Protokolle es verwendet, zu welchen Tageszeiten Aktivitäten stattfinden und welche Datenmengen typischerweise übertragen werden. Wenn ein Gerät von diesem Muster abweicht – selbst auf eine Weise, die noch nie zuvor beobachtet wurde und mit keiner bekannten Malware-Signatur übereinstimmt –, wird die Anomalie gemeldet. Genau so erkennt NDR neuartige oder maßgeschneiderte Bedrohungen, die speziell entwickelt wurden, um signaturbasierte Erkennungsmethoden zu umgehen.
Laterale Bewegung (Lateral Movement) zwischen Assets
Einmal im Netzwerk, verbleiben Angreifer selten auf dem System, das sie zuerst kompromittiert haben. Sie bewegen sich seitwärts, spähen andere Geräte aus, entwenden Zugangsdaten und arbeiten sich zu Zielen mit höherer Priorität vor, wie z. B. Engineering-Workstations oder sicherheitsgerichteten Systemen. Diese laterale Bewegung findet vollständig innerhalb des internen Netzwerks statt, unsichtbar für eine Perimeter-Firewall und nicht erkennbar für ein Endpoint-Tool, das keinen Agenten auf den ausgespähten Systemen installiert hat. NDR überwacht diese Ost-West-Kommunikation direkt, was oft der schnellste Weg ist, ein Eindringen zu stoppen, bevor kritische Systeme erreicht werden.
Command-and-Control-Kommunikation (C2)
Die meisten hochentwickelten Angriffe beruhen darauf, dass ein kompromittiertes Gerät regelmäßig „nach Hause telefoniert“, um weitere Anweisungen von einem externen Server abzurufen. Dieser Beaconing-Verkehr wird oft bewusst als normaler Web-Traffic getarnt, verschlüsselt oder zeitlich gestreckt, um einfache volumenbasierte Alarme zu vermeiden. NDR analysiert Kommunikationsmuster – Timing, Reputation des Ziels, Verbindungshäufigkeit und Struktur des Datenverkehrs –, um dieses Verhalten zu identifizieren, selbst wenn die Nutzdaten selbst verschlüsselt sind.
Asset-Sichtbarkeit und „Shadow OT“-Geräte
Es ist in Betriebsstätten üblich zu entdecken, sobald eine echte Netzwerküberwachung aktiviert wird, dass weit mehr verbundene Geräte vorhanden sind, als das Asset-Inventar ausweist. Von Dienstleistern installierte Geräte, temporäre Diagnose-Laptops und vergessene Fernzugriffspunkte existieren häufig völlig außerhalb der dokumentierten Aufzeichnungen. NDR identifiziert passiv jedes Gerät, das Datenverkehr im Netzwerk erzeugt, und liefert den Sicherheits- und Betriebsteams ein präzises, kontinuierlich aktualisiertes Asset-Inventar – etwas, das durch manuelle Audits allein nur sehr schwer aufrechtzuerhalten ist.
Anomalien auf Protokollebene im ICS- und SCADA-Verkehr
Industrieprotokolle wie Modbus, DNP3, OPC-UA und EtherNet/IP wurden vor Jahrzehnten entwickelt, wobei Funktionalität und nicht Sicherheit im Vordergrund stand. Vielen fehlt eine Authentifizierung vollständig, was bedeutet, dass ein syntaktisch gültiger Befehl von jedem gesendet werden kann, der das Netzwerk erreicht. Für die OT entwickelte NDR-Plattformen können diese Protokolle tiefgehend analysieren (Deep Packet Inspection) und erkennen, wenn ein Befehl zwar strukturell gültig, im Kontext jedoch falsch ist – beispielsweise ein Schreibbefehl, der von einem Gerät an eine Steuerung gesendet wird, das noch nie zuvor Schreibbefehle erteilt hat, oder ein Funktionscode, der in diesem Segment keinen legitimen Grund zur Existenz hat.
Verschlüsselter und „Low-and-Slow“-Datenverkehr
Nicht jede Bedrohung kann direkt gelesen werden, insbesondere da immer mehr OT-Hersteller verschlüsselte Kommunikationskanäle einführen. NDR muss den Datenverkehr nicht entschlüsseln, um nützlich zu sein: Die Technologie kann weiterhin Verbindungsmetadaten, Timing-Muster, Paketgrößenverteilung und Sitzungsdauer analysieren, um Verhaltensweisen zu melden, die auf Datenabfluss (Exfiltration) oder Command-and-Control-Aktivitäten hindeuten, selbst wenn der Inhalt selbst verborgen bleibt.
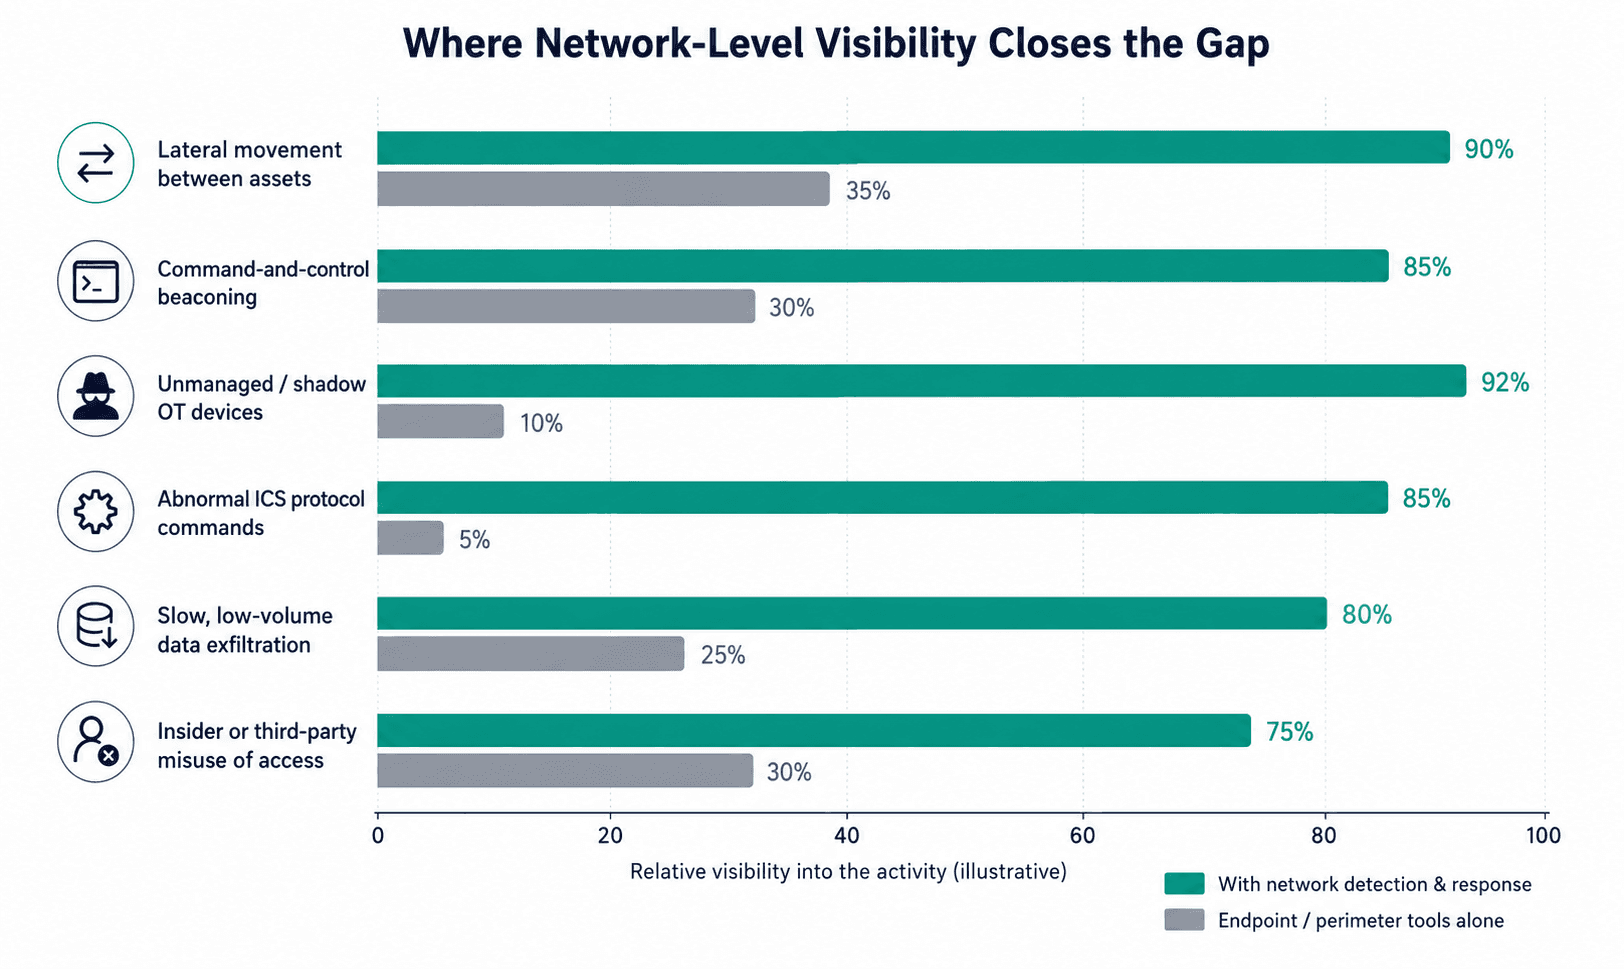
Illustrativer Vergleich der Erkennungsabdeckung: Die Überwachung auf Netzwerkebene schließt konsequent Lücken, die agentenbasierte Tools und reine Perimeter-Systeme offenlassen.
Praxisbeispiele aus der Industrie: Wenn der blinde Fleck zum Sicherheitsvorfall wurde
Einige der folgenschwersten industriellen Cyber-Vorfälle des letzten Jahrzehnts weisen eine gemeinsame Schnittmenge auf: Die Bewegungen der Angreifer innerhalb des Netzwerks blieben über einen längeren Zeitraum unbemerkt, weil der interne Datenverkehr nicht aktiv überwacht wurde.
Das ukrainische Stromnetz, 2015 und 2016
Angreifer verschafften sich Monate vor der eigentlichen Sabotage Zugang zu den Netzen der Versorgungsunternehmen. Sie nutzten diese Zeit, um die Umgebung zu analysieren, Steuerungssysteme zu kartieren und zu identifizieren, wie Leistungsschalter manipuliert werden können. Diese Ausspähungsphase beinhaltete kontinuierliche interne Netzwerkaktivitäten – genau die Art von lateralen Bewegungen und ungewöhnlicher Kommunikation, für deren Aufdeckung die Überwachung auf Netzwerkebene konzipiert ist. Der schlussendliche Stromausfall, der Hunderttausende von Kunden ohne Strom zurückließ, war die Endphase eines Eindringens, das sich über lange Zeit unbemerkt entwickelt hatte.
Angriff auf ein sicherheitsgerichtetes System in einer petrochemischen Anlage, 2017
Ein Angriff auf ein sicherheitsgerichtetes System (SIS) in einer petrochemischen Anlage zeigte, wie weit Eindringlinge gehen, wenn sie sich erst einmal in einem OT-Netzwerk befinden: In diesem Fall versuchten sie, Sicherheitssteuerungen umzuprogrammieren, die speziell zur Verhinderung katastrophaler Ausfälle existieren. Der Pfad des Eindringens erforderte einen längeren Zugriff auf das OT-Netzwerk und mehrere Phasen interner Spionage, bevor die Sicherheitssteuerungen überhaupt manipuliert wurden – ein weiteres Beispiel für eine langsame interne Kampagne, für deren Erkennung traditionelle Perimeter-Sicherheitslösungen nicht positioniert waren.
Ein großer Kraftstoff-Pipeline-Betreiber, 2021
Ein Ransomware-Vorfall, der die Kraftstoffverteilung in einer großen Region der USA lahmlegte, resultierte aus einem einzigen kompromittierten Fernzugriffszugangsdaten-Satz. Einmal im System, konnten sich die Angreifer durch das Netzwerk in Richtung der Geschäftssysteme bewegen, was letztlich eine vollständige Abschaltung des Betriebs als Vorsichtsmaßnahme erzwang. Das Fehlen einer gestaffelten internen Überwachung führte dazu, dass das Eindringen erst identifiziert wurde, als die Ransomware-Aktivität unübersehbar wurde – viel zu spät im Vergleich zu dem Zeitpunkt, an dem ungewöhnliche interne Verkehrsmuster bereits hätten erkannt werden können.
Diese Beispiele sind keine Einzelfälle. Sie spiegeln ein konsistentes Muster bei industriellen Cybersecurity-Vorfällen wider: Der technische Zugang wird schnell erlangt, aber der schadenstiftende Ausgang tritt erst nach einem viel längeren Zeitraum unentdeckter interner Bewegungen ein. Dieses Zeitfenster – oft in Wochen gemessen – ist genau der Bereich, in dem die Erkennung auf Netzwerkebene die früheste realistische Möglichkeit zum Eingreifen bietet.
Risiken und Herausforderungen beim Betrieb ohne Sichtbarkeit auf Netzwerkebene
Erhöhte Verweilzeit (Dwell Time): Ohne Verkehrsüberwachung können sich Eindringlinge wochen- oder monatelang unentdeckt in OT-Netzwerken bewegen. Dies gibt ihnen Zeit, Systeme zu kartieren, Berechtigungen zu erweitern und Störungen vorzubereiten.
Unerkannte Shadow-Assets: Geräte, die außerhalb formaler Change-Management-Prozesse angeschlossen werden, schaffen Einfallstore, die in Sicherheitsüberprüfungen niemals auftauchen, da niemand nach ihnen sucht.
Trügerisches Sicherheitsgefühl durch IT-fokussierte Tools: Das Management geht unter Umständen davon aus, dass eine ausreichende Abdeckung besteht, weil Firewalls und Endpoint-Tools implementiert sind – ohne zu realisieren, dass diese Tools kaum oder gar keine Sichtbarkeit in den OT-spezifischen Datenverkehr haben.
Verzögerte Reaktion auf Vorfälle (Incident Response): Wenn ein Sicherheitsvorfall schließlich durch seine Auswirkungen entdeckt wird – ein Stillstand, ein Sicherheitsereignis, eine Erpressernote –, fehlen den Forensikern die historischen Verkehrsdaten, um den Weg des Angreifers zu rekonstruieren. Dies verzögert die Schadensbegrenzung und Wiederherstellung erheblich.
Risiken bezüglich Regulatorik und Versicherbarkeit: Da Standards wie NERC CIP, IEC 62443 und die nationalen KRITIS-Vorgaben (z. B. BSI-Anforderungen/BSIG) strenger werden, wird das Fehlen einer nachweisbaren Netzwerküberwachung zunehmend als Compliance- und Versicherungsrisiko eingestuft, nicht mehr nur als technische Lücke.
Praktische Empfehlungen für den Einsatz von NDR in OT-Umgebungen
Die Einführung einer Überwachung auf Netzwerkebene in einer Betriebsumgebung erfordert einen anderen Ansatz als ein typisches IT-Sicherheitsprojekt. Die folgende Abfolge zeigt, wie erfolgreich geführte OT-Sicherheitsprogramme dies umgesetzt haben.
Phase | Schwerpunktbereich | Warum es wichtig ist |
1. Passive Erkennung | Sensoren an SPAN/TAP-Ports installieren, nicht inline | Keinerlei Beeinträchtigung des laufenden OT/ICS-Betriebs |
2. Asset-Erfassung | Erstellung eines vollständigen Inventars aller kommunizierenden Geräte | Man kann nur schützen, was man auch sieht |
3. Verhaltens-Baselining | Lernen der normalen Verkehrsmuster über 2–4 Wochen | Reduziert Fehlalarme (False Positives) vor dem Start der Alarmierung |
4. Protokollspezifische Anpassung | Tiefenprüfung für Modbus, DNP3, OPC, EtherNet/IP aktivieren | Generische IT-Regeln übersehen ICS-spezifischen Missbrauch |
5. Integration | NDR-Alarme in SIEM/SOC-Workflows einbinden | Ermöglicht eine einheitliche Zeitleiste für Untersuchungen |
6. Kontinuierliche Überprüfung | Neubewertung der Baselines nach Änderungen, Stillständen oder Upgrades | Hält die Erkennung bei Veränderungen der Umgebung präzise |
Beginnen Sie mit passiver Überwachung, nicht mit aktivem Scannen
Aktive Scanning-Tools, die Geräte aktiv abfragen, können empfindliche OT-Systeme zum Absturz bringen, da diese nie für unerwarteten Netzwerkverkehr ausgelegt waren. Die passive Überwachung über TAPs oder SPAN-Ports beobachtet den Datenverkehr, ohne jemals ein einziges Paket an die überwachten Geräte zu senden. Daher hat sie sich als anerkannter Standard für OT-Sicherheit etabliert.
Priorisieren Sie Protokollkompetenz gegenüber generischer Erkennung
Ein primär für den IT-Verkehr konzipiertes Überwachungstool wird Schwierigkeiten haben, Modbus, DNP3 oder proprietäre Herstellerprotokolle korrekt zu interpretieren. Setzen Sie auf Erkennungsfunktionen, die speziell dafür entwickelt wurden, diese Protokolle zu analysieren und zu verstehen, wie eine legitime Befehlsfolge auf einem bestimmten Steuerungstyp tatsächlich aussieht.
Betrachten Sie die Alarmanpassung als kontinuierlichen Prozess
In den ersten Wochen nach der Bereitstellung wird eine hohe Anzahl an „neuen“ Verhaltensweisen gemeldet, da sich die Baseline noch in der Entstehung befindet. Betriebe, die den schnellsten Nutzen aus NDR ziehen, betrachten diese Optimierungsphase als Investition und arbeiten eng mit ihrem Sicherheitsteam oder Dienstleister zusammen, um echte betriebliche Abweichungen von tatsächlichen Risiken zu unterscheiden.
Wie Shieldworkz Ihr Unternehmen unterstützt
Shieldworkz unterstützt Industrieunternehmen, Versorgungsbetriebe und Hersteller dabei, eine Netzwerk-Sichtbarkeit zu konzipieren und zu implementieren, die den Realitäten produktiver Betriebsumgebungen gerecht wird – statt ein generisches IT-Sicherheitskonzept über die OT zu stülpen. Unser Ansatz orientiert sich an den spezifischen Herausforderungen, die mit Altsystemen (Legacy Assets), sicherheitskritischen Prozessen und der Anforderung an absolute Ausfallfreiheit einhergehen.
Tiefgehende Asset-Erkennung in IT- und OT-Netzwerken, einschließlich Legacy- und nicht verwalteter Geräte, die in traditionellen Inventaren fehlen
Passive, zerstörungsfreie Bereitstellungsmethoden zum Schutz der Produktionskontinuität und des sicheren Betriebs
Protokollsensitive Verhaltensanalysen, die speziell auf die Kommunikationsmuster von (SCADA/PLC) und ICS abgestimmt sind
Integrationsunterstützung zur Einbindung von Netzwerk-Alarmen in bestehende SOC-, SIEM- und Incident-Response-Workflows
Kontinuierliche Baseline-Optimierung und Bedrohungsvalidierung durch Analysten, die industrielle Abläufe verstehen und nicht nur generischen IT-Traffic analysieren
Ausrichtung an anerkannten Standards wie der IEC 62443, um sowohl die Sicherheitsreife als auch die regulatorische Konformität (KRITIS) zu unterstützen
Das Ziel ist klar definiert: Betriebs- und Sicherheitsverantwortlichen ein präzises, kontinuierlich aktualisiertes Bild der tatsächlichen Vorgänge in ihrer Umgebung zu liefern, damit Entscheidungen auf realer Transparenz statt auf Annahmen basieren.
Fazit
Firewalls, Endpoint-Tools und SIEM-Plattformen bleiben notwendige Bestandteile eines mehrschichtigen Sicherheitsprogramms. Keines dieser Tools wurde jedoch entwickelt, um die Frage zu beantworten, die in einer OT-Umgebung am wichtigsten ist: Was passiert tatsächlich zwischen den Geräten, die sich bereits im Netzwerk befinden? Dies ist die Lücke, die NDR schließt. Durch die direkte Beobachtung des Datenverkehrs – ohne die Notwendigkeit von Agenten, Signaturen oder weitergeleiteten Logs – macht NDR laterale Bewegungen, Command-and-Control-Aktivitäten, Shadow-Assets und Missbrauch auf Protokollebene sichtbar, lange bevor diese Aktivitäten zu einem Stillstand, einem Sicherheitsvorfall oder einer Schlagzeile führen.
Für OT-Sicherheitsverantwortliche und industrielle Entscheidungsträger ist die praktische Erkenntnis einfach: Für die IT entwickelte Transparenz ist nicht gleichbedeutend mit OT-Sichtbarkeit – und die Kosten dieser Lücke machen sich meist im schlimmsten denkbaren Moment bemerkbar. Um diese Lücke zu schließen, müssen bestehende Tools nicht ersetzt werden – es gilt vielmehr, die eine Ebene hinzuzufügen, die bisher gefehlt hat.
Buchen Sie eine kostenfreie Beratung mit unseren Experten
Wenn Ihr Team evaluiert, wie Network Detection and Response in Ihren bestehenden Sicherheits-Stack integriert werden kann, stehen Ihnen die OT-Sicherheitsspezialisten von Shieldworkz gerne zur Verfügung. Wir analysieren gemeinsam mit Ihnen Ihre Umgebung – unverbindlich, mit einem klaren Blick auf Ihren aktuellen Sicherheitsstatus und die Schritte, die zum Schließen der Lücken erforderlich sind. Vereinbaren Sie ein kostenfreies Beratungsgespräch und erhalten Sie praktische, maßgeschneiderte Empfehlungen für Ihre Betriebsstätte.
Zusätzliche Ressourcen:
Umfassender Leitfaden zu Network Detection and Response (NDR) im Jahr 2026 finden Sie hier
NERC CIP-015 Bereitschafts-Checkliste für die interne Netzwerksicherheitsüberwachung von Energieversorgungsunternehmen hier
OT SOC Grundlagen-Leitfaden hier
Managed SOC Service hier
OT Cyber Threat Intelligence Lagebericht - Nahost hier
NIS2-Richtlinie: Erreichung der NIS2-Konformität durch die IEC 62443 hier
Was sind Wechselmedien? Risiken, Richtlinien und industrielle OT-Sicherheitslösungen hier
Kostenlose Richtlinien-Vorlage für Wechselmedien für OT- und IT-Teams hier
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

NERC CIP Asset Inventory Management: Closing Visibility Gaps Across OT Networks
Team Shieldworkz

SBI data exposure: Evidence, attack scenarios and downstream fraud risk
Prayukth K V

Automate OT Security Assessments Without Losing Expert Control
Team Shieldworkz

Investigating pro-Russian cyber campaigns against France’s maritime and critical infrastructure
Prayukth K V

What the French supermarket cyberattack reveals about OT security
Prayukth K V

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz







