

IT/OT-Segmentierung zur CEA-Compliance: Ein praktischer Leitfaden für Energieversorgungsunternehmen


Team Shieldworkz
Energieversorgungsunternehmen befinden sich heute in einer schwierigen Ausgangslage. Einerseits hängen Erzeugungs-, Übertragungs- und Verteilungsnetzbetriebe von industriellen Steuerungssystemen ab, bei deren Entwicklung Cybersecurity nie eine Rolle spielte. Andererseits erwarten Regulierungsbehörden, Versicherer und die Öffentlichkeit heute, dass genau diese Systeme Bedrohungen standhalten, mit denen früher nur Banken und Rüstungsunternehmen konfrontiert waren. Die Cybersicherheitsvorschriften der Central Electricity Authority (CEA) wurden genau deshalb erlassen, weil diese Sicherheitslücke zu groß geworden war, um sie weiterhin zu ignorieren.
Für OT-Sicherheitsverantwortliche, CISOs, Betriebsleiter und Ingenieure, die für die Aufrechterhaltung der Stromversorgung verantwortlich sind, hat sich die IT/OT-Segmentierung von einer technischen Empfehlung zu einer Compliance-Verpflichtung und – was noch wichtiger ist – zu einer betrieblichen Notwendigkeit entwickelt. Dieser Leitfaden erläutert, was die CEA-Compliance tatsächlich verlangt, warum die Segmentierung im Mittelpunkt dieser Anforderungen steht und wie Energieversorger ein Segmentierungsprogramm aufbauen können, das den realen Bedingungen in den Anlagen standhält.
Warum die CEA Cybersicherheitsvorschriften für den Energiesektor eingeführt hat
Indiens Stromnetz ist eines der größten Verbundsysteme der Welt und umfasst Tausende von Umspannwerken, Erzeugungseinheiten und Leitstellen. Eine Störung an einem einzigen Netzknoten kann sich innerhalb von Minuten kaskadenartig über ganze Regionen ausbreiten. Angesichts dessen hat die Central Electricity Authority spezielle Cybersicherheitsvorschriften für den Stromsektor eingeführt. Diese verpflichten Erzeugungs-, Übertragungs- und Verteilungsunternehmen dazu, formelle Cybersicherheitsprogramme einzuführen, verantwortliche Führungskräfte zu benennen und Vorfälle innerhalb definierter Fristen zu melden.
Diese Vorschriften sind nicht isoliert entstanden. Sie folgten einer Reihe von Cybervorfällen im Zusammenhang mit Stromnetzen weltweit, die gezeigt haben, wie anfällig Energieinfrastrukturen sein können, wenn Informationstechnologie (IT) und operative Technologie (OT) unkontrolliert miteinander verschmelzen.
Was die Vorschriften im Wesentlichen erwarten
Erstellung eines Cybersecurity-Krisenmanagementplans im Einklang mit nationalen Standards (z. B. KRITIS-Vorgaben)
Benennung eines Chief Information Security Officer (CISO), der für die Überwachung der OT- und IT-Sicherheit verantwortlich ist
Verpflichtende Meldung von Cybervorfällen an die zuständige Behörde für Computer-Notfallteams (CERT) innerhalb eines festen Zeitfensters
Regelmäßige Schwachstellenanalysen (Vulnerability Assessments) und Penetrationstests kritischer Systeme sowie der Einsatz von vertrauenswürdigen und geprüften Komponenten in kritischen Infrastrukturen
Eine Netzwerkarchitektur, die geschäftliche IT-Systeme nachweisbar von Steuerungs- und Automatisierungssystemen trennt
Genau bei diesem letzten Punkt sind die meisten Energieversorger unzureichend vorbereitet. Viele Netzwerke im Stromsektor sind über zwei oder drei Jahrzehnte hinweg organisch gewachsen, wobei SCADA-Systeme, Fernwirkgeräte (RTU), Engineering-Workstations und die Unternehmens-IT weitaus häufiger dieselbe physische oder logische Netzwerkinfrastruktur nutzen, als man es gerne zugeben möchte. Die CEA-Compliance zwingt dazu, diese Altsystem-Architekturen zu überprüfen und in den meisten Fällen grundlegend neu aufzubauen.
Warum die IT/OT-Segmentierung das Herzstück der Compliance bildet
Segmentierung ist die gezielte Aufteilung eines Netzwerks in separate Zonen mit jeweils eigenen Sicherheitskontrollen, um zu verhindern, dass sich eine Kompromittierung in einer Zone ungehindert in eine andere ausbreiten kann. Für Energieversorger bedeutet dies in der Regel die Trennung der Unternehmens-IT (E-Mail, ERP, Geschäftsanwendungen) von der OT (SCADA, Prozessleitsysteme, Schutzrelais, RTUs und Engineering-Workstations).
Ohne Segmentierung kann eine einzige Phishing-E-Mail, die auf einem Laptop im Büro geöffnet wird, einem Angreifer innerhalb weniger Stunden einen direkten Zugriff auf die Schutzrelais eines Umspannwerks ermöglichen. Dies ist kein hypothetisches Szenario, sondern entspricht nahezu exakt der Kette von Ereignissen bei einigen der folgenschwersten Cyberangriffe auf Stromnetze in der Geschichte.
Reale Vorfälle, die das heutige regulatorische Denken geprägt haben
Vorfall | Jahr | Was passiert ist | Lehre für die Segmentierung |
Angriff auf das ukrainische Stromnetz (BlackEnergy) | 2015 | Angreifer drangen aus der Unternehmens-IT in SCADA-Systeme vor, öffneten Leistungsschalter per Fernzugriff und schnitten rund 230.000 Kunden für mehrere Stunden von der Stromversorgung ab. | Flache Netzwerke ermöglichten eine laterale Bewegung von der IT in die Steuerungssysteme der Leistungsschalter mit minimalem Widerstand. |
Angriff auf das ukrainische Stromnetz (Industroyer) | 2016 | Eine speziell entwickelte Malware manipulierte direkt die Protokolle von Umspannwerken und automatisierte Prozesse, die zuvor einen manuellen Fernzugriff erfordert hatten. | Speziell entwickelte OT-Malware nutzt das Fehlen einer protokollsensitiven Überwachung an der IT/OT-Schnittstelle aus. |
Angriff auf ein petrochemisches Sicherheitssystem (Triton/Trisis) | 2017 | Angreifer zielten auf sicherheitsgerichtete Systeme (SIS) in einer Industrieanlage ab und versuchten, die Schutzabschaltungen zu deaktivieren. | Sicherheitssysteme erfordern in jedem Segmentierungsdesign die strengste Isolationszone, getrennt selbst von der allgemeinen OT. |
Unterbrechung einer Pipeline durch Ransomware | 2021 | Ein Ransomware-Angriff auf IT-Systeme zwang den Betreiber einer großen Treibstoffpipeline dazu, den OT-Betrieb vorsorglich einzustellen. | Selbst wenn die OT selbst nicht kompromittiert ist, zwingen unzureichende Segmentierung und unklare Grenzen zu kostspieligen vorsorglichen Abschaltungen. |
Untersuchung von Netzstörungen in der Region Mumbai | 2020 | Ein großflächiger Stromausfall führte zu Untersuchungen über das mögliche Vorhandensein von Malware in den Netzen des Stromsektors und verdeutlichte das Risiko an der IT/OT-Schnittstelle. | Versorgungsunternehmen ohne klare Netzwerkzonierung haben Schwierigkeiten, Cyber-Ursachen schnell zu bestätigen oder auszuschließen, was die Wiederherstellung und die aufsichtsrechtliche Prüfung verlängert. |
Der rote Faden bei all diesen Vorfällen ist nicht die Raffinesse der Angreifer. Es ist das Fehlen oder die Schwäche einer Grenze zwischen Systemen, die niemals direkt miteinander hätten kommunizieren dürfen. Die Segmentierungsanforderungen der CEA existieren, um genau diese Lücke zu schließen, bevor sie zu einer Schlagzeile wird.
Die CEA-Cybersicherheitsanforderungen im Überblick
Die Regulierung umfasst ein breites Spektrum an Pflichten. Die folgende Tabelle fasst die Anforderungen zusammen, die am direktesten mit der Netzwerkarchitektur und der Segmentierung verknüpft sind – Bereiche, in denen Energieversorger in der Regel die meiste strukturierte Planungsunterstützung benötigen.
Anforderungsbereich | Bedeutung in der Praxis | Relevanz für die Segmentierung |
Überprüfung der Netzwerkarchitektur | Energieversorger müssen dokumentieren und regelmäßig überprüfen, wie IT- und OT-Netzwerke miteinander verbunden sind, einschließlich aller Fernzugriffspfade. | Direkt, bildet die Grundlage für die Definition von Zonen und Verbindungen (Conduits). |
Ernennung eines CISO | Eine namentlich benannte, verantwortliche Führungskraft muss die Governance der Cybersicherheit sowohl für die IT als auch für die OT übernehmen. | Indirekt, da Entscheidungen zur Segmentierung die Freigabe und Budgetverantwortung der Geschäftsführung erfordern. |
Meldung von Vorfällen | Cybervorfälle, die sich auf den Netzbetrieb auswirken, müssen innerhalb einer definierten Frist an die zuständige Behörde gemeldet werden. | Hoch, da segmentierte Umgebungen es erheblich erleichtern, das Ausmaß eines Vorfalls präzise und schnell einzugrenzen und zu melden. |
Schwachstellenanalyse & Penetrationstests | Regelmäßige Überprüfung kritischer Systeme, einschließlich der Sicherheitskontrollen an den Grenzen zwischen den Zonen. | Direkt, da Segmentierungsgrenzen primäre Testziele darstellen. |
Beschaffung vertrauenswürdiger Komponenten | Komponenten kritischer Infrastrukturen müssen von geprüften, vertrauenswürdigen Herstellern stammen. | Unterstützend, da das Risiko in der Lieferkette innerhalb jeder definierten Zone minimiert wird. |
Krisenmanagementplan | Ein dokumentierter, erprobter Reaktionsplan für Cybervorfälle, die den Netzbetrieb betreffen. | Unterstützend, da die Segmentierung bestimmt, wie schnell eine Zone während eines aktiven Vorfalls isoliert werden kann. |
Aufbau eines praxisnahen IT/OT-Segmentierungskonzepts
Segmentierung wird oft so diskutiert, als handele es sich um ein einzelnes Projekt mit einem festen Endtermin. In der Praxis gleicht sie eher einer Disziplin, die ein Versorgungsunternehmen kontinuierlich anwendet und verfeinert. Das folgende Framework zeigt, wie professionell geführte Organisationen im Stromsektor das Thema phasenweise angehen, anstatt ein einziges, riskantes Netzwerk-Redesign durchzuführen.
Schritt 1: Erstellung eines vollständigen Asset-Inventars
Man kann nur segmentieren, was man auch sieht. Vor jeder Änderung von Firewall-Regeln oder VLANs benötigen Energieversorger ein präzises, dynamisches Inventar aller Geräte im OT-Netzwerk: Schutzrelais, RTUs, HMIs, Engineering-Laptops, Historian-Server und jede Verbindung zu Drittanbietern. Hierfür werden in der Regel passive Netzwerk-Monitoring-Tools eingesetzt, die für OT-Protokolle optimiert sind, da aktive Scans ältere Steuerungssysteme destabilisieren können.
Schritt 2: Definition von Zonen anhand eines mehrschichtigen Referenzmodells
Die meisten Energieversorger nutzen ein mehrschichtiges Zonenmodell, das in der Regel von der Purdue Enterprise Reference Architecture abgeleitet ist, um Systeme nach Funktion und Kritikalität statt nach ihrem physischen Standort zu organisieren.
Zone | Typische Systeme | Empfohlene Kontrollmaßnahmen |
Unternehmens-IT (Enterprise) | E-Mail, ERP, Standard-Anwendungen, allgemeine Endgeräte der Mitarbeiter | Standard-IT-Sicherheits-Stack, Endpoint Protection, Identity & Access Management |
DMZ (Demilitarized Zone) | Historian-Replikationsserver, Patch-Management-Relays, Datendioden | Strikter Einweg- oder stark reglementierter Datenfluss; kein direkter Datenverkehr von der IT zur OT erlaubt |
Überwachungs- / SCADA-Zone | SCADA-Server, Engineering-Workstations, HMIs | Netzwerkzugangskontrolle (NAC), Application-Whitelisting, protokollsensitive Überwachung |
Steuerungsebene (Control Zone) | SPS (PLC), RTUs, Schutzrelais, Prozessleitsysteme | Deny-by-Default-Firewall-Regeln, physische Zugangskontrollen, Änderungsmanagement für Firmware |
Sicherheitssysteme (SIS) | Sicherheitsrelais, Notabschaltsysteme | Vollständige Isolierung von allen anderen Zonen, ausgenommen kontrollierte Wartungsfenster |
Schritt 3: Einrichtung einer kontrollierten DMZ zwischen IT und OT
Die DMZ ist das wichtigste Architekturelement in jedem Segmentierungsprogramm. Sie stellt sicher, dass kein System aus der Unternehmens-IT jemals eine direkte Verbindung in das OT-Netzwerk initiiert. Stattdessen fließen Daten wie Produktionsberichte oder Historian-Feeds über Broker-Server in der DMZ, oft unterstützt durch Einweg-Datendioden für die sensibelsten Verbindungen.
Schritt 4: Implementierung granularer Zugriffskontrollen innerhalb der OT
Die Segmentierung endet nicht an der IT/OT-Grenze. Innerhalb der OT begrenzt eine weitere Mikrosegmentierung – beispielsweise die Trennung einzelner Umspannwerke voneinander oder die Isolation von Erzeugungseinheiten von gemeinsam genutzten Engineering-Netzwerken – die Ausbreitung eines Angriffs, selbst wenn dieser die äußere Grenze überwunden hat. Dies ist besonders relevant für Übertragungsnetzbetreiber, die Dutzende oder Hunderte geografisch verteilter Umspannwerke über ein gemeinsames Wide Area Network (WAN) verwalten.
Schritt 5: Kontinuierliche Überwachung der Zonengrenzen
Eine Segmentierungsarchitektur ist nur so stark wie die Transparenz an ihren Grenzen. Eine kontinuierliche, protokollsensitive Überwachung an den Grenzen der DMZ und der Zonen ermöglicht es Sicherheitsteams, unbefugte Verbindungsversuche, ungewöhnliches Protokollverhalten oder unerwartete neue Geräte zu erkennen – lange bevor daraus ein meldepflichtiger Vorfall nach CEA-Vorgaben entsteht.
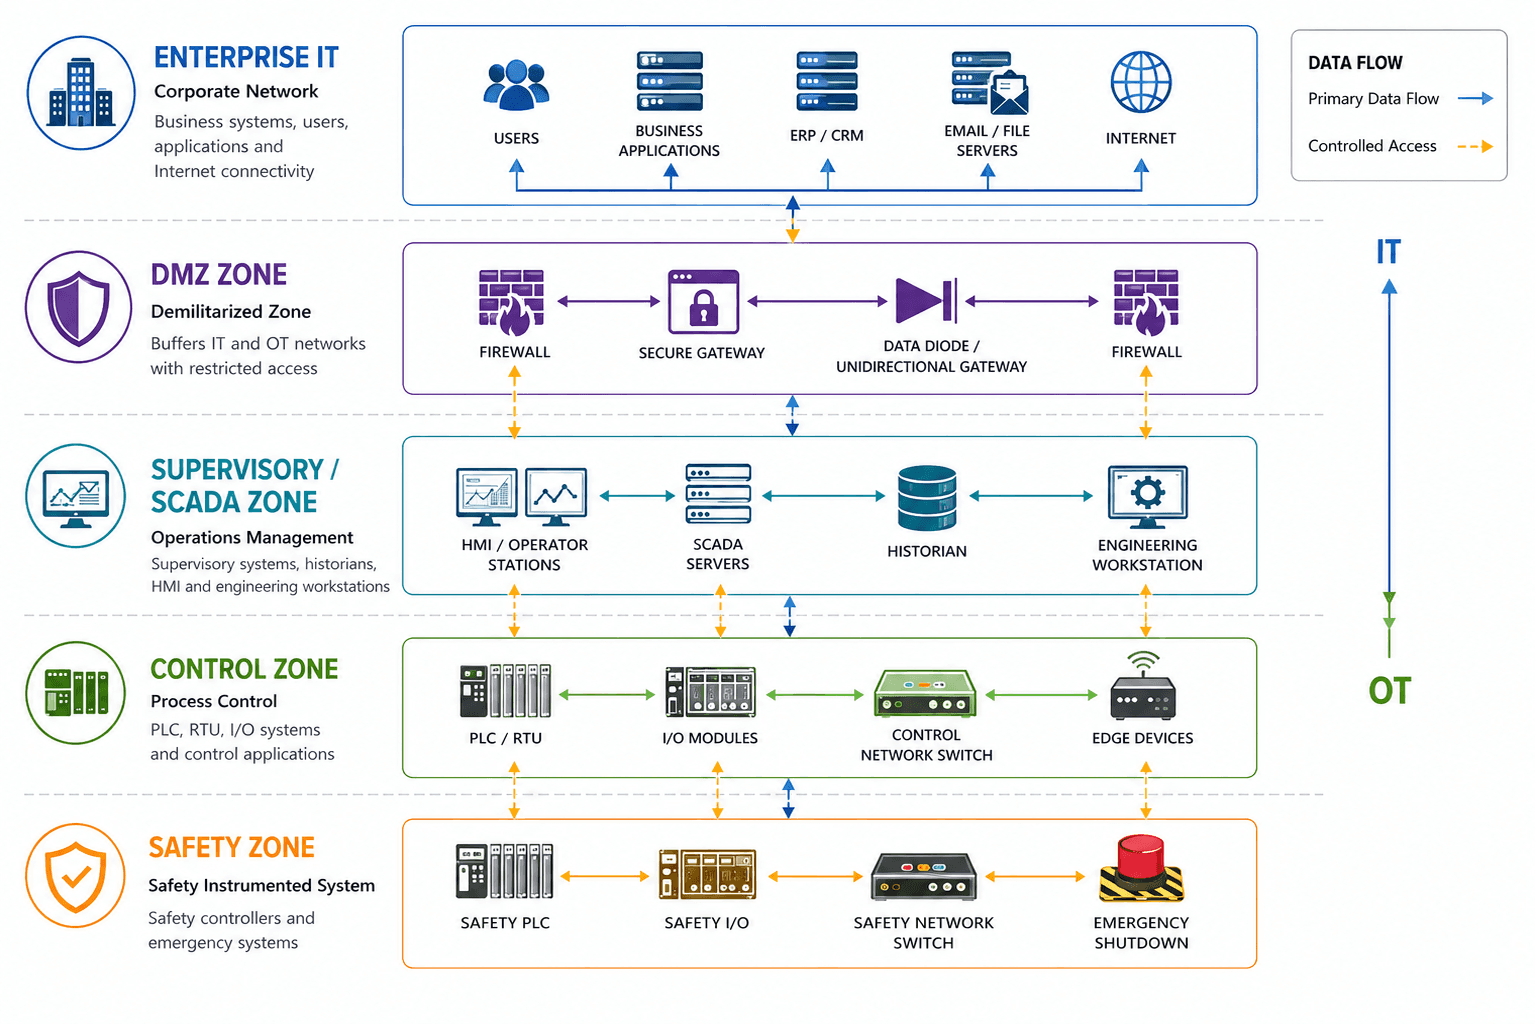
Ein Referenzmodell für Zonen und Conduits, angepasst an Erzeugungs-, Übertragungs- und Verteilungsnetzwerkumgebungen.
Häufige Herausforderungen für Energieversorger bei der Segmentierung
Segmentierungsprojekte scheitern selten daran, dass die Architektur auf dem Papier fehlerhaft ist. Sie geraten aufgrund der betrieblichen Realitäten ins Stocken, die für Energieinfrastrukturen spezifisch sind.
Altsysteme (Legacy Equipment): Viele heute im Einsatz befindliche Relais und RTUs wurden vor 15 bis 25 Jahren installiert. Sie bieten keine native Unterstützung für moderne Authentifizierung oder Verschlüsselung, was ihre Einbindung in konventionelle Sicherheitskontrollen ohne zusätzliche Kompensationsmaßnahmen erschwert.
Anforderungen an die kontinuierliche Verfügbarkeit: Erzeugungs- und Übertragungsanlagen können oft nur für Wartungsfenster von wenigen Stunden im Jahr vom Netz genommen werden. Dies schränkt die Zeiträume ein, in denen Segmentierungsänderungen sicher implementiert und getestet werden können.
Fernzugriff für Hersteller (Vendor Remote Access): Erstausrüster (OEM) benötigen häufig Fernzugriff für Wartung und Garantie-Support. Dadurch entstehen dauerhafte Verbindungen, die streng kontrolliert und überwacht statt komplett gekappt werden müssen.
Geografische Verteilung: Übertragungs- und Verteilungsnetzbetreiber verwalten oft Hunderte von Umspannwerken in einem großen Versorgungsgebiet, wobei an jedem Standort trotz unterschiedlicher lokaler IT-Unterstützung eine konsistente Segmentierungspolitik durchgesetzt werden muss.
Kulturelle Barrieren zwischen IT- und OT-Teams: IT-Teams sind darauf trainiert, Vertraulichkeit zu priorisieren und Patches schnell einzuspielen; OT-Teams fokussieren sich auf Hochverfügbarkeit und strikte Change-Control-Prozesse. Segmentierungsprogramme sind nur dann erfolgreich, wenn beide Teams die Architektur gemeinsam gestalten.
Budget- und Ressourcenzyklen: Investitionsplanungszyklen von Versorgungsunternehmen betragen oft ein bis drei Jahre. Investitionen in die Segmentierung müssen daher oft phasenweise realisiert und an den spezifischen Fristen der Regulierung ausgerichtet werden.
Praktische Empfehlungen für eine CEA-konforme Segmentierung
Versorgungsunternehmen, die die CEA-Compliance am reibungslosesten bewältigen, folgen in der Regel einer phasenweisen, risikobasierten Roadmap, anstatt eine einzige, großflächige Netzwerkumstellung anzustreben. Ein realistischer Ablauf sieht wie folgt aus:
Phase | Typische Dauer | Kernaktivitäten | Ergebnis |
1. Analyse (Assess) | 6–10 Wochen | Passive Asset-Erfassung, Überprüfung der Netzwerkarchitektur, Gap-Analyse im Vergleich zu CEA-Anforderungen | Dokumentierte Ist-Zustand-Analyse und priorisiertes Risikoregister |
2. Konzept (Design) | 4–8 Wochen | Konzeption von Zonen und Conduits, DMZ-Architektur, Definition von Richtlinien zur Zugriffskontrolle | Freigegebene Soll-Architektur und Implementierungsplan |
3. Implementierung (Phase 1) | 3–6 Monate | Bereitstellung der DMZ, Segmentierung kritischer Umspannwerke oder Anlagen, Implementierung von Monitoring-Tools | Durchgesetzte IT/OT-Grenze an den Standorten mit dem höchsten Risiko |
4. Implementierung (Phase 2) | 6–12 Monate | Ausweitung der Segmentierung auf die übrigen Standorte, Mikrosegmentierung innerhalb der OT, Absicherung des Partner-Fernzugriffs | Einheitliches Segmentierungsniveau über die gesamte Infrastruktur hinweg |
5. Aufrechterhaltung (Sustain) | Fortlaufend | Kontinuierliches Monitoring, regelmäßige Penetrationstests (VAPT), Notfallübungen für Vorfälle, Richtlinienüberprüfung | Nachweisbare und auditierbare Compliance-Struktur |
Zusätzliche Best Practices, die priorisiert werden sollten
Lückenlose Dokumentation aller Conduits: Jede legitime Verbindung zwischen Zonen sollte mit geschäftlicher Begründung, Verantwortlichem und Überprüfungsdatum dokumentiert werden. Undokumentierte Verbindungen sind der häufigste Befund bei Audits.
Fernzugriff von Drittanbietern als Managed Service steuern: Nutzen Sie Jump-Server, Session-Recording und zeitlich begrenzte Zugriffe anstelle von permanenten VPN-Verbindungen.
Segmentierung an der Incident Response ausrichten: Die Zonen sollten sich direkt daran orientieren, wie schnell ein Team ein kompromittiertes Segment im Ernstfall isolieren kann, da die Meldefristen der CEA eine schnelle Eingrenzung des Vorfalls voraussetzen.
Grenzen testen, nicht nur Peripherie: Schwachstellenanalysen sollten explizit überprüfen, ob die Firewall-Regeln an den Grenzen der DMZ und der Zonen wie vorgesehen funktionieren, und sich nicht nur darauf beschränken, ob externe Systeme gepatcht sind.
Internes Verständnis aufbauen, nicht nur Papierberge: Anlageningenieure und Leitstandpersonal müssen verstehen, warum Segmentierungsregeln existieren. Sie sind oft die Ersten, die bemerken, wenn sich ein System ungewöhnlich verhält.
Wie Shieldworkz Ihr Unternehmen unterstützt
Shieldworkz arbeitet eng mit Erzeugungs-, Übertragungs- und Verteilungsnetzbetreibern zusammen, um die Cybersicherheitsanforderungen der CEA in eine Segmentierungsarchitektur zu übersetzen, die zu den realen betrieblichen Bedingungen passt und nicht auf einem generischen Standard-Template basiert. Unser Ansatz berücksichtigt explizit die täglichen Herausforderungen von Infrastrukturteams: Altsysteme, Forderungen nach unterbrechungsfreiem Betrieb und geografisch verteilte Anlagen.
Umfassende OT-Asset-Erfassung mittels passivem, störungsfreiem Monitoring, das speziell für ältere Schutzrelais, RTUs und Steuerungskomponenten geeignet ist
Konzeption von Zonen- und Conduit-Architekturen gemäß den regulatorischen Erwartungen der CEA und modernen Schichten-Referenzmodellen
DMZ- und Datendioden-Design zur Eliminierung direkter IT/OT-Verbindungen bei gleichzeitiger Aufrechterhaltung des erforderlichen Datenflusses für betriebliche Berichte
Governance für den Fernzugriff von Partnern und Drittanbietern, einschließlich der Implementierung sicherer Jump-Server und Session-Überwachung
Kontinuierliche, protokollsensitive Bedrohungsüberwachung an den Zonengrenzen, um Eindringungsversuche frühzeitig zu erkennen
Schwachstellenanalysen und Penetrationstests, die gezielt auf Segmentierungsgrenzen und kritische Steuerungssysteme ausgerichtet sind
Unterstützung bei der Erstellung von Dokumentationen, Krisenmanagementplänen und Audit-Nachweisen zum Beleg der CEA-Compliance
Praxisnahe Schulungen für Anlagen-, Leitstand- und IT-Teams, um ein gemeinsames Verständnis und Verantwortungsbewusstsein für die segmentierte Architektur zu etablieren
Fazit
Die Cybersicherheitsvorschriften der CEA sind für Energieversorger keine reine Pflichtübung zur Einhaltung von Compliance-Vorgaben. Sie spiegeln eine fundamentale Lehre aus weltweiten Angriffen auf Stromnetze wider: Die Schnittstelle zwischen IT und OT ist der Ort, an dem die schwerwiegendsten Vorfälle beginnen – und an dem sie auch gestoppt werden können. Eine durchdachte IT/OT-Segmentierung versetzt Energieversorger in die Lage, Vorfälle einzugrenzen, die sich nicht immer vollständig verhindern lassen. Sie gibt Regulierungsbehörden, Kunden und Aufsichtsräten die Sicherheit, dass kritische Infrastrukturen mit der gebotenen Professionalität geschützt werden.
Energieversorger, die die Segmentierung als kontinuierliche betriebliche Disziplin und nicht als einmaliges Projekt verstehen, werden die Anforderungen der CEA mühelos erfüllen und sich auch unter realen Angriffsbedingungen bewähren, wenn es darauf ankommt.
Sind Sie bereit, Ihre Bereitschaft für die CEA-Compliance zu überprüfen? Jedes Versorgungsnetzwerk ist individuell aufgebaut, und das gilt auch für den Weg zu einer sicheren, resilienten Segmentierung. Unser Expertenteam analysiert gerne Ihre aktuelle Architektur, identifiziert die kritischsten Lücken und erstellt eine praxisnahe Roadmap für Ihren Betrieb. Buchen Sie ein kostenloses Beratungsgespräch mit unseren Experten |
DOWNLOADS
Die CEA 2026 OT Security Compliance Checklist finden Sie hier
Die CEA Cyber Security in Power Sector Regulation 2026 finden Sie hier
Die CEA Compliance OT Security Implementation Roadmap finden Sie hier
Die CEA Cybersecurity Regulations 2026: Handlungsbedarf für Energieunternehmen finden Sie hier
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

What the French supermarket cyberattack reveals about OT security
Prayukth K V

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz

50°C by cyberattack? Inside France’s supermarket refrigeration crisis
Prayukth K V

Automating IEC 62443 Compliance Assessments Without Losing Expert Control
Team Shieldworkz

Investigative cyber threat intelligence report: Daiichi Kosho supply-chain data exposure
Prayukth K V

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz







