

Tiefgehende Analyse des Cyberangriffs auf Boston Scientific


Team Shieldworkz
Letzte Woche stellte die Boston Scientific Corporation einen schwerwiegenden Cybersicherheitsvorfall fest, der einen unternehmensweiten Netzwerkausfall auslöste und die weltweiten Geschäftsaktivitäten massiv beeinträchtigte. Das Unternehmen reichte daraufhin am 26. August 2026 eine Form 8-K-Meldung bei der US-amerikanischen Securities and Exchange Commission (SEC) ein, um Einzelheiten des Vorfalls offenzulegen.
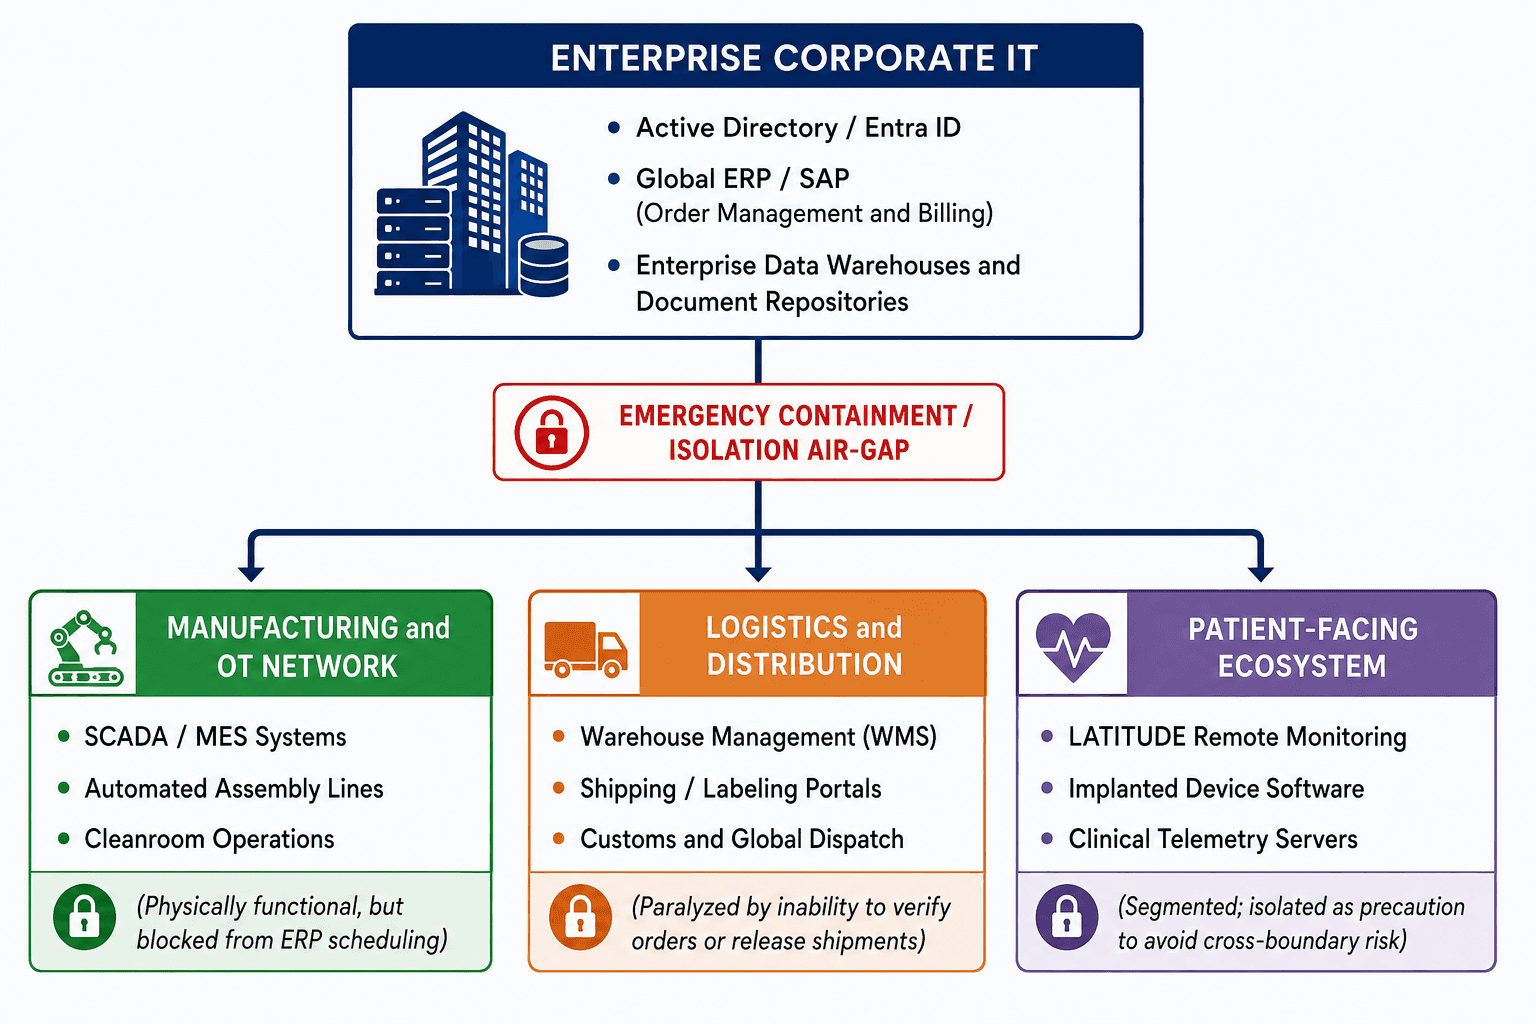
Sachverhalts- und Risikobewertung
Bestätigte Fakten
Detektion: Festgestellt am 25. August 2026.
Beeinträchtigte Systeme: Weitflächiger Netzwerkausfall, der zu massiven Betriebsstörungen bei IT-Betriebssystemen und Geschäftsanwendungen führte, wodurch insbesondere die weltweite Bearbeitung von Kundenaufträgen sowie der Vertrieb und Versand blockiert wurden.
Vorfallsreaktion (Incident Response): Die Incident-Response-Prozesse wurden aktiviert; externe IT-Forensiker und spezialisierte Cybersicherheitsdienstleister zur Eindämmung wurden hinzugezogen.
Meldung an Aufsichtsbehörden: Einreichung des Formulars 8-K bei der SEC am 26. August 2026.
Marktreaktion: Die BSX-Aktie fiel unmittelbar nach der Bekanntgabe im vorbörslichen Handel um ca. 3,5 %.
Bewertung: Hohe Vertrauenswürdigkeit
Operatives Ransomware- / Datenextorsions-Muster: Die plötzliche, erzwungene Isolierung der zentralen IT, die operative Lähmung der Auftragsabwicklung, die globale Tragweite und die Hinzuziehung von Incident-Response-Experten deuten auf einen Double-Extortion-Ransomware-Angriff hin, bei dem gezielt die Unternehmensinfrastruktur (z. B. Active Directory, virtueller Speicher) kompromittiert wurde.
Krise in der vorgelagerten medizinischen Lieferkette: Auch wenn die physische Produktion in den Werken funktionsfähig bleibt, führt die Unfähigkeit, Bestände zu verarbeiten, zu validieren, zu disponieren oder zu versenden, zu einem unmittelbaren Engpass in der medizinischen Versorgungskette für Krankenhäuser, die auf Just-in-Time-Lieferungen kritischer Medizinprodukte (z. B. Herzschrittmacher, Stents, Katheter) angewiesen sind.
Potenzielle Szenarien
Datenabfluss (Data Exfiltration): Erpressergruppen, die im Jahr 2026 gegen Medizintechnik- und Fertigungsunternehmen vorgehen, exfiltrieren routinemäßig sensible Daten (geistiges Eigentum, Mitarbeiter-/Patientendaten, kommerzielle Verträge) Tage oder Wochen vor der Aktivierung der Schadsoftware.
Vorsorgliche Isolierung externer Überwachungsplattformen: Berichten zufolge wurde klinischen Anwendern vorsorglich geraten, die Verbindung zum Patienten-Fernüberwachungsnetzwerk LATITUDE zu trennen, um eine laterale Schadsoftware-Verbreitung zwischen Unternehmensnetzwerken und Endpunkten in Krankenhäusern zu verhindern.
Noch ungeklärt
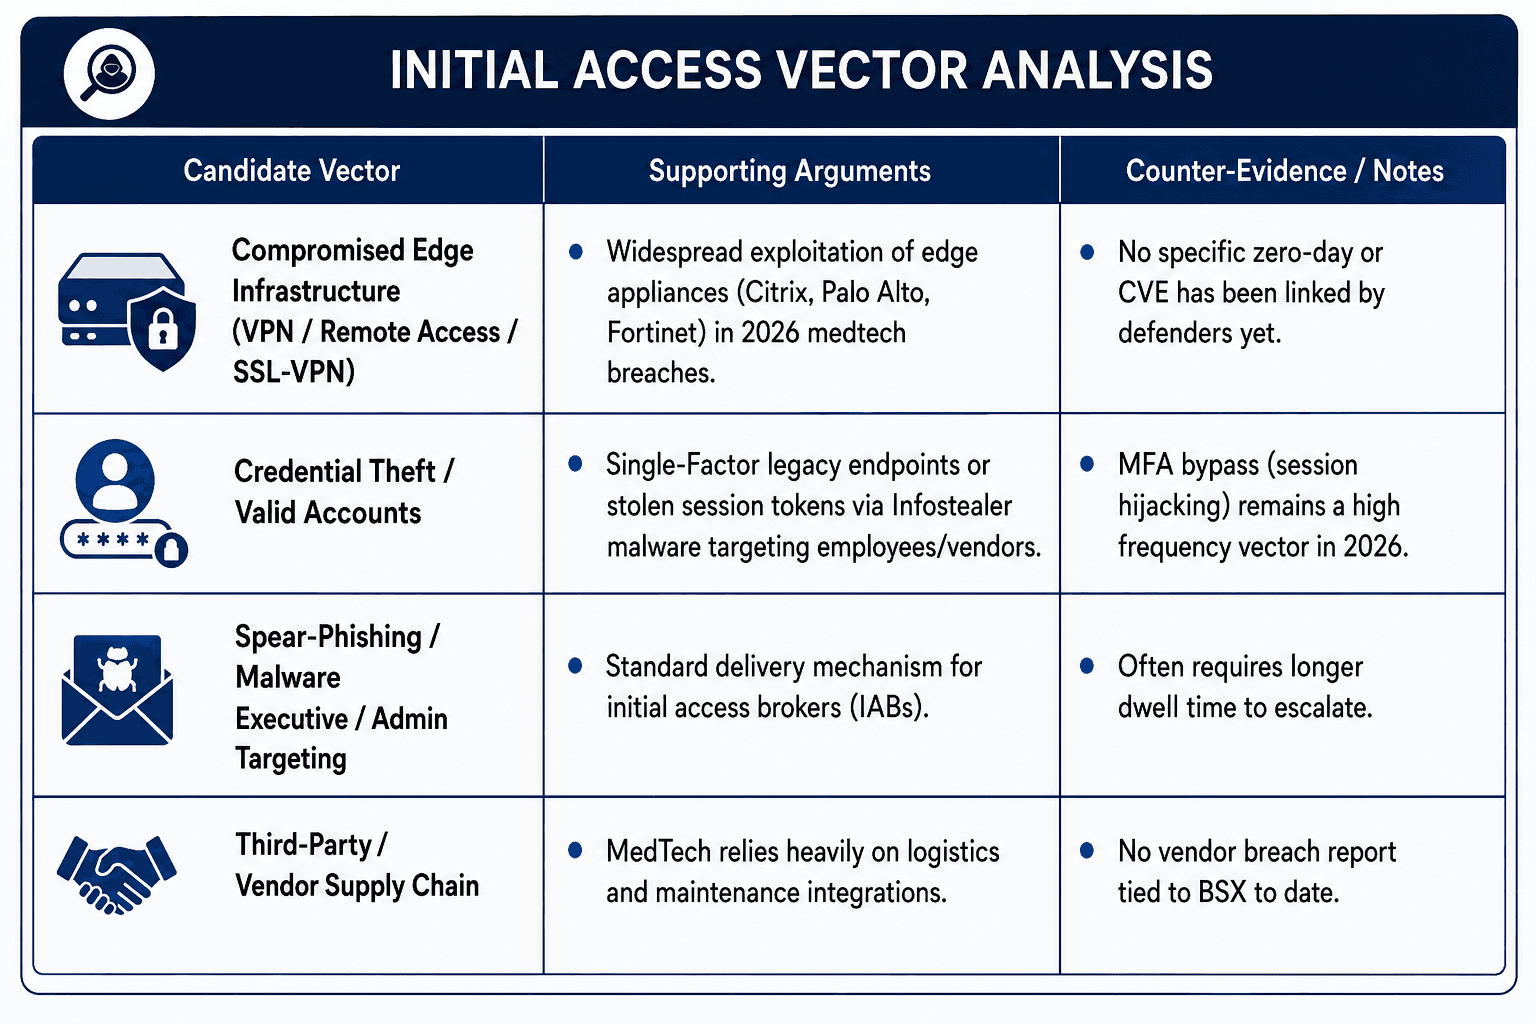
Erstzugangsvektor (Initial Access Vector): Der genaue Angriffsvektor (wie Phishing, VPN-Schwachstelle oder Identitätsdiebstahl) ist noch unklar.
Attribuierung: Bis zum 31. August 2026 hat sich kein Bedrohungsakteur oder keine Ransomware-Gruppe öffentlich zu dem Angriff bekannt.
Zeitplan für die Wiederherstellung: Boston Scientific hat noch keinen konkreten Termin für die vollständige Wiederherstellung genannt.
Zeitlicher Ablauf des Vorfalls
Datum / Uhrzeit | Ereignisbeschreibung | Quelle | Vertrauenswürdigkeit |
Vor dem 25. Aug. 2026 | Erstmaliges Eindringen und Verweilzeit (Dwell Time) Ein Bedrohungsakteur erlangt unbefugten Erstzugang, führt Aufklärung (Reconnaissance) durch und weitet Berechtigungen aus. | Cyber Threat Intelligence-Analyse | MÖGLICH |
25. Aug. 2026 | Erkennung anomaler Aktivitäten Das Sicherheitsmonitoring meldet anomales Verhalten; der Ausfall des IT-Unternehmensnetzwerks beginnt. | Boston Scientific SEC 8-K / Offizielle Stellungnahme | BESTÄTIGTER FAKT |
25. Aug. 2026 | Eindämmung und Aktivierung der Incident Response Incident-Response-Prozesse werden gestartet. Zentrale Geschäftsanwendungen und Portale werden vom Netz genommen, um Segmente zu isolieren. Externer IR-Dienstleister wird beauftragt. | Unternehmensmeldung | BESTÄTIGTER FAKT |
26. Aug. 2026 | Meldung an die Aufsichtsbehörden und öffentliche Bekanntgabe Formular 8-K wird bei der SEC eingereicht; eine öffentliche Erklärung verweist auf weltweite Betriebs- und Versandstörungen. Aktienkurs fällt um 3,5 %. | SEC-Meldung / Medienberichte | BESTÄTIGTER FAKT |
27. Aug. 2026 | Klinische und kundenbezogene Sicherheitswarnung Berichte über klinische Empfehlungen bezüglich Sicherheitsprüfungen der LATITUDE-Netzwerkverbindung sowie manuelle Behelfsprozesse zur Auftragserfassung werden laut. | Branchen- und Fachmedien | EINSCHÄTZUNG MIT HOHER VERTRAUENSWÜRDIGKEIT |
28.–31. Aug. 2026 | Fortlaufende Wiederherstellung und Untersuchung Die forensische Untersuchung läuft weiter; es gibt keine offizielle Angabe zur Wiederherstellungszeit oder Bestätigung einer Erpressergruppe. | Updates auf dem offiziellen Portal | BESTÄTIGTER FAKT |
Hinweis: Das genaue Datum und der Mechanismus des Erstzugangs sind weiterhin unbekannt.
Was ist passiert?
Technische Systemabhängigkeiten und Ausfall der Architektur
Technische Analyse: On-Premise- vs. Cloud-Beeinträchtigung
Das Unternehmen gab bekannt, dass die unbefugten Aktivitäten bestimmte lokale IT-Infrastrukturen und Geschäftsanwendungen betrafen, während Cloud-Systeme weitgehend unberührt blieben.
Was uns dies zeigt:
Infrastruktur-Isolierung: Der Bedrohungsakteur konnte sich primär in On-Premise Active Directory-Umgebungen, lokalen Hypervisoren oder physischen Server-Clustern festsetzen und dort schädliche Aktivitäten ausführen.
Cloud-Resilienz: Hybrid-Identity-Sicherheitskontrollen (z. B. bedingter Zugriff, föderierte Authentifizierungsschutznahmen) haben eine vollständige Kompromittierung des Cloud-Tenants erfolgreich verhindert oder verzögert.
Was uns dies nicht zeigt:
Operative Immunität: Auch wenn in der Cloud gehostete SaaS-Anwendungen (z. B. Salesforce, Workday) unkompromittiert bleiben, sind sie oft auf hybride Datenkonnektoren angewiesen, um Daten mit lokalen ERP-Datenbanken abzugleichen. Ist die lokale Datenbank isoliert oder verschlüsselt, bricht der gesamte Geschäftsprozess dennoch ab.
Ausschluss von Datendiebstahl: Angreifer in On-Premise-Systemen exfiltrieren häufig Daten, die in hybriden Synchronisations-Repositories oder lokalen Backup-Appliances gespeichert sind, bevor die eigentliche Störung eingeleitet wird.
Angriffsvektor und Erstzugang
Erstzugangsvektor (Initial Access Vector): Bislang nicht öffentlich bestätigt.
Attribuierung des Bedrohungsakteurs
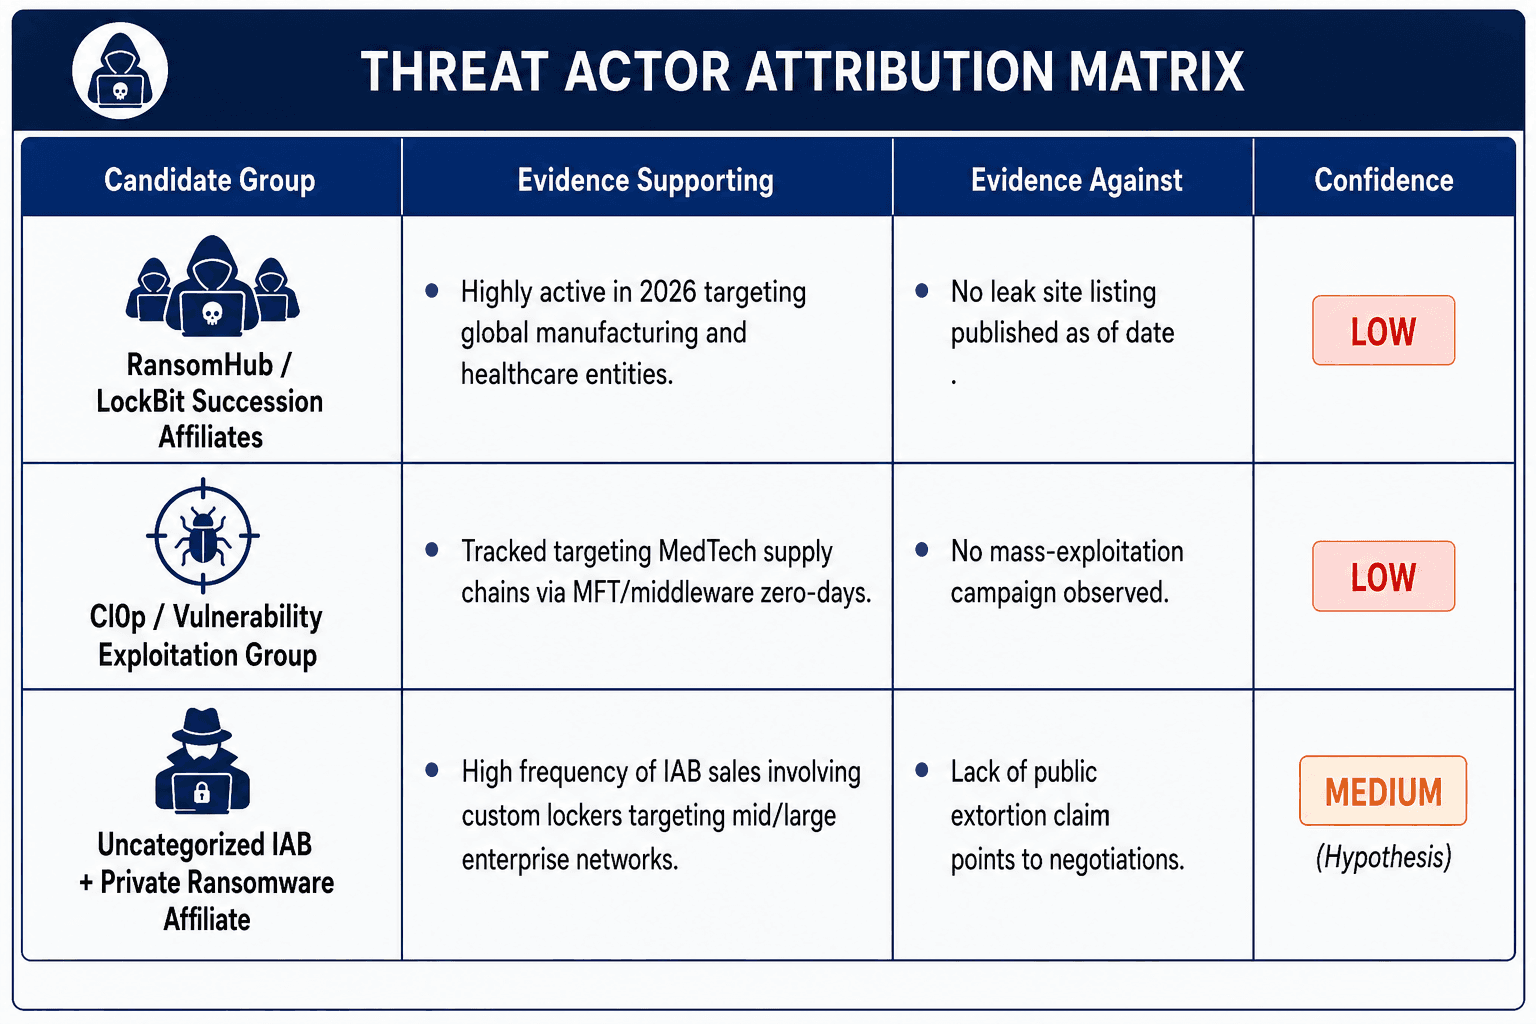
Status der Zuordnung: UNBEKANNT / NICHT REKLAMIERT.
Handelte es sich um einen Ransomware-Angriff?

Klassifizierung: EINSCHÄTZUNG MIT HOHER VERTRAUENSWÜRDIGKEIT — OPERATIVER RANSOMWARE- / ERPRESSUNGSANGRIFF.
Obwohl Boston Scientific die regulatorische Standardterminologie („Cybersicherheitsvorfall, der zu einem Netzwerkausfall führt“) verwendet, entsprechen die operativen Merkmale nahezu exakt den typischen Mustern der erpresserischen Cyberkriminalität:
Wirtschaftliche und operative Auswirkungen
Direkte operative Auswirkungen
Auftragsbearbeitung und -abwicklung: Die Lähmung des ERP-Systems im Unternehmen blockierte weltweit die Auftragsbestätigung, Bestandszuteilung und den Versand.
Logistikengpass: Lagerhäuser waren vorübergehend nicht in der Lage, Pick-and-Pack-Anforderungen zu bearbeiten oder konforme Compliance-Etiketten für den regulierten Vertrieb zu drucken.
Nachgelagerte Auswirkungen auf das Gesundheitswesen und Kliniken
Krankenhaus-Lieferketten (KRITIS): Krankenhäuser arbeiten mit minimalen Lagerbeständen für hochspezialisierte chirurgische Materialien (z. B. Herzkatheter, Stents, Schrittmacherelektroden). Ein Stopp der Auftragsabwicklung führt unmittelbar zu Engpässen bei geplanten elektiven und nicht notfallmäßigen Eingriffen.
Verlagerung klinischer Risiken: Auch ohne direkte Manipulation von Medizinprodukten verwandelt die Blockade der Lieferkette einen IT-Vorfall in einen kritischen Engpass der medizinischen Versorgung.
Medizinprodukte- und Patientensicherheitsdimension
Unterscheidung zwischen Funktionssicherheit (Safety) und Lieferfähigkeit
Sicherheit implantierter Hardware: Kardiale Geräte (Herzschrittmacher, ICDs) nutzen hardwarebasierte Sicherheitskontrollen, kryptografische Handshakes und Nahbereichs-RF/Bluetooth-Protokolle, die physische Nähe für eine direkte Programmierung erfordern.
Kopplung an die Unternehmensinfrastruktur: Das Risiko in der modernen Medizintechnik liegt in der Abhängigkeit des Gesamtsystems. Bei einer Kompromittierung des Unternehmensnetzwerks isolieren Hersteller klinische Schnittstellen (wie LATITUDE), um Risiken zu minimieren, was die Übertragung von Telemetriedaten temporär unterbrechen kann.
Angriffsmuster-Analyse
Der Vorfall bei Boston Scientific im August 2026 folgt einem klaren Trend gezielter Angriffe auf große Medizinproduktehersteller, wie sie bereits Anfang 2026 bei Medtronic, Abbott und Stryker beobachtet wurden.
Bedrohungsmodell-Analyse: Zielsektor Medizintechnik
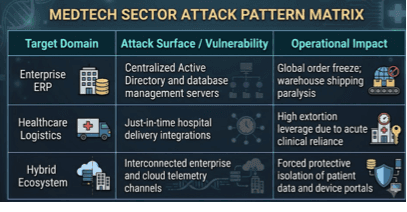
Ransomware-Gruppen attackieren Hersteller von Medizinprodukten gezielt, da betriebliche Ausfallzeiten sofort massiven Druck zur Lösegeldzahlung erzeugen. Die Abhängigkeit der Krankenhäuser von Just-in-Time-Lieferungen führt dazu, dass Versandverzögerungen Operationen gefährden und somit die Dringlichkeit drastisch erhöhen.
MITRE ATT&CK Mapping
Alle abgebildeten Techniken stellen eine analytische Bewertung auf Basis der beobachteten Vorfallsmerkmale dar.
Taktik | Technik-ID | Technikname | Nachweis / Ableitung | Wahrscheinlichkeit | Status |
Initial Access | T1190 | Exploit Public-Facing Application | Hypothese der Ausnutzung eines Edge-Gateways oder Remote-Zugangspunkts. | Gering | Abgeleitet |
Execution | T1059 | Command and Scripting Interpreter | Einsatz von Automatisierungsskripten zur Lähmung von Systemdiensten. | Mittel | Abgeleitet |
Privilege Escalation | T1078 | Valid Accounts | Kompromittierung von Domänen-Admin-Anmeldedaten, die zur Kontrolle der Kerninfrastruktur führte. | Hoch | Abgeleitet |
Defense Evasion | T1562.001 | Impair Defenses: Disable Tools | Deaktivierung von Endpoint-Security/Logging, um einen flächendeckenden Ausfall zu ermöglichen. | Mittel | Abgeleitet |
Impact | T1486 | Data Encrypted for Impact | Weitflächiger Ausfall mit Auswirkungen auf ERP, Geschäftsbetrieb und Versand. | Hoch | Abgeleitet |
Rekonstruktion des Angriffsverlaufs
[ INITIAL ACCESS ] (Abgeleitet: Edge-Exploit / Kompromittierung von Zugangsdaten)
↓
[ PRIVILEGE ESCALATION ] (Abgeleitet: Domänen-Admin / Identity-Übernahme)
↓
[ LATERAL MOVEMENT ] (Abgeleitet: East-West-Bewegung über Active Directory)
↓
[ IMPACT / SYSTEM DEACTIVATION ] (Bestätigt: Ausfall von On-Premise IT und ERP)
↓
[ ISOLATION & RESPONSE ] (Bestätigt: Systeme offline; IR eingeleitet; SEC 8-K eingereicht)
↓
[ RECOVERY & RECONSTRUCTION ] (Laufend: Systemvalidierung und schrittweise Wiederaufnahme der Auftragsabwicklung)
Bewertung der Erkennung und Reaktion (Detection & Response)
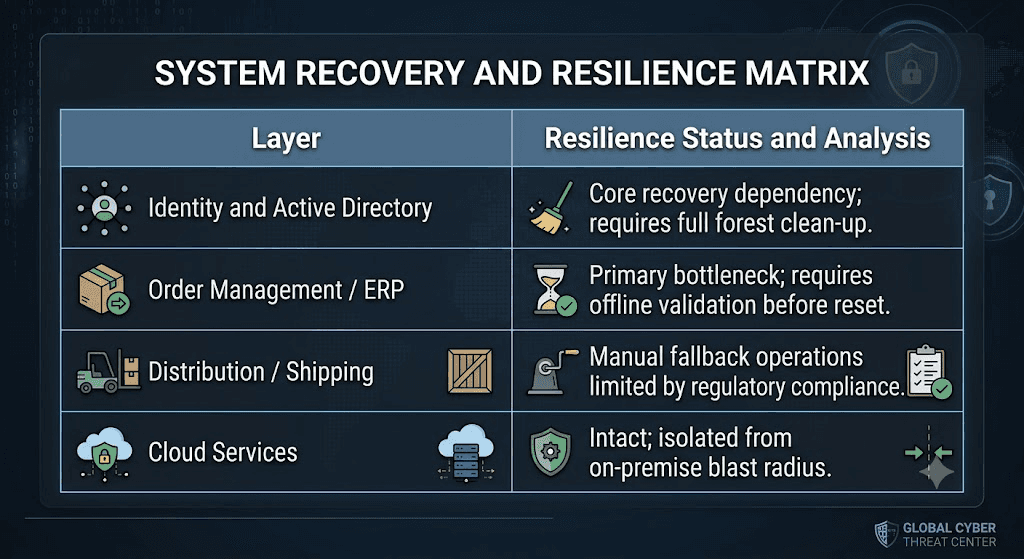
Erkennungsgeschwindigkeit: Die schnelle Erkennung am 25. August ermöglichte die sofortige Isolierung kritischer Netzwerke, was ein potenzielles Übergreifen auf Cloud-Umgebungen verhinderte.
Eindämmungsstrategie: Die Entscheidung, Geschäftsportale und Versandsysteme offline zu nehmen, stellt eine konsequente Eindämmungsmaßnahme dar, um die weiteren Netzwerkgrenzen zu schützen.
Aufsichtsrechtliche Compliance: Die Offenlegung mittels Formular 8-K innerhalb von 24 Stunden entspricht den regulatorischen Standards der SEC.
Wiederherstellung und Resilienz
Finanzielle und strategische Auswirkungen
Auswirkung auf den Börsenwert: Die Aktien fielen unmittelbar nach der Bekanntgabe um ca. 3,5 %.
Umsatzrisiko: Der Vorfall trifft das Unternehmen parallel zu einem laufenden Restrukturierungsprogramm und korrigierten organischen Umsatzwachstumszielen (gesenkt auf 5–6 % Ende Juli 2026).
Langfristige Kosten: Schadensbehebung, Rechtsberatungskosten, forensische Untersuchungen und potenzielle Verluste durch stornierte Aufträge tragen zu den finanziellen Gesamtauswirkungen bei.
Lehren aus dem Vorfall
Identitäts- und Zugriffsinfrastruktur
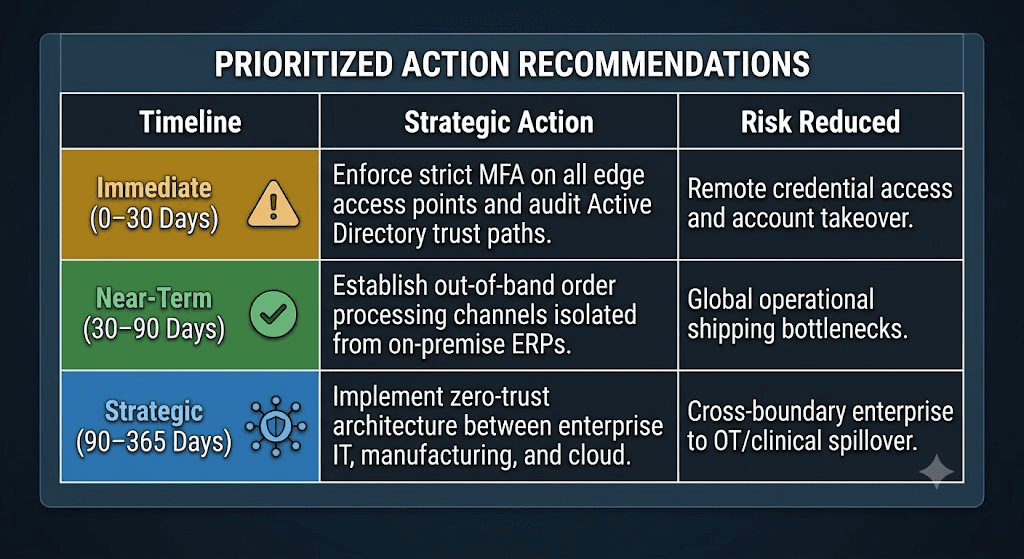
Identitätsisolierung: Die administrative Infrastruktur muss strikt vom allgemeinen Active Directory des Unternehmens segmentiert werden, um laterale Bewegungen zu unterbinden.
Betriebliche Resilienz
Out-of-Band-Auftragsabwicklung: Medizintechnikunternehmen benötigen manuelle oder isolierte, Cloud-native Behelfsprozesse zur Auftragsabwicklung, damit der Versand auch bei Ausfall der zentralen IT fortgeführt werden kann.
Netzwerksegmentierung
Isolierung von OT und klinischen Systemen: Eine strikte logische Trennung zwischen ERP-Systemen, Produktionsnetzwerken und Patiententelemetrie-Plattformen verhindert domänenübergreifende Störungen.
Strategische Empfehlungen
Indicators of Compromise (IoC) und Erkennungsmöglichkeiten
Status: Bis zum 31. August 2026 wurden weder von Boston Scientific noch von den ermittelnden Behörden verlässliche öffentliche IoCs (Hashes, IP-Adressen oder Domainnamen) bereitgestellt.
Gesamtbewertung
Hauptursache des Vorfalls: Es handelte sich primär um einen Sicherheitsvorfall in der IT-Infrastruktur des Unternehmens, der sich zu einer globalen Störung der Business Continuity und der medizinischen Lieferkette ausweitete.
Integrität der Gerätesicherheit: Medizinprodukte und Patiententelemetrie-Systeme blieben von einer direkten Kompromittierung isoliert, wodurch die Patientensicherheit zu jedem Zeitpunkt gewährleistet war.
Dynamik von Erpressungsangriffen: Moderne Cyberangriffe auf die Medizintechnik zielen auf die Verfügbarkeit von Geschäftsprozessen ab – insbesondere auf die Auftragsabwicklung und den Versand –, um den operativen Druck zu maximieren.
Verletzlichkeit der Lieferkette (Supply Chain): Die starke Abhängigkeit von zentralisierten ERP-Umgebungen schafft Single Points of Failure innerhalb internationaler Logistiknetzwerke.
Strategische Notwendigkeit: Sicherheitsstrategien in der Medizintechnik müssen sich darauf konzentrieren, die operativen Kernprozesse der Auftragsabwicklung und patientennahe Workflows strikt von der allgemeinen IT-Infrastruktur des Unternehmens zu trennen.
Erfahren Sie mehr über die OT-Sicherheitsplattform von Shieldworkz
Downloaden Sie den Bericht zum Cybervorfall bei der Manchester Airports Group
Downloaden Sie den Bericht zum Vorfall in einer britischen Stromerzeugungsanlage
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

What the French supermarket cyberattack reveals about OT security
Prayukth K V

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz

50°C by cyberattack? Inside France’s supermarket refrigeration crisis
Prayukth K V

Automating IEC 62443 Compliance Assessments Without Losing Expert Control
Team Shieldworkz

Investigative cyber threat intelligence report: Daiichi Kosho supply-chain data exposure
Prayukth K V

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz







