

Analyse und Dekonstruktion des KI-Cyber-Risikos und der Narrative zu Verletzungskosten


Prayukth K V
Das in der Unternehmenspraxis vorherrschende Narrativ zum IT-Risiko, welches von einigen Anbietern aggressiv propagiert wird, suggeriert, dass Künstliche Intelligenz die Cyber-Bedrohungslage grundlegend verändert hat. Demnach beschleunigt sie die Angriffsgeschwindigkeit drastisch, treibt die Vorfallskosten in die Höhe und setzt Organisationen existenziellen Bedrohungsvektoren aus. Führungsebene und Vorstände werden nun routinemäßig gedrängt, spezialisierte, KI-fokussierte Abwehrtechnologien zu implementieren, um diesen neuen Risiken zu begegnen.
Ich habe kürzlich den Bericht eines Anbieters gelesen, in dem Folgendes dargelegt wurde:
· KI treibt die Kosten von Cyber-Sicherheitsvorfällen im Jahr 2026 auf ein beispielloses Niveau
· Im Jahresvergleich stiegen die durchschnittlichen Kosten für Sicherheitsvorfälle im Jahr 2025 um einen „besorgniserregenden Faktor“
· Über ein Viertel der von ihnen untersuchten Angriffe beinhaltete KI
· KI-gestützte Angriffe werden immer schneller und die Behebung wird immer teurer
Obwohl auf Phishing und andere Angriffsmethoden verwiesen wurde, wird die Rolle der KI als Wegbereiter (Enabler) keineswegs angemessen beleuchtet. Zudem offenbart eine präzise Evaluierung der verfügbaren empirischen Daten eine kritische Diskrepanz zwischen der öffentlichen Risikowahrnehmung und der zugrundeliegenden operationalen Realität. Künstliche Intelligenz wird von Bedrohungsakteuren zweifellos zur Optimierung der konventionellen Ausführung, für lokales Social Engineering sowie für automatisierte Aufklärung genutzt. Dennoch resultiert die unmittelbare operationale Krise der meisten Organisationen nicht aus neuartigen, hochkomplexen KI-Angriffen, sondern aus systemischen Defiziten in der Governance, unmanaged Identitäten, unverschlüsselten sensitiven Repositories und Shadow-AI-Szenarien. Das Fehlen von KI-Leitplanken und entsprechenden Standards verschärft diese Problematik zusätzlich.
Schließlich verwässern intransparente und vage Berechnungen der Vorfallskosten die Glaubwürdigkeit solcher Berichte erheblich.
Schlagzeilen, die massive Kostenaufschläge für „KI-gestützte Sicherheitsvorfälle“ behaupten, stützen sich stark auf umfragebasierte Methodiken, prozesskostenorientierte Modelle und korrelationslastige Datensätze. Diese scheitern oft daran, eine direkte Kausalität nachzuweisen oder Variablen wie Unternehmensgröße, IT-Sicherheitsreifegrad und Vorfallsintensität zu bereinigen. Im heutigen Blogbeitrag führen wir eine Bewertung durch, die die empirische Evidenzbasis rund um das Thema KI-Cyber-Risiko hinterfragt, Korrelation von Kausalität in der Ökonomie von Sicherheitsvorfällen trennt, akute regionale Datenlücken aufzeigt und eine evidenzbasierte Kontrollhierarchie für CISOs, Vorstände und Investitionsausschüsse skizziert.
Das Narrativ zum KI-Cyber-Risiko: Was wir tatsächlich wissen
Um die Risikoexposition von Unternehmen präzise zu bewerten, muss die Führungsebene nachgewiesene operative Fakten von analytischen Rückschlüssen und marktgetriebenen Darstellungen trennen.
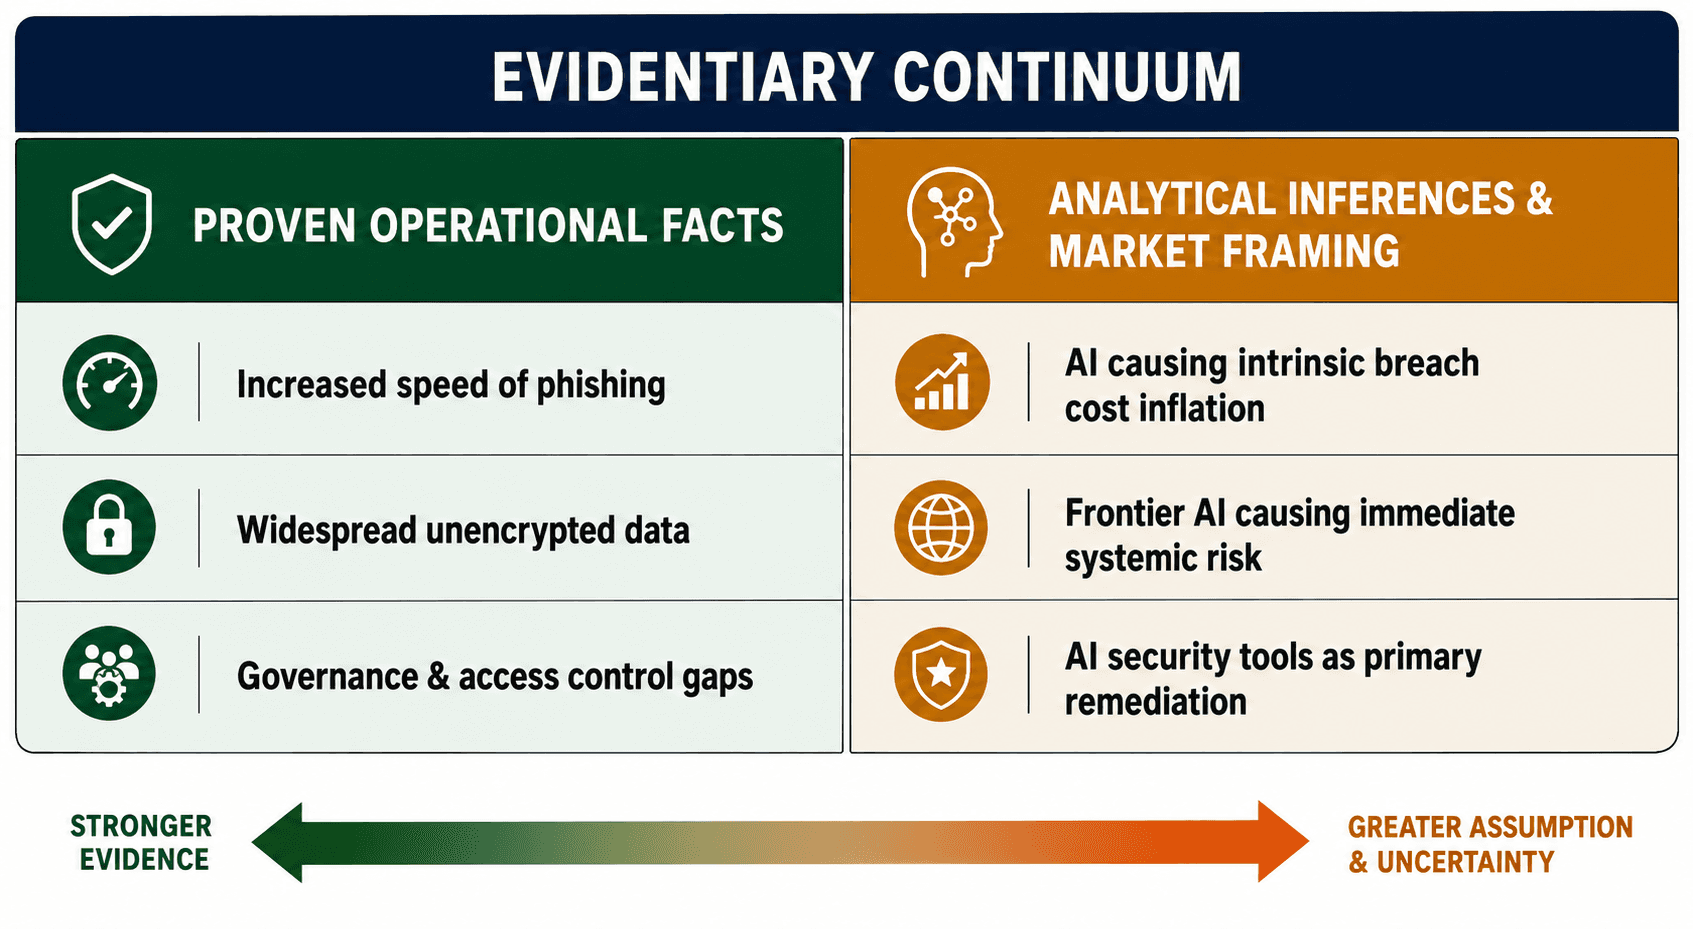
Empirische Grundlagen vs. Marktannahmen
Unterstützte Ausführung vs. autonome Offensive: Aktuelle Erkenntnisse zeigen, dass generative KI primär als Effizienzmultiplikator für konventionelle Angriffsvektoren über die gesamte Cyber Kill Chain hinweg fungiert. Sie ermöglicht es Bedrohungsakteuren, hochgradig glaubwürdiges, lokalisiertes Phishing, Voice Deepfakes und automatisierte Scanning-Skripte in großem Maßstab zu erstellen. Die verfügbare Evidenz beweist nicht, dass autonome, sich selbst propagierende KI-Agenten routinemäßig End-to-End-Netzwerkeindringungen ohne menschliche Intervention durchführen.
Die Definitionsambivalenz des „KI-Sicherheitsvorfalls“: Branchenstudien vermengen häufig vier unterschiedliche Risikobereiche unter dem pauschalen Label „KI-bezogener Sicherheitsvorfall“:
Angreifer nutzen KI als unterstützendes Effizienzwerkzeug (z. B. beim Schreiben einer Phishing-Vorlage).
Angriffe, die gezielt auf KI-Modelle oder deren Infrastruktur abzielen (z. B. Prompt Injection, Model Inversion).
Traditionelle Sicherheitsvorfälle in Umgebungen, in denen nicht autorisierte KI-Tools („Shadow AI“) vorhanden waren.
Standard-IT-Ausfälle oder Cloud-Fehlkonfigurationen, die Workloads betreffen, auf denen zufällig KI-Anwendungen gehostet werden.
Die Governance-Schwachstelle: Die überwiegende Mehrheit der gemeldeten Sicherheitsvorfälle im Zusammenhang mit KI-Workloads in Unternehmen lässt sich auf fundamentale Mängel bei der Architektur und der operationalen Hygiene zurückführen. Dazu gehören offene APIs, fehlkonfigurierte Cloud-Speicher, übermäßige Berechtigungen und unzureichende Zugriffskontrollen.
Methodische und evidenzbasierte Grenzen von Branchenstudien
Ein Großteil des Konsenses in den Führungsetagen bezüglich der Ökonomie von Cyber-Sicherheitsvorfällen basiert auf jährlichen Benchmark-Studien, die von Technologieanbietern in Auftrag gegeben (und/oder beeinflusst) und von privaten Marktforschungsunternehmen durchgeführt werden. Obwohl diese Publikationen wertvolle Trendprognosen liefern, erfordert eine realistische Beratungsperspektive, auf deren erhebliche methodische Einschränkungen hinzuweisen, bevor sie als Grundlage für Budgetallokationen herangezogen werden.
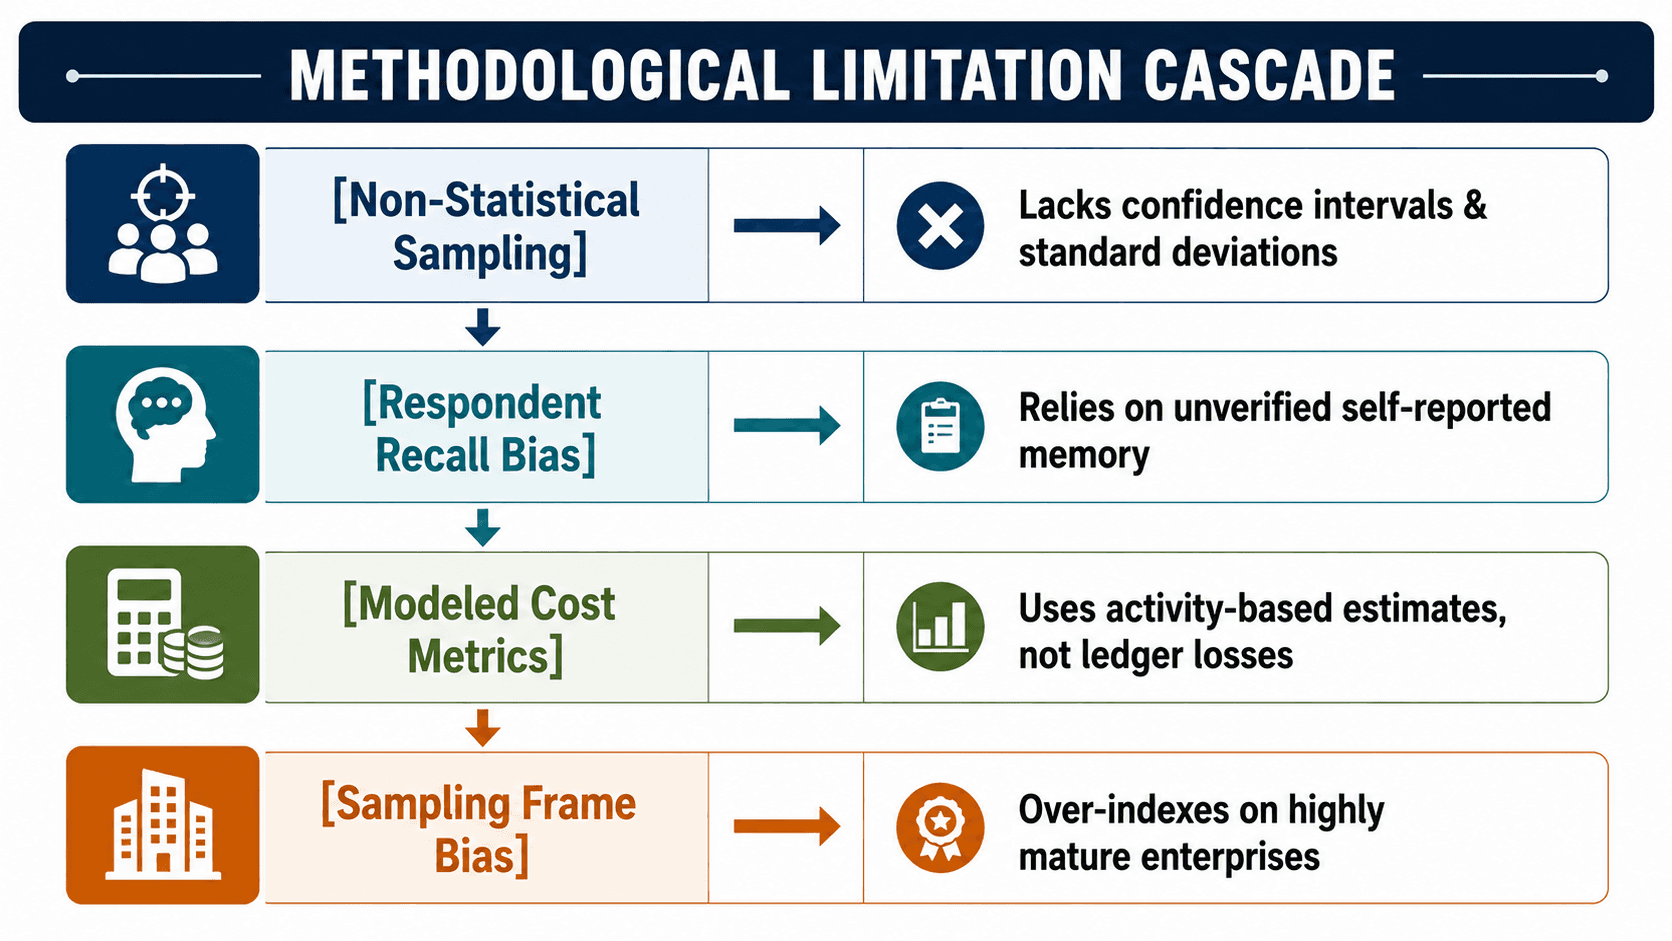
Nicht-statistische Stichprobenziehung: Führende Vorfallsstudien stützen sich häufig auf nicht-statistische, bewusste Stichproben (Judgmental Sampling). Infolgedessen können Fehlergrenzen, Standardabweichungen und Konfidenzintervalle nicht berechnet werden. Die Anwendung strenger statistischer Signifikanztests auf diese Datensätze ist praktisch unmöglich.
Unverifizierte Selbstauskünfte und Recall Bias: Daten werden größtenteils durch qualitative Interviews mit Führungskräften und IT-Personal nach einem Vorfall erhoben. Die Ergebnisse spiegeln die subjektiven Erinnerungen, kognitiven Verzerrungen und die interne Darstellung der Befragten wider und nicht unabhängig verifizierte forensische Telemetriedaten oder geprüfte Finanzbücher.
Mangel an konkreten Vorfalls- oder Ereignisinformationen: Obwohl diese Berichte von einem massiven Anstieg KI-gestützter Cyberangriffe sprechen, wird kein einziger realer Vorfall zitiert, der von einem der befragten Opfer offiziell gemeldet wurde.
Modellierte vs. tatsächliche Buchhaltungskosten: Finanzielle Kennzahlen in Branchen-Benchmarkberichten stellen keine direkten Verluste aus der Finanzbuchhaltung dar. Stattdessen werden sie mithilfe von Modellen der Prozesskostenrechnung (Activity-Based Costing, ABC) konstruiert, die indirekte Ausgaben, Reibungsverluste im Betrieb, geschätzte Ausfallzeiten und prognostizierte Kundenabwanderung hochrechnen. Die Zahlen werden nicht vom betroffenen Unternehmen gemeldet, sondern vom Umfrageanbieter berechnet, der die tatsächlichen Kosten eines Datenverlusts beim Opfer oft nur unvollständig erfassen kann.
Ausgelassene Variablen und Verzerrung durch Reifegrad-Bias: Die Stichproben der Untersuchungen sind tendenziell auf mittlere bis große Unternehmen mit etablierten IT-Sicherheits- und Compliance-Programmen ausgerichtet. Entscheidend ist, dass diese Studien selten multivariate Regressionen nutzen, um die KI-Nutzung von Störvariablen wie der organisatorischen Komplexität, dem IT-Gesamtbudget, regulatorischen Vorgaben oder dem grundlegenden IT-Sicherheitsreifegrad zu isolieren.
Das inhärente Problem mit der Ökonomie KI-gestützter Sicherheitsvorfälle
Schlagzeilen behaupten oft, dass KI-gestützte Sicherheitsvorfälle massive direkte finanzielle Nachteile verursachen, und nennen häufig zusätzliche Kosten von ca. 1 Million USD pro Vorfall oder dass defensive Sicherheits-KI Millionen einspart. Diese ökonomischen Behauptungen erfordern eine strenge kritische Evaluierung. Sie sollten auf einer klaren Definition der berücksichtigten Variablen basieren, wobei langfristige und kurzfristige Auswirkungen sowie die zugrunde liegenden Annahmen explizit auszuweisen sind.
Dekonstruktion des KI-Kostenaufschlags
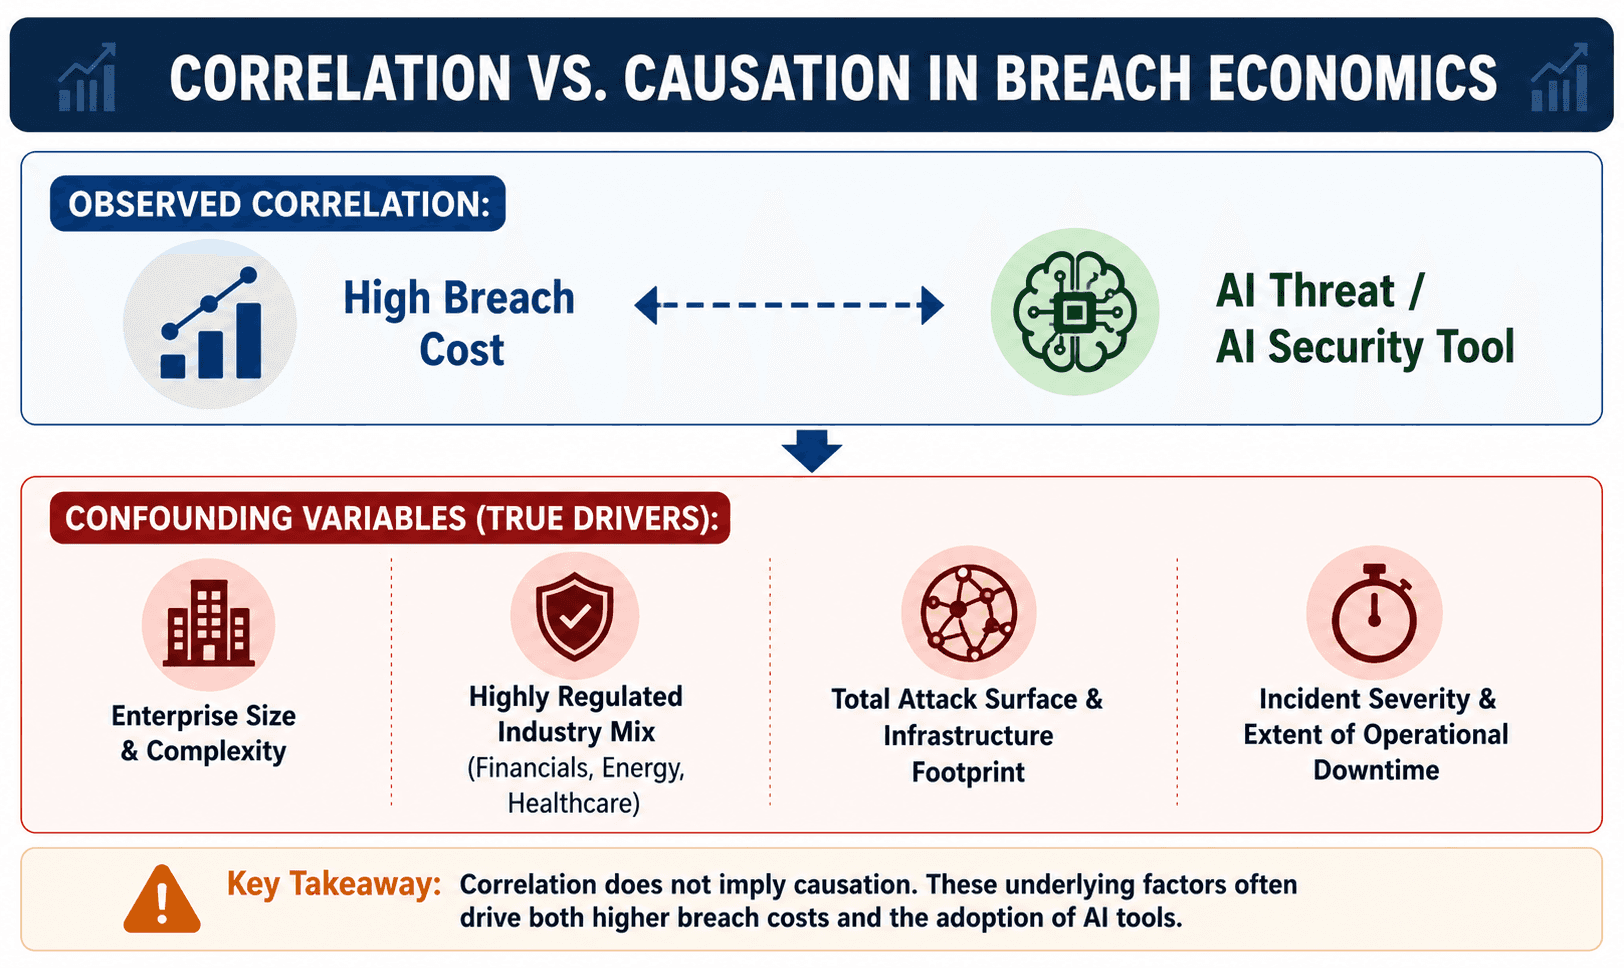
Wenn Studien darauf hindeuten, dass Angriffe unter Einsatz von KI wesentlich teurer sind als konventionelle böswillige Angriffe, müssen Risikoausschüsse hinterfragen, ob KI die direkte Ursache für die Kosteninflation ist oder lediglich eine korrelierende Variable darstellt.
Fokus auf High-Value Entities (HVEs): Hochentwickelte Bedrohungsakteure, die komplexe KI-gestützte Werkzeuge einsetzen, nehmen überwiegend große, hochkomplexe und lukrative Unternehmen ins Visier (z. B. globale Finanzinstitute, Energienetze). Diese Zielorganisationen verzeichnen naturgemäß höhere Kosten für Wiederherstellung, Rechtsberatung, regulatorische Strafen und Ausfallzeiten – unabhängig von den spezifischen Werkzeugen des Angreifers.
Schweregrad und Ausmaß des Vorfalls: Ein Angriff, der Automatisierung nutzt, um sich schneller zu verbreiten, kann vor der Eindämmung einen größeren Bereich an Datensätzen oder operationaler Technologie (OT/SCADA/PLC) kompromittieren. Die erhöhten Kosten sind eine Funktion des Zerstörungsausmaßes und der Wiederherstellungszeit, nicht der mathematischen Präsenz eines KI-Skripts.
Fehlen von Varianz- und Stichprobengrößen: Branchen-Datensätze legen in der Regel weder die genaue Stichprobengröße der rein als „KI-gestützt“ eingestuften Vorfälle offen, noch weisen sie die Varianz oder Standardabweichung dieser Vorfälle aus. Ohne diese Metriken ist die Behauptung einer definitiven, kausalen ökonomischen Baseline methodisch nicht haltbar.
Das Paradoxon der defensiven KI-Kostenreduktion
Umgekehrt müssen Behauptungen, dass der umfassende Einsatz von Sicherheits-KI und Automatisierung zu drastischen Kostenreduzierungen führt (z. B. Einsparungen von fast 2 Millionen USD pro Vorfall), durch das Prisma des allgemeinen IT-Sicherheitsreifegrades betrachtet werden:
Einführung als Indikator für Reifegrad: Organisationen, die in der Lage sind, Sicherheits-KI umfassend in Präventions-, Erkennungs- und Reaktions-Workflows zu integrieren, verfügen fast ausnahmslos über höhere IT-Sicherheitsbudgets, ausgereifte Security Operations Center (SOCs), ein robustes Identity and Access Management (IAM), bewährte Incident-Response-Pläne (IR) und etablierte DevSecOps-Praktiken.
Kausalitätsfehlschluss: Die geringeren Vorfallskosten in Organisationen mit hoher KI-Adoption werden durch deren umfassenden, grundlegenden IT-Sicherheitsreifegrad getrieben. Diese finanziellen Einsparungen allein dem Kauf von KI-Sicherheitswerkzeugen zuzuschreiben, stellt ein grundlegendes Versäumnis bei der Kontrolle von Störvariablen dar.
Die Datenlücke in Indien
Bei der Bewertung des Cyber-Risikos von Unternehmen in Indien müssen Vorstände und CISOs eine strikte Grenze zwischen globalen statistischen Verallgemeinerungen und verifizierten, lokalen operationalen Erkenntnissen ziehen.
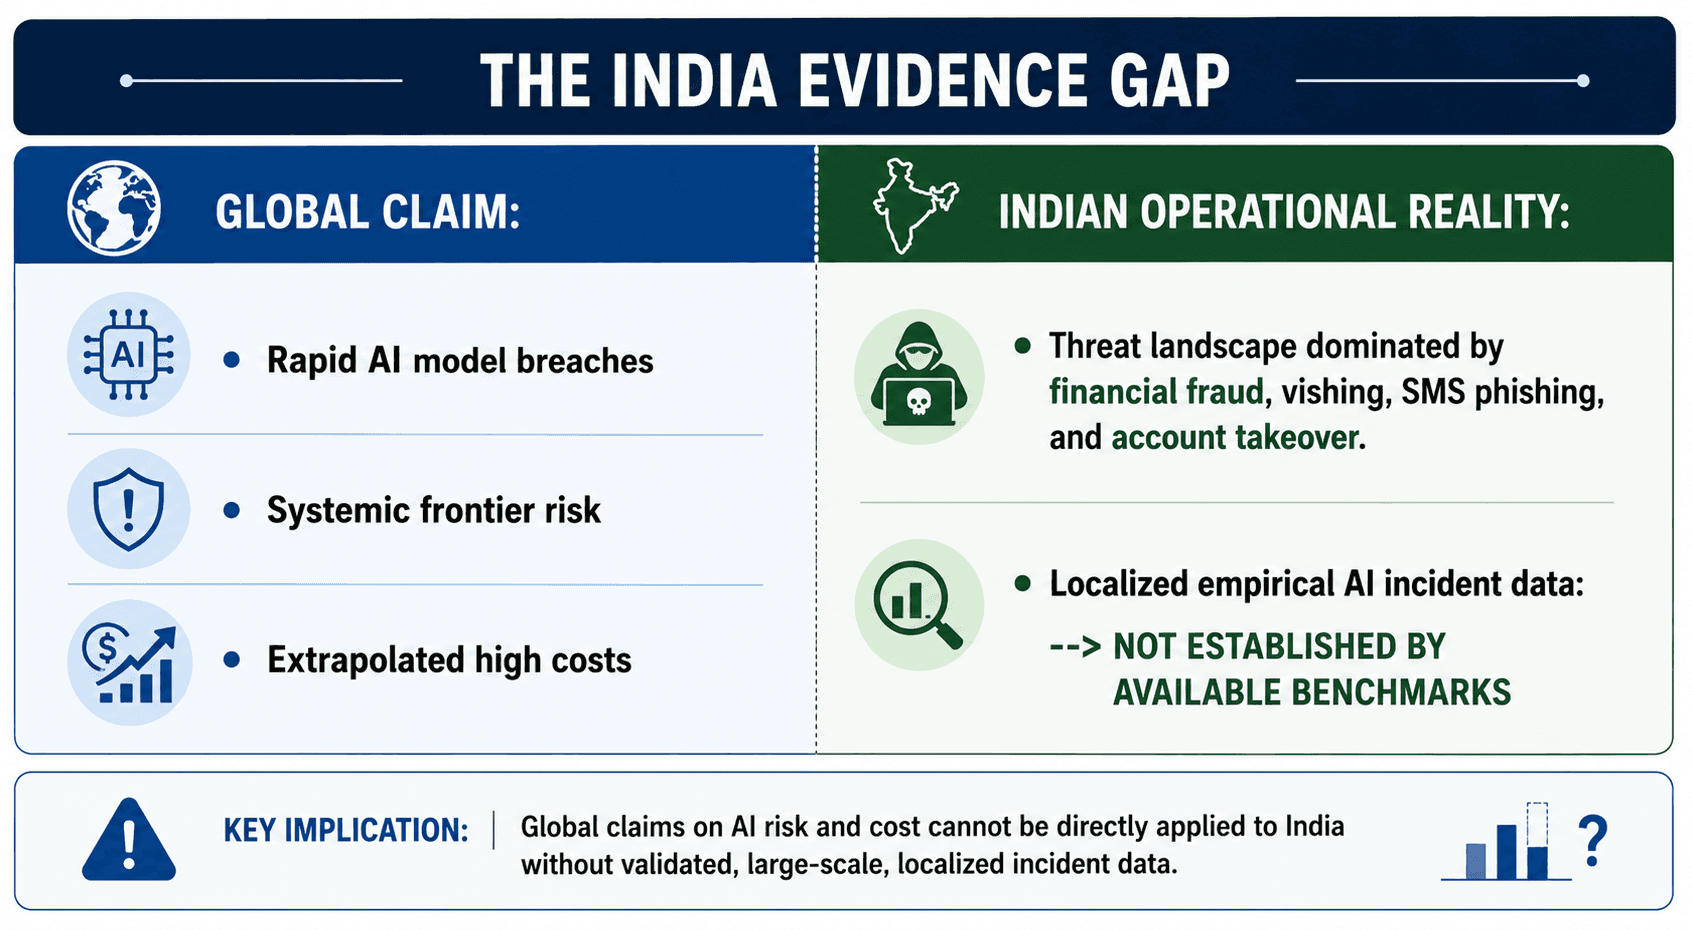
Kritische Bewertung lokaler Daten
Grenzen der Stichprobengröße: Globale Studien zu Datenpannen umfassen in der Regel nur eine sehr begrenzte Kohorte indischer Unternehmen (ca. 50–60 Organisationen, was weniger als 10 % der globalen Stichproben entspricht).
Unbelegte Spezifika: Verfügbare globale Forschungsdatensätze belegen oder offenbaren Folgendes nicht:
Die präzise Anzahl der indischen Sicherheitsvorfälle, die strikt als „KI-gestützt“ klassifiziert wurden.
Die Verbreitung spezifischer KI-Angriffsvektoren in Indien (z. B. Model Inversion, Prompt Injection, Data Poisoning).
Unabhängig verifizierte Angriffsketten, Malware-Signaturen oder forensische Beweise, die belegen, dass KI für die lokalen Eindringungen essenziell war.
Verifizierte buchhalterische Aufschlüsselungen, die KI-attributable Verluste innerhalb indischer Unternehmen isolieren.
Lokaler operationaler Kontext vs. globales Framing
In Indiens Finanzsektor und den kritischen Infrastrukturen (KRITIS) wird die praktische Bedrohungslage weiterhin von digitalem Finanzbetrug in großem Stil, Voice-/SMS-Phishing (Vishing/Smishing), dem Abgreifen von Zugangsdaten (Credential Harvesting) und Social Engineering zur Übernahme von Remote-Konten dominiert. Obwohl Bedrohungsakteure einfache generative Werkzeuge nutzen, um die sprachliche Qualität und Quantität lokaler Phishing-Kampagnen zu verbessern, ist die Einstufung dieser Aktivitäten als grundlegend neue Kategorie von „KI-gestützten Cyber-Sicherheitsvorfällen“ eine interessengeleitete Fehlpräsentation der operationalen Realität.
Taxonomie des KI-Cyber-Risikos: Bedrohungsvektoren entflechten
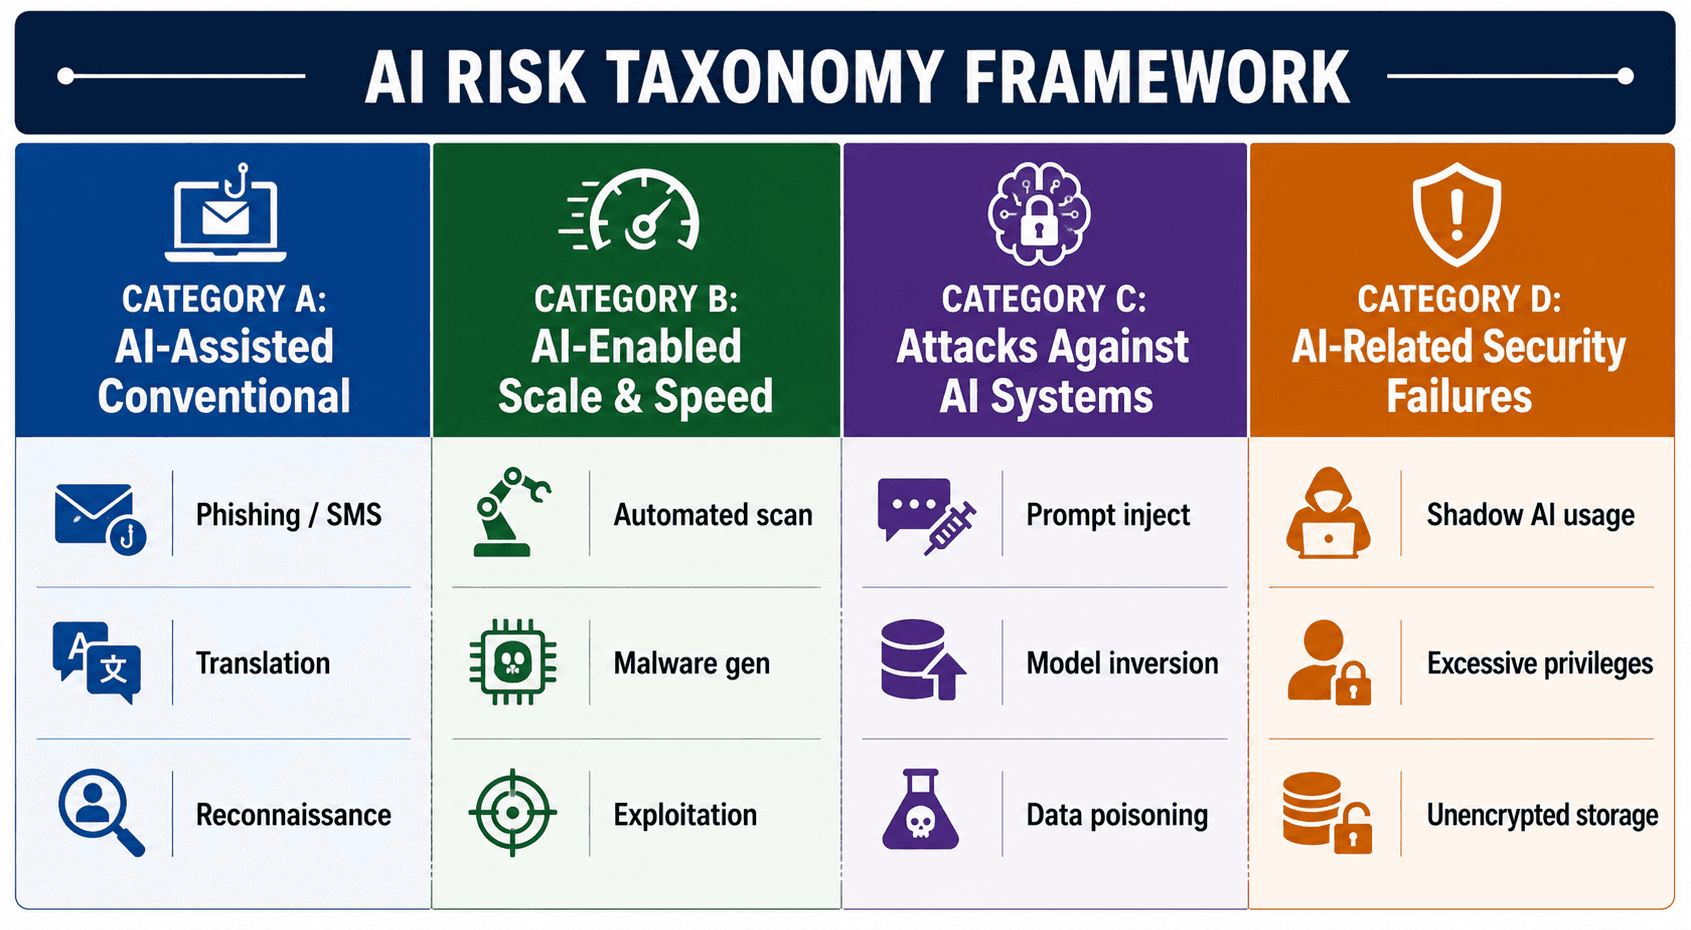
Um allgemeines Framing und eine ineffiziente Ressourcenallokation zu vermeiden, müssen Organisationen das KI-Cyber-Risiko in vier unterschiedliche Kategorien unterteilen:
A. KI-unterstützte konventionelle Angriffe
Definition: Traditionelle Angriffsmethoden, bei denen Angreifer standardmäßige kommerzielle KI-Tools als unterstützende Produktivitätswerkzeuge nutzen, um Zeit zu sparen.
Beispiele: Verfassen überzeugender Phishing-E-Mails, Übersetzen von Köder-Nachrichten, Verfeinern von Aufklärungsskripten oder Ausarbeiten von Social-Engineering-Identitäten.
Auswirkung: Senkt die Eintrittsbarriere und erhöht das Angriffsvolumen, verändert jedoch nicht die zugrundeliegende Schwachstelle oder den Eindringungsweg.
B. KI-aktivierte Hochgeschwindigkeitsangriffe
Definition: Angriffe, bei denen spezialisierte KI oder Automatisierung die Geschwindigkeit, das Ausmaß, die Zielpräzision oder die Effektivität des Exploit-Payloads maßgeblich verändert.
Beispiele: Automatisierte Erkennung von Schwachstellen und schnelle Exploit-Synthese, polymorph generierte Verschleierung von KI-Malware-Payloads.
Auswirkung: Verkürzt das Reaktionsfenster der Verteidiger von Tagen auf Minuten.
C. Angriffe, die direkt auf KI-Systeme abzielen
Definition: Exploits, die auf die interne Funktionsweise, Architektur oder die Trainings-Pipelines von KI-Modellen und -Anwendungen gerichtet sind.
Beispiele: Indirekte Prompt Injection, Model Inversion/Extraction, Training Data Poisoning, Adversarial Evasion und die Kompromittierung angebundener Modell-APIs oder Orchestrierungs-Plugins.
Auswirkung: Kompromittiert die Vertraulichkeit von Daten, die Modellintegrität und die Entscheidungslogik des Systems.
D. KI-bezogene Sicherheits- und Governance-Mängel
Definition: Vorfälle, die aus mangelhafter Verwaltung, schwacher Identitätsarchitektur oder fehlender Aufsicht bei KI-Implementierungen resultieren.
Beispiele: Einsatz nicht genehmigter KI-Software von Drittanbietern („Shadow AI“), übermäßige Berechtigungen für API-Dienstkonten, fehlende Datenklassifizierung und Speicherung unverschlüsselter sensitiver Daten in öffentlichen Cloud-KI-Repositories.
Auswirkung: Stellt ein grundlegendes Versagen der operationalen Hygiene dar und setzt sensible Assets frei, ohne dass dafür hochentwickelte Angriffstechniken erforderlich wären.
Reale Angriffsszenarien vs. Evidenzlücken
Eine fundierte Risikobewertung muss evaluieren, ob publizierte Behauptungen der Branche durch lückenlose, forensisch verifizierte End-to-End-Angriffsketten gestützt werden.
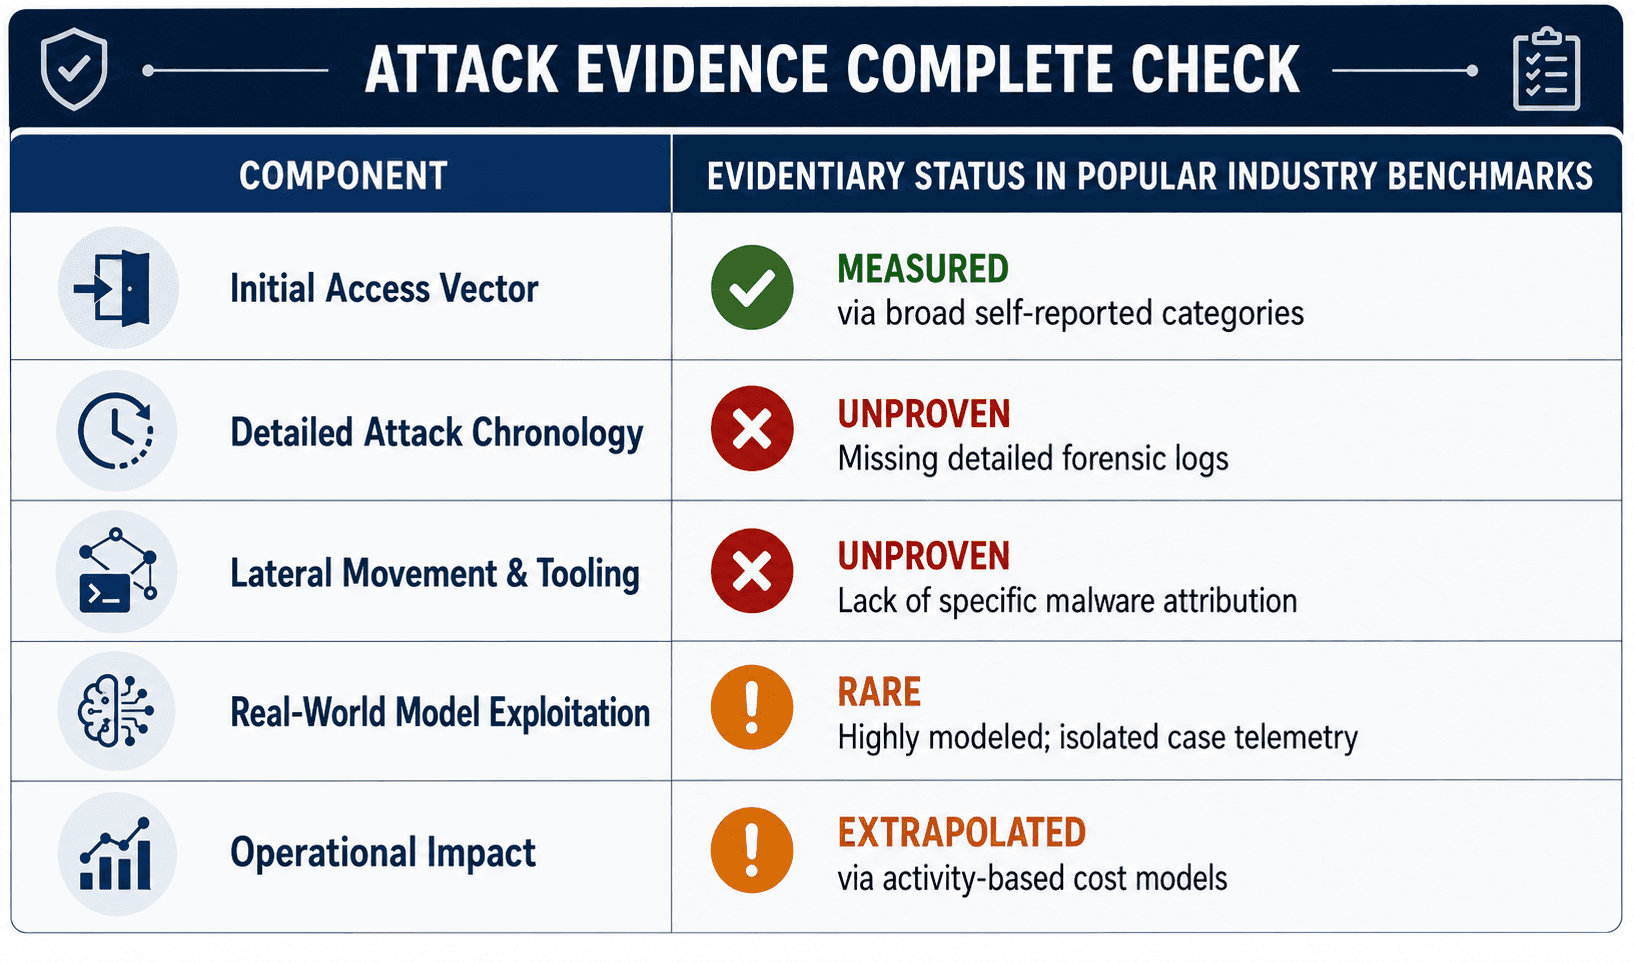
In der gesamten breiteren Fachliteratur zeigt sich ein deutlicher Mangel an dokumentierten, realen Fallstudien, die End-to-End forensische Angriffsketten detailliert beschreiben, bei denen ein mathematisches Versagen eines KI-Modells die primäre Ursache des Sicherheitsvorfalls war.
Stattdessen lässt sich die überwiegende Mehrheit der verifizierten Vorfälle auf standardmäßige Erstzugangsvektoren zurückführen: Voice-/SMS-Phishing, missbrauchte valide Zugangsdaten, ungepatchte öffentlich erreichbare Software-Schwachstellen und Kompromittierungen der Software-Lieferkette von Drittanbietern.
Eine Neubewertung des Cyber-Risikos im Finanzsektor
Finanzinstitute werden routinemäßig als Primärziel für hochentwickelte KI-Cyber-Bedrohungen genannt. Eine differenzierte Betrachtung offenbart wichtige Unterschiede:
Breite Branchenaggregation: Benchmark-Studien fassen routinemäßig diverse Teilbereiche wie Retail Banking, Investment Banking, Nicht-Banken-Finanzunternehmen (NBFCs), Zahlungsabwickler, Kapitalmärkte, digitale Kreditplattformen und Kryptowährungsbörsen in einem einzigen Topf „Finanzdienstleistungen“ zusammen.
Fehlinterpretation von Betrug als Cyber-Eindringung: Ein erheblicher Anteil der gemeldeten Vorfälle im Finanzsektor betrifft verbraucherorientierten Zahlungsbetrug, Social Engineering, Credential Harvesting und autorisierten Zahlungsbetrug (Authorized Push Payment Scams).
Verstärkung der regulatorischen Kosten: Finanzdienstleistungen unterliegen strengen globalen Datenschutzvorschriften, obligatorischen Meldepflichten bei Sicherheitsvorfällen und hohen Bußgeldern bei Non-Compliance. Wenn ein Finanzinstitut einen Sicherheitsvorfall verzeichnet, treiben gesetzliche Berichtskosten und Entschädigungsmechanismen für Kunden die Gesamtkosten des Vorfalls in die Höhe – unabhängig davon, ob KI am Eindringungsversuch beteiligt war.
Governance vs. Technologie: Der wahre operative Engpass
Die primäre Schwachstelle moderner Unternehmen ist nicht der Mangel an hochentwickelter KI-Sicherheits- und Abwehrtechnologie, sondern die rasche Einführung von KI-Systemen im Unternehmen ohne grundlegende Governance, Identitätsverwaltung und operationale Hygiene.
Der Governance-Zusammenbruch
Branchen-Benchmarkdaten zeigen, dass über zwei Dritteln der von Sicherheitsvorfällen betroffenen Organisationen funktionale KI-Governance-Richtlinien oder Erkennungsmöglichkeiten für Shadow AI fehlten.
Zudem versäumten es über 90 % der Organisationen, die von Sicherheitsvorfällen im Zusammenhang mit KI-Modellen betroffen waren, grundlegende Zugriffskontrollen (wie rollenbasierte Zugriffskontrolle und Multi-Faktor-Authentisierung) für diese KI-Workloads durchzusetzen.
Weniger als die Hälfte der Unternehmensumgebungen verwaltet und sichert nicht-menschliche Identitäten (Non-Human Identities, NHIs) – wie API-Schlüssel, Dienstkonten und automatisierte Token –, die innerhalb automatisierter KI-Workflows agieren.
Hierarchie der Sicherheitskontrollen im Unternehmen
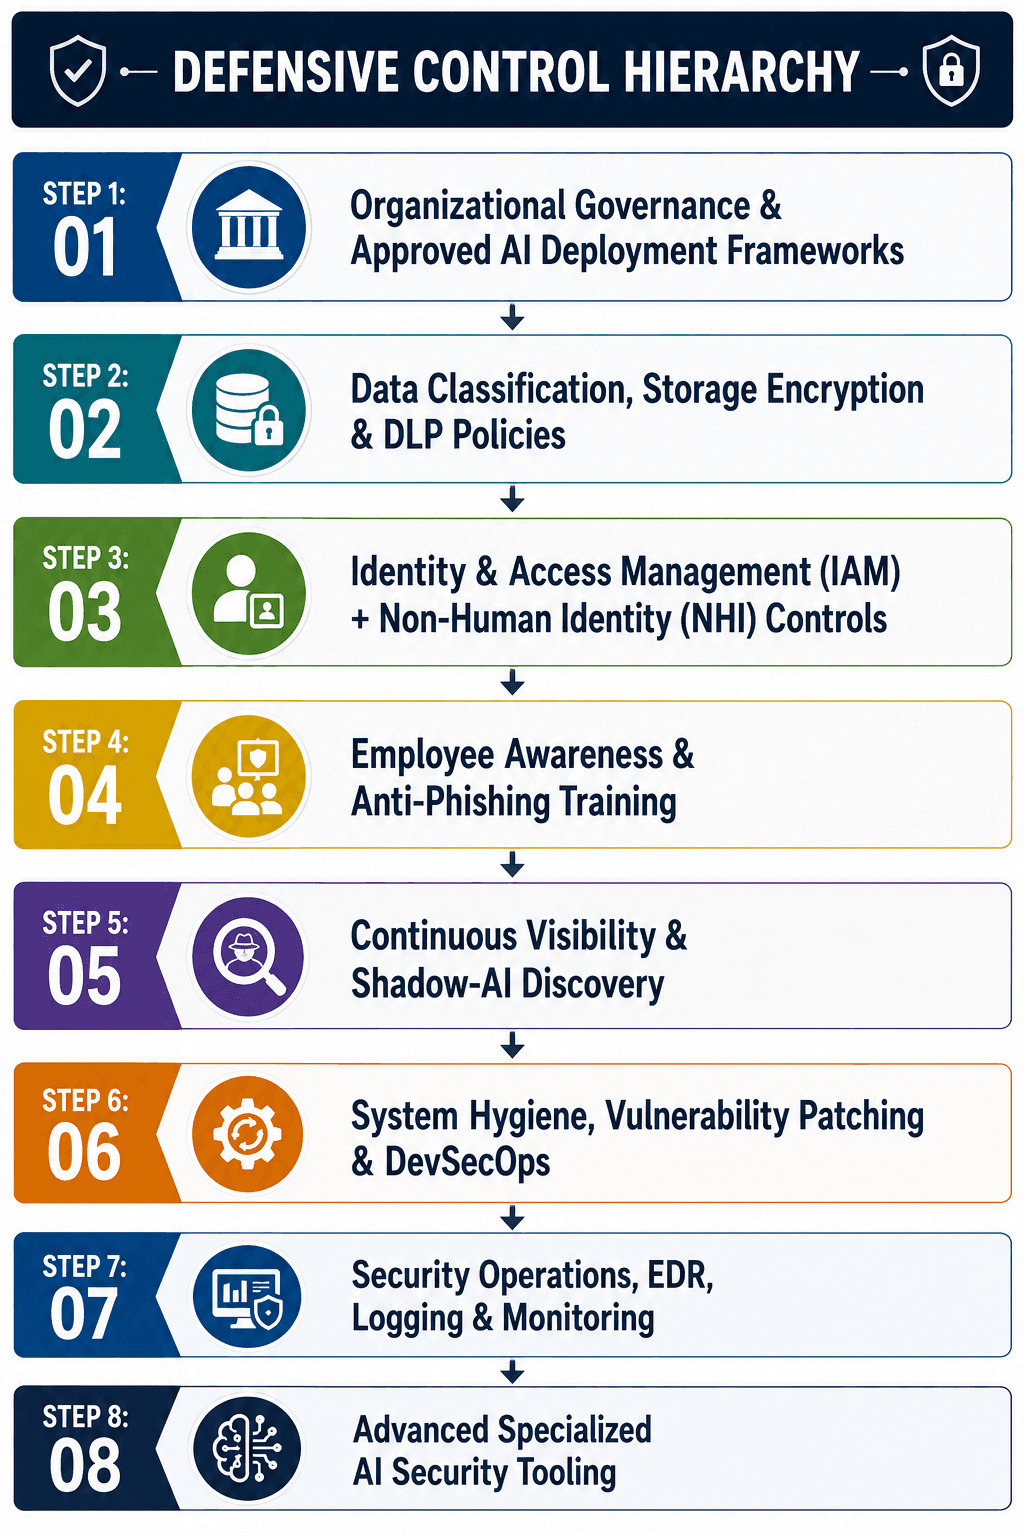
Organisationen, die versuchen, KI-Risiken durch den sofortigen Kauf spezialisierter KI-Sicherheitsplattformen zu mindern, springen direkt zu Schritt 8 der Verteidigungshierarchie und ignorieren dabei die Schritte 1 bis 7.
Die Führungsebene muss eine strikte Reihenfolge von Kontrollen durchsetzen:
Governance- und Richtlinien-Frameworks: Definition klarer Genehmigungsprozesse, Richtlinien zur akzeptablen Nutzung (Acceptable Use Policies) und regulatorischer Aufsicht für KI-Tools.
Datenklassifizierung und -verschlüsselung: Durchsetzung einer robusten Verschlüsselung im Ruhezustand (at Rest) und bei der Übertragung (in Transit) über alle Repositories hinweg, bevor Daten für KI-Pipelines freigegeben werden.
Identity & Access Management (IAM): Durchsetzung strenger Least-Privilege-Richtlinien, Zero-Trust-Zugriff und dediziertes Lifecycle-Management sowohl für menschliche Nutzer als auch für nicht-menschliche Identitäten (NHIs).
Sichtbarkeit und Erkennung von Shadow AI: Implementierung aktiver Discovery-Tools zur Erkennung nicht autorisierter Cloud-Workloads, nicht genehmigter SaaS-KI-Nutzung und unkontrollierter API-Integrationen.
Grundlegende Hygiene und DevSecOps: Konsequentes Schwachstellenmanagement, kontinuierliches Patching und automatisierte Konfigurationsaudits.
Erweiterte KI-Sicherheitswerkzeuge: Bereitstellung spezialisierter KI-Sicherheitsüberwachung erst dann, wenn grundlegende Zugriffs-, Identitäts- und Datenkontrollen vollständig operationalisiert sind.
Das kommerziell getriebene Technologie-Narrativ
Bei der Bewertung des wachsenden Drucks zur Beschaffung dedizierter KI-Cyber-Sicherheitslösungen müssen Investitionsausschüsse die breitere kommerzielle Dynamik des Anbieter-Ökosystems berücksichtigen:
Kommerzielle Anreize: Anbieter von IT-Sicherheitsprodukten haben starke kommerzielle Anreize, neue Risiken als neuartige, hochkomplexe Bedrohungen darzustellen, die den Erwerb neuer, spezialisierter Software-Suiten erforderlich machen.
Sicherheits-Tool-Proliferation vs. fundamentale Kontrollen: Marketing-Narrative betonen oft übermäßig zukunftsweisende KI-Bedrohungen, während sie die Realität herunterspielen, dass über die Hälfte aller Datenpannen in Unternehmen auf grundlegende, unverschlüsselte sensitive Repositories, Credential-Missbrauch oder Standard-Phishing zurückzuführen ist.
Der Fehlschluss des Reifegrad-Indikators: Kommerzielle Botschaften suggerieren häufig, dass der Kauf von KI-Abwehrsystemen direkt zu geringeren Vorfallskosten führt. In der Realität werden niedrigere Kosten durch einen ganzheitlichen Reifegrad des IT-Sicherheitsprogramms, starke operative Disziplin, gut finanzierte SOCs und effektive Governance erreicht.
Kernelemente: IT-Sicherheitsgrundlagen zuerst
Eine kritische Bewertung der Evidenz führt zu einem unbestreitbaren Ergebnis: Die effektive Schadensminderung von KI-bezogenen Cyber-Risiken basiert primär auf meisterhaft beherrschten IT-Sicherheitsgrundlagen, nicht auf spezialisierten Anbieterlösungen.
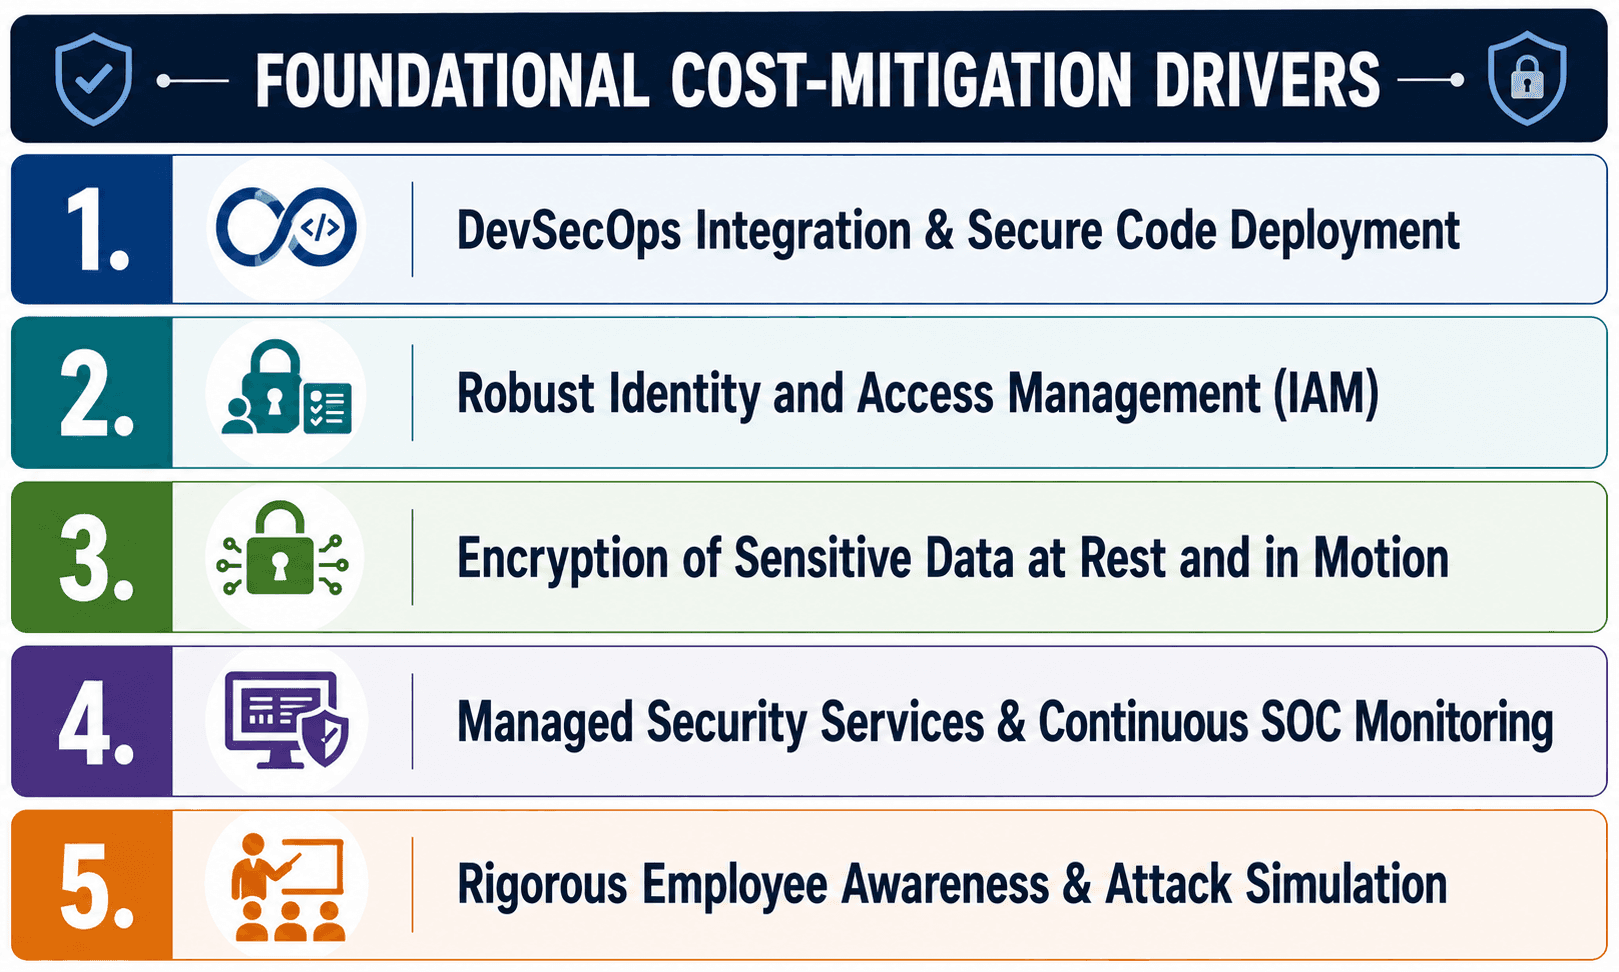
Die primären Faktoren, die nachweislich die Auswirkungen von Sicherheitsvorfällen konsistent minimieren, konzentrieren sich auf fundamentale Disziplinen:
DevSecOps-Ansätze: Die direkte Integration von Sicherheitstests in den Entwicklungslebenszyklus bleibt einer der wichtigsten Faktoren zur Reduzierung von Vorfallskosten.
Umfassende Identitätssicherheit: Eine konsequente IAM-Implementierung über menschliche und maschinelle Identitäten hinweg verhindert unbefugte laterale Bewegungen im Netzwerk.
Universelle Datenverschlüsselung: Der Schutz von Daten im Ruhezustand und bei der Übertragung minimiert das finanzielle Risiko, selbst wenn Netzwerkperimeter durchbrochen werden.
Incident-Response-Bereitschaft und -Tests: Regelmäßige Übungen von Incident-Response-Plänen, Red Teaming und proaktives Threat Hunting verkürzen die Zeitspanne bis zur Eindämmung eines Vorfalls drastisch.
Analytische Evidenzmatrizen
Globale Matrix: Was die Evidenz beweist vs. was sie nicht beweist
Behauptung | Verfügbare Evidenz | Was die Evidenz direkt stützt | Was unbewiesen / unbelegt bleibt | Konfidenzniveau |
Rascher Anstieg KI-gestützter Angriffe | Selbstauskünfte in Umfragen, die einen Anstieg KI-gestützter Vorfälle um ca. 56 % nahelegen. | Bedrohungsakteure nutzen zunehmend generative Werkzeuge zur Unterstützung von Social Engineering und Phishing. | Dass autonome KI-Systeme End-to-End-Netzwerkeindringungen ohne menschliche Steuerung durchführen. | Mittel |
Zusätzliche, auf KI zurückzuführende Vorfallskosten | Modellierte Schätzungen, die einen Kostenaufschlag von ca. 1 Mio. USD für KI-gestützte Vorfälle behaupten. | KI-unterstützte Angriffe beschleunigen die Angriffsgeschwindigkeit und zielen auf HVEs ab. | Direkte Kausalität zwischen KI-Tools und Kosteninflation, unabhängig von Unternehmensgröße und Branche. | Gering |
KI-Sicherheitswerkzeuge führen zu geringeren Vorfallskosten | Korrelationen, die um 1,9 Mio. USD geringere Vorfallskosten in SOCs mit hoher KI-Adoption zeigen. | Organisationen mit reifen Sicherheitsprogrammen und hohen Budgets verzeichnen geringere Vorfallskosten. | Dass der Kauf von KI-Sicherheitssoftware direkt eine Kostenreduktion bewirkt, unabhängig vom Basis-Reifegrad. | Gering bis Mittel |
Fokus von Angriffen auf den Finanzsektor | Umfragedaten, die eine hohe Konzentration von Angriffen im Finanz- und Energiesektor zeigen. | Stark regulierte Sektoren mit wertvollen Daten erleiden hohe operationale Auswirkungen durch Vorfälle. | Dass Finanzinstitute im Vergleich zu anderen Sektoren einzigartigen, mathematischen KI-Schwachstellen ausgesetzt sind. | Mittel |
Verbreitung von Defiziten in der KI-Governance | Über 60 % der betroffenen Unternehmen verfügten über keine KI-Governance oder Zugriffskontrollen. | Die operative Einführung von KI überholt die IT-Sicherheitsaufsicht und die IAM-Integration in Unternehmen rasant. | N/A (Durch empirische Daten sehr gut belegt). | Hoch |
Indienspezifische Evidenzmatrix
Erkenntnis / Behauptung | Indienspezifische Evidenz verfügbar? | Was tatsächlich geschlussfolgert werden kann | Was nicht geschlussfolgert werden kann |
Verbreitung KI-gestützter Sicherheitsvorfälle | Nein (Stichproben zu klein, unsegmentiert). | Globale Erkenntnisse können nicht direkt übertragen werden, um auf eine lokale Verbreitung zu schließen. | Durch verfügbare Evidenz nicht nachgewiesen. |
Spezifische KI-Vorfallskosten in Indien | Nein (Regionale Durchschnittswerte werden ohne KI-Aufschlüsselung berichtet). | Die allgemeinen Vorfallskosten in Indien liegen im Durchschnitt bei ca. 2,79 Mio. USD[cite: 1]. | Spezifische finanzielle Auswirkungen, die ausschließlich auf KI-Bedrohungen in indischen Unternehmen zurückzuführen sind[cite: 1]. |
Aufschlüsselung der dominanten KI-Vektoren | Nein (Keine forensische Aufschlüsselung für Indien bereitgestellt)[cite: 1]. | Indische Organisationen sind in hohem Maße von digitalem Finanzbetrug und Phising betroffen. | Das genaue Verhältnis von Model Inversion, Prompt Injection oder Malware bei lokalen Vorfällen[cite: 1]. |
Verbreitung von Shadow AI in indischen Unternehmen | Nein (Spezifische regionale Aufschlüsselung fehlt)[cite: 1]. | Die allgemeine Nutzung nicht autorisierter SaaS-Tools in Unternehmen ist weltweit weit verbreitet[cite: 1]. | Genaue lokale Vorfallsraten, die speziell mit Shadow AI in Indien verknüpft sind[cite: 1]. |
Strategische Empfehlungen für CISOs, Vorstände und Investitionsausschüsse
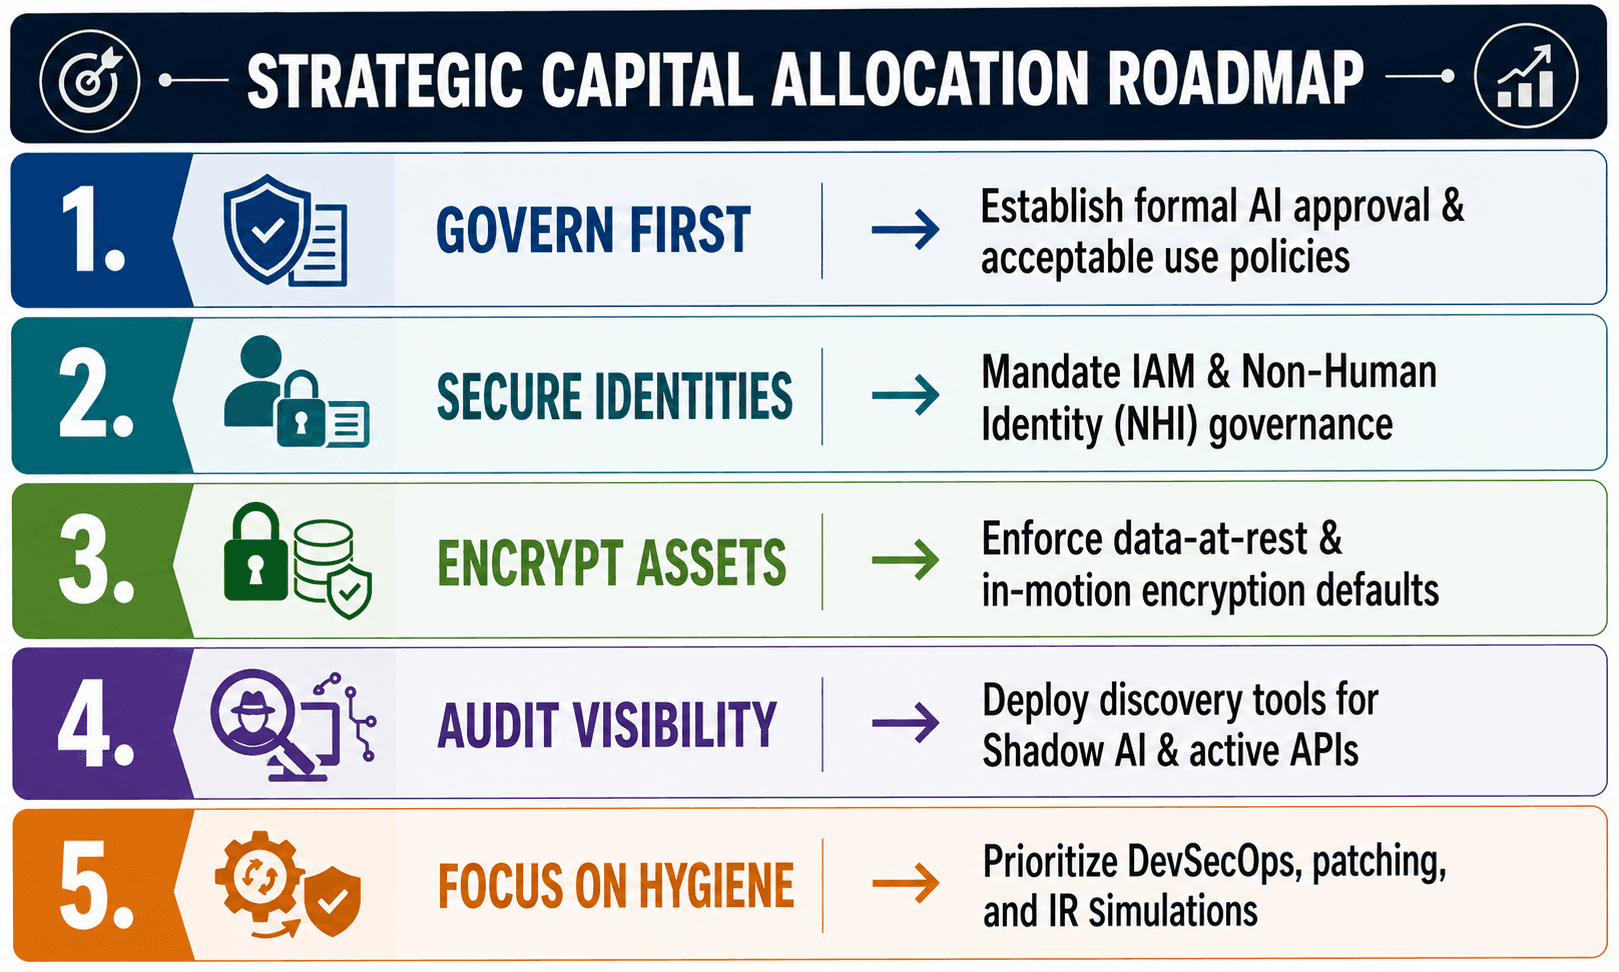
Auditierung der Basis-Governance vor der Softwarebeschaffung:
Mahnen Sie klare Governance-Richtlinien an, die genehmigte KI-Einführungs-Frameworks, Regeln zur Datenhandhabung und obligatorische Freigabeprozesse definieren, bevor Investitionsausgaben für KI-Sicherheitsprodukte autorisiert werden.
Erweiterung der Identitätsarchitektur auf nicht-menschliche Identitäten (NHIs):
Behandeln Sie API-Schlüssel, Dienstkonten, automatisierte Token und KI-Agenten als hochgradig risikobehaftete Identitätsvektoren. Implementieren Sie kontinuierliche Laufzeit-Autorisierungen, automatisierte Schlüsselrotationen und strenge rollenbasierte Zugriffskontrollen.
Durchsetzung universeller Verschlüsselungsstandards:
Stellen Sie sicher, dass sensitive Kundendaten (PII), Mitarbeiterdaten und das geistige Eigentum des Unternehmens sowohl im Ruhezustand als auch bei der Übertragung verschlüsselt sind. Verschlüsselung bleibt die zuverlässigste Kontrollmaßnahme, um Datenkompromittierungen während eines Eindringens zu neutralisieren.
Aufrechterhaltung kontinuierlicher Transparenz über Shadow AI und APIs:
Implementieren Sie Erkennungsmechanismen auf Netzwerk- und Endpunktebene, um nicht genehmigte SaaS-KI-Tools, nicht autorisierte Cloud-Speicherinstanzen und unkontrollierte API-Integrationen zu überwachen.
Priorisierung von DevSecOps und operationaler Bereitschaft:
Allokieren Sie Budget für grundlegende IT-Sicherheitspraktiken – wie die Integration von Sicherheit in den Entwicklungslebenszyklus, konsequentes Schwachstellenmanagement, regelmäßige Red-Teaming-Übungen und die Erprobung von Incident-Response-Plänen.
Fazit
Die zentrale Herausforderung für moderne Unternehmen besteht nicht darin, dass Cyber-Gegner unaufhaltsame, autonome KI-Waffen entwickelt haben. Vielmehr führen Unternehmen Künstliche Intelligenz weitaus schneller ein und skalieren sie, als sie diese steuern, absichern und überwachen können. Zudem vernachlässigen einige Akteure die Berücksichtigung KI-assoziierter Risiken in ihren Risikoberechnungen gänzlich.
Um Cyber-Risiken effektiv zu minimieren, müssen CISOs, Vorstandsmitglieder und Investitionsausschüsse dem Hype der Anbieter widerstehen und analytische Präzision wahren. Die wirksamste Antwort auf KI-bezogene Cyber-Risiken beginnt nicht mit dem Erwerb teurer, unerprobter KI-Abwehrsoftware. Sie beginnt mit der Beherrschung der grundlegenden IT-Sicherheitsdisziplinen: der Durchsetzung einer strikten Governance, der Absicherung menschlicher und maschineller Identitäten, der Verschlüsselung sensitiver Repositories und der Aufrechterhaltung einer lückenlosen operationalen Hygiene über die gesamte Unternehmensinfrastruktur hinweg.
Laden Sie dieses Whitepaper über KI in der OT-Governance herunter, um mehr zu erfahren.
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

IEC 62443 Series Explained: Every Standard You Need to Know
Team Shieldworkz

Investigative cyber threat research report: Le Tampon municipal cyberattack
Prayukth K V

Inkrafttreten und Fristen zur Umsetzung der CEA-Cybersicherheitsrichtlinien
Team Shieldworkz

Aufbau eines Sicherheitskonzepts auf Basis der NIST-CSF-Implementierungsstufen (Tiers)
Team Shieldworkz

Cyberangriff auf die Stadtwerke Landsberg: Was geschah, welche Systeme betroffen waren und warum kritische Dienstleistungen online blieben
Prayukth K V

NERC-CIP-Audit-Feststellungen: 15 häufige Abweichungen und wie Sie diese beheben
Team Shieldworkz






