

Die OT-Ruhephase: Was ein 30-tägiger Rückgang direkter Intrusion-Aktivitäten tatsächlich aussagt


Prayukth K V
In den letzten 30 Tagen ergab die Analyse der Telemetriedaten aus den Honeypot-Umgebungen von Shieldworkz eine spürbare Veränderung: Direkte Einbruchsversuche auf Assets der Betriebstechnologie (Operational Technology, OT) und industrieller Steuerungssysteme (ICS) sind leicht zurückgegangen.
Für einen ungeschulten Beobachter oder einen Unternehmensvorstand, der lediglich übergeordnete Kennzahlen betrachtet, könnte ein Rückgang der direkten Angriffe auf OT-Assets der Ebenen 2 und 3 ein falsches Bild vermitteln. Die Interpretation einer einmonatigen Beruhigung der Honeypot-Telemetrie als tatsächliche Risikominderung gehört jedoch zu den gefährlichsten Fehlkalkulationen, die ein Unternehmen vornehmen kann.
Die zugrunde liegenden Daten weisen auf eine weitaus differenziertere Realität hin. Das scheinbare Abflauen direkter OT-Infiltrationen bedeutet keineswegs, dass hochentwickelte Bedrohungsakteure (Advanced Persistent Threats) ihre Ziele im Bereich der kritischen Infrastrukturen (KRITIS) aufgegeben haben. Vielmehr spiegelt es eine strategische Verschiebung oder eine Neuausrichtung der operativen Vorgehensweise wider. Die Akteure verlagern ihre Aktivitäten offenbar weg von gut sichtbaren Brute-Force-Angriffen für den Erstzugang auf OT-Assets hin zu tiefgehender Aufklärung (Reconnaissance) innerhalb bereits kompromittierter Bereiche sowie aggressiven Angriffen auf weniger geschützte kommunale und versorgungsnahe IT-Netzwerke.
Die OT-Ruhephase: Was die Telemetriedaten offenbaren
Um diesen Trend präzise zu bewerten, müssen wir strikt zwischen der beobachteten Telemetrie und der analytischen Interpretation unterscheiden.
Beobachtete Telemetrie
Volumen direkter Angriffsversuche: Shieldworkz-Honeypots, die OT/ICS-Dienste wie Modbus, DNP3, Ethernet/IP und herstellerspezifische Engineering-Schnittstellen simulieren, verzeichneten im vergangenen Monat einen deutlichen Rückgang direkter, von außen initiierter Einbruchsversuche.
Regionale Aktivitätsverschiebungen: Während die direkten Interaktionen mit OT-Honeypots zurückgingen, hielten aktive Operationen gegen energienahe Netze in Europa und Wasserversorger in Amerika ein hohes Tempo aufrecht.
Analytische Interpretation
Die Verringerung direkter eingehender Zugriffe auf OT-Honeypots deutet darauf hin, dass Angreifer weniger breit gestreute, neue Erstzugangsversuche gegen exponierte Industrieanlagen starten.
Dieser ausbleibende eingehende Datenverkehr auf Honeypots beweist keineswegs, dass bestehende, nicht überwachte produktive OT-Netzwerke frei von gegnerischer Präsenz sind.
Ein 30-tägiges Zeitfenster stellt lediglich eine kurze Momentaufnahme im Kampagnenzyklus von Bedrohungsakteuren dar. Einen kurzfristigen Rückgang der Aktivitäten auf externen Honeypots als Beleg für ein nachlassendes Interesse der Angreifer zu werten, verwechselt Detektionsreichweite mit der tatsächlichen operativen Dynamik der Akteure.
Welche Ursachen erklären den Rückgang?
Wenn die Angriffsaktivitäten in der internetseitigen Telemetrie ohne entsprechende geopolitische Entspannung oder behördliche Takedown-Maßnahmen zurückgehen, lassen sich drei operative Hypothesen aufstellen:
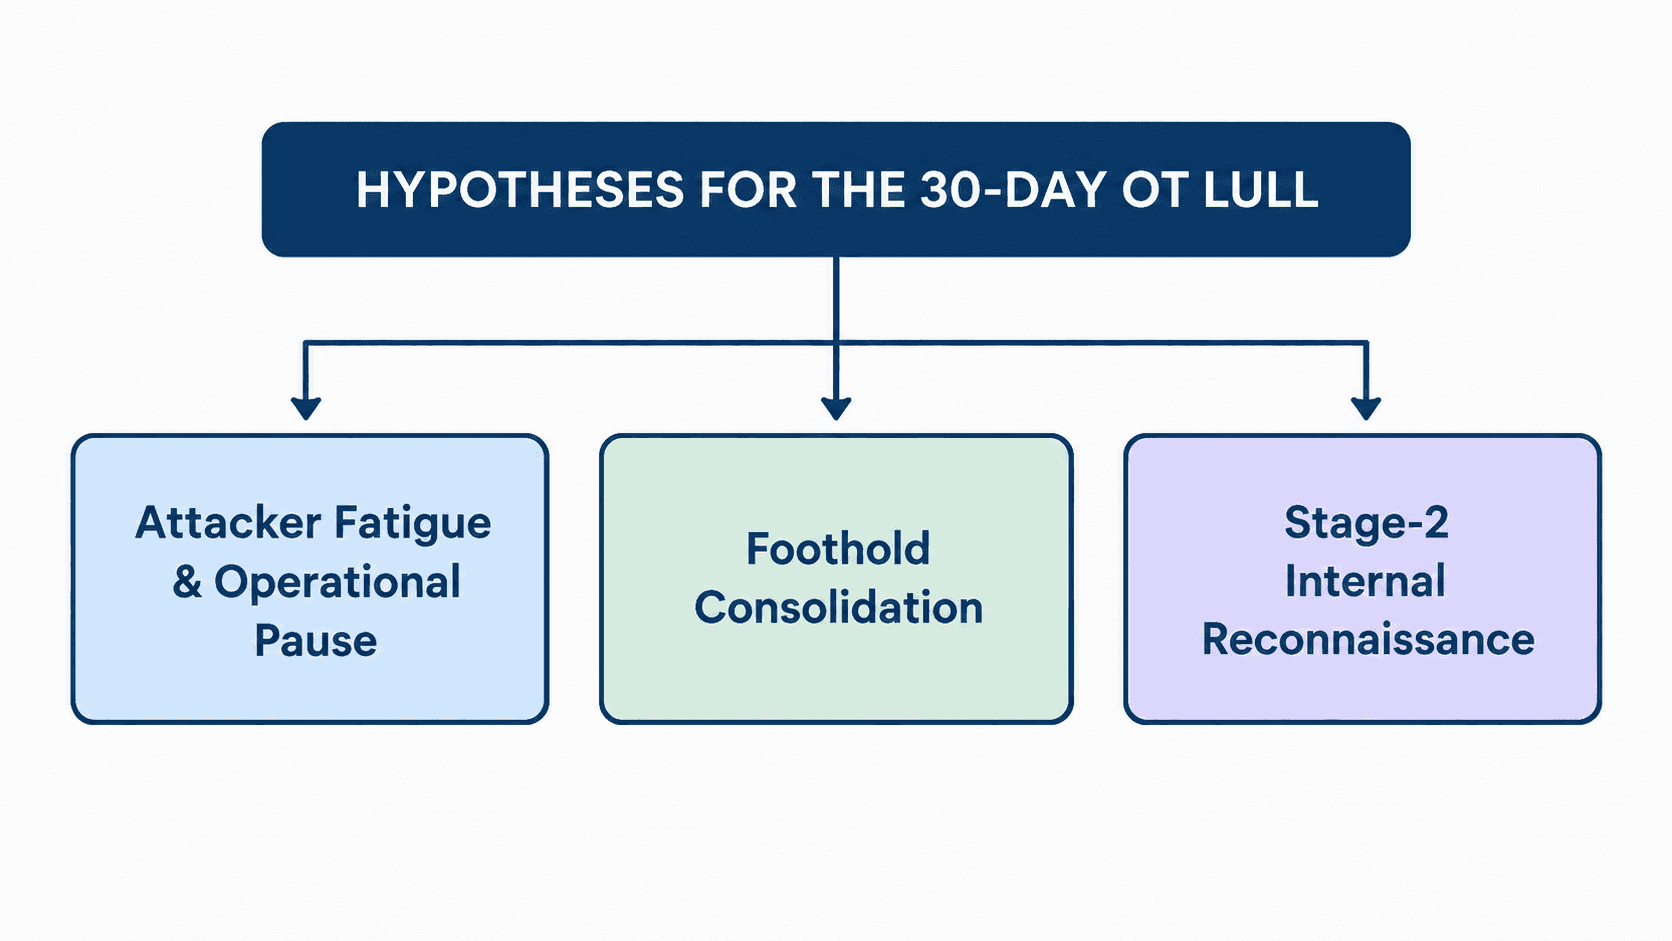
Hypothese A: Erschöpfung der Angreifer und Pausen im Kampagnenlebenszyklus
Die bis Mitte 2026 beobachteten, hochfrequenten Kampagnenzyklen haben die operativen Ressourcen der Bedrohungsakteure stark beansprucht. Die Aufrechterhaltung aktiver, mehrstufiger Angriffsketten erfordert kontinuierliche Infrastrukturpflege, Credential Harvesting und die Anpassung von Payloads. Auf Phasen operativer Erschöpfung oder Ressourcenknappheit folgt häufig eine temporäre Beruhigung, in der Bedrohungsgruppen Massenscans pausieren, um Werkzeuge zu überarbeiten, ihre Infrastruktur zu rotieren und exfiltrierte Daten zu verarbeiten.
Hypothese B: Konsolidierung bestehender Zugänge vor der Generierung neuer Zugänge
Akteure, die sich in früheren Kampagnen im Jahr 2026 erfolgreich Zugang verschafft haben, müssen keine auffälligen Erstzugangsversuche mehr durchführen. Anstatt operative Infrastruktur für das Erlangen neuer Zugangspunkte zu kompromittieren, wechseln staatlich gesteuerte sowie finanziell motivierte Akteure häufig in eine Phase der internen Systempflege. In dieser Phase konzentrieren sich die Aktivitäten auf die Etablierung persistenter Sekundärzugänge, die Eskalation von Berechtigungen und die Auditierung bereits kompromittierter Umgebungen.
Hypothese C: Interne Aufklärung der Phase 2 (Stage-2 Internal Reconnaissance)
Die vorliegenden Daten decken sich eng mit Mustern, bei denen Angreifer, die sich bereits im operativen Netz oder Unternehmensnetzwerk befinden, zur internen Aufklärung und Verkehrsüberwachung übergehen. Dies umfasst das Mapping der Netzwerktopologie, die Identifizierung von Human-Machine Interfaces (HMIs), die Lokalisierung von Engineering-Workstations (EWS), das Ausspähen von Schlüsselpersonal und Angriffsfenstern sowie die Analyse industrieller Protokollströme. Diese Aktivitäten finden vollständig innerhalb der internen Sicherheitsgrenzen statt und hinterlassen keinerlei Spuren auf externen Honeypots.
Die Angreifer sind nicht verschwunden
Während die direkten Zugriffe auf isolierte OT-Assets zurückgingen, intensivierten sich die Aktivitäten von Bedrohungsakteuren in den IT-Umgebungen von Kommunen und Versorgungsunternehmen im exakt selben Zeitraum erheblich.
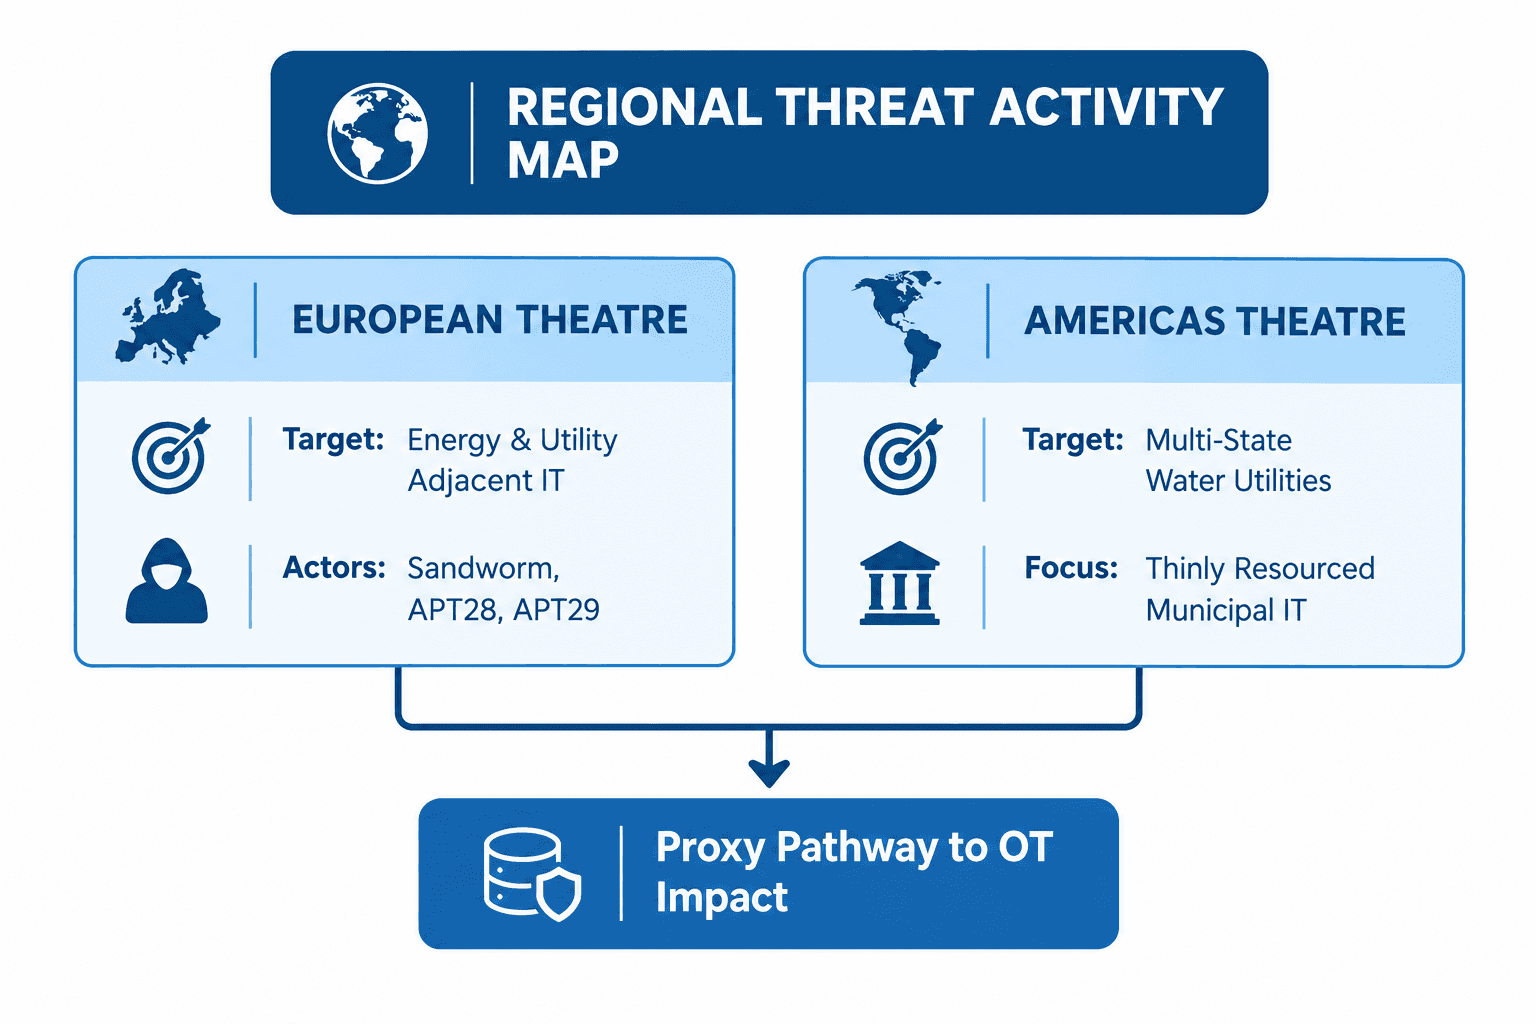
Europäische Versorgungsinfrastruktur
In Europa haben staatlich gestützte Gruppierungen – namentlich Sandworm, APT28 und APT29 – ihre gezielten Operationen gegen energie- und versorgungsnahe Netzwerke fortgesetzt. Anstatt direkte Netzwerkangriffe auf gehärtete SCADA-Systeme zu versuchen, kompromittieren diese Gruppen weiterhin die administrativen IT-Systeme von Unternehmen sowie Systeme von Drittanbietern, die mit Energieversorgern vernetzt sind.
Wassersektor in Amerika
In Amerika deuten Telemetriedaten auf ausgeweitete, bundesstaatenübergreifende Angriffe auf kommunale Wasserversorger hin. Kleine bis mittlere kommunale Betreiber steuern ihre Wasseraufbereitungs- und Verteilungsinfrastruktur routinemäßig über zentralisierte IT-Managementplattformen, ohne über dediziertes OT-Sicherheitspersonal, eine robuste Multi-Faktor-Authentisierung (MFA) oder eine strikte Netzwerksegmentierung zu verfügen.
IT-Umgebungen als Einfallstor in kritische Infrastrukturen
Die operative Verlagerung hin zur kommunalen und versorgungsnahen IT ist ein wesentlicher Trend, der einer tieferen Analyse bedarf. Angreifer wissen, dass die direkte Kompromittierung der OT-Ebene 3 oft das Umgehen von Jump-Hosts, den Umgang mit proprietären Herstellerprotokollen und das Risiko einer sofortigen Entdeckung durch spezialisierte OT-Anomalieüberwachung erfordert.
Durch die Ausweitung ihrer Aktivitäten auf administrative IT-Systeme von Kommunen sichern sich Bedrohungsakteure entscheidende strategische Vorteile:
Gemeinsame Identitäts- und Vertrauensstellungen: Kommunale Verwaltungsnetze nutzen häufig gemeinsam genutzte Domain-Controller, Single-Sign-On-Konfigurationen (SSO) oder Legacy-VPNs, die sich sowohl über die administrative IT als auch über den operativen Versorgungsbetrieb erstrecken.
Dual-Homed-Management-Arbeitsplätze: IT-Systeme in kleineren kommunalen Versorgungsbetrieben hosten oft Remote-Management-Software mit zwei Netzwerkschnittstellen (wie TeamViewer, RDP, LogMeIn), die von Technikern zur Überwachung von Feldgeräten genutzt wird und somit einen ungefilterten Pfad vorbei an Netzwerk-Firewalls bietet.
Verzögerte Detektion: Kommunale IT-Netzwerke weisen in der Regel ein hohes Grundrauschen auf und verfügen selten über eine Rund-um-die-Uhr-Abdeckung durch ein Security Operations Center (SOC). Dies verschafft Angreifern Wochen oder Monate Zeit für unbemerkte Aufklärungsaktivitäten.
Diese Ausgangslage bestätigt die Einschätzung, dass die aktuellen Marktbedingungen eine Zielsubstitution widerspiegeln und keine Risikominderung. Die Kompromittierung der kommunalen IT fungiert hierbei als Bereitstellungsraum für spätere Angriffe auf die physisch gekoppelte OT.
Was die Daten nicht aussagen können: Grenzen der Telemetrie
Eine fundierte Bedrohungsanalyse erfordert die Anerkennung der Grenzen unserer Erfassungsmethoden:
Verzerrung durch Honeypot-Telemetrie: Honeypots erfassen primär opportunistische, internetweite Scans und niedrigschwellige Angriffe. Sie können keine gezielten Living-off-the-Land-Taktiken (LotL) abbilden, die mittels kompromittierter, valider Zugangsdaten innerhalb eines privaten Versorgungsnetzwerks durchgeführt werden.
Einschränkungen des 30-Tage-Fensters: Ein einzelner Datenmonat lässt keine Rückschlüsse auf mehrjährige Makrotrends zu. Die Aktivitäten von Bedrohungsakteuren schwanken in Abhängigkeit von Entwicklungszyklen, geopolitischen Vorgaben und Infrastrukturänderungen.
Grenzen bei Attribution und Absicht: Telemetriedaten über Scan-Aktivitäten allein lassen keine Rückschlüsse auf das endgültige Ziel des Angreifers zu. Ein Akteur, der Screenshots einer Unternehmensnetzwerkkonfiguration sammelt, könnte routinemäßige Aufklärung betreiben oder im Stillen eine destruktive Wiper-Kampagne vorbereiten.
Ziel dieses Beitrags ist es, OT-Sicherheitsteams für diese trügerische Ruhephase zu sensibilisieren und eine Diskussion über die potenziellen Ursachen anzustoßen.
Abwehrplan: Worauf OT-Sicherheitsteams und SOCs achten müssen
Um den mit dieser Verschiebung verbundenen Risiken zu begegnen, müssen Sicherheitsteams ihre Detektionsstrategien von der Überwachung externer Schnittstellen auf die Erkennung interner Seitwärtsbewegungen (Lateral Movement) verlagern.
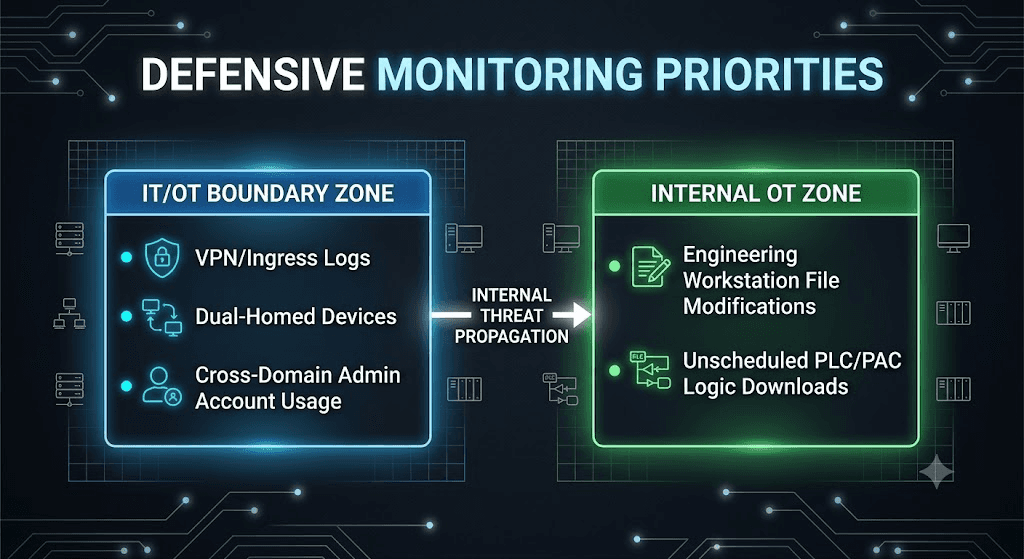
Strategische Empfehlungen für SOCs, CISOs und OT-Betreiber
IT-OT-Jump-Hosts als kritische Assets behandeln
Erzwingen Sie eine strikte, hardwarebasierte Multi-Faktor-Authentisierung (MFA) für alle Fernzugriffspfade, die die administrative IT mit den OT-Sicherheitsbereichen verbinden.
Beenden Sie alle persistenten administrativen Sitzungen, die die Grenze der Ebene 3 des Purdue-Modells überschreiten.
Auditierung von Dual-Homed- und Remote-Management-Software
Identifizieren und entfernen Sie unautorisierte Fernwartungswerkzeuge (wie AnyDesk, ScreenConnect, TeamViewer) auf allen administrativen Endgeräten von kommunalen Versorgungsbetrieben.
Setzen Sie strikte IP-Whitelists und eine lückenlose Sitzungsprotokollierung für autorisierte Fernwartungstools durch.
Erkennung interner Aufklärungsaktivitäten verbessern
Implementieren Sie verhaltensbasierte Alarme für Werkzeuge zum Diebstahl von Anmeldedaten (z. B. Mimikatz, LSASS-Speicherabzüge) und interne Subnetz-Scans innerhalb der IT-Umgebungen des Unternehmens.
Überprüfen Sie Active-Directory-Protokolle auf ungewöhnliche SPN-Abfragen (Service Principal Name) oder unbefugte Versuche zur Eskalation von Domänenadministrator-Berechtigungen.
Engineering-Workstations auf Stage-2-Indikatoren überwachen
Auditieren Sie Dateisystemänderungen, unbefugte Softwareinstallationen und unerwartete Modifikationen von Projektdateien auf Engineering-Workstations (EWS) und Human-Machine Interfaces (HMIs).
Etablieren Sie strikte Baseline-Abgleiche für Logik-Downloads auf Speicherprogrammierbaren Steuerungen (SPS / PLC) und Fernwirkeinheiten (RTU). Behandeln Sie unplanmäßige Konfigurationsänderungen konsequent als aktiven Sicherheitsvorfall.
Die vorliegenden Telemetriedaten deuten eher auf eine operative Verschiebung als auf einen strategischen Rückzug hin. Es ist jedoch zu betonen, dass die 30-tägige Beobachtung allein nicht ausreicht, um diese Schlussfolgerung endgültig abzusichern. Diese Ruhephase als Signal zur Lockerung der Abwehrmassnahmen zu werten, missinterpretiert die Honeypot-Metriken und vernachlässigt das typische Angreiferverhalten.
Da staatlich gestützte Akteure und Angreifer im KRITIS-Umfeld verstärkt weniger geschützte kommunale und versorgungsnahe IT-Umgebungen ins Visier nehmen, müssen IT-Sicherheitsverantwortliche erkennen, dass sich die Angriffsfläche verschoben hat. Die primäre Bedrohung für den industriellen Betrieb ist heute selten ein unmittelbarer Zero-Day-Angriff auf eine isolierte SPS (PLC). Vielmehr ist es die unauffällige, persistente Konsolidierung des Zugangs über Unternehmens-IT-Netzwerke, die Angreifern letztlich unbemerkten Zugriff auf den physischen Steuerungskreislauf ermöglicht.
Zugriff auf das Shieldworkz Threat Intelligence Update für das 1. Halbjahr 2026
Dossier über den Bedrohungsakteur FulcrumSec
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

CIRCIA Final Rule: Latest Updates and What OT Operators Should Prepare Now
Team Shieldworkz

IE & E Industries Ransomware Claim: What Orova’s Listing Does and Doesn’t Prove
Team Shieldworkz

Calmont Wire & Cable Ransomware Claim 2026: What Akira's Listing Means for Industrial Suppliers
Team Shieldworkz

NIST SP 800-82 Rev. 4 (Entwurf): Wesentliche Änderungen für OT-Sicherheitsteams (Frist für Stellungnahmen: 30. November)
Team Shieldworkz

Ransomware-Vorfall bei Bridgestone HosePower: Was der Eintrag der Gruppe Pear belegt – und was nicht
Team Shieldworkz

Cyberangriff auf französische Blutbanken 2026: Analyse des Vorfalls bei den EFS-Kühlräumen und die Auswirkungen auf die OT im Gesundheitswesen
Team Shieldworkz







