

Investigativer Cyber-Bedrohungsbericht: Angriffe auf die OT von Wasserversorgern in Colorado


Prayukth K V
Ende August 2026 erlangten ausländische Bedrohungsakteure unbefugten Zugriff auf die Operational Technology (OT)-Netzwerke zweier kleiner, privat betriebener Wasserversorger in Colorado. Dies wurde Mitte September 2026 von staatlichen Stellen öffentlich bekannt gegeben. Die Angriffe beinhalteten eine direkte Interaktion mit industriellen Steuerungssystemen: Die Angreifer modifizierten physische Pumpzyklen, änderten Geräteparameter, deaktivierten Systemalarme und setzten Fernzugriffsprotokolle außer Kraft.
Obwohl die Anlagenbetreiber die anomalen Aktivitäten schnell erkannten, die manuelle/lokale Kontrolle wiedererlangten und eine Beeinträchtigung der Wasserqualität oder eine Gefährdung der öffentlichen Gesundheit verhindern konnten, markieren die Vorfälle eine erhebliche Eskalation der Angriffe auf den Wassersektor. Bedrohungsakteure gingen von passivem Netzwerkzugriff oder Web-Defacements zur direkten Manipulation von cyber-physischen Prozessparametern und Sicherheitsüberwachungssystemen über.
Die wichtigste Erkenntnis bezüglich der Vorfälle in Colorado ist nicht, dass zwei kleine Wasserversorger kompromittiert wurden. Sie besteht vielmehr darin, dass die gemeldeten Aktivitäten unbefugte Änderungen an Betriebsanlagen, Pumpzyklen, Alarmen und dem Fernzugriff umfassten, während die Versorgungsunternehmen Berichten zufolge eine ausreichende betriebliche Kontrolle behielten, um Auswirkungen auf die Aufbereitung oder Wasserqualität zu verhindern. Der Vorfall bewegt sich daher an einer wichtigen Grenze: zwischen Cyber-Infiltration und cyber-physischen Auswirkungen. Die öffentlich zugänglichen Beweise belegen Ersteres, nicht jedoch Letzteres.
Um festzustellen, ob diese Vorfälle auf eine iranische Kampagne, die opportunistische Ausnutzung exponierter OT oder eine andere Form gezielter Angriffe zurückzuführen sind, sind forensische Beweise erforderlich, die bislang noch nicht offengelegt wurden.
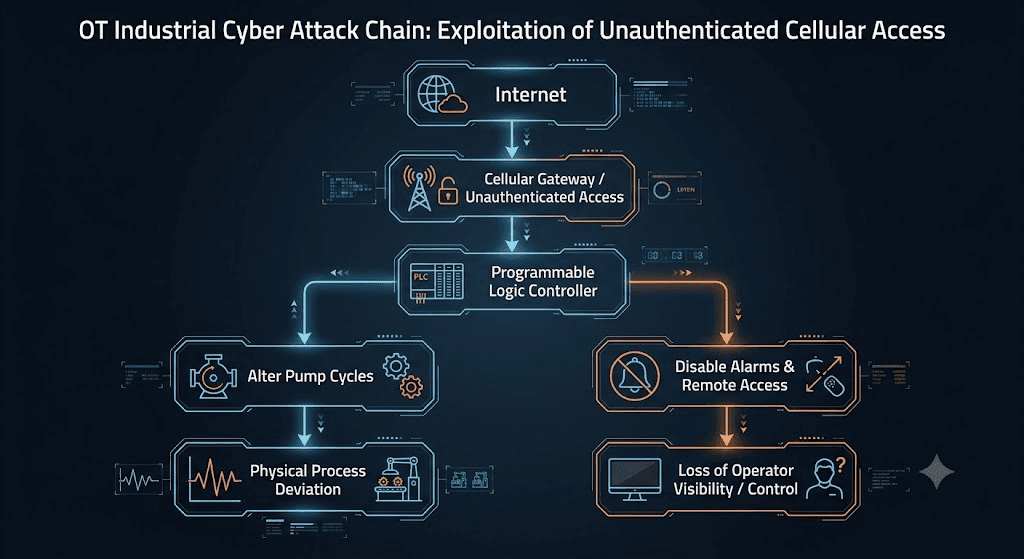
Dieser Bericht bietet eine fundierte, evidenzbasierte Untersuchung der Vorfälle in Colorado. Durch die Evaluierung bestätigter staatlicher Offenlegungen, Bundeswarnungen und technischer Bedrohungsanalysen aus den Jahren 2024 bis 2026 rekonstruiert diese Analyse die tatsächlichen Geschehnisse, prüft die Hypothese einer iranischen staatlichen Urheberschaft, untersucht die strategischen Hintergründe für Angriffe auf kleine Versorgungsunternehmen und liefert einen betrieblichen Leitfaden zur Abwehr für Betreiber kritischer Infrastrukturen (KRITIS).
Kernaussagen und Taxonomie der Nachweise
Um eine strenge analytische Stringenz zu gewährleisten, werden alle Erkenntnisse in diesem Bericht anhand der folgenden Evidenz-Taxonomie klassifiziert:
BESTÄTIGT (CONFIRMED): Direkt gestützt durch offizielle Erklärungen autorisierter Primärquellen (z. B. Büro des Gouverneurs von Colorado, Colorado Department of Public Health and Environment [CDPHE], CISA).
GEMELDET (REPORTED): Durch renommierte Cybersicherheits- oder etablierte Medienhäuser dokumentiert, jedoch ohne öffentlich zugängliche technische Telemetrie oder offizielle Rohprotokolle.
BEHAUPTET (CLAIMED): Von nicht-staatlichen Analysten, Herstellern oder politischen Akteuren ohne öffentlich zugängliche Rohdaten behauptet.
BEWERTET (ASSESSED): Analytische Schlussfolgerung, die durch Anwendung von OT-/ICS-Fachwissen auf die verfügbaren Beweise gezogen wurde.
UNBEKANNT (UNKNOWN): Informationen, die aus öffentlichen Quellen nicht rekonstruiert werden können.
Zusammenfassung der Evidenzbewertung
Bereich | Analytische Erkenntnis | Evidenzklasse | Primäre Grundlage |
Betroffenes Spektrum | Zwei kleine, private Wasserversorger in Colorado wurden kompromittiert. | BESTÄTIGT | Erklärung des Büros von Gouverneur Jared Polis / CDPHE |
Auswirkung auf die Bevölkerung | Jeder Versorger bedient weniger als 200 Personen; die beiden Versorger versorgen somit insgesamt weniger als 400 Personen. | BESTÄTIGT | Offenlegungen staatlicher Stellen gegenüber The Denver Post & KRDO |
Wassersicherheit | Trinkwasserqualität, Aufbereitung und öffentliche Gesundheit waren nicht beeinträchtigt. | BESTÄTIGT | Bestätigung der staatlichen Aufsichtsbehörde (CDPHE) |
OT-Interaktion | Staatliche Stellen in Colorado meldeten, dass ausländische Bedrohungsakteure Geräteeinstellungen änderten, Pumpzyklen manipulierten sowie den Fernzugriff und Alarme deaktivierten. | ALS STAATLICHE OFFENLEGUNG BESTÄTIGT / ALS INCIDENT-FAKT GEMELDET | Offizielles Briefing des Sprechers des Gouverneursbüros |
Auswirkungen auf den Fernzugriff | Angreifer deaktivierten die Fernzugriffsfunktionen auf den betroffenen Geräten. | BESTÄTIGT | Offizielle staatliche Offenlegung |
Attribuierung | Ausländische Akteure führten den Angriff durch; eine spezifische staatliche Zuordnung ist nicht bestätigt. | BESTÄTIGT / UNBEKANNT | Staatlich bestätigte „ausländische Akteure“, jedoch wurde explizit erklärt, dass eine spezifische Attribuierung unbestätigt ist |
Verbindung zum Iran | Vom Iran unterstützte Gruppierungen greifen aktiv US-Wasser-SPS (PLC) an, eine direkte Verbindung nach Colorado ist jedoch nicht verifiziert. | BEWERTET | Kontext der CISA-Warnmeldung im Vergleich zur staatlichen Erklärung der Nicht-Bestätigung |
Erster Zugriffsvektor | Nicht öffentlich geklärt. Über das Internet erreichbare OT-Systeme und Fernzugriffsinfrastrukturen sind plausible Hypothesen angesichts der allgemeinen Bedrohungslage im Wassersektor, aber keine öffentlichen Beweise belegen derzeit, dass dies der Einstiegspunkt in Colorado war. | UNBEKANNT / HYPOTHESE | Übereinstimmung mit den CISA-Warnmeldungen von Juli–August 2026 bezüglich über 100 ins Visier genommenen Wasser-PLCs |
Physische Ausrüstung | Spezifische PLC-/HMI-Herstellermodelle, die von den Sicherheitsvorfällen in Colorado betroffen waren. | UNBEKANNT | Es wurden keine zuverlässigen öffentlichen Beweise gefunden, um dies festzustellen. |
Chronologie des Vorfalls
Die folgende Zeitleiste bettet die Vorfälle in Colorado in die allgemeinere Bedrohungslage des US-Wassersektors im Jahr 2026 ein.
Erweiterte Bundeswarnung herausgegeben
Juli 2026
CISA und das FBI veröffentlichen gemeinsame Warnmeldungen vor verstärkten Angriffen auf verwundbare, über das Internet erreichbare speicherprogrammierbare Steuerungen (PLC) und Mobilfunkmodems im US-amerikanischen Wasser- und Abwassersektor.
Kampagne gegen den Wassersektor in Minnesota
26.–27. Juli 2026
Über 30 kommunale Wassersysteme in Minnesota verzeichnen koordinierte Cyber-Infiltrationen auf PLCs und Human-Machine Interfaces (HMIs), was zu temporärem Wasserdruckverlust und lokalen Tanküberläufen in bestimmten Bezirken (z. B. South St. Paul, Plymouth) führt. Bundesbehörden warnten vor einer Welle von Cyber-Aktivitäten, die Wasser- und Abwasserentsorgungssysteme in mehreren US-Bundesstaaten betrafen. Das FBI berichtete, dass einige Vorfälle zum Verlust der Sichtbarkeit und in einigen Fällen der Funktionalität angeschlossener Geräte führten. Die CISA beschrieb in der Folge etwa 100 Wasserversorger in rund einem Dutzend Bundesstaaten als Zielscheibe.
CISA legt über 100 exponierte Systeme offen, die angegriffen wurden
Anfang August 2026
Berichte von Bundesbehörden im August 2026 beschrieben Angriffe auf etwa 100 Wasserversorger in rund einem Dutzend Bundesstaaten. Ein Zusammenhang zwischen diesen Vorfällen und den späteren Fällen in Colorado wurde öffentlich nicht nachgewiesen.
Sicherheitsvorfälle bei Wasserversorgern in Colorado
Ende August 2026
Ausländische Bedrohungsakteure erlangen Zugriff auf OT-Systeme bei zwei kleinen privaten Wasserversorgern in Colorado. Die Angreifer modifizieren Pumpparameter, ändern Geräteeinstellungen, sperren den administrativen Fernzugriff und deaktivieren Systemalarme.
Erkennung und lokale Wiederherstellung
Ende August 2026
Anlagenbetreiber erkennen betriebliche Anomalien, stellen die lokale manuelle Steuerung wieder her, rekonfigurieren die kompromittierten Einstellungen und benachrichtigen den Bundesstaat Colorado gemäß den Trinkwasservorschriften.
Staatliche Überprüfung und technische Unterstützung
Ende August – Anfang September 2026
Das Colorado Department of Public Health and Environment (CDPHE) überprüft, dass die Wasserqualität und die Aufbereitungsprozesse weiterhin sicher sind, bestätigt die Behebung der Vorfälle und leistet technische Unterstützung bei der Sanierung.
Öffentliche Bekanntgabe der Vorfälle in Colorado
18.–21. September 2026
Das Büro des Gouverneurs von Colorado, Jared Polis, bestätigt die Cyberangriffe gegenüber Medienvertretern (KRDO, The Denver Post, SecurityWeek) und verweist auf die Beteiligung „ausländischer Akteure“, während gleichzeitig auf das allgemein gestiegene Bewusstsein für vom Iran unterstützte Angriffe auf den Wassersektor hingewiesen wird.
Technische Untersuchung und OT-Angriffsmechanik
Rekonstruktion der Geschehnisse
Die Cyberangriffe in Colorado stellen eine direkte cyber-physische Interaktion mit Wasserverteilungsanlagen dar und kein herkömmliches IT-Datenleck oder Ransomware-Ereignis. Basierend auf bestätigten offiziellen Offenlegungen und Analysen von Shieldworkz ergibt sich folgendes Bild:
Zielprofil: Die Opfer waren zwei voneinander unabhängige, private Wasserversorger in Colorado, die jeweils weniger als 200 Einwohner versorgen (~400 insgesamt).
Ausgeübte OT-Fähigkeiten: Die Bedrohungsakteure führten Schreibbefehle auf Betriebsanlagen aus (die von Shieldworkz untersuchten Aktivitäten zeigen unbefugte Änderungen an Betriebsanlageneinstellungen, Pumpzyklen, Alarmen und Fernzugriffsfunktionen, um den Betrieb zu beeinträchtigen). Sie modifizierten physische Geräteeinstellungen, änderten die Betriebs- und Taktzyklen von Wasserpumpen, deaktivierten Alarmfunktionen zur Meldung abnormaler Zustände und kappten Fernzugangswege.
Betriebliche Auswirkungen: Die physischen Prozesse wiesen kurzzeitige Abweichungen auf, aber automatische oder manuelle Overrides ermöglichten es den Betreibern, die Kontrolle schnell wiederzuerlangen. Wasserqualitätsprüfungen durch das CDPHE bestätigten, dass keine chemischen Ungleichgewichte oder Kontaminationen auftraten.
Rekonstruktion des OT-Angriffspfads
Obwohl keine rohen Paketaufzeichnungen (PCAP) und forensischen Speicherabbilder der beiden Versorger öffentlich freigegeben wurden (es wurden keine zuverlässigen öffentlichen Beweise gefunden, um exakte Systemprotokolle zu rekonstruieren), lässt sich durch den Abgleich des Vorfalls mit historischen Bedrohungsmustern im Wassersektor ein wahrscheinlicher Angriffspfad ableiten:
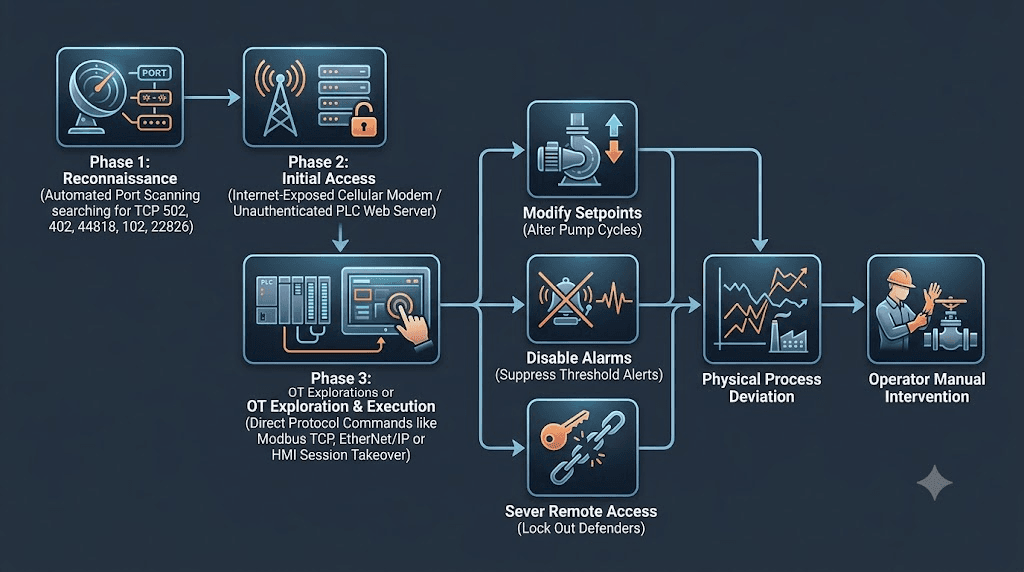
Schritt 1: Erstzugriff und Umgehung der Netzwerkgrenzen
Mechanismus: Kleine Wasserversorger setzen häufig Mobilfunkmodems oder direkte Seriell-zu-Ethernet-Konverter ein, um Telemetriedaten von entfernten Pumpstationen oder Tankstandorten an ein zentrales HMI zu übertragen.
Exposition: Diesen Mobilfunkmodems werden häufig öffentliche IPv4-Adressen ohne VPN-Tunnel oder Firewall zugewiesen. Angreifer lokalisieren diese Endpunkte mithilfe automatisierter Suchmaschinen, die nach industriellen Protokollen wie Modbus TCP (Port 502), EtherNet/IP (Port 44818), Siemens S7 (Port 102) oder HTTP/HTTPS-Verwaltungsschnittstellen scannen.
Authentifizierungsfehler: Der Zugriff erfolgt in der Regel über Standard-Werkspasswörter, nicht authentifizierte Web-Administrationsportale oder ungepatchte Schwachstellen zur Remotecodeausführung (RCE) in der Modem-Firmware.
Schritt 2: Interaktion mit OT-Geräteparametern und -Logik
Protokollausführung: Sobald der Netzwerkzugriff auf die Steuerungsschnittstelle erlangt wurde, benötigt der Angreifer keine hochentwickelte, maßgeschneiderte Schadsoftware (wie Stuxnet oder PIPEDREAM). Industrieprotokolle verfügen konstruktionsbedingt über keine native Authentifizierung. Ein Angreifer mit ausreichendem Zugriff auf eine exponierte Steuerung oder Verwaltungsschnittstelle kann Betriebsparameter mithilfe legitimer oder nativer Steuerungsfunktionen manipulieren. Ob dieser Mechanismus in Colorado genutzt wurde, ist derzeit unbekannt.
Parametermodifikation: Ein Angreifer, der Standard-Funktionscodes sendet (z. B. Modbus-Funktionscode 06 „Write Single Register“ oder FC 16 „Write Multiple Registers“), kann Speicherblöcke der Steuerung direkt überschreiben:
Pumpzyklen: Die Änderung von Start-/Stopp-Schwellenwertregistern (z. B. Änderung der Tankfüllstands-Sollwerte von 80 % auf 10 % oder Änderung der Betriebstakt-Spulen) zwingt Pumpen zum Kurzzeitbetrieb, zum Trockenlauf oder verhindert das Anlaufen bei sinkendem Wasserstand.
Geräteeinstellungen: Die Änderung von Regelkreisparametern (PID-Verstärkungskonstanten oder Timer) destabilisiert die automatisierte Prozesssteuerung.
Schritt 3: Alarmunterdrückung und Sperrung des Fernzugriffs
Alarmunterdrückung: Angreifer navigierten zu den Alarmmanagement-Registern oder HMI-Anzeigekonfigurationen und unterdrückten visuelle/akustische Schwellenwertalarme. In OT-Umgebungen steuern Alarme das Lagebewusstsein des Bedieners. Die Unterdrückung eines Alarms verwandelt eine dringende Prozessabweichung in eine unsichtbare Anomalie.
Sperrung des Fernzugriffs: Angreifer änderten Administrationspasswörter, modifizierten Gateway-IP-Konfigurationen oder deaktivierten SSH-/Telnet-/HTTP-Verwaltungsschnittstellen auf dem Remote-Gateway. Dieser Schritt verwehrte entfernten Bedienern und externen Engineering-Dienstleistern den Zugriff auf das System und zwang die Administratoren, physisch zu den entfernten Pumpenhäusern zu fahren, um die manuelle Steuerung wiederherzustellen.
Potenzielle Folgen der beobachteten Angriffsaktivitäten
Um die realen betrieblichen Bedrohungen zu verstehen, werden die in Colorado beobachteten Cyber-Aktivitäten im Folgenden ihren technischen, betrieblichen und potenziellen physischen Sicherheitsfolgen zugeordnet:
Cyber-Aktivität | Technische OT-Auswirkung | Betriebliche Folge | Potenzielle physische / sicherheitsrelevante Folge |
Änderung von Pumpzyklen | Modifiziert Betriebstakt-Timer oder Füllstandsschalter-Sollwertregister in der PLC-Logik. | Pumpen starten/stoppen unkontrolliert; Risiko von Trockenlauf oder schnellen Druckschwankungen. | Bruch der Hauptwasserleitung durch transiente Druckstöße (Druckstoß/Wasserschlag); Durchbrennen des Pumpenmotors; lokaler Druckverlust, der Rücksaugung ermöglicht. |
Deaktivierung von Alarmen | Unterdrückt Registerbits, die visuelle SCADA-Alarme und Telemetriebenachrichtigungen auslösen. | Bediener erhalten keine Warnungen, wenn Tankfüllstände sinken, Druck abweicht oder Pumpen ausfallen. | Überlauf von Rohwasserspeichern oder vollständige Entleerung der Reinwasserreserven ohne Wissen des Bedieners. |
Deaktivierung des Fernzugriffs | Modifiziert Interface-IP-Adressen, Admin-Anmeldedaten oder schließt Remote-Management-Ports. | Telemetrie-Feeds fallen aus; Fernwartungs- und Überwachungsfähigkeiten werden gekappt. | Erhebliche Verzögerung bei der Reaktion auf Vorfälle; Techniker müssen zur manuellen Übersteuerung vor Ort entsandt werden. |
Modifikation von Parametereinstellungen | Überschreibt PID-Regelkreisvariablen, Kalibrierungsskalierungsoffsets oder Kommunikations-Timeouts. | Automatisierte Regelkreise stabilisieren sich nicht; automatisierte Dosier- oder Ventilsteuerungen driften ab. | Chemische Über- oder Unterdosierung (z. B. Chlor, Fluorid), sofern auf chemische Dosiersysteme angewendet (Hinweis: In Colorado nicht betroffen). |
Strategische Analyse: Die Vorfälle in Colorado
Die Angriffe in Colorado offenbaren taktische Erkenntnisse, die sie von typischer opportunistischer Cyberkriminalität unterscheiden.
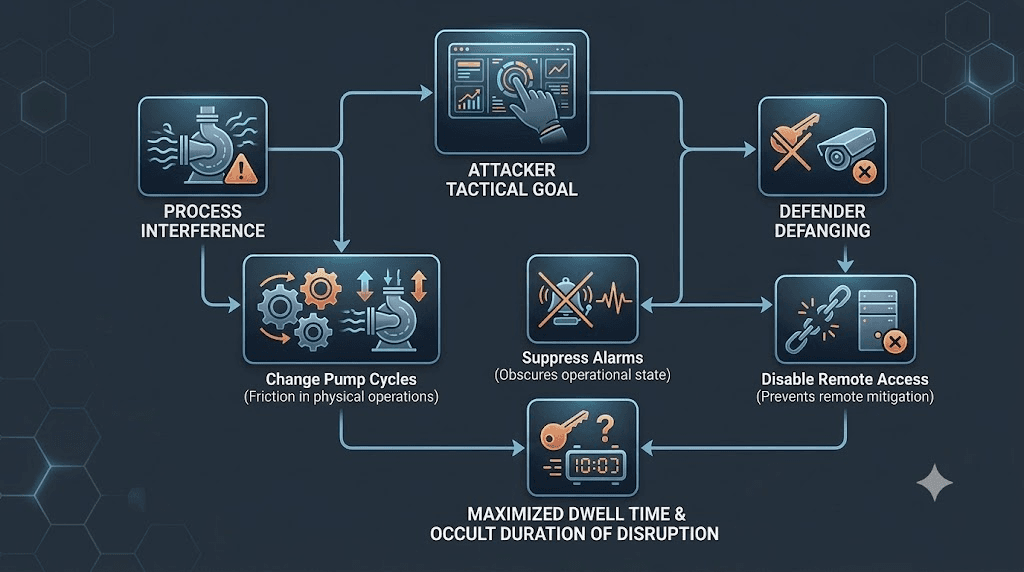
Warum Kleinst-Versorger ins Visier genommen werden
Warum sollte ein ausländischer Bedrohungsakteure zwei abgelegene, private Versorgungsbetriebe angreifen, die jeweils weniger als 200 Menschen versorgen?
Weg des geringsten Widerstands zur Erprobung cyber-physischer Fähigkeiten: Große kommunale Versorger nutzen mehrschichtige IT/OT-Segmentierung, kontinuierliche Netzwerküberwachung und spezialisierte Engineering-Teams. Kleinst-Versorger verlassen sich auf flache Netzwerke, externe Dienstleister und direkten Internetzugang über Mobilfunkmodems. Für Bedrohungsakteure, die cyber-physische Fähigkeiten an realer Infrastruktur testen wollen, dienen kleine Versorger als kostengünstige und risikoarme Testumgebungen.
Automatisierte sektorweite Scans: Angreifer suchen Kleinst-Versorger selten gezielt namentlich. Stattdessen scannen sie breite IPv4-Bereiche großer Mobilfunkanbieter nach offenen industriellen Ports. Die Entdeckung dieser beiden Versorger war mit an Sicherheit grenzender Wahrscheinlichkeit das Ergebnis automatisierter, breit angelegter Aufklärung und nicht zielgerichteter Spionage. Die automatisierte Entdeckung exponierter Industriesysteme ist eine plausible Erklärung, insbesondere angesichts der von US-Behörden dokumentierten umfassenderen Angriffe auf internetfähige OT-Geräte. Die öffentlichen Beweise belegen jedoch nicht, wie diese beiden Versorger in Colorado entdeckt wurden.
Psychologische und regulatorische Wirkung: Angriffe auf kritische Infrastrukturen in kleinen Gemeinden erzeugen eine überproportionale psychologische Wirkung. Sie demonstrieren, dass keine Gemeinde zu klein oder isoliert ist, um ausländischer Cyber-Einflussnahme zu entgehen, was staatliche und bundesstaatliche Aufsichtsbehörden unter Druck setzt, Ressourcen in den Schutz ländlicher Gebiete umzuleiten.
Zwei-Wege-Sabotage: Prozessmanipulation vs. Blindheit der Verteidiger
Die Kombination aus der Änderung von Pumpzyklen und der Deaktivierung von Alarmen und Fernzugriff stellt ein hochentwickeltes taktisches Vorgehen dar:
Angriff auf Verfügbarkeit vs. Integrität vs. Sichtbarkeit:
Die Änderung von Pumpzyklen greift die Prozessintegrität an.
Die Deaktivierung des Fernzugriffs greift die Systemverfügbarkeit an.
Die Unterdrückung von Alarmen greift die Sichtbarkeit des Bedieners an.
Der tote Winkel des Verteidigers: Durch die gleichzeitige Deaktivierung von Fernzugriff und Alarmen entmachtet der Angreifer den Verteidiger. Wenn die Änderung des Pumpzyklus physische Belastungen verursacht (z. B. Tankentleerung oder Rohrvibrationen), zeigt die SCADA-Konsole einen „normalen“ Status an, da die Alarme stummgeschaltet sind. Wenn der Bediener physische Anomalien bemerkt und versucht, sich remote anzumelden, um die PLC zu überprüfen, schlägt die Verbindung fehl.
Fazit: Die Hauptgefahr bei diesem Angriffsmuster lag nicht im Ausmaß der Pumpzyklusänderung selbst, sondern in der bewussten Unterdrückung der Feedback-Schleifen, die es menschlichen Bedienern ermöglichen, Prozessanomalien zu erkennen und zu beheben.
Untersuchung der Urheberschaft: Die Iran-Hypothese
Eine zentrale analytische Frage ist, ob die Vorfälle in Colorado iranischen staatlich gesponserten oder mit dem Iran verbundenen Bedrohungsakteuren (wie CyberAveng3rs oder Gruppierungen, die den Islamischen Revolutionsgarden [IRGC] nahestehen) zugeschrieben werden können.
Vergleichender Kontext: Dokumentierte Aktivitäten mit Iran-Bezug (2024–2026)
Der Iran ist eine relevante Hypothese für die Urheberschaft, da US-Behörden zuvor IRGC-nahe Cyber-Akteure dokumentiert haben, die auf internetfähige PLCs in Wasser- und Abwasseranlagen abzielten. Die CISA und ihre Partnerbehörden dokumentierten Aktivitäten von CyberAv3ngers im Zusammenhang mit Unitronics-PLCs, einschließlich unbefugtem Zugriff auf internetfähige Geräte, Manipulation von Anweisungslisten (Ladder Logic) und Aktionen, die darauf abzielen, die Gerätefunktionalität zu stören oder den legitimen Bedienerzugriff zu verhindern.
Zielsysteme: Historisch fokussiert auf in Israel hergestellte Unitronics Vision PLCs, in den Jahren 2025–2026 ausgeweitet auf im öffentlichen Internet exponierte Steuerungen von Rockwell Automation (Allen-Bradley), Schneider Electric und Siemens S7.
Taktiken, Techniken und Prozeduren (TTPs):
Massen-Scans nach industriellen Ports (TCP 502, 44818, 22826).
Ausnutzung von Standardpasswörtern (z. B. 1111 oder Herstellervorgaben).
Überschreiben von PLC-Bildschirmen mit anti-israelischen/anti-amerikanischen politischen Botschaften.
Modifizieren von PLC-Konfigurationen, Ändern von Administratorpasswörtern und Zurücksetzen von Geräte-IP-Adressen, um legitime Bediener auszusperren.
Störung der Telemetrie, um den manuellen Betrieb zu erzwingen.
Beweisbewertung
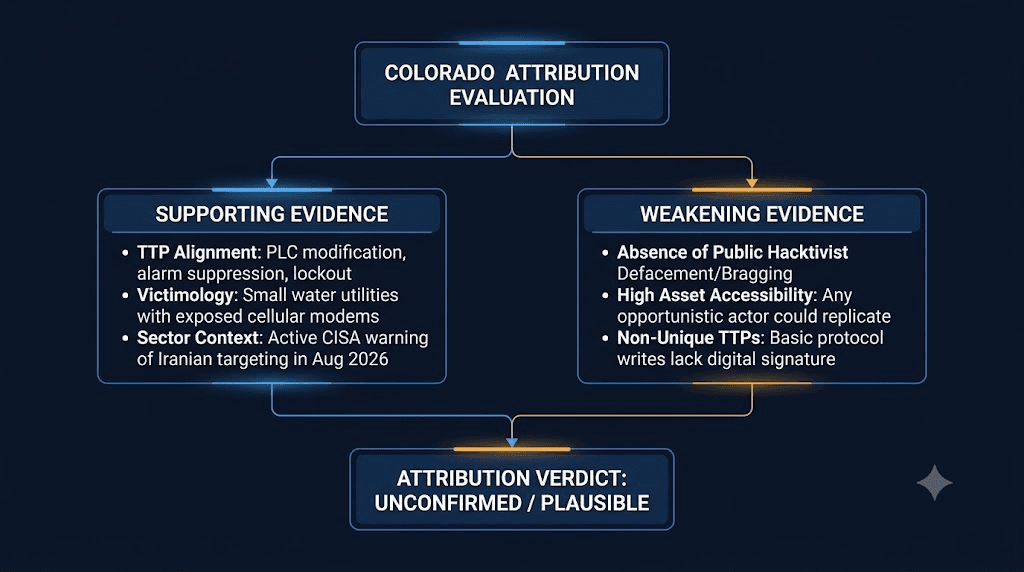
Beweise, welche die Iran-Hypothese stützen
Übereinstimmung der TTPs: Die spezifische Technik, PLC-Parameter zu modifizieren und gleichzeitig Anmeldedaten/IPs zu ändern, um Bediener auszusperren, spiegelt direkt die TTPs wider, die in der CISA-Warnmeldung AA23-335A und den CISA-Warnungen von 2026 bezüglich iranischer, dem IRGC nahestehender Cyber-Operationen dokumentiert wurden.
Zielgruppenübereinstimmung: Iranische Gruppierungen haben konsistent kleine bis mittlere kommunale und private Wasserversorger ins Visier genommen, bei denen eine direkte Internetexposition von PLCs über Mobilfunkmodems weit verbreitet ist.
Zeitlicher Kontext: Die Angriffe ereigneten sich während einer aktiven Kampagne iranischer Akteure gegen die US-Wasserinfrastruktur in 12 Bundesstaaten, vor der die CISA im Juli und August 2026 gewarnt hatte.
Beweise, welche die Iran-Hypothese schwächen
Fehlen von Hacktivisten-Branding: Dokumentierte iranische Kampagnen (z. B. CyberAveng3rs) veröffentlichen routinemäßig Videobeweise, Defacement-Screenshots oder Ankündigungen in sozialen Medien, um die Urheberschaft für Propagandazwecke zu reklamieren. Keine derartigen Ansprüche wurden mit den Vorfällen in Colorado in Verbindung gebracht.
Allgegenwärtigkeit ausnutzbarer Vektoren: Internetexponierte PLCs mit Standardpasswörtern können von Ransomware-Affiliates, gewöhnlichen Cyberkriminellen oder rivalisierenden Nationalstaaten mit einfachen Script-Kiddie-Tools ausgenutzt werden. Ähnliche Techniken bedeuten nicht automatisch dieselbe Urheberschaft.
Explizite Weigerung des Staates zur Attribuierung: Das Büro des Gouverneurs von Colorado erklärte ausdrücklich: „Wir können nicht bestätigen, welche ausländischen Akteure beteiligt gewesen sein könnten...“ Staatliche und bundesstaatliche Ermittler haben eine formelle Zuordnung bisher zurückgehalten.
Analytische Bewertung der Urheberschaft
BEWERTETES URTEIL (ASSESSED): Mit hoher Zuversicht wird bewertet, dass die in Colorado angewandten Taktiken mit bekannten iranischen staatlich gesponserten Vorgehensweisen übereinstimmen; GERINGE BIS MITTLERE ZUVERSICHT besteht hinsichtlich einer definitiven Zuordnung zu einer spezifischen iranischen Gruppierung, da technische Artefakte (wie eindeutige Malware-Signaturen, Infrastruktur-Überschneidungen oder öffentliche Bekenntnisse) fehlen. (Diese Merkmale sind nicht exklusiv für iranische Akteure, und die verfügbaren öffentlichen Beweise stützen eine Zuordnung der Vorfälle in Colorado zu einem bestimmten iranischen Akteur oder einer bestimmten Gruppe nicht). Die Aktivität bleibt formell UNBESTÄTIGT und wird unter allgemeiner ausländischer Bedrohungsaktivität klassifiziert.
Das strukturelle Verwundbarkeitsmodell für kleine Versorger
Die Vorfälle in Colorado unterstreichen systemische Schwachstellen, die kleinen Trinkwasser- und Abwasserbetrieben inhärent sind.
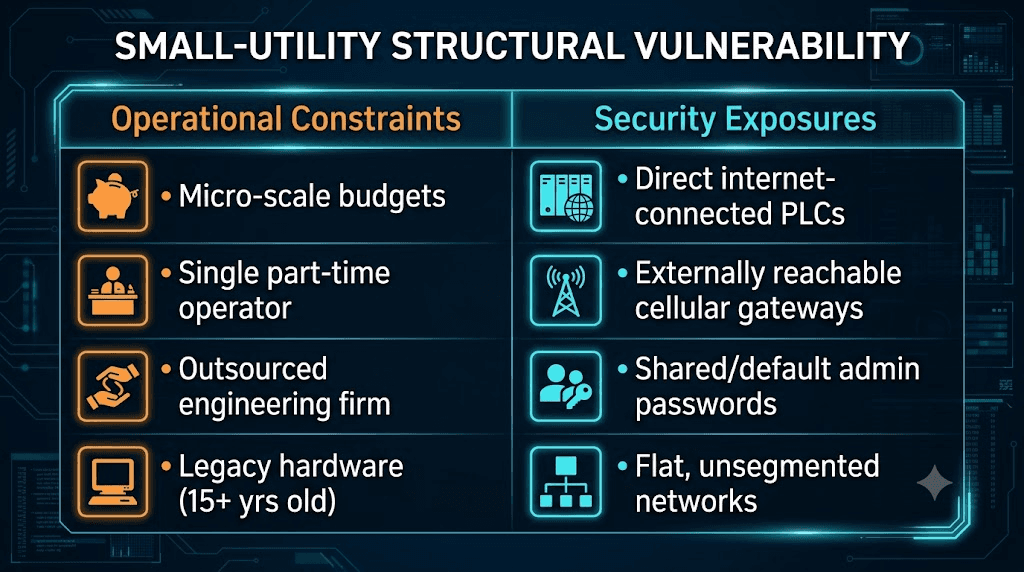
Warum kleine Versorger einem überproportionalen Risiko ausgesetzt sind
Ressourcen-Asymmetrie: Kleine Versorgungsunternehmen, die weniger als 1.000 Einwohner bedienen, arbeiten mit knappen Budgets. Ihnen fehlt dediziertes IT/OT-Sicherheitspersonal, weshalb sie sich auf allgemein zuständige Wassermeister verlassen, die sowohl die physische Chemie als auch die technische Infrastruktur verwalten.
Allgegenwärtigkeit von Mobilfunkmodems: Entfernte Pumpstationen, Brunnenköpfe und erhöhte Speicherbehälter befinden sich oft kilometerweit von den zentralen Aufbereitungsanlagen entfernt. Die Installation von gemieteten Glasfaserleitungen oder privaten Funkstrecken ist oft wirtschaftlich nicht darstellbar. Mobilfunkmodems mit statischen öffentlichen IP-Adressen werden als kostengünstige Alternative eingesetzt, was direkte Pfade aus dem öffentlichen Internet zu physischen Maschinen schafft.
Abhängigkeit von externen Systemintegratoren: Systemintegratoren implementieren häufig identische Basiskonfigurationen bei Dutzenden kleiner Versorgungsunternehmen. Ein einziger schwacher Fernzugriff oder gemeinsam genutzte Anmeldedaten bei einem Integrator gefährden jedes Versorgungsunternehmen in dessen Kundenportfolio.
Flache OT-Netzwerke: Sobald ein Angreifer das Mobilfunk-Gateway überwindet, gibt es keine internen Firewalls oder Jump-Hosts. Das Gateway befindet sich im selben unsegmentierten Layer-2-Netzwerk wie die PLC, das HMI und die lokalen Protokollierungssysteme.
Physische Risiko- und Prozessauswirkungsanalyse
Die Bedrohungsanalyse für kritische Infrastrukturen muss sauber zwischen Cyber-Kompromittierung, Steuerungsmanipulation und Auswirkungen auf die öffentliche Gesundheit unterscheiden, um Objektivität zu gewährleisten.
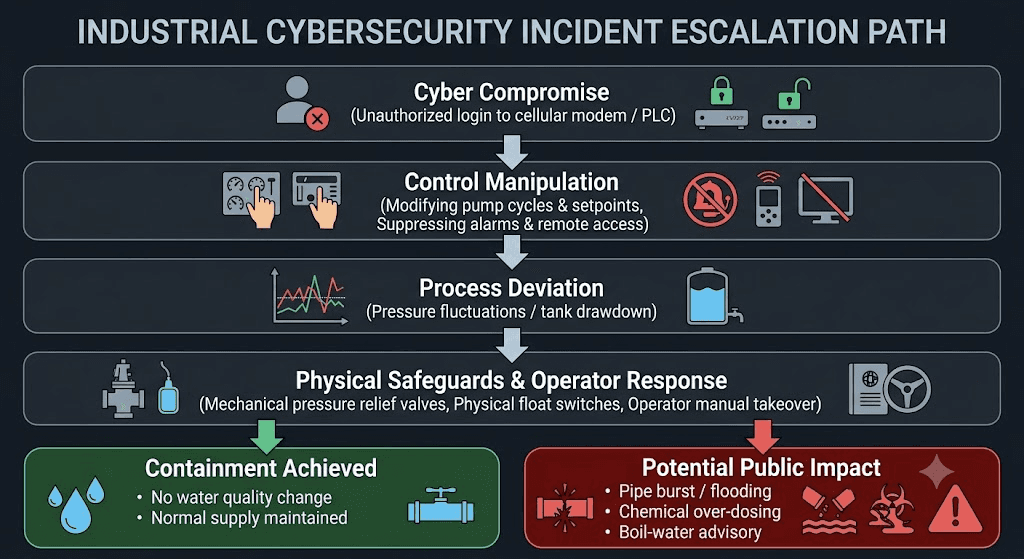
Die cyber-physische Risikokette im Wassersektor
Cyber-Zugriff: Der Angreifer greift über ein kompromittiertes Mobilfunk-Gateway auf die PLC-/HMI-Schnittstelle zu.
Steuerungsausführung: Der Angreifer überschreibt Logikspulen, ändert Betriebstimer oder erzwingt Ausgangsbits.
Prozessdrift: Physische Pumpen ändern ihre Drehzahl, Ventile öffnen/schließen außerhalb der Reihe oder Dosierpumpen für Chemikalien ändern ihre Förderraten.
Aktivierung von Sicherheitsverriegelungen: Unabhängige, fest verdrahtete Sicherheitseinrichtungen (z. B. physische Hochdruck-Sicherheitsventile, Thermorelais, mechanische Schwimmerschalter) lösen unabhängig von der PLC-Softwarelogik aus.
Intervention des Bedienpersonals: Bediener erkennen Abweichungen über physische Manometer, Schaugläser oder ungewöhnliche Motorengeräusche und schalten die Schaltschränke von AUTO auf HAND (manuell) um.
Auswirkung auf die öffentliche Sicherheit: Nur wenn Sicherheitsverriegelungen versagen und kein Bedienpersonal vor Ort ist, kann die Prozessdrift physische Schäden, Rohrbrüche, chemische Kontaminationen oder den Ausfall der Wasserversorgung verursachen.
Basierend auf den offiziellen Berichten und der Bewertung von Shieldworkz wurden die Vorfälle erkannt und behoben, bevor offizielle Stellen Auswirkungen auf die Aufbereitung, die Wasserqualität oder die öffentliche Sicherheit feststellten. Die genaue Abfolge von Erkennung durch das Personal, lokalem Eingreifen und Systemwiederherstellung wurde öffentlich nicht im Detail dargelegt.
Umfassende Analyse der OT-Angriffsfläche im Wassersektor
Die folgende Tabelle detailliert die typische Angriffsfläche von US-Wasserversorgern und beschreibt die betriebliche Relevanz, häufige Schwachstellen, das Missbrauchspotenzial für Angreifer sowie die wichtigsten Sicherheitskontrollen.
Asset-Klasse | Betriebliche Funktion | Häufige Schwachstelle / Exposition | Ausnutzungspotenzial durch Angreifer | Primäre Sicherheitskontrolle |
Speicherprogrammierbare Steuerungen (PLCs) | Führt Echtzeit-Logik zur Steuerung von Pumpen, Ventilen und Chemikalienbeimischungen aus. | Protokolle oder Verwaltungsschnittstellen, denen in einer bestimmten Bereitstellung eine ausreichende Authentifizierung, Autorisierung oder Netzwerktionierung fehlt. | Überschreiben von Sollwerten, Ändern von Betriebsmodi, Kompromittierung der Firmware, Ändern von Spulenzuständen, Aussperren von Bedienern. | Platzierung von PLCs hinter Firewalls; Deaktivierung der direkten Webverwaltung; Implementierung einer Überwachung von Logikänderungen. |
Mobilfunkmodems & Gateways | Ermöglicht Fern-Telemetrieverbindungen zwischen isolierten Pumpstationen und zentralem SCADA. | Direkte Exposition im öffentlichen IPv4-Raum; Standard-Anmeldedaten; ungepatchte Firmware-RCEs; Fehlen von VPN-Tunneln. | Erstzugriffsvektor in das OT-Netzwerk; Unterbrechung des Fernzugriffs; Abfangen von Datenverkehr. | Private APNs; IPsec-VPN-Tunnel zurück zur zentralen Firewall; Deaktivierung der WAN-Schnittstellenverwaltung für eingehende Verbindungen. |
Human-Machine Interfaces (HMIs) | Grafische Benutzeroberfläche zur Visualisierung und Steuerung von Prozessen durch Bediener. | Veraltetes Windows-Betriebssystem; im Internet exponierte VNC-/RDP-Schnittstellen ohne MFA; schwache lokale Bediener-Anmeldedaten. | Potenzielle Möglichkeit zur Erteilung unbefugter Prozessbefehle, abhängig von Berechtigungen und Architektur. | Einführung einer starken Authentifizierung und MFA für den administrativen Fernzugriff auf OT-Umgebungen, wo immer dies technisch möglich ist; Platzierung von Legacy-Systemen hinter kontrollierten Zugriffsgateways, wenn kein natives MFA verfügbar ist. |
Fernzugriffs- & VPN-Gateways | Ermöglicht externen Dienstleistern und Bedienern die Durchführung von Fernwartungsarbeiten. | Einfaktor-Authentifizierung; veraltete SSL-VPN-Schwachstellen; Wiederverwendung von Anmeldedaten über verschiedene Kunden hinweg. | Unbeschränkte laterale Bewegung im OT-Kernnetzwerk; Etablierung von persistentem Zugriff. | Erzwingung von Phishing-resistenter MFA; Implementierung von Sitzungsaufzeichnungen; Verpflichtung zu expliziten Freigabefenstern für Dienstleister. |
Engineering-Workstations (EWS) | Programmierstationen zum Up- und Download von Logikkonfigurationen auf PLCs. | Gleichzeitige Anbindung an IT- und OT-Netzwerke (Dual-Homed); ungepatchte Programmiersoftware; Speicherung von Projektdateien im Klartext. | Logikmanipulation; Einschleusen bösartiger Firmware; tiefgehender, persistenter Zugriff auf PLCs über mehrere Standorte hinweg. | Strikte Segmentierung von Engineering-Workstations von Unternehmensnetzwerken und Beschränkung ihrer Kommunikation auf die tatsächlich benötigten Steuerungen und Managementsysteme. Wo betrieblich sinnvoll, Verwendung dedizierter Engineering-Workstations anstelle von IT/OT-Dual-Purpose-Endpunkten. |
SCADA- & Historian-Server | Aggregiert langfristige Prozessdaten, Telemetrie und zentrale Steuerungsdatenbanken. | Flache Netzwerkverbindungen zu Datenbankservern der Unternehmens-IT; Standard-Anmeldedaten für Datenbanken. | Datenmanipulation; Löschen historischer Protokolle; Pivot-Punkt zwischen Unternehmens-IT und physischer OT. | Verwendung einer OT-DMZ und kontrollierter Datenflüsse zwischen OT- und Unternehmensumgebungen. Wo eine einseitige Übertragung betrieblich sinnvoll ist, Berücksichtigung unidirektionaler Technologien. |
Sicherheitsarchitektur und betriebliche Härtung
Die Verteidigung von Wasser-OT-Umgebungen erfordert praktische, tiefgestaffelte Maßnahmen (Defense-in-Depth), die auf ressourcenbeschränkte Betreiber zugeschnitten sind.
1. Sofortige, hochwirksame Abhilfemaßnahmen
Direkte Internetexposition eliminieren: Trennen Sie unverzüglich alle PLCs, RTUs und HMIs von direkten öffentlichen IPv4-Adressen. Stellen Sie sicher, dass Mobilfunkmodems den Datenverkehr über private Access Point Names (APNs) und verschlüsselte IPsec-VPN-Tunnel leiten, die an einer zentralen Firewall enden.
PLC-Anmeldedaten härten: Ändern Sie die werkseitigen Standardpasswörter auf allen PLC-Webschnittstellen, FTP-Diensten und Programmierportalen. Aktivieren Sie, sofern die Hardware dies unterstützt, den administrativen Passwortschutz für Up- und Downloadfunktionen der Steuerungslogik.
Deaktivierung von Firmware-Schnittstellen und -Diensten: Deaktivieren Sie nicht genutzte Protokolle und Verwaltungsdienste auf PLCs und Gateways (z. B. HTTP, HTTPS, Telnet, FTP, SNMP), sofern diese nicht zwingend für den Steuerungsbetrieb benötigt werden.
Sicherung von Soll-Konfigurationen (Golden Image): Erstellen, verifizieren und speichern Sie Offline-Kopien („Golden Images“) aller PLC-Projektdateien (.ACD, .L5X, .SBS usw.) und Logikkonfigurationen, um im Ernstfall ein schnelles manuelles Zurückspielen zu ermöglichen.
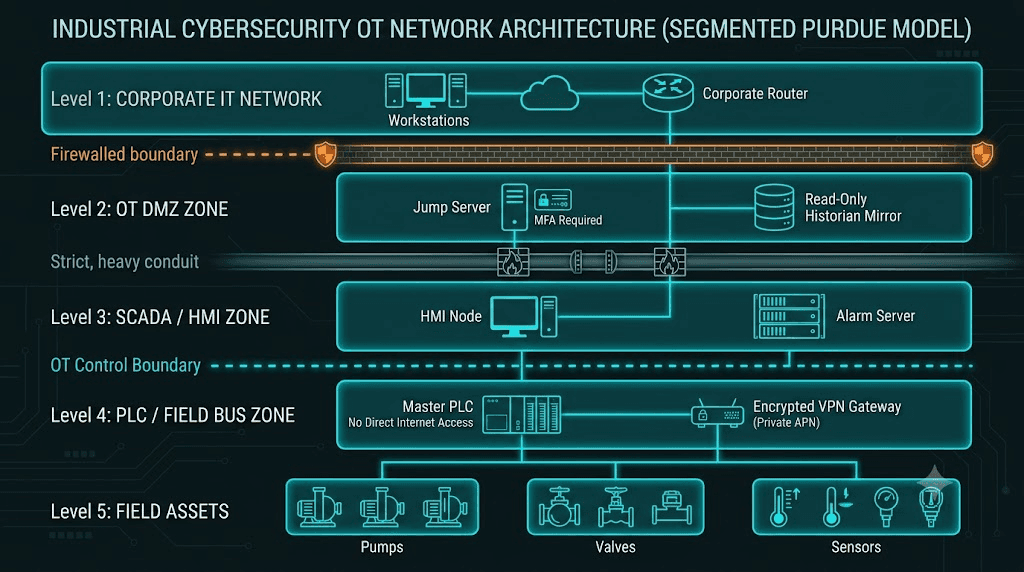
2. Netzwerkarchitektur & Segmentierung (Konformität mit ISA/IEC 62443 / BSI-Vorgaben)
Durchsetzung des Purdue-Modells: Setzen Sie eine strikte Firewall-Trennung zwischen Level 2 (HMI/SCADA), Level 1 (PLCs/Steuerungen) und Level 0 (Sensoren/Aktoren) durch.
Implementierung einer OT-DMZ: Richten Sie eine OT-DMZ zwischen der Unternehmens-IT und den OT-Steuerungszonen ein. Jeder Fernzugriff muss über einen mit Mehrfaktor-Authentifizierung (MFA) geschützten Jump-Host in der OT-DMZ erfolgen. Direktes Routing zwischen IT und OT muss explizit blockiert werden.
Zugriffskontrolle für Dienstleister: Verbindungen für externe Integratoren müssen standardmäßig deaktiviert bleiben (Normally Closed). Remote-Zugriffstunnel sollten nur bei Bedarf für freigegebene Wartungsfenster aktiviert und nach Abschluss automatisch wieder geschlossen werden.
OT-Anomalieerkennung und SOC-Anwendungsfälle
Security Operations Centers (SOCs), die Wasser-OT-Umgebungen überwachen, müssen spezialisierte Erkennungsregeln implementieren, die auf Anomalien in Steuerungsprotokollen und Konfigurationsänderungen abzielen.
Tabelle zur Erkennungsmethodik (Detection Engineering)
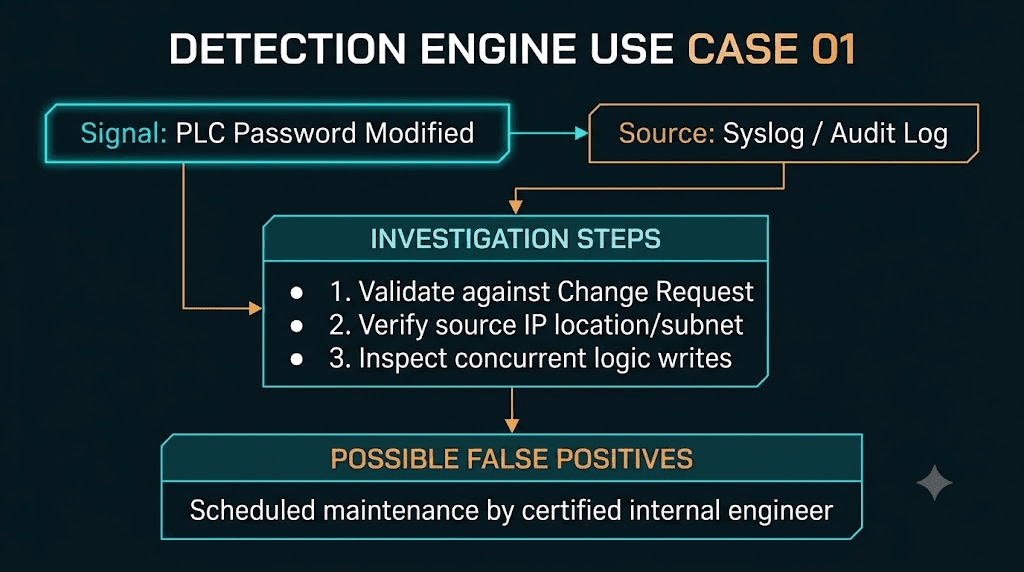
Anwendungsfall 1: Unbefugte Änderung von PLC-Passwörtern oder -Anmeldedaten
Signal: Syslog-Ereignis oder Audit-Protokoll, das eine Änderung des Administratorpassworts oder eine Aktualisierung der Anmeldedaten auf einer PLC, einem Gateway oder HMI anzeigt.
Sicherheitsrelevanz: Weist auf einen Angreifer hin, der versucht, Bediener auszusperren und sich dauerhaften Zugriff zu sichern.
Datenquelle: Audit-Logs der Steuerung, Firewall-Logs, Zugriffsprotokolle der Gateway-Webschnittstelle.
Untersuchungsschritte: Abgleich des Zeitstempels des Ereignisses mit freigegebenen Change-Tickets der Technik. Identifizierung der Quell-IP-Adresse. Wenn die Quell-IP extern oder nicht autorisiert ist, isolieren Sie das Gerät sofort.
Mögliche Fehlalarme (False Positives): Geplante Passwortänderung durch autorisiertes Engineering-Personal.
Anwendungsfall 2: PLC-Konfigurations- oder Logik-Download außerhalb des Wartungsfensters
Signal: Protokollbefehl, der den Up-/Download von Steuerungslogik signalisiert. Erkennung von Programmier-, Konfigurations- oder Logikübertragungsaktivitäten außerhalb genehmigter Engineering-Fenster. Die Erkennung sollte auf herstellerspezifischer Protokolltelemetrie, Steuerungs-Audit-Logs und Engineering-Workstation-Aktivitäten basieren und nicht auf einer einzelnen universellen Protokollsignatur.
Sicherheitsrelevanz: Ein Angreifer modifiziert die produktive Steuerungslogik, Sollwerte oder Sicherheitsgrenzen.
Datenquelle: OT Network Intrusion Detection System (NIDS)-Überwachung (wie Shieldworkz).
Untersuchungsschritte: Überprüfen Sie, ob die IP-Adresse des anfordernden Systems zu einer autorisierten Engineering-Workstation (EWS) gehört. Prüfen Sie, ob ein aktives Wartungsfenster geöffnet ist.
Mögliche Fehlalarme (False Positives): Notfallreparaturen durch den zuständigen Bereitschaftsdienst.
Anwendungsfall 3: Deaktivierung oder Stummschaltung von SCADA-Alarmschwellenwerten
Signal: HMI-Schreibereignis, das Alarmstatusregister von 1 (Aktiviert) auf 0 (Deaktiviert) ändert oder Hochdruck-Alarmgrenzen über die physischen Sensorgrenzen hinaus verschiebt.
Sicherheitsrelevanz: Angreifer unterdrückt visuelle/akustische Alarme, um Prozessstörungen zu verschleiern.
Datenquelle: Audit-Trails des SCADA-Servers, HMI-Ereignisdatenbank-Protokolle.
Untersuchungsschritte: Identifizieren Sie das am HMI angemeldete Benutzerkonto. Überprüfen Sie, ob physische Wartungsarbeiten (z. B. Sensorkalibrierung) stattfinden, die eine temporäre Alarmstummschaltung erfordern.
Mögliche Fehlalarme (False Positives): Bediener unterdrückt störende Fehlalarme während regulärer Wartungsarbeiten an Geräten.
Anwendungsfall 4: Unerwartete eingehende Verbindung zu einem Feld-Gateway von externer IPv4
Signal: Eingehender TCP-Verbindungsversuch auf ein Mobilfunkmodem oder eine PLC auf industriellen Ports (502, 44818, 102, 22826), der von einer öffentlichen Internet-IP-Adresse stammt.
Sicherheitsrelevanz: Weist auf aktives externes Portscanning oder einen unbefugten Erstzugriffsversuch hin.
Datenquelle: Firewall-Logs des Mobilfunkmodems, NetFlow-/IPFIX-Daten des Edge-Routers.
Untersuchungsschritte: Ziel-IP mit dem Asset-Inventar abgleichen. Quell-IP auf Ebene des Upstream-Carriers/der Firewall sperren. Prüfen, ob die Verbindung erfolgreich war oder blockiert wurde.
Mögliche Fehlalarme (False Positives): Automatisierte Statusprüfungen durch autorisierte, cloudbasierte Telemetrieanbieter.
Anwendungsfall 5: Direkte PLC-Kommunikation über Mobilfunk-Gateway unter Umgehung der OT-Firewall
Signal: Interne PLC initiiert oder empfängt Netzwerkverkehr direkt zu/von einer Mobilfunk-Gateway-IP, ohne das interne OT-Sicherheits-Gateway zu passieren.
Sicherheitsrelevanz: Weist auf einen unbefugten oder nicht dokumentierten Fernzugriffspfad (Schatten-IT/-OT) hin, der die Perimeterschutzsysteme umgeht.
Datenquelle: SPAN-Port-Telemetrie des Core-Switches, Asset-Discovery-Warnmeldungen des OT-NIDS.
Untersuchungsschritte: Physischen Netzwerkport des Mobilfunk-Gateways lokalisieren. Firewall-Konfigurationen prüfen, um festzustellen, warum der Datenverkehr die Segmentierungskontrollen umgangen hat.
Mögliche Fehlalarme (False Positives): Reaktivierung eines alten Backup-Kommunikationskanals bei Ausfall der Primärverbindung.
OT-Cybersicherheits-KPI- und KRI-Framework für den Wassersektor
Zur Bewertung des OT-Sicherheitsniveaus müssen sich Wasserversorger von generischen IT-Metriken (z. B. Anzahl installierter Patches) lösen und sich auf OT-zentrierte Key Performance Indicators (KPIs) und Key Risk Indicators (KRIs) konzentrieren.
Interaktives OT-Kennzahlen- und Risikodashboard für den Wassersektor
Das folgende interaktive Konzept-Tool zeigt, wie die Betriebsleitung und OT-Sicherheitsverantwortliche den Sicherheitszustand, die Exposition und die Resilienzmetriken in Echtzeit überwachen können.
Definitionen der Kernmetriken
Kategorie | Metrik-Name | Metrik-Typ | Ziel-Schwellenwert | Betriebliche Relevanz |
Exposition | Im Internet exponierte OT-Assets | KRI | 0 Geräte | Misst direkt die externe Angriffsfläche. Jede im Internet exponierte PLC stellt ein unmittelbares kritisches Risiko dar. |
Sichtbarkeit | Abdeckung des OT-Asset-Inventars | KPI | 100% verifiziert | Erfasst den Prozentsatz der PLCs, HMIs und Gateways, die mit verifizierten Hardware-, Firmware- und IP-Details erfasst sind. |
Identität | MFA-Durchsetzung für Remote-OT-Zugang | KPI | 100% durchgesetzt | Stellt sicher, dass alle administrativen Fernzugriffskanäle eine Mehrfaktor-Authentifizierung erfordern, was den Diebstahl einzelner Anmeldedaten unwirksam macht. |
Integrität | Validierung von Golden Image Backups | KPI | 100% monatlich getestet | Bestätigt, dass fehlerfreie Offline-PLC-Projektdateien existieren und im Falle einer Logik-Kompromittierung schnell wiederhergestellt werden können. |
Überwachung | Warnmeldungen zu ungenehmigten Konfigurationsänderungen | KRI | 0 nicht verifizierte Änderungen | Erfasst Fälle, in denen PLC-Logiken oder Sollwertregister ohne genehmigtes Change-Ticket geändert wurden. |
Resilienz | Mittlere Zeit bis zur manuellen Übernahme (MTTMT) | KPI | < 15 Minuten | Misst, wie schnell das Anlagenpersonal kompromittierte OT-Netzwerke isolieren und auf physische manuelle Steuerung umschalten kann. |
Notfall-Leitfaden (Playbook) für OT-Vorfälle im Wassersektor
Wenn anomales OT-Verhalten oder unbefugte Konfigurationsänderungen erkannt werden, müssen Bediener und Incident-Responder einem disziplinierten Reaktionsprotokoll folgen.
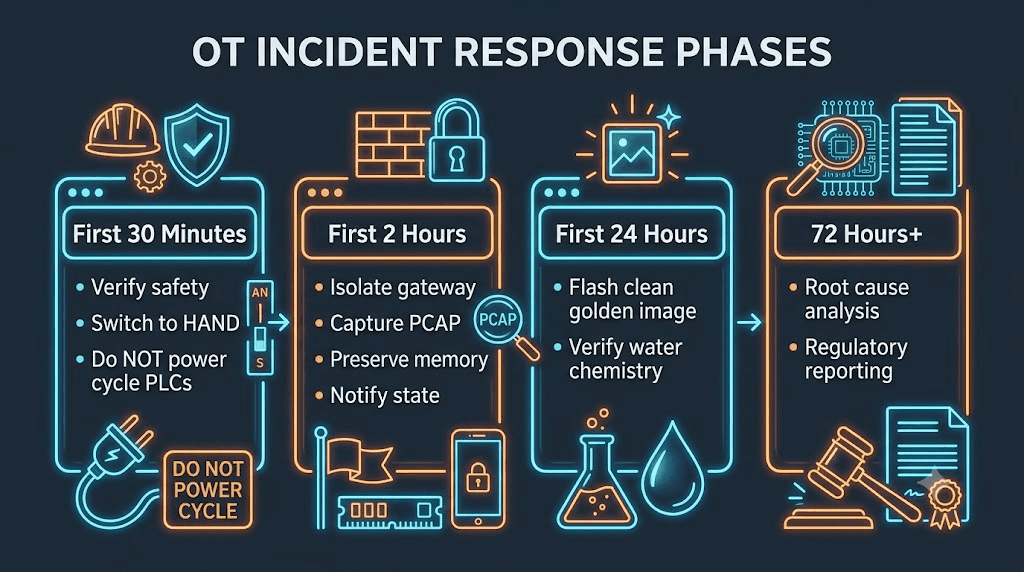
Phase 1: Erste 30 Minuten (Sicherheit und Containment)
Physische Sicherheit priorisieren: Überprüfen Sie die physischen Prozessparameter (Wasserstand, Systemdruck, Desinfektionsmittelkonzentration) mithilfe lokaler mechanischer Manometer, Schaugläser und physischer Anzeigen vor Ort.
Manuelle Steuerung aktivieren: Schalten Sie die Schaltschränke kritischer Anlagen von AUTO auf HAND (manuell) um. Entkoppeln Sie automatisierte PLC-Ausgänge, falls Prozessparameter unkontrolliert driften.
Fernzugriffstunnel isolieren: Trennen Sie externe Netzwerkanbindungen, Mobilfunk-Gateways und WAN-Firewalls. Kritisch: Führen Sie keinen Neustart (Power Cycle) von PLCs/HMIs durch, da dies den flüchtigen Speicher (RAM) löscht, der wichtige forensische Beweise enthält.
Phase 2: Erste 2 Stunden (Triage & Beweissicherung)
Digitale Beweise sichern: Erstellen Sie Netzwerk-Traffic-Captures (PCAPs) von verwalteten Switches. Sichern Sie Firewall-Logs, Ereignisprotokolle der Mobilfunkmodems und Audit-Trails der SCADA-Datenbank.
Logik- und Parameterstatus bewerten: Vergleichen Sie die aktive PLC-Konfiguration mit den archivierten „Golden Image“-Projektdateien offline, um geänderte Sollwerte, modifizierte Spulen oder geänderte Passwörter zu identifizieren.
Behördliche Meldung: Benachrichtigen Sie die zuständigen Aufsichtsbehörden (z. B. CDPHE in Colorado, den EPA Water Desk, CISA Central, lokale Cyber-Sicherheitszentren) gemäß den gesetzlichen Vorgaben für Trinkwasserversorger.
Phase 3: Erste 24 Hours (Behebung & Wiederherstellung)
Logik und Konfiguration wiederherstellen: Stellen Sie die Steuerungslogik und -konfiguration aus einer validierten, als fehlerfrei bekannten Baseline wieder her, sobald die Untersuchung und das Engineering feststellen, dass eine Wiederherstellung erforderlich ist. Validieren Sie den Prozessstatus vor der Rückkehr zum automatisierten Betrieb.
Härtung des Fernzugriffs bei Reaktivierung: Rekonfigurieren Sie Remote-Gateways so, dass sie private APNs und hardwaregestützte MFA erfordern, bevor sie wieder an zentrale Netzwerke angebunden werden.
Umfassende Wasserqualitätsprüfung durchführen: Veranlassen Sie vollständige chemische und mikrobiologische Laboranalysen, um die Wassersicherheit unabhängig zu verifizieren, bevor die Systeme wieder in den automatisierten Betrieb übergehen.
Betrieblicher Warnhinweis: Risiko plötzlicher Systemtrennungen
DRINGENDER WARNHINWEIS: Das unüberlegte Abziehen von Netzwerkkabeln oder das Abschalten der Stromversorgung von OT-Netzwerken während eines aktiven Sicherheitsvorfalls kann plötzliche Prozessausfälle, schwere Druckschläge, Rohrbrüche im Verteilungsnetz oder den Ausfall von Dosieranlagen verursachen. Eine Netzwerkisolation muss systematisch und koordiniert durchgeführt werden, während Bediener physisch an den Anlagen bereitstehen, um den kontinuierlichen manuellen Prozessbetrieb aufrechtzuerhalten.
Sicherheitserkenntnisse in der Wasser-OT
Die Vorfälle in Colorado verdeutlichen mehrere subtile technische Schwachstellen, die in allgemeinen Leitfäden zur Cybersicherheit oft zu wenig Beachtung finden:
Mobilfunkmodems als Einfallstor im Schatten: Asset-Inventare von Versorgungsunternehmen erfassen häufig PLCs und SCADA-Server, vernachlässigen jedoch unmanaged Mobilfunk-Gateways, die von externen Dienstleistern installiert wurden.
Alarmmanipulation als Verschleierungstaktik: Angreifer wissen genau, dass die Deaktivierung von Alarmen ihnen wertvolle Zeit verschafft, da schleichende Prozessabweichungen so unbemerkt zu betrieblichen Beeinträchtigungen führen.
Asymmetrie der Protokollsicherheit: Gängige Industrieprotokolle (Modbus, EtherNet/IP) verfügen über keinerlei Authentifizierung. Ein Angreifer, der TCP-Port 502 erreicht, erlangt die vollständige administrative Kontrolle über den physischen Prozess, ohne einen Exploit zu benötigen.
Eingeschränkte Handlungsfähigkeit bei Remote-Inzidenzen: Die Deaktivierung von Fernzugriffsprotokollen hindert Administratoren an der Diagnose oder Eindämmung aus der Ferne und verwandelt einen Cyber-Vorfall in einen logistisch anspruchsvollen Vor-Ort-Einsatz.
Unmöglichkeit der Integritätsprüfung vergangener Zustände: Den meisten kleinen Versorgern fehlen ausreichende historische Telemetriedaten und Konfigurations-Baselines, um festzustellen, ob unbefugte Änderungen bereits lange vor der Entdeckung stattgefunden haben.
Verwendung identischer Anmeldedaten durch Integratoren: Systemintegratoren verwenden häufig dieselben Wartungspasswörter für Dutzende von Kommunal- und Stadtkunden, was regionale Single Points of Failure schafft.
Verlust manueller Betriebsfertigkeiten: Mit zunehmender Automatisierung fehlt jüngeren Bedienern oft die praktische Erfahrung, Aufbereitungsanlagen bei längeren Cyber-Ausfällen rein manuell (HAND) zu steuern.
Fehlen forensischer Sicherungsverfahren: Standard-IT-Reaktionspläne versagen in OT-Umgebungen, wenn Einsatzkräfte versehentlich PLCs neu starten und damit flüchtige Speicherinhalte und forensische Spuren vernichten.
Mangelnde Firmware-Integrität: Ältere PLCs unterstützen kein Secure Boot, wodurch Angreifer modifizierte Firmware aufspielen oder Speicherblöcke verändern können, ohne kryptografische Hash-Fehler auszulösen.
Trügerische Sicherheit bei kleinen Versorgern: Betriebsteams wiegen sich oft in der Sicherheit, aufgrund ihrer geringen Versorgungsgröße für ausländische Angreifer uninteressant zu sein. Sie verkennen dabei, dass automatisierte Scans auf exponierte IP-Adressen abzielen und nicht auf Einwohnerzahlen.
Strategische analytische Hypothesen
Über die reine Berichterstattung hinaus müssen Analysten für Bedrohungsanalysen weitreichendere strategische Fragen zur Absicht der Angreifer bewerten:
Handelte es sich um Prozesssabotage oder das Ausschalten der Bediener? Die Beweislage deutet darauf hin, dass das primäre taktische Ziel darin bestand, die Sichtbarkeit und Kontrolle der Bediener zu unterbinden (Unterdrückung von Alarmen und Blockieren des Fernzugriffs) und nicht in einer sofortigen katastrophalen Zerstörung. Die Prozessmanipulation (Pumpensteuerung) diente dazu, zu testen, ob physische Effekte unbemerkt ausgelöst werden können, während die Feedback-Schleifen stummgeschaltet waren.
Erprobungsfeld für Fähigkeiten: Kleine Versorgungsunternehmen bieten eine risikoarme Umgebung für Angreifer, um Personal zu schulen, automatisierte OT-Scanning-Tools zu testen und Protokoll-Schreibbefehle an realer Hardware zu validieren, ohne sofortige militärische oder diplomatische Vergeltungsmaßnahmen zu riskieren.
Die kostengünstige cyber-physische Waffe: Die Wasserinfrastruktur stellt ein außergewöhnlich kostengünstiges Umfeld zur Demonstration cyber-physischer Fähigkeiten dar. Die Ausnutzung einer exponierten Modbus-Steuerung erfordert keinerlei Zero-Day-Exploits, minimale finanzielle Investitionen und lediglich grundlegende technische Kenntnisse, erzeugt jedoch nationale Medienpräsenz und staatliche Reaktionen.
Sektorübergreifender Vergleich kritischer Infrastrukturen
Der Vergleich des Wassersektors mit anderen KRITIS-Sektoren verdeutlicht die spezifischen betrieblichen Einschränkungen und Risikoprofile.
Sektor | Geschwindigkeit der cyber-physischen Auswirkung | Regulatorische Cyber-Aufsicht | Typischer Reifegrad der OT-Sicherheit | Primäre betriebliche Redundanz |
Wasser & Abwasser | Langsam bis mittelschnell (Stunden bis Tage aufgrund von Pufferspeichern/Tanks). | Fragmentiert / Empfehlungsbasiert (EPA-Leitlinien teils rechtlich umstritten; in DE BSI-KritisV-Vorgaben). | Gering bis mäßig (Stark dezentralisiert, Tausende von Kleinstbetreibern). | Manueller Betrieb (HAND-Modus); physische Speicherreserven; mechanische Schwimmerschalter. |
Stromnetz | Sofortig (Millisekunden bis Sekunden; Risiko kaskadierender Netzausfälle). | Strikte Pflichtvorgaben (NERC CIP-Standards mit empfindlichen Bußgeldern). | Hoch (Zentralisierte Versorger, dedizierte SOCs, kontinuierliche Überwachung). | Schnell wirkende automatisierte Schutzrelais; Inselnetzfähigkeit; rotierende Reserven. |
Öl- & Gas-Pipelines | Mittelschnell (Minuten bis Stunden; Drucktransienten und Sicherheitsabschaltungen). | Verbindliche Richtlinien (Sicherheitsvorgaben für Pipeline-Betreiber). | Mäßig bis hoch (Große kommerzielle Betreiber, regulierte Leitstände). | Physische Notabsperrventile; automatisierte Druckentlastungssysteme. |
Fertigungsindustrie | Sofortig bis langsam (Anlagenschäden vs. Qualitätsmängel). | Kommerziell / Marktgetrieben (ISO/IEC-Standards, Anforderungen von Versicherungen). | Variabel (Stark abhängig von der Unternehmensgröße und dem Wert des geistigen Eigentums). | Sicherheitssysteme (SIS); physische Not-Aus-Schalter; redundante Produktionslinien. |
Matrix zur regulatorischen Konformität und Standardisierung
Die folgende Tabelle ordnet die bei den Vorfällen in Colorado beobachteten betrieblichen Schwachstellen etablierten Standards und Frameworks der industriellen Cybersicherheit zu.
Beobachtetes Risiko / Schwachstelle | Relevante Sicherheitskontrolle | Standard / Referenz | Relevanz belegt durch CO-Vorfall | Priorität der Behebung |
Direkte Internetexposition von PLCs | Schutz der Netzwerkgrenzen & Architektur | ISA/IEC 62443-3-3 SR 5.2; NIST SP 800-82r3 Abs. 5.2; CISA Water Sector Best Practices; BSI IT-Grundschutz | Angreifer griffen direkt über externe Verwaltungsschnittstellen auf PLCs zu. | KRITISCH (0–30 Tage) |
Einfaktor-Fernzugriff | Phishing-resistente Mehrfaktor-Authentifizierung | NIST CSF 2.0 PR.AA-03; CISA Cross-Sector CPG 2.H; BSI-Anforderungen | Angreifer deaktivierten Fernzugriffsschnittstellen und änderten Einstellungen mühelos. | KRITISCH (0–30 Tage) |
Unüberwachte PLC-Parametermodifikation | Überwachung von Konfigurationsänderungen & Integrität | ISA/IEC 62443-4-2 CR 3.4; NIST SP 800-82r3 Abs. 6.2 | Pumpzyklen und Geräteeinstellungen wurden ohne Autorisierung überschrieben. | HOCH (31–60 Tage) |
Alarmsuppression & -stummschaltung | Alarmmanagement & Überprüfung der Systemintegrität | ISA-18.2 Alarm Management Standard; NIST CSF 2.0 DE.CM-09 | Angreifer deaktivierten gezielt physische Prozessalarme. | HOCH (31–60 Tage) |
Fehlen von Offline-PLC-Backups | Backup- & Wiederherstellungstests | NIST CSF 2.0 RC.RP-01; CISA-Leitfäden für den Wassersektor | Bediener mussten kompromittierte Einstellungen manuell rekonfigurieren oder neu aufspielen. | MITTEL (61–90 Tage) |
30-60-90-Tage-Leitfaden zur Härtung der Verteidigung
Dieser Maßnahmenkatalog bietet einen strukturierten Zeitplan für Wasserversorger, die die durch die Vorfälle in Colorado offengelegten Schwachstellen systematisch beseitigen wollen.
Phase 1: Tage 0–30 — Expositionsreduzierung & Perimeter-Härtung
Zielsetzung: Eliminierung der direkten Internet-Sichtbarkeit und Absicherung des administrativen Fernzugriffs.
Technische Maßnahmen:
Durchführung externer IPv4-Expositionsscans über alle eigenen und vom Mobilfunkanbieter zugewiesenen IP-Bereiche mithilfe von Tools wie Shodan und Censys.
Trennen aller direkt im öffentlichen IPv4-Raum erreichbaren PLCs, RTUs oder HMIs. Umleitung der Verbindungen über private Mobilfunk-APNs oder verschlüsselte IPsec-VPNs.
Erzwingung einer obligatorischen Mehrfaktor-Authentifizierung (MFA) für alle Remote-Zugriffsgateways und herstellerseitigen Wartungsportale.
Ändern der Standard-Anmeldedaten auf jedem Mobilfunkrouter, jeder Firewall und jeder industriellen Steuerung.
Verantwortliches Team: OT-Netzwerktechnik / IT-Betrieb.
KPI: 0 im Internet exponierte PLCs; 100 % der Fernzugriffskanäle durch MFA geschützt.
Phase 2: Tage 31–60 — Netzwerksegmentierung & Konfigurationsintegrität
Zielsetzung: Etablierung formaler Netzwerkgrenzen und Absicherung der Soll-Konfigurationen der Steuerungen.
Technische Maßnahmen:
Implementierung einer Firewall-Segmentierung zur Trennung von Unternehmens-IT, SCADA-/HMI-Verwaltung und PLC-Feldnetzwerken (Zonen- und Leitungsmodell nach ISA/IEC 62443).
Auslesen der Logikdateien aller aktiven PLCs, Verifizierung der Integrität gegenüber den Originalspezifikationen und Archivierung sauberer „Golden Images“ in einem sicheren Offline-Speicher.
Beschränkung von Verbindungen externer Dienstleister auf bedarfsgesteuerte, zeitlich begrenzte Zugriffsfenster, die eine explizite Freigabe durch den Betreiber erfordern.
Verantwortliches Team: Systemintegrator / Anlagentechnik.
KPI: 100 % der PLCs mit verifizierten Golden Images gesichert; 0 dauerhafte unsegmentierte Verbindungen zu Dienstleistern.
Phase 3: Tage 61–90 — Anomalieerkennung & Validierung der Resilienz
Zielsetzung: Implementierung einer prozessbewussten Überwachung und Validierung der manuellen Betriebsfähigkeit.
Technische Maßnahmen:
Aktivierung der Protokollierung auf Firewalls und verwalteten Switches zur Erfassung von Schreibbefehlen industrieller Protokolle (Modbus, CIP, S7).
Implementierung von SOC-Alarmierungsregeln für anomale PLC-Konfigurationsänderungen, Passwortaktualisierungen und Alarmstummschaltungen.
Durchführung einer physischen Stabsübung und eines praktischen Betriebstests zur Überprüfung der Fähigkeit, die Anlage 48 Stunden lang kontinuierlich im manuellen Modus (HAND) ohne automatisierte SCADA-Systeme zu betreiben.
Verantwortliches Team: SOC-Team / Anlagenbetreiber / CISO.
KPI: MTTMT (Mittlere Zeit bis zur manuellen Übernahme) nachweislich unter 15 Minuten; Inzident-Leitfaden praktisch erprobt.
Implikationen für Führungskräfte und Stakeholder
Cyberangriffe auf kritische Betriebstechnologien erfordern eine koordinierte Führung über technische, betriebliche und strategische Rollen hinweg.
Empfehlungen für die Geschäftsführung und Aufsichtsgremien
Geschäftsführung / Werksleitung: Verstehen Sie, dass OT-Cybersicherheit eine Kernverantwortung für die öffentliche Sicherheit ist und nicht nur ein IT-Kostenfaktor. Stellen Sie sicher, dass in den Budgets kleinerer Versorgungsbetriebe der sichere Fernzugriff und private Mobilfunknetzwerke priorisiert werden.
Chief Information Security Officer (CISO): Der Brückenschlag zwischen IT und OT ist essenziell. Stellen Sie sicher, dass die IT-Sicherheitsüberwachung auf Level-1- und Level-2-OT-Netzwerke ausgeweitet wird, ohne disruptive automatisierte Blockierungsmechanismen einzuführen, die physische Prozesse destabilisieren könnten.
Leitung Anlagenbetrieb: Erhalten Sie die manuelle Betriebsfähigkeit aufrecht. Automatisierung steigert die Effizienz, aber manuelle Eingriffsmöglichkeiten sind das entscheidende Sicherheitsnetz. Trainieren Sie das Bedienpersonal regelmäßig im manuellen Dosieren von Chemikalien und der manuellen Schiebersteuerung.
SOC-Leitung / Incident Response Lead: Entwickeln Sie OT-spezifische Threat-Hunting-Ansätze und Notfall-Leitfäden. Stellen Sie sicher, dass Analysten verstehen, dass ein ungewöhnliches Paket in der OT physische Auswirkungen oder Prozessstörungen bedeuten kann und eine sofortige betriebliche Verifizierung erfordert, bevor Netzwerk-Isolationsmaßnahmen durchgeführt werden.
Abschließende analytische Gesamtbewertung
Umfassende Synthese der Ergebnisse
Was definitiv geschah: Ende August 2026 drangen ausländische Cyber-Akteure in die OT-Systeme zweier kleiner, privat betriebener Wasserversorger in Colorado ein. Die Angreifer interagierten direkt mit den Steuerungssystemen – sie modifizierten Pumpzyklen, änderten Einstellungen, schalteten Systemalarme stumm und kappten den administrativen Fernzugriff. Das Bedienpersonal erkannte die Anomalien rasch, übernahm die lokale manuelle Steuerung und stellte die Konfigurationen wieder her, ohne dass es zu Auswirkungen auf die öffentliche Gesundheit oder die Wasserqualität kam.
Was wahrscheinlich geschah: Die Infiltrationen wurden wahrscheinlich durch im Internet exponierte Mobilfunkmodems oder direkte Steuerungsschnittstellen begünstigt, die ohne Authentifizierung unter öffentlichen IPv4-Adressen erreichbar waren und über automatisierte Port-Scans identifiziert wurden. Die Angreifer führten standardmäßige, nicht authentifizierte Schreibbefehle über Industrieprotokolle aus, um Steuerungsparameter zu verändern, während sie gleichzeitig systematisch die Sichtbarkeit für die Verteidiger und den Fernzugriff unterbanden.
Was unklar bleibt: Es wurden keine zuverlässigen öffentlichen Beweise gefunden, um die genaue staatliche Identität der Angreifer, die exakten PLC-/HMI-Hersteller und -Modelle der betroffenen Geräte oder die forensischen Protokolldateien aus den Netzwerken der Opfer zu bestimmen.
Bewertung der Urheberschaft: Obwohl die Angriffstechniken stark den dokumentierten Vorgehensweisen von vom Iran unterstützten Gruppierungen (wie CyberAveng3rs) ähneln, die im Zeitraum 2024–2026 verstärkt US-Wasserinfrastrukturen angriffen, bleibt eine direkte technische Zuschreibung für die Vorfälle in Colorado UNBESTÄTIGT. Verteidiger müssen sich auf die Behebung der zugrundeliegenden strukturellen Schwachstellen – insbesondere internetexponierter Steuerungen – konzentrieren, anstatt sich ausschließlich auf Signaturen bekannter Bedrohungsakteure zu verlassen.
Die strategische Erkenntnis: Die Vorfälle in Colorado bestätigen, dass Bedrohungsakteure im Bereich kritischer Infrastrukturen von passiver Aufklärung und administrativen IT-Sicherheitsvorfällen zur direkten cyber-physischen Parametermonopolisation und dem gezielten Ausschalten der Verteidigungssysteme übergegangen sind. Durch Angriffe auf kleine Wasserversorger nutzen Angreifer systemische Ressourcenengpässe aus, um kostengünstige Praxistests durchzuführen. Betreiber kritischer Infrastrukturen müssen PLCs unverzüglich aus dem öffentlichen Internet entfernen, eine Mehrfaktor-Authentifizierung für alle Fernzugangskanäle durchsetzen und robuste manuelle Betriebsfähigkeiten sicherstellen.
Zusätzliche Referenzen
SecurityWeek: Colorado Water Utilities Hit by Cyberattacks Targeting OT Systems (Veröffentlicht am 21. Sept. 2026). Primärberichterstattung über staatliche Offenlegungen zu Pumpzyklusänderungen, Sperrung des Fernzugriffs und Alarmunterdrückung.
Büro des Gouverneurs Jared Polis / Colorado Department of Public Health and Environment (CDPHE): Offizielle staatliche Erklärungen gegenüber KRDO News und The Denver Post, die die Beteiligung ausländischer Akteure bei zwei privaten Versorgern bestätigen, die jeweils unter 200 Einwohner versorgen, ohne Auswirkungen auf die Wasserqualität.
Gemeinsame Cybersicherheitswarnungen von CISA / FBI / EPA (2024–2026): Defending Operational Technology Against Iranian-Backed Threat Activity und Top Cyber Exposures in Water and Wastewater Systems, die Risiken durch internetexponierte PLCs, Mobilfunkmodems und Standard-Anmeldedaten detailliert beschreiben.
FacilitiesDive: What We Know About the Hacking Campaign Against US Water Systems (Veröffentlicht am 25. Aug. 2026). Berichterstattung über landesweite Angriffe auf den Wassersektor im Juli–August 2026, die über 100 exponierte Systeme in 12 Bundesstaaten betrafen (einschließlich Minnesota, Michigan und Georgia).
Infracritical / Threat Intelligence Repository: Betriebliche Erfassungsdaten und aggregierte technische Indikatoren bezüglich der Exposition von PLCs im Wassersektor über Mobilfunk-Gateways (2026).
Normenreihe ISA/IEC 62443: Sicherheit für industrielle Automatisierungssysteme (IACS) — Designprinzipien für Zonen und Conduits sowie Systemsicherheitsanforderungen (SRs).
NIST SP 800-82 Rev. 3: Guide to Operational Technology (OT) Security, National Institute of Standards and Technology.
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

France Blood Storage Cyberattack 2026: What Happened to EFS Cold Rooms, and What It Means for Healthcare OT
Team Shieldworkz

Amadeus Breach Explained: How One Vendor’s Stolen Credentials Exposed Airline Passenger Data Across Asia
Team Shieldworkz

Zyxel GS1900 Zero-Day CVE-2026-107441: How a “Patched” Switch Became the Entry Point for 996 Compromises
Team Shieldworkz

CRA Article 14 Reporting: How the 24-Hour Vulnerability Reporting Workflow Works for Industrial Product Makers
Team Shieldworkz

ARTEX AI Cyberattacks 2026: How Vapor Panda Breached 200+ Organizations in 11 Days
Team Shieldworkz

Cyberangriff auf Supermärkte 2026: Wie Angreifer Kühlsteuerungen in ganz Europa manipulierten
Team Shieldworkz







