

Investigativer Cyber-Bedrohungsbericht: Cyberangriffe auf Gastanker und Öltanker mit Ziel USA


Team Shieldworkz
Wir präsentieren eine evidenzbasierte Untersuchung zu mutmaßlichen Cyber-Kompromittierungen an Bord zweier Energietanker auf dem Weg nach Texas und analysieren dabei die maritime IT/OT-Sicherheit, die unbestätigten Behauptungen über Manipulationen an der Maschinensteuerung sowie eine mögliche iranische Verbindung.
Im August 2026 untersuchten US-Behörden mutmaßliche Cyber-Kompromittierungen auf zwei kommerziellen Energieschiffen, die sich auf dem Weg nach Texas befanden.
Bei den Schiffen handelte es sich um den Rohöltanker VL Prosperity und den LPG-Tanker Kohaku. Berichten zufolge, die sich auf US-Behörden und Schiffsverfolgungsdaten stützen, wurden beide Schiffe während der Passage der Straße von Gibraltar ins Visier genommen. Nachdem die Schiffe den Golf von Mexiko erreicht hatten, führten Mitarbeiter der US-Küstenwache und des FBI am 21. und 24. August spezialisierte Cyber-Sicherheitsüberprüfungen an Bord durch.
Wir haben den Vorfall auf der VL Prosperity bereits hier dokumentiert.
Die US-Regierung hat eine wichtige Tatsache bestätigt: Die Ermittler hatten Hinweise darauf, dass die Netzwerke der Schiffe durch staatliche Cyber-Akteure kompromittiert worden waren. Die Küstenwache und das FBI untersuchten sowohl IT- als auch OT-Systeme und arbeiteten mit der Besatzung und den Schiffsbetreibern zusammen, um die Bedrohung zu beseitigen. Die Küstenwache meldete anschließend keine betrieblichen Störungen, keine Instabilität der Schiffe, keine physische Gefahr für die Besatzungen und keine Umweltschäden.
Eine separate und weitaus dramatischere Darstellung stammte aus iranischen Medien. Die Nachrichtenagentur Mehr berichtete, dass die VL Prosperity am 7. August Opfer eines Cyberangriffs wurde und die Kommunikation für etwa 30 Stunden ausfiel. Unter Berufung auf ein ungenanntes Besatzungsmitglied wurde in dem Bericht behauptet, dass die Angreifer Zugriff auf Systeme im Maschinenraum erlangt, den Durchfluss der Motorkühlung verringert, die Motordrehzahl erhöht und Kraftstoff- sowie Motorölsysteme gestört hätten. Diese Behauptungen wurden von der US-Regierung nicht unabhängig verifiziert, und es gibt keine öffentlichen forensischen Beweise dafür, dass die Angreifer den Antrieb oder andere sicherheitskritische OT-Systeme manipuliert haben.
Diese Unterscheidung ist von entscheidender Bedeutung.
Die öffentlich zugänglichen Fakten belegen derzeit eine Netzwerkkompromittierung und eine anschließende bundesstaatliche Cyber-Untersuchung. Sie belegen nicht, dass ein Angreifer das Antriebssystem, das Navigationssystem oder die Ladungssysteme eines der beiden Tanker ferngesteuert hat.
Der Vorfall ist dennoch von Bedeutung, da er zeigt, dass die Cyber-Ermittler die Kompromittierung als schwerwiegend genug einschätzten, um Überprüfungen der IT- und OT-Systeme an Bord durchzuführen. Er verdeutlicht auch, warum maritime Cyber-Risiken nicht ausschließlich als IT-Sicherheitsproblem behandelt werden dürfen: Auf einem modernen Schiff können Cyber-Kompromittierungen potenziell Systeme betreffen, die für den Antrieb, die Navigation, den Maschinenbetrieb und den Ladungsumschlag verantwortlich sind. Konteradmiralin Amy Grable, Kommandeurin des Coast Guard Cyber Command, warnte ausdrücklich davor, dass vernetzte Schiffssysteme Sicherheitsrisiken bergen, wenn sie infiltriert und kontrolliert werden.
Die wichtigsten unbeantworteten Fragen sind technischer Natur:
· Wie erlangten die Angreifer den Erstzugang?
· Welche Netzwerke und Systeme wurden tatsächlich kompromittiert?
· Drang der Angreifer von der Informationstechnik in die Operational Technology (OT) vor?
· Wurde der gemeldete Kommunikationsausfall durch den Einbruch verursacht?
· Wurden tatsächlich Motor- oder Maschinenparameter manipuliert?
· Wurde bei beiden Schiffen derselbe Zugangsmechanismus genutzt?
· Welche Beweise stützen eine mögliche iranische Verbindung?
Bis zum 18. September 2026 sind diese Fragen in der Öffentlichkeit ungeklärt.
Was ist passiert?
Der Vorfall besteht im Wesentlichen aus zwei sich überschneidenden Darstellungen.
Die erste ist die öffentlich dokumentierte Reaktion der US-Behörden.
Die zweite ist der unbestätigte technische Bericht iranischer Medien.
Wir haben versucht, diese beiden Informationsquellen strikt voneinander zu trennen.
Was haben die US-Behörden festgestellt?
Laut Angaben der Küstenwache und des FBI:
Die US-Behörden erhielten Hinweise darauf, dass die Netzwerke an Bord zweier unter fremder Flagge fahrender Handelsschiffe kompromittiert worden waren.
Die Küstenwache sprach von Aktivitäten staatlicher Cyber-Akteure.
Ein Spezialistenteam ging am 21. August an Bord eines der Schiffe.
Das Team bestand aus Strafverfolgern der Küstenwache, Mitgliedern des Cyber Protection Team der Küstenwache, einem Schiffsinspektor und Spezialisten des FBI Cyber Action Team.
Die Ermittler untersuchten sowohl IT- als auch OT-Systeme.
Ein zweites Schiff wurde am 24. August überprüft.
Die Behörden meldeten keine Instabilität der Schiffe, keine betrieblichen Störungen, keine physische Gefahr für die Besatzungen oder Umweltschäden.
In den öffentlichen Erklärungen der US-Behörden wurde der Bedrohungsakteur nicht namentlich genannt.
Was bisher unbestätigte Behauptung bleibt
Iranische Medien berichteten, dass die VL Prosperity am 7. August während der Passage der Straße von Gibraltar von einem Cyberangriff getroffen wurde und für etwa 30 Stunden die Kommunikation verlor.
Dem Bericht von Mehr zufolge, der sich auf ein anonymes Besatzungsmitglied stützt, drangen Angreifer in die Systeme des Maschinenraums vor und manipulierten die Motorkühlung, die Motordrehzahl sowie die Kraftstoff- und Schmierölsysteme.
Das WSJ griff diese Anschuldigungen auf, erklärte jedoch, sie nicht unabhängig bestätigen zu können.
Zeitlicher Ablauf des Vorfalls
Datum | Ereignis | Status der Beweislage |
1. August 2026 | Die VL Prosperity lief laut Schiffsverfolgungsdaten aus Sidi Kerir, Ägypten, aus. | Durch Schiffsdaten bestätigt |
7. August 2026 | Iranische Medien berichteten, dass die VL Prosperity während der Passage der Straße von Gibraltar einen Cyberangriff und einen anschließenden Kommunikationsausfall erlitt. | Berichtet / Unbestätigt |
20. August 2026 | Mehr News berichtete öffentlich über den mutmaßlichen Angriff und behauptete, Systeme im Maschinenraum seien betroffen gewesen. | Veröffentlichung bestätigt; Behauptungen unbestätigt |
21. August 2026 | Spezialkräfte der US-Küstenwache und des FBI führten eine Cyber-Sicherheitsüberprüfung an Bord eines einlaufenden Schiffes unter fremder Flagge durch. | Bestätigt |
24. August 2026 | Das FBI gab bekannt, dass ein zweites Schiff überprüft wurde, nachdem Hinweise auf eine Netzwerkkompromittierung vorlagen. | Bestätigt |
Ende August | Die VL Prosperity wurde nach Abschluss der Untersuchung für den normalen Betrieb freigegeben. | Für die VL Prosperity bestätigt; für die Kohaku öffentlich nicht im selben Maße belegt |
15.–17. September | Die US-Behörden räumten die Cyber-Sicherheitsüberprüfungen an Bord nach Medienberichten öffentlich ein. | Bestätigt |
18. September | Keine öffentliche Zuschreibung (Attribution) an den Iran oder einen anderen spezifischen Bedrohungsakteur durch die USA. | Aktueller offizieller Stand |
Die öffentliche Darstellung der Küstenwache bezieht sich konkret auf die Überprüfung am 21. August, während Berichte des FBI nachträglich bestätigten, dass am 24. August ein zweites Schiff überprüft wurde. Ein Bericht von Reuters wies darauf hin, dass die Behörden die Abweichungen in ihren Darstellungen nicht öffentlich erläutert haben.
Die Schiffe
VL Prosperity
Öffentliche Schiffsregister weisen die VL Prosperity als einen Very Large Crude Carrier (VLCC) aus:
· IMO: 9683697
· Flagge: Liberia
· Länge: ca. 333 Meter
· Baujahr: 2015
· Tragfähigkeit (DWT): ca. 319.547 Tonnen
· Rohölkapazität: ca. 2,3 Millionen Barrel
· Route: Ägypten in Richtung Galveston, Texas
US-Berichte und Schiffsverfolgungsdaten verorten das Schiff auf einer Fahrt von Ägypten nach Galveston. Die Küstenwache selbst nannte den Namen des Schiffes nicht öffentlich, mehrere Berichte identifizierten es jedoch als VL Prosperity.
Kohaku
Öffentliche Schiffsdaten identifizieren die Kohaku wie folgt:
· IMO: 9932608
· Schiffstyp: LPG-Tanker
· Länge: ca. 227 Meter
· Baujahr: 2023
· Flagge: Marshallinseln
Das Schiff befand sich Berichten zufolge auf dem Weg zu einem texanischen Hafen, um Flüssiggas (LPG) zu laden.
Was ist tatsächlich über die Cyber-Kompromittierung bekannt?
Bestätigt oder dringend tatverdächtig
Netzwerkkompromittierung:
Das FBI erklärte, dass das gemeinsame Team aus Küstenwache und FBI an Bord der Schiffe ging, nachdem Hinweise vorlagen, dass die Netzwerke beider Schiffe kompromittiert waren. Die Küstenwache bezeichnete die Akteure als staatliche Cyber-Akteure.
IT- und OT-Untersuchung:
Die Küstenwache gab an, dass die Ermittler sowohl die Operational Technology (OT) als auch die IT-Systeme der Schiffe untersucht haben.
Staatliche Reaktion auf den Vorfall:
Die Reaktion umfasste spezialisierte Cyber-Sicherheitskräfte der Küstenwache und des FBI Cyber Action Team.
Keine öffentlich gemeldeten Sicherheitsauswirkungen:
Die Küstenwache meldete keinerlei Beeinträchtigungen des Betriebs, Instabilitäten der Schiffe, physische Gefahren für die Besatzung oder Umweltschäden.
Berichtet, aber nicht unabhängig verifiziert
Mehr berichtete über:
· eine ca. 30-stündige Störung der Kommunikation;
· Zugriff auf die Systeme im Maschinenraum;
· reduzierte Motorkühlung;
· erhöhte Motordrehzahl;
· Eingriffe in die Kraftstoff- und Motorölsysteme.
Diese Behauptungen stammen aus iranischen Medien und einer anonymen Quelle aus der Besatzung. Das WSJ erklärte, diese Angaben nicht unabhängig verifizieren zu können.
Unbekannt
Derzeit gibt es keine öffentlichen Belege für:
die verwendete Schadsoftware (Malware);
den Vektor des Erstzugangs;
kompromittierte Anmeldedaten;
ein kompromittiertes VPN;
die Ausnutzung eines Satellitenterminals;
die Ausnutzung einer Wartungsverbindung eines Drittanbieters;
eine laterale Bewegung von der IT in die OT;
die Manipulation von Steuerungen (PLC/SPS) oder Motorsteuergeräten;
die Manipulation des ECDIS (elektronisches Seekartensystem);
Fernsteuerung der Lenkung;
Manipulationen am Ladungssystem;
das Verbleiben (Persistenz) der Angreifer im System nach dem Erreichen von US-Gewässern.
Diese Aspekte müssen als unbekannt eingestuft und dürfen nicht als Fakten dargestellt werden. Betrachten wir nun die wichtigste Frage.
Könnte ein Cyberangreifer tatsächlich einen Tanker steuern?
Die Antwort hängt vollständig von der Systemarchitektur ab.
Eine Kompromittierung des IT-Netzwerks eines Schiffes führt nicht automatisch zur Kontrolle über den Antrieb oder die Navigation.
Eine realistische Angriffskette würde (potenziell) mehrere zusätzliche Bedingungen erfordern (analog zum Schweißer-Käse-Modell):
Externe Konnektivität → Bordnetzwerk → Authentisierung/Zugriffskontrolle → Segmentierungsgrenze → Engineering- oder OT-Workstation → Steuerungsnetzwerk → relevante Steuerung → physischer Prozess
Jeder dieser Schritte stellt eine zusätzliche technische Hürde dar.
Die genaue Systemarchitektur der VL Prosperity und der Kohaku ist öffentlich nicht bekannt. Es wäre daher spekulativ zu behaupten, dass eines der Schiffe ein bestimmtes SPS-Protokoll, eine Firewall-Architektur, Datendioden, Jump-Server oder Remote-Wartungstopologien nutzt.
Es sollten daher vier verschiedene Stufen der Kompromittierung unterschieden werden
Stufe | Bedeutung | Beweislage in diesem Fall |
Netzwerkzugriff | Zugriff auf ein internes Bordnetzwerk | Durch Erklärungen der US-Behörden gestützt |
IT-Beeinträchtigung | Störung von Kommunikations- oder administrativen Systemen | Teilweise berichtet |
OT-Zugriff | Zugriff auf Maschinen- oder Steuerungsnetzwerke | Öffentlich nicht belegt |
Physische Prozessmanipulation | Tatsächliche Veränderung von Antriebs-, Navigations- oder Ladungsprozessen | Öffentlich nicht belegt |
Diese Differenzierung ist weitaus wesentlicher als die spektakuläre Frage, ob ein Angreifer theoretisch „ein Schiff kapern“ könnte.
Konteradmiralin Amy Grable hat bestätigt, dass vernetzte Schiffssysteme einen Pfad von einer Cyber-Kompromittierung zu physischen Sicherheitsfolgen eröffnen können. Ihre Aussage beschreibt jedoch ein Risikoszenario und ist kein Beweis dafür, dass die beiden Schiffe in diesem Fall ferngesteuert wurden.
Die Behauptungen bezüglich des Maschinenraums
Die technisch brisanteste Behauptung betrifft den Maschinenraum der VL Prosperity.
Mehr berichtete, dass Angreifer:
· den Durchfluss der Motorkühlung reduzierten;
· die Motordrehzahl erhöhten;
· die Kraftstoffsysteme störten;
· die Motorölsysteme störten.
Diese Behauptungen verdienen eine genaue Untersuchung, dürfen jedoch nicht als verifizierte Erkenntnisse übernommen werden.
Es gibt verschiedene Erklärungsmöglichkeiten:
· Die Behauptungen beschreiben eine tatsächliche Manipulation der Maschinensysteme.
· Sie beschreiben temporäre Störungen oder anomale Messwerte anstelle einer direkten Steuerung.
· Sie beruhen auf einem unvollständigen oder fehlerhaften Verständnis der Abläufe.
· Sie spiegeln Informationen wider, die während einer laufenden Untersuchung durchgesickert sind.
· Sie sind eine Kombination aus realen Cyber-Aktivitäten und fehlerhafter technischer Interpretation.
Die öffentlich zugängliche Beweislage erlaubt derzeit keine Validierung dieser Optionen.
Vor allem gilt: Das Fehlen öffentlich bestätigter physischer Auswirkungen beweist nicht automatisch, dass die OT unberührt blieb. Umgekehrt beweist eine Netzwerkkompromittierung nicht automatisch, dass auf die OT zugegriffen wurde.
Genau wegen dieser Unsicherheit untersuchten die staatlichen Ermittler sowohl die IT- als auch die OT-Systeme.
Untersuchung der iranischen Verbindung
Die USA prüfen, ob der Iran für die Vorfälle verantwortlich oder daran beteiligt war.
Das WSJ berichtete, dass US-Behörden eine mögliche iranische Beteiligung untersuchen. Aus demselben Bericht geht hervor, dass die US-Behörden die Angriffe dem Iran nicht öffentlich zugeschrieben haben.
Derzeit verfügbare Beweise für eine Attribution
Beweis | Bewertung |
US-Ermittlungen zu einer möglichen iranischen Beteiligung | Berichtet |
Identifizierung ausländischer Cyber-Akteure durch die USA | Bestätigt |
Berichterstattung iranischer Medien über den Vorfall auf der VL Prosperity | Bestätigt |
Nennung spezifischer technischer Auswirkungen durch iranische Medien | Als Medienbericht bestätigt, nicht als Fakt |
Öffentliche Malware- oder C2-Beweise mit Verbindung zum Iran | Nicht offengelegt |
Öffentliche IP- oder Infrastrukturdaten mit Verbindung zum Iran | Nicht offengelegt |
Öffentliche offizielle Zuschreibung der USA an die iranische Regierung oder eine dortige Gruppe | Keine bekannt |
Bekenntnis eines Bedrohungsakteurs zur Tat | Keines bekannt |
Die Tatsache, dass iranische Medien Details über den Vorfall verbreiteten, ist für die Ermittlungen relevant, stellt jedoch für sich genommen keinen forensischen Beweis für eine Attribution dar.
Es gibt zudem keine öffentlichen Belege dafür, ob diese Berichterstattung auf abgefangener Kommunikation, Geheimdienstquellen oder direktem Täterwissen basiert.
Daher gilt:
Die Attribution bleibt ungeklärt.
Die analytisch korrekte Einordnung lautet, dass eine iranische Beteiligung eine aktive Ermittlungshypothese darstellt.
Mapping nach MITRE ATT&CK
MITRE ATT&CK sollte nicht verwendet werden, um Lücken in den Ermittlungen spekulativ zu schließen.
Das folgende Mapping unterscheidet daher streng zwischen dem, was potenziell anwendbar ist, und dem, was tatsächlich nachgewiesen wurde.
Technik | ID | Relevanz | Status |
Exploit Public-Facing Application | T1190 | Anwendbar, falls eine zum Internet exponierte Anwendung oder Komponente ausgenutzt wurde | Möglich / Keine Beweise offengelegt |
Valid Accounts | T1078 | Anwendbar, falls gestohlene oder kompromittierte Anmeldedaten genutzt wurden | Möglich / Keine Beweise offengelegt |
Remote Services | T1021 | Anwendbar, falls Remote-Dienste zur lateralen Bewegung genutzt wurden | Möglich / Keine Beweise offengelegt |
Modify Parameter | T0836 | Relevant für die Behauptung einer Manipulation von Maschinen- oder Steuerungsparametern | Behauptet, nicht verifiziert |
MITRE definiert T0836 als die Modifikation von Parametern zur Steuerung von ICS-Geräten. Die Technik ist somit für die Behauptungen bezüglich des Maschinenraums relevant, allerdings belegt das reine Mapping einer Technik nicht, dass diese auch tatsächlich stattgefunden hat.
Ebenso dürfen T1190, T1078 und T1021 ohne entsprechende Beweise nicht als gesicherte Schritte der Angriffskette dargestellt werden.
Die maritime OT-Angriffsfläche
Obwohl die genaue Systemarchitektur der beiden Schiffe nicht öffentlich dokumentiert ist, müssen Betreiber im maritimen Sektor Cyber-Risiken über verschiedene vernetzte Technologiebereiche hinweg steuern.
Dazu gehören typischerweise:
· Satellitenkommunikation;
· administrative IT an Bord;
· Crew-Netzwerke;
· Navigationssysteme;
· Motor- und Maschinenüberwachung;
· Antriebssteuerungssysteme;
· Ladungssteuerungssysteme;
· Ballastwassersysteme;
· Engineering-Workstations;
· Remote-Verbindungen für Wartungsarbeiten durch Hersteller;
· Datenverbindungen zwischen Land und Schiff;
· Wechselmedien (USB etc.);
· Flottenmanagement-Plattformen.
Die entscheidende Sicherheitsfrage lautet daher nicht einfach:
„Ist das Schiff mit dem Internet verbunden?“
Sondern vielmehr:
„Welche vernetzten Systeme können mit Systemen kommunizieren, die den sicheren Schiffsbetrieb beeinflussen, und welche Kontrollen sind dort implementiert?“
Die Richtlinien der IMO zum maritimen Cyber-Risikomanagement fordern einen strukturierten Ansatz aus Identifizierung, Schutz, Erkennung, Reaktion und Wiederherstellung. Die Organisation hat zudem klargestellt, dass Cyber-Risiken integraler Bestandteil des übergeordneten Sicherheitsmanagementsystems in der Schifffahrt sein müssen.
Die IT/OT-Schnittstelle als kritischer Faktor
Die zentrale technische Fragestellung dieses Vorfalls ist, ob die Kompromittierung auf die IT-Netzwerke beschränkt blieb oder die Grenze zur Operational Technology (OT) überschritt.
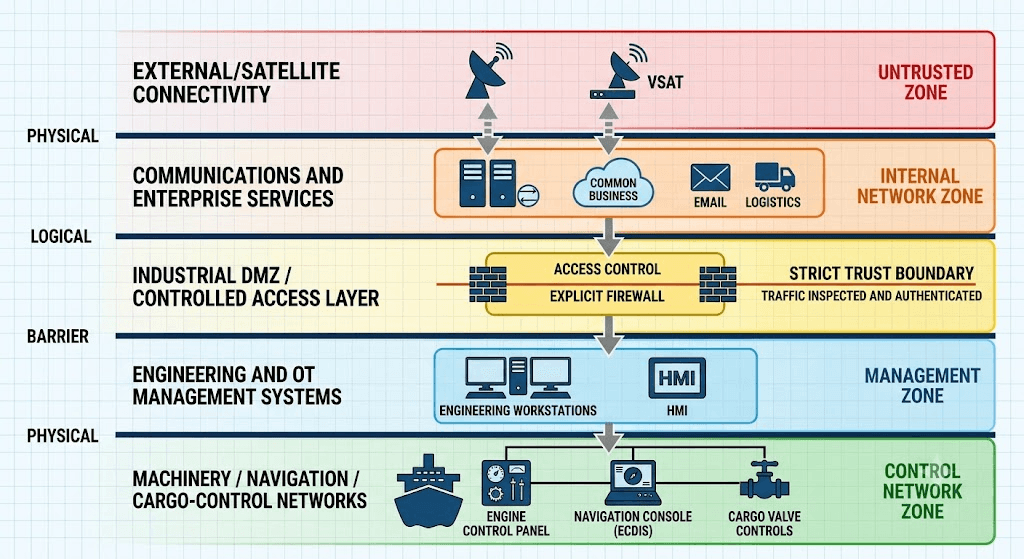
Die konkrete Umsetzung der Sicherheitsmaßnahmen sollte auf Basis einer schiffsspezifischen Risikoanalyse erfolgen.
Eine Datendiode kann für bestimmte unidirektionale Überwachungsarchitekturen sinnvoll sein, sollte jedoch nicht als Universallösung für jede maritime OT vorgeschrieben werden. Ebenso ist die vollständige physische Trennung („Air-Gapping“) von Diagnose-Laptops im operativen Alltag oft schwer realisierbar.
Das primäre Sicherheitsziel sollte stattdessen darin bestehen:
· unnötige Netzwerkverbindungen zu minimieren;
· Fernzugriffe (Remote Access) streng zu kontrollieren;
· privilegierte Benutzer stark zu authentisieren;
· Systeme entsprechend ihrem operativen Risiko zu segmentieren;
· die OT-Kommunikation kontinuierlich zu überwachen;
· den Einsatz von Wechselmedien zu kontrollieren;
· sichere manuelle Rückfallebenen aufrechterhalten;
· Änderungen an kritischen Steuerungssystemen zu validieren;
· die Wiederherstellungsfähigkeit (Disaster Recovery) sicherzustellen.
Auswirkungen auf die Sicherheit: Theoretisch vs. beobachtet
Risiko | Potenzielle Auswirkung | Beweislage in diesem Fall |
Antriebsmanipulation | Geschwindigkeits- oder Kontrollverlust, Kollision oder Stranden | Nicht nachgewiesen |
Kompromittierung der Navigation | Routenabweichung oder Beeinträchtigung der Navigation | Nicht nachgewiesen |
Maschinenmanipulation | Anlagenschäden oder Ausfall des Antriebs | Von iranischen Medien behauptet; nicht unabhängig verifiziert |
Kommunikationsstörung | Ausfall der regulären Kommunikationssysteme | Für die VL Prosperity berichtet, in öffentlichen US-Erkenntnissen nicht unabhängig bestätigt |
Manipulation des Ladungssystems | Probleme beim Ladungsumschlag oder der Dichtigkeit | Nicht nachgewiesen |
Brand / Explosion | Schwere physische Schäden und Umweltkatastrophen | Theoretisches Risiko; nichts dergleichen gemeldet |
Gefährdung der Besatzung | Personenschäden oder Notfalleinsätze | Nichts dergleichen gemeldet |
Freisetzung von Schadstoffen | Öl- oder Flüssiggas-Umweltkatastrophe | Nichts dergleichen gemeldet |
Diese Differenzierung zieht sich konsequent durch die gesamte Bewertung.
Potenzielle cyber-physische Auswirkungen sind ein reales Risiko. Die vorliegenden Beweise zeigen jedoch nicht, dass solche Auswirkungen bei diesem Vorfall eingetreten sind.
Warum die Straße von Gibraltar von Bedeutung ist
Die Straße von Gibraltar ist eine strategisch kritische maritime Passage, die das Mittelmeer mit dem Atlantik verbindet.
Das WSJ berichtete, dass täglich ca. 300 Schiffe diese Wasserstraße passieren, was die Dichte des Schiffsverkehrs in diesem Korridor verdeutlicht.
Aus Sicht der Cyber-Abwehr liegt die Bedeutung nicht nur in der geografischen Enge des Reviers.
Ein Schiff in Fahrt unterliegt völlig anderen Bedingungen für die Reaktion auf Vorfälle (Incident Response) als eine Anlage an Land:
· Support-Ingenieure an Land sind nicht sofort verfügbar;
· der physische Zugriff auf Systeme ist stark eingeschränkt;
· die Netzwerkverbindung kann instabil oder gestört sein;
· die Besatzung muss die sichere Navigation aufrechterhalten, während sie gleichzeitig den Vorfall untersucht;
· die IT/OT-Ereignisbehandlung muss mit den schiffstechnischen Sicherheitsverfahren koordiniert werden;
· Beweise lassen sich oft nur schwer sichern, ohne den laufenden Betrieb zu unterbrechen.
Dies macht die Incident Response an Bord zu einer eigenständigen operativen Disziplin.
Die wichtigste Entwicklung: Cyber-Ermittlungen auf hoher See
Einer der bedeutendsten Aspekte dieses Vorfalls ist nicht die unbestätigte Behauptung einer fernen Maschinenmanipulation.
Es ist die Entscheidung der US-Regierung, eine hochspezialisierte Cyber-Untersuchung direkt an Bord der Schiffe durchzuführen, nachdem diese den Golf von Mexiko erreicht hatten.
Das Team der Küstenwache umfasste Cyber-Spezialisten, Strafverfolgungskräfte und einen Schiffsinspektor, unterstützt von Spezialisten des FBI Cyber Action Team. Das Team untersuchte sowohl die IT- als auch die OT-Umgebung.
Dies verdeutlicht eine zunehmend kritische Anforderung für maritime Betreiber:
Ein Cyber-Vorfall an Bord eines Schiffes kann sich schnell zu einem physischen Incident-Response-Problem entwickeln.
Die Untersuchung erfordert Fachkräfte mit tiefem Verständnis für:
· Netzwerkforensik;
· Schiffstechnik;
· OT-Architekturen;
· Navigation;
· Maschinensteuerung;
· Beweissicherung;
· maritime Sicherheit (Safety);
· Hafenbetrieb.
Diese Konvergenz ist zweifellos die wichtigste operative Lehre aus diesem Fall.
Was dieser Vorfall über die maritime Cybersicherheit offenbart
Netzwerkkompromittierung ist nicht gleichbedeutend mit Schiffskontrolle
Die Unterscheidung zwischen bloßem Zugriff, Persistenz, OT-Zugriff und physischer Manipulation muss stets explizit aufrechterhalten werden.
IT/OT-Grenzen erfordern handfeste Beweise statt Annahmen
Ein Schiff kann über eine umfassende Konnektivität verfügen, ohne dass dadurch ein direkter Pfad zu Antriebs- oder Navigationssystemen existiert.
Cyber-Vorfälle können physische Interventionen erforderlich machen
Die Reaktion der USA zeigt, dass Behörden bei Verdacht auf Netzwerkkompromittierungen Systeme an Bord direkt und physisch untersuchen müssen.
Maritime Cyber-Response erfordert operatives Verständnis
Die Untersuchung eines kompromittierten Schiffes unterscheidet sich grundlegend von der Analyse eines kompromittierten Büronetzwerks.
Schnittstellen zu Drittanbietern bedürfen besonderer Aufmerksamkeit
Flottenmanagement, OEM-Support und Remote-Engineering-Verbindungen stellen legitime Kommunikationspfade dar, die jedoch eine starke Authentisierung, Segmentierung, Autorisierung und Überwachung erfordern.
Resilienz ist ebenso wichtig wie Prävention
Ein Schiff muss in der Lage sein, den sicheren Betrieb auch dann aufrechtzuerhalten, wenn digitale Systeme ausfallen oder als nicht vertrauenswürdig eingestuft werden.
Empfehlungen zur Absicherung
Die angemessene Reaktion besteht nicht darin, jedes Schiff vollständig von allen externen Netzwerken zu trennen.
Es geht darum, Verbindungen kontrollierbar, überwachbar und wiederherstellbar zu gestalten.
1. Erstellung eines vollständigen Inventars der maritimen Cyber-Assets
Identifizieren Sie:
· IT-Systeme;
· OT-Systeme;
· Navigationssysteme;
· Maschinensteuerungssysteme;
· Ladungssysteme;
· Kommunikationsgeräte;
· Engineering-Workstations;
· Gateways für Fernzugriffe (Remote-Access);
· Wartungsverbindungen von Drittanbietern;
· Schnittstellen für Wechselmedien.
Kritische Assets müssen direkt mit den potenziellen operativen Auswirkungen verknüpft werden.
2. Segmentierung der Schiffsnetzwerke nach operativem Risiko
Trennen Sie, sofern technisch und operativ sinnvoll:
· Crew-/Wohlfahrtsnetzwerke;
· administrative IT;
· Kommunikation;
· Navigation;
· Engineering;
· Maschinensteuerung;
· Ladungssteuerungssysteme.
Implementieren Sie kontrollierte Übergangspunkte (Conduits) und überwachten Zugriff zwischen den Zonen.
3. Eliminierung dauerhafter und ungesicherter Fernzugriffe
Zugriffe durch Drittanbieter und Hersteller sollten folgende Kriterien erfüllen:
starke Authentisierung;
Prinzip der minimalen Rechtevergabe (Least Privilege);
zeitlich begrenzte Freischaltung;
Nutzung kontrollierter Jump-Sitzungen (Bastion-Hosts);
strukturierte Genehmigungsprozesse (Workflows);
Protokollierung aller Sitzungen (Session Logging);
kontinuierliche Überwachung der Zugriffe.
4. Passive OT-Überwachung implementieren
Die passive OT-Überwachung sollte den normalen Datenverkehr (Baseline) erfassen und Abweichungen melden:
unerwartete Verbindungen von Engineering-Workstations;
unautorisierte Konfigurationsänderungen;
untypischen Steuerungsdatenverkehr;
neue oder unbekannte Geräte im Netz;
unerwartete Remote-Sitzungen;
Veränderungen an kritischen Steuerungs- oder Betriebsparametern.
5. Restriktive Kontrollen für Wechselmedien etablieren
Für den Betrieb und die Wartung genutzte USB-Geräte müssen inventarisiert, vor der Nutzung in sensitiven Umgebungen auf Schadsoftware geprüft und streng kontrolliert werden.
6. Erstellung schiffsspezifischer Incident-Response-Prozesse
Die Notfallpläne müssen klare Antworten auf folgende Fragen liefern:
Wer stellt den Cyber-Sicherheitsvorfall offiziell fest?
Wer ist autorisiert, ein Netzwerk im Notfall zu isolieren?
Wer übernimmt die manuelle Steuerung der Maschinen, falls digitale Systeme ausfallen?
Wie werden digitale Beweismittel gerichtsverwertbar gesichert?
Wann wird der Schiffsbetreiber benachrichtigt?
Wann erfolgt die Meldung an die zuständigen Behörden?
Wie wird der sichere Schiffsbetrieb während der laufenden forensischen Analyse fortgeführt?
7. Regelmäßiges Üben von manuellen Rückfallprozeduren
Cyber-Sicherheitsübungen sollten über reine IT-Ransomware-Szenarien hinausgehen und den Betrieb bei gestörten oder ausgefallenen Netzwerken simulieren.
Das Ziel ist nicht bloß die Wiederherstellung eines Servers.
Sondern die Gewährleistung des sicheren Schiffsbetriebs.
Eine praxisnahe maritime OT-Sicherheitsarchitektur
Eine solide Referenzarchitektur sollte sich auf Segmentierung, kontrollierte Zugriffe und Transparenz konzentrieren, anstatt davon auszugehen, dass jedes Schiff dieselbe teure Hardware benötigt.
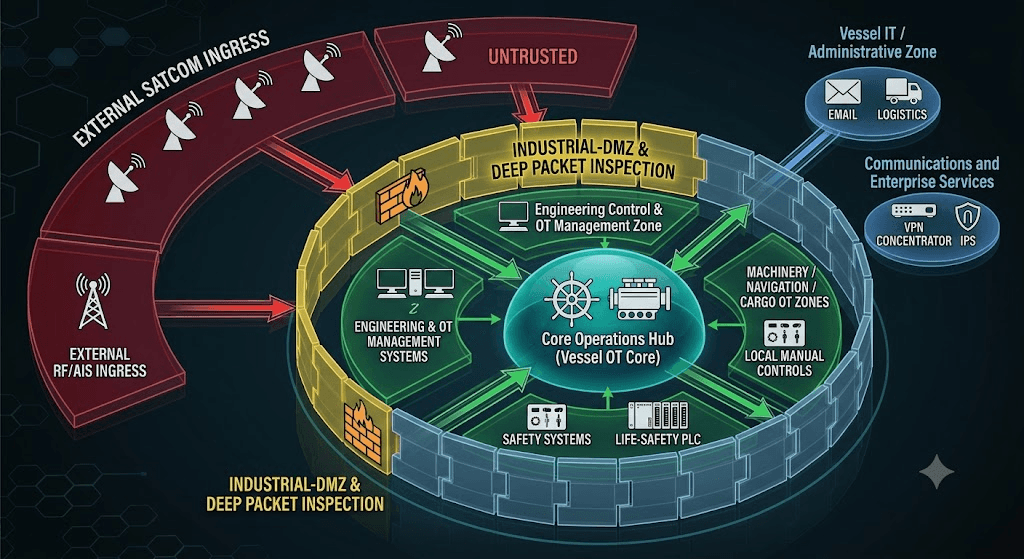
Die Kommunikation über Zonengrenzen hinweg muss explizit autorisiert, überwacht und auf das absolute Minimum beschränkt werden.
Für Monitoring-Architekturen können unidirektionale Datenflüsse in Betracht gezogen werden, sofern sie einen operativen Mehrwert bieten, ohne zusätzliche, riskante Rückkanäle zu öffnen.
Dies sollte auf Basis einer schiffsspezifischen Risikoanalyse und technischen Bewertung entschieden werden, anstatt eine starre Standardarchitektur vorzuschreiben.
30-90-180-Tage-Plan für maritime Cybersicherheit
Zeitraum | Priorität |
0–30 Tage | Inventarisierung der externen Konnektivität, der Remote-Access-Pfade, der kritischen OT-Assets und privilegierter Konten |
30–90 Tage | Überprüfung der Netzwerksegmentierung, der Zugangswege für Drittanbieter, MFA, Wechselmedien und der Härtung von Engineering-Workstations |
90–180 Tage | Einführung passiver OT-Überwachungssysteme, Etablierung schiffsspezifischer Cyber-Incident-Response-Prozesse und Durchführung von Notfallübungen |
6–12 Monate | Durchführung umfassender Cyber-Risikoanalysen für Schiffe und Flotten, Optimierung der Systemarchitektur und feste Integration von Cyber-Risiken in die Sicherheitsmanagement-Prozesse |
Die Cyber-Sicherheitsrichtlinien der IMO betonen die Notwendigkeit kontinuierlicher Identifizierung, Absicherung, Erkennung, Reaktion und Wiederherstellung, anstatt Cybersicherheit als einmaliges Compliance-Projekt zu betrachten.
Unbeantwortete Fragen
Mehrere Fragen stehen weiterhin im Zentrum der Ermittlungen:
Was war der genaue Vektor des Erstzugangs?
Wurden Benutzerdaten kompromittiert?
Wurde ein zum Internet exponiertes System ausgenutzt?
War die Satellitenkommunikations-Infrastruktur betroffen?
War eine Wartungsverbindung eines Herstellers oder ein Flottenmanagementsystem involviert?
Erlangten die Angreifer tatsächlichen Zugriff auf die OT-Netzwerke?
Wurden Steuerungen (SPS/PLC), HMIs oder Engineering-Workstations kompromittiert?
War der gemeldete Kommunikationsausfall die direkte Folge einer böswilligen Aktivität?
Wurden Motorparameter tatsächlich modifiziert?
Wurde die Kohaku über denselben Angriffsmechanismus kompromittiert?
Waren weitere Schiffe derselben Reederei oder Flotte betroffen?
Konnten die Ermittler Persistenzmechanismen der Angreifer im System nachweisen?
Wurden Schadsoftware-Proben (Malware-Samples) gesichert?
Werden die Behörden Indicators of Compromise (IoCs) oder forensische Berichte veröffentlichen?
Welche konkreten Beweise stützen die Ermittlungen zu einer möglichen iranischen Beteiligung?
Solange diese Fragen unbeantwortet bleiben, ist jede detaillierte Rekonstruktion der Angriffskette als vorläufig und spekulativ zu betrachten.
Shieldworkz-Bewertung
Die vorliegenden Beweise lassen weitaus defensivere Schlussfolgerungen zu, als erste Medienberichte vermuten ließen.
Zwei kommerzielle Energieschiffe auf dem Weg in die USA waren von mutmaßlichen Cyber-Kompromittierungen betroffen, die schwerwiegend genug waren, um spezialisierte Cyber-Ermittlungen der Küstenwache und des FBI auszulösen. Die US-Behörden identifizierten ausländische Akteure und untersuchten sowohl IT- als auch OT-Umgebungen. Es wurden keine betrieblichen Ausfälle, Instabilitäten der Schiffe, physische Gefahren für die Besatzung oder Umweltschäden offiziell bestätigt.
Die dramatischere Behauptung, dass Angreifer den Antrieb und die Maschinensteuerung an Bord der VL Prosperity manipuliert hätten, bleibt in den öffentlichen Berichten unbestätigt.
Ebenso bleibt eine direkte iranische Beteiligung eine Ermittlungshypothese. Die strategische Lehre aus diesem Vorfall hängt somit nicht davon ab, ob ein Angreifer tatsächlich die Kontrolle über einen Tanker übernommen hat.
Die unmittelbare Erkenntnis ist vielmehr, dass Handelsschiffe komplexe cyber-physische Systeme sind, deren Kompromittierung dieselbe Kombination aus digitaler Forensik, OT-Fachwissen, ingenieurtechnischem Verständnis und Sicherheitsreaktion erfordern kann, die normalerweise in klassischen Industrieanlagen erforderlich ist.
Für Flottenbetreiber lautet die entscheidende Frage nicht, ob jeder Cyberangriff eine Kollision verursachen kann.
Die Frage ist, ob ein Angreifer in der Lage ist, von einem kompromittierten IT- oder Kommunikationssystem in Systeme vorzudringen, die für die sichere Navigation, den Antrieb oder den Ladungsbetrieb kritisch sind – und ob der Betreiber diesen Übergang erkennen, eindämmen und beheben kann, bevor er zu einem physischen Ereignis auf See führt.
Dies ist die entscheidende Sicherheitsgrenze, die maximale Aufmerksamkeit erfordert.
Was maritime Betreiber aus diesem Vorfall lernen sollten
Die praktischen Prioritäten sind eindeutig:
· Kennen Sie alle vernetzten Systeme an Bord.
· Kennen Sie die Schnittstellen, über die auf die OT zugegriffen werden kann.
· Kontrollieren und beschränken Sie den Zugriff auf diese Schnittstellen.
· Überwachen Sie jegliche Änderungen an kritischen Steuerungssystemen.
· Halten Sie sichere manuelle Rückfallebenen betriebsbereit.
· Bereiten Sie sich darauf vor, forensische Untersuchungen an Bord eines Schiffes im laufenden Betrieb durchzuführen.
· Behandeln Sie Cyber-Risiken als integralen Bestandteil der operativen Betriebssicherheit und nicht als reines IT-Thema.
Das maritime Cyber-Risiko-Framework der IMO ordnet Cybersicherheit explizit dem übergeordneten Ziel einer sicheren und resilienten Schifffahrt unter.
Shieldworkz-Ressourcen zur maritimen OT-Sicherheit
Für Leser, die diese Erkenntnisse in ein praktisches OT-Sicherheitsprogramm umsetzen möchten, stellt Shieldworkz folgende relevante Ressourcen zur Verfügung:
OT/ICS Security for Ports & Maritime Infrastructure – Leitfaden zu Asset-Inventarisierung, Segmentierung, Resilienz der Navigation, Kontrolle von Drittanbieter-Zugriffen, OT-Monitoring und Incident Recovery.
Maritime OT Cybersecurity IEC 62443-3-2 Risk Assessment Playbook – Fokussiert auf maritime OT-Risikoanalysen, Asset-Inventarisierung, Zonen und Conduits, Risikobewertung und Behandlungspläne.
Securing Modern Ports & Maritime Terminals – Ein an der IEC 62443 ausgerichtetes Konzeptpapier zu maritimen OT-Architekturen, Netzwerksegmentierung, Asset-Sichtbarkeit und Vorbereitung auf Sicherheitsvorfälle.
Zentrale Shieldworkz-Ressource:
OT/ICS Security for Ports & Maritime Infrastructure
Quellen und Datenbasis
Diese Untersuchung stützt sich auf die folgende Bewertungshierarchie der Quellen:
Primäre / offizielle Quellen
Erklärungen der US-Küstenwache zu den Überprüfungen an Bord und den Untersuchungsergebnissen.
Offizielle Erklärungen des FBI zu den Überprüfungen der beiden Tanker.
IMO-Richtlinien zum maritimen Cyber-Risikomanagement.
Qualitätsberichterstattung
Untersuchung des Wall Street Journal basierend auf Aussagen von US-Behördenvertretern.
Berichterstattung von Reuters zu den Kompromittierungen und Reaktionen der Behörden.
Berichte von CBS News unter Einbeziehung von Statements der Küstenwache und Schiffsdaten.
Sekundäre Berichterstattung: Berichte der Jerusalem Post basierend auf den Recherchen des WSJ.
Meldungen aus der Schifffahrtsbranche zu den Identitäten der Schiffe und den Behauptungen iranischer Medien.
Unbestätigte Primärquellen von Behauptungen
Berichterstattung der Nachrichtenagentur Mehr zum mutmaßlichen Angriff am 7. August und den Effekten im Maschinenraum.
Die Zuverlässigkeit der Quellen in diesen Kategorien darf nicht als gleichwertig betrachtet werden. Insbesondere die Behauptungen über Manipulationen an der Maschinensteuerung stammen ausschließlich aus iranischen Staatsmedien sowie von einer anonymen Quelle an Bord und sind öffentlich nicht verifiziert.
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

IE & E Industries Ransomware Claim: What Orova’s Listing Does and Doesn’t Prove
Team Shieldworkz

Calmont Wire & Cable Ransomware Claim 2026: What Akira's Listing Means for Industrial Suppliers
Team Shieldworkz

NIST SP 800-82 Rev. 4 (Entwurf): Wesentliche Änderungen für OT-Sicherheitsteams (Frist für Stellungnahmen: 30. November)
Team Shieldworkz

Ransomware-Vorfall bei Bridgestone HosePower: Was der Eintrag der Gruppe Pear belegt – und was nicht
Team Shieldworkz

Cyberangriff auf französische Blutbanken 2026: Analyse des Vorfalls bei den EFS-Kühlräumen und die Auswirkungen auf die OT im Gesundheitswesen
Team Shieldworkz

Sicherheitsvorfall bei Amadeus analysiert: Wie kompromittierte Zugangsdaten eines Drittanbieters Fluggastdaten in ganz Asien gefährdeten
Team Shieldworkz







