

Cyber-physische Systeme und Cybersicherheit: Risiken, Sicherheitskontrollen und Best Practices


Team Shieldworkz
Jede moderne Werkshalle, jedes Wasserwerk, jede Raffinerie und jedes Energienetz basiert heute auf einem dichten Geflecht aus Sensoren, Steuerungen und Software, die im Stillen darüber entscheiden, wann sich ein Ventil öffnet, wann eine Turbine schneller dreht und wann eine Sicherheitsverriegelung auslösen muss. Diese Systeme werden als cyber-physische Systeme oder CPS bezeichnet und befinden sich genau an der Schnittstelle, an der ein digitaler Befehl in eine physische Konsequenz übergeht. Wenn in einer traditionellen IT-Umgebung etwas schiefgeht, sind die Folgen meist Datenverlust, Ausfallzeiten oder eine kostspielige Bereinigung. Wenn in einer CPS-Umgebung etwas schiefgeht, kann das Ergebnis eine stillstehende Produktionslinie, ein ungeplanter Anlagenstillstand, eine Freisetzung von Chemikalien oder ein Sicherheitsereignis sein, das Menschen gefährdet.
Lange Zeit blieben industrielle Umgebungen weitgehend von Unternehmensnetzwerken und dem öffentlichen Internet isoliert, und diese Isolation bot einen natürlichen Schutz. Diese Isolation ist vorbei. Industrielle IoT-Sensoren, Fernüberwachungsplattformen, cloudbasierte Analysen und Fernunterstützungstools von Anbietern haben physische Abläufe auf eine Weise mit digitalen Netzwerken verbunden, die noch vor einem Jahrzehnt undenkbar gewesen wäre. Diese Konvergenz hat einen echten betrieblichen Nutzen gebracht, darunter eine bessere Sichtbarkeit der Leistung, vorausschauende Wartung und schnellere Entscheidungsfindung, aber sie hat auch eine Risikokategorie eröffnet, für deren Bewältigung die meisten traditionellen IT-Sicherheitsprogramme nie ausgelegt waren.
Dieser Blog wurde für Personen geschrieben, die dieses Risiko täglich tragen, darunter OT-Sicherheitsverantwortliche, ICS-Ingenieure, Betriebsleiter, CISOs und die Bediener, die kritische Infrastrukturen (KRITIS) sicher am Laufen halten. Er erklärt, was Cybersicherheit für cyber-physische Systeme eigentlich bedeutet, wo die realen Risiken liegen, wie ein praktisches CPS-Sicherheits-Framework aussieht und wie Unternehmen Resilienz aufbauen können, ohne die Prozesse zu verlangsamen, die das Geschäft am Laufen halten.
Die Risiken sind selten abstrakt. Ein einziger ungeplanter Stillstand in einem mittelgroßen Fertigungsbetrieb kann an einem einzigen Tag weitaus mehr kosten als ein ganzes Jahr an präventiven Sicherheitsinvestitionen – und diese Zahl berücksichtigt noch nicht die aufsichtsrechtliche Prüfung, das Kundenvertrauen oder die Sicherheit der Mitarbeiter in der Produktion. Genau aus diesem Grund hat sich die Cybersicherheit von cyber-physischen Systemen von einem spezialisierten IT-Thema zu einem festen Tagesordnungspunkt im Vorstand entwickelt, der parallel zur Sicherheitsleistung, Einhaltung von Umweltvorschriften und betrieblichen Zuverlässigkeit diskutiert wird, anstatt als separater Technologie-Budgetposten behandelt zu werden.
Was ist CPS-Sicherheit? Die Grundlagen verstehen
Ein cyber-physisches System ist jedes System, bei dem Computer- und Netzwerkfunktionen eng in einen physischen Prozess integriert sind, sodass sich softwaregesteuerte Entscheidungen direkt in mechanische Aktionen, Sensorik oder Steuerung übersetzen. Speicherprogrammierbare Steuerungen (PLC), SCADA-Plattformen, Prozessleitsysteme (DCS), Fernwirkeinheiten (RTU), intelligente Umspannwerke, Gebäudeautomationssteuerungen, vernetzte medizinische Geräte und Industrierobotik sind Beispiele für CPS. Was sie verbindet, ist die Tatsache, dass eine Codezeile, ein Netzwerkpaket oder ein fehlerhafter Befehl ein physisches Objekt bewegen, einen chemischen Prozess verändern oder den Zustand von Geräten beeinflussen kann, auf die sich Menschen verlassen.
Hier unterscheidet sich die CPS-Sicherheit grundlegend von der herkömmlichen IT-Sicherheit. In einer typischen IT-Umgebung gilt die Priorität Vertraulichkeit zuerst, dann Integrität und schließlich Verfügbarkeit, da das primäre gefährdete Gut Informationen sind. In einer CPS-Umgebung kehrt sich diese Reihenfolge in der Regel um. Verfügbarkeit und Sicherheit stehen an erster Stelle, da ein Steuerungssystem, das unerwartet ausfällt, die Produktion stoppen, Geräte beschädigen oder Menschen gefährden kann. Als Nächstes folgt die Integrität, da ein manipulierter Sensorwert oder ein veränderter Sollwert ebenso gefährlich sein kann wie ein Ausfall. Vertraulichkeit ist zwar immer noch wichtig, in der Werkshalle jedoch selten das primäre Anliegen.
Hinzu kommt eine Reihe von betrieblichen Realitäten, mit denen die meisten IT-Programme nie konfrontiert werden: Geräte mit einer Lebensdauer von fünfzehn bis fünfundzwanzig Jahren, Echtzeit-Leistungsanforderungen, die einem Sicherheitswerkzeug keinen Spielraum für Latenzen von auch nur wenigen Millisekunden lassen, Wartungsfenster, die in Monaten statt in Tagen gemessen werden, und Kommunikationsprotokolle wie Modbus, DNP3, Profibus und BACnet, die vor Jahrzehnten auf Zuverlässigkeit und nicht auf Authentifizierung oder Verschlüsselung ausgelegt wurden. Das Verständnis dieser Unterschiede ist der Ausgangspunkt für jedes seriöse CPS-Sicherheitsprogramm.
Dimension | Traditionelle IT-Sicherheit | Cyber-physische / OT-Sicherheit |
Hauptpriorität | Vertraulichkeit, dann Integrität, dann Verfügbarkeit | Verfügbarkeit und Sicherheit zuerst, dann Integrität, dann Vertraulichkeit |
Typischer Lebenszyklus von Assets | Drei bis fünf Jahre | Fünfzehn bis fünfundzwanzig Jahre |
Patch-Turnus | Regelmäßig, oft automatisiert | Selten, geplant um geplante Stillstände herum |
Toleranz gegenüber Ausfallzeiten | Oft akzeptabel für Updates | Ohne Vorplanung selten akzeptabel |
Häufige Protokolle | TCP/IP, HTTPS, REST-APIs | Modbus, DNP3, Profibus, OPC, proprietäre Herstellerprotokolle |
Konsequenz einer Kompromittierung | Datenabfluss, finanzieller Verlust, Reputationsschaden | Physischer Schaden, Sicherheitsvorfall, Umweltschäden, Produktionsausfall |
Tabelle 1: Wie sich Sicherheitsprioritäten zwischen IT- und cyber-physischen / OT-Umgebungen verschieben
Warum die Cybersicherheit von cyber-physischen Systemen jetzt wichtig ist
Mehrere Entwicklungen kommen gleichzeitig zusammen, um die CPS-Sicherheit zu einem dringenden Thema im Vorstand zu machen und nicht zu einer technischen Angelegenheit der IT-Abteilung. Die IT-OT-Konvergenz beschleunigt sich weiter, da Unternehmen Effizienzsteigerungen durch datengestützte Abläufe anstreben. Die Remote-Arbeitskultur hat den Fernzugriff tiefer in industrielle Netzwerke getrieben, als es die meisten Sicherheitsteams ursprünglich beabsichtigt hatten. Ransomware-Gruppen haben gelernt, dass industrielle Ziele in der Regel schneller zahlen, da betriebliche Unterbrechungen einen unmittelbaren, sichtbaren Druck erzeugen, den eine blockierte Excel-Tabelle niemals ausübt. Staatliche Akteure zeigen anhaltendes Interesse an kritischen Infrastrukturen (KRITIS) und konzentrieren sich dabei oft auf eine langfristige Positionierung statt auf eine sofortige Störung. Gleichzeitig verschärfen sich die regulatorischen Anforderungen in allen Sektoren, von Standards für die Zuverlässigkeit der Strom- und Energieversorgung bis hin zu internationalen Industriesicherheitsstandards und nationalen KRITIS-Richtlinien, was die Messlatte für „angemessene Sicherheit“ höher legt.
Lehren aus realen Vorfällen
Dem Industriesektor mangelt es nicht an realen Belegen dafür, was schiefgehen kann. Ein koordinierter Angriff auf ein europäisches Stromnetz führte zur Fernmanipulation von Leistungsschaltern in Verteilungsmanagementsystemen, wodurch eine große Zahl von Kunden vom Stromnetz getrennt wurde, wobei eine begleitende Telefon-Denial-of-Service-Kampagne die Reaktion des Energieversorgers verlangsamte. Schadsoftware, die speziell für die Interaktion mit einem sicherheitsgerichteten System (SIS) entwickelt wurde, wurde später in einer petrochemischen Anlage entdeckt. Sie zielte genau auf die Schutzschicht ab, die katastrophale Ausfälle verhindern soll. Ein als Ransomware getarnter Wiper verbreitete sich über ein kompromittiertes Software-Update und legte den Betrieb von Schifffahrts-, Logistik- und Fertigungsunternehmen weltweit lahm, was Schäden in Milliardenhöhe verursachte, obwohl die Industriesteuerung nie das direkte Ziel war.
Näher am täglichen Betrieb erlebte eine Wasseraufbereitungsanlage einen unbefugten Fernzugriffsversuch, bei dem ein Eindringling kurzzeitig die Konzentration einer Chemikalie zur Regulierung des pH-Werts des Wassers erhöhte – ein Versuch, der nur bemerkt wurde, weil ein Bediener zufällig sah, wie sich der Mauszeiger von selbst bewegte. Ein großer Kraftstoffpipeline-Betreiber nahm seine Pipeline vorsorglich außer Betrieb, nachdem Ransomware seine IT-Systeme infiziert hatte, was zeigt, wie ein Vorfall, der sich ausschließlich auf die IT beschränkt, dennoch eine vollständige Betriebseinstellung erzwingen kann. Ein globaler Aluminiumproduzent war nach einem Ransomware-Vorfall gezwungen, große Teile seiner Produktion wochenlang manuell zu betreiben, was erhebliche Kosten verursachte. Keiner dieser Fälle war ein isolierter Einzelfall. Jeder verdeutlicht ein wiederholbares Muster: Angreifer nutzen die Verbindung zwischen digitalen Systemen und physischen Auswirkungen aus, und die am besten vorbereiteten Unternehmen waren diejenigen, die bereits vor dem Vorfall in Transparenz, Segmentierung und Reaktionsplanung investiert hatten.
Sektor | Was ist passiert | Auswirkung auf das Geschäft |
Energie- / Stromnetz | Fernmanipulation von Leistungsschaltern durch kompromittierte Verteilungsmanagementsysteme | Weitverbreiteter, mehrstündiger Stromausfall, von dem Hunderttausende Kunden betroffen waren |
Petrochemie | Schadsoftware zur Interaktion mit einem sicherheitsgerichteten System (SIS) | Gefahr eines katastrophalen physischen Versagens, nur knapp abgewendet |
Globale Fertigung & Logistik | Wiper-Schadsoftware verbreitete sich über ein vertrauenswürdiges Software-Update | Milliardenverluste, wochenlanger Stillstand des Betriebs |
Fertigung (Metalle) | Ransomware erzwang den Übergang zur manuellen Produktion | Wochenlang reduzierte Leistung und erhebliche Wiederherstellungskosten |
Wasserversorgung | Unbefugter Fernzugriff auf ein Aufbereitungssteuerungssystem | Durch einen aufmerksamen Bediener eingedämmt, bevor es zu physischen Auswirkungen kam |
Energie- / Kraftstoffverteilung | Ransomware auf IT-Systemen löste eine vorsorgliche OT-Abschaltung aus | Regionale Kraftstoffengpässe und Störungen des öffentlichen Lebens |
Tabelle 2: Bemerkenswerte Vorfälle bei cyber-physischen und industriellen Steuerungssystemen im Überblick
Häufige Angriffsvektoren in CPS-Umgebungen
• Fernzugriffstools und VPN-Konfigurationen, die nie vollständig erfasst oder überprüft wurden
• Veraltete Industrieprotokolle, die keine integrierte Authentifizierung oder Verschlüsselung besitzen
• Wechselmedien und USB-Geräte, die für Firmware-Updates oder Diagnosen verwendet werden
• Fernwartungsverbindungen von Drittanbietern und Lieferanten, die länger als nötig offen bleiben
• Flache Netzwerke mit geringer oder keiner wirksamen Trennung zwischen IT und OT
• Kompromittierte Engineering-Workstations, mit denen unbefugte Programmierungen auf Steuerungen übertragen werden
• Firmware- und Lieferketten-Manipulationen, die stattfinden, bevor die Geräte überhaupt den Standort erreichen
Auswirkungen auf Wirtschaft und Sicherheit
• Ungeplante Ausfallzeiten und Produktionsausfälle
• Sicherheitsrelevante Vorfälle und potenzielle Gefährdung des Personals
• Umweltschäden und damit verbundene aufsichtsrechtliche Risiken
• Bußgelder und gesetzliche Meldepflichten für Vorfälle
• Reputationsschäden bei Kunden, Versicherern und Investoren
• Steigende Cyberversicherungsprämien und strengere Anforderungen bei der Risikoprüfung
Die CPS-Angriffsfläche: Wo das Risiko wirklich liegt
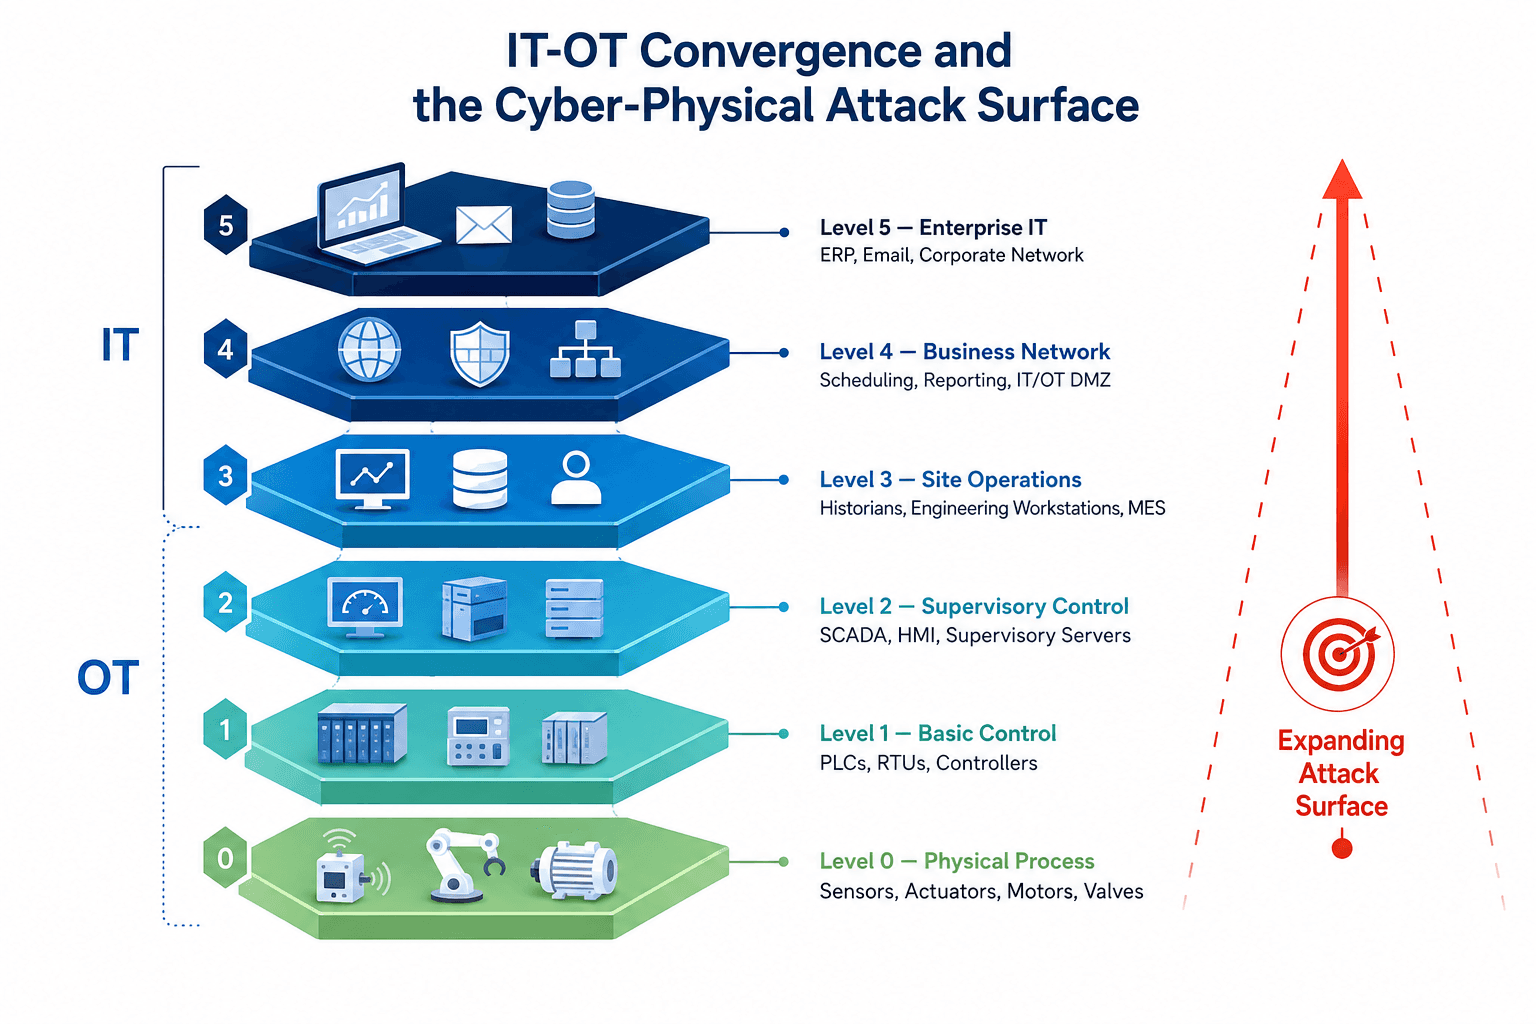
Abbildung 1: Die IT-OT-Konvergenz vergrößert die Angriffsfläche, da sich digitale und physische Ebenen verbinden
Industrielle Umgebungen werden traditionell in Ebenen beschrieben, die sich von den IT-Systemen der Unternehmensebene ganz oben bis zum physischen Prozess selbst ganz unten erstrecken. ERP-Systeme und E-Mails befinden sich auf der höchsten Ebene, Geschäfts- und Planungsleitungssysteme direkt darunter, Betriebsleitungssysteme vor Ort wie Datenarchive (Historians) und Engineering-Workstations liegen in der Mitte, Prozessleitsysteme wie SCADA und HMI befinden sich darunter, grundlegende Steuerungen wie PLC und RTU liegen nahe dem Boden, und der physische Prozess selbst, einschließlich Sensoren, Aktoren, Motoren und Ventilen, bildet die Basis. Die Angriffsfläche konzentriert sich genau dort, wo diese Ebenen aufeinandertreffen, insbesondere an der Schnittstelle zwischen Business-Systemen und dem lokalen Betrieb, da hier Komfort und Konnektivität am stärksten ausgeprägt sind und die Sicherheitskontrollen in der Vergangenheit am schwächsten waren.
IT-OT-Konvergenz
Wenn Unternehmen Produktionsdaten mit Business-Systemen für Berichterstattung, Prognosen und Optimierung verbinden, wird die Grenze zwischen IT und OT durchlässig. Ein kompromittierter Laptop in einer Unternehmenszentrale kann ohne ordnungsgemäße Segmentierung zum Sprungbrett in ein Steuerungsnetzwerk werden. Konvergenz ist nicht per se schlecht, und die betrieblichen Vorteile sind real, aber sie erfordert eine bewusste und keine zufällige Architektur.
Legacy- und Brownfield-Assets
Viele der heute in kritischen Prozessen eingesetzten Geräte wurden vor Jahrzehnten installiert und waren nie für Cybersicherheit ausgelegt. Der Austausch eines gesamten Steuerungsbestands ist sowohl finanziell als auch betrieblich selten realistisch. Daher benötigen Unternehmen kompensierende Kontrollen, wie Schutz und Überwachung auf Netzwerkebene, um das Risiko für Assets zu reduzieren, die nicht direkt geändert werden können.
Remote-Konnektivität und Drittanbieter-Zugriff
Lieferanten, Systemintegratoren und Fernwartungsdienstleister benötigen häufig Zugriff auf Industrieanlagen, und dieser Zugriffspunkt ist häufig unzureichend dokumentiert und überwacht. Ein Jump-Server, der vor Jahren für ein einmaliges Integrationsprojekt eingerichtet wurde, kann noch lange nach Projektende aktiv bleiben und die Angriffsfläche stillschweigend vergrößern, ohne dass ihn jemand aktiv im Blick behält.
Der Faktor Mensch und Fachkräftemangel
OT-Ingenieure sind darauf geschult, der Sicherheit und Prozesszuverlässigkeit Priorität einzuräumen, nicht unbedingt der Cybersicherheit, während IT-Sicherheitspersonal oft mit den betrieblichen Einschränkungen einer Live-Produktionsumgebung nicht vertraut ist. Diese Kluft ist eine der hartnäckigsten Herausforderungen in der CPS-Sicherheit. Um sie zu schließen, sind strukturierte Weiterbildungen und eine echte Zusammenarbeit zwischen Engineering, Betrieb und Sicherheitsteam erforderlich, anstatt Sicherheitsrichtlinien ohne betrieblichen Kontext vorzugeben.
Aufbau eines starken CPS-Sicherheits-Frameworks
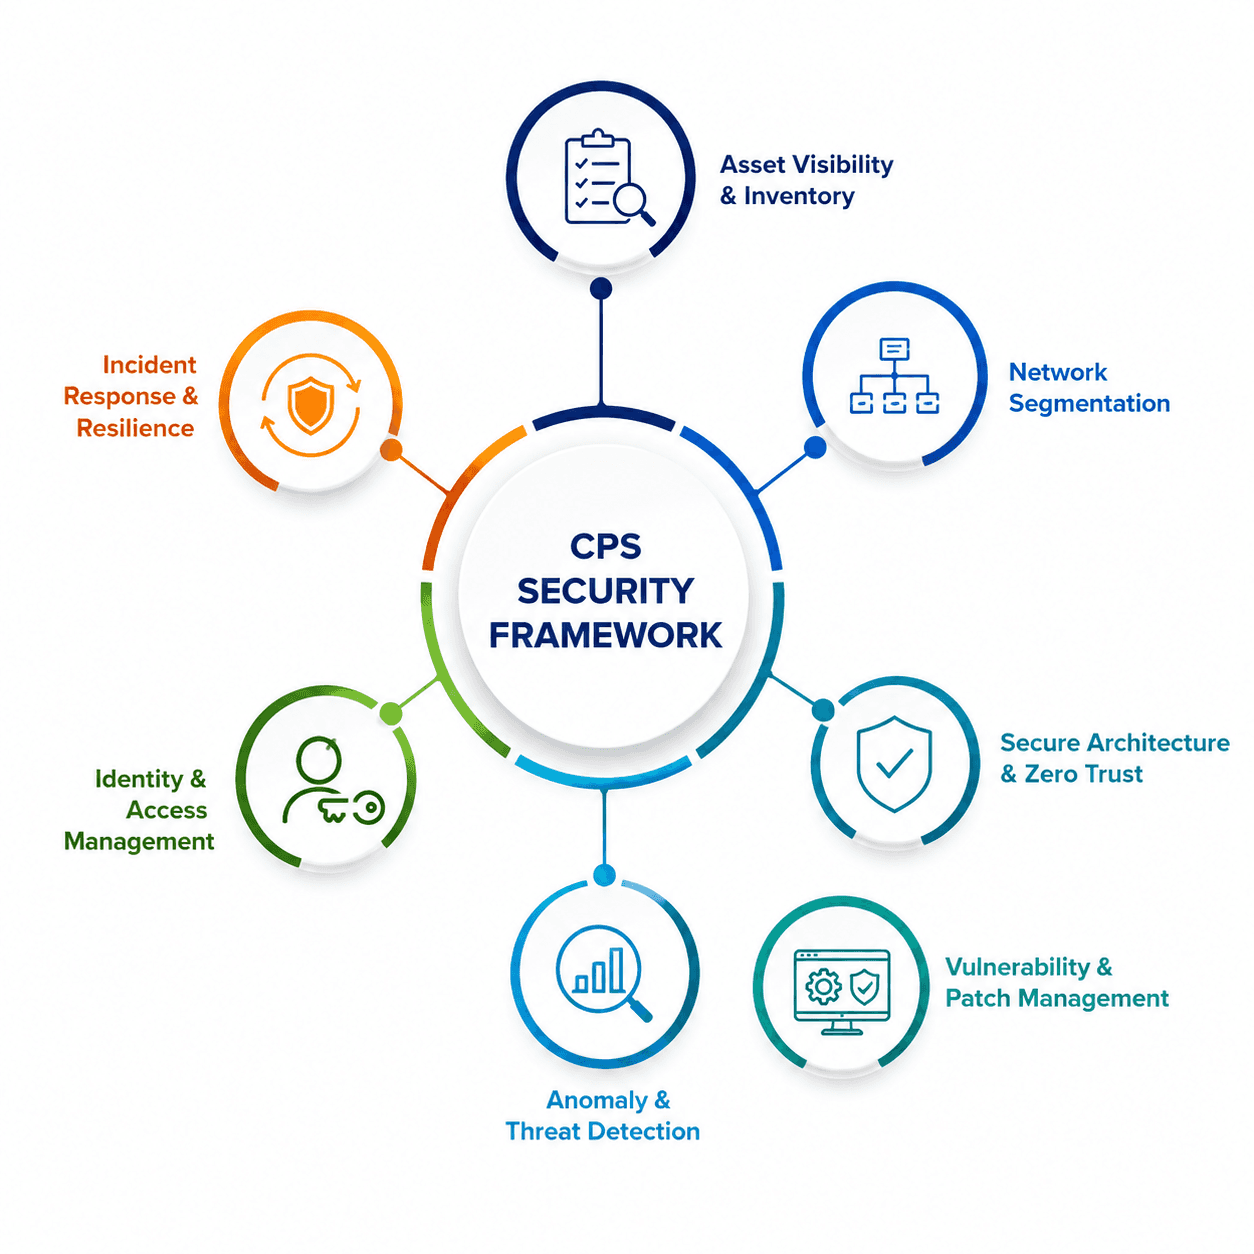
Abbildung 2: Die Kernsäulen eines praktischen Sicherheits-Frameworks für cyber-physische Systeme
Ein vertrauenswürdiges CPS-Sicherheits-Framework versucht nicht, der Werkshalle IT-Sicherheitswerkzeuge aufzuzwingen. Stattdessen passt es anerkannte Sicherheitsprinzipien, wie sie in internationalen Industriesicherheitsstandards zu finden sind, an die betrieblichen Realitäten eines physischen Live-Prozesses an. Die folgenden sieben Säulen bilden das Rückgrat eines funktionierenden Programms.
Sichtbarkeit und Inventarisierung von Assets
Man kann nicht schützen, was man nicht sieht, und die meisten Industrieunternehmen sind überrascht, wie viele Geräte in ihren Steuerungsnetzwerken existieren, die nie formell dokumentiert wurden. Passive Erkennungsmethoden, die den Netzwerkverkehr analysieren, ohne Anfragen an empfindliche Steuerungen zu senden, werden in OT-Umgebungen im Allgemeinen dem aktiven Scannen vorgezogen, da sich einige ältere Geräte bei Abfragen unvorhersehbar verhalten können. Ein nützliches Inventar erfasst Hersteller, Modell, Firmware-Version, Kommunikationsprotokoll und die betriebliche Kritikalität für jedes Asset.
Netzwerksegmentierung und Zonenaufteilung

Abbildung 3: Ein Zonen-und-Leitungen-Ansatz trennt Unternehmens-, Betriebs-, Steuerungs- und Sicherheitssysteme
Die Segmentierung gruppiert Assets basierend auf Funktion und Kritikalität in Zonen und steuert die Conduits (Leitungen) oder Verbindungspunkte zwischen ihnen. Eine gut konzipierte Zonenstruktur trennt das Unternehmensnetzwerk von der DMZ, die DMZ vom Betrieb vor Ort, den Betrieb vor Ort von der Steuerungszone und die Steuerungszone von den Sicherheitssystemen. Dies stellt sicher, dass eine Kompromittierung in einem Bereich nicht automatisch auf den nächsten übergreift.
Sichere Architektur und Zero-Trust-Prinzipien für die OT
Zero Trust im OT-Kontext bedeutet keine ständige Neuauthentifizierung, die einen laufenden Prozess unterbricht. Es bedeutet die Anwendung des Prinzips der minimalen Rechtevergabe (Least Privilege) auf den Engineering-Zugriff, das Routing von Remote-Sitzungen über überwachte Jump-Server und in besonders sensiblen Zonen den Einsatz von unidirektionalen Datendioden, sodass Informationen zu Überwachungszwecken abfließen können, ohne dass Befehle zurückfließen dürfen.
Schwachstellen- und Patch-Management
Viele OT-Schwachstellen können nicht sofort behoben werden, da das Patchen oft geplante Ausfallzeiten erfordert, die möglicherweise nur wenige Male im Jahr zur Verfügung stehen. Ein praktisches Programm priorisiert Schwachstellen basierend auf der tatsächlichen Ausnutzbarkeit und dem betrieblichen Risiko, wendet kompensierende Kontrollen wie die Netzwerkisolation an, wenn ein Patch nicht sofort eingespielt werden kann, und plant Patch-Zyklen um Wartungsfenster herum anstatt nach den Veröffentlichungszyklen der Hersteller.
Anomalie- und Bedrohungserkennung
Die Erkennung in industriellen Umgebungen funktioniert am besten, wenn sie auf die spezifischen Protokolle und das Prozessverhalten der Anlage abgestimmt ist, anstatt sich auf generische IT-Signaturen zu verlassen. Durch die Erstellung einer Baseline des normalen Betriebsverhaltens können Sicherheitsteams subtile Abweichungen, wie z. B. eine ungewöhnliche Befehlssequenz oder eine Sollwertänderung außerhalb des zulässigen Bereichs, erkennen, bevor sie sich physisch auswirken.
Identitäts- und Zugriffsmanagement
Gemeinsam genutzte Anmeldedaten sind in Altsystemen nach wie vor üblich, was es fast unmöglich macht, nachzuvollziehen, wer eine bestimmte Aktion ausgeführt hat. Der Übergang zu eindeutigen Anmeldedaten, die Anwendung von Multi-Faktor-Authentifizierung, wo immer dies betrieblich machbar ist, und die Verwaltung privilegierter Zugriffe für Lieferanten und Dienstleister schließen eine der am häufigsten ausgenutzten Lücken in Industrieumgebungen.
Incident Response und betriebliche Resilienz
Ein OT-spezifischer Notfallreaktionsplan (Incident Response Plan) sieht anders aus als ein typisches IT-Leitfaden, da er Sicherheitsverfahren, den Rückfall auf manuellen Betrieb und eine enge Abstimmung zwischen Sicherheits-, Engineering- und Betriebsteams berücksichtigen muss. Die regelmäßige Erprobung dieses Plans, einschließlich Planübungen (Tabletop Exercises) unter Einbeziehung des Anlagenpersonals, macht aus einem Dokument eine echte Fähigkeit im Ernstfall.
Ausrichtung des Frameworks an anerkannten Standards
Keine dieser sieben Säulen muss neu erfunden werden. Internationale Industriesicherheitsstandards beschreiben bereits detailliert die zonenbasierte Segmentierung, risikobasierte Sicherheitsstufen und das lebenszyklusbasierte Schwachstellenmanagement. Auch nationale gesetzliche Vorgaben für Strom, Wasser und andere kritische Sektoren (KRITIS) erwarten von Unternehmen zunehmend den Nachweis eines solchen strukturierten Ansatzes. Die Ausrichtung eines internen Programms an anerkannten Standards bewirkt zweierlei: Sie gibt Engineering- und Betriebsteams eine gemeinsame Sprache und bietet der Führungsebene eine fundierte Argumentationsbasis gegenüber Regulierungsbehörden, Versicherern und dem Vorstand, dass die Sicherheitsarchitektur des Unternehmens auf etablierten Praktiken basiert und nicht improvisiert wurde.
Framework-Säule | Hauptziel | Typisches Ergebnis |
Asset-Sichtbarkeit & Inventar | Erstellung eines vollständigen, genauen Bildes der verbundenen Geräte | Weniger blinde Flecken und schnellere Risikobewertung |
Netzwerksegmentierung | Eindämmung von Vorfällen innerhalb definierter Zonen | Eingeschränkte laterale Bewegung und reduzierter Schadensradius |
Sichere Architektur | Anwendung von Least-Privilege-Prinzipien ohne Betriebsunterbrechung | Kontrollierte, überwachte Zugriffspfade |
Schwachstellenmanagement | Realistische Priorisierung und Risikominimierung | Weniger ausnutzbare Lücken trotz Patch-Einschränkungen |
Anomalieerkennung | Identifizierung von Abweichungen vor physischen Auswirkungen | Frühzeitige Warnung und schnellere Reaktion |
Identitäts- & Zugriffsmanagement | Gewährleistung der Nachvollziehbarkeit für jede Aktion | Eindeutige Audit-Trails und reduziertes Insider-Risiko |
Incident Response & Resilienz | Schnelle und sichere Wiederherstellung nach Störungen | Kürzere Ausfallzeiten und gewahrte Sicherheitsmargen |
Tabelle 3: Wie jede Framework-Säule zur gesamten CPS-Sicherheitsarchitektur beiträgt
Praktische Empfehlungen und Best Practices für die CPS-Sicherheit
Der Aufbau von CPS-Sicherheit erfordert nicht, alle Probleme auf einmal zu lösen. Unternehmen, die die schnellsten und nachhaltigsten Fortschritte erzielen, gehen meist schrittweise vor. Sie beginnen mit Sichtbarkeit und schnellen Erfolgen (Quick Wins), bevor sie tiefergehende architektonische Änderungen angehen. Der Versuch, alle Kontrollen gleichzeitig und ohne Rücksicht auf Wartungsfenster oder Prozesskritikalität zu implementieren, führt meist zu Konflikten mit den Betriebsteams und kann ein Programm blockieren, bevor es messbaren Nutzen bringt. Ein phasenweiser Ansatz bietet der Führungsebene zudem frühzeitig sichtbare Belege, was die Sicherung des laufenden Budgets und der Unterstützung für die folgenden, längerfristigen Architekturarbeiten erleichtert.
Zeitrahmen | Empfohlene Maßnahmen |
Erste 30 Tage | Führen Sie eine passive Asset-Erkennung durch, überprüfen und dokumentieren Sie jeden Fernzugriffspunkt, deaktivieren Sie nicht mehr benötigte Lieferantenverbindungen und überprüfen Sie die Backup- und Wiederherstellungsverfahren für kritische Steuerungen. |
30 bis 90 Tage | Implementieren Sie eine wirksame Netzwerksegmentierung zwischen IT und OT, führen Sie eine auf Industrieprotokolle abgestimmte passive Überwachung ein und formalisieren Sie den privilegierungsminimierten Zugriff für Engineering-Konten. |
Ab 90 Tagen | Erstellen und testen Sie einen OT-spezifischen Incident Response Plan, richten Sie das Sicherheitsprogramm an anerkannten Industriestandards aus, etablieren Sie ein kontinuierliches Schwachstellenmanagement und investieren Sie in die gemeinsame Weiterbildung von IT-Sicherheits- und OT-Engineering-Teams. |
Tabelle 4: Eine phasenweise Roadmap zur Stärkung der Cybersicherheit von cyber-physischen Systemen
Betrachten Sie OT-Sicherheit als gemeinsame Verantwortung von Engineering, Betrieb und Sicherheitsteams und nicht als rein technische Initiative
Priorisieren Sie kompensierende Kontrollen, wenn direktes Patchen innerhalb eines akzeptablen Wartungsfensters nicht möglich ist
Wählen Sie Überwachungs- und Erkennungswerkzeuge, die speziell für Industrieprotokolle und das Prozessverhalten entwickelt wurden
Dokumentieren Sie jeden Fernzugriffspfad, einschließlich der Verbindungen von Lieferanten und Integratoren, und überprüfen Sie diese regelmäßig
Erstellen Sie Notfallreaktionspläne, die Sicherheitsverfahren und den Rückfall auf manuellen Betrieb berücksichtigen, nicht nur die Datenwiederherstellung
Messen Sie den Fortschritt anhand praktischer Indikatoren, wie der Reduzierung unmanaged Assets und einer verbesserten Erkennungszeit, statt nur mittels Compliance-Checklisten
Wie Shieldworkz Unternehmen unterstützt
Shieldworkz arbeitet an der Seite von Industrieunternehmen, um die Lücke zwischen traditionellem IT-Sicherheitsdenken und den betrieblichen Realitäten in der Werkshalle zu schließen. Unser Ansatz basiert auf der Zusammenarbeit mit Engineering- und Betriebsteams, nicht an ihnen vorbei, sodass stärkere Sicherheit und ununterbrochene Produktion gemeinsam realisiert werden können.
Auf OT und ICS ausgerichtete Analysen zur Asset-Sichtbarkeit, die jedes verbundene Gerät in Ihrer Umgebung erfassen
Passive, zerstörungsfreie Überwachung für empfindliche Steuerungssysteme, die kein aktives Scannen vertragen
Unterstützung bei der Netzwerksegmentierung basierend auf anerkannten Zonen-und-Leitungen-Prinzipien für industrielle Umgebungen
Priorisierung von Schwachstellen und Risiken basierend auf dem betrieblichen Kontext, nicht auf generischen Schweregraden
Auf Industrieprotokolle abgestimmte Bedrohungserkennung mit Fokus auf Frühwarnung vor physischen Auswirkungen
Incident-Response-Planung und Planübungen, die speziell für OT- und sicherheitskritische Abläufe konzipiert sind
Unterstützung bei der Einhaltung anerkannter industrieller Cybersicherheitsstandards und regulatorischer Anforderungen
Ein kollaboratives Zusammenarbeitsmodell, das Produktionspläne, Sicherheitsanforderungen und Engineering-Workflows respektiert
Fazit
Die Cybersicherheit von cyber-physischen Systemen ist kein Spezialthema mehr, das nur einigen wenigen Hochrisikosektoren vorbehalten ist. Jedes Unternehmen, das vernetzte physische Abläufe betreibt – von Fertigungsanlagen über Versorgungsbetriebe bis hin zu kritischen Infrastrukturen –, steht heute vor derselben grundlegenden Herausforderung: dem Schutz der Schnittstelle, an der digitale Befehle auf physische Konsequenzen treffen. Die Unternehmen, die dieses Risiko erfolgreich managen, sind nicht zwingend diejenigen mit den größten Sicherheitsbudgets. Es sind diejenigen, die ihre Assets verstehen, ihre Netzwerke durchdacht segmentieren, Anomalien frühzeitig erkennen und für Vorfälle planen, bevor sie eintreffen – und das alles unter Berücksichtigung der Sicherheits- und Betriebsanforderungen, die ihr Unternehmen überhaupt erst am Laufen halten.
Der Weg dorthin erfordert keine vollständige Umstrukturierung am ersten Tag. Er erfordert eine realistische Einschätzung des aktuellen Stands Ihres Unternehmens, eine praktische Roadmap zur Schließung der dringendsten Lücken und einen Partner, der sowohl die Engineering- als auch die Sicherheitsseite versteht.
Buchen Sie ein kostenloses Beratungsgespräch mit unseren Experten Jede Anlage, jedes Netz und jede Produktionslinie hat ihr eigenes Risikoprofil, und es gibt keine Universallösung für die Sicherheit cyber-physischer Systeme. Wenn Sie eine klare, praktische Einschätzung darüber wünschen, wo Ihr Unternehmen heute steht, ist unser Team bereit, dies gemeinsam mit Ihnen zu analysieren. Sprechen Sie mit einem OT-Sicherheitsspezialisten von Shieldworkz und erhalten Sie eine praktische, unverbindliche Bewertung Ihres Risikos für cyber-physische Systeme. Buchen Sie noch heute Ihr kostenloses Beratungsgespräch. |
Zusätzliche Ressourcen
Umfassender Leitfaden zu Network Detection and Response (NDR) im Jahr 2026 hier
Arbeitsmappe zur Berechnung des OT-Sicherheitsrisikos hier
Ein herunterladbarer Bericht zum Stryker-Cybervorfall hier
Leitfäden zur Behebung von Sicherheitsmängeln hier
OT-Sicherheits-Best-Practices und Leitfaden zur Risikobewertung hier
IEC 62443-basierte OT/ICS-Risikobewertungs-Checkliste für die Lebensmittel- und Getränkeindustrie hier
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

Investigative cyber threat research report: Colorado water utilities OT attacks
Prayukth K V
CEA Cyber Incident Response Requirements: How Power Utilities Can Build a Practical Security Plan
Team Shieldworkz

IEC 62443 for Pharmaceutical Manufacturing: Secure Critical Production OT
Team Shieldworkz

Investigative cyber threat research report: Cyberattacks on U.S.-bound energy tankers
Team Shieldworkz

The OT Lull: What a 30-day decline in direct intrusion activity actually tells us
Prayukth K V

Inside the Revolut data disclosure incident
Prayukth K V








