

CPS-Sicherheitsarchitektur: Aufbau einer Defense-in-Depth-Strategie

Team Shieldworkz
Cyber-physische Systeme (CPS) stehen heute im Mittelpunkt fast aller industriellen Prozesse – von der Stromerzeugung und Wasseraufbereitung bis hin zur pharmazeutischen Produktion und Automobilmontage. Diese Systeme verbinden physische Maschinen mit digitaler Steuerung. Dies bedeutet, dass ein Sicherheitsvorfall nicht mehr auf den Serverraum beschränkt bleibt. Er kann eine Produktionslinie stoppen, die Produktqualität beeinträchtigen oder Menschen und Umwelt gefährden. Diese Realität hat die CPS-Sicherheitsarchitektur von einer nachträglichen technischen Überlegung zu einer Priorität auf Vorstandsebene gemacht.
Dieser Blog zeigt auf, wie eine resiliente Defense-in-Depth-Architektur für vernetzte Industrieumgebungen aussieht, warum mehrschichtiger Schutz wichtiger ist als jede einzelne Sicherheitsmaßnahme und wie Sicherheitsverantwortliche diese Prinzipien anwenden können, ohne den laufenden Betrieb zu stören, der ursprünglich nie mit Blick auf Cybersicherheit konzipiert wurde.
Warum die CPS-Sicherheitsarchitektur gerade jetzt von zentraler Bedeutung ist
Jahrzehntelang verließen sich Industrieumgebungen auf Isolation als primäre Verteidigung. Steuerungsnetzwerke waren physisch von der Unternehmens-IT getrennt, und diese Trennung – oft als Air Gap bezeichnet – wurde als ausreichender Schutz angesehen. Diese Annahme gilt heute nicht mehr. Moderne Abläufe hängen von vernetzten Sensoren, Ferndiagnosen, cloudbasierter Analytik und dem Wartungszugriff von Drittanbietern ab. All dies schafft Verbindungswege zwischen dem Unternehmensnetzwerk und der Werkshalle.
Mit dieser zunehmenden Vernetzung ist auch die Angriffsfläche größer geworden. Jedes Fernzugriffstool, jeder Datenspeicher (Historian), der Daten von einer Steuerung abruft, und jede Integration von Drittanbietern stellt ein potenzielles Einfallstor dar. Eine einzige gezielte Kompromittierung kann sich heute in wenigen Stunden, manchmal sogar Minuten, von einem E-Mail-Posteingang bis zu einer speicherprogrammierbaren Steuerung (SPS) ausbreiten.
Die wachsende Angriffsfläche vernetzter Industrieumgebungen
Die IT/OT-Konvergenz hat einen echten Mehrwert für den Betrieb erbracht: vorausschauende Wartung, präzisere Transparenz in der Lieferkette und schnellere Entscheidungsfindung. Die Konvergenz führt jedoch auch dazu, dass Schwachstellen, die einst auf das Geschäftsnetzwerk beschränkt waren, nun die Steuerungsebene erreichen können. Angreifer benötigen keine tiefgehenden ICS-Kenntnisse mehr, um Störungen zu verursachen. Oft reicht ihnen ein Zugang zur IT-Infrastruktur und die Geduld, sich lateral in Richtung der betrieblichen Anlagen (OT) zu bewegen.
Ransomware-Gruppen nehmen Industrieunternehmen mittlerweile gezielt ins Visier, da der finanzielle Druck durch Ausfallzeiten enorm hoch ist und zu schnellen Lösegeldzahlungen verleitet. Eine stillstehende Produktionslinie, eine gestoppte Raffinerie oder eine offline geschaltete Wasseraufbereitung haben Konsequenzen, die weit über einen typischen Datenabfluss hinausgehen. Genau das macht CPS-Umgebungen zu einem bevorzugten Ziel.
Praxisnahe Lehren aus industriellen Cyber-Sicherheitsvorfällen
Die Geschichte der industriellen Cybersicherheit bietet mehrere wegweisende Ereignisse, die die Ausgestaltung von Defense-in-Depth-Strategien bis heute prägen. Diese Vorfälle sind branchenweit umfassend dokumentiert und bieten wertvolle Lehren, die weit über die jeweils betroffenen Sektoren hinausgehen.
Muster des Vorfalls | Was passiert ist | Architektonische Lehre |
Kompromittierung der Engineering-Workstation mit physischer Schadensfolge | Eine speziell zur Manipulation industrieller Steuerungen entwickelte Schadsoftware veränderte das Prozessverhalten, während den Bedienern normale Messwerte angezeigt wurden, was zu physischen Schäden an den Anlagen führte. | Die Überwachung der Prozessintegrität und eine Validierung auf Steuerungsebene sind unerlässlich. Bedieneranzeigen alleine dürfen nicht als einzige Verifikationsinstanz herangezogen werden. |
Gezielter Angriff auf sicherheitsgerichtete Systeme (SIS) | Angreifer erlangten Zugriff auf die Sicherheitssteuerungen einer petrochemischen Anlage – Systeme, die speziell zur Verhinderung katastrophaler Ausfälle dienen – und versuchten, deren Programmierlogik zu ändern. | Sicherheitsgerichtete Systeme benötigen eine eigene isolierte Sicherheitszone, getrennt von den Standard-Steuerungsnetzwerken, mit strenger Änderungskontrolle und ohne routinemäßigen Fernzugriff. |
Koordinierter Netzausfall | Ein mehrstufiger Angriff auf Energieverteilungsnetze kombinierte den Missbrauch von Fernzugriffen, Diebstahl von Anmeldedaten und manipulierte Firmware-Befehle, um einen regionalen Stromausfall zu verursachen. | Eine Segmentierung zwischen Fernzugriff, SCADA-Überwachungsebene und Feldebene schränkt die laterale Ausbreitung eines Angriffs nach dem ersten Eindringen effektiv ein. |
IT-Kompromittierung erzwingt OT-Abschaltung | Ein Ransomware-Angriff auf die IT-Systeme eines Pipeline-Betreibers führte dazu, dass das Unternehmen die Betriebssysteme vorsorglich abschaltete, was die Kraftstoffversorgung einer gesamten Region beeinträchtigte. | Selbst wenn die OT nicht direkt kompromittiert ist, zwingt eine unzureichende IT/OT-Segmentierung zu präventiven Abschaltungen. Starke Grenzkontrollen schützen sowohl die Sicherheit als auch die Business Continuity. |
Dokumentierte industrielle Cyber-Sicherheitsvorfälle und die durch sie untermauerten Architekturprinzipien.
Der gemeinsame Nenner dieser Ereignisse ist nicht zwingend die Komplexität der Angriffe an sich. Es ist vielmehr das Fehlen mehrschichtiger Sicherheitskontrollen, die den Angreifer verlangsamt, einen Alarm ausgelöst oder den Schaden auf eine kleinere Zone begrenzt hätten. Defense in Depth existiert genau dafür, um diese Lücken zu schließen.
Die zentralen Risiken und Herausforderungen in Industrieumgebungen
Das Entwerfen einer Sicherheitsarchitektur für cyber-physische Systeme unterscheidet sich grundlegend von der Konzeption für eine klassische IT-Umgebung im Büro. Mehrere betriebliche Realitäten prägen und begrenzen die Optionen der Sicherheitsarchitekten.
Legacy-Systeme und lange Lebenszyklen von Anlagen
Industrieanlagen sind für eine Betriebsdauer von zwanzig oder dreißig Jahren ausgelegt – weitaus länger als die typischen IT-Hardware-Lebenszyklen. Viele der heute im Einsatz befindlichen Steuerungen, Human Machine Interfaces (HMI) und Historians wurden nie für Authentifizierung, Verschlüsselung oder regelmäßiges Patching ausgelegt. Ein vollständiger Austausch ist selten wirtschaftlich tragbar. Daher muss die Architektur diese Schwachstellen durch kompensierende Kontrollen im Umfeld ausgleichen, anstatt sich auf die Eigensicherung der Geräte zu verlassen.
IT/OT-Konvergenz und Fernzugriff
Der Fernzugriff ist für den Herstellersupport, technische Änderungen und die Überwachung verteilter Standorte unverzichtbar geworden, insbesondere für Unternehmen mit mehreren Werken oder unbemannten Stationen. Jede Remote-Sitzung stellt jedoch auch einen potenziellen Angriffspfad dar, wenn sie nicht streng reglementiert, zeitlich begrenzt und lückenlos überwacht wird.
Sicherheitsanforderungen und Verfügbarkeitsvorgaben
Sicherheitsmaßnahmen in einer Büroumgebung können verdächtige Aktivitäten in der Regel blockieren, ohne dass dies schwerwiegende Folgen hat. In einem Werk hingegen kann das Blockieren oder Verzögern eines legitimen Steuerungsbefehls im falschen Moment einen Sicherheitsvorfall (Safety) oder einen ungeplanten Stillstand auslösen. Architekturentscheidungen müssen daher immer im Hinblick auf Prozesssicherheit und Anlagenverfügbarkeit bewertet werden, nicht nur nach rein theoretischem Sicherheitsnutzen.
Verbindungen zu Drittanbietern und Lieferketten
Anlagenhersteller, Systemintegratoren und Managed Service Provider benötigen für Support und Updates häufig Zugriff auf industrielle Systeme. Jede dieser Verbindungen erweitert die Angriffsfläche des Unternehmens über die eigenen Grenzen hinaus. Kompromittierungen in der Lieferkette haben wiederholt gezeigt, dass das einem Partner entgegengebrachte Vertrauen von Angreifern ausgenutzt werden kann, um über dessen Systeme an das eigentliche Ziel zu gelangen.
Was Defense in Depth für CPS wirklich bedeutet
Defense in Depth ist weder ein einzelnes Produkt noch eine Checkliste. Es handelt sich um eine Architekturphilosophie, die auf der Annahme basiert, dass jede einzelne Sicherheitsmaßnahme versagen oder umgangen werden kann. Der Schutz muss daher so mehrschichtig aufgebaut sein, dass kein Single Point of Failure die gesamte Umgebung gefährdet. Für cyber-physische Systeme bedeutet dies die Koordination von Netzwerkdesign, Zugriffsberechtigungen, Endpunktschutz, kontinuierlicher Überwachung und Incident Response zu einer ganzheitlichen Struktur anstelle von isolierten Einzellösungen.
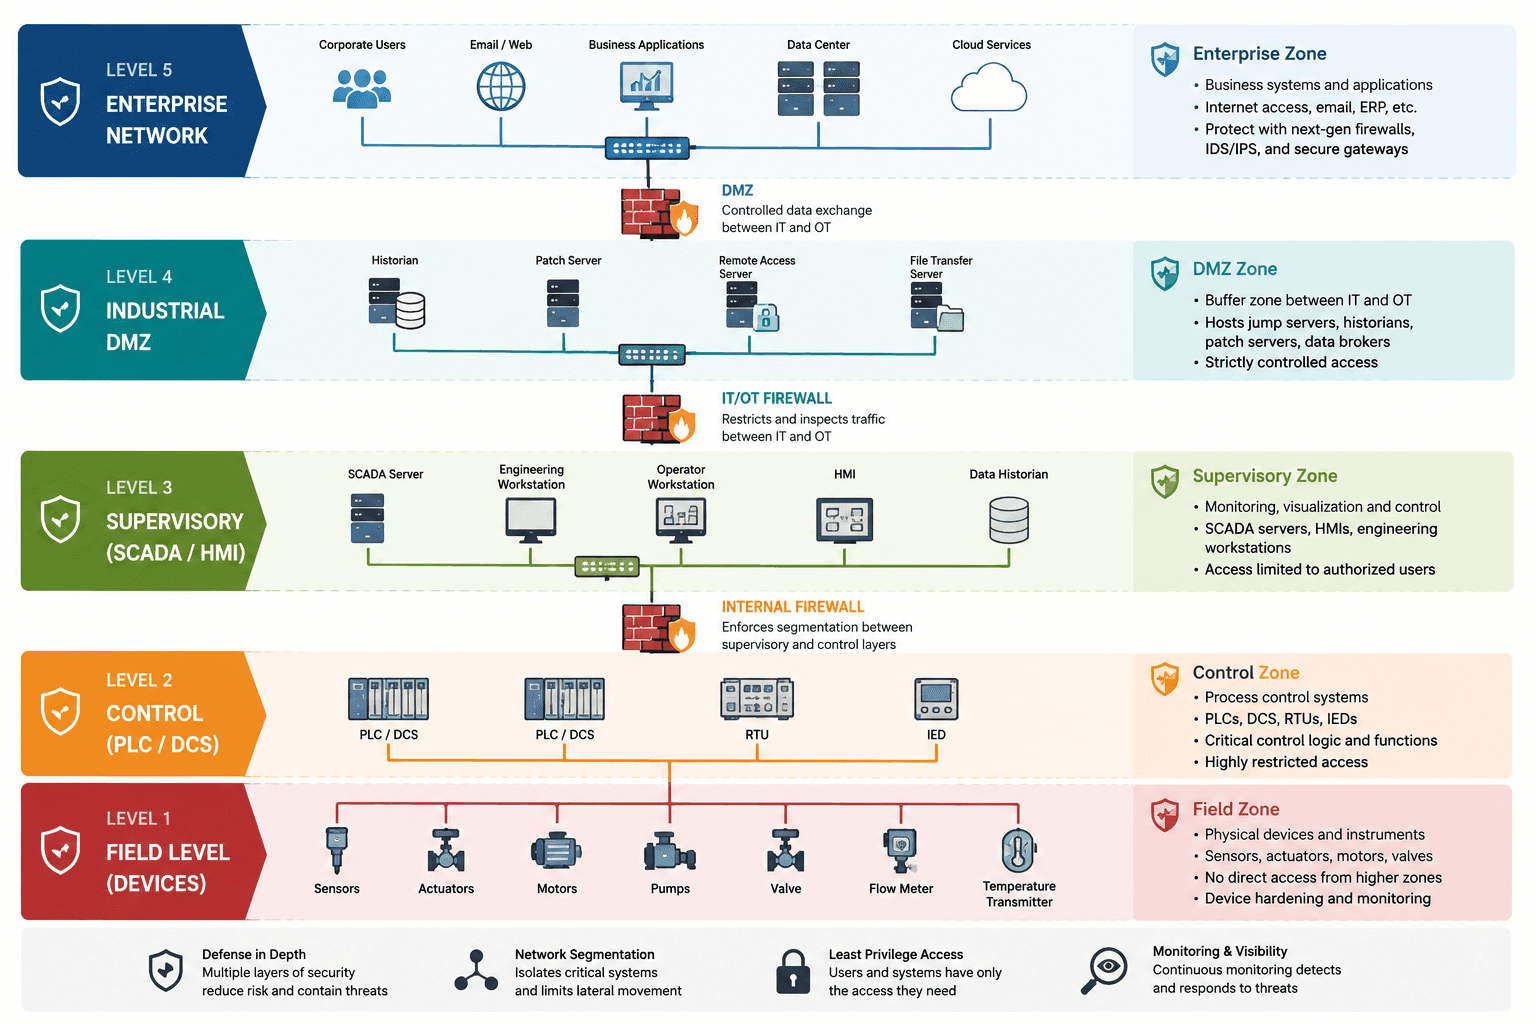
Das mehrschichtige Schutzmodell
Schicht | Zweck | Typische Sicherheitsmaßnahmen |
Perimeter & Netzwerk | Trennung der Unternehmens-IT von industriellen Netzwerken und Unterbindung unbefugter Datenflüsse zwischen ihnen. | Firewalls, demilitarisierte Zonen (DMZ), Netzwerksegmentierung, unidirektionale Gateways (Datendioden) |
Zonen & Conduits | Gruppierung von Assets nach Funktion und Kritikalität sowie strenge Kontrolle der Kommunikationskanäle zwischen diesen Gruppen. | Zoneneinteilung nach dem Purdue-Modell, VLAN-Trennung, Zugriffsregeln auf Verbindungsebene (Conduits) |
Identität & Zugriff | Sicherstellung, dass nur autorisierte Personen und Systeme auf kritische Assets zugreifen können, basierend auf dem Least-Privilege-Prinzip. | Rollenbasierte Zugriffskontrolle (RBAC), Multi-Faktor-Authentisierung (MFA), Privileged Access Management (PAM) |
Endpunkt & Gerät | Schutz einzelner Steuerungen, Workstations und Feldgeräte vor Kompromittierung oder Manipulation. | Application Whitelisting, Härtung von Geräten, sichere Konfigurations-Baselines |
Überwachung & Erkennung | Frühzeitiges Erkennen von anomalem Verhalten, bevor es zu einer Betriebsunterbrechung führt. | OT-spezifische Anomalieerkennung, Plattformen zur Asset-Sichtbarkeit, zentralisiertes Logging |
Reaktion & Wiederherstellung | Schnelle Eindämmung von Vorfällen und Wiederherstellung des sicheren Betriebs mit minimalen Ausfallzeiten. | Incident Response Playbooks, Backup- und Recovery-Prozesse, Tabletop-Übungen |
Praktische Empfehlungen und Best Practices
Der Aufbau einer solchen Architektur ist ein kontinuierlicher Prozess und kein einmaliges Projekt mit festem Enddatum. Die folgenden Praktiken bieten Sicherheitsverantwortlichen einen pragmatischen Ausgangspunkt, geordnet nach den Bereichen, die in der Regel die schnellste Risikominderung bewirken.
Netzwerksegmentierung und Zonenbildung
Die Segmentierung bleibt die effektivste architektonische Sicherheitsmaßnahme für cyber-physische Systeme. Die Aufteilung der Umgebung in Zonen basierend auf Funktion und Kritikalität sowie die strikte Kontrolle der Verbindungswege (Conduits) dazwischen schränken den Aktionsradius eines Angreifers nach einem Erstzugriff massiv ein.
Trennen Sie Unternehmens-IT, OT-Überwachungssysteme (SCADA) und sicherheitsgerichtete Systeme in separate Netzwerkzonen.
Wenden Sie das Prinzip an, nach dem Datenverkehr zwischen Zonen explizit erlaubt sein muss und nicht bloß „nicht verboten“.
Behandeln Sie sicherheitsgerichtete Systeme (SIS) als eigene, geschützte Zone ohne permanente Fernverbindungen.
Überprüfen Sie die Zoneneinteilung jedes Mal, wenn neue Geräte, Lieferanten oder Fernzugriffe integriert werden.
Identitäts- und Zugriffskontrolle
Die Zugriffskontrolle ist in Industrieumgebungen oft schwächer ausgeprägt als in der IT, vor allem weil gemeinsam genutzte Konten und Standard-Passwörter in Werkshallen historisch bedingt weit verbreitet waren. Eine Verschärfung dieser Ebene schließt eines der am häufigsten ausgenutzten Einfallstore bei realen Vorfällen.
Eliminieren Sie gemeinsam genutzte Konten und Standard-Anmeldedaten auf Steuerungssystemen und deren Schnittstellen.
Setzen Sie das Least-Privilege-Prinzip um, sodass Bediener, Ingenieure und Dienstleister nur Zugriff auf die für ihre Rolle erforderlichen Ressourcen erhalten.
Fordern Sie eine Multi-Faktor-Authentisierung für jeden Fern- oder privilegierten Zugriff auf OT-Umgebungen.
Begrenzen Sie alle Remote-Sitzungen von externen Dienstleistern zeitlich, protokollieren Sie diese und nutzen Sie, wo machbar, Session-Recording.
Endpunkt- und Geräteschutz
Klassische Antivirensoftware ist auf älteren Industriesystemen aufgrund von Ressourcenbeschränkungen oder fehlender Herstellerfreigabe oft nicht einsetzbar. Application Whitelisting und Systemhärtung erweisen sich in diesen Umgebungen meist als praktikabler und effektiver.
Setzen Sie Application Whitelisting auf Engineering-Workstations und HMI-Systemen ein, wenn Antivirensoftware nicht praktikabel ist.
Härten Sie die Gerätekonfigurationen, indem Sie ungenutzte Ports, Dienste und Protokolle deaktivieren.
Führen Sie ein präzises, kontinuierlich aktualisiertes Asset-Inventar aller vernetzten Komponenten.
Sichern Sie USB-Schnittstellen und physische Zugänge für Wechselmedien an kritischen Systemen ab.
Überwachung, Erkennung und Anomalieanalyse
Sichtbarkeit ist das Fundament, auf dem alle anderen Schutzschichten aufbauen. Ein Unternehmen kann nicht erkennen, was es nicht sieht. Vielen Industrieumgebungen fehlt nach wie vor die vollständige Sichtbarkeit des horizontalen Datenverkehrs (East-West) zwischen Steuergeräten. Eine OT-spezifische Überwachung, die Industrieprotokolle und das normale Prozessverhalten versteht, erkennt subtile Abweichungen lange vor dem Entstehen eines kritischen Vorfalls.
Implementieren Sie passives Monitoring, das Industrieprotokolle analysiert, ohne den Echtzeitbetrieb zu beeinträchtigen.
Erstellen Sie Verhaltens-Baselines für den normalen Prozessablauf, um signifikante Abweichungen sofort zu melden.
Zentralisieren Sie Logdaten aus IT und OT in einer gemeinsamen Konsole für eine schnellere Korrelation und Analyse.
Bewerten Sie Sicherheitsalarme stets im betrieblichen Kontext, da Fehlalarme (False Positives) in der OT direkte Auswirkungen auf die Anlagensicherheit haben können.
Sicherer Fernzugriff
Der Fernzugriff stellt für Angreifer oft den schnellsten Weg in eine Steuerungsumgebung dar. Gleichzeitig ist er mit der richtigen Architektur und Disziplin eine der am einfachsten abzusichernden Schichten.
Leiten Sie alle Remote-Sitzungen über ein dediziertes, überwachtes Access Gateway statt über Direktverbindungen.
Gewähren Sie Zugriff ausschließlich sitzungs- und zweckbezogen statt über dauerhafte Verbindungen.
Etablieren Sie Freigabe-Workflows für Zugriffsanfragen von Drittanbietern mit automatischer Befristung.
Protokollieren und überprüfen Sie jede Remote-Sitzung auf ungewöhnliche Befehle oder untypische Zugriffszeiten.
Schachstellen- und Patch-Management
Das Einspielen von Updates in OT-Umgebungen birgt betriebliche Risiken, mit denen IT-Teams selten konfrontiert sind, da ein Patch zur Unzeit einen gesamten Prozess stoppen kann. Ein strukturierter, risikobasierter Ansatz ermöglicht es, Bedrohungen zu steuern, ohne unnötige Stillstandzeiten zu verursachen.
Priorisieren Sie Schwachstellen basierend auf ihrer Ausnutzbarkeit und der Kritikalität des betroffenen Assets, nicht nur nach dem CVSS-Score.
Nutzen Sie kompensierende Maßnahmen wie Segmentierung oder Zugriffsbeschränkungen, wenn ein Patch bis zum nächsten geplanten Wartungsfenster aufgeschoben werden muss.
Testen Sie Patches in einer repräsentativen Testumgebung (Staging), bevor Sie diese auf produktiven Steuerungssystemen einspielen.
Etablieren Sie einen dokumentierten Patch-Prozess, der auf Wartungsfenster und Sicherheitsprüfzyklen abgestimmt ist.
Vorbereitung auf die Vorfallreaktion (Incident Response Readiness)
Selbst in einer exzellent konzipierten Architektur kann es zu Sicherheitsvorfällen kommen. Wie schnell ein Unternehmen den Vorfall erkennt und eingrenzt, entscheidet darüber, ob es bei einer minimalen Störung bleibt oder ein schwerer Betriebsausfall entsteht.
Erstellen Sie spezifische Incident-Response-Playbooks für OT-Szenarien, anstatt reine IT-Konzepte zu adaptieren.
Führen Sie regelmäßige Tabletop-Übungen durch, an denen sowohl die IT-Sicherheit als auch die Betriebsteams (OT) teilnehmen.
Definieren Sie klare Verantwortlichkeiten für Entscheidungen über Notabschaltungen oder Isolationen während eines aktiven Vorfalls.
Halten Sie geprüfte, offline gelagerte Backups von kritischen Konfigurationen und Steuerungslogiken bereit.
Wie Shieldworkz Ihr Unternehmen unterstützt
Shieldworkz arbeitet eng mit Industrieunternehmen zusammen, um CPS-Sicherheitsarchitekturen zu entwerfen, zu implementieren und kontinuierlich zu verbessern – ohne die Prozesse zu stören, die geschützt werden sollen. Unser Ansatz stellt die betriebliche Realität an erste Stelle und die Sicherheitstheorie an zweite Stelle. Denn eine Sicherheitsmaßnahme, die im laufenden Produktionsbetrieb nicht besteht, erfüllt ihren Zweck nicht.
Umfassende Sichtbarkeit von OT- und ICS-Assets sowie präzise Risikobewertung in jeder vernetzten Umgebung.
Pragmatische, risikobasierte Netzwerksegmentierung, angepasst an die bestehende Infrastruktur und deren Einschränkungen.
Sichere Fernzugriffsarchitekturen, die die Anforderungen von Partnern und Belegschaft mit strenger Governance vereinen.
OT-spezifische Überwachung und Anomalieerkennung, optimiert für reale Industrieprotokolle und -prozesse.
Schwachstellenmanagement-Programme, die mit Wartungsfenstern und Sicherheitsanforderungen harmonieren.
Incident-Response-Planung und Tabletop-Übungen, die speziell auf industrielle Umgebungen zugeschnitten sind.
Kontinuierliche Beratung, um Sicherheits- und Betriebsteams bei der nachhaltigen Weiterentwicklung ihrer Architektur zu unterstützen.
Fazit
Cyber-physische Systeme werden im Zuge von Investitionen in Automatisierung, Fernbetrieb und datengestützte Entscheidungsfindung immer stärker vernetzt werden. Diese Entwicklung macht eine Defense-in-Depth-Architektur von einer optionalen Optimierung zu einer betrieblichen Notwendigkeit. Unternehmen, die Sicherheitsarchitektur als grundlegende Designentscheidung und nicht als nachträgliches Add-on betrachten, sind am besten aufgestellt, um ihre Prozesse auch angesichts einer dynamischen Bedrohungslage sicher, zuverlässig und resilient zu betreiben.
Eine starke CPS-Sicherheitsarchitektur zielt nicht darauf ab, jedes Risiko vollständig zu eliminieren. Es geht darum, Barrieren so mehrschichtig aufzubauen, dass der Weg eines Angreifers zu Ihren kritischsten Assets so lang, schwierig und auffällig wird, dass er erkannt und gestoppt werden kann, bevor realer Schaden entsteht.
Buchen Sie eine kostenfreie Beratung mit unseren Experten
Jede Industrieumgebung ist geprägt von eigenen Legacy-Systemen, betrieblichen Restriktionen und spezifischen Anforderungen an die Konnektivität. Daher muss jede Sicherheitsarchitektur individuell auf diese Gegebenheiten angepasst werden. Wenn Sie eine fundierte Einschätzung Ihrer aktuellen Architektur und der wirksamsten Optimierungspotenziale wünschen, steht Ihnen das Team von Shieldworkz gerne für ein unverbindliches Gespräch zur Verfügung.
Vereinbaren Sie Ihren kostenfreien Beratungstermin und machen Sie den nächsten Schritt hin zu einer resilienten CPS-Sicherheitsarchitektur.
Weitere Ressourcen
Umfassender Leitfaden zu Network Detection and Response (NDR) im Jahr 2026 finden Sie hier
OT Security Risk Exposure Calculator Workbook hier
Ein herunterladbarer Bericht zum Stryker-Cyber-Sicherheitsvorfall hier
Remediation Guides hier
OT Security Best Practices und Leitfaden zur Risikobewertung hier
IEC 62443-basierte OT/ICS-Risikobewertungs-Checkliste für die Lebensmittel- und Getränkeindustrie hier
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






