

CEA-Cybersicherheitsbestimmungen 2026 für Energiespeichersysteme: Anforderungen


Team Shieldworkz
Wie Indiens neues gesetzliches Cybersicherheits-Framework die Risikodiskussion für netzgekoppelte Batteriespeicher verändert und was OT-Sicherheitsverantwortliche vor April 2027 tun sollten.
Energiespeicher sind im Stromsektor längst keine Statisten mehr – sie entwickeln sich rasant zum Rückgrat, das Netze mit hohem Anteil erneuerbarer Energien stabil, regelbar und resilient hält. Da Batteriespeichersysteme (BESS) von Pilotanlagen zu Gigawattstunden-Flotten heranwachsen, absorbieren sie gleichzeitig ein Maß an digitaler Konnektivität, das die meisten konventionellen Erzeugungsanlagen nie bewältigen mussten. Cloudbasierte Energiemanagement-Plattformen, Remote-OEM-Zugriffe für Firmware-Updates und eng gekoppelte Batteriemanagementsysteme führen dazu, dass ein Speicherstandort heute weniger wie eine passive elektrische Anlage und mehr wie eine vernetzte industrielle Steuerungsumgebung (OT) aussieht.
Genau diese veränderte Architektur ist der Grund, warum die Central Electricity Authority die „Central Electricity Authority (Cyber Security in Power Sector) Regulations, 2026“ eingeführt hat – ein gesetzliches Rahmenwerk und keine unverbindliche Empfehlung, das verbindliche Cybersicherheitsverpflichtungen für Betreiber von OT-Infrastrukturen vorschreibt, die an das indische Verbundnetz angeschlossen sind. Zum ersten Mal werden Energiespeichersysteme oberhalb einer definierten Kapazitätsgrenze explizit neben Kraftwerken und Eigenversorgungsanlagen als Einheiten genannt, die ihre Cybersicherheits-Reife aufbauen, dokumentieren und nachweisen müssen.
Dieser Leitfaden zeigt auf, was die Regulierung tatsächlich verlangt, warum Speicherumgebungen im Vergleich zur traditionellen Erzeugung ein spezifisches Risikoprofil aufweisen und wie ein praktischer, lebenszyklusbasierter Compliance-Ansatz aussieht – vom Moment der Beschaffung eines Speichersystems bis hin zum täglichen Betrieb. Er greift auf reale Vorfälle aus dem globalen Speicher- und Netzsektor zurück, um zu veranschaulichen, warum diese Anforderungen existieren und nicht nur, was sie vorschreiben.
Was die CEA Cyber Security Regulations 2026 tatsächlich abdecken
Die Vorschriften wurden von der Central Electricity Authority gemäß Abschnitt 177 in Verbindung mit Abschnitt 73(c) des Electricity Act von 2003 mit Zustimmung des Ministeriums für Elektronik und Informationstechnologie ausgearbeitet. Sie wurden am 31. Juli 2026 im Amtsblatt von Indien (Gazette of India) veröffentlicht und etablieren verbindliche Cyber-Abwehrstandards für alle Einheiten, die OT-Infrastrukturen besitzen, betreiben oder verwalten, die an das Verbundnetz angeschlossen sind, sowie für die IT-Systeme, die physisch oder logisch mit dieser OT-Umgebung verbunden sind.
Die meisten Bestimmungen werden zum 1. April 2027 verpflichtend. Dies gibt den betroffenen Unternehmen einen definierten Zeitrahmen für den Kompetenzaufbau, anstatt sie mit einer abrupten Compliance-Frist zu konfrontieren. Eine kleine Anzahl von Unterregelungen wird zu Terminen eingeführt, die die CEA separat festlegt. Dies sollten Sie genau verfolgen, falls Ihr Unternehmen in eine dieser Kategorien fällt.
Wer direkt betroffen ist
Der Anwendungsbereich ist bewusst breit gefasst, aber Kapazitätsschwellenwerte schaffen eine praktische Trennlinie für anlagengekoppelte Erzeugungsressourcen, einschließlich Speicher:
Art der Einheit | Anwendbarkeitsschwelle |
Erzeugungsunternehmen | Ab 50 MW installierter Leistung |
Eigenanlagen zur Stromerzeugung | Ab 50 MW installierter Leistung |
Energiespeichersysteme (ESS) | Ab 50 MW installierter Leistung |
Übertragungs- & Verteilungsnetzbetreiber | Abgedeckt ohne Kapazitätsschwelle |
Netz-/Systembetreiber | Abgedeckt ohne Kapazitätsschwelle |
Strombörsen & OTC-Handelsplattformen | Abgedeckt ohne Kapazitätsschwelle |
Technologie- und Gerätehersteller | Unterliegen den relevanten Sicherheitsbestimmungen für Lieferanten |
Tabelle 1: Anwendbarkeit der CEA Cyber Security Regulations, 2026 nach Art der Einheit
Speichersysteme unterhalb des 50-MW-Schwellenwerts sind nicht aus der Verantwortung entlassen: Die Verordnung ermutigt diese kleineren Akteure, vom CERT-In empfohlene Basis-Sicherheitsmaßnahmen für Kleinst-, kleine und mittlere Unternehmen zu implementieren. In der Praxis werden viele Entwickler, die mehrphasige Speicherprojekte realisieren, den Schwellenwert mit zunehmender Kapazität überschreiten. Daher empfiehlt es sich, die Sicherheitsarchitektur bereits für die regulierte Stufe auszulegen, bevor die nackten Zahlen es formell vorschreiben.
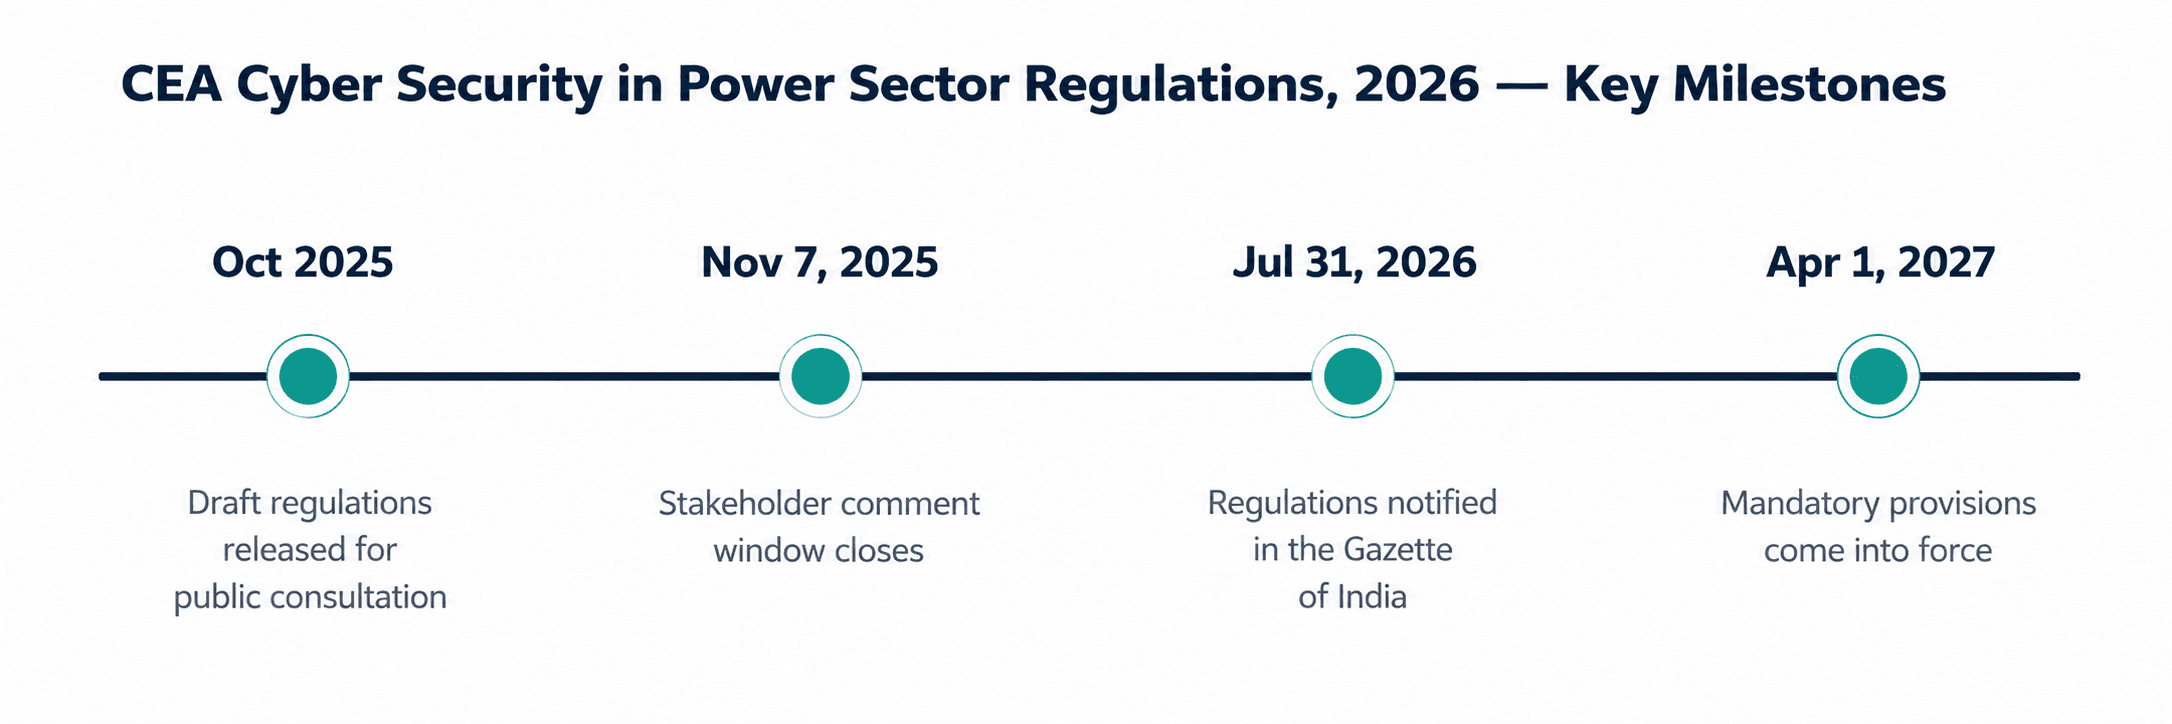
Abbildung 1: Wichtige regulatorische Meilensteine von der Konsultation des Entwurfs bis zur verbindlichen Durchsetzung
Warum Energiespeichersysteme ein spezifisches Risikoprofil aufweisen
Es ist verlockend, einen Batteriespeicherstandort als den unkomplizierteren Verwandten eines thermischen Kraftwerks oder Wasserkraftwerks zu betrachten: weniger bewegliche mechanische Teile, eine kleinere physische Stellfläche, manchmal ein kleineres Team vor Ort. Aus Sicht der Cybersicherheit unterschätzt dieser Vergleich jedoch das Risiko. Ein netzgekoppelter Speicher bündelt mehrere der risikoreichsten Merkmale von industriellen Steuerungsumgebungen an einem einzigen, kompakten Standort.
Eine konvergierte Steuerungsebene. Das Batteriemanagementsystem und das Energiemanagementsystem sind nicht nur Monitoring-Dashboards – sie regeln Laderate, Ladezustand und Zelltemperatur in Echtzeit. Ein Angreifer, der diese Steuerungsebene erreicht, greift direkt in die Logik ein, die die Batterie innerhalb sicherer Betriebsgrenzen hält, und manipuliert nicht nur eine Berichtsdatenquelle.
Remote-First-Betrieb als Standard. Speicheranlagen werden häufig über cloudbasierte Plattformen und Remote-Access-Portale der OEMs überwacht und gesteuert – oft für mehrere Standorte über ein einziges Dashboard. Dieser Komfort stellt gleichzeitig eine konzentrierte Angriffsfläche dar, wenn der Fernzugriff nicht streng reglementiert ist.
Hohe Abhängigkeit von Herstellern und Firmware. Wechselrichter, Batterieracks und Steuerungen stammen in der Regel von verschiedenen OEMs, die jeweils eigene Zyklen für Firmware-Updates und Remote-Support-Vereinbarungen haben. Dies vervielfacht die Anzahl externer Parteien, die einen technischen Zugang zur OT-Umgebung besitzen.
Veraltete Kommunikationsprotokolle. Viele Speicher- und Wechselrichter-Steuerungssysteme basieren immer noch auf Protokollen, die für Zuverlässigkeit in isolierten Netzwerken konzipiert wurden, nicht jedoch für die Authentifizierung oder Verschlüsselung gegenüber einem böswilligen Akteur in einem vernetzten Umfeld.
Reale Signale, die die Branche bereits wahrnimmt
Dies sind keine hypothetischen Bedenken. In den letzten Jahren kam es im Speicher- und Netzsektor zu einer Reihe von Vorfällen, die genau verdeutlichen, warum Regulierungsbehörden von unverbindlichen Leitlinien zu gesetzlichen Verpflichtungen übergehen.
Polen, Dezember 2025: Ein Cybersicherheitsvorfall beeinträchtigte die Kommunikationsinfrastruktur und die Steuerungssysteme von rund 30 Wind- und Solaranlagen, was die Sichtbarkeit zwischen den Erzeugungsanlagen und dem Verteilungsnetzbetreiber unterbrach. Die Erzeugung an den betroffenen Standorten lief zwar weiter, aber der Vorfall lieferte Versicherern und Anlagenbetreibern ein reales, nachgewiesenes Beispiel für einen Angriffspfad auf dezentrale Energieinfrastrukturen anstelle eines theoretischen Modells. Analysten wiesen darauf hin, dass speziell bei Batteriespeichern dieselbe Steuerungsebene, die bei einem solchen Angriff offengelegt wird, auch die Zellsicherheit regelt, wodurch die Fehlertoleranz noch geringer wird.
Ukraine, 2015: Ein koordinierter Angriff auf das Stromnetz demonstrierte, dass staatliche Akteure industrielle Steuerungssysteme aus der Ferne manipulieren können, um weitreichende, anhaltende Stromausfälle zu verursachen – eine grundlegende Fallstudie dafür, warum OT-spezifische Segmentierung und Monitoring wichtiger sind als allgemeine IT-Sicherheit.
Australien, 2021: Ein Energieunternehmen wurde Ziel eines Ransomware-Angriffs, der darauf abzielte, Zugriff auf Unternehmensnetzwerke zu erlangen. Der Angriff konnte eingegrenzt werden, bevor er den Netzbetrieb erreichte, verdeutlichte jedoch, wie schnell ein IT-seitiger Vorfall auf operative Systeme übergreifen kann, wenn die Segmentierung unzureichend ist.
Dänemark, 2023: Angreifer nutzten eine Firewall-Schwachstelle aus und kompromittierten innerhalb weniger Tage Systeme von 22 Organisationen des Energiesektors. Dies zwang die betroffenen Unternehmen, sich vom Netz zu isolieren, um die allgemeine Netzstabilität zu schützen – ein klares Beispiel dafür, wie schnell eine einzige Schwachstellenklasse Auswirkungen auf einen gesamten vernetzten Sektor haben kann.
Keiner dieser Vorfälle ereignete sich aufgrund von Fahrlässigkeit der Betreiber. Sie passierten, weil die Angriffsfläche moderner, vernetzter Energieinfrastrukturen schneller gewachsen ist als die Governance-Frameworks, die sie schützen sollen. Genau diese Lücke sollen die CEA-Vorschriften für den indischen Stromsektor schließen, und Speicheranlagen fallen genau in diesen Anwendungsbereich.
Kernanforderungen der CEA-Vorschriften für Speicherumgebungen
Zusammenfassend lassen sich die Bestimmungen der Verordnung in einige konkrete betriebliche Verpflichtungen übersetzen. Die folgende Tabelle fasst die für Betreiber von Energiespeichern relevantesten Anforderungskategorien zusammen. Organisationen sollten sich für den verbindlichen Wortlaut und die Anwendbarkeit der einzelnen Klauseln auf den veröffentlichten Gesetzestext beziehen.
Anforderungsbereich | Was es umfasst |
Governance & CISO-Ernennung | Ein Chief Information Security Officer auf Führungsebene sowie ein stellvertretender CISO, jeweils mit einer Mindestamtszeit, unterstützt durch eine dedizierte Informationssicherheitsfunktion. |
IT/OT-Netzwerksegmentierung | Physische und logische Isolierung der OT und kritischer Informationsinfrastrukturen (Kritis) vom öffentlichen Internet und allgemeinen IT-Netzwerken. |
Meldung von Vorfällen | Meldung von Cybersicherheitsvorfällen an CSIRT-Power und CERT-In in der Regel innerhalb von sechs Stunden; Vorfälle, die als Cyber-Sabotage kritischer Systeme eingestuft werden, müssen innerhalb von vierundzwanzig Stunden gemeldet werden. |
Audits & Behebung von Schwachstellen | Audits vor der Inbetriebnahme, einschließlich Schwachstellenanalyse und Penetrationstests (VAPT) für neue kritische Systeme, sowie wiederkehrende Audit-Zyklen. |
Krisenmanagement & Richtlinien | Dokumentierte Cybersicherheitsrichtlinien und ein Krisenmanagementplan, die in einem definierten Zyklus getestet und aktualisiert werden. |
Datenschutz & Datenlokalisierung | Sicherheitsmaßnahmen zur Regelung der Speicherung, Verarbeitung und gegebenenfalls Lokalisierung von betriebs- und sicherheitsrelevanten Daten. |
Verantwortlichkeit von Lieferanten & Herstellern | Sicherheitsanforderungen, die auf Technologiepartner und OEMs ausgeweitet werden, deren Geräte oder Fernzugriffe OT-Systeme berühren. |
Tabelle 2: Übersicht über die wichtigsten CEA 2026-Anforderungskategorien für Speicherbetreiber
Für speziell auf Speicher ausgerichtete Umgebungen verdienen drei dieser Anforderungsbereiche besondere Aufmerksamkeit: Netzwerksegmentierung, Meldefristen für Vorfälle und Herstellerverantwortung, da sie direkt mit der heutigen Architektur und dem Support von Speichersystemen interagieren.
Netzwerksegmentierung ist bei Speichern schwieriger als gedacht
Speichersysteme sind häufig auf eine kontinuierliche Cloud-Anbindung zur Leistungsüberwachung, Degradationsanalyse und für das Remote-Firmware-Management ausgelegt. Die Erfüllung einer strengen Segmentierungsanforderung bedeutet nicht, diese Sichtbarkeit zu kappen. Es bedeutet vielmehr, sie über eine kontrollierte Demilitarisierte Zone (DMZ) mit einwegbasierten Datenflüssen aus der OT-Umgebung zu leiten und den Zugriff in den seltenen Fällen, in denen ein Hersteller tatsächlich auf die Steuerungsebene zugreifen muss, streng zu reglementieren, zu protokollieren und zeitlich zu begrenzen.
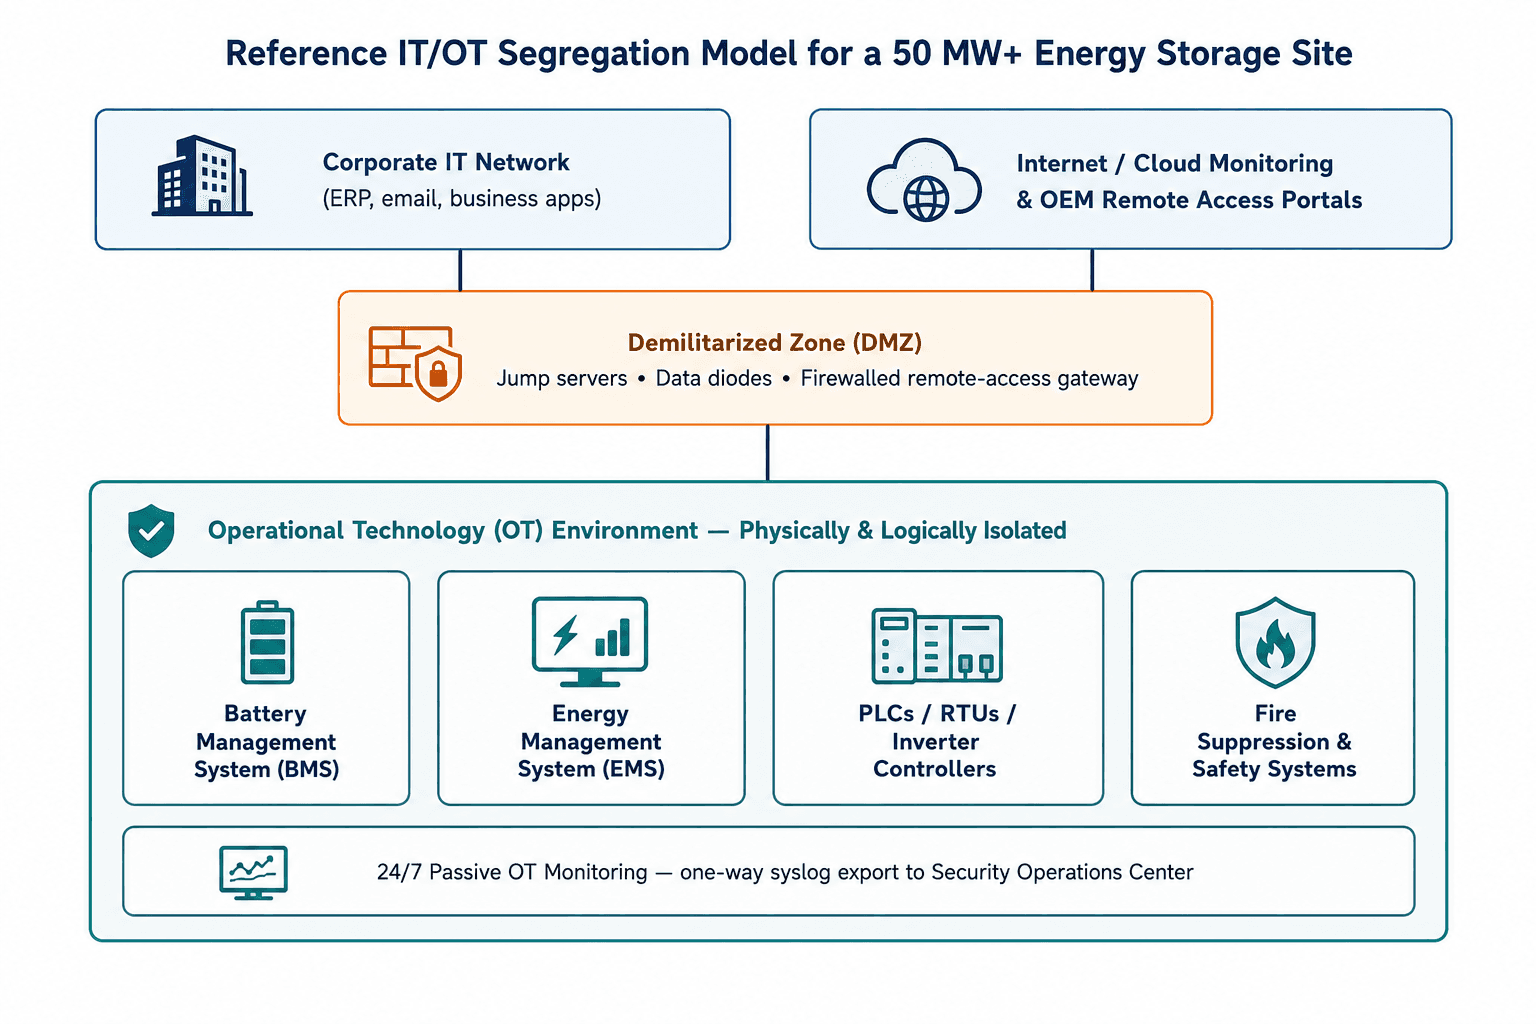
Abbildung 2: Ein IT/OT-Referenzsegmentierungsmodell für einen Energiespeicherstandort ab 50 MW
Meldefristen erfordern schnelle Erkennung, nicht nur ein Richtliniendokument
Ein Zeitfenster von sechs Stunden für die Meldung allgemeiner Vorfälle und von vierundzwanzig Stunden für Cyber-Sabotage kritischer Systeme ist nur dann eine sinnvolle Compliance-Maßnahme, wenn eine Organisation eine Anomalie tatsächlich so schnell erkennen kann. Viele Speicherstandorte verlassen sich heute auf periodische Log-Prüfungen oder vom Hersteller bereitgestellte Warnmeldungen, die für das Performance-Monitoring und nicht für die Sicherheitserkennung konzipiert wurden. Um diese Anforderung in der Praxis zu erfüllen, ist eine kontinuierliche, OT-spezifische Überwachung erforderlich, die ein echtes Sicherheitsereignis von routinemäßigem Betriebsrauschen unterscheiden kann, sowie ein Eskalationspfad, der nicht darauf angewiesen ist, dass jemand eine Dashboard-Anomalie manuell bemerkt.
Herstellerverantwortung spiegelt ein reales Lieferkettenrisiko wider
Speichersysteme umfassen in der Regel Batterieracks, Wechselrichter und Steuerungssoftware von verschiedenen Lieferanten, die jeweils einen eigenen Remote-Support-Kanal unterhalten. Die Ausweitung der Verantwortlichkeit auf die Hersteller ist eine direkte Reaktion auf eine dokumentierte Branchensorge: Remote-Zugriffs- und Update-Mechanismen, die in OEM-Geräte integriert sind, haben in mehr als einem bekannten Fall Fragen zu nicht offengelegten Kommunikationswegen in Speicher- und Netzgeräten bestimmter Hersteller aufgeworfen. Diese Bedenken waren so erheblich, dass sie in einigen Ländern zu Gesetzesvorschlägen führten, die den Bezug von Batterien aus bestimmten Herkunftsländern einschränken. Unabhängig von den Beschaffungsentscheidungen eines Unternehmens bleibt die praktische Lehre dieselbe: Jeder Remote-Zugriffspfad in die OT-Umgebung, auch der vom Gerätehersteller integrierte, muss inventarisiert, authentifiziert und überwacht werden.
Risiken und Herausforderungen, die Branchenverantwortliche derzeit bewältigen
Abgesehen von der Compliance stehen OT-Sicherheitsverantwortliche, die ihre Speicherflotte an dieser Verordnung messen, vor einigen strukturellen Herausforderungen, die offen angesprochen werden sollten.
Eingeschränkte Sichtbarkeit der Assets. Viele Unternehmen sind nicht in der Lage, ein vollständiges, aktuelles Inventar aller Steuerungen, Kommunikations-Gateways und Firmware-Versionen an ihren Speicherstandorten vorzulegen. Es ist jedoch schwer, etwas zu sichern, das nicht vollständig erfasst wurde.
Fragmentierte Zuständigkeiten. An Speicherprojekten sind oft ein EPC-Generalunternehmer, ein OEM, ein Asset-Manager und ein Betriebsteam beteiligt, die jeweils nur eine teilweise Sicht auf den Cybersicherheitsstatus des Gesamtsystems haben. Die regulatorische Verantwortung lässt sich jedoch nicht so einfach aufteilen wie die Verträge.
Überwachung auf Performance statt auf Sicherheit ausgelegt. Dashboards zur Verfolgung von Ladezustand und Wirkungsgrad sind nicht dasselbe wie ein Monitoring-Stack, der darauf ausgelegt ist, unbefugte Befehlseingaben oder anomale Authentifizierungsmuster zu erkennen.
Fachkräfte- und Kapazitätsengpässe. OT-spezifisches Cybersicherheits-Know-how ist im Verhältnis zur Nachfrage nach wie vor knapp. Die Anforderung einer 24/7-Sicherheitsüberwachung stellt für Unternehmen, die historisch mit schlanken Sicherheitsteams gearbeitet haben, eine echte betriebliche Herausforderung dar.
Komplexität von Nachrüstungen. Bereits in Betrieb befindliche Speicherstandorte wurden häufig konzipiert, bevor die Netzwerksegmentierung eine formale Anforderung war. Compliance bedeutet daher oft die nachträgliche Anpassung der Architektur an aktiven, umsatzgenerierenden Anlagen, anstatt sie von Tag eins an einzuplanen.
Praktische Empfehlungen: Sicherheit in den Lebenszyklus von Speicheranlagen integrieren
Unternehmen, die diesen Übergang am reibungslosesten bewältigen, betrachten Cybersicherheit als eine Disziplin des gesamten Lebenszyklus und nicht als hektische Vorbereitung kurz vor einem Audit. Die folgende Tabelle ordnet den einzelnen Phasen im Leben einer Speicheranlage praktische Maßnahmen zu – von der Beschaffungsentscheidung bis zum laufenden Betrieb.
Lebenszyklusphase | Praktische Sicherheitsmaßnahmen |
Beschaffung | Integrieren Sie Cybersicherheitsanforderungen in die Ausschreibungen (RFPs) für Hersteller. Fordern Sie einen dokumentierten Prozess für Firmware-Updates und die Offenlegung von Schwachstellen. Evaluieren Sie die Remote-Access-Architektur vor der Vertragsunterzeichnung, nicht erst danach. |
Design & Engineering | Planen Sie die IT/OT-Segmentierung und DMZ-Grenzen von Anfang an in das Netzwerkdesign ein. Definieren Sie, welche Systeme eine Internetverbindung benötigen und warum. |
Vor der Inbetriebnahme | Führen Sie vor dem Go-Live Schwachstellenanalysen und Penetrationstests an den Steuerungssystemen durch. Validieren Sie, dass Standard-Anmeldedaten, offene Ports und unnötige Dienste geschlossen wurden. |
Inbetriebnahme | Erstellen Sie ein Asset-Inventar und Konfigurations-Baselines. Registrieren Sie den Monitoring-Feed des Standorts bei der Security-Operations-Funktion, bevor die Anlage kommerziell in Betrieb geht. |
Laufender Betrieb | Gewährleisten Sie eine kontinuierliche, OT-spezifische Überwachung. Setzen Sie zeitlich begrenzte, protokollierte Remote-Zugriffe für Hersteller durch. Führen Sie regelmäßige Audits und Tabletop-Übungen zur Reaktion auf Vorfälle durch. |
Außerbetriebnahme / Repowering | Stellen Sie sicher, dass Anmeldedaten und Konfigurationsdaten von Steuerungssystemen sicher gelöscht oder zurückgesetzt werden, bevor die Ausrüstung den Besitzer wechselt oder ausgemustert wird. |
Tabelle 3: Lebenszyklusbasierte Sicherheitsmaßnahmen für Energiespeichersysteme
Weitere Best Practices, die Priorität haben sollten
Betrachten Sie USB-Medien und Wartungs-Laptops als primäre Infektionsvektoren. Jedes tragbare Gerät, das mit OT-Systemen verbunden wird – einschließlich der Laptops von Herstellern und Ingenieuren – sollte einen kontrollierten Scan-Prozess durchlaufen. Zudem sollten physische oder softwarebasierte Kontrollen für USB-Ports an den Engineering-Stationen implementiert werden.
Erstellen Sie eine Roadmap zur Steigerung des Reifegrads, nicht nur für ein einzelnes Audit-Ziel. Messen Sie den aktuellen Status an einer einfachen Reifegradskala – von Ad-hoc-Praktiken über dokumentierte und wiederholbare Prozesse bis hin zu vollständig gemessenen und kontinuierlich überwachten Controls mit lückenloser Nachweiskette. So kann das Management Fortschritte nachvollziehen, anstatt Compliance als reines Bestehen oder Nichtbestehen zu betrachten.
Proben Sie den Ablauf der Vorfallsmeldung. Ein Zeitfenster von sechs Stunden für die Meldung ist unerbittlich, wenn der Eskalationspfad, die Kontaktliste und der Prozess zur Beweissicherung vor einem tatsächlichen Vorfall nicht bereits eingespielt wurden.
Weiten Sie die Governance auf das SOC aus, nicht nur auf die Vorstandsebene. Analysten im Security Operations Center benötigen OT-spezifische Playbooks, die widerspiegeln, wie eine echte Anomalie in einem Batteriemanagement- oder Energiemanagementsystem aussieht – im Unterschied zu herkömmlichen IT-Alarmen.
Wie Shieldworkz Unternehmen unterstützt
Shieldworkz arbeitet eng mit OT-Sicherheitsverantwortlichen, Betriebsleitern und CISOs in den Bereichen Energie, Fertigung und kritische Infrastrukturen zusammen, um regulatorische Verpflichtungen wie die CEA Cyber Security Regulations, 2026 in ein praktikables, priorisiertes Sicherheitsprogramm zu übersetzen – anstelle einer reinen bürokratischen Pflichtübung. Für Unternehmen, die Energiespeicher betreiben oder entwickeln, umfasst diese Unterstützung in der Regel:
Umfassende OT-Asset-Erkennung und -Inventarisierung für Batteriemanagement-, Energiemanagement- und Steuerungssysteme, damit keine kritische Komponente unberücksichtigt bleibt.
Design und Validierung der IT/OT-Netzwerksegmentierungsarchitektur, einschließlich DMZ-Design, Remote-Access-Gateways und Einweg-Monitoring-Pfaden, die auf den Betrieb von Speicherstandorten abgestimmt sind.
Kontinuierliche, OT-spezifische Bedrohungsüberwachung, die darauf ausgelegt ist, echte Sicherheitsanomalien von routinemäßigem Betriebsverhalten zu unterscheiden, um die anspruchsvollen Meldefristen von sechs und vierundzwanzig Stunden einzuhalten.
Schwachstellenanalysen und Penetrationstests vor der Inbetriebnahme sowie in regelmäßigen Abständen, abgestimmt auf die behördlichen Audit-Erwartungen.
Risikoanalysen für Hersteller und Lieferketten, die OEM-Remote-Zugriffspfade, Prozesse für Firmware-Updates und die Verantwortlichkeit von Drittanbietern abdecken.
Notfallplanung und Tabletop-Übungen, die speziell auf Speicher- und netzgekoppelte OT-Umgebungen zugeschnitten sind.
Eine strukturierte Reifegradbewertung, die den aktuellen Status mit den CEA-Anforderungen abgleicht und eine phasenbasierte, wirtschaftlich realistische Roadmap bis zum Compliance-Termin im April 2027 liefert.
Das Ziel ist stets die praktische Betriebsbereitschaft: Sicherheitsarchitekturen und betriebliche Prozesse, die einem echten Audit und einem realen Vorfall standhalten und nicht nur einer Überprüfung der Dokumentation.
Fazit
Die CEA Cyber Security Regulations, 2026 markieren einen Wendepunkt für den Umgang mit Cybersicherheit im indischen Stromsektor – weg von unverbindlichen Best Practices hin zu einer gesetzlichen Verpflichtung mit konkreten Meldefristen, Governance-Erwartungen und Audit-Anforderungen. Speziell für Energiespeichersysteme kommt dieser Wandel genau zum richtigen Zeitpunkt. Diese Anlagen werden immer stärker vernetzt, gewinnen zentral an Bedeutung für die Netzstabilität und sind zunehmend Risiken auf Steuerungsebene ausgesetzt, die durch jüngste globale Vorfälle plastisch und greifbar geworden sind.
Unternehmen, die bereits jetzt – weit vor dem Durchsetzungstermin im April 2027 – mit dem Aufbau von Segmentierungsarchitekturen, Monitoring-Kapazitäten und der Hersteller-Governance beginnen, werden feststellen, dass Compliance eine natürliche Erweiterung guter Ingenieurspraxis und keine kurzfristige Notfallmaßnahme ist. Wer zögert, wird bei der Umsetzung von Infrastrukturänderungen, deren Design, Testung und Inbetriebnahme Zeit benötigt, in Zeitnot geraten.
Energiespeicher sind für das Netz zu wichtig und als Angriffsfläche zu exponiert, um Cybersicherheit stiefmütterlich zu behandeln. Erfolgreich werden diejenigen Unternehmen sein, die frühzeitig aktiv werden, Sicherheit als Lebenszyklus-Disziplin verstehen und die richtige Expertise hinzuziehen, um Schwachstellen zu schließen, die internen Teams oft verborgen bleiben.
Buchen Sie eine kostenlose Beratung mit unseren Experten
Wenn Ihr Unternehmen ein Energiespeichersystem mit mehr als 50 MW betreibt oder entwickelt, ist jetzt der richtige Zeitpunkt, um genau zu analysieren, wie Ihre aktuelle Architektur und Ihre Prozesse im Vergleich zu den CEA Cyber Security Regulations, 2026 aufgestellt sind. Unser Team kann Ihre spezifische Umgebung analysieren, die dringendsten Lücken identifizieren und einen realistischen Weg zur Betriebsbereitschaft vor der Frist im April 2027 aufzeigen.
Vereinbaren Sie eine kostenlose und unverbindliche Beratung mit einem Shieldworkz OT-Sicherheitsexperten, um Ihre Speicherumgebung und die nächsten Schritte zu besprechen.
DOWNLOAD
Die CEA 2026 OT-Security Compliance-Checkliste hier
Die CEA Cyber Security in Power Sector Regulation 2026 hier
Die CEA Compliance OT-Security Implementierungs-Roadmap hier
CEA Cybersecurity Regulations 2026: Was indische Energieunternehmen tun müssen hier
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

What the French supermarket cyberattack reveals about OT security
Prayukth K V

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz

50°C by cyberattack? Inside France’s supermarket refrigeration crisis
Prayukth K V

Automating IEC 62443 Compliance Assessments Without Losing Expert Control
Team Shieldworkz

Investigative cyber threat intelligence report: Daiichi Kosho supply-chain data exposure
Prayukth K V

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz







