

CEA-Cyber-Security-Compliance-Anforderungen: 15 Sicherheitsmaßnahmen, die Energieversorger zwingend umsetzen müssen

Team Shieldworkz
Warum diese Verordnung eine sorgfältige Lektüre verdient und kein bloßes Überfliegen
Energieversorgungsunternehmen haben Jahrzehnte damit verbracht, Zuverlässigkeit, Redundanz und physische Sicherheit zu perfektionieren. An die Cybersicherheit werden nun dieselben Maßstäbe angelegt. Die Cybersicherheitsverordnung der Central Electricity Authority (CEA) formalisiert, was viele Versorgungsunternehmen seit Jahren im Stillen wissen: Die Kompromittierung eines Steuerungssystems ist kein hypothetisches Risiko mehr, das in einem Auditbericht schlummert. Es handelt sich um ein operatives Risiko mit dem gleichen Gewicht wie ein Transformatorenausfall oder eine Störung einer Übertragungsleitung.
Was diese Verordnung von früheren Leitfäden unterscheidet, ist ihre Detailgenauigkeit. Sie verlangt von den Versorgungsunternehmen nicht einfach nur, „eine Cybersicherheitsrichtlinie zu haben“. Sie definiert klar, wer verantwortlich ist, was inventarisiert werden muss, wie Netzwerke zu strukturieren sind, wie Vorfälle zu melden sind und wie Nachweise während eines Audits erbracht werden müssen. Für OT-Sicherheitsverantwortliche, Werksleiter und CISOs verändert dieser Wandel die Natur der Arbeit grundlegend. Compliance ist keine reine Papierübung mehr, die einmal im Jahr abgewickelt wird – sie wird zu einer betrieblichen Disziplin, die im Kontrollraum, in der Netzwerkarchitektur und in den Lieferantenverträgen des Einkaufs sichtbar sein muss.
Dieser Leitfaden unterteilt die Verordnung in fünfzehn praktische Kontrollbereiche, erläutert das jeweils adressierte Risiko und zeigt, wie nachweisbasierte Bereitschaft in der Praxis aussieht. Dabei beziehen wir uns auf reale Vorfälle aus der Industrie, die verdeutlichen, warum die einzelnen Kontrollmaßnahmen überhaupt existieren. Denn die Anforderungen lesen sich völlig anders, wenn man die Ausfälle versteht, zu deren Vermeidung sie verfasst wurden.
Das Verständnis der Intention hinter dem regulatorischen Rahmenwerk der CEA
Bevor wir uns mit den einzelnen Kontrollen befassen, ist es hilfreich, die zugrunde liegende Philosophie zu verstehen. Die Verordnung basiert auf drei Kernideen, die sich durch alle Klauseln ziehen: Verantwortlichkeit, Sichtbarkeit und nachweisbare Bereitschaft.
Verantwortlichkeit: Jemand innerhalb der Organisation muss die Verantwortung für die Cybersicherheitsergebnisse tragen, nicht nur die IT-Abteilung.
Sichtbarkeit: Die Organisation muss wissen, welche Assets existieren, wie sie kommunizieren und was schiefgehen könnte.
Nachweisbare Bereitschaft: Kontrollen müssen durch Protokolle, Aufzeichnungen, Testergebnisse und dokumentierte Verfahren belegbar sein, nicht durch mündliche Zusicherungen.
Diese Einordnung ist wichtig, da viele Organisationen Compliance angehen, indem sie Dokumente erstellen, die ein beabsichtigtes Verhalten beschreiben, anstatt tatsächlich funktionierende Kontrollen zu etablieren. Von Auditoren wird unter dieser Verordnung erwartet, dass sie nach Nachweisen verlangen – Konfigurationsexporten, Zugriffsprotokollen, Testberichten und Zeitplänen für Vorfälle, nicht nur nach Richtlinien-PDFs. Das ist der größte Mentalitätswandel, den Versorgungsunternehmen vollziehen müssen.
Die 15 Kontrollen, die Energieversorger nicht ignorieren dürfen
Die folgende Tabelle fasst die fünfzehn Kontrollbereiche zusammen, die das Rückgrat der Verordnung bilden. Jeder Bereich wird im Anschluss eingehend erläutert.
# | Kontrollbereich | Was in der Praxis gefordert ist |
1 | Cybersecurity Governance & Ownership | Weist einer benannten Cybersicherheitsinstanz innerhalb des Versorgungsunternehmens eine klare Verantwortlichkeit zu |
2 | Identifizierung kritischer Cyber-Assets | Erfordert die formelle Klassifizierung von Systemen, deren Kompromittierung die Netzzuverlässigkeit beeinträchtigen würde |
3 | Cyber-Asset-Register & Dokumentation | Führt ein dynamisches Inventar der OT-Assets, Firmware-Versionen und Netzwerkpfade |
4 | Netzwerkarchitektur & Segmentierung | Erzwingt die logische und physische Trennung zwischen der Unternehmens-IT und den Steuerungsnetzwerken |
5 | OT-IT-Isolierung & Perimeterschutz | Schreibt überwachte Leitungen, Firewalls und gegebenenfalls einseitigen Datenfluss vor |
6 | Identitäts- & Zugriffsmanagement | Steuert den Zugriff auf Steuerungssysteme mit rollenbasierten und zeitlich begrenzten Berechtigungen |
7 | Schwachstellenidentifizierung & -behebung | Etabliert einen Zyklus zur Erkennung, Priorisierung und Behebung oder Kompensation von Schwachstellen |
8 | Sicherheitsprüfungen & -bewertungen | Erfordert eine regelmäßige technische Validierung der Kontrollen vor und nach der Inbetriebnahme |
9 | Kontinuierliche Überwachung & Erkennung | Fordert Sichtbarkeit von anomalem Verhalten im gesamten Steuerungsnetzwerkverkehr |
10 | Meldepflichten bei Vorfällen | Legt feste Fristen und Formate für die Benachrichtigung der Aufsichtsbehörden nach einem Sicherheitsvorfall fest |
11 | Audit & Compliance-Bewertung | Erfordert eine regelmäßige interne und externe Überprüfung des Cybersicherheitsprogramms |
12 | Krisenmanagement & Notfallplanung | Verlangt einen getesteten Plan zur Wiederherstellung des Betriebs bei einer durch Cyber-Vorfälle verursachten Störung |
13 | Sicherheit der Lieferkette & von Drittanbietern | Weitet die Sicherheitsanforderungen auf OEMs, Systemintegratoren und Remote-Support-Anbieter aus |
14 | Datenschutz & Informationssicherheit | Schützt Betriebsdaten, Konfigurationsdateien und Systemdiagramme vor Offenlegung |
15 | Mitarbeiterbereitschaft & -schulung | Fördert cybersicherheitsbewusstes Verhalten bei Ingenieuren, Bedienern und dem Leitstandspersonal |
1. Cybersecurity Governance und Ownership
Jede Anforderung in der Verordnung läuft letztlich auf eine einzige Frage hinaus: Wer ist verantwortlich? Von den Versorgungsunternehmen wird erwartet, dass sie eine Cybersicherheitsinstanz benennen, die befugt ist, Kontrollmaßnahmen sowohl in der IT- als auch in der OT-Umgebung durchzusetzen, und nicht nur beratend tätig zu sein. In der Praxis bedeutet dies, dass diese Rolle über Budgetverantwortung verfügen muss, die Möglichkeit haben muss, unsichere Änderungen zu stoppen, und eine direkte Berichtslinie an die Geschäftsführung benötigt – kein bloßer Titel ohne Befugnisse.
2. Identifizierung kritischer Cyber-Assets
Nicht jedes System birgt das gleiche Risiko. Eine Engineering-Workstation, die für regelmäßige Konfigurationsänderungen genutzt wird, ist nicht gleichzusetzen mit einem Schutzrelais, das einen Übertragungsschalter steuert. Diese Kontrolle erfordert, dass Versorgungsunternehmen formell klassifizieren, welche Systeme im Falle einer Kompromittierung die Netzstabilität, -sicherheit oder -zuverlässigkeit beeinträchtigen könnten – und die strengsten Schutzmaßnahmen zuerst auf diese Teilmenge anwenden.
3. Cyber-Asset-Register und Dokumentation
Man kann nur schützen, was man auch erfasst hat. Ein Cyber-Asset-Register ist eine kontinuierlich gepflegte Inventarliste jedes OT-Geräts, seiner Firmware-Version, seines Standorts im Netzwerk und seiner Kommunikationspfade. Viele Versorgungsunternehmen stellen bei ihrer ersten ernsthaften Bestandsaufnahme fest, dass zehn bis zwanzig Prozent der angeschlossenen Geräte dem Sicherheitsteam völlig unbekannt waren – oft handelt es sich dabei um Altsysteme (Legacy-Systeme), die Jahre vor der Einführung eines Cybersicherheitsprogramms installiert wurden.
4. Netzwerkarchitektur und Segmentierung
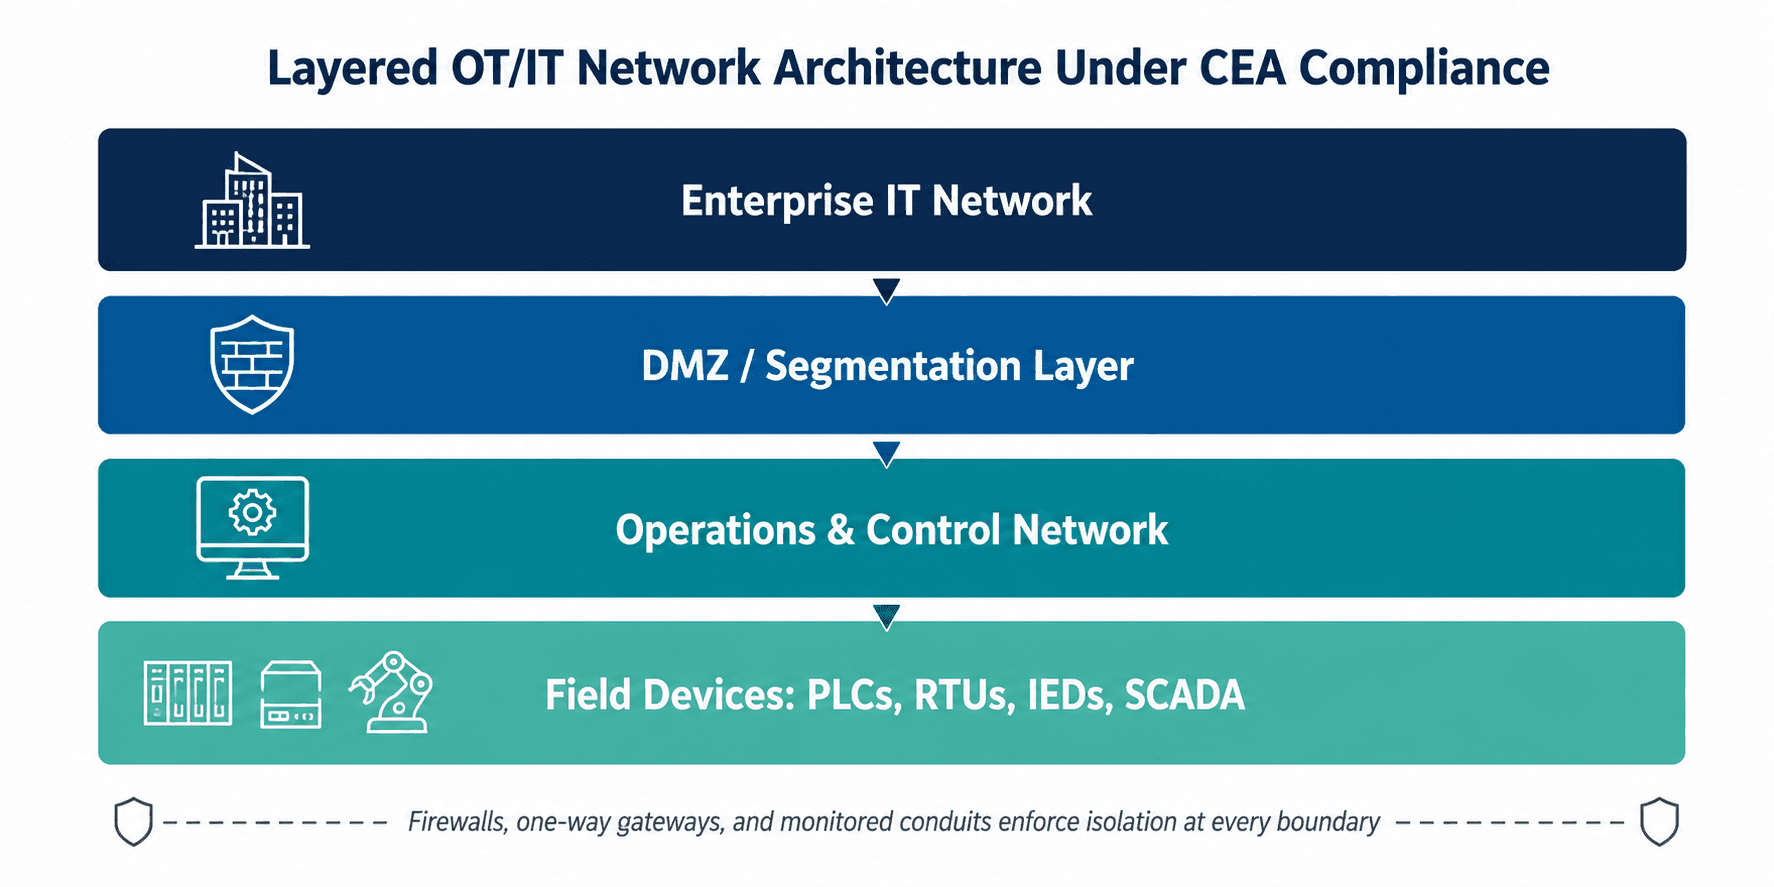
Flache Netzwerke sind der Hauptgrund dafür, dass aus einer routinemäßigen IT-Infektion ein vollständiger Betriebsstillstand wird. Die Verordnung sieht eine mehrschichtige Architektur vor, bei der die Unternehmens-IT, eine demilitarisierte Zone (DMZ), das Betriebsnetzwerk und die Feldebene logisch und physisch voneinander getrennt sind, mit kontrollierten Übergängen (Conduits) zwischen den einzelnen Schichten.
5. OT-IT-Isolierung und Perimeterschutz
Die Segmentierung auf einem Netzwerkdiagramm bedeutet wenig, wenn die Grenze selbst nicht durchgesetzt wird. Diese Kontrolle erfordert Firewalls, gegebenenfalls Datendioden (Einweg-Datenübertragung) und eine kontinuierliche Validierung, dass keine unbefugten Pfade zwischen Unternehmens- und Steuerungssystemen existieren. Die Isolierung muss aktiv getestet und darf nicht einfach vorausgesetzt werden.
6. Identitäts- und Zugriffsmanagement
Gemeinsam genutzte Passwörter, dauerhafte Zugänge für Drittanbieter und generische Bediener-Logins gehören nach wie vor zu den häufigsten Feststellungen bei OT-Sicherheitsbewertungen. Die Verordnung fordert einen rollenbasierten Zugriff, zeitlich begrenzte Privilegien für Dritte und eine Multi-Faktor-Authentisierung (MFA), wo immer dies technisch machbar ist. Dabei wird berücksichtigt, dass OT-Umgebungen oft kompensierende Kontrollen erfordern, wenn Altsysteme moderne Authentisierungsverfahren nicht unterstützen.
7. Schwachstellenidentifizierung und -behebung
Das Einspielen von Patches in einem produktiven Umspannwerk-Steuerungssystem ist selten so einfach wie das Ausführen eines Updates. Diese Kontrolle trägt dieser Realität Rechnung, indem sie einen strukturierten Prozess vorschreibt: Schwachstellen identifizieren, ihr operatives Risiko bewerten und die Schwachstellen entweder beheben oder kompensierende Kontrollen wie Netzwerkisolierung oder verstärkte Überwachung anwenden, wenn ein Patching nicht sofort möglich ist.
8. Sicherheitsprüfungen und -bewertungen
Kontrollen, die nie getestet wurden, sind Annahmen, keine Schutzmaßnahmen. Von den Versorgungsunternehmen wird erwartet, dass sie regelmäßige technische Bewertungen durchführen – einschließlich Penetrationstests und Konfigurationsprüfungen –, sowohl vor der Inbetriebnahme neuer Systeme als auch in festgelegten Abständen während deren gesamter Lebensdauer.
9. Kontinuierliche Überwachung und Erkennung
Viele OT-Kompromittierungen bleiben monatelang unbemerkt, weil in Steuerungsnetzwerken traditionell die Werkzeuge zur Sichtbarkeit fehlten. Diese Kontrolle erfordert Überwachungsfunktionen, die speziell auf industrielle Protokolle abgestimmt sind und in der Lage sind, ungewöhnliche Befehle, unerwartetes Geräteverhalten oder unbefugte Verbindungen nahezu in Echtzeit zu melden.
10. Meldepflichten bei Vorfällen
Wenn etwas schiefgeht, läuft die Uhr sofort. Die Verordnung legt klare Erwartungen fest, wie schnell Vorfälle gemeldet werden müssen und welche Informationen diese Meldung enthalten muss. Versorgungsunternehmen, die diesen Prozess nicht erprobt haben, verlieren oft wertvolle Zeit allein bei der Entscheidung, wer überhaupt zur Benachrichtigung der Aufsichtsbehörden befugt ist.
11. Audit und Compliance-Bewertung
Interne Überprüfungen und regelmäßige externe Audits sind in der Verordnung als dauerhafte Anforderung verankert, nicht als einmalige Zertifizierung. Dies hält den Druck auf die Organisationen aufrecht, die Kontrollmaßnahmen kontinuierlich aufrechtzuerhalten, anstatt sich nur intensiv auf ein einziges Audit-Datum vorzubereiten und danach nachzulassen.
12. Krisenmanagement und Notfallplanung
Ein Cyber-Vorfall, der sich auf den Netzbetrieb auswirkt, unterscheidet sich grundlegend von einer typischen IT-Sicherheitsverletzung. Die Wiederherstellung kann manuelle Eingriffe, den physischen Einsatz von Personal vor Ort und eine enge Abstimmung mit vor- und nachgelagerten Netzbetreibern erfordern. Die Verordnung verlangt einen erprobten Krisenplan speziell für diese Szenarien, nicht ein generisches, aus der IT übernommenes Incident-Response-Template.
13. Sicherheit der Lieferkette und von Drittanbietern
Original equipment manufacturers (OEMs), Systemintegratoren und Remote-Support-Anbieter verfügen oft über Zugriffsrechte, die denen des eigenen Personals in nichts nachstehen. Diese Kontrolle weitet die Sicherheitsanforderungen auf die Lieferkette aus. Sie verlangt von den Versorgungsunternehmen, die Sicherheitspraktiken der Anbieter zu bewerten und den diesen gewährten Zugriff zu kontrollieren, insbesondere bei Fernwartungs- und Diagnoseverbindungen.
14. Datenschutz und Informationssicherheit
Netzwerkdiagramme, Konfigurations-Backups und Exporte der Steuerungslogik sind von Natur aus hochsensibel – sie sind praktisch die Blaupause dafür, wie man das System manipulieren kann. Diese Kontrolle erfordert, dass Versorgungsunternehmen diese Informationen mit derselben Disziplin klassifizieren und schützen, die auch für Finanz- oder personenbezogene Daten gilt.
15. Mitarbeiterbereitschaft und -schulung
Technologische Kontrollmaßnahmen versagen lautlos, wenn die Bediener das Risiko nicht verstehen. Kontinuierliche, rollenspezifische Schulungen für das Leitstandspersonal, Ingenieure und IT-Mitarbeiter werden als dauerhafte Anforderung behandelt. Dabei wird anerkannt, dass das menschliche Bewusstsein oft die letzte Verteidigungslinie gegen Social Engineering und unsichere betriebliche Änderungen darstellt.
Risiken, Herausforderungen und Branchenerkenntnisse
Vorschriften wie diese entstehen selten im luftleeren Raum. Sie folgen in der Regel auf reale Betriebsstörungen, die gezeigt haben, wie anfällig industrielle Steuerungssysteme geworden sind. Einige gut dokumentierte Vorfälle verdeutlichen, warum diese fünfzehn Kontrollbereiche so wichtig sind.
Wenn der Netzbetrieb durch Cyber-Angriffe gestört wird
In einem intensiv analysierten Fall aus der Mitte der 2010er Jahre verschafften sich Angreifer über eine Kombination aus Spear-Phishing und gestohlenen Zugangsdaten Zugriff auf die Steuerungsnetzwerke mehrerer regionaler Stromverteiler. Einmal im System, waren sie in der Lage, Leistungsschalter aus der Ferne zu öffnen, wodurch Hunderttausende von Kunden mehrere Stunden lang ohne Strom waren. Die Angreifer hatten das Netzwerk zuvor monatelang analysiert und die Arbeitsabläufe der Bediener ausgespäht, bevor sie handelten. Dieser Vorfall ist bis heute einer der deutlichsten Belege aus der Praxis für die Notwendigkeit von Netzwerksegmentierung, Identitätskontrollen und kontinuierlicher Überwachung – genau den Kontrollen, die diese Verordnung nun vorschreibt.
In jüngerer Zeit haben Sicherheitsforscher anhaltende Angriffsversuche auf Stromnetz-Infrastrukturen in mehreren Regionen dokumentiert, darunter Aufklärungs-Malware, die in netznahen Systemen platziert wurde, ohne sofort einen Ausfall zu verursachen. Diese Kampagnen sind gerade deshalb bemerkenswert, weil die Absicht offenbar darin bestand, einen langfristigen Zugang zu etablieren, anstatt sofortigen Schaden anzurichten. Ein solches Muster macht Asset-Sichtbarkeit und Schwachstellenmanagement besonders kritisch, da schlafende Zugänge ohne angemessene Überwachung über lange Zeiträume unentdeckt bleiben können.
Warum Ransomware zunehmend eine Bedrohung für OT-Umgebungen darstellt
Ransomware wurde einst primär als IT-Problem betrachtet. Diese Annahme gilt nicht mehr. Mehrere Energie- und Industriebetreiber weltweit mussten den physischen Betrieb einstellen, nachdem sich Ransomware von den IT-Systemen des Unternehmens in Umgebungen ausgebreitet hatte, die gemeinsame Netzwerkpfade mit den Steuerungssystemen nutzten – selbst wenn die Steuerungssysteme selbst nie direkt angegriffen wurden. Der Betriebsstillstand, nicht die Datenverschlüsselung, war in diesen Fällen die eigentliche geschäftliche Auswirkung. Dies zeigt eindringlich, warum die OT-IT-Isolierung als eigenständige Kontrollmaßnahme und nicht nur als IT-Aufgabe behandelt wird.
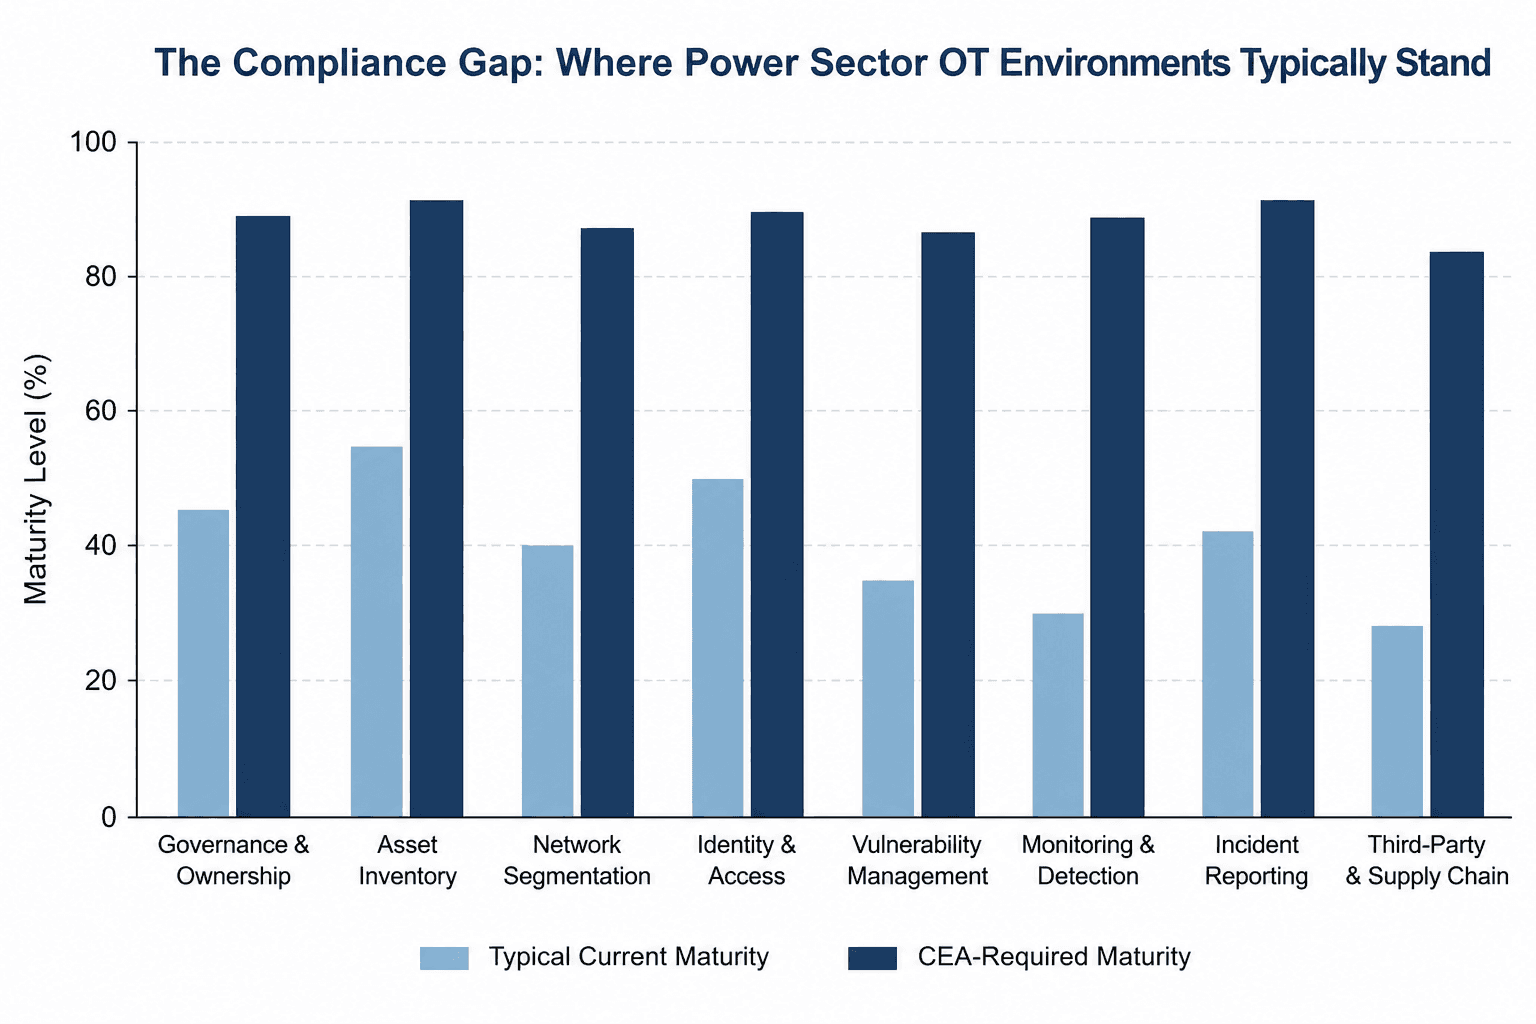
In den meisten Umgebungen des Energiesektors hinkt der aktuelle Reifegrad bei der Erkennung, Überwachung und den Kontrollen der Lieferkette weit hinter dem her, was die Verordnung nun fordert.
Die geschäftlichen Auswirkungen von Non-Compliance
Über die direkten Kosten eines Sicherheitsvorfalls hinaus bringt die Nichteinhaltung von Vorschriften eigene Konsequenzen mit sich. Die folgende Tabelle zeigt auf, wie sich diese Risiken in verschiedenen Bereichen des Unternehmens manifestieren.
Risikobereich | Auswirkungen bei Non-Compliance |
Operative Auswirkungen | Ungeplante Ausfälle, Verlust des Lagebilds, verzögerte Wiederherstellung bei einer durch Cyber-Vorfälle verursachten Störung |
Regulatorische Auswirkungen | Anordnungen, Bußgelder und verpflichtende Korrekturmaßnahmen durch die Aufsichtsbehörde |
Finanzielle Auswirkungen | Kosten für Notfallbehebungen, Austausch kompromittierter Geräte sowie entgangene Erzeugungs- oder Übertragungseinnahmen |
Reputationelle Auswirkungen | Verlust des Vertrauens von Aufsichtsbehörden, Kreditgebern, Versicherern und der Öffentlichkeit |
Sicherheitsrelevante Auswirkungen | Erhöhtes Risiko für Personal und Anwohner, wenn Schutz- und Steuerungslogik manipuliert werden |
Häufige Schwachstellen, die Auditoren zuerst finden
Asset-Register, die einmalig erstellt und nach der Installation neuer Geräte nie wieder aktualisiert wurden
Dauerhaft offene Remote-Zugänge für Lieferanten statt einer sitzungsbasierten Freigabe
Netzwerkdiagramme, die eine Soll-Architektur beschreiben und nicht den tatsächlich implementierten Zustand abbilden
Incident-Response-Pläne, die noch nie unter realistischen Bedingungen erprobt wurden
Überwachungswerkzeuge, die in IT-Netzwerken implementiert sind, aber blind für OT-spezifische Protokolle und Verkehrsströme sind
Praktische Empfehlungen und Best Practices für die Compliance
Die Erfüllung dieser Anforderungen ist wesentlich einfacher zu erreichen, wenn sie als strukturiertes Programm angegangen wird und nicht als hektische Aktion kurz vor dem Audittermin. Der folgende Ansatz spiegelt wider, wie gut vorbereitete Versorgungsunternehmen ihre Maßnahmen strukturieren.
Starten Sie mit Sichtbarkeit, nicht mit Tools
Bevor Sie in Überwachungsplattformen oder Zugriffskontrollsysteme investieren, erstellen Sie ein präzises, aktuelles Bild davon, was tatsächlich im Netzwerk vorhanden ist. Jede andere Kontrolle baut auf diesem Fundament auf. Organisationen, die diesen Schritt überspringen, sichern oft Geräte ab, die vor Jahren außer Betrieb genommen wurden, während sie die wirklich kritischen übersehen.
Segmentieren Sie in Phasen, nicht auf einmal
Der Versuch, eine vollständige Netzwerk-Restrukturierung in einem einzigen Projekt durchzuführen, bringt viele Segmentierungsinitiativen ins Stocken. Ein phasenweiser Ansatz – bei dem zuerst die risikoreichsten Assets isoliert und die Grenzen dann schrittweise nach außen erweitert werden – minimiert Betriebsunterbrechungen und demonstriert den Auditoren dennoch messbare Fortschritte.
Behandeln Sie Lieferantenzugriffe als Managed Service, nicht als Dauerprivileg
Der Remote-Zugriff für OEMs und Systemintegratoren sollte für jede Sitzung explizit angefordert, genehmigt, zeitlich begrenzt und protokolliert werden. Diese einzige Änderung schließt eine der am häufigsten ausgenutzten Schwachstellen in Industrieumgebungen, ohne dass dafür hohe Investitionen erforderlich sind.
Erproben Sie die Meldung von Vorfällen, bevor der Ernstfall eintritt
Führen Sie Tabletop-Übungen durch, die einen meldepflichtigen Vorfall simulieren: Wer verfasst die Meldung, wer gibt sie frei und wie schnell kann sie übermittelt werden? Organisationen, die dies tun, entdecken Prozesslücken in einer risikofreien Umgebung und nicht erst während einer realen Krise.
Machen Sie die Beweiserhebung zum Teil des täglichen Betriebs
Protokolle, Konfigurationsexporte und Zugriffsnachweise sind als Compliance-Belege nur dann nützlich, wenn sie kontinuierlich erfasst und organisiert werden. Die nachträgliche Aufbereitung von Nachweisen kurz vor einem Audit ist weitaus teurer und weitaus weniger überzeugend, als wenn sie fest in den täglichen Betriebsablauf integriert ist.
Richten Sie Schulungen an den tatsächlichen Rollen aus
Generische Schulungen zur Cybersicherheit zeigen beim Leitstandspersonal selten Wirkung. Schulungen, die konkret aufzeigen, wie sich Phishing, der Missbrauch von Zugangsdaten oder unbefugte USB-Geräte speziell auf die Systeme auswirken können, mit denen ein Bediener täglich arbeitet, bewirken eine weitaus stärkere Verhaltensänderung.
Häufig gestellte Fragen (FAQ)
Einige Fragen, die OT-Sicherheitsverantwortliche und Werksleiter häufig stellen, wenn sie mit der Umsetzung dieser Verordnung beginnen.
F. Was ist die CEA-Cybersicherheitsverordnung in einfachen Worten?
A. Es handelt sich um ein formelles Rahmenwerk der Central Electricity Authority, das Unternehmen des Energiesektors verpflichtet, eine Reihe von Cybersicherheitskontrollen in IT- und OT-Umgebungen aufzubauen, zu dokumentieren und nachzuweisen. Anstelle allgemeiner Leitlinien definiert es spezifische Pflichten in den Bereichen Governance, Asset-Inventarisierung, Netzwerkarchitektur, Zugriffskontrolle, Überwachung, Meldung von Vorfällen und Audits.
F. Gilt diese Verordnung nur für große Erzeugerunternehmen?
A. Nein. Die Verordnung erstreckt sich auf Organisationen in den Bereichen Erzeugung, Übertragung und Verteilung, überall dort, wo Steuerungssysteme die Netzzuverlässigkeit oder -sicherheit beeinträchtigen könnten. Von kleineren Versorgungs- und Verteilungsunternehmen wird erwartet, dass sie dieselben fünfzehn Kontrollbereiche anwenden, skaliert auf die Größe und Komplexität ihres Betriebs.
F. Was ist der Unterschied zwischen IT-Sicherheit und der OT-Sicherheit, auf die sich diese Verordnung konzentriert?
A. Die IT-Sicherheit schützt typischerweise die Vertraulichkeit von Daten in Büronetzwerken. Die OT-Sicherheit schützt die Verfügbarkeit und Integrität physischer Prozesse – Erzeugungsanlagen, Umspannwerke und Steuerungssysteme –, bei denen eine Kompromittierung die Sicherheit und Zuverlässigkeit beeinträchtigen kann, nicht nur Daten. Diese Verordnung ist speziell auf die Realitäten der OT zugeschnitten, einschließlich Altsystemen und den Anforderungen des kontinuierlichen Betriebs.
F. Wie lange dauert es in der Regel, bis man compliance-bereit ist?
A. Die Zeitpläne variieren je nach vorhandenem Reifegrad, aber die meisten Organisationen benötigen ein phasenweises Programm über mehrere Monate, um einen belastbaren Zustand zu erreichen – beginnend mit Asset-Sichtbarkeit und Governance, gefolgt von Segmentierung, Zugriffskontrolle, Überwachung und erprobter Reaktion auf Vorfälle. Der Versuch, dies in wenigen Wochen vor einem Audit zu erzwingern, führt selten zu Kontrollen, die einer genauen Prüfung standhalten.
F. Nach welchen Nachweisen suchen Auditoren tatsächlich?
A. Erwarten Sie Anfragen nach dem aktuellen Asset-Register, Netzwerkarchitekturdiagrammen im Abgleich mit den tatsächlichen Konfigurationen, Zugriffsprotokollen, Aufzeichnungen zur Schwachstellenbewertung und -behebung, Überwachungsmeldungen und darauf erfolgten Reaktionen, Zeitplänen für die Meldung von Vorfällen sowie Nachweisen über durchgeführte Mitarbeiterschulungen. Richtlinien allein sind ohne betriebliche Nachweise selten ausreichend.
F. Können bestehende Altsysteme (Legacy-Systeme) ohne vollständigen Austausch compliance-konform gestaltet werden?
A. In den meisten Fällen ja. Viele ältere PLCs, RTUs und SCADA-Komponenten unterstützen moderne Authentisierungsverfahren oder direktes Patching nicht. Kompensierende Kontrollen – wie Netzwerksegmentierung, überwachte Leitungen, restriktive Zugriffe und erweiterte Überwachung – ermöglichen es jedoch, die Ziele der Verordnung ohne einen kostspieligen Komplettaustausch zu erfüllen.
F. Was ist der Hauptgrund für das Scheitern von Compliance-Programmen?
A. Die Behandlung von Compliance als reines Dokumentationsprojekt und nicht als operative Aufgabe. Programme, die ins Stocken geraten, produzieren in der Regel Richtlinien und Diagramme, die einen Soll-Zustand beschreiben, anstatt die Governance, Sichtbarkeit und Überwachungsfunktionen aufzubauen, die erforderlich sind, um diese Kontrollen im Alltag tatsächlich zu betreiben und nachzuweisen.
F. Wo sollte ein Versorgungsunternehmen anfangen, wenn es noch nicht mit der Arbeit begonnen hat?
A. Beginnen Sie mit einer präzisen Asset-Inventarisierung und der Benennung eines klaren Governance-Verantwortlichen. Diese beiden Schritte legen das tatsächliche Ausmaß der Lücken offen und bieten allen weiteren Kontrollen – wie Segmentierung, Zugriffsmanagement, Überwachung und Notfallplanung – ein solides Fundament.
Wie Shieldworkz Organisationen unterstützt
Shieldworkz arbeitet an der Seite von Unternehmen des Energiesektors, um diese Verordnung in ein funktionierendes, nachweisgestütztes Sicherheitsprogramm anstelle eines statischen Dokuments zu übersetzen. Unser Ansatz ist speziell auf industrielle Umgebungen ausgerichtet, in denen Betriebszeit, Sicherheit und betriebliche Kontinuität an erster Stelle stehen.
Umfassende OT-Asset-Erkennung und Erstellung von Cyber-Asset-Registern, speziell zugeschnitten auf Umspannwerke, Leitstellen und Erzeugungsanlagen
Bewertung der Netzwerkarchitektur und phasenweiser Entwurf einer Segmentierung, die bestehende betriebliche Einschränkungen berücksichtigt
Identitäts- und Zugriffsmanagement-Programme, die für OT-Realitäten entwickelt wurden, einschließlich Altsystemen, die moderne Authentisierung nicht nativ unterstützen
Schwachstellenbewertung und prioritätenbasierte Roadmaps zur Behebung, die das operative Risiko und nicht nur die technische Schwere berücksichtigen
Implementierung einer OT-spezifischen kontinuierlichen Überwachung, die auf industrielle Protokolle und das Verhalten von Steuerungssystemen abgestimmt ist
Planung der Reaktion auf Vorfälle und des Krisenmanagements, einschließlich Tabletop-Übungen speziell für den Netzbetrieb
Sicherheitsbewertungen für Lieferanten und die Lieferkette, die OEMs, Integratoren und Remote-Support-Vereinbarungen abdecken
Unterstützung bei der Audit-Bereitschaft, einschließlich der Organisation von Nachweisen, Gap-Analysen und Pre-Audit-Reviews
Rollenspezifische Mitarbeiterschulungen, entwickelt für Leitstandspersonal, Ingenieure und Werksmitarbeiter
Anstatt eine generische Checkliste abzuliefern, arbeiten unsere Teams direkt mit Ihren Ingenieuren und Ihrem Betriebspersonal zusammen, um Kontrollen zu etablieren, die sowohl regulatorischen Prüfungen als auch realem operativem Druck standhalten.
Fazit: Compliance als Fundament für operative Resilienz
Die CEA-Cybersicherheitsverordnung lässt sich leicht als eine weitere Compliance-Verpflichtung verstehen, die mit Sicherheitsaudits, Umweltberichten und Finanzprüfungen um Aufmerksamkeit konkurriert. Aber die fünfzehn Kontrollmaßnahmen in ihrem Kern spiegeln etwas Grundlegenderes wider: die Anerkennung, dass die Systeme, die das Stromnetz steuern, dieselbe Präzision verdienen, die traditionell der physischen Technik vorbehalten ist.
Organisationen, die dies als Chance zur Stärkung der operativen Resilienz begreifen – und nicht nur zur Befriedigung eines Auditors –, sehen Vorteile, die weit über die reine Compliance hinausgehen. Eine bessere Asset-Sichtbarkeit verbessert die Instandhaltungsplanung. Eine stärkere Segmentierung verringert den Schadensradius gewöhnlicher IT-Vorfälle. Eine erprobte Reaktion auf Vorfälle verkürzt die tatsächliche Wiederherstellungszeit, wenn doch einmal etwas schiefgeht. Die Verordnung ist in diesem Sinne weniger eine Last als vielmehr eine strukturierte Einladung, Lücken zu schließen, von deren Existenz viele Organisationen bereits wussten.
Die Unternehmen, die bei einer Verschärfung der Durchsetzung am besten aufgestellt sein werden, sind diejenigen, die bereits heute nachweisgestützte Programme aufbauen – und nicht diejenigen, die erst bei Erhalt einer Audit-Ankündigung beginnen, Fragen zu stellen.
Sie sind sich nicht sicher, wie Ihre OT-Umgebung im Vergleich zu diesen 15 Kontrollen dasteht?
Unser Team kann Ihre aktuelle Architektur analysieren, die dringendsten Lücken identifizieren und Ihnen dabei helfen, eine praktische, nachweisbereite Compliance-Roadmap zu erstellen – ohne Ihren Betrieb zu stören.
Buchen Sie eine kostenlose Beratung mit unseren Experten
DOWNLOAD
Die CEA 2026 OT Security Compliance-Checkliste hier
Die CEA Cyber Security in Power Sector Regulation 2026 hier
Die CEA Compliance OT Security Implementation Roadmap hier
CEA Cybersecurity Regulations 2026: Was indische Energieversorgungsunternehmen tun müssen hier
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

What the French supermarket cyberattack reveals about OT security
Prayukth K V

Inside the Albert Heijn cyber incident: Investigating the attack, the IT/OT exposure, and the risks to critical operations
Team Shieldworkz

50°C by cyberattack? Inside France’s supermarket refrigeration crisis
Prayukth K V

Automating IEC 62443 Compliance Assessments Without Losing Expert Control
Team Shieldworkz

Investigative cyber threat intelligence report: Daiichi Kosho supply-chain data exposure
Prayukth K V

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz







