



Equipo Shieldworkz
La Gaceta de la India publicó la notificación reglamentaria de las Central Electricity Authority (Cyber Security in Power Sector) Regulations, 2026. Emitido bajo la autoridad de la Electricity Act de 2003, este marco normativo obligatorio establece obligaciones de ciberseguridad jurídicamente vinculantes en toda la infraestructura de generación, transmisión, distribución y despacho de la red eléctrica de la India.
La normativa transforma el sector eléctrico de la India, pasando de un cumplimiento consultivo ad hoc a un marco de ciberseguridad vinculante, auditable y operativamente riguroso. Entre los imperativos clave se incluyen:
Divisiones de Seguridad de la Información (ISD) obligatorias 24x7
Estricto aislamiento físico y lógico entre IT y OT
Plazos vinculantes de 6 horas para el reporte de incidentes
Responsabilidad integral de los proveedores de la cadena de suministro (incluida la Lista de Materiales o BOM)
Estrictos mandatos de residencia de datos (almacenamiento de datos operativos sensibles estrictamente dentro de la India)
Este artículo proporciona un análisis especializado, traducción operativa, lista de verificación de cumplimiento, marco de evidencias y una hoja de ruta de implementación diseñados específicamente para CISO del sector eléctrico, líderes de seguridad OT, jefes de planta y cuadros directivos.
Alcance real de las Regulaciones de Ciberseguridad de la CEA 2026
Las Central Electricity Authority (Cyber Security in Power Sector) Regulations, 2026 establecen estándares base obligatorios para garantizar la operación y el mantenimiento seguros y protegidos de las centrales y líneas eléctricas en toda la red nacional.
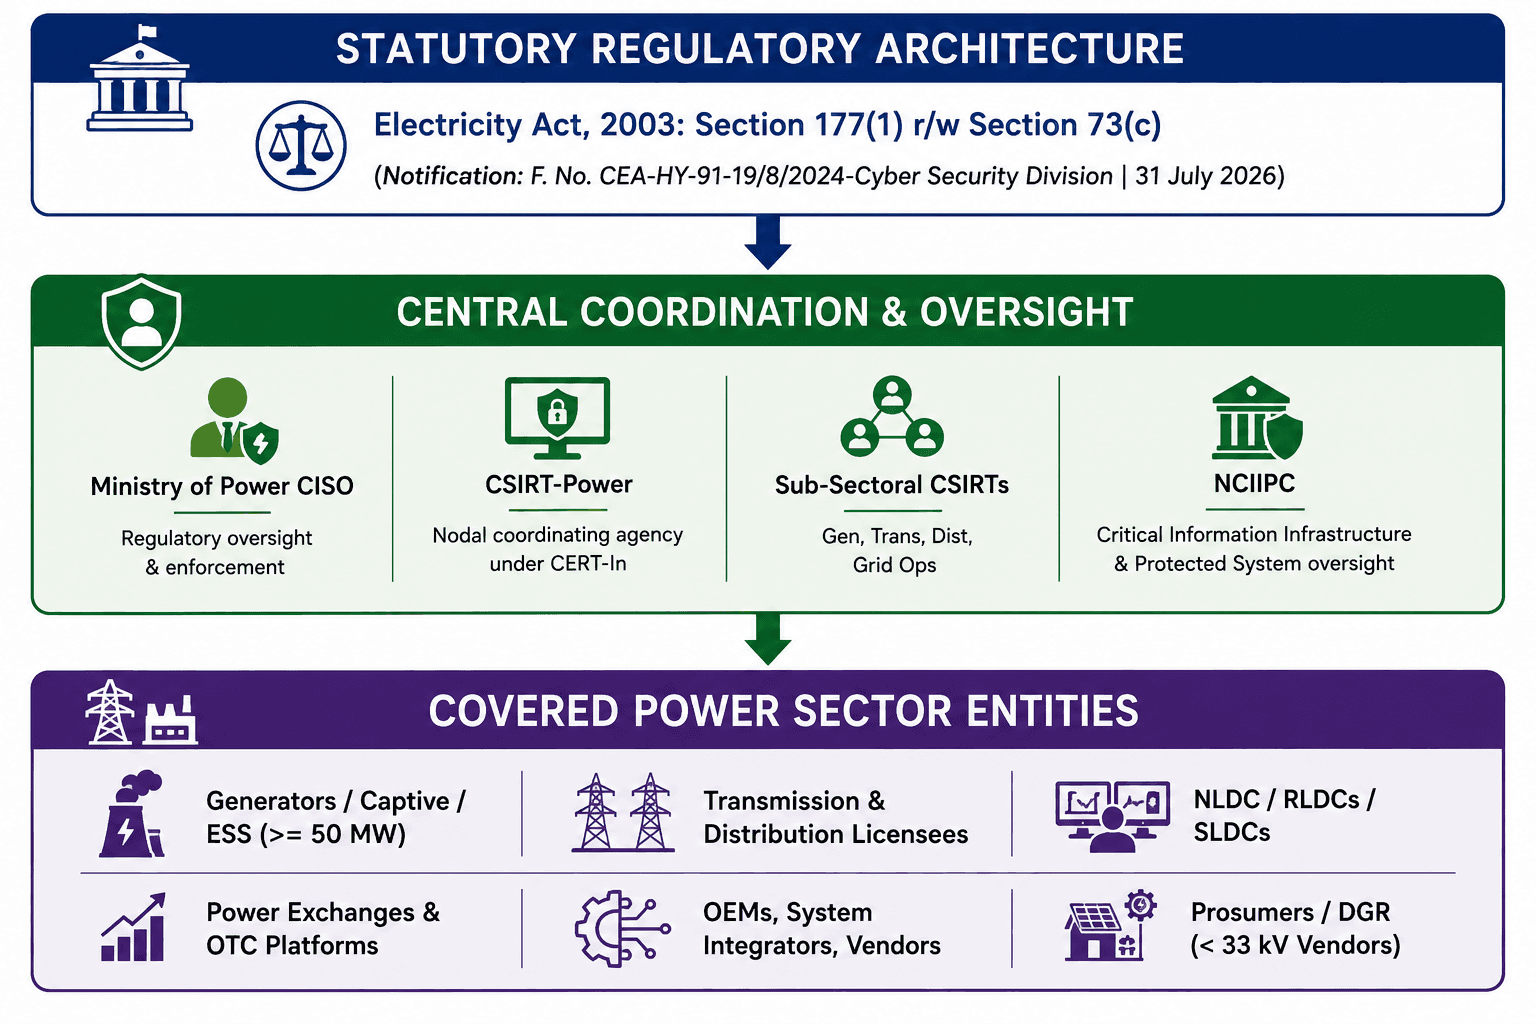
Fundamento estatutario y funciones interinstitucionales
Base regulatoria: Promulgada por la Autoridad Central de Electricidad (CEA) en ejercicio de las facultades conferidas por la Sección 177(1), en concordancia con la Sección 73(c) de la Electricity Act de 2003 (36 de 2003), tras la consulta pública reglamentaria y la conformidad del Ministerio de Electrónica y Tecnología de la Información (MeitY).
Autoridad Central de Electricidad (CEA): La autoridad reglamentaria que promulga las regulaciones y ostenta facultades para emitir órdenes subsectoriales y flexibilizar disposiciones bajo condiciones específicas de dificultad técnica o económica (Regulación 17).
CISO del Ministerio de Energía: Posee la supervisión legal, incluidas las facultades para solicitar informes de auditoría, ordenar reauditorías independientes de terceros o verificaciones de cumplimiento a expensas de la entidad, y recomendar procesos legales conforme a la Sección 142 de la Electricity Act de 2003 o la IT Act de 2000 (Regulaciones 14, 15, 16).
CSIRT-Power (Computer Security Incident Response Team - Power): Establecido por el Ministerio de Energía como un brazo extendido de CERT-In. CSIRT-Power actúa como el organismo central de coordinación y enlace del sector para la notificación, respuesta a incidentes, análisis de amenazas, avisos, seguridad de la cadena de suministro, asesoramiento sobre el CCMP y la creación de Foros de Coordinación de Ciberseguridad Centrales y Regionales (Regulación 4).
CSIRT subsectoriales: Órganos especializados designados por la CEA para asistir al CSIRT-Power en Generación, Transmisión, Distribución y Operaciones de Red (Regulación 4(4)).
NCIIPC y CERT-In: Organismos coordinados para la identificación de Infraestructuras Críticas de Información (CII) (Sección 70 de la IT Act de 2000), notificaciones de Sistemas Protegidos, inteligencia de amenazas y validación de Planes de Gestión de Crisis Cibernéticas (CCMP) (Regulaciones 3(1)(k), 4(2), 5(11), 5(29)).
Cambios de paradigma normativo de trascendencia material
Mandato legalmente vinculante: Sustituye las directrices voluntarias por obligaciones legales ejecutables vinculadas a sanciones normativas en virtud de la Sección 142 de la Electricity Act de 2003.
Delimitación explícita de fronteras IT/OT: Define requisitos de seguridad específicos para entornos de IT y OT, exigiendo el aislamiento físico/lógico y cero exposición directa a Internet para las redes de control.
Responsabilidad regulatoria para cadenas de suministro: Impone obligaciones de cumplimiento directo a fabricantes de equipos originales (OEM), integradores de sistemas y proveedores de servicios en la nube, incluyendo la divulgación obligatoria de la Lista de Materiales (BOM) y compras provenientes de fuentes confiables.
Mandato de soberanía de datos: Exige que todos los datos operativos sensibles, sistemas alojados en la nube y registros históricos residan exclusivamente dentro de los límites geográficos de la India.
¿A quiénes aplica?
El ámbito de aplicación se detalla en la Regulación 2:
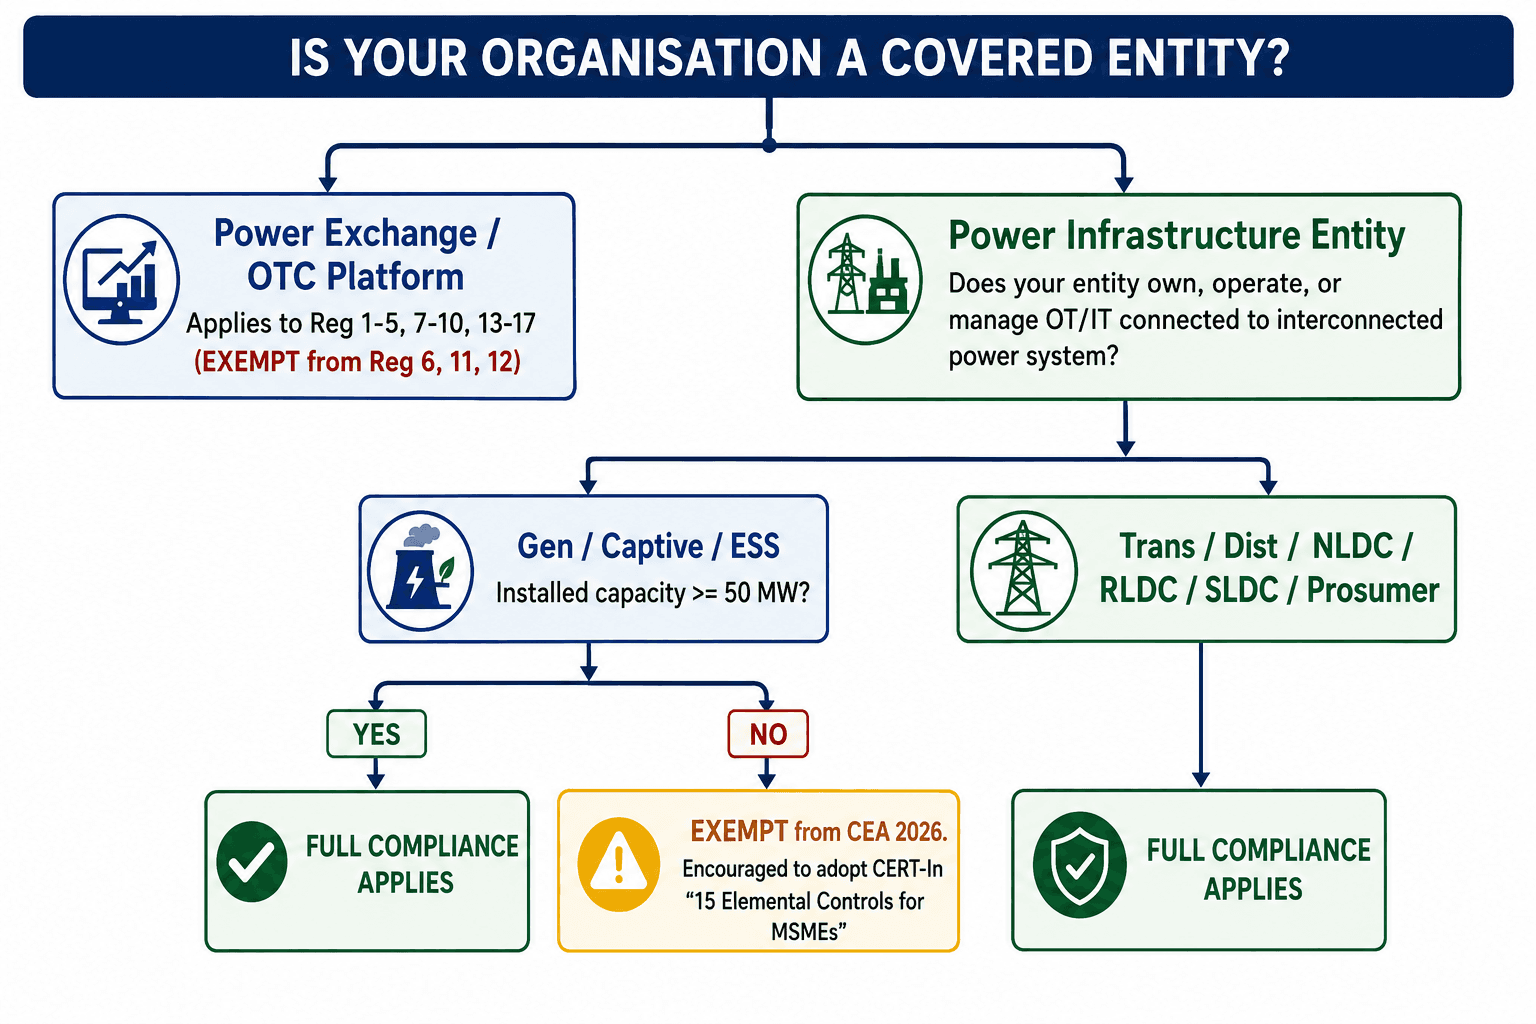
Matriz integral de aplicabilidad
Categoría de entidad | Alcance específico y condiciones de umbral | Regulaciones aplicables | Directrices regulatorias clave |
Generación térmica, hidroeléctrica y nuclear | Entidades con capacidad total instalada . | Regulaciones 1 a 17 | Cumplimiento total en DCS de planta, SCADA, PLC y componentes IT conectados. |
Generación de energía renovable | Plantas solares/eólicas a escala de servicios públicos con capacidad agregada . | Regulaciones 1 a 17 | Seguridad en PPC, SCADA, comunicación con inversores y telemetría hacia el SLDC. |
Sistemas de Almacenamiento de Energía (ESS) | Instalaciones de ESS independientes o híbridas con capacidad . | Regulaciones 1 a 17 | Aislamiento del controlador BMS/BESS, registro de ciberactivos y seguridad física. |
Plantas de autogeneración (Captive Generating Plants) | Plantas eléctricas de uso industrial con capacidad instalada . | Regulaciones 1 a 17 | Aislamiento completo de la red OT de planta respecto a la IT de procesos industriales y redes externas. |
Pequeños generadores de energía / Autogeneración | Plantas con capacidad total instalada . | Exentas del mandato regulatorio | Se recomienda adoptar los "15 Controles Elementales de Ciberdefensa para MiPyMEs" de CERT-In. |
Licenciatarios de transmisión | Licenciatarios de transmisión interestatal (ISTS) e intraestatal (InSTS). | Regulaciones 1 a 17 | Sistemas de Automatización de Subestaciones (SAS), relevadores de protección, pasarelas SAS a SLDC. |
Licenciatarios de distribución (Discoms) | Todas las empresas de distribución eléctrica públicas y privadas (sin límite mínimo de capacidad). | Regulaciones 1 a 17 | SCADA/DMS, GIS, sistemas centrales (head-end) de AMI/medición inteligente, automatización de subestaciones. |
Centros de Despacho de Carga de la Red | Centros de Despacho de Carga Nacional (NLDC), Regionales (RLDC) y Estatales (SLDC). | Regulaciones 1 a 17 | Aislamiento de EMS/SCADA, designación de CISO con reporte a la dirección matriz (Reg. 5(4)). |
Bolsas de energía y plataformas OTC | Bolsas autorizadas de comercialización de electricidad y plataformas de contratos OTC. | Regs. 1–5, 7–10, 13–17 (Exentas de Reg. 6, 11, 12) | Seguridad de IT en sistemas transaccionales, ISD 24x7, exclusividad de CISO, auditorías de apps públicas. |
Proveedores, fabricantes de equipo original (OEM) e integradores | OEMs, integradores de sistemas, contratistas y proveedores de servicios en la nube. | Regulación 11 (Directa) y Reg. 5(20) | Entrega de BOM, parches firmados digitalmente, avisos de fin de ciclo de vida (EOL), SLA, acuerdos de confidencialidad (NDA). |
Generación distribuida / Prosumidores | Recursos de Generación Distribuida (DGR , solar en techos, ESS). | Regulación 12 (Obligación del proveedor) | Los proveedores deben garantizar cifrado, residencia local de datos y autenticación mutua. |
¿Cuándo entra en vigor el cumplimiento?
La notificación fija plazos concretos entre su publicación y su exigibilidad legal:
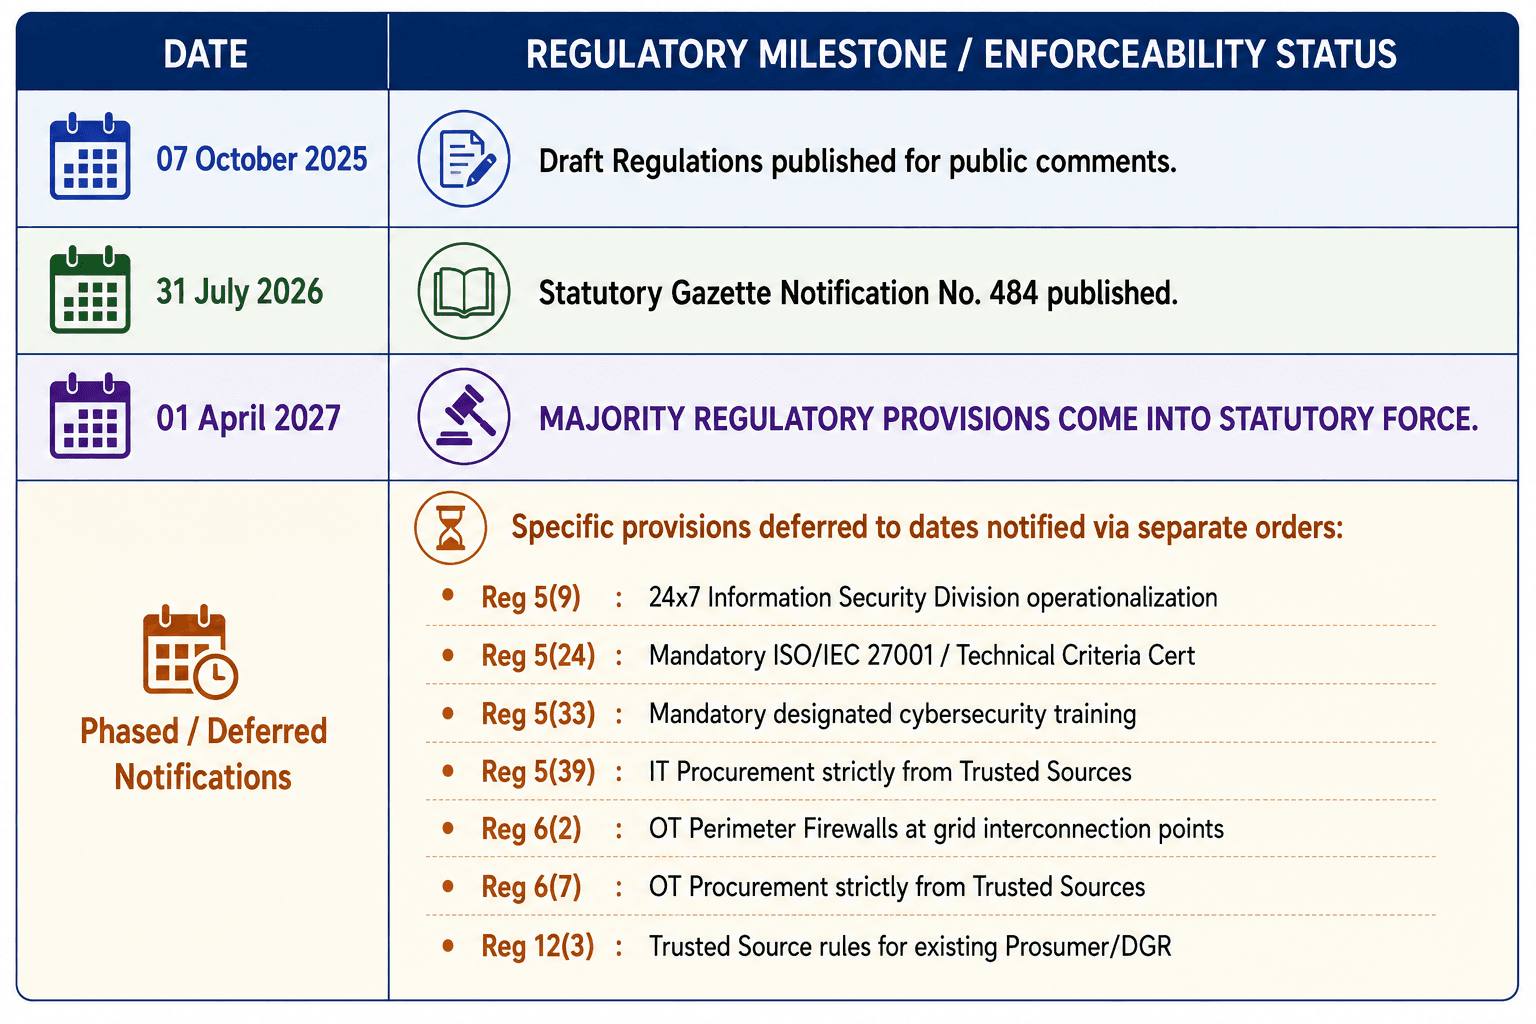
Diferencia fundamental: La fecha de notificación (31 de julio de 2026) es la fecha de publicación oficial. La fecha de entrada en vigor es el 1 de abril de 2027. Las empresas del sector eléctrico deben aprovechar este intervalo para alcanzar la preparación adecuada de cara a las auditorías.
¿Qué cambia para las empresas eléctricas de la India?
La regulación establece requisitos explícitos que modifican los procedimientos operativos estándar en materia de gobernanza, IT, OT y operaciones de la cadena de suministro.
Evolución en los requisitos operativos
Área de requerimiento | Estándar operativo anterior (Previo a 2026) | Requisito obligatorio bajo las Regulaciones CEA 2026 | Nivel de impacto |
Gobernanza del CISO | El CISO solía tener funciones dobles (p. ej., CIO/Director de IT) con periodos variables. | CISO dedicado y blindado exclusivamente para ciberseguridad por un periodo mínimo de 3 años, reportando directamente al titular de la entidad. | Alto |
Operaciones de seguridad | SOC de IT operando en esquema 8x5 o tercerizado; cobertura de OT escasa o nula. | División de Seguridad de la Información (ISD) dedicada 24x7 ubicada dentro de la India con personal certificado (Reg. 5(9)). | Crítico |
Arquitectura IT/OT | Estaciones de trabajo de doble interfaz o firewalls enrutados que interconectaban IT y OT. | Estricto aislamiento físico de la red OT respecto a Internet y a las redes de IT. Las conexiones lógicas requieren aprobación explícita del Consejo y pasarelas unidireccionales. | Crítico |
Acceso y operaciones remotas | Acceso VPN amplio otorgado a proveedores OEM para soporte de rutina. | Permitido únicamente para emergencias o solución de problemas. La operación remota de OT exige aprobación previa del Consejo y canales dedicados fuera de Internet dentro de la India. | Crítico |
Residencia de datos | Registros operativos, aplicaciones en la nube o telemetría almacenados en servidores cloud internacionales. | Los datos sensibles, datos en la nube, registros históricos y copias de seguridad deben residir estrictamente dentro de la India de forma cifrada. | Alto |
Sincronización de tiempo | Sistemas sincronizados con servidores NTP públicos o relojes internos no validados. | Relojes sincronizados con una fuente de tiempo de referencia verificada (terrestre o satelital propia de la India, p. ej., NavIC/IRNSS) independiente de Internet para OT. | Medio |
Cadena de suministro y BOM | Adquisiciones basadas en especificaciones comerciales; visibilidad limitada de componentes de software. | Lista de Materiales (BOM) obligatoria, pruebas de ciberseguridad FAT/SAT obligatorias y compras a fuentes confiables (Trusted Source). | Alto |
Notificación de incidentes | Reportes en un lapso de 24 a 48 horas o gestión interna sin escalamiento obligatorio. | Notificación inicial obligatoria de incidentes dentro de las primeras 6 horas a CSIRT-Power y CERT-In. El sabotaje cibernético debe reportarse en un plazo de 24 horas. | Crítico |
Principales obligaciones de cumplimiento
Política de Ciberseguridad y CCMP
Las entidades deben mantener una Política de Ciberseguridad aprobada por el Consejo y alineada con su Plan de Continuidad del Negocio (BCP), revisada anualmente (Regulaciones 5(10), 8). Asimismo, deben establecer un Plan de Gestión de Crisis Cibernéticas (CCMP) validado por CERT-In y aprobado anualmente por el Consejo de Administración (Regulación 5(11)).
Gestión de activos y Registro de Ciberactivos
Las entidades deben mantener un Registro de Ciberactivos que detalle todo el hardware, software, firmware, versiones de parches, propiedad, configuraciones, flujos de datos y arquitectura de red (Regulación 5(25)). El inventario debe actualizarse anualmente o ante cualquier nueva puesta en servicio o sustitución.
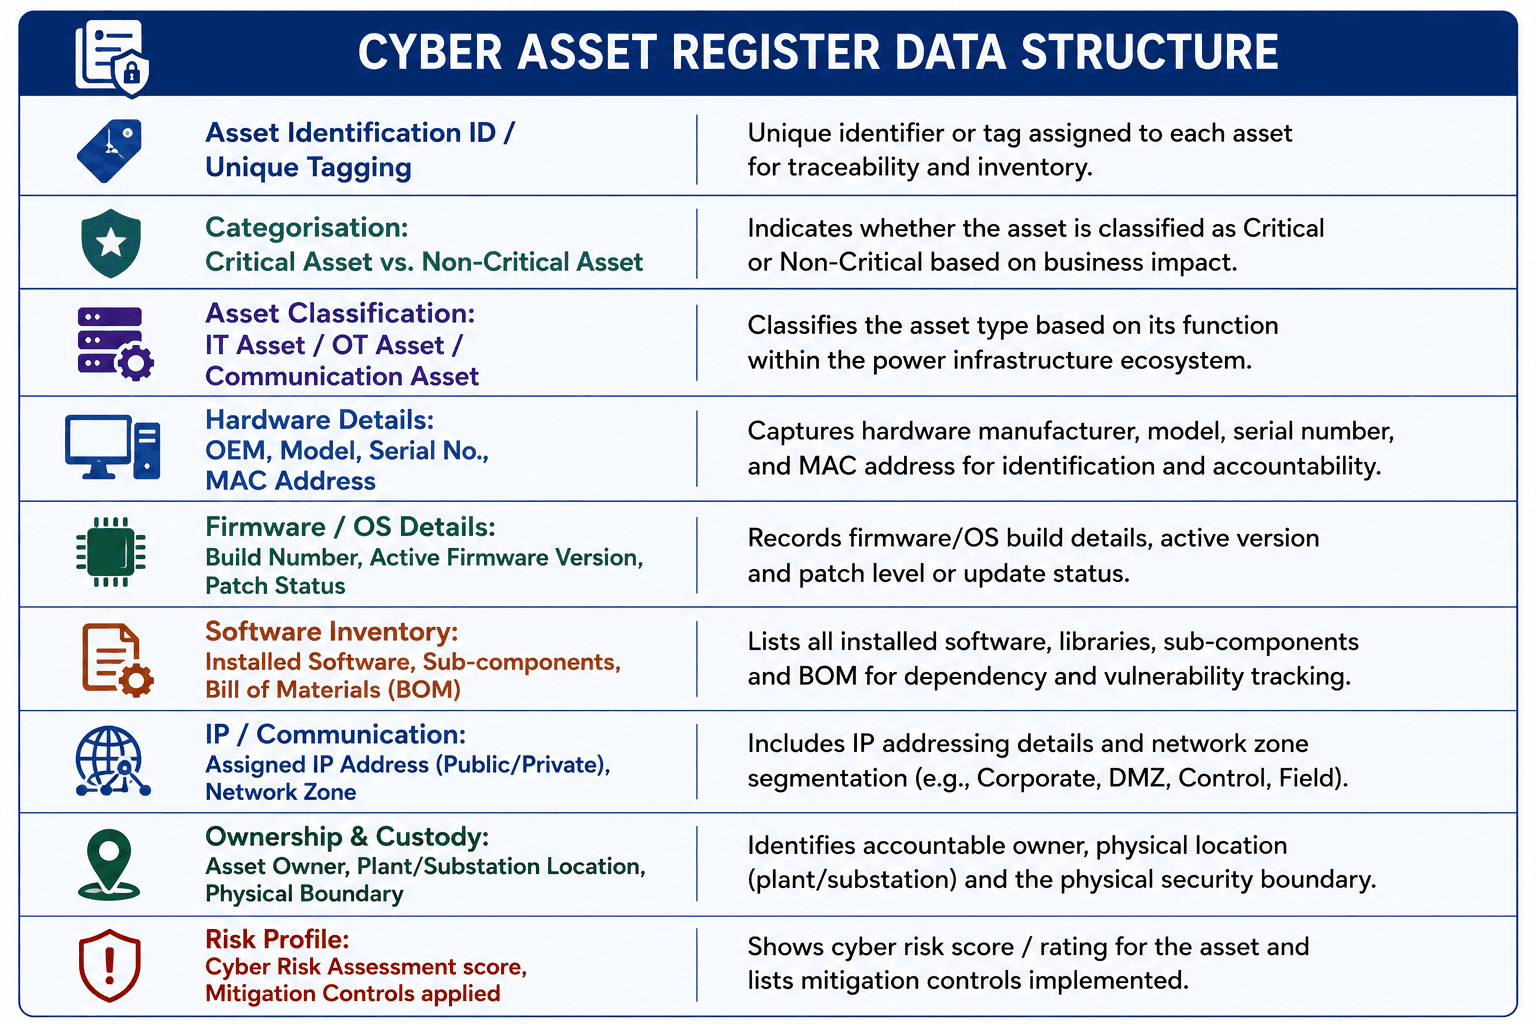
Evaluación de ciberriesgos y gestión de vulnerabilidades
Las evaluaciones de riesgos deben actualizarse cada 6 meses y revisarse formalmente cada año (Regulación 5(26)). Las auditorías de ciberseguridad previas a la puesta en marcha, incluyendo Pruebas de Penetración y Evaluación de Vulnerabilidades (VAPT), son obligatorias para todos los sistemas críticos nuevos o sustituidos (Regulación 5(2 7)).
Implicaciones para OT/ICS
La regulación establece requisitos específicos para Sistemas de Control Industrial (ICS) en entornos de producción real, SCADA, DCS, PLC, RTU, IED y Sistemas de Automatización de Subestaciones (SAS).
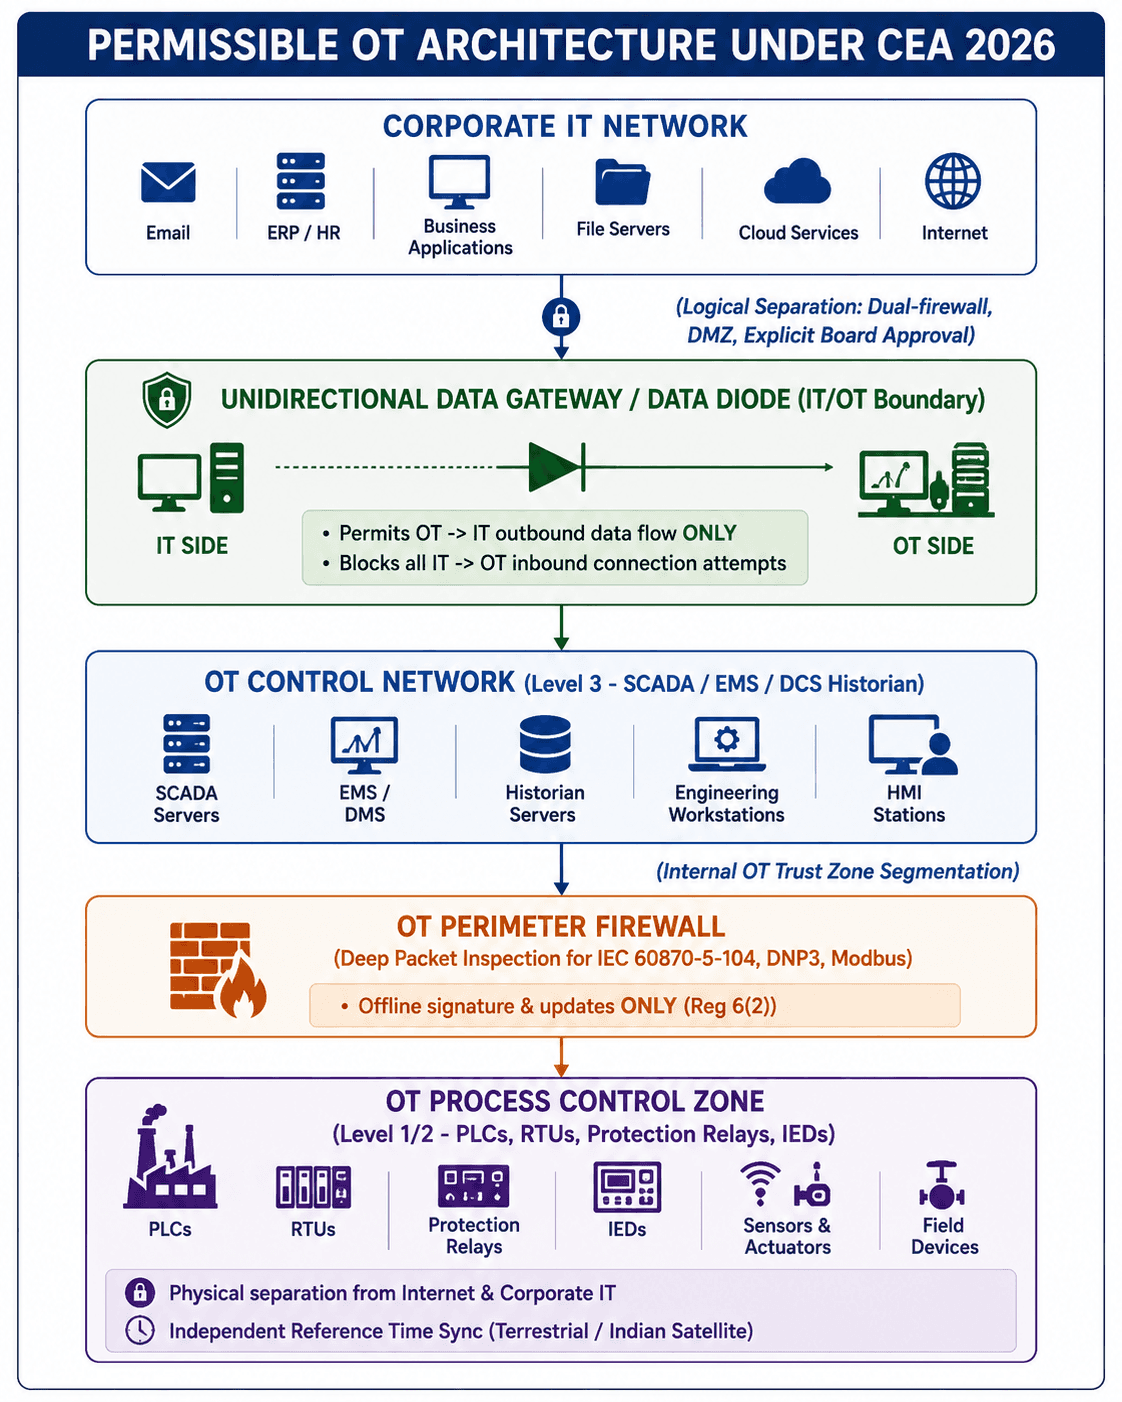
Implementación de controles para activos de OT
DCS / SCADA / EMS / DMS: Los centros de control principales y de respaldo deben mantener un aislamiento físico o lógico completo respecto a las redes de IT (Regulación 6(1)). La transferencia de datos hacia IT debe emplear pasarelas unidireccionales (diodos de datos) o canales de comunicación independientes y dedicados (Regulación 8(28)).
PLC, RTU e IED: Los controladores deben ubicarse dentro de Perímetros de Seguridad Electrónica (ESP) definidos (Regulaciones 3(1)(v), 5(13)). Se prohíbe terminantemente la exposición directa a redes externas enrutadas o módems de mantenimiento.
Estaciones de ingeniería y equipos portátiles: Los ciberactivos transitorios utilizados para programación y calibración deben inventariarse, escanearse en busca de vulnerabilidades, blindarse y tener restringida la conexión concurrente a Internet.
Gestión de parches en OT: Las actualizaciones de software/firmware para activos OT deben estar firmadas digitalmente por el fabricante (OEM), validarse en un entorno simulado o de prueba y aplicarse mediante mecanismos fuera de línea (Regulaciones 6(2), 8(25)).
Segregación IT/OT y seguridad de red
La Regulación 6(1) ordena el aislamiento físico de los sistemas OT respecto a Internet y a las redes corporativas de IT.
Flujo de cumplimiento para interconexiones
Si la operación del negocio requiere una interconexión entre IT y OT:
Evaluación de riesgos: Llevar a cabo una evaluación de riesgos formal que detalle los vectores de amenaza introducidos por la interconexión (Regulación 6(1)).
Aprobación: Obtener la aprobación previa explícita del titular de la entidad o del Consejo de Administración (Regulación 6(1)).
Arquitectura: Implementar una separación lógica reforzada (p. ej., esquemas de doble firewall, zonas desmilitarizadas, pasarelas unidireccionales) (Regulaciones 6(1), 8(28)).
Firewalls para OT: Desplegar firewalls específicos para OT capaces de realizar Inspección Profunda de Paquetes (DPI) para protocolos industriales (p. ej., IEC 60870-5-104, IEC 61850, DNP3, Modbus) (Regulación 6(2)).
Actualizaciones offline: Las firmas del firewall y las actualizaciones de seguridad deben aplicarse fuera de línea para evitar conexiones persistentes de actualización en la nube hacia el entorno OT (Regulación 6(2)).
Registro y auditoría: Conservar todos los registros de interconexión y la documentación de aprobación para revisiones de auditoría (Regulaciones 6(1), 8(33)).
Requisitos de CISO y gobernanza
Calificaciones obligatorias y normas de gobernanza (Regulaciones 5 y 7)
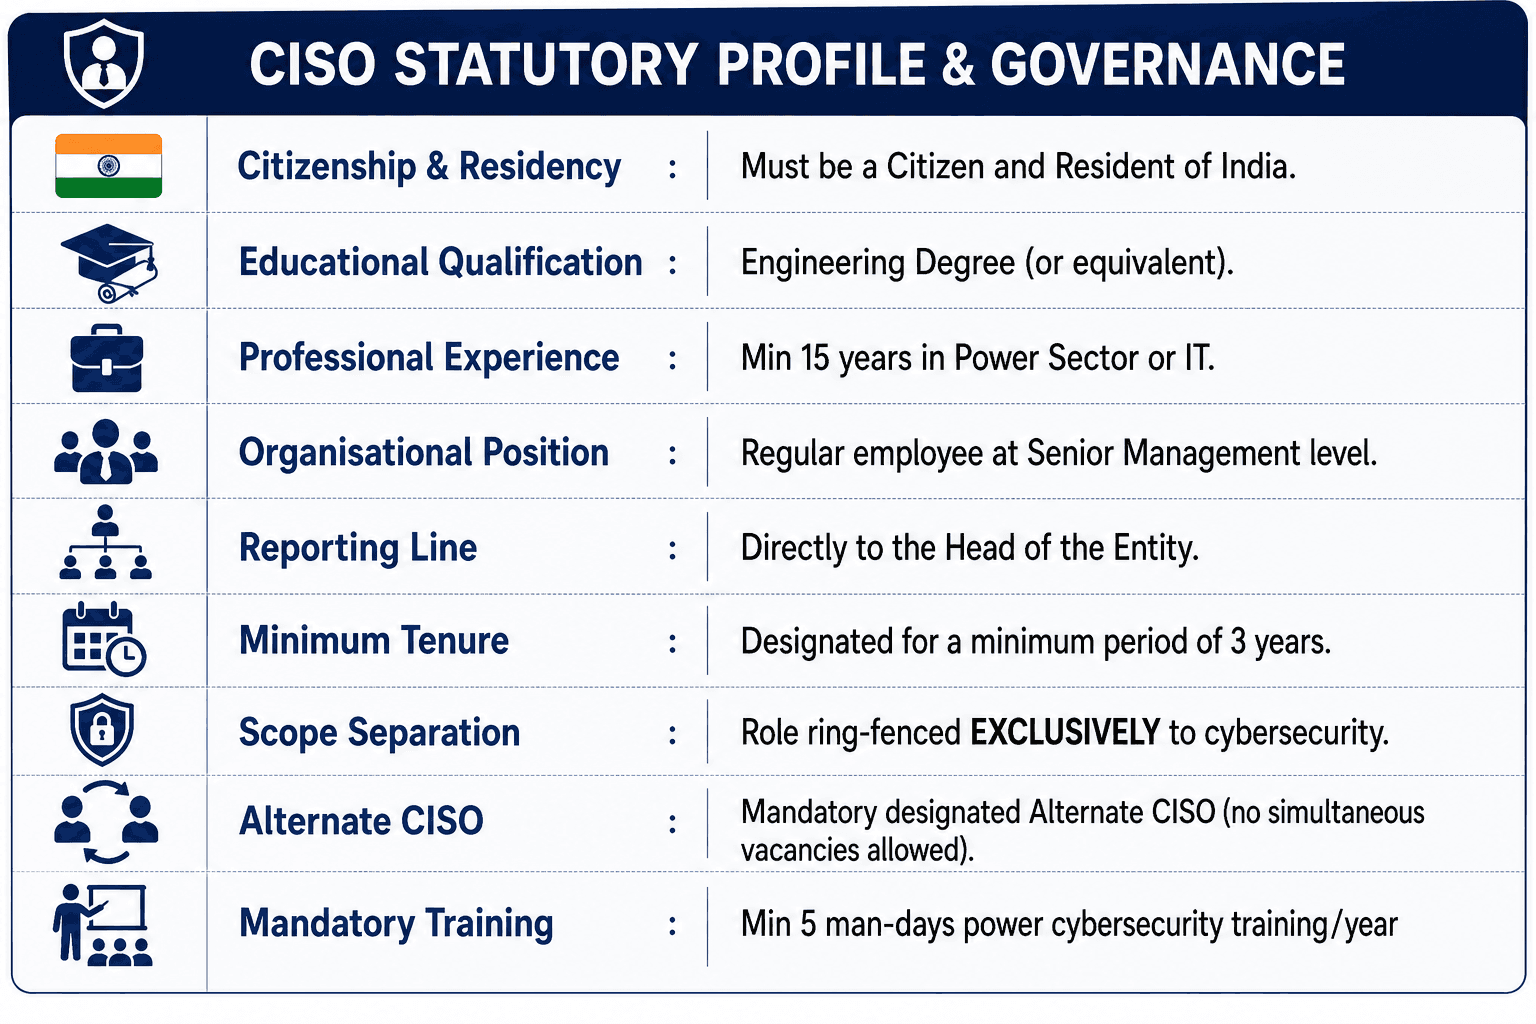
Disposición para supervisión de SLDC: Si una entidad como un Centro de Despacho de Carga Estatal (SLDC) opera como parte de una empresa matriz o controladora, debe nombrarse un CISO dedicado específicamente para esa entidad, quien reportará directamente al titular de la compañía matriz (Regulación 5(4)).
Visibilidad de activos e identificación de sistemas críticos
Las Regulaciones 5(16) y 8(5) establecen un proceso estructurado para identificar y clasificar sistemas en Sistemas Críticos y Sistemas No Críticos:
Análisis de impacto: Los sistemas cuya indisponibilidad o degradación afecte negativamente las operaciones del negocio eléctrico o la confiabilidad de la red son catalogados como Sistemas Críticos (Regulación 3(1)(h),(i),(j)).
Infraestructura Crítica de Información (CII): Los sistemas críticos identificados como CII bajo la Sección 70 de la IT Act de 2000 deben notificarse al NCIIPC (Regulación 5(29)).
Notificación de Sistema Protegido: Dentro de los 60 días posteriores a que el NCIIPC identifique un activo como CII, la entidad debe gestionar ante el Gobierno Competente la declaratoria oficial del activo como Sistema Protegido (Regulación 5(29)).
Exclusión de motores de búsqueda públicos: La CII y los Sistemas Protegidos no deben ser localizables en plataformas públicas ni motores de búsqueda, a menos que exista una autorización expresa del Consejo sustentada en necesidades operativas y una evaluación de riesgos (Regulación 5(30)).
Monitoreo, detección y respuesta a incidentes
División de Seguridad de la Información (ISD) 24x7 obligatoria
La Regulación 5(9) exige a cada entidad regulada establecer una División de Seguridad de la Información interna, operativa 24x7 y ubicada dentro de la India. El personal debe contar con certificaciones de ciberseguridad especializadas en el dominio y cumplir al menos 5 días-persona de capacitación especializada en el sector eléctrico al año, con una permanencia mínima de 3 años en el puesto.
Plazos obligatorios para el reporte de incidentes (Regulación 7(3)(a))
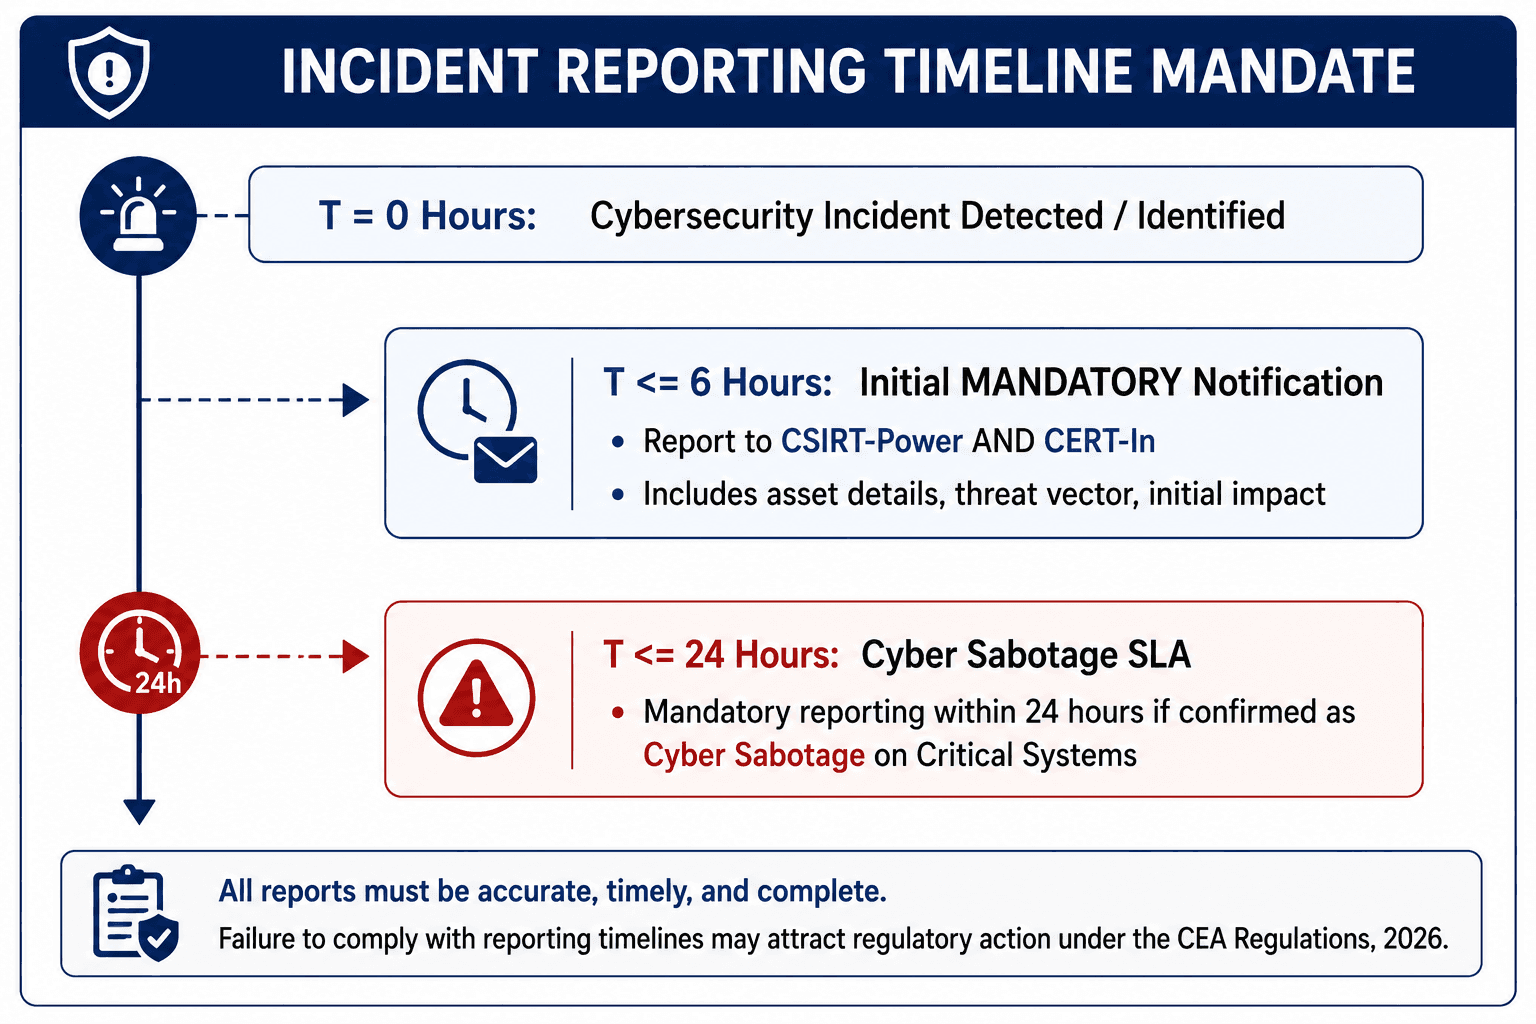
Seguimiento posterior al incidente:
* El Análisis de Causa Raíz (RCA) y el Reporte de Acciones Tomadas (ATR) deben compartirse con
CSIRT-Power y CERT-In (Reg. 7(3)(g)).
* Los registros del incidente deben conservarse durante 180 días previos y 180 días posteriores al incidente
(Periodo mínimo de retención total: 365 días) (Reg. 8(33)).
Seguridad de proveedores y de la cadena de suministro
Las Regulaciones 5(20), 11 y 12 imponen obligaciones vinculantes a proveedores externos, fabricantes OEM, contratistas EPC y prestadores de servicios.
Lista de verificación de cumplimiento de proveedores
Requisito estatutario | Ref. legal | Obligación operativa |
Lista de Materiales (BOM) | Reg. 11(5) | Los proveedores deben entregar un inventario estructurado de todas las librerías de software, componentes, módulos y firmware. |
Parches firmados digitalmente | Reg. 11(2) | Los proveedores deben suministrar actualizaciones de seguridad validadas o firmadas digitalmente durante la vigencia del contrato o la vida útil del activo. |
Planes de recuperación | Reg. 11(1) | Los proveedores deben suministrar procedimientos de restauración documentados y probados para todos los sistemas provistos. |
Avisos de fin de ciclo de vida | Reg. 11(4) | Los proveedores deben notificar formalmente las fechas de fin de vida útil (EOL) o fin de soporte (EOS) de hardware y software. |
Blindaje del sistema (Hardening) | Reg. 11(6) | El hardware y software deben entregarse previamente blindados, con puertos y servicios innecesarios deshabilitados y sin cuentas por defecto. |
Depuración y evaluación de personal | Reg. 5(20) | El personal del proveedor con acceso a sistemas críticos debe someterse a evaluaciones formales de riesgo e investigación de antecedentes. |
Seguridad para Prosumidores / DGR | Reg. 12 | Los proveedores de inversores y monitoreo para solar en techos/ESS deben garantizar cifrado, autenticación mutua y alojamiento nacional de datos. |
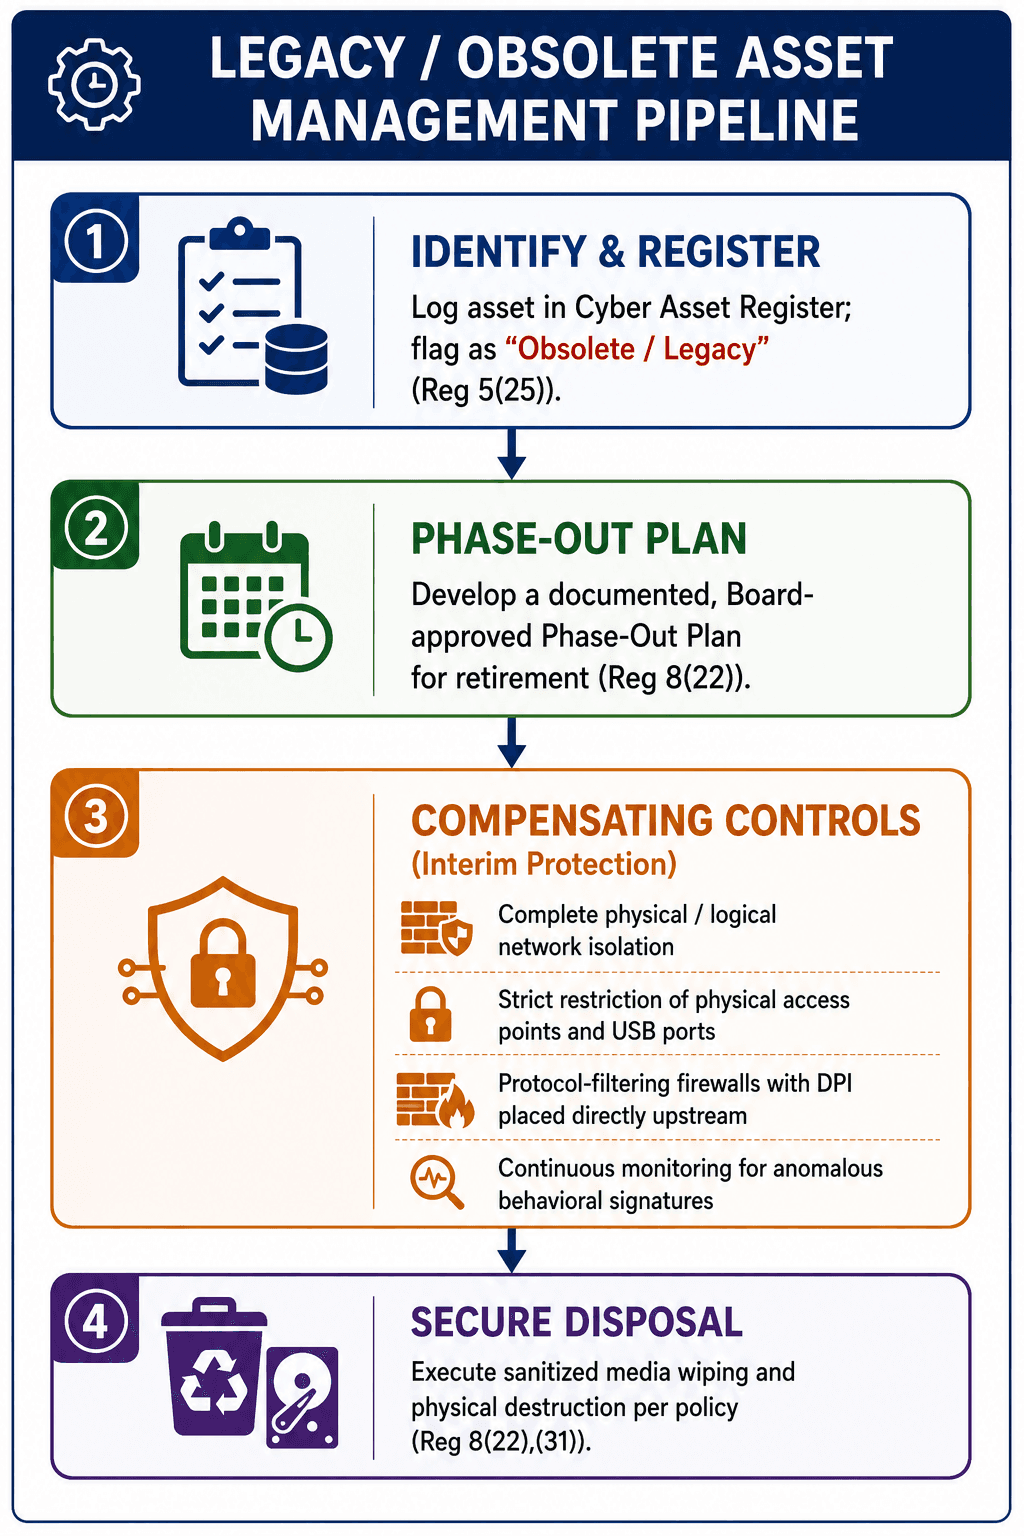
Sistemas OT heredados y obsoletos
La operación de activos heredados fuera de soporte (p. ej., estaciones de ingeniería con Windows XP/7, RTU obsoletas, PLC no parcheables) supone retos significativos de cumplimiento.
Criterio normativo para activos obsoletos (Regulaciones 3(1)(z), 8(22))
Un Activo Obsoleto se define como aquel declarado fuera de soporte por su fabricante (OEM), que carece de soporte oficial y que representa riesgos operativos o de seguridad en potencia.
Auditoría, certificación y evidencias
Ciclo obligatorio de auditorías (Regulaciones 5(22), 13, 14)
Frecuencia: Deben realizarse auditorías de ciberseguridad integrales sobre todos los Sistemas Críticos una vez por ejercicio fiscal.
Intervalo de auditoría: El periodo entre auditorías anuales consecutivas debe ser de al menos 9 meses y no mayor a 15 meses.
Rotación de auditores:
Auditorías de ciberseguridad: Ninguna firma o auditor individual podrá realizar más de 2 auditorías anuales consecutivas para la misma entidad (Regulación 5(22)).
ISO/IEC 27001 / Certificación técnica: Ninguna firma podrá realizar más de 3 auditorías de certificación consecutivas (Regulación 5(24)).
Plazos de remediación:
Hallazgos de riesgo Crítico y Alto: Deben remediarse completamente en el lapso de 1 mes tras la entrega del informe (aplicando controles compensatorios de inmediato) (Regulación 13(3)).
Hallazgos de riesgo Medio y Bajo: Deben remediarse en un plazo no mayor a 3 meses (Regulación 13(3)).
Informe de cierre: El CISO debe asegurar que el Informe de Cierre de Auditoría definitivo se remita dentro de los 6 meses posteriores al inicio de la auditoría (Regulación 14(1)).
Lista de verificación de cumplimiento de la CEA 2026
Esta lista de control operativo maestro permite a los equipos de seguridad monitorear el cumplimiento de todos los requisitos normativos mandatorios.
# | Dominio | Requisito | Ref. regulatoria | Acción operativa requerida | Evidencia principal requerida | Responsable | Prioridad |
1 | Gobernanza | CISO de Alta Dirección | Reg. 5(1),(5),(6) | Nombrar a un empleado senior de planta como CISO por un periodo mín. de 3 años de dedicación exclusiva a ciberseguridad. | Resolución del Consejo, Carta de Nombramiento, Perfil del CISO | Director General / CEO | P1 |
2 | Gobernanza | CISO Suplente | Reg. 5(1),(2) | Designar formalmente un CISO Alterno para evitar vacantes temporales simultáneas. | Orden Administrativa, Registro de Designación | Consejo de Admón. | P1 |
3 | Gobernanza | Calificaciones del CISO | Reg. 7(1) | Acreditar nacionalidad/residencia india, título en ingeniería y más de 15 años de experiencia. | Copia de títulos, Pasaporte/Aadhaar, CV | Director de RH | P1 |
4 | Gobernanza | Publicación de contacto del CISO | Reg. 5(7) | Publicar datos de contacto del CISO/CISO Alterno en web pública y notificar al CSIRT-Power. | Enlace a portal web, copia de correo a CSIRT-Power | CISO | P2 |
5 | Gobernanza | Política de Ciberseguridad | Reg. 5(10), 8 | Redactar política alineada con el BCP; someter a aprobación anual del Consejo. | Documento de política aprobado, Acta de sesión de Consejo | CISO | P1 |
6 | Gobernanza | Plan de Gestión de Crisis Cibernéticas | Reg. 5(11), 9 | Redactar CCMP; obtener validación de CERT-In y aprobación anual del Consejo. | Carta de validación de CERT-In, Aprobación del Consejo | CISO | P1 |
7 | Operaciones | División de Seguridad 24x7 | Reg. 5(9) | Establecer una ISD continua en la India con personal certificado. | Rol de turnos, certificaciones del personal, arquitectura del SOC | CISO | P1 |
8 | Gestión de Activos | Registro de Ciberactivos | Reg. 5(25), 8(4) | Mantener inventario exhaustivo (hardware, SO, firmware, parches, ubicación). | Registro de Activos (Excel/Base de Datos), Registros de auditoría | Líder de IT/OT | P1 |
9 | Gestión de Activos | Lista de Sistemas Críticos | Reg. 5(16), 8(5) | Definir criterios e inventariar todos los Sistemas Críticos de IT/OT. | Registro de Sistemas Críticos, Análisis de impacto BCP | CISO | P1 |
10 | Gestión de Activos | CII y Sistemas Protegidos | Reg. 5(29) | Presentar CII a NCIIPC; gestionar ante el Gobierno en 60 días la declaración de Sistema Protegido. | Acuses de trámite ante NCIIPC, Notificación gubernamental | CISO | P1 |
11 | Red | Aislamiento IT/OT | Reg. 6(1) | Aislar físicamente OT de Internet/IT; tramitar autorizaciones del Consejo para enlaces lógicos. | Diagrama de arquitectura, reglas de firewall, autorización del Consejo | Director de OT | P1 |
12 | Red | Firewalls perimetrales para OT | Reg. 6(2) | Desplegar firewalls OT en linderos de red; aplicar actualizaciones de firmas offline. | Configuración de firewalls, registros DPI, bitácoras de mantenimiento | Líder de OT | P1 |
13 | Red | Comunicaciones OT dedicadas | Reg. 6(3) | Restringir el control y la telemetría en tiempo real a enlaces dedicados dentro de la India. | Diagramas de enrutamiento, contratos de telecomunicaciones | Líder de Telecom | P1 |
14 | Red | Sincronización de tiempo | Reg. 5(32), 8(27) | Sincronizar relojes IT/OT con fuente independiente (terrestre o satélite de la India). | Configuración NTP, bitácoras de sincronización, evaluación de riesgos | Líder de IT/OT | P2 |
15 | Operaciones | Control de acceso remoto | Reg. 5(17), 8(15) | Limitar acceso remoto a contingencias; exigir MFA, geocercas, visto bueno del CISO y logs. | Formatos de visto bueno de acceso, logs MFA, auditoría de VPN | CISO | P1 |
16 | Operaciones | Operación remota en OT | Reg. 6(4), 8(16) | Obtener aval del Consejo para control remoto OT; enlazar solo por canales nacionales fuera de Internet. | Acuerdo de Consejo, contratos de circuitos dedicados | Jefe de Planta | P1 |
17 | Operaciones | Vigilancia continua OT 24x7 | Reg. 5(36) | Implementar monitoreo continuo y detección de amenazas en entornos IT/OT. | Registros de despliegue de sensores SIEM/NTA, alertas | CISO | P1 |
18 | Operaciones | Notificación en 6 horas | Reg. 7(3)(a) | Reportar incidentes de seguridad a CSIRT-Power y CERT-In en un plazo máx. de 6 horas. | Libro de incidentes, procedimiento operativo estándar (SOP) de incidentes | CISO | P1 |
19 | Protección de Datos | Residencia local de datos | Reg. 5(19) | Hospedar datos sensibles, de nube e históricos debidamente cifrados dentro de la India. | SLA del proveedor Cloud, diagrama de alojamiento, configuración de almacenamiento | CIO/CISO | P1 |
20 | Cadena de Suministro | SLA y NDA con proveedores | Reg. 5(20) | Estipular normas de ciberseguridad, NDA y cláusulas de responsabilidad en acuerdos SLA de proveedores. | Contratos formalizados con proveedores, Acuerdos NDA firmados | Jurídico/Compras | P2 |
21 | Cadena de Suministro | Lista de Materiales (BOM) | Reg. 11(5) | Exigir la entrega obligatoria de BOM de software y componentes a los fabricantes de equipo/software. | Desgloses BOM entregados por OEMs, expedientes de activos | Compras | P2 |
22 | Cadena de Suministro | Ciberpruebas en FAT/SAT | Reg. 5(31) | Incorporar pruebas de validación de ciberseguridad obligatorias en las rutinas FAT y SAT. | Formatos de aceptación de pruebas FAT/SAT, reportes de pruebas | Líder de Proyecto | P2 |
23 | Auditoría | Auditoría anual de ciberseguridad | Reg. 5(22), 13 | Ejecutar auditoría anual respetando la ventana de 9–15 meses y la rotación obligatoria de auditores. | Informes de auditoría, contratos de prestación de servicios | CISO | P1 |
24 | Auditoría | VAPT para nuevos sistemas | Reg. 5(27) | Efectuar pruebas VAPT antes de la puesta en servicio de cualquier sistema crítico nuevo o reemplazado. | Informes de VAPT preoperativos, dictamen de remediación | CISO | P1 |
25 | Auditoría | Autoevaluación anual | Reg. 15 | Efectuar autoevaluación al cierre de cada ejercicio y subsanar brechas antes del ciclo siguiente. | Cuestionario de autoevaluación, informe presentado al Consejo | CISO | P2 |
Lista de preparación de evidencias documentales
Para atender inspecciones de ley y auditorías externas de cumplimiento promovidas por el CISO del Ministerio de Energía, las organizaciones deberán resguardar un repositorio formal con la siguiente documentación:
Estructura de evidencias obligatorias
[ GOBERNANZA Y POLÍTICA ]
* Política de Ciberseguridad formalizada y Resolución del Consejo (Reg. 5(10))
* Plan de Gestión de Crisis Cibernéticas (CCMP) evaluado y dictamen de CERT-In (Reg. 5(11))
* Políticas de Retención de Información y Respaldo de Datos (Reg. 8(18),(33))
* Archivo documental del Primer Anexo (First Schedule) (Reg. 7(3)(i))
[ PERSONAL Y DESIGNACIONES ]
* Instrumentos formales de designación del CISO y CISO Suplente (Reg. 5(1))
* Expediente de acreditación académica, residencia y ciudadanía del CISO (Reg. 7(1))
* Acreditaciones de capacitación anual (Mínimo 5 días-persona/año para personal del CISO e ISD) (Reg. 5(8),(9))
[ ARQUITECTURA Y ACTIVOS ]
* Registro de Ciberactivos y Padrón de Sistemas Críticos (Reg. 5(25))
* Diagramas aprobados de arquitectura de red con linderos IT/OT demarcados (Reg. 5(25))
* Resoluciones del Consejo que avalan enlaces lógicos IT/OT y teleoperación (Reg. 6(1),(4))
* Notificaciones de CII ante NCIIPC y declaratorias de Sistemas Protegidos del Estado (Reg. 5(29))
[ REGISTROS OPERACIONALES Y AUDITORÍAS ]
* Reportes de Auditoría Anual de Ciberseguridad y dictámenes de cierre (Últimos 3 años) (Reg. 8(33))
* Certificaciones ISO/IEC 27001 o dictámenes técnicos (Últimos 4 años) (Reg. 8(33))
* Reportes de VAPT preoperativo para nuevos activos críticos (Reg. 5(27))
* Registros de eventos e incidentes (180 días ordinarios; 365 días tras incidentes) (Reg. 8(33))
* Actas de conformidad de ciberseguridad en pruebas FAT/SAT (Vida útil total del activo) (Reg. 8(33))
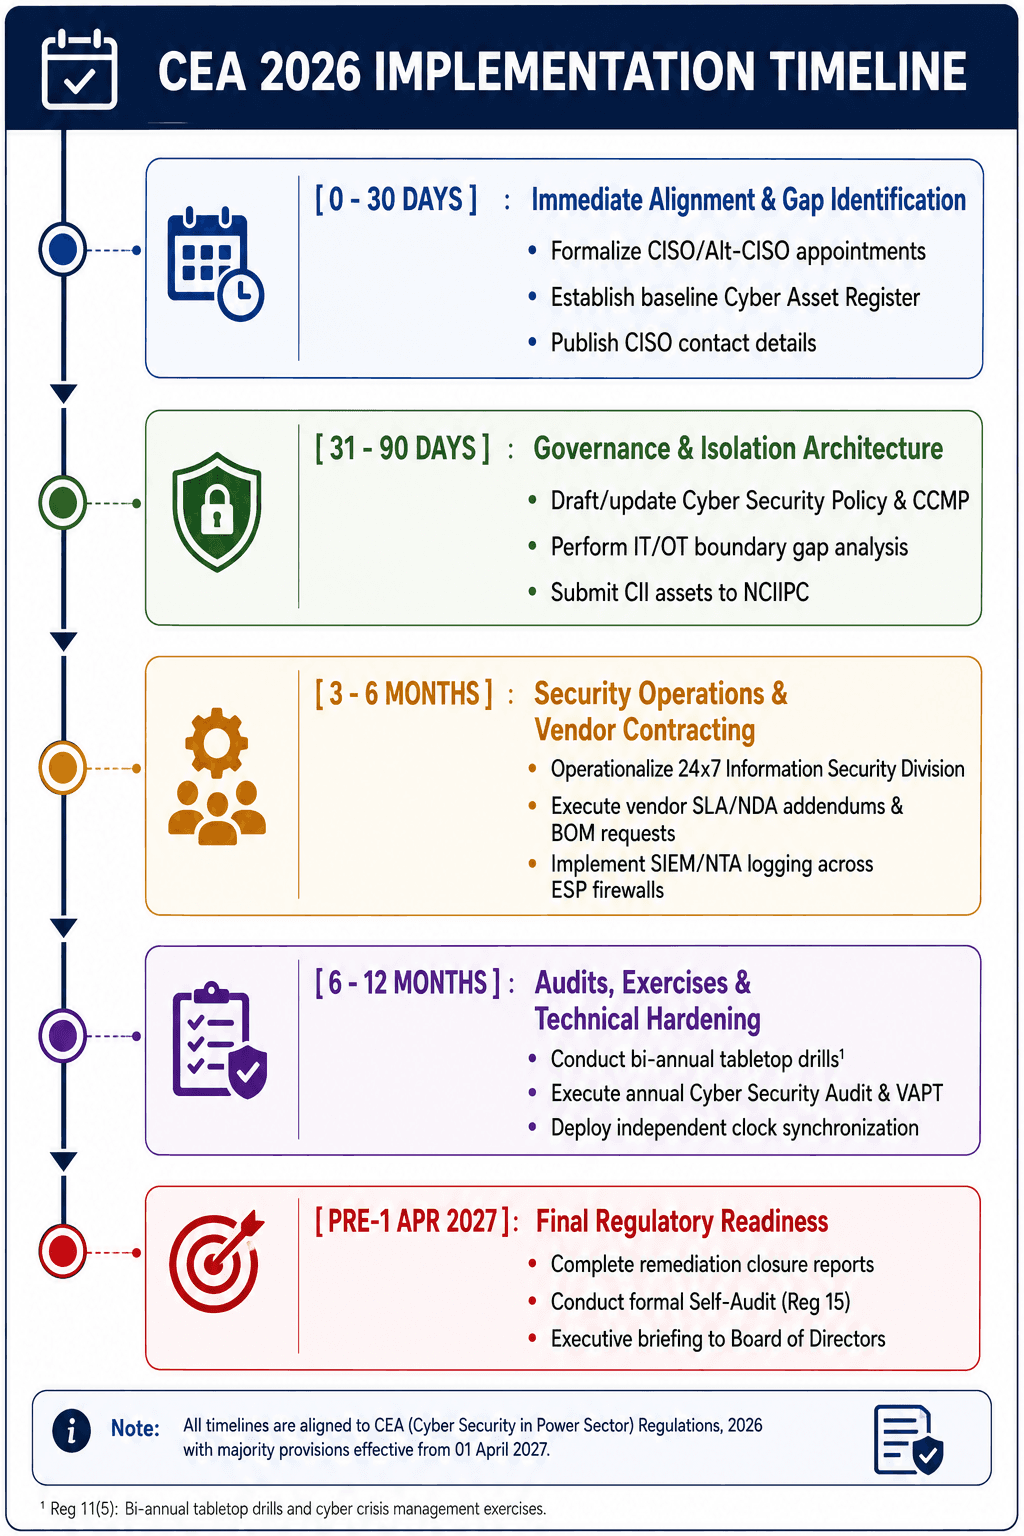
Hoja de ruta para la implementación
Actividades clave por etapas
Acciones inmediatas: Días 0 a 30
Oficializar designaciones de CISO y CISO Suplente: Validar el cumplimiento del perfil profesional (más de 15 años de experiencia, título en ingeniería, residencia/ciudadanía india) y emitir actas oficiales de nombramiento con asignación exclusiva al área de ciberseguridad (Regulaciones 5(1), 5(6), 7(1)).
Publicar vías de contacto del CISO: Dar visibilidad a los datos de contacto del CISO/CISO Suplente en el portal institucional y remitirlos al CSIRT-Power (Regulación 5(7)).
Consolidar el Registro Inicial de Ciberactivos: Iniciar el descubrimiento de infraestructura en las redes IT y OT operativas para generar el censo preliminar de dispositivos (Regulación 5(25)).
Plan de 31 a 90 días
Homologación de Política y CCMP: Adecuar la Política de Ciberseguridad y el CCMP conforme a las directrices de CERT-In y CSIRT-Power; gestionar la ratificación ante el Consejo de Administración (Regulaciones 5(10), 5(11), 8, 9).
Diagnóstico de fronteras IT/OT: Inventariar la totalidad de enlaces directos entre la IT corporativa y la OT operativa; suspender interconexiones no controladas o sustentar las excepciones ante el Consejo con sus correspondientes análisis de riesgos (Regulación 6(1)).
Gestión ante el NCIIPC: Clasificar la infraestructura crítica y someter la información técnica necesaria ante el NCIIPC para el trámite de CII (Regulación 5(29)).
Plan de 3 a 6 meses
Despliegue operativo de la ISD 24x7: Consolidar o adecuar la División de Seguridad de la Información con sede física en la India, asegurando especialistas certificados y planes continuos de entrenamiento (Regulación 5(9)).
Adendas contractuales y exigencia de BOM: Tramitar convenios modificatorios con fabricantes e integradores clave para incorporar los compromisos de la Regulación 11 (entrega de BOM, parches debidamente firmados y planes de recuperación).
Trazabilidad y endurecimiento del ESP: Habilitar la recolección de eventos en firewalls perimetrales del Perímetro de Seguridad Electrónica e integrarlos a la consola SIEM centralizada (Regulaciones 5(13), 5(37)).
Plan de 6 a 12 meses
Ejercicios de ciberseguridad semestrales: Conducir simulacros técnicos programados y dinámicas teóricas de manejo de crisis en mesa de control (Regulaciones 5(18), 10(2)).
Auditoría Anual de Ciberseguridad: Contratar a un tercero auditor avalado por CERT-In para auditar exhaustivamente la infraestructura clasificada como Sistema Crítico (Regulaciones 5(22), 13).
Instalación de sincronización horaria: Desplegar relojes maestros de referencia independientes basados en tecnología terrestre o enlace satelital indio (NavIC) en la infraestructura OT (Regulaciones 5(32), 8(27)).
Ruta de preparación previa al 1 de abril de 2027
Subsanación de hallazgos y cierre formal: Resolver la totalidad de no conformidades derivadas de auditorías y formalizar la entrega del Informe de Cierre de Auditoría (Regulaciones 13(3), 14(1)).
Auditoría interna obligatoria: Practicar la autoevaluación formal conforme a la Regulación 15 y notificar los resultados de cumplimiento ante el Consejo de Administración.
Revisión integral del repositorio probatorio: Cotejar que todos los expedientes, logs e instrumentos demandados en el Primer Anexo estén respaldados y listos para cualquier requerimiento del Ministerio de Energía.
Hoja de ruta integral de cumplimiento a 12-24 meses
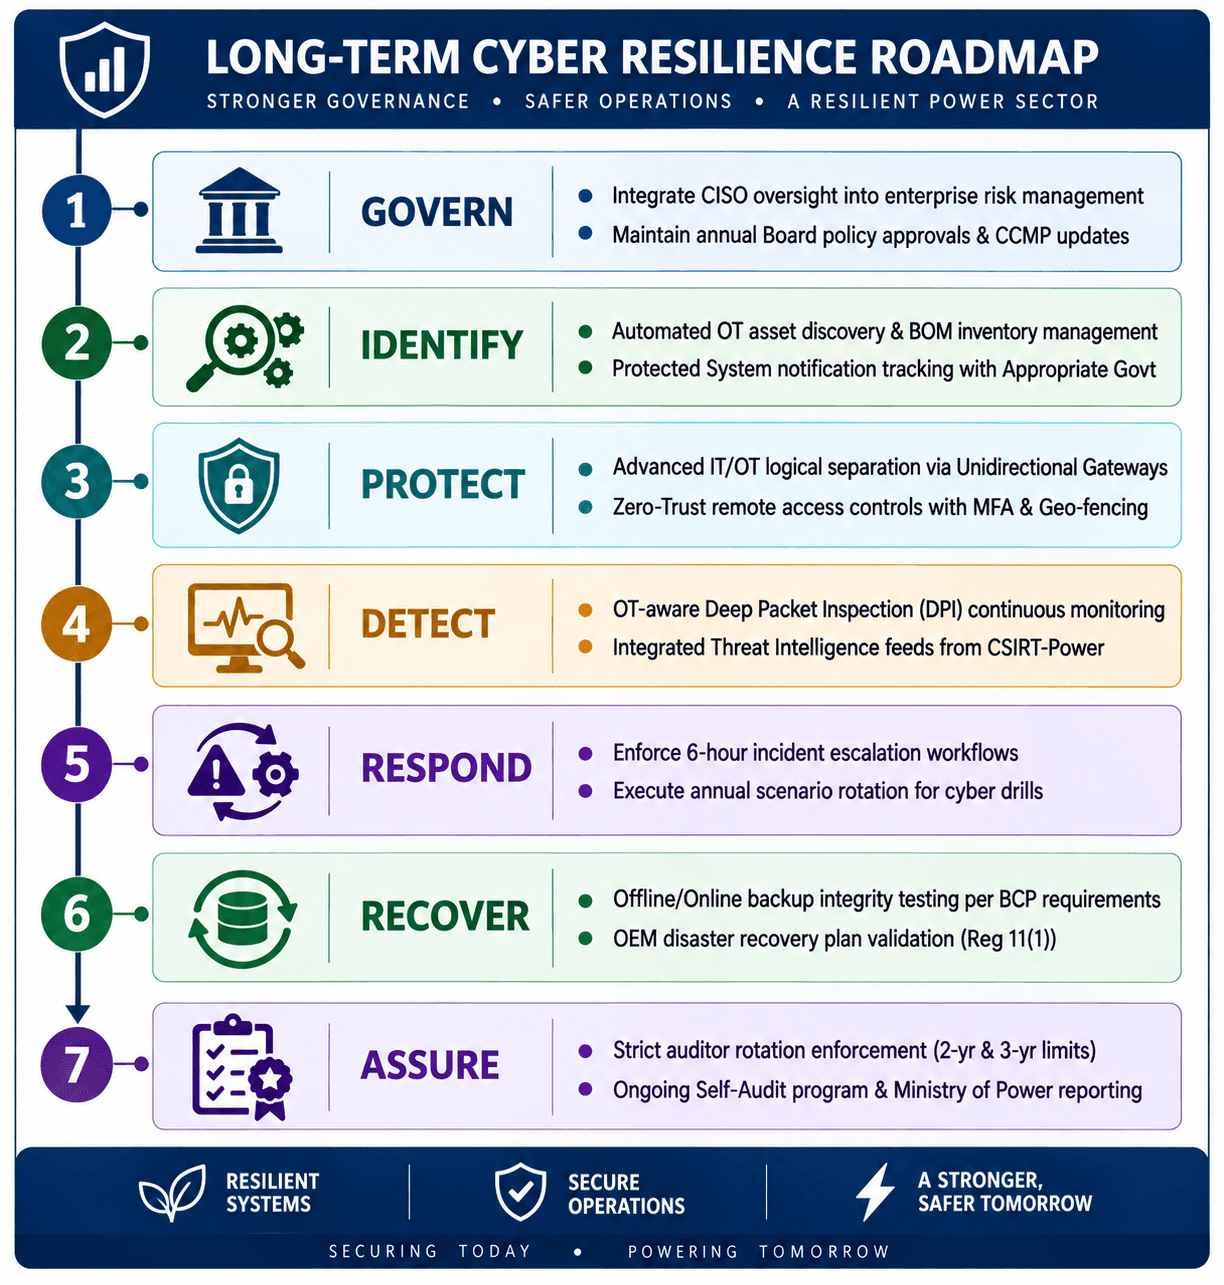
Nota sobre marcos de referencia: Aunque las organizaciones pueden apoyarse en directrices internacionales probadas (tales como ISA/IEC 62443 para sistemas OT, ISO/IEC 27001 para SGSI, NIST SP 800-82 o MITRE ATT&CK for ICS) a fin de desplegar su arquitectura técnica, el criterio oficial de evaluación recae única y taxativamente en el clausulado de las Regulaciones CEA 2026.
Modelo de Madurez de Ciberseguridad de la CEA
Las entidades pueden determinar su nivel de madurez operativa en ciberseguridad a partir de la siguiente escala de 5 niveles:
Niveles de cumplimiento de la CEA
NIVEL 1: REACTIVO -> Controles precarios; inventario OT inexistente; redes IT/OT mezcladas.
NIVEL 2: BÁSICO -> Cumplimiento normativo base; CISO asignado; reportes a 6 horas.
NIVEL 3: GESTIONADO -> ISD 24x7 activa; división física IT/OT; correlación en SIEM.
NIVEL 4: RESILIENTE -> Inspección DPI en OT; trazabilidad de BOM; ciberejercicios sistemáticos.
NIVEL 5: AVANZADO -> Inteligencia de amenazas viva; segmentación Zero Trust en OT.
Desglose analítico de madurez
Dimensión | Nivel 1: Reactivo | Nivel 2: Cumplimiento básico | Nivel 3: Gestionado | Nivel 4: Resiliente | Nivel 5: Ciberresiliencia avanzada |
Gobernanza | CISO con doble función; directrices desactualizadas o sin autorizar. | CISO exclusivo designado; Consejo evalúa políticas y CCMP cada año. | CISO blindado en sus funciones; gestión mínima de 3 años; rendición periódica al Consejo. | ISD centralizada bajo liderazgo del CISO; control proactivo de amenazas en cada área. | Gestión integral de riesgos tecnológicos vinculada a las inversiones de capital (CAPEX). |
Visibilidad de Activos | Control manual y precario limitado exclusivamente al entorno IT. | Registro de Ciberactivos activo; inventario de Sistemas Críticos concluido. | Padrón actualizado ante cada integración; BOM exigido y clasificado. | Control profundo de componentes embebidos, firmware y librerías de terceros. | Identificación automática de activos en línea y análisis continuo de vulnerabilidades. |
Arquitectura IT/OT | Dispositivos conectados en puente; sin supervisión en interfaces intermedias. | Frontera lógica implementada y respaldada mediante acta del Consejo. | Separación física integral en OT; integración de pasarelas de flujo unidireccional. | Inspección DPI en protocolos industriales dentro de los firewalls del ESP. | Microsegmentación adaptativa bajo esquema Zero Trust en la totalidad de la red OT. |
Monitoreo y Respuesta | Registro de actividad disperso; reacción meramente correctiva ante contingencias. | Protocolo de reporte a 6 horas formalizado; monitoreo del SOC enfocado en IT. | ISD 24x7 establecida en territorio nacional; ingestión de firewalls perimetrales en SIEM. | Vigilancia de red pasiva no intrusiva en OT canalizada directamente al centro ISD 24x7. | Aislamiento reactivo automatizado e intercambio táctico en tiempo real con CSIRT-Power. |
Auditoría y Validación | Auditorías esporádicas sin políticas de rotación de proveedores. | Auditoría anual estructurada dentro de la periodicidad permitida (9–15 meses). | Compromisos de corrección técnica cerrados dentro de los plazos de 1 y 3 meses. | Rotación periódica y obligatoria de despachos auditores (topes de 2 y 3 años). | Comprobación continua de cumplimiento normativo y correlación automatizada de evidencias. |
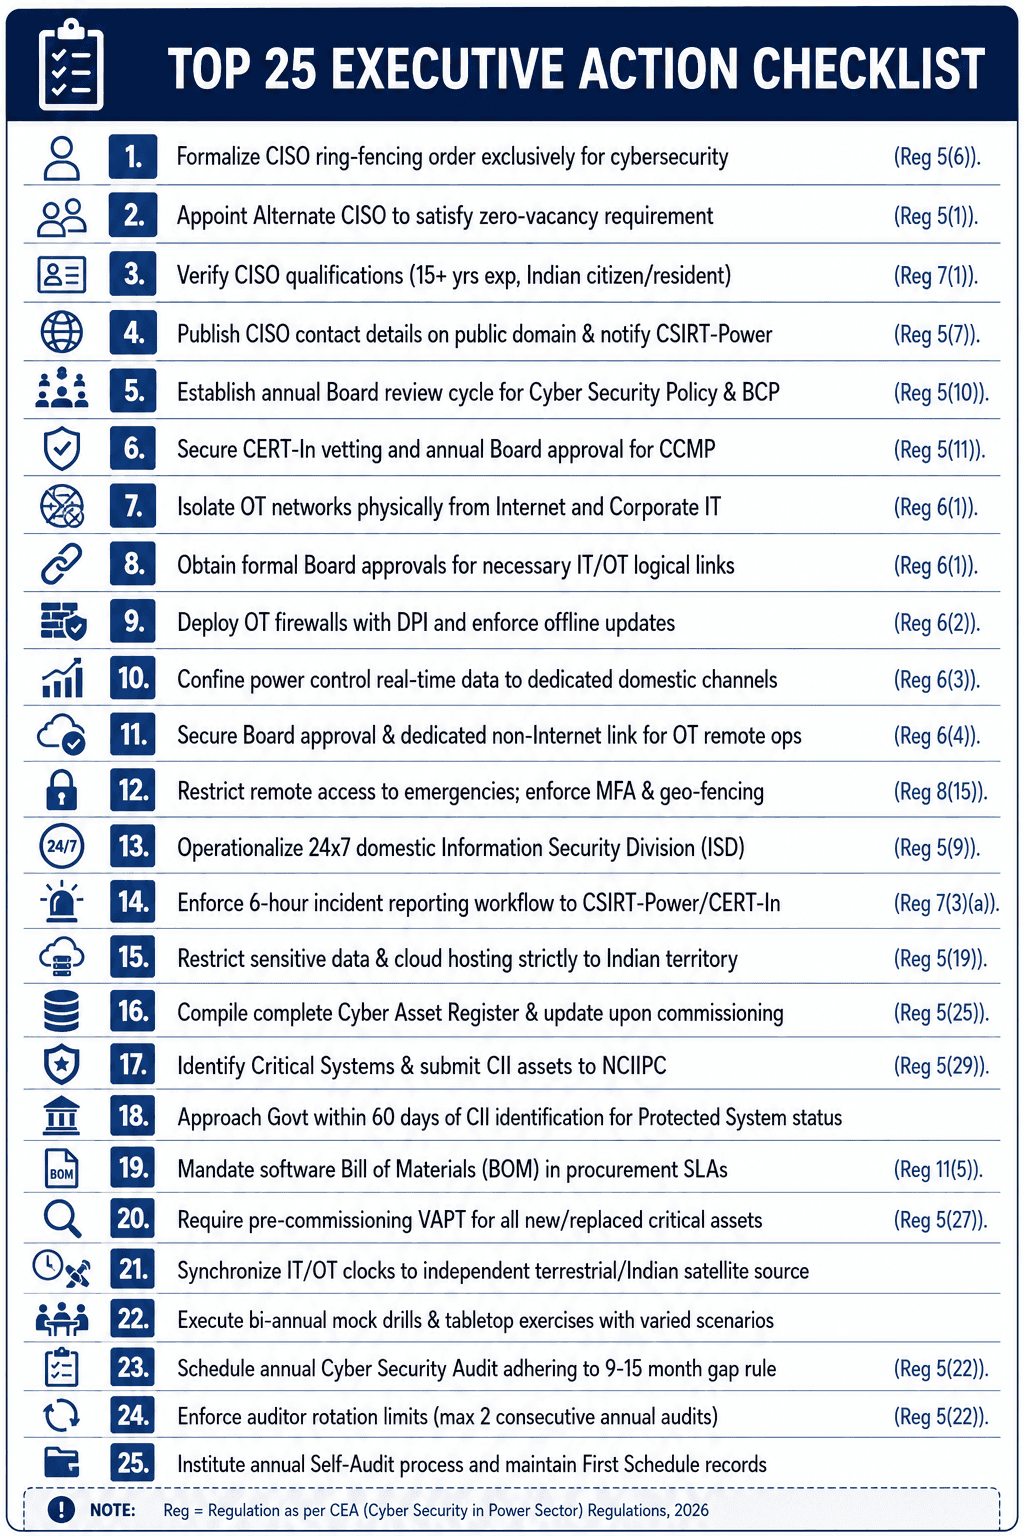
25 acciones directas para el CISO del sector eléctrico
Preguntas clave de evaluación para todo CISO de energía
Para comprobar la solidez de sus controles, los responsables de ciberseguridad deben formular las siguientes 20 interrogantes clave a sus equipos operativos de IT, OT y directivos:
Inventario de activos: ¿Contamos con un Registro de Ciberactivos consolidado con detalles de hardware, sistema operativo, nivel de firmware y parches vigentes de cada controlador en campo?
Segregación IT/OT: ¿Existe algún PLC, RTU, controlador DCS o consola de ingeniería accesible directamente desde la red corporativa o Internet?
Enlaces formalizados: ¿Se cuenta con las minutas de aprobación del Consejo y los análisis de impacto técnico de cada interconexión lógica existente entre IT y OT?
Control de acceso remoto: ¿Podemos extraer de inmediato bitácoras MFA, registros de validación del CISO y sesiones en video de todo mantenimiento externo en OT de los últimos 12 meses?
Operación remota de infraestructura: ¿Se realizan maniobras de generación o apertura y cierre de interruptores a través de enlaces comerciales de Internet?
Agilidad de escalamiento: ¿Garantiza el manual de nuestro SOC la notificación formal de cualquier incidente crítico a CSIRT-Power y CERT-In en menos de 6 horas?
Soberanía de datos cloud: ¿Se almacena telemetría, respaldos de sistemas historiadores o registros confidenciales en servicios cloud ubicados fuera de territorio indio?
Sincronización horaria en subestaciones: ¿Cómo se sincronizan los relevadores y controladores de bahía, y cuál es la fuente horaria de respaldo si falla el enlace a Internet?
Transparencia en compras (BOM): ¿Exigen las bases contractuales a los fabricantes de equipo la entrega de una Lista de Materiales (BOM) exhaustiva para plataformas digitales de control?
VAPT previo a puesta en marcha: ¿Es mandatoria la evaluación VAPT como hito liberatorio previo a energizar cualquier nueva subestación o unidad generadora?
Rotación obligatoria de firmas auditoras: ¿Ha evaluado el mismo despacho o consultor individual nuestras instalaciones durante más de dos ejercicios continuos?
Plazos de remediación técnica: ¿Tienen los equipos de planta la capacidad operativa para solventar hallazgos de severidad Crítica o Alta en un plazo máximo de 30 días?
Dictamen del CCMP: ¿Fue analizado y formalmente dictaminado nuestro Plan de Gestión de Crisis Cibernéticas por CERT-In en el último año?
Ubicación de la ISD 24x7: ¿Operan las instalaciones de la ISD 24x7 físicamente en la India y cumple el personal con la cuota anual obligatoria de 5 días de capacitación especializada en ciberseguridad eléctrica?
Obsolescencia tecnológica: ¿Está formalizado el programa de reemplazo paulatino y las barreras de compensación para plataformas obsoletas o equipos fuera de soporte?
Exposición pública en la red: ¿Se encuentra indexado o expuesto a búsquedas públicas algún servicio web SCADA, Sistema Protegido o interfaz técnica interna?
Depuración de personal externo: ¿Se aplican filtros de confianza rigurosos y acuerdos de responsabilidad a contratistas que ingresan física o remotamente a infraestructura crítica?
Homologación offline de parches: ¿Se comprueban los parches de seguridad de OT en laboratorios o entornos aislados y se inyectan estrictamente por vías fuera de línea?
Restauración de copias de respaldo: ¿Hemos efectuado ensayos de recuperación completa de sistemas OT desde respaldos desconectados en los últimos 12 meses para validar los tiempos de recuperación (RTO)?
Conformidad con el Primer Anexo: ¿Dispone la empresa del archivo integral con las 12 carpetas documentales exigidas formalmente en el Primer Anexo de la regulación?
Las Central Electricity Authority (Cyber Security in Power Sector) Regulations, 2026 marcan la pauta obligatoria en ciberseguridad para el sector energético en la India. Al elevar recomendaciones técnicas al rango de mandatos legales vinculantes, se finca responsabilidad legal directa sobre la protección de la red eléctrica nacional.
El cumplimiento efectivo demanda atender de inmediato los siguientes pilares operativos:
Desconectar sistemas OT de redes abiertas y blindar estrictamente cualquier enlace requerido hacia IT
Poner en marcha capacidades operativas de vigilancia y respuesta continua 24x7 en territorio indio
Implementar exigencias de trazabilidad de proveedores y revisión obligatoria de listas BOM
Estructurar mecanismos internos de comunicación de incidentes capaces de responder en un límite de 6 horas
Integrar y actualizar repositorios documentales auditables con riguroso apego a la norma
Las empresas del sector eléctrico deben aprovechar el periodo de transición previo al 1 de abril de 2027 para ejecutar análisis de brechas, subsanar desviaciones técnicas y alinear sus procesos operativos con estas disposiciones regulatorias obligatorias.
Agende una sesión informativa sin costo sobre el cumplimiento de las nuevas directrices de ciberseguridad de la CEA aquí.
Descargue una lista de verificación integral para la conformidad con la CEA aquí.
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

IE & E Industries Ransomware Claim: What Orova’s Listing Does and Doesn’t Prove
Team Shieldworkz

Calmont Wire & Cable Ransomware Claim 2026: What Akira's Listing Means for Industrial Suppliers
Team Shieldworkz

NIST SP 800-82 Rev 4 Draft: What Changes for OT Security Teams (Comments Due Nov 30)
Team Shieldworkz

Bridgestone HosePower Ransomware Claim: What Pear’s Listing Does and Doesn’t Prove
Team Shieldworkz

France Blood Storage Cyberattack 2026: What Happened to EFS Cold Rooms, and What It Means for Healthcare OT
Team Shieldworkz

Amadeus Breach Explained: How One Vendor’s Stolen Credentials Exposed Airline Passenger Data Across Asia
Team Shieldworkz







