



Equipo Shieldworkz
PARTE I — RESUMEN EJECUTIVO
Qué son las regulaciones
Las Regulaciones de la Autoridad Central de Electricidad (Ciberseguridad en el Sector Eléctrico) de 2026 fueron notificadas en la Gaceta de la India el 31 de julio de 2026. Emitidas bajo la Sección 177 de la Ley de Electricidad de 2003 con la aprobación del Ministerio de Electrónica y Tecnología de la Información (MeitY), estas regulaciones transforman el marco de ciberseguridad del sector eléctrico de la India de las anteriores directrices de carácter voluntario o de asesoramiento (2021) en un mandato vinculante de cumplimiento legal con obligaciones de evidencia definidas y pistas de auditoría.
Plazos y fechas de entrada en vigor
Fecha de Notificación: 31 de julio de 2026
Fecha de Inicio General / Entrada en Vigor: 1 de abril de 2027 (proporcionando a las entidades un plazo de implementación de 8 meses).
Subregulaciones Diferidas: Seis disposiciones específicas —Regulaciones 5(9) (División de Seguridad de la Información las 24 horas, los 7 días de la semana), 5(24) (Certificación Obligatoria ISO/IEC 27001), 5(33) (Capacitación Obligatoria en Ciberseguridad), 5(39) (Adquisición de Fuentes Confiables para TI), 6(2) (Seguridad de Hardware en el Perímetro de OT) y 6(7) (Adquisición de Fuentes Confiables para OT)— quedan diferidas y entrarán en vigor en fechas independientes que serán notificadas por la Autoridad.
Por qué son importantes para el sector eléctrico de la India
A medida que el sector eléctrico se digitaliza e interconecta cada vez más (a través de Redes Inteligentes, SCADA, EMS, DMS y subestaciones basadas en IoT), el vector de amenazas para la infraestructura energética crítica se expande exponencialmente. Las Regulaciones de 2026 establecen una línea base obligatoria para la ciberresiliencia, previniendo fallas en cascada en la red provocadas por ciberataques, cibersabotajes o compromisos en la cadena de suministro.
Qué deben hacer las organizaciones
Las entidades cubiertas deben realizar la transición de una ciberseguridad informal a un programa estructurado y respaldado por evidencias. Esto implica designar a un Oficial de Seguridad de la Información (CISO) legalmente calificado, aplicar el aislamiento físico y lógico de IT/OT, mantener un Registro de Ciberactivos en tiempo real, poner en marcha un flujo de trabajo de reporte de incidentes de 6 horas y someterse a auditorías externas obligatorias realizadas por auditores acreditados por CERT-In.
Qué significa esto para las compañías eléctricas de la India
En resumen: La ciberseguridad ya no es una recomendación de TI o una lista de verificación voluntaria —es una ley auditada con responsabilidad personal para los ejecutivos de nivel C. Deben tratar las redes de Tecnología Operativa (OT) con la misma o mayor prioridad que la TI corporativa, aislar los sistemas de control de Internet, evaluar estrictamente a los proveedores que tengan contacto con los activos de su red y estar preparados para demostrar cada control a un auditor de CERT-In.
PARTE II — ¿QUIÉN DEBE CUMPLIR?
Las Regulaciones no tratan a todos los participantes del sector eléctrico de manera idéntica. Los umbrales de capacidad se aplican específicamente a la generación, plantas cautivas y Sistemas de Almacenamiento de Energía (ESS), mientras que la transmisión, distribución, operadores de red e intercambios de energía están cubiertos sin condiciones de capacidad.
Matriz de aplicabilidad
Categoría de la Entidad | Aplicabilidad | Umbral / Condición | Obligaciones Clave | Exenciones / Excepciones | Cláusula Relevante |
Compañías / Centrales Generadoras | Obligatorio | Capacidad Instalada 50 MW | Gobernanza completa de ciberseguridad IT/OT, CISO, segmentación de OT, auditorías, gestión de proveedores. | Unidades generadoras por debajo de 50 MW. | Reg 3(1)(a) / Reg 4 |
Plantas Generadoras Cautivas | Obligatorio | Capacidad Agregada 50 MW | Aislamiento de la red de OT, Registro de Ciberactivos, reporte de incidentes, auditorías. | Unidades cautivas de menos de 50 MW que no estén conectadas a nodos críticos de la red. | Reg 3(1)(b) / Reg 4 |
Entidades de Energía Renovable (ER) | Obligatorio | Capacidad Agregada 50 MW en el Punto de Interconexión | Comunicación segura de inversores/SCADA, protección perimetral de OT, aislamiento físico (air-gapping). | Pequeñas plantas solares/eólicas por debajo de 50 MW. | Reg 3(1)(c) / Reg 4 |
Sistemas de Almacenamiento de Energía (ESS) | Obligatorio | Capacidad Instalada 50 MW / MWh | Seguridad del sistema de control BESS/PSP, sincronización de hora local, cumplimiento de auditorías. | Sistemas por debajo de 50 MW. | Reg 3(1)(d) / Reg 4 |
Concesionarios de Transmisión (CTU, STU, TBCB) | Obligatorio | Sin umbral mínimo (Todos los concesionarios) | Seguridad de automatización de subestaciones, protección de SCADA/EMS, cumplimiento de NCIIPC CII. | Ninguna. | Reg 3(1)(e) / Reg 4 |
Concesionarios de Distribución (Estatales, Privados, Deemed) | Obligatorio | Sin umbral mínimo (Todos los concesionarios) | Seguridad de medidores inteligentes / AMI, endurecimiento de DMS/ADMS, aislamiento de OT, localización de datos de clientes. | Ninguna. | Reg 3(1)(f) / Reg 4 |
Operadores de Sistemas (NLDC, RLDCs, SLDCs) | Obligatorio | Sin umbral mínimo (Todos los Centros de Despacho) | Controles de disponibilidad extrema, EMS aislado físicamente, SOC las 24 horas, los 7 días de la semana, reporte de 6 horas. | Ninguna. | Reg 3(1)(g) / Reg 4 |
Bolsas de Energía y Plataformas OTC | Obligatorio | Todas las bolsas registradas | Seguridad de TI corporativa, protección del motor de negociación, localización de datos. | Exento de los capítulos específicos de OT (Reg 6) y cadena de suministro de proveedores (Reg 7). | Reg 3(1)(h) / Reg 4 |
Proveedores de Equipamiento / Integradores de Sistemas | Obligatorio | Entidades que suministran productos/servicios de IT/OT al sector eléctrico | Adquisición de fuentes confiables, acuerdos de confidencialidad (NDA), evaluación de personal, cláusulas de seguridad en SLA. | Proveedores que suministran únicamente artículos básicos no críticos. | Reg 7 / Reg 8 |
PARTE III — LISTA DE VERIFICACIÓN COMPLETA DE CUMPLIMIENTO DE CIBERSEGURIDAD DE LA CEA
Clave de Estado:
Obligatorio: Exigido explícitamente por el texto de las Regulaciones de 2026.
Condicional: Depende de factores desencadenantes específicos (por ejemplo, subregulaciones diferidas, interconexiones).
Recomendado: Buena práctica de ingeniería alineada con la intención de la CEA.

# | Requisito de Cumplimiento | Qué debe hacer la organización | Clasificación | Evidencia Requerida | Propietario Responsable | Plazo / Frecuencia | Ref. de Cláusula |
1 | Designación de CISO | Designar un CISO y un CISO alterno (ciudadano indio, empleado sénior regular, con título universitario, 15 años de experiencia) dedicados exclusivamente a la ciberseguridad. | Obligatorio | Resolución de la Junta, carta de nombramiento de RR. HH., prueba de calificaciones, detalles publicados. | Junta Directiva / RR. HH. | Antes del 1 de abr de 2027 (gestión de 3 años) | Reg 5(1)-(3) |
2 | Política de Ciberseguridad | Redactar, aprobar e implementar una política global que cubra los 33 dominios obligatorios (acceso, respuesta a incidentes, cadena de suministro, manejo de activos, etc.). | Obligatorio | Documento de Política Aprobado, Minutas de Aprobación de la Junta, Registros de Revisión Anual. | CISO | Revisión Anual | Reg 5(4) |
3 | División de Seguridad de la Información (ISD) las 24 horas, los 7 días de la semana | Establecer una ISD/SOC dedicada y operativa las 24 horas, los 7 días de la semana para el monitoreo continuo de amenazas y respuesta. | Condicional (Diferido) | Estatuto organizativo de la ISD, registros de turnos del SOC, documentos de configuración de SIEM. | CISO / Director de TI | Fecha de notificación independiente de la CEA | Reg 5(9) |
4 | Registro de Ciberactivos | Mantener un inventario dinámico y detallado de todos los activos de IT y OT, dispositivos conectados, versiones de firmware y propiedad. | Obligatorio | Registro Maestro de Ciberactivos (Excel/DB), Registros de Cambios, Firmas de Verificación. | Propietarios de Activos OT/IT | Revisado anualmente o al cambiar un activo | Reg 5(12) |
5 | Certificación ISO/IEC 27001 | Obtener la certificación formal ISO/IEC 27001 para toda la Infraestructura Crítica de Información (CII) y los sistemas críticos de IT/OT. | Condicional (Diferido) | Certificado ISO 27001 vigente, Declaración de Aplicabilidad (SoA), Informes de Auditoría Externa. | CISO / Líder de Calidad | Fecha de notificación independiente de la CEA | Reg 5(24) |
6 | Capacitación y Concientización en Ciberseguridad | Llevar a cabo capacitación obligatoria en ciberseguridad para todos los empleados y capacitación especializada para el personal de OT. | Condicional (Diferido) | Materiales de capacitación, registros de asistencia, puntajes de evaluación post-capacitación. | CISO / RR. HH. | Fecha de notificación independiente de la CEA | Reg 5(33) |
7 | Adquisición de Fuentes Confiables (TI) | Adquirir hardware, software y servicios en la nube de TI únicamente de fuentes/proveedores confiables designados por organismos gubernamentales. | Condicional (Diferido) | Hojas de evaluación de proveedores, certificados de Fuente Confiable, cláusulas de Órdenes de Compra. | Adquisiciones / CISO | Fecha de notificación independiente de la CEA | Reg 5(39) |
8 | Internet de OT y Aislamiento de IT | Mantener un aislamiento físico absoluto (air-gap) entre las redes de OT e Internet/IT. La interconexión requiere excepciones explícitas. | Obligatorio | Diagramas de Arquitectura de Red, registros de inspección física, reglas de Firewall/Diodos de Datos. | Director de OT / Director de Red | Inmediato / Continuo | Reg 6(1) |
9 | Gobernanza de Excepciones de Interconexión de OT | Si la conexión OT-IT/Internet es inevitable, realizar una evaluación de riesgos documentada y obtener la aprobación explícita de la Junta Directiva. | Condicional (Ante Interconexión) | Informe de Evaluación de Riesgos, Resolución de Aprobación de la Junta, documentación de controles de endurecimiento. | CISO / Director de Operaciones | Antes de habilitar la conexión | Reg 6(1) |
10 | Hardware de Seguridad Perimetral de OT | Implementar dispositivos de seguridad perimetral dedicados basados en hardware (por ejemplo, diodos de datos unidireccionales) en los límites de OT. | Condicional (Diferido) | Órdenes de compra, diseños de arquitectura, respaldos de configuración de dispositivos. | Director de OT | Fecha de notificación independiente de la CEA | Reg 6(2) |
11 | Adquisición de Fuentes Confiables (OT) | Adquirir equipos de OT (PLC, RTU, IED, SCADA) exclusivamente de fabricantes y fuentes de equipos confiables. | Condicional (Diferido) | Formularios de declaración de proveedores, certificados de aprobación de productos confiables. | Adquisiciones / Director de OT | Fecha de notificación independiente de la CEA | Reg 6(7) |
12 | Reporte de Incidentes (Plazo de 6 Horas) | Reportar todos los incidentes cibernéticos confirmados a CSIRT-Power y CERT-In dentro de las 6 horas posteriores a su detección. | Obligatorio | Libro de registro de incidentes, copia del portal/correo electrónico de notificación inicial con marca de tiempo. | Líder de Respuesta a Incidentes / CISO | Dentro de las 6 horas posteriores a la confirmación de la detección | Reg 5(18) |
13 | Escalamiento de Sabotaje (Plazo de 24 Horas) | Presentar un informe secundario detallado dentro de las 24 horas si un incidente involucra un cibersabotaje confirmado en sistemas críticos. | Condicional (Ante Sabotaje) | Informe detallado de Análisis de Causa Raíz (RCA), resumen forense, copia del informe del Ministerio. | CISO / Legal | Dentro de las 24 horas posteriores a la confirmación | Reg 5(19) |
14 | Localización y Cifrado de Datos | Almacenar y procesar todos los datos sensibles del sistema eléctrico exclusivamente en la India; aplicar un cifrado fuerte en reposo y en tránsito. | Obligatorio | Mapas de arquitectura de datos, certificados de ubicación de alojamiento en la nube, registros de configuración de cifrado. | CISO / CIO | Continuo | Reg 5(15) |
15 | Auditoría Cibernética Integral Anual | Someterse a una auditoría anual de ciberseguridad realizada por auditores acreditados por CERT-In (con un intervalo de 9 a 15 meses entre ciclos). | Obligatorio | Carta de Compromiso del Auditor de CERT-In, Informe Final de Auditoría, Respuesta de la Dirección. | CISO | Anualmente (rotar auditor después de 3 años) | Reg 8(1)-(4) |
16 | Plazos de Remediación de Auditorías | Remediar los hallazgos de auditoría de riesgo Crítico y Alto dentro de 1 mes; los hallazgos de riesgo Medio y Bajo dentro de 3 meses. | Obligatorio | Matriz de Seguimiento de Remediación, informes de reevaluación, certificados de cierre firmados por el CISO. | Propietarios de Activos / CISO | Alto/Crít: 1 mes; Med/Bajo: 3 meses | Reg 8(5) |
17 | SLA de Proveedores y Evaluación de Riesgos del Personal | Integrar cláusulas de ciberseguridad de la CEA en los contratos de proveedores, exigir NDA y aplicar verificaciones de antecedentes para el personal del proveedor con acceso a OT. | Obligatorio | Contratos de Proveedores, NDA Firmados, registros de confirmación de Verificación de Antecedentes (BGV). | Adquisiciones / Legal / CISO | Antes de otorgar acceso al proveedor | Reg 7(1)-(3) |
18 | Sincronización de Hora (IP No Pública) | Sincronizar todos los relojes de los sistemas de IT y OT con una fuente de hora confiable y segura fuera de la red pública de Internet (por ejemplo, NTP de estrato local / IRNSS/GPS). | Obligatorio | Topología del Servidor NTP, archivos de configuración que muestren la fuente de hora de IP no pública. | Director de OT / Director de Red | Continuo | Reg 6(4) |
PARTE IV — REGULACIÓN DE LA CEA → MAPEO DE CONTROLES PRÁCTICOS
Traducir el texto regulatorio en arquitecturas técnicas en entornos de OT, Centros de Control y TI Corporativa.
Requisito de la CEA | Objetivo de Seguridad | Control Práctico | Tecnología / Proceso | Evidencia de Cumplimiento |
Reg 6(1) Aislamiento de OT por Defecto | Prevenir que los ciberataques remotos originados en la TI corporativa o en Internet lleguen a la OT. | Aislamiento físico absoluto o límite de DMZ estricto y unidireccional entre los Niveles Purdue 2/3 y el Nivel 4. | Diodos de Datos de Hardware, Firewalls Industriales de DMZ de doble host, Equipos de Salto (Jump Hosts). | Diagramas de Topología de Red, Auditorías de Reglas de Firewall, Configuraciones de Puertos de Switch. |
Reg 5(12) Registro de Ciberactivos | Mantener una visibilidad del 100% sobre todos los activos de hardware/software en IT y OT. | Escucha pasiva de la red de OT y descubrimiento automatizado de activos (sin escaneo activo en OT en vivo). | Herramientas de Detección y Respuesta de Red (NDR) pasivas de OT, DB de Gestión de Activos. | Exportación de Inventario de Activos, tablas de asignación MAC/IP, firma de verificación física anual. |
Reg 6(4) Sincronización Segura de Hora | Evitar la alteración de registros y asegurar una correlación precisa de las líneas de tiempo forenses. | Establecer servidores NTP internos aislados físicamente que reciban la sincronización mediante receptores NavIC/GPS/IRNSS. | Reloj Maestro NTP Local NavIC/GPS de Estrato 1 | Archivos de configuración NTP, registros de alertas de desviación de hora, capturas de pantalla de estado del servidor NTP local. |
Reg 5(18) Reporte de Incidentes de 6 Horas | Notificación rápida a las autoridades nacionales para contener amenazas en todo el sector. | Flujos de trabajo de recepción de incidentes preconfigurados, manuales de ejecución SOAR automatizados, plantillas de reporte ensayadas. | Portal de Gestión de Incidentes, árboles de llamadas de escalamiento dedicados, formularios de reporte de CERT-In. | Recibos de notificación con marca de tiempo de CSIRT-Power y el portal de CERT-In. |
Reg 5(15) Localización y Cifrado de Datos | Proteger los datos energéticos críticos contra accesos extraterritoriales no autorizados. | Restringir todo el alojamiento en la nube a centros de datos indios; aplicar AES-256 para datos en reposo, TLS 1.3 en tránsito. | Bases de Datos locales (On-premise), nubes hiperescalables de la India (acreditadas por MeitY), KMS. | Informes de confirmación de región de inquilinos en la nube, informes de auditoría de conjuntos de cifrado SSL/TLS. |
Reg 7(2) Evaluación de Personal del Proveedor | Mitigar las amenazas internas y los compromisos de la cadena de suministro a través de contratistas. | Aplicar verificaciones de antecedentes obligatorias, controles de identidad y acuerdos de confidencialidad firmados. | Portal de Incorporación de Proveedores, certificados de Verificación Policial, servidores de salto PAM. | Registros de autorización de BGV, grabaciones de video de sesiones PAM, NDA ejecutados. |
Implementación en activos de OT
SCADA / EMS / DMS: Redes de control aisladas físicamente; exportación centralizada de syslog a monitoreo pasivo; comandos de ingeniería restringidos.
PLC / RTU / IED: Deshabilitar puertos físicos y lógicos no utilizados (HTTP, Telnet); bloquear interruptores de configuración; mantener los hashes de firmware de línea base.
Estaciones de Trabajo de Ingeniería: Laptops dedicadas y endurecidas sin conectividad a Internet; software de bloqueo de puertos USB; autenticación de múltiples factores (MFA) para el control de acceso.
Automatización de Subestaciones y Redes de Campo: Implementar modelos de zona/conducto de IEC 62443; segregar el tráfico IEC 61850 GOOSE/MMS utilizando VLAN.
PARTE V — HOJA DE RUTA DE CUMPLIMIENTO DE LA CEA (0–12 MESES)
Dada la fecha de inicio del 1 de abril de 2027, esta secuencia de implementación de 12 meses conecta el período de trabajo entre la notificación oficial y la aplicación obligatoria.
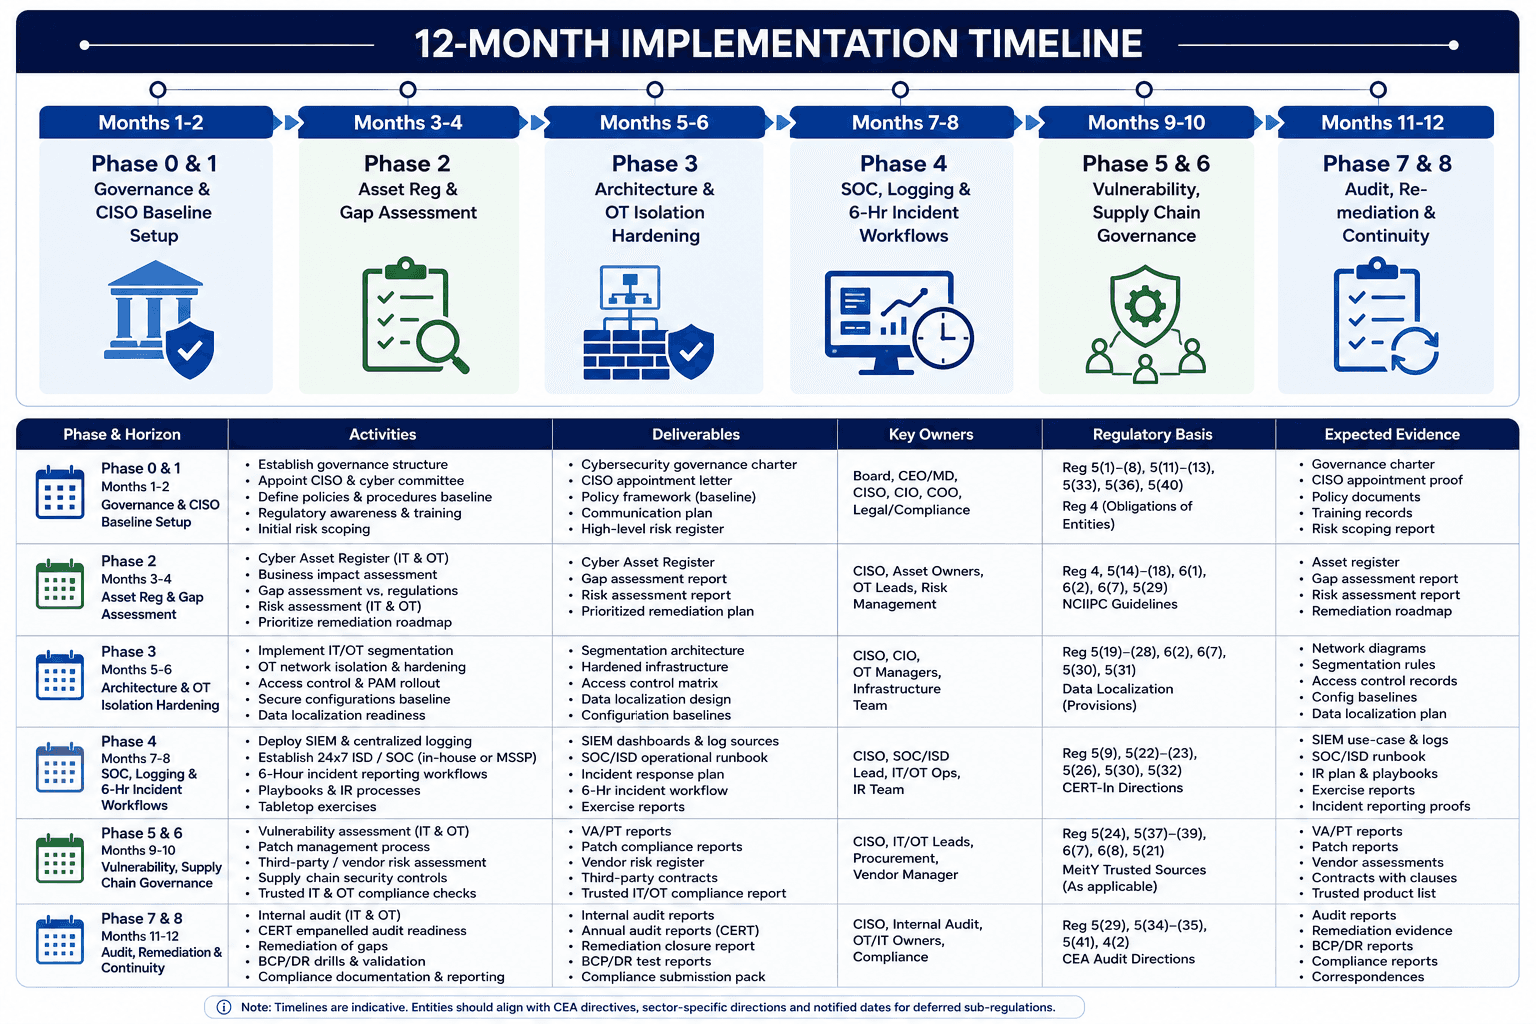
| Fase 0: Preparación Inmediata (Meses 1–2) | Designar formalmente al CISO y al CISO alterno. Notificar a la Junta y publicar los datos de contacto. Formar el Comité de Dirección. | Resolución de la Junta de CISO, Aviso Público de Contacto, Estatuto. | Junta Directiva / Legal / RR. HH. | Reg 5(1)-(3) | Resolución de la Junta, Archivo de RR. HH., Notificación por correo electrónico. |
| Fase 1: Evaluación de Políticas y Brechas (Meses 2–3) | Revisar el estado actual frente a los 33 dominios de la política. Redactar/actualizar la Política de Ciberseguridad. Realizar una evaluación de brechas. | Política de Ciberseguridad Aprobada, Informe de Evaluación de Brechas. | CISO / Comité de Dirección | Reg 5(4) | Documento de Política Firmado, Matriz de Análisis de Brechas. |
| Fase 2: Descubrimiento de Activos y Registro (Meses 3–4) | Desplegar el descubrimiento pasivo de OT. Desarrollar un Registro de Ciberactivos integral para toda la IT y OT. | Registro Maestro de Ciberactivos, Mapa de Activos de OT. | CISO / Director de OT / Director de TI | Reg 5(12) | Exportación de DB de Inventario, Firma de Verificación. |
| Fase 3: Arquitectura IT/OT (Meses 5–6) | Aislar la OT de la IT/Internet. Aplicar DMZ/Diodos de Datos. Configurar relojes NTP locales no públicos. | Diseños de Arquitectura, Presentaciones de Excepciones a la Junta, Configuración de NTP. | Director de OT / Líder de Red | Reg 6(1), 6(4) | Diagramas de Red, Configuraciones de Firewall, Registros NTP. |
| Fase 4: Respuesta a Incidentes y Registro (Meses 7–8) | Crear un flujo de trabajo de reporte de incidentes de 6 horas para CERT-In / CSIRT-Power. Implementar agregadores de registros locales. | Plan de Respuesta a Incidentes, Diagramas de Flujo de Escalamiento. | Líder de Incidentes / CISO | Reg 5(18)-(19) | Registros de Prueba con Marca de Tiempo, Informes de Simulación de RI. |
| Fase 5: Controles de la Cadena de Suministro (Meses 9–10) | Actualizar los contratos de proveedores con cláusulas de seguridad. Implementar BGV de proveedores y controles de acceso remoto. | Plantillas de SLA de Proveedores, Repositorio de NDA, Registros PAM. | Adquisiciones / Legal / CISO | Reg 7(1)-(3) | Contratos Ejecutados, Certificados de BGV. |
| Fase 6: VAPT y Auditorías (Meses 10–11) | Contratar a un auditor acreditado por CERT-In. Realizar VAPT de IT/OT y una Auditoría Cibernética Integral. | Informe VAPT Previo a la Auditoría, Informe de Auditoría Cibernética Oficial. | CISO / Auditor de CERT-In | Reg 8(1)-(4) | Informe del Auditor, Plan de Remediación. |
| Fase 7: Remediación y Continuidad (Meses 11–12) | Cerrar los hallazgos Críticos/Altos dentro de 1 mes. Establecer un mantenimiento operativo continuo. | Certificado de Cierre de Auditoría, Presentación de Cumplimiento a la Junta. | CISO / Dirección Ejecutiva | Reg 8(5) | Carta de Aprobación para la CEA / Ministerio. |
PARTE VI — "¿QUÉ DEBE HACER EL CISO PRIMERO?"
Plan de Acción Ejecutiva de 30 / 60 / 90 Días
Primeros 30 Días: Línea Base Obligatoria y Gobernanza
Formalizar el Nombramiento de CISO y CISO Alterno: Asegurar que los contratos de trabajo, el criterio de ciudadanía india y la gestión mínima de 3 años se alineen con las disposiciones legales.
Establecer el Comité de Dirección de Ciberseguridad: Incluir a los Directores de OT, IT, Operaciones de Transmisión/Generación, Legal y RR. HH.
Notificar a la Dirección Ejecutiva y a la Junta: Informar a la Junta sobre el plazo de aplicación del 1 de abril de 2027 y las estructuras de responsabilidad personal.
Redactar la Política de Ciberseguridad Mandatada: Alinear las políticas de seguridad corporativas existentes con los 33 dominios obligatorios especificados en la Regulación 5(4).
Días 31–60: Inventario, Arquitectura y Aislamiento
Iniciar el Descubrimiento Pasivo de Activos de OT: Desplegar herramientas de escucha de red no intrusivas en centros de control, plantas y subestaciones para alimentar el Registro de Ciberactivos.
Auditar las Interconexiones OT-IT: Identificar todas las conexiones físicas y lógicas entre las redes de OT y la IT corporativa/Internet. Cortar los enlaces no autorizados de inmediato.
Formular la Presentación de Excepciones: Preparar evaluaciones de riesgos formales y presentaciones de resolución de la Junta para cualquier interconexión operativa que no pueda ser aislada físicamente.
Auditar las Fuentes de Hora: Verificar que todos los SCADA, DCS, PLC e historiadores estén recibiendo la sincronización de hora desde fuentes de IP locales no públicas (relojes maestros NavIC/GPS).
Días 61–90: Preparación de Incidentes e Integración de la Cadena de Suministro
Poner en Marcha el Flujo de Trabajo de Reporte de 6 Horas: Establecer un mecanismo interno de detección a reporte capaz de notificar a CERT-In y CSIRT-Power dentro de las 6 horas posteriores a la confirmación de un incidente.
Actualizar los Protocolos de Incorporación de Proveedores: Redactar anexos de seguridad obligatorios, acuerdos de confidencialidad (NDA) y requisitos de verificación de antecedentes del personal (BGV) para todos los proveedores de OT/IT.
Designar al Socio de Auditoría Acreditado: Iniciar los procesos de contratación para una firma de auditoría acreditada por CERT-In para programar la auditoría integral obligatoria.
Las 10 Acciones de Alta Prioridad Que No Pueden Esperar
Delimitar Exclusivamente el Rol del CISO: Terminar con la duplicidad de funciones (por ejemplo, el CIO actuando como CISO). El CISO debe enfocarse exclusivamente en la ciberseguridad.
Cortar las Conexiones Directas de OT a Internet: Desconectar de inmediato módems celulares, laptops de ingeniería de doble host y herramientas de acceso remoto directo conectadas a redes de OT en vivo.
Congelar los Cambios No Documentados en OT: Aplicar un estricto control de cambios; no permitir actualizaciones de firmware ni reemplazos de dispositivos no autorizados en las salas de control.
Establecer el Registro Maestro de Ciberactivos: Iniciar el descubrimiento de inmediato; construir un inventario preciso de OT toma meses.
Ensayar el Plazo de Reporte de 6 Horas: Realizar un simulacro para asegurar que la detección técnica se escale a la notificación del CISO dentro de las 2 horas, dejando 4 horas para las presentaciones regulatorias.
Aplicar la Residencia de Datos Local: Verificar que ningún dato operativo de plantas de energía ni telemetría de la red esté alojado en servidores en la nube extranjeros.
Proteger las Estaciones de Trabajo de Ingeniería: Bloquear los puertos USB y restringir los derechos de administrador local en todas las laptops utilizadas para configurar PLC/RTU.
Aplicar la Evaluación de Personal del Proveedor: Exigir la documentación de verificación de antecedentes para cada ingeniero de terceros que ingrese a subestaciones o salas de control.
Implementar la Sincronización de Hora No Pública: Auditar las fuentes NTP en todos los nodos operativos para asegurar la independencia de los servidores públicos de Internet.
Presupuestar las Auditorías Externas de CERT-In: Asignar gastos de capital y operativos para auditorías anuales independientes y buffers de remediación inmediata.
PART VII — EVIDENCIA Y PREPARACIÓN PARA AUDITORÍAS
Un auditor acreditado por CERT-In evaluará las pruebas documentales de cumplimiento. La matriz de evidencias a continuación describe lo que se debe mantener.
Lista de Verificación de Evidencias de Auditoría Regulatoria
Categoría de Evidencia | Documento / Artefacto Requerido | Ref. Regulatoria Correspondiente | Requisito de Retención / Revisión |
Gobernanza y Roles | Carta de Nombramiento de CISO, Verificación de Calificación de RR. HH., Prueba de Residencia en la India. | Reg 5(1)-(3) | Retener durante la gestión del CISO + 3 años. |
Gobernanza y Roles | Minutas de la Junta que aprueban el nombramiento del CISO y la Política de Ciberseguridad. | Reg 5(4) | Registro permanente. |
Marco de Políticas | Documento formal de la Política de Ciberseguridad que cubra los 33 dominios obligatorios. | Reg 5(4) | Evidencia de revisión anual. |
Gestión de Activos | Registro Maestro de Ciberactivos (hardware, software, firmware, ubicación, propietario). | Reg 5(12) | Firma en tiempo real / anual. |
Arquitectura y Aislamiento | Diagramas de Arquitectura de Red (firmados por el Director de OT), Archivos de Configuración de Firewall/Diodo de Datos. | Reg 6(1) | Mantener el estado actual + registros de cambios históricos. |
Arquitectura y Aislamiento | Evaluación de Riesgos Documentada y Aprobación de la Junta para cualquier Interconexión OT-IT. | Reg 6(1) | Válido durante la conexión. |
Sincronización de Hora | Diagrama de Arquitectura NTP Local y Registros de Sincronización del Reloj de Estrato 1. | Reg 6(4) | 12 meses de registros rotativos. |
Gestión de Incidentes | Plan de Respuesta a Incidentes, copias de reportes iniciales de CERT-In / CSIRT-Power (con marca de tiempo). | Reg 5(18)-(19) | Retener por 5 años. |
Protección de Datos | Atestación de Localización de Datos, Certificados de Verificación de Cifrado de Disco/Base de Datos. | Reg 5(15) | Verificación anual. |
Cadena de Suministro | Contratos con cláusulas de ciberseguridad de la CEA, NDA Firmados de Proveedores, Registros de Autorización BGV del Personal. | Reg 7(1)-(3) | Duración del contrato + 3 años. |
Auditoría y Remediación | Informe de Auditoría Final Acreditado por CERT-In, Matriz de Seguimiento de Cierre firmada por el CISO. | Reg 8(1)-(5) | Retener por 5 años. |
PART VIII — CUMPLIMIENTO ESPECÍFICO DE IT/OT
La Tecnología Operativa (OT) impulsa el suministro físico de energía. Aplicar prácticas estándar de seguridad de TI directamente a la OT puede causar interrupciones operativas involuntarias. El cumplimiento en OT requiere salvaguardas de ingeniería diseñadas a la medida para entornos de alta disponibilidad.
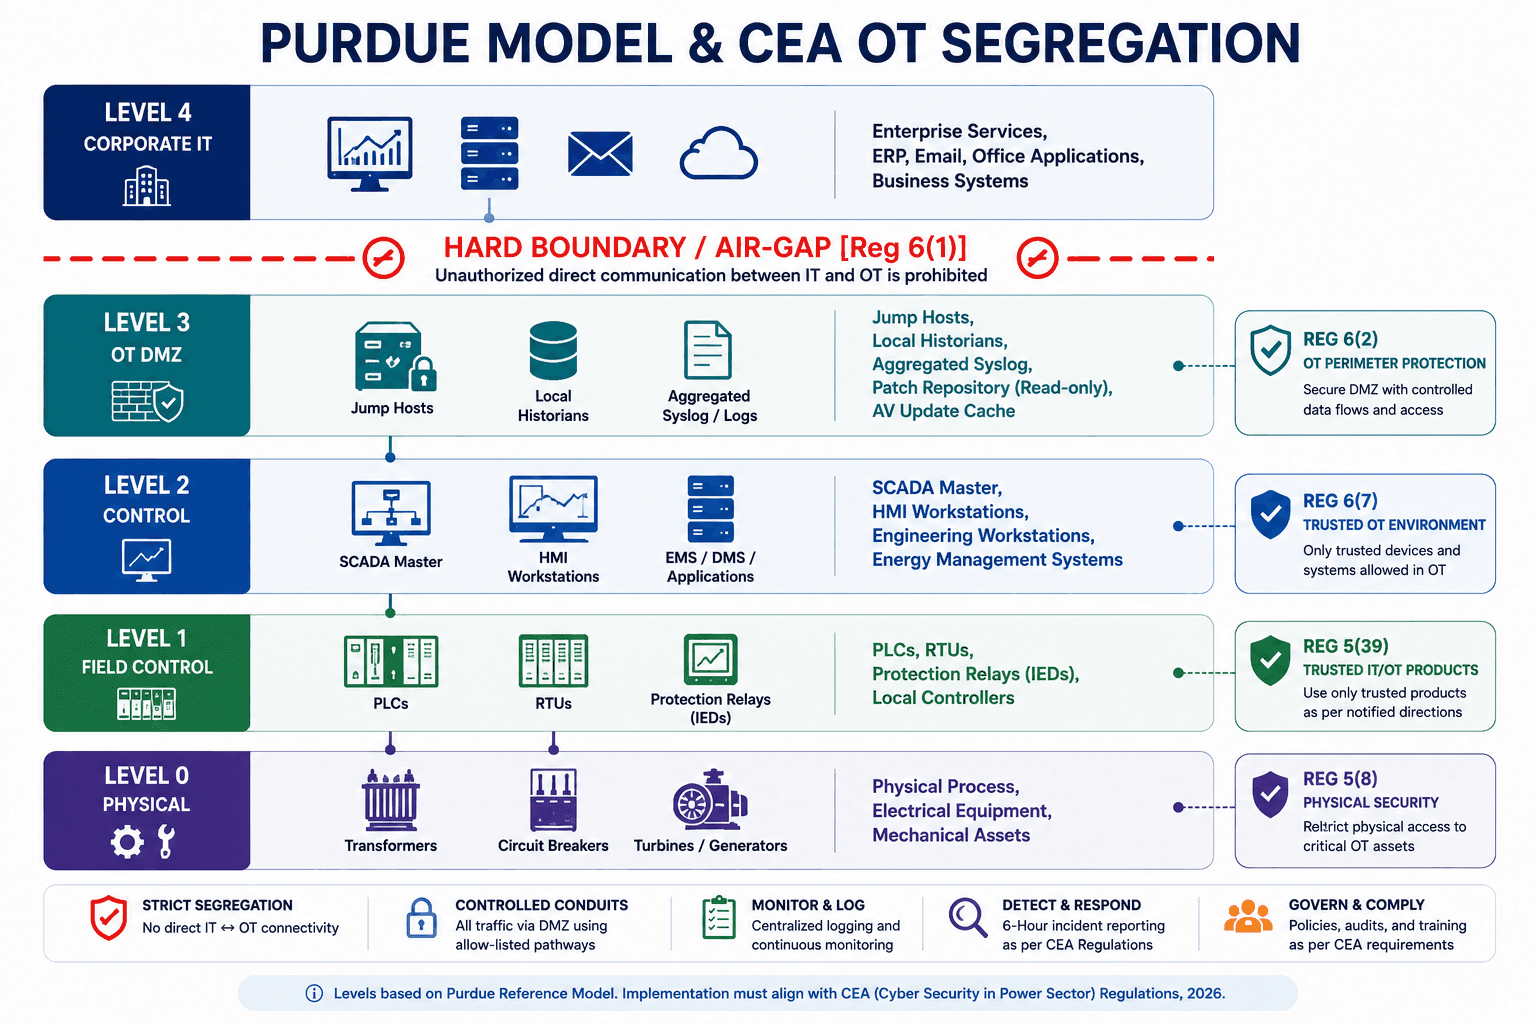
Principios operativos clave de cumplimiento de OT
La Seguridad y la Disponibilidad Primero: Los controles de seguridad de OT nunca deben comprometer la seguridad física ni la disponibilidad del proceso. El escaneo activo de vulnerabilidades en redes de control en vivo (Nivel 0–2) está estrictamente prohibido. El descubrimiento de activos y el monitoreo de amenazas deben basarse por completo en la inspección pasiva del tráfico mediante tap de red / puerto SPAN.
Limitaciones de Parcheo y Controles Mitigantes: Los controladores industriales (PLC, RTU) a menudo no se pueden parchear sin ventanas de interrupción planificadas prolongadas o la recertificación del proveedor. Cuando el parcheo inmediato no sea viable, las entidades deben documentar un plan formal de controles compensatorios (por ejemplo, microsegmentación de red, filtrado de protocolos, acceso estricto a través de jump-host).
Manejo de Sistemas Heredados: Los sistemas heredados que ejecutan sistemas operativos en fin de vida útil deben aislarse detrás de firewalls industriales dedicados o servidores de terminales, aplicando una lista blanca estricta de protocolos (por ejemplo, permitiendo solo IEC 60870-5-104 o Modbus TCP desde direcciones IP designadas).
Mantenimiento Remoto de Proveedores: El acceso remoto entrante directo de proveedores (por ejemplo, TeamViewer, AnyDesk) está explícitamente prohibido. Las sesiones remotas de proveedores deben pasar por un Jump Host seguro en la DMZ de OT utilizando Autenticación de Múltiples Factores (MFA), grabación de sesiones y aprobación/monitoreo en tiempo real por parte de un ingeniero de la planta.
Laptops de Mantenimiento y USB: Los dispositivos portátiles representan el principal vector de infección para sistemas aislados físicamente. Todas las laptops de proveedores o ingeniería deben someterse a un escaneo de malware en un kiosco dedicado antes de conectarse a las redes de OT. Los puertos USB en las estaciones de ingeniería deben bloquearse físicamente o controlarse mediante agentes de administración de endpoints.
PART IX — MARCO DE EVALUACIÓN DE BRECHAS
Las organizaciones pueden utilizar este modelo de madurez para evaluar su preparación para el cumplimiento frente a las Regulaciones de 2026.
Escala de Calificación
0 — No Implementado: No existe proceso ni controles.
1 — Inicial / Ad-hoc: Actividades informales e inconsistentes.
2 — Parcialmente Implementado: Ejecución documentada pero incompleta en todos los activos.
3 — Completamente Implementado: Totalmente operativo y alineado con los requisitos de la CEA.
4 — Medido / Listo para Auditoría: Medido, monitoreado continuamente y respaldado por pistas de evidencia completas.
Matriz de evaluación operativa
Dominio de Cumplimiento | Línea Base del Requisito de la CEA | Estado Actual (0-4) | Brecha Identificada | Riesgo Comercial y Regulatorio | Prioridad de Objetivo | Acción de Remediación | Propietario |
Gobernanza | CISO legalmente calificado y nombrado por un período de 3 años. | El CIO actualmente también actúa como CISO. | Incumplimiento regulatorio, conflicto de intereses. | P0 | Nombrar un CISO dedicado, aprobar resolución de la Junta. | Junta Directiva / RR. HH. | |
Aislamiento de OT | Aislamiento físico completo entre OT e IT/Internet. | Historiador de OT conectado directamente a la red corporativa. | Vulnerabilidad crítica ante malware/ransomware externo. | P0 | Instalar firewall de DMZ de doble host y diodo de datos. | Director de OT | |
Registro de Activos | Registro de Ciberactivos completo para IT y OT. | Hoja de Excel parcial solo para IT; falta la OT. | Incapacidad para definir el alcance de la auditoría o detectar dispositivos no autorizados. | P1 | Desplegar herramienta de descubrimiento pasivo de activos de OT. | CISO / Líder de OT | |
Sincronización de Hora | Fuente de hora no pública para todos los registros del sistema. | Sincronización de SCADA a través de servidores NTP públicos. | Falla regulatoria; invalidación de marca de tiempo de registros durante análisis forense. | P1 | Instalar servidor de hora local NavIC/GPS de estrato 1 de manera local. | Director de OT | |
Respuesta a Incidentes | Reporte a CERT-In / CSIRT-Power dentro de las 6 horas. | Proceso informal que toma más de 24 horas para reportar. | Violación legal, sanciones regulatorias. | P0 | Implementar manual de ejecución SOAR y escalamiento interno de 2 horas. | CISO / Líder de RI | |
Cadena de Suministro | Verificación de antecedentes de proveedores y contratos de ciberseguridad. | Los contratos carecen de cláusulas específicas de la CEA. | Compromiso de la cadena de suministro por parte de terceros. | P2 | Modificar las plantillas de adquisiciones y las reglas de NDA. | Adquisiciones | |
Auditoría Externa | Auditoría anual realizada por un auditor acreditado por CERT-In. | Auditorías realizadas de manera irregular por una firma no acreditada. | Rechazo del informe de cumplimiento por parte de la CEA/Ministerio. | P0 | Emitir RFP para firma de auditoría acreditada por CERT-In. | CISO |
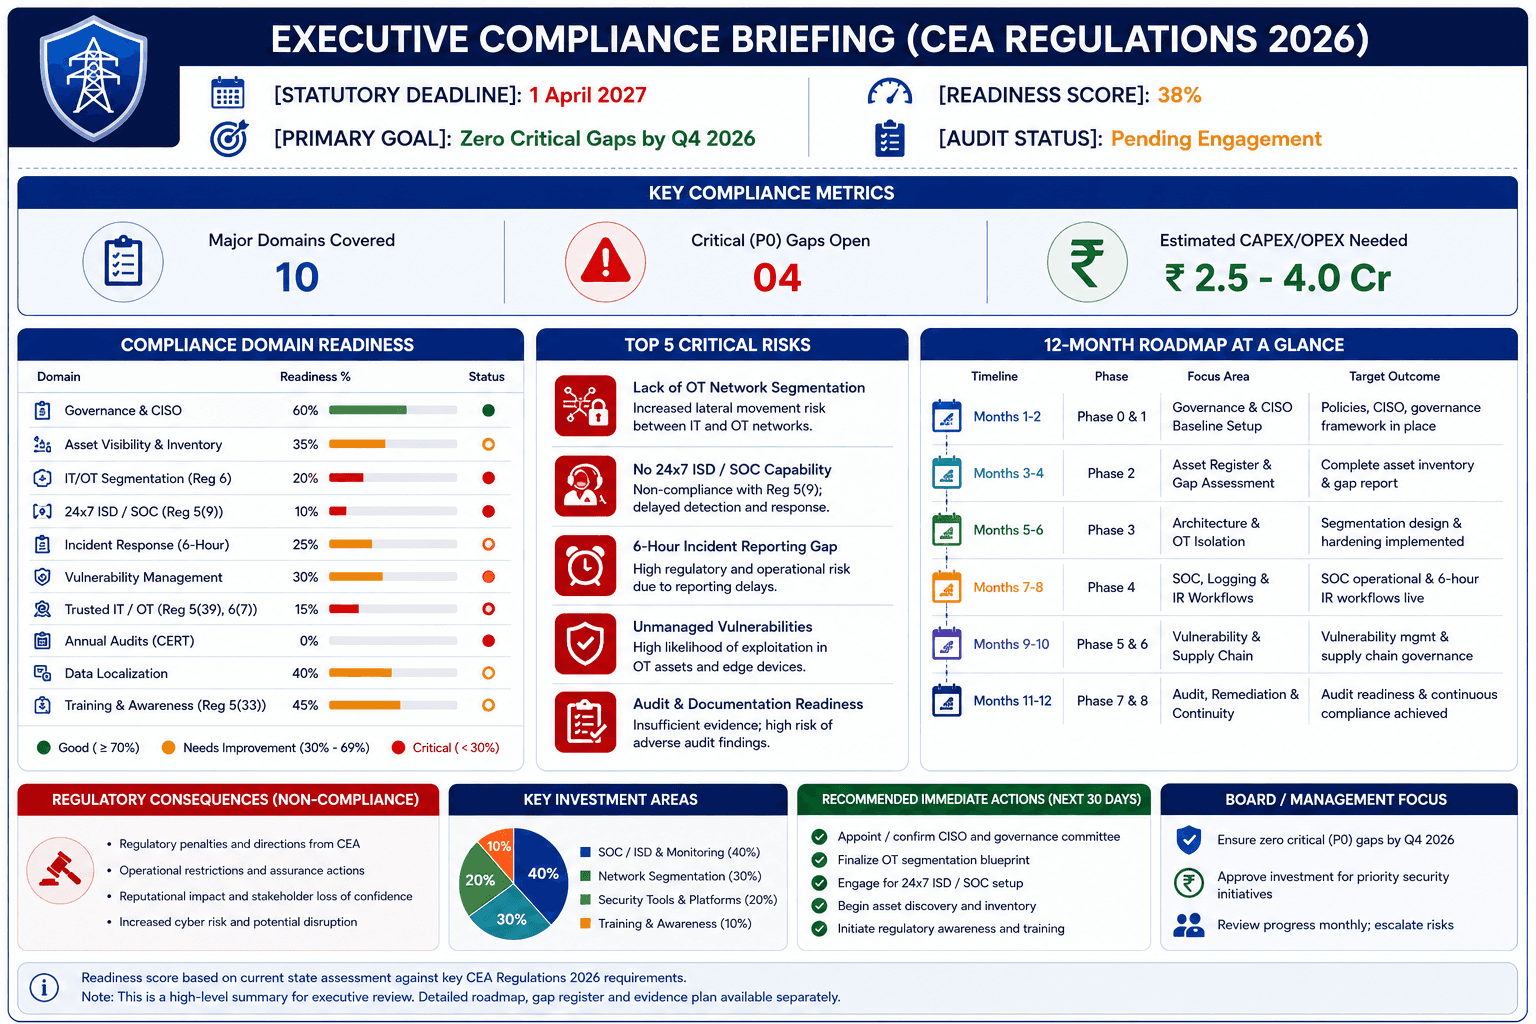
PART X — TABLERO PARA LA DIRECCIÓN Y LA JUNTA DIRECTIVA
PART XI — MALAS INTERPRETACIONES COMUNES
# | Concepto Erróneo Común | Lo que Realmente Dicen las Regulaciones | Interpretación Correcta | Implicación Operativa / Práctica |
1 | "Las Regulaciones de 2026 son solo recomendaciones actualizadas, como las directrices de 2021." | Las Regulaciones de 2026 fueron notificadas bajo la Sección 177 de la Ley de Electricidad de 2003 como regulaciones legales vinculantes. | El cumplimiento es legalmente obligatorio con aplicación legal, no es una guía voluntaria. | El incumplimiento puede ser escalado al Ministerio de Energía y a las autoridades regulatorias. |
2 | "Todas las subregulaciones deben estar implementadas para el 1 de abril de 2027." | Seis subregulaciones específicas (5(9), 5(24), 5(33), 5(39), 6(2), 6(7)) se difieren explícitamente a fechas de notificación independientes. | El cumplimiento de la línea base comienza el 1 de abril de 2027, pero los elementos diferidos conllevan plazos futuros independientes. | No retrase la preparación de la línea base mientras espera las fechas de las disposiciones diferidas. |
3 | "Toda entidad eléctrica de menos de 50 MW está completamente exenta de las regulaciones." | El umbral de 50 MW se aplica únicamente a plantas generadoras, unidades cautivas y ESS. La transmisión, la distribución y los centros de despacho de carga no tienen umbral de capacidad. | Todas las empresas de transmisión/distribución y SLDC deben cumplir plenamente, independientemente de su capacidad en megavatios. | Las pequeñas DISCOM o las líneas de transmisión privadas no pueden reclamar la exención de capacidad. |
4 | "Cualquier auditor acreditado por CERT-In puede auditarnos de forma indefinida." | La Regulación 8 exige la rotación de auditores después de tres compromisos consecutivos. | Los auditores acreditados deben rotarse cada 3 años. | Los equipos de adquisiciones deben rastrear la gestión de los auditores para evitar la presentación de auditorías inválidas. |
5 | "Podemos realizar escaneos activos de vulnerabilidades en nuestras redes SCADA en vivo para construir nuestro registro de activos." | La Regulación 6 exige prácticas de tecnología operativa seguras y no disruptivas. El escaneo activo en OT en vivo puede colapsar los PLC heredados. | La identificación de activos en OT en vivo debe utilizar monitoreo pasivo de tráfico y descubrimiento no intrusivo. | Los escáneres de vulnerabilidades activos estándar de TI (por ejemplo, barridos activos de Nessus) no deben ejecutarse en subredes de OT en vivo. |
PARTE XII — LISTA MAESTRA DE TAREAS DE CUMPLIMIENTO DE LA CEA
Esta lista de verificación maestra se puede copiar directamente en herramientas de hojas de cálculo (Excel / Google Sheets) para el seguimiento del programa.
Prioridad | Acción | Base Regulatoria | Propietario Responsable | Fecha Límite Objetivo | Artefacto de Evidencia Primaria | Estado |
P0 | Nombrar un CISO y CISO Alterno legalmente elegibles (gestión de 3 años, ciudadano indio). | Reg 5(1)-(3) | Junta Directiva / RR. HH. | 30 Días | Resolución de la Junta y Carta de Nombramiento. | Abierto |
P0 | Aislar físicamente las redes de OT de la IT e Internet. | Reg 6(1) | Director de OT / IT | 60 Días | Diagramas de Red y Auditoría de Reglas de Firewall. | Abierto |
P0 | Establecer el flujo de trabajo de reporte de incidentes de 6 horas para CERT-In y CSIRT-Power. | Reg 5(18) | CISO / Líder de RI | 60 Días | Plan de Escalamiento de Incidentes y Registro de Prueba. | Abierto |
P0 | Contratar a un auditor acreditado por CERT-In para la auditoría integral anual. | Reg 8(1)-(4) | CISO / Adquisiciones | 180 Días | Contrato del Auditor y Prueba de Acreditación. | Abierto |
P1 | Construir un Registro de Ciberactivos completo para todos los activos de IT y OT. | Reg 5(12) | CISO / Propietarios de Activos | 90 Días | Base de Datos Maestra de Ciberactivos. | Abierto |
P1 | Actualizar la Política de Ciberseguridad para cubrir los 33 dominios obligatorios. | Reg 5(4) | CISO | 90 Días | Documento de Política Aprobado y Minutas de la Junta. | Abierto |
P1 | Instalar un servidor NTP local NavIC/GPS para la sincronización segura de hora en OT de manera no pública. | Reg 6(4) | Director de OT | 120 Días | Configuración del Servidor NTP y Registros de Sincronización de Estrato. | Abierto |
P1 | Exigir la localización de datos (residencia en la India) y el cifrado de todos los datos sensibles. | Reg 5(15) | CIO / CISO | 120 Días | Atestación de Residencia en la Nube y Registros de Cifrado. | Abierto |
P2 | Integrar cláusulas de seguridad de la CEA, NDA y requisitos de BGV del personal en los contratos de proveedores. | Reg 7(1)-(3) | Adquisiciones / Legal | 150 Días | Contratos de Proveedores y NDA Firmados. | Abierto |
P2 | Establecer el flujo de trabajo de remediación: Alto/Crítico en 1 mes, Med/Bajo en 3 meses. | Reg 8(5) | CISO / IT / OT | 180 Días | Seguimiento de Remediación de Auditorías. | Abierto |
P3 | Planificar la preparación para las disposiciones diferidas (SOC las 24 horas, los 7 días de la semana, ISO 27001, Adquisición Confiable). | Reg 5(9), 5(24), 5(39), 6(2), 6(7) | CISO | Continuo | Asignación de Presupuesto y Documento de Estrategia. | Abierto |
Reserve una sesión informativa gratuita sobre la Regulación de Ciberseguridad
de la CEA en el Sector Eléctrico de 2026
Lectura recomendada
Descargue la lista de verificación de cumplimiento de la Regulación de Ciberseguridad de la CEA en el Sector Eléctrico de 2026
Más sobre esta nueva regulación
Descargo de responsabilidad: Este documento está diseñado únicamente como una guía práctica de cumplimiento de ciberseguridad y no constituye asesoría legal. Las organizaciones deben remitirse a las Regulaciones de la CEA notificadas oficialmente en la Gaceta de la India y a las directrices o aclaraciones aplicables de las autoridades competentes para obtener interpretaciones autorizadas.
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

Fresenius medical care cyber incident: Investigating trusted access, third-party exposure and enterprise blast radius
Team Shieldworkz

OT Removable Media Security: Close the USB Risk Gap Before It Reaches Production
Team Shieldworkz
The Canva breach and the hidden risk of third-party trust
Prayukth K V

NERC CIP Compliance Assessment: Find Gaps Before Auditors Do
Team Shieldworkz

Beyond substitution: Strategic takeaways from India’s SCADA indigenisation
Team Shieldworkz

Investigative cyber threat research report: Colorado water utilities OT attacks
Prayukth K V






