Prayukth K V
Una investigación realizada por CERT Polska (NASK), dada a conocer el 8 de agosto de 2026, reveló los detalles de un ciberataque contra una planta de cogeneración de energía eléctrica y térmica (CHP) en Polonia. El incidente, ocurrido junto con una ofensiva más amplia contra la infraestructura renovable polaca el 29 de diciembre de 2025, representa el primer ciberataque documentado en el mundo real en el que actores de amenazas vulneraron una red de tecnología operativa (OT) al moverse lateralmente a través del Nombre de Punto de Acceso (APN) celular privado de un Operador del Sistema de Distribución (DSO).
Estos ataques también se sitúan dentro de un patrón generalizado de crecientes agresiones contra infraestructuras críticas perpetradas por entidades estatales nacionales.
Resumen
Categoría analítica | Detalles del incidente verificado |
Fecha del incidente | 29 de diciembre de 2025 (Investigación publicada el 8 de agosto de 2026 por CERT Polska) |
Instalación objetivo | Planta Municipal de Cogeneración de Energía Eléctrica y Térmica (CHP), Polonia |
Cobertura de población | Aproximadamente 50,000 residentes (calefacción urbana y generación local) |
Vector de ingreso primario | VPN FortiGate expuesta a Internet en un parque eólico de terceros Router celular Teltonika APN Privado del DSO |
Activos OT impactados | PLC WAGO PFC200, PLCs Siemens S7 (S7-300, S7-1200, S7-1500), servidores serie y switches Moxa |
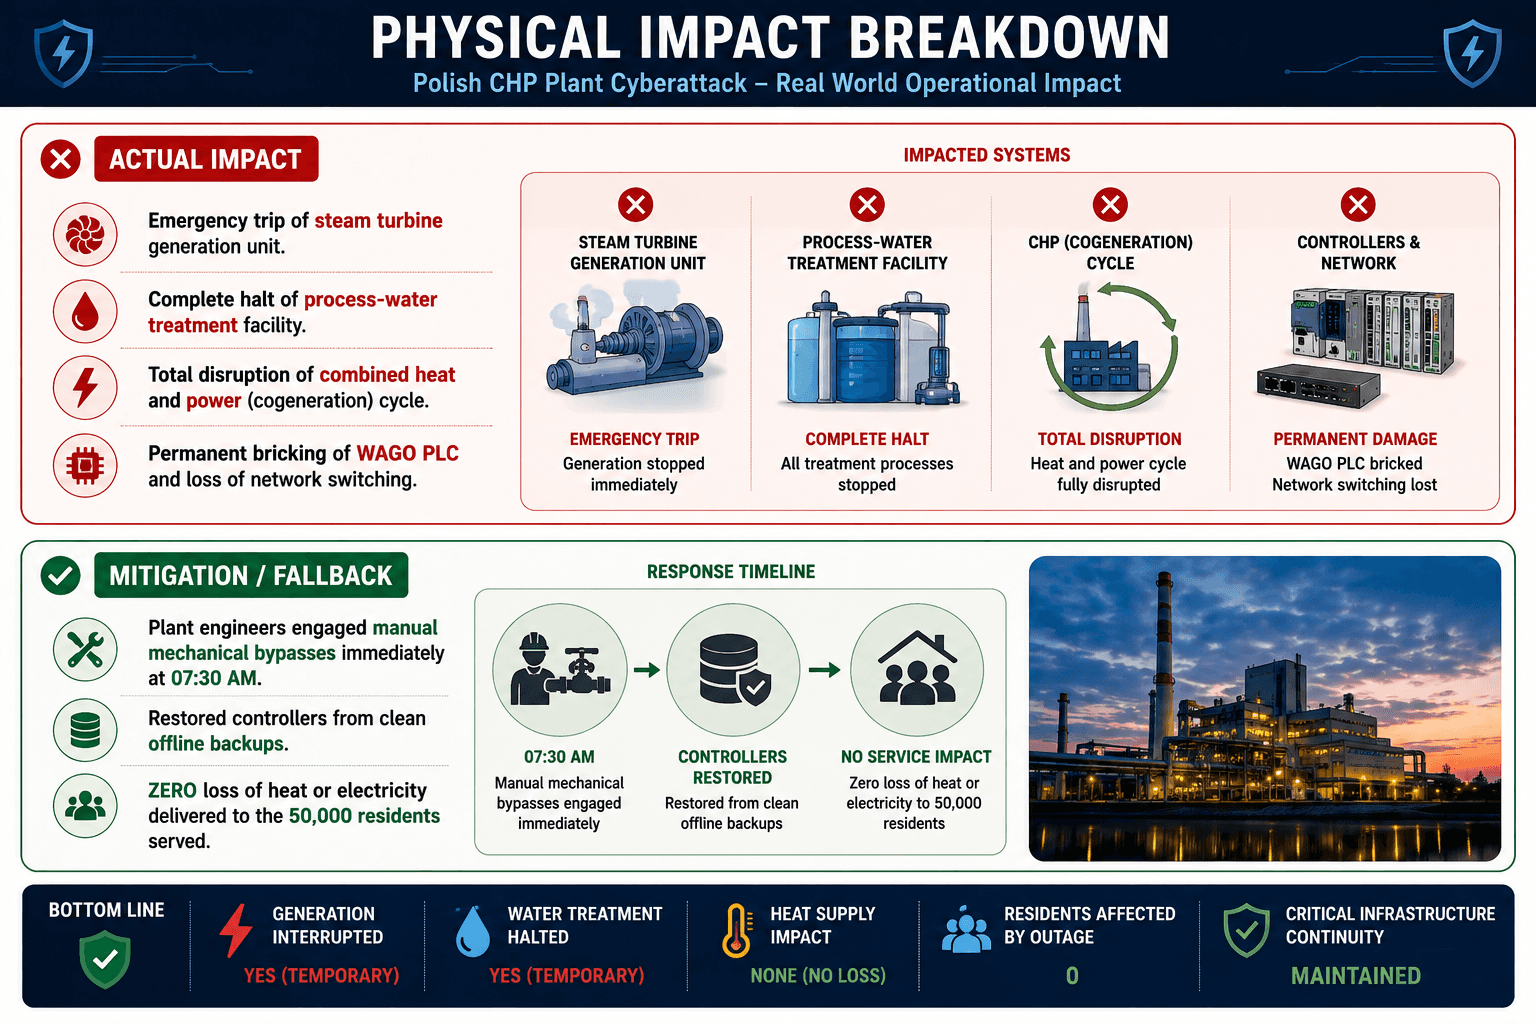
Impacto físico | Apagado de emergencia de turbina de vapor y sistema de tratamiento de agua de proceso; cogeneración detenida |
Interrupción del suministro | Cero pérdidas de electricidad o calefacción para los consumidores (Mitigado mediante respaldo operativo manual) |
Atribución | La atribución sigue siendo disputada. CERT Polska atribuyó la campaña más amplia a Static Tundra, evaluado como vinculado al Centro 16 del FSB de Rusia. |
Confianza de atribución | Alta (Evaluación oficial de CERT Polska y alineación con la campaña más amplia de diciembre de 2025) |
Aunque la campaña inicial del 29 de diciembre de 2025 se dirigió a más de 30 sitios de energía renovable y a una gran instalación térmica, esta intrusión secundaria en la planta de CHP se investigó durante más de tres meses debido a las medidas antiforenses desplegadas por el atacante. Shieldworkz ya ha analizado este incidente aquí.
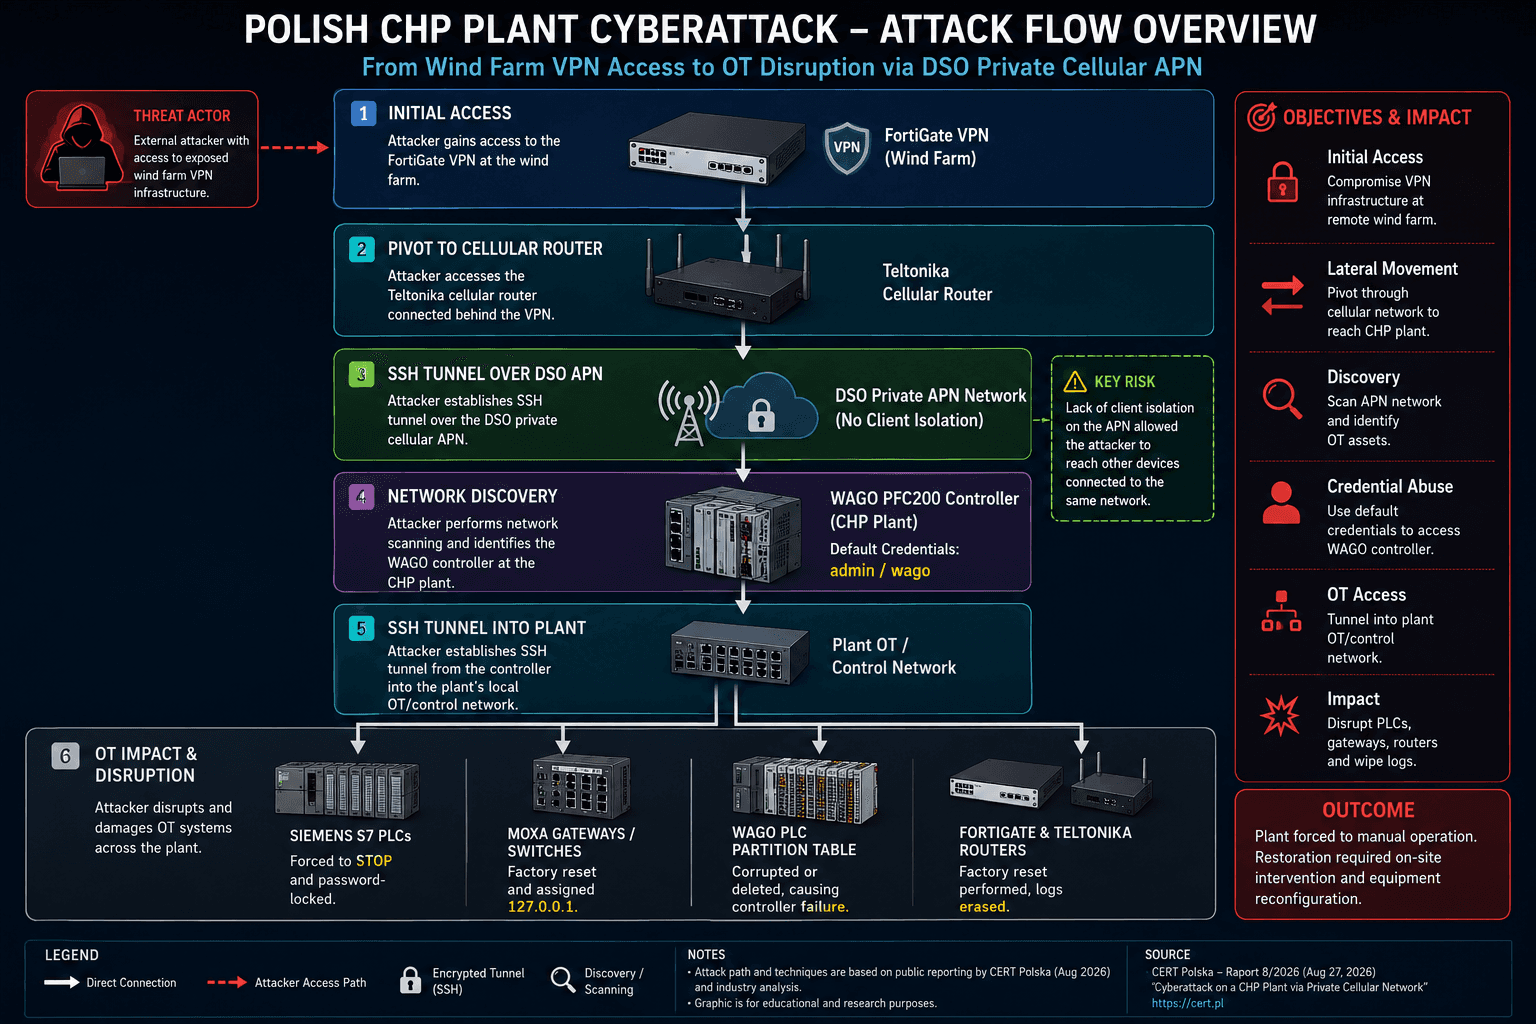
Los atacantes comprometieron un parque eólico remoto, crearon un túnel a través de su router celular hacia un APN privado gestionado por el DSO, escanearon la subred celular no segmentada, obtuvieron acceso a un PLC WAGO con credenciales predeterminadas en la planta de CHP y forzaron a los PLCs Siemens que controlaban turbinas críticas a entrar en modo STOP.
Reconstrucción de la cronología del incidente
La siguiente cronología se ha elaborado a partir de las revelaciones forenses publicadas por CERT Polska y CSIRT NASK.
Fecha / hora | Etapa | Detalles de la acción y el evento | Nivel de evidencia | Confianza |
Antes del 18 de dic. de 2025 | Ingreso Inicial | El actor de amenazas obtuvo acceso a un dispositivo perimetral/VPN FortiGate expuesto a Internet; el mecanismo preciso de acceso inicial no se ha establecido públicamente | HECHO CONFIRMADO | Alta |
18 de dic. de 2025 | Reconocimiento del APN | Se estableció un túnel SSH a través de un router celular Teltonika en el parque eólico para llegar al APN Privado del DSO. El escaneo de red localiza un PLC WAGO PFC200 que expone una interfaz de usuario de gestión web. | EVALUACIÓN OFICIAL | Alta |
18–28 de dic. de 2025 | Persistencia y Mapeo OT | El atacante inicia sesión en el PLC WAGO con credenciales predeterminadas (admin/wago), habilita SSH y crea un túnel hacia la subred OT interna de la planta de CHP para mapear los controladores. | EVALUACIÓN OFICIAL | Alta |
29 de dic. de 2025 (~06:00–07:15) | Ejecución del Sabotaje | Los PLCs Siemens S7-300, S7-1200 y S7-1500 son forzados a modo STOP y protegidos con contraseña. Los sistemas de turbina de vapor y tratamiento de agua se apagan. | HECHO CONFIRMADO | Alta |
29 de dic. de 2025 (~07:15–07:30) | Inutilización de Dispositivos | El atacante corrompe la tabla de particiones del PLC WAGO y restablece a valores de fábrica 7 gateways serie Moxa y 3 switches, asignando la IP inaccesible 127.0.0.1. Los routers Teltonika y FortiGate se restablecen a fábrica para borrar los registros. | HECHO CONFIRMADO | Alta |
29 de dic. de 2025 (07:30) | Respuesta y Contención | Los operadores de la planta detectan el disparo de la turbina durante el mantenimiento programado. Se activa el respaldo manual. Los equipos de respuesta aíslan las interfaces APN mientras las sesiones del intruso siguen activas. | HECHO CONFIRMADO | Alta |
El APN Celular Privado: Análisis de riesgo arquitectónico
La conclusión más significativa de la revelación de CERT Polska es la demostración del movimiento lateral a través de un Nombre de Punto de Acceso (APN) privado gestionado por el operador de telefonía.
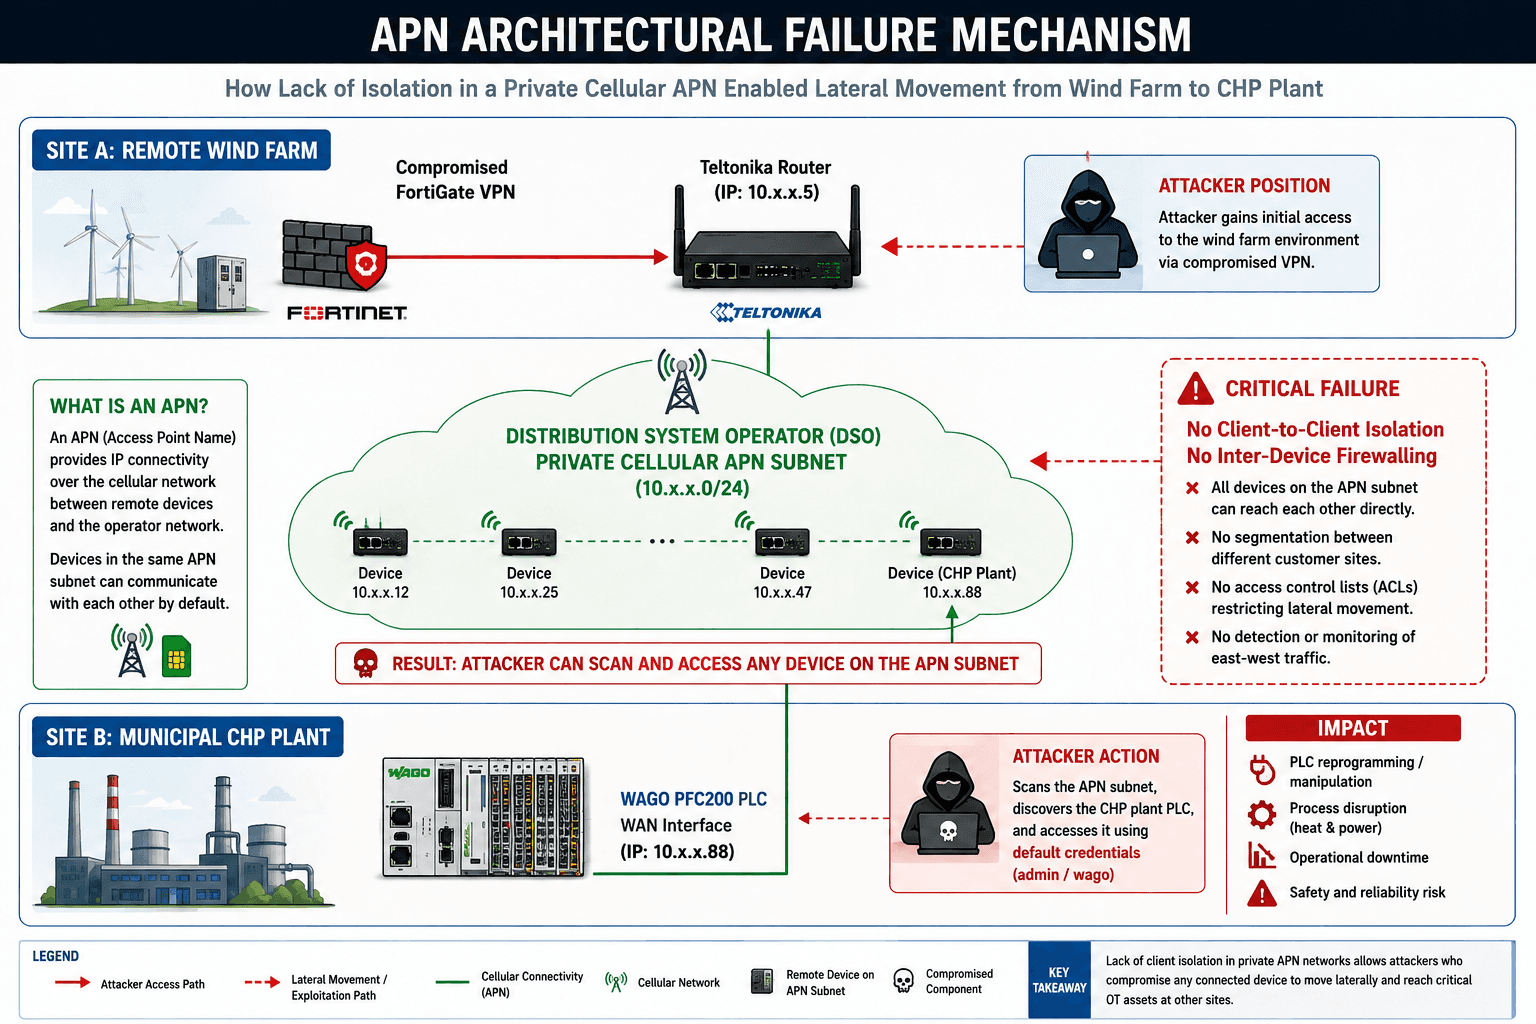
¿Qué es exactamente un APN Celular Privado?
Un Nombre de Punto de Acceso (APN) privado es esencialmente un parámetro de gateway configurable que se utiliza en redes celulares (4G/5G) para enrutar el tráfico de dispositivos móviles directamente a la red IP privada de una corporación o empresa de servicios públicos, evitando la internet pública. Las empresas de servicios públicos implementan habitualmente APNs privados para conectar Unidades de Terminal Remota (RTUs), medidores inteligentes, subestaciones y activos de generación distribuidos geográficamente de vuelta a una central maestra SCADA.
¿Por qué se utilizó aquí?
El Operador del Sistema de Distribución (DSO) exigía conexiones de APN privado para recopilar telemetría y datos de control remoto de las subestaciones y los sitios de generación de toda la región. La planta de CHP y el parque eólico eran entidades comerciales independientes, pero ambos se conectaban al mismo APN gestionado por el DSO para comunicar los datos de control de la red eléctrica.
Fallos arquitectónicos y suposiciones de seguridad erróneas
Confianza implícita en redes de operadores privados: Los operadores suelen asumir que debido a que un APN utiliza un espacio de direcciones privadas RFC 1918 entregado a través de torres celulares, actúa como una red aislada físicamente (air-gapped). Un APN privado proporciona enrutamiento privado y separación de tráfico de la internet pública, pero no proporciona automáticamente aislamiento de seguridad entre cada suscriptor o sitio conectado. El hecho de que un dispositivo conectado pueda alcanzar a otro depende de la arquitectura del APN del operador, el enrutamiento, el filtrado y los controles de aislamiento de clientes.
Falta de aislamiento de cliente a cliente: El APN celular del DSO carecía de aislamiento punto a punto o de cliente. Una vez que el adversario obtuvo acceso por SSH en el router Teltonika del parque eólico, el APN enrutó el tráfico directamente entre el router del parque eólico y el controlador de la planta de CHP.
Interfaces administrativas expuestas en puertos WAN: El PLC WAGO PFC200 de la planta de CHP tenía su interfaz de administración web expuesta en su interfaz celular (WAN), protegida únicamente por credenciales predeterminadas de fábrica (admin/wago).
Falta de firewalls de ingreso/egreso detrás de los gateways celulares: No existía ningún firewall perimetral en línea entre la interfaz del módem celular y la red interna de control de la planta, lo que permitió al atacante establecer túneles SSH a través del PLC directamente hacia la red de área local de la planta.
Una capa de conectividad privada puede convertirse en un límite de confianza OT interorganizacional.
Un APN celular puede proporcionar conectividad privada sin proporcionar aislamiento de seguridad entre cada sitio conectado. Si múltiples organizaciones comparten una red privada enrutada y un activo conectado resulta comprometido, el propio APN puede convertirse en una ruta de movimiento lateral a menos que se implementen explícitamente el aislamiento de suscriptores, controles de enrutamiento y la aplicación de límites de seguridad en OT.
Análisis técnico de los sistemas afectados e impacto físico
Matriz de impacto en los sistemas
Sistema / Activo | Zona IT / OT | Acción tomada por el atacante | Impacto operativo y físico | Fuente de evidencia |
Firewall/VPN FortiGate | Perímetro IT/OT | Se obtuvo acceso de administrador; posteriormente se restableció a valores de fábrica | Protección perimetral destruida; registros borrados | CONFIRMADO |
Router Teltonika | Perímetro OT | Utilizado como host de salto para túnel SSH; luego se restableció a fábrica a la IP 127.0.0.1 | Pérdida del canal de telemetría remota | CONFIRMADO |
PLC WAGO PFC200 | OT Nivel 1 | Accedido mediante interfaz web; SSH habilitado; tabla de particiones corrompida | Restablecimiento de fábrica, resultando en la pérdida de evidencia de configuración y registros locales. | CONFIRMADO |
Siemens S7-300 / 1200 / 1500 | OT Nivel 1 | Colocado en modo STOP; lógica protegida contra escritura mediante contraseña | Turbina de vapor detenida; tratamiento de agua detenido; cogeneración suspendida | CONFIRMADO |
Servidores Serie Moxa (x7) | OT Nivel 1 | Restablecidos a fábrica; contraseña de administrador modificada; IP configurada en 127.0.0.1 | Comunicación serie a Ethernet interrumpida en toda la planta | CONFIRMADO |
Switches Moxa (x3) | OT Nivel 2 | Restablecidos a fábrica mediante script automatizado; IP configurada en 127.0.0.1 | Colapso del direccionamiento de la red local de la planta | CONFIRMADO |
Sistemas de Seguridad (SIS) | Seguridad OT (Safety) | No se documentó manipulación directa de las válvulas mecánicas de disparo independientes | La planta se disparó de forma segura al modo a prueba de fallos | INFERENCIA TÉCNICA |
Consecuencias físicas: Reales vs. potenciales
Atribución y relación con la campaña de diciembre de 2025
El análisis de atribución vincula este incidente con la ciber-campaña más amplia dirigida a la infraestructura nacional polaca el 29 de diciembre de 2025.
Relación entre las revelaciones de 2025 y 2026
Misma Campaña Principal: El ataque a esta instalación secundaria de CHP ocurrió el exacto mismo día (29 de diciembre de 2025) que el ataque contra 30 instalaciones de energía renovable y una instalación principal de CHP.
Motivo del retraso en la divulgación: Aunque el análisis de la campaña principal se publicó el 30 de enero de 2026, la investigación de esta instalación tomó más de tres meses debido a las extensas medidas antiforenses ejecutadas por el adversario (corrupción de tablas de particiones, restablecimiento de switches a la IP 127.0.0.1, borrado de registros de FortiGate).
Convergencia de TTPs: El restablecimiento automatizado de los servidores de dispositivos serie Moxa a direcciones IP inaccesibles (127.0.0.1) fue idéntico tanto en las instalaciones renovables como en esta planta de CHP.
Evidencias de la relación con la campaña de diciembre de 2025
Las fechas son las mismas
Sector objetivo similar
Clases de dispositivos similares
Comportamiento destructivo/antiforense similar
Modificaciones de configuración similares en equipos Moxa
Infraestructura/TTPs similares, según lo documentado independientemente
Estas similitudes respaldan la evaluación de los incidentes como actividades relacionadas, pero no deben considerarse por sí solas como prueba concluyente de un único operador sin una declaración de atribución explícita por parte de la autoridad investigadora.
Mapeo de MITRE ATT&CK para ICS
El siguiente mapeo cubre las técnicas verificadas por los registros forenses de CERT Polska.
Fase de ataque | Nomenclatura de la técnica | ID MITRE ATT&CK | Evidencia del incidente | Confianza |
Acceso Inicial | Servicios Remotos Externos | Explotación de VPN FortiGate expuesta a Internet en el parque eólico | Alta | |
Acceso Inicial | Cuentas Válidas | Autenticación en el PLC WAGO utilizando credenciales predeterminadas de fábrica (admin/wago) | Alta | |
Descubrimiento | Descubrimiento de Servicios de Red | Escaneo de la subred del APN del DSO para identificar interfaces web de PLC expuestas | Alta | |
Movimiento Lateral | Túneles de Red | Tunelización SSH desde el router Teltonika hacia el APN, y desde el PLC WAGO hacia la LAN de la planta | Alta | |
Inhibir Respuesta | Modificación de la Lógica de Control | PLCs Siemens configurados en modo STOP y bloqueados con contraseña | Alta | |
Impacto | Apagado / Interrupción del Sistema | Apagado forzado de la turbina de vapor y del proceso de tratamiento de agua | Alta | |
Impacto | Denegación de Control | Tabla de particiones del PLC WAGO corrompida; switches configurados en 127.0.0.1 | Alta |
Plan de defensa y lista de verificación de seguridad para APN privados
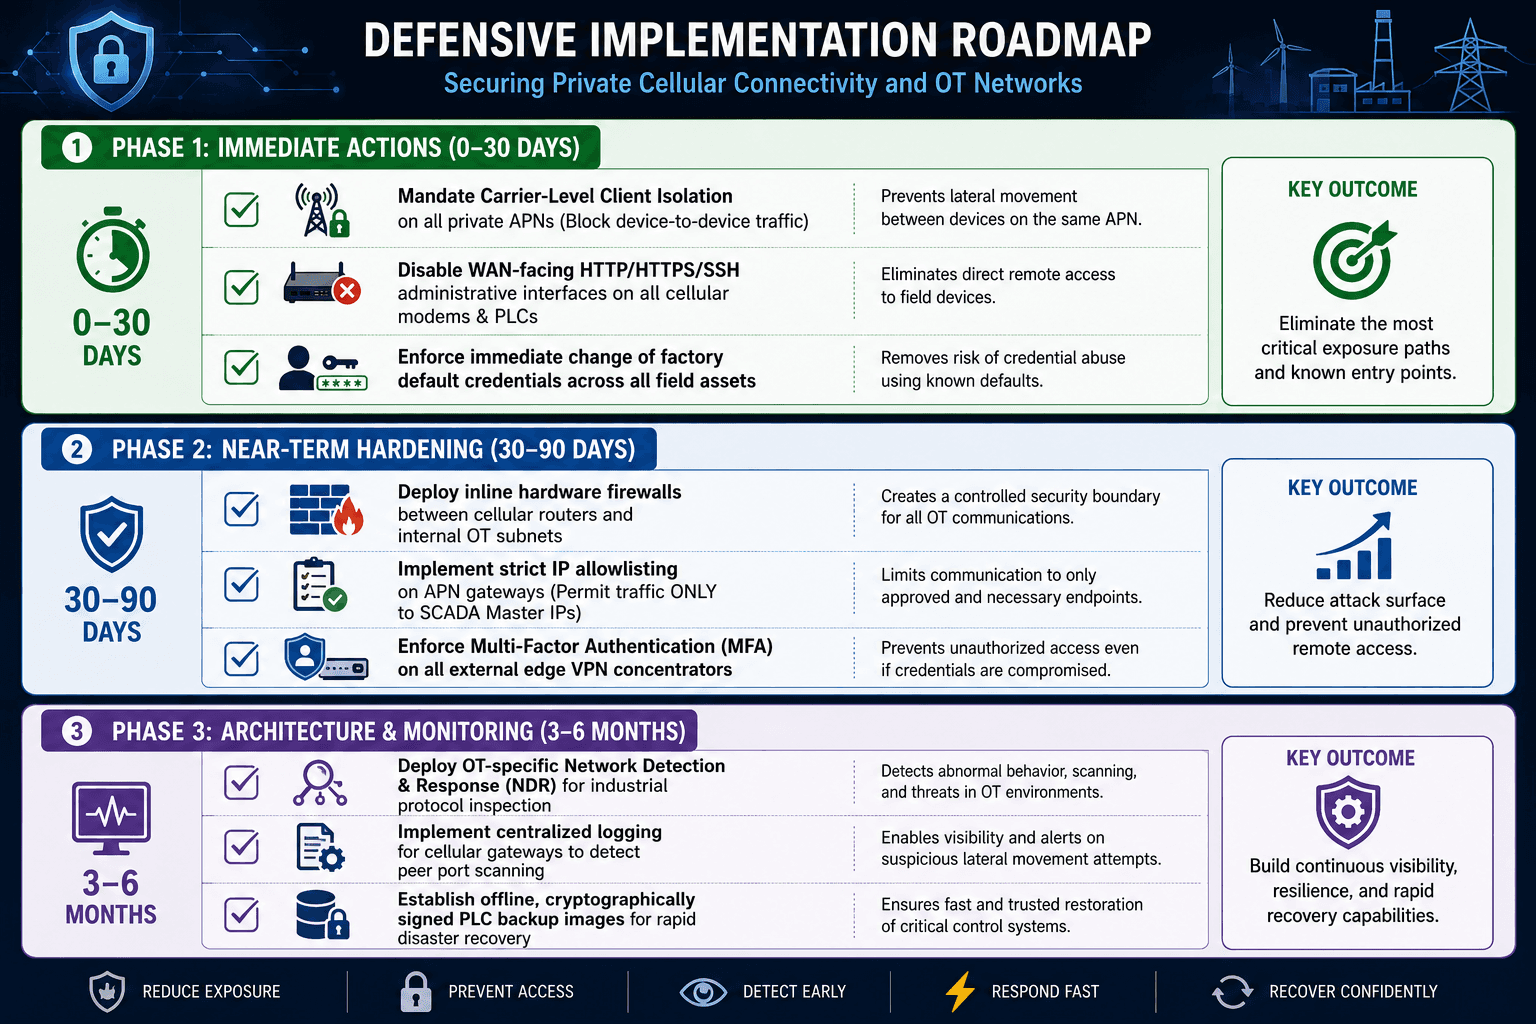
Lista de verificación de seguridad para APN Privados Dedicados
Controles del operador: Forzar el aislamiento punto a punto del APN directamente dentro de la configuración central del operador de red móvil (MNO).
Filtrado de límites de ingreso: Tratar cada interfaz de APN como una conexión WAN externa no confiable; nunca puentear las interfaces de APN directamente en los backplanes de los switches de la planta.
Autenticación de dispositivos: Implementar autenticación mutua basada en certificados X.509 (mTLS) para los dispositivos que finalizan los túneles APN.
Seguridad del plano de control: Deshabilitar protocolos administrativos sin autenticar (HTTP, Telnet, FTP) en las interfaces orientadas a la WAN.
Restricción de protocolos: Restringir el tráfico del APN estrictamente a los protocolos industriales requeridos (por ejemplo, DNP3, IEC 60870-5-104) mediante reglas de firewall de inspección activa (stateful), bloqueando el tráfico SSH o HTTP/S arbitrario.
Casos de uso de detección para SOC y OT-SOC
Caso de Uso 1: Reconocimiento entre pares de APN
Qué detectar: Tráfico IP originado desde una interfaz celular interna que intenta establecer conexiones a puertos TCP (22, 80, 443, 502) contra direcciones IP adyacentes en la misma subred celular.
Fuente de datos: Registros del firewall del router celular, NetFlow/IPFIX de los switches de la gateway del APN.
Respuesta recomendada: Aislar inmediatamente la interfaz del router a nivel del operador y revocar las credenciales del APN.
Caso de Uso 2: Cambio no autorizado del estado de operación del PLC (RUN a STOP)
Qué detectar: Mensajes de protocolos industriales (S7comm, CIP, Modbus) que contienen comandos de parada de PLC o modificación de lógica procedentes de IPs de host que no pertenecen a ingeniería.
Fuente de datos: Sensor de Detección y Respuesta de Red (NDR) de OT que replica los puertos SPAN de los switches de la planta.
Respuesta recomendada: Activar la verificación física de los parámetros de la turbina; cambiar los bloqueos de llave física del PLC al modo RUN para inhibir cambios de estado por software remoto.
Caso de Uso 3: Redireccionamiento automatizado de switches a bucle de retorno (loopback)
Qué detectar: Solicitudes de configuración masivas por SNMP o HTTP que reasignen direcciones IP de gateway a 127.0.0.1 o a subredes predeterminadas en múltiples dispositivos de red.
Fuente de datos: Envío de syslog del Sistema de Gestión de Red (NMS), registros de auditoría de AAA/TACACS+.
Respuesta recomendada: Interrumpir los enlaces de gestión remota, iniciar la recuperación mediante consola serie local y cargar configuraciones de referencia verificadas desde almacenamiento fuera de línea.
Lo que sabemos vs. Lo que no sabemos
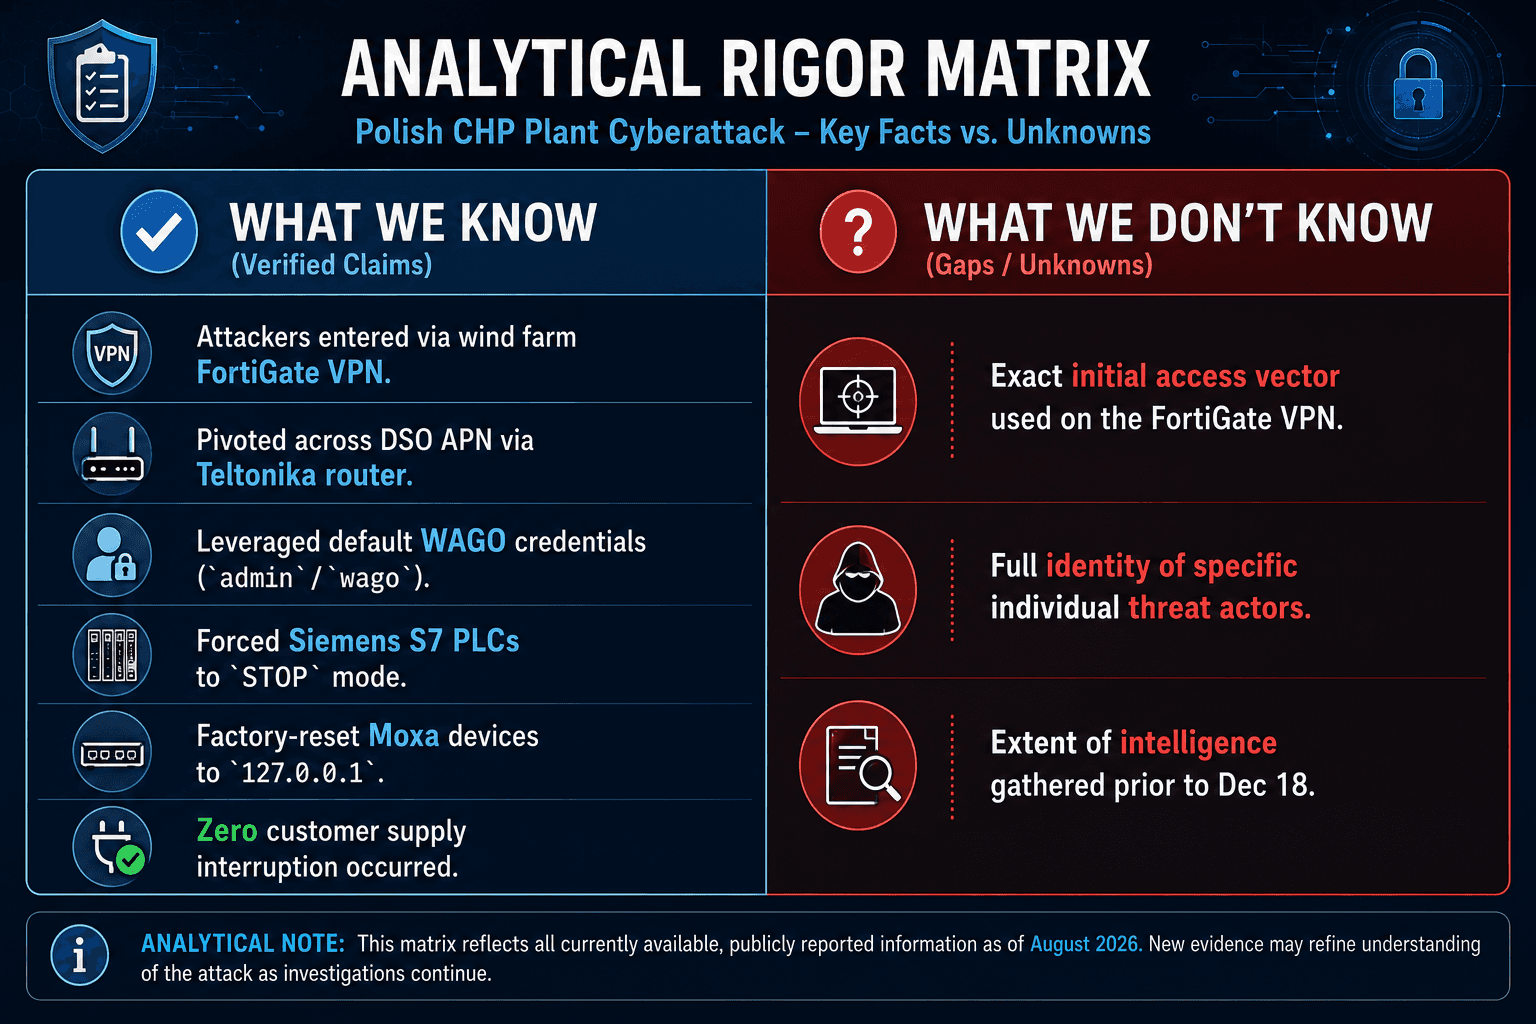
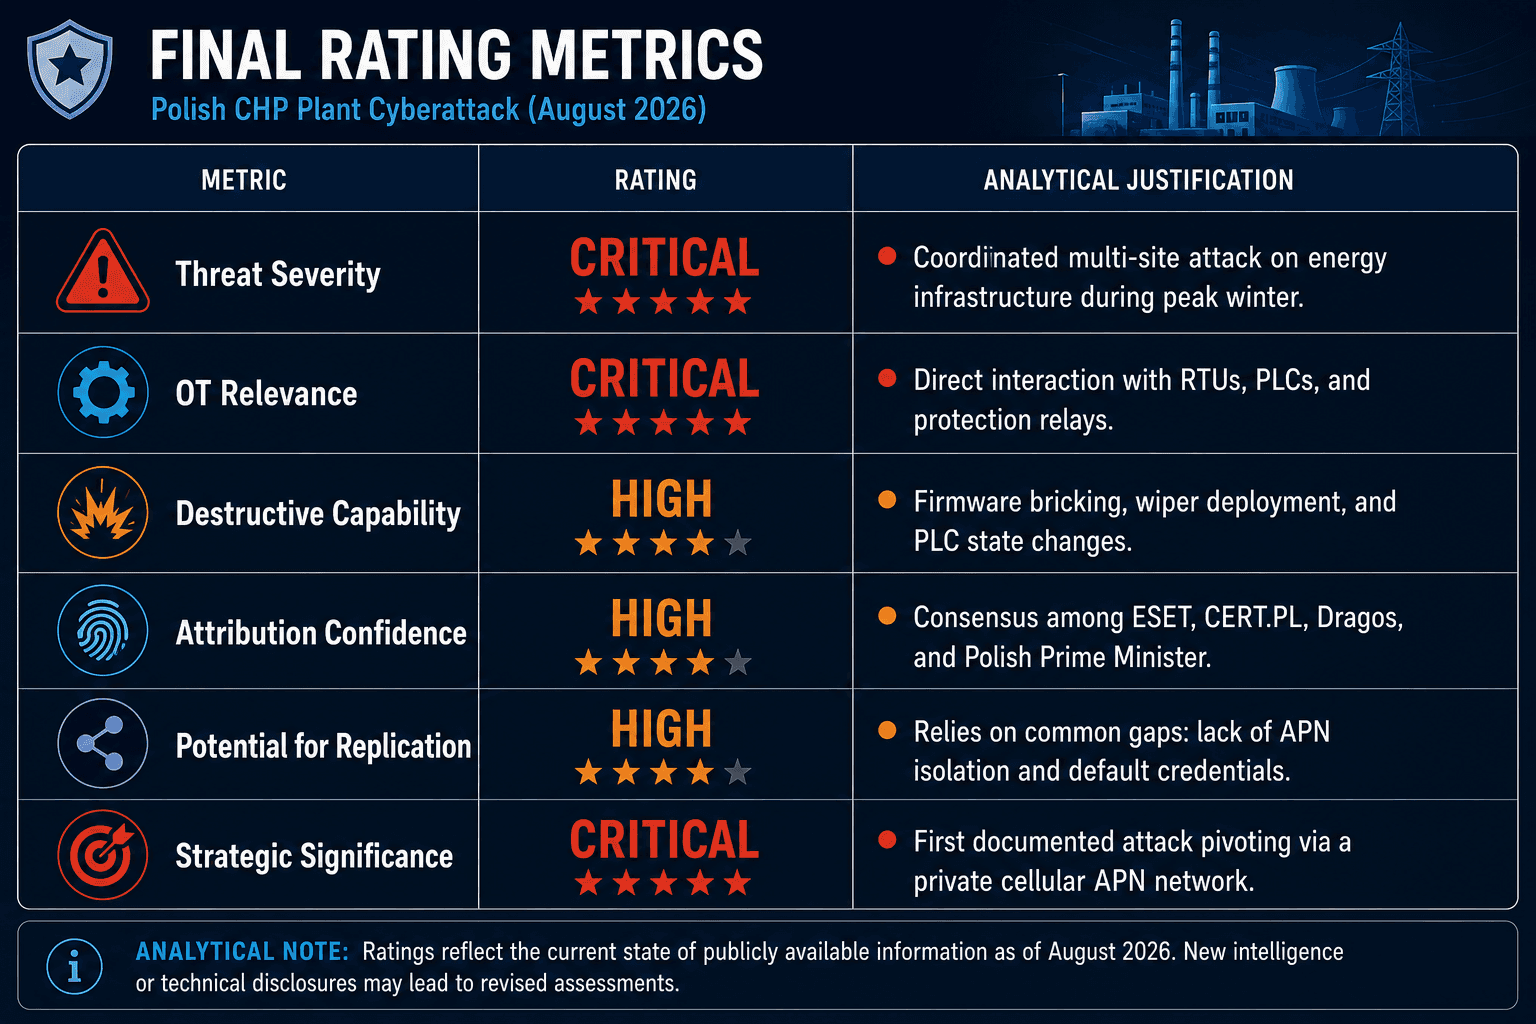
Evaluación analítica final
Categoría | Clasificación | Razonamiento analítico |
Severidad de seguridad OT | CRÍTICA | Manipulación directa de activos de control de Nivel 1 que resulta en disparos de procesos físicos. |
Riesgo ciberfísico | ALTO | Apagado de emergencia forzado de turbinas de vapor y agua de proceso durante la temporada de calefacción de invierno. |
Confianza de atribución | ALTA-Media | La atribución sigue en disputa, pero la participación de entidades de inteligencia rusas es segura. |
Capacidad destructiva | ALTA | Sabotaje funcional combinado (comandos STOP) con inutilización de dispositivos (tablas de partición corrompidas). |
Potencial de replicación | CRÍTICO | Los APN privados mal configurados que carecen de aislamiento de clientes están ampliamente desplegados en empresas de servicios públicos globales. |
Importancia estratégica | CRÍTICA | La revelación de CERT Polska parece documentar un caso inusual y potencialmente el primero documentado públicamente en el que los atacantes utilizan un APN celular privado como vía para el movimiento lateral hacia el entorno OT de otra organización. |
Reserve una sesión informativa gratuita sobre seguridad OT
Conozca nuestra solución de seguridad OT
Fuentes y referencias primarias
CERT Polska / CSIRT NASK: Anexo al Informe sobre el ciberataque al sector energético de diciembre de 2025, publicado el 8 de agosto de 2026.
Marco MITRE ATT&CK para ICS: Taxonomía de técnicas y referencias de mapeo, attack.mitre.org/matrices/ics.
Lectura recomendada
Plantilla gratuita de Plan de Respuesta a Incidentes para su infraestructura crítica
Guía fundamental de seguridad OT
Lista de verificación de las regulaciones CEA 2026
Lista de verificación para el mantenimiento de la ciberseguridad en OT
Un APN celular puede proporcionar conectividad privada sin ofrecer aislamiento de seguridad entre cada sitio conectado. Si varias organizaciones comparten una red privada enrutada y un activo conectado se ve comprometido, el propio APN puede convertirse en una ruta de movimiento lateral.
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

Deep investigation: Cyber compromise and data exfiltration at Air Traffic and Navigation Services (ATNS)
Prayukth K V

Anatomy of the Adif and Renfe Cyber Breach: AI-Assisted Intrusion and Impact
Team Shieldworkz

Fresenius medical care cyber incident: Investigating trusted access, third-party exposure and enterprise blast radius
Team Shieldworkz

OT Removable Media Security: Close the USB Risk Gap Before It Reaches Production
Team Shieldworkz
The Canva breach and the hidden risk of third-party trust
Prayukth K V

NERC CIP Compliance Assessment: Find Gaps Before Auditors Do
Team Shieldworkz