



Prayukth K V
Recientemente, la entidad estatal sudafricana que proporciona control de tráfico aéreo (ATC) y operaciones meteorológicas informó sobre un malware vinculado a ransomware que había infectado la red de tecnología operacional (OT). Esto se basa en documentos facilitados por la empresa Air Traffic and Navigation Services (ATNS).
Según ATNS, se evitó la escalada del ciberataque y el operador se prepara para una investigación detallada del incidente.
La documentación disponible a la que tuvo acceso el equipo de investigación de Shieldworkz señala dos eventos de seguridad significativos dentro de la infraestructura de ATNS: un incidente de malware que involucró un entorno de OT de soporte a los servicios meteorológicos de aviación en FAPE, y un asunto independiente de acceso/exfiltración de datos por parte de un actor interno en FAMM. La evidencia disponible públicamente aún no determina si los dos eventos estaban conectados operativamente.
Veredicto analítico central
Nuestra pregunta analítica central es la siguiente: ¿Fue este simplemente un incidente de ransomware que casualmente alcanzó un entorno de OT de aviación o revela una debilidad más trascendental en la arquitectura, las dependencias y la resiliencia operativa de la infraestructura moderna de tráfico aéreo?
El incidente en Air Traffic and Navigation Services (ATNS) ciertamente no es una infección de ransomware de TI empresarial rutinaria que se propagó hacia OT. La evidencia forense primaria, específicamente la Licitación/RFQ de ATNS ATNS/RFQ14/07/2026/27/IT-DIGITAL FORENSIC emitida en septiembre de 2026, revela un incidente bifurcado en infraestructura crítica:
Un compromiso dirigido a la red de OT en el Aeropuerto Internacional Chief Dawid Stuurman (FAPE / Port Elizabeth) que involucró herramientas asociadas a ransomware desplegadas dentro de un entorno de tecnología operacional de soporte a los Servicios de Tránsito Aéreo (ATS) relacionados con el clima, acompañado de telemetría verificada de exfiltración de datos hacia direcciones IP externas ubicadas en China.
Una campaña paralela de robo de datos impulsada por personal interno en el Aeropuerto Internacional de Mafikeng (FAMM) que involucró acceso no autorizado, extracción y exfiltración de conjuntos de datos personales y operativos por parte de personal interno.
Este incidente expone una vulnerabilidad estratégica en la aviación global: la dependencia no monitoreada del Control de Tráfico Aéreo (ATC) de redes de soporte operativo periféricas, específicamente los sistemas Meteorológicos de Aviación (Met) y de Gestión de Información Aeronáutica (AIM). Los atacantes no necesitan penetrar los núcleos de procesamiento de radar críticos para la seguridad para degradar la capacidad de navegación aérea; comprometer los flujos periféricos de OT meteorológica genera dudas sobre la integridad de los datos que obligan a los gestores de tráfico aéreo a recurrir a contingencias manuales, reducir las tasas de aceptación del espacio aéreo y sufrir una degradación operativa.
Reconstrucción y clasificación probatoria
Para establecer una base sustentada en evidencias, cada hallazgo analítico se clasifica de acuerdo con los protocolos estándar de confianza de inteligencia:
CONFIRMADO: Sustentado directamente por documentación oficial de ATNS, expedientes de adquisiciones o divulgaciones gubernamentales.
REPORTADO: Documentado por periodismo creíble o proveedores establecidos de inteligencia sobre amenazas.
AFIRMADO: Aseverado por actores de amenazas externos o terceros no verificados.
EVALUADO: Deducido mediante un riguroso razonamiento técnico y operativo basado en la telemetría disponible.
DESCONOCIDO: La telemetría o la evidencia pública es insuficiente para verificarlo.
Resumen de evidencias
Elemento analítico | Clasificación | Fuente / Base de telemetría | Contexto operativo |
Intrusión de malware en FAPE | CONFIRMADO | RFQ de ATNS ATNS/RFQ14/07/2026/27/IT-DIGITAL FORENSIC | Malware/conjunto de herramientas vinculado a ransomware detectado en el entorno de OT de soporte a los servicios relacionados con el clima para ATS en el Aeropuerto Internacional Chief Dawid Stuurman (FAPE). |
Exfiltración de datos a direcciones IP basadas en China | CONFIRMADO | Documento de alcance de RFQ de ATNS / Dark Reading | Los registros de logs mostraron exfiltración de datos salientes desde los sistemas de FAPE hacia direcciones IP externas registradas en China. |
Robo de datos por actor interno en FAMM | CONFIRMADO | RFQ de ATNS ATNS/RFQ14/07/2026/27/IT-DIGITAL FORENSIC | Acceso ilegal, copia y exfiltración de datos personales y operativos en el Aeropuerto de Mafikeng (FAMM) involucrando a empleados internos. |
Acción de contención por parte de ATNS | CONFIRMADO | Declaraciones oficiales de la RFQ de ATNS | Los equipos técnicos internos aislaron los sistemas y eliminaron el malware antes de emitir la RFQ forense de septiembre de 2026. |
Compromiso del procesamiento de radar en ruta | IMPROBABLE | Alcance y telemetría operativa de ATNS | Ninguna evidencia indica que los núcleos primarios de procesamiento de radar en ruta (Flight Data Processing System / Radar Data Processing System) hayan sido comprometidos. |
Cifrado activo de archivos por ransomware | NO CONFIRMADO | Alcance forense y telemetría técnica | El kit de herramientas de malware estaba presente; la evidencia pública no confirma que se hayan activado cargas útiles activas de archivos .encrypted ni notas de rescate operativas en la zona de OT. |
Impacto directo en suspensión de vuelos / cancelaciones | EVALUADO | Análisis operativo de ATS | La disrupción operativa se contuvo en flujos de trabajo de datos meteorológicos degradados en lugar de suspensiones totales de vuelos en tierra. |
Cronología confirmada del incidente
Intrusión inicial y compromiso operativo (Estimado)
T2–T3 2026
Un actor de amenazas no identificado establece acceso inicial a redes periféricas de soporte a las instalaciones operativas de ATNS. Se inician canales de exfiltración de datos desde la infraestructura operativa de FAPE hacia direcciones IP externas ubicadas en China.
Detección y contención de malware en FAPE
Finales de agosto de 2026
Sistemas de monitoreo automatizados en el Aeropuerto Internacional Chief Dawid Stuurman (FAPE) detectan actividad sospechosa y binarios asociados a ransomware dentro de la red de OT de soporte a los flujos de datos meteorológicos de aviación para los Servicios de Tránsito Aéreo. Los equipos técnicos internos de IT/OT de ATNS inician la contención de emergencia y la remediación del malware.
Descubrimiento paralelo de robo interno de datos en FAMM
Finales de agosto de 2026
Auditorías internas y el monitoreo de logs en el Aeropuerto Internacional de Mafikeng (FAMM) alertan sobre acceso no autorizado a repositorios de datos personales y operativos. La evidencia indica una exfiltración deliberada de datos por parte de empleados internos.
Licitación pública y emisión de RFQ
01 de septiembre de 2026
ATNS emite el documento oficial de licitación ATNS/RFQ14/07/2026/27/IT-DIGITAL FORENSIC solicitando una firma independiente de informática forense para realizar ingeniería inversa de malware, análisis de logs, recolección de evidencia con cadena de custodia y evaluación de impacto.
Cierre de propuestas de RFQ y escalada
08 de septiembre de 2026
Fecha de cierre formal de la licitación para propuestas de investigación forense. El alcance técnico exige determinar los vectores de infección, el alcance de la exfiltración de datos y los impactos de cumplimiento normativo/POPIA.
Divulgación pública de inteligencia
30 de septiembre de 2026
Dark Reading divulga detalles de los documentos de adquisición de ATNS, confirmando la exfiltración externa hacia direcciones IP chinas y destacando vulnerabilidades en los sistemas de soporte meteorológico de OT en la aviación.
2. Reconstrucción técnica del ataque
Reconstrucción de la cadena de ataque (kill chain) basada estrictamente en el alcance técnico divulgado y los patrones estándar de ataque a OT:
Observado
Malware identificado → Entorno de soporte meteorológico de OT involucrado → Investigación/contención → Comunicaciones salientes potenciales/identificadas → Investigación forense
Hipótesis
Acceso inicial → Escalada de privilegios → Movimiento lateral → Persistencia → Preparación de datos (staging) → Mecanismo de exfiltración
Análisis de reconstrucción etapa por etapa
Acceso inicial
Evidencia confirmada: La evidencia pública es insuficiente para determinar el vector exacto de acceso inicial.
Hipótesis plausibles:
Compromiso de la infraestructura de acceso remoto / VPN utilizada por contratistas de mantenimiento externos que dan servicio a las puertas de enlace de sensores meteorológicos del aeropuerto.
Phishing contra personal de ingeniería/mantenimiento de ATNS que resultó en el robo de credenciales.
Evidencia a favor: ATNS depende en gran medida del soporte de proveedores para las ayudas a la navegación y sensores meteorológicos de aeropuertos regionales.
Evidencia en contra: No hay divulgación pública de un proveedor específico comprometido.
Requerido para confirmación: Logs de firewall de ingreso, registros de autenticación VPN y artefactos de endpoint de los jump hosts de punto de entrada.
Ejecución y persistencia
Evidencia confirmada: Presencia de "malware/kit de herramientas vinculado a ransomware" en sistemas operativos en FAPE.
Hipótesis plausibles: Ejecución a través de binarios living-off-the-land (herramientas integradas de Windows o utilidades de administración de doble uso como PowerShell o PsExec) para posicionar binarios de ransomware y establecer tareas programadas o persistencia de servicios.
La evidencia pública es insuficiente para determinar la familia específica de malware o los hashes MD5/SHA256.
Escalada de privilegios y descubrimiento
Evidencia confirmada: La evidencia pública es insuficiente para determinar los mecanismos específicos de escalada.
Hipótesis plausibles: Explotación de vulnerabilidades de Windows sin parchar en estaciones de trabajo de ingeniería heredadas o recolección de credenciales mediante volcado de LSASS en hosts de frontera IT/OT deficientemente segmentados.
Movimiento lateral y acceso a OT
Evidencia confirmada: La intrusión cruzó desde los puntos de entrada iniciales hacia una red de OT de soporte a los servicios meteorológicos para ATS. Se identificó malware dentro de un entorno de OT de soporte a funciones de ATS relacionadas con el clima.
Hipótesis plausibles: Desplazamiento a través de estaciones de trabajo con doble interfaz (dual-homed) que conectan la red corporativa y la red del Sistema de Información Meteorológica (MIS), o mediante relaciones de confianza compartidas de Active Directory.
Impacto operativo y exfiltración
Evidencia confirmada: Logs de red verificados que indican exfiltración de datos hacia direcciones IP externas ubicadas en China.
Hipótesis plausibles: Uso de HTTP/S cifrado o protocolos C2 personalizados para transmitir configuraciones del sistema, registros de bases de datos meteorológicas o diagramas de red operativa fuera del entorno de FAPE antes del descubrimiento del malware.
Contención y recuperación
Evidencia confirmada: Los equipos técnicos de ATNS ejecutaron la contención y la eliminación del malware. Se contrató una firma independiente de informática forense mediante RFQ para validar la erradicación completa, inspeccionar artefactos en memoria y realizar análisis de causa raíz.
Investigación de la arquitectura de OT en aviación
Para comprender el radio de impacto, el sistema comprometido debe ubicarse dentro de un modelo funcional estricto de tecnología de aviación. El siguiente diagrama ilustra los límites operativos entre la OT de Gestión de Tránsito Aéreo de ATNS, la OT de Infraestructura Aeroportuaria y la TI Corporativa.

Distinciones arquitectónicas clave
OT de ATM/ATS de ATNS vs. OT aeroportuaria: ATNS opera sistemas de navegación aérea, radar y datos meteorológicos. Airports Company South Africa (ACSA) opera la infraestructura física del aeropuerto (iluminación, equipaje, sistemas de edificios). Un compromiso en la OT meteorológica de ATNS no otorga acceso a los controladores de edificios físicos de ACSA.
Procesamiento central de radar vs. OT de soporte meteorológico: El sistema de procesamiento de radar en ruta reside en una zona determinista y altamente restringida. El entorno de soporte meteorológico en sitios regionales (FAPE) recopila datos de los Sistemas de Observación Meteorológica Automatizada (AWOS) y suministra datos METAR/TAF a controladores y pilotos. Esta red periférica requiere conectividad externa para actualizaciones meteorológicas, lo que crea una superficie de ataque expandida.
Dimensiones del incidente
Evaluación de impacto a través de múltiples dimensiones operativas:
[Ciberintrusión] ──> [Pérdida de integridad de OT] ──> [Contingencia operativa] ──> [Acción de gestión de seguridad operacional]
(Malware en FAPE / (Sistemas meteorológicos (Entradas meteorológicas manuales / (Aumento de carga de trabajo
Exfiltración en FAMM) corruptos/no confiables) Capacidad reducida) del controlador / Espaciamiento)
1. Impacto operativo
Disponibilidad y confiabilidad: Se mantuvo la disponibilidad operativa del radar primario, pero se aislaron los flujos de datos meteorológicos automáticos, lo que obligó a los controladores de tráfico aéreo a depender de observaciones meteorológicas manuales o actualizaciones meteorológicas transmitidas por voz.
Capacidad y carga de trabajo: La transmisión manual del clima aumenta la carga de trabajo del controlador por aeronave, reduciendo la capacidad de procesamiento de vuelos por hora (Tasa de Aceptación) en FAPE durante condiciones meteorológicas de vuelo por instrumentos (IMC).
2. Impacto en la seguridad operacional
Conciencia situacional: La pérdida de actualizaciones meteorológicas automatizadas en tiempo real (p. ej., alertas de cizalladura del viento, mediciones de la base de nubes) degrada la conciencia situacional durante las aproximaciones de precisión.
Gestión de separación: Los controladores aumentan las distancias de separación entre aeronaves para compensar la carga de trabajo manual, evitando incidentes de seguridad operacional a costa de la eficiencia de los vuelos.
3. Fronteras cibernéticas y físicas
Confidencialidad: Brecha confirmada mediante exfiltración interna en FAMM y exfiltración externa hacia direcciones IP chinas en FAPE.
Integridad: Se introdujo un estado no confiable en los endpoints de OT meteorológica, requiriendo una validación forense completa antes de restaurar las canalizaciones de datos automatizadas.
Frontera física: El incidente alcanzó la capa de OT y provocó una degradación operativa, pero los controles de seguridad operacional impidieron consecuencias en la seguridad física o incidentes con aeronaves.
Investigación de la hipótesis de Irán y evaluación de atribución
Un aspecto crítico del análisis de inteligencia es evaluar la posible atribución a estados-nación sin forzar conclusiones.
Matriz de evaluación de atribución
Dimensión analítica | Incidente observado de ATNS | Actividad de amenazas iraníes documentada (p. ej., CyberAv3ngers, Agrius, MuddyWater) |
Clase de objetivo principal | Navegación Aérea Regional / OT Meteorológica | Energía, Agua, Transporte, Infraestructura de Israel/EE. UU./Golfo |
Objetivo técnico | Herramientas de malware dual + Exfiltración silenciosa de datos | Disrupción operativa rápida, pseudoransomware, despliegue de wipers |
Ejecución táctica | Encubierta, exfiltración a largo plazo, bajo nivel de ruido | Desfiguraciones ruidosas, bloqueos inmediatos, divulgaciones en Telegram |
Infraestructura observada | Endpoints de exfiltración ubicados en China | Infraestructura alojada en Rusia, Medio Oriente, redes VPS |

Evaluación analítica de atribución
Evidencia que respalda la participación iraní: Ninguna. No hay telemetría técnica, coincidencias de YARA ni solapamiento de C2 que vinculen la intrusión de ATNS con grupos de amenazas iraníes.
Evidencia que contradice la participación iraní: Las campañas iraníes en OT suelen enfatizar la disrupción rápida, la extorsión abierta o wipers destructivos acompañados de reivindicaciones públicas. El incidente de ATNS presenta exfiltración encubierta de datos hacia infraestructura de red china y una campaña localizada de robo de datos por personal interno.
Explicaciones alternativas:
Grupo de espionaje vinculado a China: Respaldado por logs de exfiltración verificados hacia direcciones IP en China, con el objetivo de recopilar inteligencia sobre infraestructura de transporte africana, movimientos de vuelos o registros de transporte VIP.
Grupo de ransomware con motivaciones financieras / Broker de acceso inicial: Despliegue oportunista de kits de herramientas de ransomware comercial, utilizando infraestructura proxy en Asia para la exfiltración.
Actor interno descontento / Robo de datos comerciales: En FAMM, exfiltración de datos ejecutada por empleados que operaron de manera independiente o en colusión con actores externos.
Atribución a Irán: No establecida
· “La evidencia disponible actualmente no proporciona una base técnica para atribuir el incidente de ATNS al estado iraní o a un actor alineado con él. La focalización informada en infraestructura crítica y entornos de OT es coherente con actividades previamente documentadas de múltiples actores criminales y vinculados a estados, incluidos grupos vinculados a Irán, pero esas características no son exclusivas de Irán”.
· “La ubicación de la infraestructura de exfiltración observada o sospechosa tampoco es suficiente para establecer o excluir la atribución. La geografía de la infraestructura debe tratarse como un indicador técnico que requiere correlación con malware, herramientas, victimología, tiempos operativos, artefactos de autenticación, reutilización de infraestructura y otra evidencia forense”.
· “En la actualidad, la participación iraní debe seguir considerándose una hipótesis de atribución en lugar de una conclusión de inteligencia”.
Comparación con ataques recientes a infraestructuras críticas
Dimensión | Incidente de ATNS (2026) | Ataque a Eurocontrol (2023) | Ciberataque a DP World (2023) | Colonial Pipeline (2021) |
Actor de amenazas | No revelado / Actor interno + Externo | Hacktivista (Killnet) | Financiero / Ransomware | Financiero (DarkSide) |
Objetivo principal | Espionaje y exfiltración de datos | Interrupción del servicio (DDoS) | Extorsión e interrupción | Extorsión |
Vector de acceso inicial | Proveedor / Remoto / Actor interno | Capa web pública | Puerta de enlace sin parchar | Credenciales VPN robadas |
Movimiento lateral IT → OT | Sí (Alcanzó OT meteorológica) | No (Solo Web/TI) | Parcial (Detención de sistemas de TI) | No (Parada preventiva de OT) |
Sistemas de OT afectados | Soporte meteorológico para ATS | Ninguno | BD de logística / Terminales | TI operativa de oleoductos |
Consecuencia operativa | Flujos meteorológicos degradados | Sitio web caído / Operaciones manuales | Operaciones portuarias paralizadas | Oleoducto suspendido 5 días |
Consecuencia en seguridad operacional | Cero (Carga de trabajo absorbida) | Cero | Cero | Cero |
Exfiltración de datos | Confirmada (IPs de China y actor interno) | No | Confirmada | Confirmada |
Observaciones analíticas únicas y poco debatidas
La cobertura habitual se centró en gran medida en la palabra "ransomware". Un análisis técnico profundo revela diez perspectivas críticas pasadas por alto por los medios tradicionales:
La infraestructura meteorológica es un vector de ataque asimétrico: La Gestión del Tránsito Aéreo moderna depende de flujos meteorológicos automatizados y digitalizados (AWOS, METAR, TAF) para los cálculos automatizados de perfiles de vuelo. Comprometer la integridad de los datos meteorológicos obliga a los controladores a la verificación manual, reduciendo instantáneamente la capacidad del espacio aéreo sin necesidad de tocar los sistemas de radar.
Reconocimiento previo al impacto vs. extorsión inmediata: La presencia de kits de herramientas de ransomware junto con la exfiltración silenciosa indica que el atacante se encontraba en una fase de "pre-impacto", mapeando la topología operativa y exfiltrando datos antes de ejecutar un cifrado destructivo.
El peligro de clasificar erróneamente la OT periférica: Las organizaciones a menudo clasifican los receptores de datos meteorológicos como "TI de baja criticidad" porque no controlan aeronaves físicas. Sin embargo, dado que alimentan directamente la toma de decisiones de ATS, su falla degrada operaciones críticas para la seguridad operacional.
Convergencia de amenazas internas con ciberintrusión: La ocurrencia simultánea del robo interno de datos en FAMM y el malware externo de OT en FAPE destaca cómo las brechas de seguridad física e interna agravan las vulnerabilidades cibernéticas durante incidentes críticos.
Puntos ciegos en la integridad de la configuración: Una vez que el malware toca un entorno de OT, el desafío principal no es simplemente eliminar el binario, sino demostrar la integridad absoluta de los archivos de configuración de los controladores, las calibraciones de los sensores y las líneas base del sistema.
Los protocolos de sensores heredados carecen de autenticación: Los convertidores de serie a Ethernet y las puertas de enlace de sensores meteorológicos heredados carecen de autenticación criptográfica, lo que permite la manipulación de datos mediante ataques man-in-the-middle una vez que se vulnera el segmento local de OT.
El costo oculto de la gestión remota de proveedores: Los aeropuertos regionales dependen de proveedores externos para el mantenimiento de las ayudas a la navegación y los sensores meteorológicos. Estos túneles persistentes de acceso remoto de proveedores rara vez se someten a inspección de Zero Trust.
Disrupción asimétrica a través de la duda sobre la integridad de los datos: Los atacantes no necesitan alterar los valores meteorológicos; simplemente sembrar dudas sobre la validez de los datos obliga a los responsables de la seguridad operacional del tráfico aéreo a suspender las operaciones automatizadas.
Brecha de escalabilidad en los ejercicios de contingencia manual: Aunque los controladores de tráfico aéreo se entrenan para operaciones manuales, el procesamiento manual no puede sostener la densidad del tráfico moderno en horas pico, lo que genera retrasos en cascada en los vuelos.
Gobernanza aislada entre ciberseguridad y seguridad operacional de la aviación: La respuesta a incidentes en la aviación a menudo trata la seguridad de TI y los Sistemas de Gestión de la Seguridad Operacional (SMS) como dominios separados, lo que retrasa las decisiones operativas conjuntas basadas en riesgos.
Rutas potenciales de ataque hacia la OT de aviación
Las siguientes hipótesis analíticas mapean posibles rutas de entrada al entorno operativo de ATNS:
[HIPOTÉTICO / NO CONFIRMADO EN ESTE INCIDENTE]
Ruta 1: Red corporativa -> DMZ de IT/OT -> Estación de trabajo de OT meteorológica
Internet --> Phishing / Robo de credenciales --> Active Directory corporativo --> Jump Host dual-homed --> OT meteorológica de FAPE
Ruta 2: Acceso de proveedores externos -> Puerta de enlace de mantenimiento remoto -> Red de sensores
Laptop del proveedor --> VPN comprometida / AnyDesk --> Servidor de acceso remoto --> Red de OT de AWOS del aeropuerto regional
Ruta 3: Exposición directa de puertas de enlace meteorológicas perimetrales
Internet --> Router de borde sin parchar / Puerta de enlace serie --> Servidor de datos meteorológicos --> Terminal de visualización de ATS
Ruta 4: Movimiento lateral facilitado por personal interno
Acceso físico de empleado local --> USB / Puerto de mantenimiento local --> Estación de trabajo de OT / Canal de exfiltración
Evaluación de hipótesis de rutas de ataque
Ruta 1: Desplazamiento de TI corporativa a OT a través de Jump Host
Técnicamente plausible: Alta. Ruta común para kits de herramientas de ransomware originados en TI que se trasladan a zonas operativas.
Telemetría requerida: Solicitudes de tickets Kerberos de Active Directory, logs de RDP/SSH entre la DMZ de TI y OT, IDs de evento de Sysmon 1 (Creación de procesos) y 3 (Conexión de red).
Controles defensivos: Microsegmentación, autenticación multifactor en todos los jump hosts, deshabilitación de la confianza entre dominios.
Ruta 2: Puerta de enlace de mantenimiento remoto de terceros comprometida
Técnicamente plausible: Muy alta. Las ayudas a la navegación y las estaciones meteorológicas son mantenidas con frecuencia de forma remota por contratistas regionales o extranjeros.
Telemetría requerida: Logs de sesión VPN, marcas de tiempo de autenticación de proveedores, tráfico C2 saliente inesperado desde servidores de salto de proveedores.
Controles defensivos: Aprobación de acceso Just-In-Time (JIT), grabación de sesiones, listas blancas estrictas de IP.
Impacto en el sector de la aviación global y cadenas de dependencia
El incidente de ATNS sirve como un caso de estudio crítico para los Proveedores de Servicios de Navegación Aérea (ANSP) y los operadores de aeropuertos a nivel mundial.

Vulnerabilidades transferibles para operadores globales
Pilas tecnológicas compartidas: Los ANSP a nivel global utilizan sistemas de ATM estandarizados y protocolos estandarizados de integración meteorológica (OACI IWXXM, TAC). Las vulnerabilidades en las integraciones de soporte son sistémicas en toda la industria.
Dependencias transfronterizas de datos: Las Regiones de Información de Vuelo (FIR) intercambian continuamente planes de vuelo, trazas de radar y pronósticos meteorológicos. Un flujo de datos comprometido en una FIR impacta la gestión del espacio aéreo internacional adyacente.
Análisis de superficie de ataque en OT de aviación
Superficie de ataque / Activo | Amenaza principal | Exposición técnica | Consecuencia operativa | Control preventivo | Oportunidad de detección |
Sistemas Meteorológicos Automatizados (AWOS) | Suplantación de datos / Malware | Convertidores serie/Ethernet no autenticados | Datos de viento/visibilidad corruptos que obligan a operaciones manuales | Firma criptográfica de payloads; aislamiento de red | Detección de anomalías en los límites de datos de sensores |
Puertas de enlace VPN remotas de proveedores | Robo de credenciales / Explotación | Túneles de terceros siempre activos y sin monitorear | Puente directo hacia la subred de OT | MFA + aprobación de acceso Just-In-Time | Horarios o volúmenes de conexión inesperados |
Estaciones de Trabajo de Ingeniería (EWS) | Ransomware / Despliegue de RAT | Interfaces dual-homed, SO sin parchar | Pérdida de capacidades de configuración de OT | Listas blancas de aplicaciones; deshabilitación de puertos USB | Monitoreo de creación de procesos (Sysmon/EDR) |
Sistemas de Información Aeronáutica (AIM) | Robo interno de datos / Manipulación | Acceso de usuarios internos con privilegios excesivos | Exfiltración de rutas de vuelo y logs confidenciales | Mínimo privilegio; PAM; controles DLP | Consultas excesivas de exportación de base de datos |
Sistemas de Comunicación por Voz (VCS) | Denegación de servicio | Redes VoIP / RoIP basadas en IP no segmentadas | Pérdida de comunicaciones tierra-aire de controladores | Separación física/VLAN dedicada | Alertas de anomalías en el volumen de tráfico de red |
Mapeo de estándares y marcos regulatorios
Mapeo de las defensas de OT requeridas frente a estándares internacionales establecidos de ciberseguridad y aviación:
Dominio de control | OACI Doc 9985 / Seguridad de la aviación | NIST SP 800-82 Rev 3 / IEC 62443 | Implementación práctica en OT de aviación |
Gestión de riesgos | Doc 9985 Sec 3.2 (Evaluación de riesgos) | IEC 62443-2-1 Cl. 4.2 | Realizar evaluaciones conjuntas de ciberseguridad y seguridad operacional (HAZOP + Ciberseguridad). |
Visibilidad de activos | Doc 9985 Sec 4.1 (Identificación de sistemas) | NIST SP 800-82 Sec 5.2 | Descubrimiento pasivo de redes de OT; inventario automatizado de dispositivos AWOS/CNS. |
Segmentación de red | Marco de ciberseguridad de la OACI | IEC 62443-3-3 Requisitos de seguridad del sistema (SR) 5.2 | Aplicar zonificación estricta del Modelo Purdue; DMZ de OT entre redes de TI y ATS. |
Identidad y acceso | EASA Part-IS IS.D.005 | NIST SP 800-82 Sec 6.2 | MFA por hardware para todo acceso de mantenimiento a OT; eliminar cuentas compartidas. |
Integridad de configuración | OACI Doc 9985 App B | IEC 62443-4-2 SR 7.6 | Monitoreo automatizado de integridad de línea base para servidores de radar y meteorológicos. |
Arquitectura defensiva para OT de aviación
Una defensa resiliente de OT en aviación requiere un modelo de seguridad multicapa adaptado a los servicios de tránsito aéreo:
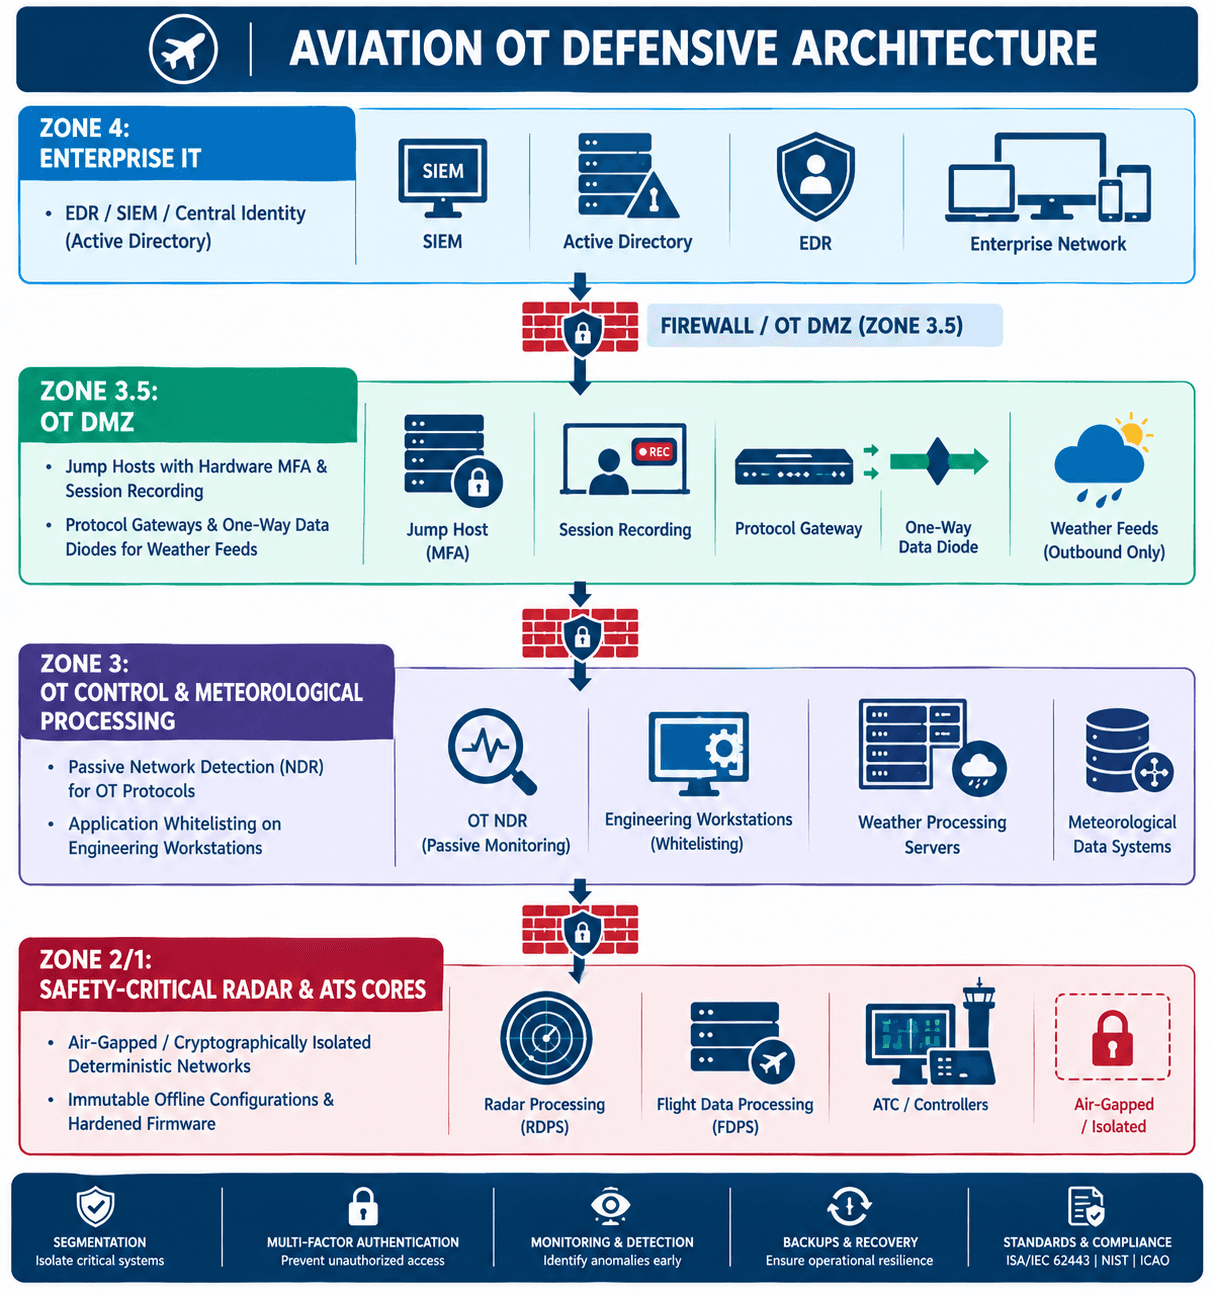
Componentes centrales de la arquitectura
Diodos de datos unidireccionales: Desplegar diodos de datos por hardware para enviar datos meteorológicos y de vuelo desde redes de OT hacia consumidores corporativos/públicos, evitando el tráfico de red entrante.
Detección pasiva de red en OT (NDR): Desplegar TAPs de monitoreo de red no intrusivos para perfilar protocolos nativos de aviación (p. ej., datos de radar ASTERIX, AWOS serie sobre IP) sin introducir latencia ni riesgos en la red.
Configuraciones maestras (Golden) inmutables: Mantener respaldos fuera de línea y firmados criptográficamente de todas las configuraciones de servidores de OT, lógica de PLC/RTU e imágenes de sistema para permitir una restauración rápida y confiable.
Casos de uso de ingeniería de detección
Reglas prácticas de detección para SOC y OT diseñadas para entornos operativos de aviación:
Caso de uso de detección 1: Acceso no autorizado a Jump Host de IT a OT
Fuente de telemetría: Logs de eventos de Windows (ID de evento 4624 - Inicio de sesión exitoso) en Jump Servers de la DMZ de OT.
Lógica de detección: TargetServerName IN (OT_JUMP_SERVERS) AND LogonType = 10 (RemoteInteractive) AND UserNotInGroup ('APPROVED_OT_ENGINEERS')
Investigación del analista: Verificar si existe un ticket de mantenimiento activo. Contactar al centro de operaciones de OT para confirmar la sesión remota.
Respuesta segura para OT: Terminar la sesión de usuario del jump host en la capa de la puerta de enlace. NO apagar ni aislar el servidor de OT subyacente.
Caso de uso de detección 2: Conexión saliente inesperada desde servidor de datos meteorológicos
Fuente de telemetría: Logs de firewall / NetFlow desde la DMZ de OT.
Lógica de detección: SourceIP IN (WEATHER_PROCESSING_SERVERS) AND DestinationIP NOT IN (APPROVED_MET_RECIPIENTS) AND DestinationPort IN (80, 443, 22, 53)
Investigación del analista: Inspeccionar la ejecución de procesos en el servidor meteorológico de origen (ID de evento 1 de Sysmon). Identificar el binario que inicia los sockets externos.
Respuesta segura para OT: Bloquear la dirección IP de destino en el firewall perimetral. Mantener la ejecución local del servidor meteorológico mientras se investiga la legitimidad del proceso.
KPIs y KRIs recomendados para OT de aviación
Métricas diseñadas para evaluar la postura de seguridad de OT y el riesgo operativo:
Categoría de métrica | Indicador Clave de Desempeño / Riesgo | Rango objetivo recomendado | Justificación operativa |
Exposición de activos | % de activos de OT catalogados en inventario activo | 100% | Los endpoints de OT no gestionados representan puntos de entrada no monitoreados. |
Exposición de activos | Interfaces de OT accesibles externamente | 0 | Cero exposición directa a Internet para redes de OT. |
Identidad y acceso | % de sesiones administrativas de OT que utilizan MFA | 100% | Previene el compromiso de credenciales de un solo factor. |
Acceso remoto | % de sesiones de acceso remoto de proveedores monitoreadas | 100% | Garantiza una pista de auditoría completa de las acciones de terceros. |
Resiliencia | Frecuencia de pruebas de restauración de imagen Golden de OT | Trimestral | Valida la capacidad de recuperarse de ransomware sin pagar rescate. |
Segmentación | Violaciones de tráfico no autorizado entre zonas | 0 por mes | KRI alto que indica malas configuraciones o movimiento lateral. |
Playbook de respuesta a incidentes
Acciones de respuesta organizadas en fases delimitadas por tiempo diseñadas específicamente para entornos de OT en aviación.
1. 0–4 Horas: Triaje y validación de seguridad operacional: Prioridad inmediata: Mantener la seguridad operacional del tráfico aéreo y aislar la intrusión.
Validar la seguridad operativa con los supervisores de turno de Control de Tráfico Aéreo. Confirmar que los canales de radar y voz por radio permanezcan completamente operativos.
Aplicar protocolos de contingencia manual para los flujos de datos meteorológicos de aviación si se cuestiona la integridad de los sistemas automatizados.
Realizar el aislamiento a nivel de red de los segmentos de OT comprometidos (FAPE) en la capa de switches/firewalls. ADVERTENCIA: NO reiniciar ni apagar servidores de OT para preservar la evidencia en memoria RAM volátil.
Notificar a los reguladores nacionales de seguridad operacional de la aviación y a los equipos nacionales de respuesta a incidentes de ciberseguridad.
2. 4–24 Horas: Preservación forense y contención: Enfoque: Captura de memoria volátil y endurecimiento perimetral.
Capturar la memoria volátil completa (RAM) e imágenes de disco de los servidores meteorológicos afectados y endpoints de EWS utilizando herramientas forenses validadas para OT.
Congelar todas las cuentas activas de Active Directory asociadas con el mantenimiento de sitios regionales. Rotar todas las credenciales privilegiadas en los dominios corporativos y de OT.
Terminar globalmente todas las sesiones VPN y de acceso remoto de proveedores externos en espera de una revisión de seguridad.
Realizar un análisis exhaustivo de logs en los firewalls de salida para identificar todas las direcciones IP externas de exfiltración.
3. 24–72 Horas: Análisis de causa raíz e ingeniería de malware: Enfoque: Identificación de vectores y determinación del alcance.
Realizar ingeniería inversa en los binarios de malware aislados para identificar mecanismos de persistencia, capacidades de movimiento lateral y perfiles de C2.
Inspeccionar los logs de consultas a bases de datos internas de AIM (FAMM) para cuantificar los conjuntos de datos personales y operativos exfiltrados.
Ejecutar barridos forenses en todas las redes de OT de aeropuertos regionales adyacentes utilizando Indicadores de Compromiso (IoCs) derivados de los artefactos de FAPE.
4. 3–7 Días: Validación de configuración y restauración limpia: Enfoque: Reconstrucción de sistemas a partir de líneas base confiables.
Reconstruir los servidores de OT meteorológica comprometidos a partir de imágenes maestras (golden) criptográficas. NO intentar "limpiar" instancias de SO infectadas.
Validar la integridad de las líneas base de calibración de sensores y del software de traducción de datos antes de reconectar las redes AWOS.
Reintroducir los flujos de datos afectados de manera controlada y monitoreada tras la validación de integridad, con comparación independiente frente a fuentes meteorológicas confiables donde sea operativamente apropiado.
5. 30 Días: Revisión posterior al incidente y fortalecimiento de la resiliencia: Enfoque: Lecciones aprendidas y mejoras arquitectónicas.
Finalizar informes legales, regulatorios (POPIA) y forenses.
Desplegar diodos de datos por hardware entre las subredes de procesamiento meteorológico y las redes de distribución corporativas.
Llevar a cabo ejercicios conjuntos de respuesta a incidentes de ciberseguridad y seguridad operacional involucrando a controladores de ATC, ingenieros de OT y líderes ejecutivos.
Modelo ejecutivo de riesgo y propagación
Este modelo ilustra cómo una ciberintrusión periférica se propaga a través de las capas del sistema para provocar la degradación de la capacidad operativa:

Preguntas sin responder
Los investigadores independientes y los equipos de seguridad de ATNS deben abordar estas preguntas críticas sin respuesta:
Acceso inicial y vector de intrusión
¿Qué punto de entrada específico se utilizó para obtener acceso inicial a la red operativa de FAPE?
¿Había un dispositivo de enrutamiento perimetral o una puerta de enlace de acceso remoto sin parchar expuesto directamente a Internet en FAPE?
¿Se originó la intrusión desde el entorno comprometido de un contratista externo?
Malware y ejecución técnica
¿Qué familia o framework específico de malware estuvo presente en el entorno de OT de FAPE?
¿Contenía el payload de malware capacidades destructivas de borrado (wiper), o se limitaba a espionaje y preparación para ransomware?
¿Se ejecutó el malware con privilegios de SYSTEM/Administrador en los hosts de OT?
Robo de datos y actividad de personal interno en FAMM
¿Qué conjuntos específicos de datos operativos y personales se exfiltraron de las instalaciones de FAMM?
¿Estuvo la actividad interna en FAMM técnicamente conectada con la exfiltración externa de C2 observada en FAPE, o fueron incidentes paralelos e independientes?
¿Qué credenciales o métodos de acceso físico utilizó el personal interno en FAMM?
Arquitectura de red y movimiento lateral
¿Cómo transitaba el tráfico entre la red de TI corporativa y la red de OT meteorológica en FAPE?
¿Se compartían relaciones de confianza de dominios de Active Directory entre sistemas corporativos y estaciones de trabajo de OT?
¿Estaba estrictamente aplicada por firewalls la segmentación de red entre la zona de soporte meteorológico y el procesamiento primario de radar/ATC?
Telemetría de exfiltración y C2
¿Cuál fue el volumen total de datos exfiltrados hacia las direcciones IP basadas en China?
¿Durante qué período de tiempo específico ocurrió la exfiltración saliente antes de la detección?
¿Se utilizaron túneles de protocolos cifrados (p. ej., túneles DNS, HTTPS POST) para evadir el monitoreo perimetral?
Recuperación e integridad a largo plazo
¿Cómo verificaron los equipos forenses de ATNS que el malware fuera erradicado por completo de los endpoints de OT?
¿Qué validación criptográfica se realizó para confirmar que los archivos de configuración de OT no fueron alterados?
¿Se practican con regularidad los procedimientos de contingencia manual en aeropuertos regionales bajo condiciones de carga de tráfico total?
¿Han pasado todas las conexiones de proveedores externos por auditorías forenses exhaustivas después del incidente?
¿Qué controles técnicos se han implementado para evitar la exfiltración de datos por parte de actores internos en los aeródromos regionales?
Evaluación final de Shieldworkz
Abordando directamente las preguntas centrales de la investigación:
¿Qué sabemos? ATNS experimentó un incidente de infraestructura crítica en dos sitios que involucró una intrusión de malware en una red de OT de soporte a servicios meteorológicos en FAPE (con exfiltración confirmada a direcciones IP chinas) y un incidente paralelo de robo interno de datos en FAMM.
¿Qué no sabemos? La evidencia pública es insuficiente para determinar el vector exacto de acceso inicial, los hashes específicos de malware o si el actor interno en FAMM actuó en colusión con actores de amenazas externos.
¿Cuál es el aspecto técnicamente más significativo del incidente? La intrusión alcanzó exitosamente una red de Tecnología Operacional (OT) de soporte a los servicios de tránsito aéreo, demostrando que las redes periféricas de soporte a la aviación están expuestas a desplazamientos laterales.
¿Qué revela el incidente sobre las superficies de ataque de OT en aviación? La infraestructura meteorológica de aviación representa una superficie de ataque insuficientemente monitoreada que impacta directamente la capacidad operativa de ATC cuando es comprometida.
¿Existe evidencia creíble que lo vincule con Irán? No. La telemetría técnica (exfiltración hacia China, robo encubierto de datos) contradice los patrones operativos documentados de actores iraníes.
¿Qué explicaciones alternativas quedan? Ciberespionaje vinculado a China dirigido a infraestructura de transporte, brokers comerciales de acceso inicial para ransomware o exfiltración oportunista por parte de actores internos.
Un atacante con privilegios suficientes podría intentar alterar, suprimir o interrumpir la información meteorológica. Dependiendo del sistema afectado, la redundancia y los procedimientos operativos, dicha manipulación podría degradar la integridad del soporte a la toma de decisiones o activar procedimientos de contingencia.
¿Qué controles cortarían de manera más efectiva la cadena de ataque? Diodos de datos unidireccionales para transferencias salientes de datos meteorológicos, estricta microsegmentación de IT/OT y MFA por hardware para todo acceso administrativo.
¿Qué deberían evaluar de inmediato los operadores de aviación? El aislamiento de seguridad de las conexiones de OT de aeropuertos regionales y la integridad de los procedimientos de contingencia manual bajo condiciones de tráfico pico.
¿Qué deberían monitorear de manera diferente los CISO y los equipos de OT de aviación? Monitorear las redes de soporte operativo no relacionadas con radar (meteorología, AIM, programación de vuelos) con el mismo rigor que los flujos de datos de radar primario.
El caso de ATNS ilustra un problema de seguridad de OT en aviación potencialmente importante: el riesgo cibernético de consecuencias operativas puede existir en sistemas que se encuentran fuera de la definición tradicional de "ATC central", particularmente donde esos sistemas suministran información o servicios de los que dependen los controladores. Por lo tanto, la pregunta de seguridad crítica no es simplemente si un atacante puede alcanzar el núcleo de radar o de procesamiento de datos de vuelo, sino si puede comprometer la integridad, disponibilidad o confiabilidad de una dependencia de la que depende la navegación aérea segura y eficiente.
Metodología y jerarquía de fuentes
Este informe se estructuró utilizando una jerarquía estricta de fuentes de inteligencia:
Nivel 1 (Primaria / Autorizada): Documentación oficial de adquisiciones y RFQ de ATNS (ATNS/RFQ14/07/2026/27/IT-DIGITAL FORENSIC), divulgaciones públicas oficiales de ATNS y marcos de seguridad operacional de aviación de OACI/EASA.
Nivel 2 (Secundaria de alta calidad): Cobertura técnica de investigación de Dark Reading, análisis establecido de inteligencia de amenazas de defensa/aviación y divulgaciones verificadas de ciberseguridad.
Nivel 3 (Suplementaria): Investigación de Shieldworkz. Las afirmaciones de atribución de proveedores se tratan como hipótesis no confirmadas a menos que estén respaldadas por telemetría técnica.
Hallazgo | Evidencia | Confianza | Por qué |
El malware afectó el entorno de OT de FAPE | Documentación de ATNS | Alta, si se establece explícitamente | Fuente primaria |
Función de soporte meteorológico involucrada | Documentación de ATNS | Alta, si se establece explícitamente | Fuente primaria |
Los datos fueron exfiltrados | Evidencia forense/de logs | Verificar | Depende de la redacción de la fuente |
Destino basado en China | Evidencia técnica | Verificar | Geografía de IP ≠ atribución del actor |
Movimiento lateral IT→OT | No establecido | Baja/Desconocida | Sin ruta de ataque pública |
Cifrado por ransomware | No establecido | Desconocida | Presencia de malware ≠ cifrado |
Participación de Irán | Sin evidencia técnica de atribución | No confirmada | Solo hipótesis |
Actor vinculado a China | No establecido | Desconocida | Geografía de destino insuficiente |
Conexión FAMM/FAPE | No establecida | Desconocida | Podrían ser incidentes paralelos |
Compromiso del radar/ATC primario | No se identificó evidencia | Desconocida | Requiere confirmación forense |
Lectura sugerida
Un informe de investigación sobre el incidente de Manchester Airports Group
Seguridad de OT para todo el ecosistema de la aviación
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

Manufacturing Ransomware Statistics 2026: Latest Data on Sectors, Groups and Attack Paths
Team Shieldworkz

SBOM for OT and ICS: What the Latest lwIP Advisories Teach Us About Component Visibility
Team Shieldworkz

OT Tabletop Exercise Scenarios for 2027: 5 Drills Built from Real Incidents
Team Shieldworkz

FERC Approves NERC CIP-015-2: What Changes for Your INSM Program
Team Shieldworkz

What the equinor cyberattack reveals about energy infrastructure resilience
Prayukth K V

Refrigeration Controller Cybersecurity: What the CISA/FBI Advisory Says, What Has Happened Since, and a Cold-Chain OT Hardening Checklist
Team Shieldworkz







