Bedrohungslage-Update: Länderübergreifende Cyber-Kampagne zielt auf Operational Technology (OT) im US-amerikanischen Wasser- und Abwassersektor ab


Prayukth K V
Kampagnenübersicht
Beginnend am 26. Juli 2026 zielte eine koordinierte Cyber-Kampagne auf verschiedene Operational Technology (OT) und Industrial Control Systems (ICS) im gesamten US-Sektor für Wasser und Abwasser (WWS) ab. Erste Angriffe kompromittierten über 30 kommunale Wasserversorger in Minnesota. Ende Juli und Anfang August 2026 weiteten die Bedrohungsakteure die Kampagne auf Wasser- und Abwassereinrichtungen in mindestens sieben US-Bundesstaaten aus, darunter Michigan und Minnesota.
Dies ist keine gewöhnliche Kampagne. Vielmehr handelt es sich um den Versuch eines Bedrohungsakteurs zu demonstrieren, dass er in der Lage ist, in kritische Systeme der US-amerikanischen Kritischen Infrastrukturen (KRITIS) einzudringen.
Die Persistenz, Koordination und geografische Ausweitung dieser Kampagne deuten auf eine potenziell signifikante Verschiebung der globalen Bedrohungslage im Bereich der Kritischen Infrastrukturen hin. Anstelle isolierter, störender Ereignisse ähneln diese Operationen zunehmend strategischen, mehrphasigen Kampagnen, die sowohl auf betriebliche Störungen als auch auf den langfristigen Zugriff auf OT-Umgebungen ausgelegt sind. Sollte sich dieser Trend fortsetzen, werden Angriffe auf Kritische Infrastrukturen voraussichtlich zu einem immer häufigeren Instrument der staatlichen Machtausübung werden. Dabei nutzen staatliche und staatlich nahestehende Akteure Cyber-Operationen, um geopolitische Ergebnisse vor, während und nach Phasen internationaler Spannungen zu beeinflussen. Diese Entwicklung unterstreicht die Notwendigkeit für KRITIS-Betreiber, davon auszugehen, dass Cyber-Aufklärung, Vorpositionierung und betriebliche Störungen keine isolierten Risiken mehr sind, sondern integrale Bestandteile des modernen geopolitischen Wettbewerbs.
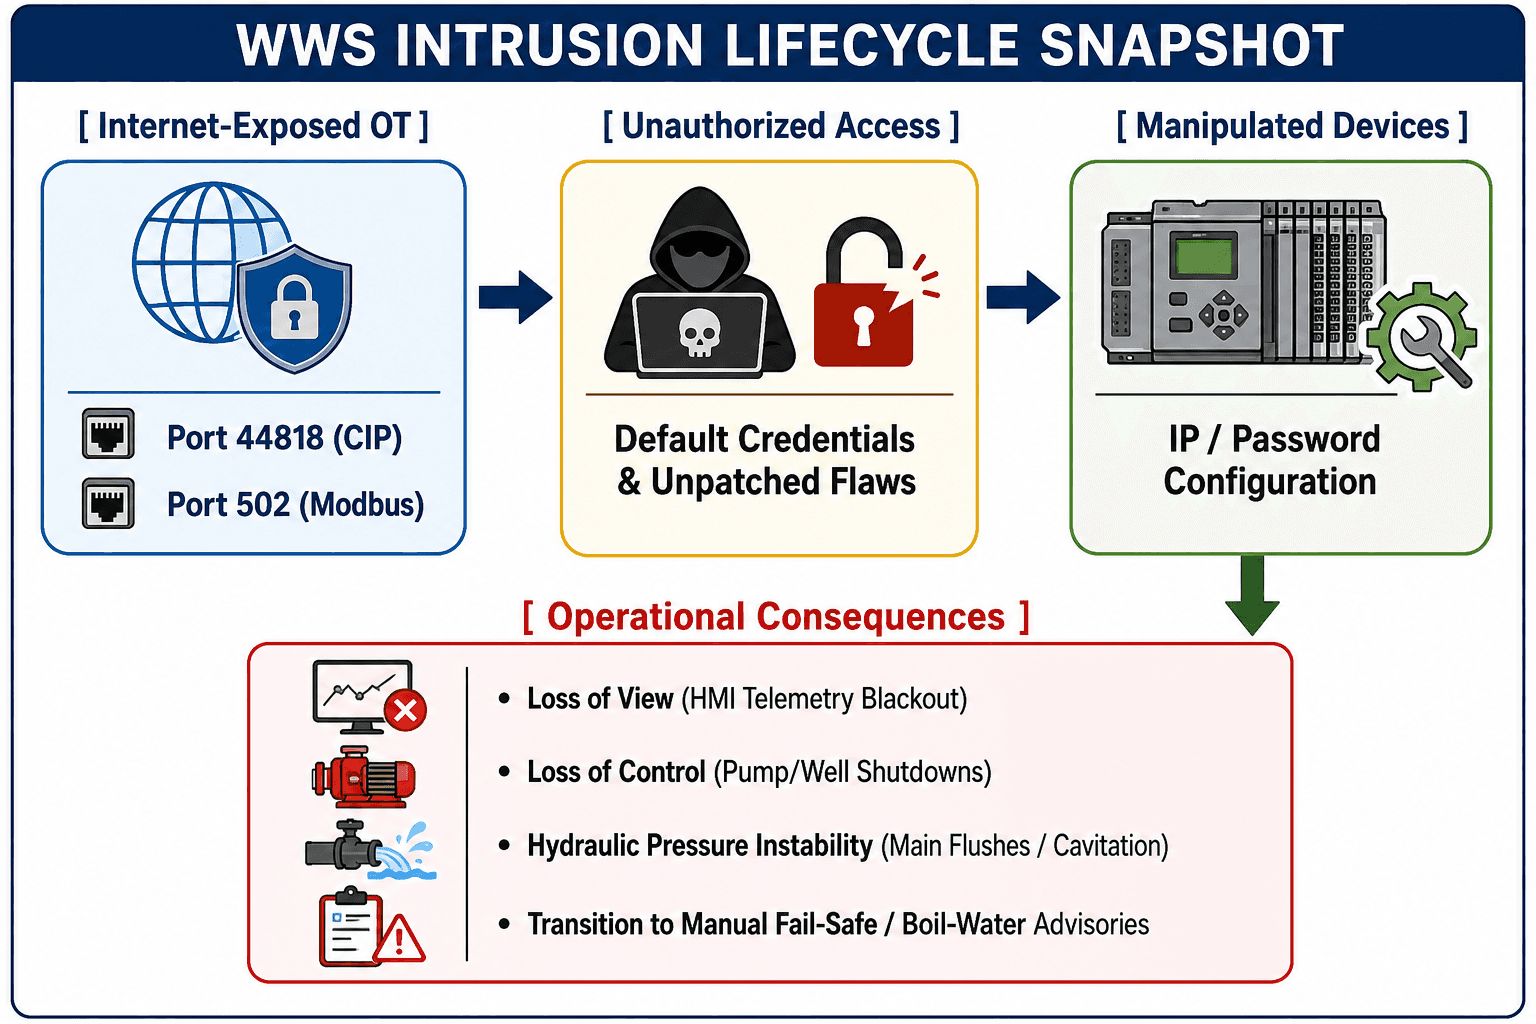
Das primäre taktische Ziel, das bei diesen Einbrüchen beobachtet wurde, ist die direkte Ausnutzung und Manipulation von internetfähigen Speicherprogrammierbaren Steuerungen (SPS/PLCs) – insbesondere der Steuerungen der Serien Rockwell Automation/Allen-Bradley MicroLogix 1100 und 1400 sowie CompactLogix, Micro850 und verbleibender Legacy-Geräte. Die Bedrohungsakteure griffen aus der Ferne auf offen zugängliche Industrieschnittstellen zu, änderten systematisch die administrativen Geräte-Passwörter, modifizierten IP-Konfigurationen und luden manipulierte Anweisungslisten-Projektdateien (Ladder Logic) herunter.
Diese Aktionen führten zu einem gleichzeitigen Verlust der Sichtbarkeit (Loss of View) und des Kontrollverlusts (Loss of Control) für die Anlagenbetreiber. Dies zwang mehrere Kommunen dazu, automatisierte SCADA-Verbindungen unverzüglich zu trennen, physische Sicherheitsabschaltungen auszulösen und in den manuellen Notbetrieb überzugehen.
Bedeutung dieses Vorfalls
Der WWS-Sektor stellt eine der strukturell anfälligsten Komponenten der US-amerikanischen Kritischen Infrastrukturen dar. Im Gegensatz zu den Sektoren Energie oder Rüstungsindustrie ist die kommunale Wasserinfrastruktur in den USA stark dezentralisiert und umfasst über 50.000 kommunale Wassersysteme. Die meisten von ihnen werden von kleinen lokalen Zweckverbänden verwaltet, die mit engen kommunalen Budgets und begrenztem, spezialisiertem Personal für Cybersicherheit arbeiten.
Diese Kampagne unterstreicht drei zentrale systemische Risiken:
Allgegenwärtige direkte Internetexposition von Level-1-/Level-2-OT-Geräten: Ungeschützte PLCs, auf denen veraltete Industrieprotokolle (z. B. EtherNet/IP, CIP, Modbus TCP) ohne native kryptografische Authentifizierung laufen, bleiben über öffentliche Suchmaschinen wie Shodan und Censys erreichbar.
Techniken mit geringer Komplexität und hoher Wirkung: Die Angreifer erreichten betriebliche Störungen in Dutzenden von physischen Anlagen, ohne hochentwickelte Zero-Day-Exploits oder maßgeschneiderte OT-Malware-Module einzusetzen.
Kaskadierende Risiken für die öffentliche Sicherheit und den Betrieb: Die Störung automatisierter Dosierpumpen, Brunnenkopfsteuerungen und der Hebewerk-Telemetrie bedroht direkt den hydraulischen Leitungsdruck. Ein Druckabfall birgt das Risiko, dass Rücksaugungen und Grundwasserinfiltrationen in die Verteilungsnetze auftreten, was Abkochgebote und physische Interventionen erforderlich macht.
Wichtigste Erkenntnisse
Primärer Angriffsvektor: Über das Internet zugängliche Industriesteuerungen, denen eine Multi-Faktor-Authentisierung (MFA) fehlt, die auf Standard- oder schwachen administrativen Zugangsdaten basieren oder für ungepatchte Schwachstellen (z. B. CVE-2021-22681) anfällig sind.
Methodik der Angreifer: Die Akteure führen direkte Industrieprotokoll-Sitzungen (EtherNet/IP auf TCP-Port 44818) aus, um Netzwerkparameter neu zu konfigurieren, legitime Betreiber durch Änderung der PLC-Zugriffspasswörter auszusperren und geänderte Projektdateien hochzuladen, um Brunnenpumpen und Wasseraufbereitungsprozesse zu stoppen.
Status der Attribution: Gemeinsame Warnungen von CISA, FBI, EPA und staatlichen Cyber-Abwehrzentren (Fusion Centers) weisen auf eine starke taktische Übereinstimmung mit iranischen, staatlich gesponserten Bedrohungsakteuren hin – insbesondere mit Gruppen, die unter der Flagge von CyberAv3ngers agieren (zugeordnet dem Cyber-Electronic Command der Islamischen Revolutionsgarde des Iran - IRGC-CEC). Eine formelle Bundeszuweisung ist jedoch Gegenstand laufender Ermittlungen ohne abschließende forensische Gewissheit.
Auswirkungen auf die öffentliche Gesundheit: Rechtzeitige physische Sicherheitsvorkehrungen und Eingriffe der Betreiber verhinderten chemische Ungleichgewichte oder eine Verunreinigung des öffentlichen Trinkwassers. Die betrieblichen Auswirkungen beschränkten sich auf lokale Druckverluste, Brunnenabschaltungen und erzwungene manuelle Steuerungs-Workarounds.
Entwicklung von den ersten Vorfällen in Minnesota zur bundesstaatenübergreifenden Kampagne
Die Angriffe vom 26. und 27. Juli in Minnesota markierten die erste Phase einer breiter angelegten, systematisch durchgeführten Kampagne im gesamten Herzen der USA.
Betriebliche Kennzahl | Erste Vorfälle in Minnesota (26.–27. Juli 2026) | Ausweitung der Kampagne auf mehrere Bundesstaaten (Ende Juli–August 2026) |
Geografischer Geltungsbereich | Lokalisiert auf Minnesota (Plymouth, Braham, Maple Plain, South St. Paul). | Mindestens 7 Bundesstaaten (darunter Minnesota, Michigan sowie Einrichtungen im mittleren Westen/Zentrum). |
Volumen der Ziele | ~30 öffentliche Wassersysteme. | Dutzende verschiedene Wasser- und Abwassereinrichtungen in mehreren staatlichen Zuständigkeitsbereichen. |
Hardware-Fokus | In erster Linie Rockwell Allen-Bradley MicroLogix 1100/1400 PLCs. | Erweitertes Zielspektrum einschließlich Rockwell CompactLogix, Micro850, Schneider Electric und Siemens PLCs. |
Primäre TTPs | Zurücksetzen von Passwörtern, Manipulation von IP-Adressen, Abschalten der Brunnenpumpenlogik. | Automatisiertes Netzwerk-Scanning, Modifikationen der Anweisungsliste (Ladder Logic), Vandalismus/Blackouts der HMI-Anzeige. |
Betriebliche Auswirkungen | Isolierte Brunnenkopf-Abschaltungen (~1,5 Stunden in Braham, MN), lokale Telemetriestörungen. | Weit verbreiteter Verlust der Sichtbarkeit/Steuerung, Übersteuerungen von Hebewerken, Abkochanordnungen, verlängerte manuelle Betriebsschichten. |
Defensive Koordination | Reaktion der lokalen öffentlichen Werke & Triage durch die IT-Dienste von Minnesota. | Mobilisierung von Bundesbehörden (FBI, CISA, EPA Joint PSAs), WaterISAC-Warnungen, CISA Emergency Directives. |
Strategische Verschiebung der Angreiferziele
Die Entwicklung von isolierten Vorfällen im ländlichen Minnesota hin zu einer bundesstaatenübergreifenden Kampagne offenbart eine bewusste Verschiebung von opportunistischer Zielauswahl hin zu einer opportunistischen Massenausbeutung. Erste Angriffe in Städten wie Braham, MN (ca. 1.700 Einwohner) schienen Validierungstests für automatisierte Skriptsätze zu sein, die darauf ausgelegt waren, Steuerungen zu sperren. Nach der Validierung skalierten die Bedrohungsakteure die Methode auf alle exponierten Geräte, die über Shodan- oder Censys-Abfragen auffindbar waren, indem sie nach Port 44818 (EtherNet/IP) und spezifischen Hardware-Strings der Hersteller filterten.
Das Ziel des Angreifers war keine katastrophale physische Zerstörung (z. B. Überdruck in Hauptleitungen oder die Veränderung chemischer Gleichgewichte zur Verursachung akuter Toxizität), sondern vielmehr weit verbreitete betriebliche Reibung, psychologischer Stress und Ressourcenerschöpfung in den kommunalen Ämtern für öffentliche Arbeiten in den USA.
Evidenzbasierte Attributionsanalyse: Iranischer Verdacht
Ermittlungsbehörden des Bundes (FBI, CISA, EPA) und private Threat-Intelligence-Unternehmen haben potenzielle Verbindungen zu iranischen, staatlich unterstützten Akteuren hervorgehoben. Analytische Sorgfalt erfordert jedoch eine klare Unterscheidung zwischen technischen Indikatoren, Indizienbeweisen und bestätigten forensischen Fakten.
Bestätigte forensische Fakten
Angriffsvektor: Die Angriffe nutzen internetexponierte PLCs aus, auf denen unauthentifizierte Industrieprotokolle laufen.
Timing der Warnungen: Die CISA hat die Sicherheitswarnung AA26-097A am 22. Juli 2026 aktualisiert und warnt ausdrücklich vor iranischen Cyberbedrohungen, die aktiv auf PLCs in US-amerikanischen Kritischen Infrastrukturen abzielen. Die Angriffe begannen vier Tage später, am 26. Juli.
Offizielle Haltung der Behörden: Das FBI, die CISA und die EPA gaben am 31. Juli 2026 eine gemeinsame öffentliche Bekanntmachung heraus, in der sie laufende Angriffe auf Rockwell MicroLogix-Steuerungen in sieben Bundesstaaten bestätigten, ohne eine endgültige, namentliche staatliche Zuweisung vorzunehmen.
Lageberichte der Nachrichtendienste
Richtlinien der staatlichen Cyber-Abwehrzentren (Fusion Centers) und der WaterISAC: Durchgesickerte Informationsberichte und WaterISAC-Warnungen deuten darauf hin, dass das Minnesota Fusion Center betriebliche TTPs identifiziert hat, die mit historischen, dem IRGC zugeschriebenen Kampagnen übereinstimmen.
Analysen von Tenable und Claroty: Private OT-Sicherheitsanbieter stellten fest, dass die betriebliche Vorgehensweise dem Playbook von CyberAv3ngers entspricht – einer Proxy-Gruppe der IRGC-CEC, die für die Angriffe im November 2023 auf in Israel hergestellte Unitronics Vision350 PLCs bei der kommunalen Wasserbehörde von Aliquippa, Pennsylvania, verantwortlich war.
Erweiterung der Zielmatrix: Im Jahr 2023 konzentrierte sich CyberAv3ngers auf anti-israelische Botschaften, indem sie auf Unitronics-Geräte abzielten. Die Kampagne im Jahr 2026 spiegelt eine breitere, plattformunabhängige Ausweitung wider, die auf Geräte von Rockwell Allen-Bradley, Schneider Electric und Siemens abzielt.
Geopolitisches Timing
Die Kampagne fällt mit erhöhten geopolitischen Spannungen zwischen den Vereinigten Staaten und dem Iran im Nahen Osten zusammen. Historisch gesehen fungieren iranische Cyber-Operationen als asymmetrisches Vergeltungsinstrument, das Einbrüche in kritische Infrastrukturen nutzt, um Fähigkeiten zu signalisieren und wirtschaftliche Kosten zu verursachen, ohne die Schwelle zu einem direkten militärischen Konflikt zu überschreiten.
Gegenbeweise und Zweideutigkeit der Attribution
Fehlen einzigartiger, maßgeschneiderter Malware: Die Angriffe basieren vollständig auf nativen Protokollinteraktionen (EtherNet/IP-Befehle, Logins mit Standardpasswörtern, unauthentifizierte Web-/Telnet-Verwaltungsschnittstellen). Da diese Techniken nur geringe technische Fähigkeiten erfordern, könnte jeder versierte Akteur, jeder abtrünnige Hacktivist oder jedes kriminelle Syndikat sie mithilfe öffentlicher Scan-Tools und Metasploit-Modulen ausführen.
Widersprüchliche offizielle Erklärungen: Am 31. Juli 2026 äußerte sich US-Präsident Donald Trump öffentlich skeptisch bezüglich einer iranischen Beteiligung und erklärte: „Ich glaube nicht, dass es ein iranischer Cyberangriff war“, was eine Diskrepanz zwischen vorläufigen geheimdienstlichen Briefings und laufenden forensischen Untersuchungen vor Ort verdeutlicht.
Potenzial für False-Flag-Operationen: Bekannte Hacktivisten-Identitäten (wie Handala) übernehmen oder übertreiben häufig Verbindungen zu staatlichen Cyber-Einheiten, um Medienpräsenz zu erlangen oder kommerzielle Erpressungsoperationen zu verschleiern.
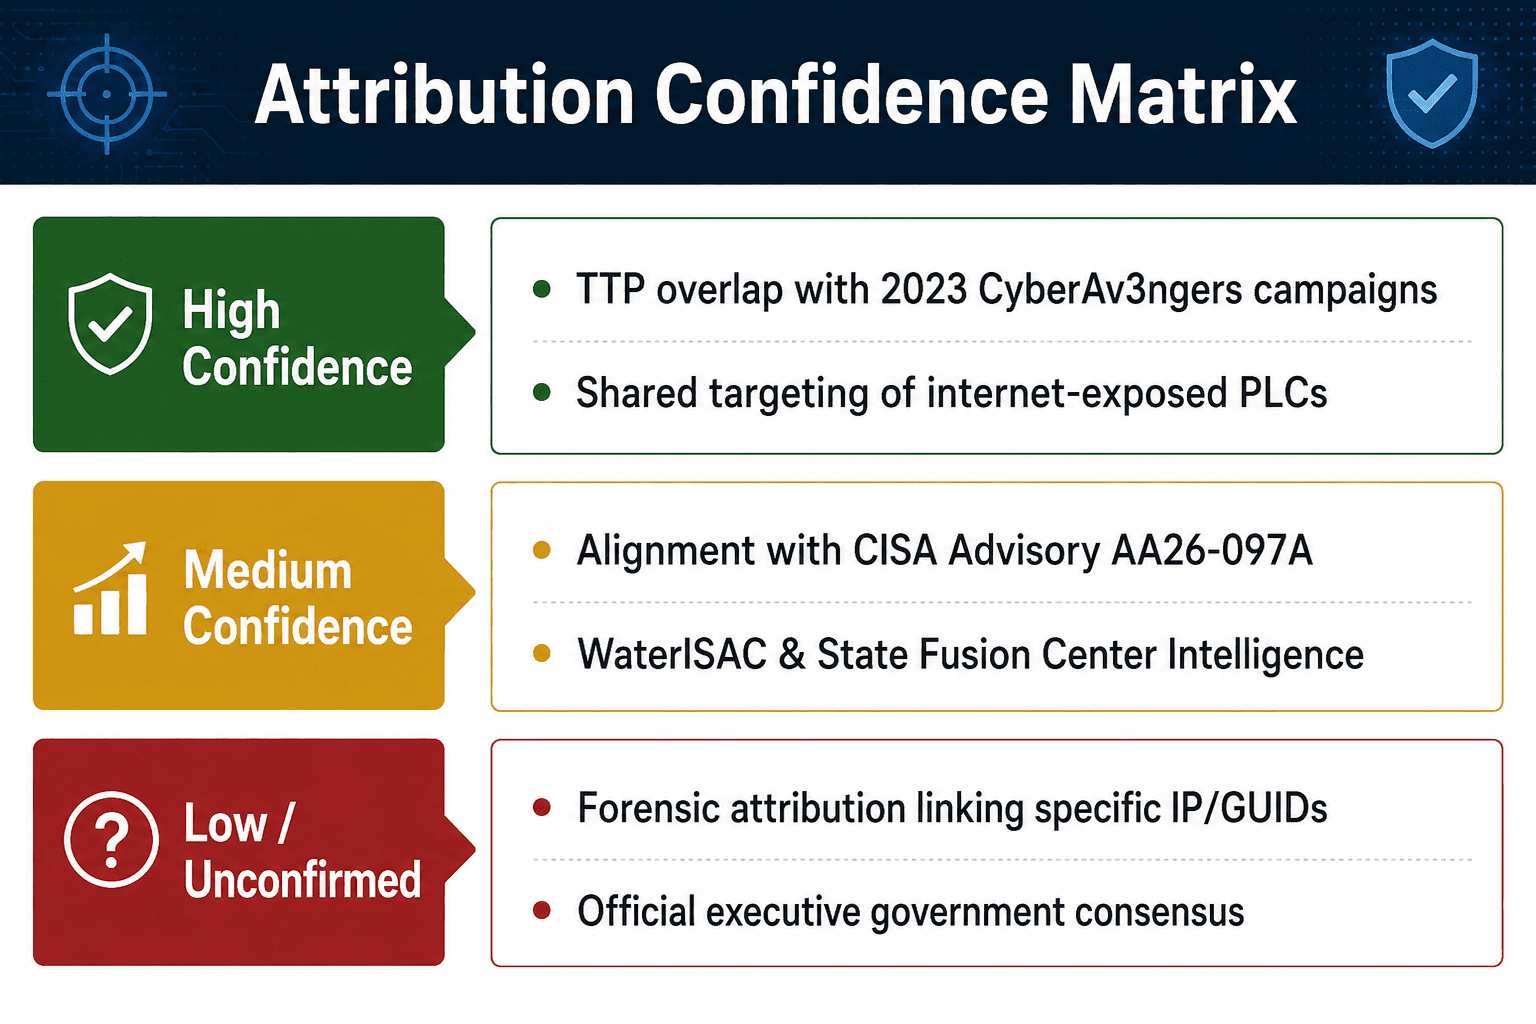
Gesamtvertrauen in die Attribution: MITTEL
Obwohl die Opferauswahl, die Vorgehensweise, das Timing und die im Fokus stehende Technologie stark mit den Verhaltensmustern der IRGC übereinstimmen, wurden direkte forensische Artefakte (wie einzigartige, vom Bedrohungsakteur kontrollierte C2-Infrastrukturen oder digital signierte, staatlich unterstützte Werkzeuge) von den Strafverfolgungsbehörden nicht öffentlich freigegeben.
Bedrohungsakteur-Profil und Fähigkeitsmatrix
Um alle plausiblen Bedrohungsvektoren zu bewerten, vergleicht die folgende Tabelle Kandidatengruppen unter Verwendung des MITRE ATT&CK for ICS Frameworks.
Bedrohungsakteur-Gruppe | Zugehörigkeit / Hintergrund | Bekannte historische Angriffe | Primäre TTPs (ATT&CK for ICS) | Bewertung der Fähigkeiten | Geschätzte Wahrscheinlichkeit der Beteiligung |
CyberAv3ngers | Proxy des IRGC Cyber-Electronic Command (IRGC-CEC). | Municipal Water Authority of Aliquippa (2023); israelische WWS-Infrastruktur (2020–2023). | Direct Internet Access (T0886), Modify Parameter (T0836), Defacement (T0827), Default Credentials (T0812). | Mittel:Erfahren in der skriptgesteuerten Ausnutzung exponierter Feldgeräte; begrenzte native Entwicklung von Industrieprotokollen. | HOCH |
Handala Hack | Pro-iranischer Hacktivist / IRGC-Front. | Israelische Infrastruktur, Kernforschungszentren, regionale Transportsysteme. | Data Exfiltration (T0803), Unauthorized Command Message (T0855), Remote System Discovery (T0846). | Niedrig–Mittel:In erster Linie Website-Defacements, Wiper-Deployments in IT-Umgebungen, opportunistisches OT-Scanning. | MITTEL |
APT33 / Elfin | Iranisch staatlich gesponsert (Luft- und Raumfahrtstreitkräfte der IRGC). | Globaler Luftfahrt-, Energie- und Petrochemiesektor in den USA und Saudi-Arabien. | Spearphishing (T0865), Exploitation of Remote Services (T0886), Software Packing (T0857). | Hoch:Hochentwickelter Akteur für initialen IT/OT-Zugang (Initial Access Broker); Fähigkeit zur Implementierung maßgeschneiderter Wiper (Shamoon-Varianten). | NIEDRIG(Der Vorgehensweise fehlen die für APT33 typischen IT-Unternehmens-Einstiegsvektoren) |
Cyberkriminalität / False-Flag-Akteure | Unabhängige Cyberkriminelle / Erpresser. | Opportunistische Ransomware-Kampagnen gegen kommunale IT/OT-Netzwerke. | Brute Force (T0809), Data Destruction (T0826), Impact Architecture (T0881). | Niedrig–Mittel:Verlassen sich auf Standard-Exploit-Kits, automatisierte Botnetze und Zugangsdaten von Access Brokern. | NIEDRIG–MITTEL |
Technische Rekonstruktion des Angriffslebenszyklus
Da vollständige forensische Festplatten-Images und Netzwerk-Paketaufzeichnungen (PCAPs) von allen betroffenen kommunalen Standorten im Rahmen aktiver Bundesermittlungen unter Verschluss gehalten werden, stellen Teile dieser Rekonstruktion eine analytische Hypothese dar, die auf früheren Kampagnen, CISA-Warnungen und FBI-PSAs basiert.
Erstzugang (beobachtet)
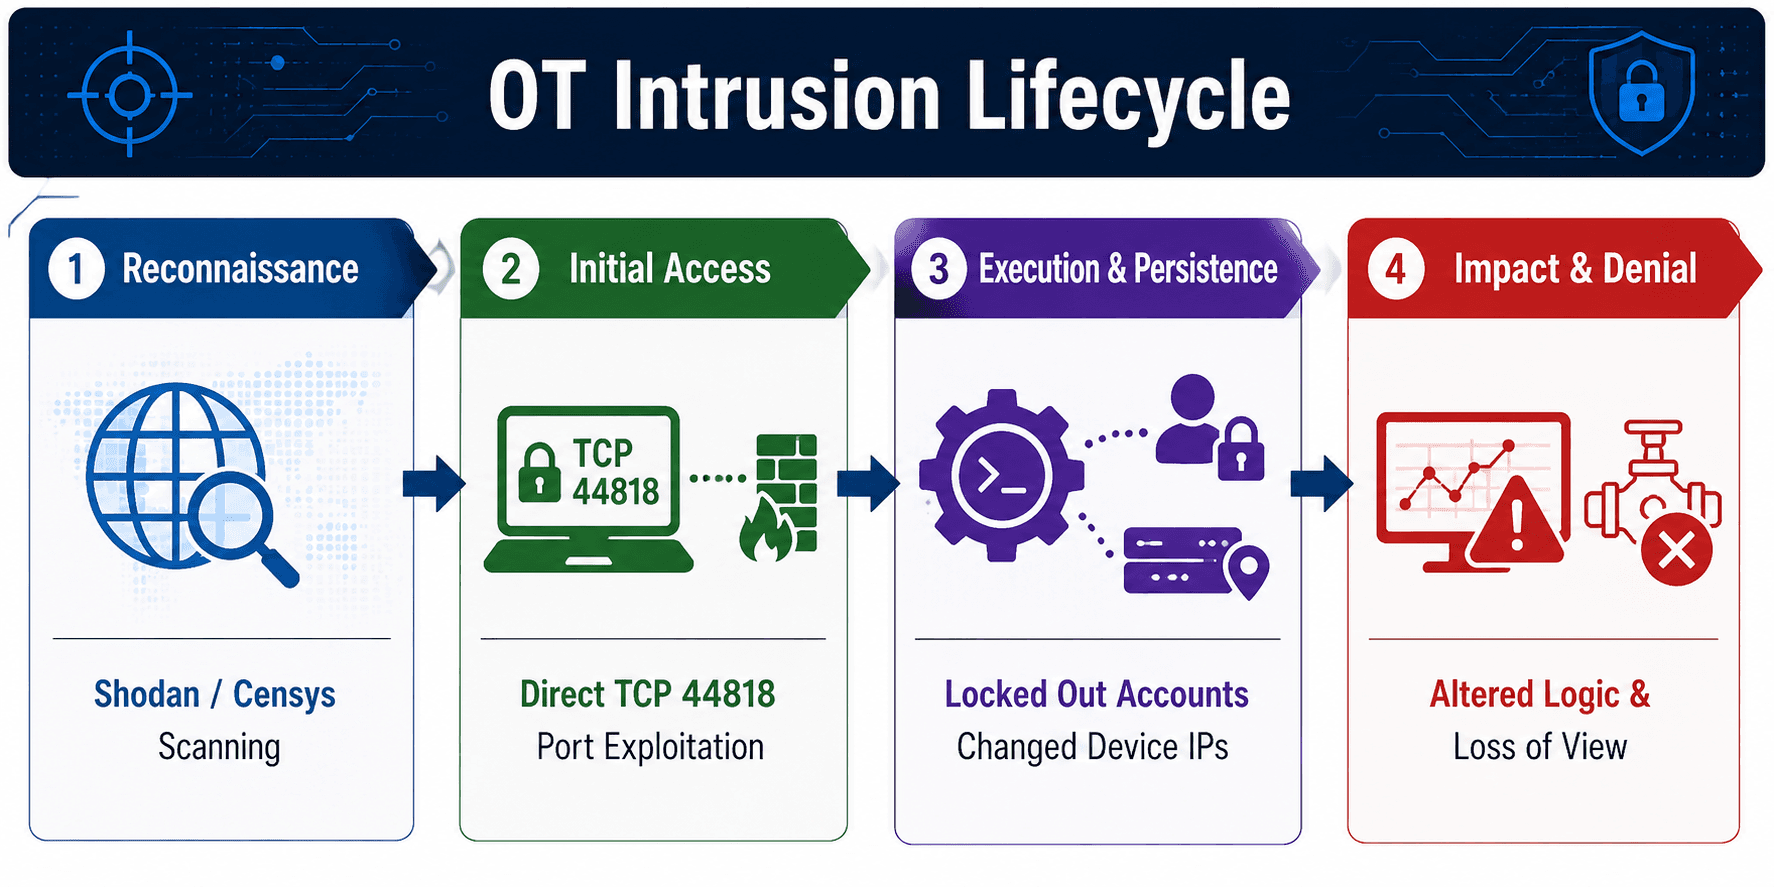
Die Bedrohungsakteure führten eine automatisierte Aufklärung durch, die auf mit dem Internet verbundene IP-Bereiche von ländlichen und kommunalen ISPs abzielte. Es wurde nach offenen TCP-Ports 44818 (EtherNet/IP - Common Industrial Protocol / CIP), TCP-Port 502 (Modbus TCP) und TCP-Ports 80/443 (eingebettete Webserver) gesucht.
Der Erstzugang wurde über zwei primäre Vektoren erlangt:
Anmeldung ohne Authentifizierung / mit Standard-Zugangsdaten: Nutzung von Standard-Administratoren-Logins (z. B. admin/password oder herstellerseitige Standardeinstellungen) auf exponierten MicroLogix 1100/1400 Web- und Telnet-Konfigurationsschnittstellen.
Ausnutzung bekannter Schwachstellen: Ausnutzung von Legacy-Schwachstellen wie CVE-2021-22681 (CVSS 9.8) – eine unauthentifizierte Schwachstelle auf Protokollebene in Rockwell Logix-Steuerungen, die es Remote-Angreifern ermöglicht, bösartige CIP-Befehle zu senden, um Gerätekonfigurationen zu modifizieren und die Steuerungslogik ohne Authentifizierung zu ändern.
Persistenz und Privilegieneskalation (beobachtet)
Die Akteure mussten keine lokalen Exploits zur Privilegieneskalation einsetzen oder persistente Web-Shells installieren. Stattdessen wurde die Persistenz nativ innerhalb der OT-Hardware erreicht:
Administrative Aussperrung: Die Angreifer aktivierten den Passwortschutz auf zuvor unauthentifizierten Steuerungen oder änderten bestehende administrative Passwörter.
IP-Adressen-Rekonfiguration: Die Bedrohungsakteure änderten die lokalen IPv4-Parameter (IP-Adresse, Subnetzmaske, Standard-Gateway) der Ethernet-Netzwerkschnittstellenmodule. Dies unterbrach effektiv die Kommunikation zwischen der PLC und der lokalen SCADA-Mensch-Maschine-Schnittstelle (HMI) der Anlage, wodurch das lokale technische Personal von der eigenen Feldhardware ausgesperrt wurde.
Discovery und Lateral Movement (analytische Hypothese)
Dies ist eine analytische Hypothese, die auf früheren Kampagnen basiert.
In Umgebungen, in denen die angegriffene PLC als Einstiegspunkt zu einer Dual-Homed-Engineering-Workstation oder einem Gateway-Router diente, sendeten die Angreifer wahrscheinlich Broadcast-Discovery-Frames (z. B. EtherNet/IP-ListIdentity-Befehle) über interne Subnetzbereiche (192.168.x.x / 10.x.x.x). Dies ermöglichte es ihnen, benachbarte Feldgeräte, Hebewerk-Remote-Terminal-Units (RTUs) und HMI-Knoten zu identifizieren, die an dasselbe flache Layer-2-Netzwerk angeschlossen waren.
OT-Netzwerkzugriff und SCADA-Interaktion (beobachtet)
Sobald direkte Kommunikationsverbindungen über CIP-Sitzungen hergestellt waren, interagierten die Angreifer direkt mit dem Laufzeitspeicher der Steuerung:
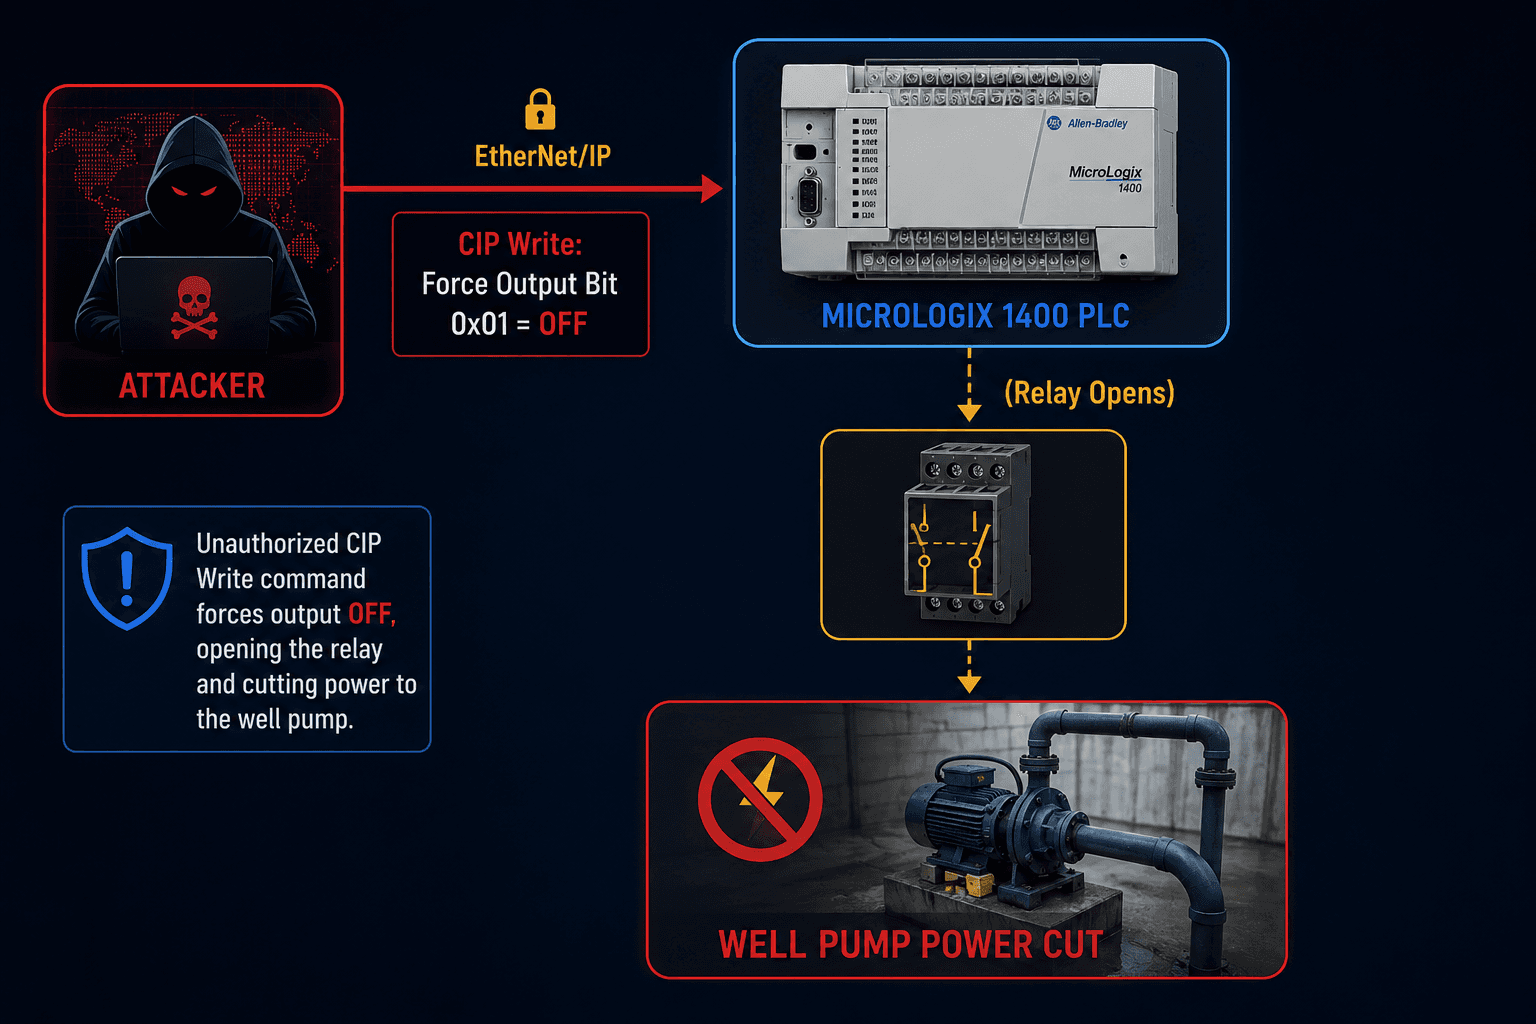
Modifikation der Anweisungsliste (Ladder Logic): Angreifer luden modifizierte Projektdateien hoch oder überschrieben direkt Bit-Speicheradressen, die Ausgangsrelais steuern.
Forcieren von E/A-Bits (I/O-Forcing): Durch das Forcieren von digitalen Ausgangsbits, die mit Verriegelungsrelais verbunden sind, öffneten die Angreifer Ventile und gaben Befehle zum Abschalten oder Trockenlaufen von Hochleistungs-Brunnenpumpen.
Telemetriestörung und manuelle Wiederherstellung (beobachtet)
Die Änderung der Netzwerkeinstellungen führte zu einem sofortigen Verlust der Sichtbarkeit (Loss of View) auf den HMI-Displays der Bediener. Standard-Alarmbenachrichtigungen konnten nicht über Mobilfunk-Telemetriekanäle an die Bereitschaftshaber weitergeleitet werden. Das Personal der lokalen Versorgungsunternehmen wurde erst auf den Vorfall aufmerksam, als die physische Telemetrie der Wassertürme sinkende Wasserstände oder niedrigen Druck in den kommunalen Hauptleitungen anzeigte.
Sequenz zur Wiederherstellung:
Die Betreiber entsandten physische Wartungsteams zu den abgelegenen Brunnenköpfen und Hebewerken.
Ingenieure isolierten die betroffenen PLCs manuell durch Ziehen der Ethernet-Kommunikationskabel.
Es wurden Hardware-Hard-Resets (Werkseinstellungen per DIP-Schalter / Trennen der Pufferbatterie) durchgeführt, um den korrupten Speicher zu löschen und geänderte Passwörter zu überschreiben.
Backup-Projektdateien der Anweisungsliste wurden über direkte serielle Verbindungen (RS-232 / DF1-Protokoll) mithilfe lokaler Engineering-Laptops wieder auf die PLCs aufgespielt.
Die Betreiber hielten den Anlagenbetrieb über physische Hand-Off-Auto-Schalter (HOA) aufrecht, während die Netzwerk-Gateways abgesichert wurden.
Detaillierte Analyse der betrieblichen Auswirkungen
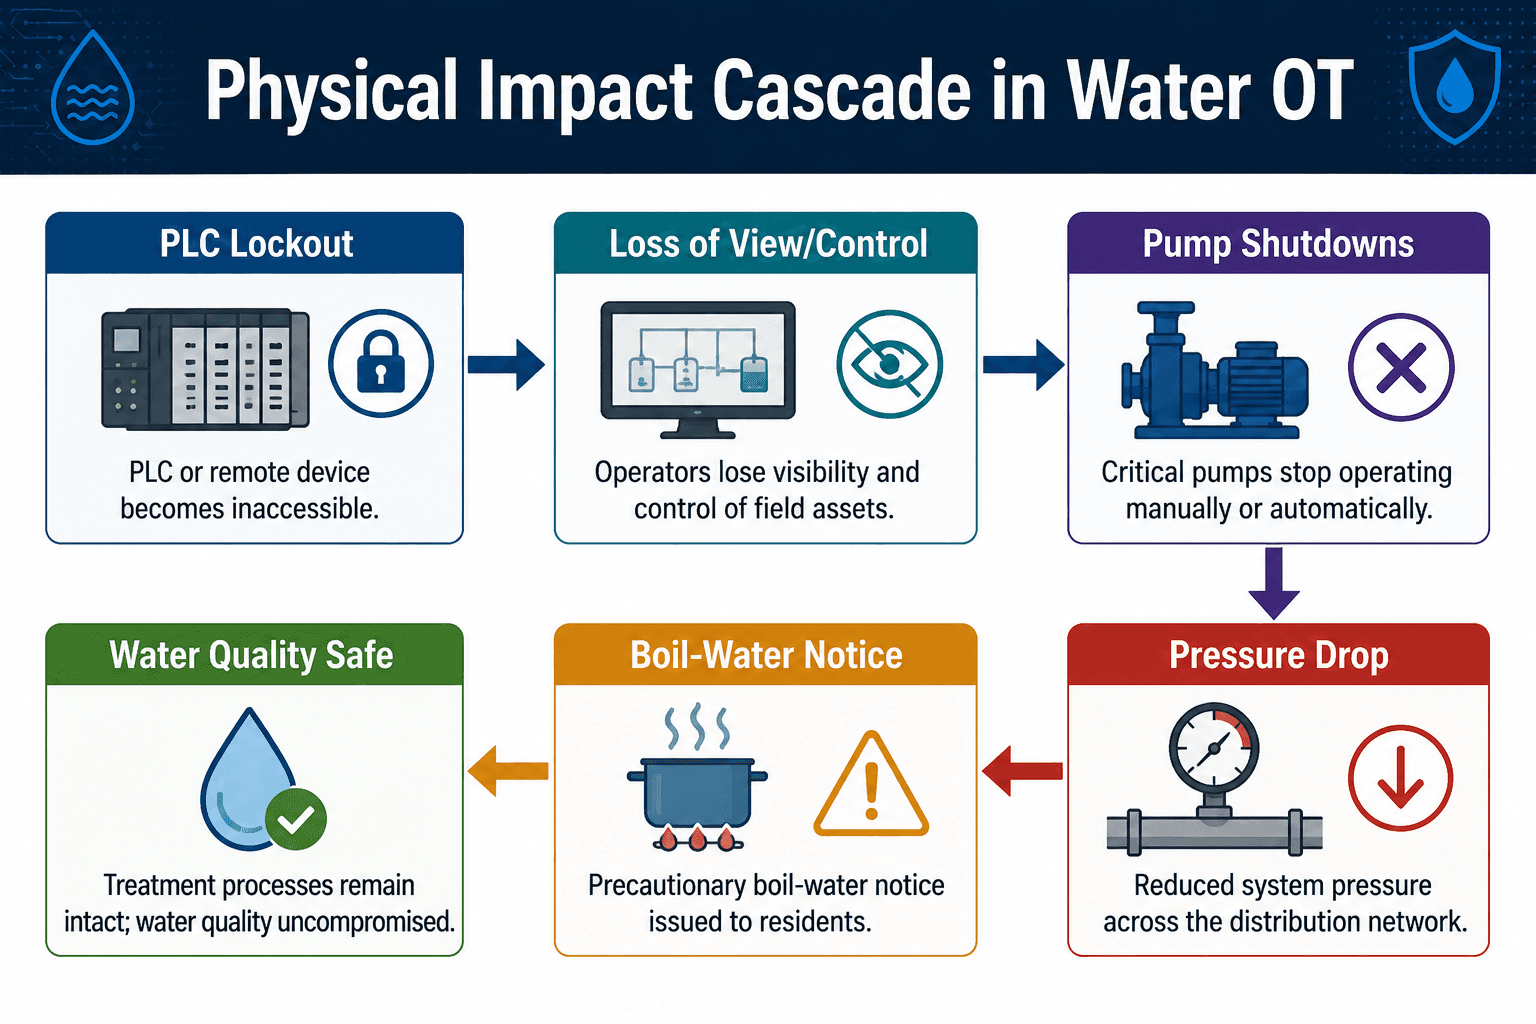
Verlust von Sichtbarkeit und Kontrolle
Die primäre betriebliche Auswirkung in allen sieben betroffenen Bundesstaaten war der sofortige Verlust der Fernüberwachung und -steuerung. Moderne WWS-Einrichtungen verlassen sich auf HMI-Bildschirme (z. B. FactoryTalk View, VTScada, Ignition), um Tankfüllstände, Durchflussraten, Chlorüberschusswerte und Druckgradienten über kilometerlange Rohrleitungen hinweg zu visualisieren. Die Unterbrechung der PLC-Kommunikation machte die Bediener blind, wodurch HMI-Anzeigen grau dargestellt wurden oder dynamische Prozessparameter einfroren.
Hydraulische und mechanische Auswirkungen
Pumpenabschaltungen und Kavitationsrisiken: In Braham, Minnesota, zwang der Angriff den primären kommunalen Brunnen und die Wasseraufbereitungsanlage für etwa 90 Minuten in den Offline-Modus. Abrupte, ungeplante Pumpenabschaltungen verursachen hydraulische Druckstöße (Wasserschlag) – ein Druckanstieg, der in der Lage ist, alternde Hauptleitungen bersten zu lassen.
Druckabfälle im System: Bei mehreren betroffenen Versorgungsbetrieben führten die Pumpenstopps dazu, dass der Druck im Verteilungsnetz unter die regulatorischen Schwellenwerte (typischerweise 20 PSI) fiel. Ein niedriger Leitungsdruck erzeugt Unterdruckzonen, wodurch unbehandeltes Grundwasser, Bodenverunreinigungen oder landwirtschaftliche Abflüsse durch unterirdische Lecks in die Versorgungsleitungen gesaugt werden.
Abkochgebote: Als regulatorische Schutzmaßnahme wurden Versorgungsbetriebe, die einen anhaltenden Druckverlust erlitten, von den staatlichen Gesundheitsbehörden verpflichtet, obligatorische Abkochanordnungen zu erlassen.
Finanzielle, regulatorische und gesundheitliche Folgen
Öffentliche Gesundheit: Aufgrund ausfallsicherer physischer Konstruktionen (Fail-Safe) und des schnellen Eingreifens der Betreiber kam es zu keiner chemischen Verunreinigung oder Wasservergiftung.
Finanzielle Belastung: Kleine kommunale Versorgungsbetriebe stehen vor schweren finanziellen Belastungen durch Überstunden von Einsatzkräften, Honorare für externe forensische Vorfallreaktion (Incident Response Retainer), Hardware-Ersatzkosten und obligatorische Kampagnen zur Entnahme von Wasserproben.
Einhaltung gesetzlicher Vorschriften: Gemäß dem Safe Drinking Water Act (SDWA) und den Notfallbefugnissen der EPA sehen sich die Versorgungsbetriebe einer verschärften behördlichen Aufsicht, obligatorischen Cybersicherheits-Risikoanalysen und potenziellen zivilrechtlichen Haftungen für das Versäumnis, grundlegende Cyber-Hygienemaßnahmen umzusetzen, ausgesetzt.
Vergleichende Analyse: Bedrohungslage im Wassersektor
Um zu verstehen, wie sich die Vorgehensweisen entwickeln, wird die bundesstaatenübergreifende Kampagne von 2026 im Folgenden mit historischen Cybersicherheitsvorfällen im Wassersektor verglichen.
Vorfall | Primäres Ziel | Vektor / TTPs | Betriebliche Auswirkungen | Zuweisung des Bedrohungsakteurs |
Oldsmar, FL (2021) | Wasseraufbereitungs-HMI | Ungesicherter TeamViewer-Fernzugriff; schwacher Passwortschutz. | Angreifer versuchte, die Natriumhydroxid-Konzentration ( ) auf gefährliche Werte zu erhöhen; manuell vom Bediener korrigiert. | Unbestimmt (Wahrscheinlich inländischer, opportunistischer Akteur / Insider). |
Aliquippa, PA (2023) | Kommunale Wasserbehörde (Unitronics PLC) | Über das Internet exponierte PLC; Standardpasswort (1111); Defacement-Bildschirm aufgespielt. | Druckerhöhungspumpe deaktiviert; Verlust der Telemetrie; Bediener wechselte auf manuelle Steuerung. | CyberAv3ngers (mit Bezug zur IRGC-CEC). |
Volt Typhoon Kampagne (2023–2025) | IT/OT-Gateways, Router, Firewalls | Living-off-the-Land (LotL), maßgeschneiderte Webshells, Zero-Day-Exploits für Netzwerkgeräte. | Vorpositionierung innerhalb kritischer Infrastrukturnetzwerke für spätere betriebliche Störungen. | Volt Typhoon (staatlich gesponsert durch die VR China). |
Bundesstaatenübergreifende WWS-Kampagne (Juli–August 2026) | Rockwell Allen-Bradley PLCs in über 7 Bundesstaaten | Exploitation auf Protokollebene (CVE-2021-22681), direkte CIP-Logikmodifikationen, Aussperrung aus dem Netzwerk. | Verlust der Sichtbarkeit/Steuerung bei mehreren Versorgern, Brunnenkopf-Abschaltungen, hydraulische Druckabfälle, Abkochanordnungen. | Verdacht auf iranischen Staat / CyberAv3ngers (Gegenstand aktiver Ermittlungen). |
Wesentliche Entwicklung der Angriffsmethoden
Verschiebung von HMIs zu Low-Level-Steuerungen: Ältere Vorfälle (wie Oldsmar) basierten auf der Kompromittierung der Benutzeroberfläche (IT/HMI). Die Kampagne von 2026 umgeht HMIs vollständig und interagiert über Low-Level-Industrieprotokolle direkt mit den eingebetteten PLCs der Ebene 1.
Erweiterung der Plattformen: Iranische Bedrohungsakteure sind von der gezielten Ansprache von Nischensteuerungen (Unitronics) zu weltweit verbreiteten Automatisierungsmarken (Rockwell MicroLogix, CompactLogix, Schneider, Siemens) übergegangen, was ihren Schadensradius erheblich vergrößert hat.
Automatisierte Skalierung: Der Übergang von Angriffen auf einzelne Versorgungsbetriebe hin zum Starten automatisierter, gleichzeitiger Scans über mehrere Bundesstaaten hinweg demonstriert eine Steigerung der betrieblichen Effizienz und Koordination.
Umfassendes MITRE ATT&CK Mapping
Enterprise ATT&CK Mapping
Technik-ID | Technik-Name | Kontext / Beobachtete Aktivität |
T1190 | Exploit Public-Facing Application | Ausnutzung ungepatchter Webmodule oder Schwachstellen im EtherNet/IP-Protokoll (z. B. CVE-2021-22681) auf exponierten PLCs. |
T1078 | Valid Accounts | Verwendung von Standard-Administrator-Zugangsdaten zur Anmeldung an PLC-Verwaltungsschnittstellen. |
T1595 | Active Scanning | Automatisiertes internetweites Scannen (Shodan/Censys) auf der Suche nach offenen industriellen Ports (44818, 502, 80). |
T1090 | Proxy | Weiterleitung des schädlichen Datenverkehrs über kommerzielle VPNs und kompromittierte Heim-Router, um die Quellinfrastruktur zu verschleiern. |
ATT&CK for ICS Mapping
Technik-ID | Technik-Name | Kontext / Beobachtete Aktivität |
T0886 | Remote Services | Direkte Remote-Verbindung zu industriellen Feldsteuerungen über TCP-Port 44818. |
T0812 | Default Credentials | Ausnutzung unbestätigter Standardpasswörter auf Rockwell MicroLogix-Steuerungen. |
T0889 | Modify Program | Hochladen geänderter Projektdateien oder Korrumpieren von Speicherroutinen der Anweisungsliste. |
T0836 | Modify Parameter | Ändern lokaler IPv4-Konfigurationsparameter und Systemzeitgeber auf PLCs. |
T0827 | Defacement | Überschreiben von HMI-Anzeigen oder LCD-Bildschirmparametern auf Feldsteuerungen. |
T0815 | Control Network Architecture | Störung von Netzwerkgrenzen durch Aussperren legitim konfigurierter SCADA-Kanäle. |
T0829 | Loss of Control | Deaktivieren manueller/automatischer Pumpenroutinen, Einfrieren physischer Betriebsschleifen. |
T0828 | Loss of View | Unterbrechung der Telemetriepfade zwischen Feld-PLCs und zentralen Bediener-HMIs. |
Erkennungsmöglichkeiten und Threat-Hunting-Indikatoren
Erwartete technische Indikatoren (IOC-Indikatoren)
Hinweis: In Übereinstimmung mit strengen Geheimdienststandards stellen die folgenden Indikatoren erwartete technische Signaturen, Protokollsignaturen und Event-IDs dar und keine konstruierten Hash-Werte oder Einweg-IP-Adressen.

Netzwerk- und Protokollsignaturen
Anomalien im EtherNet/IP-Datenverkehr: Eingehender TCP-Port 44818-Datenverkehr, der von externen, routingfähigen Internet-IP-Adressen stammt und direkt an interne OT-Subnetze gerichtet ist.
Ungewöhnliche CIP-Dienstcodes: Hohes Volumen an expliziten Messaging-Anfragen des Common Industrial Protocol (CIP), insbesondere Dienstcodes, die mit Projekt-Downloads (0x4C), Parametermodifikationen (0x4E) oder Identitäts-Reset-Anfragen verbunden sind.
HTTP/Telnet-Zugriff auf OT-Schnittstellen: Eingehende HTTP- (Port 80/443) oder Telnet-Verbindungen (Port 23) zu eingebetteten MicroLogix 1100/1400 Webservern von IP-Adressen, die nicht dem Engineering zugeordnet sind.
Windows Event-IDs (Engineering Workstations & SCADA-Server)
Event-ID 4625: Fehlgeschlagene Anmeldeversuche auf SCADA-HMI-Servern oder Jump-Boxes (weist auf Brute-Force-Aktivitäten vor dem PLC-Zugriff hin).
Event-ID 7045: Ein neuer Dienst wurde auf einem SCADA-Host installiert (weist auf potenzielle Lateral Movement- oder Persistenz-Tools hin).
Event-ID 1102: Überwachungsprotokoll (Security Audit Log) auf Engineering Workstations gelöscht.
OT-IDS & Network Security Monitoring (NSM) Regeln
Beispiel einer Suricata- / Snort-Regel:
Code-Snippet
alert tcp $EXTERNAL_NET any -> $HOME_NET 44818 (msg:"OT-POLICY Exposed Rockwell CIP Explicit Connection Attempt from Internet"; flow:to_server,established; content:"|6f 00|"; offset:0; depth:2; reference:cve,2021-22681; classtype:attempted-admin; sid:10002026; rev:1;)
Zeek- / Bro-Skripterkennung: Überwachung auf plötzliche Änderungen der Identitätsattribute von CIP-Geräten (z. B. Herstellername, Seriennummer oder dynamische Änderung der Geräte-IP-Konfiguration während der Paketaufzeichnung).
Mehrschichtige defensive Empfehlungen
Die Empfehlungen sind abgestimmt auf IEC 62443, NIST SP 800-82 Rev. 3, die CISA Cross-Sector Cybersecurity Performance Goals (CPGs) sowie auf Richtlinien von EPA/AWWA.
Dringliche Checkliste zur Schadensminderung für Wasserversorger
Sofortige Härtung der Architektur (0–48 Stunden)
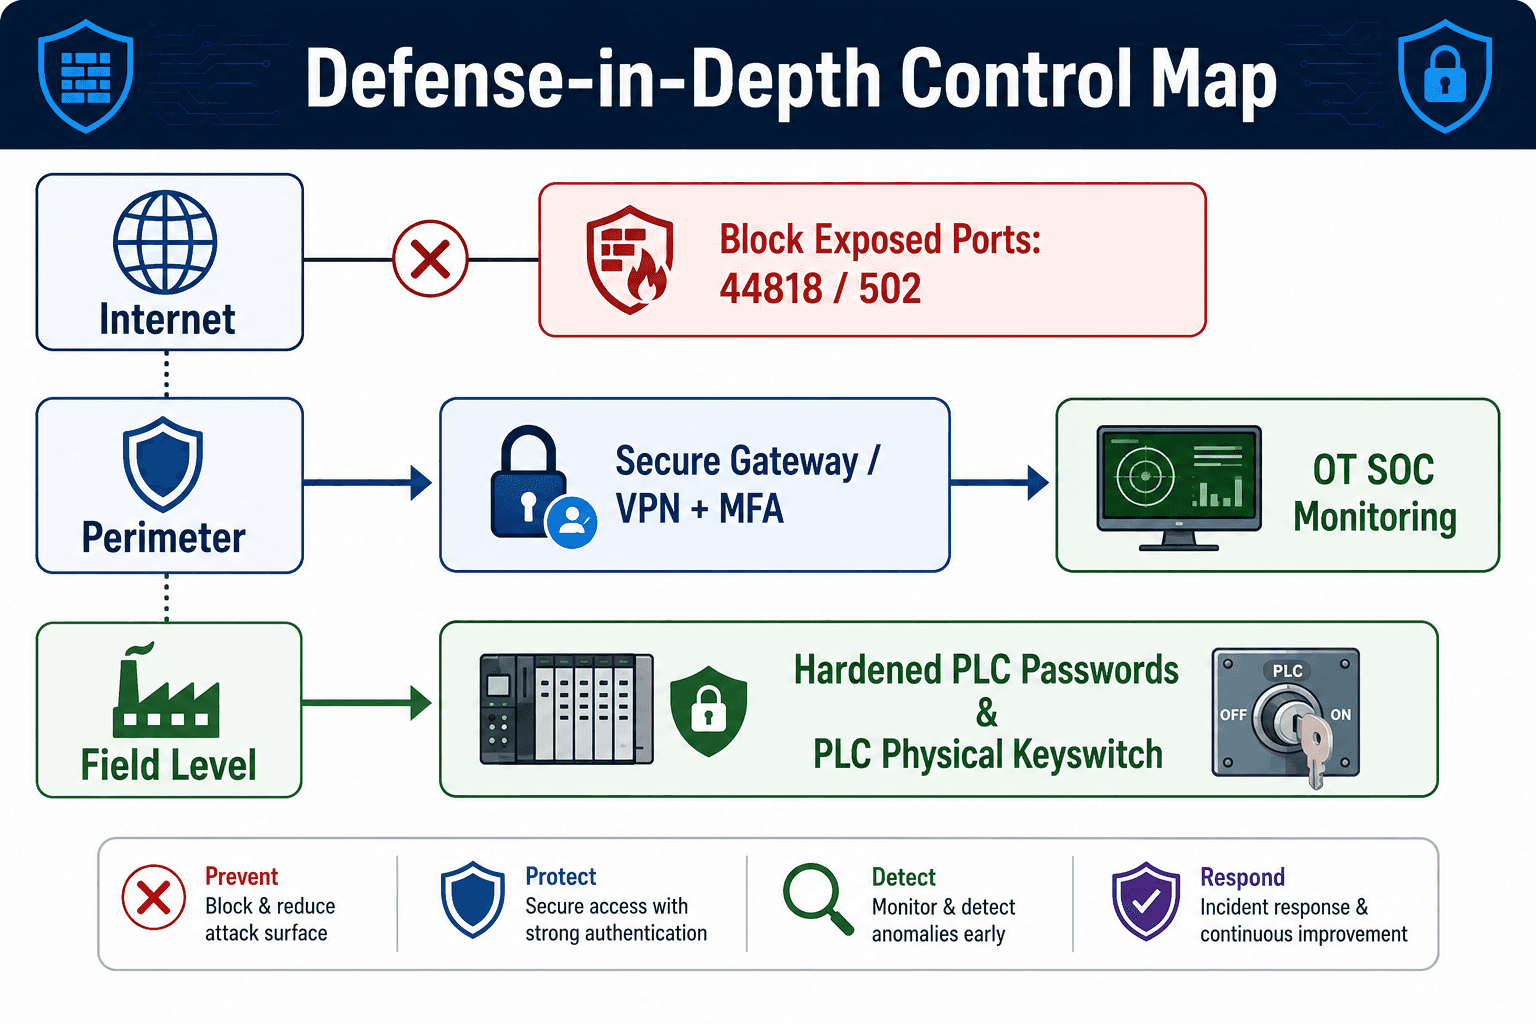
Direkte Internetexposition beseitigen: Überprüfen Sie durch Scans des externen Angriffsflächenmanagements (EASM), dass keine PLCs, HMIs oder RTUs über öffentliche IPv4-Adressen auf den TCP-Ports 44818, 502, 102, 23 oder 80/443 lauschen.
Sichere Zugangs-Gateways implementieren: Platzieren Sie sämtliche Fernzugriffe hinter einem industriellen VPN-Gateway, das Multi-Faktor-Authentisierung (MFA) und feingranulare Zugriffskontrolllisten (ACLs) erzwingt.
Standard-Zugangsdaten ändern: Erzwingen Sie eindeutige, komplexe administrative Passwörter über alle eingebetteten PLC-Schnittstellen und SCADA-Softwarekonten hinweg.
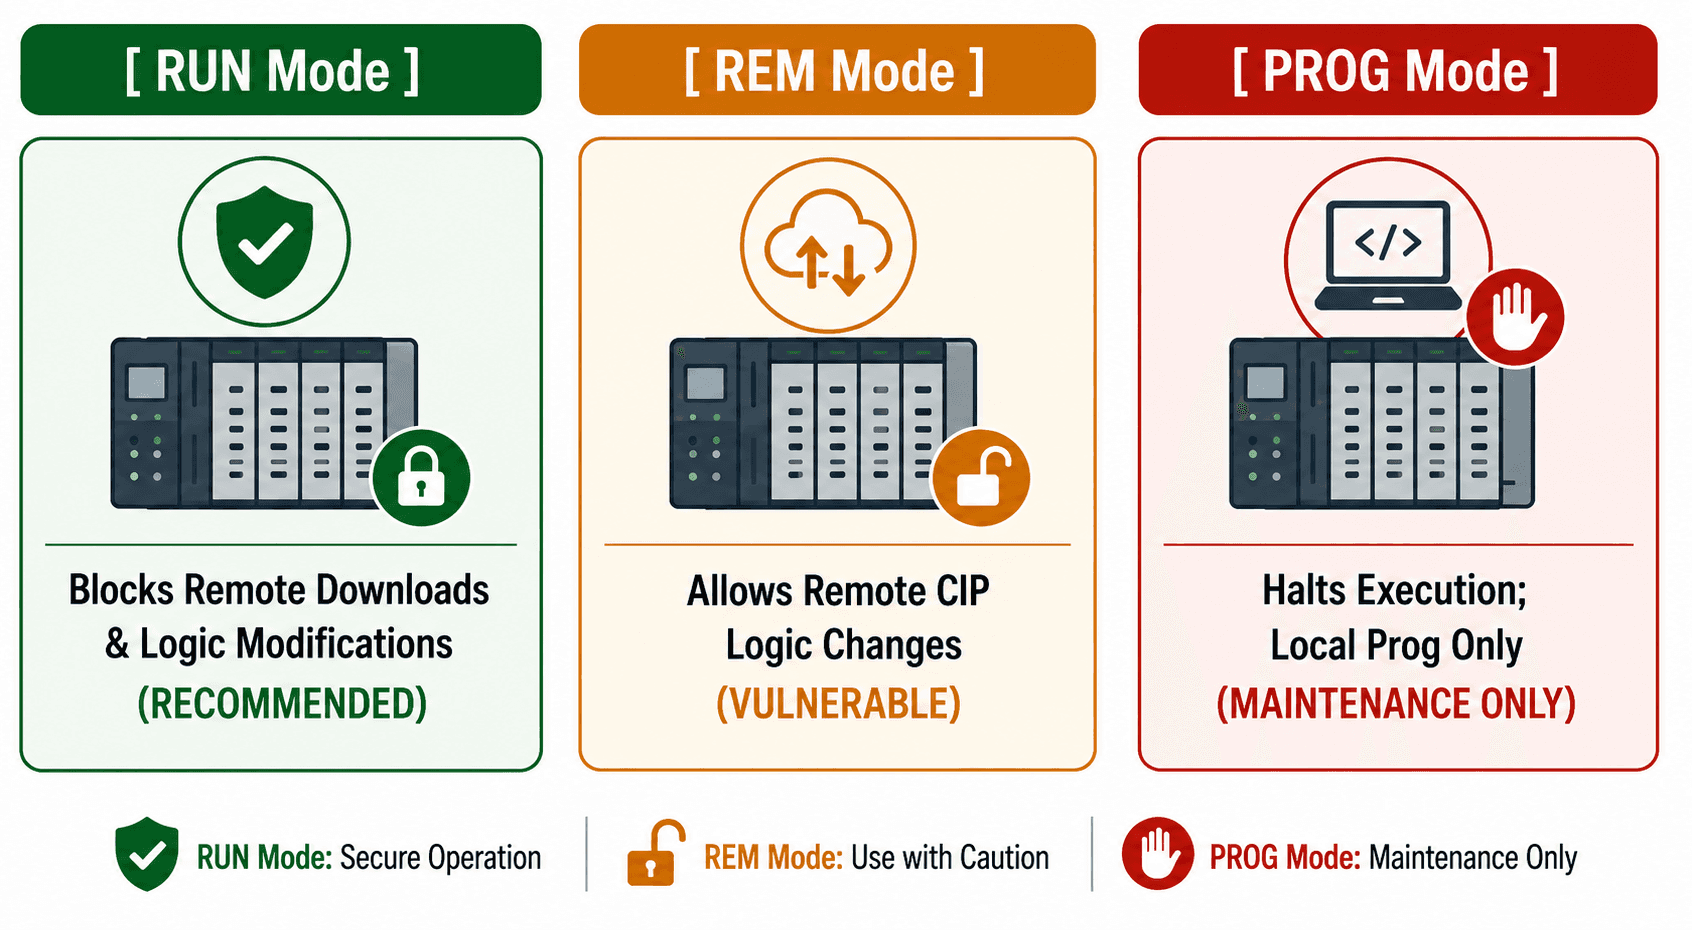
Physische Schlüsselschalter-Verwaltung: Stellen Sie physische Schlüsselschalter an Allen-Bradley PLCs auf den Modus RUN statt auf REMOTE (REM) oder PROGRAM (PROG). Dies blockiert physisch unbefugte Logik-Downloads oder Modusänderungen über das Netzwerk.
OT-Sicherheitsarchitektur und SOC-Leitfaden (30–90 Tage)
Netzwerksegmentierung (IEC 62443 / NIST SP 800-82): Setzen Sie eine strikte Purdue-Modell-Architektur durch. Segmentieren und isolieren Sie die Unternehmens-IT (Ebene 3) mittels Firewalls von der SCADA-Überwachung und -Steuerung (Ebene 2) sowie den Prozesssteuerungen im Feld (Ebene 1).
Out-of-Band-Backup-Pflege: Halten Sie Offline- und Air-Gapped-Backups („Gold Images“) aller PLC-Projektdateien der Anweisungsliste (.ACD, .L5X-Formate) und HMI-Laufzeitkonfigurationen vor.
Ausfallsichere Aufrechterhaltung des Betriebs (Fail-Safe): Stellen Sie sicher, dass mechanische Entlastungsventile, Druckschalter und manuelle Hand-Off-Auto-Schalter (HOA) physisch unabhängig von digitalen PLC-Ausgängen verdrahtet sind, um den grundlegenden Anlagenbetrieb bei Cyber-Aussperrungen aufrechtzuerhalten.
Strategische und geopolitische Implikationen
Eskalation asymmetrischer geopolitischer Konflikte
Das gezielte Angreifen kommunaler Wassersysteme signalisiert eine fortlaufende Verschiebung der staatlich gesponserten Cyberstrategie. Anstatt Fähigkeiten für hochkarätige militärische oder rüstungsrelevante Ziele vorzubehalten, nutzen staatlich unterstützte Akteure und Proxy-Entitäten Angriffe mit geringer Komplexität gegen anfällige öffentliche Versorgungsbetriebe, um eine unverhältnismäßig hohe psychologische Wirkung zu erzielen. Diese Operationen demonstrieren Fähigkeiten, testen Mechanismen der Krisenreaktion und erzeugen öffentliche Besorgnis, ohne Schwellenwerte zu überschreiten, die eine direkte militärische Vergeltung auslösen würden.
Systemische Risiken über die Kritischen Infrastrukturen hinweg
Die in dieser Kampagne ausgenutzten Schwachstellen – internetexponierte Steuerungen, Standard-Zugangsdaten und ungepatchte Betriebssoftware – sind nicht auf den Wassersektor beschränkt. Identische Hardware- und Netzwerkkonfigurationen existieren in folgenden Bereichen:
Energie und Erdgas: Fernmessstationen, Pipeline-Ventilantriebe und Brunnenkopfsteuerungen.
Transportwesen: Ampelsteuerungen, Weichensteuerungsnetze der Bahn und Tunnelbelüftungssysteme.
Fertigung sowie Lebensmittel/Landwirtschaft: Umweltsteuerungen, Pasteurisierungslinien und automatisierte Verpackungssysteme.
Richtlinien und regulatorische Vorgaben
Das Scheitern freiwilliger Cybersicherheitsrichtlinien bei der Verhinderung weitreichender Einbrüche in kleinen Versorgungsbetrieben wird voraussichtlich zu einer Beschleunigung regulatorischer Verschiebungen führen. Es ist damit zu rechnen, dass Bundesaufsichtsbehörden (EPA, CISA, TSA) verbindliche Cybersicherheitsvorgaben für Wasserversorger anstreben, ähnlich den obligatorischen NERC-CIP-Standards, die im Stromsektor durchgesetzt werden. Die Erreichung der Konformität wird jedoch dedizierte Finanzierungsmechanismen des Bundes erfordern, um ressourcenbeschränkte kommunale Versorgungsbetriebe zu unterstützen.
Referenzen
TIME Magazine: What to Know About the U.S. Water Systems Cyberattacks (Veröffentlicht am 2. Aug. 2026).
Link: TIME Article
Federal Bureau of Investigation (FBI) / EPA Joint PSA: Malicious Cyber Actors Targeting Water and Wastewater Sector Internet-Facing Programmable Logic Controllers, Causing Operational Disruptions (Veröffentlicht am 31. Juli 2026).
Link: FBI PSA Alert
CISA Security Advisory AA26-097A: Iranian-Affiliated Cyber Threat Actors Targeting Internet-Facing Programmable Logic Controllers Across U.S. Critical Infrastructure (Aktualisiert am 22. Juli 2026).
CBS News / Associated Press: U.S. Investigating Cyberattack on Water Systems in 7 States, Including Minnesota and Michigan (1.–2. Aug. 2026).
Link: CBS News Reporting
Cybernews / WIRED Reporting: Iran Hackers Hit 30 Minnesota Public Water Systems in Coordinated Cyberattack (30. Juli 2026).
Link: Cybernews Coverage
National Vulnerability Database (NVD): CVE-2021-22681 Detail – Rockwell Automation Logix Controllers Unauthenticated Protocol Flaw.
NIST Special Publication 800-82 Rev. 3: Guide to Operational Technology (OT) Security.
ISA/IEC 62443 Standard-Reihe: Security for Industrial Automation and Control Systems.
Schlüsseldefinitionen
Vertrauensniveau | Bedeutung |
|---|---|
Bestätigt | Gestützt durch offizielle Erklärungen oder forensische Beweise |
Bewertung mit hohem Vertrauen | Mehrere unabhängige Quellen stimmen überein |
Bewertung mit mittlerem Vertrauen | Starke analytische Schlussfolgerung, aber unvollständige Beweise |
Analytische Hypothese | Basiert auf früheren Kampagnen und Vorgehensweisen, nicht bestätigt |
Die Persistenz, Koordination und geografische Ausweitung dieser Kampagne deuten auf eine potenziell signifikante Verschiebung der globalen Bedrohungslage im Bereich der Kritischen Infrastrukturen (KRITIS) hin. Anstelle isolierter, störender Ereignisse ähneln diese Operationen zunehmend strategischen, mehrphasigen Kampagnen, die sowohl auf betriebliche Störungen (Operational Disruption) als auch auf den langfristigen Zugang zu OT-Umgebungen abzielen.
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

IEC 62443 for Pharmaceutical Manufacturing: Secure Critical Production OT
Team Shieldworkz

Investigative cyber threat research report: Cyberattacks on U.S.-bound energy tankers
Team Shieldworkz

The OT Lull: What a 30-day decline in direct intrusion activity actually tells us
Prayukth K V

Inside the Revolut data disclosure incident
Prayukth K V

NERC CIP Compliance Software: 9 Capabilities Utilities Should Compare
Team Shieldworkz

Investigative Cyber Threat Research Report: Alleged Cyberattack and U.S. Investigation of VLCC VL Prosperity
Prayukth K V