Analyse des koordinierten, anlagenübergreifenden Operational-Technology-Vorfalls auf kommunale Trinkwassersysteme in Minnesota


Prayukth K V
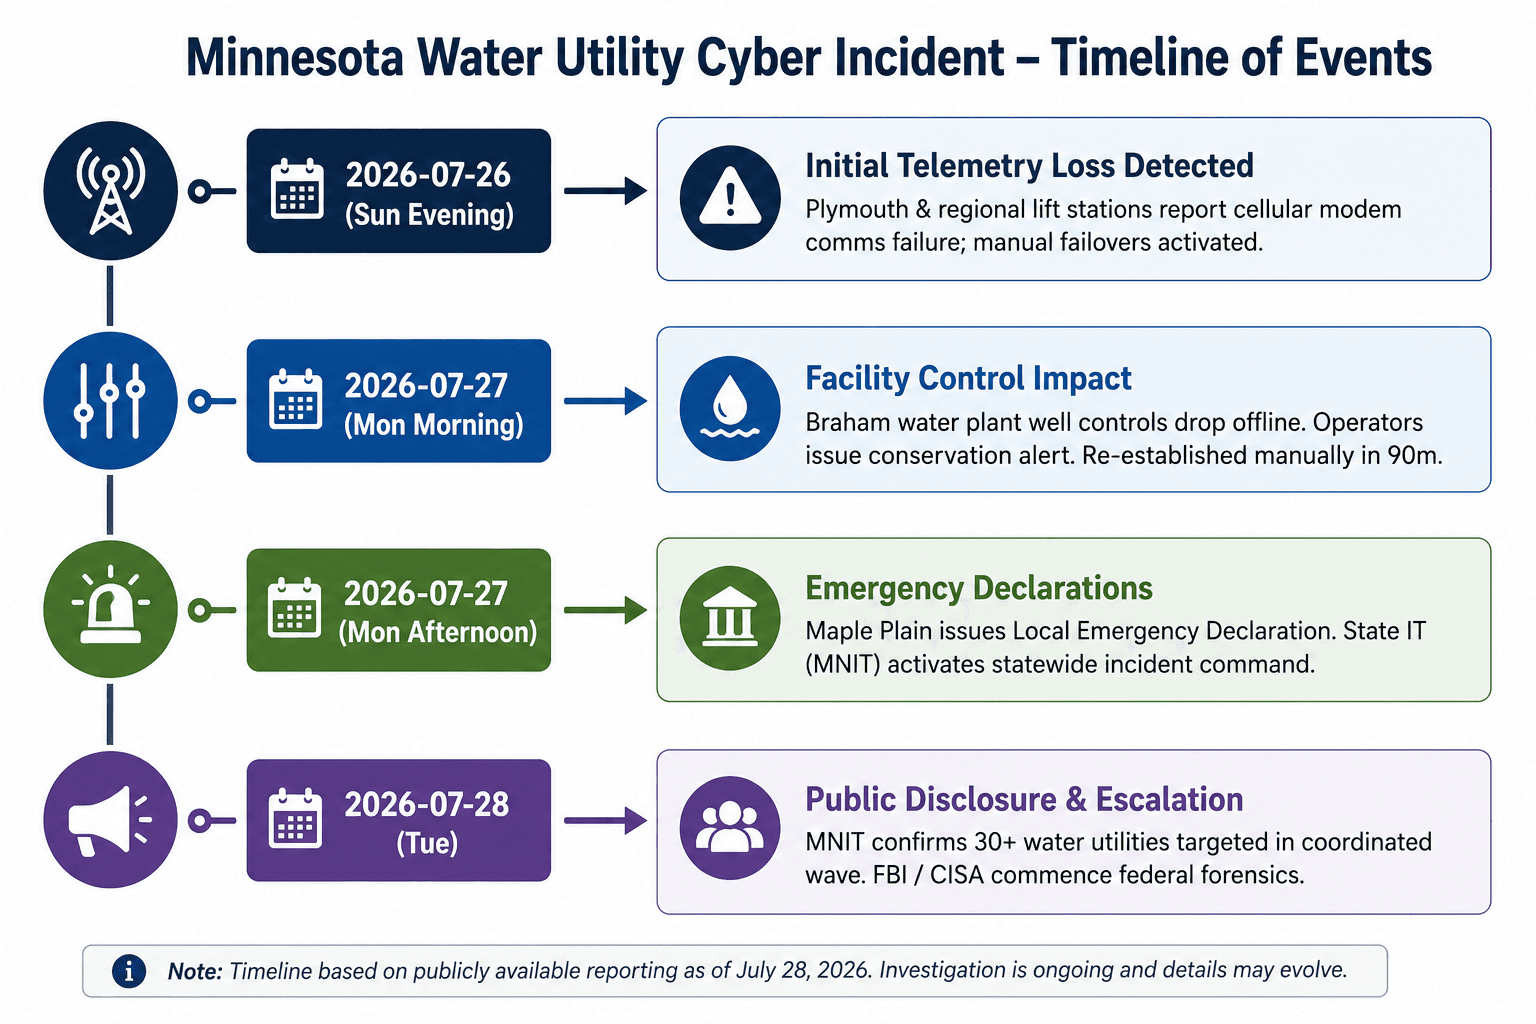
Zwischen dem 26. und 27. Juli 2026 zielte ein koordinierter Cyber-Vorfall auf mehr als 30 kommunale und gemeinschaftliche Wasserversorgungssysteme in ganz Minnesota ab. Die betroffenen Kommunen, darunter Plymouth, South St. Paul, Maple Plain und Braham, meldeten gestörte automatisierte SCADA-Kommunikationsverbindungen, deaktivierte Mobilfunk-Telemetrie-Controller und kompromittierte Brunnenkopf- und Aufbereitungssteuerungssysteme. In Braham verloren die Bediener die Kontrolle über die Brunnenpumpen, was eine vorübergehende Abschaltung der Aufbereitungsanlage und die sofortige Aufforderung an die Einwohner zur Wassereinsparung erforderlich machte, bevor manuelle Overrides die Funktionalität innerhalb von 90 Minuten wiederherstellten. Einige andere Kommunen stellten an Hebestationen und Wassertürmen unverzüglich auf physische Kontrollgänge und manuelle Notlaufverfahren um (gemäß den vorliegenden kommunalen Angaben). Die staatlichen IT-Behörden (MNIT), das Gesundheitsministerium von Minnesota sowie die Bundesstrafverfolgungsbehörden (FBI/CISA) aktivierten ein bundesweit gültiges Incident-Response-Protokoll.
Zum Zeitpunkt der Erstellung dieses Berichts sind die öffentliche Gesundheit und die Wasserreinheit in allen betroffenen Systemen weiterhin uneingeschränkt gewährleistet.
Präzedenzloser Vorfall
Diese Aktivität stellt eine erhebliche Eskalation im operativen Ausmaß der Angriffe auf den nordamerikanischen Wassersektor dar. Es handelt sich um eine der größten öffentlich bekannt gewordenen koordinierten Störungen, die kommunale Wasserversorger in den Vereinigten Staaten betroffen haben. Anstatt einer isolierten Kompromittierung eines einzelnen, anfälligen Human-Machine Interface (HMI) oder einer programmierbaren logischen Steuerung (PLC) erreichte diese Kampagne innerhalb eines kurzen Zeitfensters von 48 Stunden gleichzeitige Auswirkungen auf über 30 verschiedene lokale Infrastrukturen. Die systematische, synchronisierte Natur des Ausfalls deutet auf die Ausnutzung einer gemeinsamen Abhängigkeit hin (wie etwa kompromittierte Managed Service Provider (MSPs), Mobilfunk-Telemetrie-Gateways oder zentralisierte Fernzugriffssoftware) und nicht auf unabhängige, manuelle Einbrüche in über 30 separate Netzwerke.
Strategische Bedeutung für Kritische Infrastrukturen
Die gezielten Angriffe auf Wasser- und Abwassersysteme (WWS) verdeutlichen anhaltende strukturelle Schwachstellen in kleinen bis mittleren Versorgungsunternehmen: veraltete Automatisierung, unsegmentierte Mobilfunkmodems, Abhängigkeit von Drittanbieter-Integrationen und exponierte OT-Schnittstellen. Die Fähigkeit, zeitgleiche Kommunikationsausfälle oder Steuerungssperren über eine gesamte geografische Region hinweg auszulösen, beweist eine auf Kampagnenebene durchgeführte Informationsbeschaffung und operative Einsatzbereitschaft der Bedrohungsakteure. Dies stellt einen gefährlichen Präzedenzfall für die Störung von Kritischen Infrastrukturen mit mehreren Betriebsstätten dar.
Ablauf des Ereignisses
Gap-Analyse und Unbekannte
Zugriff vor dem 26. Juli: Unbekanntes Datum des Erstzugriffs. Die Angreifer verbrachten wahrscheinlich Tage oder Wochen mit der Ausspähung der gängigen Fernzugriffs- oder Mobilfunkinfrastruktur, bevor sie die störenden Maßnahmen ausführten.
Ausführungsfenster für Command-and-Control: Es ist unklar, ob die Störung über ein automatisiertes Skript/Command-Broadcast oder durch manuelle Interaktion der Bediener pro Betriebsstätte ausgeführt wurde.
Dwell Time: Die genaue Verweilzeit (Dwell Time) in den über 30 betroffenen Umgebungen ist weiterhin unbestätigt.
Bestätigte Fakten
Um eine eindeutige Zuordnung der Erkenntnisse und eine Klassifizierung der Beweise zu gewährleisten, werden alle Aussagen nach Vertrauensstufen kategorisiert:
Aussage / Behauptung | Klassifizierung | Untermauernde Beweise & Analytische Basis |
Über 30 Wasserversorgungssysteme in Minnesota gleichzeitig im Visier (26.–27. Juli 2026) | Bestätigt | Offizielle Erklärungen von MNIT, dem Gesundheitsministerium von Minnesota und kommunale Pressemitteilungen. |
Aufbereitungsanlage in Braham verlor die automatisierte Steuerung der Brunnenpumpen (~90 Min. Ausfall) | Bestätigt | Öffentliche Erklärungen der Leitung der kommunalen Stadtwerke von Braham und des örtlichen Bürgermeisters. |
Wasserreinheit, chemisches Gleichgewicht und öffentliche Sicherheit blieben vollständig gewahrt | Bestätigt | Untersuchungen des staatlichen Gesundheitsministeriums und lückenlose manuelle Prüfprotokolle. |
Störung lokalisiert auf Mobilfunk-Telemetrie, SCADA-Fernverbindungen und Feld-Controller (Verlust der Mobilfunkkommunikation und der Ferntelemetrie) | Bestätigt | Technische Erklärungen von Plymouth, South St. Paul und den kommunalen IT-Teams. |
Intrusion über gemeinsamen MSP / zentrale Fernverwaltungssoftware ausgeführt | Wahrscheinlich (Hohes Vertrauen) | Statistische Unwahrscheinlichkeit von über 30 unabhängigen manuellen Sicherheitsverletzungen innerhalb eines 48-Stunden-Fensters. |
Angreifer setzten maßgeschneiderte, destruktive OT-Malware oder Firmware-Wiper ein | Unwahrscheinlich (Geringes Vertrauen) | Die Systeme konnten durch manuelle Neustarts/Overrides ohne Hardware-Austausch schnell wiederhergestellt werden. |
Hauptziel war finanzielle Erpressung (Ransomware) | Unwahrscheinlich (Geringes Vertrauen) | Bestätigtes Fehlen von Erpresserschreiben, Verschlüsselungs-Payloads oder Erpressungskommunikation. |
Technische Analyse und Angriffspfad-Analyse
Möglichkeiten des Erstzugriffs
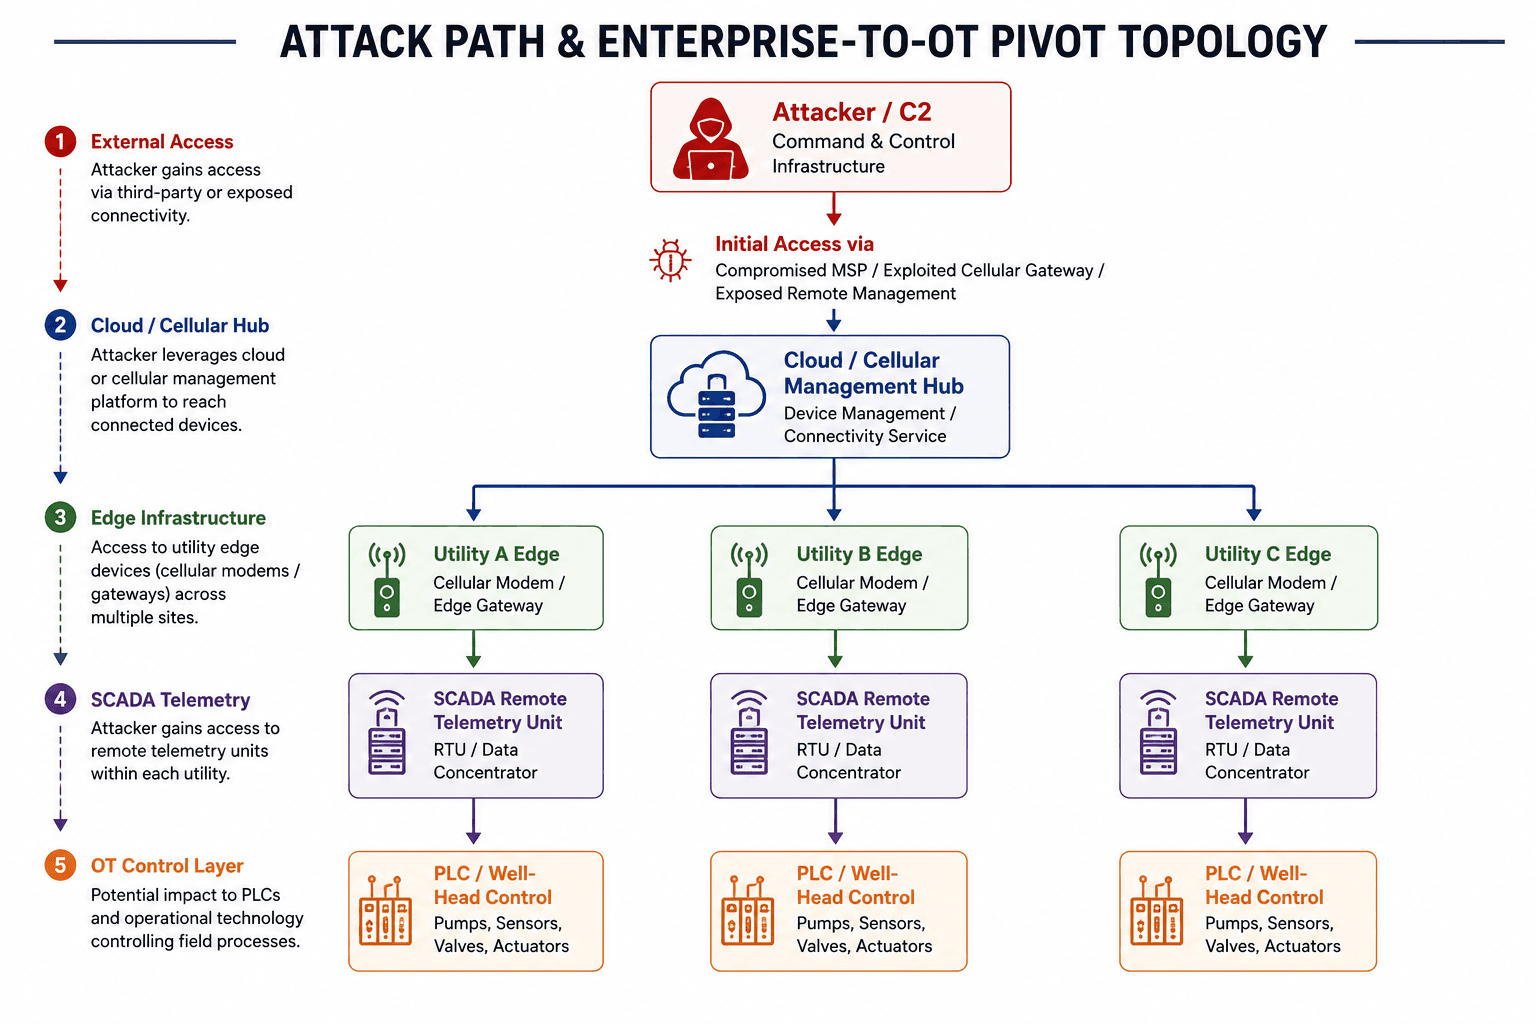
Kompromittierung gemeinsam genutzter MSP-/Integratorsysteme: Externe Systemintegratoren verwalten SCADA-Software, Fernwirkterminals (RTUs) und Mobilfunkrouter für mehrere kleine kommunale Versorger. Die Kompromittierung des zentralen Verwaltungsportals eines MSP ermöglicht Massen-Push-Befehle an Client-Endpunkte.
Ausnutzung von Edge-Mobilfunk-Gateways: Direkte Erreichbarkeit von Mobilfunkmodems/-routern (wie Sierra Wireless, Cradlepoint, Moxa) über das Internet mit Standard-Anmeldedaten, Schwachstellen für unauthentifizierte Remote Code Execution (RCE) oder schwachen VPN-Tunneln.
Ausnutzung exponierter HMIs/Webportale: Zum Internet hin offene VNC-/RDP-Sitzungen oder exponierte HMI-Webpanels ohne Multi-Faktor-Authentisierung (MFA).
ICS/OT-Angriffspfad-Mapping
Pivotierung von Enterprise zu OT: Zugriff auf der Ebene des Remote-Edge-Managements unter Umgehung traditioneller IT-Netzwerkperimeter aufgrund einer direkten Mobilfunk-zu-PLC-Konnektivität.
Identitätsmissbrauch: Diebstahl oder Missbrauch gemeinsam genutzter Administrator-Anmeldedaten, die von externen Wartungsdienstleistern verwendet werden.
Konsequenzen für PLC/HMI: Angreifer änderten Konfigurationszustände, starteten Mobilfunkverbindungen neu oder modifizierten Betriebsmodusschalter (mögliche Mechanismen umfassen das Versetzen von PLCs in den STOP-Modus oder das Entziehen der automatisierten Logikausführung).
Mögliches Mapping auf MITRE ATT&CK
MITRE ATT&CK für Enterprise
T1195.002 (Supply Chain Compromise): Kompromittierung von Software/Dienstleistungen von Drittanbietern.
T1133 (External Remote Services): Ausnutzung exponierter VPNs, Mobilfunkmodems oder Remote-Desktop-Protokolle.
T1078 (Valid Accounts): Verwendung kompromittierter Anmeldedaten auf externer Fernverwaltungssoftware.
MITRE ATT&CK für ICS
T0822 (External Remote Services): Direkter Zugriff auf OT-Feldbusse über Mobilfunkschnittstellen.
T0836 (Modify Parameter): Änderung der operativen Steuerungslogik oder der Sollwerte zur Steuerung von Brunnenpumpen.
T0806 (Loss of Control): Temporäre Störung automatisierter PLC-Befehlssequenzen, die einen manuellen Betrieb erzwingt.
T0826 (Loss of Availability): Störung der SCADA-zu-PLC-Telemetrie über Mobilfunkverbindungen.
Es ist anzumerken, dass Braham zwar einen temporären Kontrollverlust (T0806) erlitt, viele der anderen über 30 Versorgungsunternehmen jedoch primär von einem Verfügbarkeits-/Sichtbarkeitsverlust (T0826) aufgrund unterbrochener Telemetrieverbindungen betroffen waren.
Wahrscheinlichste Angriffsszenarien
Szenario 1: Kompromittierung des Fernzugriffs eines Drittanbieter-Integrators / gemeinsamen MSP
Vertrauensstufe: HOCH
Untermauernde Beweise: Gleichzeitige Auswirkungen auf über 30 separate kommunale Versorgungsunternehmen innerhalb von 48 Stunden. Kleine kommunale Wasserwerke in Minnesota lagern die SCADA- und Telemetriewartung häufig an wenige regionale Engineering-Dienstleister aus.
Gegenteilige Beweise: Fehlende öffentliche Erklärungen spezifischer Dienstleister, die eine Sicherheitsverletzung bestätigen (typisch in frühen Phasen von CTI-Untersuchungen).
Mögliches Ziel: Strategische Störung, Erprobung von Reaktionszeiten der Verteidigung, Demonstration von Fähigkeiten.
Szenario 2: Kampagnenweite Ausnutzung von über das Internet erreichbaren Mobilfunkmodems
Vertrauensstufe: MITTEL-HOCH
Untermauernde Beweise: Die Stadt Plymouth führte die Störung explizit auf Geräte zurück, die über Mobilfunk kommunizieren. Bekannte Bedrohungsakteure führen häufig Shodan-/Censys-Scans durch, um massenhaft Mobilfunk-Gateways auszunutzen, die mit industrieller Hardware verbunden sind.
Gegenteilige Beweise: Massenscans führen in der Regel zu asymmetrischen Ergebnissen über Tage/Wochen hinweg und nicht zu einem eng synchronisierten 48-Stunden-Ereignis, es sei denn, der Prozess ist über ein maßgeschneidertes Botnetz/Skript automatisiert.
Mögliches Ziel: Breit angelegte, opportunistische Störung und Positionierung im Vorfeld.
Szenario 3: Hacktivistische / staatlich gesteuerte disruptive Sabotage
Vertrauensstufe: MITTEL
Untermauernde Beweise: Der staatliche CISO erklärte explizit, das Ziel sei „Störung, kein finanzieller Gewinn“. Dies entspricht operativen Mustern, die bei staatlich koordinierten Intrusionen in die OT-Schnittstellen Kritischer Infrastrukturen beobachtet werden.
Gegenteilige Beweise: Fehlende öffentliche Bekenntnisse zu Defacements oder offene politische Botschaften auf kompromittierten HMIs (im Gegensatz zu typischen hacktivistischen Operationen wie CyberAv3ngers).
Mögliches Ziel: Operative Störung, Signalisierung von Fähigkeiten, Testen der Resilienz Kritischer Infrastrukturen.
Bewertung der Bedrohungsakteure
Welcher Bedrohungsakteur könnte dahinterstecken?
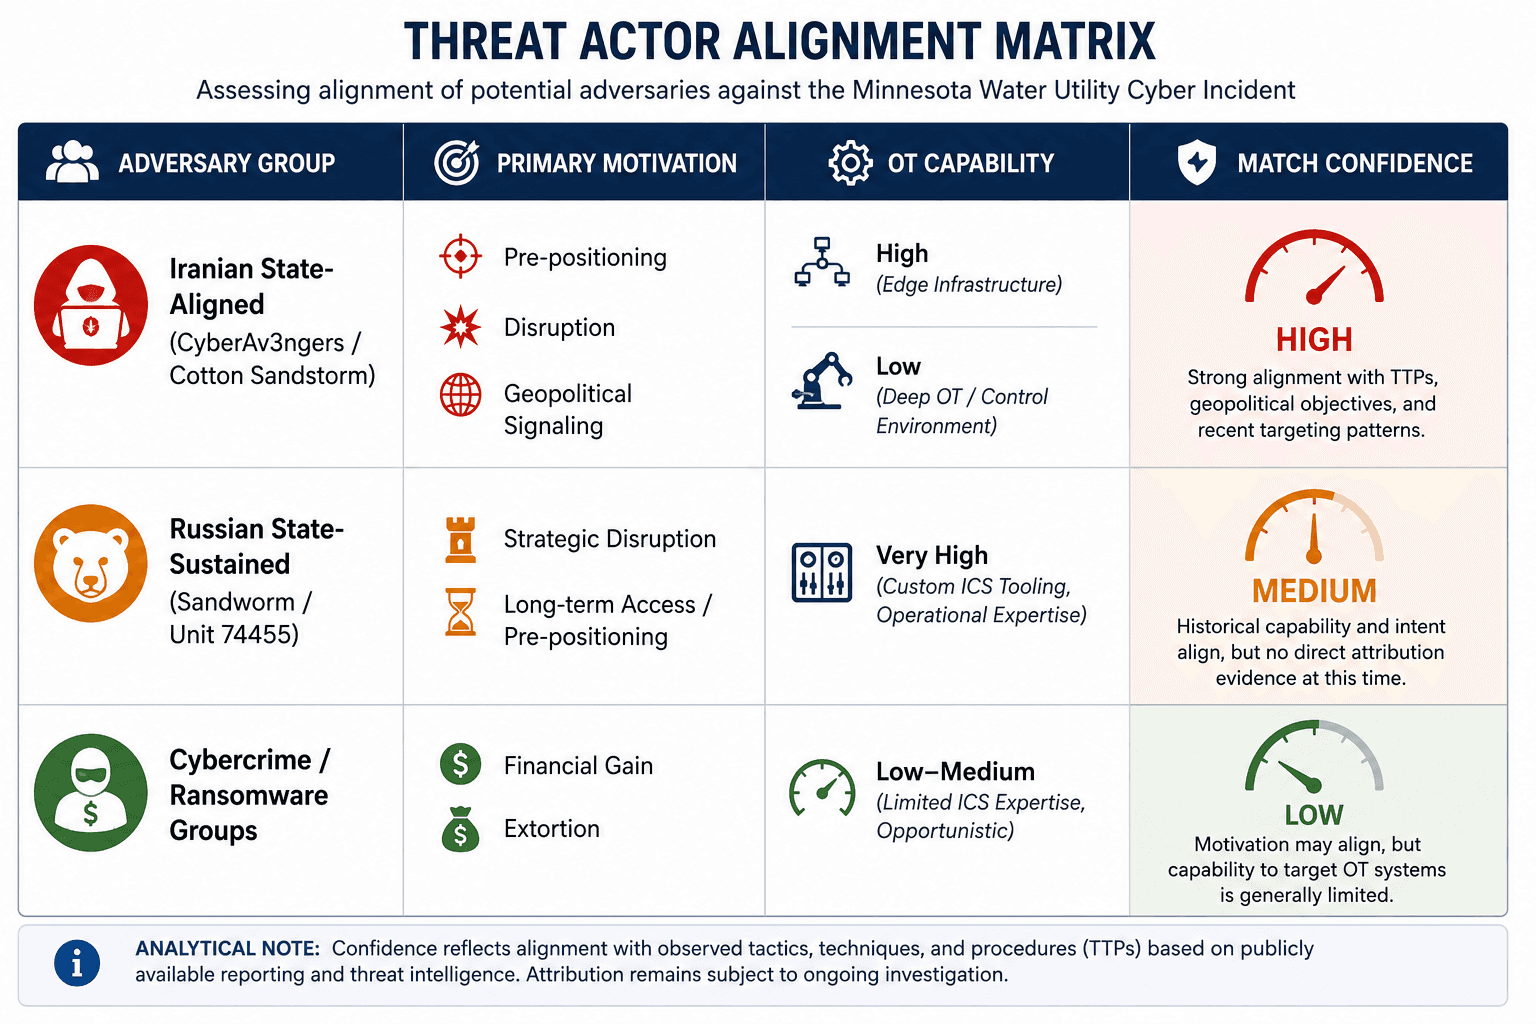
Iranische, staatlich gelenkte Akteure (wie CyberAv3ngers) — MITTEL-HOCH
Historische TTPs: Ende 2023 / 2024 nahmen CyberAv3ngers Wasserversorger in den USA ins Visier (z. B. Aliquippa, PA), indem sie massenhaft über das Internet erreichbare, in Israel hergestellte PLCs der Unitronics Vision-Serie über Standard-Passwörter in Mobilfunknetzen ausnutzten.
Motivation: Kostengünstige Störungen mit hoher Öffentlichkeitswirkung auf die kommunale Infrastruktur der USA.
Fähigkeiten: Konzentration auf die Exposition von OT-Schnittstellen (Mobilfunkrouter, HMIs, offene PLCs) statt auf komplexe, maßgeschneiderte OT-Malware. Passt zum Profil der Mobilfunkstörungen in Minnesota.
Russische, staatlich gelenkte Akteure (Sandworm / GRU) — HOCH
Historische TTPs: Nachgewiesene Historie tiefgreifender OT-Störungen (Industroyer, BlackEnergy, FrostyGoop). Kürzlich wurde beobachtet, wie Wasserversorger in Texas und Polen über offene HMI-Rekonfigurationen angegriffen wurden.
Motivation: Strategische Vorpositionierung, psychologische Operationen, Testen operativer Fähigkeiten.
Fähigkeiten: Äußerst anspruchsvoll. Obwohl sie zu einem solchen Angriff fähig sind, deutet das gezielte Vorgehen gegen mehr als 30 kleine kommunale Wasserversorgungssysteme ohne den Einsatz destruktiver Wiper oder Payload-Modifikationen entweder auf eine Kampagne in der Frühphase oder einen nachgelagerten Proxy-Akteur hin.
Cyberkriminelle / Ransomware-Akteure — GERING
Begründung: Es wurden keine Erpressungsforderungen, Lösegeldforderungen oder Systemverschlüsselungen gemeldet. Staatliche IT-Verantwortliche wiesen ausdrücklich auf das Fehlen finanzieller Motive hin.
Während die iranisch geprägte Gruppe CyberAv3ngers in der Vergangenheit offene Unitronics-PLCs direkt über Port 20256 ausnutzte, deutet eine Kompromittierung eines gemeinsamen MSP auf eine höhere operative Reife hin, wie sie beispielsweise bei Cotton Sandstorm (IRGC) oder Sandworm (GRU-Einheit 74455) unter Verwendung legitimer Anmeldedaten für die Fernverwaltung zu finden ist.
Ansätze für das Detection Engineering
Obwohl der genaue Intrusionsvektor unbekannt bleibt, bieten die beobachteten Störungsmuster wertvolle Ansatzpunkte für proaktives Detection Engineering. Organisationen, die verteilte Wasserinfrastrukturen betreiben, sollten Telemetrie, Authentisierung, Fernzugriff und die Erkennung von Netzwerkanomalien priorisieren, um koordinierte Aktivitäten über mehrere Betriebsstätten hinweg zu identifizieren.
Sigma-Erkennungsmöglichkeiten
Regel 1 – Multiple administrative Remote-Logins
Erkennung eines einzelnen privilegierten Kontos, das sich innerhalb eines kurzen Zeitfensters an mehreren SCADA-Gateways oder Engineering-Workstations authentisiert.
Alarmierung bei gleichzeitigen VPN- oder RDP-Sitzungen, die von geografisch weit auseinanderliegenden IP-Adressen ausgehen.
Regel 2 – Erstellung neuer administrativer Konten
Überwachung der Erstellung privilegierter lokaler Konten oder Domänenkonten auf OT-Sprungservern (Jump Hosts), Engineering-Workstations und Fernzugriffs-Gateways.
Regel 3 – Ausführung von PLC-Engineering-Software
Erkennung der Ausführung von Engineering-Tools (z. B. Studio 5000, EcoStruxure Control Expert, TIA Portal, CODESYS, Ignition Designer) außerhalb freigegebener Wartungsfenster.
Regel 4 – Konfigurationsänderungen an Remote-Diensten
Alarmierung bei Änderungen an VPN-Konfigurationen, Firewall-Regeln, Mobilfunk-Gateway-Einstellungen oder Remote-Desktop-Diensten.
Suricata-Erkennungsmöglichkeiten
Entwicklung von Signaturen zur Erkennung von:
Modbus-Funktionscodes, die von unerwarteten IP-Adressen gesendet werden.
DNP3-Schreibanfragen außerhalb von Wartungsfenstern.
IEC 104-Steuerungsbefehlen, die nicht von Engineering-Workstations stammen.
Neuer Outbound-Kommunikation von RTUs oder Mobilfunk-Gateways zu bisher unbekannten externen IP-Adressen.
VPN-Verbindungen zu ungewöhnlichen Zielen.
Beaconing-Verhalten von Fernwirkgeräten.
Erkennung im ICS-Netzwerk
Überwachung auf:
PLC-Zustandsübergänge (RUN → STOP → PROGRAM).
Unerwartete Logik-Downloads.
Konfigurations-Uploads.
Firmware-Updates von Controllern.
Neustarts von RTUs.
Ausfall der SCADA-Abfrage (Polling).
Gleichzeitige Kommunikationsausfälle an mehreren Standorten.
Plötzliche Änderungen der Abfrageintervalle.
Unerwartete Verbindungen zu Engineering-Workstations.
Unbefugte Schreibbefehle.
Implikationen für OT und Kritische Infrastrukturen

Aufschlüsselung der operativen Auswirkungen
Tatsächliche Auswirkungen: Verlust von SCADA-Telemetrieverbindungen über Mobilfunknetze. Ausfall automatisierter Start-/Stopp-Befehle für Brunnenpumpen in Braham, Minnesota. Kommunen waren gezwungen, manuellen Vor-Ort-Betrieb einzurichten, um Hebestationen und Wassertürme zu überwachen.
Potenzielle Auswirkungen: Längerer Ausfall der automatisierten Pumpensteuerung, was bei verzögerter manueller Intervention zu einer Entleerung der Wassertürme, lokalem Druckverlust, Rohrbrüchen oder der Verteilung von ungefiltertem Wasser hätte führen können.
Worst-Case-Szenario: Böswillige Manipulation von Sollwerten der chemischen Dosierung (z. B. Natriumhydroxid, Chlor) oder vorsätzliche Zerstörung von Pumpen durch schnelle Schaltzyklen (Druckstöße) unter Umgehung physischer Verriegelungen.
Erkenntnislücken
Sicherheit des Erstvektors: Der genaue Einstiegspunkt (kompromittierter MSP vs. ausgenutzte Mobilfunkrouter-Firmware vs. Credential Stuffing) ist nach wie vor unbestätigt.
Persistenzmechanismen: Es ist unklar, ob die Bedrohungsakteure persistente Backdoors in den Feldnetzwerken hinterlassen haben oder ob der Neustart der Modems den Zugriff dauerhaft unterbrochen hat.
Ausmaß der Ausspähung: Es ist unklar, ob die Akteure vor der Ausführung störender Befehle Netzwerkpläne, SCADA-Logikdiagramme oder Kundendatenbanken exfiltriert haben.
Integrität der Firmware: Es fehlt an Gewissheit, ob auf den Feld-Controllern (PLCs/RTUs) eine böswillige Änderung oder Beschädigung der Steuerungslogik stattgefunden hat.
Einzigartige und selten diskutierte Erkenntnisse
Kampagnenplanung vs. opportunistische Ausnutzung
Eine gleichzeitige Störung in mehr als 30 verschiedenen kommunalen Wasserversorgungssystemen kann nicht als zufälliges, isoliertes opportunistisches Scannen abgetan werden. Sie spiegelt eine bewusste Kampagnenplanung wider. Die Bedrohungsakteure haben entweder über Monate hinweg ein Inventar anfälliger Zugangsdaten/Geräte der Wasserinfrastruktur aufgebaut oder einen zentralen Engpass ins Visier genommen – wie etwa einen einzelnen Managed Service Provider oder eine gemeinsam genutzte zellulare APN-Infrastruktur (Access Point Name) –, um einen Batch-Command-Angriff auszuführen.
Single Point of Failure (SPOF) in der Lieferkette
Kleine Wasserversorger sind mit gravierenden Ressourcenengpässen konfrontiert und greifen häufig auf dieselben regionalen Engineering- und SCADA-Integratoren zurück. Dieser Vorfall verdeutlicht, dass ein Angreifer nicht in 30 einzelne Versorgungsunternehmen eindringen muss; es reicht aus, einen einzigen regionalen Dienstleister zu kompromittieren, der administrativen Zugriff auf diese 30 Einheiten hat.
Asymmetrische Aufklärung zur geopolitischen Eskalation
Die gleichzeitige Störung kleinerer kommunaler Systeme dient als Praxistest für die Reaktionszeiten staatlicher und föderaler Incident-Response-Teams. Durch das Auslösen geringfügiger operativer Störungen messen die Bedrohungsakteure, wie schnell CISA, staatliche IT-Stellen und lokale Betreiber OT-Anomalien erkennen, eindämmen und beheben. Dies liefert wertvolle Erkenntnisse für zukünftige, weitaus kritischere Operationen gegen Kritische Infrastrukturen.
Mobilfunkbasierte Edge als neue Schwachstellenfläche
Traditionelle OT-Sicherheitsmodelle betonen die Isolierung des Enterprise-Netzwerks vom Produktionsnetzwerk (Purdue-Modell Ebenen 3 vs. 2). Remote-Telemetrieknoten (Hebestationen, entfernte Brunnenköpfe, Tankmonitore) umgehen jedoch routinemäßig das zentrale Unternehmensnetzwerk vollständig und verbinden sich über Mobilfunkmodems direkt mit den Feld-PLCs. Dadurch entsteht ein verteilter, unüberwachter OT-Perimeter, der Unternehmens-Firewalls umgeht.
Zukünftige Risiken und branchenweite Prognose
Wahrscheinlichkeit von Folgekampagnen: HOCH. Angreifer, die gemeinsam genutzte Zugriffsvektoren nutzen, greifen oft weitere Ziele in benachbarten Bundesstaaten (z. B. Wisconsin, Iowa) an, bevor die Zugriffsmechanismen behoben sind.
Nachahmer-Operationen: HOCH. Technisch einfache Angriffe auf öffentliche Versorgungsbetriebe erzeugen überproportional viel Berichterstattung und regulatorische Unruhe, was sie für hacktivistische Gruppen attraktiv macht, die Sichtbarkeit suchen.
Sektorübergreifende Risiken: Abwasserentsorger, kleine kommunale Gasversorger und ländliche Stromgenossenschaften teilen dieselbe Abhängigkeit von Mobilfunkmodems, veralteten PLCs und Drittanbieter-Integratoren und stehen vor den identischen operativen Risiken.
Direkt umsetzbare Empfehlungen
Unternehmensleitung
Überprüfung des Drittanbieter-Zugriffs: Beauftragen Sie unverzüglich eine Bestandsaufnahme aller externen Integratoren, MSPs und Dienstleister mit Fernzugriff auf OT-Umgebungen.
Durchsetzung vertraglicher Sicherheitsmindeststandards: Fordern Sie Multi-Faktor-Authentisierung (MFA) und dedizierte Zugriffsprotokollierung (Logging) für alle Verträge über Dienstleisterzugriffe.
Security Operations Center (SOC)-Teams
Überwachung des Mobilfunk-Gateway-Traffics: Richten Sie Warnmeldungen für unerwartete eingehende/ausgehende Verbindungen zu Mobilfunkmodems ein, insbesondere für Datenverkehr, der aus IP-Räumen außerhalb Deutschlands oder von unbekannten VPN-Anbietern stammt.
Threat Hunting bezüglich gültiger Konten: Überprüfen Sie Fernauthentisierungsprotokolle (VPN, VNC, RDP, SSH) auf anomale Anmeldezeiten oder gleichzeitige Anmeldungen über mehrere Versorgungs-Clients hinweg.
OT-Ingenieure und Anlagenbetreiber
Isolierung von Mobilfunkmodems: Setzen Sie strenge Firewall-Regeln auf Mobilfunkroutern durch. Blockieren Sie die direkte Erreichbarkeit von Webportalen, Telnet, SSH und SCADA-Protokollen (Modbus, DNP3, EtherNet/IP) über das Internet.
Verifizierung manueller Overrides: Testen Sie regelmäßig physische manuelle Overrides und mechanische Verriegelungen (z. B. festverdrahtete Schwimmerschalter für hohen Füllstand), um sicherzustellen, dass der Betrieb bei einem Ausfall der digitalen Steuerung fortgeführt werden kann.
Incident Responder
Sicherung von Mobilfunkrouter-Protokollen: Erfassen Sie flüchtigen Speicher, Verbindungstabellen und Systemprotokolle, bevor Sie Modems oder PLCs neu starten, um die forensische Analyse zu unterstützen.
Isolierung kompromittierter Integrationsverbindungen: Trennen Sie externe Managementverbindungen, bis die Umgebungen der Dienstleister nachweislich bereinigt sind.
Chief Information Security Officers (CISOs)
Zero-Trust-Edge-Architektur: Implementieren Sie private APNs oder zentralisierten, perimeterbasierten Zero-Trust-Netzwerkzugriff (ZTNA) für die Remote-SCADA-Telemetrie.
Netzwerksegmentierung: Setzen Sie eine strikte Mikrosegmentierung zwischen IT-Netzwerken, Remote-Telemetriemodems und lokalen Controller-Backplanes durch.
Die Evolution der OT-Angriffe
Dieser standortübergreifende Vorfall in der Wasserinfrastruktur von Minnesota signalisiert einen entscheidenden Wandel im Vorgehen von Angreifern gegen Operational Technology. Historisch gesehen fielen OT-Cyber-Vorfälle in zwei unterschiedliche Kategorien: hochkomplexe, maßgeschneiderte Malware-Angriffe gegen lohnende Ziele (z. B. Stuxnet, Industroyer) oder isolierte, opportunistische Einbrüche in ungeschützte Einzelkomponenten (z. B. offene VNC-Panels).
Was in Minnesota geschah, stellt eine gefährliche Konvergenz dar: die Nutzung von Engpässen in der Lieferkette und automatisierte Edge-Ausnutzung zur Erzielung regionaler Störungen an mehreren Zielen gleichzeitig. Angreifer müssen keine komplexe, maßgeschneiderte industrielle Malware mehr entwickeln, um operative Auswirkungen zu erzielen. Durch das Ausnutzen schwacher Fernzugriffsmechanismen, unsegmentierter Mobilfunkmodems oder kompromittierter externer Integratoren können Bedrohungsakteure mit grundlegenden administrativen Werkzeugen und nativen Befehlen weitreichende operative Lähmungen herbeiführen.
Die Verwundbarkeit des Wassersektors
Der Wasser- und Abwassersektor ist innerhalb der Kritischen Infrastrukturen nach wie vor besonders verwundbar. Im Gegensatz zum Stromnetz, das unter strengen, verpflichtenden NERC-CIP-Cybersecurity-Standards betrieben wird, besteht der Wassersektor aus über 50.000 stark dezentralisierten, unterfinanzierten lokalen Versorgern in den Vereinigten Staaten. Viele dieser Systeme verlassen sich auf einzelne IT/OT-Mitarbeiter, veraltete Steuerungshardware und externe Dienstleister, die gemeinsam genutzte Anmeldedaten für Dutzende kommunale Kunden verwenden. Bedrohungsakteure erkennen dieses asymmetrische Verhältnis: Ein Einbruch in einen kleinen Wasserversorger erzeugt eine hohe psychologische Wirkung und Medienpräsenz bei minimalem operativem Widerstand.
Globale Lehren für Verteidigung und Governance
Wasserversorger weltweit dürfen dieses Ereignis nicht als isolierte Anomalie betrachten, sondern als Blaupause für die moderne Sabotage Kritischer Infrastrukturen. Unter der Annahme zu arbeiten, dass OT-Netzwerke physisch vom Internet getrennt (Air-Gapped) sind, ist nicht mehr zeitgemäß; Mobilfunkanbindung, IoT-Sensoren und der Fernzugriff von Dienstleistern haben den traditionellen Perimeter aufgelöst.
Regierungen und Infrastrukturbetreiber müssen entschlossen handeln:
Sicherheitsstandards für den OT-Fernzugriff vorschreiben: Regulierungsbehörden müssen über freiwillige Richtlinien hinausgehen und verbindliche Basissicherheitsmaßnahmen durchsetzen – insbesondere die Eliminierung direkt aus dem Internet erreichbarer PLCs/HMIs und die Vorschreibung von hardwarebasierter MFA für alle Verbindungen von Dienstleistern.
Absicherung der Dienstleister-Lieferkette: Externe Integratoren müssen als Hochrisikoumgebungen behandelt werden. Eine Sicherheitsverletzung bei einem Engineering-Dienstleister darf einem Angreifer keinen automatisierten Zugriff auf Dutzende von kommunalen Steuerungssystemen ermöglichen.
Physische und mechanische Resilienz priorisieren: Die Sicherheitsstrategie muss über Software hinausgehen. Der ultimative Schutz für Kritische Infrastrukturen ist die Aufrechterhaltung geschulter menschlicher Bediener, manueller Notlaufkonzepte und festverdrahteter mechanischer Sicherheitsverriegelungen, die katastrophale physische Schäden unabhängig von einer Kompromittierung digitaler Systeme verhindern.
Letztendlich sind wir bei Shieldworkz davon überzeugt, dass Resilienz in der Fähigkeit liegt, den kontinuierlichen und sicheren Betrieb aufrechtzuerhalten, wenn die digitale Infrastruktur unter jedweden Umständen versagt. Die schnelle Reaktion der lokalen Betreiber in Minnesota hat gezeigt, dass eine solide operative Kontinuitätsplanung Cyber-Störungen abmildern kann. Sich jedoch auf die Wachsamkeit des Personals zu verlassen, um systematischen Manipulationen in der Lieferkette zu begegnen, ist keine nachhaltige Verteidigungsstrategie. Die Sicherheit Kritischer Infrastrukturen muss sich dahingehend weiterentwickeln, dass die Edge geschützt wird, bevor die Kontrolle verloren geht.
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

IEC 62443 for Pharmaceutical Manufacturing: Secure Critical Production OT
Team Shieldworkz

Investigative cyber threat research report: Cyberattacks on U.S.-bound energy tankers
Team Shieldworkz

The OT Lull: What a 30-day decline in direct intrusion activity actually tells us
Prayukth K V

Inside the Revolut data disclosure incident
Prayukth K V

NERC CIP Compliance Software: 9 Capabilities Utilities Should Compare
Team Shieldworkz

Investigative Cyber Threat Research Report: Alleged Cyberattack and U.S. Investigation of VLCC VL Prosperity
Prayukth K V