Warum OT-Netzwerke zur Cyber-Abwehr Media Scanning benötigen


Team Shieldworkz
Warum OT-Netzwerke Medienscanning zur Cyber-Abwehr benötigen: Das letzte offene Tor des Air Gaps schließen
Jeder Verantwortliche für industrielle Sicherheit hat schon einmal den Satz gehört: „Unser OT-Netzwerk ist physisch getrennt (Air-gapped), also sind wir sicher.“ Das ist eine beruhigende Vorstellung. Es ist jedoch auch eine der gefährlichsten Annahmen in der heutigen Betriebstechnologie. Air Gaps hindern Schadsoftware nicht daran, durch die Vordertür auf einem USB-Stick, dem Laptop eines externen Dienstleisters oder einer Firmware-Update-Diskette einzudringen. Sie verhindern lediglich, dass sie über das Internet gelangt. Alles andere wird nach wie vor manuell hineingetragen, und genau aus diesem Grund ist das Scannen von Wechselmedien zu einer der wichtigsten und am häufigsten übersehenen Ebenen der industriellen Cyber-Abwehr geworden.
Dieser Blogbeitrag zeigt auf, warum Wechselmedien klammheimlich zu einem der größten Angriffsvektoren für Fabriken, Versorgungsunternehmen und kritische Infrastrukturen (KRITIS) geworden sind, was Medienscanning tatsächlich beinhaltet und wie OT-Sicherheitsverantwortliche ein praktisches, auditierbares Programm darum herum aufbauen können, ohne die Betriebsabläufe zu verlangsamen oder die Ingenieure zu frustrieren, die auf tragbare Geräte angewiesen sind, um ihre Arbeit zu erledigen.
Für einen Werksleiter oder CISO, der abwägt, wo das begrenzte Sicherheitsbudget als Nächstes investiert werden soll, ist dieses Thema von weitaus größerer Bedeutung, als es zunächst den Anschein haben mag. Wechselmedien befinden sich an der Schnittstelle zweier Kernbereiche, die für jeden Industrie-Verantwortlichen entscheidend sind: Betriebskontinuität und nachweisbare Risikominderung. Im Gegensatz zu vielen Cybersicherheitsinvestitionen, die in einer Vorstandssitzung nur schwer zu erklären sind, liefert ein Medienscanning-Programm konkrete Ergebnisse: eine dokumentierte Sicherheitsmaßnahme, ein Protokoll jedes Geräts, das die Schwelle überschritten hat, und eine messbare Reduzierung eines der am häufigsten ausgenutzten Einfallstore in heutige industrielle Netzwerke.
Der Mythos des Air Gaps: Warum „offline“ nicht „geschützt“ bedeutet
Jahrzehntelang verließen sich industrielle Umgebungen auf die physische Isolation als primäre Verteidigungsstrategie. Steuerungsnetzwerke wurden streng von der Unternehmens-IT getrennt, und die Logik war einfach: Wenn keine Verbindung zur Außenwelt besteht, gibt es keinen Weg hinein. Diese Logik war schlüssig, als speicherprogrammierbare Steuerungen (SCADA/PLC) und Mensch-Maschine-Schnittstellen (HMI) noch in einer Welt ohne Laptops, Cloud-Dashboards oder Remote-Support durch Drittanbieter existierten.
Diese Welt existiert nicht mehr. Moderne Anlagen hängen von einem ständigen Fluss von Personen, Geräten und Dateien ab, die sich zwischen dem Unternehmensnetzwerk, der Ausrüstung von Dienstleistern und der Produktionsebene bewegen. Firmware muss aktualisiert werden. Prozessdaten (Historian-Daten) müssen für Berichte exportiert werden. Ingenieure reisen zwischen Standorten hin und her und führen denselben Laptop und denselben USB-Stick mit sich. Dienstleister erscheinen mit Diagnosewerkzeugen, die bereits in einem Dutzend anderer Kundenumgebungen angeschlossen waren, bevor sie überhaupt Ihre erreichen. Jeder dieser Berührungspunkte ist ein potenzielles Einfallstor, und keiner davon benötigt eine Internetverbindung, um eine Bedrohung einzuschleusen.
Unabhängige Branchenuntersuchungen zu Bedrohungen durch Wechselmedien haben diese Entwicklung genau dokumentiert. Im Jahr 2019 waren rund 9 Prozent der in Industrieumgebungen analysierten Schadsoftware speziell dafür konzipiert, sich über USB-Geräte zu verbreiten. Bis 2022 war dieser Wert auf über 50 Prozent gestiegen und verharrt seitdem auf einem ähnlich hohen Niveau. Noch besorgniserregender ist, dass der Großteil dieser Schadsoftware – nach jüngsten Schätzungen weit über 80 Prozent – in der Lage ist, eine echte Betriebsstörung zu verursachen, sobald sie ein Steuerungssystem erreicht: Kontrollverlust, Verlust der Sichtbarkeit des Prozesses (Loss of View) oder ein ungeplanter Anlagenstillstand.
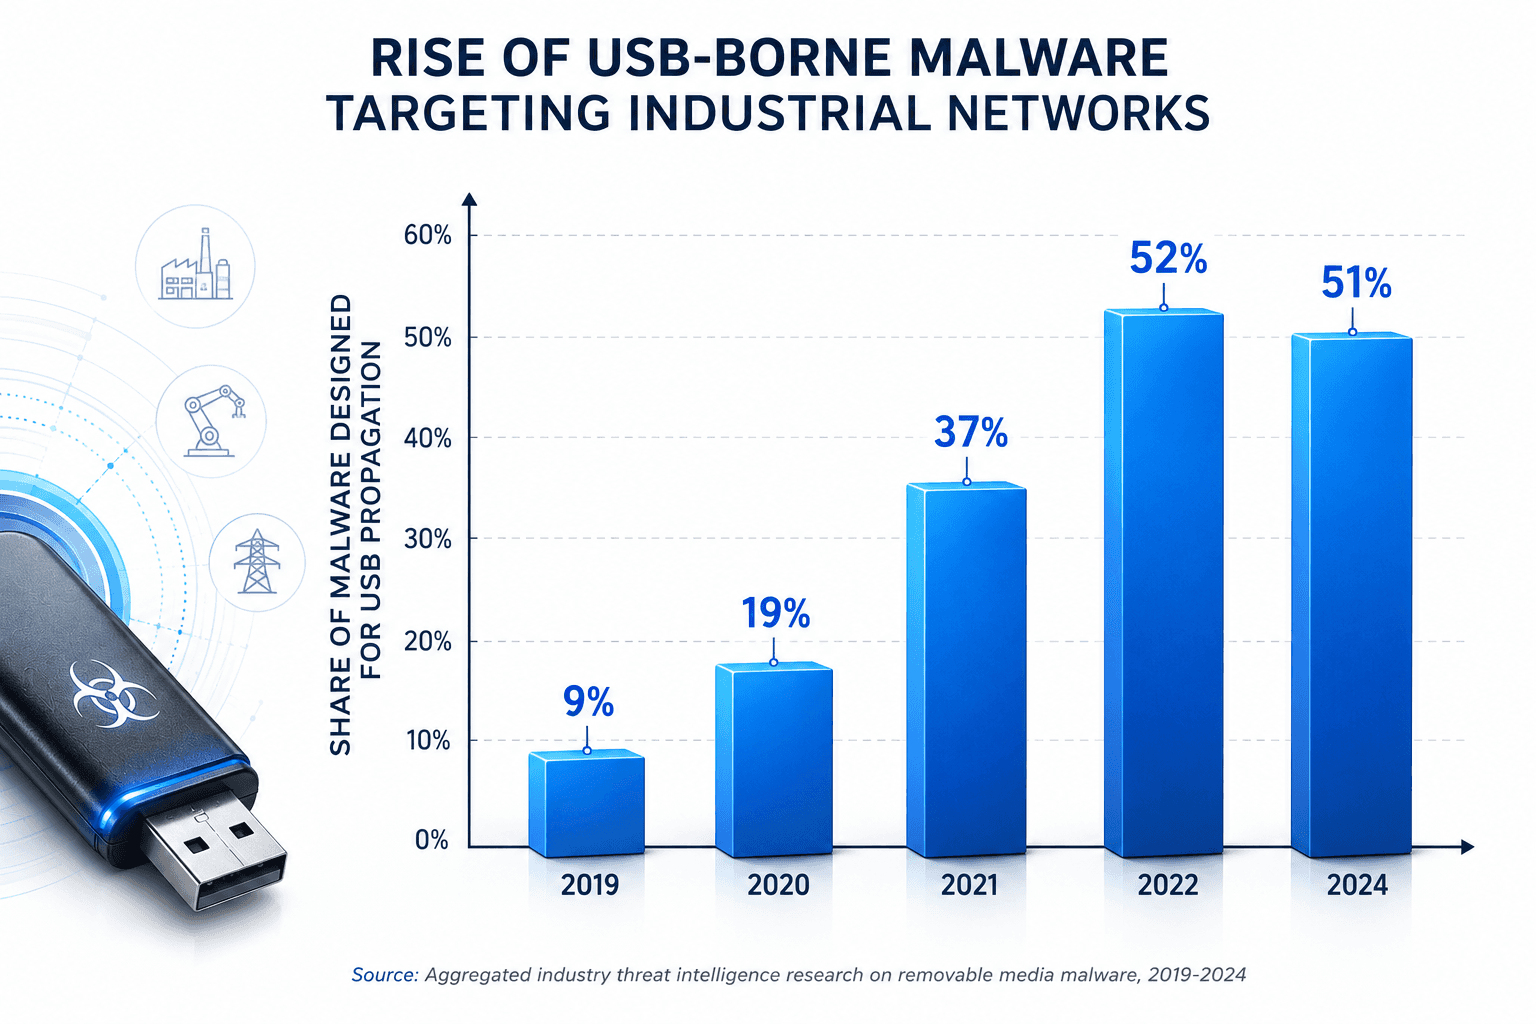
Abbildung 1: Der Anteil von Schadsoftware, die speziell für die Verbreitung über USB-Medien entwickelt wurde, hat sich laut aggregierten Analysen industrieller Bedrohungsdaten in den letzten Jahren mehr als verfünffacht.
Das Muster zieht sich durch alle Sektoren. Produktionsanlagen, Wasserversorger, Energiebetreiber und Pharmaunternehmen teilen alle dieselbe strukturelle Schwachstelle: eine gehärtete Netzwerkgrenze mit einer ungesicherten, weitgehend unüberwachten Nebentür in Form von Wechselmedien.
Es ist zudem wichtig zu beachten, wie dieser Trend mit der fortschreitenden IT/OT-Konvergenz zusammenhängt. Da Anlagen vermehrt datengestützte Wartung, Fernüberwachung und Cloud-gestützte Analysen einsetzen, verschwindet die klare Grenze zwischen der Unternehmens-IT und der Produktionsebene. Die Anzahl der Personen, Laptops und Geräte, die diese Grenze überschreiten, nimmt zu, nicht ab. Ein Kontrollpunkt für das Scannen von Medien ist eine der wenigen Sicherheitsmaßnahmen, die unabhängig davon relevant bleibt, wie stark vernetzt oder isoliert die restliche Umgebung ist, da er die physische Bewegung von Geräten regelt und nicht nur den Netzwerkverkehr.
Was Medienscanning im OT-Kontext tatsächlich bedeutet
Medienscanning bezeichnet die Überprüfung jedes Wechselmediums, USB-Sticks, jeder externen Festplatte, SD-Karte oder jedes tragbaren Diagnosegeräts, bevor eine Verbindung zu einem Asset im OT-Netzwerk zugelassen wird. Das klingt einfach, unterscheidet sich jedoch in einer Industrieumgebung grundlegend von der Ausführung einer Antivirensoftware auf einem Büro-Laptop.
Mehr als herkömmlicher Virenschutz
Herkömmliche Endpoint-Antiviren-Tools sind für IT-Systeme konzipiert, die kontinuierlich Signatur-Updates über das Internet erhalten. Die meisten OT-Geräte verfügen konstruktionsbedingt nicht über diese Konnektivität, und viele nutzen Altsysteme (Legacy-Betriebssysteme), die von moderner Antivirensoftware gar nicht mehr unterstützt werden. Medienscanning löst dies anders: Anstatt Erkennungssoftware auf jedem empfindlichen Legacy-Endpunkt zu installieren, überprüfen Unternehmen die Medien selbst an einer kontrollierten Schleuse, bevor sie das Steuerungsnetzwerk überhaupt erreichen.
Einordnung des Scannings im OT-Sicherheits-Stack
Das Scannen von Medien ist kein Ersatz für Netzwerksegmentierung, Monitoring oder Endpoint Protection. Es ist eine komplementäre Sicherheitsmaßnahme, die eine Lücke schließt, die keine der anderen Ebenen für sich allein vollständig abdecken kann. Firewalls und Segmentierung kontrollieren den Netzwerkverkehr; sie können jedoch nicht verhindern, dass ein Techniker einen infizierten USB-Stick direkt in ein HMI einsteckt. Medienscanning ist genau für dieses Szenario ausgelegt.
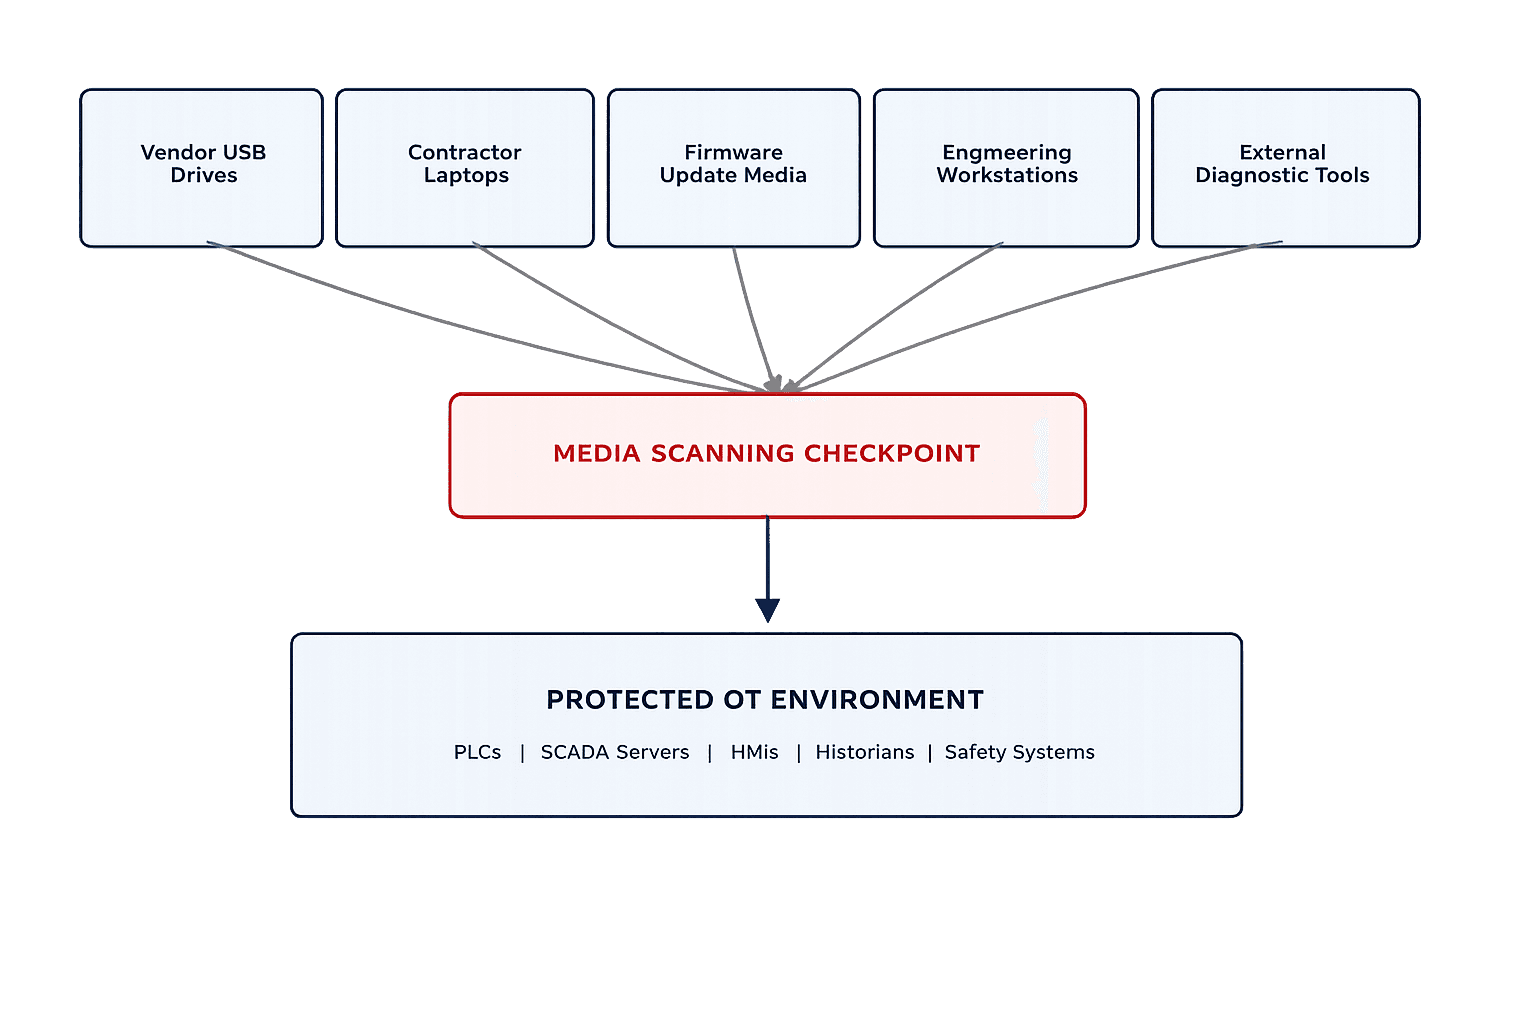
Abbildung 2: Wechselmedien gelangen über viele legitime Kanäle in OT-Umgebungen. Eine dedizierte Scanstation ist der einzige Kontrollpunkt, der all diesen Wegen gemein ist.
Praxisbeispiele, die die Notwendigkeit belegen
Das theoretische Risiko von Wechselmedien ist gut dokumentiert, aber es sind die realen Vorfälle, die in den Chefetagen zu einem Umdenken führen. Eine Reihe von Vorfällen hat das Sicherheitsbewusstsein der Industrie in Bezug auf Bedrohungen durch USB-Medien nachhaltig geprägt.
Stuxnet (2010): Der wohl folgenschwerste industrielle Cyberangriff der Geschichte, Stuxnet, wurde speziell entwickelt, um speicherprogrammierbare Steuerungen (SCADA/PLC) von Siemens zu manipulieren, die in Urananreicherungszentrifugen einer nuklearen Anlage eingesetzt wurden. Die Schadsoftware gelangte nicht über das Internet in das System. Sie wurde über einen USB-Stick eingeschleust, überwand so einen als sicher geglaubten Air Gap und verursachte physische Schäden an den Anlagen, während den Bedienern gefälschte Daten angezeigt wurden, um die Sabotage zu verschleiern.
Agent.btz (2008): Ein Wurm, der über einen infizierten USB-Stick eingeschleust wurde, verbreitete sich über geheime und nicht geheime Militärnetzwerke der USA. Dies führte zu einer umfassenden, mehrjährigen Initiative zur Überarbeitung der Richtlinien für Wechselmedien im gesamten Verteidigungsbereich. Es bleibt eines der deutlichsten Beispiele dafür, wie ein einziges ungeprüftes Gerät Netzwerke kompromittieren kann, die ansonsten als streng kontrolliert galten.
Fortlaufender Trend im produzierenden Gewerbe und bei Versorgungsunternehmen: Abseits dieser historischen Meilensteine weisen aktuelle Bedrohungsanalysen auf einen stetigen Zustrom von Trojanern, Ransomware-Droppern und Remote-Access-Tools hin, die über Wechselmedien in Fertigungsanlagen, Wasserwerke und Energieanlagen weltweit eingeschleust werden. Die Ransomware-Aktivitäten gegen Industrieunternehmen verzeichneten im jüngsten Berichtszeitraum einen starken Anstieg, wobei Wechselmedien konsistent als einer der primären Erstzugangswege genannt werden.
Sicherheitsvorfälle im Überblick
Jahr | Vorfall | Einfallstor | Auswirkung |
2008 | Agent.btz Wurm | Infizierter USB-Stick | Kompromittierung geheimer und nicht geheimer Verteidigungsnetzwerke; führte zu einer mehrjährigen Überarbeitung der Wechselmedien-Richtlinien |
2010 | Stuxnet | USB-Stick, der in eine physisch isolierte Anlage eingebracht wurde | Physischer Schaden an Urananreicherungszentrifugen; Anzeige gefälschter Betriebsdaten |
2019-2024 | Branchenweites Wachstum von USB-Malware | Wechselmedien in der Fertigung, Energiewirtschaft und bei Versorgern | Anteil von Schadsoftware für USB-Verbreitung stieg von ca. 9% auf über 50%; Großteil zur Betriebsstörung fähig |
Tabelle 1: Eine Auswahl dokumentierter Vorfälle, die verdeutlicht, wie Wechselmedien wiederholt Perimeter- und Air-Gap-Verteidigungen umgangen haben.
Ein genauerer Blick auf inhaltsbasierte Bedrohungen
Ein Trend, der genauer betrachtet werden sollte, ist der Anstieg von sogenannter inhaltsbasierter Schadsoftware (Content-Based Malware). Anstatt eine Software-Schwachstelle auszunutzen, versteckt sich diese Art von Bedrohung in gewöhnlich aussehenden Dateien wie Tabellenkalkulationen, Textdokumenten, PDFs oder Skripten. Diese nutzen integrierte Skriptfunktionen, um bösartigen Code auszuführen, sobald sie geöffnet werden. Jüngste Branchenanalysen ergaben, dass etwa jede fünfte Schadsoftware, die auf industriellen USB-Geräten blockiert wurde, in diese Kategorie fällt. Das ist deshalb von Bedeutung, weil ein Kontrollpunkt, der sich nur auf bekannte Virensignaturen konzentriert, Bedrohungen übersehen kann, die oberflächlich wie ein routinemäßiges technisches Dokument wirken, das ein Dienstleister vereinbarungsgemäß mitgebracht hat.
Dies zeigt auch, warum der Infektionsweg ebenso entscheidend ist wie die Schadlast (Payload) selbst. Ein Trojaner oder Dropper, der über ein Wechselmedium eingeschleust wird, muss keine Firewall überwinden oder einen öffentlich erreichbaren Internetdienst angreifen. Er benötigt lediglich eine Person – einen gutgläubigen Ingenieur, einen Techniker des Dienstleisters oder einen Werksleiter, der offline E-Mails prüft –, die ein Gerät anschließt, das zuvor an anderer Stelle infiziert wurde, oft ohne dass die betroffene Person dies bemerkt hat.
Warum traditionelle IT-Sicherheits-Tools in OT-Umgebungen versagen
Es ist verlockend anzunehmen, dass jede Antivirensoftware besser ist als keine. In OT-Umgebungen kann diese Annahme jedoch ein falsches Sicherheitsgefühl erzeugen. Traditioneller Endpunktschutz basiert auf häufigen, Cloud-basierten Signatur-Updates, Verhaltensanalysen (Telemetrie) und modernen Betriebssystemen. Den meisten Komponenten in Steuerungssystemen fehlt all dies. Eine zwanzig Jahre alte Engineering-Workstation mit einem nicht mehr unterstützten Betriebssystem kann modernen Endpunktschutz schlichtweg nicht hosten. Und selbst wo dies möglich wäre, birgt das Herunterfahren einer produktiven HMI für Patches oder Scans ein erhebliches eigenes Betriebsrisiko.
Aus diesem Grund haben sich dedizierte, eigenständige Scanstationen (Kiosksysteme) als praktische Lösung etabliert. Anstatt zu versuchen, jeden empfindlichen Endpunkt einzeln zu schützen, installieren Unternehmen ein gehärtetes, zweckgebundenes Kiosksystem an der Grenze der OT-Umgebung. Jedes Gerät wird dort zuerst mithilfe mehrerer Erkennungs-Engines und OT-spezifischer Bedrohungsdaten überprüft, bevor es weiter ins Netzwerk eingebracht werden darf.
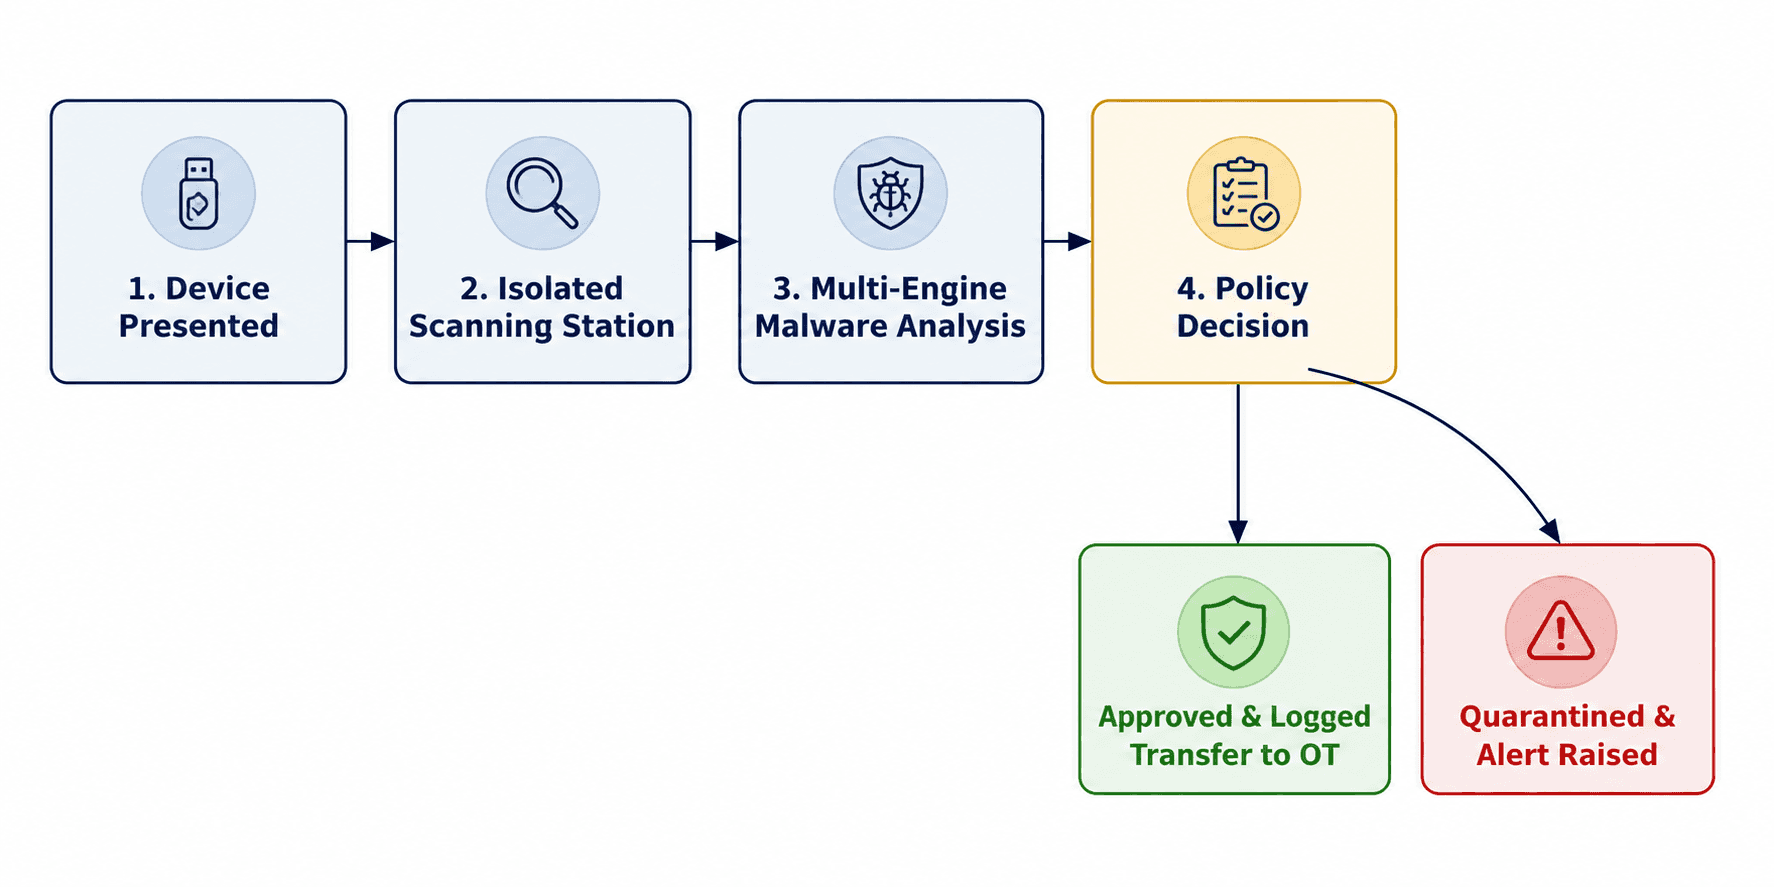
Abbildung 3: Ein durchdachter Workflow für das Medienscanning prüft, entscheidet und protokolliert jedes Gerät, bevor es jemals eine Komponente des Steuerungssystems berührt.
Risiken und geschäftliche Auswirkungen unüberwachter Wechselmedien
Die fehlende Kontrolle von Wechselmedien führt nicht nur zu einer technischen Schwachstelle. Sie erzeugt geschäftliche Risiken, die sich in Produktionsplänen, Sicherheitsberichten, Versicherungsgesprächen und regulatorischen Audits niederschlagen. Zu den häufigsten Folgen gehören:
Ungeplante Ausfallzeiten: Schadsoftware, die Prozessdaten korrumpiert, die Kommunikation stört oder eine kontrollierte Abschaltung erzwingt, kann die Produktion über Stunden oder Tage lahmlegen, was direkte Umsatzeinbußen zur Folge hat.
Verlust von Prozessvisibilität und Steuerung: Unabhängige Untersuchungen zeigen konsistent, dass die meiste auf industriellen USB-Geräten gefundene Schadsoftware in der Lage ist, einen Kontrollverlust oder den Verlust der Prozessvisibilität (Loss of View) herbeizuführen – die beiden Szenarien, die Betreiber am meisten fürchten.
Sicherheitsrisiken für Mensch und Umwelt (Safety): In Umgebungen, in denen Steuerungssysteme Druck, Temperatur oder chemische Dosierungen regeln, ist eine kompromittierte HMI oder SCADA/PLC nicht nur ein Datenproblem. Sie kann sich zu einem physischen Sicherheitsunglück entwickeln.
Lücken bei der Einhaltung gesetzlicher Vorschriften (Compliance): Standards wie die IEC 62443, NERC CIP sowie nationale Anforderungen an Kritische Infrastrukturen (KRITIS-Standards gemäß BSI) fordern zunehmend dokumentierte Kontrollen für Wechselmedien. Auditoren verlangen Nachweise über implementierte Sicherheitsmaßnahmen, keine bloßen Absichtserklärungen.
Reputations- und vertragliche Risiken: Ein öffentlich bekannter Vorfall, der auf einen ungeprüften USB-Stick zurückzuführen ist, beschädigt das Vertrauen von Regulierungsbehörden, Versicherern, Kunden und der Öffentlichkeit, die auf den sicheren Betrieb kritischer Infrastrukturen angewiesen ist.
Kosten für die Vorfallsreaktion (Incident Response): Die Untersuchung und Behebung eines Sicherheitsvorfalls mit Schadsoftware, die sich über mehrere Steuerungssysteme ausgebreitet hat, ist drastisch teurer als die Implementierung einer Scan-Schleuse, die die Bedrohung an der Tür abgefangen hätte.
Branchenspezifische Anforderungen
Obwohl das Kernrisiko universell ist, unterscheidet sich die konkrete Umsetzung des Medienscannings je nach Sektor erheblich.
Fertigungsindustrie
Fertigungsumgebungen verzeichnen in der Regel das höchste Aufkommen an Wechselmedien-Aktivitäten, bedingt durch häufige Firmware-Updates, Rezepturänderungen und Datenexporte aus Maschinensteuerungen. Produktionslinien tolerieren oft keine ungeplanten Ausfallzeiten, weshalb ein schneller, optimal integrierter Scan-Prozess besonders wichtig ist. Hersteller mit mehreren Produktionslinien oder Werken profitieren zudem von einer Zentralisierung der Scan-Protokolle, sodass eine an einem Standort erkannte Bedrohung sofort die Überwachung an anderen Standorten alarmieren kann.
Energie- und Versorgungswirtschaft
Standorte der Energieerzeugung, -übertragung und -verteilung umfassen häufig entlegene und unbemannte Anlagen, Umspannwerke, Pumpstationen sowie Wind- und Solarparks, die von Technikern nur periodisch aufgesucht werden. Diese Standorte benötigen eine Scan-Strategie, die nicht auf eine feste Schleuse in einer Zentrale angewiesen ist, da das Medienrisiko überall dort auftritt, wohin der Laptop oder das Diagnosegerät des Technikers physisch transportiert wird. Mobile Scan-Lösungen und strenge Geräteprüfungen vor dem Einsatz vor Ort sind hier besonders wertvoll.
Wasser- und Abwasserwirtschaft
Wasserversorger arbeiten häufig mit kleineren technischen Teams und älterer Steuerungsinfrastruktur, was sie zu attraktiven Zielen mit geringerer Hürde macht. Da diese Systeme unmittelbar Funktionen der öffentlichen Gesundheit und Sicherheit steuern, ist die Toleranz gegenüber Kompromittierungen – selbst wenn sie nur die Sichtbarkeit und nicht die Steuerung betreffen – extrem gering. Eine dokumentierte, einfach zu befolgende Richtlinie für Wechselmedien erweist sich hier oft als effektiver als ein hochkomplexes Programm, das ein kleines Team langfristig nicht aufrechterhalten kann.
Pharmazeutische und Prozessindustrie
Regulatorische Validierungsanforderungen in der Pharma- und Chemiebranche führen dazu, dass jede ungeplante Systemänderung, einschließlich einer durch einen Scan ausgelösten Quarantäne oder einer Gerätebeschränkung, Auswirkungen auf die Compliance haben kann. Medienscanning-Programme in diesen Umgebungen erfordern eine enge Abstimmung zwischen den Sicherheitsteams und den Abteilungen für Qualitätsmanagement oder Regulatory Affairs, damit Sicherheitskontrollen und Validierungsanforderungen einander unterstützen, statt in Konflikt zu geraten.
Vergleich von Ansätzen zur Kontrolle von Wechselmedien
Nicht jedes Unternehmen geht gleichermaßen mit Wechselmedien um, und die Unterschiede im Risikoniveau sind erheblich. Die folgende Tabelle vergleicht drei gängige Sicherheitsniveaus.
Ansatz | OT-spezifische Erkennung | Audit-Trail & Protokollierung | Gesamtes Risikoniveau |
Keine formelle Kontrolle (freie Mediennutzung) | Keine | Keine | Kritisch |
Nur Standard-IT-Antivirenprüfung | Eingeschränkt; nicht für ICS-Protokolle oder Legacy-Dateien optimiert | Teilweise, oft isoliert von OT-Sicherheitsberichten | Mittel bis Hoch |
Dedizierte OT-Scanstation mit Durchsetzung von Richtlinien | Hoch; Multi-Engine- und OT-spezifische Analyse | Vollständige Gerätehistorie, Freigaben und Quarantäneprotokolle | Niedrig |
Tabelle 2: Die Lücke zwischen informellem Umgang mit Medien und einem strukturierten Scan-Programm markiert den Unterschied zwischen dem Prinzip Hoffnung und dem Nachweis wirksamer Sicherheitsmaßnahmen.
Häufige Herausforderungen bei der Implementierung von Medienscanning-Programmen
Selbst Unternehmen, die das Risiko erkennen, stehen oft vor Hürden bei der Einführung. Diese Hindernisse im Vorfeld zu verstehen, entscheidet darüber, ob sich ein Programm dauerhaft etabliert oder innerhalb eines Jahres stillschweigend im Sande verläuft.
Betriebliche Reibungsverluste und Widerstand der Belegschaft
Ingenieure und Techniker stehen oft unter hohem Zeitdruck, und ein zusätzlicher Schritt an einem Kontrollpunkt kann als bürokratische Verzögerung empfunden werden – insbesondere bei ungeplanten Ausfällen, bei denen jede Minute zählt. Erfolgreiche Programme zeichnen sich dadurch aus, dass Scanstationen schnell, gut platziert und als echter Mehrwert wahrgenommen werden, anstatt als nachträgliches Hindernis in einem bestehenden Prozess. Wenn ein Scan nur dreißig Sekunden dauert und das Gerät über eine einfache Signalleuchte freigegeben wird, sinkt die Ablehnung drastisch.
Abdeckung mehrerer Standorte und entlegener Anlagen
Ein einzelnes Kiosksystem in der Konzernzentrale nützt nichts für ein abgelegenes Umspannwerk, eine Verdichterstation drei Stunden entfernt von der nächsten Stadt oder eine Satelliten-Produktionslinie mit minimaler Besetzung. Verteilte Betriebe benötigen eine verteilte Lösung, sei es durch mobile Scan-Einheiten, regionale Kontrollpunkte oder ein Hybridmodell, das feste Stationen an Hauptstandorten mit mobilen Einheiten für kleinere oder entlegene Orte kombiniert.
Koordinierung von Dienstleistern und Subunternehmern
Externe Techniker führen häufig Geräte mit sich, die bereits an zahlreiche andere Kundenumgebungen angeschlossen waren, bevor sie Ihren Standort betreten. Damit Dienstleister Ihre Scan-Richtlinien akzeptieren, anstatt sie als optional zu betrachten, müssen diese Richtlinien bereits lange vor dem Erscheinen des Technikers am Werkstor mit einer Laptoptasche voller ungeprüfter Werkzeuge fest in Verträgen und Servicevereinbarungen verankert sein.
Altsysteme und Vielfalt der Dateiformate
Ältere Engineering-Software nutzt häufig proprietäre Dateiformate, die von generischen Scan-Tools nicht zuverlässig erkannt werden. Ein ausgereiftes Programm trägt dem Rechnung, indem es Erkennungs-Engines und Richtlinien einsetzt, die speziell auf die in Industrieumgebungen üblichen Dateitypen abgestimmt sind, anstatt anzunehmen, dass ein Standard-IT-Scan-Tool alles für ein Steuerungssystem Relevante erfasst.
Aufbau einer effektiven Medienscanning-Strategie für Kritische Infrastrukturen
Ein Medienscanning-Programm funktioniert am besten, wenn es als formaler Prozess und nicht als einmaliger Werkzeugkauf verstanden wird. Die folgenden Best Practices unterscheiden Organisationen mit ausgereiften Programmen von solchen, die weiterhin Risiken ausgesetzt sind.
1. Etablierung einer formellen Richtlinie für Wechselmedien
Definieren Sie präzise, welche Geräte erlaubt sind, wer autorisiert ist, Medien an den Standort zu bringen, und was passiert, wenn ein nicht freigegebenes oder ungeprüftes Gerät auftaucht. Halten Sie dies schriftlich fest und stellen Sie sicher, dass Dienstleister und Lieferanten vor ihrer Ankunft eingewiesen werden, nicht erst nach einem Vorfall.
2. Bereitstellung dedizierter Scanstationen an jedem Zugangspunkt
Jeder physische Ort, über den Medien in die OT-Umgebung gelangen könnten – Haupttore, Engineering-Räume, entlegene Umspannwerke –, benötigt einen eigenen Scan-Kontrollpunkt oder einen klaren Prozess zur Weiterleitung von Geräten an einen solchen. Eine Richtlinie, die nur das Haupttor abdeckt, übersieht jede Nebentür.
3. Nutzung von Multi-Engine- und OT-spezifischer Erkennung
Eine einzelne Antiviren-Engine wird immer Schwachstellen aufweisen. Die Kombination mehrerer Erkennungs-Engines, die speziell auf die in Industrieumgebungen üblichen Dateitypen und Protokolle abgestimmt sind, verbessert die Erkennungsrate für gezielte, inhaltsbasierte Schadsoftware, wie sie zunehmend in ICS-fokussierten Bedringungskampagnen beobachtet wird, drastisch.
4. Führung von Freigabelisten und lückenlose Protokollierung
Jeder Scan muss einen Datensatz erzeugen: Geräte-ID, Zeitstempel, Bediener, Scan-Ergebnis und Verbleib. Dies dient nicht nur der IT-Sicherheitshygiene, sondern ist der Nachweis, den Auditoren und Incident-Response-Teams im Ernstfall einfordern. Oft entscheidet dies über eine schnelle Aufklärung oder eine wochenlange forensische Untersuchung.
5. Integration des Scannings in die übergeordnete OT-Sicherheitsarchitektur
Das Scannen von Medien darf nicht isoliert stattfinden. Speisen Sie Scan-Ergebnisse und Quarantäne-Warnmeldungen in dieselbe Monitoring-Umgebung ein, die auch den Netzwerkverkehr und das Asset-Verhalten überwacht, damit ein markiertes Gerät mit nachfolgenden Anomalien im Steuerungsnetzwerk korreliert werden kann.
6. Kontinuierliche Schulung von eigenem Personal und Dienstleistern
Das beste Kiosksystem nützt nichts, wenn Bediener es umgehen, weil es unpraktisch erscheint, oder wenn ein externer Dienstleister nicht von dessen Existenz weiß. Regelmäßige, praxisnahe Schulungen statt einmaliger jährlicher Compliance-Videos halten die menschliche Komponente der Sicherheitsmaßnahme ebenso stark wie die technische.
Wie Shieldworkz Ihr Unternehmen unterstützt
Shieldworkz arbeitet eng mit OT-Sicherheitsverantwortlichen, Werksleitern und CISOs zusammen, um Schutzmaßnahmen für Wechselmedien zu entwerfen und zu etablieren, die zu realen Industrieumgebungen passen – abseits generischer IT-Standardkonzepte. Unser Ansatz umfasst:
OT-fokussierte Risikoanalysen: Identifizierung aller Punkte, an denen Wechselmedien, Geräte von Dienstleistern oder tragbare Diagnosewerkzeuge in Ihre Steuerungsumgebung gelangen könnten – einschließlich der Einfallstore, die interne Teams häufig übersehen.
Konzeption von Medienscanning-Programmen: Entwicklung einer praxistauglichen, standortspezifischen Richtlinie und Kontrollpunkt-Architektur, die zu Ihren Betriebsabläufen passt, ohne unnötige Hürden für Ingenieure und externe Partner aufzubauen.
Auf Industrieumgebungen abgestimmte Erkennung: Unterstützung bei der Implementierung von Scan-Lösungen, die in der Lage sind, Dateitypen, Protokolle und Bedrohungsmuster zu erkennen, die für SCADA/PLC-Systeme und HMIs hochrelevant sind.
Compliance-Ausrichtung: Abbildung Ihres Medienkontrollprogramms auf die Dokumentations- und Audit-Anforderungen der IEC 62443, NERC CIP und anderer KRITIS-relevanter Frameworks Ihres Sektors.
Vorbereitung auf Sicherheitsvorfälle und Support: Sicherstellen, dass Ihr Team beim Fund oder Durchrutschen einer Bedrohung über einen klaren, erprobten Prozess zur Eindämmung, Untersuchung und Wiederherstellung verfügt.
Langfristige Partnerschaft und Beratung: Kontinuierliche Begleitung bei der Weiterentwicklung Ihrer Betriebe, Dienstleisterbeziehungen und Bedrohungslage, anstelle einer einmaligen Bewertung, die innerhalb eines Jahres veraltet.
Was eine erfolgreiche Partnerschaft im Bereich des Medienscannings auszeichnet, ist nicht die Hardware des Kontrollpunkts selbst, sondern das ihn umgebende Programm: die Richtlinie, die einer Überprüfung standhält, die Belegschaft, die sie tatsächlich befolgt, weil sie an ihre Arbeitsabläufe angepasst wurde, und die Transparenz, die es einem Sicherheitsteam ermöglicht, ein markiertes Gerät als Teil eines größeren Musters und nicht als isoliertes Ereignis zu betrachten. Shieldworkz baut dieses Programm gemeinsam mit Ihrem Team auf, damit die Technologie dem Betrieb dient, statt als weiteres isoliertes Tool die Aufmerksamkeit in der Produktion zu strapazieren.
Häufig gestellte Fragen (FAQ)
1. Ist Medienscanning erforderlich, wenn unser OT-Netzwerk vollständig physisch isoliert (air-gapped) ist?
Ja. Ein Air Gap verhindert lediglich netzwerkbasierte, über das Internet übertragene Bedrohungen. Er bietet keinen Schutz vor Schadsoftware, die physisch auf einem USB-Stick, Laptop oder Diagnosewerkzeug eingebracht wird. Tatsächlich sind physisch isolierte Umgebungen dem Risiko von Wechselmedien oft sogar stärker ausgesetzt, da viele Daten manuell im- und exportiert werden müssen.
2. Verlangsamt eine Scanstation für Medien die Wartung und Arbeiten bei Anlagenstillständen?
Eine gut konzipierte Scanstation verlängert den Prozess um Sekunden, nicht um Stunden. Unternehmen, die mit Verzögerungen kämpfen, haben meist schlecht platzierte oder unzureichend ausgestattete Kontrollpunkte, kein grundlegend langsames Verfahren. Richtig implementiert fügt sich das Scannen nahtlos in bestehende Wartungs- und Revisionsabläufe ein, ohne zum Nadelöhr zu werden.
3. Kann herkömmliche Antivirensoftware aus der Unternehmens-IT dieses Risiko abdecken?
In der Regel nicht. IT-Antiviren-Tools sind für internetverbundene, häufig aktualisierte IT-Endpunkte ausgelegt. Die meisten Komponenten von Steuerungssystemen können moderne Antivirensoftware gar nicht ausführen. Und selbst wo dies möglich ist, birgt das Herunterfahren einer produktiven HMI oder Engineering-Workstation für Scans eigene Betriebsrisiken. Eine dedizierte, eigenständige Scanstation vermeidet diesen Kompromiss vollständig.
4. Wie oft sollten Richtlinien für Wechselmedien überprüft werden?
Mindestens einmal jährlich sowie unverzüglich nach Änderungen an Dienstleisterbeziehungen, dem Anlagenlayout oder gesetzlichen Vorgaben. Bedrohungsmuster gegen Industrieumgebungen entwickeln sich rasant weiter; eine vor drei Jahren verfasste Richtlinie spiegelt die heutigen Taktiken von Angreifern kaum adäquat wider.
5. Wer sollte das Medienscanning-Programm verantworten: Die IT- oder die OT-Sicherheit?
Idealerweise beide Abteilungen gemeinsam auf Basis einer abgestimmten Richtlinie. IT-Teams bringen oft Erfahrung mit Endpunktsicherheits-Tools und dem Management von Dienstleistern ein, während OT-Teams die betrieblichen Rahmenbedingungen, Legacy-Systeme und physischen Sicherheitsauswirkungen (Safety) der Steuerungsumgebung kennen. Langfristig erfolgreiche Programme haben meist einen benannten Verantwortlichen auf der OT-Seite, wobei die IT-Sicherheit als enger Partner agiert und nicht als alleiniger Entscheider.
Fazit
Der Air Gap war nie eine Mauer. Er war schon immer eine Tür – eine, die sich jedes Mal öffnet, wenn ein USB-Stick, Laptop oder Diagnosewerkzeug in die Steuerungsumgebung eingebracht wird. Unternehmen, die diese Tür mit derselben Sorgfalt behandeln wie ihre Netzwerk-Firewalls, sind diejenigen, die echte Resilienz in ihre Betriebe integrieren. Medienscanning ist kein optionaler Komfort. Es ist eine grundlegende Sicherheitsmaßnahme für jeden Industriezweig, dem Betriebszeit, physische Sicherheit und Vertrauen wichtig sind.
Die Datenlage ist eindeutig, die Vorfälle sind dokumentiert, und die Kosten des Wartens steigen mit jedem Jahr, in dem Wechselmedien unkontrolliert bleiben. Für OT-Sicherheitsverantwortliche stellt sich nicht mehr die Frage, ob diese Lücke geschlossen werden muss, sondern wie schnell dies geschehen kann.
Sind Sie bereit, die Lücke in Ihrer OT-Sicherheitsstrategie zu schließen?
Buchen Sie ein kostenloses Beratungsgespräch mit unseren Experten
Sprechen Sie mit dem Team von Shieldworkz, um Ihre Risiken durch Wechselmedien zu analysieren und ein Scan-Programm zu entwickeln, das exakt auf Ihr Werk, Ihr Versorgungsunternehmen oder Ihre Anlage abgestimmt ist.
Zusätzliche Ressourcen:
Incident Response Plan für kommunale Wasser- & Abwasserversorger hier
Was sind Wechselmedien? Risiken, Richtlinien und industrielle OT-Sicherheitslösungen hier
Kostenlose Richtlinien-Vorlage für Wechselmedien für OT- und IT-Teams hier
Leitfäden zur Behebung von Sicherheitsrisiken hier
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

IEC 62443 for Pharmaceutical Manufacturing: Secure Critical Production OT
Team Shieldworkz

Investigative cyber threat research report: Cyberattacks on U.S.-bound energy tankers
Team Shieldworkz

The OT Lull: What a 30-day decline in direct intrusion activity actually tells us
Prayukth K V

Inside the Revolut data disclosure incident
Prayukth K V

NERC CIP Compliance Software: 9 Capabilities Utilities Should Compare
Team Shieldworkz

Investigative Cyber Threat Research Report: Alleged Cyberattack and U.S. Investigation of VLCC VL Prosperity
Prayukth K V