Wie NDR Ransomware erkennt, bevor sie sich im Netzwerk ausbreitet


Team Shieldworkz
Eine Ransomware-Infektion kündigt sich selten in dem Moment an, in dem sie das System infiziert. Sie bewegt sich zunächst unbemerkt vorwärts – über eine kompromittierte Identität, eine fehlerhaft konfigurierte Fernzugriffssitzung oder eine einzelne ungepatchte Workstation, die sich näher an der Anlagensteuerung befindet, als den Verantwortlichen bewusst war. Bis die eigentliche Verschlüsselung einsetzt, hat der Angreifer oft Tage oder Wochen damit verbracht, das Netzwerk zu analysieren sowie Engineering Workstations, Datenarchive (Historians) und Steuerungssystem-Assets zu kartografieren. Genau aus diesem Grund hat sich Network Detection and Response, allgemein bekannt als NDR, zu einer der wichtigsten Sicherheitsfunktionen für Industrieunternehmen entwickelt, die Ransomware proaktiv bekämpfen wollen, anstatt lediglich reaktiv darauf zu reagieren.
Für OT-Sicherheitsverantwortliche, Betriebsleiter und CISOs, die für kritische Infrastrukturen verantwortlich sind, hat sich der Schwerpunkt der Diskussion verschoben. Es geht nicht mehr nur darum, das erstmalige Eindringen zu verhindern. Moderne Sicherheitsprogramme setzen voraus, dass ein gewisses Maß an Kompromittierung angesichts der engen Vernetzung von IT- und OT-Netzwerken unvermeidlich ist. Der entscheidende Faktor ist, wie schnell abnormales Verhalten erkannt und eingegrenzt wird, bevor es Produktionssysteme, sicherheitsgerichtete Systeme (SIS) oder physische Prozesse beeinträchtigt. Dieser Leitfaden zeigt detailliert auf, wie NDR Ransomware-Aktivitäten frühzeitig identifiziert, wie es sich in hybride IT/OT-Umgebungen integriert und wie eine robuste Network-Visibility-Strategie in der Praxis konkret aussieht.
Was dieses Thema derzeit besonders dringlich macht, ist das Tempo, mit dem die industrielle Digitalisierung die Angriffsfläche vergrößert. Fernüberwachungsplattformen, Sensoren für vorausschauende Wartung, Cloud-angebundene Historians und externe Wartungszugänge für Drittanbieter wurden in den letzten Jahren in die Werksnetze integriert – oft schneller, als die Sicherheitsteams diese vollständig erfassen und absichern konnten. Jede dieser Erweiterungen schafft einen potenziellen neuen Pfad in die Betriebsumgebung. Zu verstehen, wie NDR funktioniert und wie es sich präzise implementieren lässt, ist zu einer praktischen Notwendigkeit und nicht mehr nur zu einem optionalen Upgrade für jedes Unternehmen geworden, das Verfügbarkeit, Sicherheit und betriebliche Kontinuität ernsthaft schützen muss.
Dies ist auch der Grund, warum viele Aufsichtsräte und Führungsteams nach jedem größeren Vorfall in der Branche eine sehr direkte Frage stellen: Könnte uns das auch passieren, und würden wir es rechtzeitig bemerken, um es zu verhindern? Eine ehrliche Beantwortung dieser Frage deckt meist eine Lücke auf. Die meisten industriellen Netzwerke wurden im Hinblick auf Zuverlässigkeit und Verfügbarkeit konzipiert und nicht auf die lückenlose Überwachung der Kommunikation zwischen den Geräten. Firewalls befinden sich an den Netzwerkgrenzen. Antiviren-Software – sofern sie auf OT-Assets überhaupt vorhanden ist – erkennt nur bereits bekannte Bedrohungen. Im großen, unüberwachten Raum dazwischen – dem eigentlichen Datenverkehr zwischen einem Historian und einem Engineering-Laptop oder zwischen einem Fernzugriffs-Gateway und einer SPS – hält sich Ransomware meist am längsten auf, bevor der Schaden bemerkt wird. NDR wurde speziell entwickelt, um diesen Bereich transparent zu machen.
Warum Ransomware zum dominierenden operationellen Risiko für Industrieunternehmen geworden ist
Ransomware, die auf Industrie- und KRITIS-Unternehmen abzielt, ist kein hypothetisches Risiko für den Konferenzraum mehr. Sie hat bereits mehrfach zu realen Produktionsausfällen, Sicherheitsrisiken und wochenlangen Wiederherstellungsmaßnahmen geführt.
Mehrere konvergierende Trends erklären, warum sich dieses Risiko in den letzten Jahren so drastisch verschärft hat. IT- und OT-Netzwerke, die einst physisch und logisch getrennt waren, sind heute über Fernzugriffstools, cloudbasierte Analyseplattformen und Supportverbindungen von Drittanbietern miteinander vernetzt, die es vor einem Jahrzehnt noch nicht gab. Zudem sind Ransomware-Gruppierungen professioneller organisiert. Sie agieren oft als strukturierte Unternehmen mit Affiliate-Programmen, dedizierten Verhandlungsteams und dem klaren Wissen, dass Opfer aus der Industrie eher bereit sind, schnell zu zahlen, da Ausfallzeiten extrem hohe tägliche Kosten verursachen. Hinzu kommt die Tatsache, dass in vielen industriellen Umgebungen nach wie vor Altsysteme (Legacy-Betriebssysteme) und ungepatchte Software laufen – nicht aus Fahrlässigkeit, sondern weil das Patchen eines Systems, das an einen laufenden Produktionsprozess gekoppelt ist, ein eigenes betriebliches Risiko darstellt. Das Ergebnis ist eine Bedrohungslage, in der Angreifer sowohl das Motiv als auch die Gelegenheit vorfinden.
Im Jahr 2021 zwang ein Ransomware-Angriff auf einen großen US-amerikanischen Pipelinebetreiber das Unternehmen zur Abschaltung einer Pipeline, die fast die Hälfte der Kraftstoffversorgung der Ostküste sicherstellte – obwohl die Ransomware selbst nur das IT-Netzwerk infiziert hatte. Der Betreiber entschied sich vorsorglich für die Abschaltung des OT-Betriebs, da unklar war, wie weit sich die Infektion bereits ausgebreitet hatte. Im Jahr 2019 wurde ein globaler Aluminiumhersteller von Ransomware getroffen, die sich über Dutzende von Standorten ausbreitete. Dies zwang mehrere Werke vorübergehend zur Umstellung auf manuellen Betrieb und führte zu Verlusten im zweistelligen Millionenbereich. Im Jahr 2021 musste eines der weltweit größten Fleischverarbeitungsunternehmen den Betrieb in mehreren Werken in Nordamerika und Australien einstellen, nachdem ein Ransomware-Vorfall die Produktionsplanung und IT-abhängige Prozesse gestört hatte.
Diese Vorfälle weisen eine gemeinsame Schnittmenge auf: In jedem Fall mussten die Angreifer nicht direkt eine SPS oder einen SCADA-Server kompromittieren, um massive betriebliche Störungen zu verursachen. Die bloße Kompromittierung von IT-Systemen, von denen die OT abhängt, oder eine unzureichende Transparenz über die Ausbreitung der Infektion reichte aus, um eine Abschaltung zu erzwingen. Genau diese Sicherheitslücke soll Network Detection and Response schließen.
Was ist Network Detection and Response, und warum OT-Umgebungen es benötigen
Network Detection and Response ist ein Sicherheitsansatz, der den Datenverkehr im gesamten Netzwerk kontinuierlich überwacht – einschließlich des Datenverkehrs zwischen IT- und OT-Zonen, innerhalb von Produktionsbereichen und sogar des Ost-West-Verkehrs zwischen einzelnen Geräten. Ziel ist es, Verhaltensweisen zu identifizieren, die vom Normalzustand dieser Umgebung abweichen. Anstatt sich ausschließlich auf bekannte Malware-Signaturen zu verlassen, erstellt NDR ein verhaltensbasiertes Verständnis des Netzwerks und meldet verdächtige Aktivitäten, selbst wenn diese zuvor noch nie beobachtet wurden.
Dies ist in OT-Umgebungen aus einem einfachen Grund von enormer Bedeutung: Auf vielen industriellen Geräten können keine herkömmlichen Endpoint-Agents installiert werden. Speicherprogrammierbare Steuerungen (SPS), Fernwirkgeräte (RTUs) und legacy Windows-basierte HMIs unterstützen oft nicht dieselben Endpoint-Detection-Tools, die in der Unternehmens-IT zum Einsatz kommen. Die passive Netzwerküberwachung löst dieses Problem, indem sie den Datenverkehr analysiert, ohne das Gerät selbst zu beeinflussen. Dadurch kann NDR die Transparenz auf Netzwerkbereiche ausdehnen, die für das Sicherheitsteam zuvor unsichtbar waren.
NDR-Plattformen kombinieren in der Regel mehrere Verfahren, um dieses präzise Bild zu zeichnen. Dazu gehören die Deep Packet Inspection (DPI) industrieller Protokolle, Asset Discovery und Kommunikations-Mapping, die statistische Erstellung von Baseline-Profilen für den normalen Datenverkehr sowie die auf Machine Learning basierende Anomalieerkennung. Zusammen ermöglichen diese Funktionen dem Sicherheitsteam nicht nur zu sehen, dass Daten fließen, sondern auch zu bewerten, ob dieser Datenverkehr in Bezug auf das jeweilige Asset, die Uhrzeit, das verwendete Protokoll und das historische Kommunikationsmuster plausibel ist.
Wie NDR bestehende Sicherheitsinvestitionen ergänzt
Es ist wichtig zu betonen, dass NDR Firewalls, Endpoint Protection oder bestehende Segmentierungsmaßnahmen nicht ersetzen soll. Es soll vielmehr die Sichtbarkeitslücke schließen, für die diese Tools nie konzipiert wurden. Eine Firewall setzt Sicherheitsrichtlinien an definierten Grenzen durch, bietet jedoch kaum Einblick in das Geschehen, sobald der Datenverkehr diese Grenzen passiert hat. Endpoint-Tools sind auf die Installation eines Agents angewiesen, was auf der Mehrheit der OT-Feldgeräte technisch nicht möglich ist. NDR agiert im Hintergrund und analysiert die gesamte Netzwerkkommunikation – unabhängig davon, ob auf dem sendenden Gerät ein Agent installiert werden kann oder nicht. Für Unternehmen, die bereits erheblich in Perimeter-Abwehr und Asset-Inventarisierung investiert haben, bildet NDR oft das fehlende Bindeglied, das diese bestehenden Investitionen in eine lückenlose Erkennungsstrategie überführt.
Wie NDR Ransomware erkennt, bevor sie sich ausbreitet
Verhaltensbasierte Baselines und Anomalieerkennung
Industrielle Netzwerke lassen sich in vielerlei Hinsicht einfacher analysieren als typische IT-Umgebungen, da der OT-Datenverkehr meist repetitiv und hochgradig vorhersagbar ist. Ein Historian, der eine SPS alle paar Sekunden abfragt, eine Engineering Workstation, die einmal im Quartal ein Programmier-Update überträgt, oder ein HMI, das einen SCADA-Server in festen Zyklen abfragt – diese Muster ändern sich selten. NDR-Plattformen nutzen diese Vorhersagbarkeit, indem sie lernen, wie die normale Kommunikation zwischen Assets, Protokollen, Ports und Zeitfenstern aussieht. Wenn ein Gerät plötzlich eine Verbindung initiiert, die es zuvor nie genutzt hat, ein ungewöhnliches Datenvolumen überträgt oder außerhalb der üblichen Betriebszeiten kommuniziert, wird diese Abweichung sofort gemeldet – oft lange vor der eigentlichen Dateiverschlüsselung.
Ost-West-Sichtbarkeit und Erkennung von Lateral Movement
Ransomware-Akteure verharren selten an Ort und Stelle. Nach dem ersten Eindringen bewegen sie sich in der Regel lateral von einem System zum nächsten, um höherwertige Ziele wie Domain Controller, Backup-Server oder Engineering Workstations mit Zugriff auf Steuerungssysteme zu lokalisieren. Herkömmliche Perimeter-Sicherheitslösungen wie Firewalls, die nur an den Netzwerkgrenzen positioniert sind, bieten eine sehr eingeschränkte Sicht auf diese interne Ost-West-Bewegung. NDR ist speziell dafür konzipiert, den Datenverkehr zwischen internen Segmenten zu überwachen, in denen Lateral Movement fast immer stattfindet. Durch die Erkennung von ungewöhnlichen internen Scans, der Wiederverwendung von Zugangsdaten auf nicht zusammenhängenden Systemen oder Verbindungen zwischen Zonen, die niemals miteinander kommunizieren sollten, kann NDR einen Angreifer bereits während der Bewegung stoppen, bevor er Systeme erreicht, die die Produktion verschlüsseln könnten.
Erkennung von Command-and-Control- und Data-Staging-Aktivitäten
Vor der Aktivierung von Ransomware etablieren die meisten Angreifer zunächst einen Zugang, um mit ihrer externen Infrastruktur zu kommunizieren und gestohlene Daten für Erpressungszwecke bereitzustellen. Dieser Command-and-Control-Verkehr nutzt häufig Techniken, die sich als legitime ausgehende Verbindungen tarnen, wie z. B. unauffälliges Beaconing oder verschlüsselte Kanäle, die als normaler Web-Traffic getarnt sind. NDR-Plattformen analysieren Timing, Frequenz, Datenmenge und die Reputation des Ziels ausgehender Verbindungen, um diese subtilen Muster zu erkennen. Ungewöhnliches Data Staging – also der Transfer großer Datenmengen auf ein einzelnes internes System kurz vor einem externen Upload – ist ein weiterer deutlicher Indikator dafür, dass Ransomware-Akteure die Verschlüsselung und den Datendiebstahl zur doppelten Erpressung (Double Extortion) vorbereiten.
Verschlüsselungsverhalten und Protokollanomalien
Selbst in der Endphase, unmittelbar vor oder während der eigentlichen Dateiverschlüsselung, verändert sich das Netzwerkverhalten in erkennbarer Weise. Ein plötzlicher Anstieg der Aktivitäten bei Filesharing-Protokollen, schnelle sequentielle Verbindungen zu mehreren internen Hosts oder SMB-Verkehrsmuster, die auf eine massenhafte Dateiumbenennung hindeuten, können von NDR nahezu in Echtzeit erkannt werden. Im OT-spezifischen Kontext kann NDR zudem Anomalien in den industriellen Protokollen selbst identifizieren – beispielsweise unerwartete Schreibbefehle an eine Steuerung, ungewöhnliche Aktivitäten von Engineering-Software oder Protokolldatenverkehr von einem Gerät, das keine Berechtigung für dieses Protokoll besitzt.
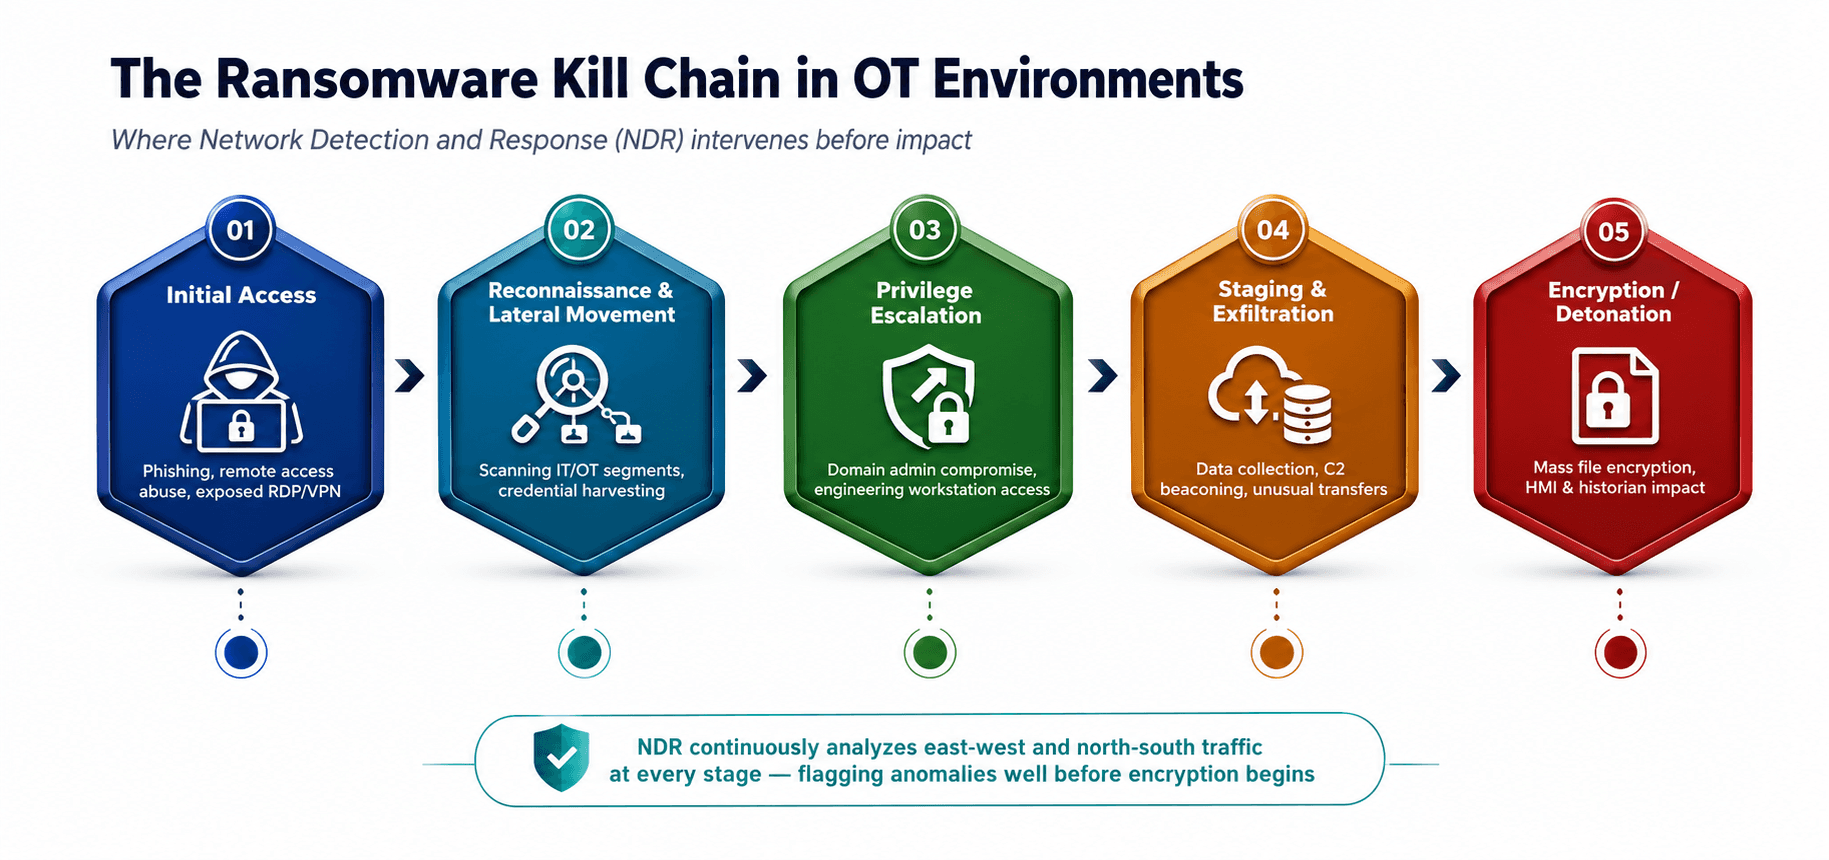
Abbildung 1: Die Ransomware-Kill-Chain in OT-Umgebungen und die Interventionspunkte von NDR in den jeweiligen Phasen vor dem Schadenseintritt.
Ransomware-Phase vs. NDR-Erkennungsschwerpunkt
Angriffsphase | Typischer Ablauf | Erkennung durch NDR |
Initial Access | Phishing, kompromittierte Fernzugriffe oder Ausnutzung von Systemen mit Internetanbindung | Meldet ungewöhnliche Authentifizierungsmuster und erstmalige externe Verbindungen |
Reconnaissance | Interne Scans zur Erfassung von Netzwerksegmenten und Assets | Erkennt anormales Scan-Verhalten und neue Kommunikation zwischen Geräten |
Lateral Movement | Wiederverwendung von Zugangsdaten zur Bewegung zwischen IT- und OT-Segmenten | Identifiziert Datenverkehr zwischen Zonen, die historisch nie miteinander kommuniziert haben |
Staging & Exfiltration | Daten werden gesammelt und vor dem Upload auf ein einzelnes System übertragen | Meldet große interne Transfers und ungewöhnliche ausgehende Datenmengen |
Encryption | Massenhafte Dateiänderungen und schnelle interne Verbindungsaufbauten | Erkennt anormale Protokollaktivitäten und simultane Verbindungen zu mehreren Hosts |
NDR-Implementierung in hybriden IT/OT-Umgebungen
Die Implementierung von NDR in einer hybriden Umgebung, die sich über die Unternehmens-IT, DMZs und mehrere OT-Zonen erstreckt, unterscheidet sich grundlegend von der Bereitstellung in einem reinen IT-Rechenzentrum. OT-Netzwerke nutzen Protokolle, die viele Standard-Sicherheitstools nicht analysieren können, die Anforderungen an die Betriebszeit sind weitaus kritischer, und die physische Topologie umfasst häufig entfernte Standorte, Umspannwerke oder Werke mit begrenzter Bandbreite zur zentralen Überwachung.
Häufige Herausforderungen bei der Implementierung
Legacy-Protokolle und proprietäre industrielle Kommunikation, die eine spezialisierte Analyse erfordern, anstelle von Standard-Netzwerkkanalanalysen für gewöhnlichen IT-Verkehr.
Bandbreiten- und Latenzbeschränkungen an entfernten Standorten oder Umspannwerken, die die Übertragung von Rohdaten an einen zentralen Analysepunkt limitieren.
Bedenken seitens der Betriebsteams hinsichtlich Überwachungsmethoden, die Latenzen oder Risiken für den aktiven Steuerungsverkehr verursachen könnten, selbst wenn der Ansatz vollständig passiv ist.
Geteilte Zuständigkeiten zwischen IT- und OT-Teams, was Entscheidungen über die Platzierung von Sensoren und die Verantwortung für die Alarmierung verzögern kann.
Inkonsistente Asset-Inventare, die es erschweren, im Vorfeld genau zu bestimmen, welche Geräte und Protokolle bei der Implementierung berücksichtigt werden müssen.
Best Practices für die Implementierung
Unternehmen, die NDR in hybriden Umgebungen am erfolgreichsten implementieren, gehen meist strukturiert vor. Sie beginnen mit einer passiven Out-of-Band-Überwachung über Netzwerk-TAPs oder Switch-Port-Spiegelung (SPAN) anstelle von Inline-Implementierungen. Dies schließt jegliches Risiko aus, dass die Sicherheitslösung selbst den aktiven Datenverkehr beeinträchtigt. Der Fokus liegt zunächst auf der IT/OT-Schnittstelle und der DMZ, da hier das größte Volumen an zonenübergreifendem Datenverkehr stattfindet und eine frühzeitige Erkennung die größte Wirkung bei der Verhinderung einer Ausbreitung erzielt. Von dort aus wird die Sichtbarkeit schrittweise tiefer in die Zonen der Levels 2 und 1 ausgedehnt – oft Standort für Standort, damit die Betriebsteams Vertrauen in die Technologie aufbauen können.
Standorte mit begrenzter Bandbreite erfordern im Implementierungsplan besondere Berücksichtigung. Anstatt zu versuchen, jedes Rohdatenpaket an einen zentralen Sammelpunkt zu übertragen, führen viele erfolgreiche Implementierungen die Erst-Analyse direkt am Edge durch und senden nur relevante Metadaten und Alarme an die zentrale Überwachungsplattform. Dies hält die Anforderungen an die Netzwerkanbindung entfernter Standorte realistisch und gewährleistet dennoch vollständige Transparenz. Ebenso wichtig ist es, vor Beginn der Implementierung ein gemeinsames Verständnis zwischen IT- und OT-Verantwortlichen zu schaffen: Wer entscheidet über die Platzierung der Sensoren, wer bewertet die Alarme im Tagesgeschäft und wie wird ein OT-relevanter Alarm im Vergleich zu einem Routine-IT-Vorfall eskaliert? Das Auslassen dieser Abstimmung ist einer der häufigsten Gründe, warum NDR-Initiativen nach einer ersten Pilotphase stagnieren.
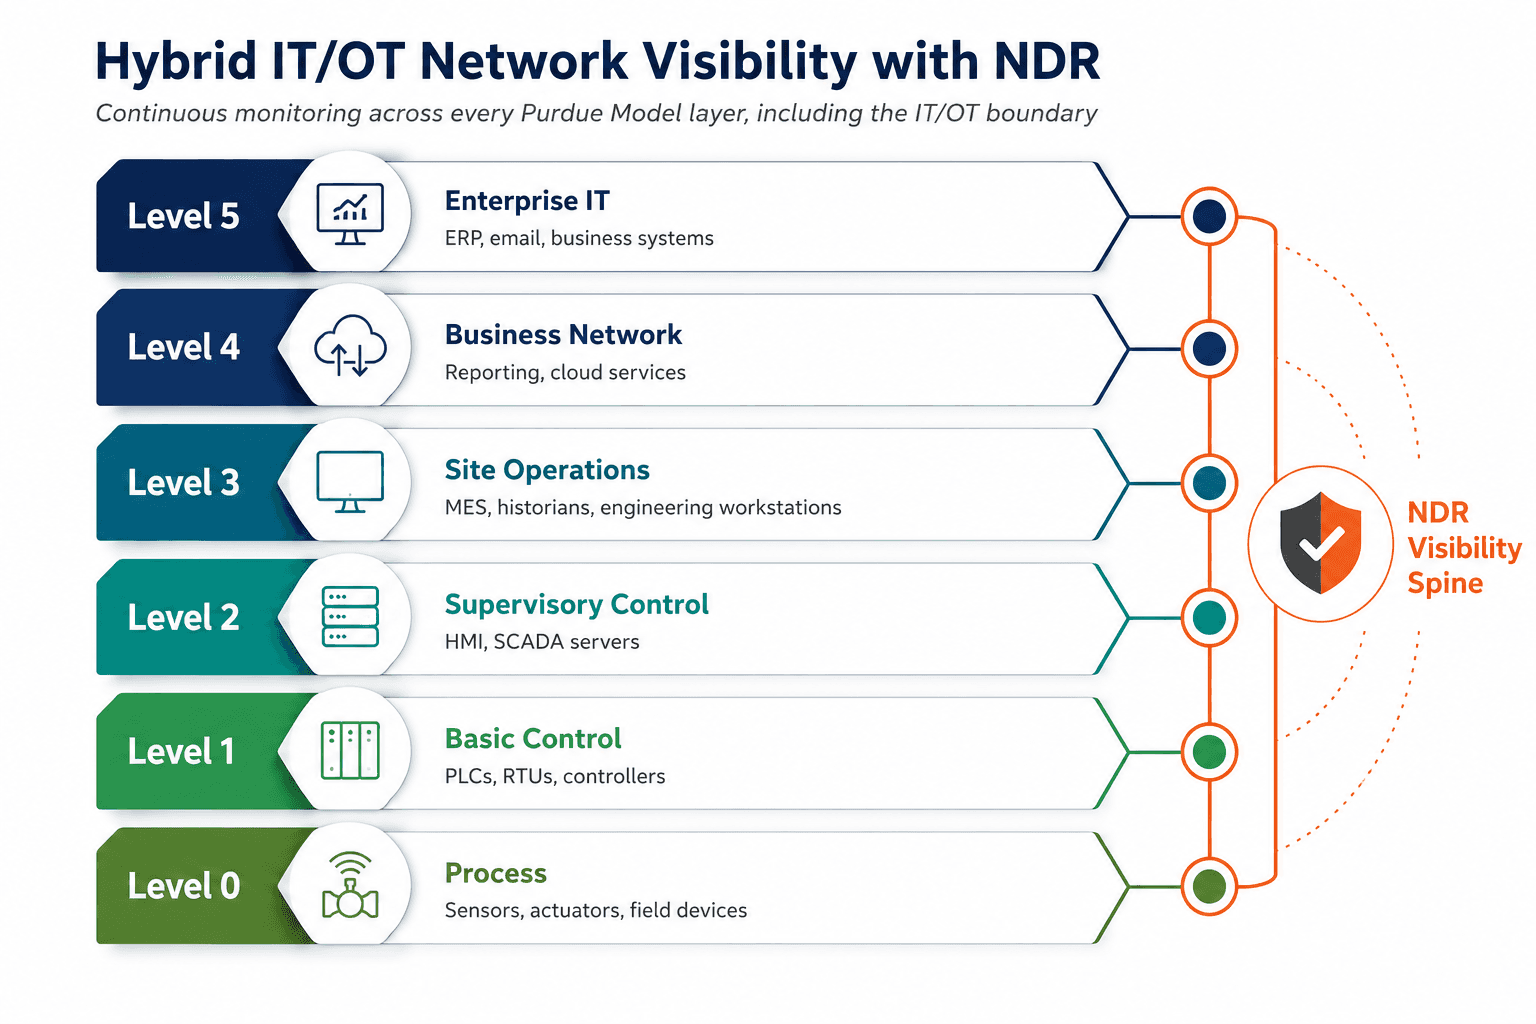
Abbildung 2: Kontinuierliche NDR-Transparenz auf allen Ebenen eines hybriden IT/OT-Netzwerks, von den Unternehmenssystemen bis hin zur Feldebene.
Entwicklung einer Network-Visibility-Strategie für die OT-Sicherheit
NDR ist nur so effektiv wie die dahinterstehende Visibility-Strategie. Die Anschaffung einer Plattform ohne vorheriges Verständnis darüber, was überwacht werden muss, wo die risikoreichsten Kommunikationspfade liegen und wie Alarme bewertet und bearbeitet werden, führt meist zu einer hohen Anzahl von Fehlalarmen und bietet nur minimalen Schutz. Eine durchdachte, schrittweise Visibility-Strategie ist einer überstürzten, flächendeckenden Einführung stets überlegen.
Erfassung von Assets und Kommunikationsflüssen
Die Grundlage jeder Visibility-Strategie ist ein präzises Bild aller im Netzwerk vorhandenen Komponenten und ihrer Kommunikation untereinander. Dies erfordert mehr als eine rein tabellarische Asset-Liste. Es gilt, eine dynamische Karte zu erstellen, die aufzeigt, welche Geräte über welche Protokolle und in welcher Häufigkeit miteinander kommunizieren. Die passive Netzwerküberwachung ist in der Regel der schnellste und am wenigsten invasive Weg, um diese Karte zu erstellen, da sie ohne direkte Interaktion mit den Steuerungskomponenten erfolgen kann.
Diese Kartierung deckt häufig unerwartete Details auf, selbst in gut geführten Werken. Es ist keine Seltenheit, Geräte zu identifizieren, die nie offiziell dokumentiert wurden, Kommunikationspfade zu finden, die von längst abgeschlossenen Projekten übrig geblieben sind, oder Wartungszugänge von Drittanbietern zu entdecken, die temporär sein sollten, aber nie geschlossen wurden. Solche Entdeckungen deuten nicht zwingend auf eine aktive Kompromittierung hin, stellen jedoch undokumentierte Pfade dar, die ausgenutzt werden könnten – und Lücken, die ein professioneller Angreifer mit hoher Wahrscheinlichkeit vor Ihrem Sicherheitsteam finden würde.
Segmentierung ohne Beeinträchtigung des Betriebs
Sobald die Kommunikationsmuster transparent sind, lassen sich Entscheidungen zur Netzwerksegmentierung wesentlich fundierter treffen. Anstatt die Segmentierung auf Annahmen darüber zu basieren, wie das Netzwerk funktionieren sollte, können Teams diese darauf ausrichten, wie es tatsächlich arbeitet. Dies minimiert das Risiko, legitimen Betriebsverkehr zu blockieren. NDR übernimmt hierbei die kontinuierliche Validierung, dass die Segmentierungsgrenzen dauerhaft eingehalten werden, anstatt sich auf ein einmalig erstelltes Netzwerkdiagramm zu verlassen.
Kontinuierliche Überwachung vs. punktuelle Audits
Viele Industrieunternehmen verlassen sich nach wie vor primär auf periodische Schwachstellenanalysen oder jährliche Netzwerkaudits. Obwohl diese wertvoll sind, liefern sie nur eine Momentaufnahme des Netzwerks. Ransomware und andere Bedrohungen warten nicht auf das nächste Audit. Die kontinuierliche Überwachung schließt diese Lücke, indem sie eine permanente Sicht auf das Netzwerk bietet. Dies ist besonders wichtig, da in modernen Industrieumgebungen ständig neue Geräte, temporäre Zugänge und Wartungsverbindungen hinzukommen.
Reifegrad der Network Visibility in Industrieumgebungen
Reifegrad | Typische Merkmale | Fähigkeit zur Ransomware-Erkennung |
Minimal | Kaum oder keine OT-spezifische Überwachung; Transparenz beschränkt sich auf IT-Firewalls | Sehr gering: Die Ausbreitung wird meist erst nach betrieblichen Auswirkungen bemerkt |
Basis | Asset-Inventar ist vorhanden, wird jedoch manuell gepflegt und ist oft veraltet | Gering: Die Erkennung basiert meist auf Systemausfällen oder manuellen Meldungen |
Fortgeschritten | Passive Überwachung ist vorhanden, jedoch nur an der IT/OT-Schnittstelle | Mittelmäßig: Zonenübergreifende Bewegungen sind sichtbar, tieferer OT-Verkehr jedoch nicht |
Etabliert | Kontinuierliche NDR-Abdeckung an der IT/OT-Schnittstelle und in zentralen OT-Zonen | Hoch: Lateral Movement und Data Staging werden in der Regel frühzeitig erkannt |
Optimiert | Vollständige Transparenz mit Verhaltensanalysen und integrierten Incident-Response-Workflows | Sehr hoch: Anomalien werden nahezu in Echtzeit erkannt, analysiert und bearbeitet |
Risiken und Herausforderungen bei unzureichender Network Visibility
Unternehmen, die Investitionen in die Netzwerksichtbarkeit aufschieben, unterschätzen häufig die tatsächlichen Konsequenzen. Die Risiken gehen weit über den eigentlichen Vorfall hinaus und können das Unternehmen noch Jahre später belasten.
Der am meisten unterschätzte Faktor sind die Verzögerungen bei Entscheidungen im Ernstfall, wenn keine ausreichende Transparenz vorhanden ist. Ohne ein klares Bild darüber, welche Segmente betroffen sind, müssen Incident-Response-Teams die gesamte Umgebung als potenziell kompromittiert betrachten. Dies führt oft dazu, dass wesentlich größere Teile der Produktion stillgelegt werden, als eigentlich von der Infektion betroffen sind. Diese weitreichende Eindämmungsreaktion, die allein aus Unsicherheit resultiert, verwandelt einen begrenzten IT-Vorfall häufig in einen vollständigen Produktionsstillstand, der Tage oder Wochen länger andauert als notwendig.
Längere Produktionsausfälle, da Teams ohne klare Sichtbarkeit oft gezwungen sind, ganze Standorte vorsorglich abzuschalten, weil sie die Ausbreitung einer Infektion nicht verifizieren können.
Sicherheitsrisiken für Mensch und Umwelt, insbesondere wenn Ransomware eine überstürzte oder unkontrollierte Abschaltung von Prozessen erzwingt, die normalerweise strukturierte, sequenzielle Abläufe erfordern.
Höhere Wiederherstellungskosten, da Incident-Response-Teams das Vertrauen in Systeme von Grund auf neu aufbauen müssen, anstatt gezielt Segmente zu isolieren, die nachweislich nicht betroffen waren.
Erschwerte Compliance- und Versicherungsbedingungen, da Cyber-Versicherer und Aufsichtsbehörden (gemäß KRITIS-Vorgaben und NIS-2) zunehmend den Nachweis kontinuierlicher Überwachungsfunktionen einfordern.
Reputationsverlust und Beeinträchtigung des Kundenvertrauens, insbesondere bei Unternehmen der kritischen Infrastruktur oder Zulieferern, bei denen Ausfälle direkte Kaskadeneffekte auf Partner und die Allgemeinheit haben.
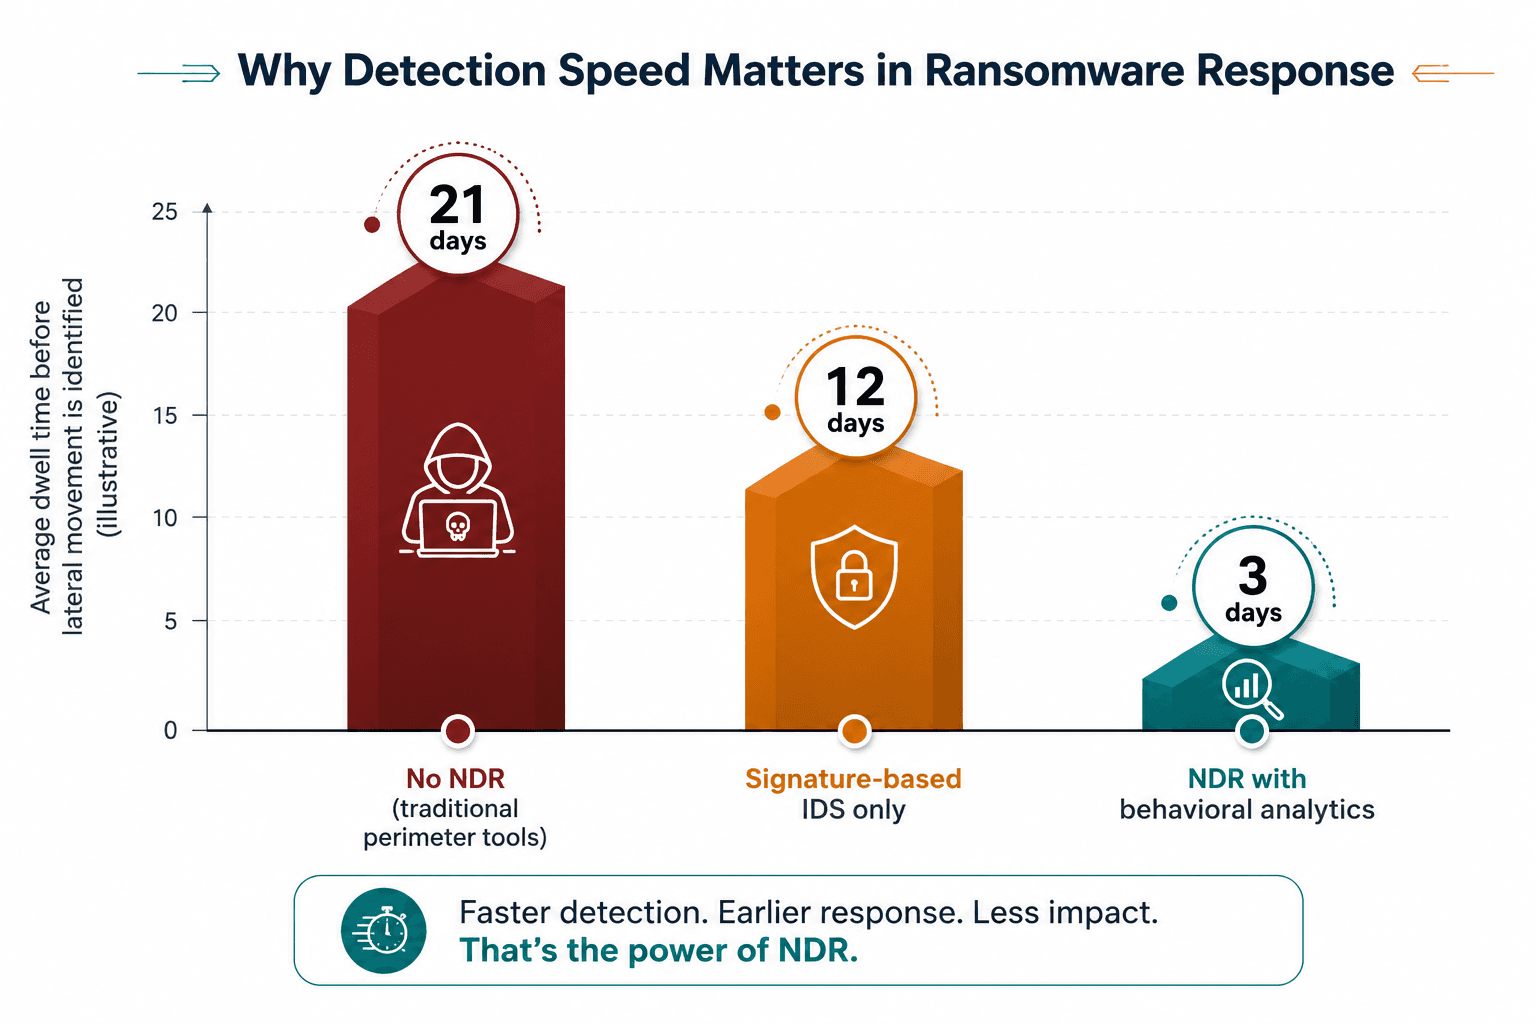
Abbildung 3: Schematischer Vergleich, wie sich die Überwachungsmethode auf die Zeitspanne auswirkt, die zur Erkennung von Lateral Movement im Netzwerk benötigt wird.
Praktische Empfehlungen und Best Practices für OT-Sicherheitsverantwortliche
Der Aufbau von Resilienz gegen Ransomware durch Netzwerksichtbarkeit erfordert keine sofortige, vollständige Erneuerung der bestehenden Sicherheitsarchitektur. Er erfordert ein klares, priorisiertes Maßnahmenpaket, das die meisten Unternehmen umgehend umsetzen können, ohne auf mehrjährige Budgetzyklen oder eine komplette Netzwerk-Restrukturierung warten zu müssen.
Beginnen Sie mit einem präzisen, dynamischen Asset-Inventar, anstatt sich auf veraltete Dokumentationen früherer Projekte zu verlassen.
Implementieren Sie passive Überwachung primär an der IT/OT-Schnittstelle, da hier in der Regel die ersten Anzeichen von Lateral Movement auftreten.
Etablieren Sie verhaltensbasierte Baselines für kritische Zonen, bevor Sie davon ausgehen, dass die Anomalieerkennung fehlerfrei kalibriert ist.
Sorgen Sie für eine enge Abstimmung zwischen IT- und OT-Teams bezüglich eines gemeinsamen Alarmierungs- und Eskalationsprozesses, damit verdächtige Aktivitäten umgehend von den zuständigen Personen analysiert werden.
Testen Sie Incident-Response-Pläne gezielt für Ransomware-Szenarien, einschließlich der Entscheidungsprozesse zur Isolation von OT-Segmenten.
Überprüfen Sie regelmäßig alle Fernzugriffspfade, da Wartungszugänge von Drittanbietern und Partnern nach wie vor zu den häufigsten Einfallstoren in industrielle Netzwerke gehören.
Betrachten Sie Network Visibility als kontinuierlichen Prozess und nicht als einmaliges Projekt, und führen Sie regelmäßige Neubewertungen bei Netzwerkänderungen durch.
Keiner dieser Schritte erfordert den Rückbau bestehender Infrastrukturen oder die Unterbrechung der Produktion. Am effektivsten ist ein stufenweises Vorgehen, priorisiert nach Risiko und Kritikalität der Standorte, mit messbaren Meilensteinen, die dem Management den Fortschritt transparent aufzeigen. Unternehmen, die dies als kontinuierliche Weiterentwicklung verstehen, sind gegenüber einer sich ständig verändernden Bedrohungslage optimal aufgestellt.
Wie Shieldworkz Ihr Unternehmen unterstützt
Shieldworkz arbeitet exklusiv mit Unternehmen aus der Industrie und der kritischen Infrastruktur zusammen, um praxisnahe, betriebsorientierte Sicherheitsprogramme zu etablieren. Wir bieten keine generische IT-Sicherheit, die nachträglich auf OT-Umgebungen übertragen wird. Unser Ansatz basiert darauf, zu verstehen, wie Ihre Anlagen tatsächlich betrieben werden, bevor wir technologische oder prozessuale Änderungen empfehlen.
Umfassende OT/ICS Asset Discovery und Kommunikations-Mapping über passive Methoden, die den laufenden Betrieb zu keinem Zeitpunkt gefährden.
Auf hybride IT/OT-Umgebungen zugeschnittene Strategien für Network Visibility und NDR-Implementierung, einschließlich phasenweiser Rollouts unter Berücksichtigung betrieblicher Einschränkungen und Bandbreiten-Realitäten.
Verhaltensbasierte Erstellung von Baselines und präzise Kalibrierung der Anomalieerkennung, abgestimmt auf Ihre Branche, Protokolle und standortspezifischen Betriebsmuster.
Ransomware-Bereitschaftsanalysen (Readiness Assessments) zur Überprüfung von Segmentierung, Backup-Integrität, Fernzugriffsrisiken und dem Reifegrad der Vorfallreaktion.
Kontinuierliche Unterstützung bei der Überwachung und Alarmvalidierung, damit sich Ihre Sicherheitsteams auf die kritischsten Anomalien konzentrieren können.
Management-Reporting, das technische Erkenntnisse in eine risikoorientierte Sprache für Geschäftsführung, Vorstände, Versicherer und Aufsichtsbehörden übersetzt.
Fazit
Ransomware wird auch weiterhin gezielt gegen Industrieunternehmen eingesetzt werden – aus einem einfachen Grund: Die betrieblichen und finanziellen Auswirkungen von Ausfallzeiten machen diese Ziele für Erpresser attraktiv. Die widerstandsfähigsten Unternehmen sind nicht zwingend diejenigen, die jeden einzelnen Angriffsversuch verhindern – dies ist in einer modernen, vernetzten Welt ein unrealistischer Standard. Am besten schneiden die Unternehmen ab, die Bewegungen von Angreifern frühzeitig erkennen, die Ausbreitung eines Vorfalls präzise eingrenzen und fundierte, schnelle Entscheidungen zur Eindämmung treffen können, anstatt aus Unsicherheit eine vollständige Abschaltung durchzuführen.
Network Detection and Response bietet OT- und ICS-Sicherheitsverantwortlichen genau diese Handlungsfähigkeit. Durch die kontinuierliche Überwachung des Verhaltens in der IT, der OT und allen Schnittstellen dazwischen verwandelt NDR den Netzwerkverkehr von einer Sicherheitslücke in eines der wertvollsten Frühwarnsysteme für heutige Industrieunternehmen. Die entscheidende Frage ist nicht, ob sich Ihr Unternehmen diese Stufe der Transparenz leisten kann, sondern ob es sich die Alternative leisten kann.
Jedes Industrieunternehmen befindet sich an einem anderen Punkt dieser Entwicklung. Einige arbeiten noch an den Grundlagen der Asset-Inventarisierung, während andere bereits über Teil-Überwachungen verfügen und gezielt Lücken an der IT/OT-Schnittstelle oder an entfernten Standorten schließen möchten. Unabhängig davon, wo Ihr Unternehmen heute steht: Der effektivste nächste Schritt ist ein offener, fundierter Dialog über den aktuellen Zustand Ihres Netzwerks und die Priorisierung der verbleibenden Sicherheitslücken.
Buchen Sie ein kostenfreies Beratungsgespräch mit unseren Experten Sprechen Sie mit einem OT-Sicherheitsspezialisten von Shieldworkz über Ihre aktuelle Netzwerksichtbarkeit, Ransomware-Bereitschaft und NDR-Implementierungsoptionen. Unverbindlich und praxisorientiert – ein fundierter Austausch darüber, wo Ihr Industrienetzwerk heute steht und wie eine robustere Abwehr gestaltet werden kann. |
Zusätzliche Ressourcen:
Umfassender Leitfaden zu Network Detection and Response (NDR) im Jahr 2026 hier
NERC CIP-015 Bereitschafts-Checkliste für die interne Netzwerksicherheitsüberwachung in der Elektrizitätswirtschaft hier
OT SOC Grundlagen-Leitfaden hier
Managed SOC Service hier
OT Cyber Threat Intelligence Advisory - Middle East hier
NIS2-Richtlinie: Erreichen der NIS2-Konformität durch IEC 62443 hier
Was sind Wechselmedien? Risiken, Richtlinien und industrielle OT-Sicherheitslösungen hier
Kostenlose Richtlinien-Vorlage für Wechselmedien für OT- und IT-Teams hier
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

IEC 62443 for Pharmaceutical Manufacturing: Secure Critical Production OT
Team Shieldworkz

Investigative cyber threat research report: Cyberattacks on U.S.-bound energy tankers
Team Shieldworkz

The OT Lull: What a 30-day decline in direct intrusion activity actually tells us
Prayukth K V

Inside the Revolut data disclosure incident
Prayukth K V

NERC CIP Compliance Software: 9 Capabilities Utilities Should Compare
Team Shieldworkz

Investigative Cyber Threat Research Report: Alleged Cyberattack and U.S. Investigation of VLCC VL Prosperity
Prayukth K V