

Tiefenanalyse: Cyber-Sicherheitsvorfall bei Tata Electronics


Prayukth K V
Zielobjekt: Cyber-Sicherheitsvorfall bei Tata Electronics Private Limited (TEPL)
Bedrohungsakteur: World Leaks (ehemals Hunters International Affiliation)
Datum der Analyse und Aktualisierung: 24. Juni 2026
Übersicht
Im Juni 2026 bestätigte Tata Electronics Private Limited (TEPL), eine wichtige Tochtergesellschaft der Tata-Gruppe und ein zentraler Baustein in Indiens expandierender Lieferkette für Halbleiter und High-Tech-Elektronik, dass das Unternehmen Ziel eines hochentwickelten Cyberangriffs war. Der Vorfall, der von der rein auf Datenerpressung spezialisierten Bedrohungsgruppe World Leaks durchgeführt wurde, führte zum Abfluss (Exfiltration) und der anschließenden Veröffentlichung von fast 630 Gigabyte (GB) an Daten im Darknet. Die kompromittierten Daten umfassen über 200.000 Unternehmens- und Kundendateien, darunter hochvertrauliche technische Spezifikationen, Qualitätsstandards und geschützte Schaltpläne der wichtigsten globalen Original Equipment Manufacturers (OEMs) von TEPL, namentlich Apple Inc. und Tesla Inc.
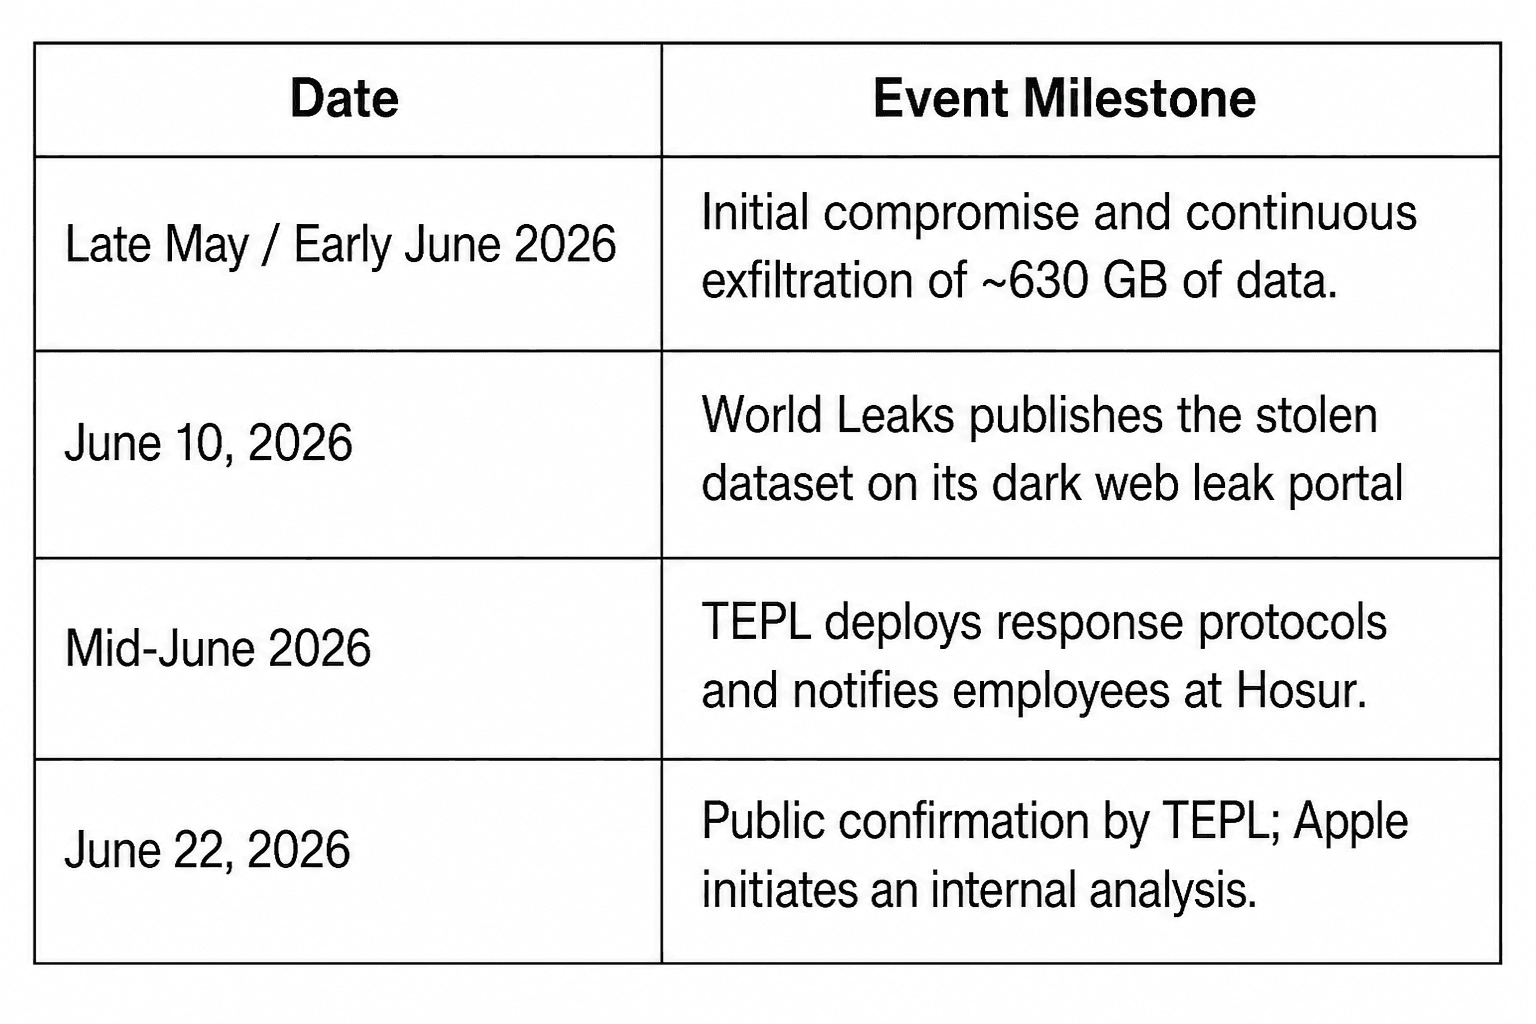
Zeitlicher Ablauf des Vorfalls
Zentrale Erkenntnisse
Reines Datenerpressungsmodell: Der Bedrohungsakteur setzte keine disruptive Ransomware (Verschlüsselungssoftware) ein. Stattdessen führte er eine Kampagne zum Datenabfluss durch und nutzte die Drohung mit der Veröffentlichung der Daten, um Lösegeld zu erpressen.
Offengelegtes Downstream-IP: Eine unabhängige Analyse des Daten-Dumps von über 200.000 Dateien bestätigte die Offenlegung von Ordnern mit den Bezeichnungen com.apple.factorydata, 52-seitigen Qualitätsprüfungsstandards für iPhone-Leiterplatten sowie Dateien, die als Geschäftsgeheimnis-Zeichnungen von Tesla Project Highland (Model 3) gekennzeichnet sind.
Unternehmensbezogene PII kompromittiert: Der Datensatz enthält zudem langfristige Ereignisprotokolle, interne Outlook-/SAP-Kommunikation und einige Reisepasskopien von in- und ausländischen Mitarbeitern.
Betriebliche Resilienz: TEPL bestätigte, dass die interne Betriebsinfrastruktur, die Fertigungslinien und die Produktionsanlagen während und nach dem Vorfall voll funktionsfähig blieben.
Bedeutung des Ereignisses
Dieser Vorfall verdeutlicht eine Schwachstelle in der modernen Lieferkettensicherheit. Bedrohungsakteure verlagern ihren Fokus weg von den gehärteten Unternehmensnetzwerken der OEMs hin zur Ausnutzung von Tier-1-Zulieferern in der Fertigung, um wertvolle Geschäftsgeheimnisse mit deutlich geringerem operativem Aufwand zu erlangen.
Vorfallübersicht
Zeitablauf von Entdeckung und Offenlegung
Der Vorfall wurde nach einer Darknet-Veröffentlichung durch World Leaks am 10. Juni 2026 öffentlich bekannt. TEPL räumte ein, dass sein internes Informationssicherheitsteam bereits einige Wochen vor der öffentlichen Bekanntgabe am 22. Juni 2026 einen „Cyber-Sicherheitsvorfall in einigen unserer Systeme“ eindeutig identifiziert hatte.
Betroffene Systeme
Basierend auf von Shieldworkz analysierten Datenstichproben scheint die Kompromittierung auf Teile der IT-Infrastruktur des TEPL-Unternehmensnetzwerks abgezielt zu haben. Zu den Systemen, die als strukturell betroffen oder abgeflossen identifiziert wurden (mittlere Vertrauenswürdigkeit), gehören:
Unternehmens-E-Mail-Gateways: Belegt durch Outlook PST-Dateien und einzelne Postfächer, die strategische Korrespondenz enthalten.
Enterprise Resource Planning (ERP)-Module: Belegt durch mit SAP assoziierte Datenbanken. Dies deutet auf den Zugriff auf Daten des Lieferkettenmanagements, der Beschaffung oder der Komponentennachverfolgung hin.
Lokale Speicher- und Filesharing-Plattformen: Verzeichnisse mit lokalisierten technischen Arbeitsabläufen und Qualitätssicherungs-Playbooks, die anscheinend mit dem Werk in Hosur (Tamil Nadu, Indien) verknüpft sind.
Lieferantenmanagement-Portal (geringe Vertrauenswürdigkeit): Belegt durch Daten zu spezifischen Lieferantenbeziehungen.
Aktueller Status
TEPL hat seine Incident-Response-Frameworks (IR) vollständig aktiviert und die betroffenen Knoten des Unternehmensnetzwerks isoliert. Während der Geschäftsbetrieb in allen Geschäftsbereichen normal weiterläuft, führt Apple Berichten zufolge eine eigene, isolierte forensische Analyse durch, um die Expositionsvektoren seiner proprietären Fertigungsdaten zu bewerten.
Bekannte Unbekannte
Erstzugangsvektor: Der genaue Mechanismus des ersten Eindringens in das Netzwerk (gültige kompromittierte Zugangsdaten, Ausnutzung von Schwachstellen in Edge-Geräten oder Phishing) ist von TEPL zum jetzigen Zeitpunkt noch nicht bestätigt.
Tiefe der Authentizität: Obwohl Stichproben, die mit gültigen Designabmessungen übereinstimmen, verifiziert wurden, wurde die strukturelle Integrität aller 200.000 Dateien noch nicht umfassend bewertet.
Angriffsanalyse
Erstzugang und Ausbreitung
Analytische Bewertung: Indikatoren mit hoher Vertrauenswürdigkeit deuten entweder auf eine anhaltende, gezielte Spear-Phishing-Kampagne gegen TEPL-Verwaltungs- und Technikmitarbeiter oder auf die Ausnutzung ungepatchter, extern erreichbarer VPN- Gateways bzw. Firewall-Appliances des Unternehmens hin.
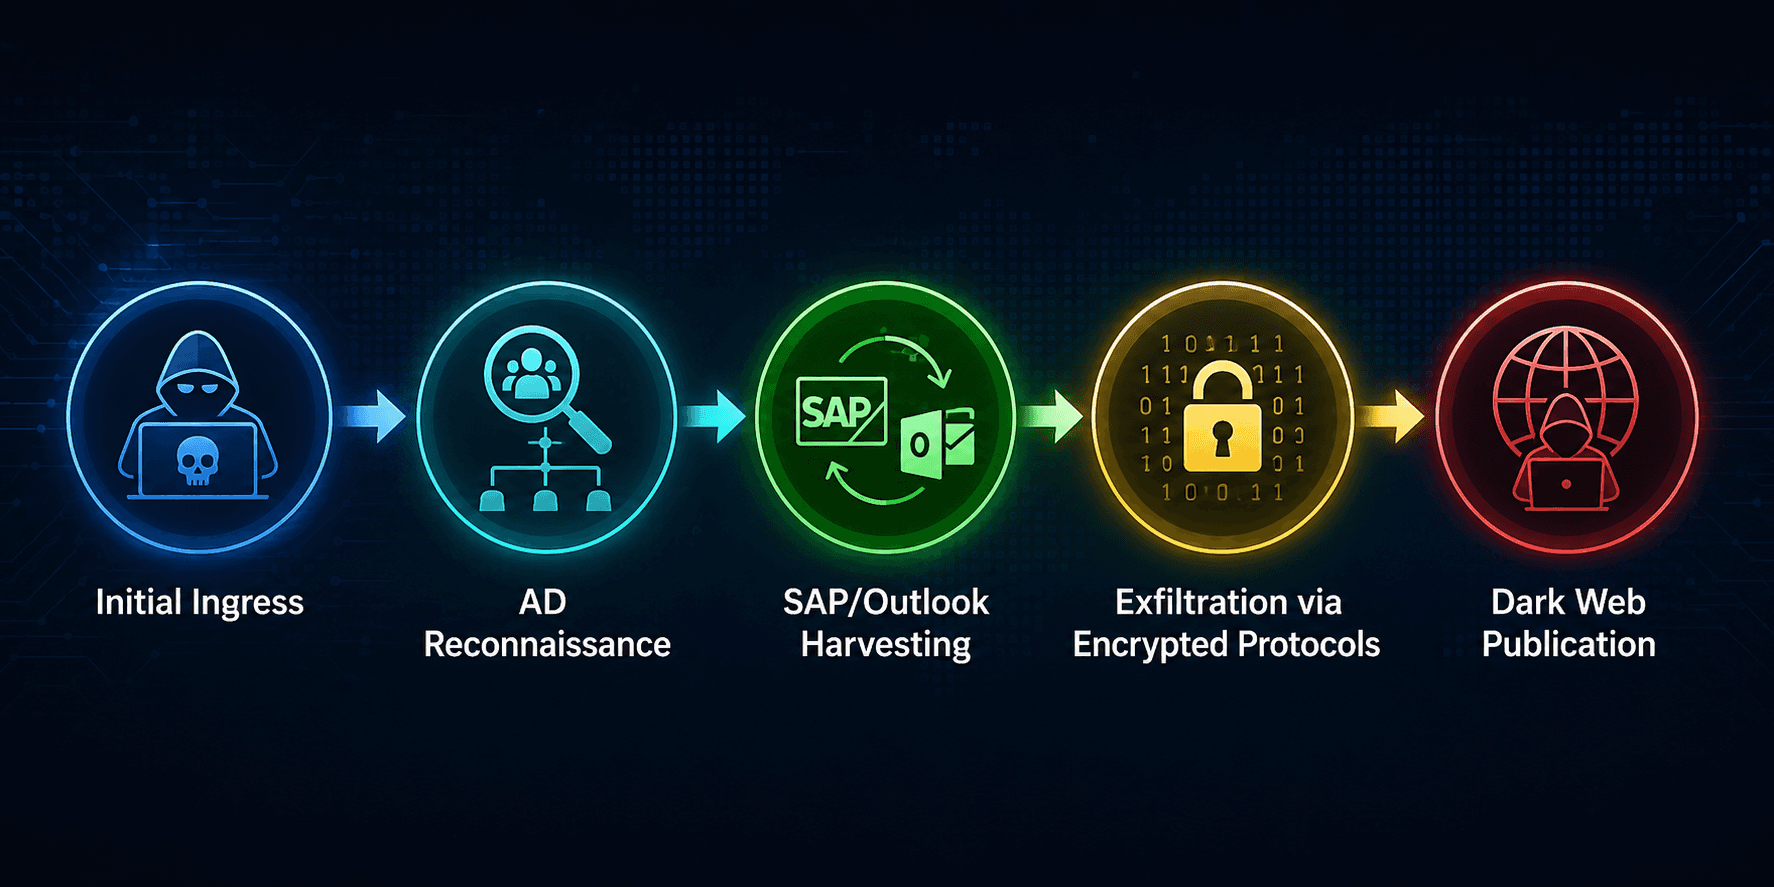
Nach dem Eindringen in das Unternehmensnetzwerk führte der Bedrohungsakteur eine detaillierte interne Aufklärung unter Verwendung nativer Administrationswerkzeuge im Rahmen eines „Living off the Land“ (LotL)-Ansatzes durch. Das Vorhandensein umfangreicher SAP-Daten und mehrjähriger Ereignisprotokolle deutet darauf hin, dass der Akteur über mehrere Wochen hinweg einen dauerhaften Zugriff in der Active Directory-Umgebung der IT etabliert, relevante Zieldaten identifiziert und dokumentiert und anschließend den Massenabfluss initiiert hat.
Analyse der Erpressungsstrategie
World Leaks verließ sich ausschließlich auf eine einfache Erpressung (die Androhung der Datenveröffentlichung ohne Systemverschlüsselung). Diese strategische Entscheidung verdeutlicht ein sich weiterentwickelndes operatives Profil, das darauf ausgelegt ist, die Panik im Unternehmen hinsichtlich der Haftung für geistiges Eigentum (unter Berücksichtigung der hochkarätigen betroffenen Upstream-Entitäten) zu maximieren und gleichzeitig die unmittelbaren, hochwirksamen Reaktionen der Strafverfolgungsbehörden zu vermeiden, die häufig durch Angriffe auf Kritische Infrastrukturen (KRITIS) ausgelöst werden.
Tiefenanalyse des Bedrohungsakteurs: World Leaks
Hintergrund und Entwicklung
World Leaks ist ein Cyberkriminalitäts-Syndikat, das Anfang 2025 in Erscheinung trat. Die Bedrohungsanalyse von Shieldworkz (TAID 3372) bestätigt, dass World Leaks ein funktionales Rebranding der Ransomware-Gruppierung Hunters International ist, die ihre auf Verschlüsselung basierende Plattform im Juli 2025 offiziell eingestellt hat.
Betriebsmodell und TTPs
Im Gegensatz zu ihrem Vorgänger hat World Leaks die Entwicklung und Wartung funktionaler Ransomware-Binärdateien vollständig aufgegeben. Die Gruppe agiert rein nach dem Modell „Exfiltration-as-a-Service“ (EaaS).
Opferprofil: Weitgehend branchenunabhängig, jedoch mit einer starken Tendenz zu anlagen- und IP-intensiven Zielen in den USA, Europa, Kanada und zunehmend Indien.
MITRE ATT&CK-Abgleich:
T1566 (Phishing): Wahrscheinlicher Vektor für den Erstzugang.
T1005 (Data from Local System): Ausrichten auf zentralisierte technische Verzeichnisse.
T1048 (Exfiltration Over Alternative Protocol): Nutzung von mega.nz, rclone oder maßgeschneiderten SFTP-Kanälen zur Übertragung großer Datenmengen.
Sensitivitätsanalyse der technischen Daten
Das Daten-Repository von 630 GB stellt eine extreme Bedrohung für das geistige Eigentum der Downstream-Kunden von TEPL dar.
Kategorie der geleakten Daten | Identifizierte technische Elemente | Strategischer Wettbewerbswert |
Apple-Komponentendaten | com.apple.factorydata-Strukturen, 52-seitige Qualitätsprüfkriterien für Leiterplatten. | Ermöglicht es Wettbewerbern oder Fälschern, präzise Qualitätskontroll-Benchmarks von Apple-Hardware nachzuvollziehen. |
Tesla-Engineering | Zeichnungen für „Project Highland“ (Model 3 Refresh), Konstruktionspläne für nordamerikanische Ladeanschluss-Controller. | Beschleunigt Reverse-Engineering-Aktivitäten für EV-Antriebsstränge und Ladeschnittstellen. |
Unternehmensbezogene PII | Reisepässe in- und ausländischer Ingenieure, aktive Outlook-Konversationen. | Bietet präzise Zielkarten für Wirtschaftsspionage und nachfolgende Spear-Phishing-Kampagnen. |
Business-Impact-Analyse
Vertraulichkeit und geistiges Eigentum (Schwere Auswirkungen)
Die Offenlegung geschützter Hardware-Designs könnte sich negativ auf die streng gehüteten Wettbewerbsvorteile von Apple und Tesla auswirken. Selbst wenn die Fertigung unbeeinträchtigt bleibt, könnte der Verlust der Vertraulichkeit bezüglich bevorstehender Modifikationen oder spezifischer Materialabmessungen langfristige Folgen haben.
Verfügbarkeit und Integrität (Vernachlässigbare Auswirkungen)
Da die Bedrohungsgruppe auf Systemverschlüsselungsmechanismen verzichtete, behielt TEPL eine 100-prozentige betriebliche Verfügbarkeit. Manufacturing Execution Systems (MES) und physische Montageautomatisierungslinien wurden nicht gestört.
Lieferkette und regulatorische Compliance (Hohes Risiko)
Unter Regularien wie dem indischen Digital Personal Data Protection (DPDP) Act zieht die Offenlegung von Mitarbeiterpässen und privater Kommunikation erhebliche finanzielle und regulatorische Haftungsrisiken nach sich. Darüber hinaus setzt dieser Vorfall TEPL vertragsrechtlichen Haftungsansprüchen seiner Hauptkunden aus, da das Unternehmen nachgelagerte Geschäftsgeheimnisse nicht hinreichend geschützt hat.
Strategische Analyse
Die Verschiebung von Ransomware zu reiner Datenerpressung
Der TEPL-Vorfall ist ein Musterbeispiel für die strukturelle Evolution der Cyberkriminalität. Die Verschlüsselung physischer Vermögenswerte bringt für moderne Cyberkriminelle zwei massive Nachteile mit sich:
Verbesserte Verteidigung: Moderne Disaster-Recovery-Strategien, unveränderliche Cloud-Backups (Immutable Backups) und Endpoint Detection and Response (EDR)-Lösungen machen die Wiederherstellung von Systemen aus Backups ohne Lösegeldzahlung hochgradig machbar.
Geopolitischer Druck: Das Lahmlegen physischer Montagelinien zieht die Aufmerksamkeit nationaler Geheimdienste und militärischer Cyber-Einheiten nach sich (analog zur Reaktion nach dem Vorfall bei Colonial Pipeline).
Reine Datenerpressung umgeht diese Verteidigungsbarrieren. Die Daten können nicht „aus dem Backup wiederhergestellt“ werden, um ihre Veröffentlichung im Darknet rückgängig zu machen. Der Hebel der Erpressung verlagert sich von der operativen Lähmung hin zu Reputationsschäden und regulatorischen Strafen.
Zielaggregation über Tier-1-Lieferanten
Fortschrittliche Hersteller wie TEPL haben sich zu primären Aggregatoren geopolitischer und kommerzieller Geheimnisse entwickelt. Für einen Angreifer erfordert der Versuch, in die Kernnetzwerke von Apple oder Tesla einzudringen, das Überwinden erstklassiger Verteidigungsinfrastrukturen. Im Gegensatz dazu führt die Zielrichtung auf einen schnell skalierenden Lieferpartner in einem aufstrebenden Halbleiter-Ökosystem oft zu exakt denselben hochgradig vertraulichen Entwürfen, jedoch bei wesentlich geringerem defensivem Widerstand.
Perspektive für Fertigungs- und OT-Sicherheit
Basierend auf verifizierten Berichten scheint der Vorfall streng auf die IT-Grenzen von TEPL eingegrenzt zu sein. Zum Zeitpunkt der Erstellung dieses Berichts gibt es keine Hinweise auf eine laterale Bewegung in die industriellen Steuerungssysteme (ICS) oder die demilitarisierten Zonen (DMZs) der Operational Technology (OT).
Moderne Elektronikfertigung erfordert jedoch ein hohes Maß an Integration zwischen der IT-Ebene (wie SAP-ERP-Systemen zur Chargenplanung) und der OT-Ebene (wie Manufacturing Execution Systems zur Steuerung von Roboterarmen). Falls die bei diesem Angriff kompromittierten SAP-Instanzen Zugangsdaten oder nicht segmentierte Dual-Homed-Netzwerke mit Product-Lifecycle-Management (PLM)-Systemen teilten, könnte ein latenter Pfad in das Produktionsnetzwerk existieren.
Lehren
Kunden-IP-Speicherung isolieren: Von multinationalen Kunden bereitgestellte Daten müssen in isolierten Zero-Trust-Umgebungen silotiert werden, statt auf allgemeinen Unternehmens-Freigaben oder lokal eingebundenen Konstruktionslaufwerken zu liegen.
ERP-Interaktivität auditieren: Plattformen wie SAP müssen strukturell abgeschottet werden. Sie dürfen nicht als unüberwachte Brücke dienen, über die eine IT-Kompromittierung vollen Zugriff auf Produktdesigns oder Lieferanten-Komponentenlisten ermöglicht.
Kontinuierliche Data Discovery implementieren: Unternehmen müssen proaktiv die unverschlüsselte Speicherung sensibler personenbezogener Daten (PII) von Mitarbeitern, wie z. B. eingescannte Reisepass-Datenbanken, aufspüren und beseitigen.
MITRE ATT&CK-Mapping
Die folgende Matrix bildet die verifizierten und hochgradig wahrscheinlichen Techniken ab, die von World Leaks während des TEPL-Eindringens verwendet wurden:
Taktik | Technik-ID | Technik-Name | Operativer Kontext |
Initial Access | T1190 | Exploitation of Facing Application | Möglicher Zugang über ungepatchte Edge-Netzwerkgeräte. |
Discovery | T1082 | System Information Discovery | Kartierung von SAP, Outlook-Verzeichnissen und Dateifreigaben des Werks in Hosur. |
Exfiltration | T1048 | Exfiltration Over Alternative Protocol | Übertragung von 630 GB an Daten über gängige externe Cloud-Speicher-Tools. |
Impact | T1657 | Financial Theft / Extortion | Millionenschwere einfache Erpressungsforderung, gestützt durch öffentliche Daten-Dumps. |
Empfehlungen zur Verteidigung
Sofortig (0–30 Tage)
Obligatorische Zurücksetzung von Zugangsdaten: Führen Sie eine unternehmensweite Zurücksetzung aller Administrator-, Benutzer- und Dienstkonten-Passwörter in allen IT- und SAP-Umgebungen durch.
Patching der Edge-Architektur: Auditieren und installieren Sie alle ausstehenden Sicherheitsupdates für öffentlich zugängliche Netzwerkinfrastrukturen (VPNs, Firewalls, Load Balancer).
Protokollaufbewahrung: Sichern und isolieren Sie alle Netzwerk-, Endpunkt- und Active Directory-Ereignisprotokolle der letzten 180 Tage, um forensische Daten für laufende Untersuchungen zu sichern.
Mittelfristig (30–90 Tage)
Netzwerksegmentierung: Implementieren Sie eine strikte Mikrosegmentierung zwischen Unternehmens-IT-Netzwerken, SAP-Umgebungen und den Netzwerken der physischen Produktionsanlagen (MES/OT).
Verschlüsselung ruhender Daten (Data-at-Rest): Setzen Sie einen automatisierten, kryptografischen Schutz für alle Verzeichnisse durch, die Kundenschemata oder Identifikationsdaten von Mitarbeitern enthalten.
Strategisch (>90 Tage)
Zero-Trust-Kundenenklaven: Erstellen Sie eigenständige, mittels Multi-Faktor-Authentisierung gesicherte Datenspeicher, die speziell für die Verwaltung von Spezifikationen einzelner Kunden (z. B. Apple- oder Tesla-spezifisch) bestimmt sind.
Kontinuierliche Überwachung der Lieferkette: Implementieren Sie einheitliche Endpoint Detection and Response (EDR)-Lösungen in Kombination mit einem 24/7 Managed Detection and Response (MDR) SOC, um anomale Datenaggregationen und unbefugte Abflussversuche sofort zu erkennen.
Sicherheitsrelevante Bewertung (Intelligence Assessment)
Vertrauenswürdigkeit: Hoch (gestützt auf tiefgehende Analysen, öffentliche Bestätigungen des Unternehmens, Darknet-Indikatoren und technische Validierung aus mehreren Quellen).
Bestätigte Fakten: Ein Datenabfluss hat stattgefunden; ca. 630 GB mit kritischen OEM-Fertigungsparametern wurden im Darknet veröffentlicht. Interne physische Fertigungslinien sind weiterhin nicht beeinträchtigt.
Ziele des Akteurs: Finanzieller Gewinn durch Erpressung basierend auf Reputationsschädigung.
Breitere Implikationen: Dieser Vorfall signalisiert, dass reine Datenerpressung mit Fokus auf Lieferketten wahrscheinlich ein bevorzugter Vektor für hochkarätige Bedrohungsgruppen bleiben wird. Die wirtschaftliche Bedrohung für fortschrittliche Fertigungszentren liegt heute primär im Diebstahl von geistigem Eigentum und weniger in der temporären Unterbrechung des Fabrikbetriebs.
Um mehr darüber zu erfahren, wie Sie Ihre OT-Assets sichern, lesen Sie unsere OT-NDR-Lösung hier.
Um ein Informationsgespräch zu OT-spezifischen Cyberbedrohungen zu vereinbaren, kontaktieren Sie uns hier.
Informieren Sie sich über eine Media-Scan-Lösung für Ihre OT-Infrastruktur.
Zusätzliche Literatur
Rufen Sie den Bereich für regulatorische Playbooks auf
Leitfäden zur Behebung von Sicherheitsproblemen
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

IE & E Industries Ransomware Claim: What Orova’s Listing Does and Doesn’t Prove
Team Shieldworkz

Calmont Wire & Cable Ransomware Claim 2026: What Akira's Listing Means for Industrial Suppliers
Team Shieldworkz

NIST SP 800-82 Rev. 4 (Entwurf): Wesentliche Änderungen für OT-Sicherheitsteams (Frist für Stellungnahmen: 30. November)
Team Shieldworkz

Ransomware-Vorfall bei Bridgestone HosePower: Was der Eintrag der Gruppe Pear belegt – und was nicht
Team Shieldworkz

Cyberangriff auf französische Blutbanken 2026: Analyse des Vorfalls bei den EFS-Kühlräumen und die Auswirkungen auf die OT im Gesundheitswesen
Team Shieldworkz

Sicherheitsvorfall bei Amadeus analysiert: Wie kompromittierte Zugangsdaten eines Drittanbieters Fluggastdaten in ganz Asien gefährdeten
Team Shieldworkz







