

Cyber-Vorfall bei Fresenius Medical Care: Untersuchung von Trusted Access, Drittanbieter-Risiken und dem Enterprise Blast Radius


Team Shieldworkz
Am 22. September 2026 gab Fresenius Medical Care bekannt, dass das Unternehmen einen Cybersicherheitsvorfall untersucht, der unbefugten Zugriff auf eine begrenzte Anzahl interner Systeme beinhaltete. Das Unternehmen erklärte, dass Medizinprodukte, die Patientenversorgung, die Produktionsabläufe und die Geschäftsfortführung nicht beeinträchtigt wurden. Das Datum des ersten Zugriffs, die betroffenen Systeme, der Angriffsvektor oder die Frage, ob auf Daten zugegriffen oder diese exfiltriert wurden, wurden nicht offengelegt.
Anstatt dieses Ereignis als isolierten Einzelfall zu betrachten, nutzt dieser Threat Intelligence Report den Vorfall bei Fresenius Medical Care als zentrale Fallstudie, um die operativen Realitäten moderner Einbrüche in Unternehmensnetzwerke zu analysieren. Wir untersuchen, wie unbefugter Zugriff die Unternehmensperimeter durchdringt, wie Incident Responder potenzielle Vektoren für den Erstzugang (Initial Access) bewerten müssen, ohne auf unbegründete Annahmen zurückzugreifen, und wie die Konvergenz von klinischen, geschäftlichen und partnerschaftlichen Ökosystemen den Schadensradius (Blast Radius) des Unternehmens vergrößert.
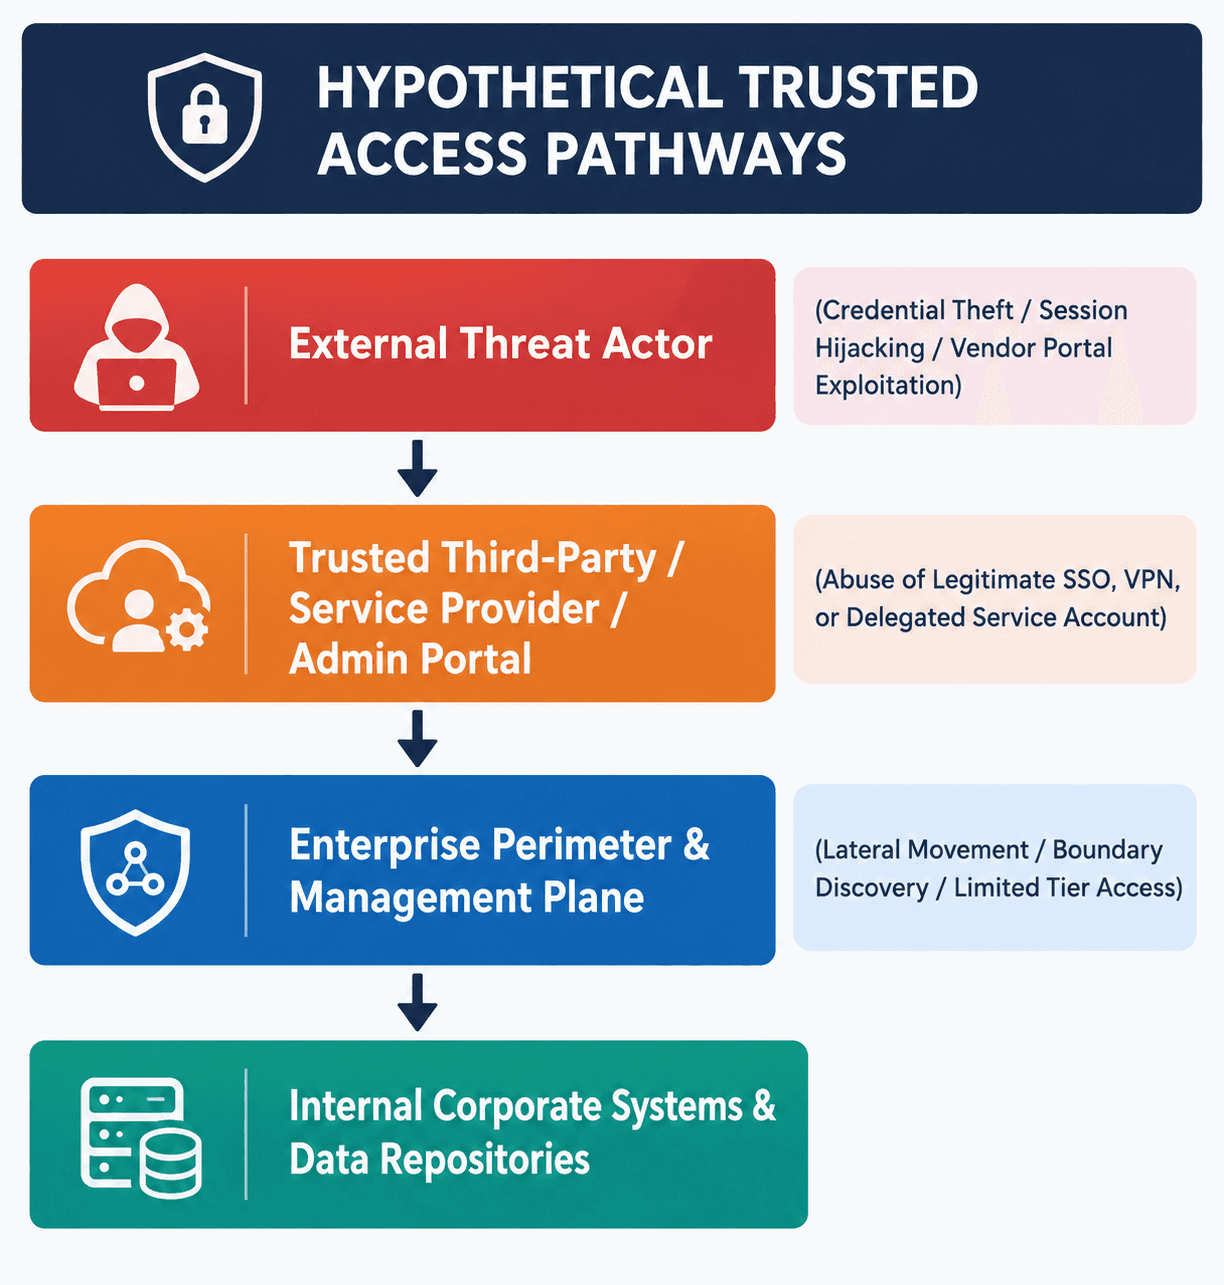
Eines der folgenreichsten Unternehmensrisiken, die durch Vorfälle dieser Art verdeutlicht werden, ist die Asymmetrie des vertrauenswürdigen Zugriffs: Ein Angreifer, der sich legitime Anmeldedaten, delegierte Berechtigungen oder Zugriff über eine vertrauenswürdige Servicebeziehung verschafft, erbt unter Umständen Berechtigungen, die sich nur schwer von legitimen Geschäftsaktivitäten unterscheiden lassen.
Was wir wissen
Basierend ausschließlich auf offiziellen Mitteilungen von Fresenius Medical Care, aufsichtsrechtlichen Meldungen und verifizierten behördlichen Quellen beschränken sich die bestätigten Fakten auf die folgenden Parameter:
Unbefugter Systemzugriff: Ein unbefugter Dritter erlangte Zugriff auf eine begrenzte Anzahl interner IT-Systeme des Fresenius Medical Care-Konzerns.
Operative Isolation: Die klinische Patientenversorgung, der Dialysebetrieb, Medizinprodukte (wie Hämodialysegeräte und Connected-Care-Plattformen) und die Produktionsinfrastruktur waren von dem Vorfall nicht betroffen. (FMC meldete keine Auswirkungen auf Medizinprodukte, Patientenversorgung, Produktionsabläufe oder die Geschäftsfortführung.)
Durchführung von Eindämmungsmaßnahmen (Containment): FMC erklärte, unmittelbar nach Entdeckung Schritte eingeleitet zu haben, um den Vorfall einzudämmen und zu bewältigen. Die spezifischen Mechanismen zur Schadensminimierung wurden vom Unternehmen nicht öffentlich bekannt gegeben.
Externe Untersuchung: Externe Cybersicherheitsexperten und IT-Forensiker wurden hinzugezogen, um das Ausmaß, die Ursache (Root Cause) und die Tiefe des Einbruchs zu untersuchen.
Einbindung von Behörden und Strafverfolgungsorganen: Strafverfolgungsbehörden wurden formell benachrichtigt. FMC erklärte, im weiteren Verlauf der Untersuchung allen anwendbaren rechtlichen und regulatorischen Verpflichtungen nachzukommen.
Was wir noch nicht wissen
In strikter Übereinstimmung mit CTI-Nachweisstandards (Cyber Threat Intelligence) bleiben die folgenden Aspekte unbestätigt und müssen als offene Untersuchungshypothesen eingestuft werden:
Initial Access Vector: Der genaue Einstiegspunkt (z. B. kompromittierte Zugangsdaten, eine ungepatchte Schwachstelle an einem Edge-Gerät, Phishing oder die Kompromittierung eines Drittanbieters in der Lieferkette) wurde weder öffentlich bekannt gegeben noch unabhängig verifiziert.
Attribuierung des Akteurs: Bislang wurde keine spezifische Bedrohungsgruppe (staatliche Akteure, Ransomware-Affiliates oder cyberkriminelle Syndikate) durch offizielle forensische Ermittlungen schlüssig mit dieser Aktivität in Verbindung gebracht.
Dwell Time: Das genaue Datum des ersten Zugriffs und die Verweildauer des unbefugten Akteurs im Netzwerk vor der Entdeckung bleiben ungenannt.
Status der Datenexfiltration: Ob Daten für den Abzug vorbereitet (Data Staging), eingesehen oder tatsächlich aus den betroffenen internen Systemen exfiltriert wurden, ist durch öffentliche forensische Erklärungen derzeit unbestätigt.
Finanzielle Forderungen / Erpressung: Zum Zeitpunkt der Veröffentlichung wurden keine überprüfbaren Lösegeldforderungen oder Veröffentlichungen auf Darknet-Leak-Seiten validiert, die direkt durch forensische Beweise untermauert sind.
Zeitlicher Ablauf des Vorfalls
Der folgende Zeitplan detailliert die bestätigten Offenlegungen und analytischen Meilensteine im Zusammenhang mit dem Vorfall im September 2026.
Datum / Zeitraum | Ereignis | Status der Beweislage |
Unbekannt | Mutmaßlicher erster unbefugter Zugriff erfolgt | Unbekannt |
Unbekannt | FMC entdeckt den Vorfall | Bestätigt, dass der Vorfall entdeckt wurde; Erkennungsmechanismus/-datum unbekannt |
22. Sep. 2026 | FMC gibt unbefugten Zugriff auf eine begrenzte Anzahl interner Systeme öffentlich bekannt | Bestätigt |
22. Sep. 2026 | FMC erklärt, dass Medizinprodukte, Patientenversorgung, Produktionsabläufe und Geschäftsfortführung nicht beeinträchtigt wurden | Bestätigte Unternehmenserklärung |
22. Sep. 2026 | FMC erklärt, dass Eindämmungsmaßnahmen ergriffen und externe Cybersicherheitsexperten hinzugezogen wurden | Bestätigte Unternehmenserklärung |
22. Sep. 2026 | FMC erklärt, dass die Strafverfolgungsbehörden informiert wurden | Bestätigte Unternehmenserklärung |
24. Sep. 2026 | Öffentliche technische Details zum Erstzugriff, den betroffenen Systemen und dem Datenzugriff liegen weiterhin nicht vor | Bewertung auf Basis öffentlich zugänglicher Quellen |
Beweis- und Vertrauensmatrix (Confidence Matrix)
Um eine präzise nachrichtendienstliche Methodik zu gewährleisten, werden die verfügbaren Aussagen und Behauptungen mit den standardmäßigen CTI-Vertrauensstufen (Confidence Levels) abgeglichen.
Frage | Aktuelle Beweislage | Klassifizierung | Vertrauensstufe |
Erreichten die unbefugten Aktivitäten klinische Systeme oder Produktionssysteme? | FMC erklärt, dass diese Bereiche nicht betroffen waren; technische Beweise wurden nicht öffentlich zugänglich gemacht. | UNBEKANNT / KEINE ÖFFENTLICHEN BEWEISE FÜR EINE BEEINTRÄCHTIGUNG | Gering bis mäßig |
Verhinderte die Netzsegmentierung eine laterale Bewegung (Lateral Movement)? | Es wurden keine Informationen zur technischen Architektur oder forensischen Beweise veröffentlicht. | UNBEKANNT | Keine |
Rekonstruktion des potenziellen Angriffspfads
Um Sicherheitsteams dabei zu unterstützen, das Zustandekommen komplexer Sicherheitsverletzungen in Unternehmen nachzuvollziehen, stellen wir eine Untersuchungshypothesen-Matrix vor. Diese Matrix beschreibt potenzielle Mechanismen für den Erstzugang (Initial Access), die entsprechenden Anforderungen an die Untersuchung und die spezifische Telemetrie, die zur Verifizierung oder Widerlegung erforderlich ist.
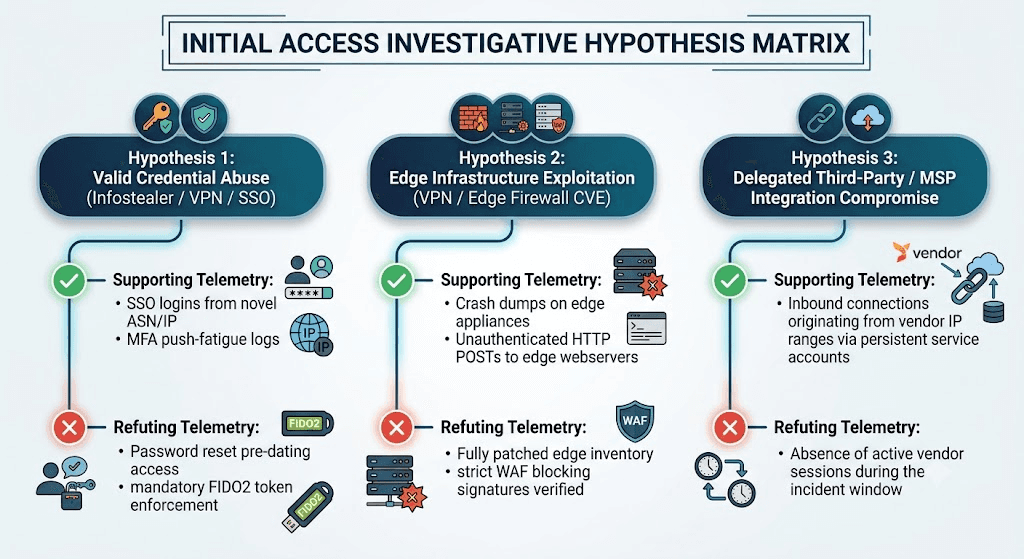
Anforderungen an forensische Artefakte nach Angriffsvektor
Kompromittierte Zugangsdaten / Session Hijacking:
Zu analysierende Protokolle: Identitätsanbieter-Protokolle (IdP-Anmelde-Logs), SAML-Response-Assertions, Auswertungsereignisse für den bedingten Zugriff (Conditional Access), Protokolle zur Ausstellung von Browser-Cookies/Tokens.
Schlüsselindikatoren: Alarme zu unmöglichen Reisebewegungen (Impossible Travel), anomale User-Agent-Zeichenfolgen, Cookie-Replay-Angriffe von IP-Adressen außerhalb des Unternehmensnetzwerks.
Ausnutzung von Edge-Appliances:
Zu analysierende Protokolle: NetFlow-Daten der Perimeter-Firewall, Systemprotokolle von VPN-Konzentratoren, Zugriffsprotokolle unauthentifizierter Webserver, Telemetrie von Reverse-Proxys.
Schlüsselindikatoren: Speicher-Crashdumps auf Edge-Gateway-Geräten, unerwartete ausgehende SSL/TLS-Verbindungen von Netzwerk-Appliances.
Missbrauch von delegiertem Drittanbieter- / Partner-Zugriff:
Zu analysierende Protokolle: Authentifizierungsereignisse von Dienstkonten (Service Accounts), Berechtigungsprotokolle für OAuth-Freigaben, Zugriffsprotokolle von Jump-Hosts für Remote-Desktop-Verbindungen (RDP/SSH).
Schlüsselindikatoren: Administrative Aktionen, die außerhalb vereinbarter Servicefenster von Partnern ausgeführt werden; Massenabfragen durch Dienstkonten.
Das Problem des vertrauenswürdigen Zugriffs (Trusted Access)
Im modernen Gesundheitswesen und in Unternehmensumgebungen umgehen Bedrohungsakteure routinemäßig Perimeter-Kontrollen, indem sie legitime Zugriffskanäle missbrauchen.
Exploitation vs. Missbrauch von Vertrauen (Abuse of Trust)
Traditioneller Pfad der Ausnutzung (Exploitation):
[Angreifer] ──(RCE-Payload)──► [Vulnerabler Edge-Server] ──(Privilege Escalation)──► [Internes Netzwerk]
Pfad des Missbrauchs von vertrauenswürdigem Zugriff:
[Angreifer] ──(Gestohlenes gültiges Token/Key)──► [Legitimes SSO/API-Gateway] ──(Vorautorisierte Rechte)──► [Interne Systeme]
Wenn ein Angreifer gültige Zugangsdaten, gestohlene Session-Tokens oder vorautorisierte API-Schlüssel verwendet, schlagen traditionelle signaturbasierte Intrusion Detection Systeme (IDS) nicht an. Die Aktivität spiegelt den normalen Geschäftsbetrieb wider. Die Erkennbarkeit verlagert sich somit vollständig vom Signaturabgleich hin zur verhaltensbasierten Anomalieerkennung (z. B. ein Finanz-Dienstkonto, das Identitätsverzeichnisse abfragt, oder eine administrative Sitzung, die außerhalb der üblichen geografischen Zonen aufgebaut wird).
Warum „begrenzte interne Systeme“ nicht zwangsläufig ein begrenztes Risiko bedeuten
In öffentlichen Mitteilungen weisen Organisationen häufig darauf hin, dass der unbefugte Zugriff auf eine „begrenzte Anzahl von Systemen“ beschränkt war. Aus Sicht der Cyber-Bedrohungsanalyse und der IT-Forensik entspricht die Anzahl der Systeme jedoch nicht dem Schadensradius (Blast Radius).
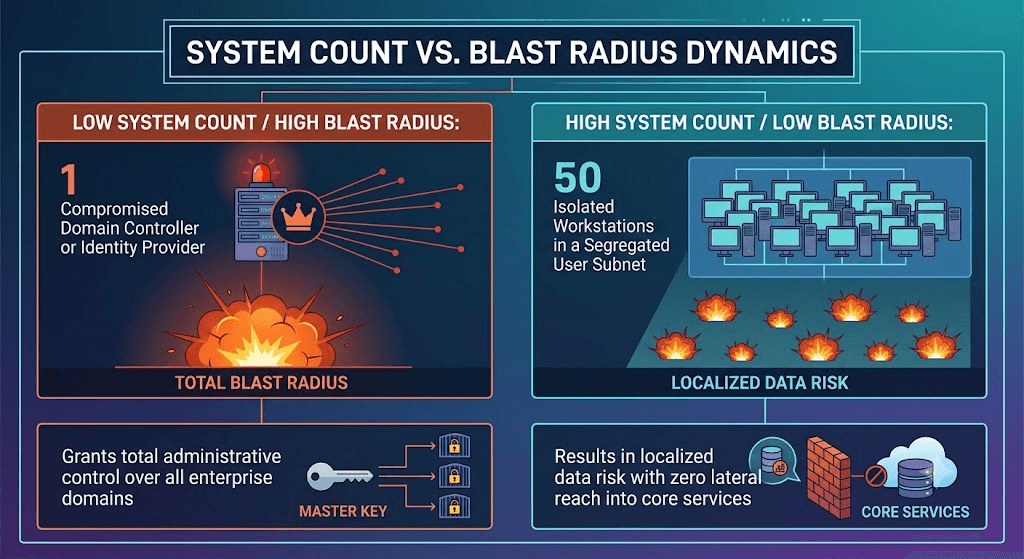
Die Kompromittierung einer einzigen Identitäts-, Verwaltungs- oder Secrets-Infrastrukturkomponente kann einen unverhältnismäßig großen Schadensradius nach sich ziehen, wenn diese Komponente über privilegierte Zugriffe auf mehrere nachgelagerte Systeme verfügt.
Kritische Systemtypen mit hoher Hebelwirkung
Die Kompromittierung von nur einer der folgenden Systemkategorien setzt das gesamte Unternehmen einem katastrophalen Risiko aus:
Active Directory / Identitätsanbieter (IdP): Die Kompromittierung einer hochprivilegierten Identitätsmanagement-Komponente kann je nach Konfiguration, Vertrauensstellungen und administrativen Rechten Wege für einen weitreichenden nachgelagerten Zugriff eröffnen.
Zentralisierte Verwaltungsplattformen: Werkzeuge wie Microsoft Intune, SCCM oder Ansible können missbraucht werden, um Schadsoftware gleichzeitig auf Tausenden von Endgeräten (Endpoints) zu verteilen.
Credential Vaults & Key-Management-Services: Der Zugriff auf CyberArk, HashiCorp Vault oder AWS Secrets Manager liefert die Schlüssel zu allen angebundenen Datenbanken und Cloud-Plattformen.
Die vernetzte Angriffsfläche im Gesundheitswesen
Unternehmen im Gesundheitswesen weisen eine außergewöhnlich komplexe, hochgradig konvergente Angriffsfläche auf, an der sich klinische, administrative und produktionsbezogene Umgebungen überschneiden.

Illustratives Vertrauensmodell eines Healthcare-Unternehmens – Keine Darstellung der tatsächlichen Netzwerkarchitektur von FMC
Anforderungen an die architektonische Segmentierung
Um die im Fresenius-Vorfall gezeigte operative Isolation zu erreichen – bei der Störungen in Systemen der Unternehmens-IT nicht auf die klinische Versorgung oder die Produktion übergriffen –, müssen Organisationen Folgendes durchsetzen:
Netzwerk-Mikrosegmentierung: Physische oder logische Firewalls, die Zero-Trust-Regeln für den eingehenden und ausgehenden Datenverkehr (Ingress/Egress) zwischen der Corporate IT, der medizinischen OT (Operational Technology) und klinischen IoT-Netzwerken erzwingen.
Identitätssegmentierung: Sicherstellen, dass Active-Directory-Domänen der Unternehmens-IT keine administrativen Zugangsdaten oder Vertrauensstellungen mit klinischen oder Produktionsnetzwerken teilen.
Out-of-Band-Monitoring: Implementierung einer Überwachung, die für die in der jeweiligen klinischen, medizintechnischen, produktionsbezogenen und administrativen Umgebung tatsächlich vorhandenen Technologien geeignet ist. Die protokollspezifische Überwachung sollte auf der Grundlage des validierten Asset-Inventars der Organisation und nicht auf einer angenommenen Architektur ausgewählt werden.
Das Playbook für Prüfer: Checkliste für die Kompromittierung von Drittanbietern
Bei forensischen Untersuchungen von Vorfällen mit unbefugtem Zugriff müssen Incident-Response-Teams eine strukturierte Checkliste verwenden, um den Schadensradius systematisch einzugrenzen:
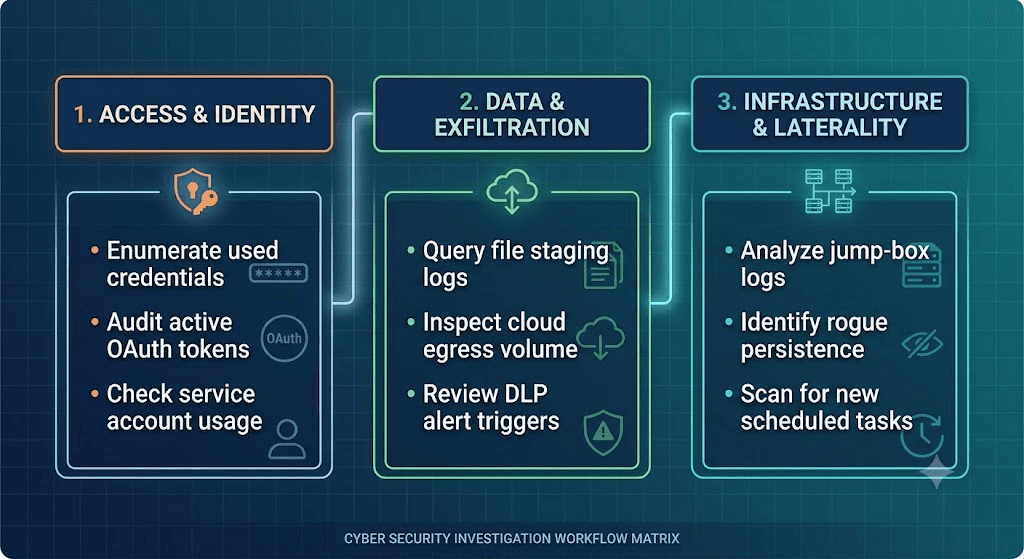
Ermittlungsfrage | Zu sammelnde Beweise | Warum es wichtig ist |
War ein Drittanbieter beteiligt? | VPN-, PAM-, IdP-, Remote-Support- und Partner-Sitzungsprotokolle | Stellt fest, ob vertrauenswürdiger Zugriff involviert war |
Welche Identitäten wurden genutzt? | IdP-, AD-, PAM- und Dienstkonto-Telemetrie | Bestimmt das Privilegienniveau und potenzielle laterale Bewegungen |
Welche Systeme waren erreichbar? | Firewall-, NAC-, Segmentierungs- und Routing-Daten | Ermittelt den theoretischen Schadensradius |
Wurde auf Daten zugegriffen? | Datei-, Datenbank-, SaaS- und API-Audit-Logs | Trennt den bloßen Systemzugriff von einer Datenkompromittierung |
Wurden Daten für den Abzug vorbereitet? | Endpoint-, Dateisystem- und Cloud-Telemetrie | Identifiziert Vorbereitungen für eine Datenexfiltration |
Wurden Daten exfiltriert? | Proxy-, Firewall-, DNS-, Cloud-Egress- und DLP-Daten | Weist den tatsächlichen ausgehenden Datenabfluss nach |
Wurde Persistenz etabliert? | Geplante Aufgaben (Scheduled Tasks), neue Konten, Tokens, OAuth-Freigaben | Bestimmt, ob der Zugriff die Eindämmungsmaßnahmen überdauert hat |
Erhalt kritischer forensischer Artefakte
Identitäts-Telemetrie: Unified Audit Logs (UAL), Entra ID Anmelde-/Audit-Protokolle, Okta SystemLog-Dateien.
Netzwerk- und Perimeter-Protokolle: NetFlow-/IPFIX-Datensätze, VPN-Authentifizierungs-/-Sitzungsprotokolle, Web Application Firewall (WAF)-Protokolle.
Endpoint-Telemetrie: Endpoint Detection and Response (EDR) Prozessverlauf, PowerShell-Script-Block-Logging, Event-ID 4624/4625 (Windows-Anmeldeereignisse).
Eindämmung von Drittanbieter-Sicherheitsvorfällen: Die ersten 24 Stunden
Wenn eine Organisation unbefugten Zugriff vermutet, der von einem angebundenen Drittanbieter oder einem internen Administrationsportal ausgeht, muss das SOC einen schnellen Workflow zur Eindämmung ausführen:
1.1. Isolation & Entzug von Zugriffsrechten:
Unterbrechen Sie unverzüglich aktive SAML/SSO-Föderationen, beenden Sie aktive VPN-/RDP-Sitzungen und entziehen Sie OAuth-Refresh-Tokens, die mit dem verdächtigen Zugriffspfad verknüpft sind.
Rotieren Sie alle Anmeldedaten für Dienstkonten, API-Tokens und administrative Passwörter/Secrets, die zwischen dem betroffenen Segment und externen Netzwerken geteilt werden.
3.3. Sicherung der Telemetriedaten:
Erstellen Sie unveränderliche forensische Snapshots des Arbeitsspeichers, des Festplattenstatus der Endgeräte, der IdP-Audit-Logs und des Netzwerkverkehrs am Perimeter, bevor Sie Sitzungen bereinigen oder Systeme neu starten.
4.4. Zielgerichtete Bedrohungssuche (Threat Hunting):
Führen Sie gezielte Suchvorgänge in Endpoint- und Cloud-Telemetriedaten durch, um Indikatoren für laterale Bewegungen (z. B. unbefugte Nutzung von psexec, WMI oder unerwartete RDP-Verbindungen) aufzuspüren.
5.5. Überprüfung des Perimeters:
Überprüfen Sie die Grenzen der Netzwerk-Mikrosegmentierung, um zu bestätigen, dass nicht betroffene Bereiche (z. B. klinische Netzwerke, OT-Produktionsumgebungen) strikt von den administrativen Zonen isoliert bleiben.
Im Wesentlichen können wir drei Szenarien für eine Sicherheitsverletzung betrachten:
Szenario A – Ein Drittanbieter steht im Verdacht, der Vektor für den Erstzugang zu sein
Partner → FMC
Szenario B – FMC wird unabhängig kompromittiert, aber ein Drittanbieter verfügt über privilegierten Zugriff
Angreifer → FMC → Partnerbeziehung wird zum sekundären Risiko
Szenario C – FMC und Lieferant sind beide über eine gemeinsame Abhängigkeit betroffen
Angreifer → gemeinsamer Dienstleister → FMC + andere Kunden
Illustratives Risiko-Modell für Zugriffspfade
Organisationen müssen einen technischen und organisatorischen Mechanismus entwickeln, der als Third-Party Kill Switch bezeichnet wird: die Fähigkeit, alle Zugriffspfade eines Partners oder Systemsegments innerhalb weniger Minuten nach Erkennung einer Anomalie programmatisch zu identifizieren, abzubilden, zu sperren und zu isolieren.
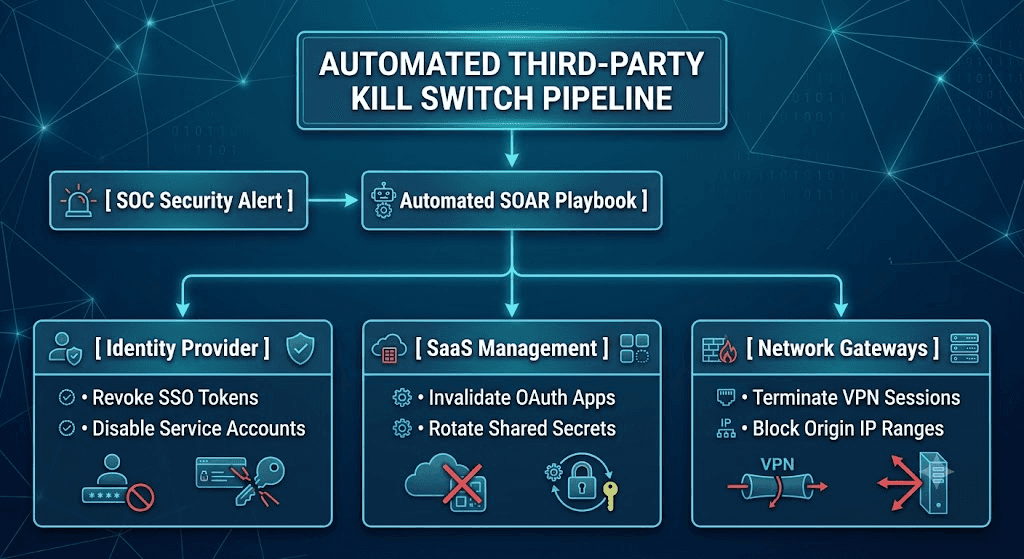
Zentrale Architekturanforderungen
Zentralisiertes Integrationsregister: Führung eines dynamischen, programmatischen Inventars aller Drittanbieter-Integrationen, Dienstkonten und OAuth-Tokens.
Automatisierte Playbooks zur Deaktivierung: Nutzung von Plattformen für Sicherheitsorchestrierung, Automatisierung und Reaktion (SOAR), um Konten über API auf mehreren SaaS-Plattformen hinweg gleichzeitig zu deaktivieren.
Notfall-Zugriffsverfahren: Vorab genehmigte Autorisierungs-Workflows, die es SOC-Leitern ermöglichen, Verbindungen zu Drittanbietern bei einem aktiven Vorfall ohne langwierige Freigabeprozesse der Fachabteilungen zu trennen.
Governance: Vom Lieferantenrisiko zum Zugriffspfad-Risiko
Traditionelle TPRM-Mechanismen (Third-Party Risk Management) bieten nützliche Zusicherungen über Governance- und Kontrollumgebungen, zeigen jedoch nicht zwangsläufig den operativen Schadensradius auf, der durch den aktuellen technischen Zugriff eines Partners auf ein Unternehmen entsteht.
Fokus des traditionellen TPRM:
„Verfügt der Lieferant über ein ISO 27001-Zertifikat?“ ──► Misst statische Compliance
Fokus des Zugriffspfad-Risikos:
„Welche Systeme kann das Dienstkonto dieses Partners bei einer Kompromittierung erreichen?“ ──► Misst den operativen Schadensradius
Die Risikoformel für Zugriffspfade
Das Folgende ist ein konzeptionelles Risikomodell und keine standardisierte quantitative Methodik:
Governance-Framework für den Zugriff von Drittanbietern
Um das Risiko durch vertrauenswürdige Zugriffe zu minimieren, müssen Sicherheitsarchitekturen in Unternehmen konkrete Governance-Kontrollen implementieren, die darauf ausgelegt sind, die Persistenz von Zugriffen zu verringern und Sichtbarkeitslücken zu schließen.
Bereich | Taktische Kontrolle | Ziel-Risikovektor |
Identität | Phishing-resistente MFA (FIDO2 / WebAuthn) | Diebstahl von Zugangsdaten, SIM-Swapping, MFA-Fatigue-Angriffe. |
Berechtigungsmanagement | Just-In-Time (JIT) Privileged Access | Dauerhafte administrative Berechtigungen, die von Bedrohungsakteuren ausgenutzt werden. |
API-Sicherheit | Kurzlebige Tokens und streng regulierte Lebenszyklen für Refresh-Tokens, angepasst an das Risikoprofil der Anwendung | Token-Hijacking und langfristige Sitzungspersistenz. |
Netzwerkarchitektur | Zero Trust Network Access (ZTNA) | Unbeschränkte laterale Bewegungen auf Netzwerkebene via VPN. |
Überwachung | Verhaltensbasierte API- & Sitzungsüberwachung | Missbrauch legitimer, gültiger Zugangsdaten und Dienstkonten. |
Sekundäre Angriffsrisiken
Ein Vorfall mit unbefugtem Zugriff dient oft als Anfangsphase einer mehrstufigen Kampagne. CISOs und Threat-Intelligence-Teams müssen sich auf Folgebedrohungen vorbereiten:
[ Erster Einbruch in das Unternehmensnetzwerk ]
│
├──► Business Email Compromise (BEC) & Rechnungsbetrug
├──► Spear-Phishing gegen Mitarbeiter / Partner
├──► Identitätsdiebstahl von Partnern / Support-Mitarbeitern
└──► Erpressung & Ausnutzung von vorbereiteten Daten (Data Staging)
Gezieltes Phishing & Social Engineering: Gestohlene Informationen aus dem internen Verzeichnis oder E-Mail-Metadaten können missbraucht werden, um hochgradig glaubwürdige Phishing-Kampagnen gegen Mitarbeiter oder klinische Partner zu erstellen.
Business Email Compromise (BEC): Der Zugriff auf interne E-Mail-Systeme ermöglicht es Bedrohungsakteuren, laufende Geschäfts- oder Abrechnungsgespräche abzufangen, um Zahlungsbetrug zu begehen.
Impersonation von Partnern: Bedrohungsakteure können kompromittierte Kommunikationskanäle nutzen, um nachgelagerten Partnern Nachrichten zu senden und sich als interner IT-Support auszugeben, um weitere Zugangsdaten abzugreifen.
Was Ermittler nicht schlussfolgern sollten
Um die analytische Integrität zu wahren, müssen Prüfer, Führungskräfte und Medienanalysten unbestätigte Schlussfolgerungen bezüglich des Vorfalls bei Fresenius Medical Care im September 2026 vermeiden:
Schließen Sie nicht darauf, dass Patientendaten exfiltriert wurden: Öffentliche Erklärungen bestätigen den Zugriff auf interne Systeme, aber ein Abfluss sensibler Patientenakten wurde forensisch nicht nachgewiesen.
Schließen Sie nicht darauf, dass Ransomware eingesetzt wurde: Das Vorhandensein eines unbefugten Systemzugriffs impliziert nicht automatisch die Ausführung dateiverschlüsselnder Schadsoftware.
Schließen Sie nicht darauf, dass ein Drittanbieter den Vorfall verursacht hat: Obwohl der Zugriff über Drittanbieter ein häufiger Angriffspfad bei Unternehmen ist, gibt es derzeit keine Beweise, die dieses spezifische Ereignis mit einer Kompromittierung der Lieferkette in Verbindung bringen.
Schließen Sie nicht voreilig auf den spezifischen Kontrollmechanismus, der für die Aufrechterhaltung der Betriebskontinuität verantwortlich war. FMC hat erklärt, dass Medizinprodukte, Patientenversorgung, Produktionsabläufe und Geschäftsfortführung nicht beeinträchtigt wurden. Die öffentliche Bekanntgabe liefert jedoch keine ausreichenden technischen Beweise, um festzustellen, ob die Segmentierung, Zugriffskontrollen, Erkennung, Eindämmung oder eine andere Kontrolle primär dafür verantwortlich war.
Weisen Sie den Vorfall nicht voreilig einer bestimmten Bedrohungsgruppe zu: Cyberkriminelle Syndikate stellen Behauptungen auf Erpressungsseiten häufig falsch dar; eine Zuordnung erfordert einen präzisen Abgleich digitaler Artefakte.
Shieldworkz-Bewertung
Attribuierung: Der Vorfall wurde öffentlich keinem Bedrohungsakteur zugeschrieben.
Erstzugriff (Initial Access): Der Vektor für den Erstzugang bleibt unbekannt. Die aktuelle öffentliche Berichterstattung lässt nicht darauf schließen, ob der Vorfall auf die Kompromittierung von Zugangsdaten, die Ausnutzung einer Schwachstelle, Phishing, den Zugriff über Drittanbieter, Insider-Aktivitäten oder einen anderen Mechanismus zurückzuführen ist.
Zielsetzung: Die verfügbaren Beweise reichen nicht aus, um die Motivation des Angreifers zu bestimmen.
Operative Auswirkungen: FMC meldet keine Auswirkungen auf Medizinprodukte, Patientenversorgung, Produktionsabläufe oder die Geschäftsfortführung.
Auswirkungen auf Daten: Es ist öffentlich nicht bekannt, ob auf Informationen zugegriffen, diese für den Abzug vorbereitet oder exfiltriert wurden.
Beteiligung von Drittanbietern: Derzeit belegen keine öffentlichen Beweise, dass ein
der Vektor für den Erstzugang war. Dennoch zeigen die weitergehenden Offenlegungen von FMC, dass Cyberereignisse bei Drittanbietern ein wesentliches geschäftliches Abhängigkeitsrisiko darstellen.
Vertrauensstufe: Gering bis mäßig für vorfallspezifische CTI-Schlussfolgerungen; hoch für die begrenzte Anzahl von Fakten, die direkt von FMC genannt wurden.
Was uns die historischen Offenlegungen von FMC lehren
Der Drittanbieter-Vorfall aus dem Jahr 2024 und der Vorfall vom September 2026 sollten nicht miteinander verwechselt werden. Ersterer wurde explizit als Cyberangriff auf einen Drittdienstleister beschrieben; letzterer wurde von FMC bisher nur als unbefugter Zugriff auf eine begrenzte Anzahl interner Systeme dargestellt. Ihre Relevanz liegt darin, zwei unterschiedliche Ausprägungen des Cyberrisikos durch Drittanbieter aufzuzeigen: Störungen durch die Abhängigkeit von Lieferanten und potenzielle Kompromittierung durch Unternehmenszugriffe.
Dimensionen des Drittanbieterrisikos
1. Abhängigkeitsrisiko
Der Lieferant ist kompromittiert → der Geschäftsdienst ist gestört.
Beispiel: der Vorfall bei der Finanz-Clearingstelle im Jahr 2024.
2. Zugriffsrisiko
Der Lieferant ist kompromittiert → der Angreifer erbt potenziell den Zugriff auf die Umgebung der eigenen Organisation.
Der FMC-Vorfall im September 2026 belegt dies derzeit nicht, aber es ist die Leitfrage, die Ihr Bericht untersucht.
3. Konzentrationsrisiko
Ein gemeinsamer Lieferant ist kompromittiert → mehrere Kunden sind gleichzeitig betroffen.
Schlüsselfragen für CISOs und Incident Responder
Infolge dieses Vorfalls sollten Sicherheitsverantwortliche folgende Fragen an ihre SOC-, Engineering- und Risikoteams richten:
Verfügen wir über ein dynamisches, automatisiertes Inventar aller Dienstkonten von Drittanbietern und OAuth-Integrationen, die derzeit mit unserem primären Identitätsanbieter verbunden sind?
Wenn heute ein internes System der Unternehmens-IT kompromittiert wird, können wir definitiv nachweisen, dass unsere klinischen, OT- oder Produktionsnetzwerke logisch isoliert bleiben?
Wie hoch ist unsere aktuelle mittlere Zeit bis zur Eindämmung (Mean-Time-to-Containment, MTTC) für den Widerruf aller Zugriffstokens und aktiven Sitzungen, die einem bestimmten Partner oder einer Abteilung zugewiesen sind?
Sind unsere SOC-Analysten darin geschult, Verhaltensanomalien innerhalb gültiger, authentifizierter administrativer Sitzungen zu erkennen?
Wie oft führen wir Tabletop-Übungen (Krisenstabssimulationen) durch, die die vollständige Kompromittierung einer zentralen Verwaltungsplattform oder eines Identitätsanbieters simulieren?
Strategische Lehren
Der Vorfall im September 2026 unterstreicht zwei grundlegende Prinzipien für das Sicherheitsdesign in Unternehmen:
Defense in Depth funktioniert, wenn sie konsequent durchgesetzt wird: Die Aufrechterhaltung des Betriebs ist ein wichtiges Sicherheitsergebnis, aber der zugrunde liegende Kontrollmechanismus muss dennoch nachgewiesen werden. Das Ausbleiben gemeldeter Auswirkungen auf Medizinprodukte, Patientenversorgung und Produktion zeigt ein wichtiges Ergebnis; es belegt jedoch für sich genommen nicht, welche Sicherheitskontrollen weitere Auswirkungen verhindert haben.
Identität ist der neue Perimeter: Da sich physische Grenzen in Multi-Cloud- und SaaS-Umgebungen zunehmend auflösen, stellen Identitätsmanagement, die Kontrolle des Token-Lebenszyklus und verhaltensbasierte Überwachung das primäre Schlachtfeld für die Verteidigung von Unternehmen dar.
Der Vorfall bei Fresenius Medical Care zeigt uns noch nicht, wie der Angreifer eingedrungen ist. Er bietet jedoch eine nützliche Fallstudie für eine weitaus wichtigere Frage: Wie sollten Organisationen feststellen, ob vertrauenswürdige Identitäten, Lieferanten und vernetzte Systeme eine scheinbar begrenzte Kompromittierung in eine weitaus größere Gefährdung des gesamten Unternehmens verwandeln können?
Wenn eine Organisation nicht jedes vernetzte System, jedes Gerät oder jede Partnerbeziehung, die ihre Umgebung erreicht, realistisch kontrollieren kann, kann sie sich nicht mehr allein auf die Perimeterverteidigung verlassen. Die praxisnähere Lehre ist, dass das Risiko eines Unternehmens zunehmend von den Beziehungen zwischen Systemen, Identitäten und Organisationen abhängt – und nicht nur von den Assets, die sich im direkten Besitz der Organisation befinden.
Durch den Aufbau einer robusten Mikrosegmentierung, den Einsatz automatisierter Mechanismen zur Eindämmung von Drittanbieter-Risiken und die Konzentration auf die verhaltensbasierte Anomalieerkennung können IT-Sicherheitsteams in Unternehmen sicherstellen, dass ein Einbruch in eine „begrenzte Anzahl interner Systeme“ strikt eingegrenzt bleibt – um den Kerngeschäftsbetrieb, kritische Infrastrukturen und Menschenleben zu schützen.
Quellen und weiterführende Literatur
1. Untersuchungsbericht zum Cyberangriff auf Stryker
Becker’s Hospital Review: Fresenius Medical Care Says Cyber Incident Hit Internal Systems. (September 2026).
Fresenius Medical Care: Official Public Statements and Regulatory Disclosures regarding September 2026 Security Event.
CISA & HHS Health Sector Cybersecurity Coordination Center (HC3): Joint Cyber Guidance on Segmenting Clinical IoT and Corporate IT Networks.
NIST Special Publication 800-207: Zero Trust Architecture.
MITRE ATT&CK Framework: Enterprise Tactics: Trusted Relationship (T1199) and Valid Accounts (T1078).
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

IE & E Industries Ransomware Claim: What Orova’s Listing Does and Doesn’t Prove
Team Shieldworkz

Calmont Wire & Cable Ransomware Claim 2026: What Akira's Listing Means for Industrial Suppliers
Team Shieldworkz

NIST SP 800-82 Rev. 4 (Entwurf): Wesentliche Änderungen für OT-Sicherheitsteams (Frist für Stellungnahmen: 30. November)
Team Shieldworkz

Ransomware-Vorfall bei Bridgestone HosePower: Was der Eintrag der Gruppe Pear belegt – und was nicht
Team Shieldworkz

Cyberangriff auf französische Blutbanken 2026: Analyse des Vorfalls bei den EFS-Kühlräumen und die Auswirkungen auf die OT im Gesundheitswesen
Team Shieldworkz

Sicherheitsvorfall bei Amadeus analysiert: Wie kompromittierte Zugangsdaten eines Drittanbieters Fluggastdaten in ganz Asien gefährdeten
Team Shieldworkz







