

Sicherheit für OT-Wechselmedien: Schließen Sie das USB-Risiko, bevor es die Produktion erreicht


Team Shieldworkz
Stellen Sie sich eine Nachtschicht in einem Wasserwerk vor. Ein Steuerungstechniker muss eine Konfigurationsdatei auf eine Workstation laden, die mit den speicherprogrammierbaren Steuerungen (SPS / PLCs) der Anlage kommuniziert. Das Netzwerk ist segmentiert. Die Firewall-Regeln sind streng. Der Fernzugriffspfad ist gesperrt. Der Techniker tut also das, was Mitarbeiter im Betrieb seit Jahrzehnten tun: Er zieht einen USB-Stick aus der Tasche und steckt ihn ein.
Diese einzige Aktion umgeht fast jede Netzwerksicherheitsmaßnahme, für die das Unternehmen bezahlt hat. Es spielt keine Rolle, wie stark das Perimeter gesichert ist, wenn eine Datei auf einem Stück Plastik in der Größe eines Daumens durch die Vordertür spazieren kann.
Dies ist das Problem mit Wechselmedien in der operationalen Technologie (OT) und es tritt weitaus häufiger auf, als die meisten Sicherheitsprogramme eingestehen. Industrielle Umgebungen verlassen sich bei Firmware-Updates, Backups, der Fehlersuche durch Dienstleister und Projektdateien auf USB-Sticks, externe Festplatten, Laptops und Speicherkarten. Dieselben Geräte sind eine der wenigen praktischen Möglichkeiten für Schadsoftware, Systeme zu erreichen, die bewusst vom Internet getrennt gehalten wurden.
Dieser Blog-Beitrag erklärt, warum Wechselmedien für Industriebetriebe weiterhin ein aktives Risiko darstellen, was die Beweise und realen Vorfälle zeigen, wo die Schwachstellen innerhalb einer Anlage wirklich liegen und wie ein Kontrollprogramm aufgebaut werden kann, das die Produktion schützt, ohne die Mitarbeiter zu behindern, die sie am Laufen halten.
Warum Wechselmedien in der OT immer noch die am meisten unterschätzte Eintrittspforte sind
Viele Industrieunternehmen haben stark in Netzsegmentierung, Firewalls und Überwachung investiert. Diese Maßnahmen sind wichtig. Aber sie schützen den Netzwerkpfad. Wechselmedien nutzen einen anderen Weg, den Netzwerkkontrollsysteme niemals sehen.
Das Air Gap ist nicht so sicher, wie es klingt
Viele Anlagen beschreiben kritische Systeme als „air-gapped“ – also physisch vom Internet und dem Unternehmensnetzwerk getrennt. In der Praxis ist ein echtes Air Gap selten. Systeme benötigen Patches. Steuerungen benötigen neue Logik. Daten aus Historian-Systemen müssen für Berichte exportiert werden. Dienstleister müssen Fehler diagnostizieren. Jede dieser Aufgaben schafft einen Grund für eine Datei, die Grenze zu überschreiten, und der einfachste Weg, eine Datei ohne Netzwerkverbindung über eine Grenze zu bewegen, ist ein tragbares Speichermedium.
Das Air Gap verhindert die Datenbewegung also nicht. Es verlagert die Bewegung lediglich in einen manuellen Prozess, und manuelle Prozesse sind nur so sicher wie die Gewohnheiten und Kontrollen, die sie umgeben.
Was die Daten über den Trend aussagen
Jährliche Bedrohungsanalysen, die auf Scans von Hunderten von Industriestandorten weltweit basieren, zeigen, wie Angreifer Wechselmedien nutzen. Die Ergebnisse sind unübersehbar:
Speziell für USB entwickelt: Der Anteil der erkannten Bedrohungen, die gezielt für die Verbreitung über Wechselmedien konzipiert wurden, stieg von 19 % im Bericht von 2020 auf 37 % im Jahr 2021 und 52 % im Jahr 2022.
Potenzial für Betriebsunterbrechungen: Etwa 79 % bis 81 % dieser Bedrohungen wurden als fähig eingestuft, den Betrieb von OT-Systemen zu stören.
Auf Persistenz ausgelegt: Etwa die Hälfte der Bedrohungen war darauf ausgelegt, nach dem Eindringen einen Fernzugriff oder eine Fernsteuerung zu etablieren.
Meist getarnt: Trojaner, die Personen dazu verleiten, sie auszuführen, machten rund drei Viertel der erkannten Schadsoftware aus.
Kurz gesagt: Angreifer betrachten USB-Medien nicht mehr als Zufallstreffer mangelnder Cyber-Hygiene. Sie nutzen sie gezielt als ersten Einstiegspunkt in Umgebungen, die auf anderem Weg nur schwer zu erreichen sind.
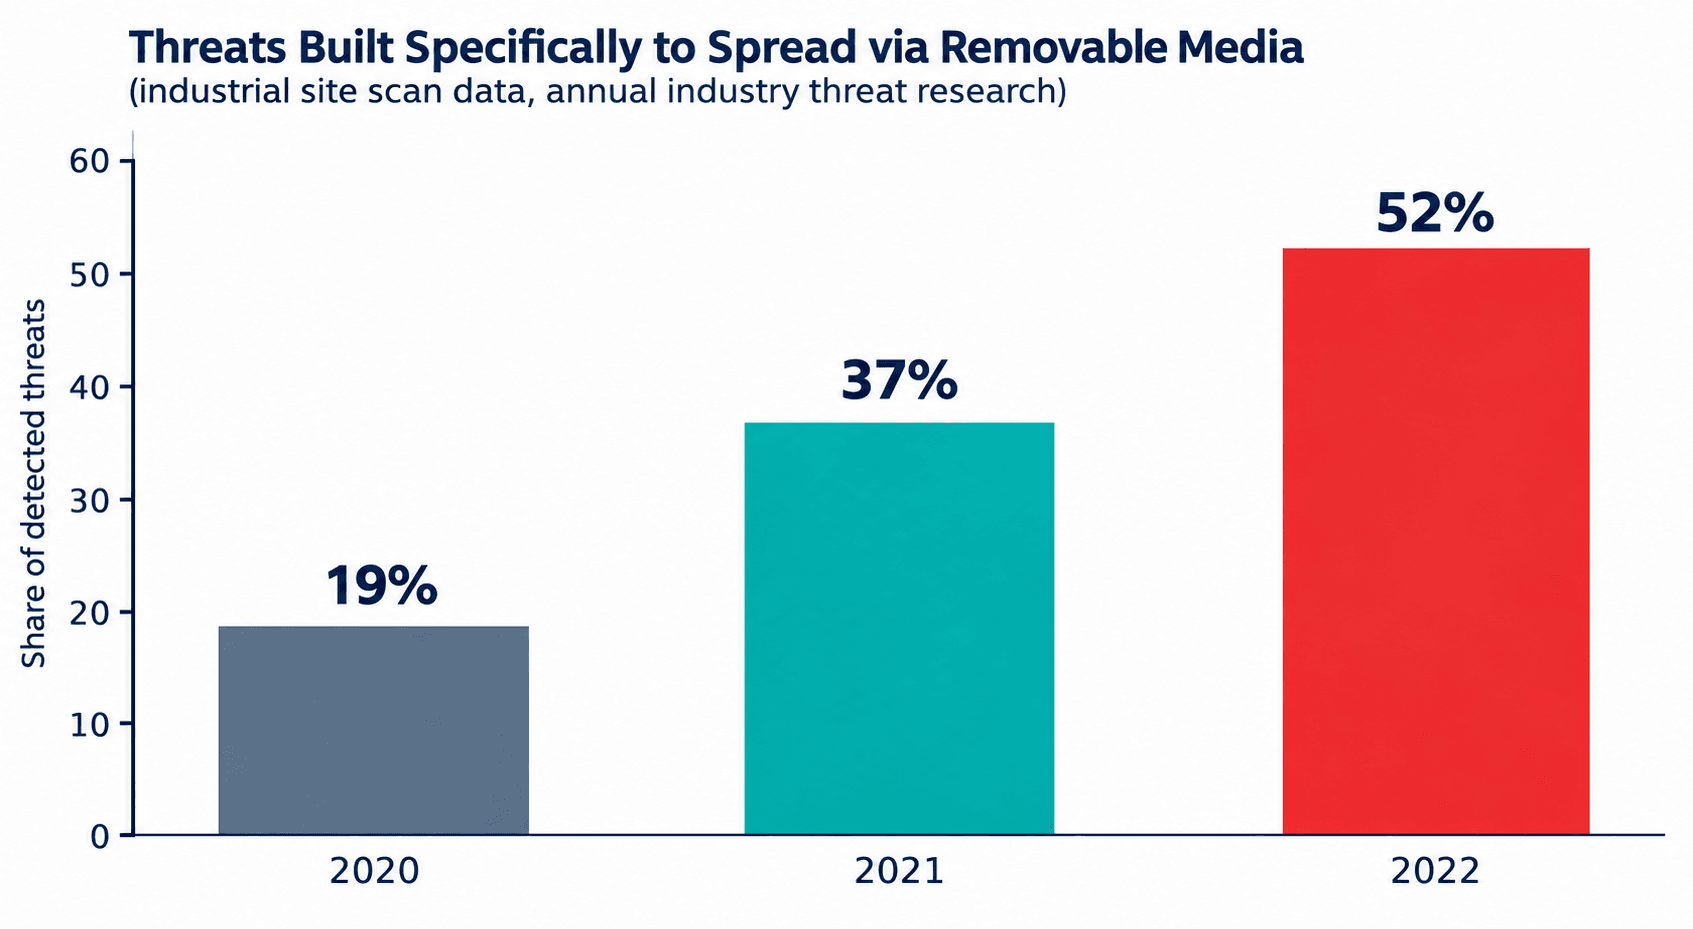
Abbildung 1: Zunahme von Bedrohungen, die speziell für Wechselmedien entwickelt wurden
Reale Vorfälle, die zeigen, wie USB-Risiken die Produktion erreichen
Die Bedrohung durch Wechselmedien ist nicht theoretisch. Mehrere gut dokumentierte Ereignisse zeigen, wie ein einziges tragbares Gerät den physischen Betrieb beeinträchtigen kann.
Vorfall | Was passiert ist | Wie das Medium beteiligt war | Lehre für OT-Teams |
Stuxnet (2010) | Schadsoftware beschädigte industrielle Zentrifugen in einer Urananreicherungsanlage im Iran, indem sie die Logik der Steuerung veränderte, während den Bedienern normale Messwerte angezeigt wurden. | Es wird weithin berichtet, dass die Schadsoftware über infizierte Wechselmedien in ein isoliertes Netzwerk gelangte, bevor sie sich intern verbreitete. | Auch ein vollständig isolierter Standort kann erreicht werden. Physische Medien sind die Brücke. |
Kraftwerk (gemeldet 2012) | Eine Turbinensteuerungsumgebung in einem US-amerikanischen Kraftwerk wurde infiziert, als ein externer Techniker einen USB-Stick für ein Software-Update verwendete. | Ein Datenträger im Besitz des Dienstleisters brachte Schadsoftware auf eine Steuerungs-Workstation. Eine zweite Anlage meldete eine ähnliche Gefährdung. | Geräte von Dienstleistern und Auftragnehmern müssen mit derselben Sorgfalt geprüft werden wie interne Geräte. Die Inbetriebnahme verzögerte sich Berichten zufolge um rund drei Wochen. |
Verteidigungsnetzwerk-Wurm (2008) | Ein Wurm breitete sich in einem Verteidigungsnetzwerk aus, nachdem ein infizierter USB-Stick in einen Laptop auf einem Stützpunkt in Übersee gesteckt worden war. | Ein einziges Wechselmedium führte zur weitreichenden Kompromittierung von klassifizierten und nicht klassifizierten Systemen. | Schwerwiegend genug, um ein behördenweites Verbot von Wechselmedien auszulösen. Pauschale Verbote sind jedoch unpräzise; eine kontrollierte Nutzung ist nachhaltiger. |
USB-Kampagnen im Wurm-Stil (ab 2021) | Ein sich über USB verbreitender Wurm wurde in einer Vielzahl von Organisationen, auch im industriellen Sektor, gefunden und als erster Zugriffsschritt für spätere Angriffe genutzt. | Infizierte Laufwerke führten versteckte Befehle aus, sobald ein Benutzer eine getarnte Verknüpfungsdatei öffnete. | Harmlos aussehende Dateien und Verknüpfungen auf einem Laufwerk können der Auslöser sein. Die Überprüfung von Dateitypen ist entscheidend. |
Beachten Sie das Muster. In jedem Fall musste der Angreifer keine Firewall überwinden. Der Weg hinein war menschlich, routinemäßig und physisch. Genau aus diesem Grund besteht das Risiko auch in gut geschützten Anlagen fort.
Wo das Risiko durch Wechselmedien in einer Industrieanlage tatsächlich entsteht
Die meisten Teams stellen sich das Risiko so vor, dass ein Mitarbeiter einen herrenlosen USB-Stick einsteckt. Das kommt zwar vor, aber das größere Risiko liegt meist in der geplanten, legitimen Arbeit. Diese Abläufe zu verstehen, ist der erste Schritt zur Kontrolle.
Quelle | Typische Nutzung | Warum es riskant ist |
Laptops von Dienstleistern und Herstellern | Inbetriebnahme, Fehlersuche, Abstimmung von Antrieben und Steuerungen | Die Geräte werden von einer anderen Organisation verwaltet, an vielen Kundenstandorten eingesetzt und vor dem Anschluss selten überprüft. |
USB-Sticks der Engineering-Abteilung | Übertragung von Projektdateien, SPS-Logik (PLC) und Konfigurations-Backups | Werden von verschiedenen Personen und an verschiedenen Stationen gemeinsam genutzt, oft sowohl in Büro- als auch in Steuerungsnetzwerken. |
Medien für Firmware und Patches | Einspielen von Updates auf Steuerungen, HMIs und Netzwerkgeräte | Dateien werden unter Umständen zuerst auf einem nicht verwalteten PC heruntergeladen und dann in die Produktion getragen. |
Tragbare Diagnosewerkzeuge | Protokollanalysatoren und Wartungs-Handhelds | Führen oft veraltete Software aus und werden direkt mit den Steuerungen verbunden. |
Wechselmedien für das Berichtswesen | Export von Historian-Daten oder Protokollen in den Geschäftsbereich | Die wechselseitige Nutzung bedeutet, dass Medien Schadsoftware in umgekehrter Richtung einschleusen können. |
Persönliche Geräte und Ladegeräte | Mobiltelefone, Musikplayer und Ladekabel, die an Workstations angeschlossen sind | Nicht genehmigt und nicht erfasst, und einige sind so konstruiert, dass sie Tastaturen simulieren (BadUSB). |
Eine nützliche Denkweise: Jeder USB-Port an einer OT-Workstation ist eine unüberwachte Netzwerkverbindung, die auf den Anschluss eines Geräts wartet.
Die geschäftlichen Auswirkungen: Mehr als nur ein IT-Problem
Für CISOs und Betriebsleiter ist das Argument für Maßnahmen nicht nur technischer Natur. Vorfälle mit Wechselmedien haben direkte betriebliche und finanzielle Konsequenzen.
Ungeplante Ausfallzeiten. Wenn Schadsoftware eine Steuerungs-Workstation erreicht, müssen Teams die Systeme oft isolieren, neu aufsetzen und validieren, bevor die Produktion wieder anlaufen kann. In der Prozessindustrie zählt jede Stunde.
Sicherheitsrisiken für Mensch und Umwelt. Veränderte Logiken oder beschädigte Engineering-Dateien können dazu führen, dass sich Anlagen unerwartet verhalten.
Qualitäts- und Produktverlust. Eine Charge oder eine Produktionslinie, die mit fehlerhaften Einstellungen läuft, kann Ausschuss produzieren oder einen Rückruf erzwingen.
Regulatorischer und vertraglicher Druck. Betreiber in den Bereichen Energie, Wasser, Transport und Fertigung (KRITIS) stehen unter wachsendem Druck, die Kontrolle über ihre OT-Assets nachzuweisen, einschließlich des Prozesses, wie Dateien in diese gelangen.
Reputationsschaden. Kunden und die Öffentlichkeit erwarten, dass kritische Dienstleistungen stets verfügbar bleiben.
Die Kosten für eine Scan-Station und ein klares Verfahren sind gering im Vergleich zu einem einzigen ungeplanten Stillstand. Dieser Vergleich verlagert die Diskussion meist schnell von der Werkshalle in den Vorstand.
Warum traditionelle Ansätze zu kurz greifen
Das Blockieren aller USB-Ports klingt sicher, hält aber dem Betriebsalltag selten stand
Ein pauschales Verbot ist die Standardreaktion und kann in engen Grenzen funktionieren. Aber im Betrieb müssen weiterhin Dateien übertragen werden. Wenn der offizielle Weg gesperrt oder zu langsam ist, finden Mitarbeiter inoffizielle Wege: private E-Mails, Cloud-Speicher, den Laptop eines Kollegen oder denselben USB-Stick, der heimlich genutzt wird. Ein Verbot ohne praktikable Alternative führt oft zu weniger Transparenz, nicht zu mehr Sicherheit.
Standard-Endpoint-Tools sind nicht für ältere Industriesysteme ausgelegt
Viele Steuerungs-Workstations laufen mit älteren Betriebssystemen, die moderne Endpoint-Agenten nicht unterstützen, oder für die Hersteller keine Software von Drittanbietern zulassen. Verlässt man sich ausschließlich auf installierte Schutzsoftware, bleiben diese Maschinen ungeschützt. Der Scan muss erfolgen, bevor die Datei das System erreicht.
Eine einzige Antiviren-Engine reicht nicht aus
Eine einzelne Scan-Engine übersieht Bedrohungen, die eine andere erkennen würde. Industrielle Schadsoftware und zielgerichtete Werkzeuge nutzen zudem oft Dateitypen, die von Standard-Scannern nicht eingehend geprüft werden, wie Projektarchive, Skripte und Logikdateien.
Notfallarbeiten umgehen Prozesse
Störungen warten nicht auf Genehmigungen. Wenn der Prozess bei einer Störung zu träge ist, improvisieren die Techniker. Ein praktikables Programm plant dringende Situationen mit einem schnellen, kontrollierten Pfad ein, anstatt so zu tun, als würden sie nicht auftreten.
Hersteller und Dienstleister stehen außerhalb Ihrer Richtlinien
Ihre Richtlinien gelten für Ihre Mitarbeiter. Auf Laptops von Drittanbietern haben sie weniger Einfluss, es sei denn, der Vertrag und die physischen Kontrollpunkte schreiben dies vor. Medien von Dienstleistern sind eine der größten und am wenigsten sichtbaren Lücken in den meisten Anlagen.
Aufbau eines OT-Sicherheitsprogramms für Wechselmedien: Praktische Best Practices
Das Ziel ist nicht, den Dateitransfer zu unterbinden. Es geht darum, jede Datei, die die Produktion erreicht, bekannt, geprüft, genehmigt und rückverfolgbar zu machen. Die folgenden Maßnahmen greifen ineinander und können schrittweise eingeführt werden.
1. Starten Sie mit einer klaren, durchsetzbaren Richtlinie
Eine gute Richtlinie ist so kurz, dass sie gelesen wird, und so spezifisch, dass ein Auditor sie überprüfen kann. Sie sollte Folgendes definieren:
Welche Medientypen zulässig sind (z. B. nur vom Unternehmen ausgegebene, registrierte Datenträger) und welche gänzlich verboten sind.
Wer die Nutzung von Medien unter welchen Bedingungen genehmigen darf.
Wie mit Geräten von Dienstleistern und Herstellern verfahren wird, bevor sie mit der Produktion in Berührung kommen.
Was geschieht, wenn ein Gerät oder eine Datei die Prüfung nicht besteht.
Die Konsequenzen und der Eskalationspfad, wenn jemand den Prozess nicht einhalten kann.
2. Erfassen Sie, wo Wechselmedien heute eingesetzt werden
Sie können nicht kontrollieren, was Sie nicht erfasst haben. Gehen Sie durch die Anlagen und dokumentieren Sie, welche Stationen offene Ports haben, welche Mitarbeiter Medien mit sich führen, welche Dienstleister sich verbinden und welche Arbeitsabläufe von Dateitransfers abhängen. Die meisten Unternehmen entdecken legitime Anwendungsfälle, von deren Existenz sie nichts wussten. Diese benötigen ordnungsgemäße Kanäle, keine überraschenden Verbote.
3. Richten Sie eine Scan-Station vor der Produktion ein
Die wertvollste Einzelmaßnahme ist ein dedizierter Kontrollpunkt, in der Regel ein Kiosk-System zur Medienüberprüfung oder eine gehärtete Standalone-Station, die jedes Laufwerk und jede Datei passieren muss, bevor sie eine OT-Zone erreicht. Sie sollte sich in einem kontrollierten Bereich befinden, von der Produktion isoliert und so einfach zu bedienen sein, dass die Techniker sie jedes Mal nutzen.
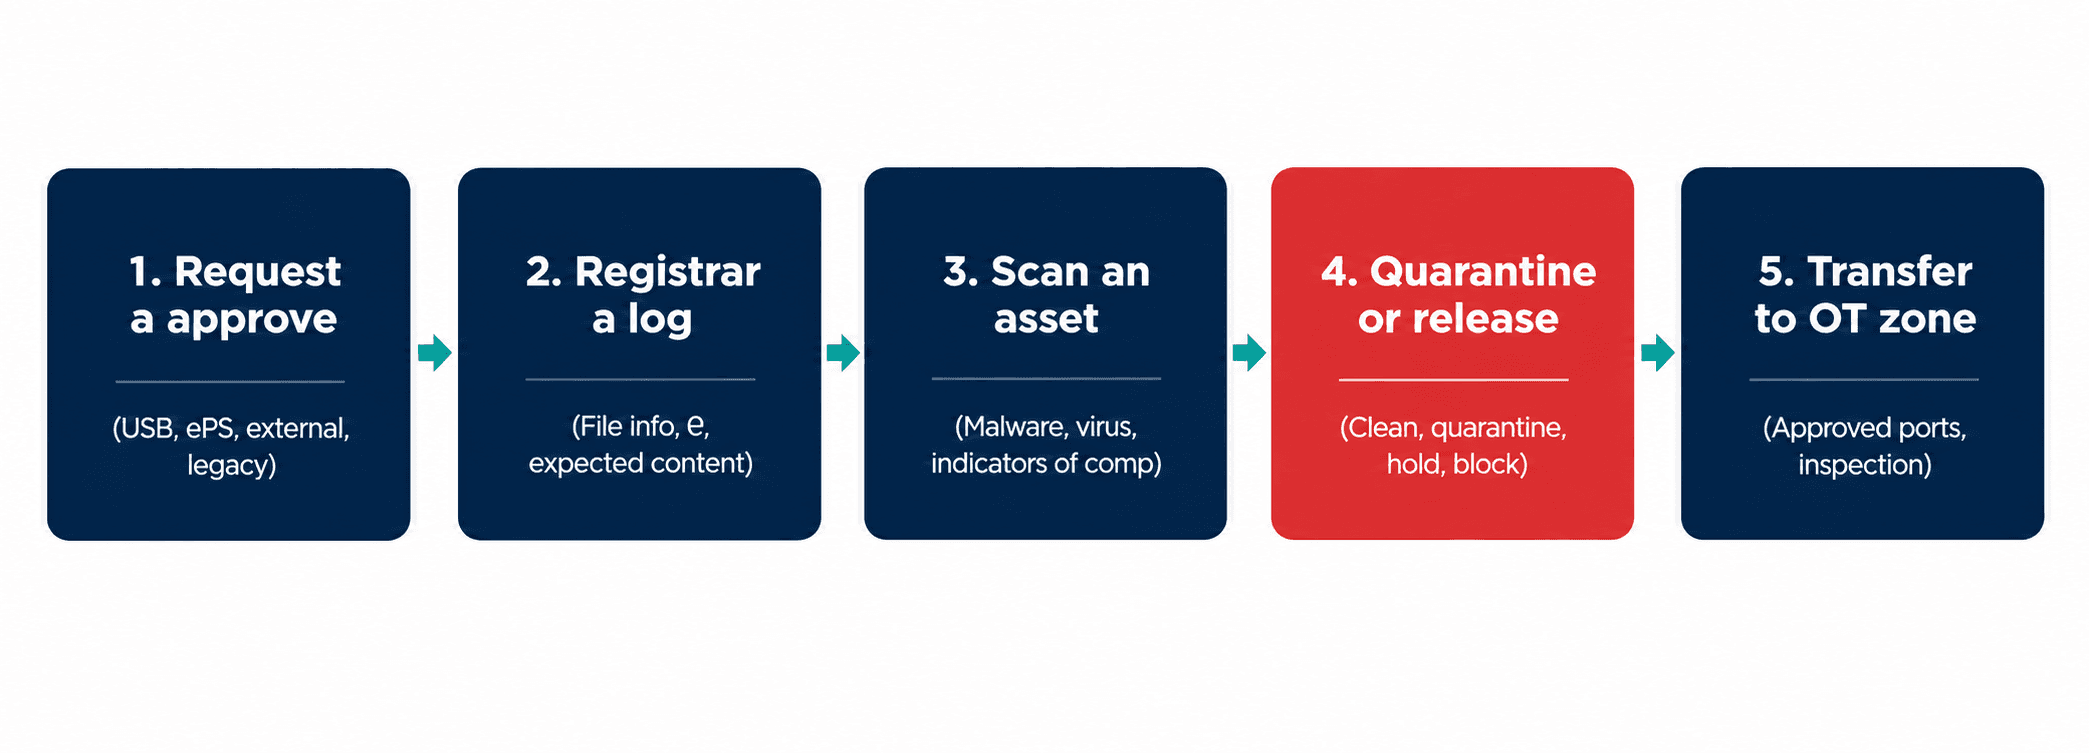
Abbildung 2: Ein kontrollierter Arbeitsablauf für den Transfer von Wechselmedien
4. Prüfen Sie tiefgehend, nicht nur auf Viren
Eine effektive Schadsoftware-Überprüfung für die OT geht über einen einfachen Signaturabgleich hinaus. Achten Sie auf:
Mehrere Scan-Engines, damit eine von einer Engine übersehene Bedrohung von einer anderen erkannt wird.
Dateityp-Validierung, um zu bestätigen, dass eine Datei wirklich dem entspricht, was ihre Endung angibt, und um als Dokumente getarnte ausführbare Dateien zu kennzeichnen.
Skript-, Makro- und Verknüpfungsanalyse, da dies häufige Auslöser auf infizierten Laufwerken sind.
Prüfung von industriellen Projektdateien und Archiven, einschließlich komprimierter Pakete, die ihren Inhalt verbergen.
Erkennung von Autorun und versteckten Partitionen auf dem Gerät selbst, nicht nur in dessen Dateien.
Reputations- und Integritätsprüfungen für Firmware, indem Hashes mit den vom Hersteller veröffentlichten Werten abgeglichen werden, sofern verfügbar.
5. Beschränken Sie den Zugriff auf Port- und Benutzerebene
Scannen nützt wenig, wenn ungeprüfte Medien dennoch direkt an eine Steuerungsstation angeschlossen werden können. Ergänzen Sie den Prozess durch technische Einschränkungen:
Deaktivieren oder sperren Sie ungenutzte USB-Ports an OT-Workstations, Servern und HMIs – physisch, wo möglich, und über die Konfiguration, wo nicht.
Lassen Sie nur registrierte Geräte zu, die durch Hardware-IDs identifiziert werden, und blockieren Sie unbekannte Speichermedien.
Verhindern Sie, dass sich Geräte als Tastaturen oder Netzwerkadapter ausgeben, es sei denn, dies ist ausdrücklich genehmigt.
Nutzen Sie rollenbasierte Berechtigungen, sodass nur autorisierte Ingenieure Medien in der jeweiligen Zone freigeben oder nutzen können.
Erwägen Sie schreibgeschützte Medien oder Write-Once-Medien für Firmware und das Zurückspielen von Backups.
6. Quarantänisieren Sie Fehler und machen Sie das Ergebnis sichtbar
Wenn eine Datei die Prüfung nicht besteht, darf sie niemals einfach gelöscht und vergessen werden. Verschieben Sie sie in eine sichere Quarantäne, benachrichtigen Sie den Eigentümer sowie das Sicherheitsteam und protokollieren Sie den Grund. Wiederholte Fehler aus derselben Quelle verraten Ihnen etwas über einen Dienstleister, eine Workstation oder eine Gewohnheit, die Aufmerksamkeit erfordert. Wenn eine Datei geschäftskritisch ist, bieten Sie einen Bereinigungs- und Validierungspfad an, wie das Bereinigen des Dokuments (Sanitization) oder das Anfordern einer neuen Kopie aus der vertrauenswürdigen Quelle.
7. Protokollieren Sie alles und binden Sie es an das Monitoring an
Jeder Scan, jede Freigabe, jede Ablehnung und jeder Transfer sollte ein Protokoll hinterlassen: Wer, welches Gerät, welche Datei, wann, welche Zone und wie das Ergebnis lautete. Führen Sie diese Protokolle in den Security-Operations-Workflow ein. Bei einer Untersuchung beantwortet dieses Protokoll die schwierigste Frage schnell: Wie ist diese Datei hierher gelangt?
8. Regulieren Sie Medien von Dienstleistern und Herstellern vor deren Ankunft
Schreiben Sie Scan-Anforderungen in Verträge und Richtlinien für den Standortzugang fest. Bitten Sie Dienstleister, Dateien vor Besuchen einzusenden, damit sie vorab geprüft werden können. Verlangen Sie, dass Laptops von Dienstleistern dieselben Kontrollpunkte passieren wie alle anderen Geräte. Stellen Sie, wo machbar, vom Unternehmen kontrollierte Geräte für die Nutzung durch Dienstleister in der Werkshalle zur Verfügung.
9. Bieten Sie sichere Alternativen an, damit Regeln nicht umgangen werden
Reduzieren Sie die Abhängigkeit von USB-Geräten, wo immer es möglich ist. Ein verwalteter, sicherer Transferdienst über eine kontrollierte Zwischenzone (DMZ) ermöglicht es Dateien, sich in eine Richtung zu bewegen – inklusive Prüfung und ganz ohne tragbares Laufwerk. Nicht jeder Standort kann auf Wechselmedien verzichten, aber je mehr Arbeitsabläufe Sie auf kontrollierte Kanäle verlagern, desto kleiner wird die Angriffsfläche.
10. Schulen Sie Mitarbeiter anhand realer Szenarien
Sensibilisierungsschulungen, die abstrakte Warnungen zitieren, werden schnell vergessen. Schulungen, die sich an den eigenen Arbeitsabläufen der Anlage und den oben beschriebenen Vorfällen orientieren, bleiben im Gedächtnis. Bringen Sie Technikern bei, wie ein verdächtiges Laufwerk aussieht, warum ein persönliches Ladegerät an einem Steuerungs-PC ein Risiko darstellt und wie im Notfall der schnelle, offizielle Weg genutzt werden kann.
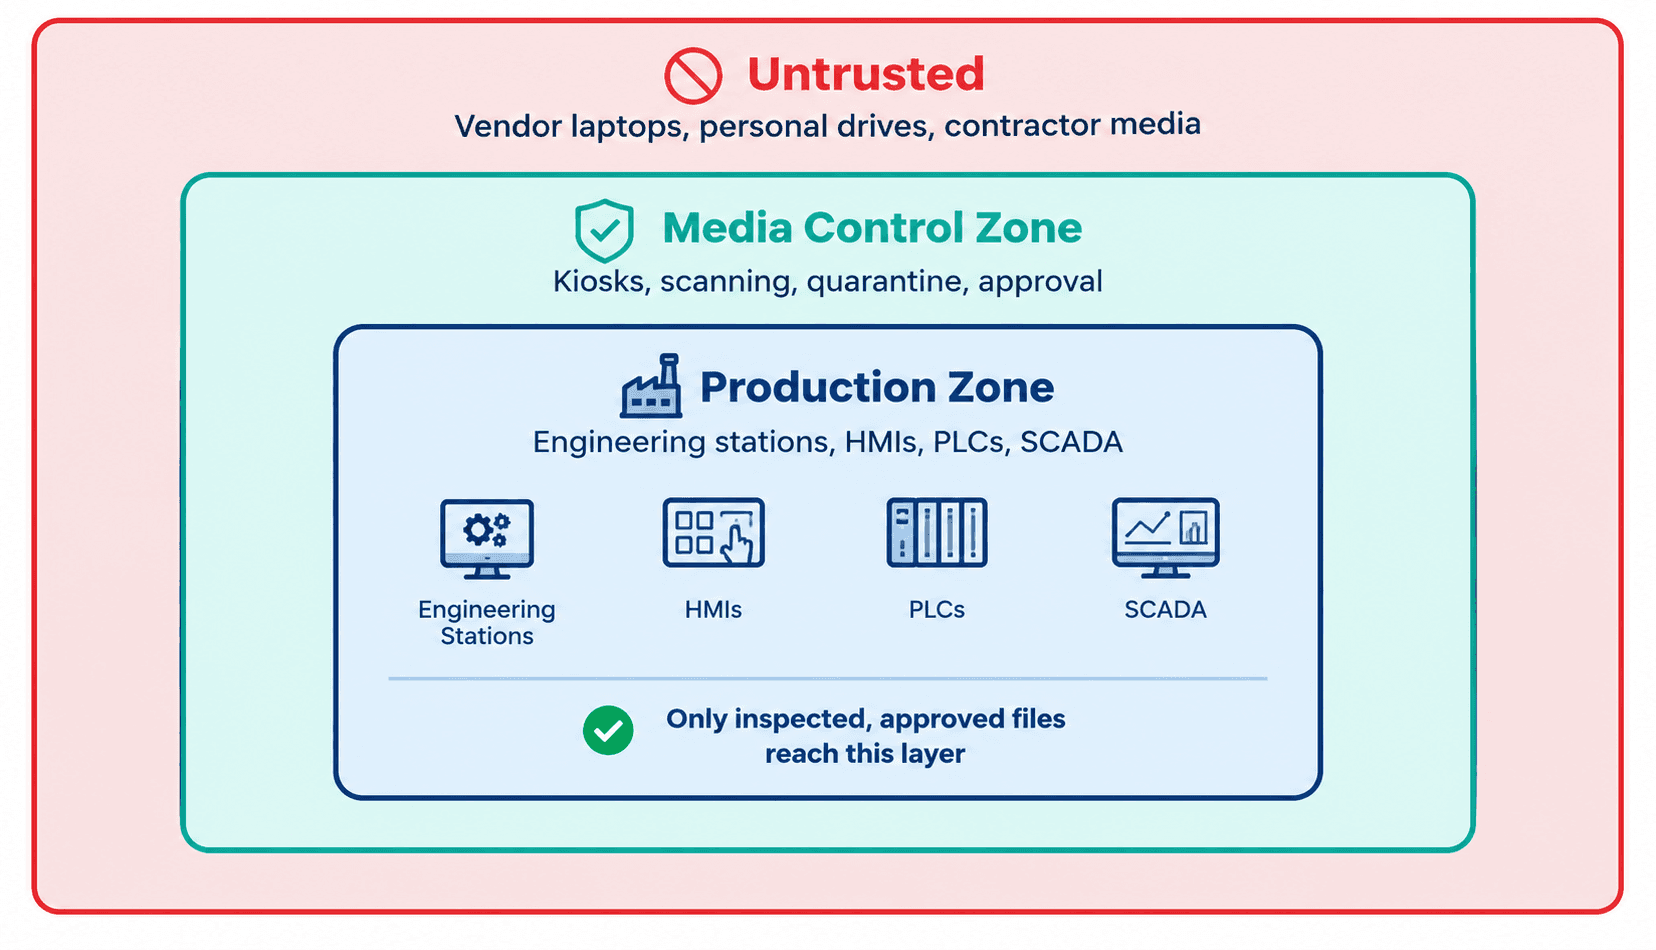
Abbildung 3: Abgestufte Kontrollzonen zwischen nicht vertrauenswürdigen Medien und Produktionssystemen
Fragen, die jeder OT-Verantwortliche heute beantworten können sollte
Ein schneller Weg, Ihre Gefährdung zu testen, ist das Stellen einiger direkter Fragen. Wenn die Antworten unklar sind, ist die Lücke wahrscheinlich real.
Können wir jedes für die Verwendung in der jeweiligen Produktionszone zugelassene Wechselmedium auflisten?
Wenn ein Dienstleister mit einem Laptop eintrifft, was genau passiert, bevor dieser mit einem Steuerungssystem verbunden wird?
Wenn im letzten Monat eine Datei auf eine SPS-Programmierstation geladen wurde, könnten wir innerhalb einer Stunde zurückverfolgen, woher sie stammte?
Welche Workstations haben noch offene USB-Ports, und wer hat das entschieden?
Wie sieht das genehmigte Verfahren bei einer Störung um 2 Uhr nachts aus, und kennen die Teams der Nachtschicht dieses Verfahren?
Wann haben wir den Scan-Prozess zuletzt mit einer harmlosen Testdatei getestet, um zu bestätigen, dass er tatsächlich das blockiert und protokolliert, was er blockieren soll?
Diese Fragen sind wichtig, weil die Antworten zeigen, wie sich das Programm unter Druck verhält, nicht wie es auf dem Papier aussieht. Audits konzentrieren sich oft auf Dokumente. Angreifer konzentrieren sich auf die Momente, in denen die Dokumente ignoriert werden.
Es hilft auch, über den einzelnen Standort hinauszublicken. Ein großer Betreiber hat vielleicht eine hervorragend geführte Anlage und mehrere kleinere Einrichtungen, in denen ein Instandhaltungsleiter immer noch ein privates Laufwerk mit sich führt. Angreifer müssen nicht Ihren am besten geschützten Standort kompromittieren. Sie benötigen einen einzigen schwachen Einstiegspunkt, und der kleinere oder entlegenere Standort ist oft der einfachere. Einheitliche Standards über alle Standorte hinweg – mit lokaler Flexibilität nur dort, wo der Betrieb es zwingend erfordert – verhindern, dass dieses schwächste Glied Ihr tatsächliches Sicherheitsniveau bestimmt.
Wo steht Ihr Unternehmen? Eine einfache Reifegradübersicht
Stufe | Wie es aussieht | Typische Lücke |
Ad-hoc | Keine schriftliche Richtlinie. USB-Ports offen. Medien werden frei zwischen Stationen ausgetauscht. | Keinerlei Transparenz darüber, was in die Produktion gelangt. |
Basis | Richtlinie existiert und einige Ports sind deaktiviert. Das Scannen hängt von der Initiative Einzelner ab. | Inkonsistente Durchsetzung und keine zentralen Protokolle. |
Gesteuert | Dedizierte Scan-Station, registrierte Medien und Freigabe-Workflow an den Hauptstandorten. | Medien von Dienstleistern und Notfallarbeiten können Kontrollen weiterhin umgehen. |
Etabliert | Multi-Engine-Prüfung, Quarantäne, Port-Sperren und vollständige Protokollierung gekoppelt an das Sicherheitsmonitoring. | Kontinuierliche Anpassung und Abdeckung kleinerer oder entlegener Standorte. |
Optimiert | Sichere Transferkanäle ersetzen die meisten Laufwerke. Kennzahlen werden von der Führungsebene überprüft. | Aufrechterhaltung der Disziplin bei Veränderungen von Standorten, Dienstleistern und Werkzeugen. |
Die meisten Organisationen, mit denen wir sprechen, bewegen sich zwischen den Stufen „Basis“ und „Gesteuert“. Der Sprung zu „Etabliert“ ist in der Regel innerhalb weniger Monate erreichbar, wenn er in Phasen geplant wird.
Ein praktischer 90-Tage-Fahrplan
Tag 1 bis 30, Erfassung (Discover): Erfassen Sie die Medienströme und USB-Schnittstellen an Standorten mit hoher Priorität. Identifizieren Sie die Workstations mit dem höchsten Risiko und die Dienstleister, die sich am häufigsten verbinden. Entwerfen Sie die Richtlinie.
Tag 31 to 60, Kontrolle (Control): Richten Sie eine Scan-Station am Standort mit der höchsten Priorität ein. Registrieren Sie freigegebene Medien. Sperren Sie ungenutzte Ports an kritischen Stationen. Beginnen Sie mit der Protokollierung.
Tag 61 bis 90, Ausweitung und Messung (Extend and Measure): Rollen Sie das Konzept auf weitere Standorte aus, integrieren Sie Anforderungen an Dienstleister in Verträge, schulen Sie Mitarbeiter und beginnen Sie mit dem Reporting von Kennzahlen an die Führungsebene.
Kennzahlen, die den Erfolg des Programms belegen
Führungskräfte benötigen Belege, keine Zusicherungen. Sinnvolle Kennzahlen sind unter anderem:
Prozentualer Anteil der Medien, die in OT-Zonen gelangen und die Scan-Station passiert haben.
Anzahl der unter Quarantäne gestellten Dateien und die Hauptgründe dafür.
Anzahl der an Workstations erkannten oder blockierten nicht registrierten Geräte.
Durchschnittliche Zeit von der Anfrage bis zum genehmigten Transfer, um die Praktikabilität des Prozesses zu bestätigen.
Prozentualer Anteil der Einsätze von Dienstleistern, die das Medienverfahren einhalten.
Anzahl der USB-fähigen Ports an kritischen Systemen im Abwärtstrend.
Die Kennzahl für die Freigabezeit verdient besondere Aufmerksamkeit. Steigt diese an, werden Mitarbeiter beginnen, Umgehungsmöglichkeiten zu suchen. Zu langsame Sicherheit ist Sicherheit, die umgangen wird.
Wie Shieldworkz Organisationen unterstützt
Shieldworkz konzentriert sich ausschließlich auf die Sicherheit von industriellen und kritischen Infrastrukturumgebungen (KRITIS). Unser Ansatz berücksichtigt, dass eine Sicherheitsmaßnahme, die die Produktion stoppt, von den Betreibern nicht beibehalten wird. Wir helfen Unternehmen, Programme für Wechselmedien aufzubauen, die zu den realen Abläufen in den Anlagen passen. Unsere Unterstützung umfasst:
Risikoanalyse für Wechselmedien: Identifizierung der Punkte, an denen USB-Sticks, Laptops und externe Speicher in Ihre OT-Umgebung gelangen, und Einstufung des Risikos nach Standort, System und Kritikalität.
Richtlinien- und Prozessdesign: Erstellung klarer Freigabe-, Registrierungs- und Ausnahmeprozesse, die widerspiegeln, wie Ihre Ingenieure, Bediener und Dienstleister tatsächlich arbeiten.
Konzeption von Medienscans und -prüfungen: Empfehlung von Architekturen für Scan-Stationen, mehrschichtige Schadsoftware-Prüfung, Dateityp-Validierung und Quarantäne-Behandlung für industrielle Dateitypen.
Zugriffsbeschränkung und Härtung: Reduzierung offener Ports und Kontrolle darüber, welche Geräte sich mit SPS (PLCs), HMIs, Engineering-Stations und SCADA-Servern verbinden dürfen.
Integration von Protokollierung und Monitoring: Anbindung von Medienaktivitäten an Ihren Security-Operations-Workflow, damit Vorfälle in Minuten statt in Wochen zurückverfolgt werden können.
Sicherheitsanforderungen für Dienstleister und Hersteller: Unterstützung bei Vertragsklauseln, Zutrittsregeln für Standorte und Prüfverfahren für Geräte von Drittanbietern.
Architektur für sicheren Dateitransfer: Entwurf kontrollierter, unidirektionaler Transferpfade, die die Abhängigkeit von tragbaren Laufwerken verringern.
Schulung und Bereitschaft: Workshops für Ingenieure, Bediener und Führungskräfte, basierend auf Ihrer eigenen Umgebung und realen Vorfallsszenarien.
Reaktion auf Vorfälle (Incident Response): Leitfäden für den Umgang mit verdächtigen Medien, einschließlich Eindämmung, forensischer Sicherung und sicherem Wiederanlauf.
Egal, ob Sie eine einzelne Anlage oder ein standortübergreifendes Portfolio in den Bereichen Energie, Versorgung, Fertigung, Wasser oder Transport betreiben: Wir arbeiten eng mit Ihren Sicherheits- und Betriebsteams zusammen, um den Schutz zu stärken und gleichzeitig den reibungslosen Ablauf der Produktion zu sichern.
Häufig gestellte Fragen (FAQ)
1. Ist es realistisch, USB-Sticks in einer Industrieanlage komplett zu verbieten?
In einigen streng kontrollierten Zonen ja. Im gesamten Betrieb hingegen selten. Die meisten Anlagen haben legitime Gründe für die Übertragung von Dateien. Ein kontrollierter Prozess mit Scans, Registrierung und Protokollierung bietet in der Regel eine bessere Sicherheit als ein Verbot, das von den Mitarbeitern heimlich umgangen wird.
2. Was ist eine Scan-Station für Wechselmedien?
Es handelt sich um eine dedizierte Station, die von den Produktionssystemen getrennt ist. Hier werden Wechselmedien überprüft, bevor sie in einer OT-Zone verwendet werden dürfen. Sie prüft Dateien auf Schadsoftware sowie getarnte Dateitypen, protokolliert das Ergebnis und isoliert Verdächtiges in einer Quarantäne.
3. Benötigen isolierte Systeme (Air-Gapped Systems) dennoch Kontrollen für Wechselmedien?
Absolut. Isolierte Systeme sind genau die Bereiche, in denen Wechselmedien zum Hauptübertragungsweg für Schadsoftware werden. Die physische Trennung macht tragbare Laufwerke als Angriffsvektor umso bedeutender.
4. Wie oft sollten die Kontrollen für Wechselmedien überprüft werden?
Mindestens jährlich sowie nach jeder größeren Änderung bei Dienstleistern, Standorten oder Systemen. Überprüfen Sie die Kennzahlen vierteljährlich, damit Schwachstellen erkannt werden, bevor es zu einem Sicherheitsvorfall kommt.
Fazit
Wechselmedien sind kein Relikt der Vergangenheit. Sie sind ein direkter, physischer Pfad in die Systeme, die Ihre Anlage steuern, und die Daten zeigen, dass Angreifer ihre Werkzeuge zunehmend darauf ausrichten. Netzwerksicherheitsmaßnahmen allein können dieses Risiko nicht abdecken und pauschale Verbote halten selten dauerhaft stand.
Unternehmen, die dieses Risiko erfolgreich managen, tun drei Dinge konsequent: Sie kennen jeden Weg, auf dem Dateien in die Produktion gelangen. Sie prüfen und protokollieren alles, was diese Grenze überschreitet. Und sie bieten ihren Mitarbeitern einen schnellen, zuverlässigen und freigegebenen Weg für ihre Arbeit, sodass kein Grund besteht, den Prozess zu umgehen.
Das Schließen der Sicherheitslücke bei USB-Risiken ist eine der kosteneffizientesten Verbesserungen, die ein OT-Sicherheitsverantwortlicher vornehmen kann. Es schützt die Betriebszeit, die Sicherheit von Mensch und Maschine sowie das Vertrauen – und es kann mit einer gezielten Risikoanalyse und einem einzigen, gut platzierten Kontrollpunkt begonnen werden.
Buchen Sie eine kostenfreie Beratung mit unseren Experten
Sie sind sich nicht sicher, an welchen Stellen Wechselmedien in Ihre Anlage gelangen oder wie gut Ihre aktuellen Kontrollen standhalten würden? Sprechen Sie mit einem OT-Sicherheitsspezialisten von Shieldworkz. In einem zielgerichteten, unverbindlichen Gespräch analysieren wir Ihre aktuellen Dateitransfer- und USB-Praktiken, zeigen die dringendsten Schwachstellen auf und entwerfen einen praktischen Fahrplan, der zu Ihren Betriebsabläufen passt. Füllen Sie das Formular aus oder kontaktieren Sie unser Team, um noch heute Ihren kostenfreien Beratungstermin zu vereinbaren.
Zusätzliche Ressourcen:
OT Cyber Threat Intelligence Advisory – Naher Osten hier
NIS-2-Richtlinie: Erreichung der NIS-2-Konformität durch IEC 62443 hier
Was sind Wechselmedien? Risiken, Richtlinien und Sicherheitslösungen für die industrielle OT hier
Kostenlose Richtlinien-Vorlage für Wechselmedien für OT- und IT-Teams hier
Wöchentlich erhalten
Ressourcen & Nachrichten
Erfahren Sie, wie unsere branchenführenden OT-Security-Lösungen kritische Sicherheitsherausforderungen gemäß KRITIS-Anforderungen bewältigen
Dies könnte Ihnen auch gefallen.

IE & E Industries Ransomware Claim: What Orova’s Listing Does and Doesn’t Prove
Team Shieldworkz

Calmont Wire & Cable Ransomware Claim 2026: What Akira's Listing Means for Industrial Suppliers
Team Shieldworkz

NIST SP 800-82 Rev. 4 (Entwurf): Wesentliche Änderungen für OT-Sicherheitsteams (Frist für Stellungnahmen: 30. November)
Team Shieldworkz

Ransomware-Vorfall bei Bridgestone HosePower: Was der Eintrag der Gruppe Pear belegt – und was nicht
Team Shieldworkz

Cyberangriff auf französische Blutbanken 2026: Analyse des Vorfalls bei den EFS-Kühlräumen und die Auswirkungen auf die OT im Gesundheitswesen
Team Shieldworkz

Sicherheitsvorfall bei Amadeus analysiert: Wie kompromittierte Zugangsdaten eines Drittanbieters Fluggastdaten in ganz Asien gefährdeten
Team Shieldworkz







