

فهم مستويات الأمن في المعيار IEC 62443


فريق شيلدوركز
تعمل كل منشأة صناعية بناءً على الثقة. الثقة في أن الصمام يفتح عندما يُطلب منه الفتح، وأن وحدة التحكم تنفذ المنطق البرمجي الذي تمت برمجتها به، وأن المشغل البشري الذي يجلس أمام واجهة الآلة والإنسان (HMI) يرى ما يحدث بالفعل على أرض المصنع. ومع تزايد ارتباط التكنولوجيا التشغيلية (OT) بشبكات المؤسسات، والمنصات السحابية، والموردين عن بُعد، أصبح من الصعب ضمان هذه الثقة. وهذا هو الفراغ الذي تم تصميم مستويات الأمان في معيار IEC 62443 لسده وتغطيته.
بالنسبة لمديري أمن المعلومات (CISOs)، ومديري المصانع، ومهندسي أنظمة التحكم، غالبًا ما تظهر عبارة "مستوى الأمان" في وثائق الموردين، وتقييمات المخاطر، وتقارير التدقيق دون تفسير كافٍ لما تعنيه بالفعل للعمليات اليومية. تبسط هذه المدونة هذا المفهوم بعبارات واضحة، وتربطه بالحوادث الصناعية الواقعية، وتوضح كيف يمكن لتقييم الفجوات المنظم وفقًا لمعيار IEC 62443 أن يحول المعيار النظري إلى برنامج أمني فعال.
ما هو معيار IEC 62443، ولماذا يكتسب أهمية كبرى الآن؟
معيار IEC 62443 هو سلسلة من المعايير المعترف بها دوليًا لتأمين أنظمة التحكم والأتمتة الصناعية. وخلافًا لأطر أمن معلومات المكاتب (IT) التقليدية، فقد تم تصميمه خصيصًا ليتلاءم مع واقع التكنولوجيا التشغيلية: دورات حياة المعدات الطويلة، والعمليات الحيوية للسلامة، والبروتوكولات القديمة، والبيئات التي لا يمكن فيها ببساطة تثبيت حزمة تحديثات أمنية بين عشية وضحاها دون المخاطرة بتوقف العمل أو حدوث حادث يتعلق بالسلامة.
في قلب هذا المعيار تكمن فكرة مستويات الأمان، وهي طريقة منظمة لوصف مدى الحماية التي يحتاجها نظام أو منطقة أو مكون معين ومدى ما يمتلكه بالفعل. وبدلاً من التعامل مع الأمن السيبراني باعتباره مجرد خانة اختيار بسيطة للنجاح أو الفشل، يقر معيار IEC 62443 بأن محطة معالجة المياه، وخط إنتاج الأدوية، ومحطة الكهرباء الفرعية يحمل كل منها ملف مخاطر مختلف وبالتالي يحتاج إلى مستويات حماية متفاوتة العمق.
وهذا التمييز يكتسب أهمية اليوم أكثر من أي وقت مضى. فقد شهدت قطاعات التصنيع، والطاقة، والمياه، والنقل ارتفاعًا حادًا في الاختراقات المستهدفة على مدار السنوات القليلة الماضية، وتستشهد الجهات التنظيمية في مناطق متعددة بشكل متزايد بمعيار IEC 62443 في أطر الامتثال، ومتطلبات التأمين، وعقود شراء الموردين. لم يعد فهم مستويات الأمان مجرد ميزة هندسية إضافية، بل أصبح موضوعًا يُناقش على مستوى مجالس الإدارات.
شرح مستويات الأمان الخمسة لمعيار IEC 62443
يحدد معيار IEC 62443 خمسة مستويات للأمان، مرقمة من SL 0 إلى SL 4. ويتوافق كل مستوى مع مستوى تطور وموارد ونوايا الجهة المهددة التي يُتوقع من النظام الصمود أمامها. وهذه المستويات تراكمية: فالنظام المصنف عند المستوى SL 3 يُفترض أنه يلبي أيضًا متطلبات المستويين SL 1 و SL 2.
مستوى الأمان | ملف التهديد | البيئة النموذجية |
SL 0 | لا توجد متطلبات أمنية محددة أو حاجة للحماية | أنظمة اختبار معزولة وغير حرجة ليس لها أي تأثير تشغيلي |
SL 1 | الحماية من الانتهاكات العرضية أو غير المقصودة | أنظمة داخلية منخفضة المخاطر، ومعدات قديمة غير متصلة بالشبكة |
SL 2 | الحماية من الانتهاكات المتعمدة باستخدام وسائل بسيطة، وموارد محدودة، ومهارات عامة، ودوافع منخفضة | خطوط التصنيع القياسية، وشبكات المصانع العامة |
SL 3 | الحماية من الانتهاكات المتعمدة باستخدام وسائل متطورة، وموارد متوسطة، ومهارات مخصصة لأنظمة التحكم الصناعية (ICS)، ودوافع متوسطة | مناطق الإنتاج الحرجة، وأنظمة السلامة المخصصة، والمرافق الحيوية الخاضعة للتنظيم |
SL 4 | الحماية من الانتهاكات المتعمدة باستخدام وسائل متطورة، وموارد واسعة، ومهارات مخصصة لأنظمة التحكم الصناعية (ICS)، ودوافع عالية | البنية التحتية الوطنية الحيوية، ونقل الطاقة، والمنشآت ذات العواقب الوخيمة في حال توقفها |
الشكل 1: نظرة عامة على مستويات الأمان لمعيار IEC 62443 (من SL 0 إلى SL 4)
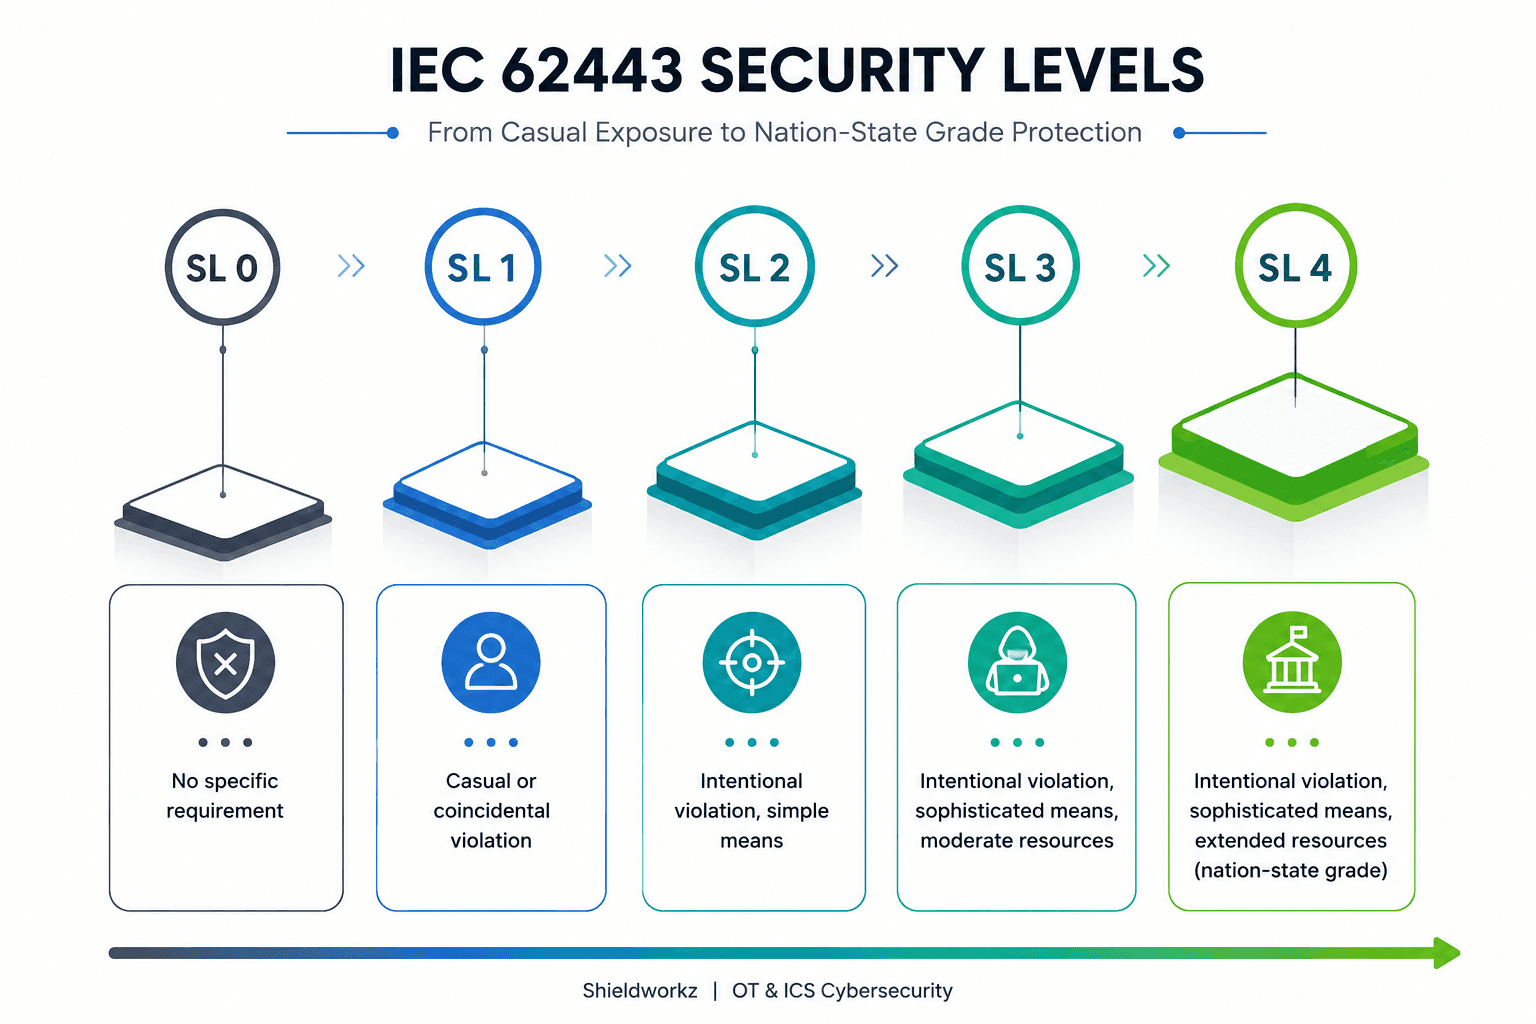
تمثيل مرئي لمتطلبات الحماية المتصاعدة عبر مستويات الأمان الخمسة
من الجدير بالذكر ما تقيسه هذه المستويات بالفعل. فهي لا تصف مدى "جودة" برنامج الأمن في المنشأة على الورق، بل تصف قوة الجهة المهددة المحددة التي يمكن لمنطقة أو نظام الصمود أمامها واقعيًا، وهو مقياس أكثر فائدة من الناحية التشغيلية عند تخطيط الميزانيات والتدابير المضادة.
مستويات الأمان المستهدفة والمتاحة والمحققة: لماذا يهم الفرق بينها؟
أحد أكثر الجوانب التي يُساء فهمها في معيار IEC 62443 هو أن "مستوى الأمان" ليس رقمًا واحدًا. فالمعيار يحدد في الواقع ثلاثة مفاهيم مترابطة، والخلط بينها يعد أحد أكثر الأخطاء شيوعًا التي تقع فيها المؤسسات أثناء عمليات التدقيق والمفاوضات مع الموردين.
مستوى الأمان المستهدف (SL-T)
هو مستوى الأمان الذي تحدد المؤسسة وجوب تلبيته في منطقة أو نظام معين، بناءً على تقييم رسمي للمخاطر. ويمثل هذا المستوى الحالة المنشودة وليس الحالة الحالية.
مستوى الأمان المتاح (SL-C)
يصف هذا المستوى ما يمكن للمكون أو النظام تحقيقه بطبيعته عند تكوينه بشكل صحيح، بناءً على تصميم المورد ووثائقه. قد يكون الجدار الناري أو جهاز التحكم المنطقي القابل للبرمجة (PLC) مصنفًا عند مستوى SL-C 3 من المصنع، ولكن هذا التصنيف لا يثبت إلا إذا تم نشره وتكوينه بالشكل المطلوب.
مستوى الأمان المحقق (SL-A)
هو المستوى الفعلي الذي يعمل به النظام على أرض الواقع في الوقت الحالي، بالنظر إلى تكوينه الحالي، وحالة التحديثات الأمنية، وتقسيم الشبكة، والضوابط التعويضية المطبقة. وغالبًا ما يكون مستوى SL-A أقل من مستوى SL-T، وهذه الفجوة هي تحديدًا ما تم تصميم تقييم الفجوات المنظم لمعيار IEC 62443 للكشف عنه.
لا تفشل البرامج الأمنية في الغالب بسبب نقص الطموح على الورق، بل لعدم وجود قياس رسمي للمسافة بين المستوى المستهدف والمستوى المحقق. فالمنطقة التي تم تصميمها لتكون بمستوى SL 3 قبل خمس سنوات يمكن أن تتراجع بصمت إلى مستوى فعلي يعادل SL 1 بسبب الأنظمة غير المحدثة، أو الوصول غير المدار عن بُعد، أو التغييرات غير الموثقة في الشبكة.
لماذا تهم مستويات الأمان: دروس من حوادث صناعية واقعية
قد تبدو مستويات الأمان نظرية إلى أن نقارنها بما حدث بالفعل على أرض الواقع في المصانع وغرف التحكم. وتوضح مجموعة من الأحداث الأمنية السيبرانية الصناعية الموثقة جيدًا السبب الدقيق وراء وجود هذا الإطار.
في إحدى الحالات التي تمت دراستها على نطاق واسع في قطاع الطاقة، تمكن المهاجمون من الوصول إلى الشبكة التشغيلية لإحدى المرافق وتلاعبوا بالقواطع الكهربائية، مما تسبب في انقطاع التيار الكهربائي على نطاق واسع أثر على مئات الآلاف من المشتركين لعدة ساعات. ووجد المحققون لاحقًا أن أنظمة التحكم المتأثرة كانت تفتقر إلى التقسيم المناسب للشبكة وضوابط الوصول الضعيفة بين بيئات تكنولوجيا المعلومات (IT) والتكنولوجيا التشغيلية (OT)، وهي ظروف تتوافق مع مستوى أمان محقق منخفض على الرغم من الأهمية البالغة للأصول المعنية.
وفي حادثة بارزة أخرى أثرت على نظام سلامة مخصص في منشأة للبتروكيماويات، تم اكتشاف برمجيات خبيثة مصممة خصيصًا للتفاعل مع أجهزة التحكم في السلامة فقط بسبب عطل غير ذي صلة في النظام، وليس بسبب اكتشافها بواسطة نظام المراقبة الأمنية. وأثبت هذا الحادث أن أنظمة السلامة، التي يُفترض غالبًا أنها معزولة ومؤمنة بطبيعتها، يمكن أن تحمل مستوى أمان محققًا أقل بكثير مما تقتضيه أهميتها وحساسيتها.
وأظهر حادث منفصل تعرضت له شركة لإنتاج الألمنيوم والطاقة المتجددة التكلفة التشغيلية للاستهانة بمستويات الأمان عبر تكنولوجيا المعلومات والتكنولوجيا التشغيلية معًا. حيث أجبر هجوم برامج الفدية الشركة على تحويل أجزاء كبيرة من إنتاجها إلى التشغيل اليدوي لأسابيع، وبلغ الأثر المالي عشرات الملايين من الدولارات. وتطلبت الاستجابة إعادة بناء الأنظمة من الصفر، وهي طريقة مكلفة ومعطلة للعمل لاكتشاف أن مستويات الأمان المحققة قد تراجعت عن المتطلبات المستهدفة.
أما الحالة الأقل حجمًا ولكنها تحمل نفس القدر من الأهمية، فقد شملت منشأة لمعالجة المياه حيث لاحظ المشغل تغييرًا طفيفًا غير مصرح به في قيم جرعات المواد الكيميائية عبر برنامج للوصول عن بُعد. تم تدارك الحادث بسرعة ولم يتسبب في أي ضرر، ولكنه سلط الضوء على كيف يمكن لنقطة وصول واحدة عن بُعد دون مصادقة ثنائية أو مراقبة للجلسات أن تقوض بمفردها بنية أمنية جيدة التصميم.
لم تكن أي من هذه المؤسسات تفتقر إلى ميزانيات التكنولوجيا أو النوايا الأمنية. بل كان ما ينقصها، في كل حالة، هو الفهم الواضح والتحقق المستمر لمكانة مستوى الأمان المحقق لديها مقارنة بالمخاطر التي تحملها كل منطقة.
إجراء تقييم الفجوات وفقًا لمعيار IEC 62443
تقييم الفجوات وفقًا لمعيار IEC 62443 هو عملية منظمة لمقارنة مستويات الأمان المستهدفة بمستويات الأمان المحققة عبر كل منطقة وممر اتصال في البيئة الصناعية، ثم تحديد الفجوات التقنية والإجرائية المحددة التي يتعين سدها.
يتبع تقييم الفجوات الشامل عادةً المراحل التالية:
المرحلة | ما يحدث خلالها | المخرجات النموذجية |
1. اكتشاف الأصول والشبكة | تحديد كل جهاز ووحدة تحكم ومحطة عمل ومسار اتصال في البيئة، بما في ذلك الأصول غير الموثقة في الوثائق الحالية | مخزون أصول معتمد وخريطة طوبولوجيا الشبكة |
2. تحديد المناطق وممرات الاتصال | تجميع الأصول في مناطق منطقية بناءً على الوظيفة والأهمية، ورسم ممرات الاتصال التي تربط بينها | مخطط للمناطق وممرات الاتصال متوافق مع بنية معيار IEC 62443 |
3. تحليل المخاطر والعواقب | تقييم العواقب التشغيلية والسلامة والمالية والسمعة الناتجة عن أي اختراق في كل منطقة | سجل مخاطر مرتب حسب الأولوية لكل منطقة |
4. تعيين مستوى الأمان المستهدف | تعيين مستوى SL-T مناسب لكل منطقة بناءً على العواقب وحجم التعرض للتهديدات | مستوى SL-T موثق لكل منطقة |
5. تقييم الحالة الراهنة | تقييم الضوابط والتكوينات والممارسات الحالية لتحديد مستوى الأمان المحقق | مستوى SL-A موثق لكل منطقة مع الأدلة الداعمة |
6. تحديد الفجوات ووضع خارطة الطريق | مقارنة مستوى SL-T بمستوى SL-A، وتحديد فجوات الضوابط المحددة، وترتيب أولويات المعالجة | خارطة طريق قابلة للتنفيذ ومقسمة إلى مراحل لمعالجة الثغرات |
الشكل 2: المراحل الأساسية لتقييم الفجوات المنظم وفقًا لمعيار IEC 62443
تكمن قيمة هذه العملية في أنها تستبدل الانطباعات الشخصية عن الأمن بصورة مبنية على الأدلة وقابلة للدفاع عنها. وبذلك يمكن لمدير المصنع الدخول في مناقشة الميزانية ببيان واضح: تحتاج هذه المنطقة إلى العمل عند مستوى SL 3 لأن حدوث أي اختراق هنا قد يوقف الإنتاج لأسابيع، بينما تعمل اليوم عند مستوى محقق فعلي يعادل SL 1 بسبب هذه الفجوات المحددة المذكورة.
التحديات الشائعة التي تواجهها المؤسسات عند تطبيق مستويات الأمان
حتى المؤسسات التي تفهم النظرية الكامنة وراء معيار IEC 62443 غالبًا ما تواجه صعوبات في التطبيق العملي. وتشمل بعض التحديات الأكثر تكرارًا ما يلي:
المعدات القديمة التي لم يتم تصميمها مطلقًا مع مراعاة متطلبات الأمن السيبراني ولا يمكنها دعم طرق المصادقة أو التشفير الحديثة دون إعادة تصميم مكلفة
الشبكات المسطحة أو الضعيفة التقسيم حيث يمكن أن ينتقل الاختراق في منطقة منخفضة الأهمية أفقيًا إلى مناطق ذات عواقب وخيمة
عدم اتساق المسؤولية والملكية بين فريقي تكنولوجيا المعلومات (IT) والتكنولوجيا التشغيلية (OT)، مما يؤدي إلى ضوابط أمنية تبدو معقولة في لوحة معلومات تكنولوجيا المعلومات ولكنها لا تعكس الظروف الفعلية على أرض المصنع
وصول الموردين والأطراف الخارجية عن بُعد والذي يتجاوز سياسات التحكم في الوصول القياسية، وغالبًا ما يكون ذلك من أجل تسهيل عمليات الصيانة
الشعور الزائف بالأمان الناتج عن العزل المادي، حتى عندما يؤدي استخدام الشبكات اللاسلكية، أو منافذ USB، أو أجهزة الكمبيوتر المحمولة الخاصة بالهندسة إلى إلغاء هذا العزل فعليًا
التعامل مع تقييم مستويات الأمان كعملية امتثال تُجرى لمرة واحدة بدلاً من كونها قياسًا مستمرًا يجب أن يتطور مع مشهد التهديدات وتغيرات المصنع
يؤدي كل تحدٍ من هذه التحديات مباشرة إلى توسيع الفجوة بين مستويات الأمان المستهدفة والمحققة، وغالبًا دون أن يدرك أي شخص في المؤسسة ذلك حتى يفرض وقوع حادث أو تدقيق أو وشك وقوع خطر طرح هذه المسألة علنًا.
توصيات عملية لتعزيز مستويات الأمان
إن سد الفجوة بين مستويات الأمان المستهدفة والمحققة لا يتطلب ميزانية غير محدودة. بل يتطلب الانضباط، والتسلسل المنهجي، والرغبة في التعامل مع مستويات الأمان كمعيار ديناميكي متطور وليس كعنوان ثابت. وتؤدي الممارسات التالية باستمرار إلى تحقيق تحسن ملموس:
1. ابدأ بالعواقب، وليس بالامتثال
حدد مستويات الأمان المستهدفة بناءً على ما سيحدث بالفعل في حال اختراق منطقة ما، بما في ذلك الأثر على السلامة والبيئة والإنتاج، بدلاً من تطبيق مستوى موحد افتراضي على المنشأة بأكملها. وهذا يضمن تركيز الاستثمار في المواضع الأكثر أهمية.
2. قسّم الشبكة قبل التأمين
يعد تقسيم الشبكة بين المناطق وممرات الاتصال أحد أكثر الضوابط الأمنية فاعلية وتأثيرًا. فالبيئة جيدة التقسيم تحصر الحادث داخل منطقة واحدة بدلاً من السماح له بالوصول إلى أنظمة ذات تقييم عواقب أعلى بكثير.
3. تعامل مع الوصول عن بُعد كمخاطرة محددة بالاسم
يجب جرد كل مسار وصول عن بُعد، سواء كان للموردين، أو لشركات دمج الأنظمة، أو للمهندسين الداخليين، ومصادقته بضوابط متعددة العوامل، وتحديد وقته، وتسجيل عملياته. لقد كان الوصول عن بُعد عاملاً مساهمًا في جزء كبير من حوادث التكنولوجيا التشغيلية الموثقة علنًا.
4. ابنِ مخزونًا حيًا ونشطًا للأصول
لا يمكنك تعيين مستوى أمان أو قياسه لأصل لا تعلم بوجوده. إن الاكتشاف المستمر وغير النشط (Passive) للأجهزة وأنماط الاتصال يبقي المخزون دقيقًا مع تغير البيئة.
5. أعد التقييم بجدول زمني محدد
تتراجع مستويات الأمان المحققة بصمت بمرور الوقت مع انحراف التكوينات، وتأخر التحديثات الأمنية، وإضافة أجهزة جديدة. لذا فإن تقييم الفجوات الدوري، سنويًا على الأقل وبعد أي تغيير كبير، يبقي مستوى SL-A مرئيًا بدلاً من كونه مفترضًا.
6. نسّق بين فريقي السلامة والأمن السيبراني
تحمل أنظمة السلامة المخصصة بعضًا من أعلى تقييمات العواقب في أي منشأة. ويجب تحديد مستويات الأمان لهذه الأنظمة بشكل مشترك بين فريقي سلامة العمليات والأمن السيبراني، وليس من قِبل أي مجموعة منهما بمعزل عن الأخرى.
كيف تدعم Shieldworkz المؤسسات؟
تعمل Shieldworkz جنبًا إلى جنب مع مشغلي القطاع الصناعي، والمرافق، والمصانع لترجمة مستويات أمان معيار IEC 62443 من مجرد معيار على الورق إلى برنامج أمني ملموس وقابل للدفاع عنه. وتعتمد منهجيتنا على الواقع العملي لبيئات التشغيل الحية، وليس على أدلة عمل تكنولوجيا المعلومات التقليدية العامة.
تقييمات شاملة للفجوات وفقًا لمعيار IEC 62443 لرسم خريطة المناطق وممرات الاتصال ومستويات الأمان المستهدفة والمحققة مع تقديم أدلة داعمة واضحة
خدمات اكتشاف الأصول ورؤية الشبكة المصممة لبيئات التكنولوجيا التشغيلية (OT)، باستخدام طرق غير نشطة لا تعطل الإنتاج الحي
تحليل المخاطر والعواقب المخصص للعمليات المحددة لكل منشأة، وأنظمة السلامة، والالتزامات التنظيمية
خارطة طريق للمعالجة مقسمة إلى مراحل ومراعية للميزانية تعطي الأولوية للفجوات ذات الأثر الأكبر في تقليل المخاطر أولاً
مراقبة مستمرة ودعم استشاري للحفاظ على محاذاة مستويات الأمان المحققة مع المستويات المستهدفة مع تطور البيئة
توجيه عملي مباشر لمواءمة أنظمة السلامة المخصصة، وبنية الوصول عن بُعد، وتقسيم الشبكة مع متطلبات معيار IEC 62443
بدلاً من تقديم تقرير ثابت والمغادرة، تشارك Shieldworkz مع فِرق الأمن والهندسة طوال فترة التنفيذ، مما يساعد على ترجمة النتائج إلى تغييرات تصمد أمام ظروف التشغيل الحقيقية وعمليات التدقيق المستقبلية.
الخاتمة
تمنح مستويات الأمان لمعيار IEC 62443 المؤسسات الصناعية لغة مشتركة لوصف المخاطر، لغة تربط الواقع الهندسي بالعواقب التجارية. وإن فهم الفرق بين مستويات الأمان المستهدفة والمتاحة والمحققة، وقياس المسافة بينها رسميًا، هو ما يفرق بين المؤسسات التي تكتشف فجواتها أثناء التدقيق وتلك التي تكتشفها أثناء وقوع حادث.
إن مشهد التهديدات الصناعية لا يتباطأ، والمنشآت الأكثر عرضة للخطر نادرًا ما تكون تلك التي تفتقر تمامًا إلى برنامج أمني. بل هي تلك المنشآت التي تراجع فيها مستوى الأمان المحقق بصمت خلف مستواها المستهدف دون أن يقيس أحد تلك الفجوة. ويعد تقييم الفجوات المنظم والموثق جيدًا هو السبيل الأكثر مباشرة لسد تلك المسافة قبل أن يختبرها أحد المهاجمين.
هل أنت مستعد لمعرفة المكانة الفعلية لمنشأتك؟
احجز استشارة مجانية مع خبراء أمن التكنولوجيا التشغيلية (OT) لدينا واحصل على صورة واضحة لمستويات الأمان المستهدفة مقابل المحققة لديك وفقًا لمعيار IEC 62443، مدعومة بخارطة طريق عملية ومحددة الأولويات.
احجز استشارة مجانية مع خبرائنا
موارد إضافية
تقرير قابل للتنزيل حول حادثة Stryker السيبرانية هنا
قائمة مراجعة لتقييم واختيار موردي حلول فحص الوسائط القابلة للإزالة هنا
قائمة مراجعة لتقييم مخاطر OT/ICS القائمة على معيار IEC 62443 لقطاع تصنيع الأغذية والمشروبات هنا
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

IEC 62443 for Pharmaceutical Manufacturing: Secure Critical Production OT
Team Shieldworkz

Investigative cyber threat research report: Cyberattacks on U.S.-bound energy tankers
Team Shieldworkz

The OT Lull: What a 30-day decline in direct intrusion activity actually tells us
Prayukth K V

Inside the Revolut data disclosure incident
Prayukth K V

NERC CIP Compliance Software: 9 Capabilities Utilities Should Compare
Team Shieldworkz

Investigative Cyber Threat Research Report: Alleged Cyberattack and U.S. Investigation of VLCC VL Prosperity
Prayukth K V








