

الهدوء المؤقت في تكنولوجيا التشغيل (OT): ما الذي يخبرنا به حقاً تراجع نشاط الاختراق المباشر لمدة 30 يوماً


برايوكت كيه في
على مدار الأيام الثلاثين الماضية، كشفت بيانات القياس عن بُعد التي تم تحليلها عبر بيئات مصائد الاختراق (Honeypots) الخاصة بـ Shieldworkz عن تحول ملحوظ: حيث انخفضت محاولات التسلل المباشرة التي تستهدف أصول التكنولوجيا التشغيلية (OT) وأنظمة التحكم الصناعي (ICS) بنسبة طفيفة.
بالنسبة لمراقب غير مدرب أو مجلس إدارة شركة يراجع المقاييس رفيعة المستوى، فإن الانخفاض في محاولات الفحص المباشر ضد أصول التكنولوجيا التشغيلية من المستوى 2 والمستوى 3 قد ينقل رسالة خاطئة. ومع ذلك، فإن تفسير هدوء بيانات القياس عن بُعد لمصائد الاختراق لمدة شهر على أنه انخفاض حقيقي في المخاطر يعد أحد أخطر الحسابات الخاطئة التي يمكن أن ترتكبها أي مؤسسة.
تشير البيانات الأساسية إلى واقع أكثر دقة. إن التراجع الظاهري للاختراقات المباشرة للتكنولوجيا التشغيلية لا يشير بأي حال من الأحوال إلى أن الجهات الفاعلة في التهديدات المتقدمة قد تخلت عن أهدافها المتعلقة بالبنية التحتية الحيوية. بل إنه يعكس تحولاً أو إعادة توجيه محتملة لآليات العمليات. ويبدو أن الجهات الفاعلة في التهديدات تستبدل محاولات الوصول الأولي عالية الوضوح والقائمة على القوة الغاشمة ضد أصول التكنولوجيا التشغيلية بعمليات استطلاع عميقة داخل موطئ القدم الحالي واختراقات هجومية عبر شبكات تكنولوجيا المعلومات البلدية والمرافق الأقل دفاعاً.
هدوء التكنولوجيا التشغيلية: ما تكشفه بيانات القياس عن بُعد
لتقييم هذا الاتجاه بشكل صحيح، يجب علينا الفصل بصرامة بين بيانات القياس عن بُعد المرصودة والتفسير التحليلي.
بيانات القياس عن بُعد المرصودة
حجم الفحص المباشر: سجلت مصائد الاختراق الخاصة بـ Shieldworkz التي تحاكي خدمات التكنولوجيا التشغيلية/أنظمة التحكم الصناعي (OT/ICS) مثل Modbus وDNP3 وEthernet/IP وواجهات الهندسة الخاصة بالشركات المصنعة انخفاضاً ملحوظاً في محاولات التسلل الخارجية المباشرة خلال الشهر الماضي.
التحولات في النشاط الإقليمي: في حين انخفضت التفاعلات المباشرة مع مصائد الاختراق الخاصة بالتكنولوجيا التشغيلية، حافظت العمليات النشطة ضد الشبكات المرتبطة بالطاقة في أوروبا وبيئات مرافق المياه في الأمريكتين على وتيرة عالية.
التفسير التحليلي
يشير الانخفاض في عمليات الفحص الواردة المباشرة إلى مصائد اختراق التكنولوجيا التشغيلية إلى أن المهاجمين يبدأون عدداً أقل من محاولات الوصول الأولي الجديدة واسعة النطاق ضد الأجهزة الصناعية المكشوفة.
هذا النقص في حركة المرور الواردة إلى مصائد الاختراق لا يثبت أن شبكات التكنولوجيا التشغيلية الإنتاجية الحالية وغير المراقبة خالية من وجود المهاجمين.
تمثل نافذة الـ 30 يوماً لقطة موجزة في دورات حملات الجهات الفاعلة في التهديدات. وإن التعامل مع الانخفاض قصير المدى في نشاط مصائد الاختراق الواردة كدليل على تراجع عام في نوايا المهاجمين يخلط بين وضوح الرؤية في الكشف وبين الوتيرة التشغيلية الفعلية للمهاجمين.
ما الذي يمكن أن يفسر هذا الانخفاض؟
عندما تنخفض عمليات فحص المهاجمين عبر بيانات القياس عن بُعد المواجهة للإنترنت دون وجود حل جيوسياسي مقابل أو إجراءات لإنفاذ القانون، تظهر ثلاث فرضيات تشغيلية:
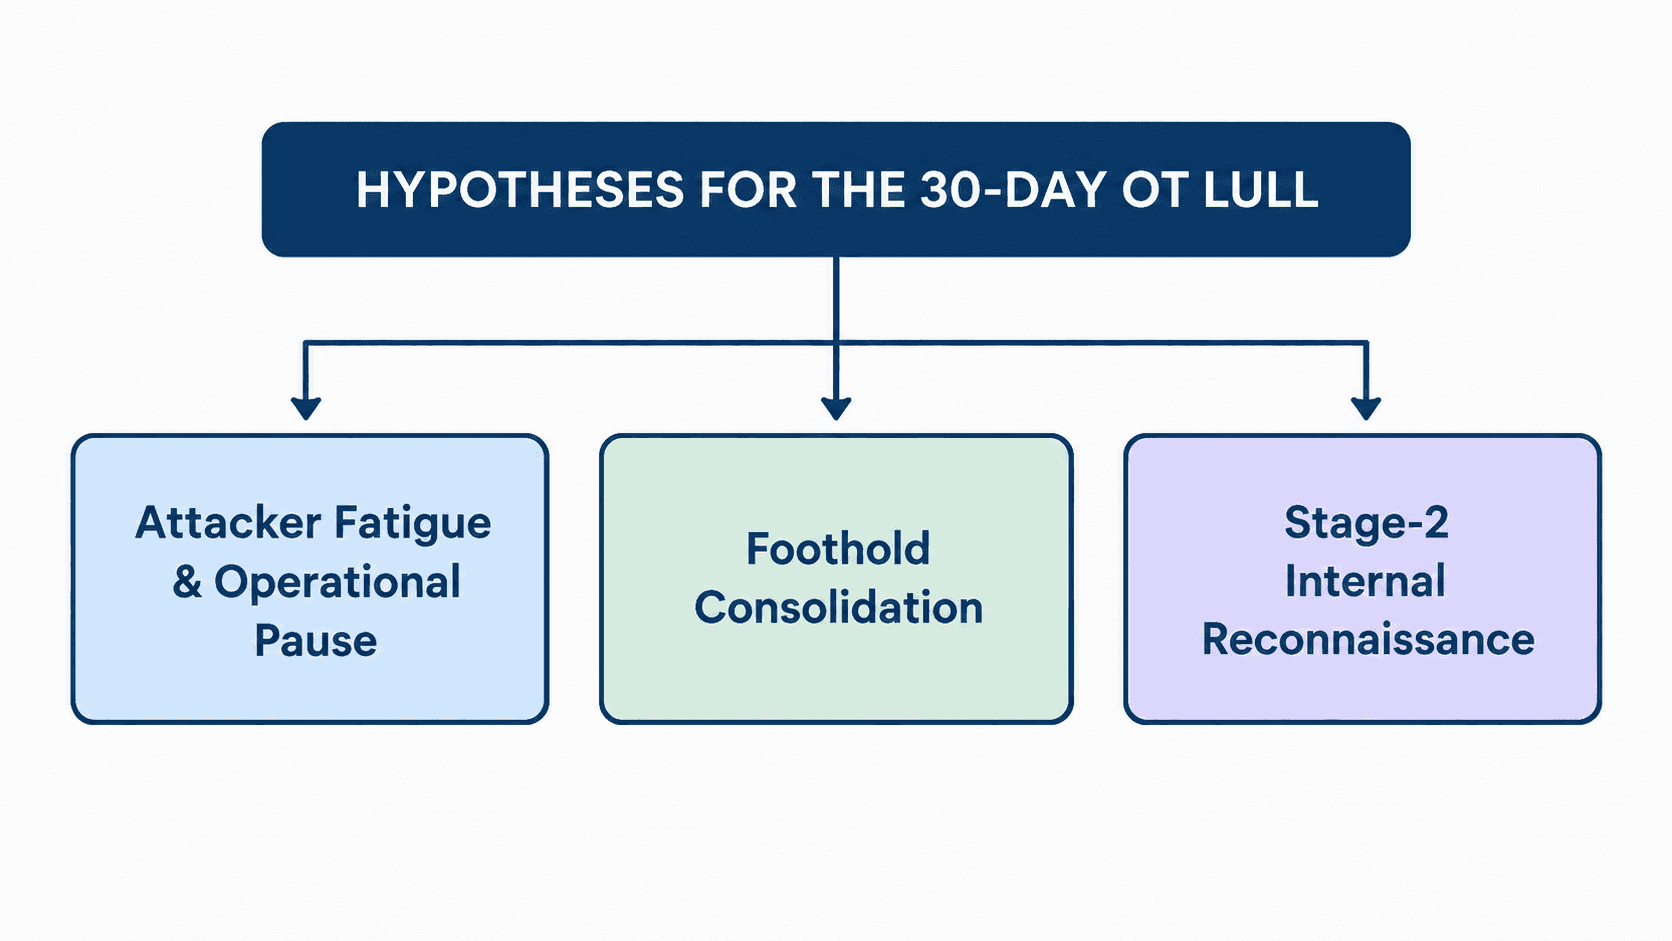
الفرضية (أ): إرهاق المهاجمين وفترات توقف دورة حياة الحملة
وضعت دورة الحملة عالية الوتيرة المرصودة حتى منتصف عام 2026 ضغطاً تشغيلياً كبيراً على الجهات الفاعلة في التهديدات. يتطلب الحفاظ على مسارات تسلل نشطة ومتعددة المراحل تجديداً مستمراً للبنية التحتية، وجمع أوراق الاعتماد، وتخصيص الحمولة الضارة. وغالباً ما يتبع الإرهاق التشغيلي أو استنفاد الموارد هدوء مؤقت، تقوم خلاله مجموعات التهديد بإيقاف مبادرات الفحص الشامل مؤقتاً لإعادة تجهيز الأدوات، وتدوير البنية التحتية، ومعالجة البيانات المستخرجة.
الفرضية (ب): ترسيخ موطئ القدم بدلاً من الوصول الجديد
قد لا تحتاج الجهات الفاعلة التي نجحت في الوصول خلال حملات أوائل عام 2026 إلى إجراء عمليات فحص صاخبة للحصول على وصول أولي جديد. وبدلاً من استهلاك البنية التحتية التشغيلية لحصاد نقاط وصول أولية جديدة، غالباً ما تنتقل الجهات المدعومة من الدول والجهات ذات الدوافع المالية إلى مرحلة صيانة داخلية. وخلال هذه المرحلة، تركز الجهود على إنشاء وصول ثانوي مستمر، وترقية الامتيازات، ومراجعة البيئات المخترقة سابقاً.
الفرضية (ج): الاستطلاع الداخلي من المرحلة الثانية
تتوافق البيانات المرصودة بشكل وثيق مع الأنماط التي ينتقل فيها المهاجمون الموجودون بالفعل داخل الشبكات التشغيلية أو شبكات المؤسسات إلى الاستطلاع الداخلي ومراقبة حركة المرور. يشمل ذلك رسم خرائط طوبولوجيا الشبكة، وتحديد واجهات الماكينة البشرية (HMIs)، وتحديد مواقع محطات العمل الهندسية (EWS)، وتحديد الموظفين الرئيسيين، ونوافذ فرص الهجوم، وتحليل تدفقات البروتوكولات الصناعية. يحدث هذا النشاط بالكامل داخل مناطق الحدود الداخلية ولا يترك أي أثر على مصائد الاختراق المواجهة للخارج.
المهاجمون لم يختفوا
بينما انخفضت عمليات الفحص المباشر ضد أصول التكنولوجيا التشغيلية المعزولة، نشطت حركة المهاجمين عبر بيئات تكنولوجيا المعلومات الخاصة بالبلديات والمرافق بشكل ملحوظ خلال نفس الفترة تماماً.
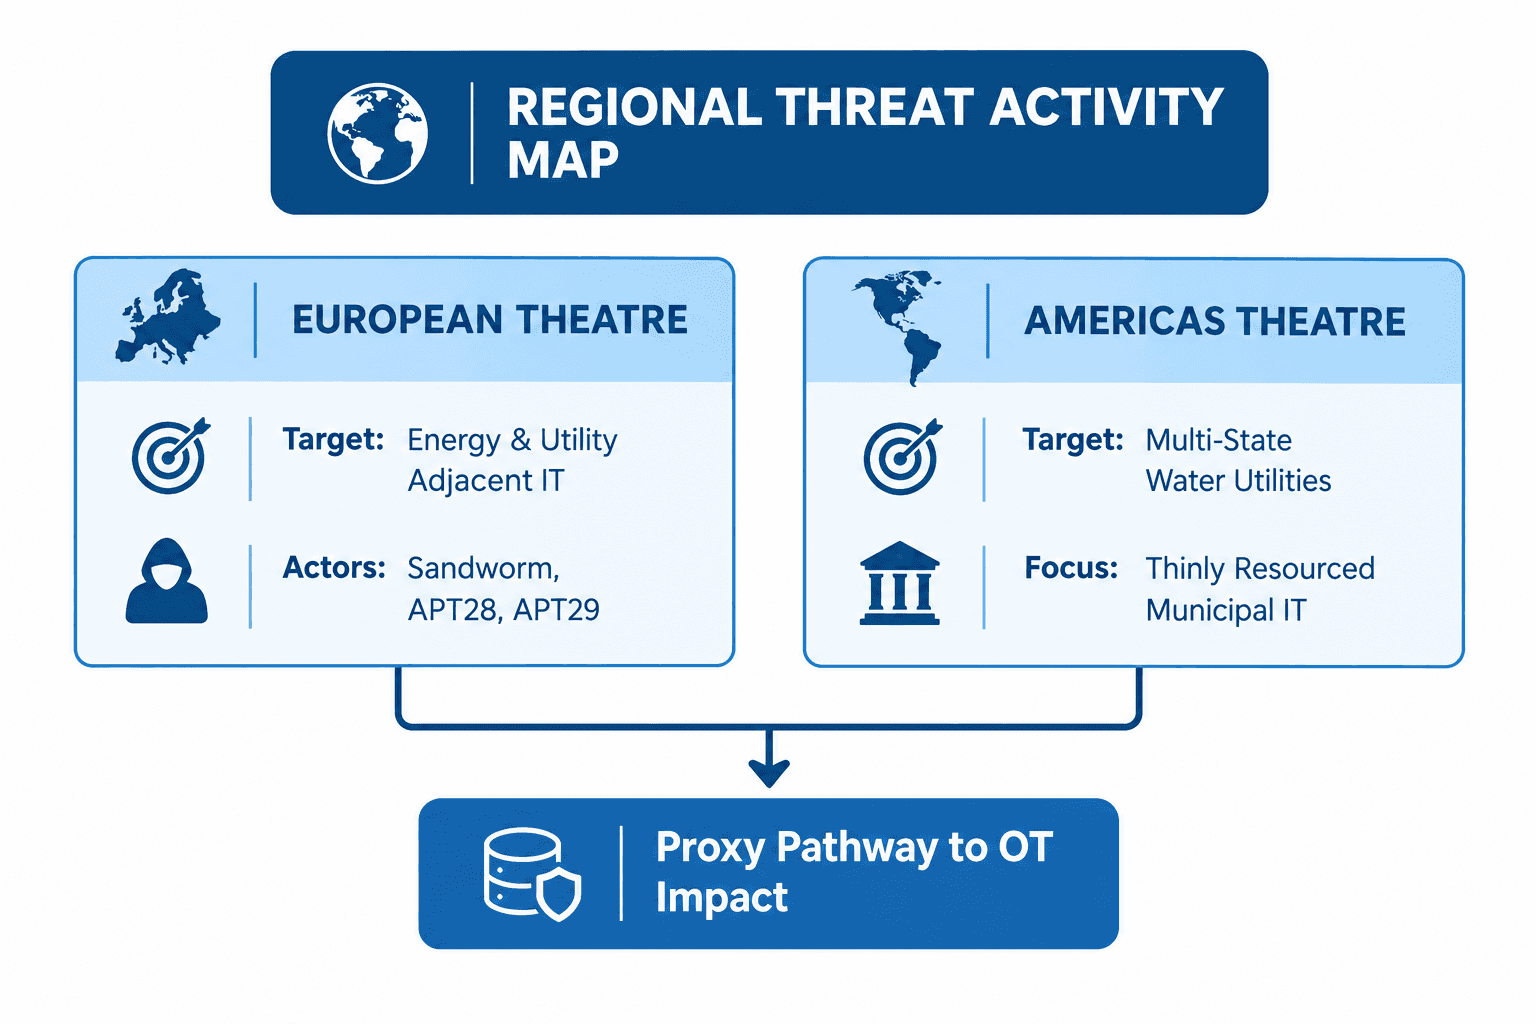
البنية التحتية للمرافق الأوروبية
في أوروبا، حافظت المجموعات المدعومة من الدول—تحديداً Sandworm وAPT28 وAPT29—على عمليات مركزة تستهدف الشبكات المرتبطة بالطاقة والمرافق. وبدلاً من محاولة استغلال الشبكة المباشر ضد أنظمة التحكم الإشرافي وتحصيل البيانات (SCADA) المحصنة، تواصل هذه المجموعات اختراق أنظمة تكنولوجيا معلومات الشركات، والأنظمة الإدارية، وأنظمة الموردين من الأطراف الخارجية المرتبطة بمزودي الطاقة.
قطاع المياه في الأمريكتين
في الأمريكتين، تشير بيانات القياس عن بُعد إلى اختراقات متوسعة متعددة الولايات تستهدف مرافق المياه البلدية. يدير مشغلو البلديات من الأحجام الصغيرة إلى المتوسطة بشكل روتيني بنية معالجة المياه وتوزيعها باستخدام منصات إدارة تكنولوجيا المعلومات المركزية التي تفتقر إلى موظفي أمن تكنولوجيا تشغيلية متخصصين، أو مصادقة ثنائية قوية (MFA)، أو تجزئة صارمة للشبكة.
بيئات تكنولوجيا المعلومات كبوابة للبنية التحتية الحيوية
إن التحول التشغيلي نحو تكنولوجيا المعلومات في البلديات والمرافق هو اتجاه رئيسي مرصود ومحلل يستحق تعليقاً أعمق. يدرك المهاجمون أن اختراق المستوى 3 من التكنولوجيا التشغيلية مباشرة يتطلب غالباً تجاوز مضيفي القفز (Jump Hosts)، والتعامل مع بروتوكولات الموردين الخاصة، والمخاطرة بالكشف الفوري عبر مراقبة شواذ التكنولوجيا التشغيلية المتخصصة.
من خلال توسيع أنشطة التهديد لتشمل أنظمة تكنولوجيا المعلومات في البلديات والمؤسسات، تكتسب الجهات الفاعلة في التهديد العديد من المزايا الاستراتيجية:
الثقة المشتركة في أوراق الاعتماد: غالباً ما تستخدم الشبكات الإدارية للبلديات وحدات تحكم مجال مشتركة، أو تكوينات تسجيل الدخول الموحد (SSO)، أو شبكات VPN قديمة تمتد عبر كل من تكنولوجيا المعلومات الإدارية وعمليات المرافق.
محطات عمل الإدارة ثنائية الاتصال: غالباً ما تستضيف أنظمة تكنولوجيا المعلومات في مرافق البلديات الأصغر برامج إدارة عن بُعد ثنائية الاتصال (مثل TeamViewer وRDP وLogMeIn) يستخدمها المشغلون لمراقبة الأصول الميدانية، مما يوفر مساراً غير مراقب لتجاوز جدران حماية الشبكة.
سرعة كشف منخفضة: عادةً ما تولد شبكات تكنولوجيا المعلومات البلدية ضوضاء تشغيلية كبيرة وغالباً ما تفتقر إلى تغطية مركز العمليات الأمنية (SOC) على مدار الساعة، مما يمنح المهاجمين أسابيع أو أشهراً لإجراء الاستطلاع دون كشفهم.
يؤكد هذا التموضع التقييم الذي يفيد بأن ظروف السوق الحالية تعكس استبدال الأهداف، وليس الحد من المخاطر. ويمكن أن يعمل اختراق تكنولوجيا المعلومات البلدية كأرضية تمهيد لتعطيل لاحق للتكنولوجيا التشغيلية المجاورة.
ما لا يمكن للبيانات إخبارنا به: حدود القياس عن بُعد
يتطلب التحليل الاستخباراتي الدقيق الاعتراف بحدود أصول الجمع لدينا:
انحياز بيانات القياس عن بُعد لمصائد الاختراق: تقيس مصائد الاختراق عمليات الفحص الانتهازية على مستوى الإنترنت وعمليات الفحص الخارجي السهلة. ولا يمكنها التقاط تكتيكات العيش على موارد النظام (LotL) المستهدفة والمنفذة عبر أوراق اعتماد صالحة ومخترقة داخل شبكة مرافق خاصة.
حدود نافذة الـ 30 يوماً: لا يمكن لشهر واحد من البيانات أن يؤسس لاتجاه كلي متعدد السنوات. إذ يتأرجح نشاط الجهات الفاعلة في التهديدات بناءً على دورات التطوير، والتكليفات الجيوسياسية، والتغيرات في البنية التحتية.
حدود الإسناد والنية: لا يمكن لبيانات فحص القياس عن بُعد وحدها الكشف عن الهدف النهائي للمهاجم. فالجهة الفاعلة التي تجمع لقطات شاشة لتكوين شبكة مؤسسة قد تقوم بجمع معلومات روتينية أو تستعد بصمت لحملة مسح تخريبية المدمرة.
ومع ذلك، فإن الغرض من كتابة هذا المقال هو دفع فرق أمن التكنولوجيا التشغيلية إلى الاعتراف بهذا الهدوء وإثارة نقاش حول الأسباب المحتملة له.
خطة العمل الدفاعية: ما يجب على فرق أمن التكنولوجيا التشغيلية ومراكز العمليات الأمنية مراقبته
للتخفيف من المخاطر المرتبطة بهذا التحول، يجب على فرق الأمن توجيه استراتيجيات الكشف الخاصة بها من فحص الحدود الخارجية إلى الحركة الجانبية الداخلية.
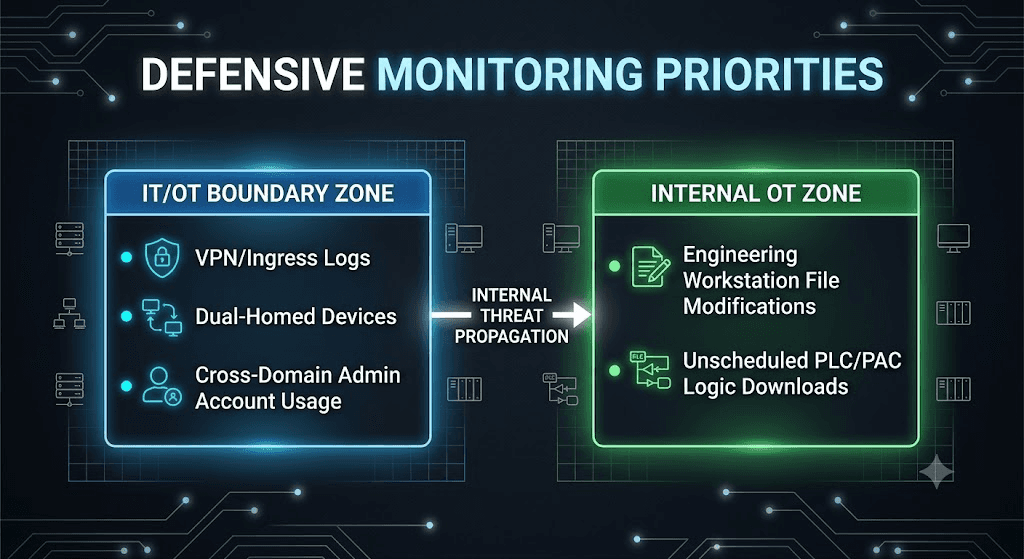
توصيات استراتيجية لمراكز العمليات الأمنية (SOCs)، ومديري أمن المعلومات (CISOs)، ومُشغلي التكنولوجيا التشغيلية (OT)
التعامل مع مضيفي القفز بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية كأصول عالية المخاطر
تطبيق مصادقة ثنائية (MFA) صارمة ومدعومة بالأجهزة لجميع مسارات الوصول عن بُعد التي تربط تكنولوجيا معلومات الشركات/البلديات بمناطق حدود التكنولوجيا التشغيلية.
إنهاء جميع الجلسات الإدارية المستمرة التي تعبر حدود المستوى 3 من نموذج بيردو (Purdue Model).
مراجعة البرامج ثنائية الاتصال وبرامج الإدارة عن بُعد
تحديد وإزالة أدوات الوصول عن بُعد غير المصرح بها (مثل AnyDesk وScreenConnect وTeamViewer) عبر جميع نقاط النهاية الإدارية لمرافق البلديات.
فرض قائمة عناوين IP المسموح بها الصارمة وتسجيل الجلسات لأدوات الإدارة عن بُعد المصرح بها.
زيادة عمليات كشف الاستطلاع الداخلي
تفعيل تنبيهات سلوكية لأدوات حصاد أوراق الاعتماد (مثل Mimikatz وتفريغ ذاكرة LSASS) وفحص الشبكات الفرعية الداخلية داخل بيئات تكنولوجيا معلومات الشركات.
مراقبة سجلات الدليل النشط (Active Directory) للبحث عن طلبات الاستعلام غير العادية لأسماء الخدمات الرئيسية (SPN) أو محاولات ترقية امتيازات مسؤول المجال غير الطبيعية.
مراقبة محطات العمل الهندسية لمؤشرات المرحلة الثانية
مراجعة تغييرات نظام الملفات، وتثبيت البرامج غير المصرح بها، وتعديلات ملفات المشاريع غير المتوقعة على محطات العمل الهندسية (EWS) وواجهات الماكينة البشرية (HMIs).
فرض فحوصات أساسية صارمة لتنزيل منطق أجهزة التحكم المنطقي القابل للبرمجة (PLC) ووحدات المحطات الطرفية عن بُعد (RTU)، والتعامل مع تغييرات التكوين غير المجدولة كأحداث أمنية نشطة.
تتسق بيانات القياس عن بُعد المتاحة بشكل أكبر مع حدوث تحول تشغيلي بدلاً من كونها دليلاً على تراجع استراتيجي، وتجدر الإشارة إلى أن رصد الـ 30 يوماً (بمفرده) ليس كافياً لتأسيس هذا الاستنتاج. وإن التعامل مع هذا الهدوء كإشارة للتراخي في الموقف الدفاعي يسيء تفسير مقاييس مصائد الاختراق ويتجاهل سلوك المهاجمين.
مع تفكير المجموعات المدعومة من الدول والجهات الفاعلة في البنية التحتية الحيوية في التحول نحو بيئات تكنولوجيا المعلومات الخاصة بالبلديات والمرافق الأقل موارد، يجب على فرق أمن المؤسسات أن تدرك أن المحيط الأمني قد تغير. فالتحديد الأساسي للمخاطر التي تواجه العمليات الصناعية اليوم نادراً ما يكون ضربة فورية من ثغرة يوم الصفر (Zero-day) على جهاز PLC معزول. بل هو الترسيخ الصامت والمستمر للوصول عبر شبكات تكنولوجيا المعلومات للمؤسسات والذي يمنح المهاجمين في النهاية وصولاً غير مراقب إلى حلقة التحكم المادي.
الوصول إلى وثيقة تحديث معلومات التهديدات من Shieldworkz للنصف الأول من عام 2026
ملف تعريفي عن الجهة الفاعلة في التهديد FulcrumSec
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






