

تقرير بحثي استقصائي حول التهديدات السيبرانية: الهجمات السيبرانية على ناقلات الطاقة المتجهة إلى الولايات المتحدة


فريق شيلدوركز
نقدم تحقيقاً مستنداً إلى الأدلة حول الاختراقات السيبرانية المشتبه بها على متن ناقلتي طاقة كانتا متجهتين إلى تكساس، مع فحص الأمن الإلكتروني لتكنولوجيا المعلومات والتكنولوجيا التشغيلية (IT/OT) البحرية، والادعاءات غير المؤكدة المتعلقة بالتحكم في المحركات، والصلة الإيرانية المحتملة.
في أغسطس 2026، حققت السلطات الأمريكية في اختراقات سيبرانية مشتبه بها شملت سفينتين تجاريتين لنقل الطاقة كانتا في طريقهما إلى تكساس.
وكانت السفينتان هما ناقلة النفط الخام VL Prosperity وناقلة الغاز البترولي المسال Kohaku. ووفقاً للتقارير المستندة إلى مسؤولين أمريكيين وبيانات تتبع السفن، استُهدفت كلتا السفينتين أثناء عبورهما مضيق جبل طارق. وبعد وصول السفينتين إلى خليج المكسيك، أجرى أفراد من خفر السواحل الأمريكي ومكتب التحقيقات الفيدرالي (FBI) عمليات صعود متخصصة للأمن السيبراني في 21 و24 أغسطس.
لقد قمنا بتغطية حادثة VL Prosperity هنا.
أكدت الحكومة الأمريكية حقيقة مهمة: كان لدى المحققين مؤشرات على أن شبكات السفينتين قد تم اختراقها من قبل جهات فاعلة سيبرانية أجنبية. وقام خفر السواحل ومكتب التحقيقات الفيدرالي بفحص كل من أنظمة تكنولوجيا المعلومات والتكنولوجيا التشغيلية، وعملوا مع الطاقم ومشغلي السفن للتصدي لهذا التهديد. وأفاد خفر السواحل لاحقاً بعدم وجود أي اضطرابات تشغيلية، أو عدم استقرار في السفينتين، أو خطر مادي على الطواقم، أو تأثيرات بيئية.
نشأت رواية أخرى منفصلة وأكثر دراماتيكية من وسائل الإعلام الإيرانية. حيث أفادت وكالة مهر للأنباء أن ناقلة VL Prosperity تعرضت لهجوم سيبراني في 7 أغسطس وفقدت الاتصالات لمدة 30 ساعة تقريباً. وزعم التقرير، نقلاً عن أحد أفراد الطاقم الذي لم يذكر اسمه، أن المهاجمين وصلوا إلى أنظمة غرفة المحرك، وخفضوا تدفق تبريد المحرك، وزادوا سرعة المحرك، وتدخلوا في أنظمة الوقود وزيت المحرك. ولم يتم التحقق من هذه الادعاءات بشكل مستقل من قبل الحكومة الأمريكية، ولم تثبت أي أدلة جنائية عامة أن المهاجمين تلاعبوا بأنظمة الدفع أو غيرها من أنظمة التكنولوجيا التشغيلية (OT) الحساسة للسلامة.
هذا التمييز أمر بالغ الأهمية.
يثبت السجل العام حالياً حدوث اختراق للشبكة وتحقيق سيبراني فيدرالي لاحق. ولكنه لا يثبت أن مهاجماً قد تحكم عن بُعد في نظام الدفع، أو نظام الملاحة، أو أنظمة الشحن لأي من الناقلتين.
ومع ذلك، فإن الحادثة تكتسب أهمية لأنها تبين أن المحققين السيبرانيين اعتبروا الاختراق كبيراً بما يكفي لإجراء فحوصات على متن السفن لكل من أنظمة تكنولوجيا المعلومات والتكنولوجيا التشغيلية. كما أنها توضح سبب عدم إمكانية التعامل مع المخاطر السيبرانية البحرية باعتبارها مجرد مشكلة أمن معلومات: ففي السفن الحديثة، يمكن للاختراق السيبراني أن يتقاطع بشكل محتمل مع الأنظمة المسؤولة عن الدفع والملاحة والآلات وعمليات الشحن. وقد حذرت الأدميرال إيمي غريبل، قائدة القيادة السيبرانية لخفر السواحل، على وجه التحديد من أن أنظمة السفن المترابطة يمكن أن تؤدي إلى عواقب تتعلق بالسلامة إذا تم اختراقها والتحكم فيها.
لا تزال أهم الأسئلة التي بلا إجابات تقنية بطبيعتها:
· كيف حصل المهاجمون على الوصول الأولي؟
· ما هي الشبكات والأنظمة التي تم اختراقها بالفعل؟
· هل انتقل الاختراق من تكنولوجيا المعلومات إلى التكنولوجيا التشغيلية؟
· هل كان انقطاع الاتصالات المبلغ عنه ناتجاً عن الاختراق؟
· هل تم تغيير أي من معايير المحرك أو الآلات بالفعل؟
· هل أثرت آلية الوصول نفسها على كلتا السفينتين؟
· ما هي الأدلة، إن وجدت، التي تدعم وجود صلة إيرانية؟
حتى 18 سبتمبر 2026، لا تزال هذه الأسئلة دون حل علني.
ماذا حدث؟
تتكون الحادثة أساساً من قصتين متداخلتين.
الأولى هي الاستجابة الأمريكية الموثقة علناً.
والثانية هي الرواية التقنية غير المؤكدة التي نشرتها وسائل الإعلام الإيرانية.
لقد حاولنا إبقاء مساري الأدلة هذين منفصلين.
ما الذي أثبتته السلطات الأمريكية؟
وفقاً لخفر السواحل ومكتب التحقيقات الفيدرالي:
تلقت السلطات الأمريكية مؤشرات على أن الشبكات على متن سفينتين تجاريتين ترفعان أعلاماً أجنبية قد تم اختراقها.
أشار خفر السواحل إلى أن النشاط شمل جهات فاعلة سيبرانية أجنبية.
قام فريق متخصص بالصعود إلى سفينة في 21 أغسطس.
ضم الفريق أفراداً من إنفاذ القانون في خفر السواحل، وأعضاء فريق الحماية السيبرانية التابع لخفر السواحل، ومفتش سفن، ومشغلي فريق العمل السيبراني التابع لمكتب التحقيقات الفيدرالي.
فحص المحققون أنظمة تكنولوجيا المعلومات والتكنولوجيا التشغيلية.
تم الصعود إلى سفينة ثانية في 24 أغسطس.
أفادت السلطات بعدم وجود عدم استقرار في السفينة، أو اضطراب تشغيلي، أو خطر مادي على الطواقم، أو تأثير بيئي.
لم تحدد البيانات الأمريكية العامة الجهة المسؤولة عن التهديد.
ما يزال مجرد ادعاء تم الإبلاغ عنه
أفادت وسائل إعلام إيرانية أن ناقلة VL Prosperity تعرضت لهجوم سيبراني في 7 أغسطس أثناء عبورها مضيق جبل طارق وفقدت الاتصالات لمدة 30 ساعة تقريباً.
وزعمت رواية وكالة مهر، نقلاً عن فرد من الطاقم لم تذكر اسمه، أن المهاجمين وصلوا إلى أنظمة غرفة المحرك وتلاعبوا بتبريد المحرك، وسرعة المحرك، وأنظمة الوقود/زيت التزييت.
ونشرت صحيفة وول ستريت جورنال هذه الادعاءات لكنها ذكرت أنها لم تتمكن من تأكيدها بشكل مستقل.
الجدول الزمني للحادثة
التاريخ | الحدث | حالة الدليل |
1 أغسطس 2026 | غادرت VL Prosperity سيدي كرير، مصر، وفقاً لبيانات تتبع السفن. | مؤكد بواسطة بيانات السفينة |
7 أغسطس 2026 | أفادت وسائل إعلام إيرانية أن VL Prosperity تعرضت لهجوم سيبراني أثناء عبورها مضيق جبل طارق وشهدت انقطاعاً في الاتصالات. | مبلغ عنه / غير مؤكد |
20 أغسطس 2026 | نشرت وكالة مهر للأنباء علناً عن الهجوم المزعوم وادعت تأثر أنظمة غرفة المحرك. | تم تأكيد النشر؛ والادعاءات غير مؤكدة |
21 أغسطس 2026 | أجرى أفراد من خفر السواحل الأمريكي ومكتب التحقيقات الفيدرالي عملية صعود متخصصة للأمن السيبراني لسفينة قادمة ترفع علماً أجنبياً. | مؤكد |
24 أغسطس 2026 | قال مكتب التحقيقات الفيدرالي إنه تم الصعود إلى سفينة ثانية بعد مؤشرات على اختراق شبكتها. | مؤكد |
أواخر أغسطس | أُفيد بالسماح لناقلة VL Prosperity بالعودة للعمليات العادية بعد التحقيق. | مؤكد بالنسبة لناقلة VL Prosperity؛ ولم يتم إثباته علناً بنفس الدرجة لناقلة Kohaku |
15–17 سبتمبر | أقرت السلطات الأمريكية علناً بعمليات الصعود للأمن السيبراني عقب تقارير إعلامية. | مؤكد |
18 سبتمبر | لا يوجد إسناد رسمي أمريكي علني لإيران أو أي جهة تهديد محددة أخرى. | الموقف العام الحالي |
تشير الرواية العامة لخفر السواحل تحديداً إلى عملية الصعود في 21 أغسطس، في حين أثبتت تقارير مكتب التحقيقات الفيدرالي لاحقاً أنه تم الصعود إلى سفينة ثانية في 24 أغسطس. وأشارت تقارير رويترز إلى أن الوكالات لم توضح علناً كل اختلاف بين رواياتها.
السفينتان
VL Prosperity
تحدد سجلات السفن العامة ناقلة VL Prosperity كشاحنة نفط خام ضخمة جداً:
· رقم المنظمة البحرية الدولية (IMO): 9683697
· العلم: ليبيريا
· الطول: 333 متراً تقريباً
· سنة الصنع: 2015
· الوزن الساكن: 319,547 طناً تقريباً
· سعة النفط الخام: 2.3 مليون برميل تقريباً
· الرحلة: من مصر باتجاه غالفستون، تكساس
تضع التقارير الأمريكية ومعلومات تتبع السفن السفينة في رحلة من مصر باتجاه غالفستون. ولم يذكر خفر السواحل نفسه اسم السفينة علناً، لكن تقارير متعددة حددتها باسم VL Prosperity.
Kohaku
تحدد بيانات السفن العامة ناقلة Kohaku كـ:
· رقم المنظمة البحرية الدولية (IMO): 9932608
· نوع السفينة: ناقلة غاز بترولي مسال (LPG)
· الطول: 227 متراً تقريباً
· سنة الصنع: 2023
· العلم: جزر مارشال
وكانت السفينة متجهة بحسب التقارير إلى ميناء في تكساس لتحميل الغاز البترولي المسال.
ما المعروف فعلياً عن الاختراق السيبراني؟
مؤكد أو مدعوم بقوة
اختراق الشبكة:
قال مكتب التحقيقات الفيدرالي إن الفريق المشترك من خفر السواحل ومكتب التحقيقات الفيدرالي صعد إلى السفينتين بعد تلقي مؤشرات على أن شبكات السفينتين قد تم اختراقها. ووصف خفر السواحل الفاعلين بأنهم جهات فاعلة سيبرانية أجنبية.
فحص تكنولوجيا المعلومات والتكنولوجيا التشغيلية:
قال خفر السواحل إن المحققين فحصوا كلاً من التكنولوجيا التشغيلية وأنظمة تكنولوجيا المعلومات الخاصة بالسفن.
الاستجابة السيبرانية الفيدرالية:
شملت الاستجابة أفراداً متخصصين في الأمن السيبراني من خفر السواحل ومشغلي فريق العمل السيبراني التابع لمكتب التحقيقات الفيدرالي.
لم يبلغ عن عواقب تتعلق بالسلامة علناً:
أفاد خفر السواحل بعدم وجود اضطرابات تشغيلية، أو عدم استقرار في السفينة، أو خطر مادي على الطواقم، أو تأثيرات بيئية.
مبلغ عنه ولكن غير مؤكد
أفادت وكالة مهر بـ:
· انقطاع في الاتصالات لمدة 30 ساعة تقريباً؛
· الوصول إلى أنظمة غرفة المحرك؛
· تقليل تبريد المحرك؛
· زيادة سرعة المحرك؛
· التدخل في أنظمة الوقود وزيت المحرك.
نشأت تلك الادعاءات من وسائل الإعلام الإيرانية ومصدر من الطاقم لم يذكر اسمه. وقالت صحيفة وول ستريت جورنال إنها لم تتمكن من تأكيدها بشكل مستقل.
غير معروف
لا توجد حالياً أي أدلة علنية تثبت:
البرمجيات الخبيثة المستخدمة؛
ناقل الوصول الأولي؛
بيانات الاعتماد المخترقة؛
شبكة VPN مخترقة؛
استغلال محطة أقمار صناعية؛
استغلال اتصال أحد الموردين؛
الحركة الجانبية من تكنولوجيا المعلومات إلى التكنولوجيا التشغيلية؛
التلاعب بأجهزة التحكم المنطقي القابلة للبرمجة (PLCs) أو وحدات التحكم في المحركات؛
التلاعب بنظام عرض المعلومات والخرائط الإلكترونية (ECDIS)؛
التوجيه عن بُعد؛
التلاعب بنظام الشحن؛
الاستمرارية بعد وصول السفينتين إلى المياه الأمريكية.
يجب أن تظل هذه الأمور غير معروفة، وألا تُعاد صياغتها كحقائق. والآن دعونا ننتقل إلى السؤال الأهم.
هل يستطيع مهاجم سيبراني التحكم فعلياً في ناقلة؟
تعتمد الإجابة كلياً على البنية الهندسية للشبكة.
إن اختراق شبكة تكنولوجيا المعلومات الخاصة بالشركات على متن سفينة لا يوفر تلقائياً التحكم في الدفع أو الملاحة.
تتطلب سلسلة الهجوم الواقعية (احتمالياً) عدة شروط إضافية (على غرار نموذج الجبن السويسري):
الاتصال الخارجي ← الشبكة على متن السفينة ← التحكم في الوصول/المصادقة ← حد التجزئة ← محطة عمل هندسية أو تكنولوجيا تشغيلية ← شبكة التحكم ← وحدة التحكم ذات الصلة ← العملية الفيزيائية
تمثل كل خطوة حاجزاً تقنياً إضافياً.
إن البنية الدقيقة لكل من VL Prosperity وKohaku ليست متاحة علناً، لذا سيكون من غير المناسب الادعاء بأن أي من السفينتين تستخدم بروتوكول PLC معيناً، أو بنية جدار حماية، أو صمام ثنائي للبيانات، أو خادم قفز، أو طبولوجيا صيانة عن بُعد محددة.
لذلك ينبغي التمييز بين مستويات الاختراق الأربعة المختلفة
المستوى | المعنى | الأدلة في هذه الحالة |
الوصول إلى الشبكة | الوصول إلى شبكة على متن السفينة | مدعوم بالبيانات الأمريكية |
اضطراب تكنولوجيا المعلومات | التدخل في الاتصالات أو الأنظمة الإدارية | مبلغ عنه جزئياً |
الوصول إلى التكنولوجيا التشغيلية (OT) | الوصول إلى شبكات الآلات/التحكم | غير مثبت علناً |
التلاعب بالعملية الفيزيائية | التعديل الفعلي لعمليات الدفع أو الملاحة أو الشحن | غير مثبت علناً |
هذا التمييز أكثر أهمية من السؤال الدراماتيكي حول ما إذا كان بإمكان المهاجم نظرياً "الاستيلاء على سفينة".
أكدت الأدميرال إيمي غريبل أن أنظمة السفن المترابطة يمكن أن تخلق مساراً من الاختراق السيبراني إلى عواقب تتعلق بالسلامة. لكن تصريحها يصف حالة الخطر، وليس دليلاً على أن السفينتين في هذه الحالة تم التحكم فيهما عن بُعد.
الادعاءات المتعلقة بغرفة المحرك
يتعلق الادعاء الأكثر أهمية من الناحية التقنية بغرفة محرك ناقلة VL Prosperity.
حيث أفادت وكالة مهر أن المهاجمين:
· خفضوا تدفق تبريد المحرك؛
· زادوا سرعة المحرك؛
· تدخلوا في أنظمة الوقود؛
· تدخلوا في أنظمة زيت المحرك.
تستحق هذه الادعاءات التدقيق ولكن لا ينبغي تحويلها إلى نتائج مؤكدة.
وهناك عدة احتمالات:
· قد تصف الادعاءات تلاعباً حقيقياً بأنظمة الآلات.
· قد تصف اضطراباً مؤقتاً أو قراءات شاذة بدلاً من التحكم المباشر.
· قد تمثل فهماً غير كامل أو غير دقيق لما حدث.
· قد تعكس معلومات تم الكشف عنها أثناء تحقيق مستمر.
· قد تكون مزيجاً من نشاط سيبراني حقيقي وتفسير تقني غير دقيق.
ولا تسمح الأدلة العامة حالياً بالفصل بين هذه الاحتمالات.
والأهم من ذلك، أن غياب العواقب الفيزيائية المؤكدة علناً لا يثبت تلقائياً أن التكنولوجيا التشغيلية (OT) لم تُمس. وبالمثل، فإن وجود اختراق للشبكة لا يثبت تلقائياً أنه تم الوصول إلى التكنولوجيا التشغيلية.
هذا الغموض هو بالتحديد السبب في أن التحقيق الفيدرالي فحص كلاً من تكنولوجيا المعلومات والتكنولوجيا التشغيلية.
التحقيق في الصلة الإيرانية
تحقق الولايات المتحدة فيما إذا كانت إيران مسؤولة أو متورطة.
وأفادت صحيفة وول ستريت جورنال أن المسؤولين الأمريكيين كانوا يحققون في تورط إيراني محتمل. وتشير التقارير نفسها إلى أن السلطات الأمريكية لم تنسب الهجمات علناً إلى إيران.
أدلة الإسناد المتاحة حالياً
الدليل | التقييم |
التحقيق الأمريكي في تورط إيراني محتمل | مبلغ عنه |
تحديد الولايات المتحدة لجهات فاعلة سيبرانية أجنبية | مؤكد |
تقارير وسائل الإعلام الإيرانية عن حادثة VL Prosperity | مؤكد |
تحديد وسائل الإعلام الإيرانية لآثار تقنية محددة | مؤكد كتقرير إعلامي، وليس كحقيقة |
أدلة عامة على برمجيات خبيثة/C2 تربط إيران بالحادثة | لم يُكشف عنها |
أدلة عامة على عناوين IP/بنية تحتية تربط إيران بالحادثة | لم يُكشف عنها |
إسناد أمريكي علني للحكومة/مجموعة إيرانية | لم يتم تحديد أي منها |
إعلان جهة تهديد مسؤوليتها | لم يتم تحديد أي منها |
إن حقيقة قيام وسائل الإعلام الإيرانية بنشر تفاصيل حول الحادثة هي أمر ذو صلة بالتحقيق، ولكنها ليست دليلاً جنائياً على الإسناد في حد ذاتها.
كما لا توجد أدلة علنية تثبت أن التقارير جاءت من اتصالات تم اعتراضها، أو مصدر استخباراتي، أو معرفة مباشرة بالمهاجمين.
لذلك:
لا يزال الإسناد غير محسوم.
الموقف التحليلي المناسب هو أن التورط الإيراني هو فرضية تحقيق نشطة.
تخطيط إطار MITRE ATT&CK
لا ينبغي استخدام إطار MITRE ATT&CK لسد الثغرات في التحقيق.
لذلك يُميز التخطيط التالي بين ما هو قابل للتطبيق بشكل محتمل وما تم إثباته بالفعل.
التقنية | المعرف | الأهمية | الحالة |
استغلال التطبيقات المواجهة للإنترنت | T1190 | يمكن تطبيقها في حال استغلال تطبيق أو جهاز متصل بالإنترنت ومكشوف | محتمل / لم يتم الكشف عن أدلة |
الحسابات الصالحة | T1078 | يمكن تطبيقها في حال استخدام بيانات اعتماد مسروقة أو مخترقة | محتمل / لم يتم الكشف عن أدلة |
الخدمات عن بُعد | T1021 | يمكن تطبيقها في حال استخدام الخدمات عن بُعد للحركة الجانبية | محتمل / لم يتم الكشف عن أدلة |
تعديل المعايير | T0836 | ذات صلة بالادعاء المبلغ عنه بشأن التلاعب بمعايير الآلات/التحكم | ادعاء لم يتم التحقق منه |
يُعرّف إطار MITRE التقنية T0836 بأنها تعديل المعايير المستخدمة لتوجيه أجهزة أنظمة التحكم الصناعية (ICS). وهي بالتالي ذات صلة من الناحية النظرية بادعاء غرفة المحرك، ولكن تخطيط التقنية لا يعني بالضرورة حدوثها.
وبالمثل، لا ينبغي تقديم التقنيات T1190 وT1078 وT1021 كخطوات هجومية مُعاد بناؤها دون وجود أدلة تظهر استخدام تلك الآليات.
سطح الهجوم للتكنولوجيا التشغيلية (OT) البحرية
على الرغم من أن البنية الهندسية للسفينتين غير موثقة علناً، إلا أن المشغلين البحريين يحتاجون عادةً إلى إدارة المخاطر السيبرانية عبر العديد من مجالات التكنولوجيا المتصلة.
ويمكن أن تشمل هذه المجالات ما يلي:
· اتصالات الأقمار الصناعية؛
· تكنولوجيا المعلومات الإدارية على متن السفينة؛
· شبكات الطاقم؛
· أنظمة الملاحة؛
· مراقبة المحركات والآلات؛
· أنظمة التحكم في الدفع؛
· أنظمة التحكم في الشحن؛
· أنظمة مياه الاتزان (البلست)؛
· محطات العمل الهندسية؛
· اتصالات دعم الموردين عن بُعد؛
· روابط البيانات بين البر والسفينة؛
· الوسائط القابلة للإزالة؛
· منصات إدارة الأسطول.
وبالتالي فإن السؤال الأمني ذو الصلة ليس مجرد:
"هل السفينة متصلة بالإنترنت؟"
بل هو:
"ما هي الأنظمة المتصلة التي يمكنها الاتصال بالأنظمة التي تؤثر على التشغيل الآمن للسفينة، وتحت أي ضوابط؟"
تستخدم إرشادات المنظمة البحرية الدولية بشأن المخاطر السيبرانية البحرية نهجاً لإدارة المخاطر يشمل التحديد والحماية والكشف والاستجابة والتعافي. كما أقرت المنظمة صراحة بأن المخاطر السيبرانية تقع ضمن بيئة إدارة السلامة الأوسع نطاقاً للشحن.
الحدود بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية سؤال بالغ الأهمية
السؤال التقني المركزي في هذا الحادث هو ما إذا كان الاختراق قد ظل داخل شبكات المعلومات أم انتقل إلى التكنولوجيا التشغيلية.
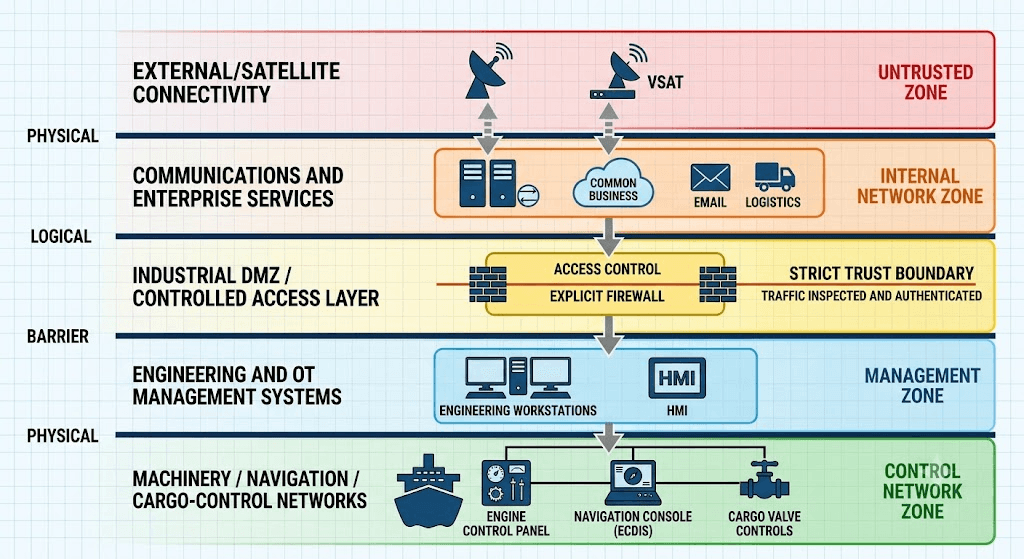
يجب تحديد التطبيق الدقيق من خلال تقييم المخاطر الخاص بكل سفينة.
قد يكون الصمام الثنائي للبيانات مناسباً لبعض بنيات المراقبة أحادية الاتجاه، ولكن لا ينبغي ألا يُقدم كمتطلب عالمي للتكنولوجيا التشغيلية البحرية. وبالمثل، فإن عزل أجهزة الكمبيوتر المحمولة التشخيصية تماماً (air-gapping) ليس واقعياً دائماً من الناحية التشغيلية.
بدلاً من ذلك، يجب أن يكون الهدف الأمني هو:
· تقليل الاتصالات غير الضرورية؛
· التحكم الصارم في الوصول عن بُعد؛
· مصادقة المستخدمين ذوي الصلاحيات المتميزة؛
· تجزئة الأنظمة وفقاً للمخاطر التشغيلية؛
· مراقبة اتصالات التكنولوجيا التشغيلية؛
· التحكم في الوسائط القابلة للإزالة؛
· الحفاظ على نظام احتياطي يدوي آمن؛
· التحقق من التغييرات في أنظمة التحكم الحساسة؛
· الحفاظ على القدرة على التعافي.
عواقب السلامة: النظرية مقابل الملاحظة
الخطر | العواقب المحتملة | الأدلة في هذا الحادث |
التلاعب بالدفع | فقدان السرعة/التحكم، أو التصادم، أو الجنوح | غير مثبت |
اختراق نظام الملاحة | الانحراف عن المسار أو تدهور الملاحة | غير مثبت |
التلاعب بالآلات | تلف المعدات أو فقدان الدفع | زعمتها وسائل الإعلام الإيرانية؛ ولم يتم التحقق منها بشكل مستقل |
انقطاع الاتصالات | فقدان القدرة على الاتصال العادي | أُبلغ عنه لناقلة VL Prosperity، ولم يتم التحقق منه بشكل مستقل في النتائج الأمريكية العامة |
التلاعب بنظام الشحن | مشاكل في نقل الشحنات أو احتوائها | غير مثبت |
حريق/انفجار | عواقب فيزيائية وبيئية شديدة | خطر نظري؛ ولم يتم الإبلاغ عن أي منها |
حادث يتعلق بسلامة الطاقم | إصابة أو استجابة طارئة | لم يتم الإبلاغ عن أي منها |
تسرب بيئي | حادث تلوث بالنفط/الغاز البترولي المسال | لم يتم الإبلاغ عن أي منها |
يجب أن يظل هذا التمييز واضحاً طوال المقال.
إن العواقب السيبرانية-الفيزيائية المحتملة حقيقية. لكن الأدلة العامة لا تظهر حدوثها في هذا الحادث.
لماذا يكتسب مضيق جبل طارق أهمية
مضيق جبل طارق هو ممر بحري ذو أهمية استراتيجية يربط البحر الأبيض المتوسط بالمحيط الأطلسي.
وأفادت صحيفة وول ستريت جورنال أن ما يقرب من 300 سفينة تعبر الممر المائي يومياً، مما يوضح حجم حركة المرور البحرية عبر هذا الممر.
بالنسبة للمدافعين السيبرانيين، لا تكمن الأهمية ببساطة في أن المضيق ضيق جغرافياً.
فالسفينة العابرة تواجه قيوداً مختلفة في الاستجابة مقارنة بالمنشأة البرية:
· قد لا يتواجد المهندسون المتمركزون في البر على الفور؛
· الوصول المادي للأنظمة محدود؛
· قد يكون اتصال الشبكة متقطعاً أو ضعيفاً؛
· يجب على الطاقم الحفاظ على الملاحة الآمنة أثناء التحقيق في الحادثة؛
· يجب أن تتزامن الاستجابة السيبرانية مع الهندسة البحرية وإجراءات السلامة؛
· قد يكون من الصعب الحفاظ على الأدلة دون تعطيل العمليات.
وهذا ما يجعل الاستجابة للحوادث على متن السفن تخصصاً تشغيلياً متميزاً.
التطور الأهم: التحقيق السيبراني في عرض البحر
أحد الجوانب الأكثر أهمية في هذه الحادثة ليس الادعاء غير المؤكد بالتلاعب بالمحرك عن بُعد.
بل هو قرار الحكومة الأمريكية بإجراء تحقيق سيبراني متخصص على متن السفينتين بعد دخولهما خليج المكسيك.
وضم فريق خفر السواحل متخصصين سيبرانيين وأفراد إنفاذ قانون ومفتش سفن، في حين شارك أفراد من فريق العمل السيبراني التابع لمكتب التحقيقات الفيدرالي في التحقيق. وفحص الفريق بيئات تكنولوجيا المعلومات والتكنولوجيا التشغيلية.
وهذا يدل على متطلب متزايد الأهمية للمشغلين البحريين:
قد يتحول الحادث السيبراني على متن السفينة إلى مشكلة استجابة فيزيائية للحوادث.
وقد يتطلب التحقيق أفراداً يفهمون:
· الأدلة الجنائية للشبكات؛
· هندسة السفن؛
· بنية التكنولوجيا التشغيلية (OT)؛
· الملاحة؛
· التحكم في الآلات؛
· حفظ الأدلة؛
· السلامة البحرية؛
· عمليات الموانئ.
وهذا التقارب هو بلا شك الدرس التشغيلي الأكثر أهمية من هذه الحالة.
ما تكشفه هذه الحادثة عن الأمن السيبراني البحري
اختراق الشبكة ليس هو نفسه التحكم في السفينة
يجب أن يظل التمييز بين الوصول، والاستمرارية، والوصول إلى التكنولوجيا التشغيلية، والتلاعب الفيزيائي واضحاً وصريحاً.
حدود تكنولوجيا المعلومات/التكنولوجيا التشغيلية تتطلب أدلة، وليس افتراضات
يمكن أن تتمتع السفينة باتصال كبير دون توفير مسار مباشر للدفع أو الملاحة.
يمكن أن تتطلب الحوادث السيبرانية تدخلاً فيزيائياً
تُظهر الاستجابة الأمريكية أن السلطات قد تحتاج إلى فحص الأنظمة على متن السفينة مباشرة عندما يُشتبه في اختراق شبكتها.
يجب أن تكون الاستجابة السيبرانية البحرية مدركة للجانب التشغيلي
إن التحقيق في سفينة مخترقة يختلف عن التحقيق في شبكة مكتبية مخترقة.
يستحق اتصال الأطراف الخارجية تدقيقاً خاصاً
يمكن لإدارة الأسطول ودعم الشركات المصنعة للمعدات الأصلية (OEM) واتصالات الهندسة عن بُعد أن تخلق مسارات مشروعة تتطلب مصادقة قوية وتجزئة وتفويضاً ومراقبة.
المرونة تهم بقدر أهمية الوقاية
يجب أن تكون السفينة قادرة على الحفاظ على العمليات الآمنة عندما تصبح الأنظمة الرقمية غير متوفرة أو غير موثوقة.
التوصيات الدفاعية
الاستجابة المناسبة ليست فصل كل سفينة عن كل شبكة خارجية.
بل هي جعل الاتصال خاضعاً للتحكم والمراقبة وقابلاً للاسترداد.
1. وضع جرد كامل لأصول السفينة السيبرانية
تحديد:
· أنظمة تكنولوجيا المعلومات؛
· أنظمة التكنولوجيا التشغيلية؛
· أنظمة الملاحة؛
· أنظمة التحكم في الآلات؛
· أنظمة الشحن؛
· معدات الاتصالات؛
· محطات العمل الهندسية؛
· بوابات الوصول عن بُعد؛
· اتصالات الموردين؛
· واجهات الوسائط القابلة للإزالة.
وينبغي ربط الأصول الحساسة بالعواقب التشغيلية.
2. تجزئة شبكات السفن وفقاً للمخاطر التشغيلية
فصل ما يلي، حيثما كان ذلك مناسباً من الناحية الفنية والتشغيلية:
· شبكات الطاقم/الرفاهية؛
· تكنولوجيا المعلومات الإدارية؛
· الاتصالات؛
· الملاحة؛
· الهندسة؛
· التحكم في الآلات؛
· أنظمة التحكم في الشحن.
استخدام قنوات خاضعة للتحكم ووصول مراقب بين المناطق.
3. القضاء على الوصول الدائم عن بُعد غير الضروري
يجب أن يستخدم وصول الموردين ما يلي:
المصادقة القوية؛
الحد الأدنى من الصلاحيات؛
الوصول المحدد بوقت؛
مضيفي القفز الخاضعين للتحكم؛
سير عمل الموافقات؛
تسجيل الجلسات؛
مراقبة الوصول.
4. مراقبة التكنولوجيا التشغيلية بشكل سلبي (Passive)
يجب أن تحدد مراقبة التكنولوجيا التشغيلية أنماط الاتصال العادية وتكشف عن:
اتصالات محطات العمل الهندسية غير المتوقعة؛
تغييرات التكوين غير المصرح بها؛
حركة مرور التحكم غير العادية؛
الأجهزة الجديدة؛
الجلسات غير المتوقعة عن بُعد؛
التغييرات في المعايير الحساسة.
5. تعزيز ضوابط الوسائط القابلة للإزالة
يجب جرد أجهزة USB الهندسية وفحصها والتحكم فيها قبل إدخالها في البيئات الحساسة.
6. بناء إجراءات استجابة للحوادث خاصة بكل سفينة
يجب أن تجيب الخطط على:
من يعلن عن وقوع حادث سيبراني؟
من يمكنه عزل الشبكة؟
من يتحكم في الآلات إذا أصبحت الأنظمة الرقمية غير متوفرة؟
كيف يتم حفظ الأدلة؟
متى يتم إخطار مشغل السفينة؟
متى يتم الاتصال بالسلطات؟
كيف تستمر السفينة بأمان أثناء إجراء الفحوصات الجنائية؟
7. التدرب على النظام الاحتياطي اليدوي
يجب أن تشمل التدريبات السيبرانية سيناريوهات تعطل الشبكة بدلاً من التوقف عند محاكاة برمجيات فدية تكنولوجيا المعلومات فقط.
الهدف ليس مجرد استعادة الخادم.
بل هو الحفاظ على التشغيل الآمن للسفينة.
بنية أمنية عملية للتكنولوجيا التشغيلية (OT) البحرية
يجب أن تركز البنية المرجعية على التجزئة، والوصول الخاضع للتحكم، والرؤية، بدلاً من افتراض أن كل سفينة تتطلب نفس الأجهزة.
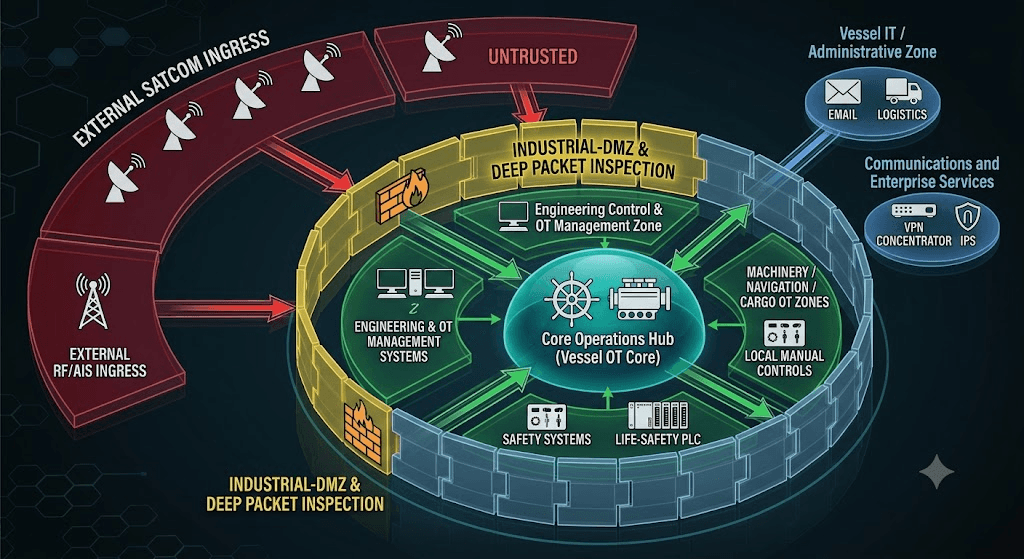
يجب أن تكون الاتصالات عبر المناطق مصرحاً بها ومراقبة ومحدودة صراحة.
بالنسبة لبنيات المراقبة، يمكن التفكير في تدفقات البيانات أحادية الاتجاه حيث توفر قيمة تشغيلية دون إدخال مسارات تحكم غير ضرورية.
يجب تحديد ذلك من خلال الهندسة وتحليل المخاطر الخاص بكل سفينة بدلاً من فرضها كبنية عامة.
برنامج الأمن السيبراني البحري لمدة 30-90-180 يوماً
الفترة | الأولوية |
0–30 يوماً | جرد الاتصالات الخارجية، ومسارات الوصول عن بُعد، وأصول التكنولوجيا التشغيلية الحساسة، والحسابات ذات الامتيازات |
30–90 يوماً | مراجعة التجزئة، ووصول الموردين، والمصادقة متعددة العوامل (MFA)، والوسائط القابلة للإزالة، وضوابط محطات العمل الهندسية |
90–180 يوماً | نشر المراقبة السلبية للتكنولوجيا التشغيلية، ووضع إجراءات الاستجابة للحوادث السيبرانية الخاصة بكل سفينة، وإجراء التدريبات |
6–12 شهراً | إجراء تقييمات كاملة للمخاطر السيبرانية للسفن/الأسطول، وتعزيز البنية الهندسية، ودمج المخاطر السيبرانية في عمليات إدارة التشغيل والسلامة |
تؤكد إرشادات المنظمة البحرية الدولية بشأن المخاطر السيبرانية على التحديد المستمر والحماية والكشف والاستجابة والتعافي بدلاً من معاملة الأمن السيبراني كعملية امتثال لمرة واحدة.
أسئلة بلا إجابة
لا تزال هناك عدة أسئلة مركزية في التحقيق:
ما هو ناقل الوصول الأولي؟
هل تم اختراق بيانات الاعتماد؟
هل تم استغلال نظام مواجه للإنترنت؟
هل كانت البنية التحتية لاتصالات الأقمار الصناعية متورطة؟
هل كان هناك اتصال مع مورد أو نظام إدارة أسطول؟
هل وصل المهاجمون إلى شبكات التكنولوجيا التشغيلية؟
هل تم اختراق أي من أجهزة PLC أو واجهات HMI أو محطات العمل الهندسية؟
هل كان انقطاع الاتصالات المبلغ عنه ناتجاً مباشرة عن نشاط ضار؟
هل تم تعديل معايير المحرك بالفعل؟
هل تم اختراق ناقلة Kohaku باستخدام الآلية نفسها؟
هل تعرضت سفن أخرى في الأسطول نفسه للخطر؟
هل حدد المحققون آليات للاستمرارية؟
هل تم استرداد عينات من البرمجيات الخبيثة؟
هل ستنشر السلطات مؤشرات الاختراق (IoCs) أو النتائج الجنائية؟
ما الأدلة التي تدعم التحقيق في التورط الإيراني المحتمل؟
وإلى أن تتم الإجابة على هذه الأسئلة، فإن أي إعادة بناء مفصلة لسلسلة الهجوم تظل مؤقتة.
تقييم شيلد وورك تيك (Shieldworkz)
تدعم الأدلة المتاحة استنتاجاً أضيق مما تشير إليه بعض التقارير الأولية.
تعرضت سفينتان تجاريتان لنقل الطاقة كانتا متجهتين إلى الولايات المتحدة لاختراق سيبراني مشتبه به كبير بما يكفي لاستدعاء تحقيقات سيبرانية متخصصة من خفر السواحل ومكتب التحقيقات الفيدرالي. وحددت السلطات الأمريكية جهات فاعلة سيبرانية أجنبية وفحصت بيئات تكنولوجيا المعلومات والتكنولوجيا التشغيلية. ولم يتم الإبلاغ علناً عن أي اضطراب تشغيلي، أو عدم استقرار في السفن، أو خطر مادي على الطواقم، أو تأثير بيئي.
أما الادعاء الأكثر دراماتيكية بأن المهاجمين تلاعبوا بأنظمة الدفع وغرفة المحرك على متن ناقلة VL Prosperity فلا يزال غير مؤكد في السجل العام.
وبالمثل، يظل التورط الإيراني فرضية تحقيق. لذلك لا يعتمد الدرس الاستراتيجي على إثبات نجاح المهاجم في السيطرة على ناقلة.
الدرس الأكثر إلحاحاً هو أن السفن التجارية هي بيئات سيبرانية-فيزيائية يمكن أن يتطلب اختراق شبكاتها نفس المزيج من الأدلة الجنائية الرقمية، وخبرة التكنولوجيا التشغيلية، والتقييم الهندسي، والاستجابة للسلامة المرتبطة عادةً بالمنشآت الصناعية.
بالنسبة لمشغلي الأساطيل، فإن السؤال الرئيسي ليس ما إذا كان كل هجوم سيبراني يمكن أن يتسبب في تصادم.
بل هو ما إذا كان بإمكان المهاجم الانتقال من نظام اتصالات أو معلومات مخترق إلى نظام يؤثر على الملاحة الآمنة أو الدفع أو عمليات الشحن — وما إذا كان بإمكان المشغل اكتشاف هذا الانتقال واحتوائه والتعافي منه قبل أن يتحول إلى حادث تشغيلي.
هذا هو الحد الأمني الذي يستحق الاهتمام الأكبر.
ما يجب على المشغلين البحريين تعلمه من الحادثة
الأولويات العملية واضحة ومباشرة:
· معرفة ما هو متصل.
· معرفة الاتصالات التي يمكنها الوصول إلى التكنولوجيا التشغيلية.
· التحكم في من يمكنه الوصول إليها.
· مراقبة التغييرات في الأنظمة الحساسة.
· الحفاظ على نظام احتياطي يدوي آمن.
· الاستعداد للتحقيق في سفينة أثناء استمرار تشغيلها.
· التعامل مع المخاطر السيبرانية كجزء من المخاطر التشغيلية والسلامة، وليس مجرد مسألة تكنولوجيا معلومات.
يضع إطار المنظمة البحرية الدولية للمخاطر السيبرانية البحرية المخاطر السيبرانية صراحة ضمن الهدف الأوسع المتمثل في الشحن الآمن والمرن.
موارد شيلد وورك تيك للتكنولوجيا التشغيلية (OT) البحرية
للقراء الذين يتطلعون إلى ترجمة هذه الدروس إلى برنامج أمن تكنولوجيا تشغيلية، فإن موارد شيلد وورك تيك التالية ذات صلة مباشرة:
أمن التكنولوجيا التشغيلية وأنظمة التحكم الصناعية (OT/ICS) للموانئ والبنية التحتية البحرية — إرشادات تغطي جرد الأصول، والتجزئة، ومرونة الملاحة، ووصول الموردين، ومراقبة التكنولوجيا التشغيلية والتعافي.
دليل تقييم المخاطر السيبرانية للتكنولوجيا التشغيلية البحرية IEC 62443-3-2 — يركز على تقييم مخاطر التكنولوجيا التشغيلية البحرية، وجرد الأصول، والمناطق والقنوات، وتصنيف المخاطر وتخطيط معالجتها.
تأمين الموانئ والمحطات البحرية الحديثة — مخطط متوافق مع معيار IEC 62443 يغطي بنية التكنولوجيا التشغيلية البحرية، والتجزئة، ورؤية الأصول، والاستعداد للحوادث.
المورد الرئيسي لشيلد وورك تيك:
أمن التكنولوجيا التشغيلية وأنظمة التحكم الصناعية (OT/ICS) للموانئ والبنية التحتية البحرية
المصادر وقاعدة الأدلة
ينبغي قراءة هذا التحقيق وفقاً للتسلسل الهرمي التالي للأدلة:
المصادر الأولية / الرسمية
بيانات خفر السواحل الأمريكي بشأن صعود السفن للأمن السيبراني والنتائج.
بيانات مكتب التحقيقات الفيدرالي بشأن الصعود إلى السفينتين.
إرشادات المنظمة البحرية الدولية (IMO) بشأن المخاطر السيبرانية البحرية.
التقارير عالية الجودة
تحقيق صحيفة وول ستريت جورنال المستند إلى مسؤولين أمريكيين.
تقارير رويترز حول اختراق السفينتين واستجابة الحكومة.
تقارير سي بي إس نيوز التي تتضمن بيانات خفر السواحل ومعلومات السفينتين.
التقارير الثانوية: تقارير جيروزاليم بوست المستندة إلى تحقيق وول ستريت جورنال.
تقارير الصناعة البحرية بشأن هويات السفن وادعاءات وسائل الإعلام الإيرانية.
مواد مصدر الادعاءات
تقارير وكالة مهر للأنباء بشأن الهجوم المزعوم في 7 أغسطس وآثاره على غرفة المحرك.
ولا ينبغي معاملة الأدلة كمتساوية عبر هذه الفئات. وعلى وجه الخصوص، فإن الادعاءات المتعلقة بالتلاعب بالمحرك تنبع من وسائل الإعلام الإيرانية ومصدر من الطاقم لم يذكر اسمه، وتظل غير مؤكدة في السجل العام.
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






