

معيار IEC 62443 للتصنيع الدوائي: تأمين التكنولوجيا التشغيلية (OT) للإنتاج الحرج


فريق شيلدوركز
لا يعمل خط إنتاج الأدوية مثل أرضية المصنع التقليدية؛ فكل جهاز تحكم، ومستشعر، ومعيار لوصفة طبية يرتبط بعملية معتمدة يعتمد عليها في النهاية المنظمون والمدققون والمرضى على حد سواء. وعندما تتعرض التكنولوجيا التشغيلية (OT) في هذه البيئة للاختراق، فنادراً ما تقتصر العواقب على توقف العمل فحسب. بل يمكن التشكيك في سجلات الدفعات الإنتاجية، والنزاع حول جودة المنتج، وفي أسوأ الحالات، قد تصبح سلامة الأدوية الجاهزة موضع شك. وهذا هو السبب تحديداً في أن معيار IEC 62443، وهو سلسلة المعايير المعترف بها دولياً لأمن أنظمة التحكم والأتمتة الصناعية، قد أصبح مرجعاً رئيسياً لمصنعي الأدوية لبناء نهج دفاعي قائم على المخاطر لأمن التكنولوجيا التشغيلية.
تستعرض هذه المدونة المخاطر الفريدة التي تواجه بيئات إنتاج الأدوية، وتوضح كيفية تطبيق إطار عمل IEC 62443 على أنظمة التصنيع المعتمدة، وتقدم توصيات عملية ومجرّبة ميدانياً يمكن لقادة أمن التكنولوجيا التشغيلية، ومديري المصانع، ورؤساء أمن المعلومات (CISOs) العمل بموجبها دون تعطيل استمرارية الإنتاج أو جودة المنتج.
لماذا يحتاج تصنيع الأدوية إلى معيار IEC 62443
تقع مصانع الأدوية عند تقاطع غير مألوف بين تخصصين متطلبين للغاية. فمن جهة، هناك أتمتة العمليات، حيث تقوم أجهزة التحكم المنطقية القابلة للبرمجة (PLCs)، وأنظمة التحكم الموزعة (DCS)، ومنصات سكادا (SCADA) بإدارة درجات الحرارة والضغط والخلط وأحجام التعبئة بدقة متناهية. ومن جهة أخرى، هناك إطار عمل تنظيمي مبني على الاعتماد والتوثيق، حيث يمكن أن يؤدي أي تغيير في نظام مؤهل إلى إطلاق دورات من التوثيق والاختبار والموافقة تستغرق أسابيع أو أشهراً.
وقد تم تطوير معيار IEC 62443 خصيصاً لمثل هذا النوع من البيئات. وعلى عكس أطر أمن تكنولوجيا المعلومات العامة، فقد كُتب هذا المعيار مع مراعاة واقع أنظمة التحكم الصناعية: دورات حياة المعدات الطويلة، والعمليات الحساسة للسلامة، ومتطلبات الاتصال الحتمية، وحقيقة أنه لا يمكن ببساطة إعادة تشغيل نظام التحكم أو تحديثه في أي وقت دون تخطيط دقيق. بالنسبة لمصنعي الأدوية، فإن هذا يجعل معيار IEC 62443 مناسباً تماماً لأنه يوفر منهجية مهيكلة قائمة على المخاطر بدلاً من قائمة تدقيق صارمة تتجاهل الواقع التشغيلي.
كما زادت الهيئات التنظيمية التي تشرف على تصنيع الأدوية من تركيزها على سلامة البيانات وأمن الأنظمة كجزء من توقعات ممارسات التصنيع الجيدة (GMP). وبات المفتشون الذين يراجعون سجلات الدفعات الإلكترونية يتساءلون بشكل متزايد عن كيفية حماية الشركات المصنعة للأنظمة التي تولد هذه البيانات وتخزنها وتنقلها. ويمنح إظهار التوافق مع معيار دولي معترف به مثل IEC 62443 قادة أمن التكنولوجيا التشغيلية إجابة موثوقة وقابلة للتدقيق على هذا السؤال.
إطار عمل مبني على المناطق والقنوات ومستويات الأمن
يتمحور معيار IEC 62443 حول فكرة أساسية مفادها أنه لا تحتاج كل الأنظمة في المصنع إلى نفس المستوى من الحماية، كما لا يمكن تحقيق ذلك عملياً. وبدلاً من التعامل مع بيئة التكنولوجيا التشغيلية بأكملها كشبكة مسطحة واحدة، يقدم المعيار مفهوم "المناطق" (Zones)، وهي مجموعات منطقية أو مادية من الأصول التي تشترك في متطلبات أمنية متشابهة، و"القنوات" (Conduits)، وهي مسارات اتصال محددة تربط بين تلك المناطق.
على سبيل المثال، قد يتم تجميع قسم التخمير في منطقة خاصة به منفصلة عن خط التعبئة والتغليف، ويكون كلاهما منفصلاً عن شبكة مختبر مراقبة الجودة. وتمر الاتصالات بين هذه المناطق عبر قنوات يمكن مراقبتها وتقييدها والتحكم فيها، بدلاً من السماح بمرور حركة البيانات دون قيود عبر شبكة المصنع بأكملها.
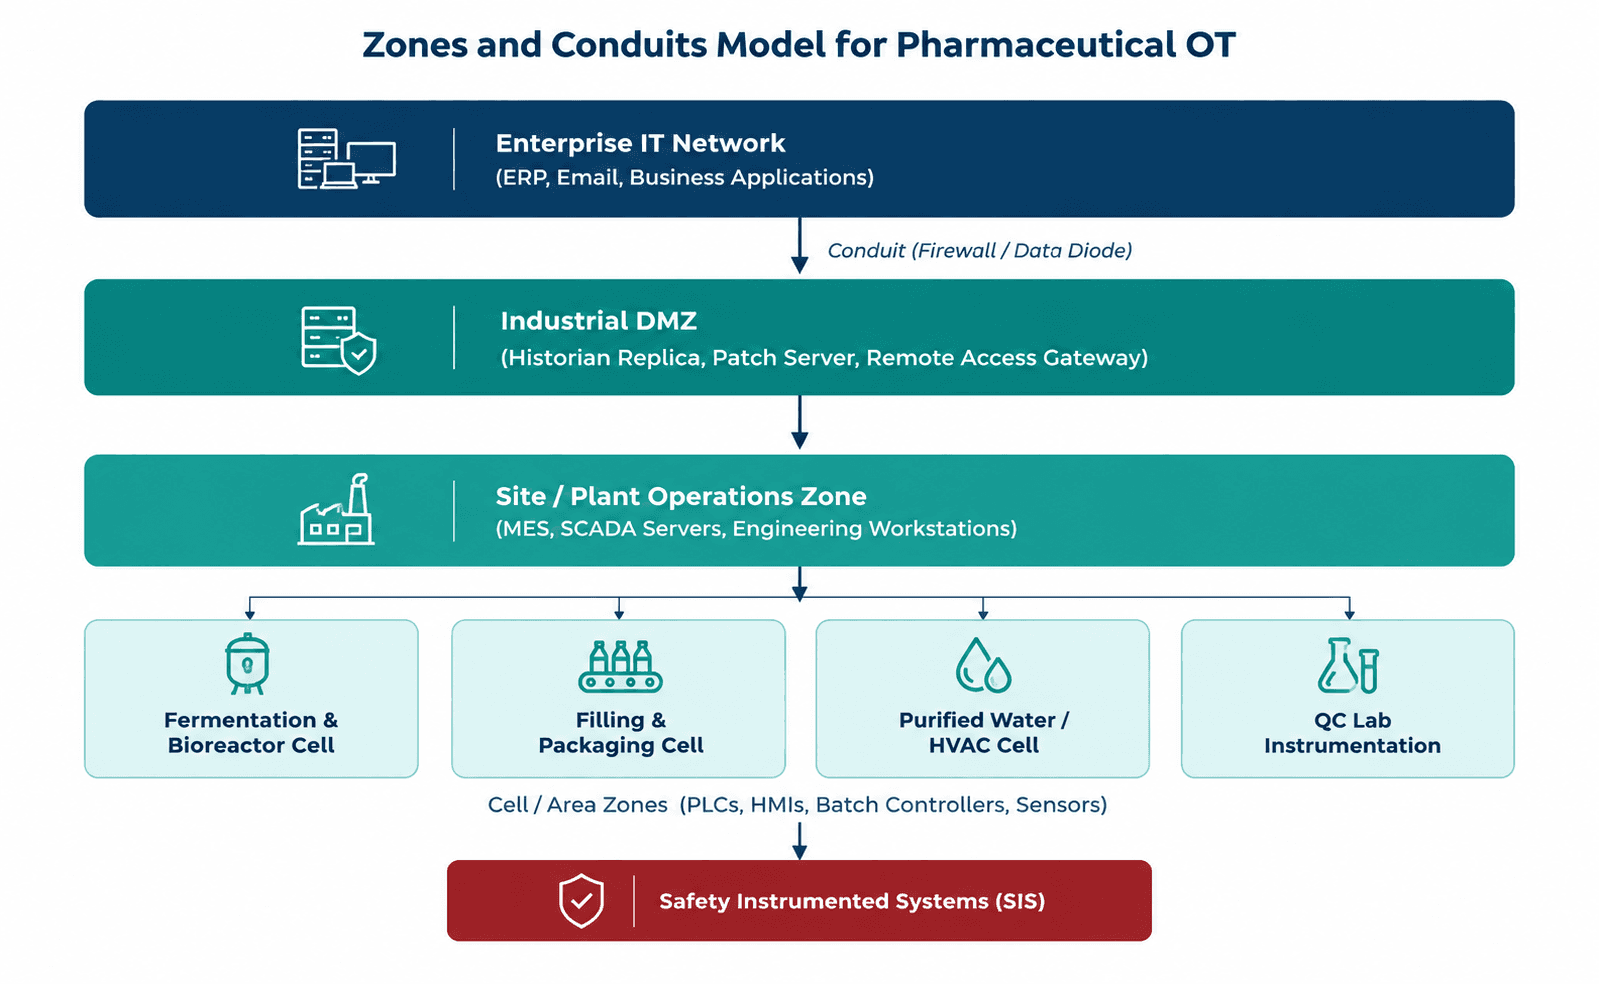
الشكل 1: هيكلية تمثيلية للمناطق والقنوات لبيئة إنتاج الأدوية
يتم بعد ذلك تخصيص مستوى أمني مستهدف لكل منطقة، يتراوح من SL 0 إلى SL 4، بناءً على مدى تعقيد التهديد الذي يجب أن تقاومه المنطقة. فقد يحتاج خط التعبئة والتغليف الذي يواجه حداً أدنى من التعرض الخارجي إلى المستوى SL 1 أو SL 2 فقط، بينما قد تتطلب المنطقة التي تحتوي على أنظمة إدارة الوصفات أو المتصلة بوصول الموردين الخارجيين المستوى SL 3. يتيح هذا النهج المتدرج توجيه الاستثمار الأمني إلى الأماكن الأكثر أهمية، بدلاً من تطبيق ضوابط موحدة في كل مكان بغض النظر عن المخاطر الفعلية.
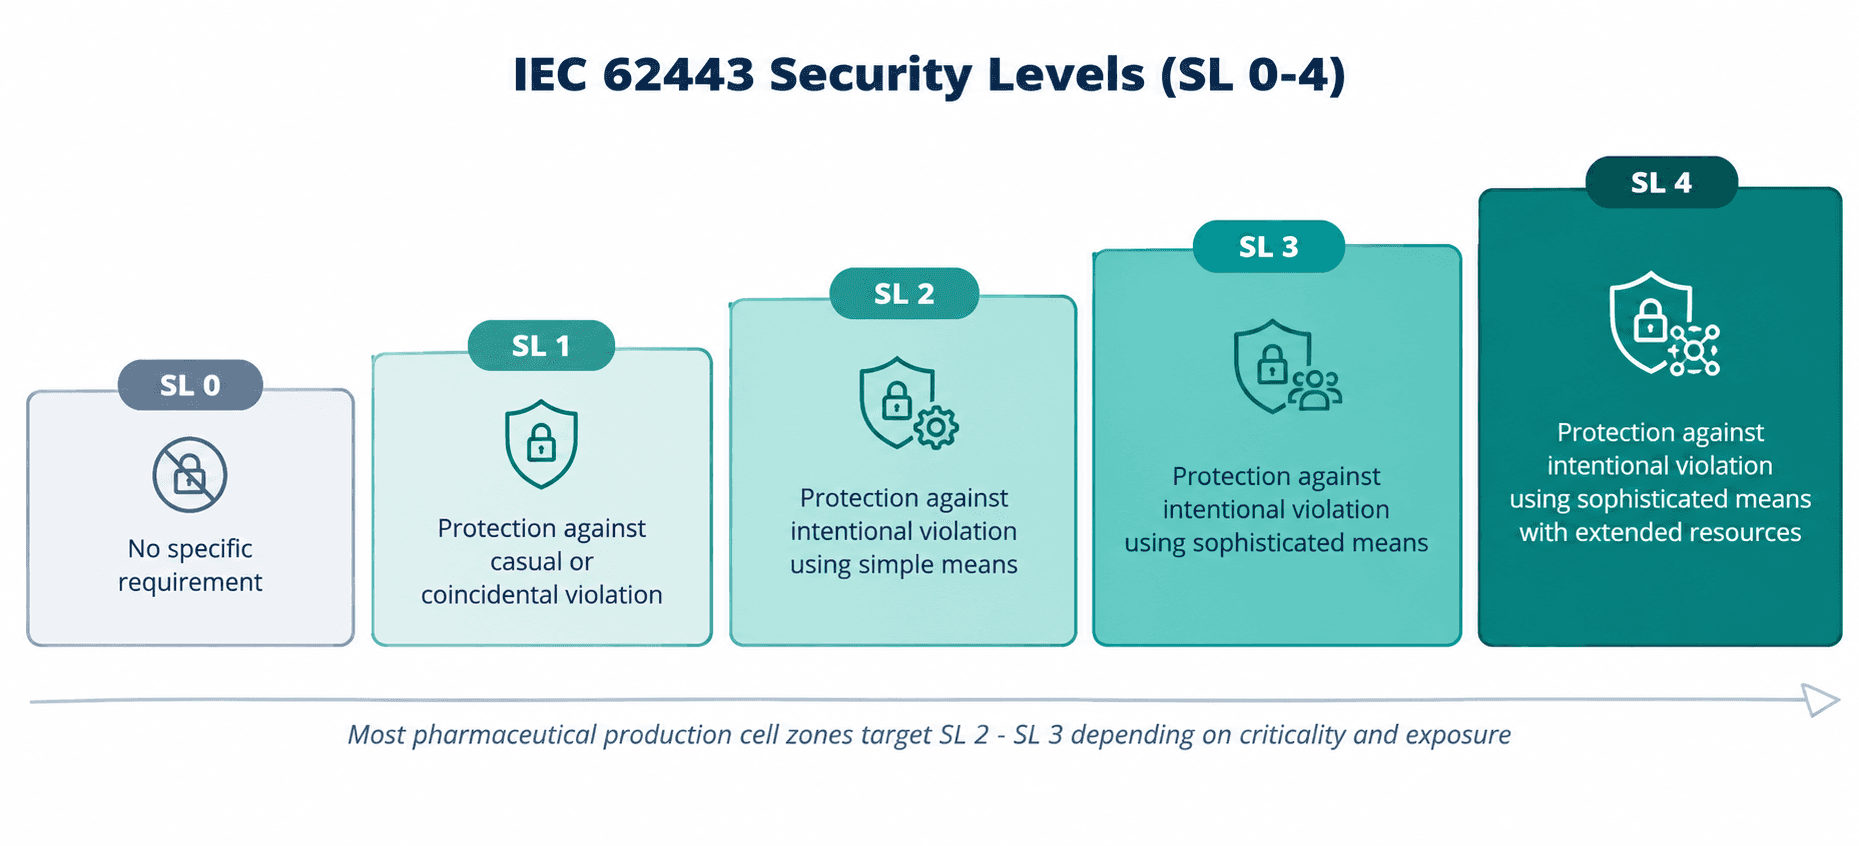
الشكل 2: تصف مستويات الأمن في معيار IEC 62443 مدى تعقيد التهديد الذي صُممت المنطقة لمقاومته
جدوى الأعمال: لماذا يتجاوز هذا الأمر مجرد الامتثال
من السهل حصر أمن التكنولوجيا التشغيلية في إطار عملية امتثال، وهي مجرد قائمة تدقيق لإرضاء المدقق مرة واحدة في السنة. ولكن في قطاع تصنيع الأدوية، فإن هذا التصور يقلل من حجم المخاطر بشكل كبير. إذ يمكن لحادث أمني خطير واحد في التكنولوجيا التشغيلية أن يؤثر على كل جزء من أعمال الشركة في آن واحد، بدءاً من أرضية الإنتاج ووصولاً إلى مجلس الإدارة والعلاقات التنظيمية التي تعتمد عليها الشركة.
استمرارية الإنتاج: يمكن لهجوم بفيروسات الفدية يجبر المصنع على التوقف عن العمل أن يوقف الدفعات الإنتاجية في منتصف العملية، واعتماداً على المنتج، قد يلزم إتلاف المواد قيد المعالجة بدلاً من استئناف العمل عليها
سلامة البيانات: إذا كانت الأنظمة التي تولد سجلات الدفعات الإلكترونية غير موثوقة، فستصبح السجلات نفسها محل شك، مما قد يؤخر طرح المنتج أو يؤدي إلى اتخاذ إجراءات تنظيمية
سلامة المرضى: في السيناريوهات الأكثر خطورة، يمكن أن يؤثر نظام التحكم المخترق على دقة الجرعات، أو ضمان التعقيم، أو الظروف البيئية المرتبطة مباشرة بسلامة المنتج
الموقف التنظيمي: يطرح المفتشون بشكل متزايد أسئلة دقيقة حول أمن الأنظمة أثناء عمليات تدقيق المنشآت، ويمكن أن تؤثر الإجابة الضعيفة على نتائج التفتيش
السمعة وثقة السوق: تجذب اضطرابات التوريد لدى مصنعي الأدوية انتباه مقدمي الرعاية الصحية والمرضى وشركاء القطاع بطريقة يصعب التراجع عن آثارها سريعاً
بالنظر إلى الأمر من هذا المنظور، فإن التوافق مع معيار IEC 62443 لا يتعلق بإرضاء مراجعي المستندات بقدر ما يتعلق بحماية الأساس التشغيلي وسمعة الشركة التي بنيت عليها الأعمال. ويميل قادة أمن التكنولوجيا التشغيلية الذين يمكنهم تقديم دراسة الجدوى هذه بوضوح إلى تأمين الدعم التنفيذي والميزانية اللازمة لإدارة برنامج مستدام، بدلاً من مبادرة قصيرة الأجل تفقد زخمها بعد اجتياز التدقيق الأول.
المخاطر والتحديات ورؤى القطاع
تواجه بيئات التكنولوجيا التشغيلية في قطاع الأدوية مزيجاً فريداً من القيود الفنية والتشغيلية والتنظيمية التي لا توجد بالشكل نفسه في قطاعات التصنيع الأخرى. ويعد فهم هذه التحديات الخطوة الأولى نحو بناء برنامج أمني عملي وقابل للتطبيق بدلاً من برنامج يبدو جيداً على الورق ولكنه يفشل في العمليات اليومية.
مجال التحدي | أهميته في التكنولوجيا التشغيلية للأدوية | الأثر النموذجي على الأعمال |
أنظمة التحكم القديمة | تم اعتماد العديد من أجهزة التحكم في الدفعات، وأجهزة PLCs، ومنصات SCADA منذ سنوات ولا يمكن تحديثها بدون إعادة اعتماد | فترات تعرض طويلة للثغرات الأمنية المعروفة |
المعدات المتصلة ومستشعرات IIoT | تزيد المستشعرات الذكية في أجهزة التخمير، وأجهزة التعقيم، وأنظمة المراقبة البيئية من مساحة الهجوم المعرضة للاختراق | نقاط دخول جديدة خارج نطاق ضوابط الحماية التقليدية |
الشبكات المسطحة أو غير المجزأة بشكل كافٍ | غالباً ما تشترك شبكات الإنتاج والمختبرات والمرافق في نفس مجال البث | يمكن لجهاز مصاب واحد أن يصل إلى خطوط إنتاج متعددة |
وصول الموردين الخارجيين | يحتاج موردو المعدات ومدمجو الأنظمة بشكل متكرر إلى الوصول عن بُعد لإجراء عمليات المعايرة والدعم | تصبح جلسات الوصول عن بُعد غير الخاضعة للرقابة مساراً شائعاً للاختراق |
بيئات التصنيع المعتمدة والمنظمة | يمكن للتغييرات في الأنظمة المعتمدة أن تؤدي إلى عمليات إعادة تأهيل طويلة بموجب متطلبات ممارسات التصنيع الجيدة (GxP) | تتردد فرق الأمن في تطبيق الضوابط، مما يؤخر معالجة الثغرات |
دورات حياة التكنولوجيا الطويلة | غالباً ما تظل معدات الإنتاج في الخدمة لفترة تتراوح بين خمسة عشر وخمسة وعشرين عاماً | تستمر الأنظمة في العمل بشكل روتيني بعد انتهاء الدعم الأمني من المورد |
رؤية محدودة للتكنولوجيا التشغيلية | لا تزال العديد من المصانع تفتقر إلى جرد محدث ومعتمد للأصول المتصلة | لا يمكن تقييم الأصول المجهولة أو مراقبتها أو حمايتها |
المعدات المتصلة تزيد من مساحة الهجوم
يعتمد إنتاج الأدوية الحديث بشكل متزايد على الأجهزة المتصلة. فخطوط التصنيع المستمر، ووحدات المعالجة الحيوية أحادية الاستخدام، وأنظمة المراقبة البيئية، ومنصات إدارة المباني التي تتحكم في فروق الضغط في الغرف النظيفة، كلها متصلة الآن بالشبكة بشكل روتيني لجمع البيانات والتشخيص عن بُعد. وتعد كل نقطة اتصال مسار دخول محتمل، وقد تم تصميم العديد من هذه الأجهزة من قبل موردي المعدات بهدف تحقيق الوظيفة التشغيلية كأولوية أولى بدلاً من الأمن.
الأنظمة القديمة ودورات حياة التكنولوجيا الطويلة
من الشائع العثور على أنظمة تحكم في مصانع الأدوية تعمل بشكل مستمر منذ خمسة عشر عاماً أو أكثر. وقد تم تأهيل هذه الأنظمة وفقاً لتكوينات برمجية ومادية محددة، وأي تغيير، بما في ذلك التحديثات الأمنية، قد يتطلب تحكماً رسمياً في التغيير، واختبارات إعادة الاعتماد، وموافقة ضمان الجودة. يؤدي هذا إلى خلق تعارض هيكلي: فالأنظمة الأكثر حاجة للتحديثات الأمنية هي غالباً الأصعب في التحديث دون تكبد تكاليف تشغيلية كبيرة.
وصول الموردين والأطراف الخارجية عن بُعد
تتطلب معدات الإنتاج المتخصصة، من أجهزة التجفيف بالتجميد إلى العوازل والروبوتات الخاصة بالتعبئة والتغليف، دعماً متكرراً من الموردين يتضمن الوصول لتشخيص الأعطال عن بُعد. ودون وجود ضوابط صارمة، يمكن أن يصبح هذا الوصول قناة مستمرة وغير خاضعة لمراقبة دقيقة تؤدي مباشرة إلى شبكة الإنتاج. ومن الأمثلة الشهيرة في هذا القطاع والتي أعادت صياغة تفكير الشركات المصنعة بشأن هذه المخاطر حادثة NotPetya عام 2017، والتي انتشرت من خلال آلية تحديث برمجيات مخترقة وعطلت العمليات في شركة عالمية كبرى لصناعة الأدوية، مما أجبر الشركة على وقف إنتاج بعض المنتجات وإعادة بناء آلاف الأنظمة. وأثبتت هذه الحادثة أن التهديد لا يحتاج بالضرورة إلى استهداف تصنيع الأدوية بشكل خاص لإلحاق أضرار تشغيلية ومالية جسيمة؛ بل كان يحتاج فقط إلى موطئ قدم وحرية حركة أفقية غير مقيدة.
البيئات المعتمدة تبطئ من معالجة الثغرات
في معظم القطاعات، يمكن معالجة ثغرة أمنية حرجة في غضون أيام. أما في بيئة التصنيع المعتمدة، فإن تحديث نظام مرتبط بعملية إنتاج نشطة قد يتطلب تقييماً موثقاً للمخاطر، وطلباً للتحكم في التغيير، وفي بعض الحالات، إعادة اعتماد جزئية. وهذا ليس خللاً في أنظمة جودة الأدوية، بل هو إجراء وجد لحماية المرضى. ولكنه يعني أن فرق الأمن بحاجة إلى ضوابط تعويضية، مثل تجزئة الشبكة والمراقبة، للحد من المخاطر أثناء التخطيط للمعالجة الرسمية وتنفيذها.
محدودية الرؤية لأصول التكنولوجيا التشغيلية
العديد من المصانع التي نمت من خلال عمليات الاستحواذ، أو توسعات المرافق، أو عقود من مشاريع الأتمتة التدريجية، لا تملك جرداً دقيقاً وموحداً لكل جهاز متصل بأرضية الإنتاج. وتصبح جداول البيانات قديمة، وتمر التغييرات الهندسية دون توثيق، وتظهر اتصالات مخفية عندما يقوم فني بتوصيل جهاز كمبيوتر محمول لاستكشاف الأخطاء وإصلاحها. ودون رؤية كاملة، لا يمكن تقييم المخاطر بدقة أو كشف التغييرات غير المتوقعة.
مخاطر سلامة البيانات وسجلات الدفعات
تعتمد سجلات الدفعات الإلكترونية بالكامل على موثوقية الأنظمة التي تنشئها. فإذا تم التلاعب بقاعدة بيانات المؤرخ (Historian)، أو واجهة نظام تنفيذ التصنيع (MES)، أو جهاز التحكم، ولو لفترة وجيزة، فقد لا تلبي البيانات الناتجة معايير الدقة والموثوقية التي تتوقعها الجهات التنظيمية. وهذا يخلق خطراً يسهل التغاضي عنه: فالمهاجم لا يحتاج إلى إيقاف خط الإنتاج لإحداث ضرر جسيم؛ إذ إن التلاعب الهادئ بالطابع الزمني، أو قراءة مستشعر، أو معيار وصفة طبية يمكن أن يكون مدمراً بالقدر نفسه، لأنه يقوض الثقة في كل سجل أنتجه النظام على الإطلاق، وليس فقط السجلات التي تأثرت أثناء الحادث.
تقارب شبكات تكنولوجيا المعلومات والتكنولوجيا التشغيلية
مع تبني مصنعي الأدوية للمبادرات القائمة على البيانات مثل الصيانة التنبؤية وتحليل العمليات في الوقت الفعلي، يستمر الفاصل التاريخي بين شبكات تكنولوجيا معلومات الأعمال (IT) وشبكات التكنولوجيا التشغيلية (OT) في المصنع في التقلص. ويقدم هذا التقارب قيمة تشغيلية حقيقية، ولكنه يعني أيضاً أن الاختراق الذي يبدأ في صندوق بريد إلكتروني للشركة يمكن، دون وجود تجزئة مناسبة، أن يصل إلى جهاز التحكم في المفاعل الحيوي. وتعد حادثة NotPetya المشار إليها سابقاً توضيحاً جلياً لهذا المسار على مستوى عمليات التصنيع العالمية.
توصيات عملية وأفضل الممارسات
إن تطبيق معيار IEC 62443 في بيئة تصنيع الأدوية لا يعني تطبيق كل ضابط من المعيار في اليوم الأول. بل يتعلق ببناء برنامج مهيكل ومحدد الأولويات بناءً على المخاطر، يحترم متطلبات الاعتماد مع سد الفجوات الأكثر أهمية بثبات. وتوضح الممارسات التالية كيفية تعامل فرق أمن التكنولوجيا التشغيلية الخبيرة مع هذا العمل في بيئات الإنتاج الحقيقية.
1. ابدأ بتقييم المخاطر، وليس بشراء الأدوات
يبدأ كل برنامج موثوق لتطبيق IEC 62443 بفهم ما يحتاج إلى حماية ولماذا. ويحدد تقييم المخاطر المهيكل الأصول الحرجة، والثغرات الأمنية الحالية، والعواقب المحتملة للاختراق لكل منطقة إنتاج. ويصبح هذا التقييم هو الأساس لكل ما يليه، بما في ذلك تحديد المناطق، ومستويات الأمن المستهدفة، وتحديد أولويات الميزانية.
ربط عمليات الإنتاج الحرجة بالأنظمة التي تتحكم فيها
تحديد نقاط الفشل الفردية التي قد تؤدي إلى إيقاف دفعة إنتاجية أو الإضرار بجودة المنتج
تصنيف المخاطر من خلال دمج احتمالية الاستغلال مع الأثر على الأعمال وسلامة المرضى
2. ابدأ ببناء سجل جرد معتمد للأصول
تعد رؤية الأصول نقطة البداية العملية لكل ضابط آخر في معيار IEC 62443. فلا يمكن للمصنع تأمين أو تحديث أو مراقبة أو تجزئة جهاز لا يعلم بوجوده أصلاً. ويُفضل عموماً استخدام تقنيات الكشف غير النشط (Passive Discovery) التي تراقب حركة مرور الشبكة دون استجواب أجهزة التحكم الحساسة في بيئات التكنولوجيا التشغيلية، لتجنب مخاطر تعطيل عملية إنتاج نشطة.
الاحتفاظ بسجل جرد يتضمن إصدارات البرامج الثابتة (Firmware)، وموقع الشبكة، ومالك النظام
مطابقة سجل الجرد بانتظام مع سجلات التغييرات الهندسية
تحديد أي جهاز يتصل خارج منطقته المتوقعة كأولوية للتحقيق وفحص أمره
3. تصميم مناطق الأمن بناءً على الواقع التشغيلي
يعكس التقسيم الفعال للمناطق كيفية عمل المصنع فعلياً، وليس مجرد مخطط شبكة مثالي. ويجب تنظيم المناطق حول مجالات الإنتاج الوظيفية، مثل قسم مفاعل حيوي معين أو خط تعبئة وتغليف، بحيث لا يمكن للحادث الأمني في منطقة ما أن ينتشر بسهولة إلى منطقة أخرى. كما يجب أن تقتصر القنوات بين المناطق على البروتوكولات والوجهات المحددة المطلوبة للتشغيل، مع حظر أي شيء آخر بشكل افتراضي.
4. تطبيق ضوابط صارمة للوصول القائم على الأدوار
لا تزال عمليات تسجيل الدخول المشتركة وحسابات المشغلين العامة شائعة في منشآت الأدوية القديمة، ويرجع ذلك إلى حد كبير إلى أنها لم تُصمم مع مراعاة المسؤولية الفردية. ويسهم الانتقال نحو استخدام بيانات اعتماد فريدة، وصلاحيات قائمة على الأدوار، والمصادقة متعددة العوامل للوصول عن بُعد والإداري في سد واحدة من أكثر الفجوات استغلالاً في البيئات الصناعية.
طلب حسابات فريدة للمهندسين والمشغلين وموظفي الموردين
تطبيق صلاحيات الحد الأدنى من الامتيازات بحيث لا يمكن للمستخدمين سوى تنفيذ الإجراءات المطلوبة لأدوارهم
استخدام وصول محدود الوقت وخاضع للإشراف لاتصالات الموردين الخارجيين
5. حماية سلامة النظام باستخدام كشف التغييرات
نظراً لأن منطق جهاز التحكم يحكم معايير الدفعات بشكل مباشر، فإن التغييرات غير المصرح بها على برنامج PLC أو تكوين جهاز التحكم يمكن أن تؤثر بصمت على جودة المنتج دون إطلاق إنذار واضح. وتمنح أدوات كشف التغييرات في التكوين والمنطق فرق الأمن والهندسة سجل تتبع كامل (Audit Trail)، مما يسمح لهم بتمييز التغيير الهندسي المعتمد عن التعديل غير المصرح به.
6. إنشاء عملية مهيكلة لإدارة الثغرات الأمنية
تختلف إدارة الثغرات الأمنية في بيئة معتمدة عن دورة التحديث التقليدية لتكنولوجيا المعلومات. وبدلاً من نهج "تحديث كل شيء فوراً"، تدمج البرامج الناضجة بين فحص الثغرات الأمنية المخصص لبروتوكولات التكنولوجيا التشغيلية مع عملية قبول المخاطر الرسمية وضوابط التعويض للأنظمة التي لا يمكن تحديثها وفق جدول زمني عادي.
تقييم الثغرات الأمنية الجديدة بناءً على التعرض الفعلي، وليس فقط درجة خطورتها
توثيق الضوابط التعويضية، مثل التجزئة، للأنظمة التي تنتظر التحديث الرسمي
تنسيق فترات التحديث مع دورات تخطيط الإنتاج وضمان الجودة
7. نشر مراقبة مستمرة ومتوافقة مع التكنولوجيا التشغيلية
غالباً ما تعجز أدوات مراقبة أمن تكنولوجيا المعلومات التقليدية عن فهم البروتوكولات الصناعية، وقد تفسر السلوك الطبيعي لنظام التحكم على أنه تهديد، أو الأسوأ من ذلك، تولد تنبيهات كاذبة معطلة للعمل. وقد صُممت المراقبة المتوافقة مع التكنولوجيا التشغيلية للتعرف على أنماط الاتصال الخاصة بأجهزة PLCs وHMIs وأنظمة SCADA، مما يسمح لمركز العمليات الأمنية بكشف السلوك غير الطبيعي حقاً، مثل أمر كتابة غير متوقع لجهاز تحكم، دون إغراق المحللين بتنبيهات غير ذات صلة.
8. إدارة مخاطر الموردين والأطراف الخارجية بشكل رسمي
يعد موردو المعدات، ومدمجو الأنظمة، وفنيو المعايرة جزءاً روتينياً من عمليات الأدوية، ولكن يجب أن يخضع وصولهم لعملية رسمية بدلاً من الثقة غير الرسمية. ويشمل ذلك متطلبات الأمن التعاقدية، والوصول المجدول بدلاً من الوصول الدائم، وتسجيل كل جلسة عمل عن بُعد لأغراض التدقيق.
مطالبة الموردين بالإفصاح عن الثغرات الأمنية المعروفة في المعدات التي يوفرونها
توجيه جميع جلسات الوصول عن بُعد عبر بوابة وصول مراقبة ومدارة مركزياً
مراجعة وإلغاء حسابات الموردين الدائمة التي لم تعد هناك حاجة نشطة إليها
9. إعداد خطة استجابة للحوادث مخصصة للتكنولوجيا التشغيلية
نادراً ما تراعي خطة الاستجابة لحوادث تكنولوجيا المعلومات العامة واقع بيئة الإنتاج، حيث قد يعني عزل نظام ما إيقاف دفعة إنتاجية كاملة، وحيث يجب موازنة جمع الأدلة الجنائية الرقمية مع الحاجة إلى استعادة العمليات بسرعة. ويستفيد مصنعو الأدوية من خطة مخصصة للاستجابة لحوادث التكنولوجيا التشغيلية تحدد أدواراً واضحة لفرق الهندسة وضمان الجودة والأمن، إلى جانب إجراءات عزل معتمدة مسبقاً للمناطق الحرجة لا تضر بسلامة المنتج أو سلامة الدفعة في حال تفعيلها.
10. بناء الوعي الأمني على أرض المصنع
يتفاعل المشغلون والفنيون والمهندسون مع أنظمة التحكم كل يوم، مما يجعلهم خط دفاع قيم عندما يعرفون ما يجب البحث عنه. ويساعد التدريب على الوعي المخصص لأرض المصنع، بدلاً من محاكاة التصيد الاحتيالي العامة المستعارة من المكاتب الإدارية، الموظفين على التعرف على السلوكيات المشبوهة مثل ظهور مطالبة نظام غير متوقعة، أو جهاز USB غير معروف، أو طلب مورد للوصول خارج الوقت المحدد.
ربط المتطلبات الأساسية لمعيار IEC 62443 بضوابط قطاع الأدوية
يحدد معيار IEC 62443-3-3 سبعة متطلبات أساسية تصف القدرات الفنية التي يجب أن يمتلكها النظام الصناعي الآمن. يترجم الجدول أدناه كل متطلب إلى ضابط عملي يمكن لمصنع الأدوية تطبيقه.
المتطلب الأساسي | ما يغطيه | التطبيق العملي في مصنع الأدوية |
FR1 - التحكم في الهوية والمصادقة | التحقق من هوية المستخدمين والأجهزة والبرامج قبل منح الوصول | تسجيلات دخول فريدة للمهندسين على أجهزة HMIs ومحطات المؤرخ، بدلاً من حسابات المشغلين المشتركة |
FR2 - التحكم في الاستخدام | فرض ما يُسمح للمستخدم أو الجهاز المصادق عليه القيام به | صلاحيات قائمة على الأدوار بحيث يمكن للمقاول عرض بيانات الدفعة ولكن لا يمكنه تغيير نقاط الضبط |
FR3 - سلامة النظام | حماية الأنظمة والاتصالات من التلاعب غير المصرح به | كشف التغيير في منطق PLC وتكوين جهاز التحكم لرصد التعديلات غير المعتمدة |
FR4 - سرية البيانات | منع الكشف غير المصرح به عن بيانات العمليات والوصفات الحساسة | تشفير ملفات وصفات الدفعات وتقييد تصدير بيانات التركيبات الحصرية المملوكة للشركة |
FR5 - تدفق البيانات المقيد | تجزئة الشبكات بحيث لا تتحرك حركة مرور البيانات إلا حيثما كان ذلك مطلوباً | مناطق وقنوات تفصل شبكات التخمير والتعبئة ومختبر مراقبة الجودة عن بعضها البعض |
FR6 - الاستجابة في الوقت المناسب للأحداث | كشف الأحداث الأمنية والاستجابة لها دون تأخير | مراقبة متوافقة مع التكنولوجيا التشغيلية تنبه مركز العمليات الأمنية إلى سلوك جهاز التحكم غير الطبيعي |
FR7 - توفر الموارد | ضمان بقاء الأنظمة متاحة ومرنة تحت الضغط أو الهجوم | إجراءات النسخ الاحتياطي والاستعادة لأجهزة التحكم التي تدعم متطلبات سلامة سجلات الدفعات |
البدء: خارطة طريق مرحلية
غالباً ما تتوقف المؤسسات التي تحاول تطبيق كل ضابط من ضوابط IEC 62443 في وقت واحد خلال السنة الأولى، نتيجة للارتباك بسبب حجم الجهود المطلوبة. وتميل خارطة الطريق المرحلية، المرتبة حسب المخاطر والجاهزية التشغيلية، إلى تحقيق تقدم أكثر ثباتاً وديمومة. وفي حين تختلف الجداول الزمنية لكل منشأة بناءً على حجمها ونضجها الأولي، فإن الهيكل التالي يعكس تسلسلاً واقعياً يتبعه العديد من مصنعي الأدوية.
المرحلة | التركيز الأساسي | النتائج النموذجية |
المرحلة 1 (0-3 أشهر) | تقييم المخاطر ورؤية الأصول عبر مناطق الإنتاج ذات الأولوية | سجل جرد معتمد للأصول، سجل مخاطر مرتب حسب الأولويات، إصلاحات سريعة ومباشرة |
المرحلة 2 (3-9 أشهر) | تصميم المناطق والقنوات، والتحكم في الوصول، ونشر المراقبة الأولية | بنية شبكة مجزأة، وصول قائم على الأدوار، رؤية مباشرة للتكنولوجيا التشغيلية |
المرحلة 3 (9-18 شهراً) | إدارة الثغرات الأمنية، والاستجابة للحوادث، وبرامج أمن الموردين | عمليات رسمية، توثيق جاهز للتدقيق، خطط استجابة مختبرة |
المرحلة 4 (مستمرة) | المراقبة المستمرة، وإعادة التقييم الدوري، ومراجعات نضج البرنامج | مرونة مستدامة مع تطور المعدات والتهديدات واللوائح التنظيمية |
كيف تدعم Shieldworkz المؤسسات
تعمل Shieldworkz جنباً إلى جنب مع مصنعي الأدوية لترجمة مبادئ IEC 62443 إلى برنامج عملي ومرحلي يناسب بيئات الإنتاج الحقيقية وقيود الاعتماد. وبدلاً من اتباع نهج موحد للجميع، ينصب التركيز على فهم العمليات والمعدات والالتزامات التنظيمية الخاصة بكل منشأة قبل التوصية بالضوابط الأمنية.
إجراء تقييمات مخاطر مخصصة للتكنولوجيا التشغيلية تربط أصول الإنتاج الحيوية بالأثر المحتمل على الأعمال وسلامة المرضى
بناء سجلات جرد معتمدة ومحدثة باستمرار للأصول باستخدام طرق الكشف غير النشط التي لا تعطل الإنتاج الحي
تصميم بنية هندسية للمناطق والقنوات متوافقة مع معيار IEC 62443 ومخصصة لتخطيط الإنتاج في كل منشأة
تطبيق التحكم في الوصول القائم على الأدوار وأطر الوصول الآمن عن بُعد للموظفين الداخليين وموظفي الموردين
إنشاء برامج لإدارة الثغرات الأمنية تحترم متطلبات الاعتماد والتحكم في التغيير
نشر مراقبة مستمرة متوافقة مع التكنولوجيا التشغيلية لمنح فرق العمليات الأمنية رؤية حقيقية لسلوك نظام التحكم
دعم التوثيق والأدلة اللازمة لعمليات التدقيق والتفتيش والمراجعات التنظيمية
تقديم دعم استشاري مستمر مع توسع خطوط الإنتاج أو ترقية المعدات أو تشغيل منشآت جديدة
الأسئلة الشائعة التي يطرحها قادة أمن التكنولوجيا التشغيلية
1. هل يتطلب معيار IEC 62443 استبدال المعدات القديمة؟
لا. تم تصميم المعيار ليتم تطبيقه من خلال مزيج من الضوابط الفنية، والضمانات الإجرائية، والتدابير التعويضية. ويمكن لجهاز PLC قديم لا يمكن تحديثه أن يظل قيد التشغيل داخل منطقة مجزأة جيداً مع مسارات اتصال مقيدة ومراقبة نشطة، مما يقلل المخاطر بشكل ملموس دون الحاجة إلى استبدال مكلف ومعطل للمعدات.
2. كيف يرتبط معيار IEC 62443 بمتطلبات اعتماد GxP الحالية؟
إطارا العمل يكملان بعضهما البعض ولا يتعارضان. حيث يؤكد اعتماد GxP أن النظام يؤدي وظيفته المقصودة باستمرار وموثوقية، في حين يعالج معيار IEC 62443 أمن ذلك النظام ضد الوصول أو التلاعب غير المصرح به. ولا تزال التغييرات الأمنية بحاجة إلى المرور عبر عملية التحكم في التغيير المناسبة، ولكن يمكن تنفيذ العديد من الضوابط الأساسية، مثل تجزئة الشبكة والمراقبة، على مستوى البنية التحتية دون تعديل النظام المعتمد نفسه.
3. من أين يجب أن يبدأ المصنع ذو الموارد المحدودة؟
تحقق رؤية الأصول وتقييم المخاطر المهيكل باستمرار أعلى عائد على الاستثمار الأول. فبدون معرفة ما هو موجود على الشبكة وأين تكمن المخاطر الأكبر، يصبح كل ضابط لاحق مجرد تخمين. وعادةً ما يكون من الأفضل للمنشآت ذات الميزانيات المحدودة الحصول على صورة واضحة لبيئتها قبل شراء أدوات إضافية.
4. كم من الوقت يستغرق عادةً الوصول إلى وضع أمني ناضج؟
يشهد معظم مصنعي الأدوية حداً ملموساً من المخاطر في غضون الأشهر الستة إلى الاثني عشر الأولى، مع استغراق برنامج أكثر اكتمالاً، يتضمن الحوكمة الرسمية وإدارة الموردين والاستجابة المختبرة للحوادث، ما بين اثني عشر إلى أربعة وعشرين شهراً اعتماداً على عدد المنشآت ومستوى النضج البدائي. ومن الأفضل التعامل مع الأمن في بيئة التكنولوجيا التشغيلية كبرنامج مستمر وليس كمشروع له تاريخ انتهاء محدد، نظراً للاستمرار في ظهور معدات جديدة وموردين جدد وتهديدات جديدة.
الخاتمة
ينطوي تصنيع الأدوية على مستوى من المسؤولية لا تشاركه فيه سوى قطاعات قليلة أخرى، حيث تؤثر الأنظمة الموجودة على أرض الإنتاج في نهاية المطاف على الأدوية التي تصل إلى المرضى. ويقدم معيار IEC 62443 مساراً عملياً وقائماً على المخاطر لقادة أمن التكنولوجيا التشغيلية لتعزيز تلك الأنظمة دون التعامل مع الاعتماد واستمرارية الإنتاج كعقبات يجب الالتفاف حولها. والمؤسسات التي تنجح في تطبيق هذا الإطار هي تلك التي تبدأ بفهم واضح لمخاطرها، وتبني رؤية واضحة قبل إضافة الضوابط، وتتعامل مع الأمن كمنهج مستمر وليس كمشروع ينفذ لمرة واحدة.
تختلف كل منشأة عن الأخرى، ويعتمد التسلسل الصحيح للأولويات على العمليات والمعدات والسياق التنظيمي الخاص بكل مصنع. وغالباً ما تكون المحادثة المهيكلة مع متخصصي أمن التكنولوجيا التشغيلية ذوي الخبرة هي أسرع طريقة لتحديد من أين تبدأ.
هل أنت مستعد لتعزيز الوضع الأمني للتكنولوجيا التشغيلية للأدوية في منشأتك؟
احجز استشارة مجانية مع خبرائنا
تحدث مع أخصائيي أمن التكنولوجيا التشغيلية في Shieldworkz حول تطبيق معيار IEC 62443 على بيئة الإنتاج الخاصة بك، وفقاً لجدولك الزمني وضمن قيود الاعتماد الخاصة بك.
موارد إضافية
تقرير قابل للتنزيل حول الحادث السيبراني لشركة Stryker هنا
قائمة تدقيق لتقييم واختيار موردي حلول فحص الوسائط القابلة للإزالة هنا
قائمة تدقيق لتقييم مخاطر OT/ICS القائمة على معيار IEC 62443 لقطاع تصنيع الأغذية والمشروبات هنا
أدلة المعالجة القائمة على معيار IEC 62443 هنا
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






