

برنامج الامتثال لمعايير NERC CIP: ٩ قدرات يجب على شركات المرافق المقارنة بينها


فريق شيلدوركز
إذا سألت مدير الامتثال في أي شركة مرافق مسجلة عما يقلقه ويؤرقه ليلاً، فإن القليل منهم فقط سيقول "المعايير". فالمعايير مكتوبة بالفعل، ويمكن قراءتها وتفسيرها ومناقشتها. ولكن ما يسبب بالفعل أسابيع من الأرق قبل عملية التدقيق هو أمر آخر تمامًا: الفجوة بين ما تعتقد المؤسسة أنها تفعله وما يمكنها إثباته فعليًا، في تاريخ محدد، لأصل معين، بسجل لم يتمت إعادة بنائه من الذاكرة.
وقد اتسعت هذه الفجوة مع نمو بيئات التكنولوجيا التشغيلية (OT). فمركز التحكم الذي كان يدير في السابق بضع عشرات من الأجهزة ذات الصلة يشرف الآن على محطات فرعية، ومواقع توليد، ووحدات طرفية عن بعد (RTUs)، وأنظمة مدعومة من الموردين ممتدة عبر مئات الأميال. وكل أصل من هذه الأصول قد ينشأ عنه التزام بالامتثال، وكل التزام يولد أدلة. والأدلة، على عكس السياسات، لا تأتي تلقائيًا.
هذا الضغط هو الذي خلق فئة كاملة من برامج الامتثال لمعايير NERC CIP. والوعد هنا جذاب: استبدال جداول البيانات، والاستغناء عن المجلدات المشتركة، وترك المنصة تتحمل الأعباء الإدارية. لكن الواقع أكثر دقة؛ فبعض المنصات تقلل بالفعل من جهد التدقيق وتحسن رؤية الأمن في نفس الوقت، بينما تكتفي منصات أخرى بنقل العمل اليدوي إلى واجهة أكثر جاذبية، مما يترك الأشخاص أنفسهم يقومون بعملية التسوية ذاتها مع تكلفة اشتراك إضافية.
كُتبت هذه المدونة للأشخاص الذين يتعين عليهم اتخاذ هذا القرار. وهي توضح القدرات التسع الأكثر أهمية عند المقارنة بين برامج الامتثال لمعايير NERC CIP، وتشرح كيف تبدو كل منها عند تنفيذها بشكل جيد، وتطرح الأسئلة التي تكشف ما إذا كانت المنصة ستصمد داخل بيئة محطة فرعية حقيقية أم داخل العرض التقديمي فقط.
لماذا لم يعد الامتثال لمعايير NERC CIP مجرد عملية توثيق
تأسست معايير حماية البنية التحتية الحيوية (CIP) على فرضية واضحة: يجب على الجهات التي يمكنها التأثير على التشغيل الموثوق لنظام الطاقة الكهربائية الضخم تحديد أصولها السيبرانية الحيوية وحمايتها ومراقبتها والقدرة على إثبات كل ما سبق. وفي السنوات الأولى، كان جزء كبير من هذا الإثبات سرديًا؛ حيث كانت الفرق تكتب الإجراءات، وتجمع لقطات الشاشة، وتنسق الملفات الورقية.
ولكن هناك ثلاث قوى غيرت هذا الأمر بشكل دائم.
القوة الأولى هي الحجم. فقد ضاعفت المحطات الفرعية الرقمية، والوصول الهندسي عن بعد، والمؤرخون المتصلون بالسحاب، والتوليد الموزع من عدد الأنظمة التي تقع في نطاق المعايير. وأصبحت المراقبة اليدوية التي كانت تجدي نفعًا مع مركز تحكم واحد غير قابلة للإدارة عبر خمسين موقعًا.
القوة الثانية هي وتيرة العمل. فالعديد من المتطلبات ليست أحداثًا سنوية، بل هي ساعات عمل متكررة بشكل دوري. ويجب تقييم التحديثات الأمنية لمدى قابليتها للتطبيق مرة واحدة على الأقل كل 35 يومًا تقويميًا. كما يجب مراقبة تغييرات التكوين الأساسي في دورة مماثلة للأنظمة ذات التأثير الأعلى. ويجب التحقق من سجلات تفويض الوصول مرة واحدة على الأقل كل ربع سنة تقويمي. بينما تتبع مراجعات الامتيازات دورة مدتها 15 شهرًا تقويميًا. وفوات دورة واحدة لا يعني فجوة في النوايا، بل هو انحراف موثق.
القوة الثالثة هي العواقب المالية. فقد تتجاوز العقوبات المدنية للمخالفات مليون دولار لكل مخالفة يوميًا. وقد شمل أكبر إجراء إنفاذ تمت تسويته علنًا في تاريخ المعايير جهة مسجلة واحدة، و127 مخالفة منفصلة، وتسوية بقيمة عشرة ملايين دولار. وما كان لافتًا في تلك القضية لم يكن وجود مهاجمين متطورين - فلم يكن هناك أي منهم. بل ركزت النتائج على قوائم جرد غير مكتملة للأصول، وتنفيذ غير متسق للعمليات عبر وحدات العمل، وتوثيق لا يمكنه إثبات ما تم إنجازه بالفعل.
إن أغلى إخفاقات الامتثال في هذا القطاع نادرًا ما كانت تنطوي على اختراق أمني، بل كانت تتعلق بمؤسسات تقوم بعمل معقول ولكنها لم تتمكن من إثباته.
هذا التمييز مهم عند تقييم البرامج. فالمنصة التي تحسن الوضع الأمني ولكنها تنتج أدلة غير قابلة للاستخدام ستفشل في التدقيق. والمنصة التي تنتج تقارير جميلة من بيانات قديمة ستفشل بطريقة أخرى وأكثر خطورة - وهي أنها ستخلق ثقة غير مستحقة.
ما الذي يجب على برامج الامتثال لمعايير NERC CIP فعله حقًا في بيئة التكنولوجيا التشغيلية (OT)
تم تصميم أدوات امتثال المؤسسات لبيئات يمكن فيها فحص نقاط النهاية بقوة، ونشر برامج الوكيل (agents) بحرية، وحيث تكون إعادة التشغيل مجرد إزعاج بسيط وليست حدثًا تشغيليًا مؤشرًا. لكن شبكات التحكم لا تعمل بهذه الطريقة.
فلا يمكن فحص مرحل الحماية (protective relay) دون مراعاة كيفية استجابته. ولا يمكن لجهاز التحكم المنطقي القابل للبرمجة (PLC) الذي يدير عملية مستمرة أن يتحمل تثبيت برنامج وكيل غير مجدول. والأجهزة التسلسلية على النواقل القديمة لا تعلن عن وجودها لعمليات اكتشاف الشبكة. وتحمل العديد من الأصول اتفاقيات دعم من الموردين تقيد ما يمكن تثبيته عليها. وفي عدد كبير من المنشآت، يكون الأشخاص المسؤولون عن أدلة الامتثال هم أنفسهم المسؤولون عن استمرار تشغيل العمليات، مما يعني أن كل دقيقة إضافية من الجهد اليدوي تتنافس مباشرة مع العمليات التشغيلية.
لذا، فإن سؤال التقييم الحقيقي ليس "هل تغطي هذه المنصة المعايير؟" فجميعها تقريبًا تدعي ذلك. بل السؤال هو ما إذا كان بإمكانها جمع الأدلة وتنظيمها والدفاع عنها في ظل قيود تشغيلية لم يتم تصميمها مطلقًا مع مراعاة الامتثال.
القدرات التسع الموضحة أدناه هي التي تحدد تلك النتيجة.
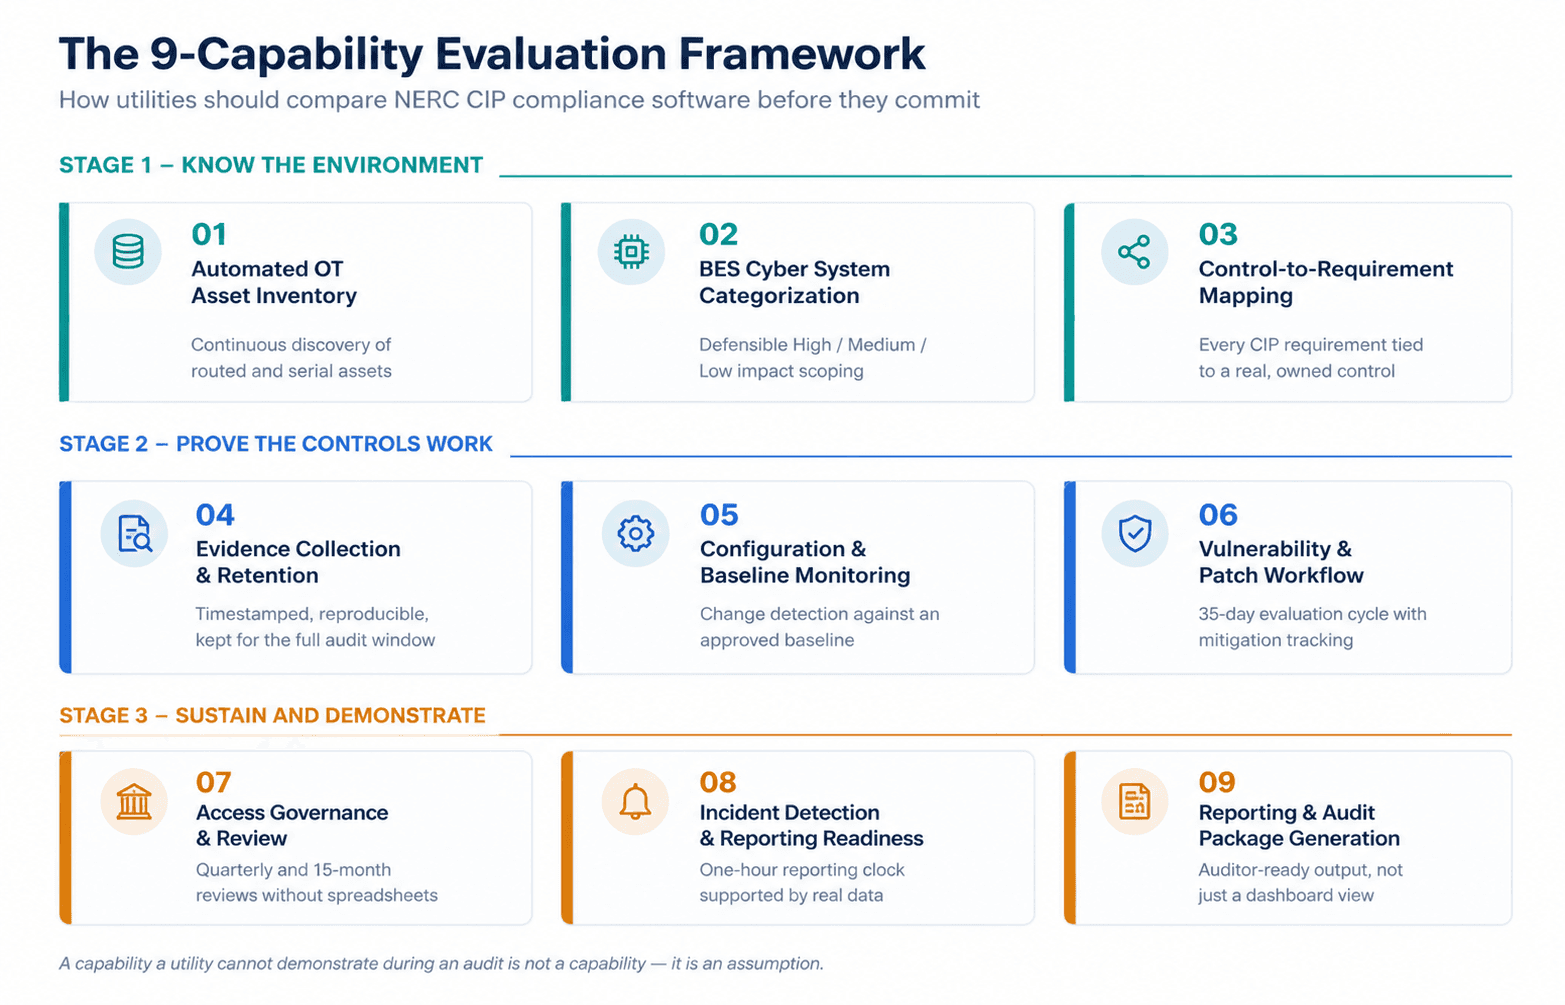
الشكل 1: القدرات التسع التي يجب على المرافق مقارنتها، مصنفة حسب النتيجة التي تقدمها كل منها.
القدرات التسع التي يجب على شركات المرافق المقارنة بينها
1. جرد أصول التكنولوجيا التشغيلية (OT) بشكل تلقائي ومستمر
كل شيء لاحق يعتمد على هذا. فالتصنيف، والتكوينات الأساسية، وتتبع التحديثات، والتحكم في الوصول، وإعداد التقارير، كلها ترث دقة - أو أخطاء - قائمة الأصول الأساسية. وعند تتبع نتائج إنفاذ القانون للوصول إلى السبب الجذري، نجد أن جرد الأصول غير المكتمل هو أحد أكثر المصادر شيوعًا.
تقوم المنصة القديرة ببناء جرد الأصول بشكل سلبي (passively) قدر الإمكان، ومراقبة اتصالات الشبكة دون إدخال حركة مرور قد تؤثر على حلقة التحكم. ويجب أن تحدد العلامة التجارية، والطراز، وإصدار البرنامج الثابت، والبرامج المثبتة، وموقع الشبكة، وعلاقات الاتصال. كما يجب عليها معالجة ما لا يمكن للمراقبة السلبية وحدها رؤيته: الأجهزة المتصلة تسلسليًا، والشرائح المعزولة ماديًا (air-gapped)، والمعدات التي لا تتصل إلا عند طلب ذلك منها.
ما يجب اختباره أثناء التقييم: قم بتوصيل جهاز بالإنترنت في شريحة اختبار وانظر كم من الوقت تستغرقه المنصة لاكتشافه وتصنيفه ووضعه في منطقة الشبكة الصحيحة - وما إذا كان ذلك يتم دون إدخال البيانات يدويًا.
2. تحديد وتصنيف الأنظمة السيبرانية لنظام الطاقة الكهربائية الضخم (BES)
بمجرد معرفة الأصول، يجب تجميعها في أنظمة وتصنيفها حسب التأثير. وتحدد تصنيفات التأثير العالي والمتوسط والمنخفض المتطلبات التي تنطبق عليها، ويحمل التصنيف الخاطئ مخاطر في كلا الاتجاهين. فتقليص النطاق يؤدي إلى حدوث مخالفات، وتوسيع النطاق بشكل مبالغ فيه يخلق سنوات من العبء التشغيلي غير الضروري على أنظمة لم تكن تستدعي ذلك أبدًا.
تدعم المنصات القوية التصنيف كعملية حية وموثقة بدلاً من كونه تمرينًا يجرى لمرة واحدة على جدول بيانات. وهي تسجل المعايير المطبقة، وتحتفظ بالمبررات الكامنة وراء كل قرار، وتضع علامة على الأصول التي تغير دورها أو اتصالها، وتدعم دورة المراجعة البالغة 15 شهرًا تقويميًا دون تطلب إعادة بناء التقييم بالكامل من الصفر.
ما يجب طرحه من أسئلة: عند ظهور أصل جديد، هل تقترح المنصة تصنيفًا مع إرفاق المبررات، أم أنها تكتفي بإضافة صف والانتظار حتى يقرر الشخص المسؤول؟
3. ربط الضوابط بالمتطلبات
هذا هو الموضع الذي تسير فيه العديد من التقييمات في الاتجاه الخاطئ. تسرد المنصة المعايير، وتظهر نسبة الامتثال، ويبدو العرض كاملاً. لكن قائمة المتطلبات ليست خريطة ضوابط.
يربط التخطيط المفيد كل متطلب بالضابط الفني أو الإجرائي المحدد الذي يلبيه، والنظام أو الموقع الذي يعمل فيه هذا الضابط، والشخص المسؤول عنه، والأدلة التي تثبت ذلك. وهذا التسلسل هو ما يتبعه المدقق. وإذا فُقد أي رابط، فإن المؤسسة تصف نية بدلاً من إثبات ضابط تشغيلي فعلي.
يجب أن يعمل هذا الربط أيضًا بشكل عكسي. فعندما تتغير قاعدة جدار الحماية أو يتم إيقاف ضابط ما، يجب أن تعرض المنصة على الفور المتطلبات المتأثرة - قبل أن يكشف التدقيق التالي عن ذلك.
4. جمع الأدلة والاحتفاظ بها وإعادة إنتاجها
الأدلة هي المنتج الفعلي الذي تقدمه فرق الامتثال. وكل شيء آخر يهدف إلى دعمه.
والتمييز الحاسم هنا هو بين الأدلة التي يتم جمعها باستمرار وتلك التي يتم تجميعها بأثر رجعي. لقطة شاشة تم التقاطها أثناء التحضير للتدقيق توضح التكوين كما هو موجود اليوم، لكنها لا تقول شيئًا عن الثمانية عشر شهرًا التي سبقتها. أما الجمع المستمر فيلتقط الحالة أثناء تغيرها، مع طوابع زمنية، وتحديد المصدر، والسياق الذي يجعل السجل قابلاً للدفاع عنه.
والاحتفاظ بالأدلة لا يقل أهمية عن ذلك. إذ يمكن أن تغطي فترات التدقيق عدة سنوات سابقة. والمنصة التي تخزن البيانات الحديثة المتغيرة فقط تجبر الفرق على العودة إلى الأرشيفات اليدوية في الوقت الذي يكون فيه الضغط في أقصى درجاته.
ما يجب التحقق منه: اطلب رؤية دليل محدد من تاريخ يعود إلى ثمانية عشر شهرًا في الماضي - ليس تقريرًا تم إنشاؤه اليوم، بل السجل كما تم التقاطه في ذلك الوقت، مع الحفاظ على سلسلة الاحتفاظ سليمة.
5. مراقبة التكوين الأساسي والتغيير
تعد إدارة التكوين الأساسي (Baseline) واحدة من أكثر مجالات المعايير تطلبًا من الناحية التشغيلية. يجب أن تحتوي الأنظمة على تكوينات أساسية موثقة، ويجب ترخيص التغييرات وتوثيقها، ويجب مراقبة التغييرات في دورة محددة - مرة واحدة على الأقل كل 35 يومًا تقويميًا للأنظمة ذات التأثير الأعلى.
هذا هو الموضع الذي يتلاقى فيه الامتثال والأمن الحقيقي بشكل أوضح. فالتغيير غير المصرح به للتكوين هو مؤشر على وجود مخالفة وأحد أولى الإشارات على حدوث اختراق أو ممارسة هندسية غير آمنة.
تحافظ المنصة القديرة على التكوينات الأساسية تلقائيًا، وتكتشف الانحرافات، وتميز التغيير المصرح به عن التغيير غير المصرح به من خلال التكامل مع عملية إدارة التغيير، وتحتفظ بسجل مراجعة كامل. أما المنصات الأضعف فتكتفي بتخزين وثيقة تسمى التكوين الأساسي وتطلب من الشخص مقارنتها يدويًا.
ما يجب طرحه من أسئلة: هل تكتشف المنصة تغيير إصدار البرنامج الثابت على جهاز تحكم ميداني، أم فقط على الخوادم ومحطات العمل؟
6. إدارة الثغرات الأمنية والتحديثات المصممة للواقع التشغيلي
غالبًا ما يُفهم متطلب التحديث بشكل خاطئ. فهو لا يتطلب تثبيت كل تحديث، بل يتطلب تقييم التحديثات لمدى قابليتها للتطبيق في دورة متكررة مدتها 35 يومًا، وأنه في غضون 35 يومًا تقويميًا من إكمال هذا التقييم، تقوم المؤسسة إما بتطبيق التحديث، أو توثيق خطة تخفيف مؤرخة، أو تحديث خطة قائمة.
هذا الإطار مقصود؛ فالجهات التنظيمية تدرك أنه لا يمكن تحديث التوربينات الجارية فجأة. وما لن تقبله هو الصمت - ثغرة أمنية لم يتم تقييمها مطلقًا، أو خطة تخفيف لا توجد إلا كفهم شفهي بين مهندسين اثنين.
يتتبع البرنامج الجيد دورة التقييم، ويربط الإرشادات الأمنية بإصدارات الأصول المحددة الموجودة بالفعل في البيئة، ويدعم خطط التخفيف المهيكلة مع تحديد المسؤولين وتواريخ المراجعة، ويحدد الأولويات حسب التعرض التشغيلي بدلاً من درجة الخطورة العامة وحدها. فقد تستدعي ثغرة ذات تصنيف حرج على جهاز معزول لا يمكن الوصول إليه عن بعد عجلة أقل من ثغرة متوسطة على نظام يمكن الوصول إليه عبر مسار وصول عن بعد.
7. حوكمة الوصول والمراجعة الدورية
تمتد متطلبات الوصول إلى عدة أبعاد: من هو المصرح له، وما الذي صُرح له به، وهل هذا التفويض لا يزال صالحًا، ومدى سرعة إزالته عند مغادرة شخص ما، وكيف يتم التحكم في الوصول عن بعد ومراقبته. وتتكرر المراجعات ربع سنويًا لسجلات التفويض وعلى دورة مدتها 15 شهرًا تقويميًا لدقة الامتيازات. وتقاس إزالة الوصول بعد إنهاء الخدمة بالأيام، وليس بالأسابيع.
وتكمن الصعوبة التشغيلية في أن الوصول إلى التكنولوجيا التشغيلية (OT) يتواجد في العديد من الأماكن في نفس الوقت - حسابات النطاق (domain)، وحسابات الأجهزة المحلية، وبيانات الاعتماد الهندسية المشتركة، وحسابات الموردين، وبوابات الوصول عن بعد، وأنظمة البطاقات الفعلية. وتسويتها يدويًا عملية بطيئة ومعرضة للأخطاء، وتعتبر الحسابات المشتركة أو المحلية على المعدات الميدانية هي الموضع الذي تفشل فيه المراجعات في أغلب الأحيان.
وتعمل المنصة القوية على دمج هذه المصادر في عرض واحد قابل للمراجعة، وتتتبع اكتمال المراجعة كدليل في حد ذاته، وتضع علامة على الحسابات الموجودة على الأجهزة ولكنها لا تظهر في أي مكان في سجل التفويض.
8. اكتشاف الحوادث وجاهزية الإبلاغ
تُقاس التزامات الإبلاغ عن الحوادث المستحقة للإبلاغ بساعة واحدة فقط من لحظة تحديدها، مع وجوب الإبلاغ عن محاولات الاختراق بنهاية اليوم التقويمي التالي. وهذا الجدول الزمني لا يمكن الالتزام به إذا بدأت عملية الاستجابة بالبحث عن الحقائق الأساسية.
وتعني جاهزية الإبلاغ أن المعلومات المطلوبة لاتخاذ القرار وتقديم التقرير قد جُمعت بالفعل: ما هي الأصول المعنية، وما هو تصنيف تأثيرها، وما الذي تغير ومتى، ومن كان لديه حق الوصول، وما هي اتصالات الشبكة التي سبقت الحدث. والمنصة التي تسهم هنا تختصر الساعة الأولى من عملية تحقيق إلى عملية تأكيد.
كما يجب أن تدعم متطلبات التدريب والتوثيق حول خطط الاستجابة - لأن الخطة التي لم يتم اختبارها مطلقًا يميل القائمون عليها إلى اكتشاف عدم كفايتها في أسوأ لحظة ممكنة.
9. إعداد التقارير، وإنشاء حزم التدقيق، والتقييم الذاتي
القدرة الأخيرة هي القدرة التي غالبًا ما يتم عرضها أولاً وتقييمها أخيرًا. فلوحات المعلومات سهلة البناء وسهلة الإعجاب بها. لكن ما يهم حقًا هو ما إذا كانت المنصة قادرة على إنتاج حزمة أدلة مهيكلة بالطريقة التي يتوقع المدقق استلامها بها - منظمة حسب المتطلبات، مع إرفاق الأدلة، وتحديد المصادر، وبقاء التواريخ سليمة.
وتماثلها في الأهمية التقارير الداخلية الصادقة. فالمنصات الأكثر فائدة تظهر الأماكن التي تكون فيها الأدلة ضعيفة، والضوابط المدعومة بالادعاء فقط، والمواضع التي تقترب فيها الدورات من نهايتها. فالأداة التي تعرض دائمًا درجة امتثال مريحة لا تقدم المساعدة، بل تؤجل نقاشًا سيحدث في النهاية تحت ظروف أقل ملاءمة.
يلخص الجدول أدناه ما يجب التحقق منه لكل قدرة.
القدرة | التركيز الأساسي للامتثال | ما يجب التحقق منه أثناء التقييم |
1. جرد الأصول | تحديد ونطاق الأصول السيبرانية المدرجة في النطاق | اكتشاف الأجهزة التسلسلية وغير القابلة للتوجيه، والوقت المستغرق لتصنيف أصل متصل حديثًا |
2. تصنيف الأنظمة | تصنيف التأثير ودورة المراجعة البالغة 15 شهرًا | الاحتفاظ بمبررات كل قرار، ووضع علامات تلقائية عند تغير دور الأصل |
3. ربط الضوابط | تغطية المتطلبات والمسؤولية | إمكانية التتبع العكسي - ما هي المتطلبات التي تتعطل عند تغير أحد الضوابط |
4. جمع الأدلة | إثبات قابل للتوضيح عبر كامل نافذة التدقيق | استرجاع دليل تم التقاطه قبل أكثر من 18 شهرًا مع المصدر والطابع الزمني |
5. مراقبة التكوين | سلامة التكوين الأساسي ومراجعة التغييرات خلال 35 يومًا | اكتشاف التغيير في أجهزة التحكم الميدانية، وليس فقط في الخوادم ومحطات العمل |
6. الثغرات والتحديثات | دورة تقييم مدتها 35 يومًا وتخفيف موثق | مطابقة الإرشادات الأمنية مع إصدارات البرامج الثابتة الفعلية الموجودة في البيئة |
7. حوكمة الوصول | دورات المراجعة ربع السنوية والمراجعة كل 15 شهرًا | اكتشاف الحسابات المحلية والمشتركة على الأجهزة الميدانية |
8. جاهزية التعامل مع الحوادث | نافذة اتخاذ القرار لإعداد التقارير خلال ساعة واحدة | سرعة تجميع سياق الأصل والوصول والتغيير بعد التنبيه |
9. التقارير ومخرجات التدقيق | جودة حزمة التدقيق والتقييم الذاتي | تصدير مهيكل حسب المتطلبات مع إرفاق الأدلة، وليس لقطة شاشة للوحة المعلومات |
ما تكشفه الحوادث الحقيقية عن فجوات الامتثال
تروي نتائج إنفاذ القانون والحوادث العامة قصة متسقة. فالإخفاقات المهمة نادرًا ما تكون غريبة، بل هي فجوات عادية استمرت لأنه لم يتمكن أحد من رؤيتها.
ثغرة معروفة، وجهاز طرفي غير محدث، وعشر ساعات من فقدان الرؤية
في مارس 2019، تعرض مزود طاقة في غرب الولايات المتحدة لما وُصف علنًا بأنه أول حدث سيبراني في المنطقة يعطل عمليات الشبكة. ولم يكن السبب اختراقًا متطورًا، بل تم استغلال ثغرة أمنية في معدات جدار الحماية المتصلة بالإنترنت، مما تسبب في إعادة تشغيل الأجهزة بشكل متكرر على مدار عشر ساعات تقريبًا. وقطعت كل عملية إعادة تشغيل الاتصال بين مركز التحكم ومواقع توليد الرياح والطاقة الشمسية البعيدة لعدة دقائق في كل مرة.
ولم يتوقف التوليد نفسه على الإطلاق، بل فُقدت الرؤية؛ حيث كان المشغلون يعملون دون رؤية واضحة عبر المواقع الموزعة في فترات قصيرة ومتكررة، غير قادرين على تأكيد حالة الأصول التي كانوا مسؤولين عنها.
والتفصيل الأكثر أهمية هو أن تحديث البرنامج الثابت الذي يعالج الخلل كان متاحًا. لكن المؤسسة لم تقم بتطبيقه ببساطة - والأهم من ذلك، أنها لم تحدد أن هذه الأجهزة المعينة تقع في موقع يؤدي فشله إلى تدهور الرؤية التشغيلية. وهذا هو بالضبط التقاطع الذي يعمل فيه جرد الأصول، ودورات تقييم التحديثات، والوعي بموقع الشبكة معًا أو يفشلون معًا.
مشكلة التوثيق بقيمة عشرة ملايين دولار
أكبر تسوية إنفاذ معروفة علنًا في تاريخ المعايير لم تكن ناجمة عن هجوم، بل نتجت عن 127 مخالفة تراكمت عبر وحدات عمل متعددة وعلى مدار سنوات، وتنطوي على تنفيذ غير متسق لعمليات كانت الجهة تعتقد بصدق أنها مطبقة.
وقد تخللت النتائج عدة محاور: أصول كانت تقع في النطاق ولكنها مفقودة من قائمة الجرد، وأدلة لم يتسن إنتاجها للفترة المطلوبة، وعمليات نُفذت بشكل مختلف في أجزاء مختلفة من مؤسسة كبيرة. وكانت كل فجوة فردية بسيطة، لكنها شكلت معًا نتيجة الامتثال الأكثر كلفة في هذا القطاع.
ولأي شخص يقوم بتقييم البرامج، تحدد هذه الحالة المعيار الذي يجب القياس عليه. والسؤال ليس ما إذا كانت المنصة قادرة على إظهار الامتثال، بل هو ما إذا كانت المنصة ستكشف تلك الفجوات وهي لا تزال صغيرة.
الهجمات التي أعادت تعريف شكل اختراق نظام التحكم
في ديسمبر 2015، أدت هجمات منسقة على ثلاثة مشغلي توزيع كهرباء في أوكرانيا إلى انقطاع الكهرباء عن حوالي 225,000 مشترك. ولم يقم المهاجمون باختراق أنظمة التحكم بالقوة الغاشمة، بل حصلوا على بيانات اعتماد وصول شرعية عن بعد، ودرسوا البيئة بصبر، ثم استخدموا أدوات المشغلين ضدهم - حيث قاموا بفتح القواطع من خلال الواجهات العادية، وتخريب البرامج الثابتة على محولات الأجهزة التسلسلية إلى إيثرنت لمنع الاسترجاع عن بعد، ومسح محطات عمل المشغلين، وإغراق مركز اتصال المرافق بالاتصالات لتأخير الوعي بالحدث.
وبعد عام واحد، أظهر هجوم ثانٍ ضد محطة نقل فرعية برمجيات خبيثة قادرة على التحدث بالبروتوكولات الصناعية بشكل أصلي، وإصدار أوامر صالحة دون الحاجة إلى اختراق جلسة المشغل على الإطلاق. وفي عام 2022، تم نشر نسخة مطورة من هذه القدرة نفسها ضد محطات فرعية ذات جهد عالٍ وتم تحديدها قبل أن تحدث تأثيرًا. وفي الفترة نفسها، تم الكشف علنًا عن مجموعة أدوات معيارية مصممة خصيصًا للتلاعب بأجهزة التحكم المنطقية القابلة للبرمجة عبر العديد من الموردين - وهي أول قدرة معروفة على نطاق واسع تم بناؤها لإعادة استخدامها عبر بيئات صناعية مختلفة بدلاً من تصميمها خصيصًا لهدف واحد.
والقاسم المشترك هو أن الوصول المشروع، وأوامر البروتوكول الصالحة، وتغيير التكوين غير المراقب هي المسارات المفضلة للمهاجم. وهذه هي بالضبط المجالات التي تتطلب المعايير التحكم فيها وتوثيقها - وهذا هو السبب في أن أدلة الامتثال وبيانات القياس الأمني عن بعد أصبحت بشكل متزايد نفس البيانات.
الإغلاق الذي بدأ في شبكة الأعمال
في مايو 2021، أوقف مشغل خط أنابيب وقود رئيسي عمليات خطوط الأنابيب التي تبلغ مساحتها حوالي 5500 ميل بعد إصابة أنظمة أعماله بفيروس فدية. ولم يتم اختراق أنظمة التحكم نفسها. لكن المشغل أوقف التشغيل لأنه لم يكن قادرًا على تحديد الحد الفاصل بثقة بين البيئة المتأثرة والبيئة التشغيلية، وبسبب عدم توفر أنظمة الفوترة.
وقد أظهر نقص الوقود الناتج عن ذلك عبر شرق الولايات المتحدة، والاستجابة التنظيمية التي تلت ذلك، أمرًا مهمًا لقادة المرافق: عاقبة ضعف رؤية التقسيم ليست فقط خطر الاختراق، بل هي عدم القدرة على اتخاذ قرار تشغيلي سريع وموثوق تحت الضغط. فالحدود الموثقة، وسجلات الأصول المحدثة، وتخطيط الوصول الواضح هي التي تسمح للمشغل بالاستمرار في التشغيل عندما تكون الإجابة بصدق "شبكة التحكم لم تتأثر".
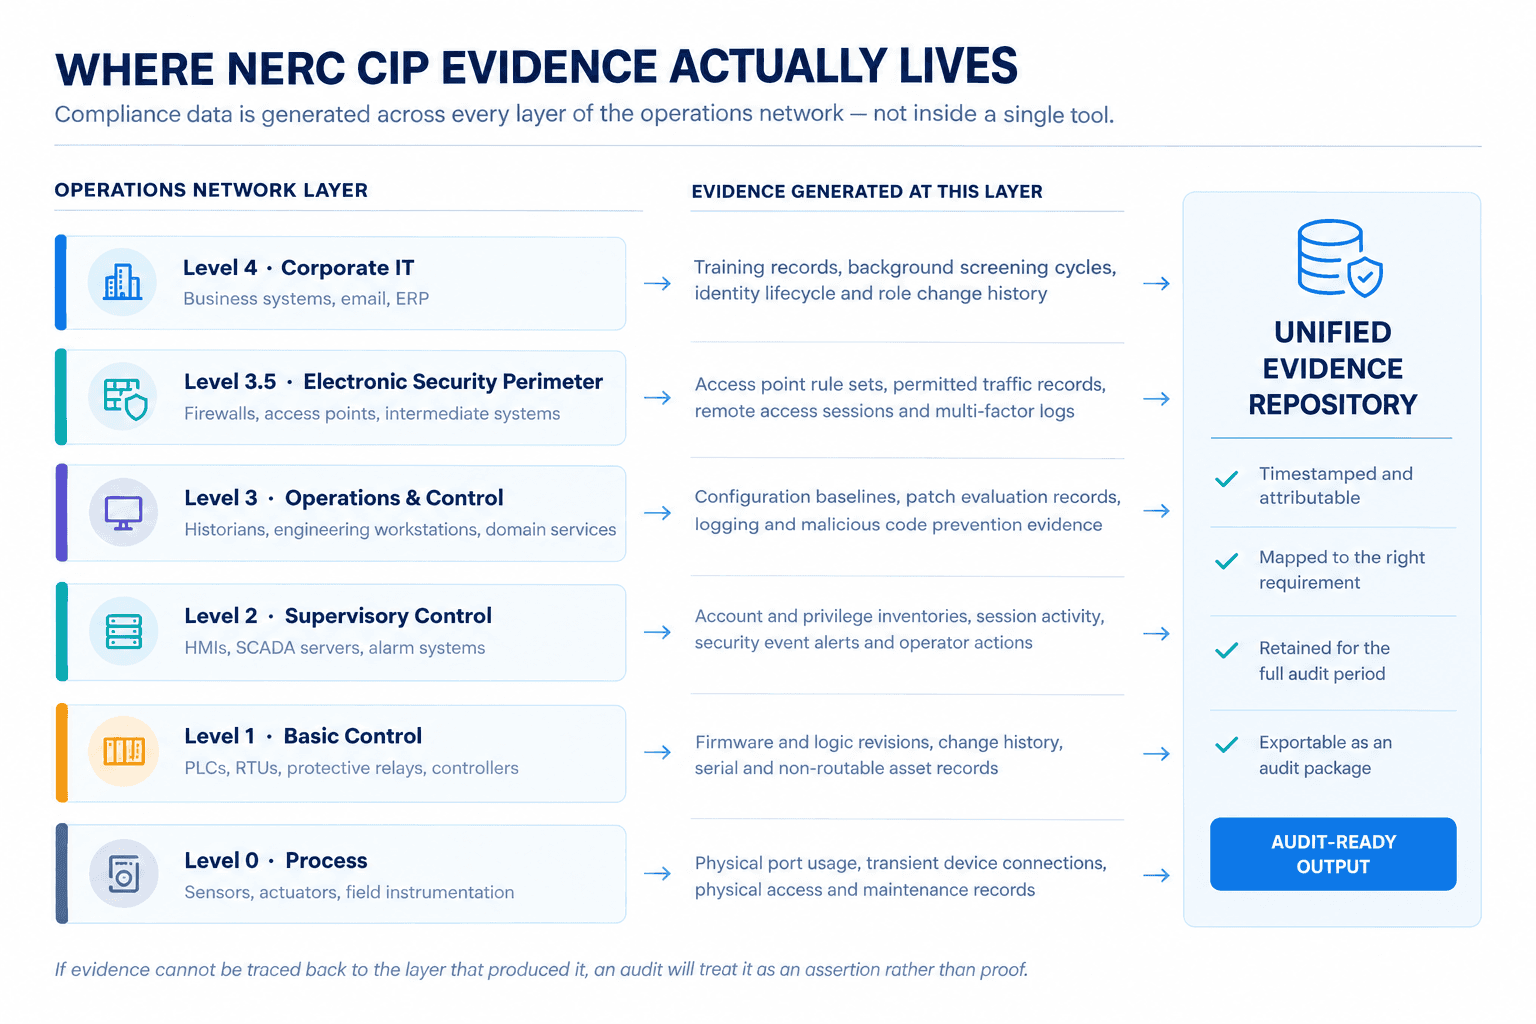
الشكل 2: تنشأ أدلة الامتثال عبر كل طبقة من طبقات شبكة العمليات - وهذا هو السبب في أن الدمج، وليس الجمع وحده، هو عامل التمييز.
المخاطر والتحديات التي تواجهها شركات المرافق أثناء الاختيار
شراء لوحة المعلومات بدلاً من البيانات
المظهر المرئي الجذاب هو أسهل شيء يمكن بناؤه وأصعب شيء يمكن تقييمه بموضوعية. ولا تكون نسبة الامتثال ذات معنى إلا بقدر دقة المدخلات الكامنة وراءها. وقبل أن تنبهر بالدرجة، اسأل ما هي البيانات التي أنتجتها، ومدى حداثة جمع تلك البيانات، وماذا يحدث للدرجة عندما يتوقف أصل عن إرسال التقارير. وإذا صمت جهاز ولم يتغير الرقم، فإن الرقم مجرد زينة.
البقعة العمياء للأجهزة التسلسلية وغير القابلة للتوجيه
تم بناء العديد من المنصات على تحليل حركة مرور الشبكة، وهو ما يعمل بشكل جيد في الشبكات الموجهة وبشكل سيء في أي مكان آخر. وتحتوي المحطات الفرعية والمنشآت على أعداد كبيرة من الأجهزة على روابط تسلسلية، وشبكات هندسية معزولة، واتصالات نقطة لنقطة. وغالبًا ما تكون هذه الأصول هي الأقدم والأكثر أهمية من الناحية التشغيلية والأقل توثيقًا. والمنصة التي تستبعدها بهدوء تنتج جردًا يبدو كاملاً وهو ليس كذلك.
الأدلة التي تتدهور بمرور الوقت
للأدلة عمر افتراضي. فالسجل الذي يتم التقاطه بسياق كامل يظل قابلاً للدفاع عنه لسنوات، بينما السجل الذي يتم التقاطه كلقطة شاشة دون تحديد المصدر يصبح موضع شك في غضون أشهر، لا سيما بعد دوران الموظفين. وتكتشف العديد من المؤسسات ذلك فقط عندما يغادر المهندس الذي قام بالمهمة ولا يمكن لأحد شرح ما يظهره الدليل الفعلي.
دفع أدوات المؤسسات إلى بيئات التحكم
غالبًا ما يتم تمديد منصات أمن المؤسسات القياسية إلى بيئة التكنولوجيا التشغيلية (OT) لأنها مرخصة بالفعل. والجانب الاقتصادي جذاب، لكن النتائج غالبًا ما تكون غير مرضية. فالفحص القوي، ونشر برامج الوكيل على الأجهزة المقيدة، والافتراضات حول نوافذ التحديث كلها تحمل مخاطر تشغيلية حقيقية. وهناك حالات موثقة عبر الصناعات أدت فيها أنشطة الفحص الروتيني للمؤسسات إلى تعطيل أجهزة التحكم التي لم يتم تصميمها أبدًا للتعامل معها. ويجب بناء برامج الامتثال للتكنولوجيا التشغيلية حول مبدأ ضبط النفس.
معاملة الأصول ذات التأثير المنخفض كأصول ذات جهد منخفض
يقلل تصنيف التأثير المنخفض من عدد المتطلبات المعمول بها، ولكنه لا يلغي الالتزامات المتعلقة بالسياسات، والوعي، والأمن الفعلي، والتحكم في الوصول الإلكتروني، والاستجابة للحوادث، وإدارة الأجهزة المؤقتة. كما أنه لا يقلل من اهتمام المهاجمين. وقد شمل حدث الرؤية لعام 2019 الموصوف سابقًا أصولاً تقع في هذه الفئة تمامًا. والمنصات التي تركز بالكامل على الأنظمة ذات التأثير العالي والمتوسط تترك الفئة الأكبر من الأجهزة دون مراقبة كافية.
يعكس التباين أدناه ما يتغير عادةً عندما يتم تنفيذ هذه القدرات بشكل جيد.
نشاط الامتثال | النهج اليدوي أو القائم على جداول البيانات | مدعوم بقدرات تكنولوجيا تشغيلية (OT) مخصصة |
صيانة جرد الأصول | مسوحات يدوية دورية، وتصبح قديمة بين المراجعات | يتم تحديثه باستمرار مع ظهور الأجهزة أو تغيرها أو صمتها |
تقييم قابلية تطبيق التحديثات | مراجعة الإرشادات الأمنية مقابل قائمة ثابتة، وعدم تطابق الإصدارات بشكل متكرر | مطابقة الإرشادات الأمنية مع البرامج الثابتة والبرامج الموجودة بالفعل |
اكتشاف تغيير التكوين الأساسي | مقارنة يدوية، وغالبًا ما يتم اكتشافها بعد فوات الأوان | وضع علامة على الانحراف عن التكوين الأساسي المعتمد مع سجل المراجعة |
المراجعة الربع سنوية للوصول | تصدير البيانات من أنظمة متعددة وتسويتها يدويًا | عرض مراجعة موحد مع تسجيل الاكتمال كدليل |
تجميع الأدلة للتدقيق | أسابيع من الجمع بأثر رجعي عبر الفرق والأرشيفات | تصدير الأدلة الملتقطة باستمرار والمنظمة حسب المتطلبات |
جمع سياق الحوادث | تحقيق مخصص تحت ضغط ساعة واحدة للإبلاغ | توفر سياق الأصل والوصول والتغيير في لحظة التنبيه |
توصيات عملية لتقييم برامج الامتثال لمعايير NERC CIP
ابدأ بعبء الأدلة الخاص بك، وليس بقائمة الميزات
قبل التحدث إلى أي مزود خدمة، وثق أين يذهب الوقت بالفعل. ما هي المتطلبات التي تستهلك أكبر عدد من الساعات؟ ما هي الأدلة التي يصعب إنتاجها؟ أين أثار التدقيق الأخير تساؤلات؟ تصبح تلك الصورة الداخلية هي معايير التقييم الخاصة بك. وبدونها، سيبدو كل عرض تقديمي رائعًا، لأن كل عرض مصمم ليكون كذلك.
أصر على إثبات القيمة في بيئة حقيقية
تعمل العروض التقديمية على بيانات منسقة. قم بنشر تقييم محدود في محطة فرعية أو منشأة ممثلة واحدة - ويفضل أن تكون واحدة تحتوي على مزيج من المعدات الحديثة والقديمة. وقس عدد الأصول المكتشفة مقابل العدد المعروف بوجوده، ومقدار الإثراء اليدوي المطلوب، وكيف تتصرف المنصة مع المعدات التي لا تتعرف عليها.
قم بتقييم حالات الفشل، وليس المسار السهل الناجح فقط
اسأل عما يحدث عندما يفقد المستشعر الاتصال، أو عندما يكون نوع الجهاز غير معروف، أو عندما ينقطع التكامل، أو عندما تختلف مصادر البيانات. فالمنصات التي تظهر عدم اليقين بوضوح هي أكثر جدارة بالثقة من المنصات التي تملأ الفجوات بالافتراضات بصمت. والفشل الصامت هو أخطر خاصية يمكن أن يتصف بها برنامج الامتثال.
تأكيد السلامة التشغيلية كتابةً
اطلب توثيقًا صريحًا لما تفعله المنصة على الشبكة - كل استعلام نشط، وكل تفاعل بروتوكول، وكل متطلب لبرنامج الوكيل. وتأكد من التوافق مع اتفاقيات دعم الموردين على المعدات الحيوية. ويجب معاملة أي تردد في تقديم هذا التفصيل كعثور على مشكلة في حد ذاته.
التحقق من التكامل في مكان العمل الفعلي
يجب أن تتصل بيانات الامتثال بإدارة التغيير، ونظام تذاكر الدعم، وأنظمة الهوية، والمراقبة الحالية. والمنصة التي لا يمكنها المشاركة في سير العمل الحالي تصبح نظام سجلات ثانيًا، وأنظمة السجلات الثانية تنحرف دائمًا عن الأولى.
التخطيط لدوران الموظفين
يتقاعد موظفو التكنولوجيا التشغيلية والامتثال ذوو الخبرة بشكل أسرع من وتيرة استبدالهم، وتغادر المعرفة المؤسسية معهم. قم بتقييم ما إذا كانت المنصة تلتقط التفكير والمبررات - لماذا تم تصنيف أصل بطريقة معينة، ولماذا تم اختيار خطة تخفيف معينة - أم تكتفي بالنتائج فقط. فالأنظمة التي تحتفظ بالسياق تنجو من دوران الموظفين، أما الأنظمة التي تحتفظ بالبيانات فقط فلا تنجو.
استخدم الأسئلة أدناه لهيكلة المحادثات مع الموردين.
السؤال المطروح | ما الذي يثبته الجواب القوي |
كيف تكتشف الأصول التي لا تولد حركة مرور شبكة موجهة؟ | تغطية حقيقية للمعدات التسلسلية والقديمة والمعزولة بدلاً من رؤية الشبكة الموجهة فقط |
أرني دليلاً تم التقاطه قبل 18 شهرًا، تمامًا كما تم تسجيله. | الجمع المستمر والاحتفاظ بالأدلة، وليس إنشاء تقرير بأثر رجعي |
ما هو التفاعل النشط، إن وجد، الذي تقوم به المنصة مع أجهزة التحكم؟ | الوعي بالسلامة التشغيلية والشفافية بشأن سلوك الشبكة |
كيف يتم مطابقة الإرشادات الأمنية مع إصدارات البرامج الثابتة المحددة التي نقوم بتشغيلها؟ | الدقة في معالجة الثغرات الأمنية بدلاً من موجزات الإرشادات العامة |
عند إزالة ضابط ما، ما هي المتطلبات التي يتم وضع علامة عليها تلقائيًا؟ | الربط ثنائي الاتجاه بين الضوابط والمتطلبات والأدلة |
ماذا تظهر المنصة عندما تكون البيانات مفقودة أو قديمة؟ | التعامل الصادق مع عدم اليقين بدلاً من ملء الفجوات بصمت |
كيف تبدو حزمة التدقيق المصدرة؟ | هيكل جاهز للتدقيق منظم حسب المتطلبات مع إرفاق الأدلة |
ماذا يحدث لبياناتنا وأدلتنا إذا قمنا بتغيير المنصة؟ | قابلية النقل والملكية الواضحة لسجلات الامتثال |
كيف تدعم Shieldworkz المؤسسات
تعمل Shieldworkz مع المرافق، ومشغلي التوليد، والمصنعين، ومؤسسات البنية التحتية الحيوية التي تحتاج إلى نتائج امتثال ونتائج أمنية من نفس الجهد - وليس برنامجين متوازيين يتنافسان على المهندسين أنفسهم. ونهجنا متأصل في كيفية سلوك بيئات التحكم فعليًا، مما يعني بناء الرؤية دون إدخال مخاطر تشغيلية، وإنتاج الأدلة كمنتج ثانوي للمراقبة بدلاً من كونه مشروعًا إداريًا منفصلاً.
اكتشاف وجرد شامل لأصول التكنولوجيا التشغيلية (OT) لكل أصل متصل وغير قابل للتوجيه عبر المحطات الفرعية والمنشآت والمواقع البعيدة، بما في ذلك المعدات المتصلة تسلسليًا والتي لا يمكن لتحليل حركة المرور وحده الكشف عنها.
دعم تصنيف الأنظمة بشكل قابل للدفاع عنه يوثق قرارات تصنيف التأثير جنبًا إلى جنب مع التفكير الكامن وراءها، ويدعم دورات المراجعة المتكررة، ويضع علامات على الأصول التي تغير دورها أو اتصالها.
ربط الضوابط بالمتطلبات يربط كل متطلب بضابط محدد، ومالك مسؤول، والدليل الذي يثبت ذلك - مع إمكانية التتبع العكسي عند تغير الضوابط.
التقاط مستمر للأدلة مع طوابع زمنية، وتحديد المصادر، والاحتفاظ المتوافق مع فترات المراجعة الكاملة للتدقيق، بحيث يتم استرجاع الأدلة بدلاً من إعادة بنائها.
مراقبة التكوين والتكوين الأساسي تحافظ على التكوينات الأساسية تلقائيًا، وتميز التغيير المصرح به عن التغيير غير المصرح به، وتحتفظ بسجل مراجعة كامل عبر أجهزة طبقة التحكم.
دعم سير عمل الثغرات والتحديثات يتتبع دورات التقييم المتكررة، ويطابق الإرشادات الأمنية مع الإصدارات المنشورة بالفعل، ويدعم خطط التخفيف المهيكلة حيث لا يكون التحديث ممكنًا من الناحية التشغيلية.
حوكمة الوصول ودمج المراجعات تدمج سجلات وصول النطاق والمحلية والمشتركة والموردين وعن بعد في عرض واحد قابل للمراجعة مع التقاط اكتمال المراجعة كدليل.
جاهزية التعامل مع الحوادث تجمع سياق الأصل والوصول والتغيير في لحظة الاكتشاف، بحيث يمكن اتخاذ قرارات التحديد والإبلاغ ضمن الجداول الزمنية المطلوبة.
إنشاء حزم التدقيق المنظمة حسب المتطلبات، مع إرفاق الأدلة وبقاء المصادر سليمة - إلى جانب إعداد تقارير داخلية صادقة تسلط الضوء على الأدلة الضعيفة قبل أن يفعل المدقق ذلك.
خبرة استشارية وتنفيذية من مهندسين عملوا داخل منشآت تشغيل ومحطات فرعية، مما يدعم التقييم ومراجعة البنية الهندسية وتصميم التقسيم وتطوير البرامج والعمليات المستمرة.
الهدف واضح ومباشر: تقليل العبء اليدوي على الفرق المجهدة بالفعل، وتحسين الرؤية الحقيقية للبيئة التشغيلية، وجعل الجاهزية للتدقيق حالة مستمرة بدلاً من حالة طوارئ متكررة.
خاتمة
إن اختيار برنامج الامتثال لمعايير NERC CIP ليس في المقام الأول قرار شراء، بل هو قرار بشأن كيفية معرفة المؤسسة لما هو حقيقي في بيئتها التشغيلية - وكيف ستثبت تلك المعرفة لجهة تنظيمية، أو فريق تنفيذي، أو لنفسها أثناء وقوع حادث ما.
إن القدرات التسع في هذا الدليل مفيدة لأنها قابلة للاختبار. فيمكن قياس جرد الأصول مقابل الواقع. ويمكن طلب استرجاع الأدلة من قبل ثمانية عشر شهرًا. ويمكن التحقق من مراقبة التكوين على جهاز تحكم ميداني بدلاً من الخادم. ويمكن فحص مخرجات التدقيق قبل توقيع العقد. والمنصة التي تؤدي جيدًا في جميع القدرات التسع ستقلل من الحمل الإداري وتحسن رؤية الأمن في نفس الوقت. أما المنصة التي تؤدي جيدًا في العرض التقديمي فقط فسيتم كشفها في النهاية، وغالبًا في اللحظة الأقل ملاءمة.
وتميل شركات المرافق التي تتعامل مع هذا الأمر بشكل جيد إلى مشاركة سمة مشتركة؛ فقد توقفت عن معاملة الامتثال كفكرة مشروع دوري وبدأت في معاملته كإنضباط تشغيلي، مدعومًا بأنظمة تراقب باستمرار وتسجل بصدق. والمنفعة التنظيمية حقيقية، لكن المنفعة الأمنية أكبر.
يثبت الامتثال ما قمت به. وتخبرك الرؤية بما يحدث. والمنصة الصحيحة تقدم الاثنين معًا من الأساس نفسه.
احجز استشارة مجانية مع خبرائنا إذا كان فريقك يقيم الامتثال لمعايير NERC CIP، أو يريد ببساطة رؤية موضوعية لمواضع فجوات الأدلة الموجودة اليوم، فإن محادثة قصيرة مع مهندس أمن تكنولوجيا تشغيلية (OT) ذي خبرة غالبًا ما تكون أسرع طريقة للحصول على الوضوح. في الاستشارة المجانية، سيقوم خبراؤنا بمراجعة سير عمل الامتثال الحالي لديك، وتحديد مواضع تركيز الجهد اليدوي، ومناقشة القدرات الأكثر صلة ببيئتك، وتحديد مسار عملي نحو الجاهزية المستمرة للتدقيق. دون التزام، ودون عرض مبيعات معد مسبقًا - مجرد مناقشة فنية ترتكز على الواقع التشغيلي. حدد موعد استشارتك المجانية مع Shieldworkz اليوم وحوّل التحضير للتدقيق إلى قدرة مستمرة بدلاً من تدافع سنوي. |
مصادر إضافية:
دليل شامل لاكتشاف الشبكة والاستجابة لها (NDR) في عام 2026 هنا
قائمة جاهزية مراقبة أمن الشبكة الداخلية NERC CIP-015 لشركات الكهرباء هنا
الدليل التأسيسي لمركز العمليات الأمنية للتكنولوجيا التشغيلية (OT SOC) هنا
خدمة مركز العمليات الأمنية المدارة هنا
استشارات استخبارات التهديدات السيبرانية للتكنولوجيا التشغيلية (OT) - الشرق الأوسط هنا
توجيه NIS2 وتحقيق الامتثال لتوجيه NIS2 من خلال معيار IEC 62443 هنا
ما هي الوسائط القابلة للإزالة؟ المخاطر والسياسات والحلول الأمنية للتكنولوجيا التشغيلية الصناعية هنا
قالب سياسة الوسائط القابلة للإزالة المجاني لفرق التكنولوجيا التشغيلية وتكنولوجيا المعلومات هنا
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






