

في كواليس حادثة إفشاء بيانات ريفولوت (Revolut)


برايوكت كيه في
يُقيّم هذا التقرير حادثة طلب بيانات طوارئ احتيالية شملت شركة Revolut، حيث تم الكشف عن معلومات العملاء من خلال إساءة استخدام قناة بريد إلكتروني حكومية رسمية مشروعة بدلاً من الاختراق المباشر لأنظمة Revolut. يركز التحليل على مسار الهجوم، وفئات البيانات المكشوفة، وإخفاقات الضوابط الأمنية، وفرص الاكتشاف، والتدابير الدفاعية للمؤسسات المالية التي تتعامل مع طلبات إنفاذ القانون.
نظرة عامة
بين 11 و12 سبتمبر 2026، تعرضت شركة التقنية المالية العالمية العملاقة Revolut (التي تُقدر قيمتها بـ 115 مليار دولار وتضم أكثر من 80 مليون عميل) لحادث أمني مستهدف أدى إلى الكشف غير المصرح به عن ملفات "اعرف عميلك" (KYC) الكاملة وسجلات المعاملات المالية لـ 680 من العملاء ذوي الملاءة المالية العالية.
والأهم من ذلك، لم يتم اختراق أو التسلل إلى أي من قواعد بيانات Revolut، أو الأجهزة الطرفية، أو الأنظمة المصرفية الأساسية، أو أموال العملاء. ولم تشر التقارير العامة إلى أي اختراق مباشر للبنية التحتية المصرفية الأساسية لشركة Revolut أو أموال العملاء. وبدلاً من ذلك، انطوى الحادث على الكشف غير المصرح به عن معلومات العملاء من خلال قناة اتصال وامتثال مشروعة.
يمثل الحادث طلباً احتيالياً لبيانات الطوارئ (EDR)، وهو في الأساس هجوم على منطق الأعمال وهجوم هندسة اجتماعية ضد عملية استلام طلبات إنفاذ القانون في Revolut.
استخدم المهاجم حساب بريد إلكتروني حكومي معتمد ومشروع يخص وكالة حكومية إيطالية (pec.interno.it) لتقديم طلبات إنفاذ قانون طارئة. ونظراً لأن الطلبات الواردة اجتازت فحوصات مصادقة النطاق الفنية (SPF وDKIM وDMARC)، قام موظفو الامتثال في Revolut بتلبية الطلبات بحسن نية.
نشأت الطلبات من نطاق بريد إلكتروني حكومي مشروع، مما سمح للرسائل بالظهور بمظهر موثوق به ضمن عملية استلام طلبات إنفاذ القانون الحالية في Revolut. لا تحدد التقارير العامة نتائج SPF وDKIM وDMARC الدقيقة للرسائل الفردية، لذا لا ينبغي التعامل مع نتائج المصادقة هذه على أنها مؤكدة بشكل مستقل.
بدأ المهاجم لاحقاً حملة ابتزاز تحت اسم مستعار "Revolut Smilik"، مطالباً بـ 10,000 بيتكوين (وهو فاعل يستخدم الاسمين المستعارين 'iamnotavillain' و 'Revolut Smilik').
الجدول الزمني للحادث وإعادة البناء
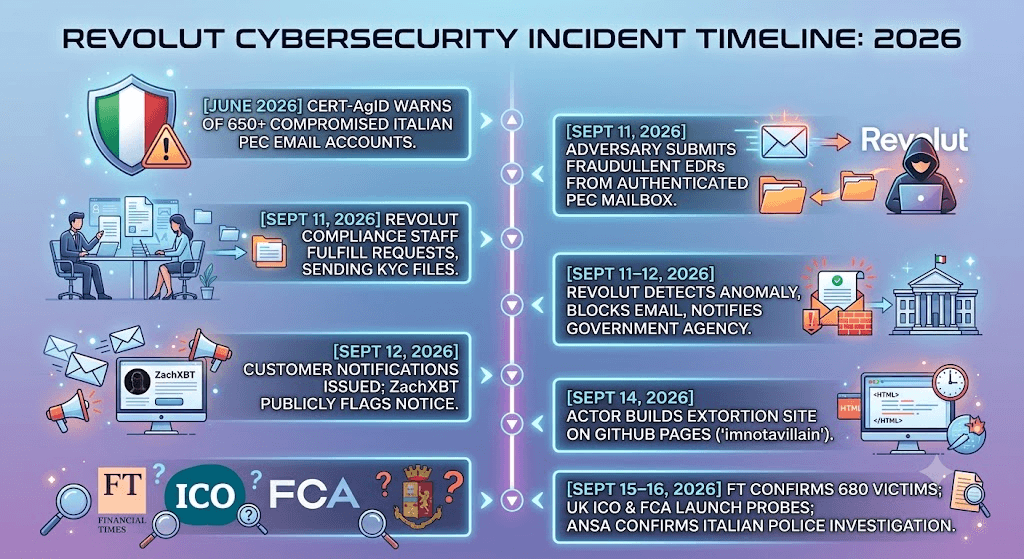
الجدول الزمني للحدث
التاريخ | الحدث | الحالة |
15 يونيو 2026 | تقرير CERT-AgID يرصد أكثر من 650 حالة إساءة استخدام متعلقة بنظام PEC منذ يناير 2026 | مؤكد |
قبل 12 سبتمبر | تم تقديم طلبات احتيالية إلى Revolut باستخدام نطاق بريد إلكتروني حكومي مشروع | مؤكد |
12 سبتمبر | شركة Revolut تؤكد علناً الكشف غير المصرح به عن معلومات العملاء عقب طلبات احتيالية | مؤكد |
اعتباراً من 12 سبتمبر | إخطار العملاء المتأثرين | مؤكد |
14–15 سبتمبر | شركة KELA تحلل البنية التحتية للابتزاز وتحدد المستودع العام/آثار التعديلات (commit artifacts) | مؤكد |
15–17 سبتمبر | التقارير تحدد حوالي 680 عميلاً متأثراً واستمرار مطالبات الابتزاز | مؤكد |
16–17 سبتمبر | تشير التقارير إلى طلب فدية بقيمة 3 ملايين دولار بعملة Monero؛ وتذكر Revolut أنها لم تتلقَ طلباً مباشراً بالفدية | مُبلغ عنه / متنازع عليه |
الأصول والبنية التحتية المتأثرة
الأصل / العملية | التقييم الحالي |
عملية استلام طلبات إنفاذ القانون / الطلبات القانونية | تم إساءة استخدامها / استغلالها |
معلومات هوية العملاء | تم الكشف عنها لجهة غير مصرح لها |
وثائق الهوية | تم الكشف عنها بحسب التقارير |
صور السيلفي للتحقق من الهوية | احتمال الكشف عنها بحسب التقارير |
كشوف الحسابات / سجلات المعاملات | احتمال الكشف عنها بحسب التقارير |
أنظمة Revolut الأساسية | لا توجد أدلة على حدوث اختراق مباشر بحسب التقارير |
أموال العملاء | لم تتأثر بحسب التقارير |
كلمات مرور العملاء | لا توجد أدلة على حدوث اختراق بحسب التقارير |
البنية التحتية للهوية وإدارة الوصول (IAM) / المصادقة الداخلية | غير محدد علناً |
البنية التحتية السحابية | غير محدد علناً |
تحليل اختراق البيانات
أدى الاختراق إلى تسريب ملفات تعريف هوية كاملة وغير محجوبة للعملاء.
أنواع البيانات المكشوفة: الأسماء القانونية الكاملة، وتواريخ الميلاد، وأرقام الهواتف، والعناوين البريدية، وعناوين البريد الإلكتروني، ونسخ من جوازات السفر، ورخص القيادة، وصور السيلفي الخاصة بالتحقق من الهوية عند التسجيل، وكشوف الحسابات، وأرقام الآيبان (IBANs)، وسجلات المعاملات الكاملة (بما في ذلك عناوين محافظ إيداع وسحب البيتكوين على الشبكة).
قد تشمل المعلومات المكشوفة ما يلي:
الأسماء الكاملة
تواريخ الميلاد
العناوين
عناوين البريد الإلكتروني
أرقام الهواتف
نسخ من جواز السفر / وثيقة الهوية
صور السيلفي للتحقق من الهوية
كشوف الحسابات
سجلات المعاملات
معلومات الآيبان (IBAN)/الحساب
معلومات معاملات العملات الرقمية
قائمة المستثنيات: لم يتم الكشف عن نماذج القياسات الحيوية للوجه الخام، أو أرقام بطاقات الدفع، أو رموز التحقق (CVVs)، أو رموز التعريف الشخصي (PINs) للحسابات، أو كلمات مرور البوابة.
عدد الضحايا: 680 فرداً بالضبط.
ملف الضحايا: موجه بشكل كبير نحو أصحاب الأصول الرقمية ذوي الملاءة المالية العالية والتنفيذيين في مجال التكنولوجيا. وتشمل قائمة الضحايا المؤكدين الرئيس التنفيذي السابق لمنصة Mt. Gox مارك كاربيليس والرئيس التنفيذي لمنصة Gamdom فيليكس رومر.
تحديد هوية جهة التهديد والتحليل الفني
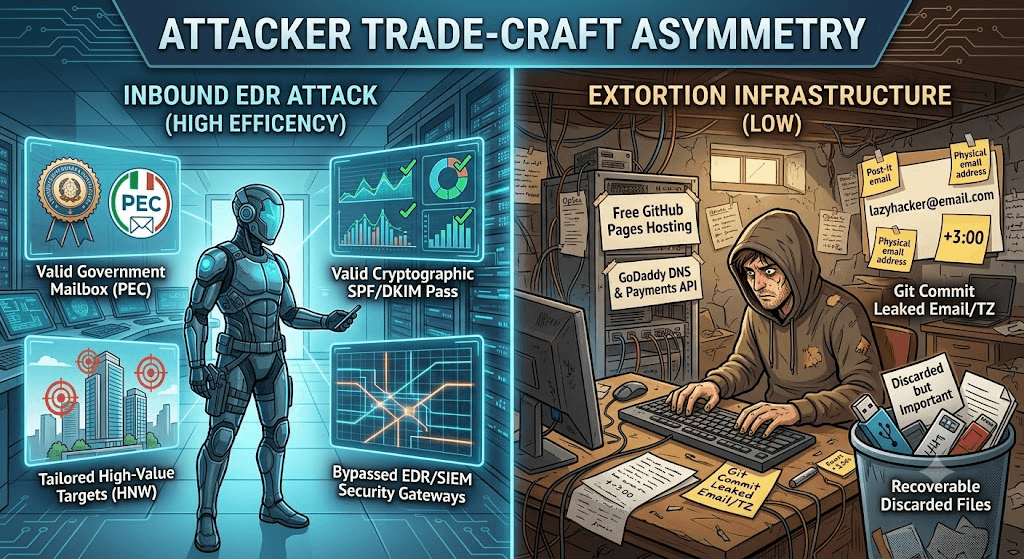
تقييم تحديد الهوية
المدعي: جهة/مجموعة تهديد تعمل تحت اسم "Revolut Smilik" (وكانت تستخدم سابقاً حساب تلغرام "iamnotavillain").
طلب الفدية: 10,000 بيتكوين (ما يعادل أكثر من 600 مليون دولار أمريكي). وتجدر الإشارة إلى أن جهة التهديد طالبت علناً بحوالي 3 ملايين دولار بعملة Monero (XMR)، وفقاً لتقرير صحيفة فاينانشال تايمز. وصرحت Revolut بأنها لم تتلقَ أي اتصال مباشر أو طلب فدية مباشر من المهاجمين المزعومين.
التحليل الجنائي للبنية التحتية
استضافة الابتزاز: صفحة ثابتة مستضافة على GitHub Pages (btres9kijob[.]github.io) تشير إلى imnotavillain[.]xyz.
الجدول الزمني للبناء: تم تجميعها في حوالي 6.5 ساعة في 14 سبتمبر 2026، بالكامل عبر واجهة الويب.
الأخطاء التشغيلية (إخفاقات أمن العمليات OPSEC):
انكشاف البريد الإلكتروني: كشفت سجلات التعديل (Git commit logs) العامة عن بريد إلكتروني للمؤلف على Outlook.com.
مؤشر المنطقة الزمنية: احتوت عمليات التعديل على إزاحة بالتوقيت العالمي المنسق بقيمة (UTC-07:00).
استرداد الملفات: كانت الملفات المحذوفة (proof.jpg و jurisdiction.jpg و Screenshot_35.jpg) قابلة للاسترداد مباشرة من سجل تعديلات Git.
تحليل ناقل الوصول الأولي
الهوية المخترقة: حساب بريد إلكتروني معتمد للحكومة الإيطالية (Posta Elettronica Certificata - PEC) تحت النطاق pec.interno.it (المرتبط بمحافظة ريدجو كالابريا).
السياق: في يونيو 2026، أبلغ مركز CERT-AgID الإيطالي عن سرقة واسعة النطاق لبيانات الاعتماد عبر برمجيات سرقة المعلومات (infostealer) طالت أكثر من 650 حساب PEC.
تخطيط إطار MITRE ATT&CK
معرف التقنية | اسم التقنية | الأدلة التشغيلية | مستوى الثقة | الحالة |
T1566.001 | الاحتيال: رابط / مرفق احتيالي موجه | استخدام وثائق طلب قانونية مزيفة مرفقة بطلبات بيانات الطوارئ المرسلة إلى مكاتب استلام طلبات الامتثال. | عالي | [مؤكد] |
T1078.004 | الحسابات الصالحة: الحسابات السحابية | استغلال صندوق بريد PEC حكومي حقيقي (pec.interno.it) لتجاوز فلاتر البريد الإلكتروني الخارجية. | عالي | [مؤكد] |
T1199 | العلاقة الموثوقة | استغلال أطر الثقة القائمة بين سلطات إنفاذ القانون والمؤسسات المالية الخاضعة للتنظيم. | عالي | [مؤكد] |
T1020 | التسريب المؤتمت | طلب واستلام حزم بيانات "اعرف عميلك" المجمعة عبر اتصالات بريد إلكتروني منظمة. | عالي | [مؤكد] |
T1486 | تشفير البيانات للتأثير | التهديد بنشر البيانات السرية علناً ما لم يتم دفع الفدية (الابتزاز/الابتزاز المزدوج). | عالي | [مؤكد] |
T1589.002 | جمع معلومات هوية الضحية: عناوين البريد الإلكتروني | الاستطلاع المستهدف لحسابات محددة ذوي ملاءة مالية عالية وتحديد عناوين الإيداع قبل تقديم طلبات EDR. | متوسط | [مقيّم] |
إعادة بناء سلسلة الهجوم
│
▼
[المرحلة 1: اختراق البنية التحتية للمصدر]
المهاجم يسيطر على صندوق بريد PEC حكومي إيطالي صالح (pec.interno.it)
عبر سجلات برمجيات سرقة المعلومات أو أسواق بيانات الاعتماد الثانوية.
│
▼
[المرحلة 2: الاستطلاع واختيار الأهداف]
المهاجم يجمع قائمة تضم 680 من مستخدمي العملات الرقمية ذوي الملاءة العالية، ويحصل على معرّفات
أهداف محددة (مثل أسماء المستهدفين، عناوين المحافظ، أرقام الآيبان).
│
▼
[المرحلة 3: تزييف وإرسال طلبات بيانات الطوارئ EDR]
المهاجم يصيغ طلبات بيانات طوارئ بترويسات قانونية عاجلة ومزيفة
ويرسلها عبر صندوق بريد PEC المعتمد إلى الفريق القانوني في Revolut.
│
▼
[المرحلة 4: استلام طلب الامتثال وتجاوز التحقق]
الأنظمة المؤتمتة في Revolut تتحقق من SPF/DKIM/DMARC -> ناجح.
الموظفون يجرون مراجعة يدوية، ويلاحظون النطاق المشروع، ويتجاوزون التحقق الخارجي (OOB).
│
▼
[المرحلة 5: تجميع الملفات والكشف عنها]
مسؤول الامتثال يستخرج سجلات اعرف عميلك (جوازات سفر، صور سيلفي، سجلات المعاملات)
ويرد مباشرة على البريد الإلكتروني للمرسل.
│
▼
[المرحلة 6: الابتزاز والنشر العلني]
المهاجم ينشئ موقع ابتزاز (imnotavillain[.]xyz)، ويسرب عينات من الملفات،
ويطالب بـ 10,000 بيتكوين.
ثغرات غير معتادة فنياً ولم تحظَ بالنقاش الكافي
مغالطة اعتبار مصادقة النطاق بمثابة تفويض بالوصول
تؤكد بروتوكولات مصادقة البريد الإلكتروني (SPF، DKIM، DMARC) أن الرسالة نشأت من خادم معتمد لنطاق معين. لكنها لا تقدم أي ضمانات بشأن هوية أو نية المستخدم البشري خلف لوحة المفاتيح. اعتمدت ضوابط الاستلام في Revolut على الصلاحية الفنية للنطاق كبديل للسلطة القانونية.
ثغرة معمارية في نظام PEC
يوفر نظام البريد الإلكتروني المعتمد في إيطاليا (Posta Elettronica Certificata - PEC) إثباتاً قانونياً للإرسال والاستلام. ومع ذلك، فإنه يفتقر إلى المصادقة متعددة العوامل (MFA) الإلزامية أو ضوابط ربط الجلسات عبر جميع العقد البلدية الإقليمية. عندما يحصل المهاجم على بيانات اعتماد PEC، فإنه يرث مصداقية قانونية مطلقة عبر الأطر القانونية الأوروبية.
التسريب عبر قنوات الامتثال المعتمدة
تُهيأ أنظمة الكشف عن التهديدات والاستجابة لها في الأجهزة الطرفية التقليدية (EDR)، ومنع فقدان البيانات (DLP)، وتحليل سلوك المستخدمين والكيانات (UEBA) للكشف عن تسريب الشبكة غير المصرح به، أو سحب قواعد البيانات، أو بروتوكولات التحكم غير المعروفة. في هذه الحالة، حدث التسريب عبر البريد الإلكتروني العادي للشركة، وبواسطة موظفي الامتثال المعتمدين الذين يؤدون واجباتهم الروتينية، مما جعل الأنظمة الأمنية الفنية عمياء تماماً عن الحدث.
ملفات اعرف عميلك (KYC) كـ "ملفات استهداف مادي تكتيكي": بالنسبة لمستثمري العملات الرقمية، فإن ربط عناوين الإيداع المستعارة على الشبكة بالعناوين السكنية الحقيقية وأرقام جوازات السفر وأرقام الهواتف يزيد من مخاطر الأمن المادي (مثل اقتحام المنازل، والابتزاز لتحويل الأموال قسراً، وتبديل شرائح الهاتف SIM).
الظروف المسهلة للمهاجمين
نقطة وصول موثقة: حيازة بيانات اعتماد نشطة لنطاق حكومي صالح (pec.interno.it).
غياب التحقق الخارجي (OOB): تلبية طلبات البيانات شديدة الحساسية دون إجراء مكالمات تحقق هاتفية مستقلة باستخدام أرقام أدلة حكومية رسمية ومستخرجة من مصادر مستقلة.
ثغرة الموافقة من مسؤول واحد: عدم وجود متطلبات موافقة ثنائية ("مبدأ العيون الأربع") قبل تصدير وإرسال حزم اعرف عميلك (KYC) الكاملة للعملاء.
إخفاقات الضوابط والدفاعات
فشل ضوابط الهوية والتحقق: قامت الأنظمة المؤتمتة بالتحقق من ترويسات النطاق، ولكن لم يتم فرض أي تحقق ثانوي لإثبات تفويض المرسل البشري.
عجز في الحد من البيانات: عند قبول الطلب الطارئ، قام موظفو الامتثال بتصدير سجلات المعاملات الكاملة وأرقام الآيبان وصور السيلفي. يجب أن يقتصر الكشف في حالات الطوارئ بدقة على الحد الأدنى من السجلات الضرورية.
فجوة في نظام SIEM / كشف الأنماط الشاذة: لا تراقب مراكز العمليات الأمنية عادةً طوابير استلام طلبات الامتثال بحثاً عن أي طفرات غير طبيعية في أحجام طلبات EDR التي تستهدف مجموعات معينة من المستخدمين ذوي الملاءة المالية العالية.
فرص الاكتشاف ومتطلبات القياس عن بعد
فرصة الاكتشاف | القياس عن بعد المطلوب | منطق / قاعدة الكشف المقترحة | معرف MITRE |
حجم مرفقات صادر غير طبيعي من قسم الامتثال | بوابة البريد الإلكتروني / سجلات DLP | تنبيه عندما يرسل جهاز طرفي فردي للامتثال أكثر من 10 مرفقات بصيغة PDF/ZIP تحتوي على مصطلحات الهوية (جواز سفر، سيلفي، اعرف عميلك) إلى نطاقات خارجية خلال ساعة واحدة. | T1020 |
تطابق طلب EDR غير محقق مع هدف ذي قيمة عالية | نظام إدارة علاقات العملاء للامتثال / سجلات قياس EDR | مقارنة معرّفات مستخدمي EDR الواردة مع علامات تصنيف العملاء الداخليين ذوي الملاءة العالية / الشخصيات المهمة. التنبيه عند رصد حجم كشف صادر شاذ إحصائياً من موظفي الامتثال مقارنة بالمعدلات الأساسية للأفراد والفريق. تشمل الأمثلة: عدد كبير بشكل غير معتاد من مرفقات اعرف عميلك (KYC) حجم بيانات إجمالي كبير بشكل غير معتاد نطاقات مستلمين غير معتادة اختصاص جغرافي/قانوني غير معتاد طلبات متعددة تستهدف عملاء من الشخصيات المهمة (VIP) طلبات متكررة من صندوق بريد حكومي واحد وقت غير معتاد بين الطلب والكشف عن البيانات عمليات كشف متعددة خارج أنماط العمل المعتادة | T1589 |
نشاط شاذ لنطاق جهة إنفاذ القانون | بوابة البريد / تحليل ترويسة الرسائل | تمييز الطلبات القانونية الواردة من نطاقات حكومية أجنبية تفتقر إلى معاهدة مساعدة قانونية متبادلة نشطة (MLAT) أو تخطيط لقضية قرار تحقيق أوروبي (EIO). | T1199 |
الآثار الأمنية الأوسع نطاقاً
الاستغلال المنهجي لآلية طلب بيانات الطوارئ (EDR): يتوافق هذا الحادث مع التحذيرات الصادرة في إشعار الصناعة الخاص بمكتب التحقيقات الفيدرالي (FBI) رقم 20241104-001، والذي يسلط الضوء على أن جهات التهديد تستولي بانتظام على صناديق البريد الحكومية لإصدار مذكرات استدعاء وطلبات طوارئ احتيالية.
تقادم أمن البريد الإلكتروني المرتكز على المحيط: يعتمد أمن البريد الإلكتروني التقليدي على شرعية النطاق. يجب أن تنتقل البنى الأمنية نحو نماذج استلام قائمة على الثقة الصفرية حيث لا تحمل صلاحية النطاق أي ثقة تفويض ضمنية.
خطة العمل الدفاعية القابلة للتطبيق

الإجراءات الفورية (0-30 يوماً)
التحقق الخارجي الإلزامي (OOB): حظر تلبية طلبات بيانات الطوارئ عبر البريد الإلكتروني فقط. يجب على مسؤولي الامتثال التحقق من الطلبات عن طريق الاتصال بالوكالة المعنية عبر أرقام البدالات الرسمية والمستخرجة بشكل مستقل.
تفويض التحكم الثنائي ("مبدأ العيون الأربع"): طلب موافقة ثانوية من المشرف قبل إرسال ملفات اعرف عميلك الخام، أو سجلات المعاملات، أو وثائق الهوية.
الإجراءات على المدى القريب (30-90 يوماً)
تقييد DLP على البريد الإلكتروني الصادر للامتثال: تكوين قواعد DLP لمنع الإرسال المباشر لحزم وثائق الهوية غير المشفرة (ملفات .pdf، .png، .jpg التي تحتوي على كلمات مفتاحية تتعلق بالهوية). تطلب تسليم البيانات عبر بوابات تنزيل آمنة ومعتمدة مع تسجيل عمليات التدقيق.
فلاتر دقيقة للحد من البيانات: وضع حدود دنيا لحزم الاستجابة لطلبات EDR. تطبيق سياسات كشف دقيقة لا تفرج إلا عن الحد الأدنى من البيانات اللازمة للأساس القانوني المؤكد والغرض الطارئ المعلن. يجب أن يتطلب إرسال سجلات المعاملات الكاملة ووثائق الهوية الحساسة تفويضاً إضافياً وتبريراً موثقاً حيثما كان ذلك مسموحاً به قانوناً.
الإجراءات الاستراتيجية (أكثر من 90 يوماً)
الانتقال إلى بوابات معتمدة لطلبات إنفاذ القانون (LER): إلغاء الاستلام المباشر للطلبات القانونية عبر البريد الإلكتروني. الانتقال إلى بنية بوابات معتمدة تتطلب التحقق من هوية وكالة إنفاذ القانون والتوقيع الرقمي.
مصادقة مقدم الطلب
التحقق من:
الوكالة
المحقق الفردي
الصفة الرسمية
رقم القضية/المرجع
السلطة القانونية
مبرر حالة الطوارئ
نطاق البيانات المطلوبة
آلية التسليم المطلوبة
عندها فقط تتم الموافقة على الكشف عن البيانات.
المصادر
Financial Times: "Revolut سلمت بيانات ما يقرب من 700 عميل إلى مخترقين" (16 سبتمبر 2026).
KELA Cyber Intelligence Center: "اختراق بيانات Revolut: تتبع البنية التحتية لموقع الابتزاز" (15 سبتمبر 2026).
City AM: "مخترقو Revolut يسرقون البيانات الخاصة لما يقرب من 700 عميل" (15 سبتمبر 2026).
Security Affairs: "تسريب بيانات Revolut قد يعود إلى حسابات مخترقة للحكومة الإيطالية" (16 سبتمبر 2026).
إشعار الصناعة الخاص بمكتب التحقيقات الفيدرالي: PIN 20241104-001 (استخدام حسابات بريد إلكتروني حكومية مخترقة لإصدار طلبات بيانات طوارئ احتيالية).
ZachXBT Public Disclosures: التحقيق على الشبكة وظهور إشعار الاختراق (12 سبتمبر 2026).
تقييم Shieldworkz
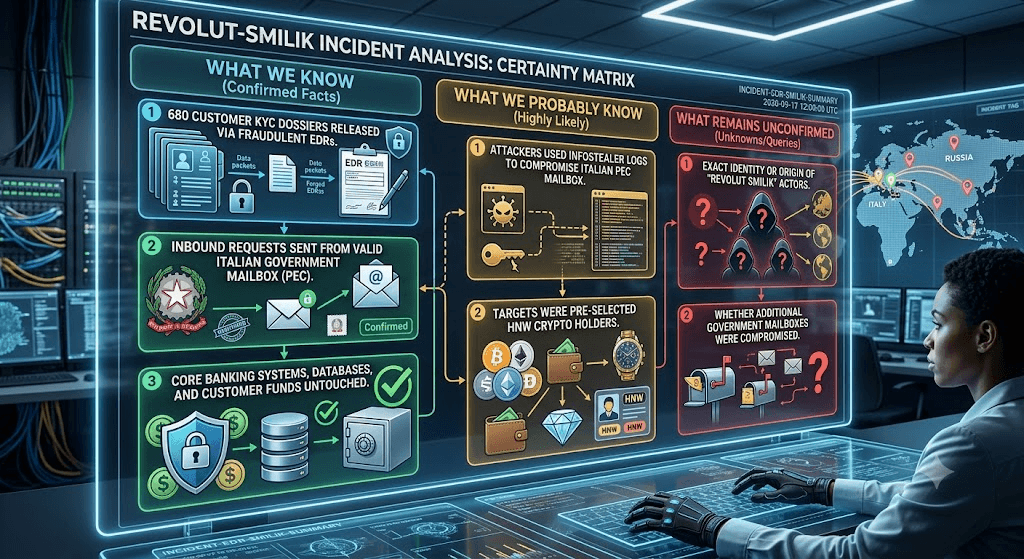
ما نعرفه: قام موظفو الامتثال في Revolut بنشر ملفات هوية كاملة لـ 680 من العملاء ذوي القيمة العالية بعد تلقي طلبات EDR احتيالية من صندوق بريد حكومي إيطالي معتمد (pec.interno.it). ولم يتم اختراق الشبكات المصرفية الأساسية لـ Revolut مطلقاً.
ما نرجح معرفته: حدد المهاجم مسبقاً أهدافاً محددة من ذوي الملاءة المالية العالية بناءً على قياسات سابقة على الشبكة، مستخدماً آلية EDR لكشف الهويات الحقيقية خلف عناوين العملات الرقمية المستعارة.
ما يزال غير مؤكد: الهوية الدقيقة لجهات التهديد خلف اسم "Revolut Smilik"، وما إذا كانت مؤسسات مالية أخرى خاضعة للتنظيم قد تلقت طلبات مماثلة من نفس صندوق بريد PEC المخترق.
المصادقة التشفيرية للبريد الإلكتروني ليست آلية تفويض بالوصول. يمكن لبروتوكولات SPF وDKIM وDMARC تقديم دليل على أن الرسالة مرتبطة بنطاق معتمد أو بنية تحتية مرسلة، لكنها لا تثبت أن الفرد الذي يشغل صندوق البريد مفوض لإصدار طلب قانوني، أو أن صندوق البريد لم يتم اختراقه، أو أن طلب الكشف عن البيانات مشروع وصالح.
توضح حادثة Revolut أنه يجب التعامل مع تدفقات العمل القانونية والامتثال والثقة كجزء من مساحة الهجوم الخاصة بالمؤسسة. لا يحتاج المهاجم دائماً إلى اختراق قاعدة بيانات عندما يمكن حث المؤسسة نفسها على استخراج محتويات قاعدة البيانات والكشف عنها من خلال عملية موثوقة.
الهجوم السيبراني المزعوم والتحقيق الأمريكي بشأن ناقلة النفط العملاقة VL Prosperity
أدلة معالجة الثغرات من Shieldworkz
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






