

تقرير بحثي استقصائي حول التهديدات السيبرانية: الهجوم السيبراني المزعوم والتحقيق الأمريكي بشأن ناقلة النفط العملاقة VL Prosperity


برايوكت كيه في
في 21 أغسطس 2026، صعد أفراد من خفر السواحل الأمريكي وعملاء من مكتب التحقيقات الفيدرالي (FBI) على متن ناقلة تجارية ترفع علماً أجنبياً كانت متجهة إلى تكساس، وذلك بعد أن حددت السلطات الأمريكية مؤشرات تدل على تعرض شبكتها على متن السفينة للاختراق من قبل جهات فاعلة سيبرانية غير محددة من خارج البلاد. وأكد خفر السواحل العملية في 15 سبتمبر في أعقاب استفسارات وسائل الإعلام. وبشكل منفصل، ذكرت وسائل إعلام إيرانية عن هجوم سيبراني مزعوم ضد الناقلة "VL Prosperity" بالقرب من مضيق جبل طارق في 7 أغسطس، مما أدى بحسب التقارير إلى تعطيل الاتصالات لما يقرب من 30 ساعة.
ملخص تنفيذي
في 15 سبتمبر 2026، أكد خفر السواحل الأمريكي (USCG) رداً على استفسارات وسائل الإعلام أن أفراداً من خفر السواحل وعملاء من مكتب التحقيقات الفيدرالي (FBI) صعدوا على متن ناقلة النفط "VL Prosperity" التي ترفع علماً أجنبياً في 21 أغسطس 2026. وتم اعتراض السفينة، وهي ناقلة خام عملاقة (VLCC) يبلغ طولها 333 متراً وترفع علم ليبيريا وتصل قدرتها الاستيعابية إلى نحو 2.3 مليون برميل من النفط الخام، أثناء توجهها نحو غالفستون بولاية تكساس. وبدأت عملية الصعود المشتركة بعد أن أشارت معلومات استخباراتية فيدرالية إلى أن شبكة تكنولوجيا المعلومات والتكنولوجيا التشغيلية (IT/OT) الخاصة بالسفينة قد تعرضت للاختراق من قبل جهات سيبرانية خارجية أثناء عبورها المحيط الأطلسي.
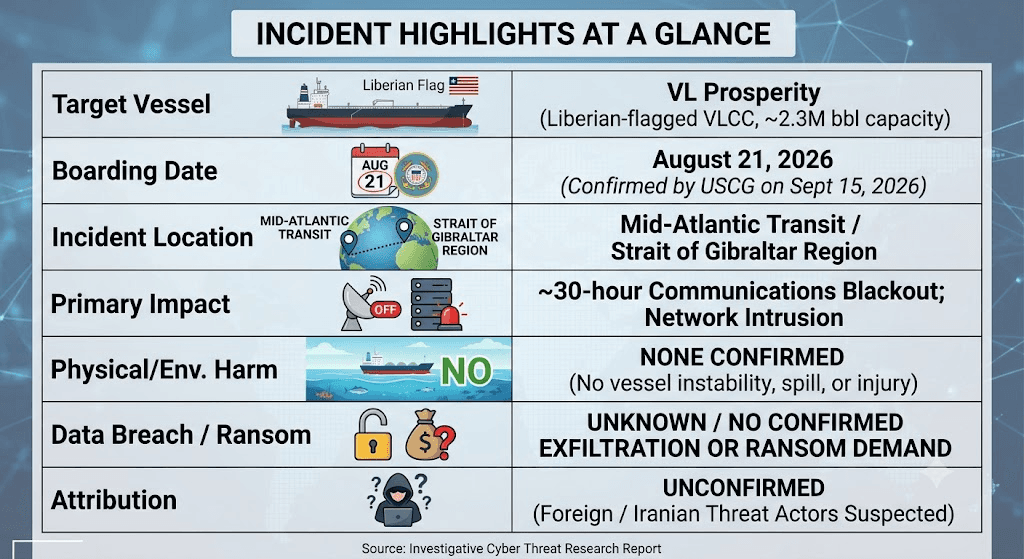
يمثل هذا الحادث تصعيداً كبيراً في العمليات السيبرانية البحرية، مما يسلط الضوء على الكيفية التي يمكن بها لعمليات اختراق الوصول عن بعد على سفن الشحن التجارية أن تؤثر على أطراف خارجية وتؤدي مباشرة إلى تدخلات حركية (ميدانية) عسكرية وأمنية فيدرالية لحماية البنية التحتية الوطنية الحيوية وأمن الموانئ.
ماذا حدث؟ إعادة البناء الزمني للأحداث
يعيد الجدول الزمني التالي بناء الحادث بناءً على الإفصاحات العامة من السلطات الفيدرالية، وبيانات القياس الملاحي عن بعد، والتقارير الإخبارية الدولية.
التاريخ / الوقت | الحدث | المصدر | حالة الأدلة |
أواخر أغسطس 2026 | وسائل إعلام حكومية إيرانية (وكالة مهر للأنباء) تفيد بأن الناقلة VL Prosperity عانت من انقطاع في الاتصالات لمدة 30 ساعة بالقرب من مضيق جبل طارق بسبب هجوم سيبراني. | وسائل الإعلام الحكومية الإيرانية / مهر | مبلغ عنه |
منتصف أغسطس 2026 | رصد مؤشرات على اختراق الشبكة من قبل جهات سيبرانية خارجية أثناء عبور السفينة المحيط الأطلسي متجهة نحو تكساس. | المتحدث باسم خفر السواحل الأمريكي (USCG) | مؤكد |
21 أغسطس 2026 | قوات خفر السواحل الأمريكي وعملاء مكتب التحقيقات الفيدرالي يصعدون على متن VL Prosperity قبالة ساحل تكساس لإجراء فحص جنائي رقمي واحتواء التهديد. | بيان مشترك لخفر السواحل ومكتب التحقيقات الفيدرالي | مؤكد |
22 أغسطس – 14 سبتمبر | جمع الأدلة الجنائية الرقمية على متن السفينة، وفحص تكنولوجيا التشغيل (OT) ومحطات الاتصالات الفضائية (SatCom)، ومقابلة أفراد الطاقم. | مصادر الأمن البحري | مُقيّم |
15 سبتمبر 2026 | خفر السواحل الأمريكي يؤكد علناً عملية الاعتراض التي تمت في 21 أغسطس في أعقاب استفسارات رسمية من وكالة بلومبرغ نيوز. | بيان خفر السواحل الأمريكي عبر بلومبرغ | مؤكد |
الوضع الحالي | السفينة متوقفة بالقرب من غالفستون، تكساس. وتعاون الطاقم بشكل كامل؛ ولم يتم الإبلاغ عن أي عدم استقرار فيزيائي، أو تسربات، أو إصابات. | بيان خفر السواحل / بيانات نظام التعريف التلقائي (AIS) | مؤكد |
كيف حدث الهجوم؟ تحليل ناقلات الهجوم (Vectors)
نظراً لأن التقارير الجنائية الرسمية لا تزال مصنفة وسرية بموجب تحقيق فيدرالي نشط، يجب تصنيف آليات الوصول الأولية بشكل منهجي وفقاً للمؤشرات الفنية المتاحة.
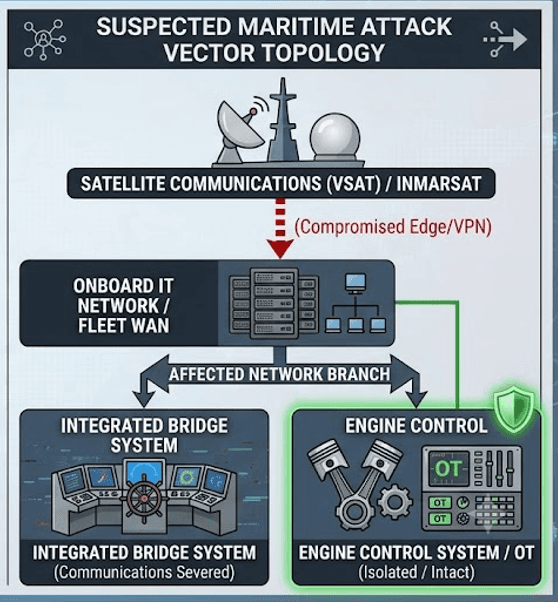
بوابات الاتصالات الفضائية (SatCom / VSAT) المكشوفة:
الأدلة التي تم العثور عليها: الإبلاغ عن فقدان كامل لاتصالات السفينة بالقرب من جبل طارق لمدة تقارب 30 ساعة.
التقييم: مُقيّم: ناقل رئيسي محتمل بدرجة عالية أو هدف ثانوي. غالباً ما يؤدي استغلال الاتصالات الفضائية غير المرقّعة بين البر والسفينة، أو بوابات الإدارة عن بعد، أو أدوات إدارة روابط VSAT غير المشفرة إلى تعطل الشبكة.
اختراق شبكة VPN / الوصول للصيانة عن بعد:
الأدلة التي تم العثور عليها: تستخدم السفينة بنية تحتية مترابطة بين تكنولوجيا المعلومات والتكنولوجيا التشغيلية (IT/OT) للمراقبة عن بعد وضوابط الدفع.
التقييم: مُقيّم: هناك عدة مسارات هجوم محتملة من الناحية الفنية في البيئات البحرية، بما في ذلك بيانات اعتماد الوصول عن بعد المخترقة، وواجهات الإدارة المكشوفة، واتصالات الموردين/الصيانة، والثغرات الأمنية في البنية التحتية لتكنولوجيا المعلومات على متن السفينة. ومع ذلك، لا توجد أدلة عامة تؤكد حتى الآن الآلية المحددة التي استخدمت ضد الناقلة VL Prosperity.
سرقة بيانات الاعتماد / هجمات تخمين كلمات المرور (Password Spraying):
الأدلة التي تم العثور عليها: لا يوجد إفصاح عام عن بيانات اعتماد مسربة خاصة بهذه السفينة.
التقييم: غير معروف — لا توجد أدلة عامة موثوقة تثبت ذلك.
برمجيات الفدية / برمجيات المسح التخريبية (Wiper):
الأدلة التي تم العثور عليها: لم يتم الإبلاغ عن أي خلل تشغيلي في استقرار السفينة أو نظام الدفع؛ وعمل الطاقم بشكل طبيعي.
التقييم: مستبعد / غير معروف — لم يتم تأكيد وجود أي مطالبة بفدية، أو مذكرة ابتزاز، أو حمولة تخريبية ضارة.
الأنظمة والخدمات المتأثرة
كشف التحقيق عن فروق جوهرية بين أنظمة الاتصالات المخترقة وأنظمة الدفع التي لم تتأثر.
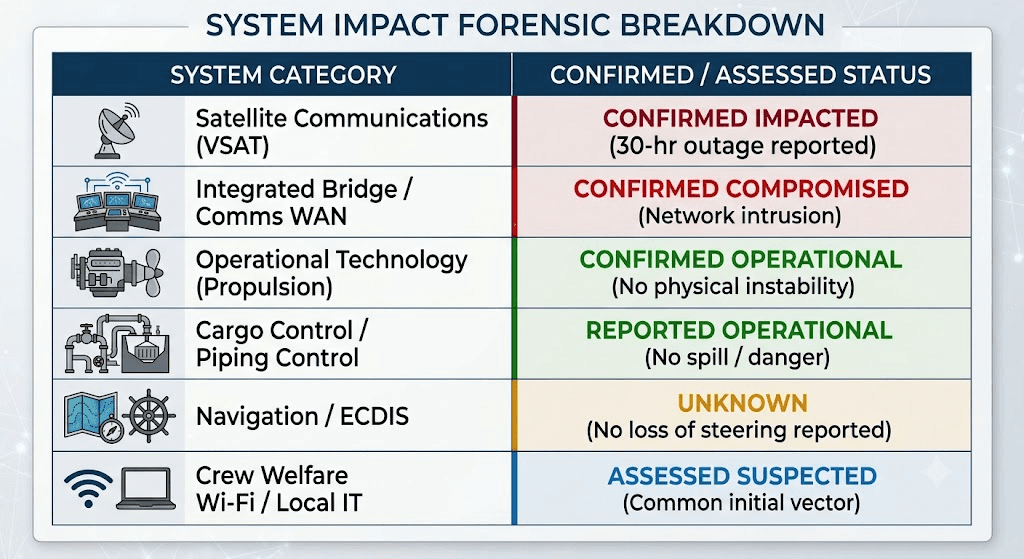
الأنظمة المؤكد تأثرها: شبكة تكنولوجيا المعلومات/الاتصالات على متن السفينة. حيث توقفت الاتصالات الفضائية عن العمل أثناء العبور عبر منطقة البحر الأبيض المتوسط/جبل طارق.
الأنظمة المؤكد عدم تأثرها: التكنولوجيا التشغيلية (OT) الخاصة بالدفع الفيزيائي، والتحكم في مياه الموازنة (ballast control)، وجهاز التوجيه، والتعامل الميكانيكي مع النفط. وقد أكد خفر السواحل الأمريكي صراحة عدم حدوث أي فقدان للسيطرة على السفينة، أو تعطل تشغيلي، أو خطر بيئي.
الأنظمة غير المعروف حالتها: سلامة نظام عرض الخرائط الإلكترونية والمعلومات (ECDIS)، وأجهزة الإرسال والاستقبال لنظام التعريف التلقائي (AIS)، وقواعد بيانات الصيانة على متن السفينة.
تقييم اختراق البيانات
يتمثل القلق الرئيسي في عمليات اختراق الشبكات البحرية في قيام الجهات المهددة بتسريب بيانات تشغيلية حساسة، أو بيانات قياس الملاحة عن بعد، أو بيانات اعتماد الطاقم.
البيانات الشخصية ومعلومات الطاقم: غير معروف — لم تكشف السلطات الفيدرالية عما إذا كان قد تم الوصول إلى معلومات الهوية الشخصية (PII) الخاصة بالطاقم أو تفاصيل جوازات سفرهم.
البيانات التجارية والشحن: غير معروف — لا توجد أدلة عامة تظهر تسريب بوالص الشحن، أو اتفاقيات استئجار السفن، أو بيانات الشحنة.
أنشطة التسريب / الابتزاز: غير معروف — لم تقم أي جهة مهددة بنشر عينات من البيانات أو إدراج الناقلة VL Prosperity على موقع تسريبات في الشبكة المظلمة (Dark Web).
الأثر التشغيلي والتعافي
على الرغم من الاختراق السيبراني، تم الحفاظ على استمرارية العمليات الفيزيائية بفضل بروتوكولات التكرار الاحتياطي البحري.
استمرارية العمليات: حافظت السفينة على قدرات العبور الفيزيائي عبر المحيط الأطلسي. وتم استخدام الحلول البديلة اليدوية القياسية لإدارة السفينة أثناء فترة انقطاع الاتصالات.
التدخل الفيدرالي: صعد عملاء خفر السواحل ومكتب التحقيقات الفيدرالي على متن السفينة في عرض البحر قبل وصولها إلى غالفستون، تكساس، وعزلوا شبكات تكنولوجيا المعلومات المتأثرة لمنع انتقال التهديد إلى البنية التحتية للموانئ الأمريكية.
سلامة الموانئ: أدار خفر السواحل بنشاط الاتصالات مع مشغلي الموانئ المحليين وأصحاب المصلحة البحريين لضمان عدم تعطل عمليات نقل الطاقة.
التحقيق في الجهة المهددة ونسب الهجوم
يتطلب نسب الهجمات في الحوادث السيبرانية البحرية تحليل السياق الجيواستراتيجي والتقارير الإقليمية.
مصادر التقارير: كانت الوسائل الإعلامية التابعة للحكومة الإيرانية (وكالة مهر للأنباء) من بين أولى الجهات التي نشرت تفاصيل انقطاع الاتصالات لمدة 30 ساعة بالقرب من مضيق جبل طارق.
ملف الجهة المهددة:
المنشأ المشتبه به: خصوم سيبرانيون من خارج البلاد / جهات فاعلة ترعاها دول أجنبية.
مستوى الثقة في نسب الهجوم: غير مؤكد / تقييم متوسط.
الارتباط الجيوسياسي: استهدفت المجموعات المدعومة من الدول والتي تعمل من الشرق الأوسط تاريخياً خطوط الشحن البحري (مضيق هرمز، باب المندب، مضيق جبل طارق) لجمع المعلومات الاستخباراتية، أو تعطيل الإشارات، أو تحقيق نفوذ غير متكافئ.
التأكيد: أكدت الوكالات الفيدرالية (خفر السواحل/مكتب التحقيقات الفيدرالي) اختراق شبكة السفينة من قبل جهة أجنبية، لكنها امتنعت عن تسمية وحدة تهديد مستمر متقدم (APT) معينة بشكل رسمي.
تحليل الأنماط الأوسع في القطاع
يتماشى هذا الحادث مع تصاعد موثق في الحملات السيبرانية التي تستهدف سلاسل إمداد الطاقة واللوجستيات البحرية الدولية من عام 2024 وحتى عام 2026.
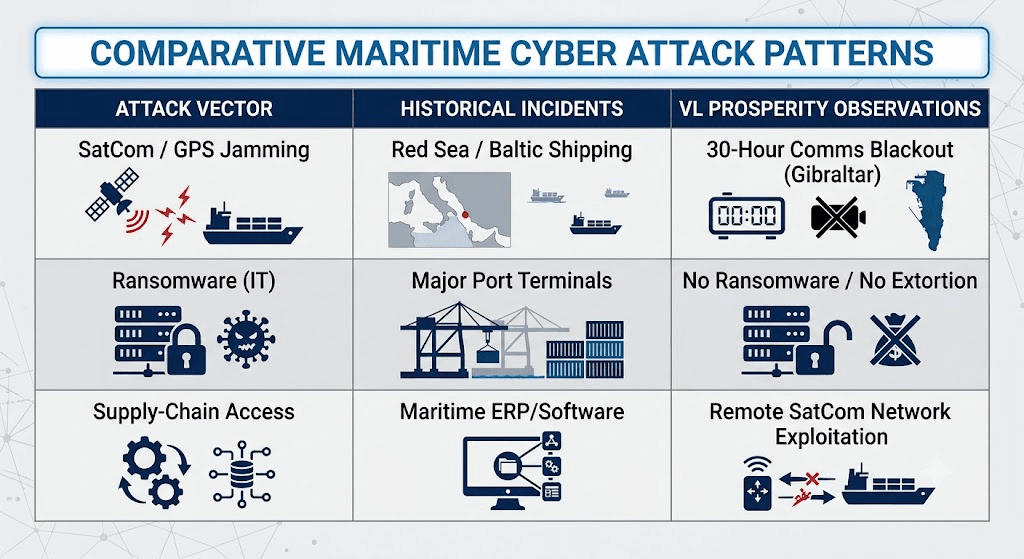
استغلال الاتصالات الفضائية والوصول عن بعد: تعتمد السفن التجارية بشكل متزايد على شبكات VSAT والتكنولوجيا التشغيلية (OT) المترابطة لإجراء الصيانة عن بعد، مما يخلق مساحة هجوم أوسع تتيح للخصوم القيام بعمليات الاستطلاع.
حساسية لوجستيات الطاقة: تمثل ناقلات النفط الخام ذات السعة العالية (~2.3 مليون برميل) أهدافاً استراتيجية، حيث تؤدي حتى الاختلالات الطفيفة في الشبكة إلى تدخل أجهزة إنفاذ القانون الفيدرالية بسبب المخاطر البيئية ومخاطر الأمن القومي.
الثغرات الهيكلية في الأمن السيبراني البحري التجاري
تواجه الأصول البحرية تحديات أمنية سيبرانية هيكلية تختلف عن بيئات المؤسسات البرية التقليدية:
تقارب تكنولوجيا المعلومات والتكنولوجيا التشغيلية (IT/OT) في البحر: تدمج الناقلات الحديثة أنظمة تشخيص المحرك، والملاحة، والاتصالات الفضائية عبر شبكات محلية مشتركة دون وجود عزل فيزيائي صارم (Air-gapping).
أجهزة الحافة الفضائية المكشوفة: غالباً ما تكون محطات VSAT، وأجهزة توجيه الاتصالات الفضائية، ومراكز الاتصال البحري مكشوفة مباشرة للإنترنت ببرامج ثابتة (firmware) غير مرقّعة أو باستخدام بيانات اعتماد افتراضية.
تعقيد حوكمة دول علم السفينة: إن وجود رقابة مزدوجة بين دول العلم (مثل ليبيريا)، والشركات المشغلة، وسلطات الموانئ الدولية يعقد الإدارة السريعة للترقيعات والإبلاغ عن الحوادث.
قيود عرض النطاق الترددي والترقيع: تواجه السفن في عرض البحر قيوداً شديدة في عرض النطاق الترددي، مما يؤخر تحديثات الأمان ومزامنة بيانات القياس عن بعد الخاصة بأنظمة الكشف والاستجابة لنقاط النهاية (EDR).
المخطط المحتمل لمنهجية MITRE ATT&CK
يعكس المخطط التالي التقنيات المدعومة بالأدلة والتي تم رصدها أو تقييمها في هذا الحادث.
التقنية | الأهمية | الدليل |
T1190 – استغلال التطبيقات المواجهة للإنترنت | محتمل في حال تم استغلال خدمة بحرية مكشوفة | لا توجد أدلة عامة |
T1078 – الحسابات الصحيحة | سيناريو محتمل للوصول عن بعد | لا توجد أدلة عامة |
T1021 – الخدمات عن بعد | مسار محتمل للإدارة البحرية عن بعد | لا توجد أدلة عامة |
T1489 – إيقاف الخدمة | يمكن أن يصف احتمال تعطيل الاتصالات | الآلية المسببة غير معروفة |
T1562 – إضعاف الدفاعات | محتمل في حال تم إيقاف عناصر التحكم الأمنية عمداً | لا توجد أدلة عامة |
تعد هذه التقنيات فرضيات تحليلية ولا ينبغي تفسيرها على أنها سلوك مؤكد للمهاجم.
الدروس الدفاعية وإجراءات التخفيف
لحماية السفن التجارية وبنيتها التحتية للتكنولوجيا التشغيلية (OT) من الاختراقات الخارجية المماثلة، يجب على المشغلين البحريين تنفيذ دفاعات متعددة الطبقات:
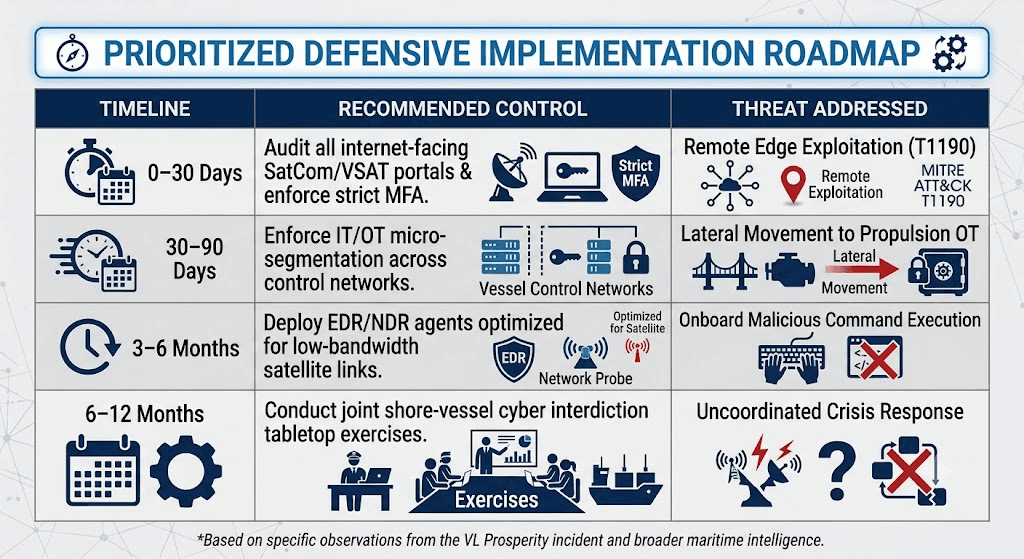
تقسية الاتصالات الفضائية وأجهزة الحافة: فرض قواعد جدار حماية صارمة على واجهات إدارة VSAT. وفرض المصادقة متعددة العوامل (MFA) المستندة إلى الأجهزة لجميع بوابات الإدارة عن بعد من البر إلى السفينة.
التقسيم الصارم لشبكات تكنولوجيا المعلومات والتكنولوجيا التشغيلية (IT/OT): تنفيذ تقسيم فيزيائي دقيق (معيار IEC 62443) بين شبكة Wi-Fi الخاصة بالطاقم على متن السفينة، وشبكات غرفة الملاحة (ECDIS/AIS)، وشبكات التكنولوجيا التشغيلية في غرفة المحركات.
السجلات غير القابلة للتعديل وبيانات القياس دون اتصال بالإنترنت: تخزين سجلات الشبكة على وسائط تخزين مقاومة للتلاعب على متن السفينة لدعم التحقيقات الجنائية الرقمية بعد الحوادث حتى أثناء الانقطاع الكامل للاتصالات.
خطط الاستجابة للحوادث البحرية: تدريب ضباط السفينة على تنفيذ بروتوكولات المناورة والملاحة اليدوية فور اكتشاف تدهور الشبكة أو فشل الاتصالات الفضائية.
مصفوفة الإجراءات ذات الأولوية للمشغلين البحريين ومشغلي التكنولوجيا التشغيلية (OT)
الأسئلة الرئيسية التي لم تتم الإجابة عليها
ما هو ناقل الوصول الأولي الدقيق الذي استخدم لاختراق شبكة السفينة؟
كم من الوقت حافظت الجهات السيبرانية الأجنبية على وصول غير مكتشف قبل انقطاع اتصالات جبل طارق؟
هل تم استهداف أنظمة الملاحة على متن السفينة (ECDIS) أو أنظمة التحكم في الدفع بشكل مباشر، أم أن الاختراق اقتصر على مقصورة الاتصالات؟
ما هي مجموعة التهديدات الأجنبية المحددة أو الوكيل الحكومي الذي دبر هذا الاختراق؟
هل قام المهاجمون بتسريب بيانات شحنة السفينة أو بيانات تتبع السفينة قبل اكتشافهم؟
تقييم Shieldworkz
يمثل اعتراض الناقلة VL Prosperity من قبل خفر السواحل الأمريكي ومكتب التحقيقات الفيدرالي علامة فارقة مهمة في إنفاذ الأمن السيبراني البحري. وفي حين تؤكد الأدلة العامة حدوث اختراق سيبراني أجنبي أدى إلى تعطيل الاتصالات لمدة 30 ساعة، لا توجد حالياً أي أدلة تشير إلى حدوث أضرار فيزيائية، أو خطر بيئي، أو السيطرة على التحكم التشغيلي.
يبدو أن ناقل التهديد الرئيسي يتركز حول الاتصالات الفضائية (SatCom) الضعيفة وبوابات الصيانة عن بعد المكشوفة أثناء العبور البحري. وتظهر عملية الصعود السريعة أن السلطات البحرية الغربية تتعامل مع الاختلالات السيبرانية على ناقلات النفط الخام الثقيل كتهديدات حرجة للأمن القومي تتطلب تدخلاً فيزيائياً فورياً قبل دخول الميناء.
إن انقطاع الاتصالات المبلغ عنه يجعل البنية التحتية للاتصالات البحرية مجالاً متاحاً للتحقيق، ولكن لا توجد حالياً أدلة عامة كافية لتحديد ما إذا كانت البنية التحتية للاتصالات الفضائية هي ناقل الوصول الأولي، أم نظاماً متأثراً، أم هدفاً ثانوياً، أم أنها غير مرتبطة بالاختراق الأساسي.
ويجب الإشارة إلى أن هذا الحدث لم يتم تأكيده بعد كهجوم سيبراني فيزيائي على ناقلة نفط. بل هو تحقيق فيدرالي أمريكي مؤكد في مؤشرات تدل على تعرض شبكة سفينة تجارية أجنبية للاختراق. ويوفر الانقطاع المزعوم للاتصالات لمدة 30 ساعة والتلاعب المزعوم بأنظمة غرفة المحركات خيوطاً مهمة للتحقيق، لكنها تظل غير متحقق منها في الأدلة المتاحة للعلن.
قراءات موصى بها من Shieldworkz
للحصول على خطط تفصيلية وتوجيهات تنظيمية بشأن تأمين التكنولوجيا التشغيلية (OT) وأصول البنية التحتية الحيوية، يرجى الرجوع إلى مصادر Shieldworkz التالية:
أدلة العمل التنظيمية من Shieldworkz: أطر الامتثال التشغيلي والأمني لبيئات التكنولوجيا التشغيلية (OT).
المصادر
بيان خفر السواحل الأمريكي ومكتب التحقيقات الفيدرالي عبر بلومبرغ نيوز (نُشر في 15 سبتمبر 2026).
تقرير Straits Times / رويترز: خفر السواحل الأمريكي يصعد على متن ناقلة نفط في تحقيق حول هجوم سيبراني (16 سبتمبر 2026).
وكالة مهر للأنباء (إيران): تقرير انقطاع اتصالات السفينة VL Prosperity (أواخر أغسطس 2026).
مستودع معلومات التهديدات السيبرانية لـ Shieldworkz: أصول أمن التكنولوجيا التشغيلية (OT) والامتثال التنظيمي.
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

How AI Is Changing IEC 62443 Assessments
Team Shieldworkz

Deep investigative threat intelligence report: Alleged SafePay cyberattack on T-Systems
Team Shieldworkz

CEA Compliance Requirements for Power Utilities: What Changes
Team Shieldworkz

OT Media Scan Solution: What to Evaluate Before Securing Removable Media
Team Shieldworkz

G99 cybersecurity evidence pack for UK generators and BESS: What DNOs need to see in the PGMD
Team Shieldworkz

Inside the alleged onsemi Cyberattack: How Far Did Qilin Really Get?
Team Shieldworkz






