تحديث معلومات التهديدات: حملة سيبرانية متعددة الولايات تستهدف التكنولوجيا التشغيلية (OT) في قطاع المياه والصرف الصحي في الولايات المتحدة


برايوكت كيه في
نظرة عامة على الحملة
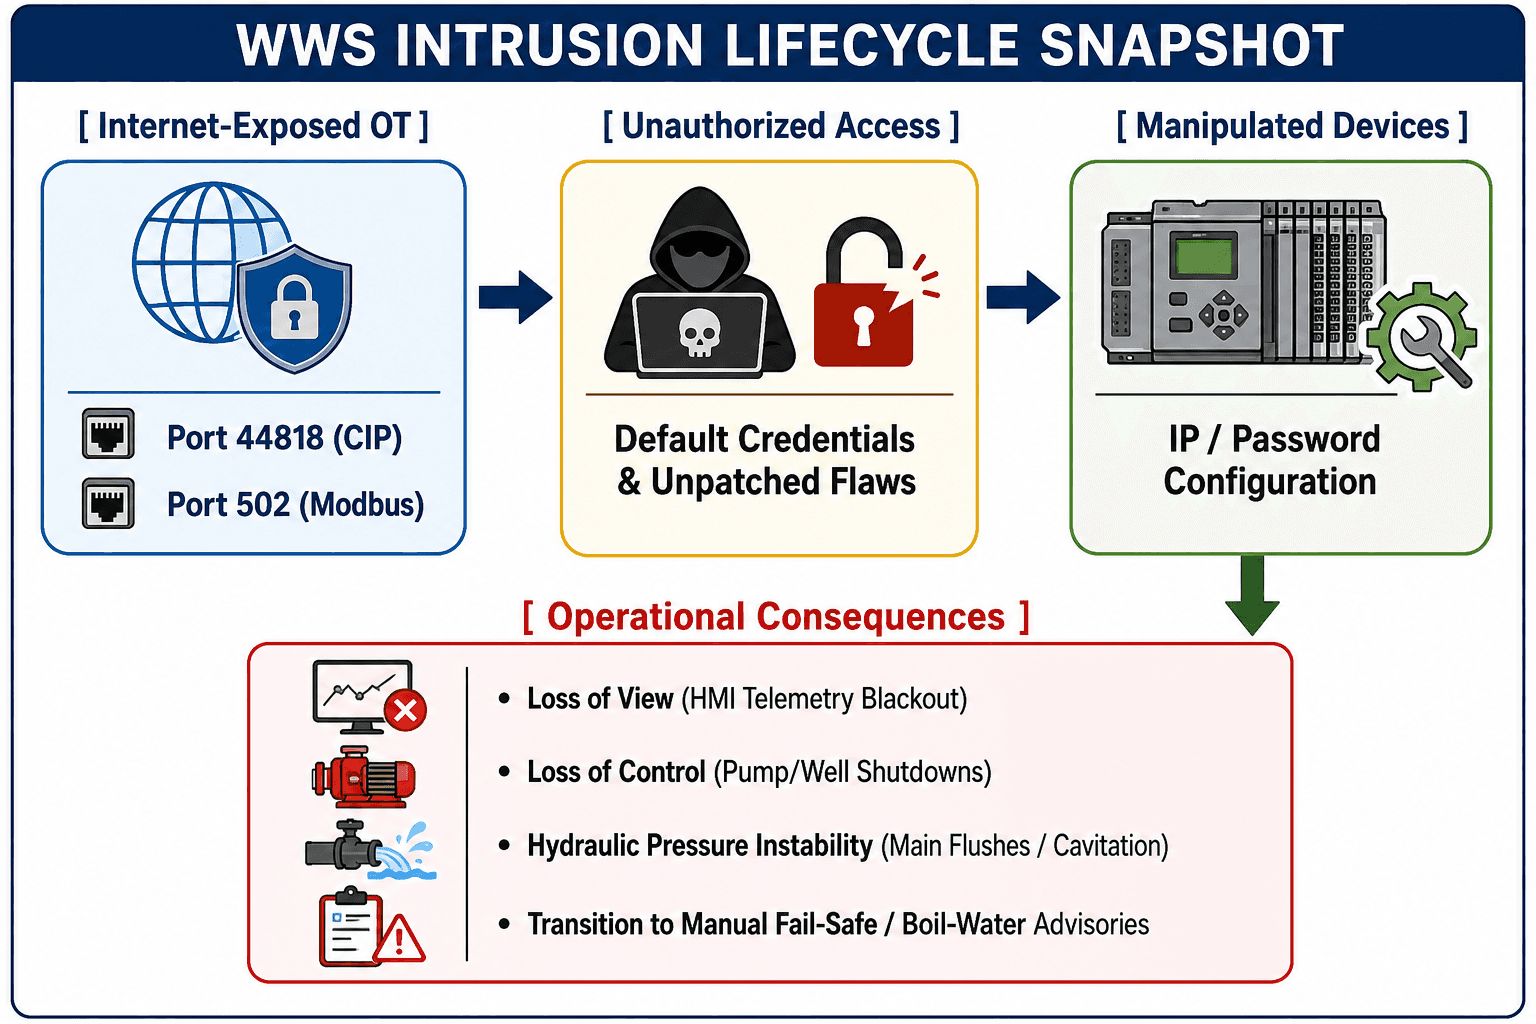
بدءًا من 26 يوليو 2026، استهدفت حملة سيبرانية منسقة مختلف التقنيات التشغيلية (OT) ونظم التحكم الصناعي (ICS) في قطاع نظم المياه والصرف الصحي (WWS) في الولايات المتحدة. وقد أدت عمليات الاختراق الأولية إلى تعريض أكثر من 30 مرفقًا للمياه البلدية في مينيسوتا للخطر. وحتى أواخر يوليو وأوائل أغسطس 2026، وسع الفاعلون المهددون نطاق الحملة لتشمل مرافق المياه والصرف الصحي في سبع ولايات أمريكية على الأقل، بما في ذلك ميشيغان ومينيسوتا.
هذه ليست حملة عادية؛ بل هي محاولة من الفاعل المهدد لإثبات قدرته على اختراق الأنظمة الحساسة في البنية التحتية الحيوية للولايات المتحدة.
إن الاستمرارية والتنسيق والتوسع الجغرافي لهذه الحملة تشير إلى تحول كبير محتمل في مشهد التهديدات العالمي المحيط بالبنية التحتية الحيوية. وبدلاً من الأحداث التخريبية المعزولة، أصبحت هذه العمليات تشبه بشكل متزايد الحملات الاستراتيجية متعددة المراحل المصممة لتحقيق كل من التعطيل التشغيلي والوصول طويل الأجل إلى بيئات التقنية التشغيلية (OT). وإذا استمر هذا الاتجاه، فمن المرجح أن تصبح الهجمات ضد البنية التحتية الحيوية أداة شائعة بشكل متزايد في إدارة شؤون الدول، حيث تستغل الدول والجهات الفاعلة المتحالفة معها العمليات السيبرانية لتشكيل النتائج الجيوسياسية قبل وأثناء وبعد فترات التوتر الدولي. ويؤكد هذا التطور على حاجة مشغلي البنية التحتية الحيوية إلى افتراض أن الاستطلاع السيبراني، والتمركز المسبق، والتعطيل التشغيلي لم تعد مخاطر معزولة، بل هي مكونات أساسية للمنافسة الجيوسياسية الحديثة.
الهدف التكتيكي الرئيسي الذي لوحظ في هذه الاختراقات هو الاستغلال المباشر والتلاعب بأجهزة التحكم المنطقي القابلة للبرمجة (PLCs) المتصلة بالإنترنت، وتحديداً أجهزة التحكم من سلسلة Rockwell Automation/Allen-Bradley MicroLogix 1100 و 1400 بالإضافة إلى CompactLogix و Micro850 والأجهزة القديمة المتبقية. تمكن الفاعلون المهددون من الوصول عن بُعد إلى الواجهات الصناعية المكشوفة، وقاموا بشكل منهجي بتغيير كلمات المرور الإدارية للأجهزة، وتعديل تكوينات بروتوكول الإنترنت (IP)، وتنزيل ملفات مشاريع المنطق السلمي (Ladder Logic) التي تم التلاعب بها.
وقد أدت هذه الإجراءات إلى فقدان متزامن للرؤية وفقدان للتحكم (Loss of View and Loss of Control) لمشغلي المحطات، مما أجبر بلديات متعددة على قطع اتصالات SCADA المؤتمتة فورًا، وتفعيل قواطع السلامة المادية، والانتقال إلى العمليات اليدوية الطارئة.
أهمية هذا الحادث
يمثل قطاع نظم المياه والصرف الصحي (WWS) أحد أكثر مكونات البنية التحتية الحيوية ضعفاً من الناحية الهيكلية في الولايات المتحدة. وعلى عكس قطاعات الطاقة أو الصناعات الدفاعية، فإن البنية التحتية للمياه البلدية في الولايات المتحدة غير مركزية للغاية، حيث تضم أكثر من 50,000 نظام مياه مجتمعي. ويدار معظمها من قبل دوائر مرافق محلية صغيرة تعمل بميزانيات بلدية محدودة ومع موظفين متخصصين ومحدودين في مجال الأمن السيبراني.
وتؤكد هذه الحملة على ثلاثة مخاطر نظامية رئيسية:
التعرض المباشر والدائم لبيئة الإنترنت لأجهزة التقنية التشغيلية من المستوى الأول والمستوى الثاني (Level 1/Level 2 OT Devices): لا تزال أجهزة PLC غير المحمية التي تشغل البروتوكولات الصناعية القديمة (مثل EtherNet/IP و CIP و Modbus TCP) دون مصادقة تشفيرية أصلية قابلة للوصول عبر محركات البحث العامة مثل Shodan و Censys.
أساليب عمل منخفضة التعقيد وعالية التأثير: حقق المهاجمون تعطيلاً تشغيلياً في عشرات المحطات المادية دون نشر ثغرات يوم الصفر (zero-day) المعقدة أو برمجيات خبيثة مخصصة للتقنية التشغيلية.
مخاطر متتالية على السلامة العامة والعمليات: إن تعطيل مضخات الجرعات المؤتمتة، وعناصر التحكم في رؤوس الآبار، والقياس عن بعد لمحطات الرفع يهدد بشكل مباشر ضغط الأنابيب الهيدروليكية. ويؤدي فقدان الضغط إلى خطر حدوث سحب عكسي وتغلغل المياه الجوفية إلى شبكات التوزيع، مما يستلزم إصدار تحذيرات بغلي المياه والتدخل المادي.
النتائج الرئيسية
ناقل الاستهداف الرئيسي: أجهزة التحكم الصناعية التي يمكن الوصول إليها عبر الإنترنت والتي تفتقر إلى المصادقة متعددة العوامل (MFA)، أو التي تعتمد على بيانات اعتماد إدارية افتراضية أو ضعيفة، أو المعرضة لثغرات غير مرقعة (مثل CVE-2021-22681).
منهجية المهاجم: يقوم الفاعلون بتنفيذ جلسات بروتوكول صناعي مباشرة (EtherNet/IP على منفذ TCP رقم 44818) لإعادة تكوين معلمات الشبكة، وحظر المشغلين الشرعيين عن طريق تغيير كلمات مرور الوصول إلى PLC، وتنزيل ملفات المشاريع المعدلة لإيقاف مضخات الآبار وعمليات معالجة المياه.
حالة الإسناد: تسلط التحذيرات المشتركة الصادرة عن وكالة الأمن السيبراني وأمن البنية التحتية (CISA)، ومكتب التحقيقات الفيدرالي (FBI)، ووكالة حماية البيئة (EPA)، ومراكز الدمج التابعة للولايات، الضوء على توافق تكتيكي قوي مع الجهات المهددة التي ترعاها الدولة الإيرانية — وتحديداً المجموعات التي تعمل تحت راية CyberAv3ngers (التابعة للقيادة السيبرانية الإلكترونية للحرس الثوري الإيراني - IRGC-CEC). ومع ذلك، لا يزال الإسناد الفيدرالي الرسمي قيد التحقيق النشط دون الوصول إلى نتيجة نهائية حاسمة في الأدلة الجنائية الرقمية.
الأثر على الصحة العامة: حالت تدابير الحماية المادية السريعة وتدخلات المشغلين دون حدوث خلل كيميائي أو تلوث للمياه العامة. واقتصرت التأثيرات التشغيلية على فقدان الضغط الموضعي، وإغلاق الآبار، والاضطرار للجوء إلى حلول التحكم اليدوي المؤقتة.
التطور من حوادث مينيسوتا المبكرة إلى حملة تشمل ولايات متعددة
مثلت اختراقات 26-27 يوليو في مينيسوتا المرحلة الأولى من حملة أوسع نطاقاً تم تنفيذها بشكل منهجي عبر قلب الولايات المتحدة.
المقياس التشغيلي | حوادث مينيسوتا الأولية (26-27 يوليو 2026) | توسع الحملة في ولايات متعددة (أواخر يوليو - أغسطس 2026) |
النطاق الجغرافي | محلي في مينيسوتا (بليموث، براهام، مابل بلين، ساوث سانت بول). | 7 ولايات على الأقل (بما في ذلك مينيسوتا، وميشيغان، ومرافق في الغرب الأوسط والمنطقة الوسطى). |
حجم الأهداف | حوالي 30 نظام مياه عام. | عشرات من مرافق المياه والصرف الصحي المتميزة عبر ولايات قضائية متعددة. |
التركيز على الأجهزة | بشكل أساسي أجهزة Rockwell Allen-Bradley MicroLogix 1100/1400 PLCs. | مجموعة أهداف موسعة تشمل Rockwell CompactLogix و Micro850 و Schneider Electric و Siemens PLCs. |
الأساليب والتقنيات والإجراءات الأساسية (TTPs) | إعادة تعيين كلمات المرور، والتلاعب بعناوين IP، وإيقاف منطق تشغيل مضخة البئر. | الفحص التلقائي للشبكة، وتعديلات المنطق السلمي (ladder logic)، وتخريب/تعتيم شاشات واجهة الآلة البشرية (HMI). |
الأثر التشغيلي | إغلاق معزول لرؤوس الآبار (حوالي 1.5 ساعة في براهام، مينيسوتا)، واضطرابات في القياس المحلي عن بُعد. | فقدان واسع النطاق للرؤية/التحكم، وتجاوز عناصر تحكم محطات الرفع، وإشعارات بغلي المياه، ونوبات عمل يدوية ممتدة. |
التنسيق الدفاعي | استجابة الأشغال العامة المحلية وفرز خدمات تكنولوجيا المعلومات في مينيسوتا. | تعبئة فيدرالية مشتركة بين الوكالات (الإعلانات العامة المشتركة بين FBI و CISA و EPA)، وتنبيهات من مركز مشاركة وتحليل معلومات المياه (WaterISAC)، وتوجيهات الطوارئ من CISA. |
تحول استراتيجي في أهداف المهاجمين
يكشف التطور من الحوادث المعزولة في ريف مينيسوتا إلى حملة تشمل ولايات متعددة عن تحول متعمد من الاستهداف الانتهازي إلى الاستغلال الجماعي الانتهازي. وبدت الهجمات الأولية في بلدات مثل براهام بمينيسوتا (البالغ عدد سكانها حوالي 1,700 نسمة) بمثابة اختبار تحقق لمجموعات النصوص البرمجية المؤتمتة المصممة لقفل أجهزة التحكم. وبمجرد التحقق منها، قام الفاعل المهدد بتوسيع نطاق أسلوب العمل هذا عبر جميع الأجهزة المكشوفة التي يمكن اكتشافها عبر استعلامات Shodan أو Censys التي تقوم بتصفية المنفذ 44818 (EtherNet/IP) وسلاسل أجهزة معينة من بائعين محددين.
ولم يكن هدف المهاجم إحداث تدمير مادي كارثي (مثل زيادة الضغط الزائد في الأنابيب الرئيسية أو تغيير التوازنات الكيميائية للتسبب في سمية حادة)، بل كان بالأحرى إحداث احتكاك تشغيلي واسع النطاق، وضيق نفسي، واستنزاف للموارد عبر إدارات الأشغال العامة البلدية في الولايات المتحدة.
تحليل الإسناد المستند إلى الأدلة: الشكوك حول إيران
سلطت جهات التحقيق الفيدرالية (FBI و CISA و EPA) وشركات استخبارات التهديدات الخاصة الضوء على روابط محتملة بجهات فاعلة تدعمها الدولة الإيرانية. ومع ذلك، تتطلب الدقة التحليلية تمييزاً واضحاً بين المؤشرات الفنية، والاستخبارات الظرفية، وحقائق الأدلة الجنائية الرقمية المؤكدة.
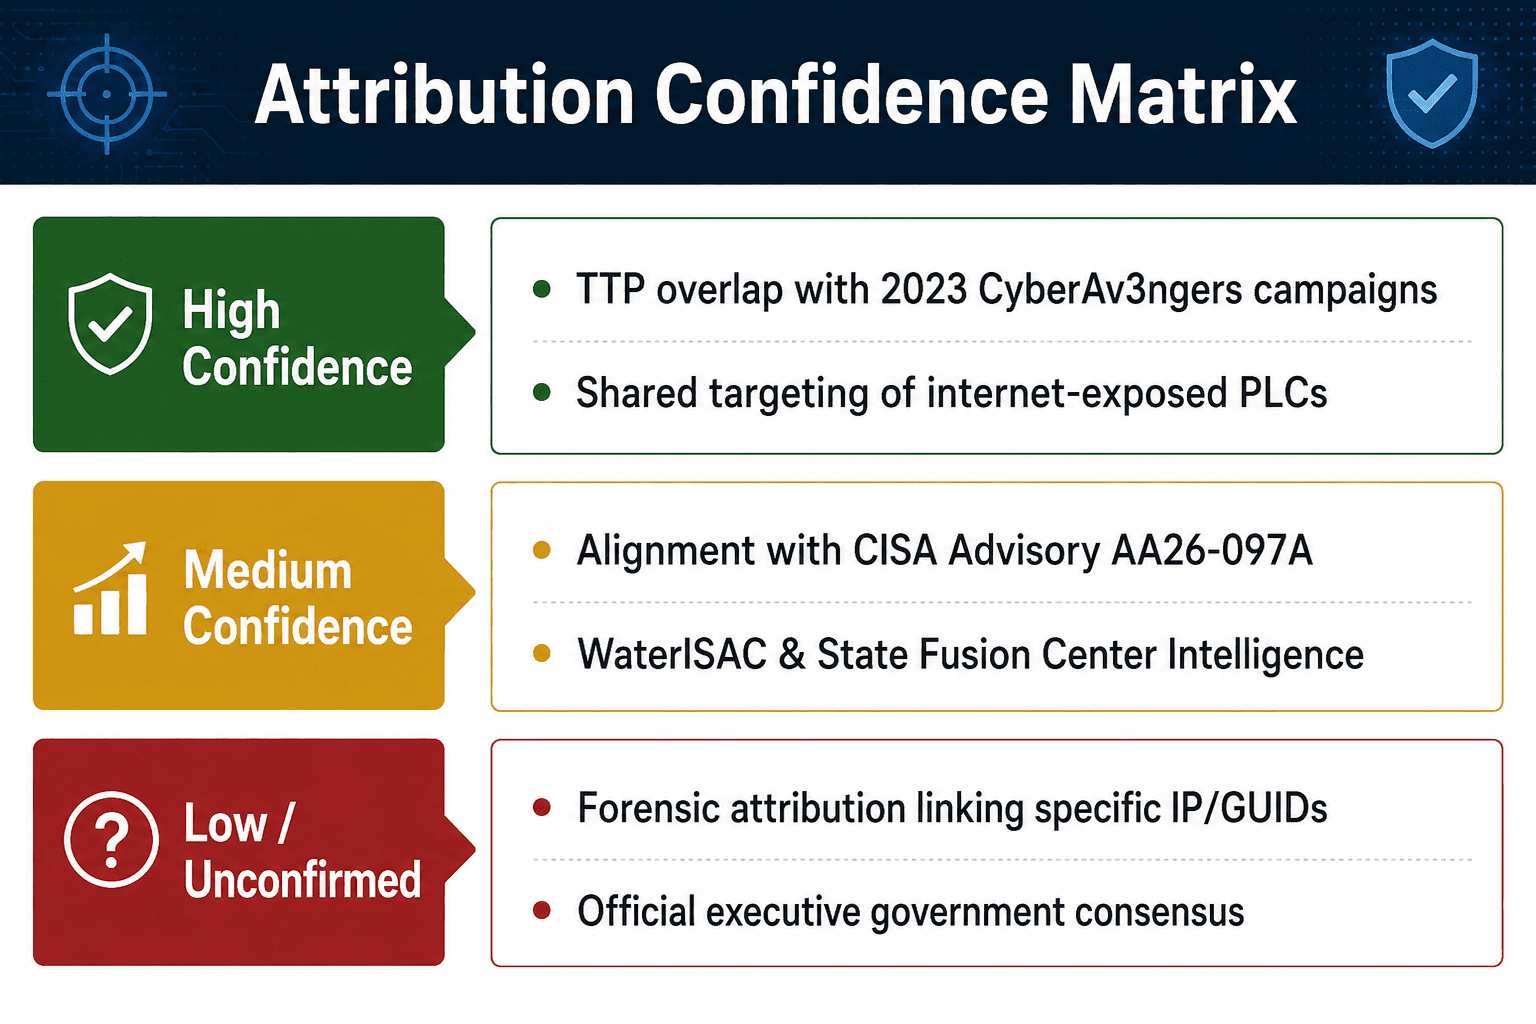
حقائق الأدلة الجنائية الرقمية المؤكدة
ناقل الاستهداف: تستغل الهجمات أجهزة PLC المتصلة بالإنترنت والتي تشغل بروتوكولات صناعية غير مصادق عليها.
توقيت التنبيه الإرشادي: حدثت CISA التنبيه الأمني AA26-097A في 22 يوليو 2026، محذرة بشكل خاص من التهديدات السيبرانية الإيرانية التي تستهدف بنشاط أجهزة PLC الخاصة بالبنية التحتية الحيوية في الولايات المتحدة. وبدأت الاختراقات بعد أربعة أيام في 26 يوليو.
الموقف الرسمي المشترك بين الوكالات: أصدر مكتب التحقيقات الفيدرالي (FBI)، ووكالة (CISA)، ووكالة (EPA) إعلاناً عاماً مشتركاً في 31 يوليو 2026، يؤكد حدوث اختراقات مستمرة ضد أجهزة تحكم Rockwell MicroLogix عبر سبع ولايات دون تحديد جهة دولة معينة بالاسم.
التقييمات الاستخباراتية
توجيهات مركز الدمج بالولاية وWaterISAC: تشير تقارير الاستخبارات المسربة وتنبيهات WaterISAC إلى أن مركز الدمج في مينيسوتا حدد الأساليب والتقنيات والإجراءات (TTPs) التشغيلية التي تتطابق مع الحملات التاريخية التابعة للحرس الثوري الإيراني.
تحليل Tenable و Claroty: أشارت شركات أمن التقنية التشغيلية (OT) الخاصة إلى أن أسلوب العمل التشغيلي يماثل خطة عمل مجموعة CyberAv3ngers — وهي مجموعة تعمل بالوكالة عن القيادة السيبرانية الإلكترونية للحرس الثوري الإيراني (IRGC-CEC) ومسؤولة عن هجمات نوفمبر 2023 على أجهزة Unitronics Vision350 PLCs الإسرائيلية الصنع في سلطة المياه البلدية في أليكويبا، بنسيلفانيا.
توسيع مصفوفة الأهداف: في عام 2023، ركزت مجموعة CyberAv3ngers على الرسائل المناهضة لإسرائيل من خلال استهداف أجهزة Unitronics. وتعكس حملة عام 2026 توسعاً أوسع نطاقاً وغير مرتبط بمنصة معينة يستهدف معدات Rockwell Allen-Bradley و Schneider Electric و Siemens.
التوقيت الجيوسياسي
تتزامن الحملة مع تصاعد التوترات الجيوسياسية بين الولايات المتحدة وإيران في الشرق الأوسط. وتعمل العمليات السيبرانية الإيرانية تاريخياً كأداة انتقامية غير متماثلة، حيث تستغل اختراقات البنية التحتية الحيوية لإرسال إشارات القدرة وفرض تكاليف اقتصادية دون تجاوز عتبة الصراع العسكري المباشر.
الأدلة المضادة وغموض الإسناد
الافتقار إلى برمجيات خبيثة مخصصة وفريدة: تعتمد الهجمات بالكامل على تفاعلات البروتوكول الأصلية (أوامر EtherNet/IP، وتسجيلات الدخول بكلمات المرور الافتراضية، وواجهات إدارة الويب/الـ telnet غير المصادق عليها). ونظراً لأن هذه التقنيات تتطلب قدرات فنية منخفضة، فإن أي جهة فاعلة معقدة، أو ناشط سيبراني مارق، أو عصابة إجرامية يمكنهم تنفيذها باستخدام أدوات الفحص العامة ووحدات Metasploit.
تضارب التصريحات الرسمية: في 31 يوليو 2026، أعرب الرئيس الأمريكي دونالد ترامب علناً عن شكوكه بشأن الضلوع الإيراني، قائلاً: "لا أعتقد أنه كان هناك هجوم سيبراني إيراني،" مما يبرز التفاوت بين التقارير الاستخباراتية التنفيذية الأولية والتحقيقات الميدانية الجنائية الجارية.
احتمالية الراية المزيفة (False-Flag): غالباً ما تتبنى شخصيات النشطاء السيبرانيين البارزة (مثل Handala) أو تبالغ في انتماءاتها لوحدات سيبرانية تابعة لدول بهدف كسب الظهور الإعلامي أو تغطية عمليات الابتزاز التجاري.
مستوى الثقة العام في الإسناد: متوسط
في حين أن تحديد الضحايا وأسلوب العمل والتوقيت والتكنولوجيا المستهدفة تتماشى بقوة مع أنماط التشغيل التابعة للحرس الثوري الإيراني، إلا أن الجهات القانونية لم تنشر علناً أدلة جنائية مباشرة (مثل البنية التحتية الفريدة للتحكم والسيطرة الخاضعة لسيطرة الفاعل المهدد أو الأدوات الرقمية الموقعة والمدعومة من الدولة).
ملف تعريف الفاعل المهدد ومصفوفة القدرات
لتقييم جميع ناقلات التهديد المحتملة، يقارن الجدول التالي المجموعات المرشحة باستخدام إطار عمل MITRE ATT&CK الخاص بنظم التحكم الصناعي (ICS).
مجموعة الفاعل المهدد | التبعية / الخلفية | الهجمات التاريخية المعروفة | التقنيات الأساسية (إطار MITRE ATT&CK لـ ICS) | تقييم القدرات | الاحتمالية المقدرة للضلوع |
CyberAv3ngers | وكيل القيادة السيبرانية الإلكترونية للحرس الثوري الإيراني (IRGC-CEC). | سلطة المياه البلدية في أليكويبا (2023)؛ البنية التحتية لقطاع WWS الإسرائيلي (2020–2023). | الوصول المباشر للإنترنت (T0886)، تعديل المعلمات (T0836)، التشويه (T0827)، بيانات الاعتماد الافتراضية (T0812). | متوسطة: ماهر في الاستغلال القائم على النصوص البرمجية للأجهزة الميدانية المكشوفة؛ تطوير محدود للبروتوكولات الصناعية الأصلية. | مرتفعة |
Handala Hack | ناشط سيبراني موالٍ لإيران / واجهة للحرس الثوري الإيراني. | البنية التحتية الإسرائيلية، مراكز البحوث النووية، نظم النقل الإقليمية. | تسريب البيانات (T0803)، رسائل أوامر غير مصرح بها (T0855)، اكتشاف الأنظمة عن بُعد (T0846). | منخفضة - متوسطة: تقتصر بشكل أساسي على تشويه المواقع الإلكترونية، ونشر برمجيات مسح البيانات (wipers) في بيئات تكنولوجيا المعلومات، والفحص الانتهازي لـ OT. | متوسطة |
APT33 / Elfin | برعاية الدولة الإيرانية (القوة الجوية الفضائية للحرس الثوري الإيراني). | قطاعات الطيران والطاقة والبتروكيماويات العالمية في الولايات المتحدة والمملكة العربية السعودية. | الاصطياد الموجه (T0865)، استغلال الخدمات عن بعد (T0886)، حزم البرمجيات (T0857). | مرتفعة: وسيط وصول أولي متطور لبيئات تكنولوجيا المعلومات/التقنية التشغيلية؛ القدرة على نشر برمجيات مسح البيانات المخصصة (متغيرات Shamoon). | منخفضة (يفتقر أسلوب العمل إلى ناقلات الدخول المعتادة لـ APT33 في شبكات المؤسسات) |
الجرائم السيبرانية / فاعلو الراية المزيفة | مجرمو إنترنت مستقلون / مبتزون. | حملات برمجيات فدية انتهازية ضد شبكات تكنولوجيا المعلومات/التقنية التشغيلية البلدية. | القوة المفرطة (T0809)، تدمير البيانات (T0826)، هندسة التأثير (T0881). | منخفضة - متوسطة: الاعتماد على مجموعات استغلال جاهزة، وشبكات البوتنت المؤتمتة، وبيانات اعتماد وسطاء الوصول. | منخفضة - متوسطة |
إعادة البناء التقني لدورة حياة الهجوم
نظراً لأن الصور الجنائية الكاملة للأقراص وحزم بيانات الشبكة الملتقطة (PCAPs) من جميع المواقع البلدية المتأثرة تخضع لقيود التحقيق الفيدرالي النشط، فإن أجزاء من عملية إعادة البناء هذه تمثل فرضية تحليلية تستند إلى الحملات السابقة وتنبيهات CISA والإعلانات العامة لـ FBI.
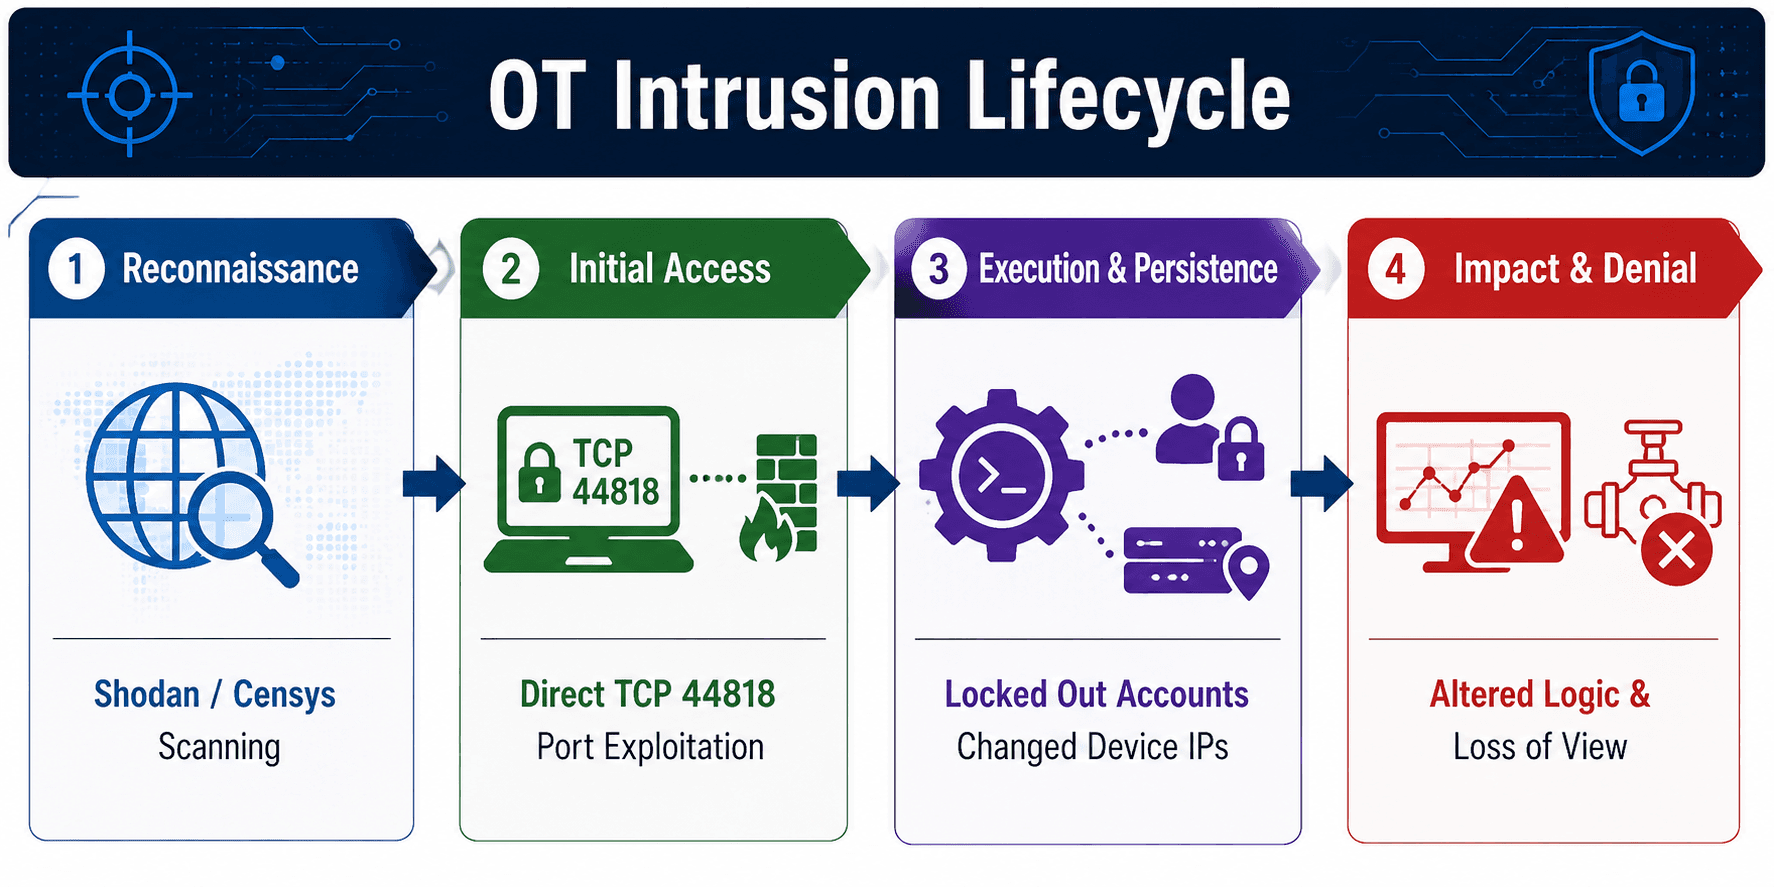
الوصول الأولي (لوحظ فعلياً)
أجرى الفاعلون المهددون عمليات استطلاع مؤتمتة استهدفت نطاقات عناوين IP المتصلة بالإنترنت والمرتبطة بمزودي خدمات الإنترنت في المناطق الريفية والبلدية. وبحثت الاستعلامات عن منفذ TCP المفتوح رقم 44818 (بروتوكول EtherNet/IP - البروتوكول الصناعي المشترك / CIP)، ومنفذ TCP رقم 502 (Modbus TCP)، ومنفذ TCP رقم 80/443 (خوادم الويب المدمجة).
تم الحصول على الدخول الأولي عبر ناقلين رئيسيين:
تسجيل الدخول دون مصادقة / باستخدام بيانات اعتماد افتراضية: استغلال تسجيلات الدخول الإدارية الافتراضية (مثل admin/password أو الإعدادات الافتراضية المحددة من الشركة المصنعة) على واجهات تكوين التلنت (Telnet) والويب المكشوفة لأجهزة MicroLogix 1100/1400.
استغلال الثغرات الأمنية المعروفة: استغلال الثغرات القديمة مثل CVE-2021-22681 (بدرجة خطورة CVSS 9.8) — وهي ثغرة على مستوى البروتوكول دون مصادقة في أجهزة تحكم Rockwell Logix تتيح للمهاجمين عن بُعد إرسال أوامر CIP خبيثة لتعديل تكوينات الأجهزة وتغيير منطق التحكم دون مصادقة.
الاستمرارية وتصعيد الامتيازات (لوحظ فعلياً)
لم يحتج الفاعلون إلى نشر ثغرات لتصعيد الامتيازات المحلية أو إنشاء واجهات ويب خبيثة (webshells) مستمرة. بدلاً من ذلك، تم تحقيق الاستمرارية بشكل أصيل داخل أجهزة التقنية التشغيلية (OT):
المنع الإداري (Lockout): قام المهاجمون بتفعيل حماية كلمة المرور على أجهزة التحكم التي لم تكن تخضع للمصادقة سابقاً، أو قاموا بتغيير كلمات المرور الإدارية الحالية.
إعادة تكوين عناوين IP: قام الفاعلون المهددون بتغيير معلمات IPv4 المحلية (عنوان IP، وقناع الشبكة الفرعية، والبوابة الافتراضية) لوحدات واجهة شبكة Ethernet. وقد أدى ذلك فعلياً إلى قطع الاتصال بين جهاز PLC وواجهة الآلة البشرية (HMI) الخاصة بـ SCADA المحلية للمحطة، مما منع المهندسين المحليين من الوصول إلى أجهزتهم الميدانية الخاصة.
الاكتشاف والحركة الجانبية (فرضية تحليلية)
هذه فرضية تحليلية تستند إلى الحملات السابقة.
في البيئات التي كان فيها جهاز PLC المستهدف يمثل نقطة دخول لمحطة عمل هندسية ثنائية الاتصال أو جهاز توجيه بوابة، يرجح أن المهاجمين أرسلوا إطارات اكتشاف بث (مثل أوامر ListIdentity الخاصة بـ EtherNet/IP) عبر نطاقات الشبكة الفرعية الداخلية (192.168.x.x / 10.x.x.x). وقد أتاح لهم ذلك تحديد الأجهزة الميدانية المجاورة، والوحدات الطرفية البعيدة (RTUs) لمحطات الرفع، وعقد HMI المتصلة بنفس الشبكة المسطحة من الطبقة الثانية (Layer 2).
الوصول إلى شبكة التقنية التشغيلية وتفاعل SCADA (لوحظ فعلياً)
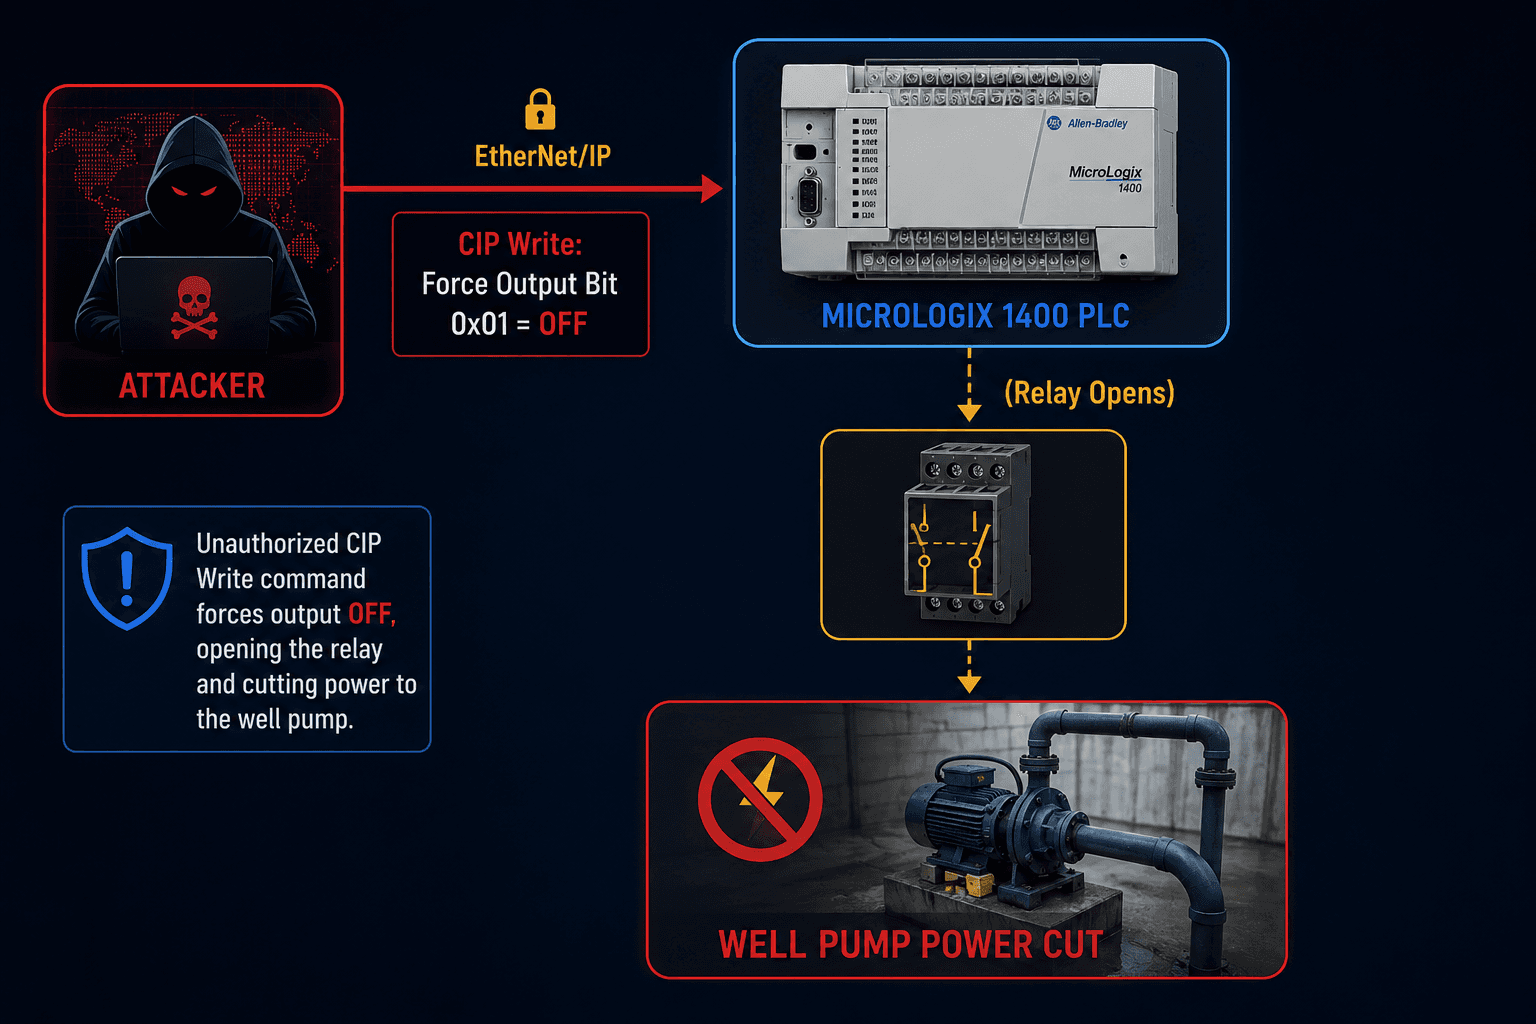
بمجرد إنشاء اتصالات جلسة CIP المباشرة، تفاعل المهاجمون مباشرة مع ذاكرة التشغيل الخاصة بجهاز التحكم:
تعديل المنطق السلمي (Ladder Logic): قام المهاجمون برفع ملفات مشاريع معدلة أو الكتابة مباشرة فوق عناوين ذاكرة البتات التي تتحكم في تتابع مخرجات الطاقة (relays).
فرض بتات الإدخال/الإخراج (I/O Bits): من خلال فرض بتات المخرجات المنفصلة (Discrete Output bits) المتصلة بمرحلات القفل المتبادل، فتح المهاجمون مشغلات الصمامات وأمروا مضخات الآبار عالية السعة بالإغلاق أو التشغيل الجاف.
تعطيل القياس عن بعد والاسترداد اليدوي (لوحظ فعلياً)
أدى تغيير إعدادات الشبكة إلى حدوث فقدان فوري للرؤية على شاشات HMI الخاصة بالمشغلين. وفشلت إشعارات الإنذار القياسية في الانتقال إلى مشغلي الخدمة عن بُعد عبر قنوات القياس الخلوية. ولم يدرك موظفو المرافق المحلية وقوع الحادث إلا عندما أظهرت بيانات القياس عن بعد لخزانات المياه المادية انخفاض مستويات المياه أو انخفاض الضغط في الأنابيب الرئيسية للبلدية.
تسلسل عملية الاسترداد:
أرسل المشغلون فرق الصيانة المادية إلى رؤوس الآبار البعيدة ومحطات الرفع.
قام المهندسون بعزل أجهزة PLC المتأثرة يدوياً عن طريق سحب كابلات اتصالات Ethernet.
تم إجراء عمليات إعادة تعيين المصنع للأجهزة (باستخدام مفاتيح التبديل المادية / فصل البطاريات) لمسح الذاكرة التالفة وتجاوز كلمات المرور المحدثة.
تمت إعادة تحميل ملفات مشاريع المنطق السلمي الاحتياطية على أجهزة PLC عبر اتصالات تسلسلية مباشرة (بروتوكول RS-232 / DF1) باستخدام أجهزة الكمبيوتر المحمولة الهندسية المحلية.
حافظ المشغلون على تشغيل النظام باستخدام مفاتيح التبديل المادية اليدوية (HOA) أثناء تأمين بوابات الشبكة.
تحليل تفصيلي للأثر التشغيلي
فقدان الرؤية والتحكم
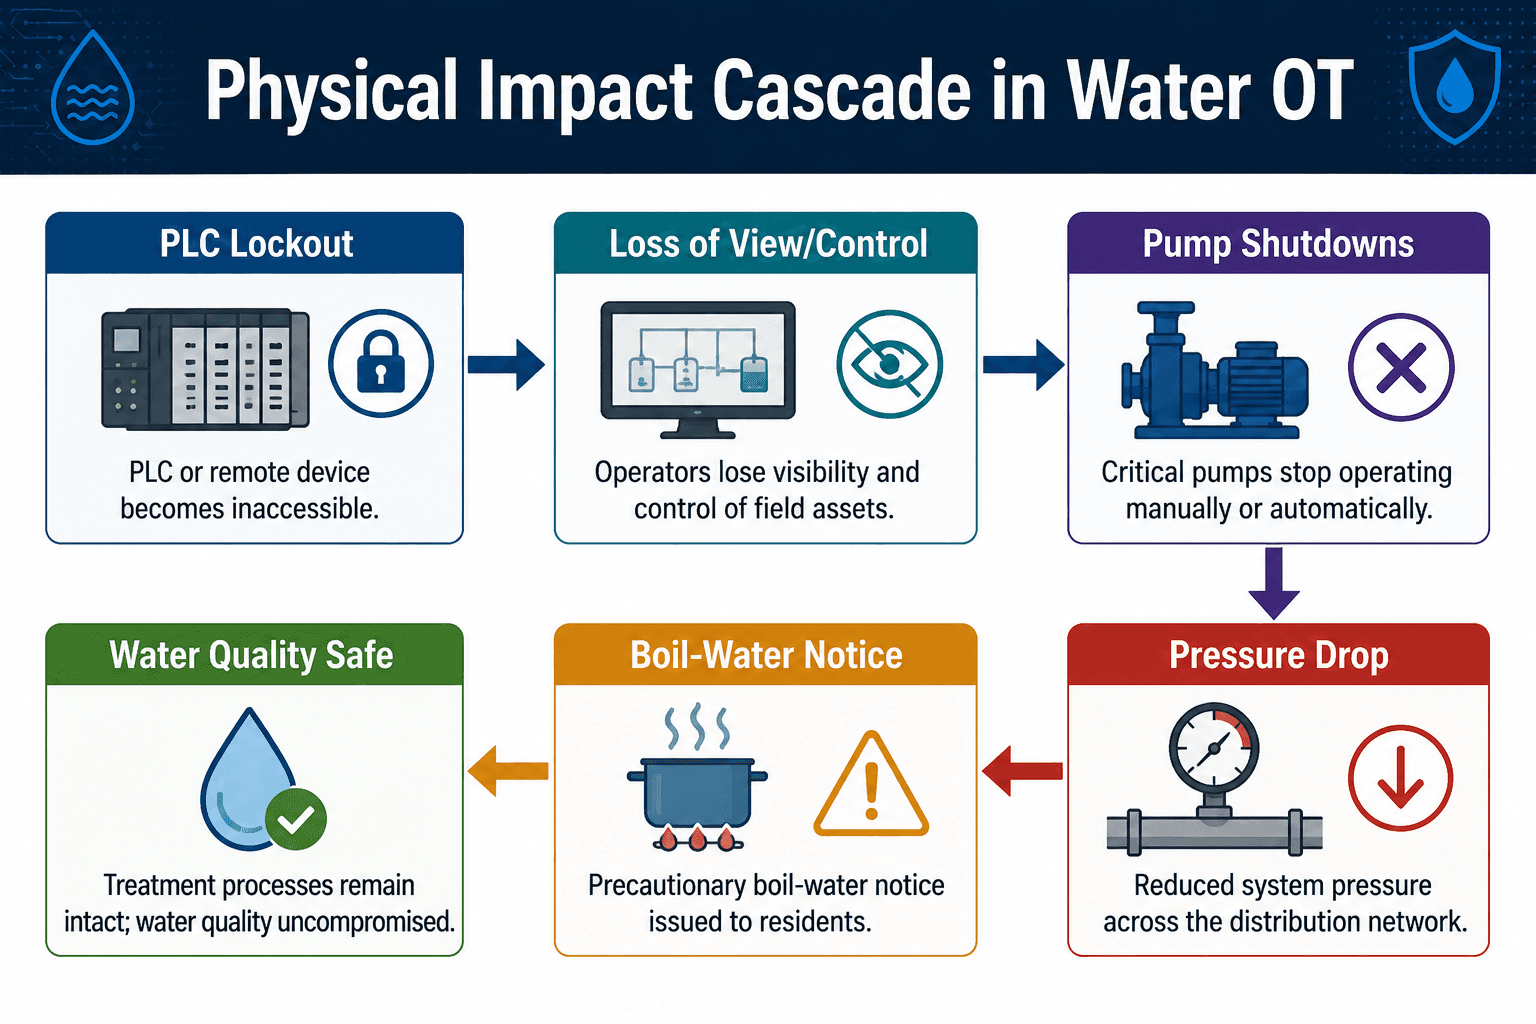
كان الأثر التشغيلي الرئيسي في جميع الولايات السبع المتضررة هو الفقدان الفوري للتحكم الإشرافي عن بُعد. وتعتمد مرافق WWS الحديثة على شاشات HMI (مثل FactoryTalk View و VTScada و Ignition) لتصور مستويات الخزانات، ومعدلات التدفق، ومستويات الكلور المتبقية، وتدرجات الضغط عبر أميال من الأنابيب. وأدى قطع اتصال PLC إلى حجب الرؤية عن المشغلين، مما حول شاشات HMI إلى اللون الرمادي أو تسبب في تجميد معلمات العمليات الديناميكية.
التأثيرات الهيدروليكية والميكانيكية
إيقاف المضخات ومخاطر التكهف (Cavitation): في براهام بمينيسوتا، أجبر الهجوم البئر البلدي الرئيسي ومحطة معالجة المياه على الخروج عن الخدمة لمدة 90 دقيقة تقريباً. وتؤدي عمليات إيقاف المضخات المفاجئة وغير المجدولة إلى حدوث المطرقة المائية الهيدروليكية — وهو ارتفاع مفاجئ في الضغط قادر على تفجير أنابيب المياه القديمة.
انخفاض ضغط النظام: في العديد من المرافق المتأثرة، تسببت توقفات المضخات في انخفاض ضغوط نظام التوزيع إلى ما دون العتبات التنظيمية (عادةً 20 PSI). ويخلق انخفاض ضغط الأنابيب مناطق ضغط سلبي، مما يسحب المياه الجوفية غير المعالجة، أو ملوثات التربة، أو الجريان السطحي الزراعي إلى أنابيب الإمداد من خلال التسريبات الجوفية.
إرشادات غلي المياه: كإجراء وقائي تنظيمي، طالبت إدارات الصحة في الولايات المرافق التي شهدت فقداناً مستمراً للضغط بإصدار إشعارات إلزامية لغلي المياه.
العواقب المالية والتنظيمية وعلى الصحة العامة
الصحة العامة: نظراً للتصميمات المادية الواقية من الفشل والتدخل السريع من المشغلين، لم يحدث أي تلوث كيميائي أو تسمم للمياه.
العبء المالي: تواجه المرافق البلدية الصغيرة ضغوطاً مالية شديدة ناجمة عن ساعات العمل الإضافية لفرق الطوارئ، وتكاليف الاستعانة بجهات خارجية للاستجابة للحوادث الجنائية الرقمية، وتكاليف استبدال الأجهزة، وحملات أخذ عينات جودة المياه الإلزامية.
الامتثال التنظيمي: بموجب قانون مياه الشرب الآمنة (SDWA) وصلاحيات الاستجابة للطوارئ التابعة لوكالة حماية البيئة (EPA)، تواجه المرافق رقابة تنظيمية متزايدة، وتقييمات إلزامية لمخاطر الأمن السيبراني، ومسؤوليات مدنية محتملة بسبب الفشل في تطبيق التدابير الأساسية للأمن السيبراني.
تحليل مقارن: مشهد التهديدات في قطاع المياه
لفهم كيفية تطور أسلوب العمل، يقارن الجدول أدناه بين الحملة التي شملت ولايات متعددة في عام 2026 وحوادث الأمن السيبراني التاريخية في قطاع المياه.
الحادثة | الهدف الرئيسي | الناقل / الأساليب والتقنيات والإجراءات (TTPs) | الأثر التشغيلي | إسناد الفاعل المهدد |
أولدسمار، فلوريدا (2021) | واجهة HMI لمعالجة المياه | وصول غير آمن عن بعد عبر TeamViewer؛ حماية بكلمة مرور ضعيفة. | حاول المهاجم زيادة تركيز هيدروكسيد الصوديوم ( ) إلى مستويات خطيرة؛ وتم تصحيح الأمر يدوياً من قبل المشغل. | غير محدد (يرجح أنه فاعل انتهازي محلي / من الداخل). |
أليكويبا، بنسيلفانيا (2023) | سلطة المياه البلدية (جهاز Unitronics PLC) | جهاز PLC مكشوف على الإنترنت؛ كلمة مرور افتراضية (1111)؛ وتم نشر شاشة تشويه. | تعطيل مضخة محطة التعزيز؛ وفقدان القياس عن بعد؛ وانتقال المشغل للتحكم اليدوي. | CyberAv3ngers (تابعة للحرس الثوري الإيراني). |
حملة Volt Typhoon (2023–2025) | بوابات تكنولوجيا المعلومات/التقنية التشغيلية، أجهزة التوجيه، جدران الحماية | الاعتماد على البرمجيات والأدوات المحلية (Living-off-the-Land)، واجهات ويب خبيثة مخصصة، استغلال ثغرات يوم الصفر في الأجهزة. | التمركز المسبق داخل شبكات البنية التحتية الحيوية للتعطيل التشغيلي الكامن. | Volt Typhoon (برعاية جمهورية الصين الشعبية). |
حملة WWS في ولايات متعددة (يوليو–أغسطس 2026) | أجهزة Rockwell Allen-Bradley PLCs في أكثر من 7 ولايات | استغلال على مستوى البروتوكول (CVE-2021-22681)، تعديلات مباشرة على منطق CIP، منع الوصول إلى الشبكة. | فقدان الرؤية/التحكم في مرافق متعددة، إغلاق رؤوس الآبار، انخفاض الضغط الهيدروليكي، إرشادات غلي المياه. | يشتبه في دولة إيران / CyberAv3ngers (قيد التحقيق النشط). |
التطور الرئيسي في أساليب العمل
التحول من واجهات HMI إلى أجهزة التحكم منخفضة المستوى: اعتمدت الحوادث القديمة (مثل أولدسمار) على اختراق طبقة الواجهة البشرية (IT/HMI). بينما تتجاوز حملة عام 2026 واجهات HMI تماماً، وتتفاعل مباشرة مع أجهزة PLC المدمجة من المستوى الأول عبر بروتوكولات صناعية منخفضة المستوى.
توسيع المنصات: انتقل الفاعلون المهددون الإيرانيون من استهداف أجهزة التحكم المتخصصة الضيقة (Unitronics) إلى العلامات التجارية العالمية السائدة في مجال الأتمتة (Rockwell MicroLogix و CompactLogix و Schneider و Siemens)، مما يوسع نطاق تأثيرهم بشكل كبير.
النطاق المؤتمت: إن الانتقال من استهداف مرافق فردية إلى إطلاق عمليات فحص مؤتمتة ومتزامنة تشمل ولايات متعددة يظهر زيادة في الكفاءة والتنسيق التشغيلي.
مخطط MITRE ATT&CK الشامل
مخطط ATT&CK للمؤسسات
معرف التقنية | اسم التقنية | السياق / النشاط المرصود |
T1190 | استغلال التطبيقات المواجهة للجمهور | استغلال وحدات الويب غير المرقعة أو عيوب بروتوكول EtherNet/IP (مثل CVE-2021-22681) على أجهزة PLC المكشوفة. |
T1078 | الحسابات الصالحة | استخدام بيانات الاعتماد الإدارية الافتراضية لتسجيل الدخول إلى واجهات إدارة PLC. |
T1595 | الفحص النشط | عمليات فحص مؤتمتة على نطاق الإنترنت (Shodan/Censys) للبحث عن المنافذ الصناعية المكشوفة (44818، 502، 80). |
T1090 | الوكيل (Proxy) | توجيه حركة المرور الخبيثة عبر شبكات VPN تجارية وأجهزة توجيه منزلية مخترقة لإخفاء البنية التحتية للمصدر. |
مخطط ATT&CK لـ ICS
معرف التقنية | اسم التقنية | السياق / النشاط المرصود |
T0886 | الخدمات عن بعد | الاتصال عن بعد مباشرة بأجهزة التحكم الميدانية الصناعية عبر منفذ TCP رقم 44818. |
T0812 | بيانات الاعتماد الافتراضية | استغلال كلمات المرور الافتراضية غير المؤكدة على أجهزة تحكم Rockwell MicroLogix. |
T0889 | تعديل البرنامج | رفع ملفات المشاريع المعدلة أو إتلاف روتين ذاكرة المنطق السلمي. |
T0836 | تعديل المعلمات | تغيير معلمات تكوين IPv4 المحلية وساعات النظام على أجهزة PLC. |
T0827 | التشويه | الكتابة فوق شاشات HMI أو معلمات شاشة LCD على أجهزة التحكم الميدانية. |
T0815 | التحكم في بنية الشبكة | تعطيل حدود الشبكة عن طريق حظر قنوات SCADA المكونة بشكل شرعي. |
T0829 | فقدان التحكم | تعطيل روتين تشغيل المضخات اليدوية/التلقائية، وتجميد حلقات التشغيل المادية. |
T0828 | فقدان الرؤية | قطع مسارات القياس عن بعد بين أجهزة PLC الميدانية وواجهات HMI المركزية للمشغلين. |
فرص الكشف ومؤشرات صيد التهديدات
المؤشرات التقنية المتوقعة (مؤشرات الاختراق IOCs)
ملاحظة: تماشياً مع معايير الاستخبارات الصارمة، تمثل المؤشرات التالية التوقيعات الفنية المتوقعة، وتوقيعات البروتوكولات، ومعرفات الأحداث بدلاً من قيم الهاش المصطنعة أو عناوين IP المؤقتة القابلة للتغيير.

توقيعات الشبكة والبروتوكول
شذوذ حركة مرور EtherNet/IP: حركة مرور واردة على منفذ TCP رقم 44818 تنشأ من عناوين IP خارجية عامة موجهة مباشرة إلى شبكات التقنية التشغيلية (OT) الفرعية الداخلية.
رموز خدمة CIP غير عادية: حجم كبير من طلبات الرسائل الصريحة للبروتوكول الصناعي المشترك (CIP)، وتحديداً رموز الخدمة المرتبطة بتنزيل المشاريع (0x4C)، أو تعديل المعلمات (0x4E)، أو طلبات إعادة تعيين الهوية.
الوصول عبر HTTP/Telnet إلى واجهات OT: اتصالات HTTP واردة (المنفذ 80/443) أو Telnet (المنفذ 23) بخوادم الويب المدمجة لأجهزة MicroLogix 1100/1400 من عناوين IP غير هندسية.
معرفات أحداث Windows (محطات العمل الهندسية وخوادم SCADA)
معرف الحدث 4625: محاولات تسجيل دخول فاشلة على خوادم SCADA HMI أو أجهزة القفز (Jump Boxes) (تشير إلى نشاط القوة المفرطة قبل الوصول إلى PLC).
معرف الحدث 7045: تم تثبيت خدمة جديدة على مضيف SCADA (يشير إلى حركة جانبية محتملة أو أدوات استمرارية).
معرف الحدث 1102: مسح سجل تدقيق الأمان على محطات العمل الهندسية.
قواعد نظام كشف تسلل OT ومراقبة أمن الشبكة (NSM)
مثال على قاعدة Suricata / Snort:
مقتطف برمجى
alert tcp $EXTERNAL_NET any -> $HOME_NET 44818 (msg:"OT-POLICY Exposed Rockwell CIP Explicit Connection Attempt from Internet"; flow:to_server,established; content:"|6f 00|"; offset:0; depth:2; reference:cve,2021-22681; classtype:attempted-admin; sid:10002026; rev:1;)
كشف نص البرمجة Zeek / Bro: مراقبة التغييرات المفاجئة في سمات هوية جهاز CIP (مثل اسم البائع، الرقم التسلسلي، أو تكوين IP للجهاز الذي يتغير ديناميكياً عبر التقاط بيانات الشبكة).
توصيات دفاعية متعددة الطبقات
تتماشى التوصيات مع معايير IEC 62443، و NIST SP 800-82 Rev. 3، و أهداف الأداء للأمن السيبراني متعدد القطاعات (CPGs) الصادرة عن CISA، و إرشادات EPA/AWWA.
قائمة مراجعة التخفيف العاجل لمرافق المياه
تحصين البنية التحتية الفوري (خلال 0–48 ساعة)
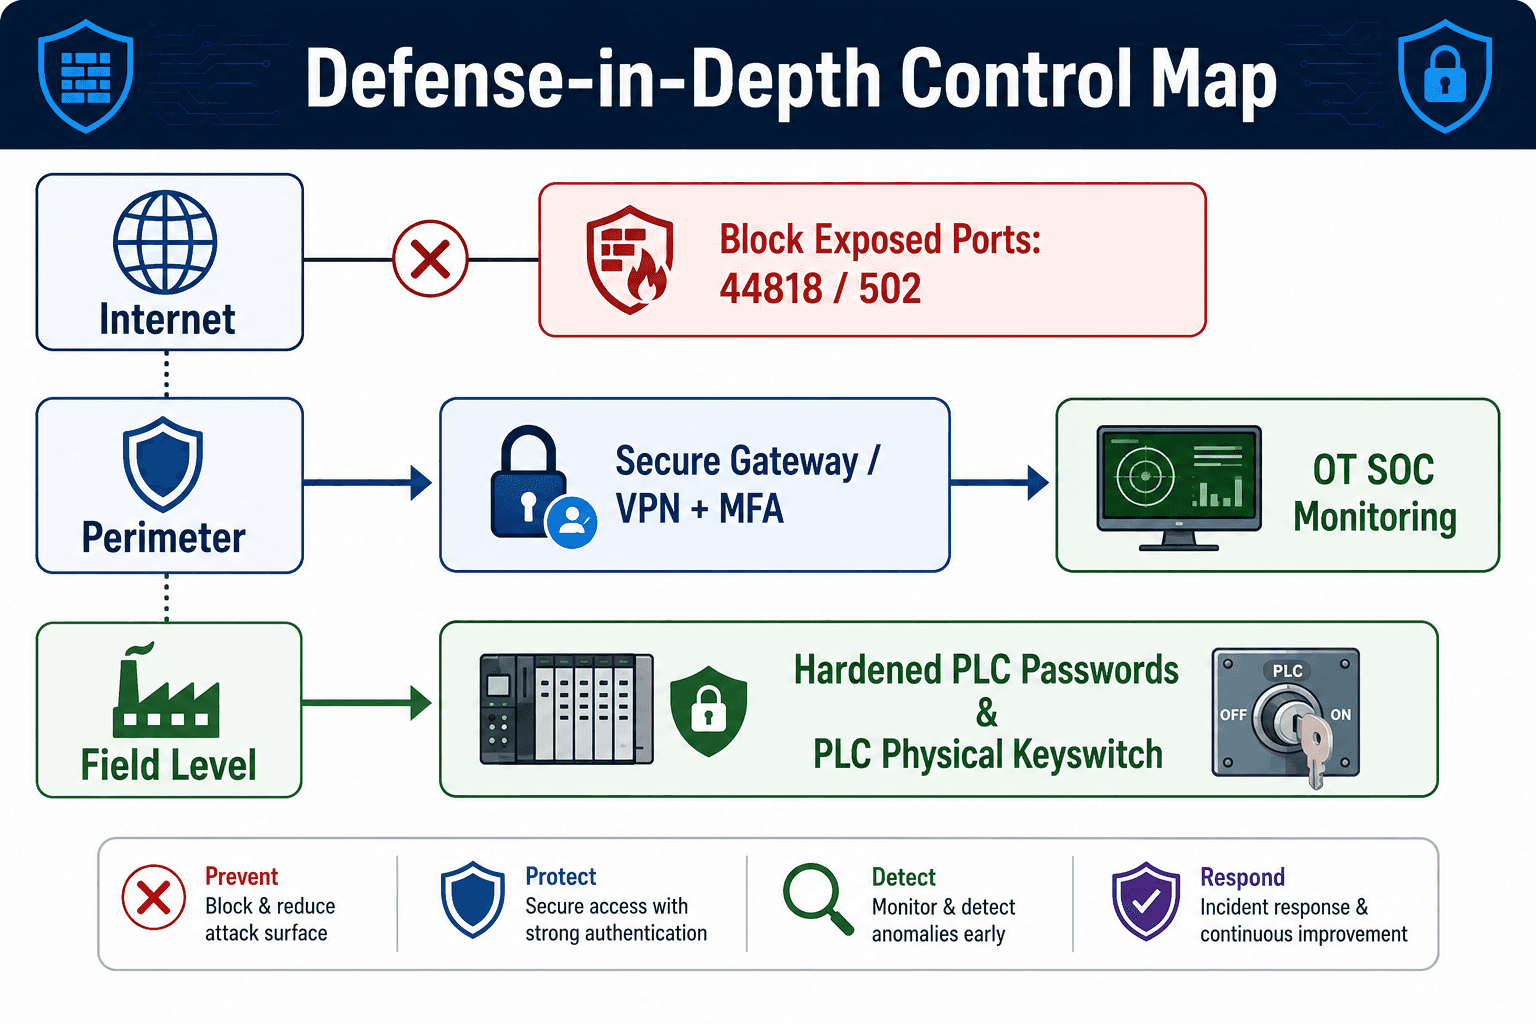
إلغاء التعرض المباشر للإنترنت: تحقق من خلال فحوصات إدارة سطح الهجوم الخارجي (EASM) من عدم وجود أجهزة PLC أو HMI أو RTU تمتلك عناوين IPv4 عامة تستمع على منافذ TCP رقم 44818 أو 502 أو 102 أو 23 أو 80/443.
تطبيق بوابات الوصول الآمن: ضع جميع قنوات الوصول عن بعد خلف بوابة VPN صناعية تفرض المصادقة متعددة العوامل (MFA) وقوائم التحكم في الوصول الدقيقة (ACLs).
تغيير بيانات الاعتماد الافتراضية: فرض كلمات مرور إدارية فريدة ومعقدة عبر جميع واجهات PLC المدمجة وحسابات برامج SCADA.
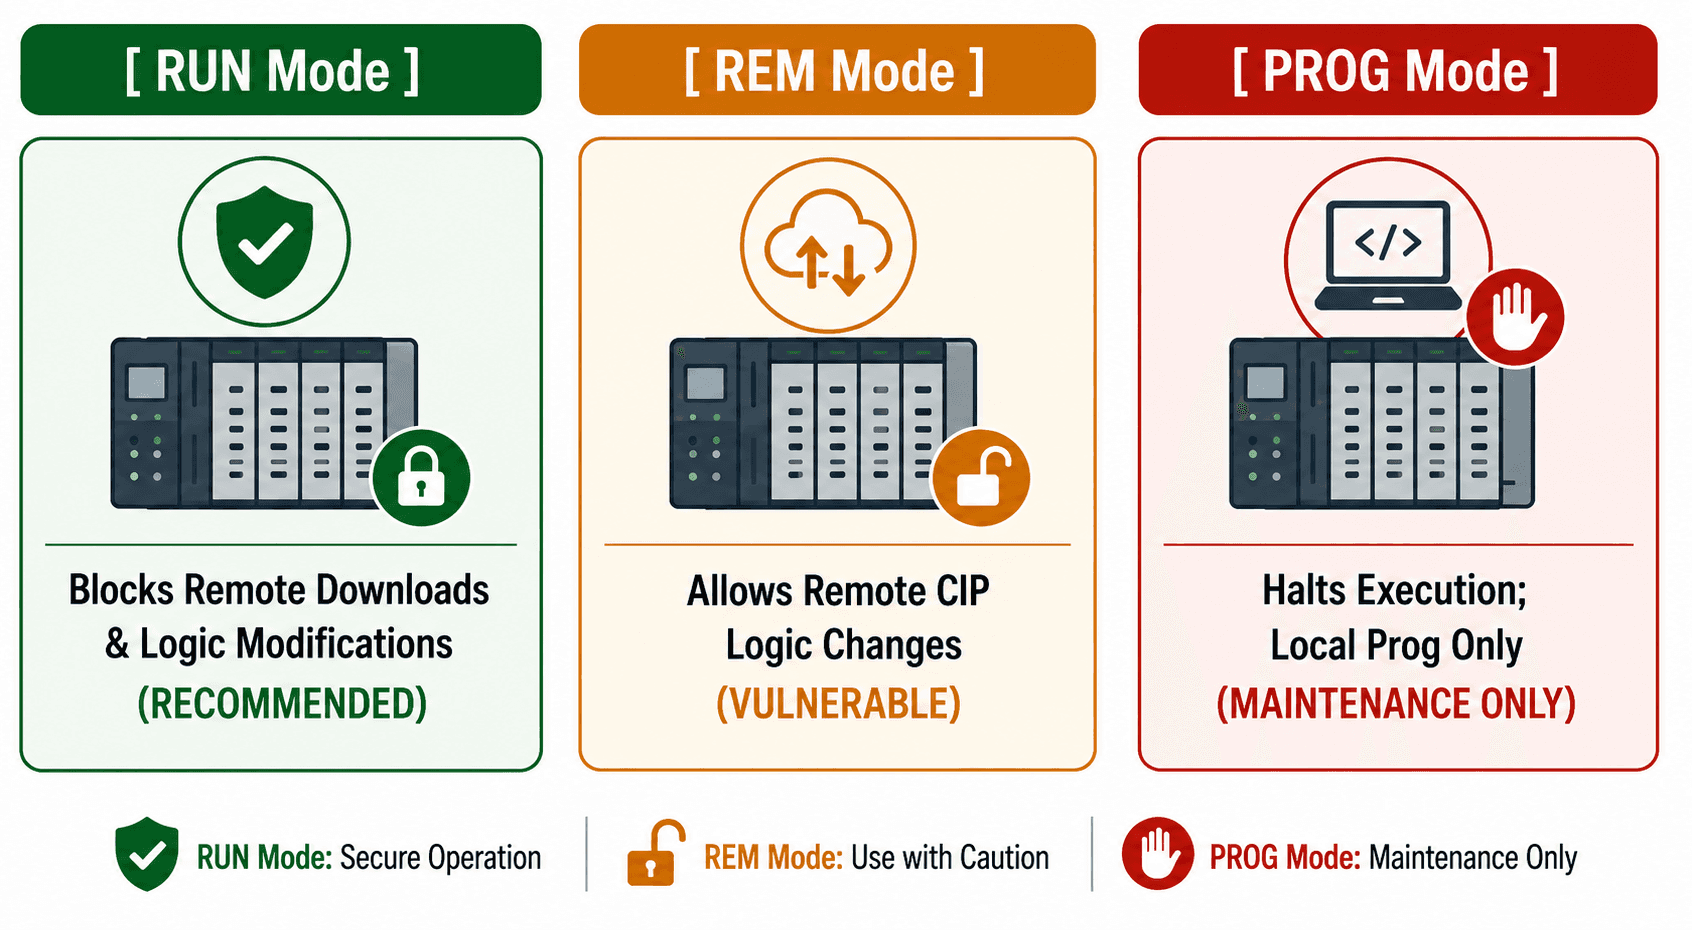
إدارة مفتاح التشغيل المادي: اضبط مفاتيح التشغيل المادية على أجهزة Allen-Bradley PLCs على وضع التشغيل RUN بدلاً من وضع التحكم عن بعد (REM) أو وضع البرمجة (PROG). يؤدي ذلك إلى حظر عمليات تنزيل المنطق عن بُعد أو تغييرات الأوضاع غير المصرح بها عبر الشبكة بشكل مادي.
بنية أمن التقنية التشغيلية (OT) وإرشادات مركز العمليات الأمنية (SOC) (خلال 30–90 يوماً)
تقسيم الشبكة (IEC 62443 / NIST SP 800-82): تطبيق هندسة نموذج بوردو (Purdue Model) الصارمة. عزل وتطويق شبكة تكنولوجيا معلومات المؤسسة (المستوى 3) عن التحكم الإشرافي لـ SCADA (المستوى 2) وأجهزة التحكم في العمليات الميدانية (المستوى 1) بجدران حماية.
صيانة النسخ الاحتياطي خارج النطاق: الاحتفاظ بنسخ احتياطية نظيفة (gold-image) وغير متصلة بالإنترنت (معزولة فيزيائياً) لجميع ملفات مشاريع المنطق السلمي لأجهزة PLC (بصيغ .ACD و .L5X) وتكوينات تشغيل HMI.
استمرارية العمليات الآمنة ضد الفشل: التأكد من أن صمامات التنفيس الميكانيكية، ومفاتيح الضغط، ومفاتيح التشغيل اليدوية (HOA) موصلة فيزيائياً وبشكل مستقل عن مخرجات PLC الرقمية للحفاظ على تشغيل المحطة الأساسي أثناء حالات الإغلاق السيبراني.
التداعيات الاستراتيجية والجيوسياسية
تصاعد الصراع الجيوسياسي غير المتماثل
يشير استهداف نظم المياه البلدية إلى تحول مستمر في الاستراتيجية السيبرانية التي ترعاها الدول. فبدلاً من ادخار القدرات للأهداف العسكرية أو الدفاعية ذات القيمة العالية، تستغل الجهات الفاعلة والكيانات الوكيلة المدعومة من الدول الهجمات منخفضة التعقيد ضد المرافق العامة الضعيفة لإحداث تأثير نفسي غير متناسب. وتظهر هذه العمليات القدرة، وتختبر آليات الاستجابة للأزمات، وتثير القلق العام دون تجاوز العتبات التي تؤدي إلى رد عسكري مباشر.
المخاطر النظامية عبر البنية التحتية الحيوية
إن نقاط الضعف التي تم استغلالها في هذه الحملة — الأجهزة المتحكمة المكشوفة على الإنترنت، وبيانات الاعتماد الافتراضية، والبرمجيات التشغيلية غير المرقعة — ليست فريدة لقطاع المياه. وتوجد تكوينات أجهزة وشبكات مماثلة في:
الطاقة والغاز الطبيعي: محطات القياس عن بعد، ومشغلات صمامات خطوط الأنابيب، وأجهزة التحكم في رؤوس الآبار.
النقل: أجهزة التحكم في إشارات المرور، وشبكات تحويل السكك الحديدية، ونظم تهوية الأنفاق.
التصنيع والأغذية/الزراعة: الضوابط البيئية، وخطوط البسترة، ونظم التعبئة والتغليف المؤتمتة.
توجيهات السياسة والحوكمة
إن فشل المبادئ التوجيهية الطوعية للأمن السيبراني في منع الاختراقات واسعة النطاق في المرافق الصغيرة سيؤدي على الأرجح إلى تسريع التحولات التنظيمية. ومن المتوقع أن تسعى الهيئات التنظيمية الفيدرالية (EPA, CISA, TSA) إلى فرض التزامات أمن سيبراني ملزمة لمرافق المياه، على غرار معايير NERC-CIP الإلزامية المطبقة في قطاع الطاقة الكهربائية. ومع ذلك، فإن تحقيق الامتثال سيتطلب آليات تمويل فيدرالية مخصصة لدعم المرافق البلدية محدودة الموارد.
المراجع
مجلة TIME: ما يجب معرفته عن الهجمات السيبرانية على نظم المياه في الولايات المتحدة (نُشر في 2 أغسطس 2026).
الرابط: مقال مجلة TIME
مكتب التحقيقات الفيدرالي (FBI) / وكالة حماية البيئة (EPA) إعلان عام مشترك: جهات سيبرانية خبيثة تستهدف أجهزة التحكم المنطقي القابلة للبرمجة المتصلة بالإنترنت في قطاع المياه والصرف الصحي، مما يتسبب في اضطرابات تشغيلية (نُشر في 31 يوليو 2026).
الرابط: تنبيه الإعلان العام لـ FBI
تنبيه CISA الأمني AA26-097A: جهات مهددة سيبرانية تابعة لإيران تستهدف أجهزة التحكم المنطقي القابلة للبرمجة المتصلة بالإنترنت عبر البنية التحتية الحيوية في الولايات المتحدة (محدث في 22 يوليو 2026).
CBS News / Associated Press: الولايات المتحدة تحقق في هجوم سيبراني على نظم المياه في 7 ولايات، بما في ذلك مينيسوتا وميشيغان (1-2 أغسطس 2026).
الرابط: تقرير CBS News
تقارير Cybernews / WIRED: قراصنة إيرانيون يضربون 30 نظام مياه عام في مينيسوتا في هجوم سيبراني منسق (30 يوليو 2026).
الرابط: تغطية Cybernews
قاعدة بيانات الضعف الوطنية (NVD): تفاصيل CVE-2021-22681 – خلل في البروتوكول غير المصادق عليه لأجهزة تحكم Rockwell Automation Logix.
منشور NIST الخاص 800-82 إصدار 3: دليل أمن التقنية التشغيلية (OT).
سلسلة معايير ISA/IEC 62443: الأمن لأنظمة الأتمتة والتحكم الصناعية.
التعريفات الرئيسية
مستوى الثقة | المعنى |
|---|---|
مؤكد | مدعوم ببيانات رسمية أو أدلة جنائية رقمية |
تقييم عالي الثقة | تتوافق مصادر مستقلة متعددة |
تقييم متوسط الثقة | استنتاج تحليلي قوي ولكن الأدلة غير مكتملة |
فرضية تحليلية | تستند إلى حملات وأساليب عمل سابقة، وليست مؤكدة |
إن استمرارية هذه الحملة، وتنسيقها، وتوسعها الجغرافي تشير إلى تحول كبير محتمل في مشهد التهديدات العالمي الذي يحيط بالبنية التحتية الحيوية. وبدلاً من كونها أحداثاً تخريبية معزولة، فإن هذه العمليات تشبه بشكل متزايد حملات استراتيجية متعددة المراحل تم تصميمها لتحقيق التعطيل التشغيلي والوصول طويل الأمد إلى بيئات التكنولوجيا التشغيلية (OT) في آن واحد.
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

IEC 62443 for Pharmaceutical Manufacturing: Secure Critical Production OT
Team Shieldworkz

Investigative cyber threat research report: Cyberattacks on U.S.-bound energy tankers
Team Shieldworkz

The OT Lull: What a 30-day decline in direct intrusion activity actually tells us
Prayukth K V

Inside the Revolut data disclosure incident
Prayukth K V

NERC CIP Compliance Software: 9 Capabilities Utilities Should Compare
Team Shieldworkz

Investigative Cyber Threat Research Report: Alleged Cyberattack and U.S. Investigation of VLCC VL Prosperity
Prayukth K V