فك تشفير حادثة التكنولوجيا التشغيلية المنسقة ومتعددة المنشآت التي استهدفت أنظمة المياه المجتمعية في مينيسوتا


برايوكت كيه في
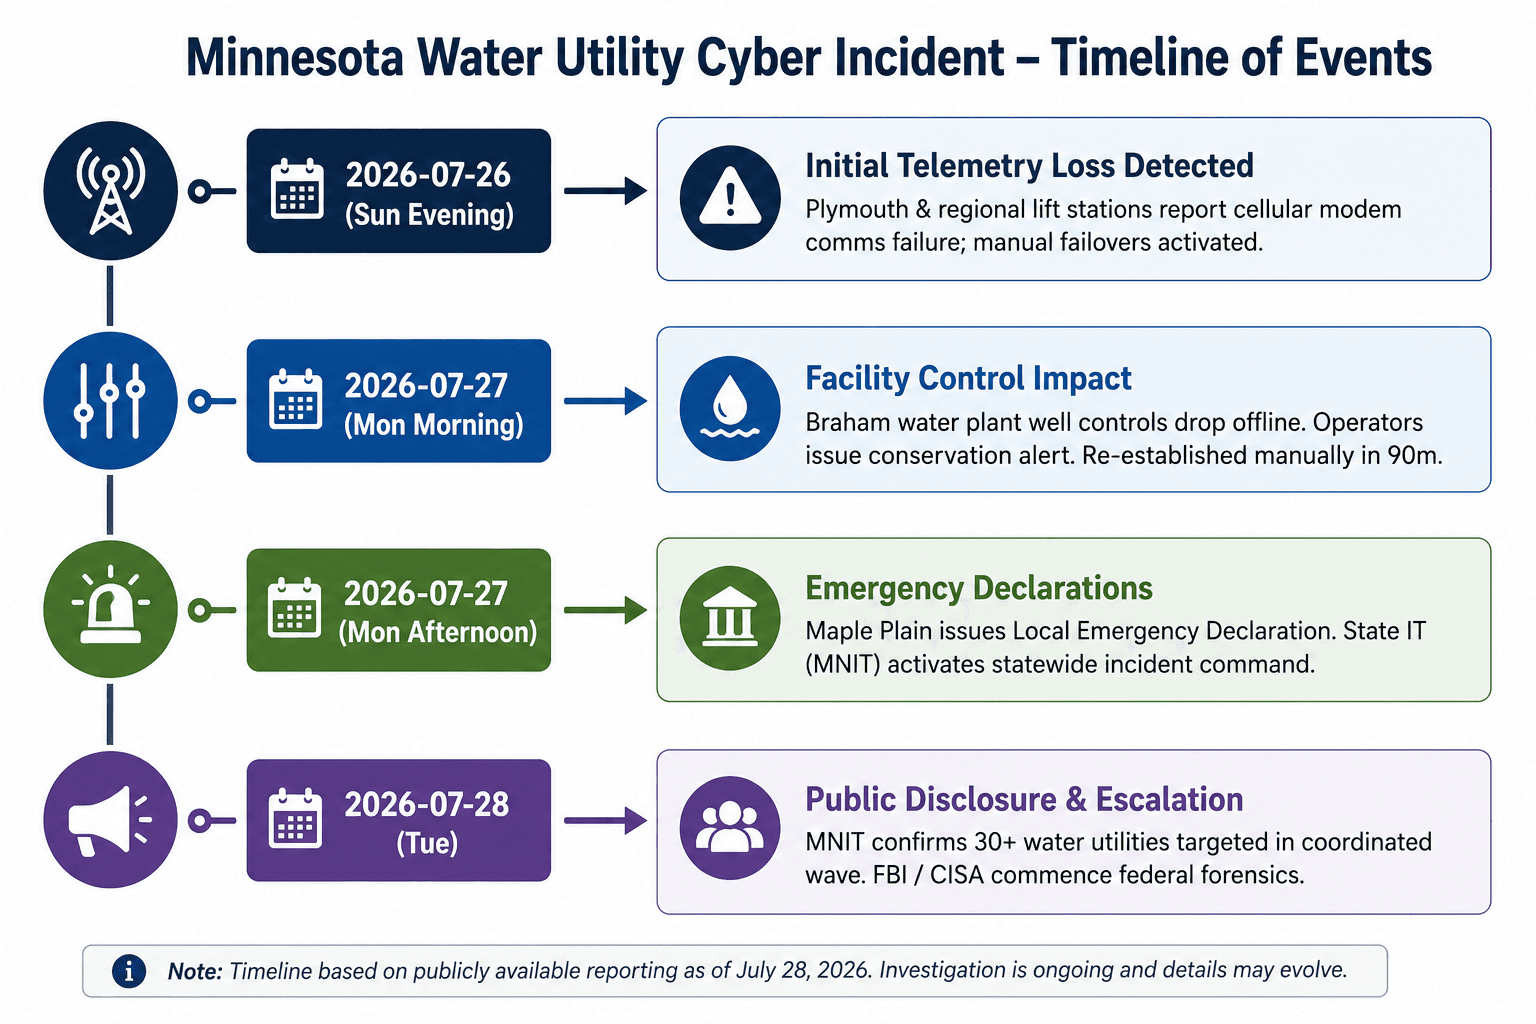
بين 26 يوليو و27 يوليو 2026، استهدف حادث سيبراني منسق أكثر من 30 نظاماً للمياه البلدية والمجتمعية في جميع أنحاء مينيسوتا. وأبلغت البلديات المتأثرة، بما في ذلك بليموث، وجنوب سانت بول، ومابل بلين، وبرهام، عن تعطل اتصالات سكادا (SCADA) الآلية، وتعطل أجهزة التحكم في القياس الخلوي عن بعد، واختراق أنظمة التحكم في رأس البئر/المعالجة. وفي برهام، فقد المشغلون السيطرة على مضخات الآبار، مما أجبرهم على الإغلاق المؤقت لمنشأة المعالجة وإصدار إشعارات عاجلة للمقيمين لترشيد استهلاك المياه قبل أن تستعيد عمليات التجاوز اليدوية التشغيل في غضون 90 دقيقة. وتحولت بلديات قليلة أخرى على الفور إلى عمليات تفتيش مادية وحلول يدوية بديلة (وفقاً للبيانات البلدية المتاحة) في محطات الرفع وأبراج المياه. وقامت سلطات تكنولوجيا المعلومات في الولاية (MNIT)، ووزارة الصحة في مينيسوتا، وإنفاذ القانون الفيدرالي (FBI/CISA) بتفعيل بروتوكول الاستجابة للحوادث على مستوى الولاية.
حتى وقت كتابة هذا التقرير، لا تزال الصحة العامة ونقاء المياه غير معرضين للخطر في جميع الأنظمة المتأثرة.
حادث غير مسبوق
يمثل هذا النشاط تصعيداً كبيراً على النطاق التشغيلي في استهداف قطاع المياه في أمريكا الشمالية. وهو من بين أكبر الانقطاعات المنسقة التي تم الكشف عنها علناً والتي تؤثر على مرافق المياه البلدية في الولايات المتحدة. وبدلاً من كونه اختراقاً معزولاً لواجهة رجل وآلة (HMI) أو وحدة تحكم منطقية قابلة للبرمجة (PLC) واحدة ضعيفة، حققت هذه الحملة تأثيراً متزامناً عبر أكثر من 30 كياناً منفصلاً للبنية التحتية المحلية في غضون نافذة زمنية قصيرة بلغت 48 ساعة. ويتوافق الطبيعة المنهجية والمتزامنة للانقطاع مع استغلال تبعية مشتركة (مثل مزودي الخدمات المدارة (MSPs) المخترقين، أو بوابات القياس الخلوي عن بعد، أو برامج الوصول عن بعد المركزية)، بدلاً من الاختراقات اليدوية المستقلة لأكثر من 30 شبكة منفصلة.
الأهمية الاستراتيجية للبنية التحتية الحيوية
يسلط استهداف أنظمة المياه والصرف الصحي (WWS) الضوء على نقاط الضعف الهيكلية المستمرة في المرافق الصغيرة والمتوسطة الحجم: الأتمتة القديمة، والمودم الخلوي غير المجزأ، والاعتماد على تكامل الطرف الثالث، وحواف التكنولوجيا التشغيلية (OT) المكشوفة. وتظهر القدرة على إحداث انقطاعات متزامنة في الاتصالات أو أقفال التحكم عبر منطقة جغرافية جمع معلومات استخباراتية على مستوى الحملة واستعداداً تشغيلياً من قبل الجهات الفاعلة في التهديد، مما يضع سابقة خطيرة لتعطيل البنية التحتية الحيوية متعددة المرافق.
الجدول الزمني للحدث
تحليل الثغرات والمجهولات
الوصول قبل 26 يوليو: تاريخ الدخول الأولي غير معروف. من المرجح أن المهاجمين أمضوا أياماً أو أسابيع في إجراء الاستطلاع على البنية التحتية المشتركة للوصول عن بعد أو الشبكات الخلوية قبل تنفيذ الإجراءات التخريبية.
نافذة تنفيذ القيادة والتحكم: من غير الواضح ما إذا كان التعطيل قد تم تنفيذه عبر نص برمجى تلقائي/بث أوامر أو تفاعل يدوي من قبل المشغل لكل كيان.
وقت التواجد غير المكتشف (Dwell time): لا يزال وقت التواجد الدقيق عبر أكثر من 30 بيئة من بيئات الضحايا غير مؤكد.
الحقائق المؤكدة
لضمان إسناد استخباراتي واضح وتصنيف للأدلة، يتم تصنيف جميع البيانات حسب مستويات الثقة:
البيان / الادعاء | التصنيف | الأدلة الداعمة والأساس التحليلي |
استهداف أكثر من 30 نظام مياه في مينيسوتا في وقت واحد (26-27 يوليو 2026) | مؤكد | الإعلانات الرسمية الصادرة عن MNIT، ووزارة الصحة في مينيسوتا، والبيانات الصحفية البلدية. |
فقدت محطة معالجة برهام عناصر التحكم الآلية في مضخة البئر (انقطاع دام حوالي 90 دقيقة) | مؤكد | تصريحات عامة من قيادة الأشغال العامة ببلدية برهام ورئيس البلدية المحلي. |
تم الحفاظ بالكامل على نقاء المياه والتوازنات الكيميائية والسلامة العامة | مؤكد | فحوصات وزارة الصحة بالولاية وسجلات الفحص اليدوي المستمر. |
اقتصر التعطيل على القياس الخلوي عن بعد، ووصلات سكادا عن بعد، وأجهزة التحكم الميدانية (فقدان الاتصالات الخلوية والقياس عن بعد) | مؤكد | تصريحات فنية من فرق تكنولوجيا المعلومات في بليموث وجنوب سانت بول والبلدية. |
تم تنفيذ الاختراق عبر موزع خدمات مدارة (MSP) مشترك / برنامج إدارة مركزي عن بعد | محتمل (ثقة عالية) | الاستحالة الإحصائية لحدوث أكثر من 30 اختراقاً يدوياً مستقلاً في غضون نافذة زمنية مدتها 48 ساعة. |
نشر المهاجمون برامج تخريبية مخصصة للتكنولوجيا التشغيلية (OT) أو ماسحات البرامج الثابتة | غير محتمل (ثقة منخفضة) | تعافت الأنظمة بسرعة عبر عمليات إعادة التشغيل/التجاوز اليدوية دون الحاجة لاستبدال الأجهزة. |
كان الهدف الأساسي هو الابتزاز المالي (برامج الفدية) | غير محتمل (ثقة منخفضة) | عدم وجود رسائل فدية مؤكدة، أو حمولات تشفير، أو اتصالات ابتزاز. |
التحليل الفني ومسار الهجوم
احتمالات الوصول الأولي
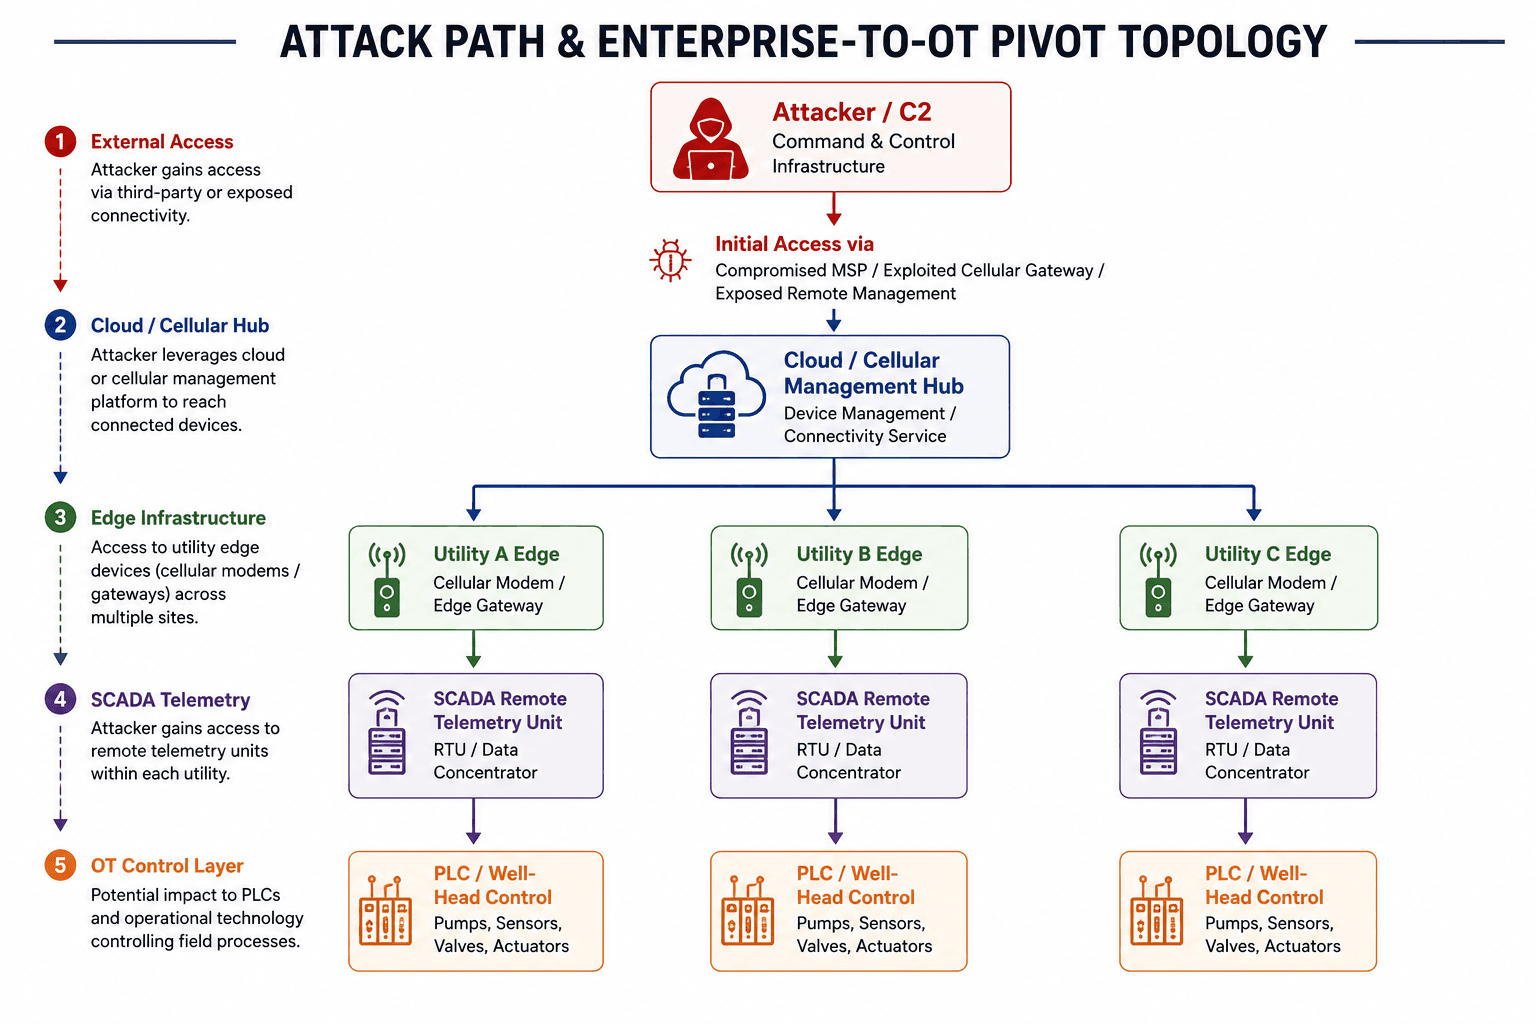
اختراق أنظمة موزع الخدمات المدارة (MSP)/مكامل الأنظمة المشتركة: يدير مكاملوا الأنظمة من الطرف الثالث برامج سكادا، ووحدات القياس عن بعد الطرفية (RTUs)، وأجهزة التوجيه الخلوية عبر العديد من المرافق البلدية الصغيرة. يسمح اختراق بوابة الإدارة المركزية لموزع الخدمات المدارة بإرسال أوامر دفع جماعية إلى نقاط النهاية الخاصة بالعملاء.
استغلال البوابات الخلوية الطرفية: التعرض المباشر للإنترنت للمودم/أجهزة التوجيه الخلوية (مثل Sierra Wireless وCradlepoint وMoxa) باستخدام بيانات اعتماد افتراضية، أو عيوب تنفيذ الأوامر عن بعد غير المصادق عليها (RCE)، أو اتصالات VPN ضعيفة.
استغلال واجهات HMI/بوابات الويب المكشوفة: جلسات VNC/RDP المواجهة للإنترنت أو لوحات ويب HMI المكشوفة بدون مصادقة متعددة العوامل (MFA).
رسم مسار هجوم أنظمة التحكم الصناعية والتكنولوجيا التشغيلية (ICS/OT)
الارتكاز من شبكة المؤسسة إلى التكنولوجيا التشغيلية (OT): تم الحصول على الوصول عند طبقة الإدارة الطرفية عن بعد متجاوزاً حدود شبكة تكنولوجيا المعلومات التقليدية بسبب الاتصال الخلوي المباشر بـ PLC.
اختراق الهوية: سرقة أو إساءة استخدام بيانات اعتماد الإدارة المشتركة التي يستخدمها مقاولو الصيانة من الطرف الثالث.
تداعيات PLC/HMI: قام المهاجمون بتغيير حالات التكوين، أو إعادة تشغيل الوصلات الخلوية، أو تغيير مفاتيح الوضع (تشمل الآليات المحتملة وضع أجهزة PLC في وضع الإيقاف (STOP) أو إلغاء تنفيذ المنطق التلقائي).
مخطط إطار عمل MITRE ATT&CK المحتمل
إطار عمل MITRE ATT&CK للمؤسسات
T1195.002 (اختراق سلسلة التوريد): اختراق برنامج أو مزود خدمة تابع لطرف ثالث.
T1133 (الخدمات الخارجية عن بعد): استغلال شبكات VPN المكشوفة، أو أجهزة المودم الخلوية، أو بروتوكولات سطح المكتب البعيد.
T1078 (الحسابات الصالحة): استخدام بيانات الاعتماد المخترقة على برامج الإدارة الخارجية عن بعد.
إطار عمل MITRE ATT&CK لأنظمة التحكم الصناعية (ICS)
T0822 (الخدمات الخارجية عن بعد): الوصول المباشر إلى الشبكات الميدانية للتكنولوجيا التشغيلية عبر الواجهة الخلوية.
T0836 (تعديل المعلمات): تغيير منطق التحكم التشغيلي أو نقاط الضبط التي تتحكم في مضخات الآبار.
T0806 (فقدان السيطرة): التعطيل المؤقت لتسلسلات أوامر PLC الآلية مما يفرض التشغيل اليدوي.
T0826 (فقدان التوافر): انقطاع القياس عن بعد من سكادا إلى PLC عبر الوصلات الخلوية.
تجدر الإشارة إلى أنه بينما شهدت برهام فقداناً مؤقتاً للسيطرة (T0806)، فإن العديد من المرافق الأخرى التي تزيد عن 30 عانت بشكل أساسي من فقدان التوافر/الرؤية (T0826) بسبب قطع وصلات القياس عن بعد.
سيناريوهات الهجوم الأكثر احتمالاً
السيناريو 1: اختراق الوصول عن بعد لمكامل الطرف الثالث / موزع الخدمات المدارة المشترك
مستوى الثقة: عالي
الأدلة الداعمة: تأثير متزامن عبر أكثر من 30 مرفقاً بلدياً منفصلاً في غضون 48 ساعة. وغالباً ما تسند إدارات المياه البلدية الصغيرة في مينيسوتا صيانة سكادا والقياس عن بعد إلى عدد قليل من هندسة الموردين الإقليميين.
الأدلة المتعارضة: عدم وجود بيان عام من موردين محددين يؤكد حدوث خرق (وهو أمر معتاد خلال المراحل الأولى من تحقيقات معلومات التهديدات السيبرانية CTI).
الهدف المحتمل: التعطيل الاستراتيجي، واختبار أوقات استجابة الدفاع، واستعراض القدرات.
السيناريو 2: استغلال أجهزة المودم الخلوية المكشوفة على الإنترنت على مستوى الحملة
مستوى الثقة: متوسط - عالي
الأدلة الداعمة: عزت مدينة بليموث تحديداً التعطيل إلى المعدات المتصلة عبر الاتصالات الخلوية. وتقوم الجهات الفاعلة المعروفة في التهديدات بشكل متكرر بإجراء عمليات مسح Shodan/Censys لاستغلال البوابات الخلوية المتصلة بالأجهزة الصناعية بشكل جماعي.
الأدلة المتعارضة: عادة ما يؤدي المسح الجماعي إلى نتائج غير متماثلة على مدار أيام/أسابيع بدلاً من حدث متزامن تماماً خلال 48 ساعة، ما لم يتم ذلك تلقائياً عبر شبكة بوت نت/نص برمجى مخصص.
الهدف المحتمل: التعطيل الانتهازي واسع النطاق والتمركز المسبق.
السيناريو 3: التخريب التخريبي من قبل نشطاء الاختراق الإلكتروني / المدعومين من الدول
مستوى الثقة: متوسط
الأدلة الداعمة: صرح رئيس أمن المعلومات في الولاية صراحة بأن الهدف كان "التعطيل، وليس المكاسب المالية". ويتطابق هذا مع الأنماط التشغيلية التي شوهدت في الاختراقات المتحالفة مع الدول والتي تستهدف حواف التكنولوجيا التشغيلية للبنية التحتية الحيوية.
الأدلة المتعارضة: عدم وجود ادعاءات تشويه عامة أو رسائل سياسية علنية على واجهات HMI المخترقة (على عكس عمليات نشطاء الاختراق المعتادة مثل CyberAv3ngers).
الهدف المحتمل: التعطيل التشغيلي، وإرسال إشارات حول القدرات، واختبار مرونة البنية التحتية الحيوية.
تقييم الجهات الفاعلة في التهديد
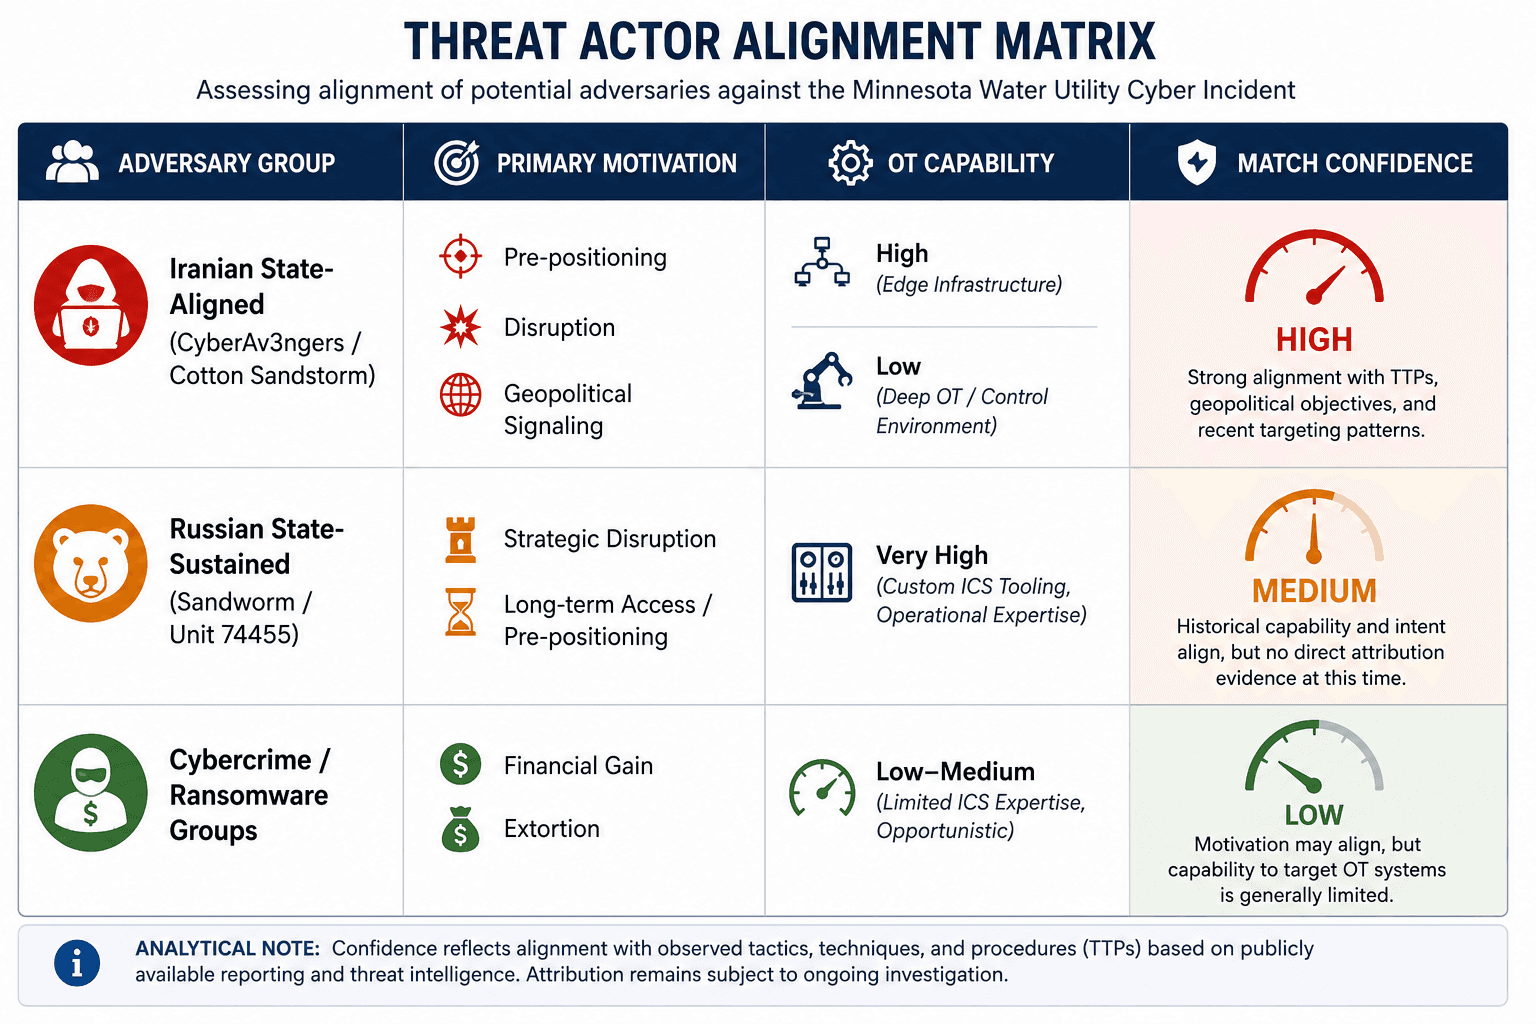
من هي الجهة الفاعلة في التهديد التي يمكن أن تكون وراء هذا؟
الجهات الفاعلة المتحالفة مع الدولة الإيرانية (مثل CyberAv3ngers) — ملاءمة متوسطة إلى عالية
التقنيات والتكتيكات والإجراءات (TTPs) التاريخية: في أواخر عام 2023 / 2024، استهدفت CyberAv3ngers مرافق المياه في جميع أنحاء الولايات المتحدة (مثل أليكويبا، بنسلفانيا) من خلال الاستغلال الجماعي لأجهزة Unitronics Vision Series PLCs الإسرائيلية الصنع المواجهة للإنترنت عبر كلمات المرور الافتراضية على الشبكات الخلوية.
الدافع: تعطيل منخفض التكلفة وعالي الدعاية يستهدف البنية التحتية البلدية في الولايات المتحدة.
القدرات: يركز على تعرض حافة التكنولوجيا التشغيلية (أجهزة التوجيه الخلوية، واجهات HMI، أجهزة PLC المكشوفة) بدلاً من البرامج الضارة المعقدة والمخصصة للتكنولوجيا التشغيلية. وهذا يتناسب مع ملف تعريف مينيسوتا للتعطيل الخلوي الطرفي.
الجهات الفاعلة المدعومة من الدولة الروسية (Sandworm / GRU) — ملاءمة عالية
التقنيات والتكتيكات والإجراءات (TTPs) التاريخية: تاريخ حافل من التعطيل العميق للتكنولوجيا التشغيلية (Industroyer، BlackEnergy، FrostyGoop). وتم رصدهم مؤخراً وهم يستهدفون مرافق المياه في تكساس وبولندا عبر إعادة تكوين واجهات HMI المكشوفة.
الدافع: التمركز الاستراتيجي المسبق، والعمليات النفسية، واختبار القدرات التشغيلية.
القدرات: متطورة للغاية. ورغم قدرتها على تنفيذ هذا الهجوم، فإن استهداف أكثر من 30 نظام مياه بلدي صغير دون نشر ماسحات تخريبية أو تعديل في الحمولات يشير إما إلى حملة في مرحلتها الأولى أو جهة فاعلة بالوكالة من مستوى أدنى.
مجرمو الإنترنت / مشغلو برامج الفدية — ملاءمة منخفضة
المبرر: لم يتم الإبلاغ عن أي مطالبات ابتزاز أو رسائل فدية أو تشفير للأنظمة. وأشار مسؤولو تكنولوجيا المعلومات في الولاية تحديداً إلى غياب الدوافع المالية.
بينما استغلت مجموعة CyberAv3ngers المتحالفة مع إيران تاريخياً أجهزة Unitronics PLCs المكشوفة مباشرة عبر المنفذ 20256، فإن اختراق موزع الخدمات المدارة المشترك يشير إلى نضج تشغيلي أعلى مثل Cotton Sandstorm (الحرس الثوري الإيراني) أو Sandworm (وحدة GRU 74455) باستخدام بيانات اعتماد إدارة صالحة عن بعد.
فرص هندسة الكشف
على الرغم من أن ناقل الاختراق الدقيق لا يزال غير معروف، فإن أنماط التعطيل المرصودة توفر فرصاً قيمة لهندسة الكشف الاستباقية. ويجب على المؤسسات التي تشغل البنية التحتية الموزعة للمياه إعطاء الأولوية للقياس عن بعد، والمصادقة، والوصول عن بعد، واكتشاف شذوذ الشبكة القادر على تحديد النشاط المنسق عبر مرافق متعددة.
فرص كشف Sigma
القاعدة 1 – تسجيلات دخول إدارية متعددة عن بعد
كشف مصادقة حساب ذي امتيازات واحد على بوابات سكادا متعددة أو محطات عمل هندسية في غضون نافذة زمنية قصيرة.
التنبيه عند وجود جلسات VPN أو RDP متزامنة تنشأ من عناوين IP متباعدة جغرافياً.
القاعدة 2 – إنشاء حساب إداري جديد
مراقبة إنشاء حسابات محلية أو حسابات نطاق ذات امتيازات على خوادم القفز للتكنولوجيا التشغيلية ومحطات العمل الهندسية وبوابات الوصول عن بعد.
القاعدة 3 – تشغيل برنامج هندسة PLC
كشف تشغيل الأدوات الهندسية (مثل Studio 5000 وEcoStruxure Control Expert وTIA Portal وCODESYS وIgnition Designer) خارج نوافذ الصيانة المعتمدة.
القاعدة 4 – تغييرات تكوين الخدمة عن بعد
التنبيه عند إجراء تعديلات على تكوينات VPN، أو قواعد جدار الحماية، أو إعدادات البوابة الخلوية، أو خدمات سطح المكتب البعيد.
فرص كشف Suricata
تطوير تواقيع لكشف:
رموز وظائف Modbus الصادرة من عناوين IP غير متوقعة.
طلبات كتابة DNP3 خارج فترات الصيانة.
أوامر تحكم IEC 104 الصادرة من محطات عمل غير هندسية.
اتصالات جديدة صادرة من وحدات RTUs أو البوابات الخلوية إلى عناوين IP خارجية لم يسبق رؤيتها.
اتصالات VPN إلى وجهات غير معتادة.
سلوك الإرسال اللاسلكي المتكرر (Beaconing) من أجهزة القياس عن بعد.
كشف شبكة أنظمة التحكم الصناعية (ICS)
مراقبة ما يلي:
انتقالات وضع PLC (RUN ← STOP ← PROGRAM).
تنزيلات برمجية غير متوقعة.
تحميلات التكوين.
تحديثات البرامج الثابتة لوحدة التحكم.
إعادة تشغيل وحدات RTU.
فقدان استقصاء سكادا.
إخفاقات الاتصال المتزامنة عبر مواقع متعددة.
تغييرات مفاجئة في فترات الاستقصاء.
اتصالات محطات العمل الهندسية غير المتوقعة.
أوامر الكتابة غير المصرح بها.
تداعيات التكنولوجيا التشغيلية والبنية التحتية الحيوية

تفصيل الأثر التشغيلي
الأثر الفعلي: فقدان وصلات قياس سكادا عن بعد عبر الشبكات الخلوية. وفقدان أوامر البدء/الإيقاف التلقائية لمضخات الآبار في برهام، مينيسوتا. واضطرار البلديات إلى نشر عمليات ميدانية يدوية لمراقبة محطات الرفع وأبراج المياه.
الأثر المحتمل: فقدان مطول لعناصر التحكم الآلية في المضخات مما يؤدي إلى نفاد المياه في الأبراج، أو فقدان الضغط الموضعي، أو ارتداد الأنابيب، أو توزيع مياه غير معالجة في حال تأخر التدخل اليدوي.
سيناريو الحالة الأسوأ: التلاعب الخبيث بنقاط ضبط الجرعات الكيميائية (مثل هيدروكسيد الصوديوم، الكلور) أو التدمير المتعمد للمضخة عبر تدوير الطاقة السريع (مطرقة المياه) متجاوزاً أجهزة التعشيق المادية.
الثغرات الاستخباراتية
يقين الناقل الأولي: لا تزال نقطة الدخول الدقيقة (اختراق موزع الخدمات المدارة مقابل استغلال البرامج الثابتة لجهاز التوجيه الخلوي مقابل حشو بيانات الاعتماد) غير مؤكدة.
آليات استمرار التواجد: من غير الواضح ما إذا كانت الجهات الفاعلة في التهديد قد وضعت أبواباً خلفية مستمرة داخل الشبكات الميدانية أو ما إذا كانت إعادة تشغيل أجهزة المودم قد قطعت الوصول بشكل دائم.
مدى الاستطلاع: من غير المعروف ما إذا كانت الجهات الفاعلة قد قامت بتسريب مخططات الشبكة، أو المخططات المنطقية لسكادا، أو سجلات قاعدة بيانات العملاء قبل تنفيذ الأوامر التخريبية.
سلامة البرامج الثابتة: عدم وجود تأكيد بشأن ما إذا كانت أجهزة التحكم الميدانية (PLCs/RTUs) قد تعرضت لاستبدال منطقي خبيث أو تلف منطقي.
رؤى فريدة وغير متداولة بشكل كافٍ
تخطيط الحملة مقابل الاستغلال الانتهازي
لا يمكن تجاهل التعطيل المتزامن لأكثر من 30 نظام مياه بلدي منفصل باعتباره مسحاً انتهازياً عشوائياً ومعزولاً. بل يعكس تخطيطاً متعمداً للحملة. فإما أن الجهات الفاعلة في التهديد قامت ببناء قائمة ببيانات اعتماد/أجهزة البنية التحتية الضعيفة للمياه على مدار أشهر، أو أنها استهدفت نقطة اختناق مركزية — مثل موزع خدمات مدارة واحد أو بنية تحتية مشتركة لاسم نقطة الوصول الخلوية (APN) — لتنفيذ هجوم أوامر جماعي.
نقطة الفشل الفردية (SPOF) في سلسلة التوريد
تواجه مرافق المياه الصغيرة قيوداً شديدة في الموارد وغالباً ما تعتمد على نفس مكاملي الهندسة وسكادا الإقليميين. ويسلط هذا الحادث الضوء على أن المهاجم لا يحتاج إلى اختراق 30 مرفقاً فردياً؛ بل يحتاج فقط إلى اختراق مورد إقليمي واحد لديه وصول إداري إلى تلك الكيانات الثلاثين.
استطلاع غير متماثل للتصعيد الجيوسياسي
يعد التعطيل المتزامن للأنظمة البلدية ذات المستوى الأدنى بمثابة اختبار حي لسرعات استجابة الولاية والحكومة الفيدرالية للحوادث. ومن خلال إحداث اضطرابات تشغيلية منخفضة المستوى، تقيس الجهات الفاعلة مدى سرعة كشف واحتواء وتعافي وكالة CISA وتكنولوجيا معلومات الولاية والمشغلين المحليين من شذوذ التكنولوجيا التشغيلية، مما يوفر معلومات استخباراتية قيمة لعمليات البنية التحتية الحيوية المستقبلية ذات المخاطر الأعلى.
الحافة المتصلة خلوياً كسطح ضعف جديد
تؤكد نماذج أمن التكنولوجيا التشغيلية التقليدية على عزل شبكة المؤسسة عن شبكة المصنع (نموذج بيردو المستويين 3 و2). ومع ذلك، فإن عقد القياس عن بعد البعيدة (محطات الرفع، رؤوس الآبار البعيدة، أجهزة مراقبة الخزانات) تتجاوز عادة شبكة المؤسسة المركزية بالكامل، وتتصل مباشرة بأجهزة PLC الميدانية عبر أجهزة المودم الخلوية. وهذا يخلق محيط تكنولوجيا تشغيلية موزعاً وغير مراقب يتجاوز جدران الحماية للشركات.
المخاطر المستقبلية والتوقعات لجميع القطاعات
احتمالية حملة متابعة: عالية. غالباً ما تضرب الجهات المعادية التي تستخدم ناقلات الوصول المشتركة أهدافاً إضافية في الولايات المجاورة (مثل ويسكونسن، أيوا) قبل معالجة آليات الوصول.
العمليات المقلدة: عالية. تؤدي الهجمات منخفضة التعقيد على المرافق العامة إلى تغطية إخبارية غير متناسبة وذعر تنظيمي، مما يجعلها جذابة لمجموعات نشطاء الاختراق التي تسعى إلى الظهور.
المخاطر العابرة للقطاعات: تشترك شبكات الصرف الصحي، وموزعو الغاز البلديون الصغار، وتعاونيات الكهرباء الريفية في نفس الاعتماد على أجهزة المودم الخلوية، وأجهزة PLC القديمة، ومكاملي الطرف الثالث، وتواجه مخاطر تشغيلية متطابقة.
توصيات قابلة للتنفيذ
القيادة التنفيذية
تدقيق وصول الطرف الثالث: فرض جرد فوري لجميع مكاملي الطرف الثالث، وموزعي الخدمات المدارة، والموردين الذين لديهم وصول عن بعد إلى بيئات التكنولوجيا التشغيلية.
فرض الحد الأدنى من الأمن التعاقدي: طلب المصادقة متعددة العوامل (MFA) وتسجيل الوصول المخصص لجميع عقود وصول الموردين.
فرق مركز عمليات الأمن (SOC)
مراقبة حركة مرور البوابة الخلوية: إعداد تنبيهات للاتصالات الواردة/الصادرة غير المتوقعة بأجهزة المودم الخلوية، وخاصة حركة المرور الناشئة من خارج الولايات المتحدة أو مزودي VPN غير المعروفين.
البحث عن التهديدات للحسابات الصالحة: مراجعة سجلات المصادقة عن بعد (VPN, VNC, RDP, SSH) للكشف عن أوقات تسجيل الدخول الشاذة أو تسجيلات الدخول المتزامنة عبر عملاء مرافق متعددين.
مهندسو التكنولوجيا التشغيلية ومشغلو المحطات
عزل أجهزة المودم الخلوية: فرض قواعد جدار حماية صارمة على أجهزة التوجيه الخلوية. وحظر التعرض المباشر للإنترنت لبوابات الويب وبروتوكولات Telnet وSSH وبروتوكولات سكادا (Modbus, DNP3, EtherNet/IP).
التحقق من التجاوزات اليدوية: اختبار عمليات التجاوز اليدوية المادية والتعشيقات الميكانيكية بانتظام (مثل مفاتيح الطوامير السلكية ذات المستوى العالي) لضمان استمرار العمليات في حال فشل أدوات التحكم الرقمية.
المستجيبون للحوادث
الحفاظ على سجلات أجهزة التوجيه الخلوية: قبل إعادة تشغيل أجهزة المودم أو أجهزة PLC، قم بالتقاط الذاكرة المتقلبة، وجداول الاتصال، وسجلات النظام للمساعدة في التحليل الجنائي.
عزل وصلات التكامل المخترقة: قطع اتصالات الإدارة التابعة لجهات خارجية حتى يتم التأكد من نظافة بيئات الموردين.
رؤساء أمن المعلومات (CISOs)
بنية حافة ثقة صفرية (Zero Trust): تنفيذ شبكات APN خاصة أو وصول مركزي إلى الشبكة قائم على الثقة الصفرية للمحيط (ZTNA) لقياس سكادا عن بعد.
تجزئة الشبكة: فرض تجزئة دقيقة وصارمة بين شبكات تكنولوجيا المعلومات، وأجهزة مودم القياس عن بعد، واللوحات الخلفية لوحدة التحكم المحلية.
تطور استهداف التكنولوجيا التشغيلية
يشير هذا الحادث متعدد المرافق عبر البنية التحتية للمياه في مينيسوتا إلى تحول حاسم في كيفية تعامل الخصوم مع استهداف التكنولوجيا التشغيلية. وتاريخياً، كانت الحوادث السيبرانية للتكنولوجيا التشغيلية تقع في فئتين متميزتين: هجمات برمجية ضارة مخصصة ومتطورة للغاية ضد أهداف ذات قيمة عالية (مثل Stuxnet، Industroyer) أو اختراقات انتهازية معزولة ضد أصول فردية غير محمية (مثل لوحات VNC المكشوفة).
ما حدث في مينيسوتا يمثل تقارباً خطيراً: استخدام نقاط اختناق سلسلة التوريد والاستغلال التلقائي للحواف لتحقيق تعطيل إقليمي متعدد الأهداف. لم يعد الخصوم بحاجة إلى تطوير برامج ضارة صناعية مخصصة ومعقدة لإحداث تأثير تشغيلي. ومن خلال استغلال آليات الوصول الضعيفة عن بعد، أو أجهزة المودم الخلوية غير المجزأة، أو مكاملي الطرف الثالث المخترقين، يمكن للجهات الفاعلة في التهديد تحقيق شلل تشغيلي واسع النطاق باستخدام أدوات إدارية أساسية وأوامر أصلية.
ضعف قطاع المياه
لا يزال قطاع المياه والصرف الصحي عرضة للمخاطر بشكل فريد ضمن البنية التحتية الحيوية. وخلافاً لشبكة الطاقة الكهربائية الكبيرة، التي تعمل بموجب معايير الأمن السيبراني الإلزامية الصارمة NERC CIP، يتكون قطاع المياه من أكثر من 50,000 مرفق محلي غير مركزي ويعاني من نقص التمويل في جميع أنحاء الولايات المتحدة. وتعتمد العديد من هذه الأنظمة على موظف واحد لتكنولوجيا المعلومات/التكنولوجيا التشغيلية، وأجهزة تحكم قديمة، ومقاولي طرف ثالث يستخدمون بيانات اعتماد مشتركة عبر العشرات من العملاء البلديين. وتدرك الجهات الفاعلة في التهديد هذا التوازن غير المتماثل: فاختراق مرفق مياه صغير يحقق تأثيراً نفسياً وتغطية إخبارية واسعة بأقل قدر من الاحتكاك التشغيلي.
دروس عالمية للدفاع والحوكمة
يجب على مرافق المياه في جميع أنحاء العالم ألا تنظر إلى هذا الحدث باعتباره شذوذاً معزولاً، بل كمخطط للمضايقات الحديثة للبنية التحتية الحيوية. ولم يعد العمل بافتراض أن شبكات التكنولوجيا التشغيلية معزولة مادياً (air-gapped) صالحاً؛ فقد أدى الاتصال الخلوي، وأجهزة استشعار إنترنت الأشياء، ووصول الموردين عن بعد إلى إذابة المحيط التقليدي.
يجب على الحكومات ومشغلي البنية التحتية التصرف بحسم:
فرض معايير أمنية للوصول عن بعد للتكنولوجيا التشغيلية: يجب على المنظمين تجاوز الإرشادات الطوعية لفرض ضوابط أمنية أساسية إلزامية — وتحديداً القضاء على أجهزة PLC/HMI المواجهة للإنترنت مباشرة وفرض مصادقة MFA القائمة على الرموز المادية لجميع اتصالات الموردين.
تأمين سلسلة مزودي الخدمة: يجب التعامل مع مكاملي الطرف الثالث كبيئات عالية المخاطر. ويجب ألا يمنح الخرق في شركة هندسية للمهاجم وصولاً تلقائياً إلى عشرات أنظمة التحكم البلدية.
إعطاء الأولوية للمرونة المادية والميكانيكية: يجب أن يمتد الموقف الدفاعي إلى ما هو أبعد من البرمجيات. والضمانة النهائية للبنية التحتية الحيوية هي الاحتفاظ بمشغلين بشريين مدربين، وحلول بديلة يدوية، وتوصيلات أمان ميكانيكية سلكية تمنع الأضرار المادية الكارثية بغض النظر عن اختراق النظام الرقمي.
في النهاية، نؤمن في Shieldworkz بأن المرونة تكمن في القدرة على الحفاظ على عمليات آمنة ومستمرة عندما تفشل البنية التحتية الرقمية تحت جميع أنواع الظروف. وأظهرت الاستجابة السريعة للمشغلين المحليين في مينيسوتا أن التخطيط القوي لاستمرارية الأعمال يمكن أن يخفف من التعطيل السيبراني. ومع ذلك، فإن الاعتماد على يقظة المشغل لمواجهة الاستغلال المنهجي لسلسلة التوريد هو استراتيجية دفاعية غير مستدامة. ويجب أن يتطور أمن البنية التحتية الحيوية لحماية الحافة قبل فقدان السيطرة.
احصل على تحديثات أسبوعية
الموارد والأخبار
تعرف على كيفية معالجة حلولنا الرائدة في مجال أمن تكنولوجيا التشغيل (OT) للتحديات الأمنية الحيوية
قد تود أيضًا

IEC 62443 for Pharmaceutical Manufacturing: Secure Critical Production OT
Team Shieldworkz

Investigative cyber threat research report: Cyberattacks on U.S.-bound energy tankers
Team Shieldworkz

The OT Lull: What a 30-day decline in direct intrusion activity actually tells us
Prayukth K V

Inside the Revolut data disclosure incident
Prayukth K V

NERC CIP Compliance Software: 9 Capabilities Utilities Should Compare
Team Shieldworkz

Investigative Cyber Threat Research Report: Alleged Cyberattack and U.S. Investigation of VLCC VL Prosperity
Prayukth K V