



Equipo Shieldworkz

Cada unidad que entra a la planta debe pasar por un punto de inspección que no pueda omitirse.
Imagine un martes cualquiera en una planta de tratamiento de agua, una línea de envasado farmacéutico o una estación de compresión de gas. Llega un contratista para actualizar el programa de un controlador. Conecta una unidad USB que utilizó en otro sitio la semana pasada. Nadie hizo nada imprudente. La unidad es simplemente la forma en que se realiza el trabajo.
Ese único instante explica por qué los medios extraíbles siguen siendo una de las brechas de seguridad más persistentes en los entornos industriales.
La mayoría de las redes de tecnología operativa (OT) están deliberadamente separadas de internet. Firewalls, segmentación de red y estrictas reglas de acceso las protegen. Sin embargo, los ingenieros aún necesitan transferir archivos de proyectos, firmware, parches, respaldos y herramientas de proveedores a través de ese límite, y en muchas plantas la forma más rápida sigue siendo una unidad portátil. Cada una de esas unidades es un puente entre el mundo exterior y los sistemas que controlan los procesos físicos.
Adquirir una solución de escaneo de medios para OT es la respuesta lógica, pero el mercado está saturado de productos que suenan similares. Algunos son poco más que un motor antivirus de oficina colocado dentro de un quiosco. Otros fueron diseñados para TI corporativa y tienen dificultades con las realidades de la planta: redes aisladas, sistemas operativos obsoletos, laptops de proveedores y archivos de ingeniería que un escáner común no puede leer.
Este blog está escrito para líderes de seguridad OT, CISO, gerentes de planta e ingenieros de ICS que están a punto de definir requerimientos o comparar opciones. Explica qué debe hacer una solución sólida de escaneo de medios, dónde fallan las deficientes, qué nos enseñan los incidentes reales y cómo crear una lista de verificación de evaluación que refleje la forma en que realmente opera su planta.
Por qué los líderes de seguridad OT deben leer esto Cometer un error al adquirir una solución de escaneo de medios es fácil porque todos los productos afirman "detectar malware". Las verdaderas diferencias radican en cómo se comporta un producto cuando los archivos son inusuales, cuando la red no está disponible, cuando alguien tiene prisa y cuando un auditor solicita evidencia. Esas son las situaciones en torno a las cuales se construyó esta lista de verificación. |
Por qué los medios extraíbles siguen siendo una puerta abierta hacia las redes industriales
Los medios extraíbles resultan atractivos para los atacantes por una sencilla razón: viajan a donde las redes no pueden llegar. Una unidad puede transportar código malicioso a través de un límite que ninguna regla de firewall permitiría jamás, y lo hace con la total confianza de la persona que la porta.
Muchas plantas describen sus redes de control como "aisladas". En la práctica, el aislamiento es una política, no un hecho físico. Las personas son la conexión. Ingenieros, operadores, cuadrillas de mantenimiento y proveedores externos mueven datos hacia adentro y hacia afuera todos los días, y cada transferencia es una oportunidad para que algo no deseado se filtre.
Incidentes reales que cambiaron la forma en que las plantas ven a los dispositivos USB
La historia de los incidentes cibernéticos industriales incluye varios casos bien documentados en los que una unidad portátil desempeñó un papel central.
Stuxnet (2010). Según se informó, ingresó a una instalación de enriquecimiento de uranio fuertemente aislada en Irán. Se reportó ampliamente que dañó alrededor de 1,000 centrífugas y que se propagó a aproximadamente 100,000 computadoras en todo el mundo. Su verdadera relevancia fue que apuntó a la lógica de los controladores, no solo a computadoras con Windows, lo que demostró que los atacantes habían estudiado cómo opera realmente la ingeniería industrial.
Instalación de generación de energía en EE. UU. (2012). Un aviso del gobierno de EE. UU. describió una instalación de generación de energía donde un técnico externo utilizó una unidad USB para actualizar software en una estación de trabajo de control de turbinas. El malware se propagó a otros sistemas del sitio y el reinicio de la planta se retrasó cerca de tres semanas. Un proveedor de confianza, una tarea de rutina y una interrupción prolongada: no se requirió de un atacante sofisticado.
Agent.btz (2008). Malware propagado a través de redes militares de EE. UU. mediante unidades extraíbles, lo que llevó a una restricción generalizada de su uso. Demostró que incluso las organizaciones con equipos de seguridad maduros pueden verse comprometidas a través de una simple unidad.
Raspberry Robin (2021 en adelante). Un gusano que se propaga a través de unidades USB y que ha sido observado como un paso inicial en ataques dirigidos a manufactura, telecomunicaciones y otros sectores. Confirma que la técnica sigue activa y ampliamente utilizada.

Los incidentes documentados públicamente muestran el mismo patrón: personas de confianza, tareas de rutina y ningún punto de inspección.
Año | Incidente | Cómo ingresó | Lo que enseña a los líderes de planta |
2008 | Agent.btz | Unidades extraíbles infectadas en redes militares | Incluso las organizaciones maduras requieren un manejo controlado e inspeccionado de medios |
2010 | Stuxnet | Medios extraíbles infectados introducidos en una instalación aislada | Los atacantes estudian los flujos de trabajo de ingeniería y atacan la lógica de los controladores |
2012 | Planta de energía de EE. UU. | Unidad USB de contratista utilizada en una estación de trabajo de control de turbinas | Proveedores de confianza y actualizaciones de rutina pueden causar semanas de inactividad |
2021 | Raspberry Robin | Gusano propagado por USB | Los medios extraíbles siguen siendo una técnica vigente, no histórica |
Lo que indican los datos
Los estudios anuales sobre amenazas USB industriales han revelado, a lo largo de varias ediciones, que aproximadamente del 30 al 45 por ciento del malware detectado en medios extraíbles en entornos industriales fue diseñado específicamente para propagarse a través de esa vía. En una edición reciente, más de tres cuartas partes de las amenazas encontradas eran capaces de interrumpir la tecnología operativa, no solo las computadoras de oficina.
La consecuencia empresarial es fácil de calcular. Los análisis de tiempo de inactividad industrial sitúan el costo de una hora de paro no planificado en la manufactura automotriz en aproximadamente dos millones de dólares, y la cifra es alta también en otras industrias pesadas. Para una planta que depende de la operación continua, una sola laptop infectada puede ser más costosa que una década de prevención.
Por qué los enfoques comunes se quedan cortos en el piso de planta
Cuando las plantas evalúan por primera vez el riesgo de los USB, generalmente recurren a una herramienta conocida. Cada una de las opciones habituales ayuda un poco, y cada una deja una brecha relevante en OT.
Enfoque | Qué hace | Dónde se queda corto en OT |
Bloqueo de todos los puertos USB | Detiene las unidades en el dispositivo | Los ingenieros aún necesitan mover archivos, por lo que el personal crea soluciones alternativas que son invisibles para la seguridad |
Antivirus de oficina en una PC compartida | Verifica archivos contra amenazas conocidas | Tiene dificultades con formatos de ingeniería, depende de actualizaciones frecuentes, conserva poca evidencia de lo que se verificó |
Escaneo único en la entrada del sitio | Verifica las unidades una sola vez, al inicio | No cubre unidades que regresan del campo o que se utilizan en la red de la planta posteriormente |
Plataforma dedicada de escaneo de medios para OT | Inspecciona, decide y registra por política | Efectiva solo cuando las capacidades de esta guía están presentes y probadas |
Tres debilidades aparecen una y otra vez. Primero, muchas herramientas dependen de reconocer malware que ya han visto, lo que deja una brecha para amenazas nuevas o personalizadas. Segundo, están diseñadas para archivos de oficina, por lo que tratan un proyecto de controlador, un respaldo de configuración o un archivo de proveedor como un objeto desconocido. Tercero, cuando algo sale mal, a menudo dejan pasar el archivo. En un entorno industrial, este último comportamiento es el más peligroso de los tres.
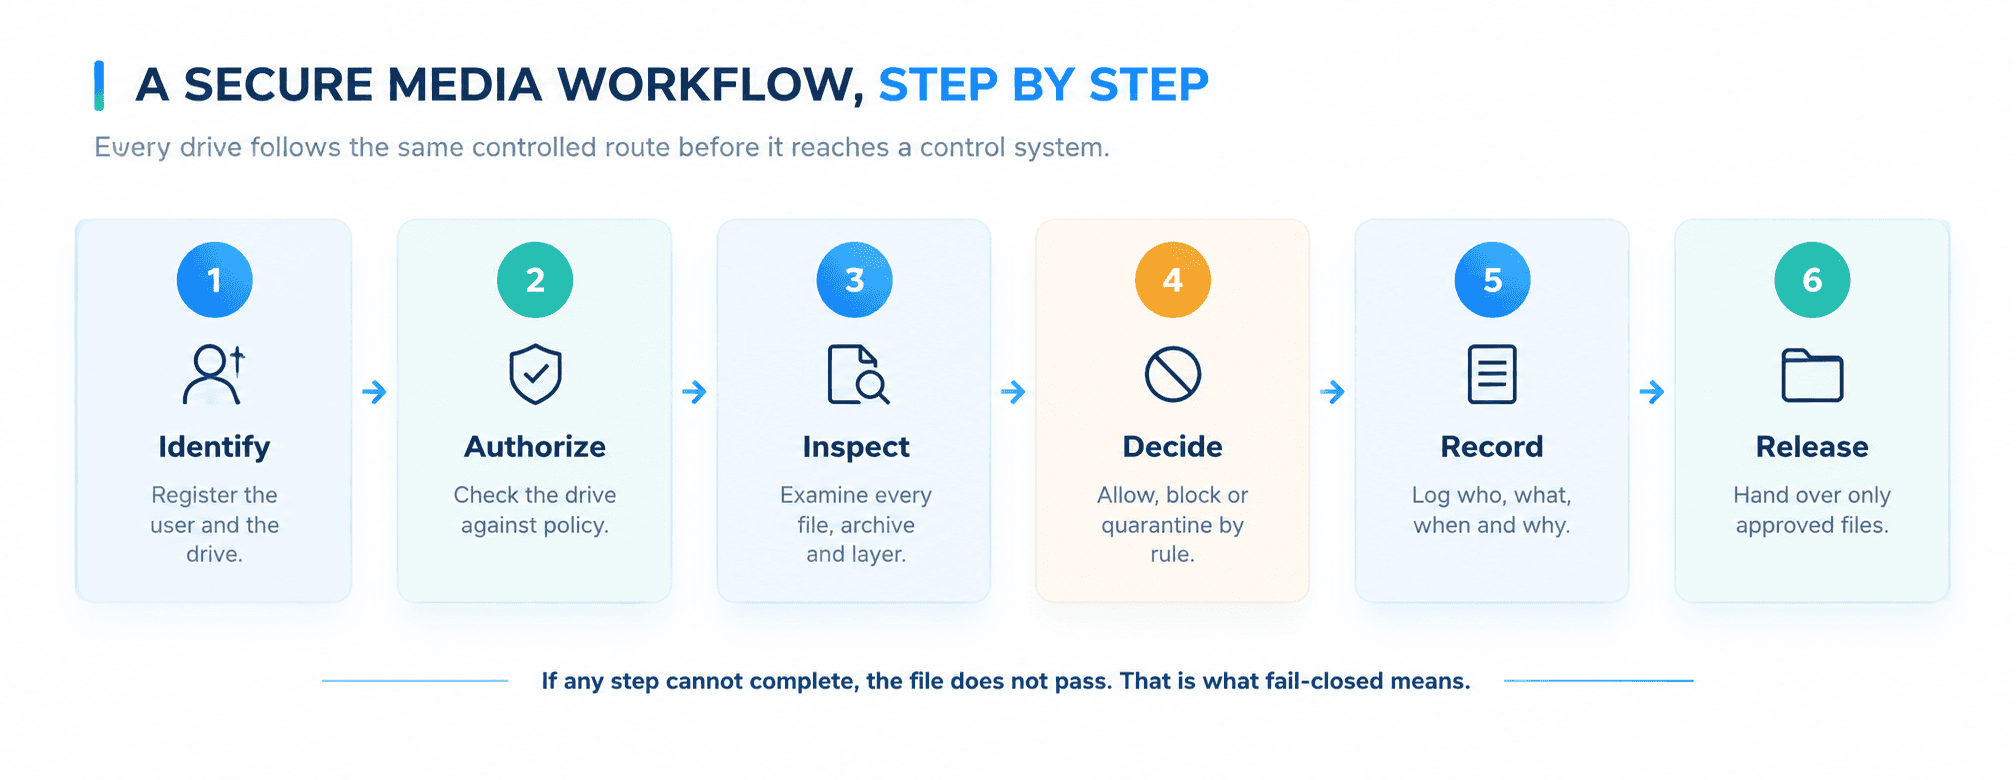
Un flujo de trabajo controlado otorga a cada unidad la misma ruta, las mismas verificaciones y el mismo registro.
Capacidades clave a evaluar en una solución de escaneo de medios para OT
Las siguientes nueve capacidades separan una plataforma seria de seguridad de medios industriales de un escáner básico. Utilícelas como la base de su documento de requerimientos.
1. Inspección determinista de archivos
Determinista significa que el mismo archivo, verificado con la misma política, produce el mismo resultado cada vez. No hay suposiciones, ni puntuaciones de confianza que cambien de un día para otro, ni dependencia de un servicio en la nube al que una planta no pueda acceder.
Esto importa porque una planta debe ser capaz de explicar por qué se permitió o bloqueó un archivo. Si la respuesta es "el motor consideró que se veía bien", eso no es suficiente para una revisión de seguridad ni para la investigación de un incidente. Pregunte a los proveedores cómo inspeccionan los archivos, qué sucede con los archivos que no pueden comprender por completo y si los resultados son reproducibles.
2. Detección en capas que va más allá de las amenazas conocidas
Depender de un solo método deja brechas. Una plataforma sólida combina varios enfoques: reconocimiento de malware conocido, verificaciones de la estructura y tipo de archivo, inspección de scripts y contenido incrustado, y reglas que señalan comportamientos que ningún archivo de ingeniería legítimo mostraría. También debe abrir archivos comprimidos, y archivos dentro de archivos, en lugar de detenerse en la primera capa.
Pregunte cómo trata el producto un archivo cuya extensión no coincide con su contenido, o un documento que contiene un programa oculto. Esos son trucos comunes y los escáneres simples los pasan por alto.
3. Control de medios extraíbles y autorización de dispositivos
Inspeccionar archivos es solo la mitad del trabajo. Una solución madura también gobierna la unidad en sí. ¿Puede reconocer un dispositivo aprobado y rechazar uno desconocido? ¿Puede detectar unidades que fingen ser un teclado u otro tipo de dispositivo, una técnica de ataque bien conocida? ¿Puede restringir qué usuarios pueden introducir medios a qué áreas?
La capacidad de controlar quién usa qué y dónde convierte un escáner en un programa de seguridad.
4. Cuarentena y manejo seguro
Encontrar un problema no es el final del proceso. Lo que sucede después determina si la planta está más segura o simplemente mejor informada. Busque una cuarentena que aísle los archivos sospechosos en un área protegida, evite su liberación accidental y permita la revisión únicamente por parte del personal autorizado.
Pregunte si el producto puede limpiar o reconstruir archivos cuando sea adecuado, y si el original se conserva para investigación. Un buen proceso de cuarentena protege la planta y también preserva la evidencia.
5. Aplicación de políticas que coincida con el funcionamiento de la planta
Una planta no es un solo entorno. Una línea de envasado, una subestación y un laboratorio tienen diferentes riesgos y diferentes personas. La solución debe permitirle establecer reglas por sitio, área, rol de usuario y tipo de archivo, y aplicarlas de manera consistente sin depender del juicio individual en el quiosco.
Las herramientas sólidas de políticas responden preguntas prácticas. ¿Qué tipos de archivos pueden ingresar a un sistema de seguridad? ¿Quién puede aprobar una excepción? ¿Cuánto tiempo puede durar el acceso de un contratista? Si cada decisión depende del estado de ánimo del operador o de la presión del momento, la política es una sugerencia, no un control.
6. Pistas de auditoría y evidencia
Cuando un auditor, un regulador o una aseguradora pregunta cómo se controlan los medios extraíbles, la respuesta debe ser un reporte, no una anécdota. La plataforma debe registrar quién trajo una unidad, qué archivos se verificaron, cuál fue el resultado, qué regla se aplicó y quién aprobó cualquier excepción.
Estos registros también respaldan la investigación. Si surge un problema meses después, es necesario rastrear qué unidades tuvieron contacto con qué sistemas. Pregunte cuánto tiempo se conservan los registros, si pueden alterarse y si pueden enviarse a sus herramientas de monitoreo de seguridad.
7. Comportamiento a prueba de fallos con bloqueo (fail-closed)
Fail-closed significa que cuando algo sale mal, la respuesta es no. Si el motor de escaneo falla, si un archivo es demasiado grande, si un archivo comprimido está cifrado, si la actualización está desactualizada, el archivo se retiene hasta que una persona decida qué hacer.
Muchos productos fallan en modo abierto (fail-open) sin advertirlo. Omiten lo que no pueden leer y reportan un resultado limpio. Esta es la debilidad más silenciosa y grave en una herramienta de seguridad de medios. Durante la evaluación, pruébela directamente: suministre al sistema un archivo dañado, un archivo comprimido cifrado y un paquete de tamaño excesivo, y observe cómo reacciona.
8. Operación fuera de línea
Un producto que necesita una conexión constante a internet no puede proteger un sitio que está deliberadamente desconectado. Busque una plataforma que realice toda la inspección localmente y que cuente con un método claro y seguro para ingresar actualizaciones al sitio sin abrir una vía para los atacantes.
Pregunte cómo se entregan las actualizaciones, cómo se verifican antes de su uso y cómo sabe la planta si sus protecciones están al día. Un escáner que silenciosamente se atrasa meses es peor que no tener ninguno, porque genera una falsa sensación de confianza.
9. Soporte para flujos de trabajo de ingeniería
Aquí es donde muchos productos fallan en la práctica. El trabajo industrial involucra archivos de proyectos de controladores, respaldos de configuración, imágenes de firmware, exportaciones de historiadores y conjuntos de herramientas de proveedores, algunos de ellos muy grandes y otros en formatos que las herramientas de oficina no pueden leer.
Si el proceso es lento o bloquea el trabajo legítimo, la gente lo evadirá. Las mejores soluciones se adaptan a la forma en que los ingenieros realmente trabajan: manejan tipos de archivos industriales, procesan paquetes grandes en un tiempo razonable, admiten laptops de proveedores y hacen que la ruta segura sea la más fácil. Incluya a los ingenieros en su evaluación y mida cuánto tiempo toma una transferencia típica.
Lista de verificación de evaluación: preguntas para cada proveedor
Capacidad | Qué preguntar | Cómo luce una respuesta sólida |
Inspección determinista | ¿El resultado es reproducible para el mismo archivo y política? | Misma entrada, mismo resultado, explicado en términos claros |
Detección en capas | ¿Cómo se manejan los archivos comprimidos, scripts y archivos disfrazados? | Múltiples métodos, inspección de archivos anidados, verificación de tipos |
Control de medios y dispositivos | ¿Se pueden reconocer las unidades aprobadas y rechazar las desconocidas? | Autorización de dispositivos y detección de dispositivos disfrazados |
Cuarentena | ¿A dónde van los archivos sospechosos y quién puede liberarlos? | Área protegida, liberación restringida, evidencia preservada |
Aplicación de políticas | ¿Pueden variar las reglas según el sitio, rol y tipo de archivo? | Reglas granulares aplicadas de forma consistente sin discreción del operador |
Pistas de auditoría | ¿Qué se registra y por cuánto tiempo? | Registro completo de usuario, unidad, archivos, resultado y aprobaciones |
Diseño fail-closed | ¿Qué sucede cuando un archivo no se puede leer o el motor falla? | El archivo se retiene, nunca se aprueba como limpio |
Operación fuera de línea | ¿La inspección funciona sin internet y cómo se entregan las actualizaciones? | Inspección completamente local y un proceso de actualización controlado |
Soporte para flujos de trabajo de ingeniería | ¿Cómo se manejan los archivos de proyectos grandes, firmware y laptops de proveedores? | Tipos de archivos industriales admitidos con tiempos de transferencia prácticos |
Riesgos y desafíos en implementaciones del mundo real
Elegir el producto adecuado es la primera mitad. La segunda mitad es lidiar con las realidades que dificultan la seguridad de los medios en una planta operativa.
El supuesto de la "red aislada"
Muchos líderes creen que la red de control es inaccesible porque está separada de internet. En realidad, es alcanzada por cada laptop, unidad y actualización que cruza el límite. Un programa de seguridad basado en el supuesto del aislamiento pasará por alto precisamente las vías que prefieren los atacantes.
Contratistas, proveedores y terceros
Los técnicos externos llegan con sus propias herramientas, sus propias laptops y unidades que se han utilizado en muchos otros sitios. Usted no puede controlar sus hábitos, pero sí puede controlar el punto donde sus medios ingresan a su planta. Un paso de inspección definido para visitantes es una de las medidas más eficaces disponibles.
Velocidad frente a seguridad
Las plantas operan con calendarios ajustados y una ventana de mantenimiento no espera. Cuando el proceso seguro es lento, los técnicos encuentran otra vía: una cuenta de correo electrónico personal, un teléfono conectado a una laptop o una unidad no registrada. Cada solución alternativa es invisible para la seguridad y, por lo tanto, no gestionada.
Sistemas obsoletos que no se pueden modificar fácilmente
Muchos sistemas de control ejecutan sistemas operativos antiguos que no se pueden parchar ni equipar con protección moderna. Dado que el endpoint no puede defenderse por sí mismo, el punto de control situado frente a él asume una carga mucho mayor.
Cumplimiento y evidencia
Los estándares y regulaciones para entornos industriales y de infraestructura crítica exigen cada vez más un control documentado de los medios extraíbles y evidencia de que dicho control funciona. Sin registros detallados, es difícil demostrar que una política existe en la práctica.
Riesgo | Impacto en el negocio | Qué lo reduce |
Una unidad infectada de un contratista llega a una estación de trabajo de control | Paro de producción, reinicio prolongado, exposición a riesgos de seguridad física | Inspección obligatoria para todos los medios externos |
El escáner falla en modo abierto ante un archivo ilegible | La amenaza ingresa a la planta sin ser detectada | Diseño fail-closed y pruebas periódicas de fallos |
Un proceso lento propicia soluciones alternativas | Transferencias no gestionadas y no registradas | Flujo de trabajo rápido y adaptado a los ingenieros |
Protección desactualizada en sitios desconectados | Falsa sensación de seguridad | Actualizaciones fuera de línea controladas con estado visible |
Sin evidencia de control | Auditoría reprobada, mayor escrutinio de aseguradoras | Pista de auditoría completa e informes |
Cómo se presenta el riesgo de los medios en diferentes industrias
La misma unidad genera consecuencias distintas según el lugar donde aterrice. Comprender su propio sector le ayuda a establecer prioridades y justificar la inversión ante el liderazgo.
Manufactura
Las líneas de producción dependen de programas de controladores, configuraciones de robots y sistemas de calidad que se actualizan a menudo, con frecuencia por integradores externos. Una sola laptop de ingeniería infectada puede detener una línea, y en plantas de alto volumen cada hora de inactividad se mide en pérdidas de producción y entregas incumplidas. La prioridad aquí es la velocidad: un punto de control que ralentice los cambios de producción será evadido.
Energía y servicios públicos
Los operadores de electricidad, agua y gas gestionan sitios geográficamente dispersos, muchos con conectividad limitada y cuadrillas reducidas. Los técnicos de campo transportan medios entre subestaciones, estaciones de bombeo y centros de control. La consecuencia de una falla no es solo financiera; puede afectar el servicio público y la seguridad física, razón por la cual la operación fuera de línea y los registros sólidos son lo más importante.
Producción farmacéutica y regulada
En entornos regulados, la integridad de los datos es tan importante como la disponibilidad. Un archivo de receta o un registro de lote alterado puede afectar la calidad del producto y desencadenar investigaciones. Aquí, las pistas de auditoría, los flujos de trabajo de aprobación y la evidencia de control tienen tanto peso como la detección misma.
Sector | Ruta típica de los medios | Máxima prioridad de evaluación |
Manufactura | Laptops de integradores, actualizaciones de controladores, programas de robots | Transferencias rápidas y soporte para tipos de archivos industriales |
Energía y servicios públicos | Unidades de técnicos de campo, sitios remotos y desconectados | Operación fuera de línea, política estricta y registros confiables |
Farmacéutico | Archivos de recetas, registros de lotes, herramientas de validación | Pistas de auditoría, aprobaciones e integridad de archivos |
Agua y aguas residuales | Actualizaciones de contratistas, equipos pequeños, sistemas antiguos | Flujo de trabajo simple y protección para equipos obsoletos |
Errores más comunes de los compradores
Juzgar los productos mediante una demostración de detección en lugar de probar archivos de ingeniería reales y casos de fallo.
Excluir a los ingenieros de la evaluación y descubrir después que el proceso es demasiado lento para ser utilizado.
Tratar la estación de escaneo como una compra única en lugar de un programa que requiere actualizaciones, pruebas y revisión.
Asumir que la afirmación de un proveedor de "soporte fuera de línea" cubre cómo se manejan realmente las actualizaciones y los registros.
Ignorar el proceso de excepciones, que silenciosamente se convierte en la principal vía para eludir el control.
Evitar estos errores no requiere de un gran presupuesto. Exige plantear preguntas más precisas desde el principio, y la lista de verificación de esta guía está diseñada para ayudarle a hacer exactamente eso.
Recomendaciones prácticas y mejores prácticas
La tecnología funciona mejor cuando se introduce con un plan claro. Estos pasos ayudan a que los equipos de seguridad y operaciones alcancen el éxito juntos.
Mapee cómo se mueven realmente los medios
Antes de elegir un producto, dedique tiempo a interactuar con ingenieros y operadores para conocer cómo viajan realmente los archivos hacia y desde cada área. Incluya cuadrillas de mantenimiento, proveedores, laboratorios y sitios remotos. La diferencia entre el proceso oficial y el real es donde radica el riesgo.
Clasifique áreas y establezca reglas según el riesgo
No todas las zonas requieren el mismo nivel de exigencia. Un sistema de seguridad física o una línea de producción crítica merecen reglas más estrictas que una sala de capacitación. Agrupe las áreas según sus consecuencias y defina qué puede ingresar a cada una, quién puede aprobarlo y qué evidencia se requiere.
Ubique los puntos de inspección donde la gente ya transita
Una estación de escaneo de difícil acceso no se utilizará. Coloque puntos de control en entradas, salas de ingeniería y puntos de acceso de proveedores, y asegúrese de que haya una vía clara para el trabajo fuera del horario habitual.
Pruebe con sus propios archivos y sus propios casos de fallo
No se conforme con una demostración. Durante la evaluación, utilice archivos de proyectos reales, paquetes de firmware grandes, archivos comprimidos cifrados y archivos dañados. Observe cómo maneja el producto cada uno y cuánto tiempo toma. También pruebe qué sucede cuando la actualización está obsoleta o el motor no está disponible.
Capacite al personal y explique el motivo
Las personas siguen las reglas que comprenden. Explique a los técnicos y contratistas por qué existe el proceso y muéstreles lo rápido que funciona. Una breve sesión informativa es más efectiva que un extenso documento de políticas.
Implemente en fases
Fase | Enfoque | Resultado |
1. Descubrimiento | Mapear flujos de medios, usuarios y tipos de archivos en todos los sitios | Panorama claro de la práctica real y de las rutas de mayor riesgo |
2. Definición | Redactar requerimientos, políticas y reglas de excepción | Un estándar compartido acordado por seguridad, ingeniería y operaciones |
3. Piloto | Implementar en uno o dos sitios con cargas de trabajo reales | Evidencia de rendimiento y retroalimentación temprana de los usuarios |
4. Expansión | Extender a los sitios restantes y puntos de acceso de proveedores | Control consistente en toda la organización |
5. Mejora | Revisar reportes, ajustar reglas y probar casos de fallo con regularidad | Mejora continua y evidencia lista para auditorías |
Mida lo que importa
• Porcentaje de medios extraíbles inspeccionados antes de ingresar a áreas controladas
• Número de archivos bloqueados o puestos en cuarentena, y los motivos
• Tiempo promedio para procesar una transferencia de ingeniería típica
• Número de excepciones solicitadas y aprobadas
• Tiempo transcurrido desde la última actualización de protección en cada sitio
• Resultados de pruebas periódicas, incluidos escenarios de fallo
Preguntas a resolver antes de iniciar la evaluación
Las evaluaciones sólidas comienzan con claridad interna. Responda estas preguntas con su equipo antes de hablar con cualquier proveedor.
• ¿Qué sitios, áreas y sistemas deben protegerse primero?
• ¿Quién introduce medios a la planta: empleados, contratistas, proveedores o todos ellos?
• ¿Qué tipos y tamaños de archivos forman parte del trabajo normal de ingeniería?
• ¿Qué áreas carecen por completo de conexión de red?
• ¿Qué evidencia esperan los auditores, reguladores o aseguradoras?
• ¿Quién aprueba las excepciones y con qué rapidez debe responder?
• ¿Qué debe suceder cuando un archivo no se puede inspeccionar por completo?
• ¿Cómo se conectarán los registros con sus herramientas existentes de monitoreo y respuesta a incidentes?
Cómo apoya Shieldworkz a las organizaciones
Shieldworkz colabora con fabricantes, empresas de servicios públicos, productores farmacéuticos y otros operadores de infraestructura crítica para proteger los puntos donde el trabajo industrial converge con el riesgo digital. Nuestro enfoque respecto a los medios extraíbles comienza con la comprensión de su planta, no con la demostración de un producto.
Evaluación del flujo de medios. Analizamos cómo los archivos, las unidades y los proveedores llegan a su entorno de control e identificamos las rutas que conllevan el mayor riesgo.
Definición de requerimientos. Convertimos sus realidades operativas en requerimientos claros y comprobables que puede utilizar en cualquier evaluación.
Diseño de políticas. Le ayudamos a diseñar reglas por sitio, área y rol que los equipos de seguridad puedan hacer cumplir y que los ingenieros puedan adoptar sin fricciones.
Implementación práctica. Planificamos y respaldamos la implementación en fases, comenzando con un piloto enfocado y expandiéndonos con total confianza.
Preparación para auditorías. Le ayudamos a configurar registros e informes para que pueda responder rápidamente a requerimientos de auditorías e incidentes.
Soporte para sitios remotos y fuera de línea. Orientamos sobre enfoques seguros para sitios desconectados, incluyendo cómo mantener actualizadas las protecciones sin abrir nuevas vías de riesgo.
Capacitación y adopción. Trabajamos de la mano con ingenieros, operadores y personal de seguridad, para que la ruta segura se convierta en la ruta más fácil.
Validación y revisión continua. Probamos los controles implementados frente a escenarios realistas, incluidos casos de fallo, para confirmar que operen según lo previsto.
Nuestro equipo aporta experiencia en entornos PLC y SCADA, manufactura, energía y servicios públicos, así como en industrias reguladas. Hablamos el lenguaje tanto de la sala de control como del consejo directivo.
Conclusión
Los medios extraíbles seguirán formando parte de la vida industrial mientras los ingenieros necesiten transferir archivos a lugares a los que las redes no pueden llegar. La pregunta no es si las unidades cruzarán el límite, sino si cada una de ellas pasará por un control que sea predecible, rápido, registrado y seguro cuando las cosas salgan mal.
Una buena solución de escaneo de medios para OT es más que un detector de malware. Inspecciona archivos de manera consistente, controla las unidades en sí, pone en cuarentena lo que no puede confiar, aplica políticas sin depender del juicio individual, genera evidencia, se niega a aprobar lo que no puede leer, opera sin acceso a internet y respeta la forma de trabajar de los ingenieros. Utilice la lista de verificación de esta guía para identificar las brechas en su enfoque actual y defina requerimientos antes de comparar cualquier plataforma.
Preguntas frecuentes
1. ¿Qué es una solución de escaneo de medios para OT?
Es un sistema dedicado que inspecciona medios extraíbles, como unidades USB y almacenamiento portátil, antes de que los archivos ingresen a un entorno de control industrial. Verifica archivos, aplica políticas, aísla amenazas y registra cada decisión.
2. ¿Por qué un antivirus estándar no es suficiente para medios extraíbles en OT?
Las herramientas estándar están diseñadas para uso de oficina. Es posible que no reconozcan formatos de archivos industriales, que requieran actualizaciones constantes y que no mantengan los registros detallados que exigen las auditorías. Además, con frecuencia dejan pasar archivos ilegibles.
3. ¿Qué significa fail-closed en el escaneo de medios?
Significa que si un archivo no se puede inspeccionar por completo por cualquier motivo, se retiene en lugar de permitirse su paso. Esto evita que una falla silenciosa se convierta en una brecha de seguridad.
4. ¿Puede funcionar el escaneo de medios en un sitio sin conexión a internet?
Sí, siempre que la plataforma realice toda la inspección de forma local y cuente con un método controlado para ingresar actualizaciones. Esta es una pregunta clave que debe plantearse a cualquier proveedor.
5. ¿Quién debe participar en la selección de una plataforma de seguridad de medios?
Deben participar líderes de seguridad, gerentes de planta, ingenieros de control, personal de operaciones y equipos de cumplimiento. Los ingenieros, en particular, decidirán si el proceso realmente se utiliza.
Reserve una consulta gratuita con nuestros expertos ¿No está seguro de cuál es el estado actual de sus controles de medios extraíbles? Nuestros especialistas en seguridad OT analizarán cómo ingresan los medios a sus plantas, señalarán las brechas más críticas y le ayudarán a definir requerimientos claros, sin compromiso y sin presiones comerciales. |
Recibe semanalmente
Recursos y Noticias
Vea cómo nuestras soluciones de seguridad de OT líderes en la industria abordan los desafíos de seguridad críticos
También te puede interesar

Refrigeration Controller Cybersecurity: What the CISA/FBI Advisory Says, What Has Happened Since, and a Cold-Chain OT Hardening Checklist
Team Shieldworkz

2027 OT Security Budget Guide: Where to Spend and How to Justify It
Team Shieldworkz

47-Day TLS Certificates and Industrial PKI: How OT Teams Should Prepare
Team Shieldworkz

Microsoft outage to physical Harm: Investigating the Brühl Hotel chlorine incident
Prayukth K V

Investigative cybersecurity report: The TSMC employee data breach and the security implications of cloud and third-party dependencies
Prayukth K V

How to Secure PLCs: 12 Ways to Harden Controllers Without Breaking Production (Updated for the Latest CISA Advisories)
Team Shieldworkz







